


الفرق بين VPN والبروكسي (VPN vs. Proxy): إيه الفرق؟
إنت عادةً مش بتقارن بين الاتنين عشان التسلية. أغلب الناس بتوصل للموضوع ده لأن في حاجة خلتهم يسألوا؛ خدمة ستريمينج حظرتهم، أو صاحب قالهم على "بروكسي" من غير ما يشرح هو إيه، أو الشغل خلّى الكل يركّب VPN ومحدش فهم ليه. سؤال "VPN ولا بروكسي" بيتكتب في جوجل مئات الآلاف من المرات كل شهر، ونسخة "بروكسي ولا VPN" تقريبًا بنفس الشعبية. نفس السؤال، بس الترتيب مختلف.
وفي حاجة محرجة شوية في طريقة الكتابة عن الموضوع ده. مقالات كتير بتعامل الاتنين كأنهم أدوات بديلة لبعض بأسعار مختلفة. الحقيقة إنهم مش كده. هما على طبقات مختلفة في الشبكة، وبيحلوا مشاكل مختلفة. لو فكرت إنهم نفس الحاجة، ممكن تدفع كل شهر مقابل "خصوصية" ماهيش موجودة فعلًا.
سوق الـ VPN ضخم جدًا، وده جزء من السبب إن التسويق بقى فوضوي. سوق الـ VPN العالمي وصل لـ 88.96 مليار دولار أمريكي في 2025، ومتوقع يوصل لـ 534.22 مليار دولار أمريكي بحلول 2034 حسب تقرير Precedence Research. الشغل عن بعد دفعه لفوق، وضغط المراقبة كمّل الباقي. أما البروكسيات فبتشغّل بهدوء أدوات الـ SEO والـ scrapers وجدران الحماية المؤسسية، وجمهورها مختلف وإعلاناتها أقل.
فالدليل ده هيشرح الموضوع بالطريقة اللي مهندس شبكات هيشرحه بيها، على فنجان قهوة، مش بالطريقة اللي صفحة الأفيليت بتكتبها. طبقات OSI. إيه اللي بيتشفر وإيه اللي مابيتشفرش. إزاي الاكتشاف بيشتغل فعلًا. وإيه اللي كل أداة مش هتقدر تصلحه مهما دفعت.
ملخص سريع بالذكاء الاصطناعي
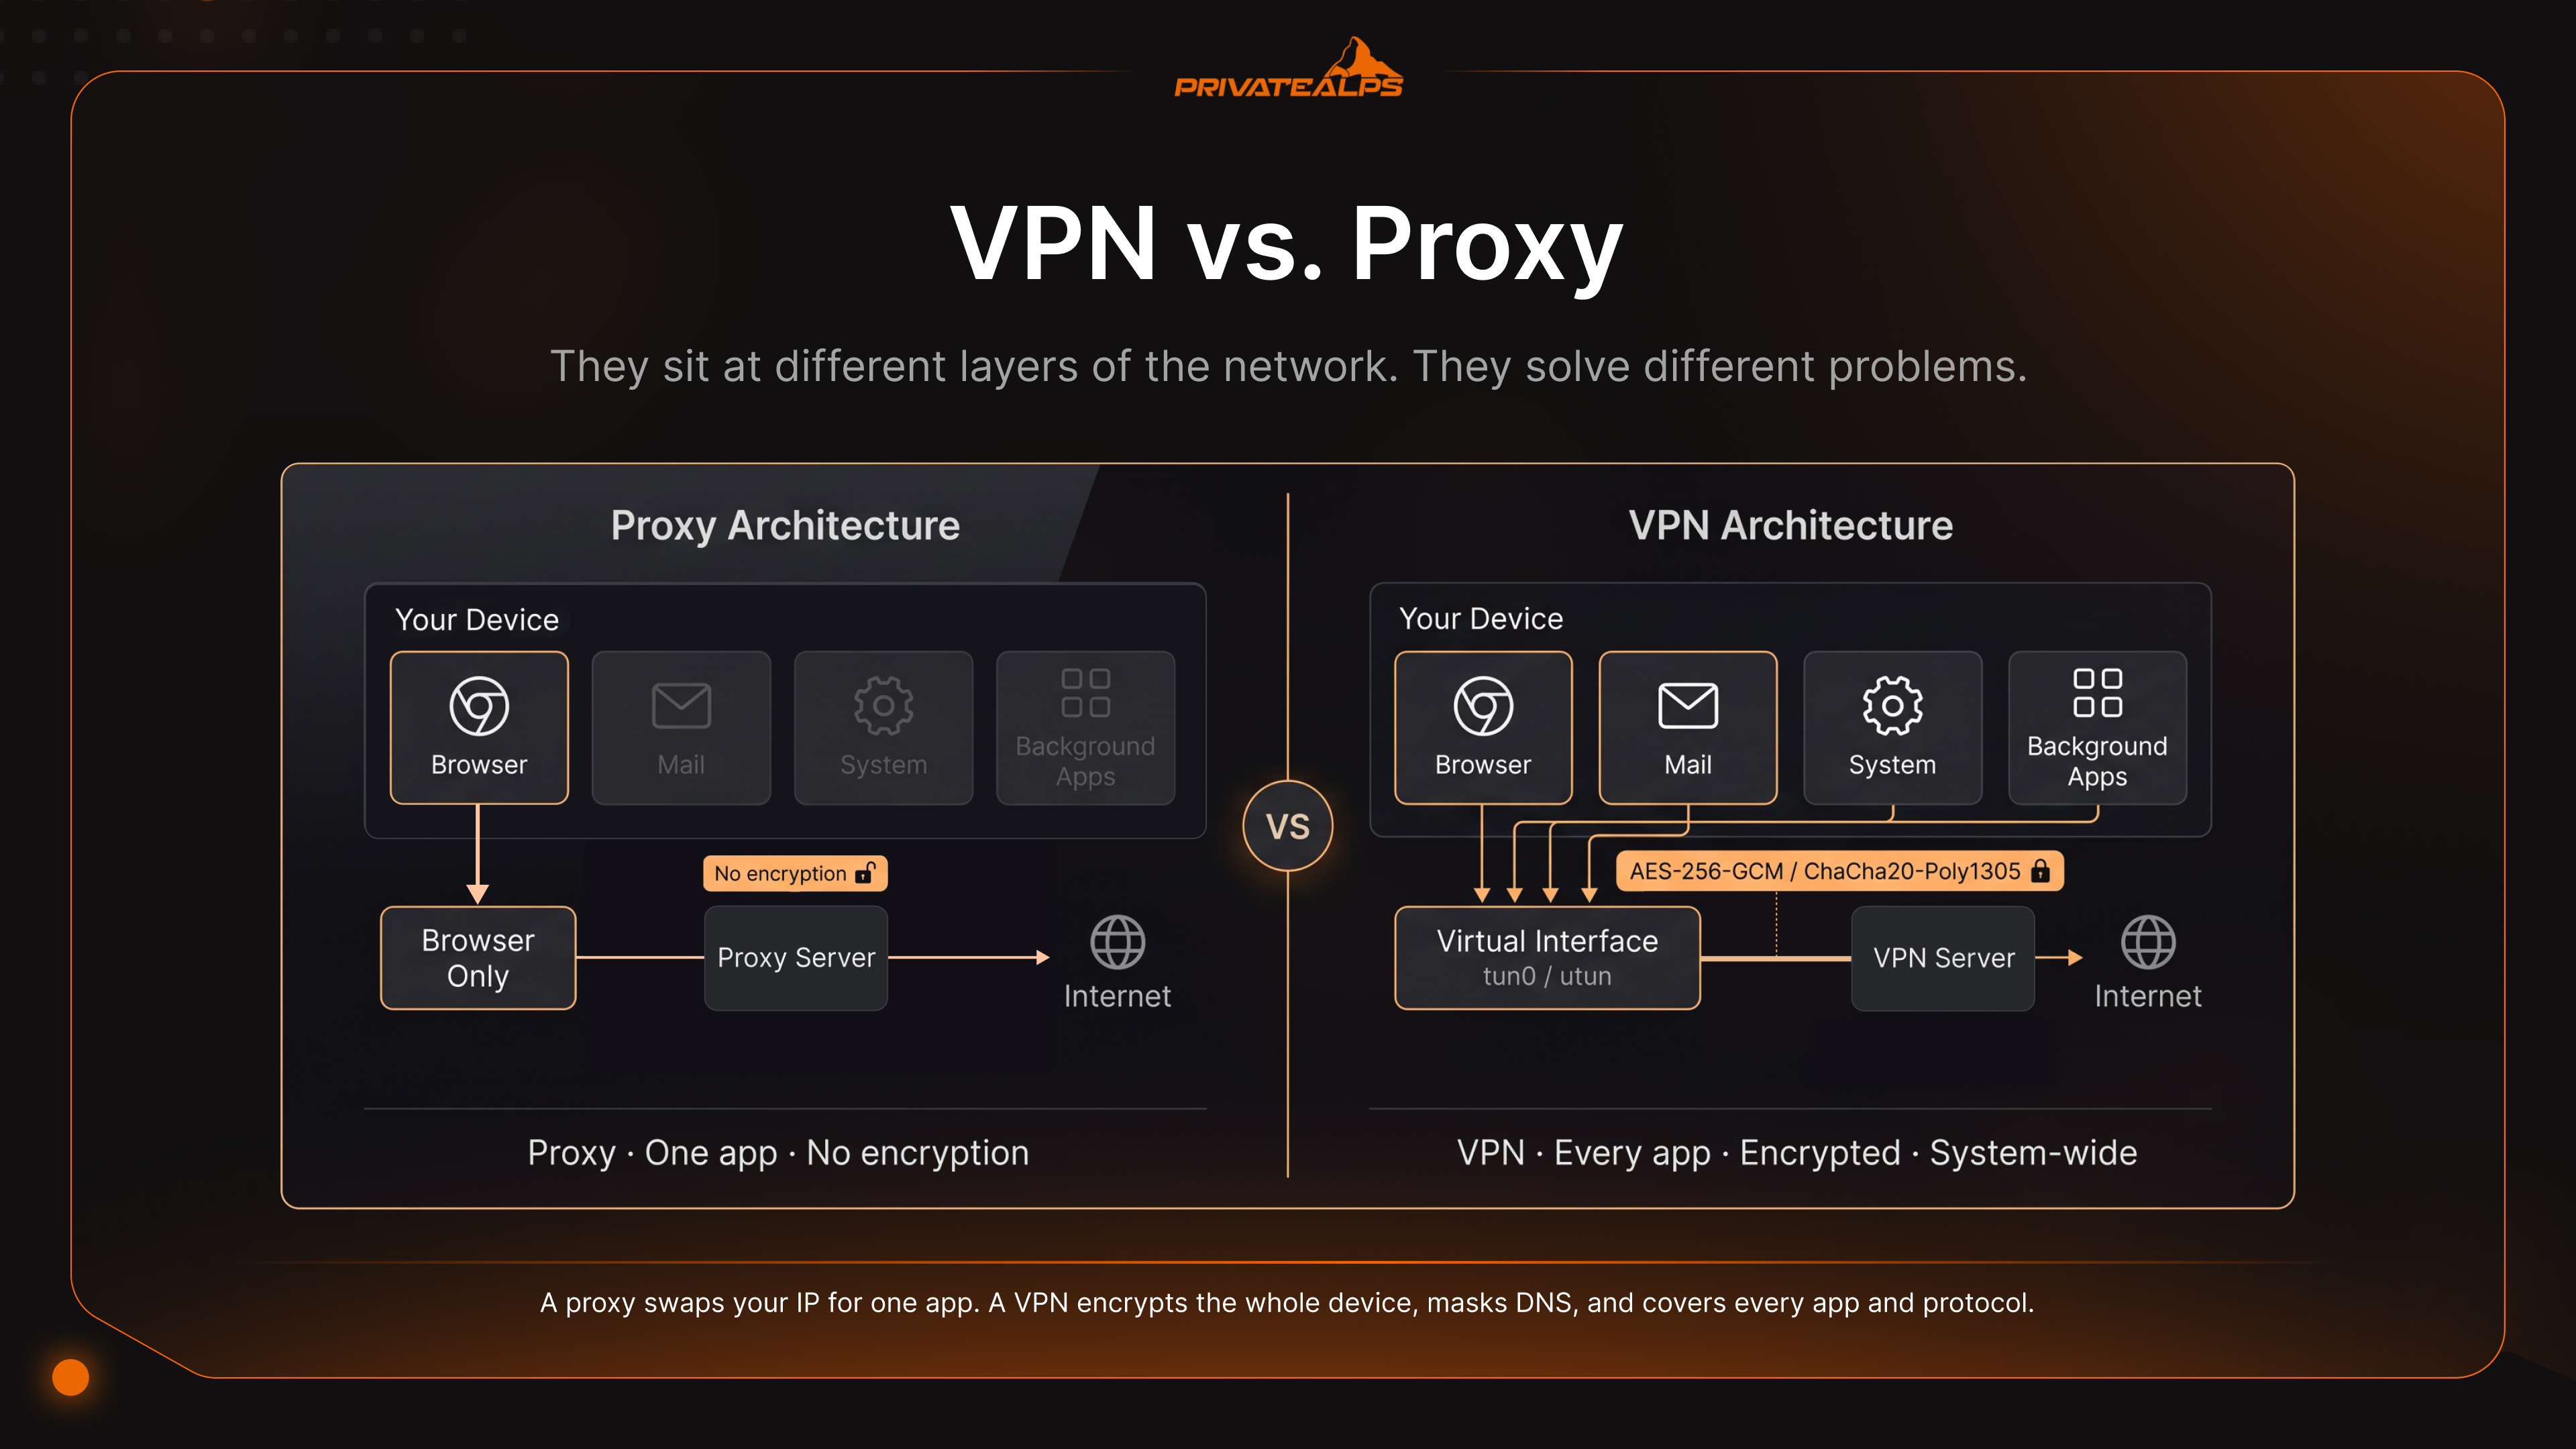
الخلاصة في سطور: البروكسي بيشتغل على طبقة التطبيق (OSI Layer 7) ويوجّه الترافيك لتطبيق واحد في كل مرة، عادةً المتصفح. هو مابيشفرش أي حاجة لوحده. الـ VPN بيشتغل أعمق، على الطبقات 2-3، وبيشفّر كل حزمة على مستوى نظام التشغيل باستخدام ChaCha20-Poly1305 (WireGuard) أو AES-256-GCM (OpenVPN)، وبيمرر الجهاز كله من خلال واجهة افتراضية. البروكسي أسرع عشان بيتخطى الحسابات دي، والـ VPN أأمن عشان بيعملها.
- طبقة OSI: البروكسي = Layer 7 (تطبيق واحد). الـ VPN = Layers 2-3 (الجهاز كله).
- التشفير: البروكسي = مفيش تشفير مدمج. الـ VPN = ChaCha20-Poly1305 أو AES-256-GCM.
- السرعة: البروكسيات تقريبًا مابتكلفش حاجة. WireGuard بياخد حوالي 4-15% على لينك سريع. OpenVPN/TCP ممكن ياكل 40-50%.
- Kill switch: خاص بالـ VPN. بيقطع كل حاجة في اللحظة اللي النفق يقع فيها.
- حماية DNS: الـ VPN بيمرر الاستعلامات جوه النفق. بروكسيات HTTPS بتسرّب اسم الهوست عن طريق SNI قبل ما الصفحة تتحمل أصلًا.
- خطر البروكسي أو الـ VPN المجاني: ICSI/CSIRO لقوا إن 67% من تطبيقات VPN المجانية على أندرويد فيها مكتبات تتبع تابعة لطرف ثالث، و84% منها سرّبت الترافيك.
- اللي ماحدش فيهم بيصلحه: بصمة المتصفح (Browser fingerprinting)، والكوكيز، وأي حساب إنت داخل عليه.
إيه هو سيرفر البروكسي؟
سيرفر البروكسي هو وسيط. بياخد الترافيك من تطبيق واحد، عادةً المتصفح، ويبعته للوجهة، وبيبدّل الـ IP بتاعك بالـ IP بتاعه في الطريق. دي الوظيفة كلها. بيشتغل على طبقة التطبيق (OSI Layer 7). ومابيشفرش حاجة إلا لو الموقع اللي بتزوره بيتكلم TLS أصلًا. بيتعامل بس مع التطبيق اللي إنت وجّهته عليه. وباقي الحاجات على جهازك بتفضل تكلم الإنترنت بالظبط زي ما كانت من قبل.
| نوع البروكسي | إزاي بيشتغل | الاستخدام الشائع |
|---|---|---|
| HTTP proxy | بيعدّي طلبات HTTP غير مشفرة على Layer 7 | الفلترة والكاش لشبكات الشركات |
| HTTPS proxy | بيعمل نفق لـ TLS عن طريق CONNECT؛ بيقرا SNI بس مش المحتوى | تصفح المواقع المحمية بـ TLS |
| SOCKS5 proxy | ريلاي على الطبقة 5؛ مستقل عن البروتوكول، ويدعم UDP | التورنت، والألعاب، ونفق TCP/UDP عام |
| Transparent proxy | بيعترض الترافيك من غير أي إعداد على الجهاز | الكاش على مستوى مزود الخدمة، وفلترة المدارس والمكتبات |
| Residential proxy | بيوجّه الترافيك عن طريق IPs حقيقية لمستهلكين (غالبًا أجهزة IoT) | بوتات السنيكرز، والتحقق من الإعلانات، وscraping الـ SEO |
في نقطة بتوقع الناس. بيفتكروا إن بروكسي HTTPS بيخبّي المواقع اللي بيزورونها. ده مش صحيح. اسم الهوست بيتبعت بشكل غير مشفر من خلال حقل TLS Server Name Indication (SNI) وقت الـ handshake، وده قبل أي تشفير يحصل. مزود الخدمة بتاعك بيشوفه. وأي حد بينك وبين البروكسي بيشوفه. ممكن ما يقدروش يقروا الصفحة، بس بيقدروا يقروا شريط العنوان، وده غالبًا الجزء اللي الناس فاكرة إنها بتخفيه.
وDNS هو التسريب الهادي التاني. البروكسيات في الغالب مابتتعاملش مع DNS، فنظام التشغيل بتاعك لسه بيسأل الـ resolver بتاع مزود الخدمة: "هو الدومين ده فين؟" السؤال ده لوحده بيحكي القصة. ومنظومة البروكسيات المجانية، بصراحة، مش ودودة. دراسة CSIRO لتطبيقات أندرويد في المجال ده لقت إن 16% منها نشرت بروكسيات غير شفافة بتحقن JavaScript في ترافيك المستخدم للإعلانات والتتبع، و67% منها فيها مكتبات تتبع تابعة لطرف ثالث. المجاني نادرًا ما بيكون مجاني في الحاجات دي. إنت اللي بتتباع.
إيه هو الـ VPN؟
الـ VPN، أو Virtual Private Network، بيلف الجهاز كله جوه نفق مشفر، وبيبعت كل حزمة من خلاله. كل تطبيق. كل خدمة شغالة في الخلفية. المتصفح، وبرنامج الإيميل، والتحديثات الصامتة للنظام اللي بتحصل وإنت مش واخد بالك. مش محتاج تعمل إعداد لكل تطبيق لوحده. نظام التشغيل بيدي الترافيك لواجهة افتراضية، والـ VPN client بيكمّل من هناك.
السباكة جوه الموضوع أصرم من المتوقع. لما تضغط connect، الـ client والسيرفر بيعملوا cryptographic handshake؛ WireGuard بيستخدم Noise مع تبادل المفاتيح Curve25519، وOpenVPN بيعمل TLS handshake (TLS 1.2 أو 1.3 حسب النسخة اللي شغالة عندك) عشان يتفقوا على session keys. بعدين الـ client بيعمل واجهة شبكة افتراضية، tun0 على Linux وutun على macOS، وجدول الـ routing يبدأ يرمي كل حاجة فيها. كل حزمة بتتغلف وتتشفر وتتبعت للسيرفر. السيرفر بيفك التشفير، ويبعت، ويرجّع الرد. أي حد بيراقب الشبكة هيشوف بس blobs مشفرة رايحة جاية. ورقة WireGuard البحثية بتشرح التفاصيل الدقيقة لو عايز النسخة المرجعية.
في اتنين مميزات بيفرّقوا الـ VPN الحقيقي عن الـ VPN الدعائي. الـ Kill switch هو قاعدة جدار حماية بتقفل كل بايت في اللحظة اللي النفق يقع فيها؛ سيرفر وقع، أو الواي فاي فصل، أو اللابتوب اتعلّق، أي سبب. يعني مفيش تسريب للـ IP الحقيقي بتاعك وإنت الـ client بيحاول يتصل تاني. وحماية تسريب DNS هي التانية. بتبعت استعلامات DNS من خلال النفق المشفر للـ resolver بتاع الـ VPN نفسه، فمزود الخدمة مايقدرش يجمّع تصفحك من الـ lookups. من غير الاتنين دول، اللي معاك بروكسي بخطوات زيادة وفاتورة شهرية أعلى.
الفرق بين VPN والبروكسي من الناحية التقنية
الفرق بين سيرفر البروكسي والـ VPN بيتحدد في تلات حاجات: قد إيه من الترافيك بيتشفر، وقد إيه منه بيتغطى، وقد إيه إنت سهل الاكتشاف. البروكسي بيبدّل الـ IP لتطبيق واحد. والـ VPN بيشفّر الجهاز كله، ويخبّي DNS، ويقفل تسريبات WebRTC، ومع طبقة obfuscation مناسبة بيبان زي ما يكون حد بيقرا الأخبار على HTTPS.
| البُعد | بروكسي | VPN |
|---|---|---|
| تشفير الترافيك | مفيش (SOCKS5/HTTP)؛ TLS بس لو الموقع بيستخدم HTTPS | تشفير كامل للـ payload (ChaCha20-Poly1305 أو AES-256-GCM) |
| تغطية الترافيك | لكل تطبيق لوحده | نظام التشغيل كله، كل التطبيقات والبروتوكولات |
| إخفاء الـ IP | أيوه، للتطبيق المتعيّن | أيوه، على مستوى الجهاز كله |
| حماية DNS | لا؛ نظام التشغيل بيستخدم resolver مزود الخدمة | أيوه؛ الـ DNS بيتمرر من خلال الـ VPN |
| Kill switch | لا | أيوه (fail-closed على مستوى جدار الحماية) |
| حماية تسريب WebRTC | لا | أيوه (لو الإعداد صح) |
| تكلفة الأداء | مهملة (1-3%) | 4-50% حسب البروتوكول |
| حماية MITM على الواي فاي العام | لا | أيوه |
| مقاومة الاكتشاف | ضعيفة؛ قواعد بيانات سمعة الـ IP بتعلّم عليه بسرعة | عالية مع الـ obfuscation (Shadowsocks, Obfs4, VLESS) |
| توافر التدقيق (Audit) | نادرًا جدًا | مزودين موثوقين: تدقيق من Big 4 |
| شفافية الاختصاص القضائي | غالبًا غير واضحة | كيان قانوني ودولة معلنة |
| التكلفة المعتادة | مجاني لـ 1-5 دولار/IP/شهر | 3-12 دولار/شهر للمستهلك؛ السيلف-هوستد من 5 دولار |
مقاومة الاكتشاف هي المكان اللي بيفترقوا فيه فعلًا. SOCKS5 proxy مفتوح وغير موثّق هو عمليًا مشكلة؛ أي حد يلاقي الـ IP والـ port يقدر يوجّه ترافيكه من خلاله، والإعدادات الشفافة بتسلّم الـ IP الأصلي في الـ HTTP headers من غير ما تفكّر. بروتوكولات الـ obfuscation بتاعت الـ VPN بتلعب لعبة تانية خالص. Shadowsocks وObfs4 وV2Ray/VLESS بيلفّوا النفق عشان الـ deep packet inspection يشوف حاجة شبه HTTPS عادي. ولهذا السبب البروتوكولات دي هي المسيطرة في الدول اللي بتحظر ترافيك الـ VPN بشكل فعلي، وليه البروكسيات، بالـ headers المتوقعة ونطاقات الـ IP المعروفة، بتتمسك الأول.
بروكسي أسرع من VPN؟ مقارنة السرعة
البروكسيات أسرع من الـ VPNs، والسبب مش مثير: بيتخطوا التشفير. مفيش cipher، ولا encapsulation، ولا overhead في الـ headers. الـ VPN بيعمل كل ده لكل حزمة لوحدها، وده بيتراكم بسرعة لما تكون بتدفع throughput حقيقي.
| الحل | تكلفة التشفير | تأثير الـ Latency | أفضل سيناريو |
|---|---|---|---|
| HTTP/SOCKS5 proxy | لا يوجد | +5-15 ms (قفزة إضافية واحدة) | scraping بحجم كبير، واختبار الجيو |
| WireGuard VPN | منخفضة (ChaCha20 في kernel-space) | +10-20 ms؛ خسارة throughput 4-15% | الخصوصية للاستخدام العام على الاتصالات السريعة |
| OpenVPN/UDP | متوسطة (AES في userspace) | +20-40 ms؛ خسارة throughput 20-35% | النشر اللي الأولوية فيه للتوافق |
| OpenVPN/TCP | عالية (TCP-over-TCP meltdown) | +50-100 ms؛ خسارة throughput 40-50% | الحل الأخير لتجاوز الجدران النارية بس |
| Tor | عالية جدًا (onion routing بـ 3 قفزات) | +200-1000 ms؛ خسارة throughput 80-95% | الإخفاء الكامل قبل السرعة |
الأرقام دي مش نظرية. اختبار أداء مُحكّم سجّل WireGuard على 210.64 Mbps في TCP throughput مقابل 110.34 Mbps لـ OpenVPN في نفس بيئة VMware، يعني تقريبًا الضعف. وعلى لينك 1 Gbps، اختبارات مستقلة بتبيّن إن WireGuard بيشتغل بحوالي 4 أضعاف سرعة OpenVPN عبر مناطق جغرافية مختلفة. ورقم OpenVPN/TCP ليه اسم محدد: TCP-over-TCP meltdown. لما تعمل نفق TCP جوه اتصال TCP تاني، الطبقتين بيشتغلوا بـ retransmission timers بتاعتهم. حزمة واحدة تقع بتخلي الطبقتين يعيدوا الإرسال. الـ latency بيطلع، والـ throughput بيقع، والموضوع كله بياكل نفسه.
الاتصالات البطيئة بتخبّي كل ده. لو الاختناق عندك خط DSL بسرعة 30 Mbps، الـ overhead بتاع تشفير الـ VPN كأنه مش موجود. على ألياف 1 Gbps، هتحسه. فلو الشغل إنك بتدوّر IPs سكنية عشان تزحف على صفحات الأسعار، والتشفير مش جزء من الـ threat model، فالبروكسي هو الاختيار الواضح.
الفرق بين VPN والبروكسي: مقارنة الخصوصية
مقارنة الفرق بين VPN والبروكسي في الخصوصية بتتلخص في حاجة واحدة: البروكسي بيخبّي الـ IP بتاعك عن الموقع اللي بتدخله، أما الـ VPN فبيخبّي كمان الترافيك بتاعك عن مزوّد الإنترنت (ISP) وعن الشبكة المحلية. أي حاجة بعد كده بتعتمد على سياسات تسجيل البيانات، والولاية القضائية، وإيه اللي كان الطرف المهاجم عارفه عنك قبل ما تبدأ.
| التهديد | بروكسي | VPN | لا يحلّه أي منهم |
|---|---|---|---|
| مزوّد الإنترنت يشوف الدومينات اللي بتزورها | ظاهرة عن طريق DNS + SNI | مشفّرة | - |
| مزوّد الإنترنت يشوف محتوى الترافيك | نص واضح على HTTP؛ آمن بس على HTTPS | مشفّر دايمًا | - |
| هجوم MITM على الواي فاي العام | معرّض للاختراق | محمي | - |
| تسريب استعلامات DNS | بيستخدم الـ resolver بتاع مزوّد الإنترنت | بيتنقل داخل النفق (Tunneled) | - |
| بصمة المتصفح (Browser fingerprinting) | - | - | Canvas وFonts وWebGL بتعرّفك |
| تتبع الكوكيز | - | - | بتفضل مستمرة بين الجلسات |
| هوية الحساب المسجّل دخوله | - | - | جوجل بتعرفك بغض النظر عن الـ IP |
التدقيقات (Audits) هي اللي بتثبت إن ادعاءات الخصوصية حقيقية ولا بتنهار بهدوء. مزوّدي الـ VPN الجادّين بيدفعوا لشركات مستقلة زي Deloitte وKPMG وCure53 وPwC وSecuritum عشان تفحص إعدادات السيرفرات، وسياسات صلاحيات الموظفين، وسجلات الحوادث. Deloitte عملت تدقيق لـ NordVPN ست مرات لحد آخر 2025. وKPMG دققت ExpressVPN آخر مرة في فبراير 2025، وCure53 فحصت بروتوكول Lightway بشكل منفصل. وCure53 كمان بتشتغل مع Mullvad وProton VPN. سوق البروكسي التجاري مفيهوش حاجة شبه كده. مفيش تقارير شفافية تستاهل القراءة، ومفيش تدقيقات حقيقية. نفس بحث CSIRO على تطبيقات VPN المجانية لأندرويد لقى إن 84% منها بتسرّب الترافيك، و18% مش بتستخدم أي تشفير خالص، رغم اللي مكتوب في صفحات متاجر التطبيقات.
الولاية القضائية أهم من اللي الناس متخيلاه. كل مزوّد VPN بيخضع لقانون حد. مزوّد في أمريكا ممكن يتعرض لـ National Security Letter وأمر منع إفصاح (Gag order). ومزوّد في سويسرا بيشتغل تحت قانون الإشراف على البريد والاتصالات السلكية واللاسلكية الفيدرالي (BÜPF)، اللي بيسمح بس بالإفصاح المستهدف بأمر من المحكمة، وده أضيق من تخزين البيانات الجماعي في الاتحاد الأوروبي أو أمريكا، بس مش معناه إنه صفر. وكمان ولا أداة من دول بتحل مشكلة الهوية المستمرة. لو سجلت دخول على Gmail من أي VPN، جوجل هتفضل تعرفك. وبصمة المتصفح، يعني Canvas وFonts وWebGL، بالكاد بتتغير لما الـ IP يتغير.
إمتى تستخدم بروكسي وإمتى تستخدم VPN
استخدم البروكسي لما تحتاج تدوير IP (IP rotation) بكميات كبيرة، والتشفير مش مهم للشغلة دي. استخدم الـ VPN لما تحتاج تحمي البيانات وهي بتتنقل، أو تبعد نشاطك عن مزوّد الإنترنت. ده هو التقسيم الأساسي، والباقي تفاصيل.
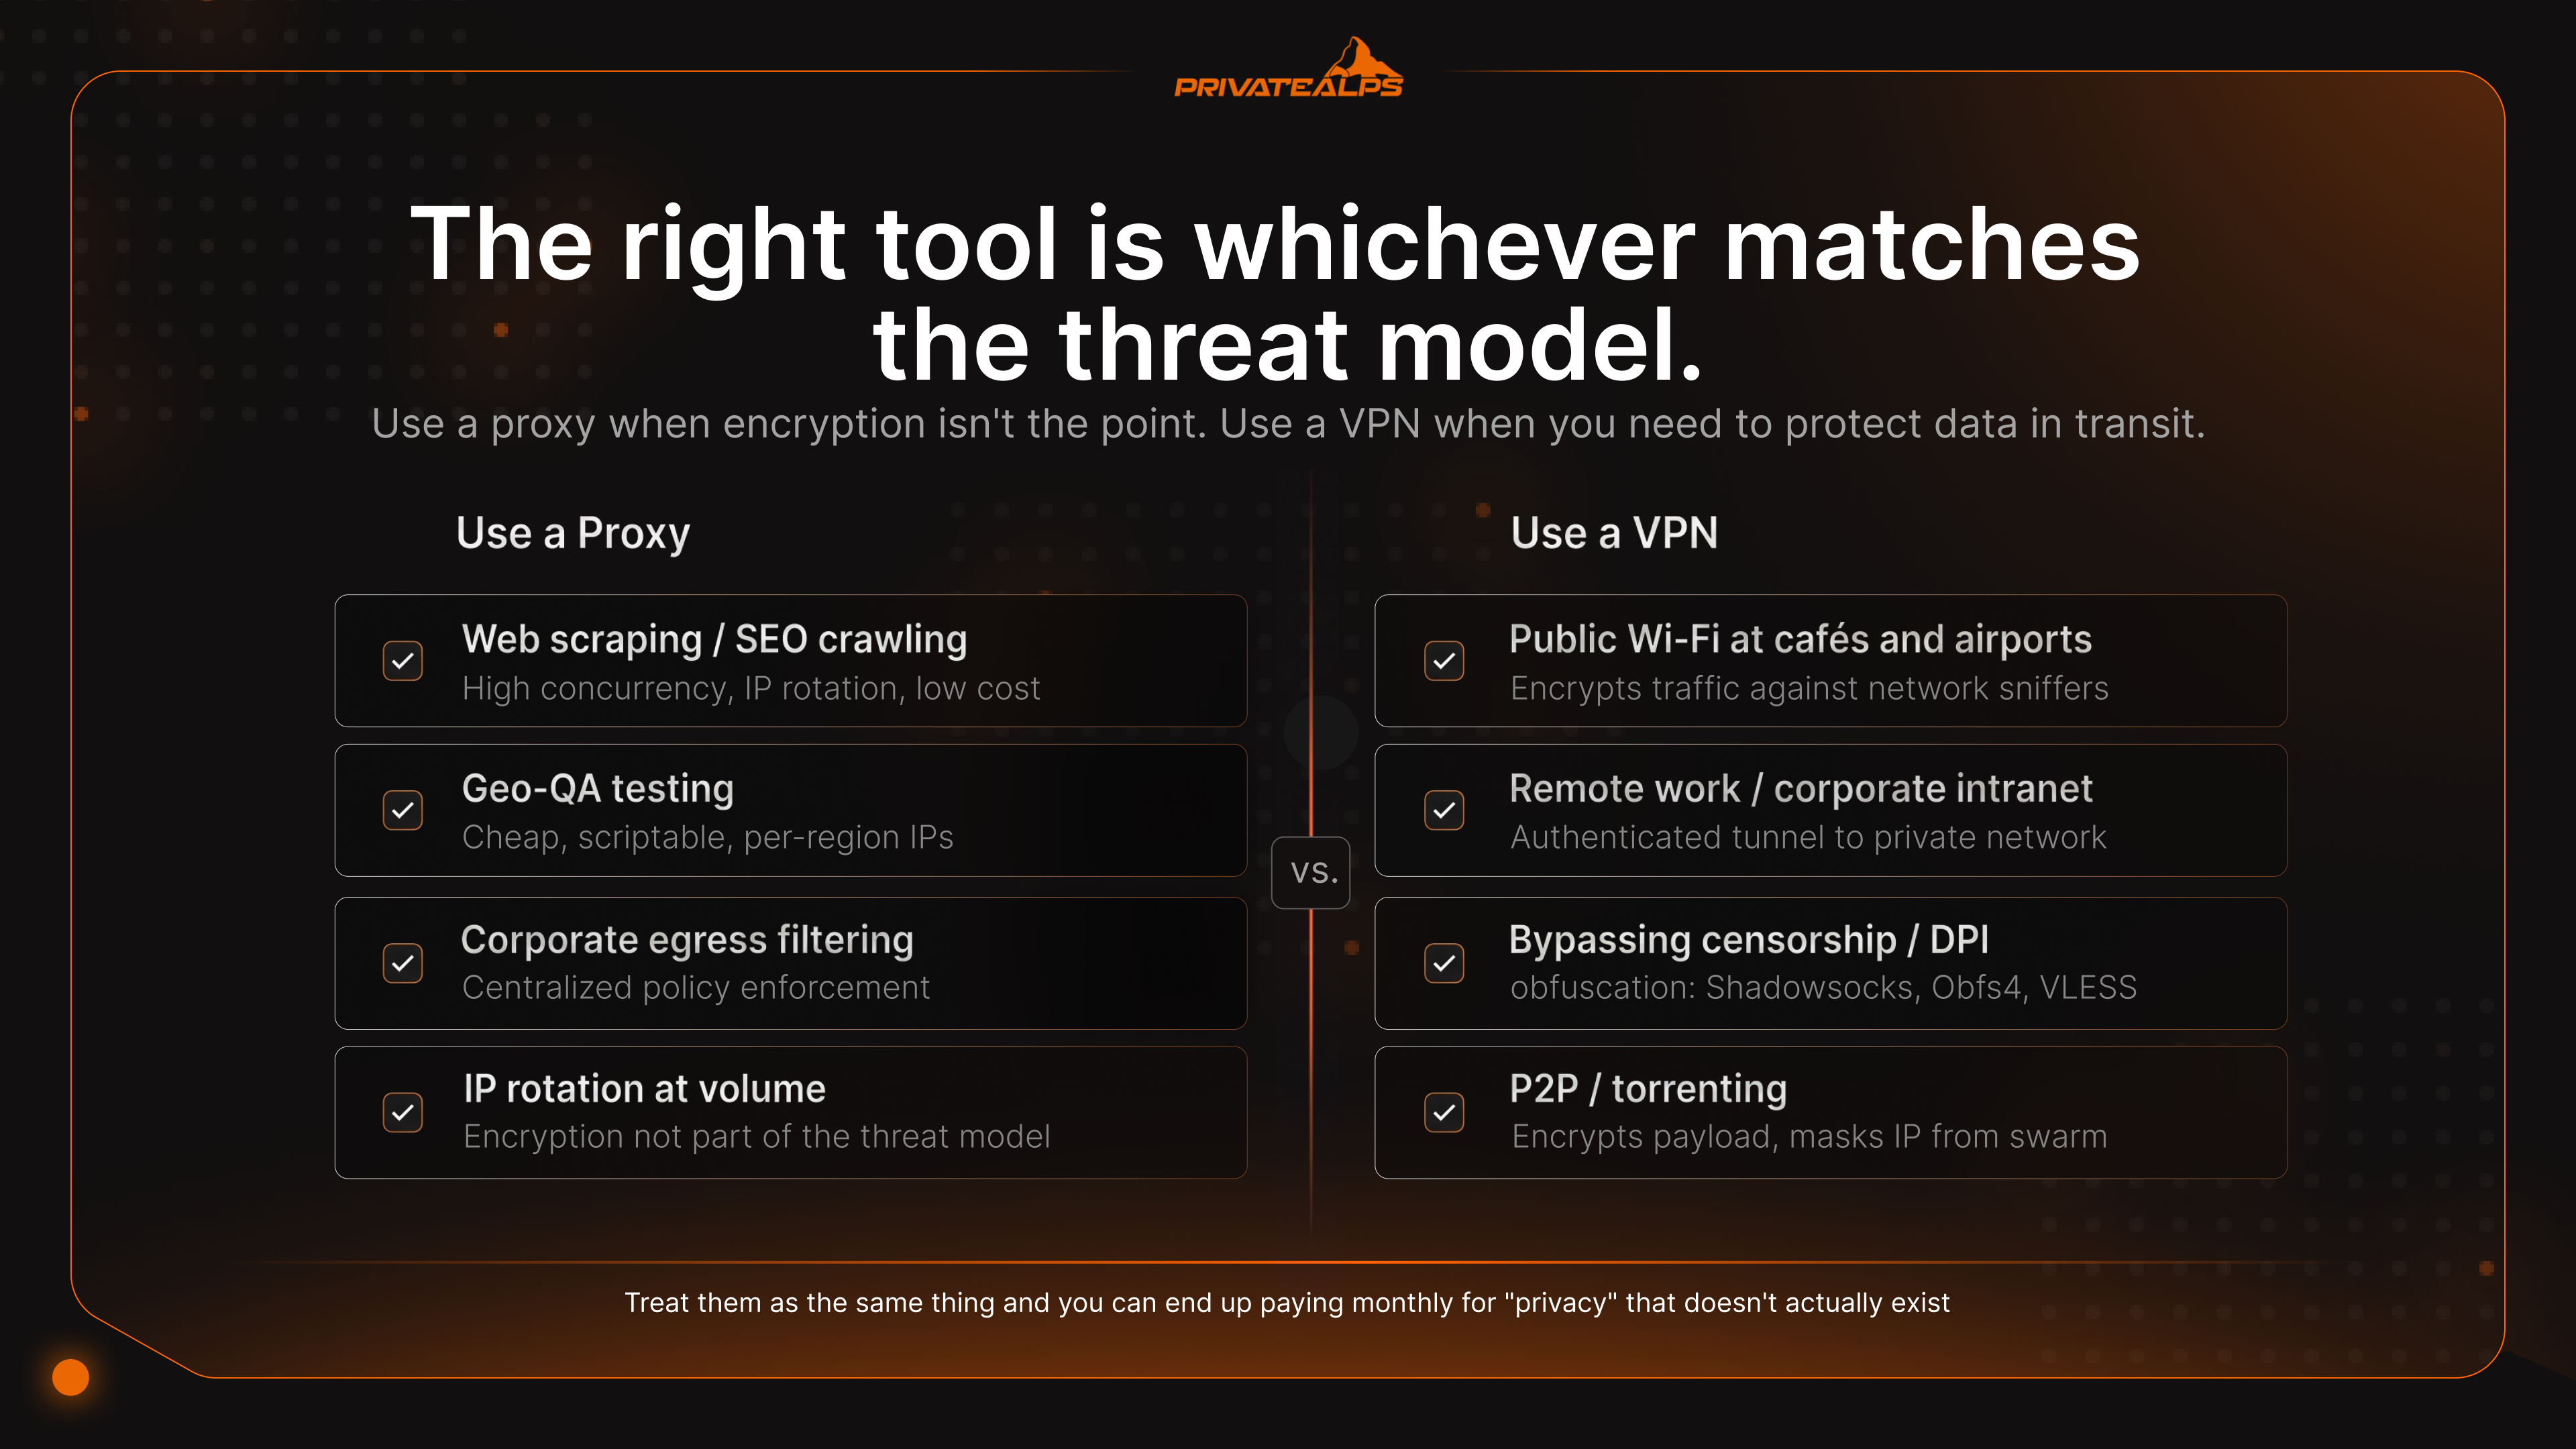
| السيناريو | الأداة المقترحة | السبب | اللي مش بيحلّه |
|---|---|---|---|
| واي فاي عام في كافيه أو مطار | VPN | بيشفّر الترافيك ضد أدوات التنصت على الشبكة | التصيد الاحتيالي، والتحميلات الخبيثة |
| الشغل عن بُعد / الإنترانت الخاص بالشركة | VPN | بيوفر نفق موثّق لشبكة خاصة | اختراق الجهاز الطرفي (Endpoint) |
| Web scraping / SEO crawling | مجموعة بروكسيات بتتدوّر | Concurrency عالي، وتدوير IP، وتكلفة قليلة | بصمة الموقع، وتحديات JS |
| قيود الجغرافيا على الستريمينج | VPN (Residential أو مُحسّن للستريمينج) | بيتخطى فحوصات سمعة الـ IP أحسن من البروكسي | أقفال الحساب الجغرافية على مستوى الحساب |
| تخطي الرقابة الحكومية / DPI | VPN مع Obfuscation (Shadowsocks، Obfs4، VLESS) | بيخفي النفق على إنه HTTPS | المراقبة المستهدفة للأجهزة الطرفية |
| P2P / تورنت | VPN مع Kill switch | بيشفّر الحمولة، ويخبّي الـ IP عن الـ swarm | الـ Peers الخبيثين، ومحامي حقوق الملكية |
| المطوّر أو مدير السيستم على شبكة مش موثوقة | VPN | بيحمي جلسات SSH/RDP وتوكنات الـ API | بيانات الاعتماد المخترقة |
| اختبار الجغرافيا (الإعلانات، الأسعار) | بروكسي | رخيص، وقابل للبرمجة، وIPs لكل منطقة | سلوك المستخدم المسجّل دخوله |
| بنية تحتية خاصة مستضافة ذاتيًا | WireGuard VPN مستضاف ذاتيًا | بيلغي متغيّر الثقة في المزوّد | اختراق السيرفر |
| فلترة الويب في الشركات / الـ Egress | Forward proxy (Squid، Zscaler) | تطبيق سياسات مركزي، وفحص المحتوى | الـ Exfiltration المشفّر عبر DoH |
اكتشاف الستريمينج سباق تسلح صغير في حد ذاته. نتفلكس وBBC iPlayer وغيرهم بيعتمدوا على قواعد بيانات سمعة الـ IP، وMaxMind GeoIP2 وIPQualityScore هم الأكبر فيها، واللي بتصنّف كل IP على إنه Residential أو Business أو Hosting أو VPN. البروكسيات التجارية غالبًا بتعيش في نطاقات الاستضافة، وقواعد البيانات بتكتشفها فورًا. أما مزوّدي الـ VPN اللي بيشغّلوا مجموعات سيرفرات Residential أو مُحسّنة للستريمينج فبيأجّروا IPs من مزوّدي إنترنت منزلي وبيتدوّروا بينها، وده السبب إن ترافيك الـ VPN بيعدّي في أماكن البروكسي فيها بتطلع رسالة مؤدبة تقول «المحتوى ده مش متاح في منطقتك».
اكتشاف الـ VPN مقابل اكتشاف البروكسي: إزاي الخدمات بتفرّق بينهم
أنظمة الاكتشاف بتقارن اتصالك بخمس بصمات: سمعة الـ ASN، وTLS hashes، واتساق DNS، وتسريب الـ Headers، وتوقيت الـ Packets. البروكسيات بتفشل في فحوصات أكتر لأن توقيعاتها أبسط وأسهل في العد. والـ VPNs بتعيش أطول لأن فيه حاجة أقل تتمسك بيها.
| طريقة الاكتشاف | البروكسي معرّض؟ | الـ VPN معرّض؟ | الحل للتخطي |
|---|---|---|---|
| ASN / سمعة الـ IP (MaxMind، IPQS) | أيوه - ASNs الاستضافة متعلّمة | جزئيًا - نطاقات الـ VPN المعروفة متعلّمة | Residential IPs أو Subnets جديدة |
| TLS fingerprinting (JA3/JA3S hash) | أيوه - بروكسيات HTTP بتكشف TLS الكلاينت | جزئيًا - بعض كلاينتات الـ VPN ليها JA3 مميز | uTLS، وبصمات متطابقة مع المتصفح |
| عدم تطابق DNS (منطقة الـ IP ≠ منطقة الـ DNS) | أيوه - تسريب DNS من نظام التشغيل | لأ - الـ DNS المنقول داخل النفق بيمنع عدم التطابق | DNS-over-VPN |
| تسريب HTTP Headers (X-Forwarded-For) | أيوه - البروكسيات الشفافة بتسرّب الـ IP الأصلي | لأ - الـ Headers بتتبنى عند الخروج | استخدم بروكسيات anonymous-elite بس |
| Deep Packet Inspection (DPI) | أيوه - ترافيك البروكسي العادي بيتعرف عليه | جزئيًا - بروتوكولات الـ VPN القياسية ممكن تتكشف | Obfuscation: Shadowsocks، Obfs4، VLESS |
ليه البروكسيات بتتكشف أسرع؟ لأنها بتسرّب metadata أكتر. نطاقات الـ IP بتاعتها متصنّفة. والـ TLS handshakes بتاعتها مميزة. والـ HTTP headers بتحتوي بهدوء على الـ IP الأصلي لما الوضع الشفاف يكون شغال. الـ VPNs أهدى، لأن الـ DPI اللي بيبص على ترافيك الـ VPN بيشوف بس blobs مشفّرة، مش حقول بروتوكول تقدر تبصمها. والـ Obfuscation بيقفل أي ثغرة متبقية. Shadowsocks، اللي بيتستخدم بكثافة في الصين، وV2Ray/VLESS بيخلّوا النفق يبان إحصائيًا زي HTTPS بالظبط. وبنية الرقابة اللي بتحجب بروتوكولات الـ VPN القياسية مش بتقدر تفرّق بينهم وبين ترافيك الويب العادي.
هل ممكن تستخدم VPN وبروكسي مع بعض؟
أيوه، وده إعداد مشروع لمهام معينة، بس بيجيب معاه تعقيد في الـ DNS، ومعظم الناس مش محتاجين يتعبوا نفسهم. السلسلة اللي بتتعمل غلط بتسرّب أكتر من نفق واحد متظبط صح.
Browser SOCKS5 + VPN على مستوى النظام. شغّل VPN على مستوى السيستم، وبعدين وجّه Firefox أو Chrome على بروكسي SOCKS5. ترافيك المتصفح بيطلع من الـ IP بتاع البروكسي. وأي حاجة تانية، زي الإيميل وخدمات السيستم والتطبيقات اللي بتشتغل في الخلفية، بتطلع من خلال الـ VPN. تفصيلة واحدة محدش تقريبًا بيقولها: فعّل network.proxy.socks_remote_dns في Firefox، وإلا استعلامات الـ DNS هتعدّي من غير البروكسي وتتسرّب من خلال الـ VPN، وده هيسيب عدم تطابق جغرافي تلقطه أدوات البصمة فورًا.
سلسلة VPN إلى بروكسي. اتصل بالـ VPN الأول، وبعدين ابعت ترافيك المتصفح من خلال بروكسي على جهة الخروج. الوجهة بتشوف الـ IP بتاع البروكسي. ومزوّد الـ VPN بيشوف إنك متصل ببروكسي، بس مش قادر يقرا أي حاجة اتبعتت من خلاله. شائعة في شغل الـ scraping اللي محتاج تشفير وتدوير IPs Residential مع بعض.
Proxy إلى VPN في الـ Egress بتاع الشركات. الشركات الكبيرة بتعمل كده باستمرار. الترافيك الصادر بيعدّي من خلال forward proxy (Squid، Zscaler) عشان فحص المحتوى وتطبيق السياسات، والبروكسي نفسه بيتكلم مع VPN عشان النفق من الفرع للمقر الرئيسي. ده هو المعمار القياسي في أي مجال عليه قوانين.
Tor over VPN هي النسخة المتطرفة في الخصوصية: VPN الأول، وبعدين Tor فوقه. الـ Throughput بينزل 80% أو أكتر. وخصائص عدم الكشف (Anonymity) بتتحسن بشكل ملحوظ.
الخلاصة
التمييز الأساسي في أي مقارنة بين VPN والبروكسي: البروكسي بيغيّر الـ IP بتاعك لتطبيق واحد، أما الـ VPN فبيشفّر وينقل كل حاجة جهازك بيبعتها. اختار البروكسي لما يكون تهديدك هو القيود الجغرافية أو تحديد المعدل (Rate limiting) على أساس الـ IP في تطبيق واحد، والتشفير مش هو المهم. واختار الـ VPN لما تحتاج خصوصية من مزوّد الإنترنت، أو أمان على شبكة معادية، أو تغطية لكل التطبيقات على الجهاز. وفرق الـ proxy vs VPN لسه بيسيب إخفاء الهوية غير محلول، لأن بصمات المتصفح والكوكيز وتسجيلات الدخول على الحسابات بتلحقك عبر الـ IPs المختلفة. والتغيير الهيكلي الوحيد اللي بيحسّن الأمور فعلًا هو إنك تستضيف الـ VPN بتاعك بنفسك على بنية تحتية تتحكم فيها، ومزوّدين زي PrivateAlps بيشيلوا متغيّر الثقة في الطرف الثالث من السلسلة خالص.
شغّل VPN خاص بيك على بنية تحتية سويسرية
استضافة الـ VPN بنفسك بتغيّر الحسابات. إنت بتبقى مزوّد نفسك. الـ logs الوحيدة اللي موجودة هي اللي إنت بتكتبها. ومفيش طرف ثالث هيتطلب قضائيًا (Subpoena) على ترافيك ما شافهوش أصلًا. PrivateAlps بتقدم خدمة OpenVPN مستضافة في مراكز بيانات سويسرية، بتشفير AES-256، وسياسة zero-logs صارمة، وP2P مسموح، ومفيش تقييد للباندويدث على الـ 10G uplink. وبتشتغل تحت revDSG، وهو قانون حماية البيانات الاتحادي المعدّل، وإطار الإفصاح المستهدف في BÜPF، واللي فيه وصول جهات إنفاذ القانون بيحتاج أمر من المحكمة مرتبط بشخص محدد بالاسم. وده أضيق من تخزين البيانات الجماعي في الاتحاد الأوروبي أو أمريكا. مش حصانة مطلقة، بس هو بنيويًا نموذج ثقة مختلف عن الشراء من مزوّد VPN استهلاكي.
الأسئلة الشائعة
إيه الفرق بين VPN والبروكسي؟
الفرق بين VPN والبروكسي بيتلخص في تلات حاجات: إيه اللي بيتشفّر، وإيه اللي بيتغطى، وإيه اللي بيحصل للـ DNS. الـ VPN بيشفّر كل بايت جهازك بيبعته وبيوجهه على مستوى نظام التشغيل. والبروكسي بيوجّه ترافيك تطبيق واحد، ومبيشفّرش أي حاجة لوحده. والفرق بين البروكسي والـ VPN بيبقى أهم لحظة ما تحاول تخبّي النشاط عن مزوّد الإنترنت، مش بس تغيّر الـ IP.
البروكسي أأمن من VPN؟
لأ. الـ VPN بيديك تلات حاجات البروكسي مش بيديها: التشفير، والـ Kill switch، والـ DNS المنقول داخل النفق. البروكسيات المجانية أخطر بكتير، وبحث ICSI/CSIRO لقى إن 16% من تطبيقات VPN/البروكسي المجانية كانت بتحقن JavaScript في ترافيك المستخدم بشكل فعلي.
البروكسي بيخبّي الـ IP address بتاعي؟
بيخبّيه للتطبيق الواحد اللي إنت ظبطته عليه، وبس. وبروكسيات HTTPS لسه بتسرّب اسم الهوست الوجهة من خلال حقل TLS SNI غير المشفّر أثناء الـ handshake. فلو بتسأل إيه الفرق بين البروكسي والـ VPN بالذات في النقطة دي، فالـ VPN بينقل الـ DNS كمان داخل النفق، ولهذا مزوّد الإنترنت لسه ممكن يشوف المواقع اللي بتزورها من خلال البروكسي، لكن مش هيشوفها من خلال الـ VPN.
هل الـ VPN بيشتغل زي البروكسي؟
الاتنين بيبدّلوا الـ IP الظاهر ليك بالـ IP بتاع السيرفر، فعلى السطح بيبانوا زي أقارب. الـ VPN بيروح أبعد: بيشفّر الترافيك على مستوى الشبكة، وبيغطي كل تطبيق على الجهاز، وبينقل الـ DNS من خلال النفق. والبروكسي بيشتغل لكل تطبيق لوحده، ومش مشفّر افتراضيًا، ووقف عند تبديل الـ IP.
إيه هو بروكسي SOCKS5 وإزاي بيختلف عن الـ VPN؟
SOCKS5 هو بروتوكول بروكسي على Layer-5 بيتعامل مع ترافيك TCP وUDP من أي نوع. ولهذا بيتشهر في التورنت والألعاب وأي حاجة مش HTTP عادي. اللي هو مش بيعمله إنه مش بيشفّر أي حاجة. الـ VPN بيديك إعادة التوجيه والتشفير. وSOCKS5 بيديك إعادة التوجيه بس.
خدمات الستريمينج بتحجب البروكسيات والـ VPNs؟
الاتنين، بس مش بنفس الدرجة. الاكتشاف بيتم من خلال قواعد بيانات سمعة الـ IP زي MaxMind GeoIP2 وIPQualityScore. البروكسيات غالبًا بتيجي من ASNs استضافة متعلّمة، فبتتكشف بسرعة. ومزوّدي الـ VPN اللي بيستخدموا مجموعات سيرفرات Residential IP غالبًا بيعدّوا لفترة أطول، لأن الـ IPs بتاعتهم بتبان زي اتصالات مستهلكين عادية.
أيهما أسرع، البروكسي ولا الـ VPN؟
البروكسي، بفارق كبير. هو مش بيشفّر أي حاجة. WireGuard عادةً بيخسر 4-15% من الـ throughput، وOpenVPN/UDP بيخسر 20-35%، وOpenVPN/TCP ممكن يخسر 40-50% لما تظهر مشكلة TCP-over-TCP.
أقدر أستخدم VPN وبروكسي في نفس الوقت؟
أيوه. أشيع إعداد احترافي هو بروكسي SOCKS5 في المتصفح شغّال فوق VPN على مستوى النظام، عشان هوية المتصفح تبقى معزولة عن باقي الترافيك بتاعك. حاجة لازم تنتبه لها: اتأكد إن حل أسماء الـ DNS بيحصل عند البروكسي (في Firefox ده network.proxy.socks_remote_dns). وإلا هتعمل عدم تطابق في الـ DNS وأدوات البصمة هتلقطه.
ما هو الـVPN اللي من غير سجلات (no-logs VPN)، وهل البروكسي بيقدم نفس الحاجة؟
الـVPN اللي من غير سجلات مابيحتفظش ببيانات الاتصال ولا الطوابع الزمنية لعناوين IP ولا سجل التصفح. بس الادعاء ده ليه قيمة حقيقية بس لما جهة تدقيق مستقلة زي Deloitte أو KPMG أو Cure53 تكون فعلاً راجعته وتأكدت منه. مزودو البروكسي التجاريين مابيقدروش يوصلوا للمستوى ده خالص، وادعاءات عدم الاحتفاظ بالسجلات من البروكسي في الغالب مش ممكن التحقق منها.
هل الـVPN أحسن من البروكسي؟
ده بيعتمد على الاستخدام. الـVPN بيكسب في الخصوصية، والأمان على الواي فاي العام، وتجاوز الرقابة المبنية على DPI. والبروكسي بيكسب في سحب البيانات من المواقع بكميات كبيرة، واختبارات الجيو (geo-QA testing)، وفلترة حركة المرور الخارجة (egress filtering) في الشركات. الفرق بين VPN والبروكسي فرق وظيفي مش هرمي، والأداة الصح هي اللي تناسب نموذج التهديد بتاعك، مش اللي فيها نقط أكتر على صفحة التسويق.
