


ما هو سيرفر VPS وإزاي بيشتغل؟
ناس كتير ما بتبدأش بسؤال «ما هو سيرفر VPS». بيبدأوا بالمشكلة. حاجة وقعت. الصفحات بقت بطيئة من غير سبب واضح. زيادة مفاجئة في الزيارات قلبت الدنيا. أو لوجات الأمان بدأت تتملى بحاجات زبالة ما تقدرش تتجاهلها. وده عادةً الوقت اللي فيه الاستضافة المشتركة تبطل تبان رخيصة وتبدأ تبان مخاطرة.
يلا نفهم الأساسيات الأول. إيه هو VPS بالظبط؟
VPS هو جهاز افتراضي (Virtual Machine) متقطع من هاردوير حقيقي باستخدام الvirtualization. بتاخد نظام تشغيل خاص بيك، وحدود CPU وذاكرة خاصة بيك، ومساحة تخزين وشريحة شبكة خاصة بيك. مش حسابات مشتركة. ولا فولدرات. بيئة سيرفر حقيقية إنت اللي بتتحكم فيها.
ده مهم لأن معظم الأعطال الحقيقية بتيجي من التنافس على الموارد، ومن الإعدادات الغلط، ومن الاستجابة البطيئة. تقرير Verizon’s 2025 Data Breach Investigations Report بيوضح إن استغلال الثغرات بقى مسؤول عن 20% من الاختراقات، وإن تأخير التحديثات الأمنية وصل لمتوسط 32 يوم في بيئات كتير.
التوفر كمان بيتأثر. Cloudflare قالت إن فيه هجوم DDoS بقوة 29.7 Tbps في 2025، وملايين الهجمات كل ربع سنة. لو بتسأل «إيه هي استضافة VPS؟»، الإجابة الحقيقية هي: دي النقطة اللي بتقبل فيها تتحمل المسؤولية في مقابل التحكم.
الملخص السريع
- سيرفر VPS بيديك التحكم، وبالبساطة كده. إنت شغال على نظام التشغيل بتاعك جوه جهاز افتراضي، مع حدود ثابتة على CPU والذاكرة والتخزين والشبكة.
- لما الناس تسأل «ما هو السيرفر الافتراضي الخاص (virtual private server)؟»، عادةً بيكون رد فعل لحاجة بتقع: صفحات بطيئة تحت الضغط، مهام cron بتتقفل، أو إعدادات أمان ممنوع تلمسها في الاستضافة المشتركة.
- الـ VPS مش بيخلي موقعك «سريع» تلقائيًا، لكنه بيمنع زيادات زيارات الناس التانية من إنها تبوظ أداءك.
- الأمان هو المكان اللي فيه مسؤولية VPS تبان بوضوح. في تقرير Verizon 2025 DBIR، استغلال الثغرات ظهر في 1 من كل 5 اختراقات حقيقية، وغالبًا لأن الأنظمة ما اتصلحتش بسرعة. الـ VPS بيديك عزل، مش حصانة.
- لو بتحاول تفهم معنى استضافة VPS، فكّر فيه كخط إنت بتعديه: حرية أكبر، ومسؤولية أكبر، وحواجز حماية أقل. ولهذا السبب الناس بتستخدمه لتطبيقات حقيقية، مش للتجارب.
إيه هو VPS؟
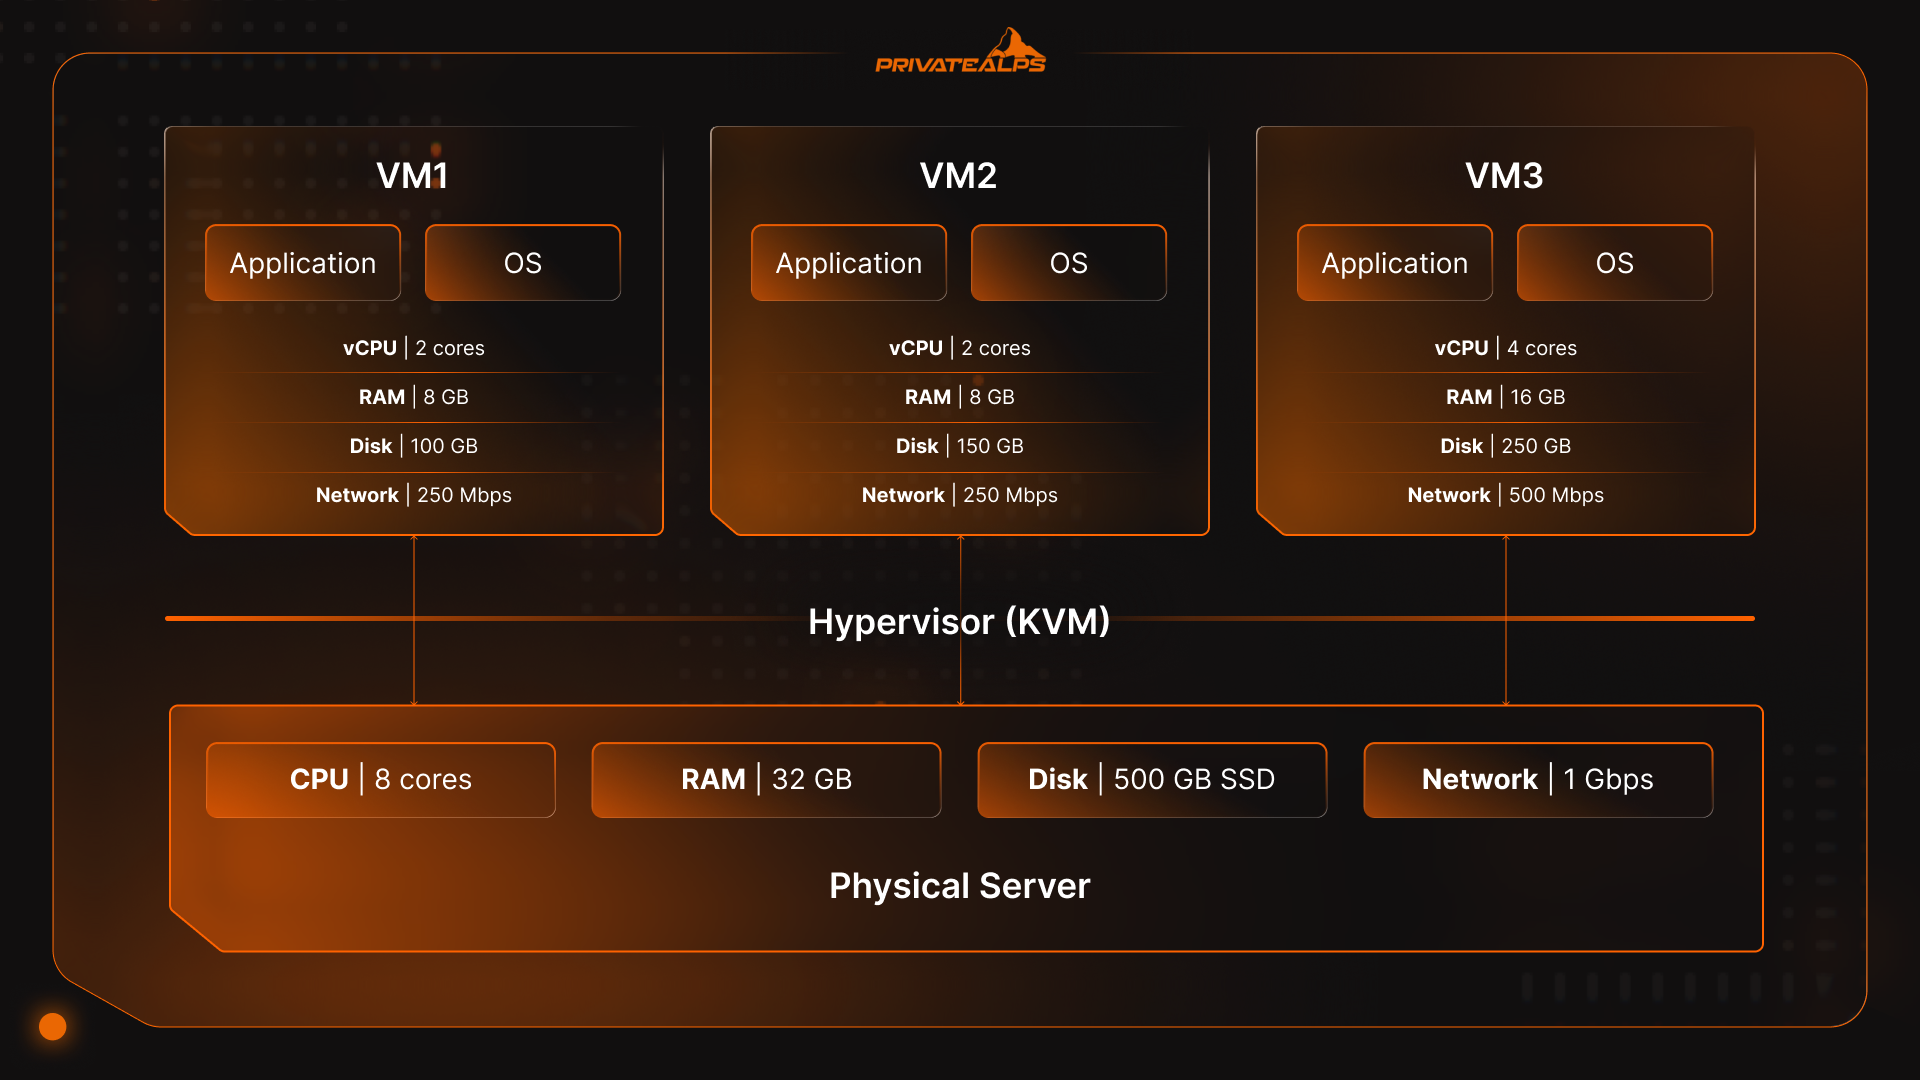
VPS هو جهاز افتراضي. بيشغّل نظام التشغيل بتاعه. الهاردوير اللي تحته مشترك، لكن الحدود مش مشتركة. CPU وذاكرة ومساحة تخزين وشبكة، كلها محددة بسقف. الـ hypervisor بيفصل كل حاجة عن بعض. وإنت بتاخد وصول للبيئة كاملة.
العزل ده هو الفرق الحقيقي اللي بيشرح معنى سيرفر VPS. إنت مش شايل نظام تشغيل مع حد، ومش بتتنافس على الموارد في الضلمة. لو حاجة بطّأت، عادةً تقدر تعرف السبب. تشبع CPU. ضغط على الذاكرة. ضغط على الـ Disk I/O.
ودي كمان نقطة الفرق بين VPS وموديلات «السيرفر المقسّم» القديمة. الاستضافة المشتركة التقليدية بتعزل المستخدمين على مستوى الحساب. أما الـ VPS فبيعزل على مستوى الهاردوير الافتراضي. Kernel منفصل. Process space منفصل. وأوضاع فشل منفصلة. الفرق ده بيبان بسرعة لما تبدأ تشغّل قواعد بيانات أو background workers أو أي حاجة بتفضل شغالة فترة طويلة.
لما الناس تسأل «السيرفر الافتراضي الخاص بيتستخدم لإيه؟»، غالبًا بيتوقعوا ضمان أداء. وده مش بالظبط. الـ VPS مش بيصلّح معمارية وحشة. اللي بيديه لك هو الثبات. والثبات ده هو سبب إن السيرفرات الافتراضية بقت تسيطر على البنية التحتية الحديثة. Gartner متوقعة إن إنفاق الـ public cloud العالمي هيوصل لـ 1.48 تريليون دولار بحلول 2029، مدفوع بشكل كبير بأحمال البنية التحتية زي الأجهزة الافتراضية.
فيه مقايضة. الـ Root access معناه مسؤولية. تقرير Verizon 2025 DBIR بيوضح إن استغلال الثغرات لسه مسؤول عن 20% من الاختراقات، وده في الغالب بسبب بطء التحديثات. الـ VPS بيديك تحكم، لكنه مش بيشيل النتايج.
إزاي virtualization الخاص بـ VPS بيشتغل؟
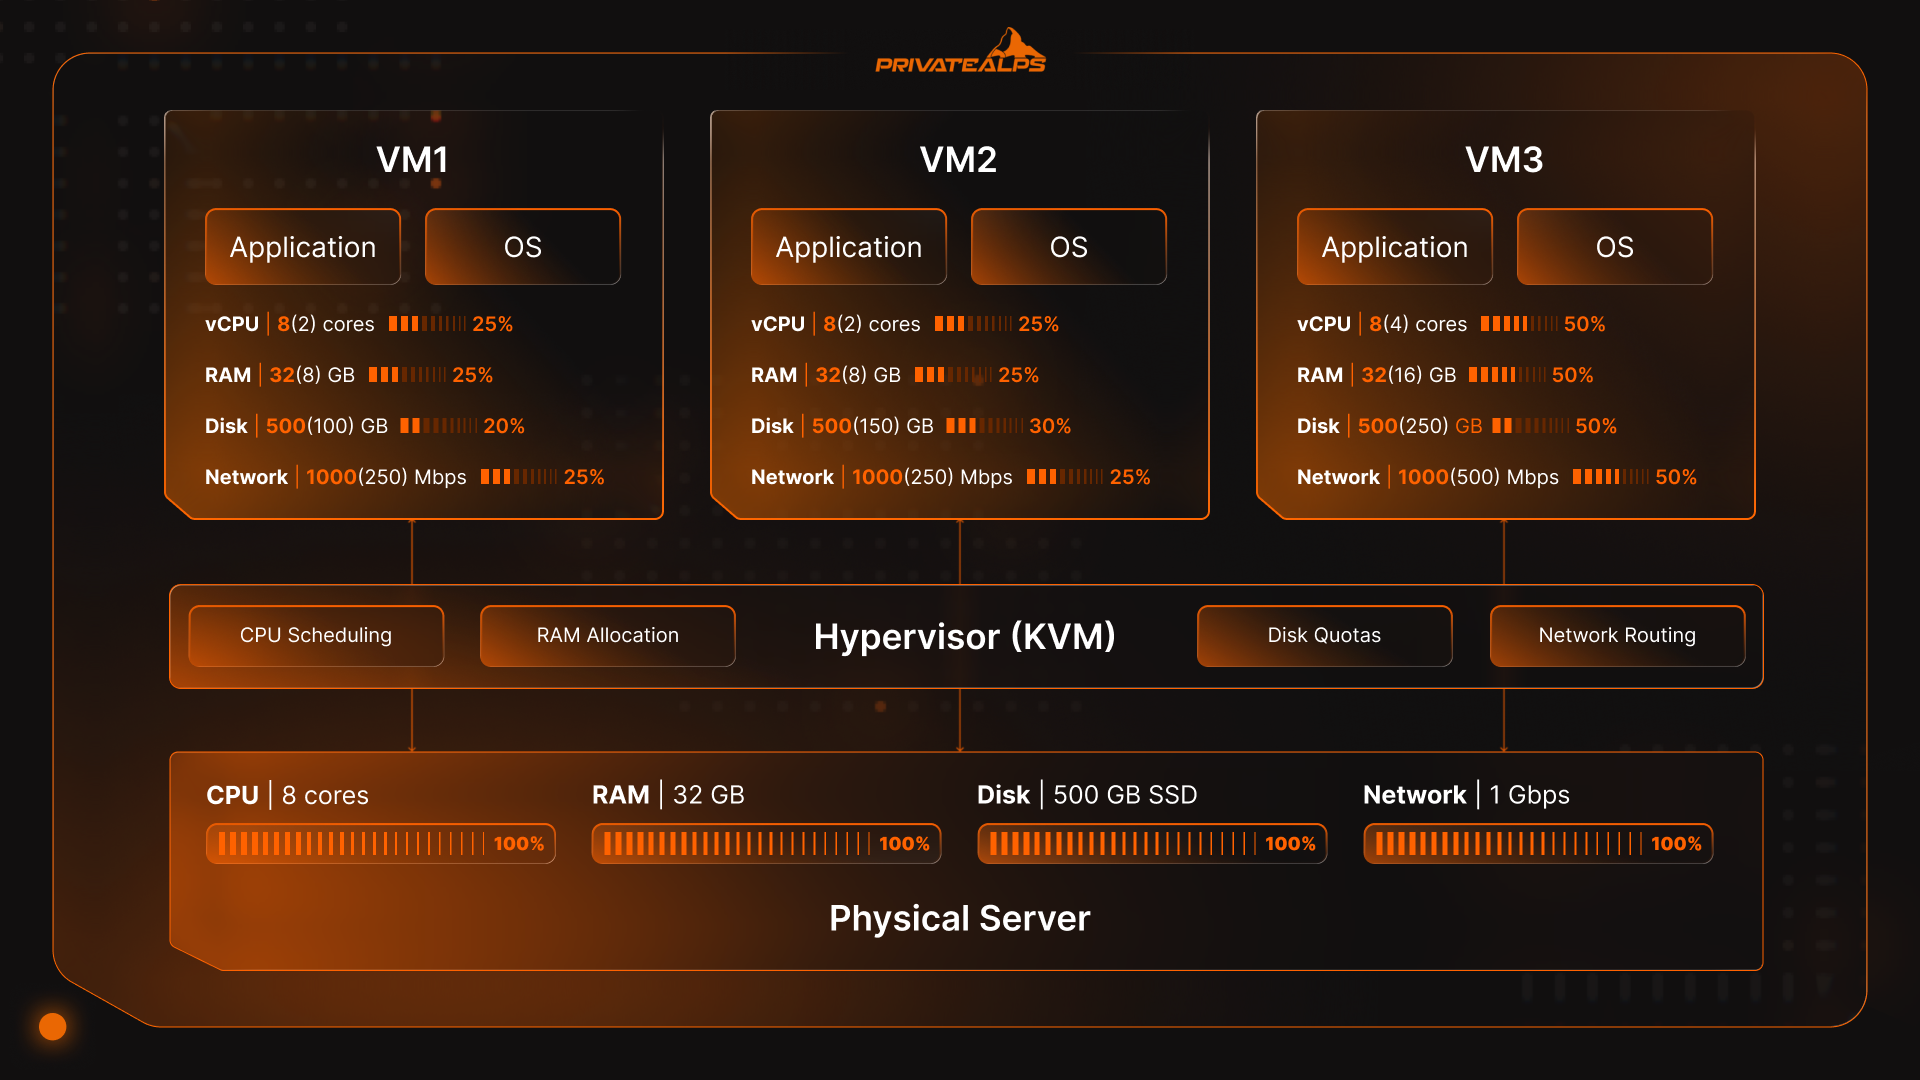
لو بتسأل «VPS بيشتغل إزاي؟»، الموضوع كله بيرجع لحاجة واحدة: طبقة تحكم رفيعة قاعدة بين الهاردوير الفعلي والسيرفر بتاعك، بتقرر مين ياخد إيه، وإمتى. الطبقة دي هي الـ hypervisor. بيحوّل الجهاز الواحد لأجهزة كتير تبان حقيقية، وبيفرض الحدود عشان ما يدوسوش على بعض.
ده السير:
- سيرفر فيزيائي بيقوم ويشغّل hypervisor، غالبًا KVM على Linux host.
- الـ hypervisor ده بيجهز هاردوير افتراضي لكل VPS.
- كل VPS بيعمل boot لنظام التشغيل والـ kernel بتاعه، كأنه لوحده على الجهاز.
- في الخلفية، الـ hypervisor بيوزع وقت الـ CPU، ويضبط الذاكرة، ويربط الوصول للتخزين، ويحرك حركة الشبكة.
الجدولة دي هي السبب إن المواصفات أهم من الشعارات. VPS بـ «4 vCPU» عادةً معناه وصول بتقسيم الوقت (time-sliced)، مش أربع cores مخصصة. سرعة الـ Disk بتعتمد على الـ storage backend وحدود IOPS. أداء الشبكة بيعتمد على سرعة البورت والـ routing والتنافس.
| المورد | إزاي بيتقسم | اللي بتلاحظه |
|---|---|---|
| vCPU | شرائح وقت مجدولة (وأحيانًا مثبتة) | تقييد تحت الضغط لو التنافس زاد |
| RAM | حدود ثابتة | OOM kills أو تأخير swap لو السعة صغيرة |
| Disk I/O | جهاز مشترك بحصص | قواعد البيانات بتبطّئ الأول |
| Network | سرعة البورت + حدود نقل البيانات | قفزات الـ latency أسوأ من حدود الباندويدث |
العزل قوي، بس مش سحر. الـ hypervisor بيمنع الجيران إنهم يقروا ذاكرتك أو ملفاتك. لكنه ما بيحدّثش نظام التشغيل، ولا بيقفل البورتات، ولا بيصلّح الإعدادات المهملة.
مميزات وعيوب استضافة VPS
إيه اللي بتدور عليه استضافة VPS فعلًا؟ مقايضة. بتاخد وضوح وتحكم في مقابل مسؤولية. لبعض الأحمال ده بالظبط اللي إنت عايزه. ولغيرها، ده وزن زايد من غير لزوم.
أهم المميزات
| الميزة | هي فعلًا بتديك إيه |
|---|---|
| حدود موارد مخصصة | أداء متوقع بدل ما تفضل تخمن مين تاني بيستخدم السيرفر |
| Root / admin access | تحكم كامل في نظام التشغيل والخدمات والإعدادات وقواعد الأمان |
| عزل أقوى | زيادات زيارات الجيران ما بتخنقش أحمالك بهدوء |
| قابلية التوسع | تقدر تغيّر حجم الـ CPU والذاكرة والتخزين من غير ما تنقل الهاردوير |
| ملكية البيئة | شغّل background workers أو stacks مخصصة أو containers أو VPNs |
أهم القيود
| القيد | ليه ده مهم |
|---|---|
| إنت مسؤول عن أمان نظام التشغيل | لو فاتتك تحديثات، أو عرّضت خدمات، المخاطرة عليك إنت |
| مطلوب مهارة إدارة | الـ VPS غير المُدار بيفترض إنك مرتاح مع SSH والـ firewalls والـ logs |
| سقف الهاردوير المشترك | عطل في host واحد ممكن يوقف الـ VPS بتاعك |
| الجودة بتختلف حسب المزود | الـ oversubscription والتخزين الضعيف بيمحوا مميزات VPS بسرعة |
يعني الناس اللي بتسأل «VPS بيتستخدم لإيه؟» غالبًا مش بتدور على «استضافة أحسن». هي بتدور على استضافة أوضح. حدود واضحة. ملكية واضحة. نتايج واضحة.
VPS مقابل الاستضافة المشتركة
إيه هي استضافة VPS مقارنةً بالاستضافة المشتركة؟ الموضوع أقل في الميزات وأكتر في الحدود. الاستضافة المشتركة بتحط عملاء كتير جوه نفس نظام التشغيل. الـ VPS بيدي كل عميل نظام تشغيل خاص بيه، بحدود ما بتتغيرش.
الاستضافة المشتركة فعالة، لكنها مش شفافة:
- الـ CPU والذاكرة والتخزين متجمّعين بين الحسابات
- موقع واحد مشغول ممكن يحرم التانيين بهدوء
- التقييد بيحصل من ورا الستارة، وغالبًا من غير إشارات واضحة
- لما الأمور تبطّئ، بتفضل تخمن
ولهذا الناس بتطوّر حتى لو الزيارات ما زادتش بشكل كبير. المشكلة مش في الـ scale. المشكلة في عدم القدرة على التوقع.
مع الـ VPS، الحدود واضحة. بتعرف إنت مسموح تستخدم إيه، وما فيش حد تاني يقدر يخدهولك فجأة.
| العامل | الاستضافة المشتركة | VPS |
|---|---|---|
| نظام التشغيل | مشترك بين المستخدمين | نظام تشغيل مخصص لكل instance |
| Root access | غير متاح | قياسي |
| حدود الموارد | مرنة وغير شفافة | محددة وقابلة للتطبيق |
| البرامج المخصصة | مقيّدة بشدة | غير مقيّدة إلى حد كبير |
| وضوح الأعطال | ضبابي | واضح (CPU وRAM وI/O) |
وفيه كمان جانب أمني. الاستضافة المشتركة بتقلل مساحة الهجوم بتاعتك، بس كمان بتحدد دفاعاتك. إنت ما تقدرش تتحكم في قواعد الـ firewall أو توقيت التحديثات أو خيارات التقوية (hardening). على الـ VPS تقدر.
لو بتسأل «السيرفر الافتراضي بيتستخدم لإيه؟»، المقارنة دي غالبًا بتجاوبك. الـ VPS للأحمال اللي فيها البيئات المشتركة بقت مش متوقعة بالقدر اللي يخليك تثق فيها.
VPS مقابل VPS سحابي
الـ VPS العادي بيعيش على جهاز فيزيائي واحد. افتراضي، أيوه. لكنه لسه جهاز واحد. ولو الجهاز ده عدّى يوم وحش، سيرفرك هيعدي يوم وحش برضه.
الـ VPS السحابي بيغيّر التركيبة. بدل ما يربط الـ instance بتاعك بجهاز واحد، المنصة بتوزّع المخاطر. التخزين ممكن يتنسخ على أنظمة كتير. والـ compute ممكن يتنقل. ولو node وقع، الترافيك بيتوجه لمكان تاني. دي الفكرة، وأغلب الوقت بتنجح.
المقايضة هي التعقيد. طبقات أكتر. قفزات شبكة أكتر. تفاصيل فواتير أكتر. تكاليف شهرية مش دايمًا سهل تتوقعها.
ولهذا الناس بتتلخبط لما تسأل «إيه هي استضافة VPS؟» وتلاقي نفسها باصة على رسومات cloud. الـ VPS ملموس. بتعرف فين بيعيش. وبتعرف حدوده. أما الـ VPS السحابي فمجرد بطبيعة تصميمه.
ولا نوع منهم أأمن تلقائيًا. منصات السحابة بتقلل مخاطر الهاردوير، لكنها بتدخل تعقيد تشغيلي. الـ VPS على node واحد أبسط، لكنه أقل تسامحًا لما الهاردوير يفشل.
VPS مقارنةً بالسيرفر المخصص واستضافة ووردبريس
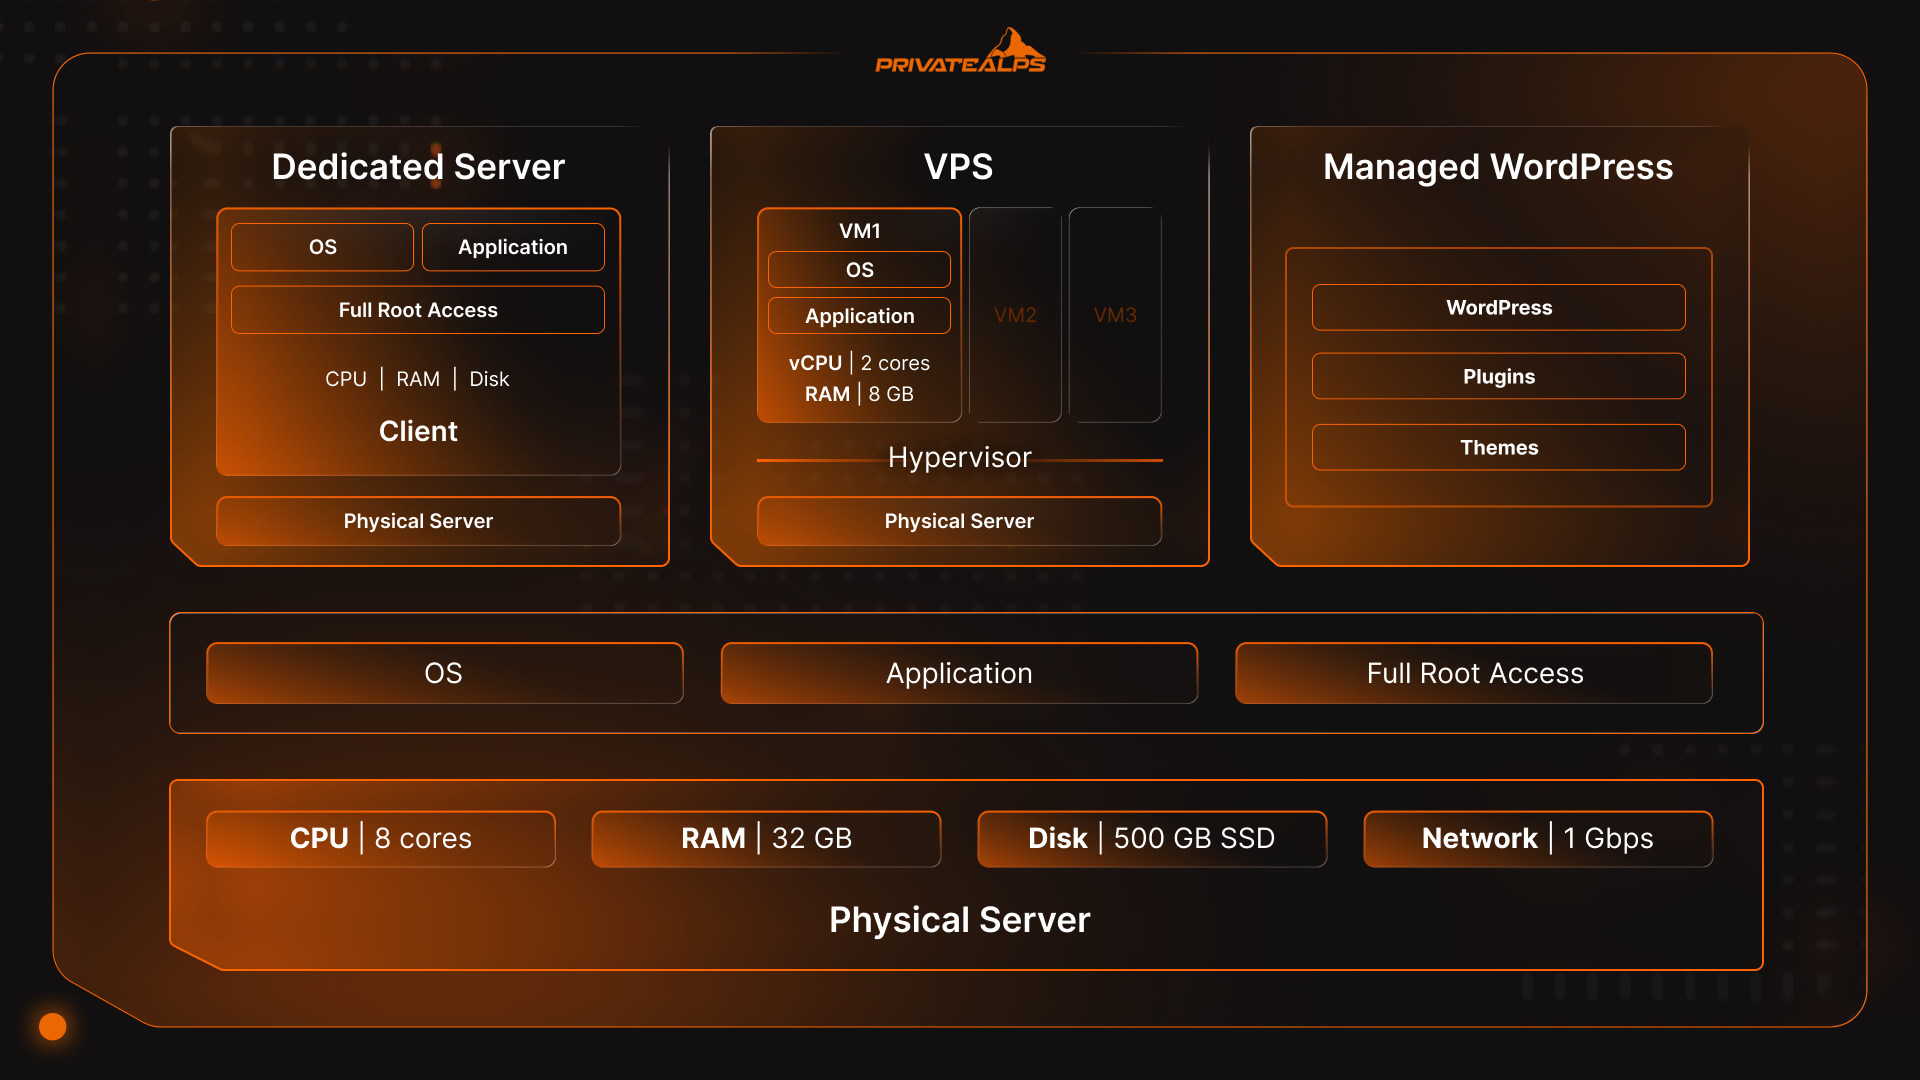
الـ VPS بيحس إنه تقدم، لكن الناس لسه عندها شكوك. «لو إحنا بالفعل بنعمل كده، هل نروح على سيرفر مخصص؟» أو العكس: «ليه ما نخليش حد تاني يتولى الموضوع ونفضل على استضافة ووردبريس مُدارة؟»
السؤالين الاتنين جايين من نفس المكان: إنك مش عايز تعمل لنفسك نوع الشغل الغلط.
السيرفرات المخصصة بسيطة. جهاز واحد. عميل واحد. ولا حاجة مشتركة. ده بيحس بالأمان. وهو كمان جامد. لو قدّرت صغير أوي، هتتحشر. لو قدّرت كبير أوي، هتدفع تمن سعة مش شغالة. حتى مع السعر الأعلى، إنت لسه مسؤول عن التحديثات والمراقبة والنسخ الاحتياطي والاستعادة.
استضافة ووردبريس المُدارة في الطرف التاني خالص. متحكم فيها بشدة وبآراء محددة بالتصميم. ووردبريس بس. طبقات caching محددة. حدود ضيقة. بتشتغل بشكل ممتاز طالما إنت جوه الخطوط. لكن لما تحتاج background worker، أو خدمة مخصصة، أو أي حاجة ما بتدخلش في قالبهم، الاحتكاك بيظهر بسرعة.
الـ VPS في النص. إنت مش مالك الهاردوير، لكنك مش محبوس كمان. تقدر تغيّر حجم الموارد من غير ما تبدّل جهاز. تقدر تشغّل ووردبريس جنب حاجة تانية من غير ما تستأذن حد. تقدر تجرّب، وبعدين ترجع التجربة لو بوظت.
هيكل تكلفة VPS واعتبارات التسعير
ده الجزء اللي الناس بتعدّيه بسرعة، وبعدين بتندم عليه.
على الورق، تسعير VPS يبان بسيط. رقم شهري، CPU وRAM وتخزين. تختار الباقة وتكمّل.
في الواقع، مع استضافة VPS، اللي بتدفع فيه بيتراكم في التكاليف الثانوية.
فيه التكلفة الثابتة الواضحة: الباقة الأساسية. دي حصة المعالج المضمونة، وسقف الذاكرة، وحجم الهارد، وكمية من الباندويدث. تمام. متوقعة. وده الرقم اللي الكل بيقارنه.
وبعدين فيه الجانب المتغير. تخزين إضافي لما اللوجات تكبر أسرع من المتوقع. تجاوزات باندويدث لما الترافيك يطلع فجأة. نسخ احتياطية أو Snapshots مدفوعة تكتشف إنك محتاجها فعلاً بعد موقف صعب.
بس التكلفة الأكبر هي الوقت.
الـ VPS غير المُدار بيفترض إن فيه حد بيراقب السيرفر. بيطبّق التحديثات، ويفحص اللوجات، ويجرب النسخ الاحتياطية. ولو ده ما حصلش، الفاتورة بتظهر بطرق تانية، زي الاختراقات وتوقف الخدمة. وتوقف الخدمة لوحده ممكن يكلفك 5,600 دولار في الدقيقة.
الـ VPS المُدار بيكلّف مصاريف شهرية أعلى، بس بيقلل الضغط الذهني. إنت بتدفع لحد تاني يهتم بدورات التحديثات، والمراقبة، وتمارين الاسترجاع. وإذا كان ده «يستاهل» ولا لأ، فالموضوع بيعتمد أقل على الترافيك، وأكتر على قد إيه توقف الخدمة أو حادثة أمنية هتكلفك.
التوسع ليه حساباته الخاصة. الترقية الرأسية سهلة لحد ما تبقى مش سهلة. ومع الوقت، تكديس باقات VPS أكبر بيبقى أغلى من تقسيم الأحمال أو الانتقال لمعمارية مختلفة.
الفرق بين VPS مُدار وغير مُدار وشبه مُدار
هنا بتتعمّق أسئلة «ما هو الوصول إلى سيرفر VPS».
الـ VPS غير المُدار زي ما اسمه بالظبط. إنت بتاخد السيرفر. وبتاخد صلاحيات الـ root. وبتاخد الصمت. التحديثات مش هتشتغل إلا لو إنت شغّلتها. والجدران النارية مش موجودة إلا لو إنت بنيتها. ولو خدمة وقعت الساعة 3 الفجر، محدش هيبص غيرك. ده كويس لو إنت مرتاح تشتغل على SSH وتقرا اللوجات. لكن ده مشكلة لو مش مرتاح.
الـ VPS المُدار بينقل جزء كبير من المسؤولية للمزوّد. الترقيع، والأمان الأساسي، والمراقبة، والنسخ الاحتياطي كلها بتتعمل عنك. إنت لسه بتتحكم في اللي بتشغّله، بس نظام التشغيل مبقاش متروك.
الشبه مُدار بيقع في النص. المزوّد بيهتم بالبنية التحتية، وصحة الهاردوير، والـ virtualization، وأحياناً النسخ الاحتياطية. وإنت بتتولى إعداد نظام التشغيل والتطبيقات. ده تقسيم للمسؤولية، وبيشتغل بس لما الحدود تكون واضحة.
| المسؤولية | مُدار | شبه مُدار | غير مُدار |
|---|---|---|---|
| ترقيع نظام التشغيل | المزوّد | مشترك | إنت |
| الأساس الخاص بالجدار الناري | المزوّد | مشترك | إنت |
| النسخ الاحتياطية / Snapshots | مشمولة أو اختيارية | اختيارية | إنت |
| المراقبة والتنبيهات | المزوّد | المزوّد | إنت |
| حزمة التطبيقات | أحياناً | إنت | إنت |
لو عايز تحكم وعندك وقت تصونه، غير المُدار هيشتغل. لو عايز تحكم من غير مراقبة مستمرة، المُدار يستاهل فلوسه. الشبه مُدار بيشتغل بس لما الكل يعرف فين الحد.
خيارات تشغيل VPS والمصطلحات الأساسية
بعد ما تجاوب على «ما هو سيرفر VPS» وتعمل الإعداد، الكلام النظري عن «الاستضافة» بيخلص، وتبدأ القرارات اليومية. نظام التشغيل، وطرق الوصول، ونوع التخزين.
خيارات نظام التشغيل
أغلب إعدادات VPS بتشتغل على Linux. وهو بيشغّل قرابة 90 في المئة من البنية التحتية للسحابة العامة. وUbuntu وDebian منتشرين في كل مكان لأنهم متوقعين، ومتوثقين كويس، ومدعومين بمكتبات حزم ضخمة. ولما حاجة تبوظ، غالباً حد كان واجهها قبل كده وكتب عنها. التوزيعات الموجهة للشركات بتجذب الفرق اللي عايزة فترات دعم طويلة، بس ده غالباً معناه إن الأدوات الجديدة بتوصل أبطأ.
Windows Server اختيار مختلف. بيكون منطقي لما تحتاج .NET أو Active Directory أو برامج Windows بس. وكمان بيجيب تكاليف ترخيص، وبيستهلك موارد أكتر.
لوحات التحكم
لوحات التحكم بتوفّر وقت. cPanel وPlesk موجودين لأن ناس كتير مش عايزة تدير المستخدمين، والدومينات، وشهادات SSL، وسيرفرات الويب بإيدها. هي بتكلّف فلوس، بس بترجعلك ساعات.
اللوحات مفتوحة المصدر مختلفة شوية. Webmin وVirtualmin وCyberPanel بيجوا بترخيص أقل، ومسؤولية أكبر. بيشتغلوا كويس لو إنت مرتاح في حل المشاكل لما الأمور تتلخبط. ولو لأ، ممكن يبقوا طبقة زيادة ما تقدرش تثق فيها بالكامل.
المكونات اللي فعلاً مهمة
vCPU بيقولك قد إيه وقت حوسبة مجدول مسموحلك بيه، مش عدد الأنوية الفعلية اللي إنت مالكها. الـ RAM سقف صارم، لو وصلته العمليات بتموت. نوع التخزين أهم من الحجم لما قواعد البيانات تدخل في الصورة؛ NVMe بيخبّي التأخير اللي SATA SSD مش قادر يخبيه. وحدود الشبكة مش بس سقوف باندويدث. الـ latency وجودة التوجيه بيشكّلوا تجربة المستخدم قبل ما توصل لحدود نقل البيانات.
صلاحيات الـ root بتربط كل ده ببعض. دي قوة، ودي مخاطرة. تقدر تضبط كل حاجة. وتقدر كمان تضبط كل حاجة غلط.
نموذج الأمان في VPS
إذن، «ما هو سيرفر VPS» بيعمل إيه في الأمان؟
ده بيعتمد. الـ VPS بيحس إنه أأمن من الاستضافة المشتركة، وفي بعض الجوانب فعلاً كده. إنت معزول. وعندك نظام التشغيل بتاعك. ومستأجرين تانيين مايقدروش يشوفوا ملفاتك أو الذاكرة بتاعتك. ده مهم. بس كمان بيخلق إحساس زائف بالأمان لو ما اخدتش بالك.
نموذج الأمان بتاع الـ VPS بسيط وما بيرحمش: المنصة بتحمي السيرفر؛ وإنت بتحمي اللي شغّال جواه.
على مستوى الـ virtualization، الـ hypervisor بيأدي شغله كويس. بيفرض حدود بين النسخ المختلفة. وVPS واحد مايقدرش يتسوّل في عمليات أو ديسك VPS تاني. ده الجزء اللي إنت بتدفع عشانه. وبيقلل بشكل ملحوظ مخاطر التداخل بين المستأجرين، وده من الأسباب اللي خلت الـ VPS يحل محل البيئات المشتركة القديمة أصلاً.
اللي هو مش بيعمله إنه يرقّع السيرفر بتاعك. ولذلك لازم تسأل: «ماذا يفعل مزوّد استضافة VPS، وإيه اللي لازم إحنا نعمله بنفسنا؟»
جوا الـ VPS، كل حاجة مسؤوليتك إلا لو إنت على باقة مُدارة. منافذ SSH مفتوحة. حزم قديمة. إعدادات افتراضية. صلاحيات وصول ضعيفة.
حماية جانب المزوّد لسه مهمة. حماية DDoS، ومراقبة الشبكة، والأمان الفيزيائي، وعزل الهاردوير لازم تكون متضمنة. Cloudflare أعلنت إنها صدّت ملايين هجمات DDoS كل ربع سنة في 2025، منها هجوم ذروته 29.7 تيرابت في الثانية. ودي حاجة VPS واحد مايقدرش يستحملها لوحده.
الـ VPS بيقلّل نطاق الضرر، بس كمان بيسلّمك المفتاح. لو عايز التحكم، لازم تلتزم بالانضباط: الترقيع، والجدران النارية، والنسخ الاحتياطية، وتمارين الاسترجاع.
إمتى تختار استضافة VPS
أغلب الناس بتبدأ تسأل «ما الاستخدام الشائع لاستضافة VPS؟» لأنهم لاحظوا حاجة بتبوظ.
واحدة شائعة: حملة إيميل تسويقية بتتبعت، الترافيك بيزيد، والدفع بيبطّأ جداً. الدعم بيقولك كل حاجة «ضمن الحدود». اللوجات مش بتقولك حاجة كتير. ده الاستضافة المشتركة بتعمل شغلها، وبتوزّع الوجع على الكل.
نمط تاني بيظهر في الشغل الخلفي. استيراد ليلي، أو worker لطابور، أو cron job شغال تمام لأسابيع، وبعدين يبدأ يقع من غير سبب واضح. على الاستضافة المشتركة، العمليات الطويلة أول حاجة بتتقص. على الـ VPS، إما تشتغل أو ما تشتغلش، ولو ما اشتغلتش، تقدر تشوف السبب.
وفيه كمان تحركات مدفوعة بالأمان. الفرق عايزة تشد صلاحيات SSH، أو تتحكم في توقيت الترقيع، أو تشوف اللوجات كاملة. المنصات المشتركة بتخفي ده عنك. ولو مش قادر تتحكم في التحديثات أو قواعد الجدار الناري، إنت بتثق في أولويات حد تاني.
كم إشارة غالباً معناها إن الوقت اتحدد:
- مشاكل أداء مش قادر تتتبعها
- شغل أو workers محتاجين وقت تشغيل متوقع
- مواقع أو خدمات متعددة بتشارك بيئة واحدة
- محتاج تعرف ليه حاجة فشلت، مش بس إنها فشلت
استخدامات استضافة VPS: حالات الاستخدام الشائعة
بعد ما الناس تعدّي التعريفات، السؤال الحقيقي بيبقى «ما استخدامات VPS لما يكون شغال يوم ورا يوم، ومعالج شغل حقيقي؟»
أكتر حالة استخدام شيوعاً لسه مواقع الويب والتطبيقات، بس مش النوع «ارفع ووردبريس وانسى». فكر في موقع فيه كذا جزء متحرك. CMS مع فهرس بحث. موقع تسويقي مع API. يمكن طبقة cache محتاجة ضبط. على الاستضافة المشتركة، الأجزاء دي بتتخانق مع بعض. على الـ VPS، بتتعايش لأنك إنت اللي بتقرر إزاي الموارد تتقسم.
التجارة الإلكترونية كمان بتظهر بدري. المتاجر عادةً مش محتاجة ترافيك ضخم عشان تبرر VPS؛ هي محتاجة قابلية للتوقع. مسارات الدفع بتكره المفاجآت. قفزة صغيرة في المعالج في التوقيت الغلط ممكن تكلفك فلوس حقيقية. ولهذا الفرق بتنتقل لما الأداء يبقى غير ثابت، مش لما عدد الزوار يتفجر.
بيئات التطوير والـ staging سبب تاني. الفرق عايزة مكان تجرّب فيه التغييرات بشكل يشبه الإنتاج. نفس نظام التشغيل. نفس الخدمات. نفس الحدود. الـ VPS بيديك التماثل ده من غير ما تخاطر بالمستخدمين الحقيقيين. وكمان بيخلي الـ rollback أقل دراما لما حاجة تبوظ.
وبعد كده، قواعد البيانات حاجة كبيرة. MySQL أو PostgreSQL شغالين جنب أحمال تانية على استضافة مشتركة مقامرة. تنازع الـ Disk I/O بيأذي قواعد البيانات الأول، ونادراً ما بيبان لحد ما يبقى مؤلم. على الـ VPS، حدود التخزين وخصائص الأداء على الأقل بتبقى معروفة.
وفيه كمان حالات أقل وضوحاً:
- تشغيل workers خلفية أو طوابير شغل
- استضافة أدوات داخلية أو لوحات إدارة
- العمل كـ Docker host أو عقدة Kubernetes خفيفة
- معالجة الملفات، وأدوات الأتمتة، وأنظمة المراقبة
إزاي تقيّم مزوّد VPS
شركات كتير بتنتقل لـ VPS، والأمور بتتحسن لفترة، وبعدين المشاكل القديمة ترجع تزحف. غالباً، المشكلة مش في نموذج الـ VPS. المشكلة في المزوّد.
ابدأ بسؤال: «ما الذي يستعد مزوّد سيرفر VPS أن يخبرك به؟»
مزوّدين VPS Server الكويسين بيكونوا شفافين. هيقولولك إيه الـ virtualization اللي بيستخدموه. وهيقولولك إيه نوع التخزين اللي تحت. وما بيهربوش من أسئلة الـ oversubscription. ولو مش لاقي تعرف إذا كنت على KVM ولا حاجة أكتر تقييداً، ده لوحده إشارة.
ضمانات الـ uptime تستاهل شك. «99.9%» بتبان مطمّنة لحد ما تحسب. دي قريبة من تسع ساعات توقف في السنة. لبعض الأحمال تمام. لغيرها، ده حادثة متكررة. اللي يهم أكتر من الرقم هو إزاي بيتعاملوا مع الفشل. هل بينشروا تقارير الحوادث؟ هل بيقدموا تعويضات تلقائياً، ولا بس لو اشتكيت؟
الدعم كمان فاصل هادي. «دعم 24/7» ممكن يعني حاجات كتير. أحياناً معناه ردود سريعة على أسئلة الفواتير وردود بطيئة على الأسئلة التشغيلية. والباقات المُدارة وغير المُدارة بتتداخل هنا، فاقرا الشروط الصغيرة. مين بيرقّع نظام التشغيل؟ مين بيراقب فشل الديسك؟ مين مسؤول إن النسخ الاحتياطية تتسترجع فعلاً، مش بس موجودة؟
كم سؤال يستاهل تسأله:
- إيه الـ hypervisor اللي بيتستخدم، وليه؟
- إزاي أداء التخزين بيتفرض تحت الحمل؟
- إيه اللي بيحصل لما الـ host يفشل؟
- إزاي حماية DDoS بتتعامل في الطبقة الأعلى؟
- فين الحد بين مسؤولية المزوّد ومسؤوليتك؟
- قد إيه مرة التحديثات بتحتاج توقف للخدمة؟
- قد إيه صعب إنك ترجع تقلل الحجم؟
إعداد VPS والإدارة المستمرة
مع VPS، أول تسجيل دخول بيحدد النبرة. بتتصل عن طريق SSH، وتغيّر بيانات الدخول، وتعمل مستخدم غير root، وتحدّث النظام، وتقفل الأمور قبل ما أي حاجة تلمس السيرفر. ودي المرحلة اللي بتمنع فيها اختراقات كتير كانت ممكن تتفادى.
بعد كده، بتركّب سيرفر ويب. يمكن قاعدة بيانات. يمكن الاتنين. بتضبط المناطق الزمنية، عشان اللوجات تبقى مفهومة بعدين. وبتعمل جدار ناري يسمح بس باللي محتاجه فعلاً. ولو شغال على خدمات متعددة، بتبدأ تفكر في الفصل: المنافذ، والمستخدمين، والعمليات.
الإدارة المستمرة مهمة:
- الحزم محتاجة تحديثات، بانتظام
- اللوجات محتاجة فحص، مش بس تخزين
- النسخ الاحتياطية محتاجة اختبارات استرجاع، مش بس علامات صح خضرا
- استخدام الديسك بيزحف لحد ما فجأة ما يعودش يكفي
وهنا يبقى الفرق بين المُدار وغير المُدار مش كلام نظري. لو إنت اللي بتعمل الشغل ده، كن صريح عن قد إيه هتعمله فعلاً. لو فاتتك كام دورة، المشاكل بتتراكم. ولو سلّمته لمزوّد، إنت بتبادل الفلوس بالثبات.
اختار حل VPS المناسب لمشروعك
دلوقتي معظم الناس مش بيسألوا «ما هو سيرفر VPS» بقى. هما بيحاولوا يقرروا هل الانتقال له هيسهّل شغلهم فعلاً ولا لأ.
الغلطة إنك تتعامل مع اختيار VPS كأنه مسألة مواصفات. معالج أقوى، رام أكبر، وخلاص. اللي فعلاً مهم هو مدى ملاءمة الحل للمشروع.
بعض المشاريع محتاجة الثبات أكتر من القوة. تطبيق صغير بترافيك ثابت وقاعدة بيانات محتاج زمن استجابة للقرص يقدر يعتمد عليه، مش رصيد أداء مؤقت بيختفي أول ما الحمل يزيد.
ومشاريع تانية محتاجة مرونة، ومساحة للتجربة، وتشغيل وإيقاف الخدمات بسهولة، وتشغيل حاجة غريبة جنب حاجة عادية جداً. وهنا VPS بيشتغل كويس، بشرط إن المزود ما يحبسكش.
الإدارة كمان تستحق التفكير. فرق كتير بتفتكر إنها هتقدر تتابع التحديثات والنسخ الاحتياطية. وبعدين يطول سبرينت، أو إصدار يكسر حاجة، أو التحديثات الأمنية تتأخر. كن صريح مع نفسك: مين فعلاً هيهتم بالسيرفر لما يكون الوقت مش مناسب؟
لما تفهم إيه هو VPS، الجاذبية مش في القوة الخام. الجاذبية في إنك تقدر تشوف اللي بيحصل. بتحصل على سيرفر معزول، وحدود ثابتة للمعالج والذاكرة والقرص والشبكة، وأماكن عمياء أقل لما حاجة تبطؤ أو تفشل.
استضافة VPS مناسبة للأنظمة اللي محتاجة مساحتها الخاصة، لكن مش مبرر إنك تمتلك الهاردوير. لو عايز مجاهيل أقل وإنت مستعد تتحمل المسؤولية، يبقى الحل ده مناسب ليك.
الأسئلة الشائعة
VPS اختصار إيه؟
Virtual Private Server. المعنى ببساطة: إنت بتدخل على سيرفر بيتصرف كأنه ملكك. الهاردوير بيتشارك في الخلفية، لكن إنت مش بتشارك نظام التشغيل ولا العمليات مع حد غريب.
هل VPS أفضل من الاستضافة المشتركة؟
ده بيعتمد على إحساسك بالاستضافة المشتركة دلوقتي. لو كل حاجة هادية، تمام. لكن لو الأمور بقت بطيئة من غير سابق إنذار، أو المهام وقفت ومحدش عارف السبب، VPS غالباً هيبان كخطوة للأمام.
هل محتاج مهارات تقنية عشان أستخدم VPS؟
لو الـ VPS غير مُدار، أيوه. هتكون جوه السيرفر بتعمل التحديثات وبتصلّح الأخطاء. الـ VPS المُدار بيساعد، لكن لازم تفهم إيه اللي مسؤوليتك وإيه اللي مش مسؤوليتك.
أقدر أستضيف أكتر من موقع على VPS واحد؟
أيوه. ده شائع جداً. كام موقع، وممكن لوحة تحكم، وممكن حاجة شغالة في الخلفية. السيرفر مش مهتم، لكن الحدود هي اللي هتفرق.
بكام تكلفة استضافة VPS؟
السعر الشهري سهل المقارنة. الوقت اللي بتقضيه في الحفاظ على السيرفر في حالة كويسة مش سهل المقارنة. والجزء ده بالذات هو اللي معظم الناس بيحسبوه غلط.
إيه الفرق بين VPS والاستضافة السحابية؟
الـ VPS غالباً بيعيش على جهاز فعلي واحد. الاستضافة السحابية بتوزع المخاطر على أجهزة كتير. ده بيدّيك مرونة أعلى في التعافي، لكن كمان تعقيد أكبر وبساطة أقل وقت تصليح الأخطاء.
هل VPS أغلى من السيرفر المخصص؟
عادةً لأ. السيرفر المخصص بيكون أغلى لأنك بتاخد الجهاز كله. VPS أرخص وأسهل في التعديل لما احتياجاتك تتغير.
