



ما هو Zero Trust Network؟ البنية والمبادئ وحالات الاستخدام الواقعية؟
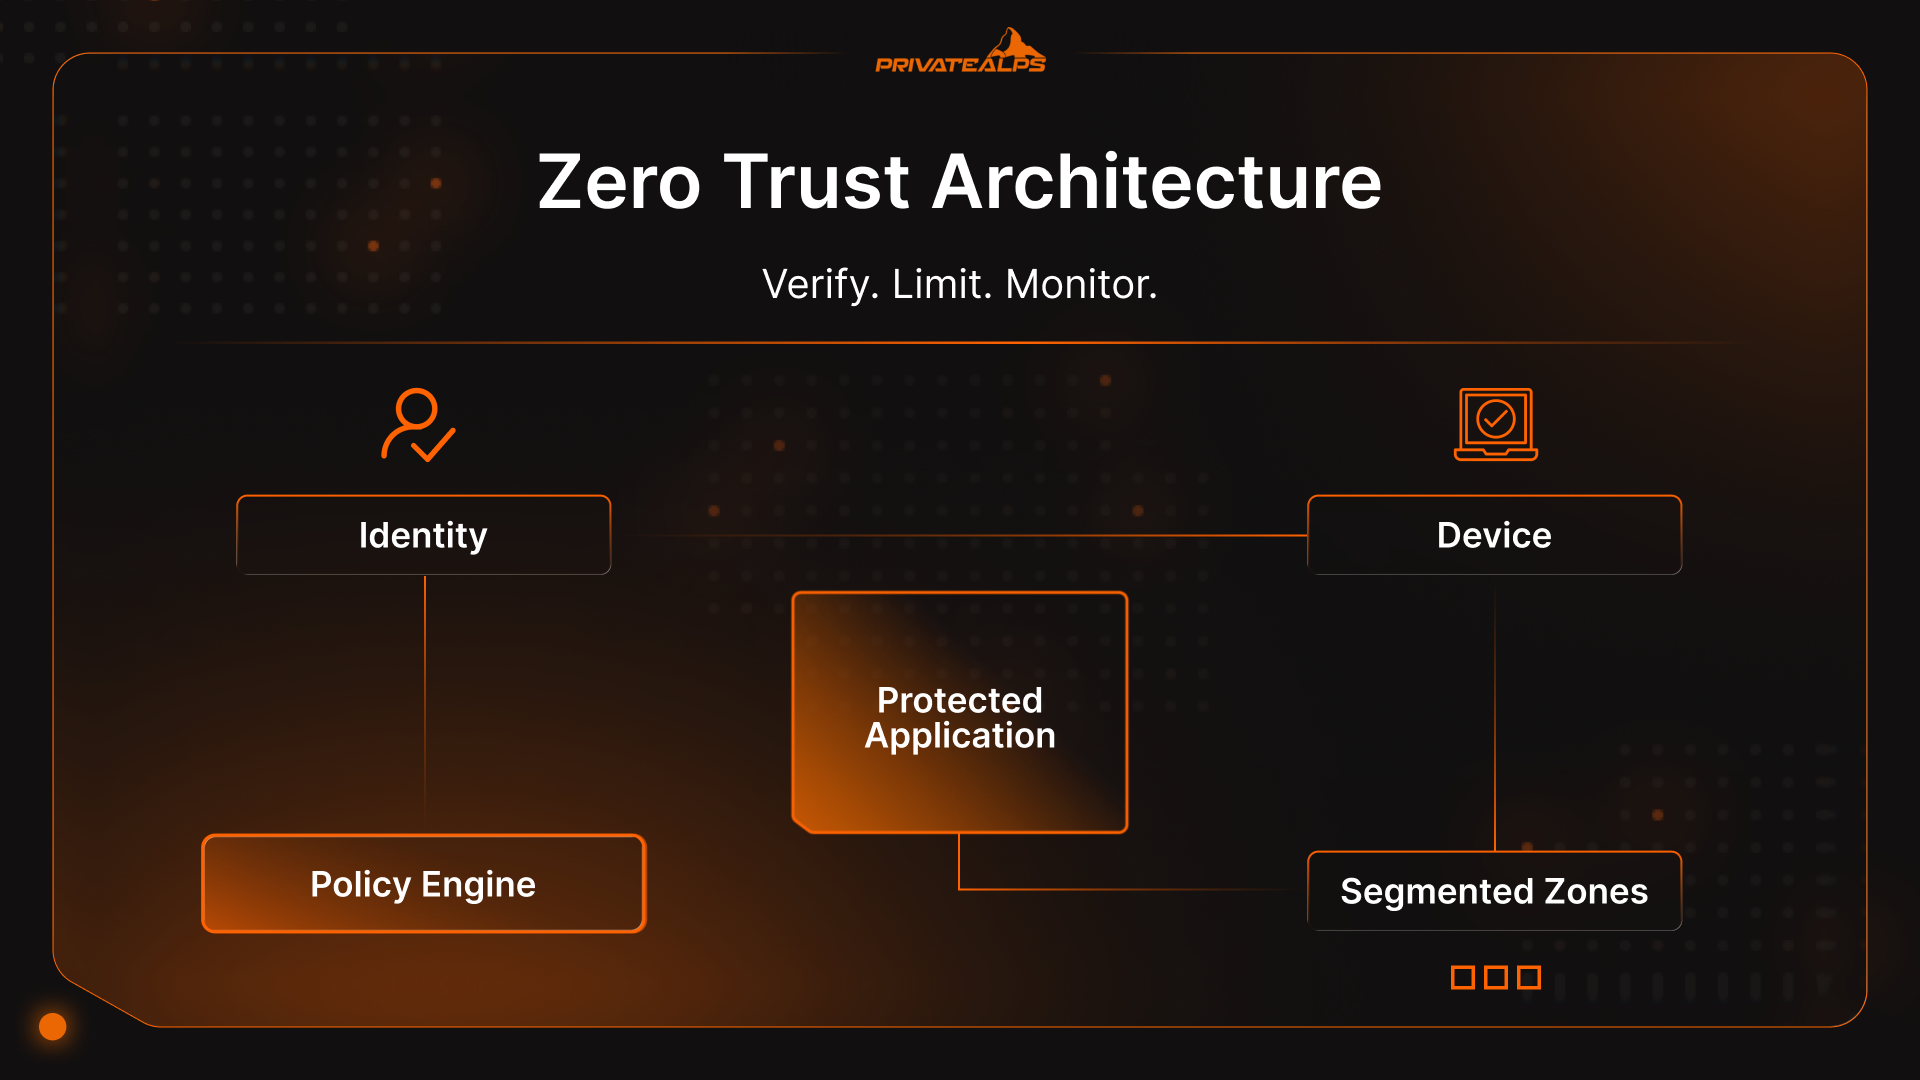
ما هو أمان Zero Trust؟
Zero Trust معمارية أمان تبدأ من افتراض حاسم: لا يُوثق في أي شيء بشكل افتراضي. لا في المستخدمين، ولا في الأجهزة، ولا في التطبيقات. تسجيل الدخول لا يفعّل مفتاح الثقة. الوصول يظل خاضعاً للفحص طالما الجلسة قائمة.
Zero Trust ليس أداة تُركَّب، ولا شارة تبيعها شركة. هو طريقة لتصميم الأنظمة بحيث تُفحص الثقة في كل مرة تكون فيها مهمة، لا أن تُمنح مرة واحدة وتُنسى.
لو شفت كيف تحدث الاختراقات فعلاً، هتلاقي الفكرة دي واضحة جداً. المهاجمين ما بقوش يكسروا الجدران النارية. بيسجّلوا دخول بس. تقرير Verizon لخروقات البيانات لعام 2025 يوضح إن الغالبية العظمى من الحوادث الأمنية الخطيرة على تطبيقات الويب لسه بتبدأ ببيانات اعتماد مسروقة. وبمجرد ما يحصل ده، الشبكات التقليدية تكون كريمة جداً معاهم: بتفترض إن الثقة قائمة، وإن الهوية ما اتغيرتش، وإن الأجهزة نضيفة.
الافتراضات دي هي بالظبط النقطة اللي بتبوظ عندها الأمور.
لذلك لما حد يسأل: «ما معنى zero trust، وليه هو مهم دلوقتي؟» الإجابة الصريحة مزعجة شوية: فكرة zero trust موجودة لأن الأنظمة التقليدية واثقة أكتر من اللازم ولفترة طويلة. Zero Trust معناه إن الثقة تنتهي صلاحيتها. الهوية بتتراجع من جديد، والأجهزة بتتسأل، والصلاحيات بتتضيّق كل ما الجلسة تطول، بدل ما تتوسع.
المقالة دي بتشرح إيه هو Zero Trust Network، وإزاي نهج zero trust cyber security بيشتغل عملياً، وليه الموضوع ده كله مهم.
ليه ظهر نموذج Zero Trust: انهيار أمان المحيط
ما ظهرش Zero Trust عشان فرق الأمان عايزة إطار جديد تتخانق عليه. ظهر لأن "المحيط" بقى مش متماشي مع طريقة بناء الأنظمة واستخدامها فعلاً. الفكرة القديمة إنك ترسم خط حوالين «الشبكة» وتثق في اللي جواها اتهدت بسرعة، وفضلت تتهد لحد ما بقت مستحيل تتدافع عنها بجدية.
اللي اتغير مش تقنية واحدة. اللي حصل هو تراكم تغييرات عملية صغيرة شالت أي حافة حقيقية يتم الدفاع عنها. Zero trust security هو رد على الواقع ده، مش موضة عابرة.
التغييرات اللي حصلت في معمارية الشبكات
الشبكات بقت مسارات بدل ما تكون أماكن.
التطبيقات انتقلت لمنصات SaaS الشركة مش مالكاها. أحمال العمل اتوزعت على أكتر من سحابة. الأدوات الداخلية بقت بتتكلم مباشرة مع واجهات APIs خارجية. الموظفين دخلوا أجهزتهم الشخصية. المتعاقدين بيجوا ويمشوا. البيئات الهجينة بقت طبيعية، مش مرحلة مؤقتة.
في الوضع ده، فكرة وجود محيط قابل للدفاع بتتهد. مفيش «داخل» واحد. الهوية بقت الإشارة الوحيدة الثابتة اللي بتتنقل مع المستخدمين والأجهزة وأحمال العمل بين البيئات المختلفة. نموذج Zero Trust مناسب للأنظمة اللي متوزعة بالتصميم، مش للأنظمة اللي متلزقة ورا جدار ناري.
عوامل التهديدات
المهاجمين اتكيّفوا مع الوضع ده أسرع من معظم الدفاعات.
سرقة بيانات الاعتماد بقت نقطة الدخول الأساسية لأنها بتنفع. تقرير Verizon DBIR لعام 2025 بيوضح إن الغالبية العظمى من الاختراقات الخطيرة لتطبيقات الويب لسه بتبدأ ببيانات اعتماد مسروقة. ولما المهاجم يدخل بنجاح، الدفاعات الطرفية بتبعد. التوثيق ينجح، والثقة تتمنح، ومحدش بيراجع اللي بيحصل بعد كده بشكل حقيقي.
خطر الداخل، سواء كان متعمداً أو بالخطأ، بيتبع نفس النمط. التوثيق بيجاوب على «مين اللي دخل»، مش على «إيه اللي المفروض يقدر يعمله دلوقتي». الحركة الجانبية بتنتعش في الشبكات اللي بتعامل الوصول كقرار لمرة واحدة.
المبادئ الأساسية لمعمارية Zero Trust
مبادئ Zero Trust مش قيم ولا شعارات. دي قواعد لازم الأنظمة تلتزم بيها لو عايزين أمان Zero Trust يصمد تحت الضغط.
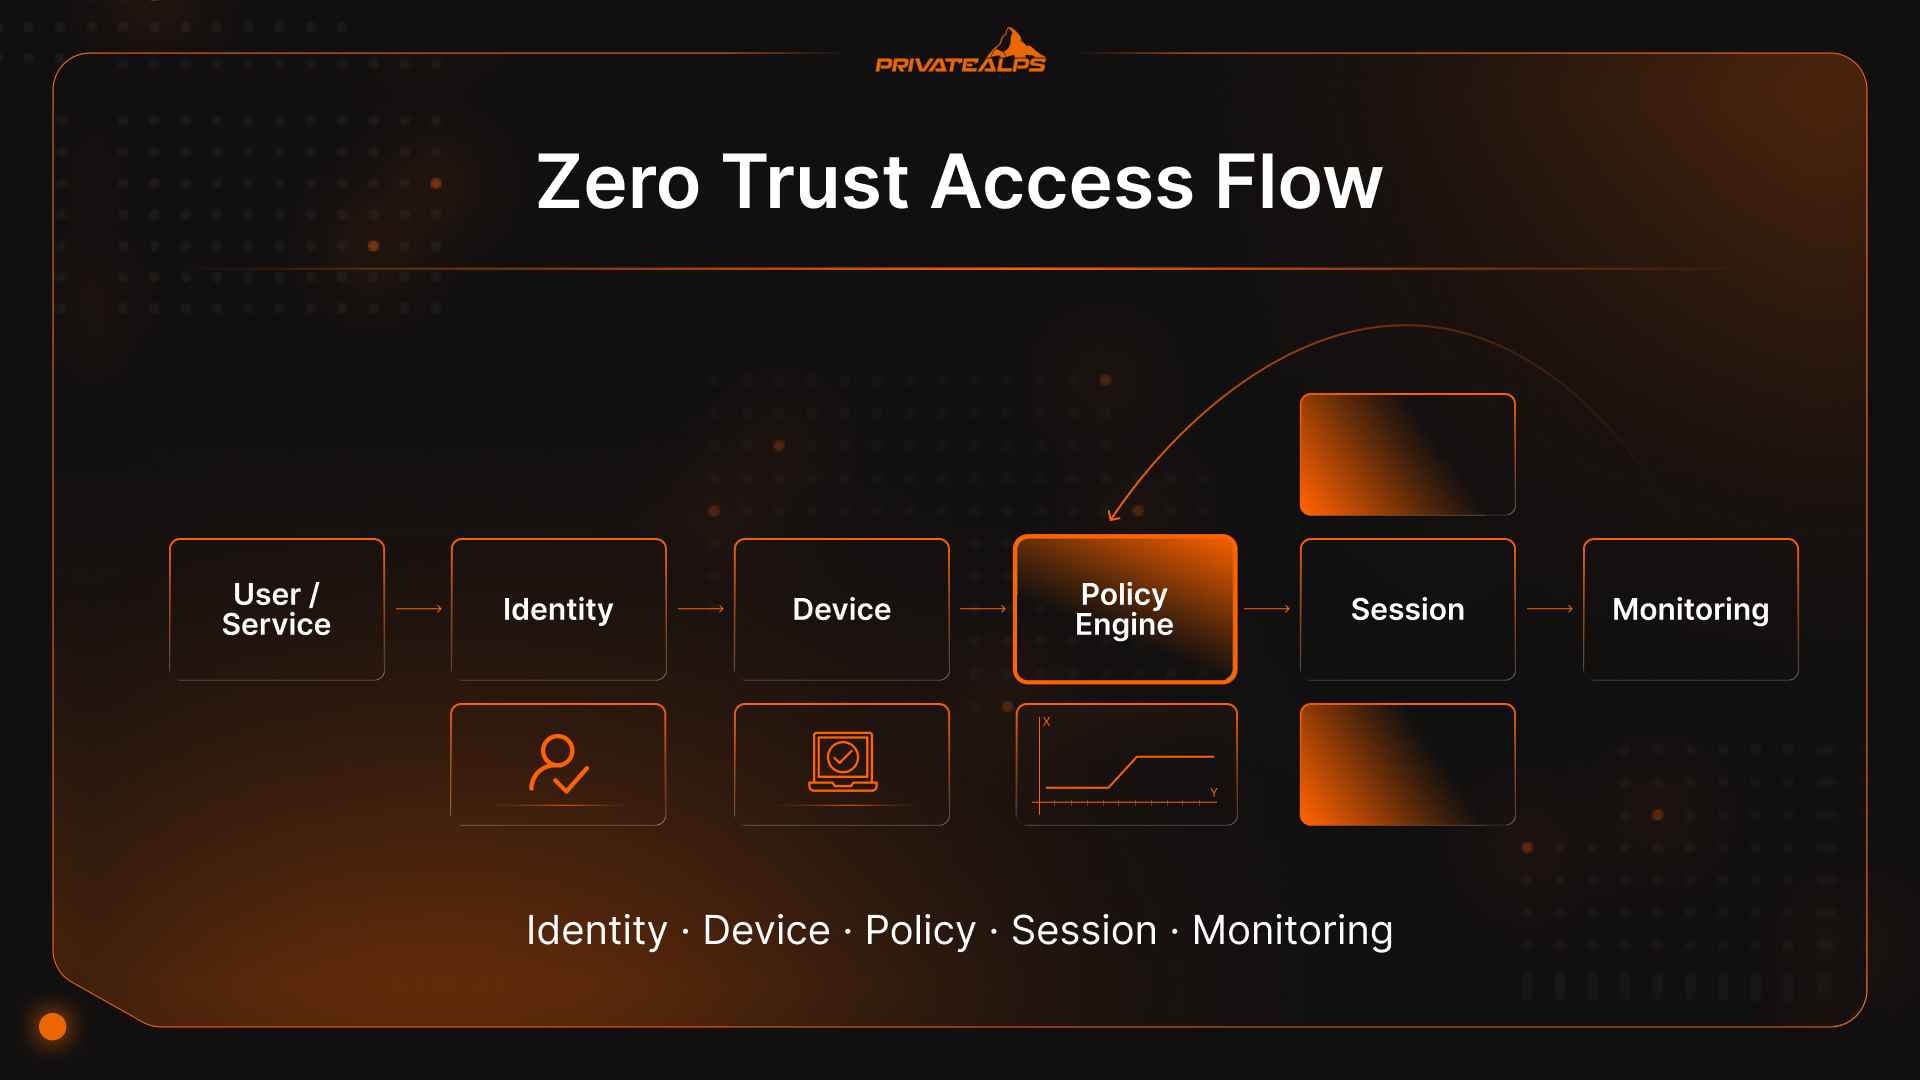
- التحقق الصريح: كل طلب وصول لازم يتقيّم باستخدام إشارات حقيقية: - الهوية، وحالة الجهاز، والموقع، والسلوك، وحساسية البيانات اللي بيتم الوصول لها. لو المدخلات اتغيرت، الإجابة ممكن تتغير كمان. ده هو الأساس لأمان Zero Trust في التطبيق العملي.
- صلاحيات أقل امتياز: الوصول لازم يفضل ضيق ومحدد ومؤقت. الناس والخدمات بياخدوا اللي محتاجينه عشان ينجزوا الشغل، وبعدين يتشال. كل ما الوصول يفضل موجود أطول، بيسبب مشاكل أكتر.
- افترض الاختراق: الأنظمة لازم تتصرف كأن حد دخل فعلاً في مكان ما. العقلية دي بتفرض حدود على مدى انتشار الضرر، وبتبطّئ الحركة الجانبية، وبتظهر السلوك الغريب بدري. نموذج Zero Trust بيشتغل لأنه بيتوقع الفشل، بدل ما يتعامل معاه كحالة استثنائية.
- التقسيم الدقيق (Micro-segmentation): الشبكات بتتقسم لمناطق صغيرة معزولة حوالين التطبيقات وأحمال العمل، مش مساحات داخلية مفتوحة. حتى المستخدمين المصادق عليهم مش بيتحركوا بحرية. لما حاجة تتكسر، بتتكسر في نطاق صغير.
- التحقق المستمر: الثقة بتضعف مع الوقت. الأجهزة بتخرج عن الامتثال. السلوك بيتغير في نص الجلسة. أنظمة Zero Trust بتفضل تفحص، وتقدر تلغي الوصول أو تشدد عليه لما المخاطر تزيد. الموافقة لمرة واحدة هي أكتر حاجة المهاجمين بيعتمدوا عليها.
- قرارات مدركة للسياق: قرارات الوصول لازم تعكس اللي بيحصل دلوقتي: وقت اليوم، والسلوك غير المعتاد، وتغيّر الموقع، وحساسية البيانات. ده اللي بيخلي شبكات Zero Trust قابلة للاستخدام من غير ما تكون ساذجة.
- تشفير من الطرف للطرف: البيانات لازم تكون محمية أثناء النقل بغض النظر عن المسار اللي بتمشي فيه. الاتصالات المشفرة بتقلل الاعتماد على «الشبكات الموثوقة»، وبتفرض التحقق عند نقاط الطرف بدل الطبقات الوسيطة المخفية.
المكونات الأساسية لشبكة Zero Trust
نموذج Zero Trust الأمني ما بيصمدش إلا لو المعمارية قادرة تنفذ القرارات في كل مكان الثقة ممكن تتسلل فيه. ده بيحتاج لبنات بناء محددة، كل واحدة بتشتغل بشغل كانت الشبكات القديمة بتتجاهله أو تخبيه ورا افتراضات. الموضوع مش شراء أدوات، الموضوع إن الوظائف الصح تكون موجودة، سواء سميتها بشكل صريح أو لأ.
المكونات الأساسية لشبكة Zero Trust
| المكون | وظيفته | ما الذي يستبدله أو يصلحه |
|---|---|---|
| إدارة الهوية والوصول (IAM) | يتحقق من مين أو إيه اللي بيطلب الوصول، وإيه الصلاحيات المسموحة له | الثقة المبنية على الشبكة وبيانات الاعتماد المشتركة |
| الثقة في الجهاز وفحص وضعه | يتأكد من سلامة الجهاز والامتثال قبل وأثناء الوصول | الثقة العمياء في الأجهزة «المُدارة» أو الداخلية |
| التقسيم الدقيق للشبكة (Micro-segmentation) | يحد من الحركة الجانبية بين أحمال العمل والخدمات | الشبكات الداخلية المسطحة والـ VLANs الواسعة |
| محرك السياسات | يقيّم قرارات الوصول في الوقت الفعلي باستخدام السياق والمخاطر | قواعد الوصول الثابتة والموافقات لمرة واحدة |
| نقاط تطبيق السياسات (PEPs) | يطبّق القرارات عند البوابات والوكلاء والـ APIs والـ sidecars | نقاط الاختناق المركزية فقط |
| المراقبة المستمرة والتحليلات | يكتشف السلوك غير الطبيعي ويعدّل الثقة ديناميكياً | نماذج «سجّل دخول مرة واحدة وثق للأبد» |
إدارة الهوية والوصول (IAM)
الهوية هي أقرب حاجة للمحيط عند الأنظمة الحديثة. الناس ليهم هويات، والخدمات كمان. وكذلك الـ APIs وأحمال العمل الخلفية. الـ IAM هو اللي بيخلي الهويات دي قابلة للاستخدام وهي بتتنقل بين منصات السحابة وتطبيقات SaaS والأنظمة المحلية، من غير ما منطق الوصول يتكسر كل ما حاجة تتغير.
الثقة في الجهاز وتقييم وضعه
بيانات الاعتماد لوحدها مش بتقولك إذا كان الطلب آمن. وضع الجهاز هو اللي بيسد الفجوة دي.
فحوصات الوضع بتبص على إشارات زي إصدار نظام التشغيل، ومستوى التصحيحات الأمنية، وحالة التشفير، وحماية الطرف، وعلامات التلاعب. ممكن الوصول يتحدد أو يتشد عليه أو يتم رفضه بناءً على الإشارات دي. وده هو الطريقة اللي بيعالج بيها نموذج Zero Trust الأمني موضوع اللابتوبات المفقودة، والأجهزة الشخصية، والأجهزة اللي بتخرج عن الامتثال.
التقسيم الدقيق للشبكة (Network Micro-Segmentation)
التقسيم الدقيق بيكسر عادة التعامل مع الشبكات الداخلية كمساحة مفتوحة. بدل الوصول الداخلي الواسع، أحمال العمل والتطبيقات بتتعزل وراء سياسات صريحة.
على عكس الـ VLANs التقليدية، التقسيم بيتبع حمل العمل مش الـ subnet. المستخدمين المصادق عليهم مش بيتحركوا بحرية لمجرد إنهم «جوه». لما بيانات الاعتماد تتسرق، الحركة الجانبية بتتوقف بسرعة. الاحتواء ده من أعمل المكاسب العملية في نموذج Zero Trust.
محرك السياسات ونقاط تطبيق السياسات
محرك السياسات هو المكان اللي فيه قرارات الوصول بتتاخد. بيبص على الهوية، وحالة الجهاز، والسياق، وقواعد السياسات لما الطلبات تيجي. نقاط تطبيق السياسات بتنفذ القرارات دي عند البوابات، أو وكلاء الأجهزة، أو الـ sidecars، أو الـ APIs. القرارات بتفضل متسقة، والتنفيذ بيفضل قريب من المورد. ده اللي بيخلي أمان Zero Trust يتوسع من غير ما يراهن كله على نقطة اختناق مركزية واحدة.
المراقبة المستمرة والتحليلات
قرارات الوصول الثابتة بتقدم بسرعة. السلوك بيتغير في نص الجلسة. والحسابات المخترقة مش بتعلن عن نفسها.
المراقبة المستمرة بتغذي القياسات عن بُعد: أنماط تسجيل الدخول، وتكرار الوصول، وحركة البيانات، وترجعها لقرارات السياسات. لما السلوك ينحرف، ممكن الوصول يتشد أو يتقفل تماماً. حلقة التغذية الراجعة دي هي السبب إن Zero Trust ما يقفش عند التوثيق.
Zero Trust مقابل أمان المحيط التقليدي
أمان المحيط بيحاول يحدد مين «جوه» وبعدين بيرتاح. أما Zero Trust فبيفضل يقرر باستمرار، وبيحدد الوصول للموارد بدل ما يدي تواجد على الشبكة.
| الفئة | أمان المحيط التقليدي | zero trust / zero trust security |
|---|---|---|
| نموذج الثقة | «الداخل» يُعامل كموثوق بعد فحص الحدود | الثقة لا تُفترض أبداً؛ كل طلب يتم التحقق منه ومراجعته |
| طريقة التحكم في الوصول | تتمحور حول الشبكة (VPN للوصول للشبكة، ووصول داخلي واسع) | تتمحور حول المورد (وصول لكل تطبيق/مورد، وأقل امتياز) |
| رؤية الشبكة | التركيز على حركة الشمال-الجنوب عند الطرف | رؤية أقوى لحركة الشرق-الغرب: التواصل الداخلي بين الخدمات وسلوك الجلسات |
| القابلية للتوسع | تتوسع بصعوبة مع البيئات الهجينة وSaaS وتعدد السحابات | مصممة للأنظمة الموزعة؛ الهوية والسياسات تنتقل عبر البيئات |
| احتواء الاختراق | ضعيف غالباً بعد دخول المهاجم؛ والحركة الجانبية شائعة | مصممة للحد من نطاق الضرر عبر التقسيم الدقيق والجلسات المحددة النطاق |
| التعامل مع الوصول عن بُعد | الـ VPN بيوسّع سطح الهجوم الداخلي للمستخدمين البعيدين | وصول بنمط ZTNA يقلل التعرض بتوصيل المستخدمين بالتطبيقات مش بالشبكات |
أمان المحيط التقليدي لسه ليه دور (لسه محتاج ضوابط الطرف). الفكرة إن نماذج المحيط بتعاني لما اختراق الهوية يكون هو نقطة الدخول الشائعة. لو المهاجمين يقدروا يسجلوا دخول ببيانات اعتماد مسروقة، المحيط مش هيفيد كتير.
Zero Trust Network Access (ZTNA): التقنية الأساسية
لما حد يسأل: «ما هو zero trust networking؟» غالباً بيكون عايز يعرف التقنية الأول.
ZTNA مش «Zero Trust في صندوق». هو نمط وصول واحد بيخلي نموذج Zero Trust الأمني قابل للتطبيق، خصوصاً للمستخدمين اللي مابقوش قاعدين على شبكة الشركة (LAN).
تخيل ZTNA كطبقة التنفيذ. Zero Trust هو الفكرة. أما ZTNA فبيغيّر ترتيب الخطوات.
مع الوصول عن بُعد القديم، بتتصل الأول وبعدين تكتشف إيه المسموح لك تعمله. ZTNA بيعمل العكس. الهوية بتتفحص من الأول. وحالة الجهاز بتتقيّم. والسياسة بتتطبق. بعدين بس يتعمل الاتصال، وبيتعمل لتطبيق محدد، مش للشبكة اللي وراه.
مفيش عنوان IP داخلي بيتوزع. مفيش وصول ضمني للأنظمة المجاورة. كل جلسة محددة النطاق بالتصميم، ومراقبة طول ما هي شغالة. لو الوضع تدهور أو السلوك اتغير، الوصول ممكن يتغير في نص الجلسة. والمسار ده هو أوضح إجابة على «What is a zero trust network» لما الناس تكون عايزة حاجة عملية بدل الكلام النظري.
ZTNA مقابل VPN: أهم الفروق
الـ VPN بيفترض إنك لما تدخل الشبكة يبقى إنت منها وموثوق فيك. أما ZTNA فبيفترض إن الافتراض ده ممكن يطلع غلط في وقت من الأوقات. الفرق ده هو السبب إن الفرق اللي بتصمم أنظمة الأمان بتاعتها غالبًا بتبدأ من هنا لما تسأل «ما هو Zero Trust في الأمن السيبراني».
| الفئة | VPN | ZTNA |
|---|---|---|
| نطاق الوصول | وصول واسع لكل الشبكة الداخلية | وصول مخصص لتطبيق أو مورد معين |
| سطح الهجوم | بيكشف مسارات الشبكة الداخلية | التطبيقات الداخلية بتفضل مخفية |
| سلوك الثقة | الثقة بتتمنح بعد الاتصال | الثقة بتتقيّم من جديد أثناء الجلسة |
| قابلية التوسع | نقاط اختناق مركزية، وبتقع بسهولة مع الحمل الكبير | مصممة للمستخدمين والتطبيقات الموزعة |
| تجربة المستخدم | نفق كامل، وغالبًا بطيء أو غير مستقر | وصول مباشر للتطبيق، وعادةً أخف |
| نموذج النشر | بوابات ثابتة | تطبيق موزع أو على السحابة |
نماذج نشر ZTNA
فيه نمطين شائعين، ومعظم البيئات بتنتهي إنها تستخدم الاتنين.
ZTNA المعتمد على الـ Agent بيشتغل على الأجهزة المُدارة. بيديك إشارات وضع أمني أدق وتحكم أشد، وده مناسب للموظفين وللأجهزة اللي بتتستخدم فترة طويلة.
أما ZTNA اللي بيبدأ من الخدمة، أو الـ Clientless، فبيعتمد على الهوية والوصول من المتصفح. ده مفيد للمقاولين والشركاء والوصول المؤقت اللي مش منطقي فيه تثبيت برامج.
ولا نموذج منهم «أكتر Zero Trust» من التاني. الـ zero trust model بيشتغل لما الوصول يتناسب مع المخاطر، مش لما كل حاجة تتجبر تعدي من نفس المسار.
Zero Trust و SASE: التكامل المعماري
Zero trust و SASE بيتلخبطوا مع بعض لأنهم غالبًا بييجوا مع بعض. الفرق بيعمل تطبيقهم في نفس الوقت، والشركات المزودة بيتكلموا عنهم في نفس النفس، وفجأة بيبان كإنهم بديل لبعض. لكن مش كده. كل واحد بيحل مشكلة مختلفة، والخلط بينهم غالبًا بيوصل لقرارات تصميم مربكة بعدين.
فين بيتقاطع SASE مع Zero Trust
SASE إطار لتقديم الخدمة. بيجمع خدمات الشبكات والأمان مع بعض، وبيقربها من المستخدمين والتطبيقات، وغالبًا من خلال طرف (Edge) على السحابة. أما Zero trust فهو المنطق اللي بيتطبق جوه الإطار ده.
معظم منصات SASE في الآخر بتطبق أفكار Zero Trust، سواء سمّتها كده أو لأ. ZTNA بيقرر مين يقدر يوصل لتطبيق معين. الـ Secure Web Gateways بتراقب الترافيك الخارج. قواعد CASB بتحدد إزاي الـ SaaS يتستخدم. والـ Firewall-as-a-Service بيغطي فلترة الشبكة الأساسية.
مع بعض، الحاجات دي بتخلي تطبيق zero trust security بشكل ثابت ممكن من غير ما الترافيك يرجع تاني لمركز بيانات مركزي.
الفرق الأساسي كده: SASE بيجاوب على فين التحكم موجود وإزاي بيتقدم. أما zero trust model فبيجاوب على إمتى ولماذا يُسمح بالوصول. ممكن تطبق SASE من غير منطق Zero Trust قوي، وممكن تطبق مبادئ Zero Trust من غير SASE كامل. بيتقاطعوا لأن البيئات الحديثة عادةً محتاجة الاتنين.
إمتى تفكر في SASE لـ Zero Trust
SASE بيبقى منطقي لما المعمارية نفسها موزعة من الأول.
لو فريق الشغل منتشر في مناطق مختلفة، والتطبيقات موجودة على أكتر من سحابة، والترافيك الأكبر بيكون SaaS، الأمان المركزي هيبقى بطيء وهش. SASE بيساعد يفرض zero trust security أقرب للمستخدمين، وبيقلل التأخير والفوضى التشغيلية.
وكمان بيفيد لما الفرق تحاول تجمع مجموعة كبيرة من الحلول المنفصلة. المؤسسات اللي عندها VPNs وبروكسيات ويب وCASBs وفايرولات منفصلة غالبًا بتعاني من سياسات مش متسقة. نهج SASE ممكن يبسط التقديم، وفي نفس الوقت يحترم zero trust security principles اللي تحته.
اللي SASE مش بيعمله إنه يحدد الثقة نيابة عنك. الجزء ده لسه محتاج سياسة واضحة وبيانات هوية نضيفة وانضباط.
فوايد شبكة Zero Trust
بعد ما الناس تسأل «ما هو نموذج Zero Trust الأمني؟»، غالبًا بتبدأ تشكك في القيمة الحقيقية. دلوقتي، حوالي 82% من الشركات اعتمدت على zero trust model. ومش عشان الفكرة شكلها أنيق. عشان الموديل بيخلي بعض المشاكل أسهل في التحكم فيها وقياسها وشرحها لما حاجة تبوظ.
أهم النتايج اللي المؤسسات بتشوفها:
- مساحة ضرر أصغر وقت الحوادث: الحساب أو الجهاز المخترق ممكن بس يوصل للحاجات اللي كان مسموح له يوصلها أصلًا. مش بيتوسع في البيئة كلها.
- اكتشاف واستجابة أسرع: الفحص المستمر بيخلي تغيّر السلوك صعب يتجاهل، وده بيقصّر التحقيقات ويقلل المدة اللي المهاجم بيفضل فيها.
- مسؤولية وصول أوضح: تقدر تشوف مين وصل لحاجة، وتحت أي ظروف، وأنهي قاعدة سمحت بده. المستوى ده من الوضوح بيفرق لما الأمور تبوظ.
- اعتماد أقل على مكان الاتصال: المكان اللي الشخص بيتصل منه بيقف يتحسب بقوة، وده بيخلي إعدادات الشغل عن بعد والهجين أسهل في الفهم.
- تحكم في الوصول أوضح وأكتر قابلية للتوقع: القواعد بتعيش في السياسة بدل تغييرات الفايرول اللي حد فاكرها نص فاكرها، أو صلاحيات متورثة محدش بقى مسؤول عنها.
- تأثير أقل من سرقة بيانات الدخول: لما الوصول يكون ضيق ومؤقت، بيانات الدخول المسرّبة ما بتوصلش بعيد.
القاسم المشترك مش الكمال. هو التحكم. zero trust network بيخلي الفشل أصغر وأوضح وأسهل في الاحتواء.
Zero Trust بيتستخدم فين؟ حالات الاستخدام
Zero Trust بيكون مهم أكتر في الأماكن اللي الثقة كانت بتتفترض من غير تفكير كبير. دي السيناريوهات اللي الموديل بيثبت قيمته فيها.
تأمين الشغل عن بعد والهجين
الشغل عن بعد ما نقلش الناس بس لبرّه المكتب. ده شال عن المكان أي قيمة ثقة حقيقية. Zero trust بيرد عن طريق ربط الوصول بالهوية وحالة الجهاز بدل مكان الشبكة. المستخدمين بيتصلوا بتطبيقات فردية، مش بالشبكة الداخلية. التعرض بيقل من غير ما نجبر الكل يعدي على إعداد VPN هش.
الحماية من الـ Ransomware
الـ Ransomware بينتشر بالتحرك الجانبي. Zero trust مصمم عشان يبطّئ ده ويحد من المسافة اللي يقدر يوصلها.
فحوصات الهوية القوية بتقلل فرصة الوصول الأولي. الـ Micro-segmentation بيحدد الحسابات المخترقة تقدر تروح فين بعدين. والتحقق المستمر معناه إن السلوك الغير طبيعي ممكن يغيّر صلاحيات الوصول قبل ما التشفير يتوسع في البيئة كلها. الهدف مش إنك تمنع كل اختراق. الهدف إنك توقف غلطة واحدة من إنها تتحول لانقطاع على مستوى الشركة كلها.
سلسلة التوريد والوصول للأطراف الثالثة
الموردين والمقاولين غالبًا محتاجين وصول بسرعة، وغالبًا مش محتاجينه لفترة طويلة. الإعدادات التقليدية بتتعامل مع ده بشكل سيئ. بتدي صلاحيات واسعة عشان الشغل يمشي، وبعدين تنسى تسحبها. Zero trust بيتعامل معاها بشكل مختلف. الوصول بيتحدد لتطبيقات معينة، ومحدود بوقت، ومدعوم بقواعد واضحة. لو بيانات دخول شريك اتسرقت، الضرر بيفضل صغير. ده مهم دلوقتي لأن هجمات سلسلة التوريد غالبًا بتبان زي الشغل العادي بالظبط.
أمان إنترنت الأشياء والأجهزة غير المُدارة
أجهزة كتير مش بتقدر تشغّل Agents أو تدعم المصادقة الحديثة. Zero trust مش بيتظاهر إنها تقدر.
بدل كده، بيعتمد على التقسيم (Segmentation) والتحكم المبني على السلوك. الأجهزة بتتعزل، ومسموح ليها تتواصل بس في الأماكن اللي محتاجة فيها، وبتتراقب بشكل قريب. ولو جهاز اتصرف بطريقة غريبة، مش هياخد ميزة الشك. ده من الطرق القليلة العملية لإدارة المخاطر في بيئات مليانة أجهزة مش قياسية.
أمان Multi-Cloud و SaaS
بيئات Multi-Cloud بتكسر الافتراضات بسرعة. شبكات مختلفة، وتحكمات مختلفة، ونفس المستخدمين.
Zero Trust بيطبق هوية وسياسة متسقة عبر مزودي السحابة ومنصات SaaS. قرارات الوصول مش بتعتمد على المكان اللي التطبيق بيشتغل فيه. اتحاد الهويات (Identity Federation) والسياسة المركزية بيساعدوا يمنعوا الثغرات اللي بتظهر لما كل بيئة تتأمن لوحدها.
إزاي Zero Trust بيشتغل عمليًا
الناس اللي بتدور على معنى zero trust غالبًا بتلاقي الفكرة مجردة، لحد ما يتابعوا طلب واحد وهو بيعدي على النظام.
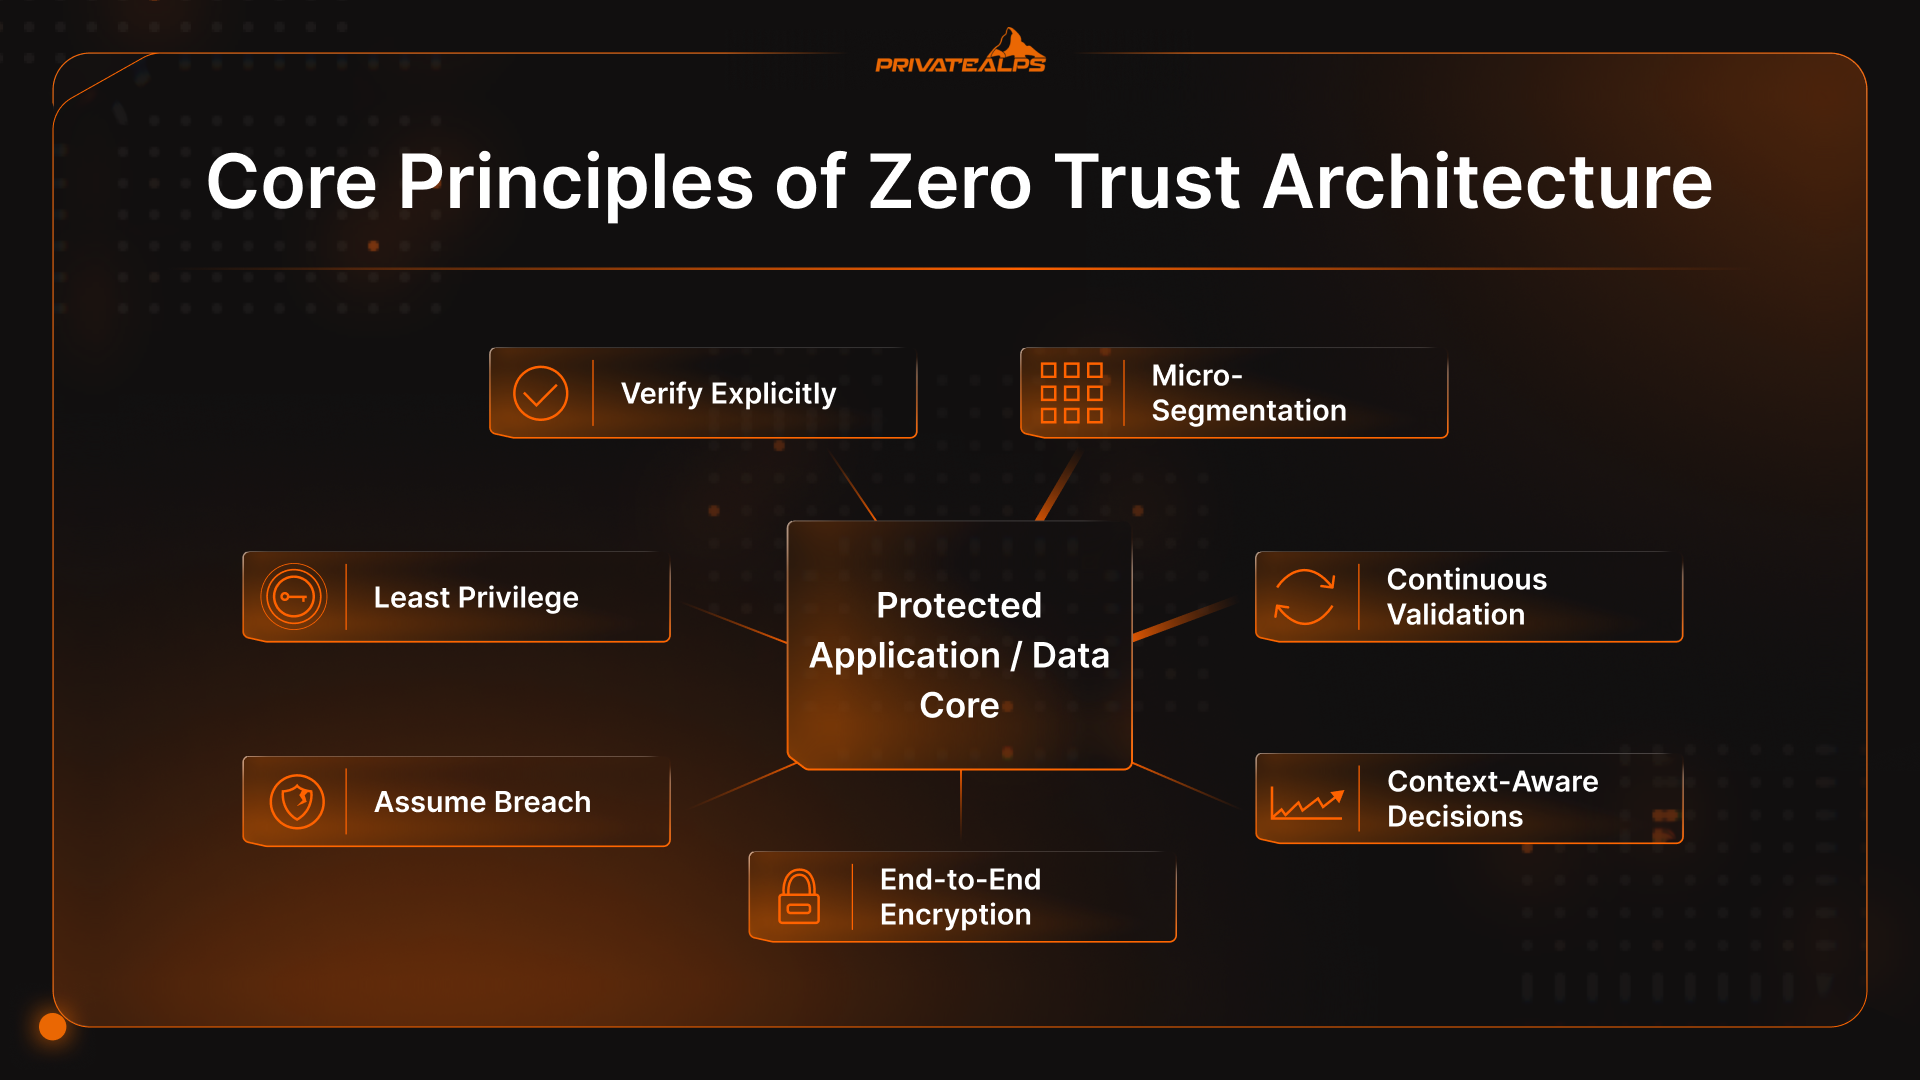
طلب الوصول بيحصل كده:
- الهوية بتتفحص الأول: مستخدم أو خدمة بيطلب الوصول. بيانات الدخول بتتحقق منها، لكن ده مجرد البداية. مين ده، وإيه دوره، وإزاي بيتصرف عادةً، كل ده بيدخل في الحساب.
- الجهاز ليه صوت: الطلب مش واقف على الهوية لوحدها. النظام بيبص على الجهاز: مستوى التحديثات، والتشفير، وحماية الـ Endpoint، وعلامات التلاعب. تسجيل دخول نضيف من جهاز خطر بيغيّر النتيجة.
- السياسة هي اللي بتقرر، مش الشبكة: السياسات بتوزن الهوية، وحالة الجهاز، وحساسية المورد، والظروف الحالية. ودي المكان اللي معظم قرارات الوصول بتعيش فيه فعلًا داخل شبكة zero trust، مش عند الفايرول.
- بيتعمل Session ضيقة: لو الوصول اتوافق عليه، الاتصال بيتعمل لتطبيق أو خدمة واحدة. مفيش وصول عام للشبكة بيتدي، ومفيش «إنت جوه دلوقتي».
- الجلسة تفضل تحت المراقبة: النشاط مش بياخد أمان مجاني بعد الموافقة. لو السلوك اتغير، الوصول ممكن يتشدد أو ينتهي. الثقة مؤقتة طول الوقت.
اتخاذ القرار المبني على السياق
Zero trust بيتغير قراره لما الظروف تتغير.
تسجيل دخول من بلد جديد. نشاط في نص الليل. اندفاعة مفاجئة من التحميلات. ولا واحدة منهم معناها «اقفل كل حاجة» بشكل تلقائي. لكن معناها إن الوقت وصل إنك تعيد التقييم. النظام يقدر يزود التحقق، أو يحد من أفعال معينة، أو ينهي الجلسة لو لزم.
ده الفرق بين الأمان الثابت وzero trust networking. الثقة مش نعم أو لأ. هي قابلة للتعديل، وبتتحرك مع المخاطر.
Zero Trust في السحابة والبيئات الهجينة
السحابة والإعدادات الهجينة هما الأماكن اللي أغلب الناس بدأت تسأل فيها «ما هو zero trust model» الأول، لأن افتراضات الثقة القديمة بطلت تشتغل. التطبيقات بتتنقل بين البيئات. المستخدمين بيتنقلوا بين الشبكات. والبيانات بتعدي من أدوات SaaS محدش متحكم فيها بالكامل.
Zero Trust بيشتغل في البيئات دي لأنه مش مربوط بالمكان. الهوية والسياسة بيتصرفوا بنفس الطريقة سواء الحاجة بتشتغل على سحابة عامة، أو مركز بيانات خاص، أو خدمة SaaS. الاتساق ده في الآخر بيعمل أكتر من أي تحكم منفرد.
البيئات الهجينة كمان بتكشف الاحتكاك بسرعة.
الأنظمة القديمة غالبًا مش قادرة تتعامل مع المصادقة الحديثة. الهوية موجودة في أماكن كتير أوي. الـ Segmentation موجود نظريًا بس مش متطبق فعليًا. ووقت الضغط، الفرق بتوسع الوصول «مؤقتًا» عشان الشغل يفضل شغال.
Zero trust مش بيصلّح المشاكل دي بسحر. هو بيسلّط عليها الضوء. الفرق اللي بتتقدم بتتعامل مع الحواف الخشنة كمشاكل تصميم محتاجة حل، مش أسباب ترجع تاني للثقة الشاملة.
تطبيق Zero Trust: منهج مرحلي
Zero trust مابيظهرش مرة واحدة. أي حد بيقول إنه «نزّله» غالبًا غيّر أسماء كام تحكم ووقف عند كده. في البيئات الحقيقية، بييجي على دفعات، وغالبًا بيتدفع للأمام بسبب حاجة بتبوظ.
معظم الفرق بتعدي على نفس المراحل:
- التقييم: بتجرد الهويات والأجهزة والتطبيقات ومسارات الوصول.
- تحديد الأولويات: بتختار إيه اللي هيوجع أكتر لو حصلت فيه مشكلة.
- التجربة التجريبية (Pilot): بتقفل شريحة صغيرة. تطبيق واحد. سير عمل واحد.
- التوسع: بتكرر اللي نجح، وبتوحّد اللي ماشيش.
- التحسين: بتشيل الاحتكاك اللي مش بيوفر أمان حقيقي.
لأغلب الشركات، أحسن مكان تبدأ منه هو المكان اللي الفشل فيه بيكلف فلوس أو سمعة حقيقية.
الحسابات ذات الصلاحيات المتميزة. البيانات الحساسة. أنظمة الإنتاج. منصات المالية والهوية. دي الأماكن اللي المهاجمين بيستهدفوها، والأماكن اللي الأخطاء بتتصاعد فيها بسرعة. تشديد الوصول هنا بيفرض الوضوح بدري، وبيثبت إن الموديل شغال لما الرهانات تكون عالية.
حواجز التطبيق الشائعة
نفس المشاكل بتظهر في كل مكان تقريبًا.
الأنظمة القديمة مش بتقدر تتعامل مع المصادقة الحديثة. بيانات الهوية متشتتة. الصلاحيات أوسع بكتير من اللي حد فاكر إنه منحها. الأدوات بتتداخل. والمستخدمين بيعترضوا لما الاختصارات القديمة تختفي.
ولا حاجة من دي مفاجئة. Zero trust security مابيعملش المشاكل دي، هو بس بيوقف إنها تتخبى. الفرق اللي بتقبل الكلام ده بتتقدم. اللي مستنية تطبيق نظيف ومتكامل غالبًا ما بتتقدمش.
حدود Zero Trust وانتقاداته
Zero Trust مش حل سحري لكل حاجة. فيه مشاكل ما بتختفيش بس لأن الوصول بقى متحدد بشكل أدق.
- ما بيوقفش المستخدمين الداخليين اللي عندهم صلاحية شرعية: لو حد مسموحله يعمل حاجة وقرر يسيء استخدامها، zero trust مش هيعرف يقرا نيته. اللي بيعمله فعلاً إنه بيحافظ على الضرر محصور وظاهر.
- كتير من التطبيقات نص حل: إضافة MFA وتغيير اسم VPN مش هتغير حاجة كبيرة. الصلاحيات الواسعة والحسابات القديمة والاستثناءات «المؤقتة» لسه بتسبب معظم المشاكل.
- العبء التشغيلي بيفاجئ الناس: السياسات محتاجة متابعة. بيانات الهوية محتاجة تنظيف. اللوجات بتتراكم بسرعة. وقبل ما الأمور تستقر، غالباً بتبقى أصعب الأول.
- الأنظمة القديمة بتقاوم: التطبيقات القديمة مش بتفهم الهوية الحديثة ولا الصلاحيات الدقيقة. الاستثناءات بتبدأ تتسلل، والاستثناءات دي محتاجة حد مسؤول عنها.
- تجربة المستخدم ممكن تتأثر لو مفيش حد واخد باله: لما الوصول يبان عشوائي أو بطيء، الناس بتتحايل على الضوابط. zero trust بيفشل لما الاحتكاك ما يتداراش.
Zero Trust بيقلل المخاطر. بس مش بيحل محل الحكم السليم أو المسؤولية أو المتابعة.
أطر عمل Zero Trust ونماذج النضج
من ساعة ما Zero Trust بدأ يظهر في التدقيقات ولغة المشتريات، الأطر بدأت تتبعه. دول اتنين ممكن تكون عارفهم:
- NIST 800-207: NIST SP 800-207 هو الأساس اللي معظم شغل zero trust الجدي بيعتمد عليه. هو مش بيحدد أدوات ولا رسومات. هو بيوضح المبادئ: احمِ كل حاجة، وامنح الوصول لكل جلسة على حدة، وفضل تعيد تقييم الثقة.
- نموذج نضج CISA لـ Zero Trust: نموذج النضج بتاع CISA بيوضح إن zero trust مش حاجة إما كذا إما كذا. بيقسم الفكرة لخمس مجالات: الهوية، والأجهزة، والشبكة، والتطبيقات، والبيانات، وبيوصف مراحل من الأساليب القديمة لحد الأساليب الأنضج. معظم المؤسسات ما بتتحركش بشكل متساوي. الهوية ممكن تكون متقدمة جداً عن ضوابط الشبكة. وحوكمة البيانات ممكن تتأخر عن كل حاجة تانية. عدم التساوي ده طبيعي.
غير كده، اللوائح لسه بتتطور. بالنسبة لكتير من المؤسسات، zero trust ما بدأش كهدف تصميمي. بدأ كمتطلب.
الأمر التنفيذي 14028 أجبر الوكالات الفيدرالية الأمريكية إنها تبطل تتعامل مع zero trust كشعار، وتبدأ تتعامل معاه كحاجة قابلة للقياس. نفس الضغط ده بيظهر في الرعاية الصحية والمدفوعات والخدمات المالية.
Zero Trust في النهاية بيوصلك لفين
Zero trust بيشتغل بس لو بطلت تعامله كخط نهاية. هو أقرب للصيانة المستمرة. الافتراضات بتتقادم. الوصول بيتغير. والأنظمة بتتطور أسرع من السياسات. التحول الحقيقي إنك تلاحظ فين الثقة لسه بتحصل تلقائياً، وتقرر لو ده لسه منطقي. الباقي بييجي طبيعي.
لو عايز تكمل، أحسن مكان تبص فيه مش الأدوات. هو في مسارات الوصول اللي محدش بقى بيسأل عليها.
الأسئلة الشائعة
هل Zero Trust منتج ولا إطار عمل؟
هو إطار عمل. zero trust بيوصف إزاي قرارات الثقة المفروض تتصرف مع الوقت. المنتجات بتساعد في تطبيق أجزاء منه، بس ولا واحد فيهم يبقى zero trust لوحده.
هل Zero Trust بيحل محل VPN؟
في كتير من البيئات، أيوه. ZTNA غالباً بياخد مكانها لما الهدف يكون إعطاء المستخدمين وصول لتطبيقات محددة بدل ما يتحطوا على الشبكة الداخلية كلها.
أد إيه بياخد تطبيق Zero Trust؟
مفيش نهاية واضحة. معظم المؤسسات بتقضي سنين وهي بتشد أجزاء مختلفة من النموذج، لأن الهوية والأجهزة والتطبيقات بتتطور بسرعات مختلفة.
هل المؤسسات الصغيرة تقدر تطبق Zero Trust؟
معظمها بتطبقه فعلاً، حتى لو ما بتسميهوش كده. ابدأ بالهوية وMFA والوصول المحدود. ضيف حاجات تانية بس لما حاجة تبوظ أو المخاطر تبرر ده.
إيه الفرق بين Zero Trust وZTNA؟
Zero Trust هو المنهج. ZTNA هو طريقة واحدة لتطبيقه، أساساً في وصول المستخدمين والتطبيقات. الأول هو دليل القواعد، والتاني أداة بتتبع الدليل ده.
