



Dedikoitu palvelin vs VPS: mikä on ero?
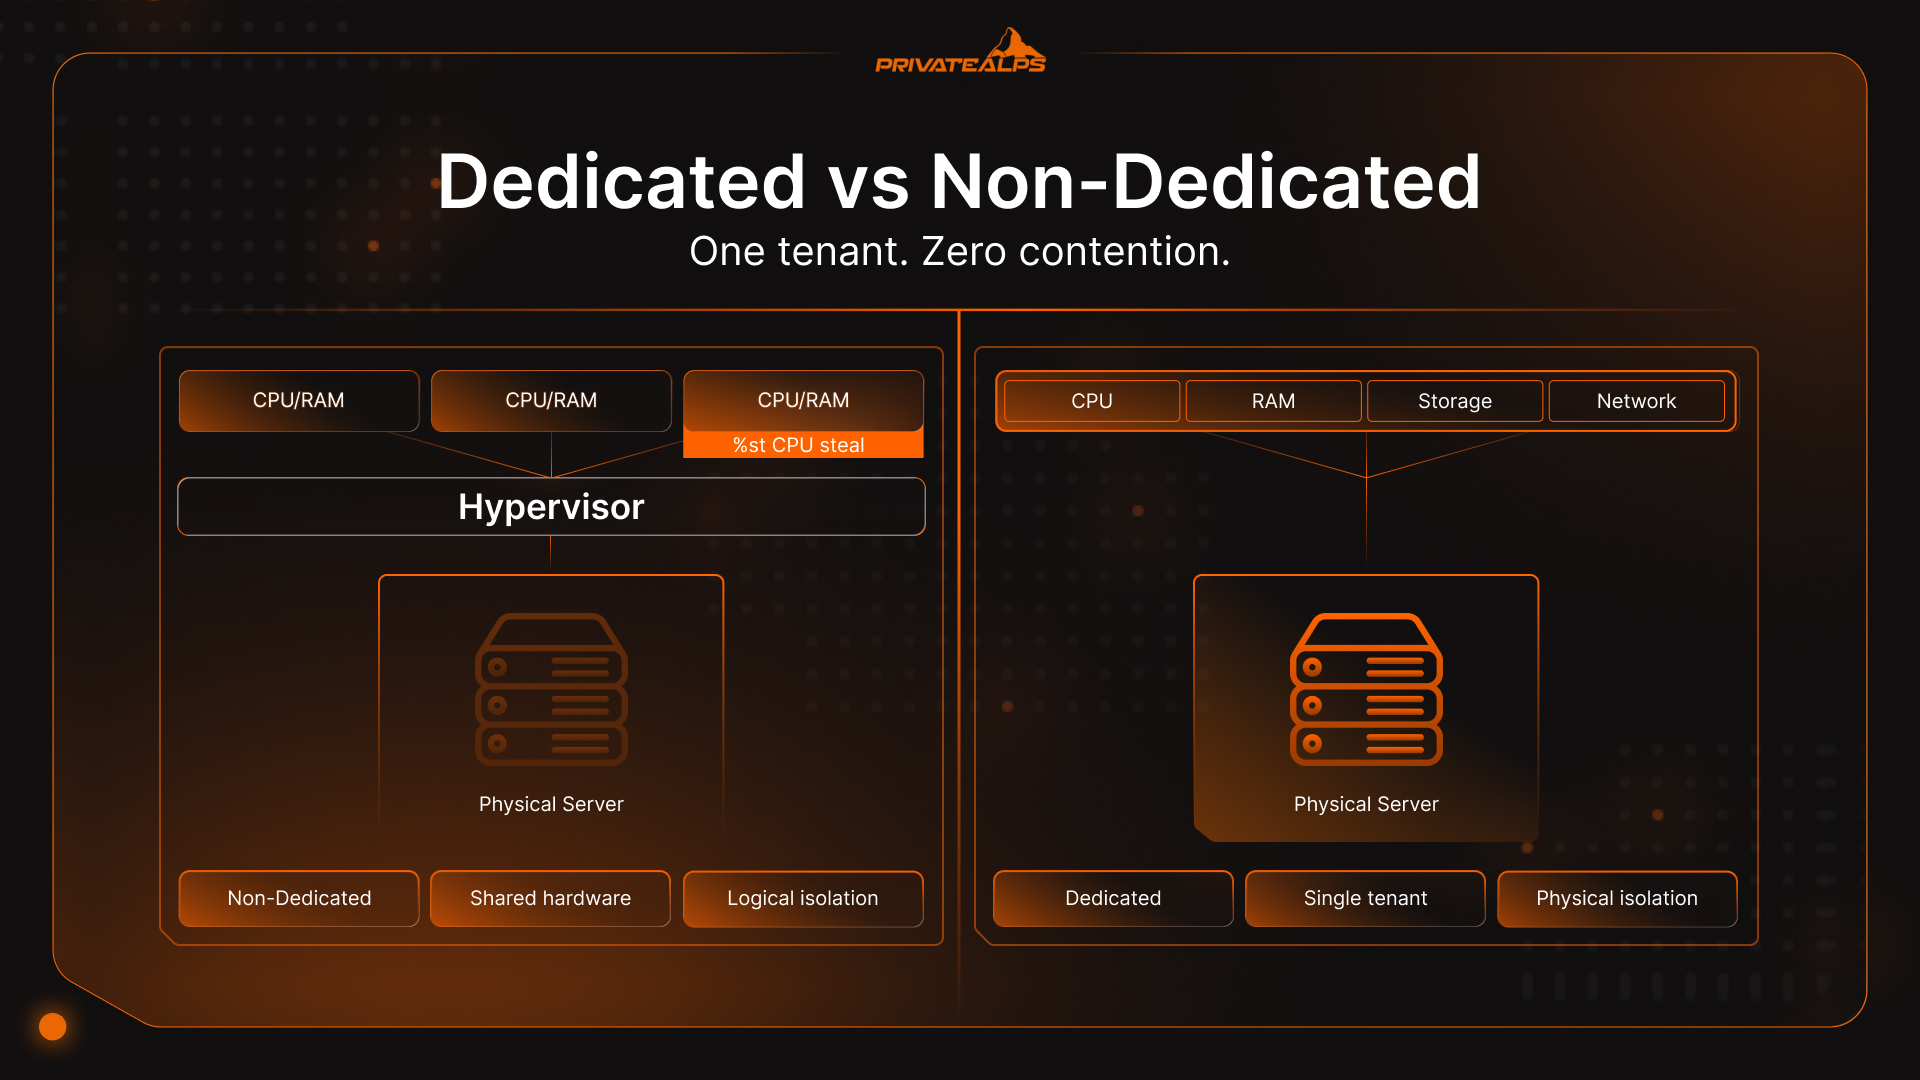
Yksi kone, yksi vuokralainen, eikä kenenkään muun kuorma kosketa omaasi. Käytännössä juuri tätä dedikoitu tarkoittaa. Ei-dedikoitu hosting on tämän kolikon toinen puoli: sama fyysinen laitteisto jaetaan ja myydään useille eri asiakkaille yhtä aikaa, joko jaettujen käyttöjärjestelmäinstanssien tai hypervisorin luomien virtuaaliosien kautta. Kysymys dedikoidusta ja ei-dedikoidusta palvelimesta ei oikeastaan koske tuotesivun teknisiä tietoja. Ero paljastuu myöhemmin, kun liikenne kasvaa ja selviää, kenen resursseja jaoit todellisuudessa.
Tekoälyn tiivistelmä
Dedikoitu palvelin on fyysinen kone, joka on varattu kokonaan yhdelle asiakkaalle. Siinä ei ole jaettua laitteistoa, hypervisorin aiheuttamaa lisäkuormaa eikä muita vuokralaisia. Ei-dedikoitu palvelin on mikä tahansa ympäristö, jossa laitteisto on jaettu. Jaettu hosting jakaa resurssit kymmenien tai satojen sivustojen kesken ilman minkäänlaista eristystä. VPS käyttää hypervisoria (KVM tai VMware) varatakseen kullekin vuokralaiselle oman osan prosessorista ja muistista. VDS takaa nämä resurssit ilman ylivarausta. Pilvi-VPS lisää tarpeen mukaan vaakasuuntaisen skaalauksen ilman migraatiota.
Keskeinen kompromissi on ennustettavuus ja hinta. Dedikoitu palvelin tarjoaa tasaisen, laitteistotasoisen suorituskyvyn, kun taas ei-dedikoidut vaihtoehdot pienentävät alkuinvestointia ja tuovat mukanaan resurssikilpailun riskin. Säännellyissä käyttötapauksissa ero määrittää myös tarkastuksen laajuuden. Fyysinen eristys dedikoidulla laitteistolla täyttää PCI DSS-, HIPAA- ja GDPR/nFADP-vaatimukset, joita jaetut ja virtualisoidut ympäristöt voivat vain lähinnä jäljitellä. Dedikoidun palvelinhostingin markkina-arvo oli 16,9 miljardia dollaria vuonna 2023, ja sen ennustetaan kasvavan 19,1 %:n vuosikasvulla vuoteen 2032 asti (Introspective Market Research, 2024). Kasvua ajavat vaatimustenmukaisuusvelvoitteet ja tekoälylaskennan kysyntä. :::
Mikä on dedikoitu palvelin?
Dedikoitu palvelin on bare metal -palvelin: yksi fyysinen kone ilman hypervisor-kerrosta, varattu yhdelle asiakkaalle. Prosessoria ei jaeta, muistia ei yhdistetä eikä muita vuokralaisia ole. Jokainen ydin on sinun. Jokainen IOPS on sinun.
Bare metal -termiä käytetään usein löyhästi. Sen varsinainen merkitys on, että käyttöjärjestelmä on suoraan laitteistolla. Välissä ei ole mitään. Virtualisoinnin abstraktiokerros ei syö laskentakapasiteettia, muistin ballooning-ajurit eivät kilpaile vapaasta tilasta, eikä I/O kulje muunnoskerroksen kautta. Kun mittaat dedikoidun koneen läpäisykykyä, mittaat sitä, mitä laitteisto todella pystyy. Et sitä, mitä hypervisor päätti sinulle sinä päivänä välittää.
Tilanteet, joissa dedikoitu palvelin on yleensä ilmeinen valinta:
- Verkkokaupat, jotka eivät voi kestää ostoskorin aikakatkaisua flash-alennusmyynnin aikana
- Rahoituskaupankäynnin infrastruktuuri, jossa mikrosekunnilla on merkitystä tilauskirjan viiveessä
- HIPAA-ympäristöt, joissa tallennetaan tai käsitellään ePHI-tietoja
- PCI DSS -yhteensopivat maksujärjestelmät
- ML-mallien koulutus suoralla GPU-läpivienillä
- Pelipalvelimet, joilla on 64- tai 128-tick-nopeudet (Counter-Strike 2, Valorant)
Mikä on ei-dedikoitu palvelin?
Ei-dedikoitu hosting kattaa laajan kirjon: jaetun hostingin, VPS:n, VDS:n ja pilvi-instanssit. Jokaisella ei-dedikoidulla ympäristöllä on yksi yhteinen piirre: taustalla oleva fyysinen laitteisto kuuluu samanaikaisesti useille asiakkaille. Kuinka paljon tällä on merkitystä, riippuu lähes kokonaan siitä, missä kohtaa tätä kirjoa olet.
Monivuokralaishosting on tämän sekavin pää. Useita verkkosivuja on yhdessä käyttöjärjestelmäinstanssissa, eikä niiden välillä ole todellisia resurssirajoja. Yhden asiakkaan PHP-prosessi voi kuluttaa liikaa, eikä palvelin välttämättä pysäytä sitä. Rajat ovat pehmeitä ja joustavat, kunnes jokin hidastuu. Virtuaalipalvelin tiukentaa tätä. Hypervisor (yleensä KVM tai VMware) varmistaa, että kullekin virtuaalikoneelle on varattu oma prosessori- ja muistiosuus. Jaat edelleen fyysisen koneen, mutta toisen sivuston liikennepiikki ei automaattisesti syö omia resurssejasi. VDS eli Virtual Dedicated Server vie asiaa askeleen pidemmälle: resurssit on taattu eikä niitä ylivarata, vaikka kone on edelleen virtualisoitu. Pilvi-instanssit ovat joustavimpia. Ne mahdollistavat skaalauksen vaakasuunnassa ilman DNS-muutoksia tai tietojen siirtoa.
Naapurin aiheuttama kuormitusongelma ei ole teoreettinen. Ota jaettu palvelin, jossa on 200 tiliä. Yksi asiakas ajaa huolimattoman tietokantakyselyn ruuhkatunteina. Palvelimen koko prosessorin käyttöaste nousee 95 %:iin. Viive muille vuokralaisille voi olla helposti 400–800 ms, mikä riittää ylittämään Googlen Core Web Vitals -kynnysarvon LCP 2,5 sekuntia ennen kuin käyttäjä näkee sivun. Virtuaalipalvelin pienentää altistumista, mutta ei poista sitä. CPU steal time eli Linuxin top-komennon %st-sarake kertoo, kuinka paljon prosessoriaikaa menee hukkaan. Hyvin hoidetulla palveluntarjoajalla se on 2–5 %, kohtalaisen ylivarattuna ruuhka-aikoina jopa 15–20 %. Viidesosa varatusta laskentakapasiteetista katoaa ilman ilmoitusta.
Dedikoitu vs ei-dedikoitu palvelin: vertailu rinnakkain
Hinta on yleensä ensimmäinen asia, jota ihmiset vertaavat dedikoidun ja ei-dedikoidun palvelimen keskustelussa. Se on myös vähiten hyödyllinen lähtökohta. Sen, teitkö oikean valinnan, ratkaisee se, miten järjestelmä käyttäytyy kuuden kuukauden päästä todellisessa kuormassa.
| Ulottuvuus | Dedikoitu | VPS | Jaettu hosting |
|---|---|---|---|
| Suorituskyky | Suurin, tasainen | Hyvä, steal time -riski | Vaihteleva, arvaamaton |
| Resurssien eristys | 100 % fyysinen | Hypervisorin loogisesti toteuttama | Ei lainkaan |
| Tietoturva | Täysi fyysinen eristys | Vain looginen eristys | Jaettu käyttöjärjestelmäydin, suuri riski |
| Vaatimustenmukaisuus | PCI DSS, HIPAA, GDPR/nFADP natiivisti | Mahdollinen dokumentoiduin kontrollein | Harvoin riittävä |
| Skaalautuvuus | Pystysuunnassa (laitteistopäivitys) | Pysty- ja vaakasuunnassa | Rajattu paketin tasoon |
| Hinta | 80–500+ $/kk | 10–200 $/kk | 2–30 $/kk |
| Hallinta | Täysi root, täysi vastuu | Root-käyttö saatavilla | Vain ohjauspaneeli |
| Muokattavuus | Ydin- ja BIOS-tasolla | Vain käyttöjärjestelmätasolla | Ei lainkaan |
Monivuokralaishosting sopii pienliikenteisille sivuille, joiden käyttöaika ei ole kriittinen. Virtuaalipalvelin kattaa suurimman osan kasvavista sovelluksista ilman ylimaksua. Dedikoitu ei ole ”premium-päivitys”. Se on vaihtoehto, johon tartutaan silloin, kun suorituskyvyn tasaisuus ja sääntelyvaatimukset eivät enää ole asioita, joista voi tinkiä.
Suorituskyky: missä ero on todellinen
Dedikoidun ja ei-dedikoidun hostingin suorituskykyero ei oikeastaan koske raakoja teknisiä arvoja. Kyse on siitä, saatko sen, mitä paperilla lupaillaan. Dedikoidut palvelimet ovat tasaisempia. Ne eivät välttämättä ole eristettynä nopeampia, mutta ne eivät horju, kun viereinen kone ruuhkautuu. Samalla fyysisellä isännällä oleva VPS perii suunnittelusta kaksi arkkitehtonista haittaa: hypervisorin prosessorikuorman ja I/O-virtualisoinnin viiveen.
Kaksi arkkitehtonista seikkaa selittää suurimman osan. Virtuaalipalvelimella on suunnittelusta johtuen hypervisorin prosessorikuormaa. I/O kulkee virtualisointikerroksen kautta. Kumpaakaan ei ole bare metalilla. Kun ei-dedikoidun instanssin benchmark näyttää odotettua hitaammalta, syynä ei yleensä ole laitteisto. Syynä on virtualisoinnin hinta.
CPU steal time on se, mikä tekee tästä mitattavaa. Tarkista Linuxin top-komennon %st-sarake millä tahansa virtuaalipalvelimella. Luku kertoo, kuinka suuren osan ajasta virtuaalinen prosessorisi odotti fyysistä prosessoria, koska toinen vuokralainen käytti sitä. Hyvin hoidetulla palveluntarjoajalla luku pysyy noin 2–5 %:ssa. Palveluntarjoajalla, joka on ylivarannut laitteistonsa, ja sellaisia on monia, luku nousee ruuhka-aikoina 20–30 %:iin. Kolmasosa laskentakapasiteetistasi on hiljaa poissa, ilman virheilmoituksia ja hälytyksiä. Dedikoiduilla koneilla luku on nolla. Kilpailijoita ei ole.
Laitteisto vahvistaa tätä. Nykyisissä dedikoiduissa palvelimissa on DDR5-muisti (kaistanleveys kanavaa kohden 89,6 GB/s, kun DDR4:llä vastaavissa kaksikanavaisissa kokoonpanoissa se on 51,2 GB/s, ja monikanavaiset palvelinalustat ylittävät tämän selvästi), NVMe-tallennus, jonka peräkkäinen lukunopeus on yli 7 000 MB/s, ja prosessoreita kuten AMD EPYC 9654 – 96 ydintä, 384 MB L3-välimuisti. Samalla fyysisellä isännällä oleva virtuaalipalvelin ei saa kaikkea tätä käyttöönsä. Hypervisor vie osuutensa I/O- ja muistikaistasta, ennen kuin ympäristösi näkee yhtäkään tavua.
Työkuormat, jotka tuntevat tämän eniten:
- Rahoitustapahtumien käsittely: viive tilauskirjoissa ja selvitysputkissa
- Suuren samanaikaisuuden tietokannat: PostgreSQL ja MySQL, jotka käsittelevät yli 10 000 kyselyä sekunnissa
- Live-videon enkoodaus ja transkoodaus
- ML-päättely, jossa GPU-läpivienti täydellä kaistanleveydellä on välttämätön
- Pelipalvelimet, jotka eivät toimi kunnolla alle 128 tickin nopeudella
Tietoturva ja vaatimustenmukaisuus: milloin fyysinen eristys on pakollinen
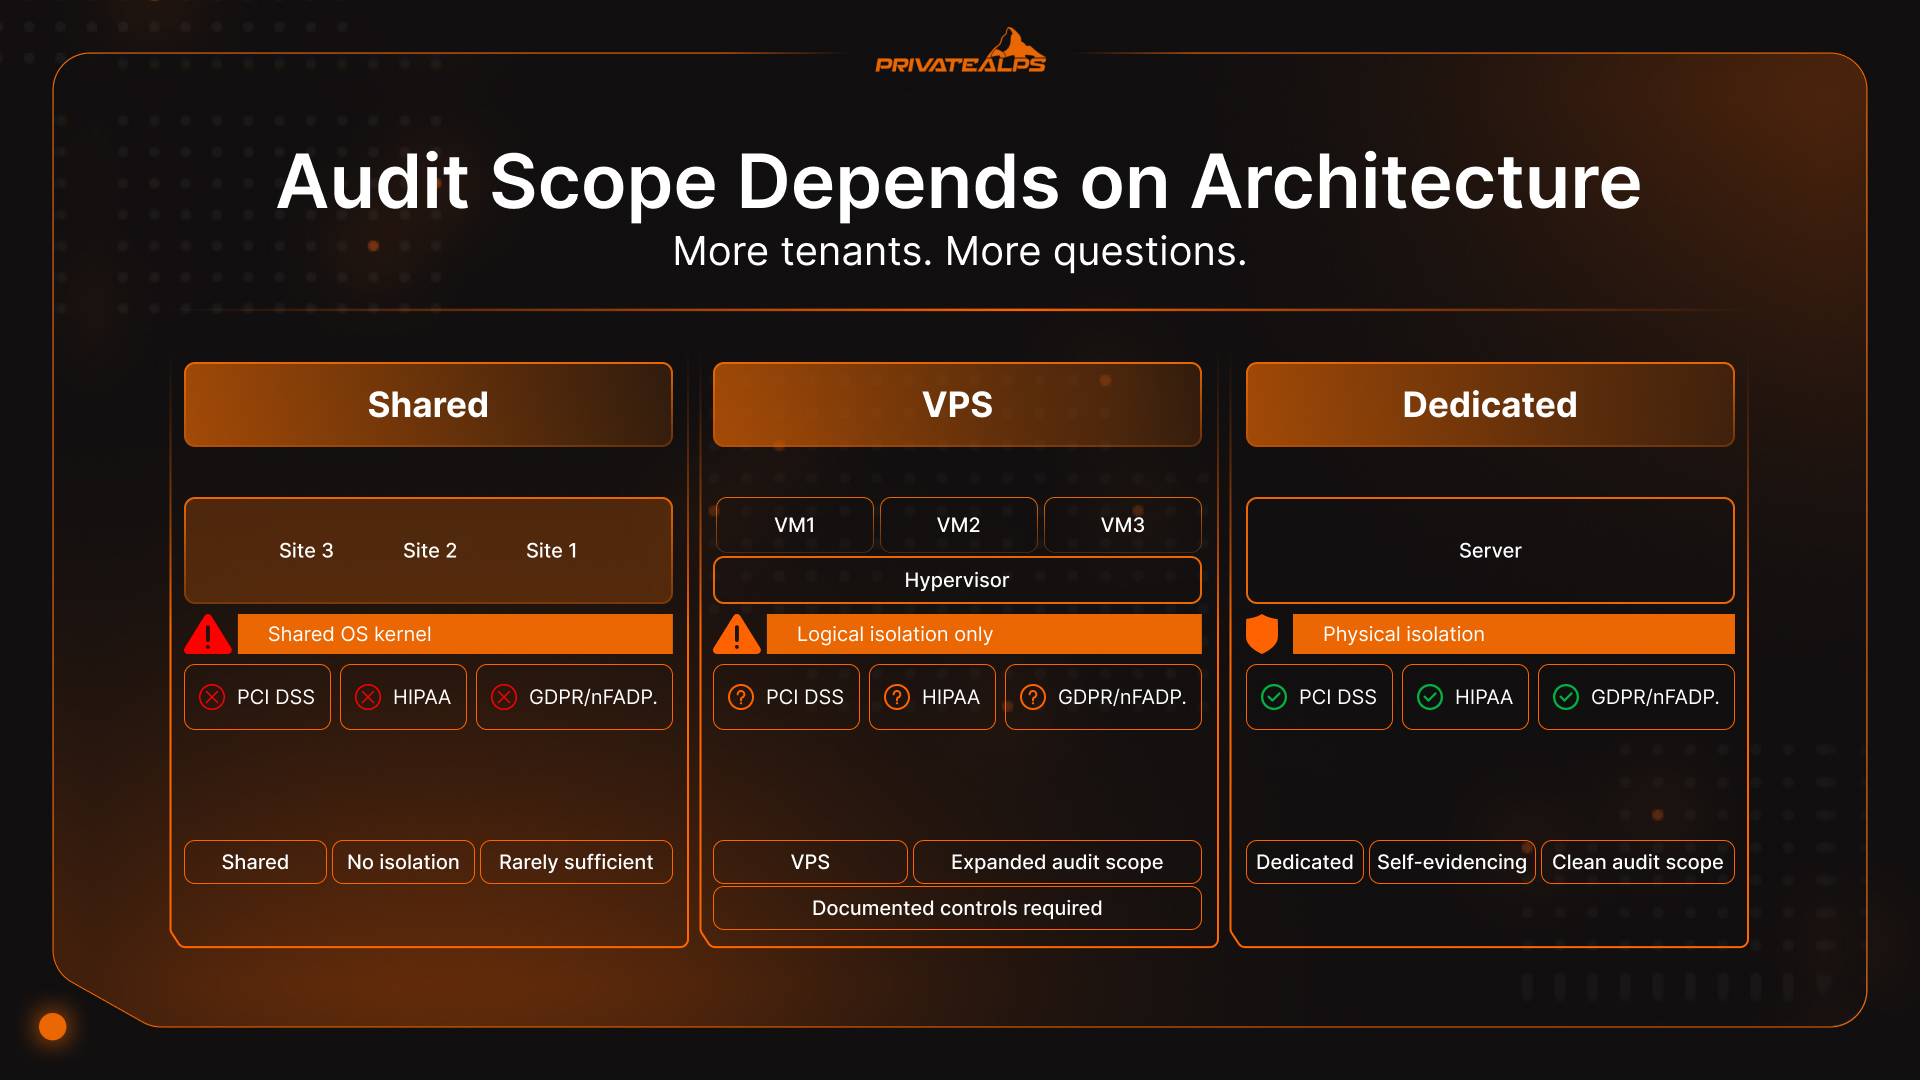
PCI DSS-, HIPAA- ja GDPR/nFADP-ympäristöissä dedikoidulla palvelimella fyysinen eristys tarkoittaa, ettei yksikään muu vuokralainen pääse prosessoriisi, tallennustilaasi tai verkkoosi. Näin täyttyvät tarkastusvaatimukset, joita jaetut ja virtualisoidut ympäristöt voivat vain dokumentoinnin avulla lähinnä jäljitellä. Arkkitehtuuri todistaa itse itsensä, ja vaatimustenmukaisuuden perustelu on siksi lyhyempi.
Fyysinen eristys on tarkasti määritelty asia. Se tarkoittaa, ettei muiden vuokralaisten prosessit jaa prosessoriasi, muiden asiakkaiden liikenne jaa verkkokorttiasi eikä muu työkuorma kosketa tallennusohjaintasi. Ei väärin konfiguroidun hypervisorin kautta eikä jaetun ytimen kautta, ei millään tavalla. PCI DSS-, HIPAA- tai GDPR:n ja sen sveitsiläisen vastineen nFADP:n piiriin kuuluvissa ympäristöissä tämä arkkitehtuuri määrittää tarkastuksen laajuuden enemmän kuin melkein mikään muu infrastruktuuripäätös.
Vertailuissa usein unohtuu tämä vaatimustenmukaisuuden näkökulma: mikä on ero dedikoidun ja ei-dedikoidun palvelinympäristön välillä, kun tarkastaja on mukana? Jokainen fyysisen isännän naapurivuokralainen on pinta-ala, jonka tarkastajan on arvioitava. Mitä enemmän vuokralaisia, sitä enemmän kysymyksiä ja dokumentointia tarvitaan sen perustelemiseksi, miksi looginen eristys täyttää standardin, joka usein edellyttää fyysistä eristystä. Dedikoitu laitteisto ohittaa koko keskustelun. Erottelu todistaa itse itsensä. Erillistä liitettä, joka selittäisi sen, ei tarvita.
Kolme säädöstä, joissa tilanne vaihtelee asennuksesi mukaan:
- PCI DSS v4.0: ainoana standardina maaliskuusta 2024 alkaen, ja 51 tulevaisuuteen ajoitettua vaatimusta on täysin pakollisia 31.3.2025 alkaen. Vaatimus 2.2.1 edellyttää eristystä järjestelmäkomponenttien välillä, joilla on eri tietoturvatehtävät. Jaetussa hostingissa tämä on arkkitehtonisesti mahdotonta. VPS:ssä se edellyttää dokumentoitua perustelua, joka laajentaa tarkastusta ja kustannuksia. Dedikoidussa palvelimessa fyysinen raja täyttää vaatimuksen suoraan. (PCI Security Standards Council)
- HIPAA: Yhdysvaltain terveysministeriö (HHS) edellyttää teknisiä suojatoimia, jotka estävät ePHI-tietojen luvattoman käytön. Monivuokralaisympäristöt tarvitsevat palveluntarjoajalta allekirjoitetun liiketoimintakumppanisopimuksen (BAA) ja dokumentoitua näyttöä loogisesta eristyksestä. Jotkut VPS-palveluntarjoajat toimittavat sen. Monet eivät toimita tai eivät suostu kirjaamaan sitä kirjallisesti. Dedikoitu palvelin poistaa jaetun vuokralaisen kysymyksen HIPAA-piiristä kokonaan. (HHS HIPAA Security Rule)
- GDPR / sveitsiläinen nFADP: Sveitsin liittovaltion tietosuojalaki tuli voimaan syyskuussa 2023. Se asettaa vastuuvelvoitteita, jotka muistuttavat läheisesti GDPR:ää. Yrityksille, jotka käsittelevät sveitsiläisten asukkaiden tietoja, fyysinen palvelinsijainti ja resurssien eristys ovat tarkastuksen kannalta merkityksellisiä tosiasioita. Dedikoitu palvelin sveitsiläisessä infrastruktuurissa tuottaa selkeän, dokumentoitavissa olevan tietojenkäsittelyketjun ilman naapurivuokralaisia, jotka pitäisi selittää pois.
Luvut tekevät hintaperustelusta konkreettisen. Visa ja Mastercard voivat periä hankkiville pankeille PCI-yhteensopimattomuussakkoja 5 000–100 000 dollaria kuukaudessa, ja ne siirtyvät kauppiaalle. Dedikoitu palvelin, joka maksaa 150 $/kk ja poistaa PCI-tarkastusriskin, ei ole hosting-päivitys. Se on halvempi kuin ensimmäinen sakko.
- IP-maine on jaetun hostingin ongelma, jota useimmat eivät mieti ennen kuin se on jo tapahtunut. Jaetulla palvelimella jokainen sivusto jakaa yhden IP-osoitteen. Naapuri merkitään roskapostista tai tietojenkalastelusta, Spamhaus huomaa sen, Google Safe Browsing merkitsee sen ja suuret postipalvelut estävät sen. Verkkotunnuksesi sähköpostin toimituskyky kärsii. Hakukoneoptimointisi heikkenee. Et tehnyt mitään väärin. VPS:llä ja dedikoidulla palvelimella on oma IP-osoite. Tämä ei ole ongelma.
Kustannusanalyysi: milloin dedikoitu palvelin on halvempi kuin VPS
Yleinen käsitys on, että dedikoitu hosting on premium-vaihtoehto: enemmän rahaa vastaan enemmän palvelinta. Tämä pitää paikkansa vain alhaisella käyttöasteella. Kun jaettu tai virtualisoitu virtuaalipalvelin ylittää jatkuvasti 70 % varatusta prosessori- ja muistikapasiteetista, laskelma alkaa kääntyä.
Tällaisella käyttöasteella virtuaalipalvelimen skaalaaminen pystysuunnassa tai instanssien lisääminen maksaa kuukausittain enemmän kuin vastaava dedikoitu infrastruktuuri. Jaetun palvelun tarjoajat myyvät fyysisiä isäntäkoneita tarkoituksella yli kapasiteetin. Ne luottavat siihen, että eri asiakkaiden kuormat tasoittuvat tilastollisesti ja pysyvät laitteiston rajoissa. Useimmiten tämä toimii. Kun ei toimi, sen huomaa.
Dedikoitu palvelin poistaa ylivarauksen yhtälöstä, ja samalla katoaa epävarmuus, joka tekee suorituskyvystä vaikean ennustaa. Kun mukaan otetaan vaatimustenmukaisuus, laskelma kääntyy vielä nopeammin: tarkastusvalmistelun tunneilla ja sääntelyriskeillä on todellinen hinta. Dedikoitu palvelin voittaa kokonaiskustannuksissa usein jo ennen kuin liikennemäärä perustelisi sen pelkillä tekniikan arvoilla.
| Kokoonpano | Kuukausihinta | Prosessori | Muisti | Tallennus | Paras käyttökohde |
|---|---|---|---|---|---|
| Jaettu hosting (cPanel) | 5–15 $ | Jaettu, purskeinen | 512 MB–2 GB jaettu | 10–100 GB HDD | Staattiset sivut, vähäliikenteiset blogit |
| VPS (2 vCPU / 4 GB RAM) | 20–40 $ | 2 vCPU | 4 GB | 80 GB NVMe | Kehitysympäristöt, pienyritysten sovellukset |
| VPS (8 vCPU / 16 GB RAM) | 80–150 $ | 8 vCPU | 16 GB | 200 GB NVMe | Keskiliikenteiset sovellukset |
| Perus dedikoitu (Xeon E / 32 GB) | 80–150 $ | 4–8 fyysistä ydintä | 32 GB DDR4 | 2×480 GB NVMe | Sama työkuorma – nolla steal time -viivettä |
| Suorituskykyinen dedikoitu (EPYC / 64 GB) | 200–350 $ | 16+ fyysistä ydintä | 64 GB DDR5 | 4×960 GB NVMe | Suuriliikenteiset, vaatimustenmukaisuutta vaativat työkuormat |
Hintahaarukan 80–150 $ päällekkäisyys on käytännön pointti. Perus dedikoitu palvelin ja huipputasoinen VPS maksavat saman verran, mutta vain toinen tarjoaa fyysisen ytimen suorituskyvyn ilman CPU-steal-viivettä ja ilman naapuriasiakkaan riskiä. Vaatimustenmukaisissa ympäristöissä dedikoitu palvelin on jo voittanut kokonaiskustannuksissa ennen kuin ensimmäinen tarkastuslasku saapuu.
Valinnan apu: päätöskehys
Palvelintason väärä valinta ei yleensä ole katastrofaalinen virhe vaan hidas sellainen. Sivusto toimii hyvin, alkaa sitten hidastella tiettyinä aikoina, ja lopulta etsit vikaa jostain, mikä ei oikeasti ole koodiongelma. Dedikoitu vai jaettu -valinta merkitsee eniten ei käynnistyshetkellä vaan kolme kuukautta myöhemmin, kun kuormitus on todellista.
| Tilanteesi | Suositus | Miksi |
|---|---|---|
| Staattinen sivusto tai blogi, alle 10 000 kuukausikävijää | Jaettu hosting | Kustannustehokas; dedikoidut resurssit eivät tuo lisäarvoa |
| Kasvava sovellus tai SaaS, 10 000–50 000 kuukausikävijää | VPS | Eristetyt resurssit, horisontaalisesti skaalautuva, kustannustehokas |
| Verkkokauppa tai rajapinta jatkuvassa kuormituksessa, yli 50 000 kuukausikävijää | Dedikoitu | Tasainen suorituskyky kuormituksessa; nolla steal time -viivettä |
| Vaaditaan PCI DSS, HIPAA tai GDPR/nFADP -vaatimustenmukaisuus | Dedikoitu | Fyysinen eristys yksinkertaistaa tarkastuksen laajuutta kaikilla liikennemäärillä |
| Koneoppimisen koulutus tai GPU-vaativa päättely | Dedikoitu (GPU) | Bare metal -GPU-läpivienti; hypervisor-yleiskustannus on sietämätön |
| Startup-MVP, liikennemalli tuntematon | Pilvi-VPS | Maksa käytön mukaan; skaalaa horisontaalisesti kysynnän vahvistuessa |
| Korkeataajuuskauppa, alle millisekunnin viive | Dedikoitu (colocation) | Ei hypervisor-viivettä; fyysinen läheisyys pörssiin |
Hallinnoitu vai hallinnoimaton: toinen päätös
Kun dedikoitu vai jaettu on ratkaistu, on toinen kysymys, joka useimmille tiimeille vaikuttaa päivittäin enemmän: kuka palvelinta oikeasti ylläpitää. Se kuulostaa alaviitteeltä. Se ei ole.
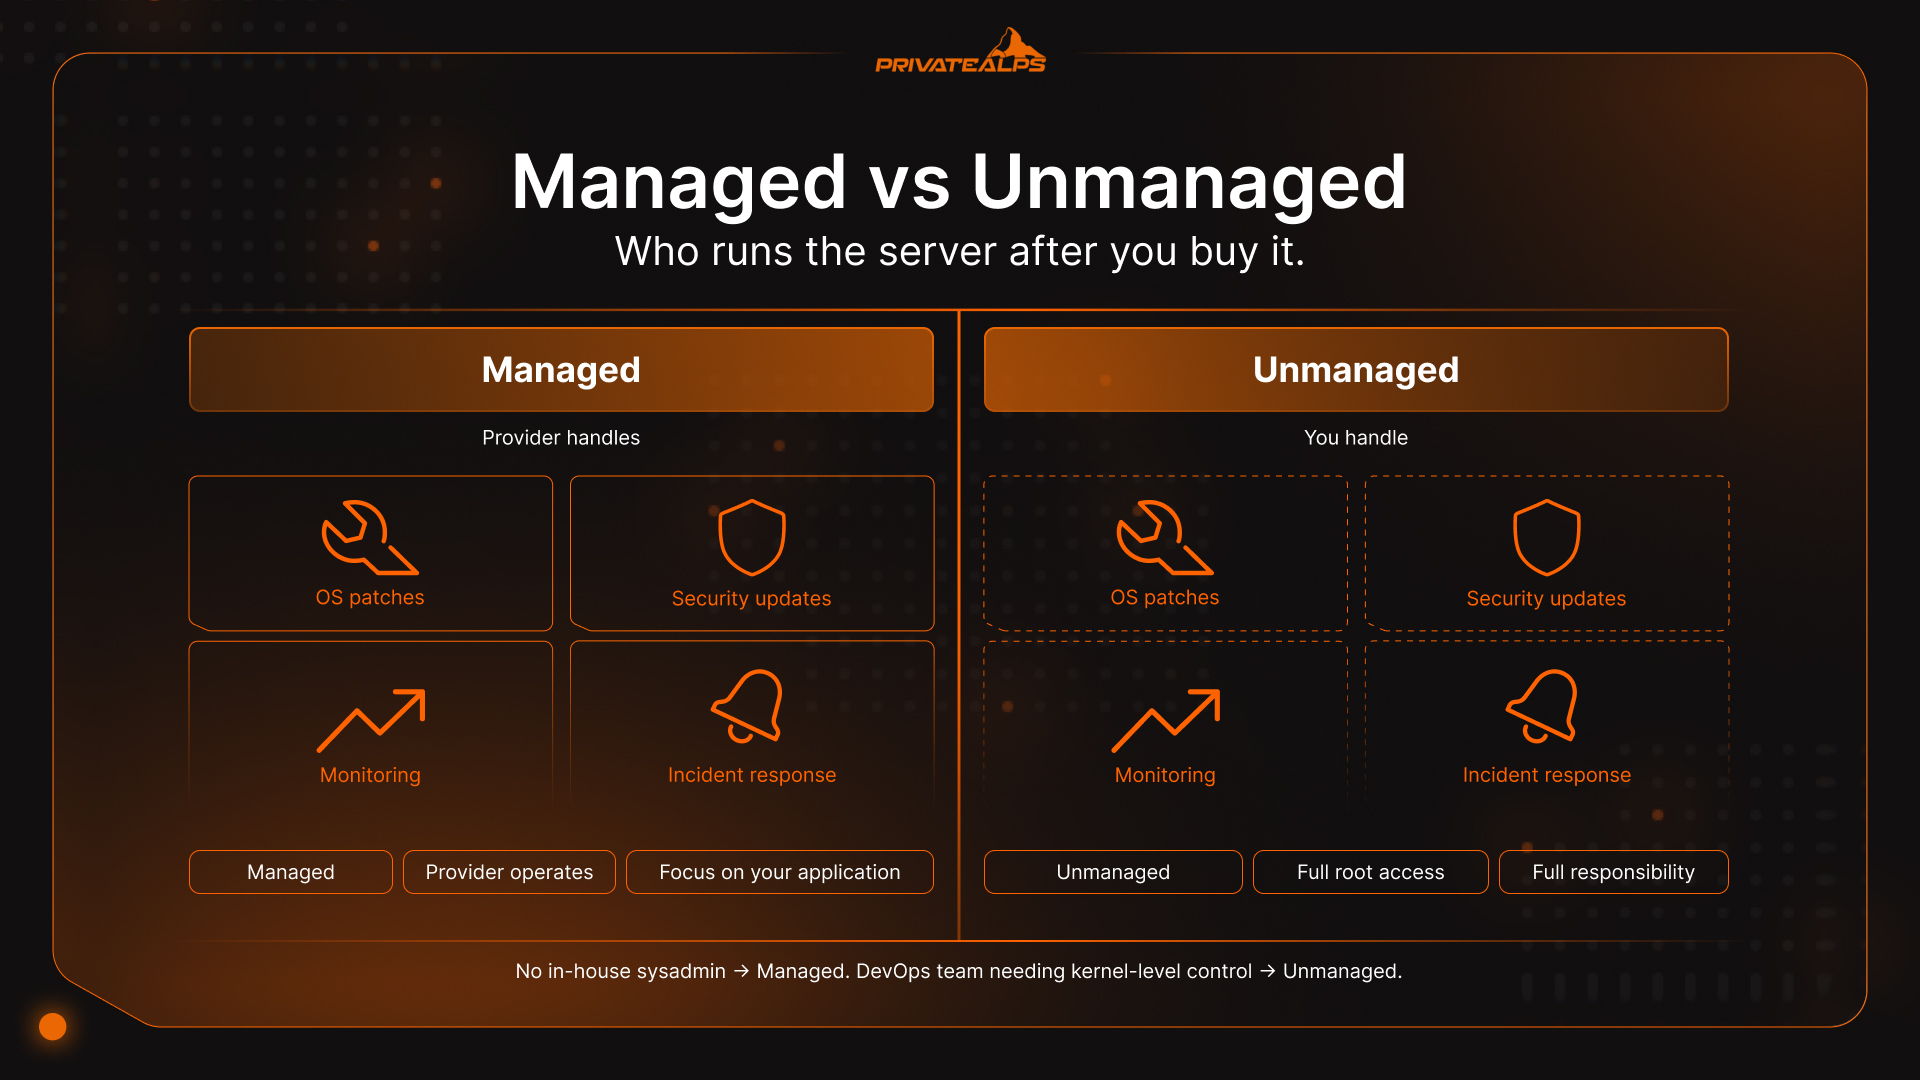
Hallinnoidussa mallissa palveluntarjoaja päivittää käyttöjärjestelmän, hoitaa tietoturvapäivitykset, valvoo järjestelmää ja reagoi, kun palvelut kaatuvat. Jos tiimilläsi ei ole omaa järjestelmäylläpitäjää, vastaus on selvä jo ennen kuin olet lukenut tämän lauseen loppuun. Hallinnoimattomassa mallissa saat juurikäyttöoikeuden ja puhtaan koneen, ja kaikki muu on omalla vastuullasi: päivitykset, palomuuriasetukset, varmuuskopioiden tarkistaminen ja yöllä kello 3 tuleva hälytys, kun prosessi lakkaa vastaamasta. Tiimit, joilla on vankka Linux-osaaminen, suosivat usein tätä mallia, koska hallinta on sen lisätyön arvoista. Muut aliarvioivat yleensä sen, kuinka paljon aikaa ”pelkkä palvelimen ylläpito” oikeasti vie.
| Vaihtoehto | Kuka hoitaa ylläpidon | Paras käyttökohde |
|---|---|---|
| Hallinnoitu dedikoitu | Palveluntarjoaja (käyttöjärjestelmä, tietoturva, valvonta, uudelleenkäynnistykset) | Vaatimustenmukaisuuteen keskittyvät tiimit ilman omaa järjestelmäylläpitäjää |
| Hallinnoimaton dedikoitu | Asiakas (täydet juurioikeudet, täysi vastuu) | DevOps-tiimit, jotka tarvitsevat ytimen tason tai mukautetun käyttöjärjestelmän hallinnan |
| Hallinnoitu VPS | Palveluntarjoaja hoitaa käyttöjärjestelmän perusylläpidon | Kehittäjät, jotka keskittyvät sovelluskerrokseen eivätkä infrastruktuuriin |
| Hallinnoimaton VPS | Asiakas hallinnoi käyttöjärjestelmää ja kaikkea sen yläpuolella | Kokeneet insinöörit, jotka haluavat hallinnan pienemmällä hinnalla |
Yhteenveto
Dedikoidun ja jaetun palvelinvaihtoehdon ero koskee oikeastaan yhtä asiaa: kuka muu on laitteistollasi ja kuinka paljon hän siihen pääsee. Monivuokralaisuus tarkoittaa, että kaikki ovat yhdessä yhteisessä altaassa. Virtuaalipalvelin on eristetty hypervisorilla, mutta se on silti sama fyysinen laite. Dedikoitu tarkoittaa, ettei muita ole, punkti. Ero ei juuri merkitse, kun liikenne on vähäistä eikä mukana ole säänneltyä dataa. Se alkaa merkitä paljon, kun suorituskyvyn täytyy olla tasaista, kun tarkastaja alkaa esittää kysymyksiä tai kun laskut ajetaan yli 70 %:n käyttöasteen ja huomataan, että ”halvempi” jaettu vaihtoehto ei enää ole halvempi.
Aloita oikealla infrastruktuurilla – skaalaa ilman migraatiota
PrivateAlps tarjoaa dedikoitua hostingia ja VPS-palveluita sveitsiläisellä infrastruktuurilla. GDPR- ja nFADP-vaatimustenmukaisuus on rakennettu palveluun alusta alkaen, eikä sitä lisätä jälkikäteen. Aloita VPS:llä ja siirry dedikoituun palvelimeen, kun työkuorma sen perustelee. Tutustu PrivateAlps-palvelupaketteihin ja valitse ratkaisu, jota sovelluksesi todella tarvitsee.
Usein kysytyt kysymykset
Mikä on pääero dedikoidun ja jaetun palvelimen välillä?
Dedikoitu tarkoittaa yhtä fyysistä konetta per asiakas: täydet prosessori-, muisti- ja tallennusresurssit ilman jakamista ja ilman hypervisor-yleiskustannusta. Jaetut palvelinympäristöt, kuten virtuaalipalvelimet ja monivuokralaisuuteen perustuva hosting, jakavat samat resurssit useiden vuokralaisten kesken. Käytännössä ero näkyy suorituskyvyn ennustettavuudessa.
Onko VPS sama asia kuin jaettu palvelin?
Kyllä. VPS on yksi jaetun palvelimen tyyppi. Se toimii jaetulla fyysisellä laitteistolla, ja muista vuokralaisista erottaa hypervisor. Sinulla ei ole yksinomaista pääsyä taustalla olevaan koneeseen.
Voiko VPS täyttää HIPAA- tai PCI DSS -vaatimukset?
Voi, mutta merkittävin varauksin. Jaettu virtuaalipalvelin voi täyttää molemmat dokumentoiduilla loogisen eristyksen kontrolleilla. Se laajentaa kuitenkin tarkastuksen laajuutta ja monimutkaisuutta huomattavasti. PCI DSS v4.0 tuli voimaan maaliskuussa 2024, ja se edellyttää jaetuille ympäristöille tiukempaa eristyksen dokumentointia. Dedikoidussa palvelimessa epäselvyyttä ei ole, koska fyysinen erillisyys todistaa itsensä.
Milloin dedikoidusta palvelimesta tulee kustannustehokas?
Kun jaetun virtuaalipalvelimen käyttöaste pysyy jatkuvasti yli 70 %:ssa, sen skaalaaminen maksaa enemmän kuin vastaava dedikoitu infrastruktuuri. PCI DSS- ja HIPAA-työkuormissa laskelma kääntyy usein dedikoidun puolelle jo alemmallakin käyttöasteella, kun tarkastusvalmisteluun kuluva aika otetaan huomioon.
Mikä on ”meluisa naapuri” -ongelma?
Yksi jaetun palvelimen vuokralainen kuluttaa suhteettoman suuren osan resursseista, jolloin suorituskyky heikkenee kaikilla muilla samalla koneella. Dedikoidulla palvelimella muita vuokralaisia ei ole, joten ongelmaa ei ole.
Kannattaako dedikoitu hosting pienyrityksille?
Yleensä ei. VPS antaa useimmille pienyrityksille riittävän eristyksen edullisemmin. Tilanne muuttuu, kun käsitellään maksukorttitietoja (PCI DSS), tallennetaan terveystietoja (HIPAA), sovelletaan Sveitsin tai EU:n tietosuojalakia tai kun hidas sivulataus tarkoittaa menetettyjä myyntejä.
