



Julkinen vs. yksityinen IP-osoite: mikä on ero?
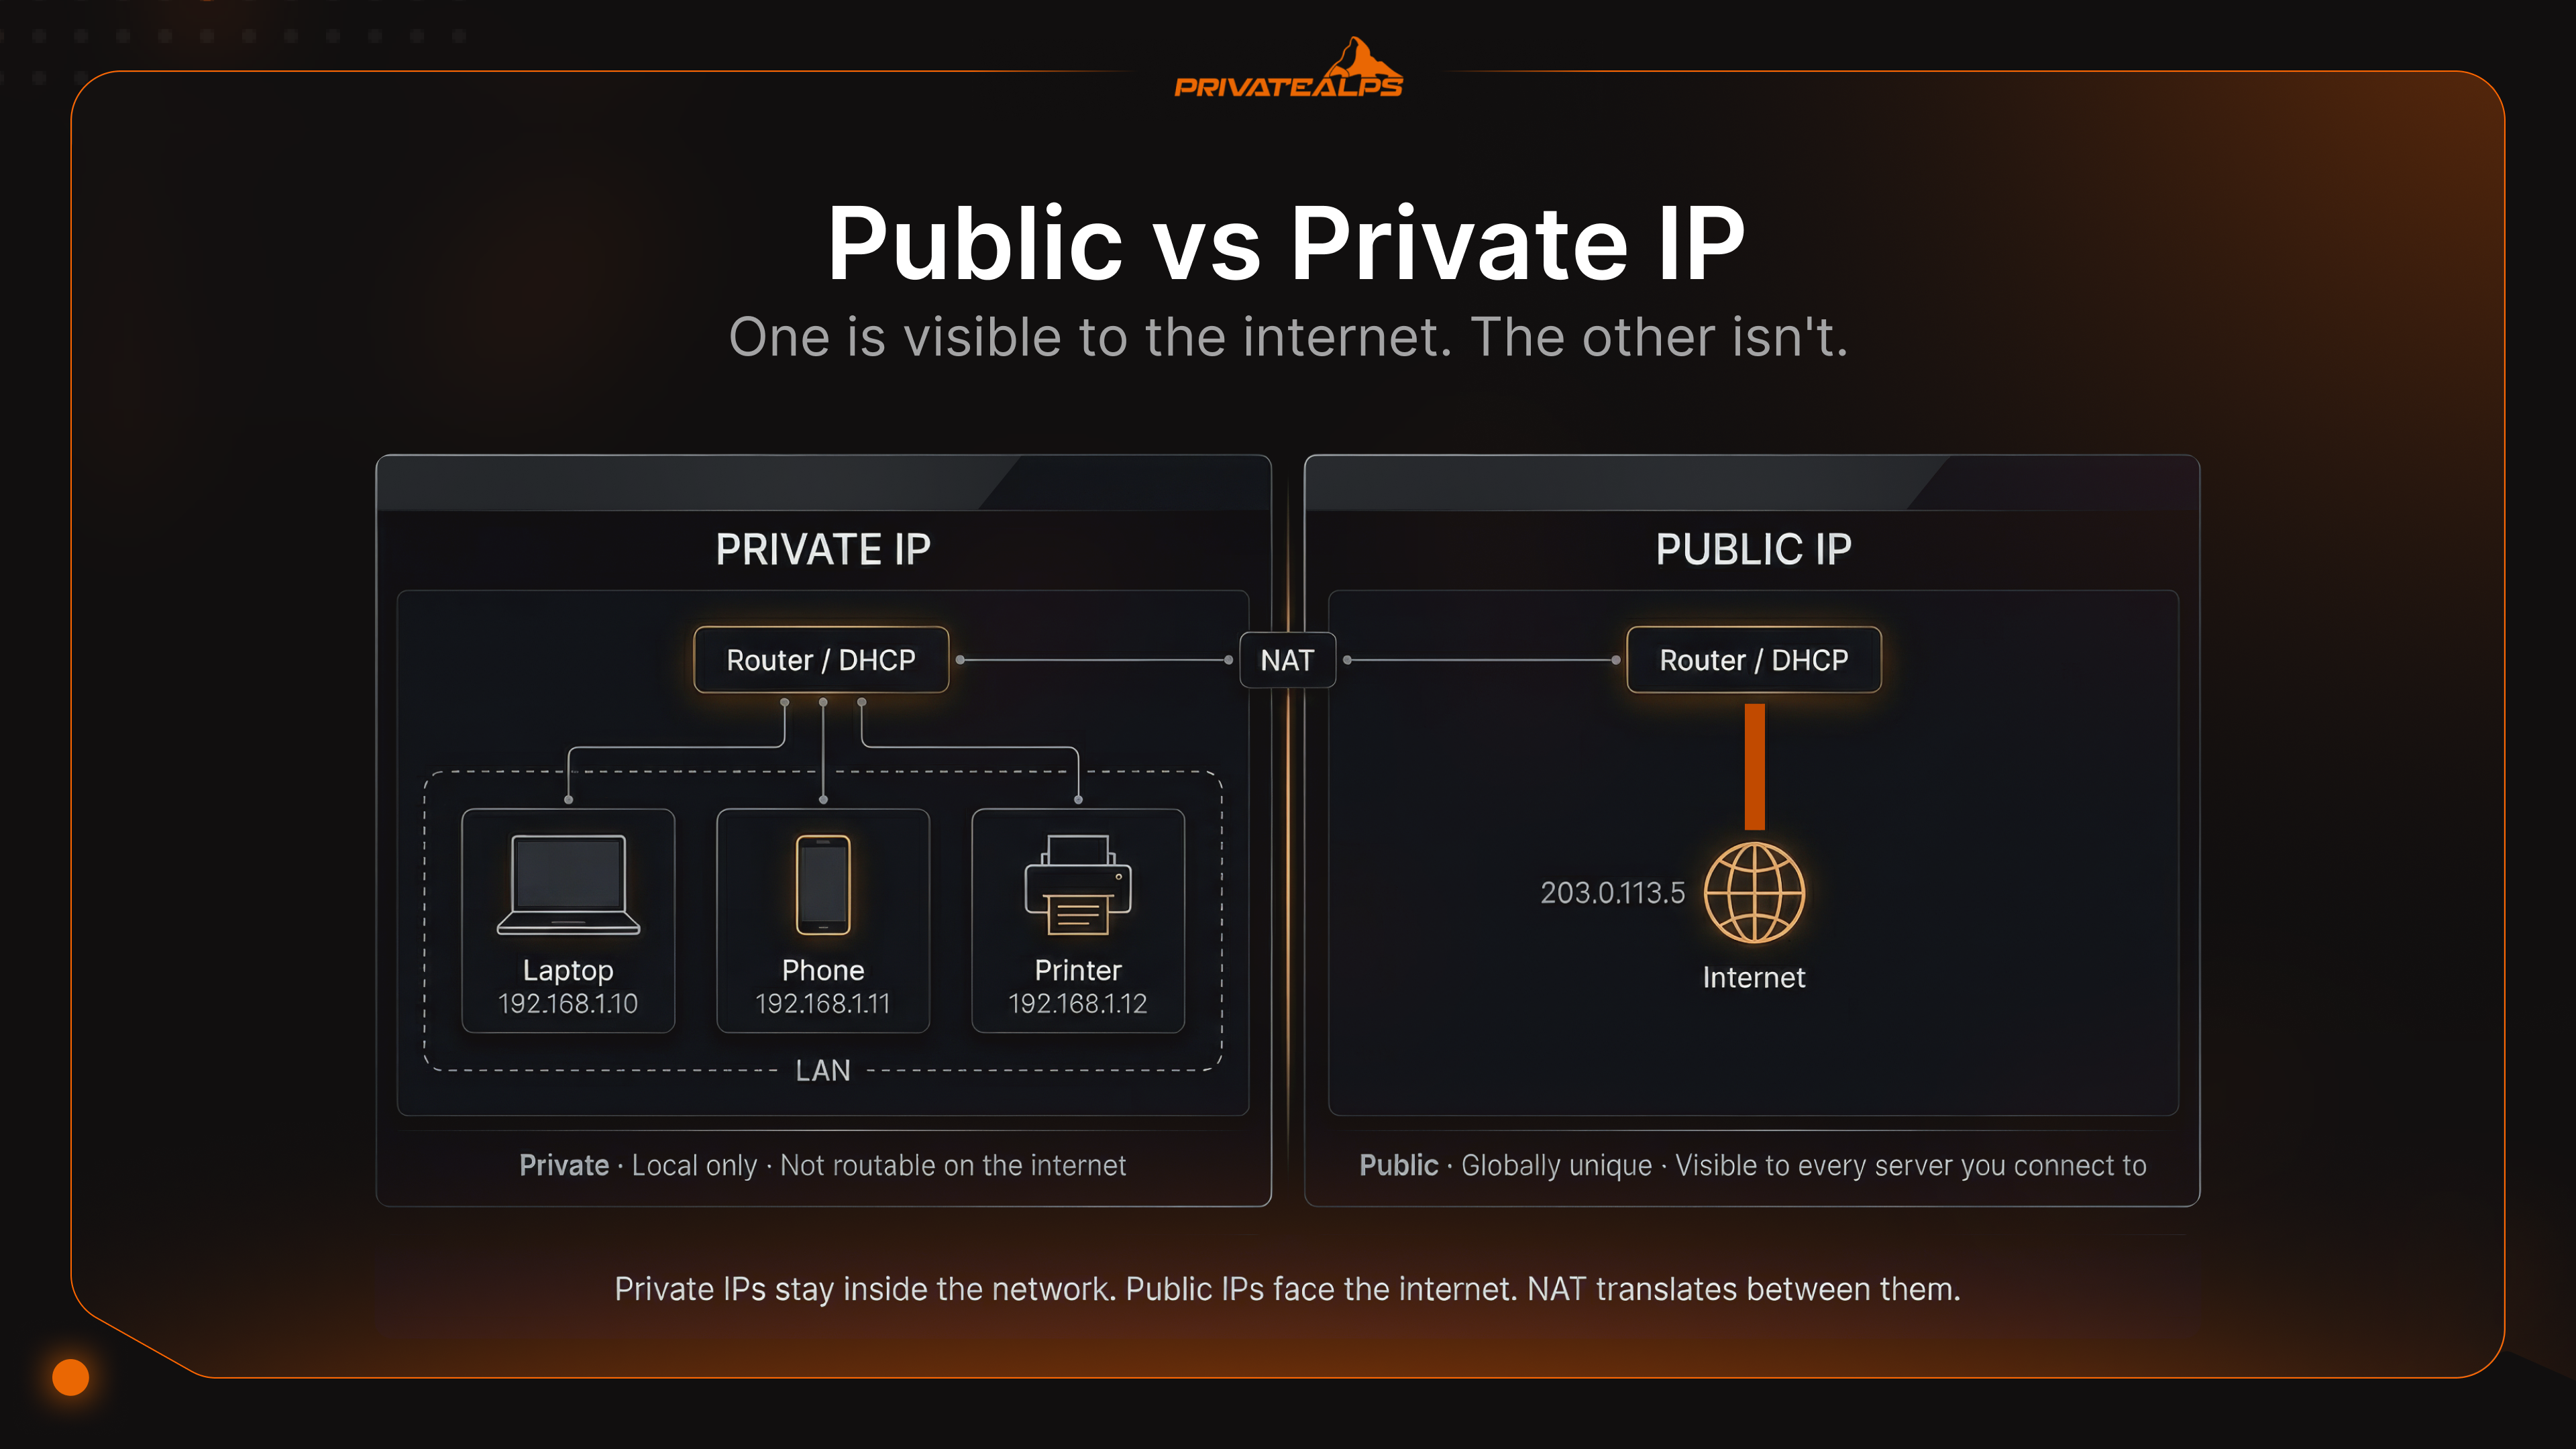
Suorita ipconfig millä tahansa Windows-koneella, ja todennäköisesti näet jotain, joka alkaa luvulla 192.168. Tarkista sitten, mikä IP-osoite sinulla on Googlen mukaan. Se on aivan eri numero. Toinen on todellinen, toinen ei ole ihan väärä, vain... paikallinen. Tämä sekaannus on juuri julkisen ja yksityisen IP-osoitteen koko tarina. Kumpikaan lukema ei ole väärin. Ne vain vastaavat eri kysymyksiin.
Julkisen ja yksityisen IP-osoitteen ero tulee vastaan heti, kun yrität tehdä jotain muuta kuin avata selaimen välilehden. Itse ylläpidetty palvelin? Porttiohjaussääntö? VPN-päätepiste? Jos et ymmärrä, minkätyyppinen IP-osoite missäkin on, päädyt etsimään haamuja konfiguraatiosta, joka ei olisi koskaan toiminut.
AI-yhteenveto
Yksityinen IP-osoite on paikallisen verkon sisällä annettu, reitittämätön osoite. Se on peräisin kolmesta alueesta, jotka on varattu RFC 1918 -määrittelyssä. Julkinen IP-osoite on maailmanlaajuisesti reitittävä osoite, jonka internetpalveluntarjoaja (ISP) antaa alueellisten internetrekisterien (RIR) jakamista lohkoista. Network Address Translation (NAT), tarkemmin Port Address Translation (PAT), yhdistää nämä kaksi kuvaamalla useita yksityisiä IP-osoitteita yhteen julkiseen IP-osoitteeseen.
RFC 1918 -yksityisten alueiden kolme aluetta ovat 10.0.0.0/8, 172.16.0.0/12 ja 192.168.0.0/16. Julkisen ja yksityisen IP-osoitteen ydinero on reititettävyys: internetin reitittimet hylkäävät yksityisen IP-osoitteen liikenteen suoraan. Kun julkisen ja yksityisen IP-osoitteen täytyy toimia yhdessä, NAT hoitaa käännöksen rajapinnassa.
Keskeiset faktat:
- Yksityisiä IP-osoitteita voi käyttää uudelleen erillisissä verkoissa, kun taas julkiset IP-osoitteet ovat maailmanlaajuisesti yksilöllisiä
- NAT (PAT) on hallitseva mekanismi, joka yhdistää yksityisen ja julkisen osoiteavaruuden
- IANA loppuunmyi keskitetyn IPv4-osoitevaraston helmikuussa 2011, ja RIR-rekisterit jatkoivat alueesta riippuen vuoteen 2019 asti
- CG-NAT antaa yksityisen IP-osoitteen internetpalveluntarjoajan tasolla ja rikkoo huomaamatta saapuvat yhteydet
- IPv6 tuo globaalit unicast-osoitteet (GUA), jotka poistavat osoitepulan, mutta eivät turvarajoja
Mikä on yksityinen IP-osoite?
Reitittimesi jakaa yksityisiä IP-osoitteita kaikille lähiverkon laitteille: puhelimille, kannettaville, älykaiuttimille ja sille tulostimelle, jota kukaan ei koskaan käytä. Nämä osoitteet ovat vain paikallisia. Reitittimen ulkopuolella niillä ei ole merkitystä. Laajempi internet ei tiedä niistä mitään eikä reitittäisi paketteja niihin, vaikka tietäisikin.
Miksi ei? Koska IANA on varannut tietyt RFC 1918 -alueet pelkästään sisäiseen käyttöön. Julkiselle reitittimelle saapuva paketti, jonka lähdeosoite on jostain näistä alueista, hylätään heti. Näin on suunniteltu. Siksi 192.168.1.x voi toimia samanaikaisesti kotonasi, naapurikadun toimistorakennuksessa ja jossain Frankfurtin datakeskuksessa ilman, että ne törmäävät toisiinsa.
Kolme RFC 1918 -aluetta:
- 10.0.0.0/8 – 16 777 216 osoitetta; käytetään paljon suurissa yritys- ja datakeskusympäristöissä
- 172.16.0.0/12 – 1 048 576 osoitetta; yleinen keskisuurissa verkoissa, usein VPN-osoitealtaiden oletus
- 192.168.0.0/16 – 65 536 osoitetta; se, jonka kotireitittimesi lähes varmasti valitsi kysymättä sinulta
Laitteet saavat yksityiset osoitteensa automaattisesti. Reitittimen DHCP-palvelin hoitaa asian neljässä vaiheessa: laite lähettää Discover-yleislähetyksen, palvelin vastaa Offer-viestillä, laite vahvistaa Request-viestillä ja palvelin lukitsee osoitteen Acknowledge-viestillä. DORA. Prosessi kestää alle sekunnin.
On olemassa viides alue, jota lähes mikään opas ei mainitse, mutta johon jokainen järjestelmänvalvoja törmää ennemmin tai myöhemmin: APIPA, 169.254.0.0/16. Se on rekisteröity IANA:n erikoiskäyttörekisterissä nimellä ”Link Local” ja määritelty virallisesti RFC 3927 -määrittelyssä. Kukaan ei konfiguroi APIPA-osoitteita. Ne ilmestyvät, kun kone ei tavoita DHCP-palvelinta. Syynä voi olla, että osoitealtaat loppuivat, palvelin kaatui tai joku irrotti kaapelin sopimattomaan aikaan. Tällöin käyttöjärjestelmä määrittää osoitteen itse tältä alueelta. Näetkö liitännässä 169.254.x.x? DHCP-neuvottelu epäonnistui. Koneella ei ole toimivaa reittiä reitittimelle.
Mikä on julkinen IP-osoite?
Julkinen IP-osoite on verkkosi kasvot ulkomaailmalle. Se kulkee koko internetin reititysinfrastruktuurin läpi. Jokainen hyppy internetpalveluntarjoajasi reunalta johonkin toisen maan palvelimeen käyttää tätä osoitetta pakettejen palauttamiseen sinulle. Internetpalveluntarjoaja antaa osoitteen reitittimellesi. Se on peräisin alueellisten internetrekisterien jakamista lohkoista: ARIN Amerikoille, RIPE NCC Euroopalle, Lähi-idälle ja Keski-Aasialle, APNIC Aasian ja Tyynenmeren alueelle. Kaksi verkkoa ei voi käyttää samaa osoitetta samanaikaisesti. Tämä ainutlaatuisuus on koko mekanismin ydin.
Useimmat kotikäyttäjät saavat oletuksena dynaamisen IP-osoitteen. Internetpalveluntarjoaja ottaa sen yhteisestä altaasta, ja se voi vaihtua modeemin uudelleenkäynnistyksen jälkeen. Tämä riittää yleiseen käyttöön, mutta on ongelma, jos haluat ajaa jotain, jonka pitää olla johdonmukaisesti löydettävissä. Staattiset IP-osoitteet eivät liiku. Ne on määritetty etukäteen ja liitetty pysyvästi tiliisi. Ne ovat välttämättömiä, jos ylläpidät postipalvelinta, ajat VPN-päätepistettä tai hallitset rDNS-merkintöjä.
Sitten on skenaario, joka yllättää ihmiset täysin: operaattotason NAT eli CG-NAT. Osa internetpalveluntarjoajista ei anna sinulle oikeaa julkista IP-osoitetta, vaan sijoittaa sinut NAT-kerroksen taakse omaan infrastruktuuriinsa. Reitittimesi saa osoitteen alueelta 100.64.0.0/10. Se on RFC 6598 -jaettu osoiteavaruus, joka on yksityinen internetpalveluntarjoajan tasolla. Mikä tekee tästä erilaisen kuin tavallisesta yksityisestä IP-osoitteesta? Reitittimesi luulee, että yhteys on todellinen, palomuurisäännöt näyttävät oikeilta ja porttiohjauksen konfiguraatio vaikuttaa kunnossa olevalta. Mikään niistä ei kuitenkaan tee mitään. Saapuva liikenne ei koskaan ylitä internetpalveluntarjoajan NAT:ia. VPN-palvelin on poissa. Itse ylläpidetty palvelu on poissa. Etätyöpöytä on poissa. Ainoa ulospääsy on pyytää internetpalveluntarjoajalta dedikoitu julkinen IP-osoite, joka on useimmissa palveluntarjoajissa maksullinen lisäpalvelu.
Julkinen vs. yksityinen IP-osoite: keskeiset erot yhdellä silmäyksellä
Tiivistä julkisen ja yksityisen IP-osoitteen ero yhteen kysymykseen: voiko mielivaltainen kone internetissä lähettää sinulle paketin juuri nyt? Jos voi, kyseessä on julkinen IP-osoite. Jos vastaus on ”vain NATin käännöksen jälkeen” tai ”tuo osoite ei ole olemassa internetissä”, kyseessä on yksityinen IP-osoite.
| Ulottuvuus | Yksityinen IP-osoite | Julkinen IP-osoite |
|---|---|---|
| Reititettävyys | Ei reititettävissä julkisessa internetissä | Maailmanlaajuisesti reititettävissä |
| Jakolähde | DHCP-palvelin (reititin tai paikallinen palvelin) | Internetpalveluntarjoaja, RIR-lohkoista |
| Yksilöllisyyden laajuus | Yksilöllinen vain lähiverkon sisällä | Maailmanlaajuisesti yksilöllinen |
| NAT tarvitaan | Kyllä: NAT kääntää osoitteen julkiseksi internetyhteyttä varten | Ei: suoraan tavoitettavissa |
| Tyypillinen käyttö | Lähiverkon laitteet, tulostimet, sisäiset palvelimet | Verkkosivut, postipalvelimet, VPN-päätepisteet |
| Jäljitettävyys | Näkymätön ulkopuolisille | Internetpalveluntarjoaja, kaupunki/alue ja palveluntarjoajan nimi näkyvät |
| Hinta | Ilmainen (reitittimen jakama) | Sisältyy internetpalveluntarjoajan pakettiin; staattinen IP-osoite maksaa yleensä lisää |
| Esimerkkiosoite | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Jos puuttuu | Laite ei voi kommunikoida lähiverkossa | Lähiverkko ei tavoita internetiä |
Miten NAT yhdistää yksityisen ja julkisen IP-osoitteen
IPv4:llä ei koskaan ollut tarpeeksi osoitteita, jotta yksi osoite per laite olisi toiminut maailmanlaajuisesti. Osoitteita oli yhteensä noin 4,3 miljardia. Luku näytti anteliaalta 1980-luvun alussa, mutta oli selvästi loppumassa vuosikymmenten sisällä. NAT eli Network Address Translation venytti näitä lukuja pidemmälle. Se yhdistää yksityisen ja julkisen IP-osoitteen reitittimessä: sisäinen laitteesi lähettää liikennettä ulos, reititin kirjoittaa lähdeosoitteen uudelleen omaan julkiseen IP-osoitteeseensa, pitää kirjaa siitä, mikä sisäinen portti vastaa mitäkin laitetta, ja kääntää koko prosessin, kun vastaus palaa.
Miten tyypillinen lähtevä yhteys etenee:
Kannettavasi, osoitteessa 192.168.1.10, lähettää paketin osoitteeseen 93.184.216.34 (example.com). Lähdeportti: 51200. Paketti saapuu reitittimelle. Reititin korvaa osoitteen 192.168.1.10:51200 julkisella osoitteella 203.0.113.5:41500. Se kirjaa tämän vastaavuuden käännöstauluun. Paketti lähtee ulos ja näyttää maailmalle tulevan reitittimen IP-osoitteesta. example.com vastaa osoitteeseen 203.0.113.5:41500. Reititin etsii portin 41500. Se huomaa sen vastaavan osoitetta 192.168.1.10:51200, kirjoittaa kohdeosoitteen uudelleen, ja paketti päätyy kannettavallesi.
Syy siihen, miksi NAT yleistyi kaikkialle, ei ole eleganssi. Syy on se, että IANA:n keskitetty IPv4-allas saavutti nollan 3.2.2011 (IANA). Alueellisilla rekistereillä oli omat varastonsa, ja ne jatkoivat toimintaa: APNIC loppui huhtikuussa 2011, RIPE NCC syyskuussa 2012 (ottaen silloin käyttöön viimeisen /22-jakosäännön), LACNIC kesäkuussa 2014, ARIN syyskuussa 2015, AFRINIC aloitti Phase 1 -säännöstelyn huhtikuussa 2017 ja RIPE NCC saavutti todellisen viimeisen jaon marraskuussa 2019. NAT piti koko IPv4-internetin toimintakykyisenä kaiken tämän läpi.
Kolme NAT-varianttia, joista yksi hallitsee:
| Tyyppi | Toimintaperiaate | Missä käytetään |
|---|---|---|
| Staattinen NAT | Kiinteä yksi-yhteen-pari: yksi yksityinen osoite yhdelle julkiselle osoitteelle | DMZ-rakenteet, julkisesti näkyvät omistetut palvelimet |
| Dynaaminen NAT | Yksityiset osoitteet lainaavat julkisia osoitteita yhteisestä altaasta | Yritykset, joilla on useita julkisia IP-osoitteita |
| PAT (Port Address Translation) | Monet yksityiset osoitteet jakavat yhden julkisen IP-osoitteen, ja ne erotetaan porttinumeroilla | Kotireitittimet, yritysten reunalaitteet, CG-NAT-infrastruktuuri |
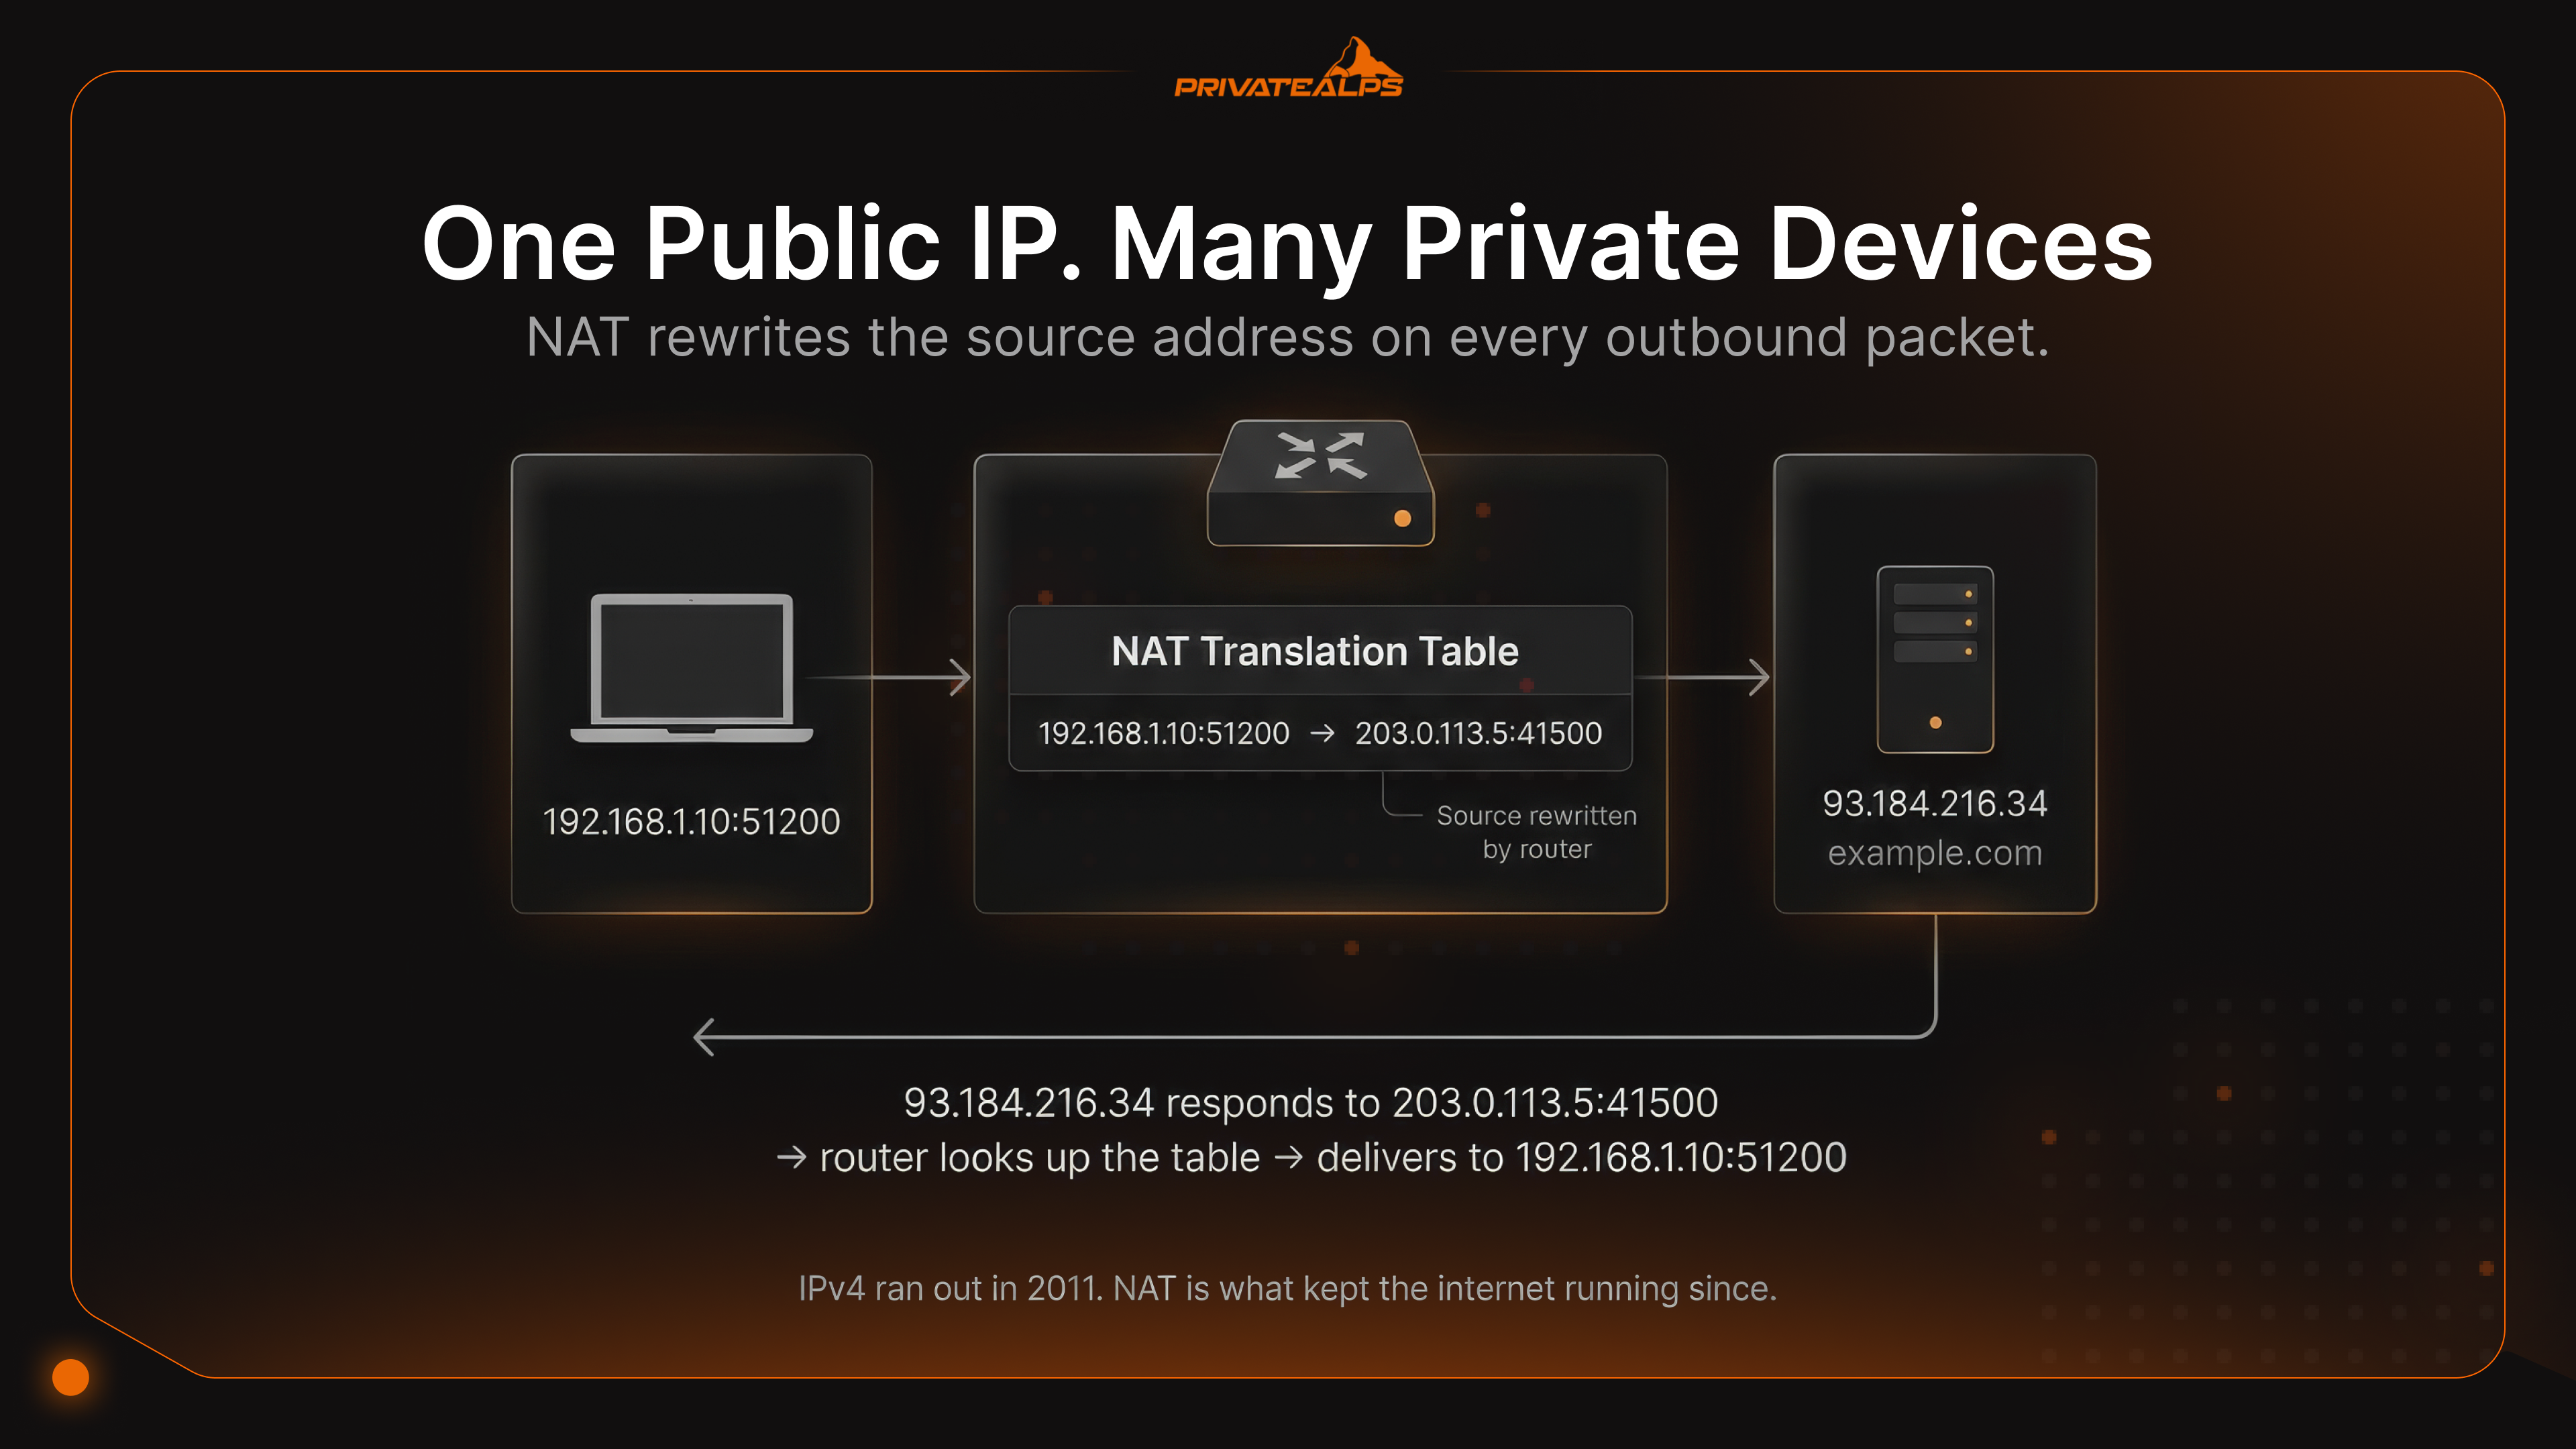
PAT, jota joskus kirjoitetaan NAT-ylikuormituksena, on se, mitä kotireitittimesi käyttää ja mitä useimmat yritysten reunalaitteet ajavat. Yksi julkinen IP-osoite, kymmeniä tuhansia samanaikaisia istuntoja, joista jokainen tunnistetaan eri lähdeportilla. Se toimii. Kitkakohtia on kuitenkin muutamia. Sovellukset, jotka vaativat saapuvia yhteyksiä (BitTorrent, SIP-pohjaiset puhelut), käyttäytyvät arvaamattomasti. Kaikki todella saapuva liikenne vaatii nimenomaisen ohjaussäännön. Lokianalyysi myös monimutkaistuu, kun kymmenet isännät näyttävät kaikki samalta ulkoiselta osoitteelta.
Yksi tietty vika tulee jatkuvasti esiin, mutta ei lähes koskaan näy dokumentaatiossa: NAT-hairpinning eli NAT-silmukka. Sinulla on palvelin lähiverkossa osoitteessa 192.168.1.20. Yrität tavoittaa sen samassa verkossa olevalta toiselta laitteelta käyttäen julkista IP-osoitetta 203.0.113.5. Monissa kuluttajatason reitittimissä ei tapahdu mitään, ja yhteys katoaa huomaamatta. Palvelu on täysin tavoitettavissa ulkopuolelta. Se vain ei ole tavoitettavissa julkisen osoitteen kautta sisältä päin.
Ratkaisuja on kolme: käytä palvelimen paikallista IP-osoitetta sisäisesti, määritä split-horizon DNS, jotta sisäiset haut palauttavat yksityisen osoitteen, tai vaihda reititin sellaiseen, joka hoitaa NAT-silmukan kunnolla.
Yksityisten IP-osoitteiden alueet: RFC 1918 -viite
Useimmat oppaat pysähtyvät kolmeen RFC 1918 -lohkoon. Käytännön verkkotyö lisää kaksi muuta, joihin jokainen CG-NAT:n kanssa työskentelevä tai rikkinäistä DHCP-tilannetta vianmäärittävä insinööri törmää. Mitä sinun pitää tietää heti alkuun: RFC 1918 määrittelee kolme tavanomaista yksityistä lohkoa. RFC 6598 lisäsi neljännen internetpalveluntarjoajan tason NAT:ia varten. Viides, APIPA, on käyttöjärjestelmän varasuunnitelma, eikä sitä anneta tarkoituksella. Kaikki viisi on merkitty ei-maailmanlaajuisesti tavoitettaviksi IANA:n Special-Purpose Address Registry -rekisterissä.
| Alue | CIDR | Osoitteiden määrä | Tyypillinen käyttö |
|---|---|---|---|
| 10.0.0.0 – 10.255.255.255 | 10.0.0.0/8 | 16 777 216 | Suuret yritysverkot, datakeskukset |
| 172.16.0.0 – 172.31.255.255 | 172.16.0.0/12 | 1 048 576 | Keskisuuret verkot, VPN-osoitealtaat |
| 192.168.0.0 – 192.168.255.255 | 192.168.0.0/16 | 65 536 | Kotireitittimet, pienet toimistot (oletus) |
| 100.64.0.0 – 100.127.255.255 | 100.64.0.0/10 | 4 194 304 | CG-NAT (internetpalveluntarjoajan NAT, RFC 6598 jaettu osoiteavaruus) |
| 169.254.0.0 – 169.254.255.255 | 169.254.0.0/16 | 65 536 | APIPA / link-local (DHCP-vian varasuunnitelma) |
Turvallisuusvaikutukset: yksityinen vs. julkinen IP-osoite
Yksityisen ja julkisen IP-osoitteen turvallisuutta ei voi asettaa paremmuusjärjestykseen. Väite ”yksityinen on turvallisempi” pitää osittain paikkansa, mutta on enimmäkseen harhaanjohtava. Tarkempi totuus on tämä: yksityiset IP-osoitteet pienentävät hyökkäyspintaa ulkopuolelta, mutta eivät auta lainkaan uhkiin, jotka ovat jo verkon sisällä.
Mitä yksityiset IP-osoitteet suojaavat. Internet ei pääse suoraan käsiksi isäntään, jonka osoite on 192.168.x.x tai 10.x.x.x. Skannausliikenne, salasanojen arvausyritykset ja hyväksikäyttöpaketit, jotka kokeilevat avoimia portteja, eivät tavoita NATin taakse jääneitä laitteita. Tämä on todellinen etu. Se ei kuitenkaan ole tietoturva-arkkitehtuuri. Tietojenkalasteluviesti, USB-muisti tai saman Wi-Fi-verkon vaarantunut kannettava tietokone voi päästää hyökkääjän verkon sisälle, eikä yksityinen osoite tarjoa silloin mitään vastusta liikkua koneelta toiselle. Shodan ei näe sisäisiä isäntiäsi, mutta jo jalansijan saanut kiristyshaittaohjelman operaattori näkee. Verkon todellisesti segmentoivat VLAN-verkot ja sisäiset palomuurisäännöt, eivät IP-osoitealue.
Mitä julkiset IP-osoitteet paljastavat. Julkisella IP-osoitteella oleva palvelin näkyy välittömästi koko internetille. Shodan indeksoi uudet osoitteet minuteissa. Jos SSH on auki portissa 22, automaattiset kirjautumisyritykset alkavat muutamassa tunnissa. Ulkopuolelta avoin RDP on tunnettu kiristyshaittaohjelmien levitystapa.
Jokainen internetistä suoraan saavutettava ylläpitokäyttöliittymä tarvitsee palomuurin, joka rajoittaa pääsyn, kirjautumisen nopeusrajoituksen ja TLS-salauksen aina, kun siirrettävät tiedot ovat kirjautumistietoja. Monitasoisessa ratkaisussa kaikki julkiseen käyttöön tarkoitettu kuuluu DMZ-vyöhykkeeseen. Se eristetään taustatietokannoista ja sisäisistä palveluista, jotta vaarantunut etupään palvelu ei anna pääsyä kaikkeen muuhun.
Jaettu vs. dedikoitu erottelu hostauksessa. Jos ajat palveluja, jotka vastaanottavat saapuvaa liikennettä, kysymys ei ole pelkästään julkinen vs. yksityinen, vaan dedikoitu vs. jaettu. Oma, todella hallitsemasi dedikoitu julkinen IP-osoite tarkoittaa, että porttien ohjaus toimii päästä päähän, rDNS on sinun konfiguroitavissasi ja IP-maineesta vastaat itse. CG-NATin alla palveluntarjoajan infrastruktuuri syö saapuvan liikenteen ennen kuin se saavuttaa reitittimesi. Silloin omat ohjaussäännöt, palomuuriasetukset ja avoimet portit eivät merkitse mitään. Sähköpostipalvelimilla SPF- ja DMARC-tietueet todentavat lähettäjän IP-osoitteen. Jaettu IP-osoite, jonka toinen asiakas on saastuttanut roskapostilla, ei pelkästään hidasta toimintaa vaan voi ajaa oikeutetun postisi pysyvästi roskapostikansioon.
Milloin käytät julkista vai yksityistä IP-osoitetta
Oikean yksityisen tai julkisen IP-osoitteen valinta ei ole monimutkaista, kun asian asettaa oikein. Kysymys ei ole siitä, kumpi tyyppi on ”parempi”. Kysymys kuuluu: kenen on aloitettava yhteys tähän palveluun?
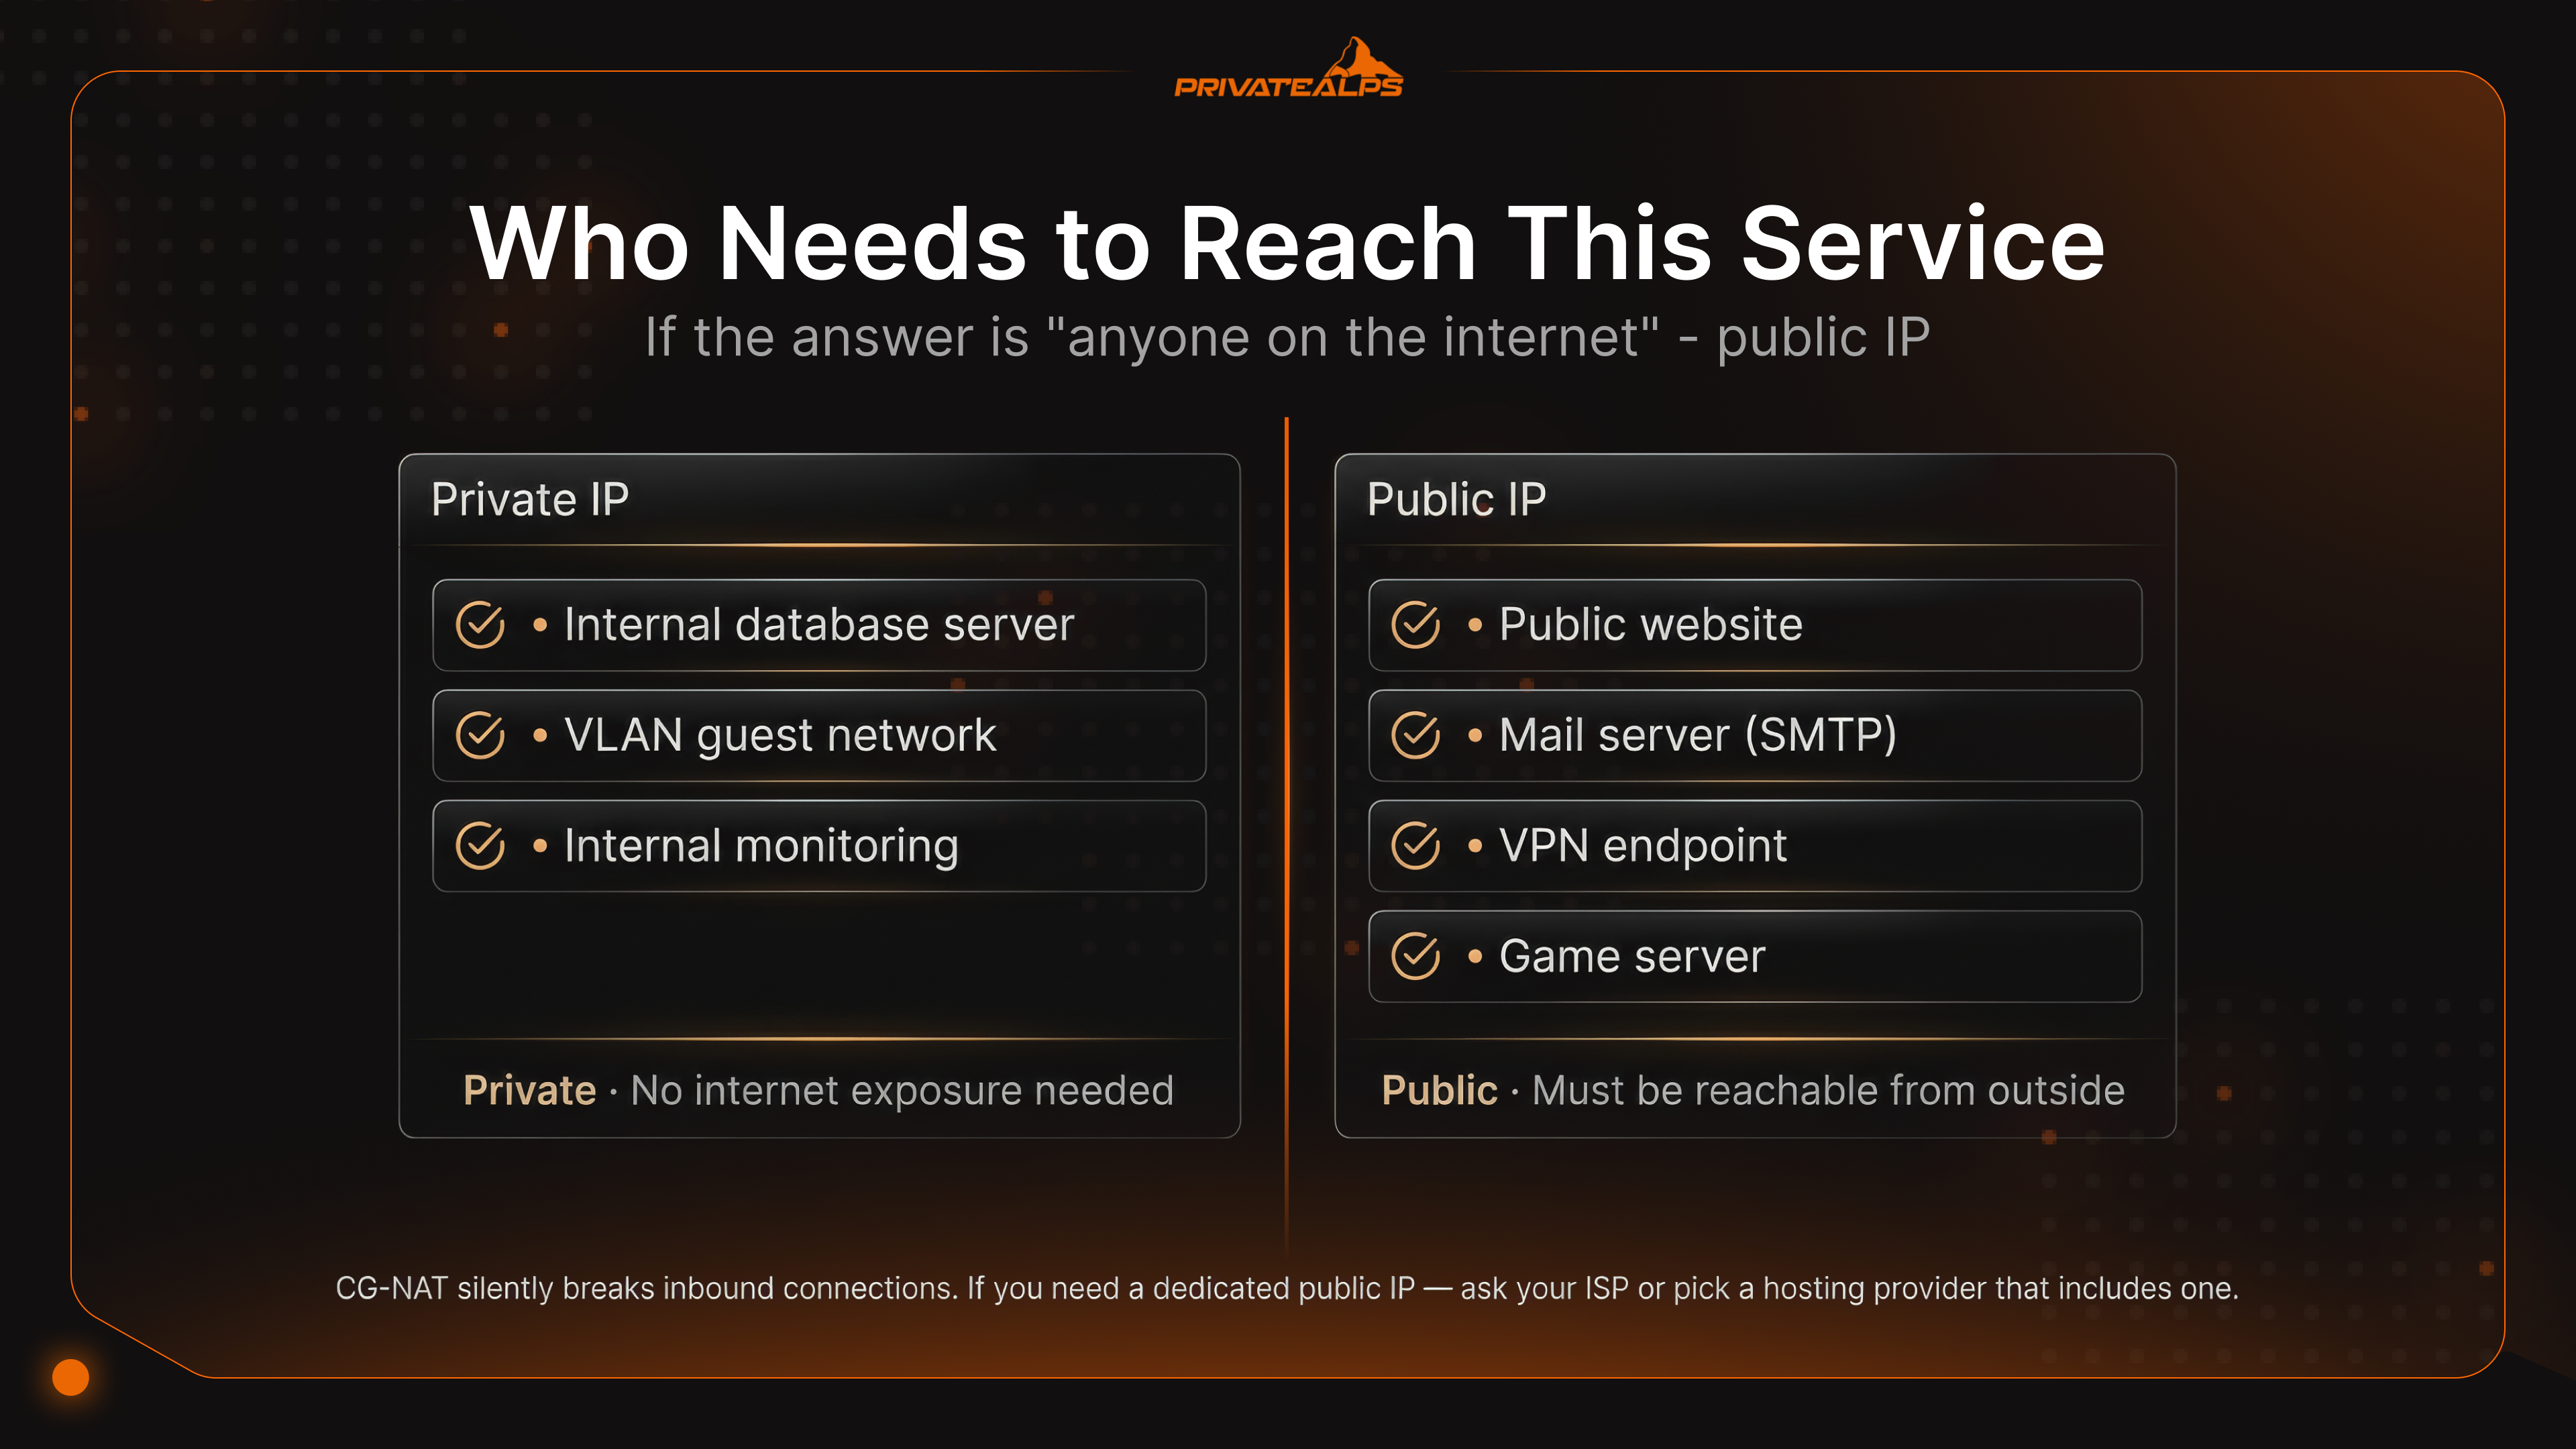
Jos vastaus on ”vain muut saman paikallisverkon laitteet”, käytä yksityistä IP-osoitetta ja jätä asia siihen. Jos ulkoinen järjestelmä tarvitsee yhteyttä ilman pyyntöä, kuten selain, joka avaa sivustosi, asiakas, joka yhdistää VPN-palveluusi, tai etäkäyttäjä, joka avaa NASin, tällöin julkisen IP-osoitteen on oltava jossain tuon reitin varrella.
Päätössääntö: jokainen paikallisverkon ulkopuolelta tuleva yhteys tarvitsee julkisen IP-osoitteen, joko suoraan palvelimelle tai porttien ohjauksen tai välityspalvelinkerroksen kautta. Pelkkä lähiverkkoliikenne kannattaa pitää yksityisenä, ja se on myös turvallisempi ratkaisu.
| Käyttötapaus | Vaadittu IP-osoitetyyppi | Miksi |
|---|---|---|
| Julkinen verkkosivusto / verkkosovellus | Julkinen IP-osoite | Ulkopuolisten asiakkaiden on tavoitettava palvelu |
| Sähköpostipalvelin (saapuva SMTP) | Dedikoitu julkinen IP-osoite | IP-maine vaikuttaa toimitettavuuteen; CG-NAT estää portin 25 |
| VPN-palvelin (WireGuard, OpenVPN) | Julkinen IP-osoite VPN-päätepisteessä | Asiakkaat yhdistävät verkon ulkopuolelta |
| VPN-yhteys toimipisteiden välillä | Sisäisesti yksityiset IP-osoitteet, julkinen IP-osoite tunnelin päätepisteessä | Vain päätepiste tarvitsee julkisen IP-osoitteen |
| Sisäinen tietokantapalvelin | Yksityinen IP-osoite | Internetistä ei saa koskaan päästä siihen |
| VLAN-segmentoitu vierasverkko | Yksityinen IP-osoite (erillinen aliverkko) | Eristää vieraat yritysverkosta |
| Kotona oleva NAS etäkäytöllä | Yksityinen IP-osoite + porttien ohjaus tai käänteinen välityspalvelin | Sisäisesti yksityinen, ulkoisesti julkisen IP-osoitteen kautta tavoitettava |
| Pelipalvelin | Dedikoitu julkinen IP-osoite suositeltava | CG-NAT rikkoo UDP-porttien ohjauksen useimmilla pelien protokollilla |
| Sisäinen valvonta / lokitus | Yksityinen IP-osoite | Ulkoista altistusta ei tarvita |
Kannattaa huomata yleisin hybridiratkaisu, jota suurin osa itse ylläpidetyistä järjestelmistä käyttää: palvelimelle annetaan yksityinen IP-osoite, edessä on käänteinen välityspalvelin julkisella IP-osoitteella, joka hoitaa TLS:n ja välittää pyynnöt sisäänpäin.
NGINX, Caddy ja Traefik tekevät kaikki tämän. Taustapalvelimelle ei koskaan yhdistä suoraan internetistä, vaan ainoastaan välityspalvelin samasta paikallisverkosta. Tietoturvan kannalta tämä on siistimpi ratkaisu, ja sen ansiosta voit ajaa useita palveluja yhdellä julkisella IP-osoitteella ilman ristiriitoja.
IPv6 ja yksityisen ja julkisen osoituksen tulevaisuus
IPv6 muuttaa yksityisen ja julkisen IP-osoitteen tilannetta perustavanlaatuisesti. Se ei tee erottelusta merkityksetöntä, vaan poistaa syyn, jonka vuoksi erottelu oli ylipäätään olemassa. IPv4:n osoitteet loppuivat. IPv6:n eivät. Se muuttaa laskutoimituksen.
GUA vs. ULA. IPv6 käyttää globaaleja unicast-osoitteita (2000::/3) siinä missä IPv4 käyttäisi julkisia IP-osoitteita. Ne ovat reititettävissä kaikkialle ja RIR-organisaatiot sekä palveluntarjoajat jakavat niitä. Yksilölliset paikalliset osoitteet (fc00::/7) täyttävät RFC 1918 -osoitteiden roolin: ne on tarkoituksella asetettu reitittämättömiksi ja tarkoitettu vain sisäiseen käyttöön. Koska jokainen IPv6-verkon laite voi saada GUA-osoitteen suoraan reitittimen palveluntarjoajan prefiksistä, NATille ei ole teknistä syytä. Osoitteita ei tarvitse kääntää toisiksi, kun niitä on kaikille riittävästi. ULA säilyy kuitenkin eri syystä: joskus haluat, että palvelu pysyy sisäisenä nimenomaisen käytännön mukaan, eikä vain siksi, että NAT sattuu estämään sen. Sisäisen palvelun kiinnittäminen ULA-osoitteeseen ja palomuurisääntöjen kirjoittaminen sen ympärille on siistimpää kuin toivoa, ettei GUA-palomuuriasetuksissa ole koskaan aukkoa.
Käyttöönoton tilanne. Googlen IPv6-tilastot näyttävät, että noin 43 % Googlen käyttäjistä yhdistää IPv6:n kautta vuoden 2025 alussa. Ranskassa luku on yli 86 %. Intiassa ja Saksassa se on yli 70 %. Yhdysvalloissa luku on noin 47–50 % (Wikipedia, IPv6:n käyttöönotto). Kaksipinoinen ratkaisu on yleisin: laitteet käyttävät IPv4:ää ja IPv6:ta rinnakkain, ja Happy Eyeballs (RFC 8305) päättää, kumpaa kutakin yhteyttä varten käytetään.
Yksityisyysongelma, jonka RFC 4941 ratkaisee. IPv6 toi mukanaan yhden asian, jota IPv4:n ja NATin käyttäjät eivät koskaan kohdanneet: kun jokaisella laitteella on globaalisti reititettävä osoite, alkuperäinen SLAAC-menetelmä upotti laitteen MAC-osoitteen suoraan IP-osoitteeseen. Siitä tuli pysyvä laitteistoon sidottu tunniste, jonka avulla sama laite voitiin tunnistaa eri verkoissa ja seurata sen istuntoja. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) korjaa tämän tuottamalla satunnaistettuja käyttöliittymätunnuksia, jotka vaihtuvat säännöllisesti. Näin osoite ei enää ole yhteydessä fyysiseen laitteeseen. IPv4:n ja NATin alla tämä ei ollut ongelma, sillä kaikki liikenne näytti tulevan reitittimen yhdestä julkisesta IP-osoitteesta riippumatta siitä, mikä laite sen lähetti. IPv6 mahdollisti yksittäisten laitteiden seurannan, ja RFC 4941 on se, joka torjui sen.
Miten selvität julkisen ja yksityisen IP-osoitteesi
Nämä ovat kaksi erillistä hakua, koska kyse on kahdesta eri asiasta. Julkinen IP-osoitteesi tulee palveluntarjoajalta ja asuu reitittimellä. Yksityinen IP-osoitteesi tulee reitittimeltä ja asuu laitteellasi. Verkkosivusto näkee ensimmäisen, ei koskaan jälkimmäistä.
Hakutavat:
- Julkinen IP-osoite (komentorivi): curl ifconfig.me tai curl api.ipify.org. Kumpikin palauttaa reitittimesi julkisen IP-osoitteen.
- Julkinen IP-osoite (selain): ifconfig.me tai ipinfo.io. Näyttää myös palveluntarjoajan nimen ja likimääräisen sijainnin.
- Yksityinen IP-osoite (Windows): ipconfig komentokehotteessa, etsi aktiivisen sovittimen kohdalta ”IPv4-osoite”.
- Yksityinen IP-osoite (macOS): ifconfig | grep "inet " Terminalissa tai Järjestelmäasetukset → Verkko → yhteys → Tiedot.
- Yksityinen IP-osoite (Linux): ip addr show tai hostname -I.
- Yksityinen IP-osoite (reitittimen hallinta): kirjaudu osoitteeseen 192.168.0.1 tai 192.168.1.1. DHCP-vuokrataulukko listaa jokaisen laitteen ja sille annetun osoitteen.
- Yksityinen IP-osoite (mobiili): Asetukset → Wi-Fi → napauta yhdistetyn verkon nimeä. IP-osoite näkyy tietonäkymässä.
Mitä sivusto todella oppii IP-osoitteestasi: palveluntarjoajasi nimen, karkean sijainnin (kaupungin tai alueen, johon palveluntarjoajan infrastruktuuri on rekisteröity, ja se voi olla 50–100 km:n päässä) sekä ASN-numeron. Nämä löytyvät julkisista tietokannoista. Kotiosoitettasi ja henkilöllisyyttäsi ne eivät paljasta, sillä niihin tarvitaan oikeudellinen pyyntö itse palveluntarjoajalle. Jos yhdistät VPN:n kautta, sivusto näkee VPN-palvelimen IP-osoitteen ja sijainnin. Yksityinen IP-osoitteesi ei koskaan ylitä reitititintä.
Miten vaihdat julkisen tai yksityisen IP-osoitteesi
Palveluntarjoaja omistaa julkisen IP-osoitteesi. Sitä et voi muokata asetusvalikosta. Muutettavissa on se, minkä IP-osoitteen internet näkee, kun liikenteesi poistuu verkosta, tai voit pyytää palveluntarjoajalta toisen osoitteen.
Julkisen IP-osoitteen vaihtaminen, toimivat tavat:
- VPN: Liikenne poistuu VPN-palvelimen IP-osoitteesta eikä omastasi. Nopein vaihtoehto, toimii kaikkialla.
- Välityspalvelin: Koskee tiettyjä sovelluksen liikennettä eikä koko laitteen liikennettä. Kevyempi ratkaisu.
- Tor: Kulkee useiden releiden kautta, ja kohde näkee poistumissolmun IP-osoitteen. Hitaampi, mutta reitityksen jäljittäminen on vaikeampaa.
- Modeemin uudelleenkäynnistys: Dynaamisella IP-osoitteella yhteyden katkaisu voi saada palveluntarjoajan antamaan uudelleenyhdistettäessä toisen vuokran. Tämä ei ole luotettavaa, sillä jotkin palveluntarjoajat antavat aina saman osoitteen uudelleen.
- Staattisen IP-osoitteen pyyntö: Jos tarvitset osoitteen, joka ei siirry, ota yhteyttä palveluntarjoajaan. Useimmilla se on maksullinen palvelu, mutta se on ainoa pysyvä ratkaisu hostaukseen.
Yksityisen IP-osoitteen vaihtaminen alustan mukaan:
- Windows: ipconfig /release ja sen jälkeen ipconfig /renew nostetussa komentokehotteessa.
- macOS: Järjestelmäasetukset → Verkko → sovitin → Tiedot → TCP/IP-välilehti → Uusi DHCP-vuokra.
- Linux: sudo dhclient -r && sudo dhclient
- Reitittimen hallinta: Kirjaudu osoitteeseen 192.168.0.1 tai 192.168.1.1, etsi DHCP-varauksen tai staattisen vuokran asetukset ja sido tietty osoite laitteen MAC-osoitteeseen. Laite saa siitä eteenpäin aina saman IP-osoitteen.
Yhteenveto
Yksityiset IP-osoitteet kuuluvat paikallisverkkoon. Ne tulevat RFC 1918 -lohkoista, DHCP jakaa ne, eivätkä ne näy internetille. Samat osoitealueet toimivat rinnakkain miljoonissa erillisissä verkoissa koskematta toisiinsa. Julkiset IP-osoitteet kuuluvat internetiin. RIR-organisaatiot varaavat ne, palveluntarjoajat jakavat ne, ja ne ovat maailmanlaajuisesti yksilöllisiä: yksi osoite verkkoa kohden, jonka koko internet voi löytää. NAT, joka useimmissa tapauksissa toimii reitittimellä PATina, hoitaa kääntämisen näiden kahden välillä. IPv6 poistaa osoitepulan, joka teki NATista välttämättömän. GUA antaa jokaiselle laitteelle oman maailmanlaajuisesti tavoitettavan osoitteen, mutta ULA ja palomuurit hoitavat edelleen ne rajat, jotka ovat tietoturvan kannalta tärkeitä. Kaksipinoinen ratkaisu on se, miten useimmat verkot todella toimivat juuri nyt, ja niin tulee olemaan vielä jonkin aikaa. Oletko valmis dedikoituun julkiseen IP-osoitteeseen ja täyteen hallintaan saapuvan liikenteen suhteen? CG-NAT, jaetut IP-osoitteet ja porttien ohjaus, joka katoaa jonnekin ylävirtaan: nämä ongelmat eivät katoa itsestään. Ne katoavat, kun sinulla on dedikoitu julkinen IP-osoite, jota todella hallitset.
PrivateAlps VPS- ja dedikoidut palvelimet toimitetaan oletuksena dedikoidulla julkisella IP-osoitteella. Sveitsiläinen infrastruktuuri, ei CG-NATia ketjussa, täysi porttien ohjaus ja rDNS, jonka itse konfiguroit. IP-osoite on sinun, saapuva liikenne kulkee selkeästi, eikä mikään välissäsi ole hiljaa syömässä liikennettäsi.
UKK
Mikä on ero julkisen ja yksityisen IP-osoitteen välillä?
Yksityinen on paikallinen. Reitittimesi antaa sen jokaiselle verkon laitteelle, se toimii hyvin sisäisessä viestinnässä, eikä internet voi osoittaa siihen. Paketit, joiden kohteena on 192.168.x.x, reitittimet pudottavat ennen kuin ne ehtisivät perille. Julkinen on ulkoinen. Palveluntarjoaja antaa sen reitittimellesi, ja sen avulla muu internet lähettää liikenteen takaisin sinulle. NAT yhdistää nämä: yksityisillä IP-osoitteilla olevat laitteet lähettävät liikenteen julkisen IP-osoitteen kautta, ja reititin erottelee porttinumeroiden avulla, mikä vastaus kuuluu millekin laitteelle.
Miten yksityiset ja julkiset IP-osoitteet määräytyvät?
Yksityiset osoitteet tulevat reitittimesi DHCP-palvelimelta. Prosessi etenee näin: laite lähettää Discover-viestin, reititin vastaa Offer-viestillä, laite lähettää Request-viestin ja vahvistaa, minkä tarjouksen se hyväksyy, ja reititin lähettää Acknowledge-viestin, joka lukitsee osoitteen. Tämä on DORA. Prosessi kestää alle sekunnin. Julkiset osoitteet tulevat internet-palveluntarjoajalta (ISP). Dynaamisella liittymällä osoite vuokrataan osoitevarannosta, ja se voi vaihtua. Staattisella liittymällä osoite on varattu sinulle valmiiksi, ja se pysyy samana. Staattisen julkisen IP-osoitteen asettaminen laitteeseen käsin toimii vain, jos palveluntarjoaja on ensin varannut tämän osoitteen liittymällesi.
Voiko kahdella laitteella olla sama yksityinen IP-osoite?
Voi, eri verkoissa se on jatkuvasti arkipäivää. Juuri tätä varten RFC 1918 on suunniteltu. Kotiverkkosi ja työpaikkasi verkko voivat molemmat käyttää osoitetta 192.168.1.50 ilman päällekkäisyyttä, koska nämä osoitteet eivät koskaan vuorovaikuta oman paikallisen verkkonsa ulkopuolella. Samassa verkossa kaksoisosoite kuitenkin aiheuttaa ARP-taulun ristiriitoja. Molemmat koneet kärsivät epäluotettavasta yhteydestä, istunnot katkeavat odottamatta, ja kaksoisosoitteen aiheuttajan selvittäminen vie tavallista kauemmin.
Onko yksityinen IP-osoite turvallisempi kuin julkinen?
Ei sinänsä. Yksityinen IP-osoite tarkoittaa, että kukaan internetissä ei voi suoraan koputtaa ovellesi, koska NAT-kerros pysäyttää kaiken kutsumattoman liikenteen ennen kuin se pääsee paikalliseen verkkoon. Sillä on merkitystä. Se on kuitenkin yksi kerros, ei täydellinen suoja. Hyökkääjä, joka on jo sisällä, esimerkiksi haittaohjelman, vuotaneen tunnuksen, fyysisen pääsyn tai verkkoon kytketyn luvattoman laitteen kautta, voi liikkua yksityisten osoitteiden koneiden välillä esteettä. Todellinen segmentointi vaatii VLAN-verkkoja, aliverkkokohtaisia palomuurisääntöjä ja käyttöoikeuksia, jotka eivät oleta, että sisäinen liikenne on turvallista vain siksi, ettei se tullut ulkopuolelta.
Voinko julkaista verkkosivuston yksityisellä IP-osoitteella?
Sisäverkossa kyllä, internetistä ei. Julkiselle internetille ei ole reittiä osoitteeseen 192.168.x.x. Ulkopuolinen kävijä, joka yrittää tavoittaa palvelimen yksityisellä IP-osoitteella paikallisen verkon ulkopuolelta, ei yksinkertaisesti pääse perille. Kaikkeen ulkoiseen käyttöön tarvitset julkisen IP-osoitteen mukaan. Yksinkertaisin vaihtoehto on porttiohjaussääntö reitittimessä, joka ohjaa julkisen portin palvelimen yksityiseen IP-osoitteeseen ja porttiin. Siistimpi vaihtoehto on käänteinen välityspalvelin (NGINX tai Traefik sopivat tähän hyvin). Se sijaitsee reunalla julkisella IP-osoitteella, hoitaa TLS-salauksen ja välittää pyynnöt sisäänpäin. Taustapalvelimen ei tarvitse koskaan olla suoraan alttiina internetille.
Mikä on CG-NAT ja miten se vaikuttaa minuun?
CG-NAT on NAT-kerros, jonka internet-palveluntarjoajasi ajaa omassa infrastruktuurissaan ennen kuin liikenne saavuttaa kotireitittimesi. Reitittimesi saa osoitteen avaruudesta 100.64.0.0/10 (RFC 6598:n jaettu avaruus) oikean julkisen IP-osoitteen sijaan. Kaikki näyttää normaalilta, kunnes yrität jotain, joka vaatii saapuvaa yhteyttä. Reitittimesi porttiohjaussäännöt koskevat liikennettä, joka saavuttaa reitittimen. Palveluntarjoajan tason NAT kuitenkin pysäyttää saapuvan liikenteen ennen sitä. Tuloksena itse ylläpidetyt palvelut, VPN-palvelimet, etätyöpöytä ja pelipalvelimet eivät toimi, eikä vika ole helppo selvittää. Korjaus on ottaa yhteyttä palveluntarjoajaasi ja pyytää dedikoitua julkista IP-osoitetta. Useimmilla palveluntarjoajilla se on saatavilla maksullisena lisäpalveluna.
Mitä tietoa joku voi saada IP-osoitteestasi?
Internet-palveluntarjoajasi nimen, autonomisen järjestelmänumeron (ASN) ja maantieteellisen alueen, yleensä kaupungin tai alueen, jossa palveluntarjoajallasi on rekisteröity infrastruktuuri. Tämä voi olla 50–100 km päässä todellisesta sijainnistasi. Tämän tiedon julkiset IP-geolokaatiotietokannat sisältävät. Kotiosoitteesi, nimesi ja tarkan sijaintisi saamiseksi tarvitaan virallinen lakiperusteinen pyyntö palveluntarjoajalle. VPN tai välityspalvelin korvaa näkyvän IP-osoitteen palvelimen osoitteella, joten vastaanottaja näkee sen palvelimen sijainnin, ei sinun.
Miten tarkistan julkisen IP-osoitteeni?
Selaimella: ifconfig.me tai ipinfo.io. Päätteessä: curl ifconfig.me. Tulos on reitittimesi nykyinen julkinen IP-osoite, ei sen laitteen yksityinen osoite, jolla hakua teet. Jos käytät VPN-yhteyttä, tulos on VPN-palvelimen julkinen IP-osoite eikä palveluntarjoajasi antama osoite.
Poistaako IPv6 tarpeen yksityisille IP-osoitteille?
Se poistaa tarpeen NAT:lle. 128-bittinen osoitteistus tarjoaa tarpeeksi julkisia osoitteita jokaiselle laitteelle, joten kiertotie ei enää ole tarpeen. Unique Local Address -osoitteet (fc00::/7) ovat silti olemassa tarkoitukselliseen pelkästään sisäiseen käyttöön, ja ne ovat erillään osoitetilan ongelmasta. Turvarajat eivät myöskään katoa NAT:n mukana. IPv6-verkot tarvitsevat edelleen tilallisen palomuurin reunalle käsittelemään pyytämättömiä saapuvia yhteyksiä. NAT esti niitä sivuvaikutuksena, ei tarkoituksellisena turvamekanismina. Jos se poistetaan, tarvitset jotain, joka hoitaa tehtävän tarkoituksella.
