


VPN vs. välityspalvelin: mikä on ero?
Et yleensä vertaa näitä kahta huvin vuoksi. Useimmat päätyvät tälle sivulle, koska jokin herätti kysymyksen: suoratoistopalvelu esti pääsyn, kaveri mainitsi ”välityspalvelimen” selittämättä, mitä se on, tai työpaikalla kaikki asennettiin VPN-asiakasohjelma eikä kukaan kertonut miksi. Hakua ”mikä on VPN vs. välityspalvelin” kirjoitetaan Googleen satatuhansia kertoja kuukaudessa. Versio ”mikä on välityspalvelin vs. VPN” on lähes yhtä suosittu. Sama kysymys, eri sanajärjestys.
Aiheesta kirjoitetaan myös vähän kiusallisella tavalla. Monet artikkelit esittävät kaksi asiaa vaihtokelpoisina työkaluina eri hintaluokissa. Eivät ne ole. Ne toimivat verkon eri kerroksilla ja ratkaisevat eri ongelmia. Jos käsittelet niitä samana asiana, saatat maksaa kuukausittain ”yksityisyydestä”, jota ei todellisuudessa ole.
Markkina on valtava, ja siksi markkinointi on mennyt sekaisin. Maailmanlaajuinen VPN-liiketoiminta oli 88,96 miljardia dollaria (USD) vuonna 2025, ja sen ennustetaan kasvavan 534,22 miljardiin dollariin (USD) vuoteen 2034 mennessä. Etätyö vauhditti kasvua, ja valvonnan paine teki loput. Välityspalvelimet puolestaan pyörittävät hiljaa SEO-työkaluja, verkkosivujen keräyspalveluita ja yritysten palomuureja. Yleisö on erilainen ja mainostauluja on vähemmän.
Tämä opas käy asiat läpi niin kuin verkkoinsinööri tekisi, kahvikupin äärellä, eikä niin kuin affiliate-sivu. OSI-kerrokset. Mitä salataan ja mitä ei. Miten tunnistus oikeasti toimii. Mitä kumpikin työkalu ei korjaa, vaikka maksaisit kuinka paljon.
Tekoälyn yhteenveto
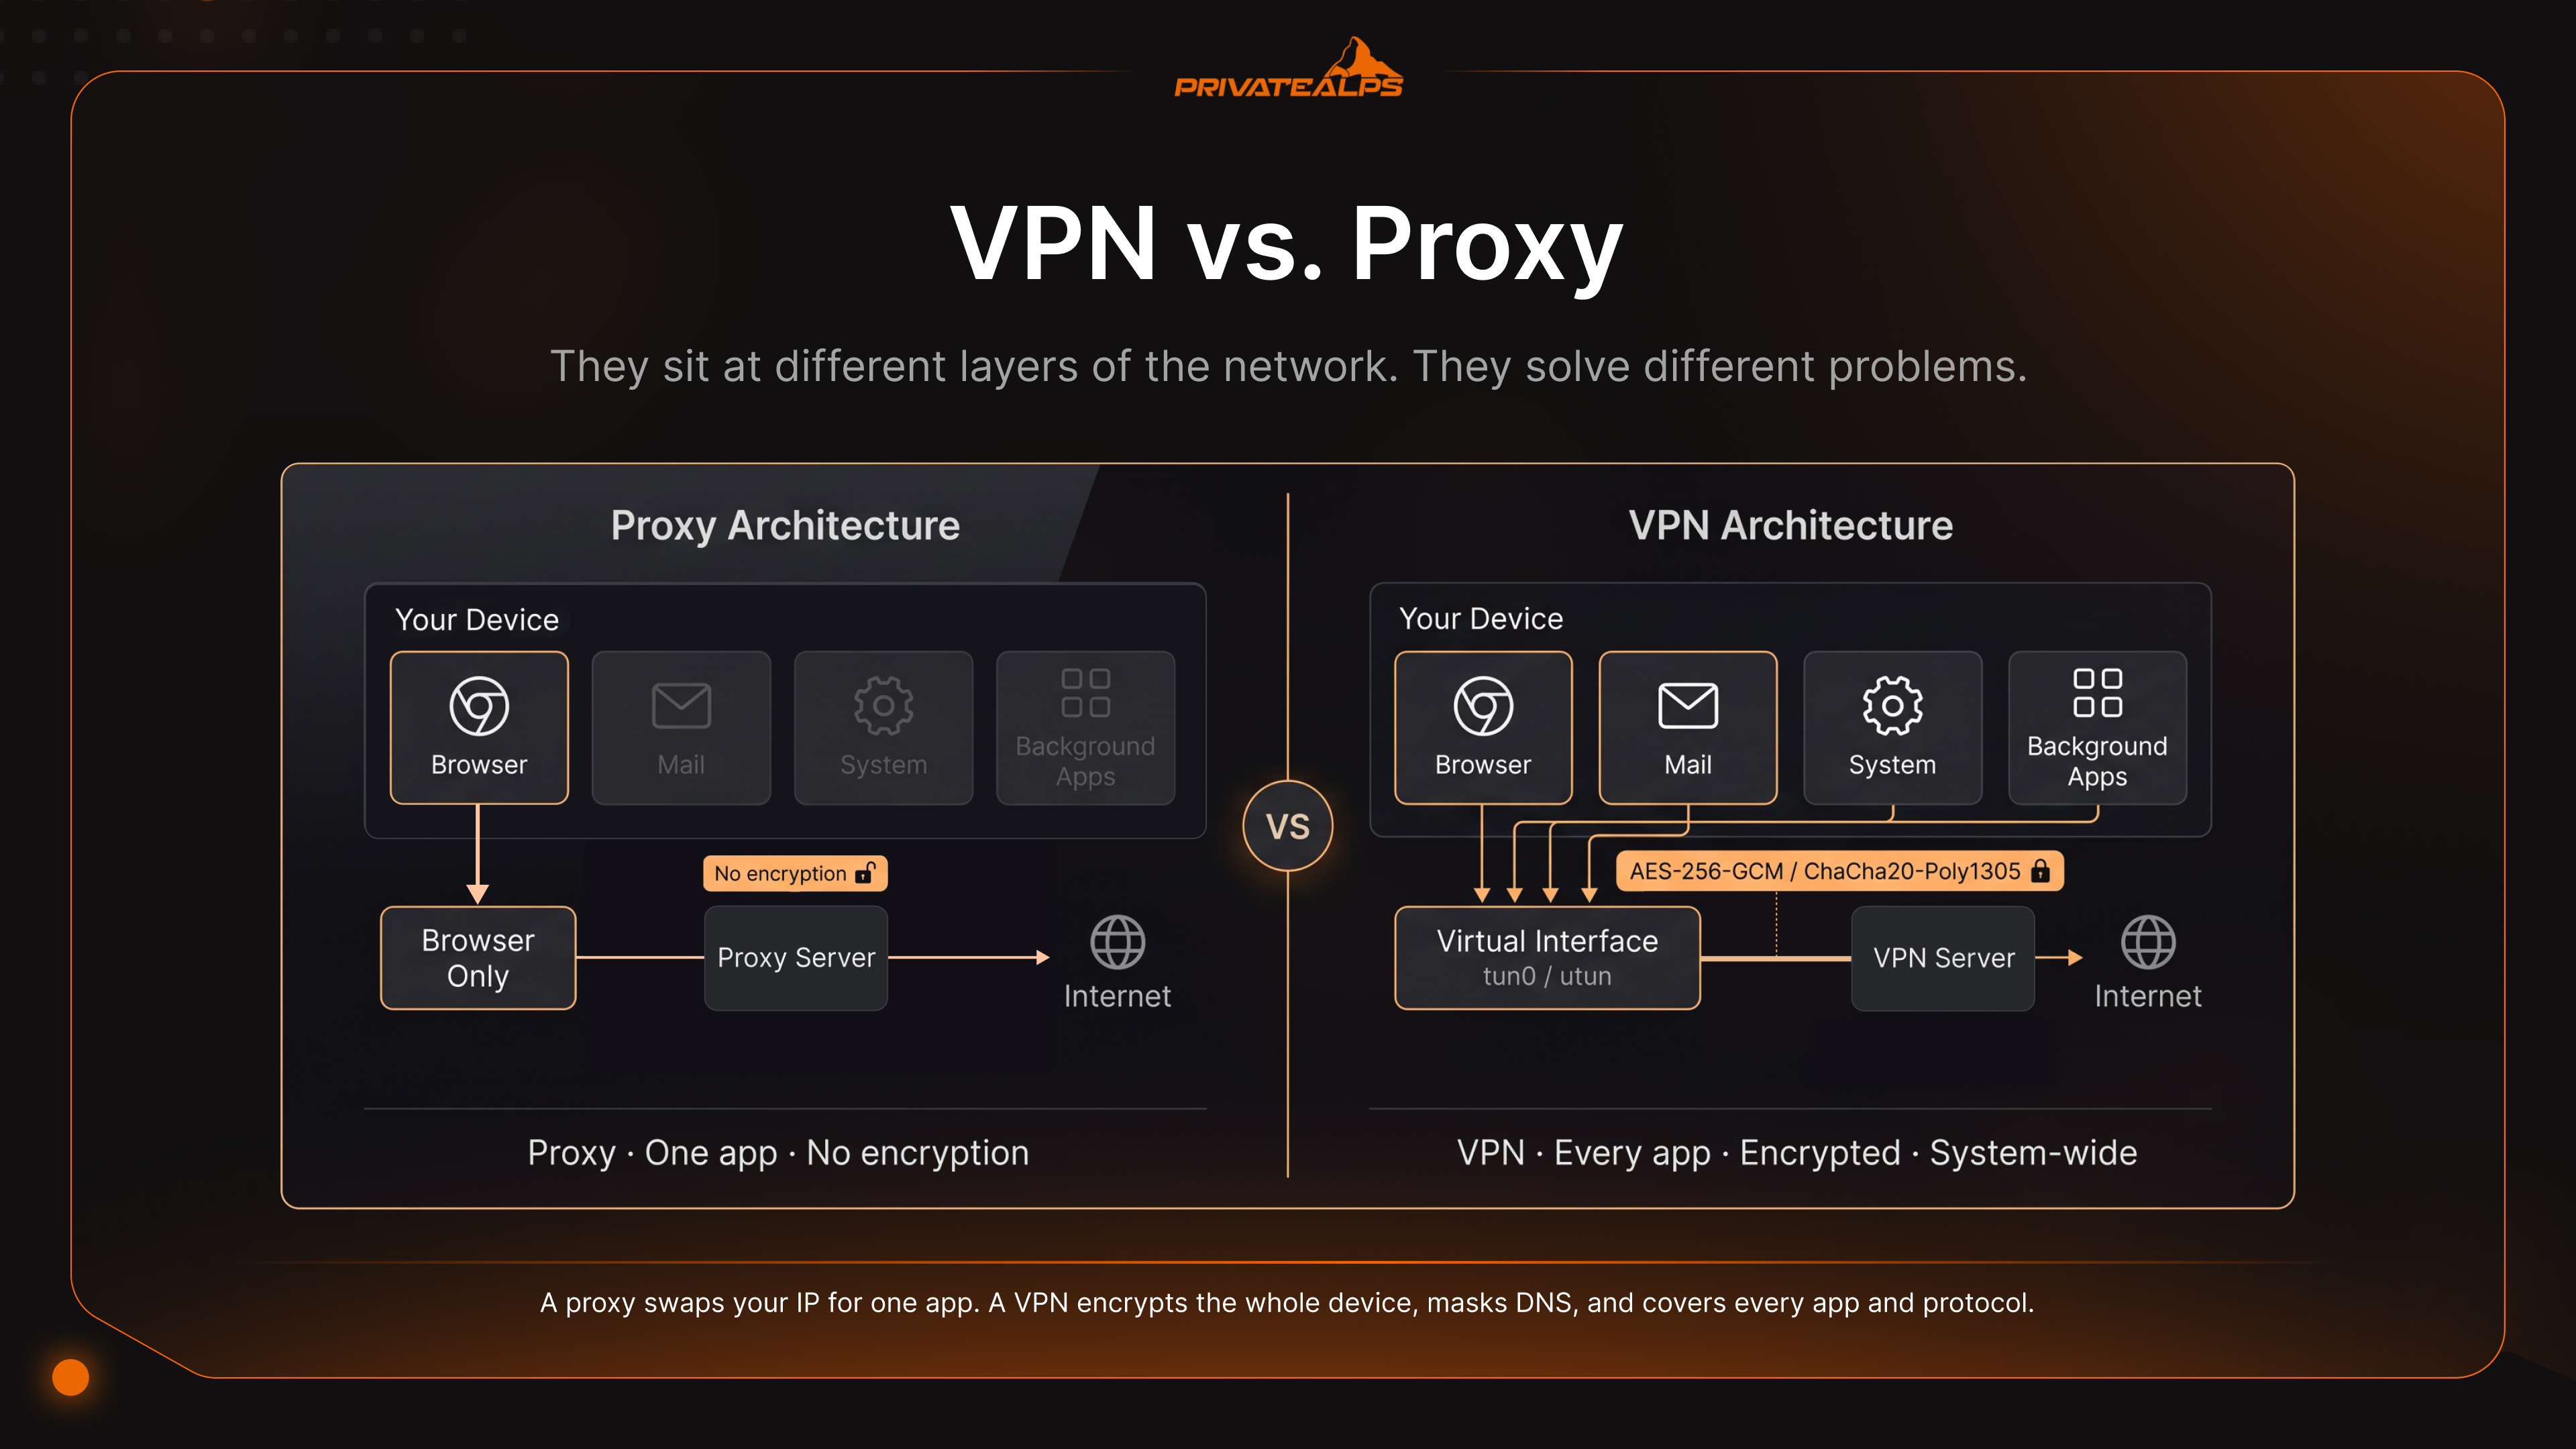
Lyhyesti: välityspalvelin toimii sovelluskerroksella (OSI-kerros 7) ja ohjaa liikennettä yhden sovelluksen kerrallaan, yleensä selaimen. Se ei salaa mitään itsestään. VPN sijaitsee syvemmällä, kerroksilla 2–3. Se salaa jokaisen paketin käyttöjärjestelmän tasolla ChaCha20-Poly1305-algoritmilla (WireGuard) tai AES-256-GCM-algoritmilla (OpenVPN) ja ohjaa koko laitteen liikenteen virtuaalisen liittymän kautta. Välityspalvelimet ovat nopeampia, koska ne ohittavat salauksen laskennan. VPN:t ovat turvallisempia, koska ne eivät ohita sitä.
- OSI-kerros: välityspalvelin = kerros 7 (yksi sovellus). VPN = kerrokset 2–3 (koko laite).
- Salaus: välityspalvelin = ei sisäänrakennettua salausta. VPN = ChaCha20-Poly1305 tai AES-256-GCM.
- Nopeus: välityspalvelimet eivät juuri hidasta yhteyttä. WireGuard vie nopealla yhteydellä noin 4–15 %. OpenVPN/TCP voi viedä 40–50 %.
- Katkaisukytkin: vain VPN. Katkaisee kaiken heti, kun tunneli katkeaa.
- DNS-suojaus: VPN ohjaa kyselyt tunnelin kautta. HTTPS-välityspalvelimet vuotavat isäntänimen SNI-kentän kautta ennen kuin sivu latautuu.
- Ilmaisten välityspalvelimien ja VPN-ohjelmien riski: ICSI ja CSIRO havaitsivat, että 67 % ilmaisista Android-VPN-sovelluksista sisälsi kolmannen osapuolen seurantakirjastoja ja 84 % vuoti liikennettä.
- Mitään näistä ei korjata: selaimen sormenjälkeä, evästeitä tai kirjautuneita tilejä.
Mikä on välityspalvelin?
Välityspalvelin on välikäsi. Se ottaa liikenteen yhdeltä sovellukselta, yleensä selaimelta, ja välittää sen kohteeseen vaihtaen samalla IP-osoitteesi omaansa. Siinä on koko tehtävä. Se toimii sovelluskerroksella (OSI-kerros 7). Se ei salaa mitään, ellei sivusto, jolle menet, jo käytä TLS-salausta. Se käsittelee vain sovellusta, jonka sille osoitat. Kaikki muu koneellasi jatkaa yhteyden muodostamista internetiin aivan kuten ennenkin.
| Välityspalvelimen tyyppi | Toimintatapa | Tyypillinen käyttötarkoitus |
|---|---|---|
| HTTP-välityspalvelin | Välittää selkokieliset HTTP-pyynnöt kerroksella 7 | Yrityksen sisäinen verkkosuodatus, välimuisti |
| HTTPS-välityspalvelin | Tunneloi TLS-liikenteen CONNECT-komennolla; lukee SNI-tiedon mutta ei sisältöä | Selaaminen TLS-suojatuilla sivustoilla |
| SOCKS5-välityspalvelin | Kerroksen 5 välittäjä; protokollariippumaton, tukee UDP:tä | Torrentointi, pelaaminen, yleinen TCP/UDP-tunneloinnin |
| Läpinäkyvä välityspalvelin | Sieppaa liikenteen ilman asiakaspuolen asetuksia | Palveluntarjoajan välimuisti, koulujen ja kirjastojen suodatus |
| Asuinalueen välityspalvelin | Ohjaa liikenteen todellisten kuluttajien IP-osoitteiden kautta (usein IoT-laitteiden) | Tennaribotit, mainosten tarkistus, SEO-keräys |
Yksi asia hämmentää ihmisiä. He olettavat, että HTTPS-välityspalvelin piilottaa vierailemansa sivustot. Se ei piilota. Isäntänimi lähtee selkokielisenä TLS:n Server Name Indication (SNI) -kentässä kättelyn aikana, ennen kuin mitään salausta tapahtuu. Palveluntarjoajasi näkee sen. Kuka tahansa sinun ja välityspalvelimen välissä näkee sen. He eivät pysty lukemaan sivua, mutta osoitepalkin he pystyvät – ja juuri sen ihmiset yleensä luulivat piilottavansa.
DNS on toinen hiljainen vuotokohta. Välityspalvelimet eivät yleensä käsittele DNS:ää, joten käyttöjärjestelmäsi kysyy edelleen palveluntarjoajasi selvittäjältä: ”missä tämä verkkotunnus on?” Pelkkä kysymys kertoo tarinan. Lisäksi ilmaisten välityspalvelimien ekosysteemi ei ole, lievästi sanottuna, ystävällinen. CSIRO:n tutkimus tällä alalla toimivista Android-sovelluksista havaitsi, että 16 % oli ottanut käyttöön ei-läpinäkyviä välityspalvelimia, jotka lisäsivät käyttäjän liikenteeseen JavaScriptiä mainontaa ja seurantaa varten. Ja 67 % upotti kolmannen osapuolen seurantakirjastoja. Ilmainen on harvoin ilmaista tässä bisneksessä. Sinä olet tuote.
Mikä on VPN?
VPN eli Virtual Private Network kääri koko laitteesi salattuun tunneliin ja lähettää jokaisen paketin sen kautta. Jokainen sovellus. Jokainen taustapalvelu. Selain, sähköpostiohjelma ja ne hiljaiset järjestelmäpäivitykset, jotka tapahtuvat, kun et katso. Et määritä mitään sovelluskohtaisesti. Käyttöjärjestelmä antaa liikenteen virtuaaliselle liittymälle, ja VPN-asiakasohjelma hoitaa loput.
Putki on tiukempi kuin ihmiset odottavat. Kun painat yhdistä, asiakas ja palvelin suorittavat kryptografisen kättelyn. WireGuard käyttää Noise-protokollaa ja Curve25519-avainvaihtoa, kun taas OpenVPN tekee TLS-kättelyn (TLS 1.2 tai 1.3 riippuen käytettävästä versiosta) istuntoavainten sopimiseksi. Sitten asiakas luo virtuaalisen verkkoliittymän – Linuxissa tun0, macOS:ssä utun – ja reititystaulu alkaa työntää kaiken siihen. Jokainen paketti kapseloidaan, salataan ja lähetetään palvelimelle. Palvelin purkaa salauksen, välittää paketin ja lähettää vastauksen takaisin. Kuka tahansa liikennettä seuraava näkee vain salattuja datamassoja, jotka lentävät edestakaisin. WireGuardin white paper käy yksityiskohdat läpi, jos haluat kanonisen version.
Kaksi ominaisuutta erottaa oikean VPN:n markkinointivälineestä. Katkaisukytkin on palomuurisääntö, joka estää jokaisen tavun heti, kun tunneli katkeaa, olipa syy palvelimen kaatuminen, Wi-Fi:n katkeaminen tai kannettavan tietokoneen lepotila. Oma IP-osoitteesi ei vuoda, kun asiakas yrittää yhdistää uudelleen. DNS-vuotojen esto on toinen. Se ohjaa DNS-kyselyt salatun tunnelin kautta VPN-palveluntarjoajan omalle selvittäjälle, joten palveluntarjoajasi ei pysty kokoamaan selaushistoriaasi kyselyistä. Ilman näitä kahta sinulla on välityspalvelin lisävaiheilla ja korkeammalla kuukausilaskulla.
VPN vs. välityspalvelin: tekniset pääerot
Ero proxy- ja VPN-palvelimen välillä on kolmessa asiassa: kuinka suuri osa liikenteestäsi salataan, kuinka suuri osa siitä suojataan ja kuinka helppo sinut on tunnistaa. Välityspalvelin vaihtaa IP-osoitteesi yhden sovelluksen kohdalla. VPN salaa koko laitteen, peittää DNS-liikenteen, estää WebRTC-vuodot ja – oikealla hämärrysjärjestelyllä – näyttää samalta kuin joku lukisi uutisia HTTPS:n kautta.
| Ulottuvuus | Välityspalvelin | VPN |
|---|---|---|
| Liikenteen salaus | Ei mitään (SOCKS5/HTTP); TLS vain, jos sivusto käyttää HTTPS:ää | Koko datan salaus (ChaCha20-Poly1305 tai AES-256-GCM) |
| Liikenteen kattavuus | Vain sovelluskohtainen | Koko käyttöjärjestelmä, kaikki sovellukset ja protokollat |
| IP-osoitteen peittäminen | Kyllä, määritetylle sovellukselle | Kyllä, koko järjestelmälle |
| DNS-suojaus | Ei – käyttöjärjestelmä käyttää palveluntarjoajan selvittäjää | Kyllä – DNS tunneloidaan VPN:n kautta |
| Katkaisukytkin | Ei | Kyllä (palomuuritason fail-closed) |
| WebRTC-vuotojen esto | Ei | Kyllä (kun on määritetty oikein) |
| Nopeuden heikkeneminen | Merkityksetön (1–3 %) | 4–50 % protokollasta riippuen |
| MITM-suojaus julkisissa Wi-Fi-verkoissa | Ei | Kyllä |
| Tunnistuksen kestävyys | Matala – IP-maineen tietokannat merkitsevät nopeasti | Korkea hämärrysprotokollien kanssa (Shadowsocks, Obfs4, VLESS) |
| Tilintarkastuksen saatavuus | Lähes ei koskaan | Luotettavat palveluntarjoajat: Big 4 -tilintarkastukset |
| Lainkäyttöalueen läpinäkyvyys | Yleensä epäselvä | Ilmoitettu oikeushenkilö ja maa |
| Tyypillinen hinta | Ilmainen – 1–5 $/IP/kk | 3–12 $/kk kuluttajille; itse ylläpidetty alkaen 5 $ |
Tunnistuksen kestävyys on kohta, jossa ne todella eroavat toisistaan. Avoin, todentamaton SOCKS5-välityspalvelin on käytännössä vastuu: kuka tahansa, joka törmää IP-osoitteeseen ja porttiin, voi ohjata oman liikenteensä sen kautta, ja läpinäkyvät järjestelyt palauttavat alkuperäisen IP-osoitteen mielellään HTTP-otsakkeissa. VPN:n hämärrysprotokollat pelaavat aivan eri peliä. Shadowsocks, Obfs4 ja V2Ray/VLESS kääräisevät tunnelin niin, että syvän paketitarkastuksen silmissä se näyttää tavalliselta HTTPS-liikenteeltä. Siksi nämä protokollat dominoivat maissa, jotka aktiivisesti estävät VPN-liikennettä, ja siksi välityspalvelimet – ennustettavine otsakkeineen ja hyvin kartoitettuine IP-alueineen – jäävät kiinni ensimmäisinä.
Proxy vs. VPN: nopeusvertailu
Välityspalvelimet ovat nopeampia kuin VPN:t, ja syy on arkinen: ne ohittavat salauksen. Ei salausalgoritmia, ei kapselointia, ei otsikkojen lisäkuormaa. VPN tekee kaiken tämän jokaiselle paketille, ja se kertyy nopeasti, kun liikennettä on paljon.
| Ratkaisu | Salauksen lisäkuorma | Viiveen vaikutus | Paras käyttötilanne |
|---|---|---|---|
| HTTP/SOCKS5-välityspalvelin | Ei mitään | +5–15 ms (yksi ylimääräinen hyppy) | Suuren määrän keräys, maantieteellinen QA-testaus |
| WireGuard-VPN | Matala (ytimen tasolla ChaCha20) | +10–20 ms; 4–15 % läpäisykyvyn menetys | Yleinen yksityisyys nopeilla yhteyksillä |
| OpenVPN/UDP | Kohtalainen (käyttäjätilan AES) | +20–40 ms; 20–35 % läpäisykyvyn menetys | Yhteensopivuus ensisijaisena |
| OpenVPN/TCP | Korkea (TCP-yli-TCP-romahdus) | +50–100 ms; 40–50 % läpäisykyvyn menetys | Vain viimeisenä keinona palomuurin ohittamiseen |
| Tor | Erittäin korkea (3 hypyn sipulireititys) | +200–1 000 ms; 80–95 % läpäisykyvyn menetys | Anonymiteetti nopeuden edelle |
Luvut eivät ole teoreettisia. Yksi vertaisarvioitu vertailu mitasi WireGuardin TCP-läpäisykyvyn 210,64 Mb/s:ksi ja OpenVPN:n 110,34 Mb/s:ksi samassa VMware-ympäristössä, eli käytännössä kaksinkertaisena. Gigabitin linjalla riippumattomat testit osoittavat, että WireGuard toimii useissa maantieteellisissä sijainneissa noin nelinkertaisella nopeudella OpenVPN:ään verrattuna. OpenVPN/TCP-luvulla on oma nimi: TCP-yli-TCP-romahdus. Kun tunneloit TCP:n toisen TCP-yhteyden sisään, molemmat kerrokset ajavat omia uudelleenlähetysajastimiaan. Yksi pudonnut paketti saa molemmat kerrokset lähettämään uudelleen. Viive kasvaa, läpäisykyky romahtaa ja koko järjestelmä syö itseään.
Hitaat yhteydet peittävät tämän kaiken. Jos pullonkaulana on 30 Mb/s:n DSL-linja, VPN:n salauksen lisäkuormalla ei ole juuri merkitystä. Gigabitin kuituyhteydessä sen huomaa. Joten jos tehtävänä on kiertää asuinalueen IP-osoitteita hintasivujen keräämiseksi eikä salaus kuulu uhkamalliin, välityspalvelin on ilmeinen valinta.
VPN vs välityspalvelin: yksityisyysvertailu
VPN:n ja välityspalvelimen yksityisyysvertailussa on kyse yhdestä asiasta: välityspalvelin piilottaa IP-osoitteesi sivustolta, jolle yhdistät, kun taas VPN piilottaa myös liikenteesi internet-palveluntarjoajaltasi (ISP) ja paikallisverkolta. Kaikki tämän jälkeen tulevat seikat riippuvat lokikäytännöistä, lainkäyttöalueesta ja siitä, mitä vastapuolesi tiesi sinusta jo ennen kuin aloitit.
| Uhka | Välityspalvelin | VPN | Ei ratkaise kumpikaan |
|---|---|---|---|
| ISP näkee vierailtavat verkkotunnukset | Näkyy DNS:n ja SNI:n kautta | Salattu | - |
| ISP näkee liikenteen sisällön | Selkotekstinä HTTP:ssä; turvallinen vain HTTPS:llä | Aina salattu | - |
| MITM julkisessa Wi-Fi-verkossa | Haavoittuva | Suojattu | - |
| DNS-kyselyn altistuminen | Käyttää ISP:n resolveria | Tunneloitu | - |
| Selainsormenjälki | - | - | Canvas, fontit ja WebGL tunnistavat sinut |
| Evästeseuranta | - | - | Säilyy istuntojen yli |
| Kirjautuneen tilin identiteetti | - | - | Google tunnistaa sinut IP-osoitteesta riippumatta |
Tarkastukset ratkaisevat, ovatko yksityisyyslupaukset todellisia vai eivät. Vakavasti otettavat VPN-palveluntarjoajat maksavat riippumattomille yrityksille, kuten Deloittelle, KPMG:lle, Cure53:lle, PwC:lle ja Securitumille, palvelinkonfiguraatioidensa, työntekijöiden käyttöoikeuskäytäntöjensä ja tietoturvatapausten lokien tarkastamisen. Deloitte on tarkastanut NordVPN:n kuusi kertaa vuoden 2025 loppuun mennessä. KPMG tarkasti ExpressVPN:n viimeksi helmikuussa 2025, ja Cure53 tarkasti erikseen Lightway-protokollan. Cure53 tekee tarkastuksia myös Mullvadille ja Proton VPN:lle. Kaupallisilla välityspalvelimilla ei ole mitään tämän kaltaista. Niillä ei ole mielekkäitä läpinäkyvyysraportteja eikä todellisia tarkastuksia. Samassa CSIRO:n tutkimuksessa ilmaisista Android-VPN-sovelluksista todettiin, että 84 % vuoti liikennettä ja 18 % ei käyttänyt salausta lainkaan, vaikka sovelluskaupan kuvaukset väittivät muuta.
Lainkäyttöalueella on enemmän merkitystä kuin useimmat luulevat. Jokainen VPN-palveluntarjoaja toimii jonkun lain alaisena. Yhdysvalloissa toimivaan palveluntarjoajaan voidaan kohdistaa National Security Letter ja puhumiskielto. Sveitsiläinen palveluntarjoaja toimii postin- ja telekommunikaatiovalvonnasta annetun liittovaltion lain (BÜPF) alaisena, joka sallii vain kohdennetun tietojen luovutuksen tuomioistuimen määräyksellä. Se on EU:n tai Yhdysvaltojen massatallennusta kapeampi, mutta ei kuitenkaan mitään. Kumpikaan työkalu ei myöskään korjaa pysyvää identiteettiä. Jos kirjaudut Gmailiin minkä tahansa VPN:n kautta, Google tunnistaa sinut silti. Selainsormenjälkesi (canvas, fontit, WebGL) muuttuu tuskin lainkaan, vaikka IP-osoitteesi vaihtuu.
Milloin kannattaa käyttää välityspalvelinta ja milloin VPN:ää
Käytä välityspalvelinta, kun tarvitset IP-osoitteiden vaihtelua suurina määrinä eikä salaus ole tehtävän kannalta tärkeää. Käytä VPN:ää, kun tarvitset suojaa siirrettävälle tiedolle tai haluat pitää toimintasi poissa ISP:ltäsi. Siinä on jako. Kaikki muu on yksityiskohtia.
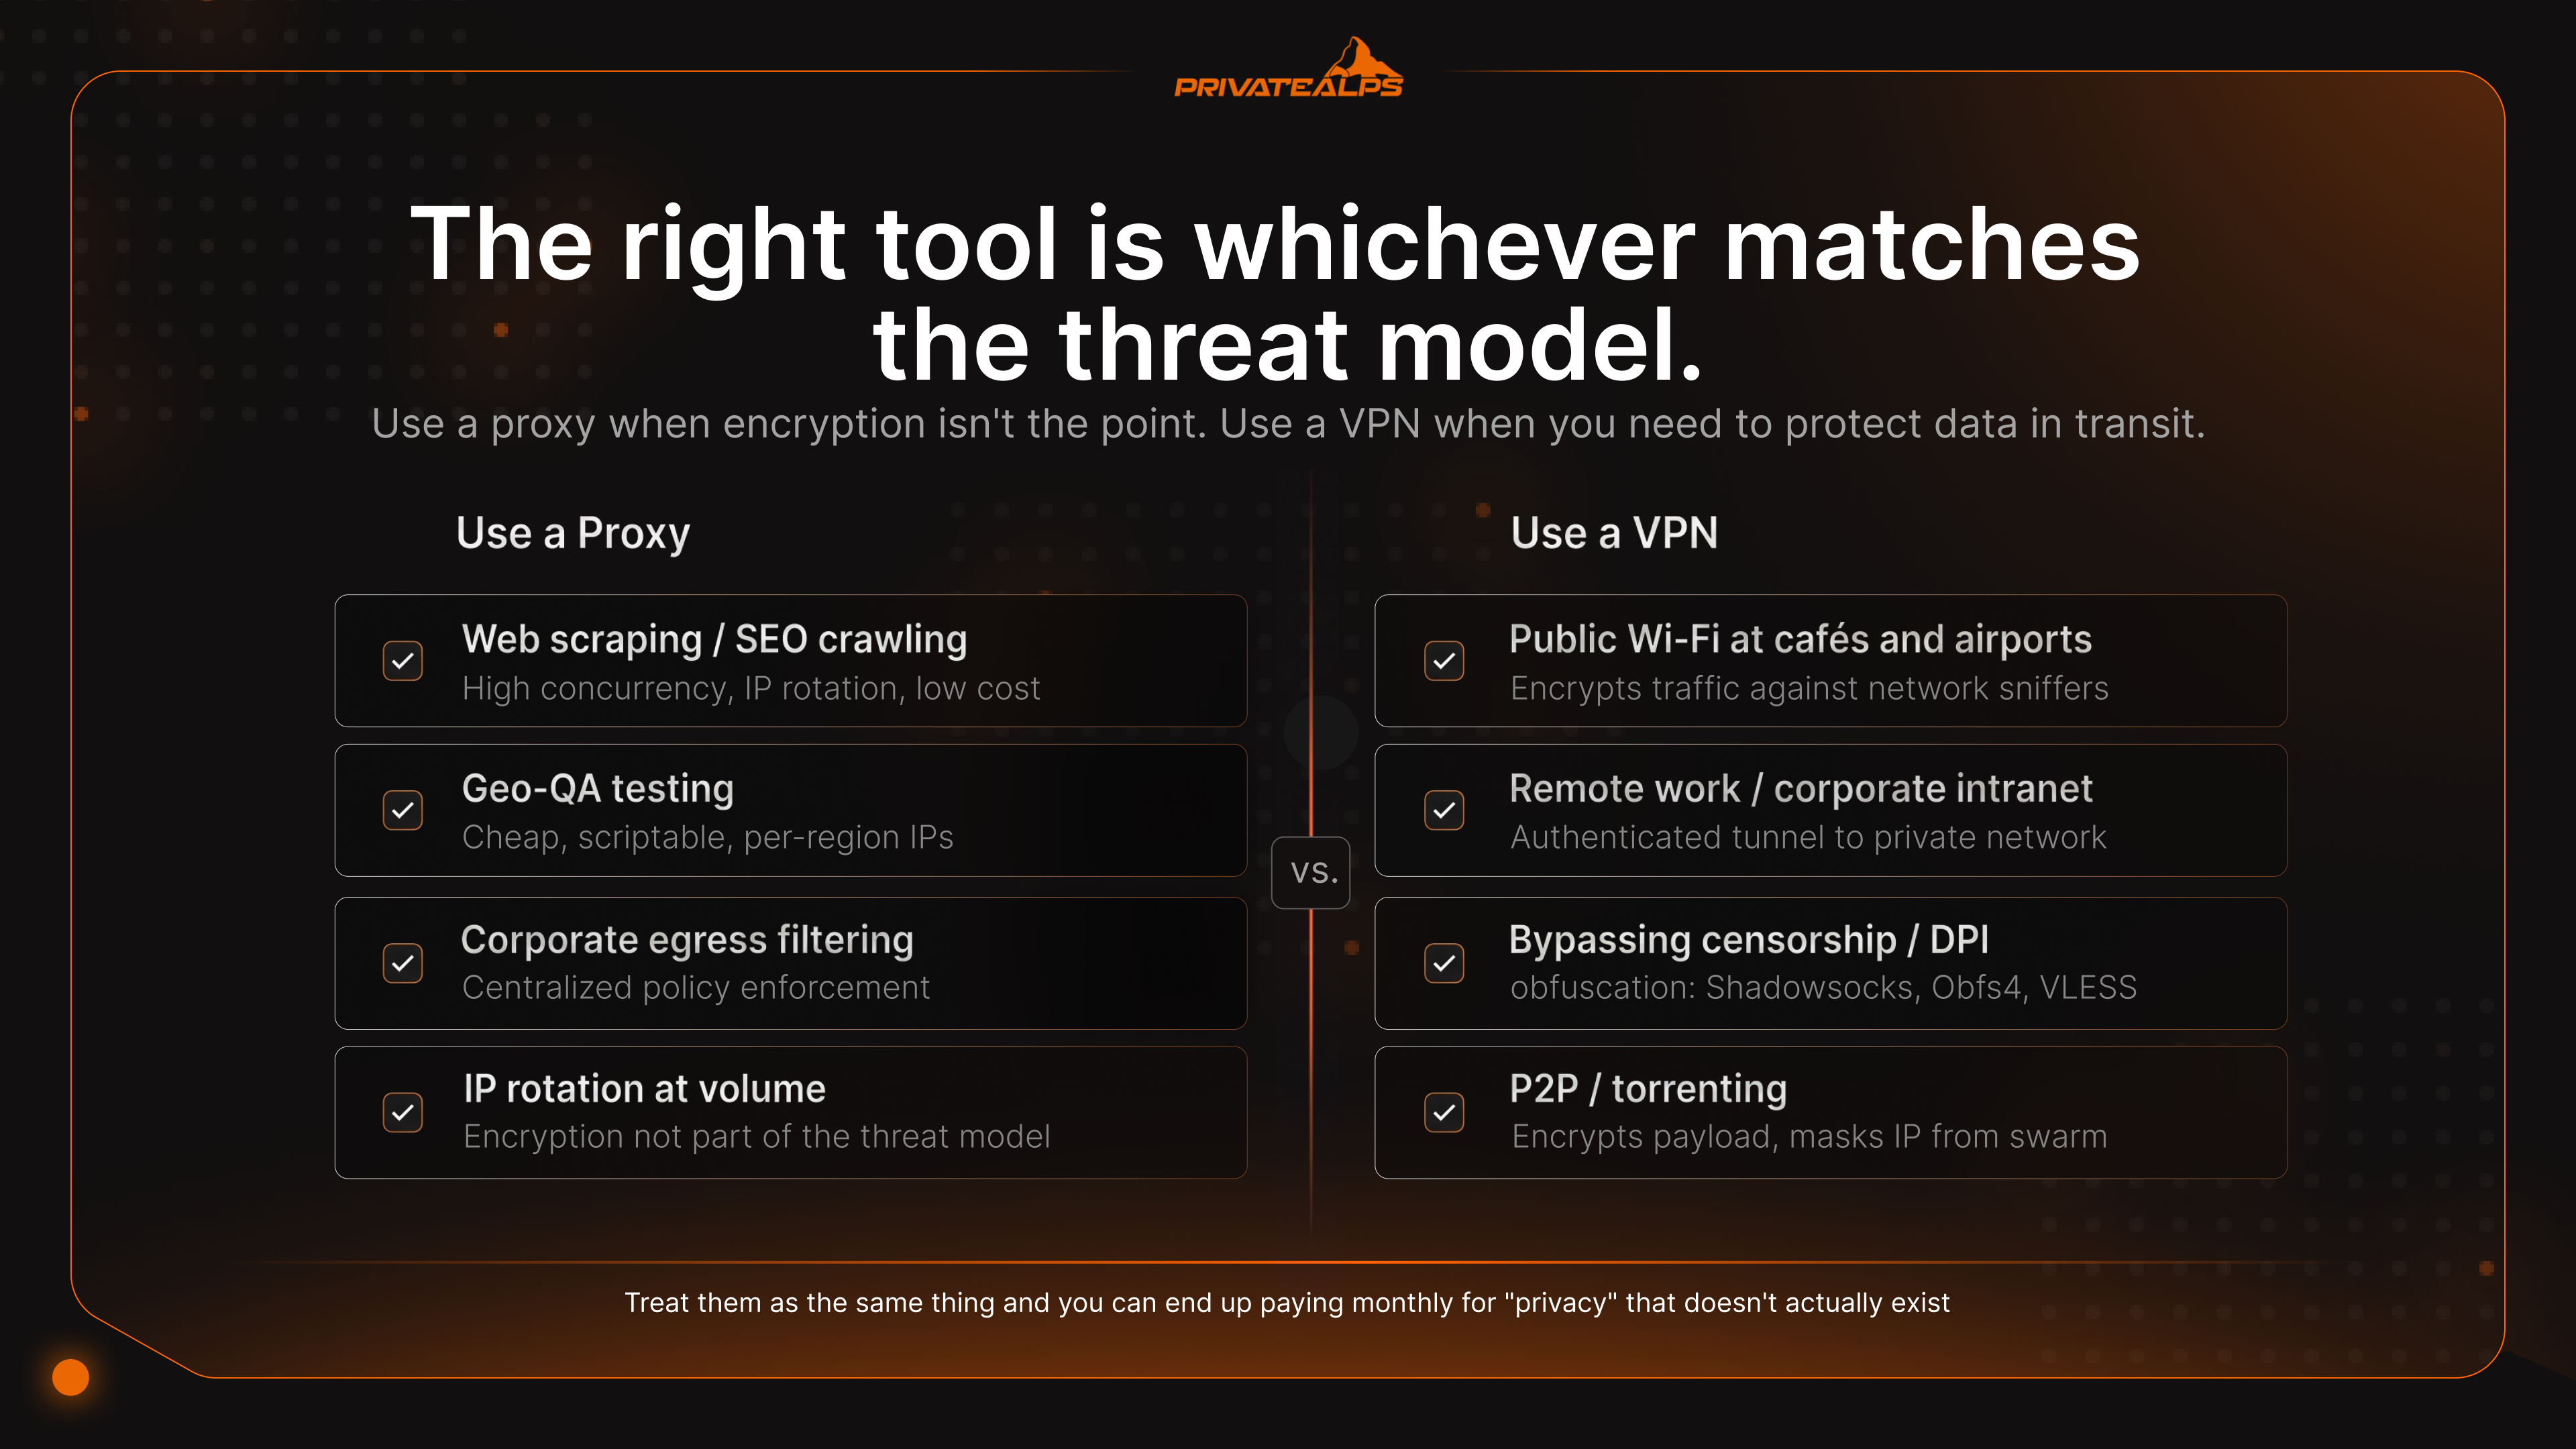
| Tilanne | Suositeltu työkalu | Miksi | Mitä se ei ratkaise |
|---|---|---|---|
| Julkinen Wi-Fi kahvilassa tai lentokentällä | VPN | Salaa liikenteen verkkovakoilijoilta | Tietojenkalastelu, haitalliset lataukset |
| Etätyö / yrityksen intranet | VPN | Tarjoaa todennetun tunnelin yksityiseen verkkoon | Päätelaitteen vaarantuminen |
| Verkkosivujen kaavinta / SEO-indeksointi | Kiertävä välityspalvelinallas | Suuri samanaikaisuus, IP-osoitteiden vaihtelu, alhainen hinta | Sivuston sormenjälkitunnistus, JS-haasteet |
| Suoratoiston maantieteelliset rajoitukset | VPN (asuinalueen IP-osoitteet tai suoratoistoon optimoitu) | Ohittaa IP-maineen tarkistukset paremmin kuin välityspalvelimet | Tilikohtaiset maantieteelliset lukot |
| Valtiollisen sensuurin tai DPI:n ohittaminen | VPN obfuskoinnilla (Shadowsocks, Obfs4, VLESS) | Naamioi tunnelin HTTPS-liikenteeksi | Kohdennettu päätevalvonta |
| P2P / torrentointi | VPN kill switchillä | Salaa datan ja piilottaa IP-osoitteen parvelta | Haitalliset vertaiset, tekijänoikeustrollit |
| Kehittäjä tai järjestelmänvalvoja epäluotettavassa verkossa | VPN | Suojaa SSH- ja RDP-istunnot sekä API-tunnisteet | Vaarantuneet tunnukset |
| Maantieteellinen laadunvarmistus (mainokset, hinnoittelu) | Välityspalvelin | Halpa, skriptattava, alueittaiset IP-osoitteet | Kirjautuneen käyttäjän toiminta |
| Itse ylläpidetty yksityinen infrastruktuuri | Itse ylläpidetty WireGuard-VPN | Poistaa palveluntarjoajaan kohdistuvan luottamustekijän | Palvelimen vaarantuminen |
| Yrityksen verkkosuodatus / ulosmenoliikenne | Eteenpäin välittävä välityspalvelin (Squid, Zscaler) | Keskitetty käytäntöjen valvonta, sisällön tarkastus | Salattu tietojen ulosvienti DoH:n kautta |
Suoratoiston tunnistaminen on oma pienimuotoinen kilpajuoksunsa. Netflix, BBC iPlayer ja muut luottavat IP-maineen tietokantoihin, joista MaxMind GeoIP2 ja IPQualityScore ovat suurimmat, ja jotka merkitsevät jokaisen IP-osoitteen asuinkäyttöön, yritykseen, hostingiin tai VPN:ään kuuluvaksi. Kaupalliset välityspalvelimet sijaitsevat lähes aina hosting-osoiteavaruuksissa. Tietokannat tunnistavat ne välittömästi. VPN-palveluntarjoajat, jotka käyttävät asuinalueen tai suoratoistoon optimoituja palvelinryhmiä, vuokraavat IP-osoitteita kuluttaja-ISP:iltä ja kiertävät niitä, minkä vuoksi VPN-liikenne pääsee useammin läpi kuin välityspalvelin, joka saa kohteliaan ilmoituksen ”tämä sisältö ei ole saatavilla alueellasi”.
VPN-tunnistus vs. välityspalvelintunnistus: miten palvelut erottavat ne
Tunnistusjärjestelmät vertaavat yhteyttäsi viiteen sormenjälkeen: ASN-maineeseen, TLS-tiivisteisiin, DNS-yhdenmukaisuuteen, otsikkotietojen vuotoon ja pakettien ajoitukseen. Välityspalvelimet epäonnistuvat näissä tarkistuksissa useammin, koska niiden tunnisteet ovat yksinkertaisempia ja helpommin luetteloitavissa. VPN:t pysyvät pidempään tunnistamatta, koska niissä on vähemmän kiinnekohtia.
| Tunnistusmenetelmä | Onko välityspalvelin haavoittuva? | Onko VPN haavoittuva? | Ohituskeino |
|---|---|---|---|
| ASN / IP-maine (MaxMind, IPQS) | Kyllä - hosting-ASN:t merkitään | Osittain - tunnetut VPN-osoitealueet merkitään | Asuinalueen IP-osoitteet tai uudet aliverkot |
| TLS-sormenjälkitunnistus (JA3/JA3S-tiiviste) | Kyllä - HTTP-välityspalvelimet paljastavat asiakkaan TLS:n | Osittain - joillakin VPN-asiakkailla on tunnistettava JA3 | uTLS, selaimen kanssa yhteensopivat sormenjäljet |
| DNS-epäsuhta (IP-alue ≠ DNS-alue) | Kyllä - käyttöjärjestelmän DNS vuotaa | Ei - tunneloitu DNS estää epäsuhdan | DNS VPN:n kautta |
| HTTP-otsikkotietojen vuoto (X-Forwarded-For) | Kyllä - läpinäkyvät välityspalvelimet paljastavat alkuperäisen IP-osoitteen | Ei - otsikot rakennetaan uudelleen poistuessa | Käytä vain anonyymejä ja korkean tason välityspalvelimia |
| Syväpakettitarkastus (DPI) | Kyllä - tavallinen välityspalvelinliikenne on tunnistettavissa | Osittain - yleiset VPN-protokollat ovat havaittavissa | Obfuskointi: Shadowsocks, Obfs4, VLESS |
Miksi välityspalvelimet jäävät kiinni nopeammin? Ne vuotavat enemmän metatietoja. Niiden IP-alueet on luetteloitu. Niiden TLS-kättelyt ovat erottuvia. HTTP-otsikot sisältävät hiljaa alkuperäisen IP-osoitteen, kun läpinäkyvä tila on päällä. VPN:t ovat hiljaisempia: DPI, joka tarkastelee VPN-liikennettä, näkee vain salattuja paketteja eikä protokollakenttiä, joita voisi tunnistaa. Obfuskointi sulkee jäljellä olevat aukot. Shadowsocks, jota käytetään laajasti Manner-Kiinassa, ja V2Ray/VLESS saavat tunnelin näyttämään tilastollisesti erottamattomalta HTTPS-liikenteestä. Sensuuri-infrastruktuuri, joka estää tavalliset VPN-protokollat, ei pysty erottamaan niitä tavallisesta verkkoliikenteestä.
Voiko VPN:ää ja välityspalvelinta käyttää yhdessä?
Kyllä. Se on oikeutettu ratkaisu tiettyihin tehtäviin, mutta se tuo mukanaan DNS-monimutkaisuutta, eikä useimpien kannata vaivautua siihen. Väärin määritetty ketju vuotaa enemmän kuin yksi oikein asennettu tunneli.
Selaimen SOCKS5 ja järjestelmätason VPN. Käytä VPN:ää järjestelmätasolla ja ohjaa Firefox tai Chrome SOCKS5-välityspalvelimeen. Selaimen liikenne poistuu välityspalvelimen IP-osoitteesta. Kaikki muu, kuten sähköposti, järjestelmäpalvelut ja taustasovellukset, poistuu VPN:n kautta. Yksi yksityiskohta, jota lähes kukaan ei mainitse: ota Firefoxissa käyttöön network.proxy.socks_remote_dns, muuten DNS-kyselyt ohittavat välityspalvelimen ja vuotavat VPN:n kautta, jolloin syntyy alueellinen epäsuhta, jonka sormenjälkityökalut havaitsevat heti.
VPN-ketju välityspalvelimeen. Yhdistä ensin VPN ja lähetä sitten selaimen liikenne välityspalvelimen kautta ulostulopäässä. Kohde näkee välityspalvelimen IP-osoitteen. VPN-palveluntarjoaja näkee, että olet yhdistänyt välityspalvelimeen, mutta ei voi lukea mitään sen kautta kulkenutta. Yleinen ratkaisu kaavintatyössä, joka vaatii sekä salauksen että asuinalueen IP-osoitteiden vaihtelun.
Välityspalvelin VPN:ään yrityksen ulosmenoliikenteessä. Yritykset tekevät tätä jatkuvasti. Ulosmenevä liikenne kulkee eteenpäin välittävän välityspalvelimen (Squid, Zscaler) kautta sisällön tarkastusta ja käytäntöjen valvontaa varten, ja välityspalvelin itse keskustelee VPN:n kanssa konttorin ja pääkonttorin välistä tunnelointia varten. Tavallinen arkkitehtuuri kaikissa säännellyissä ympäristöissä.
Tor VPN:n kautta on yksityisyyden äärimmäinen versio: VPN ensin, Tor päällimmäisenä. Läpäisykyky laskee 80 % tai enemmän. Anonymiteettiominaisuudet kuitenkin paranevat merkittävästi.
Yhteenveto
VPN vs välityspalvelin -vertailun ydinero on tämä: välityspalvelin vaihtaa IP-osoitteesi yhdelle sovellukselle, kun taas VPN salaa ja tunneloi kaiken, minkä laitteesi lähettää. Valitse välityspalvelin, kun uhkamalli koskee maantieteellisiä rajoituksia tai IP-pohjaista nopeusrajoitusta yhdessä sovelluksessa eikä salaus ole tärkeää. Valitse VPN, kun tarvitset yksityisyyttä ISP:ltäsi, turvallisuutta vihamielisessä verkossa tai kattavuutta kaikille järjestelmän sovelluksille. Välityspalvelimen ja VPN:n ero jättää silti anonymiteetin ratkaisematta: sormenjäljet, evästeet ja tilikirjautumiset seuraavat sinua IP-osoitteiden yli. Ainoa rakenteellinen muutos, joka todella parantaa tilannetta, on VPN:n itse ylläpitäminen infrastruktuurissa, jota hallitset. Palveluntarjoajat, kuten PrivateAlps, poistavat kolmannen osapuolen luottamustekijän ketjusta kokonaan.
Aja oma VPN sveitsiläisessä infrastruktuurissa
VPN:n itse ylläpitäminen muuttaa laskutoimituksen. Sinusta tulee oma palveluntarjoajasi. Ainoat olemassa olevat lokit ovat ne, jotka kirjoitat itse. Kolmas osapuoli ei saa haasteita liikenteestä, jota se ei koskaan nähnyt. PrivateAlps tarjoaa OpenVPN-palvelun, joka on isännöity sveitsiläisissä datakeskuksissa: AES-256-salaus, tiukka nollaloki-käytäntö, P2P sallittu eikä kaistanleveyttä rajoiteta 10G-yhteydessä. Palvelu toimii revDSG:n, eli tietosuojalain uudistetun version, ja BÜPF:n kohdennetun tietojen luovutuksen kehyksen alaisena. Viranomaisten pääsy edellyttää tuomioistuimen määräystä, joka liittyy nimettyyn kohteeseen. Kapeampi kuin EU:n tai Yhdysvaltojen massatallennus. Ei ehdotonta immuniteettia, mutta rakenteellisesti erilainen luottamusmalli kuin kuluttajien VPN-palveluntarjoajalta ostaminen.
UKK
Mitä eroa on VPN:llä ja välityspalvelimella?
VPN:n ja välityspalvelimen ero tiivistyy kolmeen asiaan: mitä salataan, mitä peitetään ja mitä DNS:lle tapahtuu. VPN salaa jokaisen laitteesi lähettämän tavun ja reitittää sen käyttöjärjestelmätasolla. Välityspalvelin reitittää yhden sovelluksen liikenteen uudelleen eikä salaa itsessään mitään. Ero välityspalvelimen ja VPN:n välillä on merkittävin silloin, kun yrität piilottaa toimintasi ISP:ltäsi, etkä vain vaihtaa IP-osoitetta.
Onko välityspalvelin turvallisempi kuin VPN?
Ei. VPN antaa kolme asiaa, joita välityspalvelin ei anna: salauksen, kill switchin ja tunneloidun DNS:n. Ilmaiset välityspalvelimet ovat erityisen huonoja; ICSI/CSIRO:n tutkimuksessa todettiin, että 16 % ilmaisista VPN- ja välityspalvelinsovelluksista lisäsi aktiivisesti JavaScriptiä käyttäjien liikenteeseen.
Voiko välityspalvelin piilottaa IP-osoitteeni?
Se piilottaa IP-osoitteesi vain sille sovellukselle, jolle sen asetit. Ei mitään muuta. Lisäksi HTTPS-välityspalvelimet vuotavat edelleen kohdeisäntänimen salaamattoman TLS:n SNI-kentän kautta kättelyn aikana. Jos siis kysyt, mikä on välityspalvelimen ja VPN:n ero juuri tässä kohdassa: VPN tunneloi myös DNS:n, minkä vuoksi ISP näkee edelleen, mitä sivustoja vierailet välityspalvelimen kautta, mutta ei VPN:n kautta.
Toimiiko VPN kuten välityspalvelin?
Molemmat vaihtavat näkyvän IP-osoitteesi palvelimen IP-osoitteeseen, joten pinnalta katsottuna ne näyttävät sukulaisilta. VPN menee pidemmälle: se salaa liikenteen verkkokerroksella, kattaa kaikki laitteen sovellukset ja reitittää DNS:n tunnelin kautta. Välityspalvelin on sovelluskohtainen, oletuksena salaamaton ja pysähtyy IP-osoitteen vaihtamiseen.
Mikä on SOCKS5-välityspalvelin ja miten se eroaa VPN:stä?
SOCKS5 on kerroksen 5 välityspalvelinprotokolla, joka käsittelee mielivaltaista TCP- ja UDP-liikennettä. Siksi se on suosittu torrentoinnissa, pelaamisessa ja kaikessa, mikä ei ole tavallista HTTP:tä. Se ei kuitenkaan salaa mitään. VPN tarjoaa reitityksen ja kryptografian. SOCKS5 tarjoaa vain reitityksen.
Estävätkö suoratoistopalvelut välityspalvelimet ja VPN:t?
Molemmat, mutta eri tavoin. Tunnistus perustuu IP-maineen tietokantoihin, kuten MaxMind GeoIP2:een ja IPQualityScoreen. Välityspalvelimet tulevat lähes aina merkittyjen hosting-ASN:ien kautta, joten ne jäävät kiinni nopeasti. VPN-palveluntarjoajat, jotka käyttävät asuinalueen IP-osoitteiden palvelinryhmiä, läpäisevät yleensä pidempään, koska niiden IP-osoitteet näyttävät tavallisilta kuluttajayhteyksiltä.
Kumpi on nopeampi, välityspalvelin vai VPN?
Välityspalvelin, selvästi. Se ei salaa mitään. WireGuard heikentää läpäisykykyä tyypillisesti 4–15 %, OpenVPN/UDP 20–35 % ja OpenVPN/TCP voi viedä 40–50 %, kun TCP-over-TCP -romahdus ilmenee.
Voinko käyttää VPN:ää ja välityspalvelinta samaan aikaan?
Kyllä. Yleisin ammattimainen ratkaisu on selaimen SOCKS5-välityspalvelin, joka toimii järjestelmänlaajuisen VPN:n päällä, jolloin selaimen identiteetti eristetään muusta liikenteestäsi. Yksi asia on huomioitava: varmista, että DNS-selvitys tapahtuu välityspalvelimessa (Firefoxissa asetus on network.proxy.socks_remote_dns). Muuten syntyy DNS-epäsuhta, jonka sormenjälkityökalut havaitsevat.
Mikä on no-logs-VPN ja tarjoaako välityspalvelin saman?
No-logs-VPN ei tallenna yhteyksien metatietoja, IP-aikaleimoja eikä selaushistoriaa. Väite painaa kuitenkin vasta silloin, kun riippumaton tarkastaja, kuten Deloitte, KPMG tai Cure53, on todella tarkastanut palvelun ja vahvistanut väitteen. Kaupallisilla välityspalvelun tarjoajilla ei ole mitään tämän tasoista. Välityspalvelujen no-logs-väitteitä ei käytännössä voi todentaa.
Onko VPN parempi kuin välityspalvelin?
Se riippuu siitä, mitä teet. VPN on parempi yksityisyyden, julkisen Wi-Fi-verkon turvallisuuden ja DPI-pohjaisen sensuurin kiertämisen kannalta. Välityspalvelin on parempi suurten tietomäärien verkkosisällön keruuseen (web scraping), maantieteelliseen laadunvarmistustestaukseen ja yritysten lähtevän liikenteen suodatukseen. Ero VPN:n ja välityspalvelimen välillä on toiminnallinen, ei hierarkkinen. Oikea työkalu on se, joka vastaa uhkamallia, ei se, jolla on markkinointisivulla eniten luettelokohtia.
