



Mikä on VPN ja miten se toimii? Kattava opas
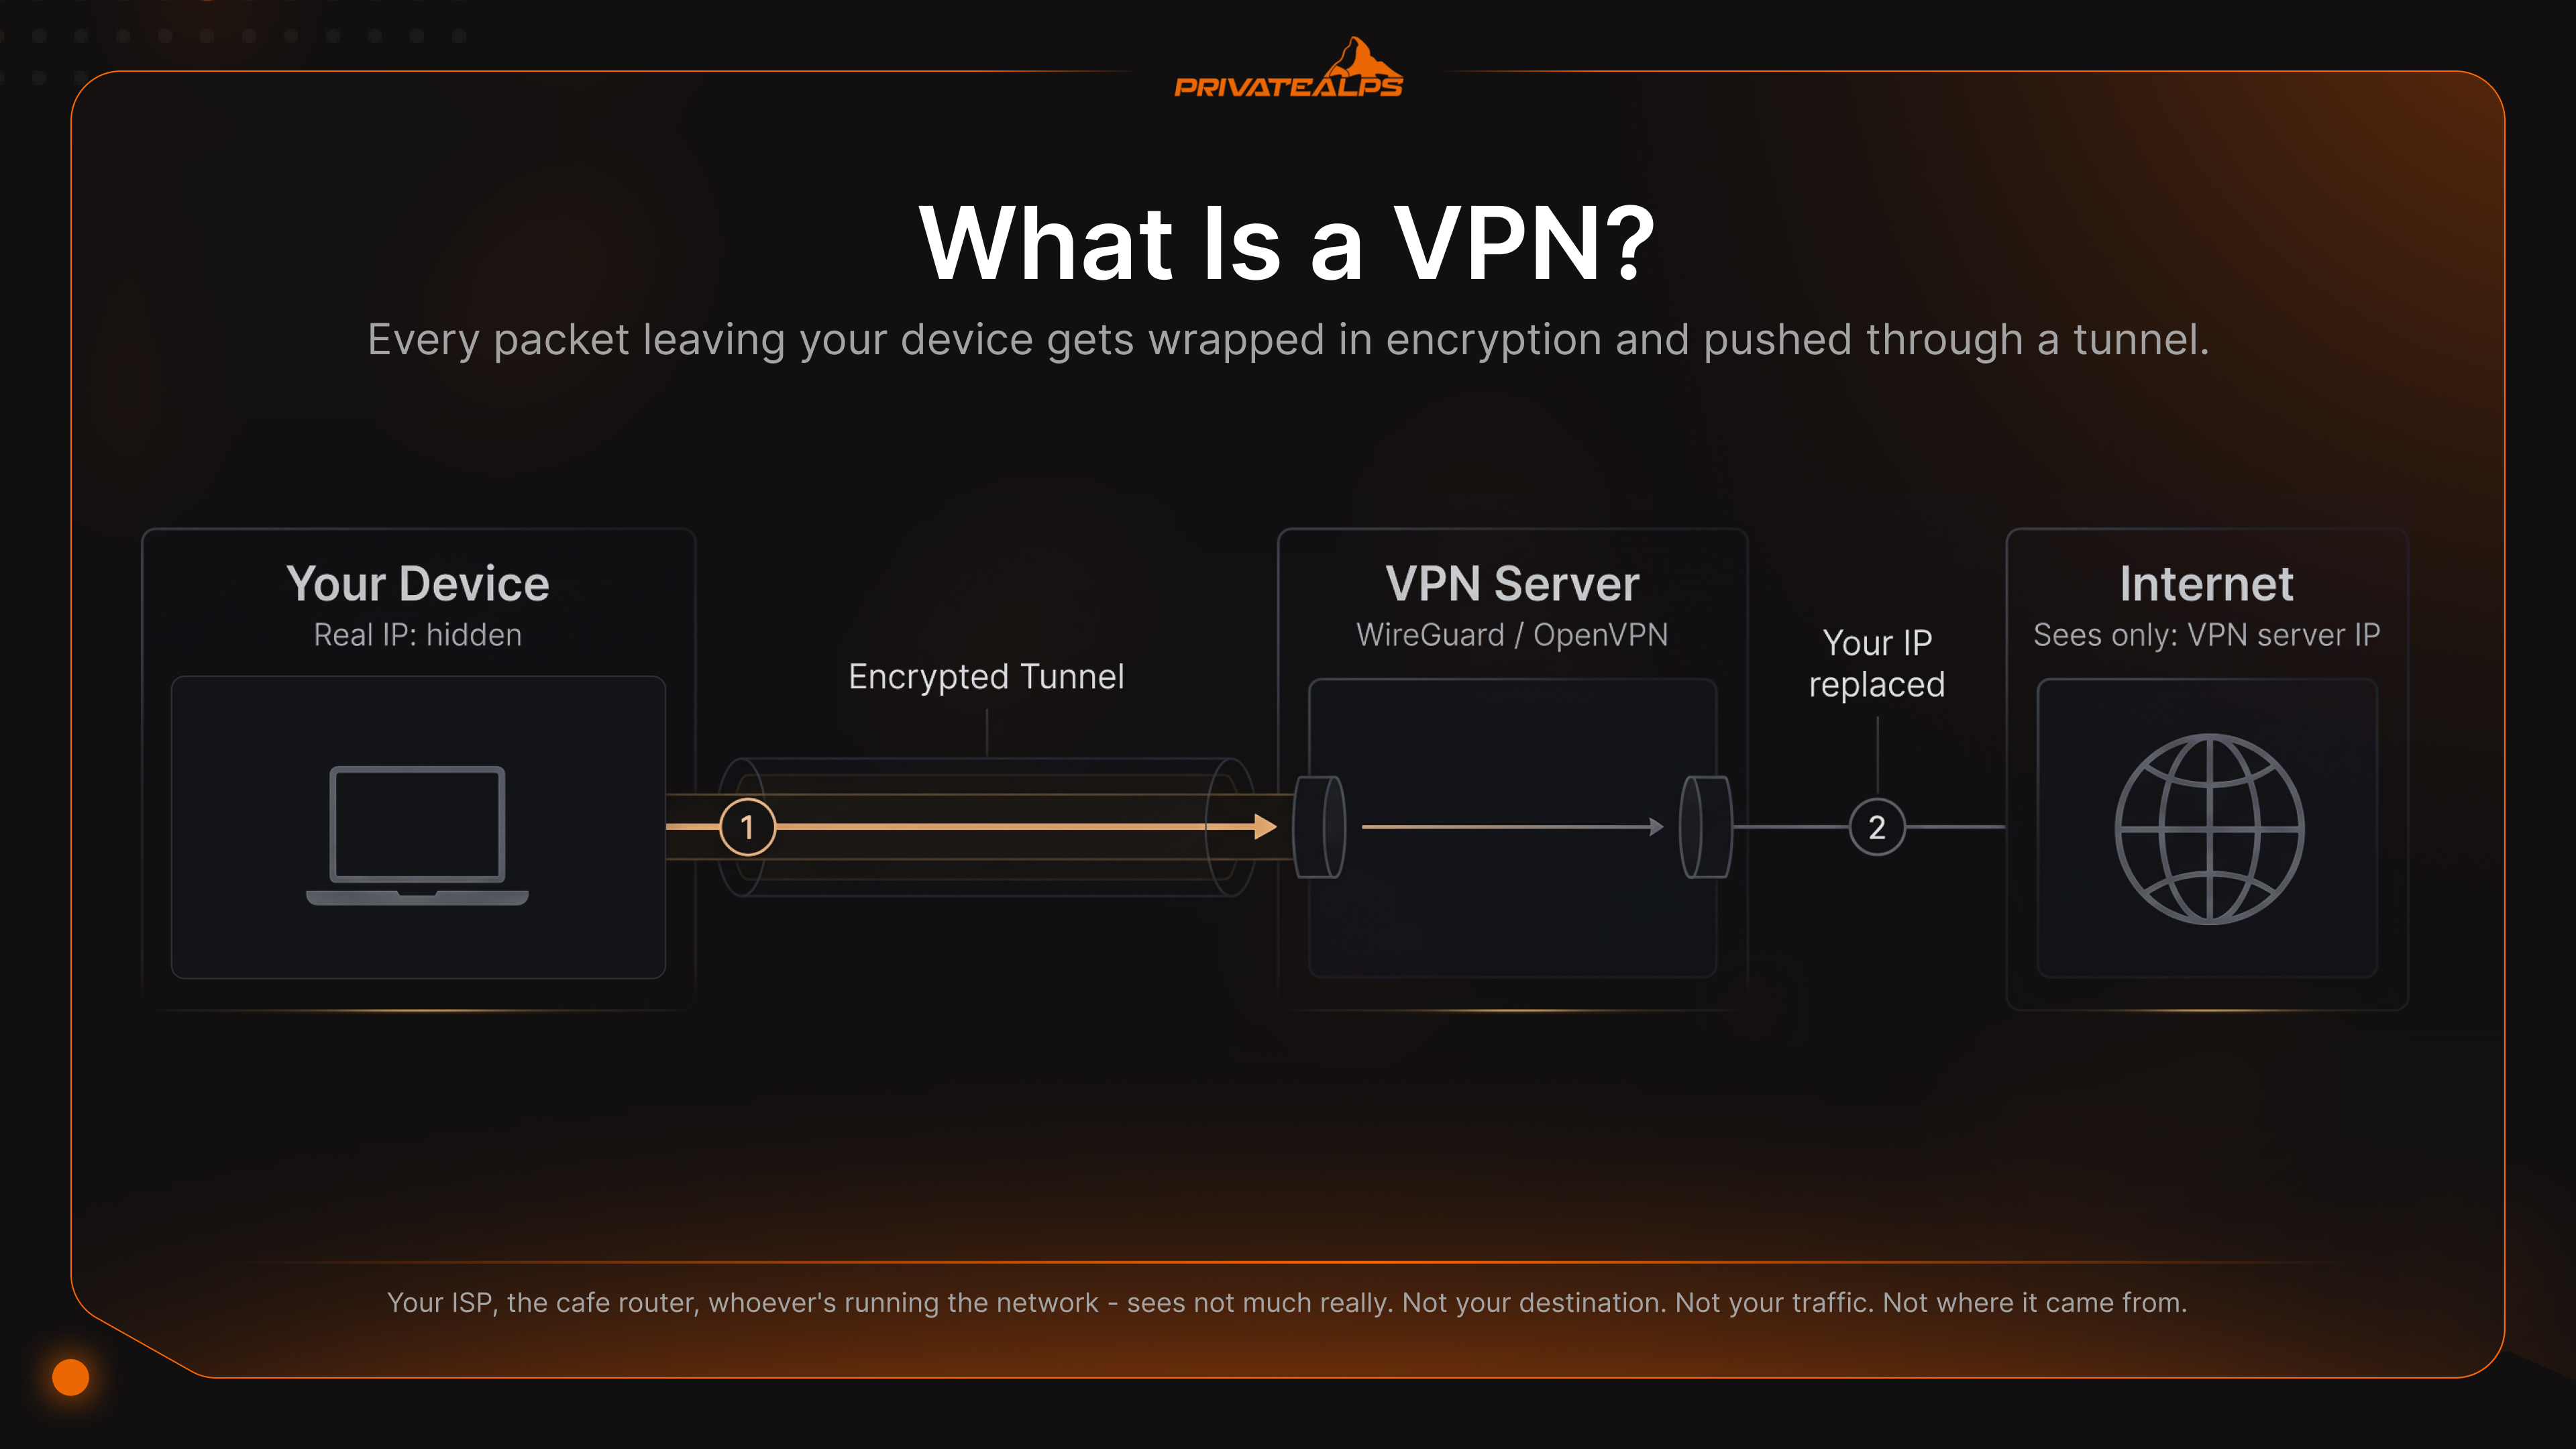
Lyhyesti alkuun. VPN eli Virtual Private Network on salattu tunneli laitteesi ja etäpalvelimen välillä. Se piilottaa IP-osoitteesi ja suojaa liikennettäsi kaikilta, jotka seuraavat verkkoa välissä. Miten VPN toimii: laitteesi kääri jokaisen datapaketin salaukseen ja lähettää sen VPN-palvelimelle, joka välittää puretun liikenteen eteenpäin omalla IP-osoitteellaan. Ladattava sivusto, internet-palveluntarjoajasi ja kahvilan reititin eivät siis näe sinua. Ne näkevät palvelimen.
Tämä ei ole sanastomerkintä. Tämä on selitys, jollaisen toivoisit kollegan piirtävän sinulle valkotaululle. Lopuksi tiedät, mitä tunnelin sisällä oikeasti tapahtuu, mitkä ovat erot WireGuardin, OpenVPN:n ja IKEv2:n välillä (ja mitkä vanhat protokollat olisi pitänyt eläköidä jo kymmenen vuotta sitten), kahdeksan tilannetta, joissa VPN ratkaisee todellisen ongelman, ja – osan, jonka lähes jokainen hakutulosten kärjen opas ohittaa – missä VPN ei todellakaan auta. Maailmanlaajuiset VPN-markkinat ovat vuonna 2026 kymmenien miljardien dollarien luokkaa, ja ne kasvavat yli kymmenen prosentin vuosivauhtia, pääasiassa etätyön ja kasvavan yksityisyysväsymyksen ansiosta.
Tässä on hankala totuus. Moni maksaa VPN-palvelusta joka kuukausi, eikä tiedä oikeasti, mistä maksaa. Sanon sen siis heti: VPN on yksi kerros yksityisyyden suojauksessa. Vain yksi. Jos ohitat tämän, loppu opas ei pelasta sinua omilta oletuksiltasi.
Tekoälyn yhteenveto
Lyhyesti kehystettynä: VPN on ohjelmisto, joka salaa internet-liikenteesi ja ohjaa sen etäpalvelimen kautta vaihtaen oikean IP-osoitteesi palvelimen osoitteeseen. Käytännössä on kahta tyyppiä: kuluttajien VPN-palvelut, joihin tilataan (esimerkiksi NordVPN, Mullvad, ProtonVPN), sekä yritysten VPN-verkot etäyhteyksiin tai toimistojen yhdistämiseen. Molemmat nojaavat AES-256- tai ChaCha20-Poly1305-salaukseen. Kummankin murtaminen on vuonna 2026 käytännössä mahdotonta.
Jokaisen käyttäjän kannattaa tietää nämä:
- AES-256 on alan standardi symmetrinen salausalgoritmi. ChaCha20-Poly1305 on nykyaikainen vaihtoehto.
- WireGuard on tällä hetkellä nopein protokolla. Sen koodia on noin 4 000 riviä, kun OpenVPN:n koodia on noin 70 000 riviä.
- Kill switch estää kaiken internet-yhteyden, jos VPN-tunneli katkeaa. Tämä on ehdoton ominaisuus.
- Ei-lokitus-käytäntö tarkoittaa, että palveluntarjoaja ei säilytä yhteystietoja. Sillä on merkitystä vain, jos ulkopuolinen taho on sen oikeasti tarkastanut.
- Jaettu tunnelointi (split tunneling) ohjaa VPN:n kautta vain valitsemasi sovellukset. Muu liikenne kulkee avoimen yhteyden kautta.
- VPN ei tee sinusta anonyymia. Selaimen sormenjälki, evästeet ja kirjautuneet tilit tunnistavat sinut joka tapauksessa.
- Itse ylläpidetyt VPN-palvelimet (WireGuard omalla palvelimella) poistavat palveluntarjoajaan kohdistuvan luottamuksen kokonaan.
Mikä on VPN?
VPN on salattu yhteys laitteesi ja luottamasi palvelimen välillä. Jokainen laitteestasi lähtevä paketti kääritään salaukseen ja lähetetään tunnelin läpi, jota paikallinen verkko ei pysty lukemaan. Toisessa päässä palvelin purkaa salauksen, vaihtaa IP-osoitteesi omaansa ja lähettää liikenteen julkiseen internetiin. Kaikki tunnelin ulkopuolella – internet-palveluntarjoajasi, kahvilan reititin ja verkkoa pyörittävä taho – näkevät… oikeastaan aika vähän. Eivät kohdettasi. Eivät liikennettäsi. Eivät sitä, mistä se tulee.
Termi virtual private network syntyi kuvaamaan yksityisiä yritysyhteyksiä, jotka rakennettiin julkisen infrastruktuurin päälle. Aiheesta on määritelty RFC 2764. Kuluttajien VPN-palvelut ottivat saman ajatuksen ja kohdistivat sen yksittäisiin käyttäjiin avoimella internetillä. ”Virtual”-osa tarkoittaa, ettei ole omaa fyysistä johtoa. ”Private”-osa tarkoittaa, että eristämisen hoitaa kryptografia.
VPN:ien, välityspalvelimien ja Torin sekoittaminen on yleistä. Tässä lyhyt vertailu:
| Työkalu | Mitä salataan | Piilottaa IP-osoitteen | Nopeus | Luottamusmalli |
|---|---|---|---|---|
| VPN | Kaikki käyttöjärjestelmän liikenne salatussa tunnelissa | Kyllä | Nopea (5–20 % häviö) | Luotat yhteen palveluntarjoajaan |
| HTTP/SOCKS-välityspalvelin | Vain määritetyn sovelluksen liikenne, usein salaamaton | Kyllä (sovelluskohtaisesti) | Nopea | Luotat yhteen palveluntarjoajaan |
| Tor | Kolme sisäkkäistä salauskerrosta vapaaehtoisten releiden kautta | Kyllä | Hidas (suuri viive) | Hajautettu; kukaan yksittäinen taho ei tiedä sekä lähdettä että kohdetta |
| Pelkkä HTTPS | Sovelluksen hyötykuorma tiettyyn verkkosivustoon | Ei | Nopein | Luotat sivuston TLS-varmenteeseen |
Selaimesi SOCKS5-välityspalvelin piilottaa vain sen, mitä selain lähettää, eikä mitään muuta. Käyttöjärjestelmä jatkaa keskustelua, taustasovellukset jatkavat, ja DNS-kyselyt vuotavat sivuun. VPN sijaitsee pinon alemmalla tasolla ja kaappaa kaiken. Tor menee anonymiteetissä pidemmälle kolmen salatun hypyn avulla, mutta siitä maksetaan nopeudessa, ja maksu on raskas. Entä striimaus Torin kautta? Älä edes yritä.
Miten VPN toimii?
Ensin lyhyt vastaus. VPN muodostaa kryptografisen kättelyn etäpalvelimen kanssa, sopii jaetusta symmetrisestä avaimesta, luo laitteellesi virtuaalisen verkkoliittymän ja ohjaa jokaisen lähtevän paketin tämän liittymän kautta salatussa kuoressa. Palvelin purkaa jokaisen paketin ja välittää sen eteenpäin. Kohde näkee ainoastaan palvelimen IP-osoitteen. Ei koskaan sinun.
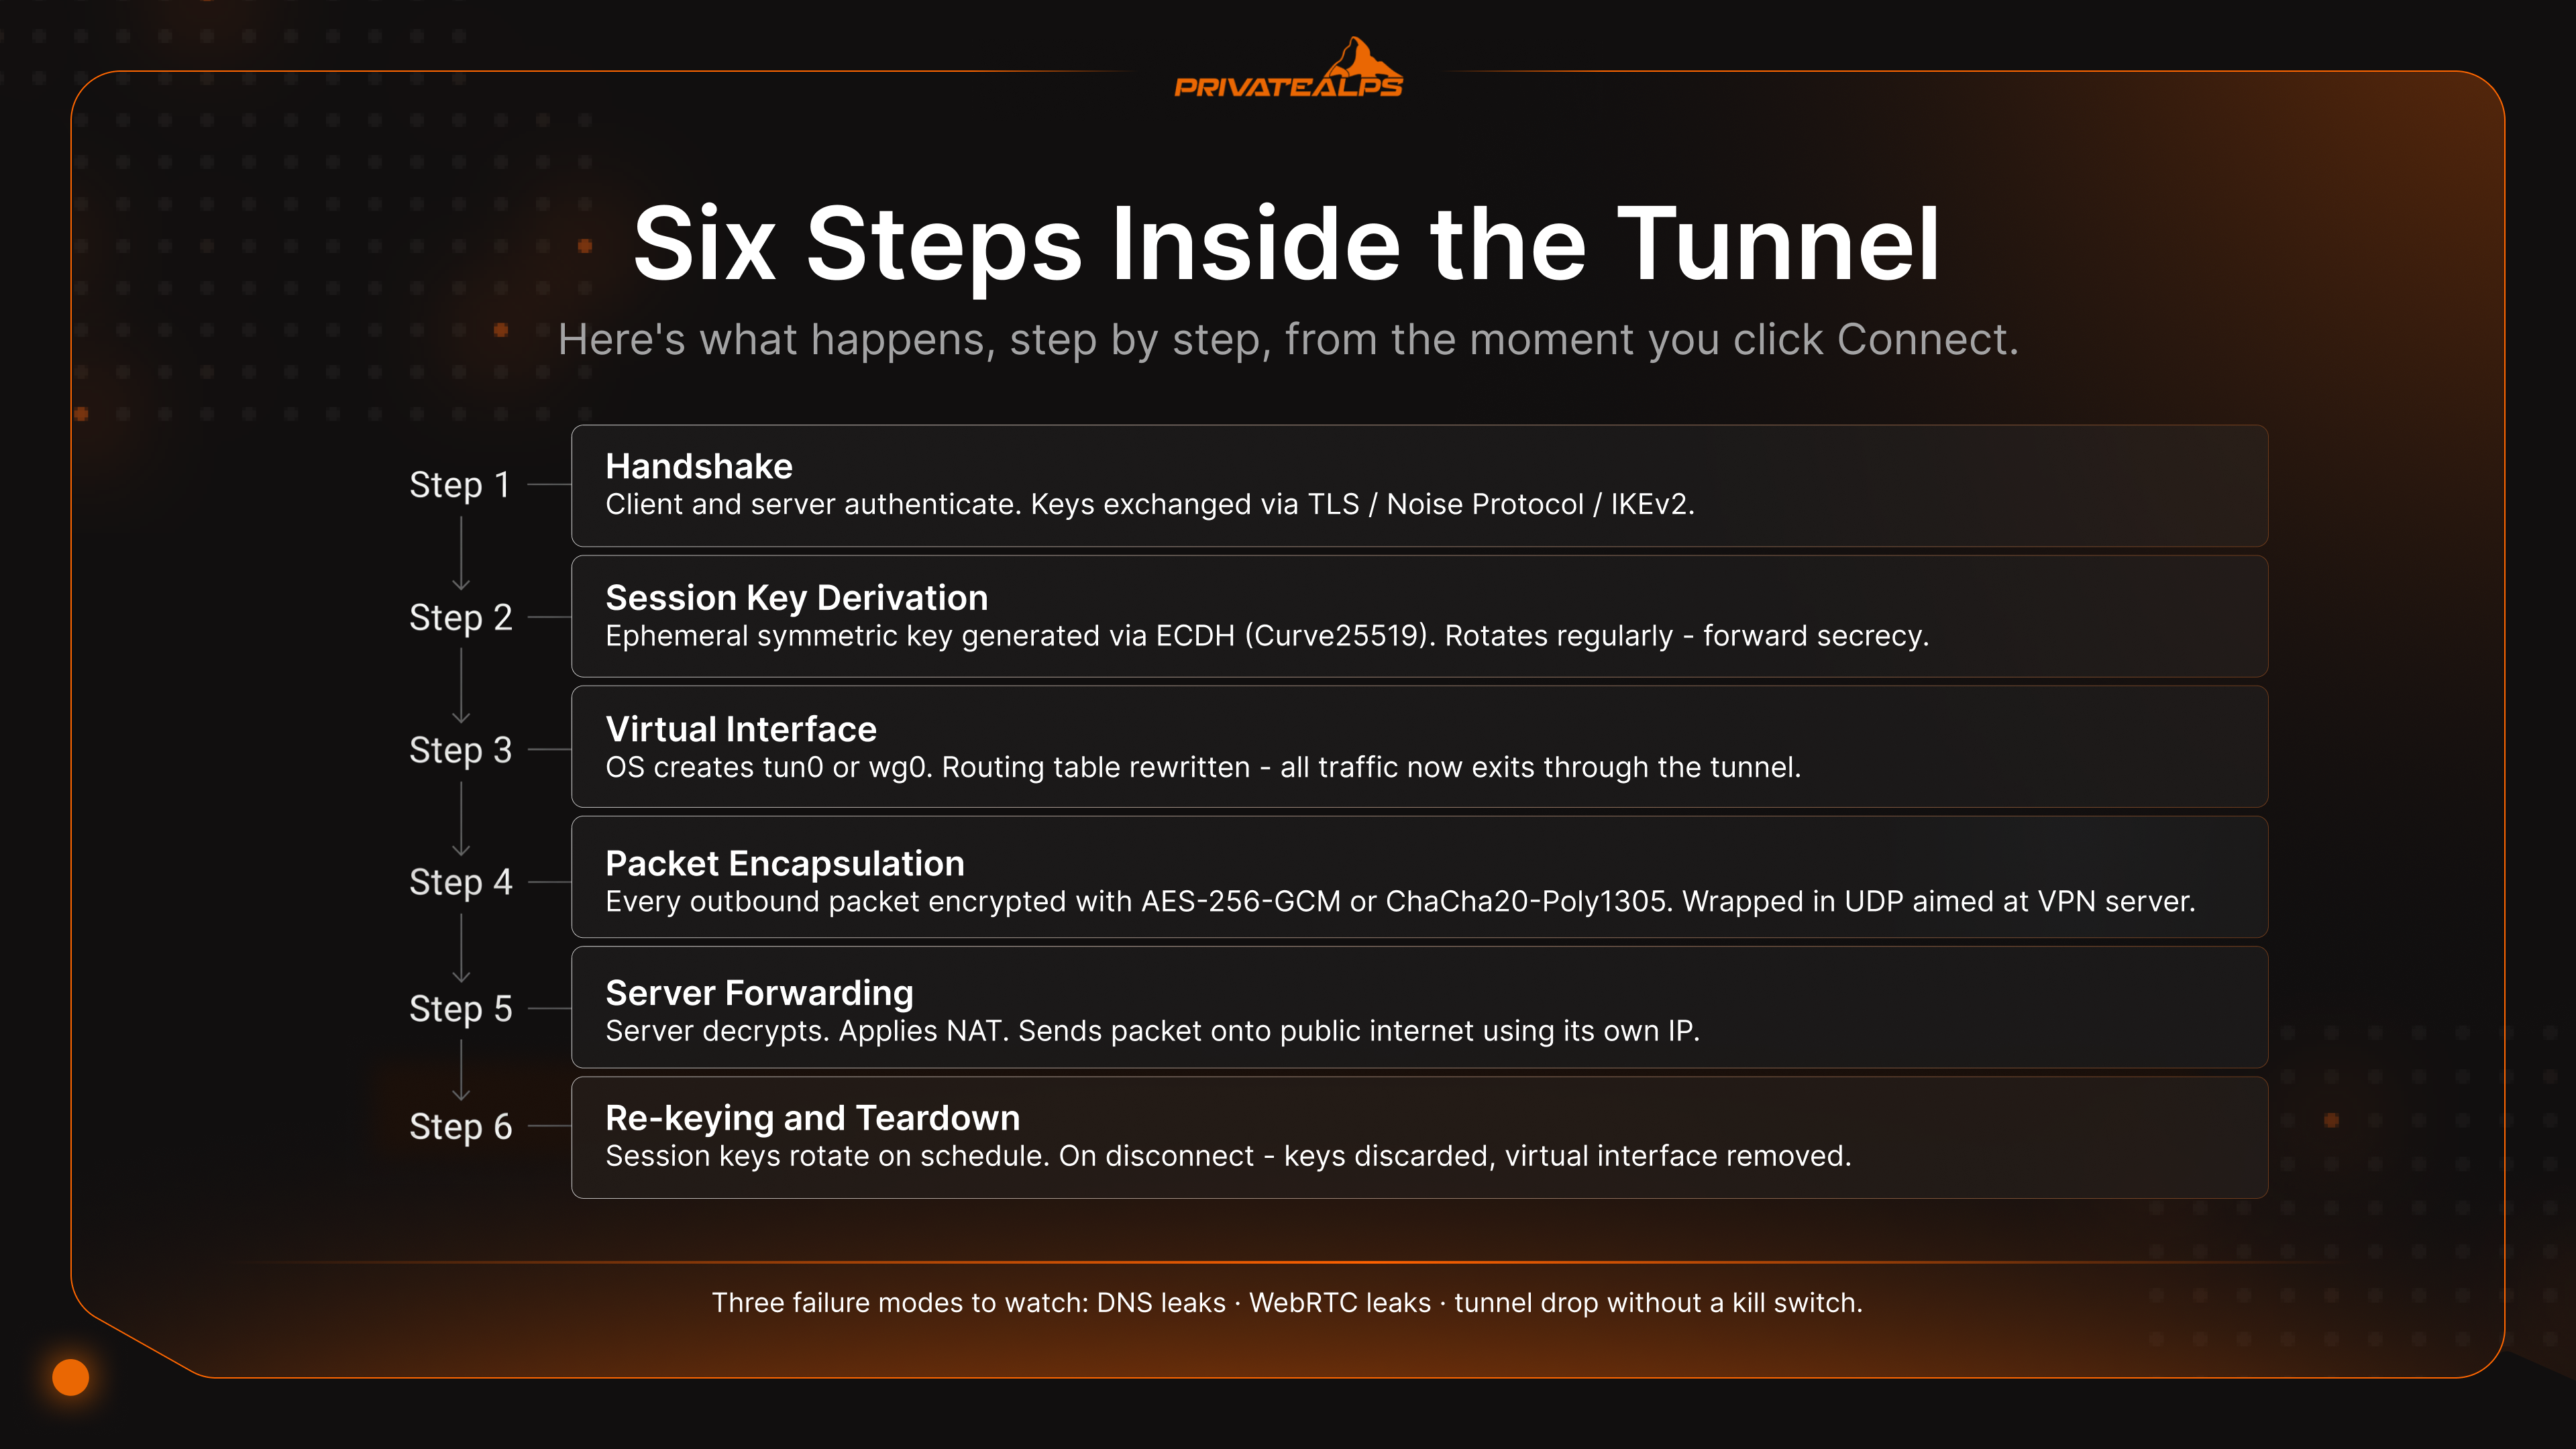
Tässä vaiheittain, hetkestä jolloin painat Yhdistä-painiketta:
- Kättely. Asiakas ja palvelin tunnistavat toisensa ja vaihtavat avaimia. OpenVPN käyttää tähän TLS:ää. WireGuard käyttää Noise Protocol Framework -kehystä. IKEv2:lla on oma mekanismi. Identiteetin varmistamisessa työn tekevät varmenteet tai julkiset avaimet.
- Istuntoavaimen johtaminen. Luodaan väliaikainen symmetrinen avain Elliptic Curve Diffie-Hellman -menetelmällä, yleensä Curve25519-käyrää käyttäen. Tämä avain salaa varsinaisen datan ja vaihtuu säännöllisesti, mikä tuo mukanaan eteenpäin suuntautuvan salauksen (forward secrecy).
- Virtuaalinen liittymä. Käyttöjärjestelmäsi käynnistää virtuaalisen verkkosovittimen (
tun0taiwg0Linuxissa, TAP/TUN-sovitin Windowsissa) ja kirjoittaa reititystaulun uudelleen, jotta oletusyhdyskäytävä osoittaa tähän uuteen liittymään. - Paketin kapselointi. Jokainen lähtevä IP-paketti salataan AES-256-GCM- tai ChaCha20-Poly1305-algoritmilla ja kääritään UDP-pakettiin, joka on osoitettu VPN-palvelimelle.
- Palvelimen välitys. Palvelin purkaa salauksen, soveltaa NAT-muunnosta ja lähettää paketin julkiseen internetiin omalla IP-osoitteellaan. Vastausliikenne kulkee saman reitin takaisin päinvastaiseen suuntaan.
- Uudelleenavaiminen ja purku. Istuntoavaimet vaihtuvat aikataulun mukaan. Kun yhteys katkaistaan, avaimet hävitetään ja virtuaalinen liittymä sammuu niiden mukana.
Kolme vikatilannetta on tärkeämpiä kuin mikään protokollayksityiskohta. DNS-vuodot: verkkotunnuskyselysi menevät internet-palveluntarjoajan resolverille tunnelin sijaan. Ne näkee helposti osoitteessa dnsleaktest.com.
WebRTC-vuodot: selaimesi antaa oikean IP-osoitteen etäkäyttäjälle, vaikka VPN olisi käynnissä taustalla. Kill switch on turvaverkkosi molempia vastaan. Kun tunneli katkeaa, palomuuri sulkee kaiken muun kuin VPN-liikenteen, kunnes yhteys palautuu. Ilman kill switchiä lyhytkin uudelleenyhdistäminen voi riittää paljastamaan oikean IP-osoitteesi kaikille juuri silloin avoinna oleville istunnoille.
Mikä on VPN-protokolla?
Suoraan määritelmä: VPN-protokolla on sääntöjoukko, joka määrää, miten asiakas ja palvelin sopivat avaimista, salaavat datan ja kehystävät paketit. Protokollan valinta vaikuttaa suoraan nopeuteen, tietoturvaan, mobiililaitteiden luotettavuuteen ja siihen, mitkä verkot VPN pystyy todella läpäisemään. Vuonna 2026 kuusi protokollaa on yhä käytössä, mutta vain kolme niistä kuuluu uuteen käyttöönottoon.
| Protokolla | Julkaistu | Salaus | Nopeus | Yhteensopivuus | Parhaiten sopii |
|---|---|---|---|---|---|
| WireGuard | 2016 (ytimessä: 2020) | ChaCha20-Poly1305 | Nopein (~10–15 % läpäisyvähennys) | Kaikki yleiset käyttöjärjestelmät | Oletusvalinta uusiin käyttöönottoihin |
| OpenVPN | 2001 | AES-256-GCM (muokattavissa) | Kohtalainen (~20–30 % UDP, ~50 %+ TCP) | Yleismaailmallinen, myös reitittimet ja palomuurit | Rajoittavat verkot; suurin yhteensopivuus |
| IKEv2/IPsec | 2005 | AES-256 | Nopea | Natiivi iOS:ssä, macOS:ssä ja Windowsissa | Mobiililaitteet, jotka vaihtavat Wi-Fi:n ja matkapuhelinverkon välillä |
| L2TP/IPsec | 1999 | AES-256 (IPsecin kautta) | Hidas (kaksinkertainen kapselointi) | Sisäänrakennettu useimpiin käyttöjärjestelmiin | Vain vanhat järjestelmät; vältä uusissa käyttöönotoissa |
| SSTP | 2008 | AES-256 TLS:n päällä | Kohtalainen | Keskittyy Windowsiin | Yritysten Windows-ympäristöt |
| PPTP | 1996 | MPPE/RC4, murrettu | Nopea mutta epäturvallinen | Vanha | Älä käytä missään tilanteessa |
PPTP:stä on annettava varoitus, jonka useimmat protokollataulukot jostain syystä jättävät pois. Se murrettiin kryptografisesti jo vuonna 2012, kun tutkijat osoittivat, että PPTP:n MS-CHAPv2-todennus voidaan pelkistää yhdeksi DES-avaimeksi, joka saadaan selville alle 24 tunnissa tavallisella laitteistolla. Microsoft julkaisi samana vuonna turvallisuustiedotteen 2743314, joka käytännössä myönsi saman. Silti muutama palvelu tarjoaa yhä PPTP:tä. Jokainen, joka sitä tarjoaa, antaa hyökkääjän purkaa tunnelin offline-tilassa kiireettä. Suhtaudu siihen kuin WEP-langattomaan verkkoon: historiallinen kuriositeetti, ei koskaan käyttöönottovaihtoehto.
Muiden kohdalla logiikka on yksinkertainen. Oletuksena WireGuard. Sen white paperissa määritelty koodikanta on noin 4 000 riviä, eli niin pieni, että yksi insinööri voi tarkastaa sen alusta loppuun. Kryptografia on todennettu formaalisti. OpenVPN, kun WireGuardin UDP-liikenne estetään: tiukat yritysten palomuurit, hotelliverkot ja vahvasti sensuroidut maat. OpenVPN voi kulkea TCP:n yli portissa 443, jolloin se näyttää tavalliselta HTTPS-liikenteeltä kaikille, jotka tarkastelevat verkkoliikennettä. IKEv2/IPsec puhelimiin. Sen nopea uudelleenyhdistäminen verkon vaihtuessa voittaa kaikki muut protokollat, kun hyppelet Wi-Fi:n ja matkapuhelinverkon välillä kymmenen kertaa tunnissa.
Mihin VPN-yhteyttä käytetään?
Kahdeksaan konkreettiseen asiaan, pohjimmiltaan. Ne jakautuvat kahteen ryhmään: suojautumiseen vihamielisissä verkoissa ja verkkotason rajoitusten kiertämiseen. Jokaisella on selkeä kohta ”mitä se ratkaisee” ja yhtä selkeä kohta ”mitä se ei ratkaise”. Tuo jälkimmäinen sarake puuttuu lähes jokaisesta hakutulosten ensimmäisen sivun oppaasta.
| Käyttötapaus | Käyttäjätyyppi | Mitä VPN ratkaisee | Mitä VPN ei ratkaise |
|---|---|---|---|
| Julkisen Wi-Fi:n suojaus | Matkailijat, etätyöntekijät | Man-in-the-middle-hyökkäykset hotellin tai kahvilan Wi-Fi:ssä | Vaarantunut laite, haitallinen selainlaajennus |
| Etätyö | Työntekijät | Salattu pääsy yrityksen intranetiin ja sisäisiin sovelluksiin | Tietojenkalastelu, heikot salasanat, vuotaneet tunnistetiedot |
| Maantieteellisten rajoitusten kiertäminen | Suoratoistajat | Alueelle lukittu Netflixin, Disney+:n ja BBC iPlayerin valikoima | Suoratoistopalvelut estävät aktiivisesti tunnettuja datakeskus-IP-osoitteita; kaikki palvelimet eivät toimi |
| Palveluntarjoajan seuranta | Yksityisyydestä huolehtivat käyttäjät | Palveluntarjoaja näkee vierailtujen verkkotunnusten ja DNS-kyselyjen tiedot | Google, Meta ja muut kirjautuneet tilit seuraavat sinua edelleen |
| Sensuurin kiertäminen | Käyttäjät rajoittavilla alueilla | Syväpakettitarkastus (DPI) ja perustason estot | Tiukka DPI voi tunnistaa VPN-yhteyden tunnisteet; tarvitaan hämäys (obfuscation) |
| P2P / torrent-lataus | Tiedostojen jakajat | Paljastaa vertaisen IP-osoitteen parveen | Oikeudellinen vastuu, jos sisältö on tekijänoikeussuojattua; tilikohtainen tunnistaminen |
| Kehittäjän ja ylläpitäjän työ | Insinöörit | Salaa SSH- ja ylläpitoliikenteen luottamattomissa verkoissa | Palvelimen väärä konfigurointi, tunnistetietojen varastaminen |
| Toimipaikkojen välinen yhteys | Yritykset | Yhdistää kaksi toimistoa IPsecillä ilman vuokrattuja linjoja | WAN-yhteyden luotettavuus, sovellustason tietoturva |
Maantieteellisten rajoitusten kiertämistä koskevalle riville on syytä lisätä huomautus, jonka useimmat artikkelit ohittavat. Suoratoistoalustoilla on tunnistusjärjestelmiä, jotka merkitsevät tunnetut VPN-datakeskusten IP-alueet. Jos osut tällaiselle merkityllä alueelle, saat pelätyn ”VPN detected” -ponnahdusikkunan, jonka me kaikki olemme nähneet ainakin kerran.
Kuluttajille suunnatut huippu-VPN-palvelut vastaavat tähän ylläpitämällä pienempiä, suoratoistoon optimoituja palvelinryhmiä ja vaihtamalla niitä jatkuvasti. Käytännössä kyse on kissa ja hiiri -leikistä, aseistakuluttelusta, joka ei koskaan täysin ratkea. Siksi jotkin palvelimet toimivat Netflix USA:ssa ja toiset eivät, vaikka ne tulevat samalta palveluntarjoajalta samana päivänä.
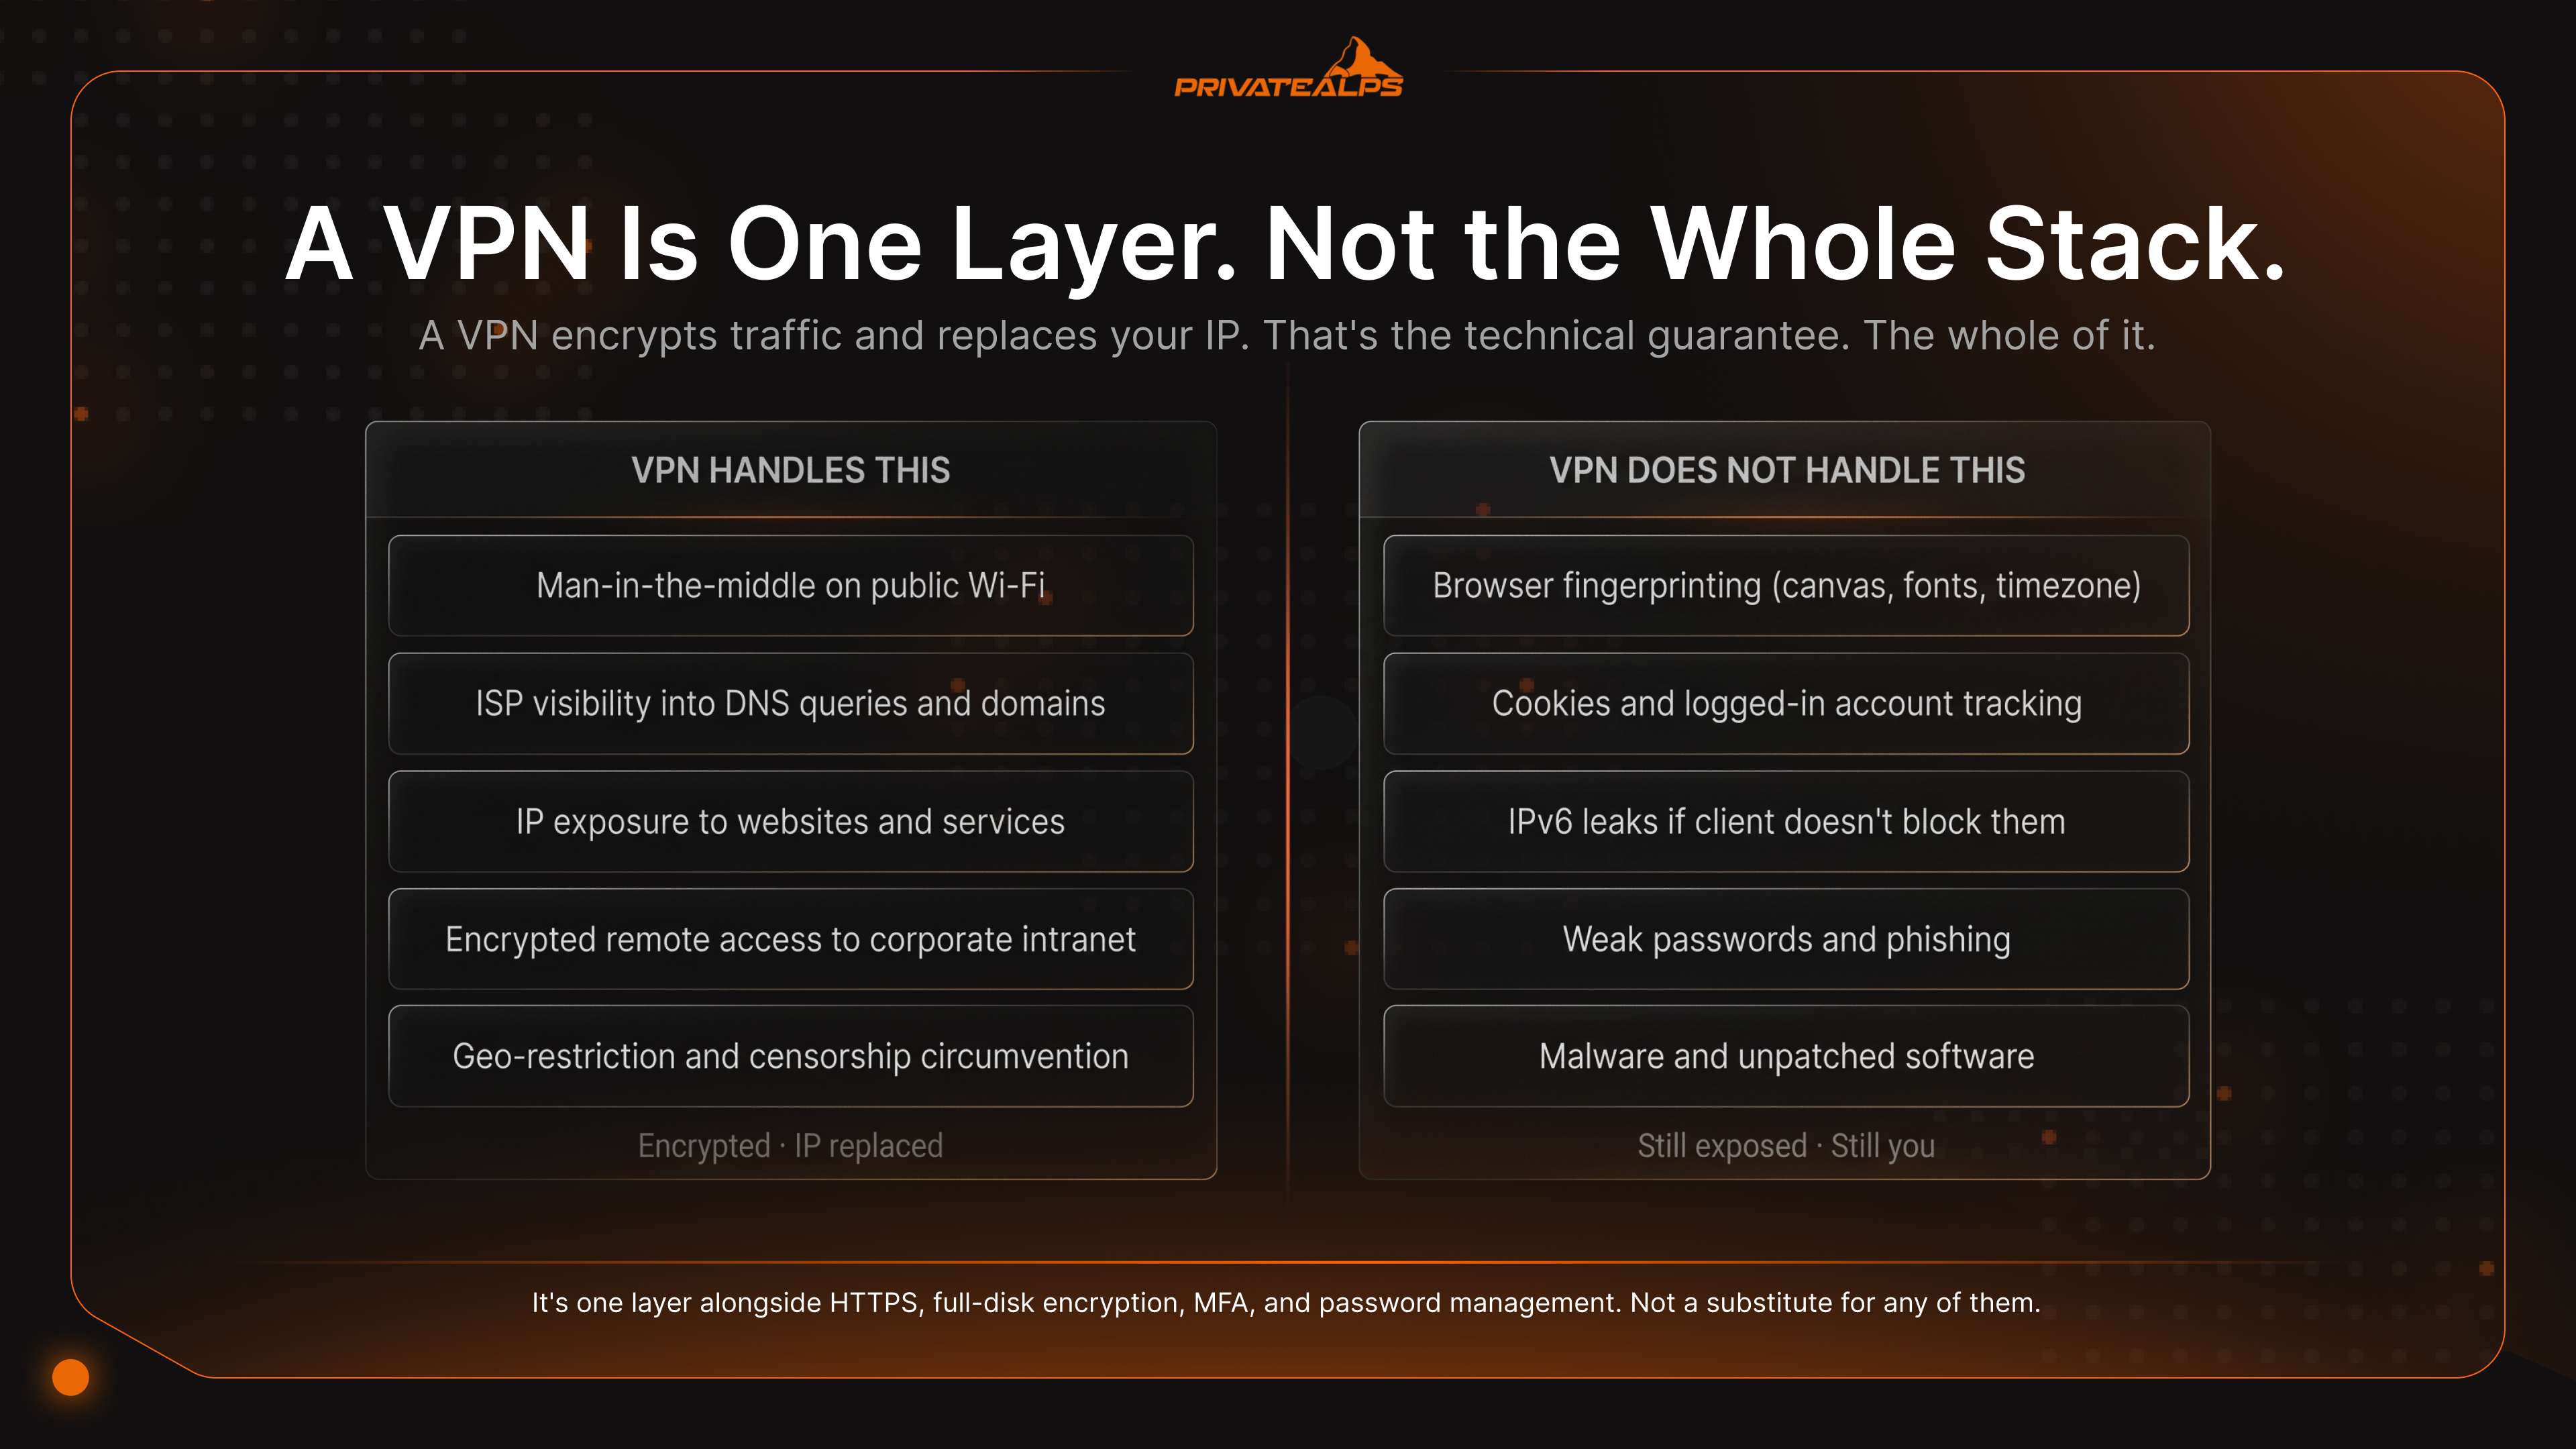
Yhdistävä ajatus on tämä. VPN salaa liikenteen ja vaihtaa näkyvän IP-osoitteesi. Siinä se pitkälti onkin. Se ei päivitä ohjelmistojasi, eikä se hallitse salasanojasi puolestasi. Se ei piilota selaimesi sormenjälkeä. Se on yksi kerros HTTPS:n, koko levyn salauksen, MFA:n, salasanahallinnan ja päivitysten rinnalla. Jos pidät VPN:ää koko ratkaisuna? Se on yleisin yksityisyysvirhe ulkona. Myös kallein, kun se lopulta kostautuu.
Mikä on VPN-palvelu vs. VPN as a Service?
Neljä toimintamallia kuulostaa kaikki ”VPN”:ltä, ja erot ovat tärkeitä, kun valitset niistä yhden. Kuluttajapalvelut ja yritysten yhdyskäytävät myydään täysin eri ostajille. VPN as a Service (VPNaaS) on pilvestä toimitettava malli, jota yritykset käyttävät. Itse ylläpidetty malli on se, minkä teknisesti taitavat käyttäjät rakentavat, kun he haluavat poistaa palveluntarjoajan luottamuksen kokonaan.
| Malli | Kuka hallinnoi infrastruktuuria | Lokien hallinta | Parhaiten sopii |
|---|---|---|---|
| Kuluttaja-VPN | Palveluntarjoaja (Mullvad, ProtonVPN, NordVPN) | Luotat palveluntarjoajan no-logs-käytäntöön | Yksityishenkilöt, matkailijat, satunnainen yksityisyydensuoja |
| Yrityksen etäkäyttö-VPN | Yrityksen oma IT-osasto (Cisco AnyConnect, Palo Alto GlobalProtect) | Organisaatio hallitsee kaikkia lokeja | Työntekijät, jotka yhdistävät sisäisiin sovelluksiin |
| VPNaaS (pilvestä toimitettu) | Pilvitoimittaja (AWS Client VPN, Cloudflare WARP / Zero Trust) | Toimittaja hallitsee, konfiguroitavissa vuokralaisittain | Yritykset, jotka haluavat käyttöönoton API-kohtaisesti |
| Itse ylläpidetty VPN | Sinä, omalla VPS:llä tai dedikoidulla palvelimella | Hallitset lokit täysin | Maksimaalinen yksityisyys, tekniset käyttäjät |
Kuluttaja-VPN-palvelu myy sinulle kaistanleveyttä palveluntarjoajan ylläpitämillä jaetuilla palvelimilla. Yksityisyyslupaus on pystyssä tai kaatuu no-logs-väitteen varaan. Ja tuo väite on arvokas vain silloin, kun ulkopuolinen taho on oikeasti auditoinut sen. Berliiniläinen tietoturvayritys Cure53 julkaisee tekemiensä tunkeutumistestien raportit. Mullvadin infrastruktuuri on auditoitu siellä useaan kertaan, ja KPMG auditoi itsenäisesti ExpressVPN:n TrustedServer-arkkitehtuurin. No-logs-väite ilman auditointia? Se on markkinointitekstiä, ei insinöörityötä.
Yrityksen etäkäyttö-VPN on se, jota yrityksesi IT-tiimi ylläpitää. Asennat asiakasohjelman (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, valitse mieleisesi), tunnistaudut ja olet yrityksen intranetissä. Organisaatio pitää lokeja, koska sen on pakko. Häiriötilanteiden selvittäminen riippuu niistä.
VPNaaS on sama idea, mutta pilvipalveluna. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Niiden avulla yritys voi pystyttää VPN-infrastruktuurin API-rajapintojen kautta vaivautumatta lainkaan yhdyskäytäväraudan kanssa. Ostaja on IT-osasto. Loppukäyttäjä ei oikeastaan huomaa eroa.
Itse ylläpidetty VPN ajaa WireGuardia tai OpenVPN:ää palvelimella, jonka vuokraat tai omistat kokonaan. Sinä hallitset avaimet. Sinä kirjoitat konfiguraation. Sinä päätät, mitä – jos mitään – kirjataan lokiin. Se on ainoa malli, jossa palveluntarjoajan luottamus ei kuulu uhkamalliin. Sinä olet palveluntarjoaja.
Miten VPN-yhteyttä käytetään
Nopein tapa aloittaa VPN:n käyttö on se tylsä: asenna kuluttajasovellus, kirjaudu sisään ja paina yhdistä. Useimmille ihmisille tarina päättyy siihen. Kolme käyttöönottopolkua kattaa lähes kaikki käyttötapaukset, ja lisäksi on yksi polku, joka suojaa kaikki verkkosi laitteet kerralla. Näin käytät VPN:ää jokaisella niistä ilman, että sotket asetukset.
Polku 1 – Kuluttaja-VPN työpöydällä
- Valitse palveluntarjoaja, jolla on riippumaton no-logs-auditointi ja julkaistu läpinäkyvyysraportti.
- Lataa virallinen sovellus vain palveluntarjoajan verkkosivuilta – älä koskaan kolmannen osapuolen latauspeilistä.
- Ennen ensimmäistä yhteyttä kirjaudu sisään ja avaa sovelluksen asetukset.
- Ota käyttöön tappokytkin (joskus nimellä ”network lock” tai ”internet protection”).
- Aseta protokollaksi WireGuard, ellei verkkosi estä sitä. Jos estää, vaihda OpenVPN:ään TCP/443-portin yli.
- Paina yhdistä. Tarkista sitten uusi IP-osoitteesi osoitteessa
ipleak.netja varmista, ettei DNS vuoda.
Polku 2 – Mobiilisovellus (iOS / Android)
- Asenna virallinen sovellus App Storesta tai Google Playsta ja varmista, että kehittäjän nimi vastaa palveluntarjoajan verkkosivuja.
- Kun sovellus pyytää, myönnä VPN-määritysoikeus – sen avulla sovellus rakentaa järjestelmänlaajuisen tunnelin.
- Ota asetuksissa käyttöön automaattinen yhdistäminen epäluotettavissa Wi-Fi-verkoissa. Puhelimet vaihtavat verkkoa jatkuvasti, ja tämä estää sinua jäämästä suojaamattomaan yhteyteen jollakin kahvilan hotspotilla.
- Varmista, että tappokytkin on päällä – Androidilla se on nimeltään ”Always-on VPN”, iOS:llä ”Connect on Demand”.
Polku 3 – Itse ylläpidetty WireGuard VPS:llä
- Luo palvelimen avainpari komennolla
wg genkey | tee privatekey | wg pubkey > publickey. - Rakenna tiedosto
/etc/wireguard/wg0.conf, johon tulevat palvelimen yksityisavain, kuunteluportti (oletuksena51820) ja jokaista asiakasta kohden oma[Peer]-lohko, jossa on asiakkaan julkinen avain ja sille määritetty VPN-IP. - Ota käyttöön IPv4-välitys (
sysctl net.ipv4.ip_forward=1) ja lisääiptables-NAT-sääntö, jotta asiakasliikenne naamioituu palvelimen julkisen liittymän taakse. - Nosta tunneli pystyyn komennolla
wg-quick up wg0ja ota se käyttöön käynnistyksessäsystemd:n kautta. - Luo asiakaskonfiguraatio (WireGuard-mobiilisovellus osaa lukea sen QR-koodina), yhdistä ja tarkista komennolla
wg show.
Polku 4 – VPN reititintasolla
VPN reitittimessä suojaa kaikki verkon laitteet ilman laitekohtaisia asiakasohjelmia. Se on hyödyllinen älytelevisioille ja IoT-laitteille, joissa ei ole omaa VPN-tukea. Tavallinen asennus käyttää DD-WRT- tai OpenWRT-laiteohjelmistoa OpenVPN- tai WireGuard-asiakkaalla. Haittapuoli: läpäisykykyä rajoittaa reitittimen prosessori. Useimmat kotireitittimet pystyvät ylläpitämään OpenVPN:llä vain 50–150 Mbps, vaikka liittymäsi on gigabitin luokkaa. Halvemmat reitittimet erityisesti.
Yhteyden varmistaminen: Mitä polkua tahansa käytätkin, tarkista kolme asiaa heti yhdistämisen jälkeen. Julkinen IP-osoite osoitteessa whatismyipaddress.com. DNS-vuodot osoitteessa dnsleaktest.com. WebRTC-vuodot osoitteessa browserleaks.com/webrtc. Jos mikä tahansa näistä paljastaa kotiliittymäsi, tunneli on jossain väärin konfiguroitu. Itse ylläpidetty VPN sveitsiläisellä VPS:llä antaa myös ylimääräisen lainkäyttöalueellisen kerroksen: tarkistetun sveitsiläisen tietosuojalain (revDSG) mukaan ei ole yleistä tietojen säilytysvelvoitetta, joka pakottaisi kirjaamaan asiakkaidesi liikenteen.
VPN:n rajoitukset: mitä VPN ei voi tehdä
VPN salaa liikenteen ja korvaa IP-osoitteen. Se on tekninen takuu, ja siinä kaikki. Lähes kaikki muu VPN:ille annettu yksityisyyshyöty riippuu joko siitä, mitä palveluntarjoaja päättää tehdä, tai ei ole lainkaan todellista. Tätä osiota VPN-markkinointisivut yleensä ohittavat. Ja juuri tämä on se, mitä käyttäjät tarvitsevat eniten.
VPN ei ole anonymiteettia. Palveluntarjoajasi näkee sen, minkä internetpalveluntarjoajasi näki ennen. He kirjaavat sen tai heitä pakotetaan säilyttämään se, ja suoja romahtaa siinä paikassa. Selaimen sormenjälki tunnistaa sinut silti. Canvas, WebGL, asennetut fontit, näytön resoluutio ja aikavyöhyke yhdistyvät sormenjäljeksi, joka selviää mistä tahansa IP-vaihdosta. Evästeet ja kirjautuneet tilit eivät välitä VPN:stä lainkaan. Kun kirjaudut Googleen tai Facebookiin, IP-osoitteella ei ole enää merkitystä. Tilisi on nyt tunniste. IPv6-vuodot ohittavat tunnelin. Jos asiakasohjelma ei estä IPv6-liikennettä ja verkkosi tukee sitä, alkuperäinen IPv6-osoite voi vuotaa VPN:n ohi. WebRTC-vuodot paljastavat paikalliset IP-osoitteet. Selaimia voidaan huijata paljastamaan todellinen IP-osoite STUN-pyyntöjen kautta. Poista WebRTC käytöstä tai asenna laajennus, joka estää sen. Nopeuden lasku on todellista ja väistämätöntä. Riippumattomat mittaukset osoittavat johdonmukaisesti läpäisykyvyn laskevan noin 15–20 % WireGuardilla, 20–25 % OpenVPN:llä UDP:n yli ja yli 50 % OpenVPN:llä TCP:n yli. Tämä riippuu reitistä ja palvelimen kuormasta. Odota sitä millä tahansa palveluntarjoajalla. Lainkäyttöalue kuuluu uhkamalliin.* Five Eyes- tai Fourteen Eyes -maissa toimivia palveluntarjoajia voidaan velvoittaa lain nojalla luovuttamaan tietoja ja pitämään vaitiolo. Sveitsi ja Islanti eivät kuulu näihin liittoihin.
Tämän listan yhteenveto: VPN on osa kokonaisuutta, ei täydellinen yksityisyysratkaisu. Jokainen, joka on tosissaan yksityisyytensä kanssa, yhdistää VPN:n kovennettuun selaimeen (poista WebRTC käytöstä, estä kolmannen osapuolen evästeet), erilliseen identiteettiin arkaluonteiseen toimintaan ja jonkinlaiseen kurinalaisuuteen sen suhteen, mihin tileihin kirjaudut tunnelin kautta. VPN hoitaa verkkokerroksen. Loput on sinun vastuullasi.
VPN yritysverkoissa: yritys- ja yrityskäyttö
Yritysympäristössä VPN on verkkoarkkitehtuurin malli, ei yksityisyyssovellus. Yritys-VPN laajentaa luotetun sisäverkon etälaitteisiin ja yhdistää toimipisteet, jotka eivät ole samassa rakennuksessa. Kaksi mallia hallitsee käyttöä:
| Näkökulma | Etäkäyttö-VPN | Sivustojen välinen VPN |
|---|---|---|
| Kuka yhdistää | Yksittäiset käyttäjät kannettavilta ja puhelimilta | Kaksi verkkoa (toimipisteet) yhdistyy pysyvästi |
| Tyypilliset protokollat | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE over IPsec, MPLS Layer 3 VPN |
| Hallinta | Käyttäjäkohtaiset tunnukset, MFA, varmenteet | Jatkuvasti päällä oleva tunneli reitittimien ja palomuurien välillä |
| Mittakaava | Sadoista tuhansiin samanaikaisiin käyttäjiin | Muutama tunneli, suuri kokonaiskaistanleveys |
| Esimerkkejä | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA–ASA, Fortinet FortiGate, Juniper SRX |
Kolmas muunnelma, SSL VPN eli selainpohjainen VPN, toimii kokonaan selaimen sisällä. Käyttäjä kirjautuu portaaliin ja pääsee sisäisiin verkkosovelluksiin asentamatta mitään. Cisco AnyConnect Secure Mobility Client ja Pulse Secure (nykyisin Ivanti) ovat tässä historialliset yrityskäytön standardit.
Operaattoriluokan laajoissa WAN-verkoissa MPLS Layer 3 VPN pitää asiakasliikenteen erillään palveluntarjoajan jaetussa runkoverkossa. Näin teleoperaattorit tarjoavat yksityisiä yhteyksiä laajassa mittakaavassa. Se on eri asia kuin salaukseen perustuvat VPN:t, joita loppukäyttäjät käyttävät arjessa.
Vuonna 2026 suurin arkkitehtuurimuutos on siirtymä vanhasta VPN:stä Zero Trust Network Access (ZTNA) -ratkaisuun. Perinteinen VPN antaa todennetulle käyttäjälle laajan pääsyn verkon osiin. ZTNA arvioi jokaisen pyynnön erikseen: tunnistautumisen, laitteen tilan ja kontekstin perusteella. Pääsy myönnetään vain tiettyihin sovelluksiin, ei koko aliverkkoon. Gartner on nostanut tämän strategiseksi suuntaukseksi yritysten tietoturva-arkkitehtuurissa. Useimmat suuret toimittajat (Cloudflare, Zscaler, Palo Alto Prisma) myyvät nyt ZTNA:ta vanhojen VPN-yhdyskäytävien rinnalla tai niiden sijaan.
Näin valitset VPN-palvelun: keskeiset kriteerit
Seitsemän kriteeriä erottaa luotettavat palveluntarjoajat markkinointijulkisivuista. Tärkein niistä näkyy vertailusivuilla harvoin: todiste paineen alla. Kuka tahansa voi väittää, ettei lokeja tallenneta. Oleellista on se, mitä tapahtui, kun viranomaiset oikeasti koputtivat ovelle.
| Kriteeri | Miksi se on tärkeää | Varoitusmerkki |
|---|---|---|
| Riippumaton audit ilman lokeja | Osoittaa, että käytäntö vastaa toteutusta | Pelkkä itseilmoitettu "ei lokeja" ilman ulkoista auditointia |
| Lainkäyttöalue Viiden/Neljäntoista silmän ulkopuolella | Pienentää altistumista tiedustelutietojen jakovaatimuksille | Kotipaikka USA:ssa, Isossa-Britanniassa tai Australiassa ilman vahvaa oikeudellista rakennetta |
| WireGuard-tuki | Nopeampi, nykyaikaisempi, pienempi hyökkäyspinta | Palveluntarjoaja tarjoaa vain OpenVPN:n tai oman protokollan |
| Kill switch | Estää IP-vuodot uudelleenyhdistyksen aikana | Sovellus ilman kill switchiä tai sellainen, joka epäonnistuu avoimeen tilaan |
| DNS-vuotojen esto | Ohjaa kaikki DNS-kyselyt tunnelin kautta | Todennettavat vuodot osoitteessa dnsleaktest.com |
| Avoimen lähdekoodin asiakasohjelma | Yhteisö voi tarkastaa koodin, ei piilotettua telemetriaa | Suljetun lähdekoodin binääri ja epämääräinen tietosuojakäytäntö |
| Todistettu paineen alla | Oikeat haasteet koettelivat ei-lokeja-väitettä | Ei julkisesti dokumentoituja oikeudellisia tapahtumia |
Kaksi tapausta määrittää tämän todistusvaatimuksen. Vuonna 2016 FBI määräsi Private Internet Accessin luovuttamaan käyttäjätietoja, jotka liittyivät pommiuhkauksiin. Yhtiön vastaus oli, että lokeja ei ollut olemassa. Rikosilmoitus itsessään vahvistaa, että PIA pystyi antamaan vain karkean maantieteellisen sijainnin IP-osoitteiden ryhmästä. Sitten tuli huhtikuu 2023. Ruotsin kansallinen operatiivinen osasto toimitti etsintälupauksen Mullvadin Göteborgin toimistoon tarkoituksenaan takavarikoida asiakastietoja.
Poliisi lähti tyhjin käsin. Tietoja ei ollut olemassa. Kaksi tapausta, sama lopputulos. Tämän todistusaineiston pitäisi painaa vakavassa VPN-vertailussa enemmän kuin mikä tahansa ominaisuuslista.
Jos haluat poistaa palveluntarjoajaan luottamisen kokonaan, ratkaisu on itse ylläpidetty VPN dedikoidulla palvelimella lainkäyttöalueella, joka kunnioittaa yksityisyyttä. Sinusta tulee palveluntarjoaja. Sinä kirjoitat käytännöt. Kolmatta osapuolta ei ole, jota voitaisiin pakottaa luovuttamaan keräämänsä tiedot, koska sellaista osapuolta ei ole olemassa.
Yhteenveto
VPN on salattu tunneli, joka vaihtaa IP-osoitteesi ja suojaa liikenteen internetpalveluntarjoajilta ja luotettavilta verkoilta. Protokollan valinta (WireGuard nopeuteen, OpenVPN yhteensopivuuteen, IKEv2 mobiiliin) asettaa suorituskyvylle ja turvallisuudelle katon. VPN on yksi kerros yksityisyysratkaisussa, ei täydellinen anonymiteetti. Evästeet, sormenjäljet ja kirjautuneet tilit tunnistavat sinut silti, riippumatta siitä, miltä IP-osoitteesi näyttää. Jos haluat mahdollisimman tiukan hallinnan lokien ja lainkäyttöalueen suhteen, oma VPN dedikoidulla palvelimella on luotetuin vaihtoehto.
Hanki dedikoitu palvelin Sveitsistä omaa VPN:ääsi varten
Haluatko ajaa omaa VPN:ää täydellä root-käyttöoikeudella ilman jaetun hostingin rajoituksia ja lainkäyttöalueella, joka antaa tietosuojatakuullesi todellisen oikeudellisen pohjan? PrivateAlps tarjoaa Sveitsiläisiä dedikoituja palvelimia juuri tähän. Sveitsin revDSG-kehys kieltää passiivisen joukkotietojen säilyttämisen. Kohdennettu luovutus BÜPF-valvontalain nojalla on mahdollinen vain tuomioistuimen määräyksellä. Kynnys on huomattavasti kapeampi kuin useimpien EU:n ja USA:n tietojen säilytysdirektiivien. VPN-hosting Sveitsiläisellä dedikoidulla palvelimella pidät avaimet itselläsi, hallitset lokeja ja päätät, mitä – jos mitään – säilytetään.
UKK
Mikä on VPN?
VPN on salattu tunneli laitteesi ja etäpalvelimen välillä. Se peittää IP-osoitteesi ja suojaa liikenteesi kaikilta, jotka seuraavat paikallista verkkoa. Ilman VPN:ää epäluotettavassa verkossa verkon ylläpitäjä voi lukea jokaisen salaamattoman paketin ja nähdä jokaisen yhteyden kohteen. Kun VPN on käytössä, ulkopuolisille näkyy vain salattu tunneli palvelimelle.
Miten VPN toimii?
Lyhyesti: VPN suorittaa todennetun kättelyn palvelimen kanssa, johtaa jaetun symmetrisen salausavaimen ja reitittää jokaisen lähtevän paketin salatun tunnelin kautta tuolle palvelimelle. Palvelin välittää liikenteesi omalla IP-osoitteellaan. DNS-kyselyt kulkevat myös tunnelin kautta, joten internetpalveluntarjoaja ei näe, mihin verkkotunnuksiin menet. Kohde näkee vain VPN-palvelimen, ei sinua.
Mikä on VPN-protokolla?
VPN-protokolla on sääntöjoukko, joka ohjaa avainten vaihtoa, salausta ja tiedonsiirtoa asiakkaan ja palvelimen välillä. Vuonna 2026 kolme on käytön arvoisia. WireGuard on nopein, pienin koodikanta ja nykyaikainen kryptografia. OpenVPN on yhteensopivin ja toimii TCP/443-portilla, joten se ohittaa tiukat palomuurit. IKEv2/IPsec sopii parhaiten mobiiliin, koska se yhdistää uudelleen heti, kun vaihdat verkkoa. PPTP ja L2TP/IPsec ovat vanhentuneita.
Mihin VPN:ää käytetään?
Pääasiassa kolmeen asiaan. Liikenteen salaaminen, jotta paikallisen verkon ylläpitäjät eivät voi lukea sitä. IP-osoitteesi vaihtaminen palvelimen osoitteeseen. Yhteyksien suojaaminen epäluotettavissa verkoissa, kuten julkisessa Wi-Fi:ssä. VPN ei tee sinusta anonyymia kirjautuneille palveluille. Se ei myöskään päivitä ohjelmistojasi eikä estä seurantaevästeitä. Pidä VPN:ää laajemman yksityisyysstrategian verkkosalauskerroksena.
Tekeekö VPN minusta anonyymin?
Ei. VPN piilottaa IP-osoitteesi verkkosivuilta ja toimintasi paikalliselta verkolta, mutta anonymiteetti on aivan eri asia. Selaimen sormenjälki (canvas, fontit, aikavyöhyke), seurantaevästeet ja kaikki kirjautumasi tilit tunnistavat sinut edelleen yksilöllisesti. Todellinen anonymiteetti vaatii Torin ja tarkan operatiivisen erottelun: eri identiteetit, eri selaimet ja ei kirjautuneita tilejä, jotka voisivat yhdistää istunnot toisiinsa.
Mikä on VPN-palvelin?
VPN-palvelin on etäkone, joka päättää laitteestasi tulevan salatun tunnelin, purkaa liikenteesi ja välittää sen julkiseen internetiin omalla IP-osoitteellaan. Paluuliikenne kulkee samaa tunnelia pitkin. Verkkosivut näkevät palvelimen IP-osoitteen. Sen sijainti määrittää, miltä maantieteellinen sijaintisi näyttää.
Mikä on VPN-asiakasohjelma?
VPN-asiakasohjelma on laitteesi ohjelma, joka rakentaa tunnelin ja hallitsee sitä. Se hoitaa kättelyn, luo virtuaalisen verkkoliitännän, toteuttaa kill switchin ja ohjaa DNS-kyselyt tunnelin kautta. Esimerkkejä ovat virallinen WireGuard-sovellus, OpenVPN Connect sekä Mullvadin ja ProtonVPN:n asiakasohjelmat. Avoimen lähdekoodin asiakasohjelmat voidaan tarkastaa. Suljetun lähdekoodin ohjelmia ei voida.
Onko VPN laillinen?
VPN on laillinen useimmissa maissa, kuten USA:ssa, Isossa-Britanniassa, EU:ssa, Kanadassa, Australiassa ja Sveitsissä. Sitä rajoitetaan tai kielletään Kiinassa, Venäjällä, Iranissa, Valko-Venäjällä, Turkmenistanissa ja Pohjois-Koreassa, joissa hallitukset joko vaativat luvanvaraisia palveluntarjoajia tai estävät VPN-liikenteen kokonaan. VPN:n käyttö ei tee laittomasta toiminnasta laillista. Tekijänoikeusrikkomukset ja tietokonepetokset ovat edelleen laittomia, vaikka käyttäisit tunnelia.
Mikä on VPN ilman lokeja (no-logs)?
VPN ilman lokeja on palveluntarjoaja, joka ei säilytä yhteysaikaleimoja, lähde-IP-osoitteita, DNS-kyselyitä eikä selaushistoriaa. Väitteellä on merkitystä vain, jos riippumaton audit (esim. Cure53, KPMG, PwC) vahvistaa sen. Pelkät itseilmoitukset ovat markkinointia. Lainkäyttöalueet Viiden/Neljäntoista silmän ulkopuolella, kuten Sveitsi, Islanti ja Panama, asettavat pakottavalle luovutukselle vahvempia oikeudellisia esteitä kuin USA, Iso-Britannia tai EU.
