



Mikä on zero trust -verkko? Arkkitehtuuri, periaatteet ja käyttötapaukset?
Mitä zero trust -tietoturva on?
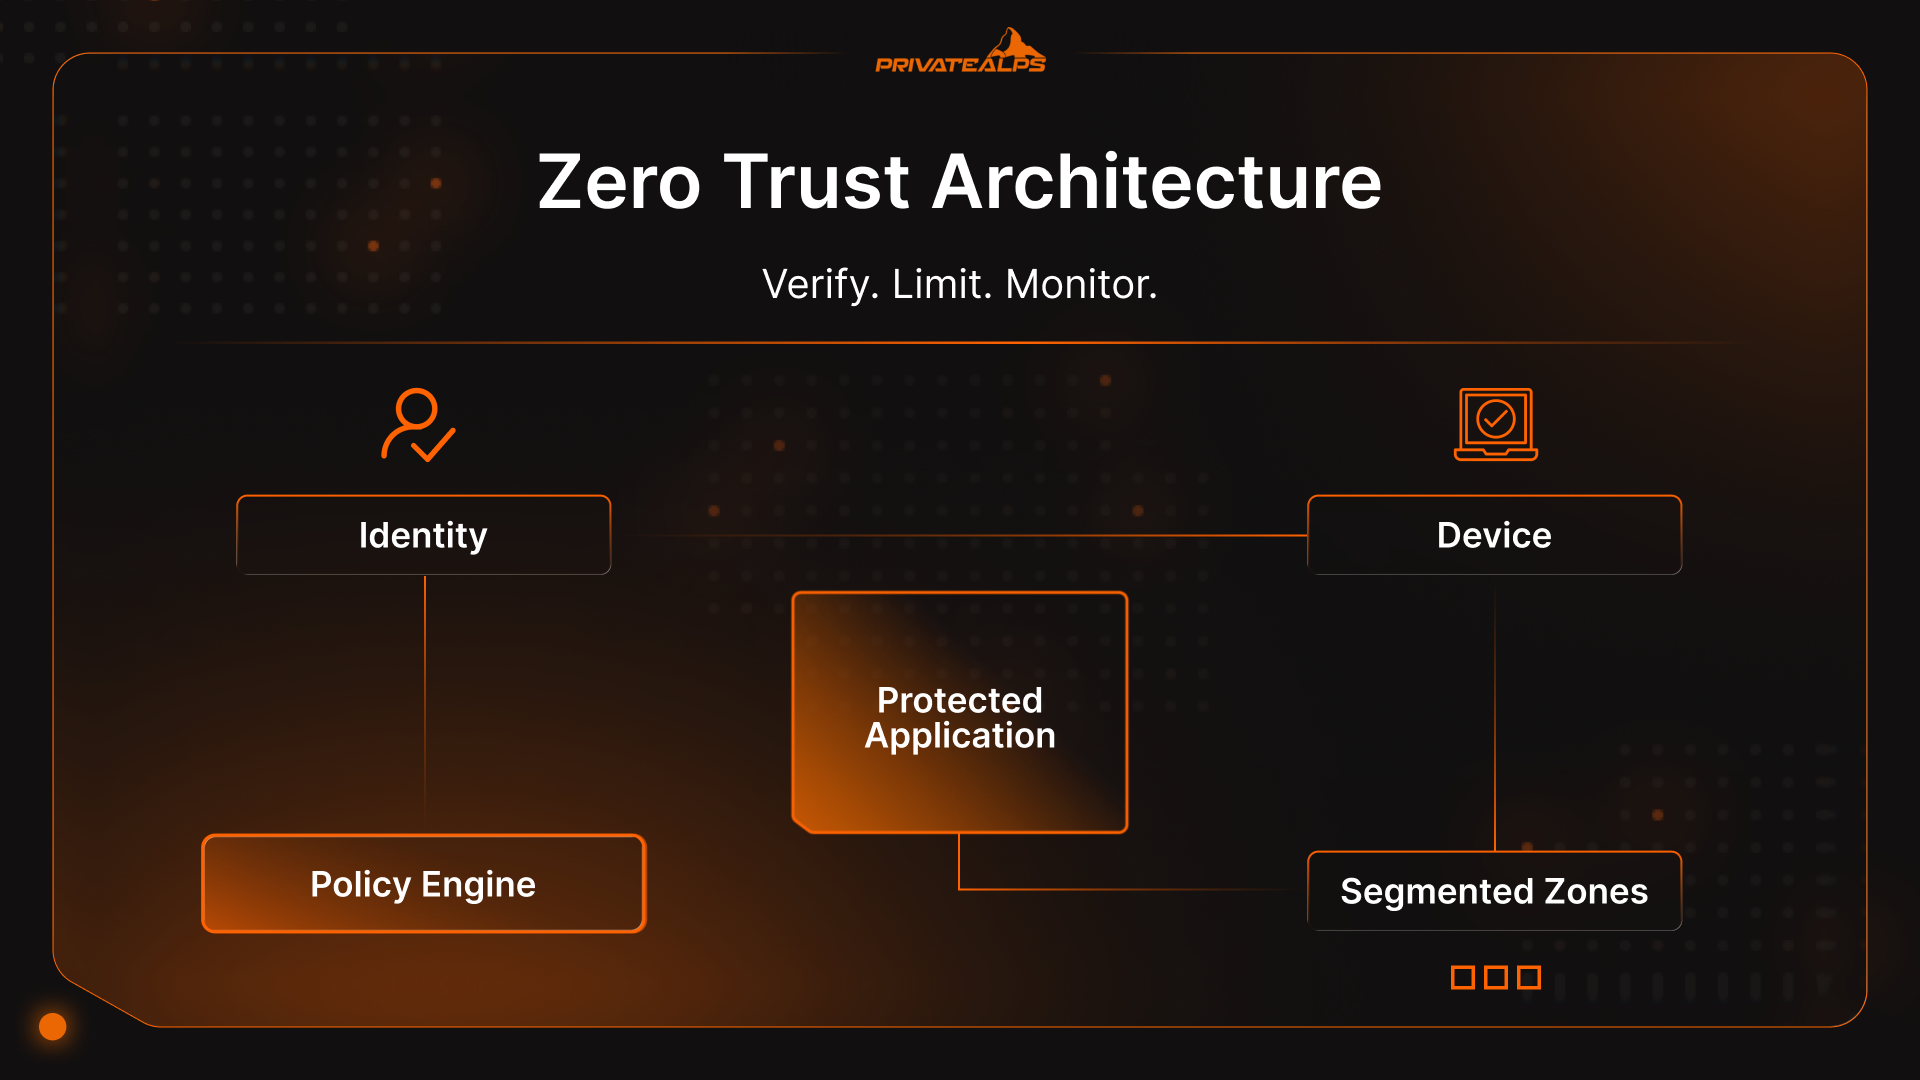
Kyseessä on tietoturva-arkkitehtuuri, joka lähtee yksinkertaisesta oletuksesta: mitään ei luoteta oletusarvoisesti. Ei käyttäjiä, ei laitteita, ei sovelluksia. Kirjautuminen ei käännä mitään luottamuskytkintä. Käyttöoikeuksia tarkistetaan koko ajan niin kauan kuin istunto on voimassa.
Zero trust ei ole työkalu, jonka asennat, eikä merkki, jonka toimittaja myy. Se on tapa suunnitella järjestelmiä niin, että luottamus tarkistetaan aina, kun sillä on merkitystä, eikä sitä myönnetä kerran ja unohdeta.
Jos olet nähnyt, miten tietomurrot todellisuudessa etenevät, tämä ajatus tuntuu ilmeiseltä. Hyökkääjät eivät enää murra palomuureja. He kirjautuvat sisään. Verizonin vuoden 2025 tietomurtoaineisto osoittaa, että suurin osa vakavista verkkosovellusten tietoturvatapauksista alkaa yhä varastetuilla tunnistetiedoilla. Sen jälkeen perinteiset verkot ovat anteliaita. Ne olettavat, että luottamus pitää, henkilöllisyys ei muutu ja laitteet ovat puhtaita.
Juuri nämä oletukset murtuvat.
Kun siis kysytään: ”Mitä zero trust tarkoittaa, ja miksi se on nyt tärkeää?”, rehellinen vastaus on epämukava: zero trust -konsepti on olemassa, koska perinteiset järjestelmät ovat liian luottavaisia liian pitkään. Zero trust tarkoittaa, että luottamus vanhenee. Henkilöllisyys tarkistetaan uudelleen. Laitteita kyseenalaistetaan. Käyttöoikeudet kapenevat, eivät laajene, mitä pidempään istunto kestää.
Tässä artikkelissa kerrotaan, mitä zero trust -verkkoyhteydet ovat, miten zero trust -tietoturva-arkkitehtuuri toimii käytännössä ja miksi asialla on merkitystä.
Miksi zero trust -malli syntyi: reunaverkkoon perustuvan tietoturvan romahtaminen
Zero Trust ei ilmaantunut siksi, että tietoturvatiimit halusivat uuden viitekehyksen, josta väitellä. Se syntyi, koska verkon reuna lakkasi vastaamasta sitä, miten järjestelmiä oikeasti rakennetaan ja käytetään. Vanha ajatus, että ”verkon” ympärille voi vetää rajan ja luottaa rajan sisäpuolelle, murtui nopeasti. Murtuminen jatkui, kunnes sitä ei enää voinut puolustaa vakavasti.
Kyse ei ollut yhdestä teknologiasta. Muutos oli useiden pienten, käytännöllisten muutosten summa, joka poisti kaiken mielekkään reunan, jota puolustaa. Zero trust -tietoturva on vastaus tähän todellisuuteen, ei muotivirtaus.
Mikä muuttui verkkoarkkitehtuurissa
Verkot lakkasivat olemasta paikkoja ja muuttuivat poluiksi.
Sovellukset siirtyivät SaaS-alustoille, joita yritys ei omista. Työkuormat levisivät useisiin pilviin. Sisäiset työkalut alkoivat kommunikoida suoraan ulkoisten rajapintojen kanssa. Työntekijät käyttivät henkilökohtaisia laitteita. Ulkoiset konsultit tulivat ja menivät. Hybridiympäristöistä tuli normaaleja, ei siirtymävaiheen ratkaisuja.
Tässä ympäristössä oletus puolustettavissa olevasta reunasta romahtaa. Ei ole yhtä ”sisäpuolta”. Henkilöllisyydestä tulee ainoa johdonmukainen signaali, joka kulkee käyttäjien, laitteiden ja työkuormien mukana eri ympäristöjen välillä. Zero trust -malli sopii järjestelmiin, jotka on suunniteltu hajautetuiksi alusta alkaen, eikä palomuurin taakse liimattuihin kokonaisuuksiin.
Uhkamaiseman ajurit
Hyökkääjät sopeutuivat tähän nopeammin kuin useimmat puolustukset.
Tunnistetietojen varastamisesta tuli hallitseva sisäänpääsyreitti, koska se toimii. Verizonin vuoden 2025 DBIR-raportti osoittaa, että suurin osa vakavista verkkosovellusten tietomurroista alkaa yhä varastetuilla tunnistetiedoilla. Kun hyökkääjät todentuvat onnistuneesti, reunapuolustukset väistyvät. Todennus onnistuu, luottamus myönnetään, eikä mikään merkityksellinen tarkista uudelleen, mitä sen jälkeen tapahtuu.
Sisäpiiririski, joka on joko tarkoituksellista tai vahingossa tapahtuvaa, noudattaa samaa kaavaa. Todennus kertoo, ”kuka kirjautui sisään”, ei sitä, ”mitä hänen pitäisi saada tehdä juuri nyt”. Sivuttaissiirtyminen menestyy verkoissa, jotka käsittelevät käyttöoikeutta kertaluonteisena päätöksenä.
Zero trust -arkkitehtuurin keskeiset periaatteet
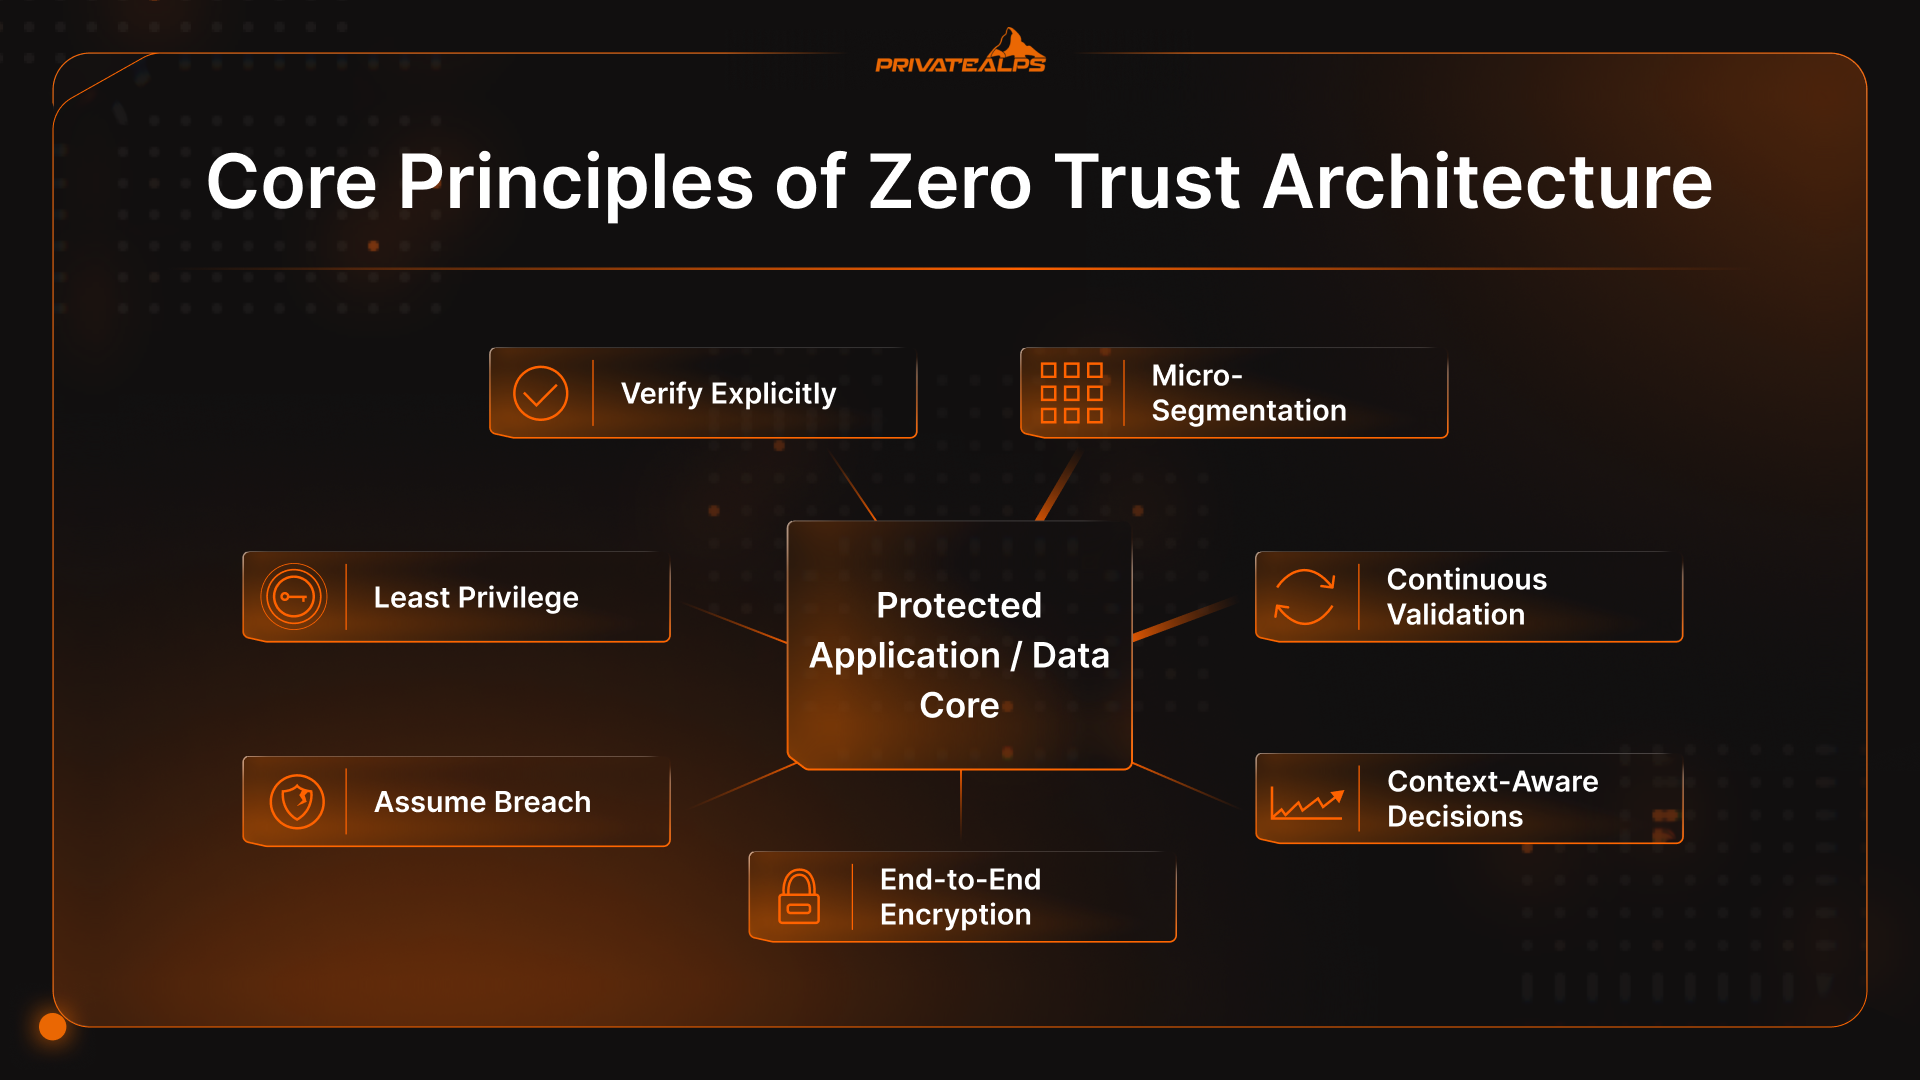
Zero trust -tietoturvan periaatteet eivät ole arvoja tai iskulauseita. Ne ovat sääntöjä, joita järjestelmien on noudatettava, jotta zero trust -tietoturva kestää painetta.
- Varmista eksplisiittisesti: Jokainen käyttöoikeuspyyntö on arvioitava todellisten signaalien perusteella: henkilöllisyys, laitteen tila, sijainti, käyttäytyminen ja käytettävän kohteen arkaluonteisuus. Kun syötteet muuttuvat, myös vastaus voi muuttua. Tämä on käytännön zero trust -tietoturvan lähtökohta.
- Vähimmän oikeuden periaate: Käyttöoikeuksien tulee pysyä kapeina, täsmällisinä ja tilapäisinä. Ihmiset ja palvelut saavat sen, mitä työn tekemiseen tarvitsevat, ja sen jälkeen oikeus poistuu. Mitä pidempään käyttöoikeus on voimassa, sitä enemmän ongelmia se aiheuttaa.
- Oleta murto: Järjestelmien tulee toimia niin, kuin joku olisi jo jossain sisällä. Tämä ajattelutapa rajoittaa, kuinka pitkälle vahinko voi levitä, hidastaa sivuttaisliikkumista ja tuo outoa käyttäytymistä esiin aiemmin. Zero trust -malli toimii, koska se odottaa vikoja eikä käsittele niitä poikkeustapauksina.
- Mikrosegmentointi: Verkot jaetaan pieniin, eristettyihin vyöhykkeisiin sovellusten ja työkuormien ympärille, eikä niistä tehdä tasaisia sisäisiä tiloja. Edes todennetut käyttäjät eivät saa vapaata liikkuvuutta. Kun jokin hajoaa, vahinko jää pieneksi.
- Jatkuva validointi: Luottamus vanhenee. Laitteet poikkeavat vaatimustenmukaisuudesta. Käyttäytyminen muuttuu kesken istunnon. Zero Trust -järjestelmät tarkistavat jatkuvasti ja voivat peruuttaa tai tiukentaa käyttöoikeuksia riskin kasvaessa. Kertaluonteinen hyväksyntä on se asia, johon hyökkääjät luottavat eniten.
- Kontekstitietoiset päätökset: Käyttöoikeuspäätösten tulee heijastaa sitä, mitä juuri nyt tapahtuu: kellonaikaa, epätavallista käyttäytymistä, sijainnin muutoksia ja tietojen arkaluonteisuutta. Näin zero trust -verkko pysyy käyttökelpoisena olematta naiivi.
- Päästä päähän -salaus: Tiedot tulee suojata siirron aikana riippumatta siitä, mihin ne kulkevat. Salatut yhteydet vähentävät riippuvuutta ”luotetuista verkoista” ja pakottavat tarkistamaan luottamuksen päätepisteissä näkymättömien välikerrosten sijaan.
Zero trust -verkon keskeiset osat
Zero-trust-tietoturvamalli toimii vain, jos arkkitehtuuri pystyy toteuttamaan päätökset kaikkialla, missä luottamus yleensä livahtaa mukaan. Tähän tarvitaan tiettyjä rakennuspalikoita, joista jokainen tekee työtä, jonka vanhemmat verkot joko ohittivat tai piilottivat oletusten taakse. Kyse ei ole työkalujen ostamisesta. Kyse on oikeiden toimintojen olemassaolosta, nimesi ne suoraan tai et.
Zero trust -verkon ydinkomponentit
| Komponentti | Mitä se tekee | Mitä se korvaa tai korjaa |
|---|---|---|
| Identity and Access Management (IAM) | Varmistaa, kuka tai mikä pyytää käyttöä ja mihin sillä on oikeus | Verkkopohjainen luottamus ja jaetut tunnukset |
| Laitteen luottamus ja tilan tarkistus | Vahvistaa laitteen kunnon ja vaatimustenmukaisuuden ennen käyttöä ja sen aikana | Sokea luottamus ”hallittuihin” tai sisäisiin laitteisiin |
| Verkon mikrosegmentointi | Rajoittaa sivuttaisliikkumista työkuormien ja palveluiden välillä | Tasaiset sisäverkot ja karkeat VLANit |
| Käytäntömoottori | Arvioi käyttöoikeuspäätökset reaaliajassa kontekstin ja riskin perusteella | Staattiset käyttöoikeussäännöt ja kertaluonteiset hyväksynnät |
| Käytäntöjen täytäntöönpanopisteet (PEP) | Panee päätökset täytäntöön yhdyskäytävissä, agenteissa, rajapinnoissa tai sivuvaunuissa | Pelkät keskitetyt pullonkaulat |
| Jatkuva valvonta ja analytiikka | Havaitsee poikkeavan käyttäytymisen ja säätää luottamusta dynaamisesti | ”Kirjaudu kerran, luota ikuisesti” -mallit |
Identity and Access Management (IAM)
Henkilöllisyys on lähintä, mitä nykyjärjestelmillä on reunan kaltaista. Ihmisillä on henkilöllisyys. Myös palveluilla on. Samoin rajapinnoilla ja taustatyökuormilla. IAM pitää nämä henkilöllisyydet käytettävinä, kun ne liikkuvat pilvialustojen, SaaS-työkalujen ja omien järjestelmien välillä, eikä käyttöoikeuslogiikka hajoa aina, kun jotain siirtyy.
Laitteen luottamus ja tilan arviointi
Pelkät tunnistetiedot eivät kerro, onko pyyntö turvallinen. Laitteen tila täyttää tämän aukon.
Tilatarkistukset katsovat signaaleja, kuten käyttöjärjestelmän version, päivitystason, salauksen tilan, päätepisteen suojauksen ja merkit manipuloinnista. Käyttöoikeuksia voidaan rajoittaa, tiukentaa tai evätä näiden signaalien perusteella. Näin zero trust -tietoturvamalli ottaa huomioon kadonneet kannettavat, henkilökohtaiset laitteet ja koneet, jotka poikkeavat vaatimustenmukaisuudesta.
Verkon mikrosegmentointi
Mikrosegmentointi katkaisee tavan käsitellä sisäverkkoja avoimena tilana. Laajan sisäisen pääsyn sijaan työkuormat ja sovellukset eristetään täsmällisten käytäntöjen taakse.
Toisin kuin perinteiset VLANit, segmentointi seuraa työkuormaa, ei aliverkkoa. Todennetut käyttäjät eivät saa vapaata liikkuvuutta vain siksi, että he ovat ”sisällä”. Kun tunnistetietoja väärinkäytetään, sivuttaisliikkuminen pysähtyy nopeasti. Tämä eristäminen on yksi käytännöllisimmistä hyödyistä zero trust -mallissa.
Käytäntömoottori ja käytäntöjen täytäntöönpanopisteet
Käytäntömoottori on paikka, jossa käyttöoikeuspäätökset tehdään. Se tarkastelee henkilöllisyyttä, laitteen tilaa, kontekstia ja käytäntösääntöjä pyyntöjen saapuessa. Käytäntöjen täytäntöönpanopisteet panevat nämä päätökset täytäntöön yhdyskäytävissä, päätelaiteagenteissa, sivuvaunuissa tai rajapinnoissa. Päätökset pysyvät johdonmukaisina, ja täytäntöönpano pysyy lähellä resurssia. Näin zero trust -tietoturva skaalautuu ilman, että kaikki nojaa yhteen keskitettyyn pullonkaulaan.
Jatkuva valvonta ja analytiikka
Staattiset käyttöoikeuspäätökset vanhenevat huonosti. Käyttäytyminen muuttuu kesken istunnon. Vaarantuneet tilit eivät ilmoita itsestään.
Jatkuva valvonta syöttää telemetriaa, kuten kirjautumismalleja, käyttötiheyttä ja tietojen siirtoa, takaisin käytäntöpäätöksiin. Kun käyttäytyminen poikkeaa, käyttöoikeuksia voidaan tiukentaa tai sulkea kokonaan. Tämä palautesilmukka on syy siihen, miksi zero trust ei pysähdy todennukseen.
Zero trust vs. perinteinen reunaverkkoon perustuva tietoturva
Reunaverkkoon perustuva tietoturva yrittää päättää, mikä on ”sisällä”, ja sen jälkeen rentoutuu. Zero Trust päättää jatkuvasti ja rajaa käyttöoikeudet resursseihin sen sijaan, että jakaisi verkkonäkyvyyttä.
| Kategoria | Perinteinen reunaverkkoon perustuva tietoturva | zero trust / zero trust -tietoturva |
|---|---|---|
| Luottamusmalli | ”Sisällä” luotetaan rajatarkistuksen jälkeen | Luottamusta ei oleteta koskaan; jokainen pyyntö tarkistetaan ja tarkistetaan uudelleen |
| Käytönvalvontatapa | Verkkokeskeinen (VPN verkkoon, laaja sisäinen ulottuvuus) | Resurssikeskeinen (sovelluskohtainen tai resurssikohtainen pääsy, vähimmän oikeuden periaate) |
| Verkkonäkyvyys | Keskittyy pohjois–etelä-liikenteeseen reunalla | Vahvempi itä–länsi-näkyvyys: sisäinen palveluiden välinen liikenne ja istuntojen käyttäytyminen |
| Skaalautuvuus | Skaalautuu huonosti hybridi-, SaaS- ja monipilviympäristöissä | Rakennettu hajautetuille järjestelmille; henkilöllisyys ja käytäntö kulkevat ympäristöstä toiseen |
| Murron rajaaminen | Usein heikko, kun hyökkääjä on sisällä; sivuttaisliikkuminen on yleistä | Suunniteltu rajoittamaan vahingon laajuutta mikrosegmentoinnilla ja rajatuilla istunnoilla |
| Etäyhteyksien hallinta | VPN laajentaa sisäistä hyökkäyspintaa etäkäyttäjille | ZTNA-tyyppinen pääsy vähentää altistumista yhdistämällä käyttäjät sovelluksiin, ei verkkoihin |
Reunaverkkoon perustuvalla tietoturvalla on yhä roolinsa (reunavalvontaa tarvitaan edelleen). Ongelma on, että reunamallit kamppailevat, kun henkilöllisyyden vaarantuminen on yleisin sisäänpääsyreitti. Jos hyökkääjät voivat kirjautua varastetuilla tunnistetiedoilla, reuna ei auta paljoa.
Zero Trust Network Access (ZTNA): ydinteknologia
Kun ihmiset kysyvät: ”Mitä zero trust -verkkoyhteys on?”, he kysyvät yleensä ensin teknologiasta.
ZTNA ei ole ”Zero Trust laatikossa”. Se on yksi käyttötapa, joka tekee zero trust -tietoturvamallista toimivan, erityisesti käyttäjille, jotka eivät enää istu yrityksen lähiverkossa.
Ajattele ZTNA:ta täytäntöönpanokerroksena. Zero Trust on ajatus. ZTNA muuttaa toimintojen järjestystä.
Vanhassa etäyhteydessä yhdistät ensin ja selvität myöhemmin, mitä saat tehdä. ZTNA toimii päinvastoin. Henkilöllisyys tarkistetaan etukäteen. Laitteen kunto arvioidaan. Käytäntö otetaan käyttöön. Vasta sen jälkeen yhteys luodaan, ja se luodaan tiettyyn sovellukseen, ei sen takana olevaan verkkoon.
Sisäistä IP-osoitetta ei jaeta. Ei implisiittistä pääsyä viereisiin järjestelmiin. Jokainen istunto on suunniteltu kapeaksi ja sitä valvotaan sen ollessa aktiivinen. Jos tilatiedot heikkenevät tai käyttäytyminen muuttuu, käyttöoikeus voi muuttua kesken istunnon. Tämä kulku on selkein vastaus kysymykseen ”Mikä on zero trust -verkko?”, kun haluaa käytännöllisen eikä käsitteellisen vastauksen.
ZTNA vs. VPN: keskeiset erot
VPN-yhteyksissä oletetaan, että kun olet sisällä, kuulut sinne. ZTNA olettaa, että tuo oletus lopulta osoittautuu vääräksi. Juuri tämä ero saa tiimit, jotka miettivät ”mikä on zero trust kyberturvallisuudessa”, usein aloittamaan täältä.
| Kategoria | VPN | ZTNA |
|---|---|---|
| Käyttöoikeuksien laajuus | Laaja pääsy sisäiseen verkkoon | Pääsy tiettyihin sovelluksiin tai resursseihin |
| Hyökkäyspinta | Paljastaa sisäiset verkkoreitit | Sisäiset sovellukset pysyvät piilossa |
| Luottamuksen malli | Luottamus myönnetään yhteyden muodostamisen jälkeen | Luottamus arvioidaan uudelleen istunnon aikana |
| Skaalautuvuus | Keskitetyt pullonkaulat, hauras suuressa mittakaavassa | Suunniteltu hajautetuille käyttäjille ja sovelluksille |
| Käyttäjäkokemus | Koko liikenne kulkee tunnelissa, usein hidas tai epävakaa | Suora pääsy sovelluksiin, yleensä kevyempi |
| Käyttöönottomalli | Kiinteät yhdyskäytävät | Hajautettu tai pilvipohjainen valvonta |
ZTNA:n käyttöönottomallit
On kaksi yleistä mallia, ja useimmat ympäristöt käyttävät lopulta molempia.
Agenttipohjainen ZTNA toimii hallituissa laitteissa. Se antaa rikkaampaa tietoa laitteen tilasta ja tiukemman hallinnan, mikä sopii työntekijöille ja pitkäaikaisille päätelaitteille.
Palvelulähtöinen, asiakasohjelmistoton ZTNA perustuu tunnistautumiseen ja selainkäyttöön. Se sopii urakoitsijoille, kumppaneille ja lyhytaikaiselle pääsylle tilanteisiin, joissa ohjelmiston asentaminen ei ole realistista.
Kumpikaan malli ei ole toista ”enemmän zero trust”. Zero trust -malli toimii silloin, kun pääsy vastaa riskiä, eikä silloin, kun kaikki pakotetaan samaa reittiä.
Zero trust ja SASE: arkkitehtuurin yhteensovittaminen
Zero trust ja SASE sekoittuvat helposti, koska ne tulevat usein käyttöön yhtä aikaa. Tiimit ottavat ne käyttöön samaan aikaan, myyjät esittelevät ne samassa yhteydessä, ja pian ne kuulostavat vaihdettavilta. Eivät ole. Ne ratkaisevat eri ongelmia, ja kahden sekoittaminen johtaa yleensä myöhemmin kankeisiin suunnitteluratkaisuihin.
Missä SASE ja Zero trust kohtaavat
SASE on toimitusmalli. Se yhdistää verkko- ja tietoturvapalvelut ja tuo ne lähemmäs käyttäjiä ja sovelluksia, yleensä pilvipohjaisen reunan kautta. Zero trust on logiikka, jota sovelletaan tämän kehyksen sisällä.
Useimmat SASE-alustat soveltavat lopulta zero trust -periaatteita, nimesivät ne niin tai eivät. ZTNA päättää, kuka voi päästä sovellukseen. Suojatut verkkoyhdyskäytävät valvovat ulospäin menevää liikennettä. CASB-säännöt ohjaavat SaaS-palveluiden käyttöä. Palvelona toimiva palomuuri hoitaa verkon perussuodatuksen.
Yhdessä nämä osat tekevät mahdolliseksi soveltaa zero trust -tietoturvaa johdonmukaisesti ilman, että liikenne kulkee takaisin keskitettyyn datakeskukseen.
Keskeinen ero on tämä: SASE vastaa siitä, missä hallintakeinot sijaitsevat ja miten ne toimitetaan. Zero trust -malli vastaa siitä, milloin ja miksi pääsy pitäisi sallia. SASE-ratkaisun voi ottaa käyttöön ilman vahvaa zero trust -logiikkaa, ja zero trust -periaatteita voi soveltaa ilman täyttä SASE-pinoa. Ne kohtaavat, koska nykyaikaiset ympäristöt tarvitsevat yleensä molempia.
Milloin harkita SASEa zero trustin toteuttamiseen
SASE on järkevä silloin, kun arkkitehtuuri on jo valmiiksi hajautettu.
Jos henkilöstösi on jakautunut eri alueille, sovelluksesi ovat useissa pilvissä ja SaaS-liikenne hallitsee, keskitetty tietoturva alkaa tuntua hitaalta ja hauraalta. SASE auttaa valvomaan zero trust -tietoturvaa lähempänä käyttäjiä, mikä vähentää viiveitä ja operatiivista hajaantumista.
Se on hyödyllinen myös silloin, kun tiimit yrittävät yhdistää kasan yksittäisiä ratkaisuja. Organisaatiot, joilla on erilliset VPN-yhteydet, verkkovälityspalvelimet, CASB-ratkaisut ja palomuurit, kamppailevat usein epäjohdonmukaisten käytäntöjen kanssa. SASE-lähestymistapa voi yksinkertaistaa toimitusta ja kunnioittaa samalla taustalla olevia zero trust -tietoturvan periaatteita.
SASE ei kuitenkaan määritä luottamusta puolestasi. Se vaatii edelleen selkeät käytännöt, puhtaan identiteettidatan ja kurinalaisuutta.
Zero trust -verkon hyödyt
Kun kysyt itseltäsi ”mikä on zero trust -tietoturvamalli?”, huomaat yleensä alkavasi pohtia sen arvoa. Tällä hetkellä noin 82 % yrityksistä on ottanut käyttöön zero trust -mallin. Syy ei ollut se, että malli kuulosti tyylikkäältä. Syy oli, että se helpottaa tiettyjen ongelmien hallintaa, mittaamista ja selittämistä, kun jotain menee pieleen.
Keskeisiä hyötyjä, joita organisaatiot näkevät, ovat:
- Pienempi vaikutusalue häiriötilanteissa: Vaarantunut tili tai laite voi koskea vain niihin, joihin sillä oli jo lupa. Se ei leviä koko ympäristöön.
- Nopeampi havaitseminen ja reagointi: Jatkuvat tarkistukset tekevät poikkeavasta käyttäytymisestä vaikeampaa sivuuttaa, mikä lyhentää tutkintoja ja vähentää aikaa, jonka hyökkääjät viihtyvät järjestelmässä.
- Selkeämpi käyttöoikeuksien vastuullisuus: Näet, kuka pääsi mihinkin, millä ehdoilla ja mikä sääntö sen salli. Tällainen selkeys on tärkeää, kun asiat menevät pieleen.
- Vähemmän riippuvuutta verkkosijainnista: Se, mistä henkilö yhdistää, ei enää paina niin paljon, mikä tekee etä- ja hybridiympäristöistä helpommin hahmotettavia.
- Ennustettavampi pääsynhallinta: Säännöt asuvat käytännöissä eivätkä puolimuistetuissa palomuurimuutoksissa tai perityissä oikeuksissa, joiden omistajaa ei enää ole.
- Pienempi vaikutus tunnistetietojen varastamisesta: Kun pääsy on rajattu ja lyhytaikaista, vuotaneet tunnistetiedot eivät pääse pitkälle.
Yhteinen teema ei ole täydellisyys vaan hallinta. Zero trust -verkko tekee vioista pienempiä, näkyvämpiä ja helpommin rajattavia.
Mihin zero trustia käytetään? Käyttötapaukset
Zero trust on tärkeimmillään siellä, missä luottamus oli aiemmin oletus, jota ei juuri mietitty. Nämä ovat tilanteita, joissa malli todistaa arvonsa.
Etä- ja hybridityövoiman tietoturva
Etätyö ei vain siirtänyt ihmisiä toimistojen ulkopuolelle. Se poisti sijainnilta kaiken todellisen luottamusarvon. Zero trust vastaa tähän sitomalla pääsyn identiteettiin ja laitteen tilaan eikä verkkosijaintiin. Käyttäjät yhdistävät yksittäisiin sovelluksiin eivätkä sisäiseen verkkoon. Altistuminen vähenee, eikä kaikkien tarvitse kulkea hauraan VPN-ratkaisun kautta.
Suojautuminen kiristyshaittaohjelmilta
Kiristyshaittaohjelmat leviävät liikkumalla sivusuunnassa. Zero trust on suunniteltu hidastamaan tätä ja rajoittamaan, kuinka pitkälle ne pääsevät.
Vahvat identiteettitarkistukset vähentävät ensimmäisen pääsyn todennäköisyyttä. Mikrosegmentointi rajoittaa, mihin vaarantuneet tilit voivat siirtyä seuraavaksi. Jatkuva validointi tarkoittaa, että poikkeava käyttäytyminen voi laukaista pääsymuutoksia ennen kuin salaus leviää ympäristöön. Tavoitteena ei ole estää jokaista tunkeutumista. Tavoitteena on estää yhden virheen kääntyminen koko yhtiön laajuiseksi katkokseksi.
Toimitusketju ja kolmansien osapuolten pääsy
Toimittajat ja urakoitsijat tarvitsevat yleensä pääsyä nopeasti, ja he tarvitsevat sitä yleensä vain lyhyen aikaa. Perinteiset ratkaisut hoitavat tämän huonosti. Ne myöntävät laajat oikeudet, jotta työt etenevät, ja unohtavat sitten perua ne. Zero trust hoitaa asian toisin. Pääsy rajataan tiettyihin sovelluksiin, se on ajallisesti rajattu ja sitä tukevat selkeät säännöt. Jos kumppanin tunnistetiedot varastetaan, vahinko jää pieneksi. Tällä on merkitystä nyt, kun toimitusketjuhyökkäykset näyttävät usein aivan tavalliselta työltä.
IoT- ja hallitsemattomien laitteiden tietoturva
Monet laitteet eivät pysty ajamaan agentteja tai tukemaan nykyaikaista todennusta. Zero trust ei teeskentele, että ne pystyvät.
Sen sijaan se luottaa segmentointiin ja käyttäytymiseen perustuviin hallintakeinoihin. Laitteet eristetään, niiden sallitaan kommunikoida vain tarvittaessa, ja niitä valvotaan tarkasti. Jos jokin toimii oudosti, sille ei anneta epäilyksen etua. Tämä on yksi harvoista käytännöllisistä tavoista hallita riskiä ympäristöissä, joissa on paljon epätavallisia laitteistoja.
Monipilvi- ja SaaS-tietoturva
Monipilviympäristöt rikkovat oletuksia nopeasti. Eri verkkoja, erilaisia hallintakeinoja, samat käyttäjät.
Zero trust soveltaa johdonmukaista identiteettiä ja käytäntöjä pilvipalveluntarjoajien ja SaaS-alustojen yli. Pääsypäätökset eivät riipu siitä, missä sovellus sijaitsee. Identiteettien federointi ja keskitetty käytäntöhallinta auttavat välttämään aukot, jotka syntyvät, kun jokainen ympäristö suojataan erikseen.
Miten Zero trust toimii käytännössä
Ihmiset, jotka etsivät zero trustin merkitystä, pitävät konseptia usein abstraktina, kunnes seuraavat yksittäistä pyyntöä, kun se kulkee järjestelmän läpi.
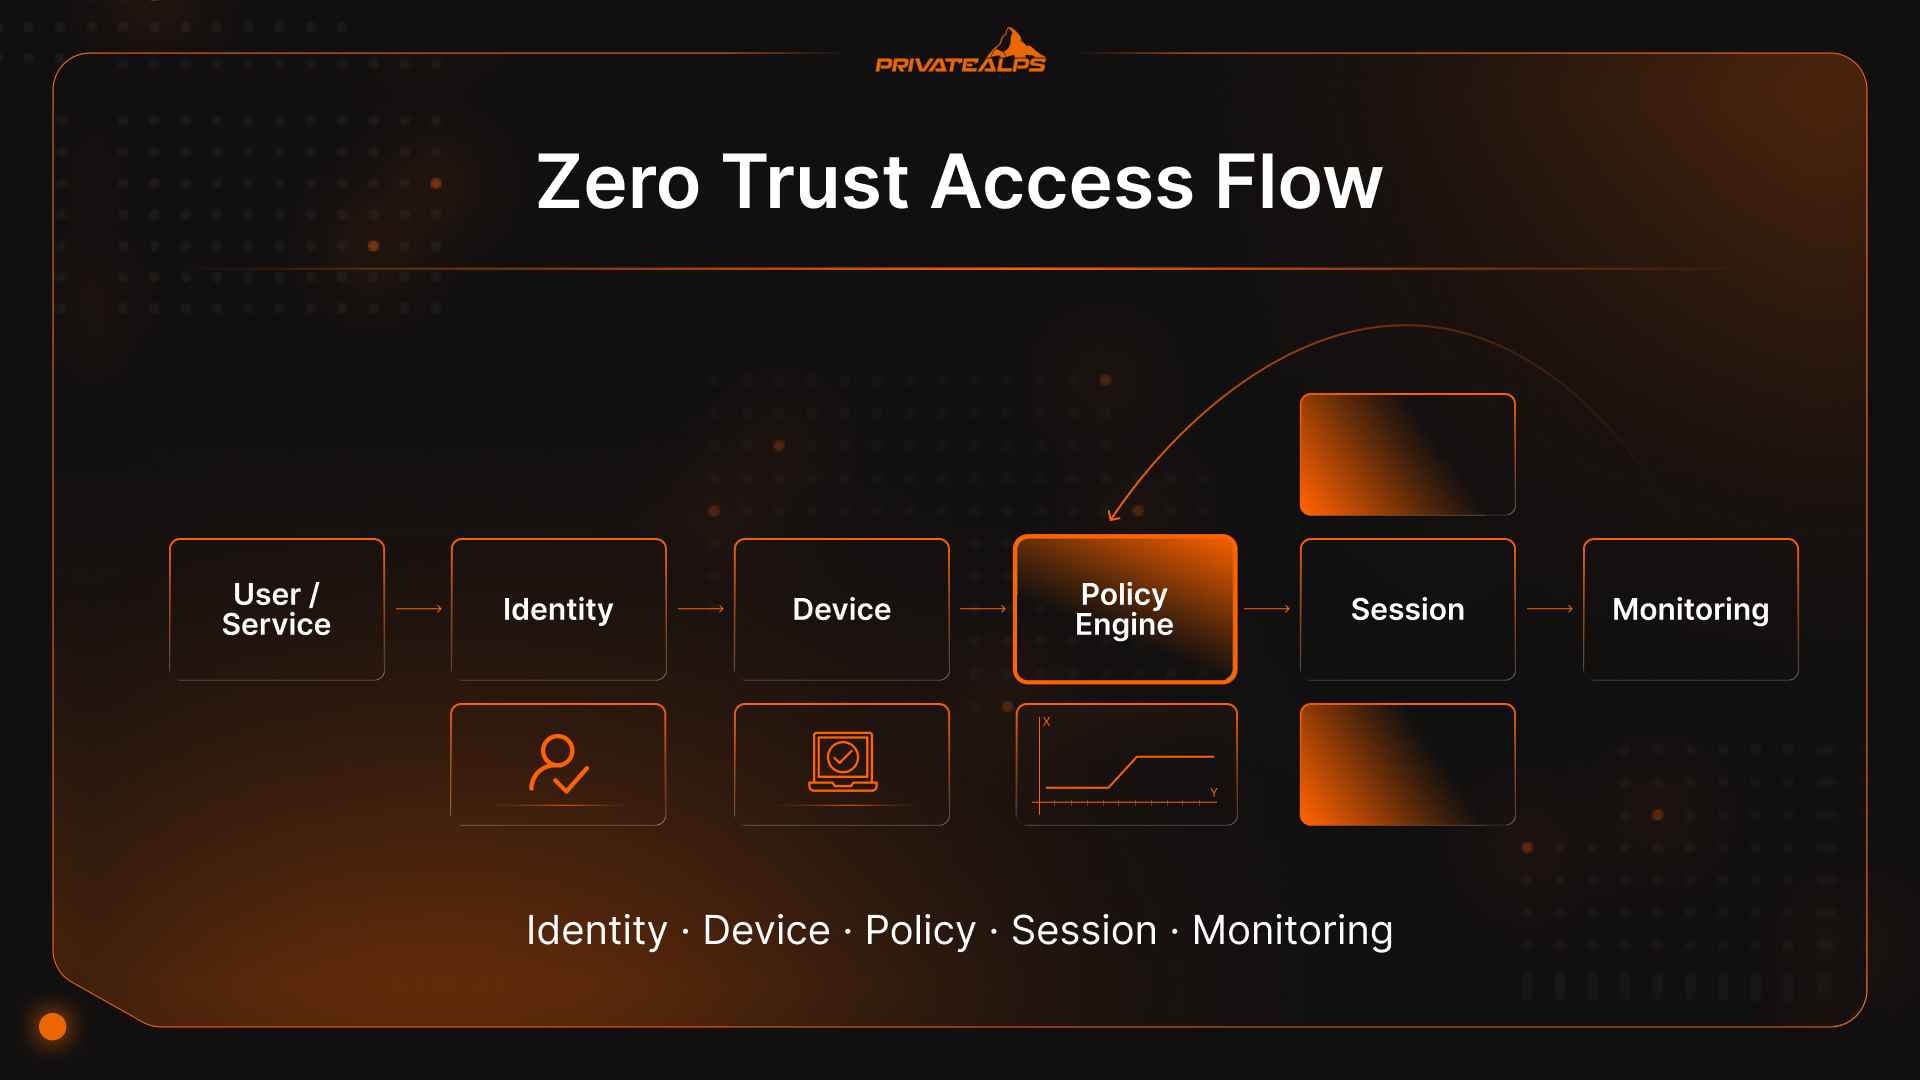
Pääsypyyntö etenee seuraavasti:
- Identiteetti tarkistetaan ensin: Käyttäjä tai palvelu pyytää pääsyä. Tunnistetiedot validoidaan, mutta se on vasta lähtökohta. Ratkaisevaa on, kuka tämä on, mikä rooli hänellä on ja miten hän yleensä toimii.
- Laite antaa äänensä: Pyyntö ei nojaa pelkkään identiteettiin. Järjestelmä tarkastelee laitetta: päivitystasoa, salausta, päätepisteen suojausta ja merkkejä manipuloinnista. Puhdas kirjautuminen riskialttiilta laitteelta muuttaa lopputulosta.
- Käytäntö päättää, ei verkko: Käytännöt punnitsevat identiteettiä, laitteen tilaa, resurssin arkaluonteisuutta ja nykyisiä olosuhteita. Useimmat pääsypäätökset tehdään juuri täällä zero trust -verkossa, eivätkä palomuurissa.
- Luodaan kapea istunto: Jos pääsy hyväksytään, yhteys muodostetaan yhteen sovellukseen tai palveluun. Yleistä verkkopääsyä ei anneta, eikä kukaan sano ”olet nyt sisällä”.
- Istuntoa valvotaan: Toiminta ei saa vapaakorttia hyväksynnän jälkeen. Jos käyttäytyminen muuttuu, pääsyä voidaan kiristää tai lopettaa. Luottamus on koko ajan ehdollista.
Kontekstitietoinen päätöksenteko
Zero trust -päätökset muuttuvat, kun olosuhteet muuttuvat.
Kirjautuminen uudesta maasta. Toimintaa myöhään illalla. Äkillinen latausten ryöppy. Mikään näistä ei oletuksena tarkoita ”sulje kaikki”. Ne tarkoittavat kuitenkin, että on aika arvioida uudelleen. Järjestelmä voi tiukentaa vahvistusta, rajoittaa tiettyjä toimintoja tai lopettaa istunnon tarvittaessa.
Tässä on ero staattisen tietoturvan ja zero trust -verkkotoiminnan välillä. Luottamus ei ole kyllä tai ei. Se on säädettävissä ja liikkuu riskin mukana.
Zero trust pilvi- ja hybridiympäristöissä
Pilvi- ja hybridiratkaisut ovat paikka, jossa useimmat alkoivat kysyä ”mikä on zero trust -malli” ensimmäisenä, koska vanhat luottamusoletukset lakkasivat toimimasta. Sovellukset siirtyvät ympäristöjen välillä. Käyttäjät hyppivät verkosta toiseen. Data kulkee SaaS-työkaluissa, joita kukaan ei hallitse täysin.
Zero trust toimii näissä ympäristöissä, koska se ei ole sidottu sijaintiin. Identiteetti ja käytännöt toimivat samalla tavalla, oli kyseessä julkinen pilvi, yksityinen datakeskus tai SaaS-palvelu. Tämä johdonmukaisuus tekee enemmän kuin mikään yksittäinen hallintakeino.
Hybridiympäristöt myös paljastavat kitkan nopeasti.
Vanhat järjestelmät eivät usein pysty käsittelemään nykyaikaista todennusta. Identiteetit ovat liian monessa paikassa. Segmentointi on olemassa teoriassa mutta ei valvonnassa. Paineen alla tiimit laajentavat pääsyä ”väliaikaisesti” pitääkseen asiat liikkeessä.
Zero trust ei taikomalla korjaa näitä ongelmia. Se tuo ne esiin. Tiimit, jotka etenevät, käsittelevät karheat kohdat suunnitteluongelmina, joita pitää ratkaista, eivätkä syinä palata kaiken kattavaan luottamukseen.
Zero trustin käyttöönotto: vaiheittainen lähestymistapa
Zero trust ei ilmesty kerralla. Jokainen, joka väittää ”ottaneensa sen käyttöön”, on todennäköisesti nimennyt uudelleen muutaman hallintakeinon ja pysähtynyt siihen. Todellisissa ympäristöissä se etenee osissa, ja usein sen eteenpäin vie jokin asia, joka hajoaa.
Useimmat tiimit etenevät samojen vaiheiden kautta:
- Arvioi: Inventoit identiteetit, laitteet, sovellukset ja pääsyreitit.
- Priorisoi: Valitset kohteet, joiden menettäminen tekisi eniten kipeää.
- Pilotoi: Lukitset pienen osan. Yhden sovelluksen. Yhden työnkulun.
- Laajenna: Toistat sen, mikä toimi, ja standardoit sen, mikä ei toiminut.
- Optimoi: Poistat kitkan, joka ei tuo sinulle turvallisuutta.
Useimmille yrityksille paras aloituspaikka on se, missä epäonnistuminen maksaa oikeaa rahaa tai uskottavuutta.
Etuoikeutetut tilit. Arkaluonteinen data. Tuotantojärjestelmät. Talous- ja identiteettialustat. Näissä kohteissa hyökkääjät iskevät, ja virheet kärjistyvät nopeasti. Pääsyn kiristäminen tässä pakottaa selkeyteen varhain ja osoittaa, että malli toimii, kun panokset ovat suuret.
Yleisimmät käyttöönoton esteet
Samat ongelmat näkyvät lähes kaikkialla.
Vanhat järjestelmät eivät pysty käsittelemään nykyaikaista todennusta. Identiteettidata on pirstaloitunutta. Oikeudet ovat paljon laajempia kuin kukaan muistaa myöntäneensä. Työkalut menevät päällekkäin. Käyttäjät vastustavat, kun pitkään käytetyt oikotiet katoavat.
Mikään tästä ei ole yllättävää. Zero trust -tietoturva ei luo näitä ongelmia. Se vain lakkaa piilottamasta niitä. Tiimit, jotka hyväksyvät tämän, etenevät. Ne, jotka odottavat siistiä käyttöönottoa, eivät yleensä etene.
Rajoitukset ja kritiikki Zero Trustia kohtaan
Zero trust ei ole ihmelääke. Osa ongelmista ei katoa pelkästään siksi, että pääsyoikeuksia rajataan tarkemmin.
- Se ei pysäytä sisäpiiriläisiä, joilla on oikeutettu pääsy: Jos joku saa tehdä jotakin ja päättää käyttää oikeuttaan väärin, zero trust ei pysty lukemaan hänen ajatuksiaan. Se kuitenkin rajaa vahingon ja tekee siitä näkyvää.
- Monet toteutukset jäävät puolittaisiksi: MFA:n ja VPN:n lisääminen ei muuta paljoa. Laajat oikeudet, vanhentuneet tilit ja ”väliaikaiset” poikkeukset aiheuttavat yhä suurimman osan ongelmista.
- Operatiivinen kuorma yllättää: Käytäntöjä pitää seurata. Identiteettitiedot täytyy siivota. Lokeja kertyy nopeasti. Ennen kuin tilanne rauhoittuu, se yleensä vain kuuluu enemmän.
- Vanhat järjestelmät vastustavat muutosta: Vanhemmat sovellukset eivät ymmärrä nykyaikaista identiteettiä tai hienojakoista pääsynhallintaa. Poikkeuksia alkaa kertyä, ja jokaiselle poikkeukselle pitää nimetä vastuullinen.
- Käyttökokemus voi kärsiä, jos kukaan ei seuraa tilannetta: Kun pääsy tuntuu satunnaiselta tai hitaalta, ihmiset kiertävät hallinnat. zero trust epäonnistuu, jos kitkaa ei hallita.
Zero Trust pienentää riskiä. Se ei korvaa harkintaa, vastuunjakoa eikä jatkuvaa seurantaa.
Zero Trust -viitekehykset ja kypsyysmallit
Kun Zero Trust alkoi näkyä tarkastuksissa ja hankintakielessä, viitekehyksiäkin ilmestyi. Tunnetuimmat ovat nämä:
- NIST 800-207: NIST SP 800-207 on perusta, jolle vakavasti otettava zero trust -työ useimmiten nojaa. Se ei määrää työkaluja eikä kaavioita. Se esittää periaatteet: suojaa kaikki, myönnä pääsy istunnoittain ja arvioi luottamus jatkuvasti uudelleen.
- CISA Zero Trust Maturity Model: CISAn kypsyysmalli selittää, että zero trust ei ole kaksiarvoinen asia vaan asteittainen. Malli jakaa ajattelun viiteen alueeseen: identiteetti, laitteet, verkko, sovellukset ja data. Se kuvaa vaiheet vanhoista lähestymistavoista kypsempiin. Useimmat organisaatiot eivät etene tasaisesti. Identiteetti voi olla selvästi verkon hallintaa edellä. Datan hallinta voi jäädä jälkeen muusta. Tällainen epätasaisuus on normaalia.
Lisäksi sääntely on yhä kehittymässä. Monille organisaatioille zero trust ei alun perin ollut suunnittelutavoite. Se oli vaatimus.
Toimeenpanomääräys 14028 (Executive Order 14028) pakotti Yhdysvaltain liittovaltion virastot lopettamaan zero trustin pelkkänä puheenaiheena ja alkamaan mitata sitä. Sama paine näkyy terveydenhuollossa, maksupalveluissa ja rahoitusalalla.
Minne Zero Trust päätyy
Zero trust toimii vain, jos lopetat sen käsittelemisen maalilinjana. Se on lähempänä ylläpitoa. Oletukset vanhenevat. Pääsyt muuttuvat. Järjestelmät kehittyvät nopeammin kuin käytännöt. Todellinen muutos on huomata, missä luottamus yhä toimii automaattisesti, ja päättää, onko se edelleen järkevää. Loput seuraa luonnollisesti.
Jos haluat jatkaa, paras paikka katsoa ei ole työkalut. Se on pääsypolut, joita kukaan ei enää kyseenalaista.
Usein kysytyt kysymykset
Onko Zero Trust tuote vai viitekehys?
Se on viitekehys. zero trust kuvaa, miten luottamuspäätösten pitäisi toimia ajan mittaan. Tuotteet auttavat toteuttamaan osia siitä, mutta mikään niistä ei ole pelkästään zero trust.
Korvaako Zero Trust VPN-yhteydet?
Monissa ympäristöissä kyllä. Kun tavoitteena on antaa käyttäjille pääsy tiettyihin sovelluksiin sen sijaan, että he pääsisivät koko sisäverkkoon, ZTNA usein korvaa VPN:n.
Kuinka kauan Zero Trustin käyttöönotto kestää?
Selvää päätepistettä ei ole. Useimmat organisaatiot käyttävät vuosia mallin eri osien kiristämiseen, koska identiteetti, laitteet ja sovellukset kehittyvät eri vauhtia.
Voivatko pienet organisaatiot ottaa Zero Trustin käyttöön?
Useimmat ovat jo siinä mukana, vaikka eivät kutsu sitä niin. Aloita identiteetistä, MFA:sta ja rajatuista oikeuksista. Lisää muuta vasta, kun jokin hajoaa tai riski perustelee sen.
Mitä eroa on Zero Trustilla ja ZTNA:lla?
Zero Trust on lähestymistapa. ZTNA on yksi tapa toteuttaa sitä, pääasiassa käyttäjien ja sovellusten pääsyn hallintaan. Toinen on sääntökirja, toinen työkalu, joka noudattaa sitä.
