



पब्लिक बनाम प्राइवेट IP एड्रेस: क्या अंतर है?
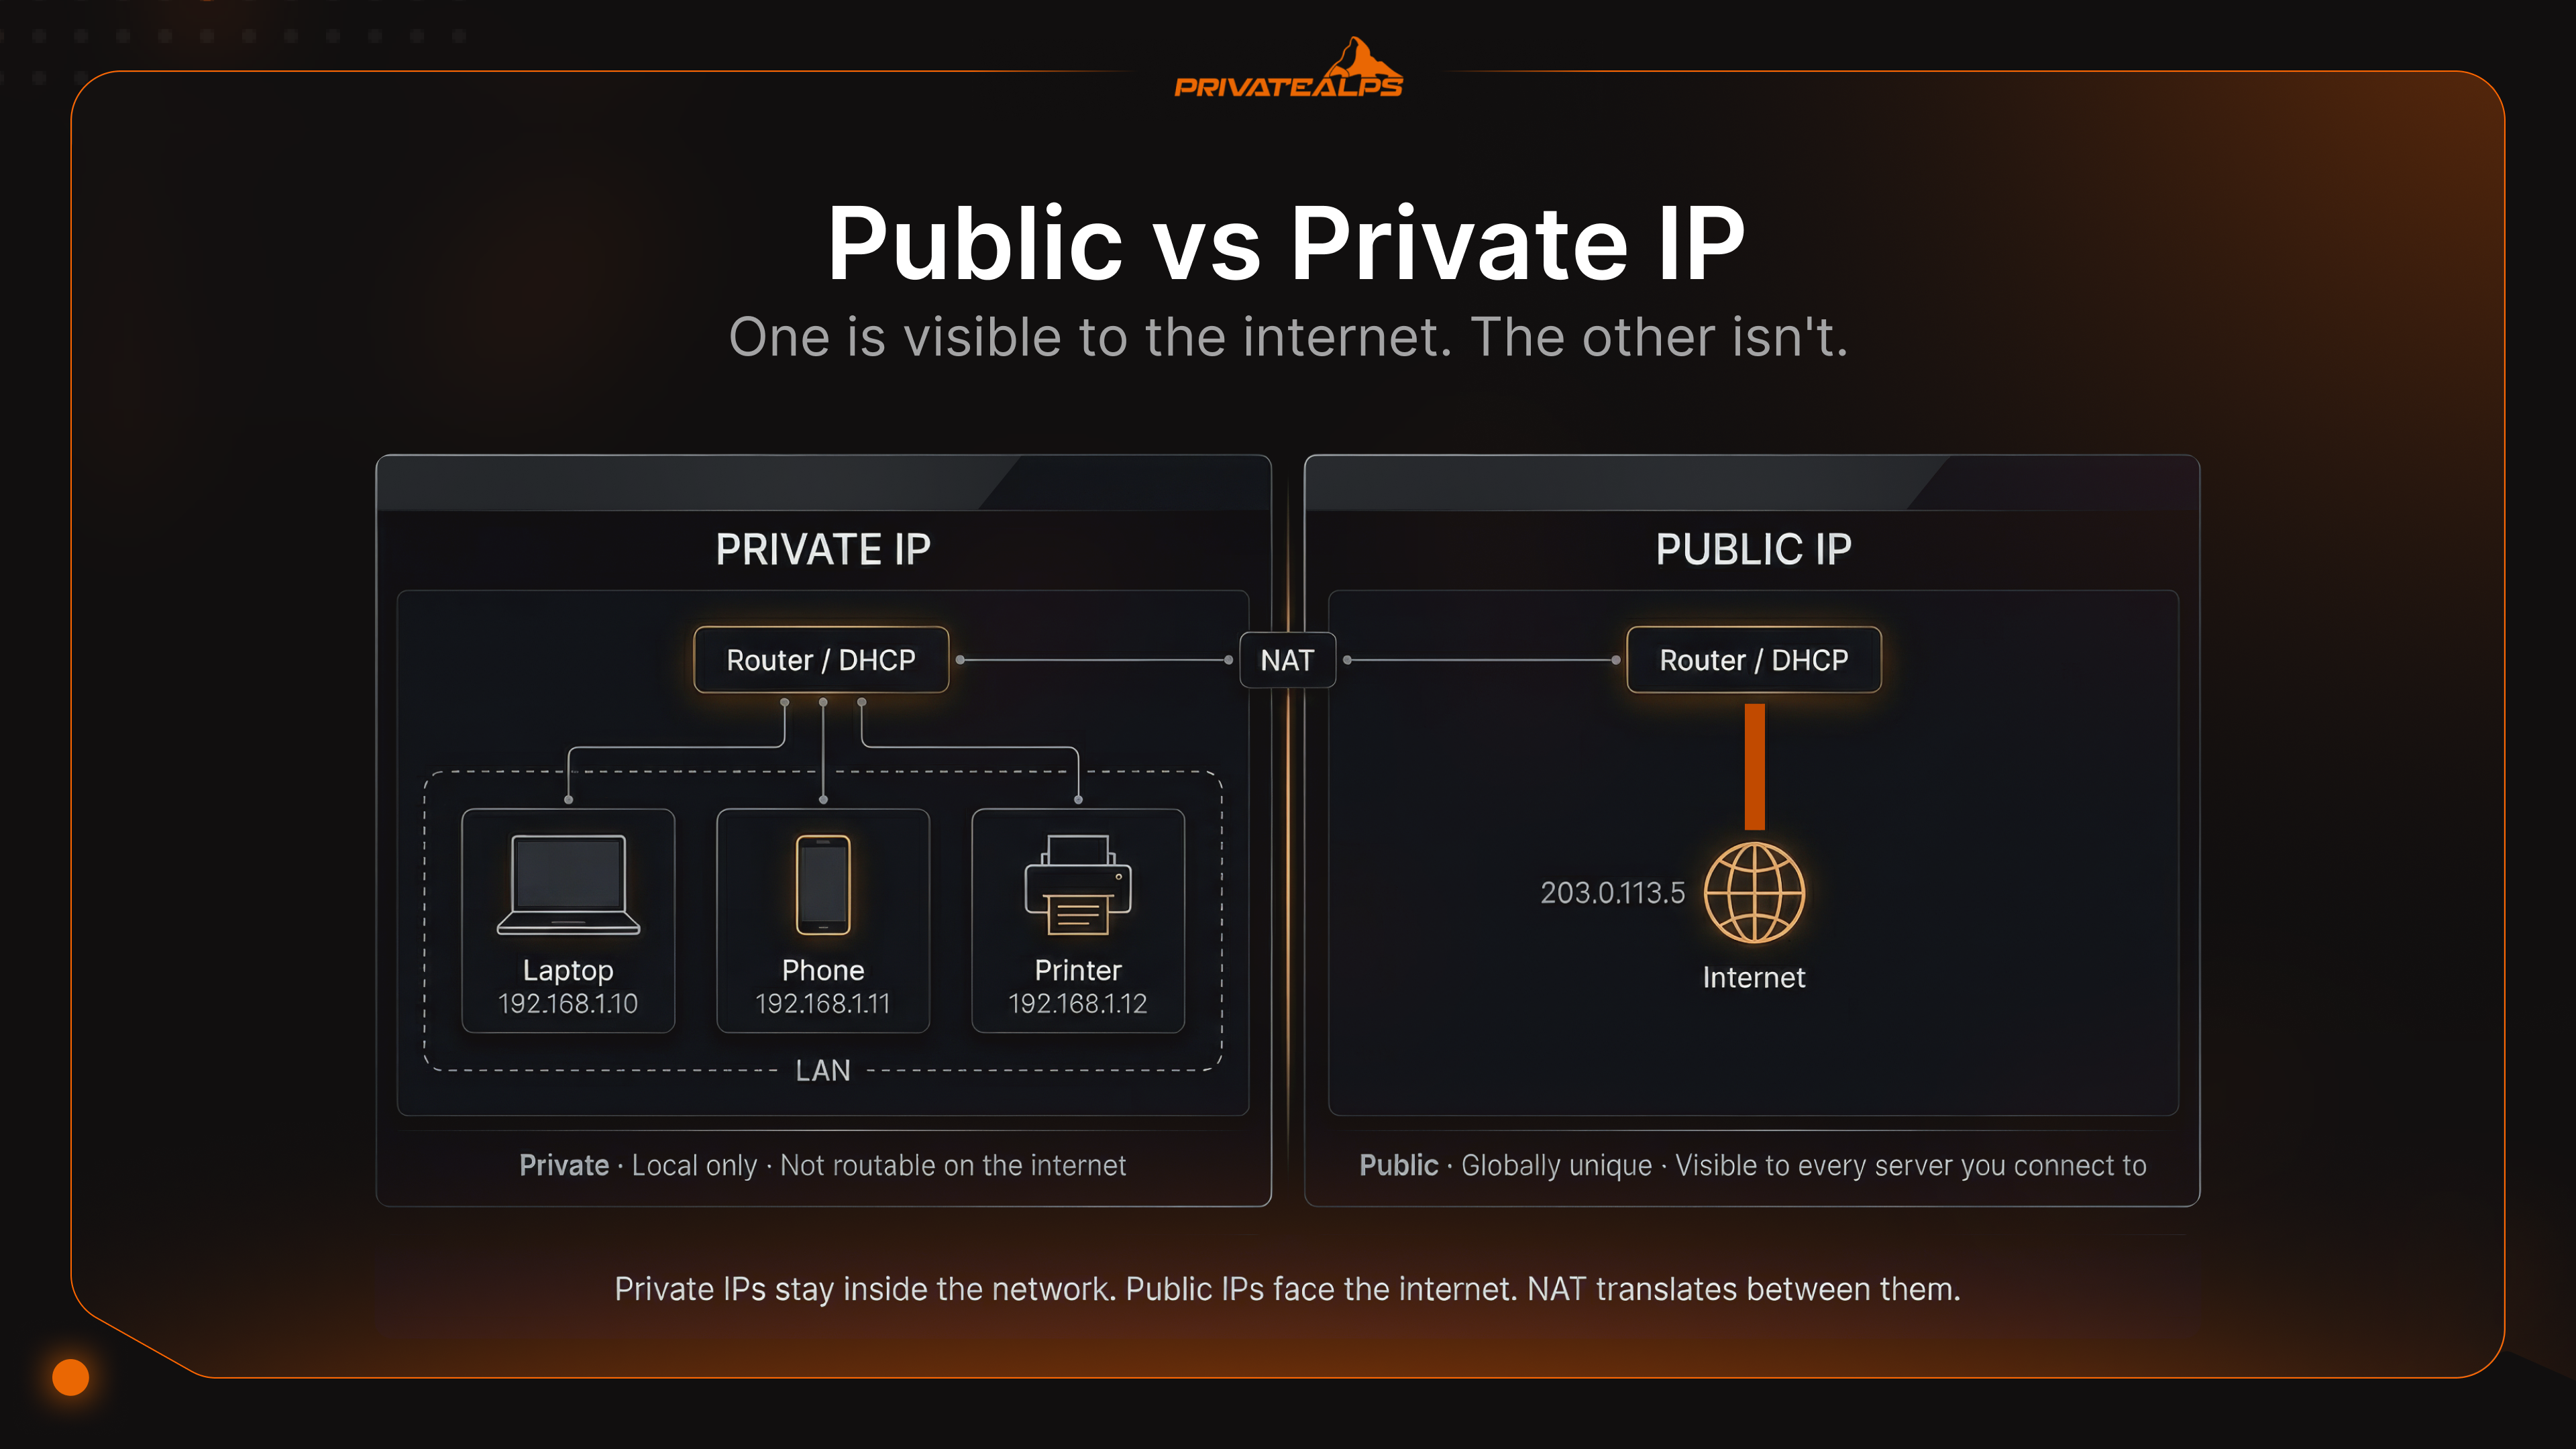
किसी भी Windows मशीन पर ipconfig चलाएँ, तो शायद आपको 192.168 से शुरू होने वाला कोई नंबर दिखेगा। अब Google पर देखें कि वह आपका IP क्या बताता है, तो नंबर बिल्कुल अलग होगा। एक नंबर असली है, दूसरा नकली नहीं, बस स्थानीय है। यही उलझन पब्लिक और प्राइवेट IP एड्रेस की पूरी कहानी है। दोनों में से कोई भी गलत नहीं है। वे बस अलग-अलग सवालों के जवाब देते हैं।
ब्राउज़र टैब खोलने से आगे कुछ भी करने की कोशिश करते ही पब्लिक और प्राइवेट IP एड्रेस का अंतर मायने रखने लगता है। सेल्फ-होस्टेड सर्वर? पोर्ट फॉरवर्डिंग नियम? VPN एंडपॉइंट? अगर आप नहीं समझते कि कौन-सा IP कहाँ रहता है, तो आप ऐसी कॉन्फ़िगरेशन में गलतियाँ ढूँढते रहेंगे जो कभी काम करने वाली थी ही नहीं।
AI सारांश
प्राइवेट IP एड्रेस एक नॉन-रूटेबल एड्रेस है, जो किसी लोकल नेटवर्क के भीतर असाइन होता है। यह RFC 1918 में परिभाषित तीन आरक्षित रेंज में से लिया जाता है। पब्लिक IP एड्रेस एक ग्लोबली रूटेबल एड्रेस है, जिसे किसी इंटरनेट सर्विस प्रोवाइडर (ISP) द्वारा रीजनल इंटरनेट रजिस्ट्री (RIR) से आवंटित ब्लॉक में से असाइन किया जाता है। Network Address Translation (NAT), खासकर Port Address Translation (PAT), कई प्राइवेट IP को एक ही पब्लिक IP से मैप करके इन दोनों को जोड़ता है।
तीन RFC 1918 प्राइवेट रेंज हैं: 10.0.0.0/8, 172.16.0.0/12 और 192.168.0.0/16। पब्लिक IP और प्राइवेट IP के बीच मुख्य अंतर रूटेबिलिटी का है: इंटरनेट राउटर प्राइवेट IP ट्रैफ़िक को सीधे ड्रॉप कर देते हैं। जब पब्लिक और प्राइवेट IP को एक-दूसरे से बात करनी होती है, तो सीमा पर NAT अनुवाद संभालता है।
मुख्य तथ्य:
- प्राइवेट IP अलग-अलग नेटवर्क में दोबारा इस्तेमाल हो सकते हैं, जबकि पब्लिक IP ग्लोबली यूनिक होते हैं
- प्राइवेट और पब्लिक एड्रेस स्पेस को जोड़ने का सबसे प्रमुख तरीका NAT (PAT) है
- IANA ने फरवरी 2011 में केंद्रीय IPv4 पूल खत्म कर दिया था। RIR क्षेत्र के आधार पर 2019 तक आवंटन करते रहे
- CG-NAT ISP स्तर पर प्राइवेट IP असाइन करता है, और इससे इनबाउंड कनेक्शन चुपचाप टूट जाते हैं
- IPv6 में ग्लोबल यूनिकास्ट एड्रेस (GUA) आते हैं, जो एड्रेस की कमी खत्म कर देते हैं, लेकिन सुरक्षा की सीमाएँ नहीं
प्राइवेट IP एड्रेस क्या है?
आपका राउटर लोकल नेटवर्क पर मौजूद हर चीज़ को प्राइवेट IP देता है: फ़ोन, लैपटॉप, स्मार्ट स्पीकर, और वह प्रिंटर जिसे कोई छूता भी नहीं। ये एड्रेस केवल लोकल होते हैं। राउटर से बाहर निकलते ही इनका कोई अर्थ नहीं रहता। बाकी इंटरनेट को इनके होने का पता ही नहीं होता, और अगर पता भी हो, तो वह इन पर रूट नहीं करेगा।
ऐसा क्यों? क्योंकि IANA ने RFC 1918 के तहत कुछ रेंज सिर्फ़ आंतरिक उपयोग के लिए आरक्षित की हैं। किसी पब्लिक राउटर पर ऐसे रेंज के सोर्स एड्रेस वाला कोई भी पैकेट तुरंत डिस्कार्ड हो जाता है। यह डिज़ाइन का हिस्सा है। इसी वजह से 192.168.1.x एक साथ आपके घर में, सड़क के उस पार के ऑफ़िस में और फ़्रैंकफ़र्ट के किसी डेटा सेंटर में चल सकता है, बिना एक-दूसरे से टकराए।
तीन RFC 1918 रेंज:
- 10.0.0.0/8 - 16,77,77,216 एड्रेस; बड़े एंटरप्राइज़ और डेटा सेंटर वातावरण में खूब इस्तेमाल होती है
- 172.16.0.0/12 - 10,48,576 एड्रेस; मध्यम आकार के सेटअप में आम है, अक्सर VPN एड्रेस पूल का डिफ़ॉल्ट
- 192.168.0.0/16 - 65,536 एड्रेस; वही जिसे आपके होम राउटर ने लगभग निश्चित रूप से आपसे पूछे बिना चुन लिया होगा
डिवाइस अपने प्राइवेट एड्रेस अपने-आप लेते हैं। यह काम राउटर का DHCP सर्वर करता है। इसके चार चरण हैं: डिवाइस एक Discover ब्रॉडकास्ट भेजता है, सर्वर Offer के साथ जवाब देता है, डिवाइस Request से पुष्टि करता है, और सर्वर Acknowledge के साथ एड्रेस पक्का कर देता है। इसे DORA कहते हैं। इसमें एक सेकंड से भी कम समय लगता है।
एक पाँचवीं रेंज भी है, जिसका ज़्यादातर ट्यूटोरियल ज़िक्र नहीं करते, लेकिन हर सिसएडमिन को कभी न कभी इससे वास्ता पड़ता है: APIPA, 169.254.0.0/16। इसे IANA Special-Purpose रजिस्ट्री में "Link Local" नाम से दर्ज किया गया है और RFC 3927 में औपचारिक रूप से परिभाषित किया गया है। APIPA कोई कॉन्फ़िगर नहीं करता। यह तब दिखता है जब कोई मशीन DHCP सर्वर तक नहीं पहुँच पाती। जैसे पूल खत्म हो गया, सर्वर बंद हो गया, या किसी ने ठीक गलत समय पर केबल खींच दी। तब OS उसी रेंज से खुद एड्रेस चुन लेता है। अगर किसी इंटरफ़ेस पर 169.254.x.x दिखे, तो इसका मतलब है कि DHCP नेगोशिएशन विफल हुआ। उस मशीन का राउटर तक कोई काम करने वाला रास्ता नहीं है।
पब्लिक IP एड्रेस क्या है?
पब्लिक IP आपके नेटवर्क का बाहरी दुनिया के सामने चेहरा है। यह पूरे इंटरनेट रूटिंग ढाँचे से होकर गुज़रता है। आपके ISP के एज से लेकर किसी दूसरे देश के सर्वर तक हर हॉप इसी एड्रेस का उपयोग करके पैकेट आपके पास वापस भेजता है। आपका ISP इसे आपके राउटर को देता है, और यह उन ब्लॉक में से लिया जाता है जो रीजनल इंटरनेट रजिस्ट्री ने आवंटित किए हैं: अमेरिका के लिए ARIN, यूरोप, मध्य पूर्व और मध्य एशिया के लिए RIPE NCC, और एशिया-प्रशांत के लिए APNIC। दो नेटवर्क एक ही पब्लिक IP को एक साथ नहीं रख सकते। यही यूनिकनेस पूरे तंत्र की नींव है।
ज़्यादातर होम यूज़र को डिफ़ॉल्ट रूप से डायनामिक IP मिलता है। ISP इसे साझा पूल से उठाता है, और मॉडम रीबूट होने के बाद यह बदल सकता है। सामान्य इस्तेमाल के लिए यह ठीक है, लेकिन अगर आपको कुछ ऐसा चलाना है जिसे लगातार ढूँढा जा सके, तो यह समस्या बन जाता है। स्टैटिक IP नहीं बदलते। वे पहले से असाइन होते हैं, स्थायी रूप से आपके अकाउंट से जुड़े रहते हैं, और मेल सर्वर चलाने, VPN एंडपॉइंट बनाने या rDNS एंट्री संभालने के लिए ज़रूरी होते हैं।
फिर वह स्थिति भी है जो लोगों को पूरी तरह चौंका देती है: Carrier-Grade NAT (CG-NAT)। कुछ ISP आपको असली पब्लिक IP देने के बजाय अपने इंफ़्रास्ट्रक्चर पर एक NAT लेयर के पीछे डाल देते हैं। आपके राउटर को 100.64.0.0/10 से एड्रेस मिलता है, जो RFC 6598 का शेयर्ड एड्रेस स्पेस है और ISP स्तर पर प्राइवेट है। सामान्य प्राइवेट IP से इसका अंतर यह है कि आपका राउटर सोचता है उसका असली कनेक्शन है, आपके फ़ायरवॉल नियम सही दिखते हैं, आपका पोर्ट फॉरवर्डिंग कॉन्फ़िग भी सही दिखता है। लेकिन इनमें से कुछ भी काम नहीं करता। जो इनबाउंड ट्रैफ़िक आना चाहिए, वह ISP के NAT को कभी पार नहीं करता। VPN सर्वर बंद, सेल्फ-होस्टेड सर्विस बंद, रिमोट डेस्कटॉप बंद। इससे बाहर निकलने का एक ही रास्ता है: ISP से डेडिकेटेड पब्लिक IP माँगना, जो ज़्यादातर प्रोवाइडर पर एक पेड ऐड-ऑन होता है।
पब्लिक IP बनाम प्राइवेट IP: एक नज़र में मुख्य अंतर
पब्लिक IP बनाम प्राइवेट IP को एक सवाल में समेटें: क्या इंटरनेट पर कोई भी मशीन इसी पल आपको पैकेट भेज सकती है? अगर हाँ, तो वह पब्लिक IP है। अगर जवाब है "केवल NAT अनुवाद के बाद," या "वह एड्रेस इंटरनेट पर मौजूद ही नहीं है," तो वह प्राइवेट है।
| आयाम | प्राइवेट IP | पब्लिक IP |
|---|---|---|
| रूटेबिलिटी | सार्वजनिक इंटरनेट पर रूटेबल नहीं | ग्लोबली रूटेबल |
| असाइनमेंट स्रोत | DHCP सर्वर (राउटर/लोकल सर्वर) | ISP, RIR-आवंटित ब्लॉक से |
| यूनिकनेस का दायरा | केवल लोकल नेटवर्क के भीतर यूनिक | ग्लोबली यूनिक |
| NAT की ज़रूरत | हाँ, इंटरनेट एक्सेस के लिए NAT इसे पब्लिक IP में बदलता है | नहीं, सीधे पहुँचा जा सकता है |
| आम उपयोग | LAN डिवाइस, प्रिंटर, आंतरिक सर्वर | वेबसाइट, मेल सर्वर, VPN एंडपॉइंट |
| ट्रेसेबिलिटी | बाहरी पक्षों को दिखता नहीं | ISP, शहर/क्षेत्र और ISP का नाम दिखता है |
| लागत | मुफ़्त (राउटर द्वारा असाइन) | ISP प्लान में शामिल; स्टैटिक IP के लिए आमतौर पर अतिरिक्त शुल्क |
| उदाहरण एड्रेस | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| न हो तो | डिवाइस LAN पर संवाद नहीं कर सकता | LAN इंटरनेट तक नहीं पहुँच सकता |
NAT प्राइवेट और पब्लिक IP एड्रेस को कैसे जोड़ता है
IPv4 के पास कभी इतने एड्रेस नहीं थे कि हर डिवाइस को अलग एड्रेस मिल सके। कुल लगभग 4.3 बिलियन एड्रेस थे। यह संख्या 1980 के दशक की शुरुआत में बहुत उदार लगती थी, लेकिन कुछ दशकों में खत्म होनी ही थी। NAT, यानी Network Address Translation, वह तरीका है जिसने इन संख्याओं को और आगे खींचा। यह राउटर पर प्राइवेट IP और पब्लिक IP को जोड़कर काम करता है: आपका आंतरिक डिवाइस ट्रैफ़िक बाहर भेजता है, राउटर सोर्स एड्रेस को अपने पब्लिक IP से बदल देता है, याद रखता है कि कौन-सा आंतरिक पोर्ट किस डिवाइस का है, और जवाब आने पर पूरी प्रक्रिया उलट देता है।
एक सामान्य आउटबाउंड कनेक्शन इस तरह बहता है:
आपका लैपटॉप, जिसका एड्रेस 192.168.1.10 है, 93.184.216.34 (example.com) को एक पैकेट भेजता है। सोर्स पोर्ट: 51200। पैकेट राउटर तक पहुँचता है। राउटर 192.168.1.10:51200 को सार्वजनिक एड्रेस 203.0.113.5:41500 से बदल देता है। यह मैपिंग एक ट्रांसलेशन टेबल में लिख दी जाती है। पैकेट बाहर जाता है, और दुनिया को लगता है जैसे वह राउटर के IP से आया है। example.com 203.0.113.5:41500 को जवाब देता है। राउटर पोर्ट 41500 देखता है, पाता है कि वह 192.168.1.10:51200 से मैप है, डेस्टिनेशन बदलता है, और पैकेट आपके लैपटॉप तक पहुँच जाता है।
NAT सर्वत्र इसलिए नहीं फैला कि यह बहुत सुंदर तरीका है, बल्कि इसलिए कि IANA का केंद्रीय IPv4 पूल 03/02/2011 को शून्य पर पहुँच गया था (IANA)। रीजनल रजिस्ट्री के अपने भंडार थे और वे चलते रहे। APNIC अप्रैल 2011 में खत्म हुआ, RIPE NCC सितंबर 2012 में (उस समय एक अंतिम /22 आवंटन नीति लागू की गई), LACNIC जून 2014 में, ARIN सितंबर 2015 में, AFRINIC ने अप्रैल 2017 में चरण 1 का राशनिंग शुरू किया, और RIPE NCC नवंबर 2019 में अपने वास्तविक अंतिम आवंटन तक पहुँचा। इन सबके बीच NAT ने पूरे IPv4 इंटरनेट को चालू रखा।
NAT के तीन प्रकार हैं, जिनमें से एक सबसे ज़्यादा प्रचलित है:
| प्रकार | यह कैसे काम करता है | कहाँ चलता है |
|---|---|---|
| स्टैटिक NAT | निश्चित एक-से-एक जोड़ी: एक प्राइवेट एड्रेस से एक पब्लिक एड्रेस | DMZ सेटअप, समर्पित बाहर-मुखी सर्वर |
| डायनामिक NAT | प्राइवेट एड्रेस पब्लिक एड्रेस के पूल से अस्थायी रूप से लेते हैं | कई पब्लिक IP चलाने वाले एंटरप्राइज़ |
| PAT (Port Address Translation) | कई प्राइवेट एड्रेस एक ही पब्लिक IP साझा करते हैं, और अलग-अलग पोर्ट नंबर से पहचाने जाते हैं | होम राउटर, एंटरप्राइज़ एज उपकरण, CG-NAT इंफ़्रास्ट्रक्चर |
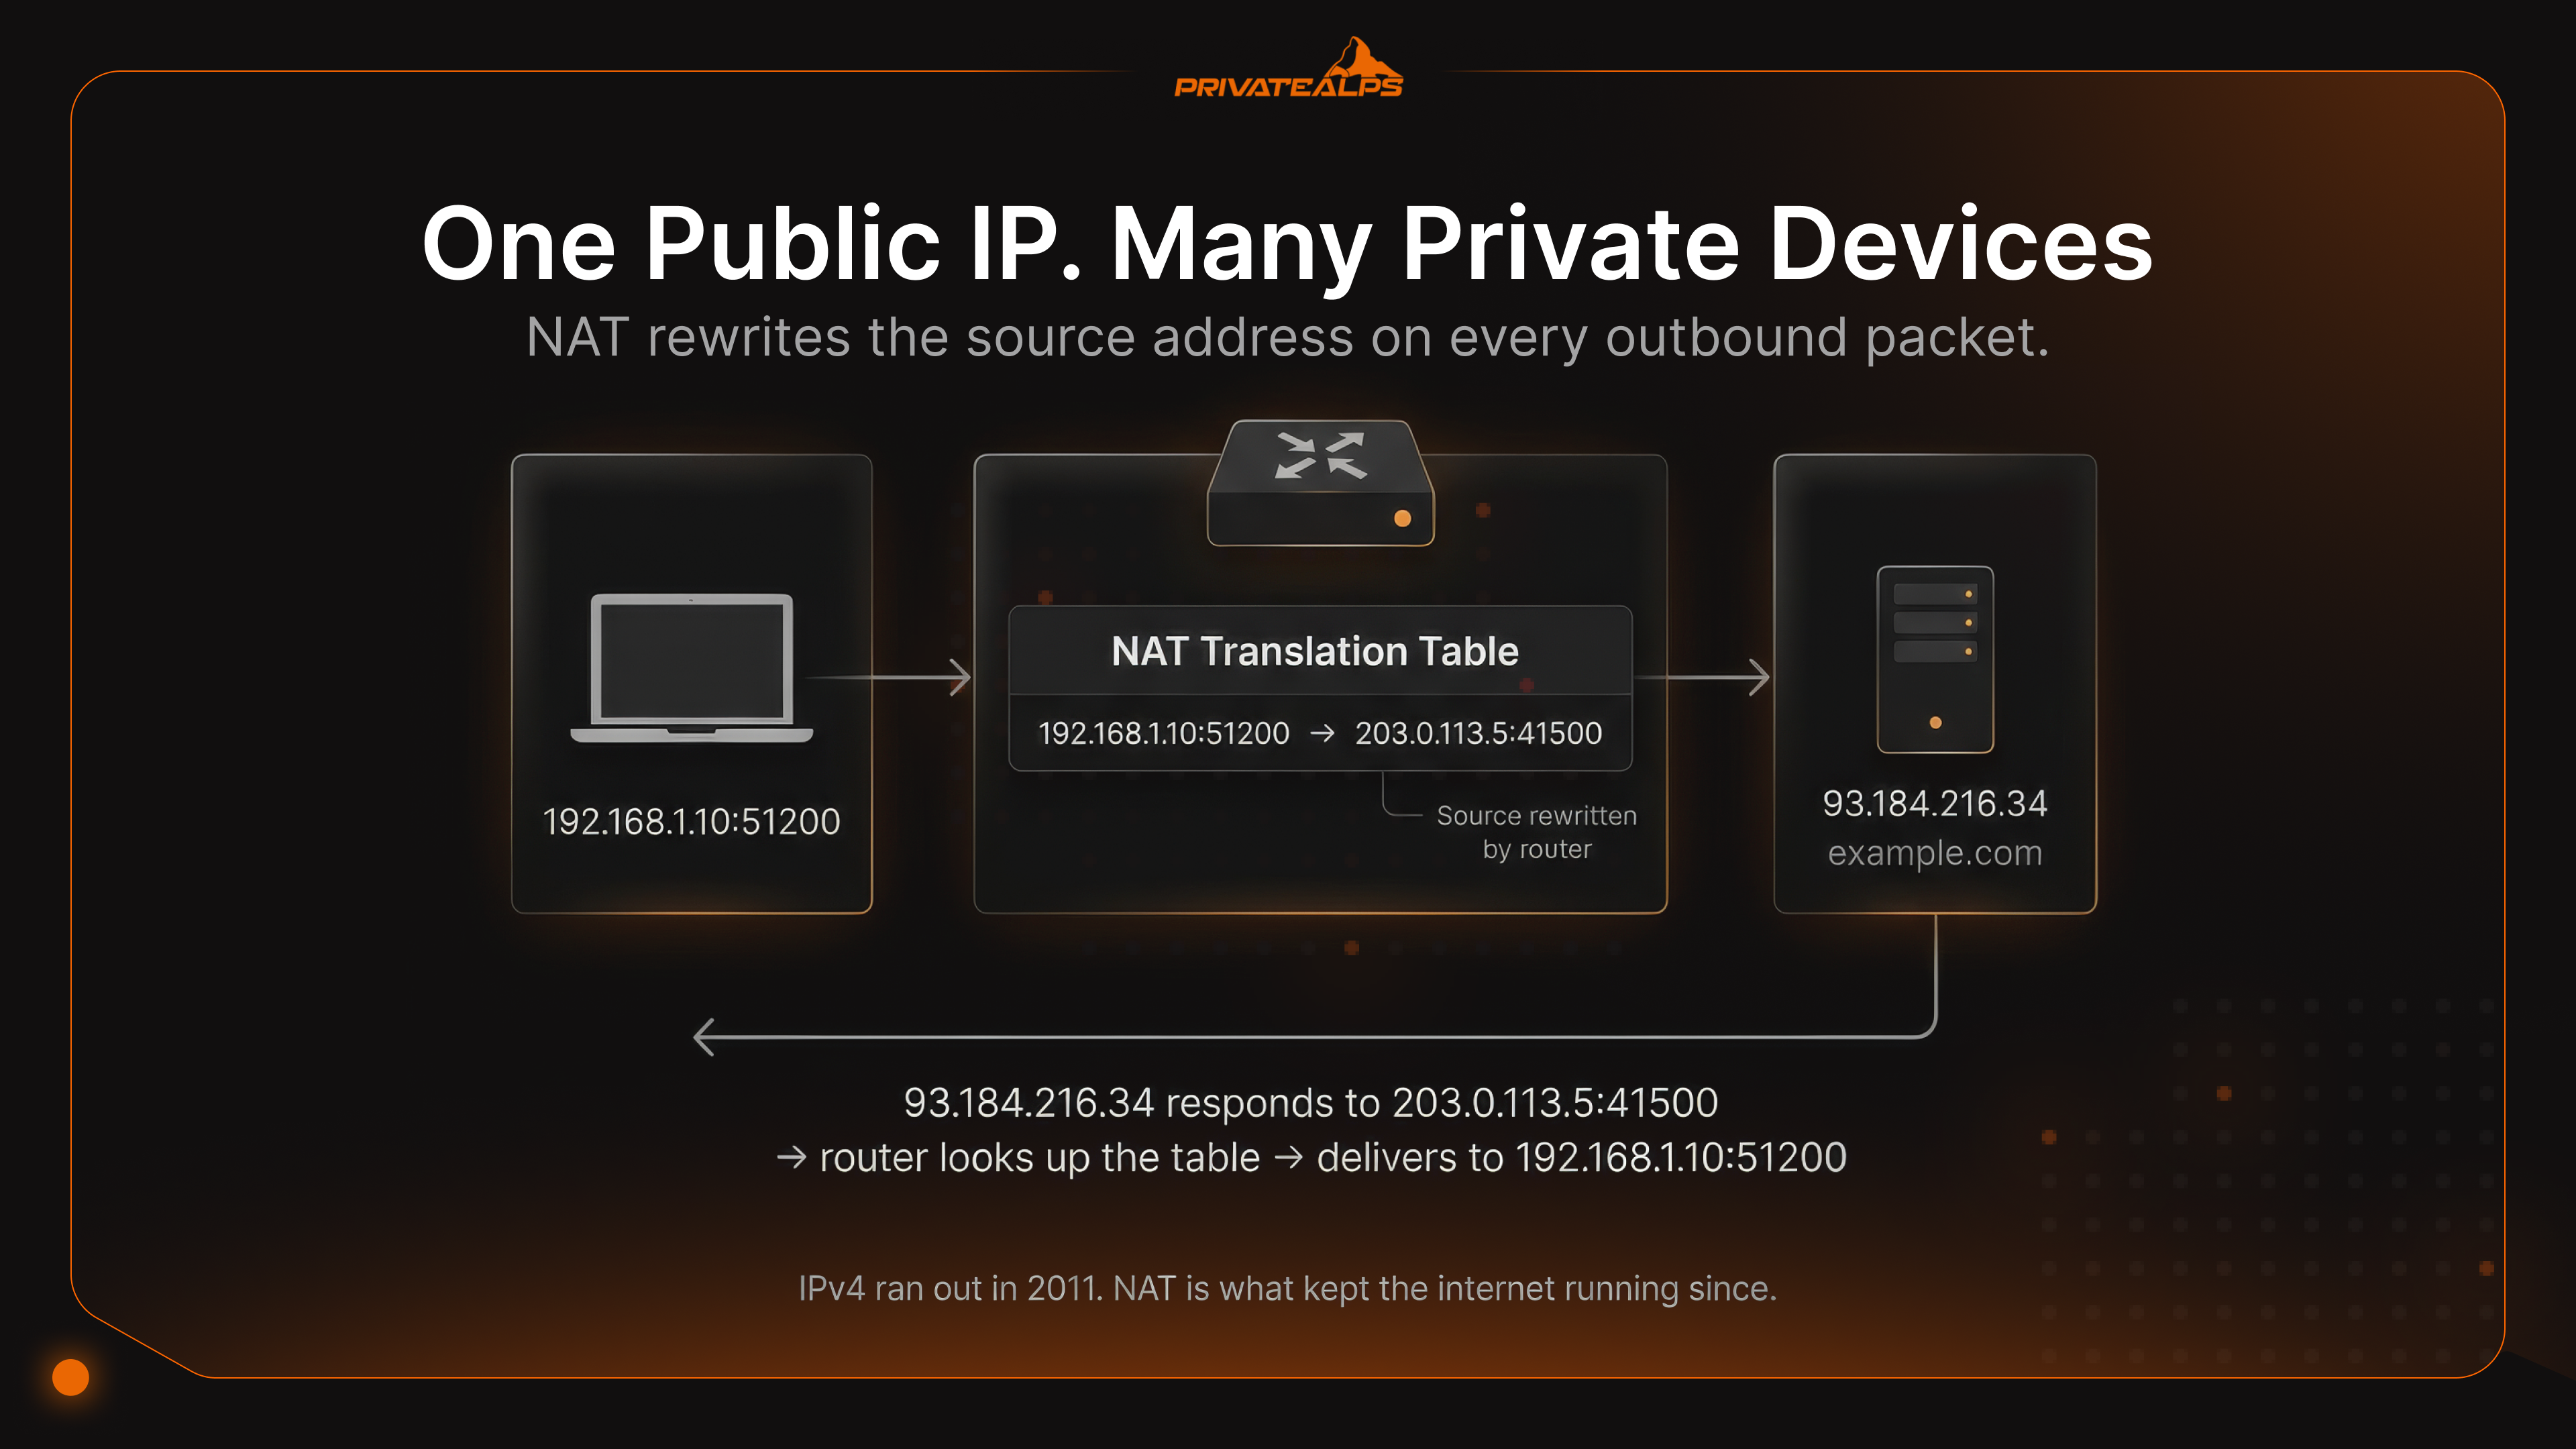
PAT, जिसे कभी-कभी NAT overload भी कहा जाता है, वही है जिसे आपका होम राउटर इस्तेमाल करता है और ज़्यादातर एंटरप्राइज़ एज उपकरण भी। एक पब्लिक IP, और दसियों हज़ार समवर्ती सेशन, जिनमें हर एक की पहचान अलग सोर्स पोर्ट से होती है। यह काम करता है। पर इसमें कुछ दिक्कतें भी हैं: वे ऐप जिन्हें इनबाउंड कनेक्शन चाहिए (जैसे BitTorrent, SIP-आधारित कॉल) अप्रत्याशित व्यवहार करते हैं। किसी भी वास्तविक इनबाउंड ट्रैफ़िक के लिए स्पष्ट फ़ॉरवर्डिंग नियम चाहिए। और जब दर्जनों होस्ट एक ही बाहरी एड्रेस जैसे दिखते हैं, तो लॉग विश्लेषण जटिल हो जाता है।
एक खास विफलता बार-बार सामने आती है, और दस्तावेज़ों में लगभग कभी नहीं मिलती: NAT hairpinning (NAT loopback)। मान लीजिए आपके LAN पर 192.168.1.20 पर एक सर्वर है। अब आप उसी नेटवर्क के किसी दूसरे डिवाइस से पब्लिक IP 203.0.113.5 का इस्तेमाल करके उससे जुड़ने की कोशिश करते हैं। बहुत से कंज़्यूमर-ग्रेड राउटर पर कुछ नहीं होता, कनेक्शन चुपचाप ड्रॉप हो जाता है। सर्विस बाहर से पूरी तरह पहुँच योग्य होती है, बस अंदर से पब्लिक एड्रेस के ज़रिए पहुँच नहीं पाती।
समाधान: अंदर से सर्वर को उसके लोकल IP से एड्रेस करें, या split-horizon DNS कॉन्फ़िगर करें ताकि आंतरिक लुकअप प्राइवेट एड्रेस लौटाएँ, या ऐसा राउटर लगाएँ जो NAT loopback को सही तरीके से संभाले।
प्राइवेट IP एड्रेस रेंज: RFC 1918 संदर्भ
ज़्यादातर दस्तावेज़ तीन RFC 1918 ब्लॉक पर रुक जाते हैं। असल नेटवर्किंग में दो और जुड़ते हैं, जिनसे CG-NAT पर काम करने वाले या टूटे DHCP की जाँच करने वाले हर इंजीनियर का सामना होता है। शुरू में ही जानने योग्य बात यह है: RFC 1918 तीन मानक प्राइवेट ब्लॉक परिभाषित करता है। RFC 6598 ने ISP स्तर के NAT के लिए चौथा जोड़ा। पाँचवाँ, APIPA, OS का फ़ॉलबैक है, जिसे जानबूझकर असाइन नहीं किया जाता। IANA Special-Purpose Address रजिस्ट्री में इन पाँचों को ग्लोबली रीचेबल न होने वाले के रूप में चिह्नित किया गया है।
| रेंज | CIDR | एड्रेस संख्या | आम उपयोग |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 1,67,77,216 | बड़े एंटरप्राइज़ नेटवर्क, डेटा सेंटर |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 10,48,576 | मध्यम आकार के नेटवर्क, VPN एड्रेस पूल |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65,536 | होम राउटर, छोटे ऑफ़िस (डिफ़ॉल्ट) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 41,94,304 | CG-NAT (ISP-स्तर NAT, RFC 6598 शेयर्ड स्पेस) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65,536 | APIPA / लिंक-लोकल (DHCP विफलता का फ़ॉलबैक) |
सुरक्षा के प्रभाव: प्राइवेट बनाम पब्लिक IP
प्राइवेट बनाम पब्लिक IP की सुरक्षा कोई सीधी रैंकिंग नहीं है। “प्राइवेट ज़्यादा सुरक्षित है” आंशिक रूप से सही है, लेकिन ज़्यादातर भ्रामक है। सटीक बात यह है: प्राइवेट IP बाहर से होने वाले हमलों की सतह को सीमित करते हैं, लेकिन जो खतरे पहले से नेटवर्क के अंदर हैं, उनसे उन्हें कोई सुरक्षा नहीं मिलती।
प्राइवेट IP किससे बचाते हैं। इंटरनेट सीधे 192.168.x.x या 10.x.x.x होस्ट तक नहीं पहुँच सकता। स्कैनर ट्रैफ़िक, पासवर्ड स्प्रे अटैम्प्ट, खुले पोर्ट को टटोलने वाले एक्सप्लॉइट किट, इनमें से कुछ भी NAT के पीछे बैठे डिवाइसों तक नहीं पहुँचता। यह एक वास्तविक लाभ है, लेकिन यह कोई सुरक्षा आर्किटेक्चर नहीं है। फ़िशिंग ईमेल, USB ड्राइव, या उसी Wi-Fi पर मौजूद एक कंप्रोमाइज़्ड लैपटॉप, इनमें से कोई भी हमलावर को परिधि के अंदर पहुँचा सकता है, और उस स्थिति में प्राइवेट एड्रेस मशीनों के बीच आवाजाही को ज़रा भी नहीं रोकते। Shodan आपके आंतरिक होस्ट नहीं देखता, लेकिन जिस रैनसमवेयर ऑपरेटर का पहले से अंदर पैर जम चुका है, उसे ये दिख जाते हैं। नेटवर्क को असल में VLAN और आंतरिक फ़ायरवॉल नियम अलग करते हैं, IP रेंज नहीं।
पब्लिक IP किसे उजागर करते हैं। पब्लिक IP वाला सर्वर पूरे इंटरनेट को तुरंत दिखता है। Shodan नए असाइन किए गए एड्रेस को कुछ ही मिनटों में इंडेक्स कर लेता है। पोर्ट 22 पर SSH खुला है, तो कुछ घंटों में आपको ऑटोमेटेड लॉगिन कोशिशें मिलने लगेंगी। खुला छोड़ा गया RDP एक ज्ञात रैनसमवेयर डिलीवरी वेक्टर है।
इंटरनेट से सीधे जुड़ा हर एडमिन इंटरफ़ेस एक फ़ायरवॉल से सुरक्षित होना चाहिए जो एक्सेस को सीमित करे, ऑथेंटिकेशन पर रेट लिमिटिंग हो, और जहाँ क्रेडेंशियल शामिल हों वहाँ TLS हो। मल्टी-टियर सेटअप में कोई भी पब्लिक-फ़ेसिंग चीज़ DMZ में होनी चाहिए, जो बैकएंड डेटाबेस और आंतरिक सेवाओं से अलग हो, ताकि कंप्रोमाइज़्ड फ्रंटएंड बाकी सब कुछ तक पहुँचने का रास्ता न बन जाए।
होस्टिंग के लिए शेयर्ड बनाम डेडिकेटेड का अंतर। अगर आप इनबाउंड सेवाएँ चला रहे हैं, तो सवाल सिर्फ पब्लिक बनाम प्राइवेट का नहीं, बल्कि डेडिकेटेड बनाम शेयर्ड का है। एक डेडिकेटेड पब्लिक IP, जिसके मालिक आप सच में हैं, का मतलब है कि आपका पोर्ट फ़ॉरवर्डिंग शुरू से अंत तक काम करता है, आपका rDNS आपके अपने नियंत्रण में है, और आपकी IP रेप्युटेशन भी आपकी अपनी है। CG-NAT के तहत ISP का इंफ़्रास्ट्रक्चर इनबाउंड ट्रैफ़िक को आपके राउटर तक पहुँचने से पहले ही खा जाता है। आपके फ़ॉरवर्डिंग नियम, आपका फ़ायरवॉल कॉन्फ़िगरेशन, आपके खुले पोर्ट, सब बेकार हो जाते हैं। और खास तौर पर मेल सर्वर के लिए, SPF और DMARC रिकॉर्ड आपके भेजने वाले IP से प्रमाणित होते हैं। किसी दूसरे टेनेंट के स्पैम से दूषित शेयर्ड IP न सिर्फ़ आपको धीमा करता है, बल्कि आपके वैध मेल को स्थायी रूप से स्पैम फ़ोल्डर में भी भेज सकता है।
कब पब्लिक IP इस्तेमाल करें और कब प्राइवेट IP
सही प्राइवेट बनाम पब्लिक IP एड्रेस चुनना तब आसान हो जाता है जब आप सवाल को सही तरीके से देखते हैं। सवाल यह नहीं कि कौन-सा प्रकार “बेहतर” है। सवाल यह है: इस सेवा से संपर्क कौन शुरू करेगा?
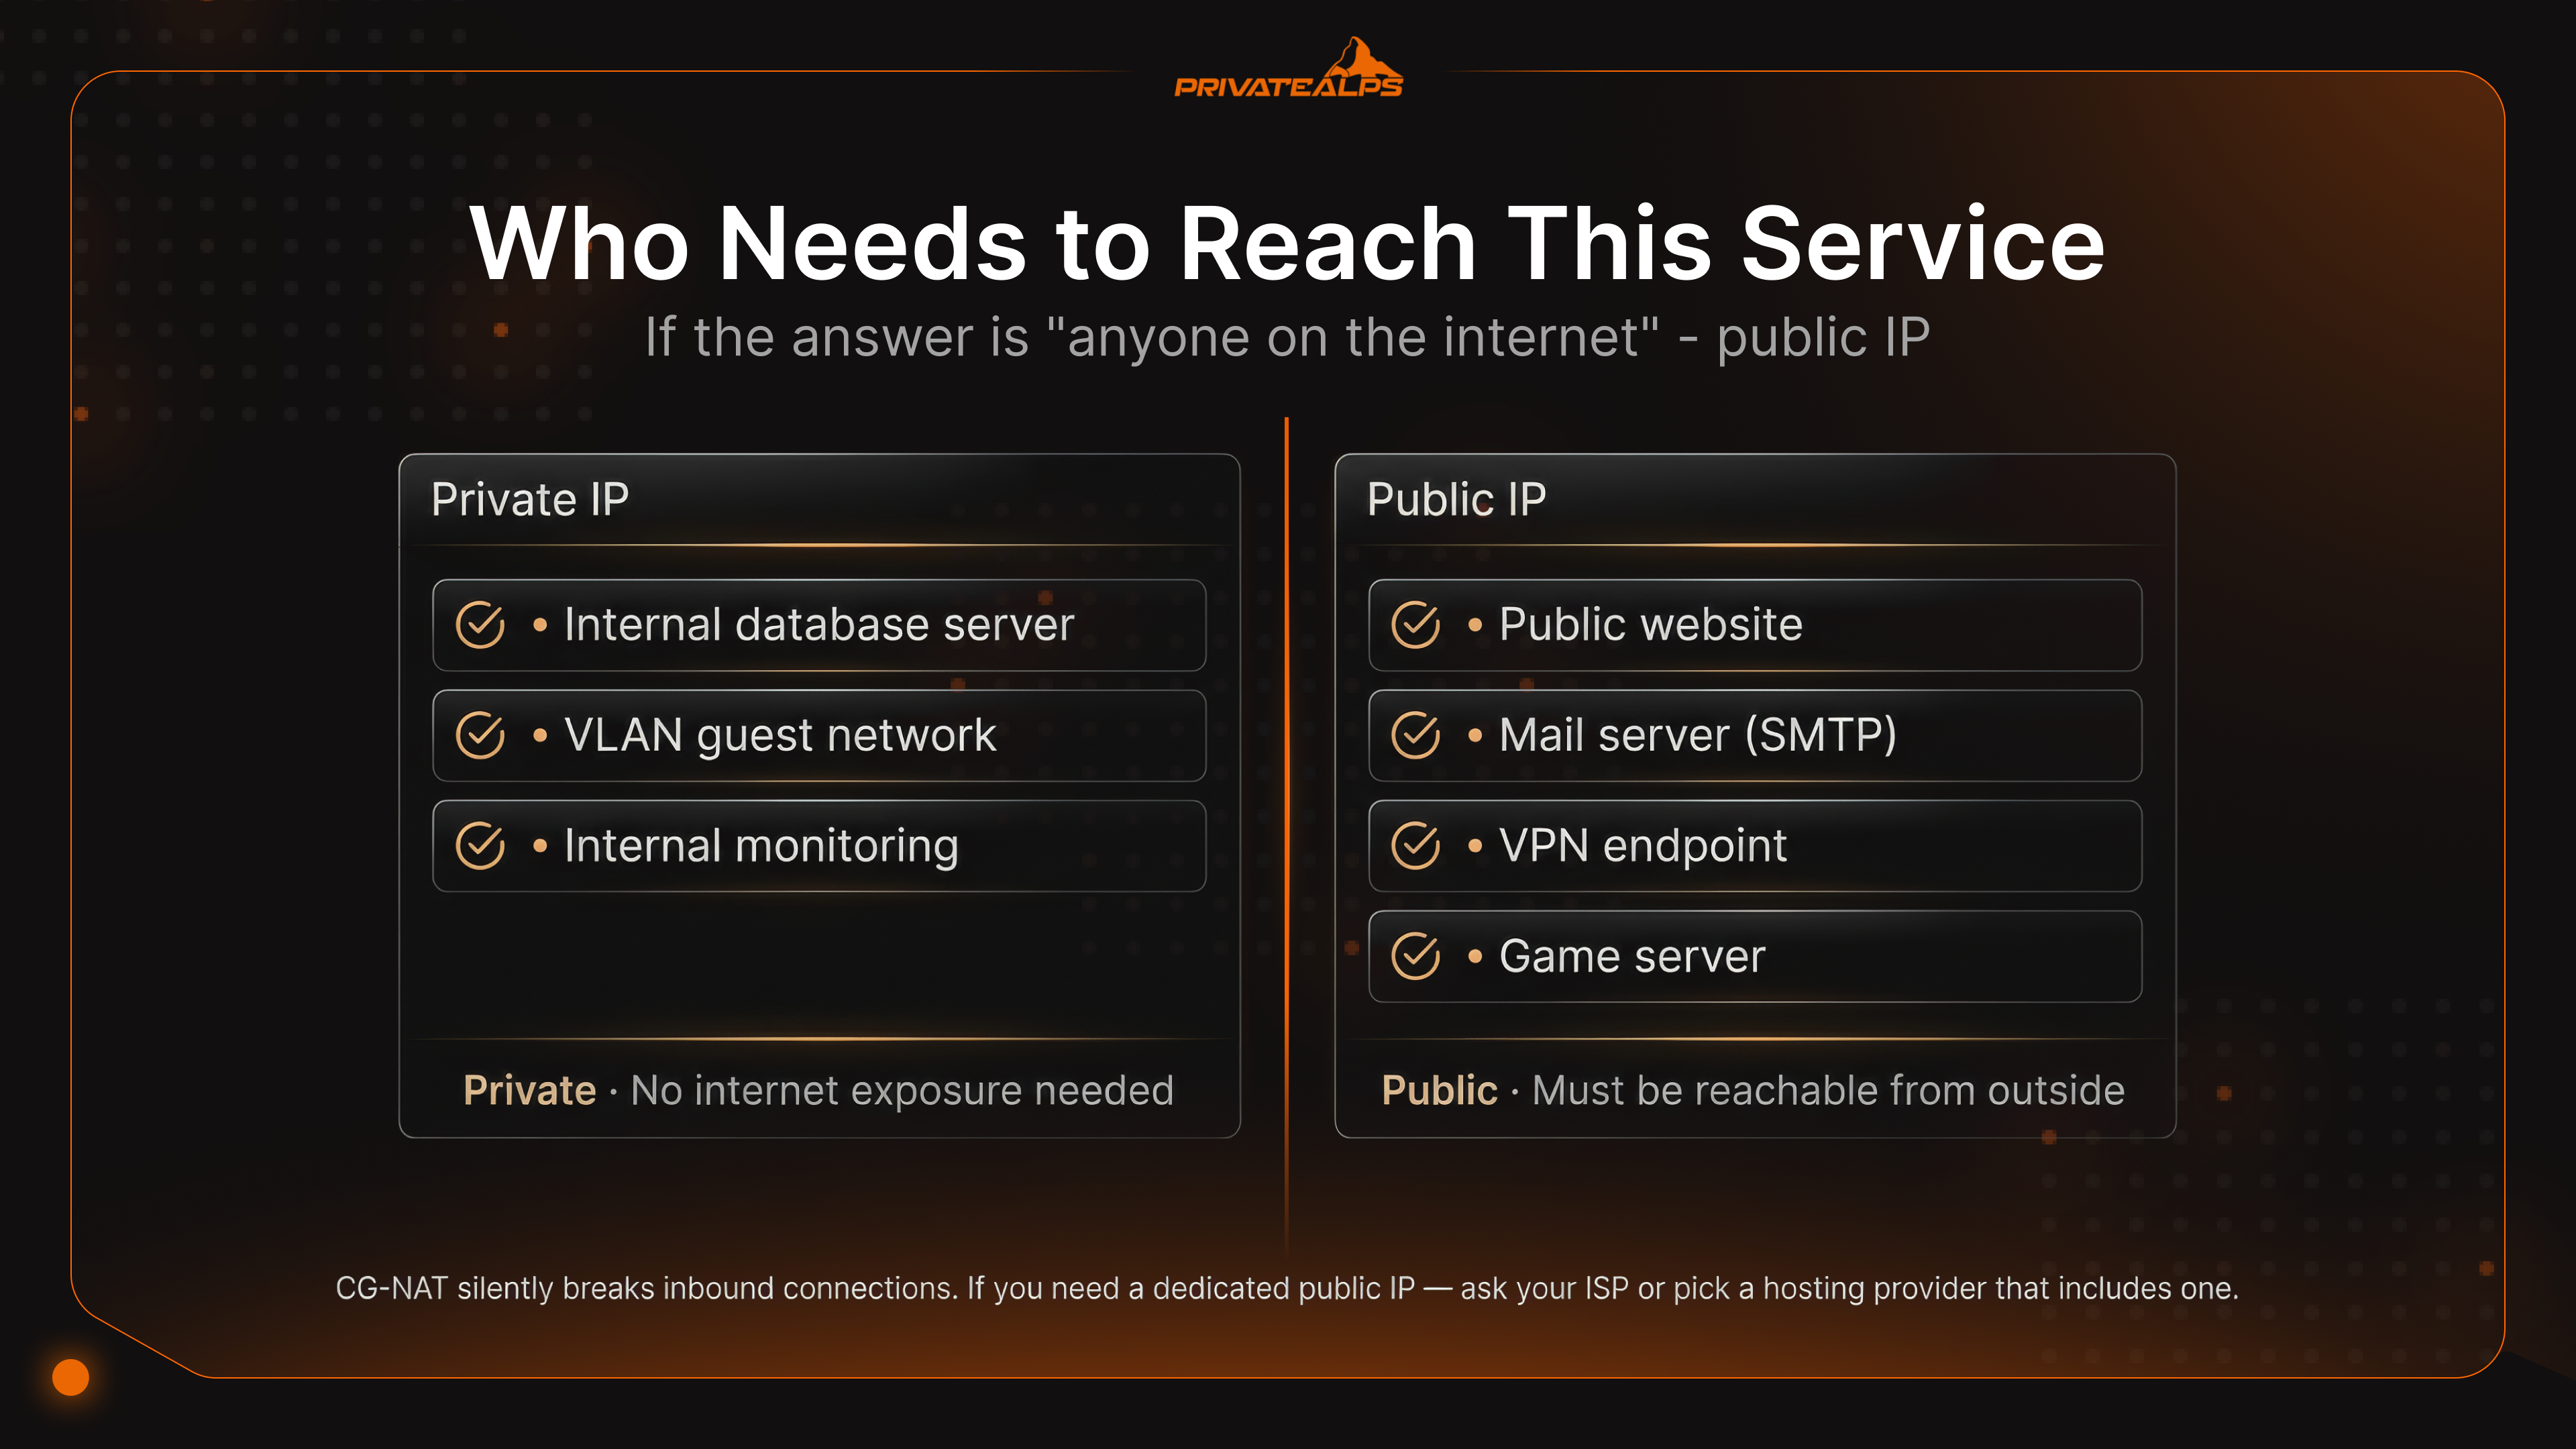
अगर जवाब है “सिर्फ़ उसी लोकल नेटवर्क पर मौजूद दूसरे डिवाइस”, तो प्राइवेट IP काफ़ी है, बस वहीं रहने दें। अगर कोई बाहरी सिस्टम बिना पूछे उस तक पहुँचना चाहता है, जैसे आपकी साइट पर आता कोई ब्राउज़र, आपके VPN से जुड़ता कोई क्लाइंट, या किसी दूर बैठे यूज़र का NAS तक पहुँचना, तो उस रास्ते में कहीं न कहीं पब्लिक IP होना ज़रूरी है।
निर्णय का नियम: लोकल नेटवर्क के बाहर से आने वाला हर इनबाउंड कनेक्शन पब्लिक IP माँगता है, चाहे वह सीधे सर्वर पर हो या फ़ॉरवर्डिंग/प्रॉक्सी लेयर के ज़रिए। केवल LAN ट्रैफ़िक के लिए प्राइवेट सही विकल्प है, और वही ज़्यादा सुरक्षित भी है।
| उपयोग का मामला | ज़रूरी IP प्रकार | कारण |
|---|---|---|
| पब्लिक वेबसाइट / वेब ऐप | पब्लिक IP | बाहरी क्लाइंट्स के लिए पहुँच योग्य होना ज़रूरी है |
| मेल सर्वर (इनबाउंड SMTP) | डेडिकेटेड पब्लिक IP | IP रेप्युटेशन डिलीवरेबिलिटी पर असर डालती है; CG-NAT पोर्ट 25 ब्लॉक करता है |
| VPN सर्वर (WireGuard, OpenVPN) | VPN एंडपॉइंट पर पब्लिक IP | क्लाइंट नेटवर्क के बाहर से कनेक्ट करते हैं |
| ऑफ़िसों के बीच VPN टनल | अंदरूनी तौर पर प्राइवेट IP, टनल एंडपॉइंट पर पब्लिक IP | केवल एंडपॉइंट को पब्लिक IP चाहिए |
| इंटरनल डेटाबेस सर्वर | प्राइवेट IP | इंटरनेट से कभी भी पहुँच योग्य नहीं होना चाहिए |
| VLAN-सेगमेंटेड गेस्ट नेटवर्क | प्राइवेट IP (अलग सबनेट) | मेहमानों को कॉर्पोरेट LAN से अलग रखता है |
| रिमोट एक्सेस वाला होम NAS | प्राइवेट IP + पोर्ट फ़ॉरवर्डिंग या रिवर्स प्रॉक्सी | अंदर से प्राइवेट, बाहर से पब्लिक IP के ज़रिए पहुँच योग्य |
| गेम सर्वर | डेडिकेटेड पब्लिक IP बेहतर | CG-NAT अधिकतर गेम प्रोटोकॉल के लिए UDP पोर्ट फ़ॉरवर्डिंग तोड़ देता है |
| इंटरनल मॉनिटरिंग / लॉगिंग | प्राइवेट IP | बाहरी एक्सपोज़र की ज़रूरत नहीं |
वह हाइब्रिड सेटअप ध्यान देने लायक है जो ज़्यादातर सेल्फ़-होस्टेड सिस्टम इस्तेमाल करते हैं: सर्वर को प्राइवेट IP मिलता है, सामने एक रिवर्स प्रॉक्सी पब्लिक IP के साथ बैठती है, TLS संभालती है, और अनुरोध अंदर भेजती है।
Nginx, Caddy, Traefik, ये सभी यही करते हैं। बैकएंड सर्वर को इंटरनेट से सीधा कनेक्शन कभी नहीं मिलता, केवल उसी लोकल नेटवर्क पर मौजूद प्रॉक्सी से मिलता है। सुरक्षा की दृष्टि से यह ज़्यादा साफ़ है, और इससे आप एक ही पब्लिक IP पर कई सेवाएँ बिना टकराव के चला सकते हैं।
IPv6 और पब्लिक बनाम प्राइवेट एड्रेसिंग का भविष्य
IPv6 पब्लिक बनाम प्राइवेट IP एड्रेस की स्थिति को बुनियादी स्तर पर बदलता है, इस अंतर को अप्रासंगिक बनाकर नहीं, बल्कि उस एक कारण को हटाकर जिसकी वजह से यह अंतर मौजूद था। IPv4 के पास एड्रेस खत्म हो गए। IPv6 के पास नहीं हैं। इससे गणित बदल जाता है।
GUA बनाम ULA। IPv6 में Global Unicast Addresses (2000::/3) इस्तेमाल होते हैं, जहाँ IPv4 में पब्लिक IP होते। ये हर जगह रूट होते हैं और RIR तथा ISP द्वारा बाँटे जाते हैं। Unique Local Addresses (fc00::/7) RFC 1918 वाली भूमिका निभाते हैं, यानी जानबूझकर नॉन-रूटेबल, केवल आंतरिक उपयोग के लिए। चूँकि IPv6 नेटवर्क का हर डिवाइस राउटर के ISP प्रीफ़िक्स से सीधे GUA पा सकता है, इसलिए NAT की कोई तकनीकी ज़रूरत नहीं रहती। जब सबके लिए पर्याप्त एड्रेस हों, तो एक एड्रेस को दूसरे में बदलने की ज़रूरत नहीं पड़ती। ULA एक अलग कारण से बना रहता है: कभी-कभी आप चाहते हैं कि कोई सेवा स्पष्ट नीति के तहत अंदर ही रहे, न कि इसलिए कि NAT संयोग से उसे ब्लॉक कर रहा है। किसी आंतरिक सेवा को ULA पर बाँधना और उसके आसपास फ़ायरवॉल नियम लिखना, इस उम्मीद से कहीं बेहतर है कि आपके GUA फ़ायरवॉल कॉन्फ़िगरेशन में कभी कोई छेद नहीं होगा।
अपनाने की स्थिति। Google के IPv6 आँकड़े दिखाते हैं कि 2025 की शुरुआत तक लगभग 43% Google यूज़र IPv6 से कनेक्ट हो रहे थे। फ़्रांस 86% से आगे है। भारत और जर्मनी 70% से ऊपर हैं। अमेरिका लगभग 47-50% पर है (Wikipedia, IPv6 deployment)। डुअल-स्टैक अब सामान्य है: डिवाइस IPv4 और IPv6 दोनों एक साथ चलाते हैं, और Happy Eyeballs (RFC 8305) तय करता है कि किसी कनेक्शन के लिए असल में कौन-सा इस्तेमाल होगा।
गोपनीयता की समस्या जिसे RFC 4941 हल करता है। IPv6 ने एक ऐसी चीज़ पेश की जिसका सामना IPv4/NAT यूज़र्स को कभी नहीं करना पड़ा: हर डिवाइस पर एक ग्लोबली रूटेबल एड्रेस होने से, मूल SLAAC तरीका डिवाइस का MAC एड्रेस सीधे IP में एम्बेड कर देता था। इससे एड्रेस एक स्थायी, हार्डवेयर से जुड़ा पहचानकर्ता बन जाता था, यानी वही डिवाइस अलग-अलग नेटवर्क पर दिखता था और सत्रों के पार ट्रैक किया जा सकता था। RFC 4941 (IPv6 में Stateless Address Autoconfiguration के लिए Privacy Extensions) समय-समय पर बदलने वाले रैंडमाइज़्ड Interface ID बनाकर इसे ठीक करता है, जिससे एड्रेस और भौतिक डिवाइस के बीच का संबंध टूट जाता है। IPv4/NAT में यह समस्या थी ही नहीं, क्योंकि आपका सारा ट्रैफ़िक राउटर के एक ही पब्लिक IP से आता दिखता था, चाहे उसे कोई भी डिवाइस भेजे। IPv6 ने व्यक्तिगत डिवाइस की ट्रैकिंग संभव बनाई, और RFC 4941 उसी के विरुद्ध खड़ा हुआ।
अपना पब्लिक और प्राइवेट IP एड्रेस कैसे पता करें
ये दो अलग लुकअप हैं, क्योंकि ये दो अलग चीज़ें हैं। आपका पब्लिक IP ISP से आता है और राउटर पर रहता है। आपका प्राइवेट IP राउटर से आता है और आपके डिवाइस पर रहता है। कोई वेबसाइट पहला देखती है, दूसरा कभी नहीं देखती।
लुकअप के तरीके:
- पब्लिक IP (टर्मिनल): curl ifconfig.me या curl api.ipify.org, दोनों में से कोई भी आपके राउटर का पब्लिक IP लौटाता है
- पब्लिक IP (ब्राउज़र): ifconfig.me या ipinfo.io, ये ISP का नाम और अनुमानित लोकेशन भी दिखाते हैं
- प्राइवेट IP (Windows): Command Prompt में ipconfig चलाएँ, सक्रिय एडैप्टर के नीचे “IPv4 Address” खोजें
- प्राइवेट IP (macOS): Terminal में ifconfig | grep "inet ", या System Settings → Network → कनेक्शन → Details
- प्राइवेट IP (Linux): ip addr show या hostname -I
- प्राइवेट IP (राउटर एडमिन): 192.168.0.1 या 192.168.1.1 पर लॉग इन करें, DHCP लीज़ टेबल में हर डिवाइस और उसका असाइन किया गया एड्रेस मिलेगा
- प्राइवेट IP (मोबाइल): Settings → Wi-Fi → कनेक्टेड नेटवर्क के नाम पर टैप करें, विवरण स्क्रीन में IP address दिखेगा
कोई साइट आपके IP से वास्तव में क्या जानती है: आपके ISP का नाम, एक मोटी लोकेशन (वह शहर या क्षेत्र जहाँ ISP का इंफ़्रास्ट्रक्चर पंजीकृत है, जो अक्सर 50-100 km तक सही नहीं होती), और ASN। यही सार्वजनिक डेटाबेस में होता है। आपका घर का पता और पहचान इसमें नहीं होती। वह केवल ISP से कानूनी अनुरोध से मिल सकती है। VPN से कनेक्ट करने पर साइट को VPN सर्वर का IP और लोकेशन दिखती है। आपका प्राइवेट IP कभी राउटर से बाहर नहीं जाता।
अपना पब्लिक या प्राइवेट IP एड्रेस कैसे बदलें
पब्लिक IP का मालिक ISP है। इसे किसी सेटिंग मेनू में नहीं बदला जा सकता। जो बदला जा सकता है वह यह है कि आपका ट्रैफ़िक बाहर निकलते समय इंटरनेट को कौन-सा IP दिखे, या आप ISP से सीधे अलग असाइनमेंट माँग सकते हैं।
पब्लिक IP बदलने के तरीके जो काम करते हैं:
- VPN: ट्रैफ़िक आपके IP की बजाय VPN सर्वर के IP से बाहर निकलता है। यह सबसे तुरंत विकल्प है और दुनिया भर में काम करता है।
- प्रॉक्सी: पूरे डिवाइस की बजाय केवल विशिष्ट ऐप्स के ट्रैफ़िक पर लागू होती है। यह हल्का विकल्प है।
- Tor: कई रिले से होकर गुज़रता है, और गंतव्य को एग्ज़िट नोड का IP दिखता है। यह धीमा है, लेकिन रूटिंग का पता लगाना कठिन होता है।
- मोडेम रीस्टार्ट: डायनामिक IP पर कनेक्शन तोड़ने से रीकनेक्ट होने पर ISP अलग लीज़ दे सकता है। यह भरोसेमंद नहीं है, क्योंकि कुछ ISP हर बार वही एड्रेस दोबारा देते हैं।
- स्टैटिक IP का अनुरोध: अगर आपको कुछ ऐसा चाहिए जो नहीं बदलेगा, तो ISP से संपर्क करें। अधिकतर प्रोवाइडर्स में यह एक पेड सेवा है, लेकिन होस्टिंग के लिए यही एकमात्र स्थायी हल है।
प्राइवेट IP बदलना, प्लेटफ़ॉर्म के अनुसार:
- Windows: एलिवेटेड Command Prompt विंडो में ipconfig /release और फिर ipconfig /renew
- macOS: System Settings → Network → एडैप्टर → Details → TCP/IP टैब → Renew DHCP Lease
- Linux: sudo dhclient -r && sudo dhclient
- राउटर पैनल: 192.168.0.1 या 192.168.1.1 पर लॉग इन करें, DHCP रिज़र्वेशन या स्टैटिक लीज़ सेटिंग खोजें, डिवाइस के MAC से एक खास एड्रेस बाँधें। इसके बाद उसे हमेशा वही IP मिलेगा।
सारांश
प्राइवेट IP लोकल नेटवर्क से जुड़े होते हैं। ये RFC 1918 ब्लॉक से आते हैं, DHCP से असाइन होते हैं, और इंटरनेट को दिखते नहीं। एक ही रेंज लाखों अलग-अलग नेटवर्क में एक साथ चलती है और एक-दूसरे को नहीं छूती। पब्लिक IP इंटरनेट से जुड़े होते हैं। इन्हें RIR आवंटित करते हैं, ISP बाँटते हैं, और ये विश्व स्तर पर अनूठे होते हैं: हर नेटवर्क के लिए एक ऐसा एड्रेस जिसे पूरा इंटरनेट ढूँढ सकता है। NAT, जो ज़्यादातर मामलों में राउटर पर PAT के रूप में चलता है, दोनों के बीच अनुवाद संभालता है। IPv6 वह एड्रेस की कमी दूर करता है जिसने NAT को ज़रूरी बनाया था। GUA हर डिवाइस को अपना ग्लोबली पहुँच योग्य एड्रेस देता है, लेकिन ULA और फ़ायरवॉल अब भी उन सीमाओं को संभालते हैं जो सुरक्षा के लिए मायने रखती हैं। डुअल-स्टैक ही आज ज़्यादातर नेटवर्क चलाने का तरीका है, और यह अभी काफ़ी समय तक ऐसा ही रहेगा।
Ready for a Dedicated Public IP With Full Inbound Control? CG-NAT, शेयर्ड IP, और ऊपर कहीं गायब होता पोर्ट फ़ॉरवर्डिंग, ये समस्याएँ अपने-आप नहीं जातीं। ये तब जाती हैं जब आपके पास एक डेडिकेटेड पब्लिक IP हो, जिसे आप सच में नियंत्रित करते हों।
PrivateAlps के VPS और डेडिकेटेड सर्वर प्लान डिफ़ॉल्ट रूप से एक डेडिकेटेड पब्लिक IP के साथ आते हैं। स्विस इंफ़्रास्ट्रक्चर, चेन में कोई CG-NAT नहीं, पूरी पोर्ट फ़ॉरवर्डिंग, और rDNS जिसे आप खुद कॉन्फ़िगर करते हैं। IP आपका है, इनबाउंड रास्ता साफ़ है, और आपके व इंटरनेट के बीच कुछ भी चुपचाप आपका ट्रैफ़िक नहीं खा रहा।
FAQ
पब्लिक और प्राइवेट IP एड्रेस में क्या अंतर है?
प्राइवेट लोकल है। आपका राउटर इसे नेटवर्क के हर डिवाइस को देता है, यह आंतरिक संचार के लिए ठीक काम करता है, और इंटरनेट इसे संबोधित नहीं कर सकता। 192.168.x.x के लिए बने पैकेट राउटरों द्वारा पहुँचने से पहले ही ड्रॉप कर दिए जाते हैं। पब्लिक बाहरी है। इसे ISP आपके राउटर को असाइन करता है, और बाकी इंटरनेट इसी एड्रेस पर आपको ट्रैफ़िक भेजता है। NAT इन दोनों को जोड़ता है: प्राइवेट IP वाले डिवाइस पब्लिक IP के ज़रिए ट्रैफ़िक भेजते हैं, और राउटर पोर्ट नंबर इस्तेमाल करके तय करता है कि कौन-सा जवाब किस डिवाइस तक जाए।
प्राइवेट और पब्लिक IP एड्रेस कैसे असाइन किए जाते हैं?
प्राइवेट एड्रेस आपके राउटर पर चल रहे DHCP सर्वर से आते हैं। प्रक्रिया यह है: डिवाइस एक Discover ब्रॉडकास्ट करता है, राउटर Offer के साथ जवाब देता है, डिवाइस Request भेजकर बताता है कि उसे कौन सा ऑफ़र चाहिए, और राउटर Acknowledge भेजकर एड्रेस पक्का कर देता है। इसे DORA कहते हैं। इसमें एक सेकंड से भी कम समय लगता है। पब्लिक एड्रेस ISP से मिलते हैं। डायनामिक अकाउंट में ये एक पूल से लीज़ पर दिए जाते हैं और बदल सकते हैं। स्टैटिक अकाउंट में पता पहले से आपके लिए असाइन होता है और स्थिर रहता है। किसी डिवाइस पर स्टैटिक पब्लिक IP मैन्युअल रूप से सेट करना तभी काम करता है जब ISP ने पहले ही वह एड्रेस आपके अकाउंट के लिए आरक्षित कर रखा हो।
क्या दो डिवाइसों का प्राइवेट IP एड्रेस एक जैसा हो सकता है?
अलग-अलग नेटवर्क पर, लगातार हो सकता है। ठीक इसी के लिए RFC 1918 बनाया गया था। आपका घर का सेटअप और जिस कंपनी में आप काम करते हैं, दोनों 192.168.1.50 इस्तेमाल कर सकते हैं, क्योंकि ये एड्रेस अपने-अपने लोकल नेटवर्क के बाहर कभी आपस में नहीं टकराते। लेकिन एक ही नेटवर्क पर डुप्लिकेट एड्रेस ARP टेबल में गड़बड़ी पैदा करता है। दोनों मशीनों का कनेक्शन अविश्वसनीय हो जाता है, सेशन अचानक टूटने लगते हैं, और यह पता लगाने में जितना समय लगता है, वह ज़रूरत से ज़्यादा होता है।
क्या प्राइवेट IP एड्रेस पब्लिक IP से ज़्यादा सुरक्षित है?
अकेले के दम पर नहीं। प्राइवेट IP का मतलब है कि इंटरनेट पर कोई सीधे आपके दरवाज़े पर दस्तक नहीं दे सकता, क्योंकि NAT लेयर लोकल नेटवर्क तक पहुँचने से पहले हर बिन बुलाए ट्रैफ़िक को रोक लेती है। यह मायने रखता है। लेकिन यह एक परत है, पूरी सुरक्षा नहीं। कोई हमलावर जो पहले से अंदर है, जैसे मैलवेयर, चोरी हुए क्रेडेंशियल, भौतिक पहुँच, या नेटवर्क पर कोई अनधिकृत डिवाइस के ज़रिए, वह बिना रोक-टोक प्राइवेट IP वाली मशीनों के बीच घूम सकता है। असली सेगमेंटेशन के लिए VLAN, हर सबनेट पर फ़ायरवॉल नियम, और ऐसे एक्सेस कंट्रोल चाहिए जो यह न मानें कि भीतर का ट्रैफ़िक सिर्फ़ इसलिए सुरक्षित है क्योंकि वह बाहर से नहीं आया।
क्या मैं प्राइवेट IP एड्रेस पर वेबसाइट होस्ट कर सकता हूँ?
लोकल नेटवर्क के भीतर, हाँ। इंटरनेट से, नहीं। पब्लिक इंटरनेट के पास 192.168.x.x तक पहुँचने का कोई रूट नहीं है। लोकल नेटवर्क के बाहर से प्राइवेट IP वाले सर्वर तक पहुँचने की कोशिश करने वाला विज़िटर वहाँ पहुँच ही नहीं सकता। बाहरी उपयोग के लिए आपको रास्ते में एक पब्लिक IP चाहिए। सबसे सरल तरीका है राउटर पर पोर्ट-फ़ॉरवर्डिंग नियम बनाना, जो एक पब्लिक पोर्ट को सर्वर के प्राइवेट IP और पोर्ट की ओर भेजे। ज़्यादा साफ़ तरीका है रिवर्स प्रॉक्सी (इसके लिए Nginx या Traefik अच्छे काम करते हैं), जो एक पब्लिक IP के साथ एज पर बैठती है, TLS संभालती है और रिक्वेस्ट को अंदर भेजती है। बैकएंड सर्वर को कभी सीधे इंटरनेट पर खुलने की ज़रूरत नहीं पड़ती।
CG-NAT क्या है और यह मुझे कैसे प्रभावित करता है?
CG-NAT एक NAT लेयर है, जिसे आपका ISP अपने इंफ़्रास्ट्रक्चर पर चलाता है, और यह ट्रैफ़िक आपके होम राउटर तक पहुँचने से पहले लगता है। आपका राउटर किसी असली पब्लिक IP के बजाय 100.64.0.0/10 (RFC 6598 शेयर्ड स्पेस) से एड्रेस पाता है। जब तक आप ऐसा कुछ न करें जिसे इनबाउंड कनेक्टिविटी चाहिए, सब सामान्य लगता है। राउटर पर पोर्ट-फ़ॉरवर्डिंग नियम? वे उस ट्रैफ़िक पर लागू होते हैं जो आपके राउटर तक पहुँचता है, जबकि ISP-स्तर की NAT इनबाउंड ट्रैफ़िक को उस बिंदु से पहले ही रोक लेती है। नतीजा: सेल्फ़-होस्टेड सेवाएँ, VPN सर्वर, रिमोट डेस्कटॉप, गेम सर्वर, सब ऐसे तरीकों से टूट जाते हैं जिनका पता लगाना आसान नहीं होता। इसका हल है अपने ISP से संपर्क करके एक डेडिकेटेड पब्लिक IP माँगना। ज़्यादातर प्रोवाइडर इसे पेड ऐड-ऑन के रूप में देते हैं।
आपके IP एड्रेस से किसे कौन सी जानकारी मिल सकती है?
आपके ISP का नाम, ऑटोनोमस सिस्टम नंबर (ASN), और एक भौगोलिक क्षेत्र। आम तौर पर यह वह शहर या क्षेत्र होता है जहाँ आपके ISP का इंफ़्रास्ट्रक्चर रजिस्टर्ड है, और यह आपकी असली लोकेशन से 50-100km तक दूर हो सकता है। पब्लिक IP जियोलोकेशन डेटाबेस में बस यही होता है। आपका घर का पता, आपका नाम, आपकी सटीक लोकेशन, इनके लिए ISP को औपचारिक कानूनी अनुरोध करना पड़ता है। VPN या प्रॉक्सी दिखने वाले IP को सर्वर के एड्रेस से बदल देते हैं, इसलिए प्राप्तकर्ता आपकी नहीं, उस सर्वर की लोकेशन देखते हैं।
मैं अपना पब्लिक IP एड्रेस कैसे पता करूं?
ब्राउज़र में ifconfig.me या ipinfo.io खोलें। टर्मिनल में curl ifconfig.me चलाएँ। नतीजा आपके राउटर का मौजूदा पब्लिक IP होगा, न कि उस डिवाइस का प्राइवेट एड्रेस जिससे आप इसे देख रहे हैं। अगर आप VPN पर हैं, तो नतीजा ISP द्वारा दिए गए IP के बजाय VPN सर्वर का पब्लिक IP होगा।
क्या IPv6 से प्राइवेट IP एड्रेस की ज़रूरत खत्म हो जाती है?
IPv6 से NAT की ज़रूरत खत्म हो जाती है। 128-bit एड्रेसिंग में हर डिवाइस के लिए पर्याप्त पब्लिक एड्रेस हैं, इसलिए वह तरीका (workaround) ज़रूरी नहीं रहता। Unique Local Addresses (fc00::/7) फिर भी मौजूद हैं, जो जानबूझकर सिर्फ़ इंटरनेट के अंदर इस्तेमाल के लिए होते हैं, और इनका एड्रेस स्पेस की समस्या से कोई लेना-देना नहीं है। साथ ही, सुरक्षा की सीमा सिर्फ़ इसलिए गायब नहीं होती क्योंकि NAT हट गया है। IPv6 नेटवर्क में भी परिधि पर एक स्टेटफ़ुल फ़ायरवॉल चाहिए, जो बिन माँगे इनबाउंड कनेक्शन संभाले। NAT उन्हें एक साइड इफ़ेक्ट के रूप में रोकता था, किसी सोची-समझी सुरक्षा व्यवस्था के रूप में नहीं। उसे हटाने पर आपको कोई ऐसी चीज़ चाहिए जो यह काम जानबूझकर करे।
