


VPN बनाम प्रॉक्सी: अंतर क्या है?
आप इन दोनों की तुलना आमतौर पर मनोरंजन के लिए नहीं करते। ज़्यादातर लोग यहाँ इसलिए पहुँचते हैं क्योंकि कोई वजह सामने आई है - कोई स्ट्रीमिंग सर्विस ने उन्हें ब्लॉक कर दिया, किसी दोस्त ने “प्रॉक्सी” का ज़िक्र किया बिना यह समझाए कि वह क्या है, या ऑफिस में सबको VPN क्लाइंट इंस्टॉल करने को कहा गया और किसी ने यह नहीं बताया कि ऐसा क्यों। “VPN बनाम प्रॉक्सी क्या है” जैसी खोज हर महीने लाखों बार Google पर टाइप की जाती है। “प्रॉक्सी बनाम VPN क्या है” वाला रूप भी लगभग उतना ही लोकप्रिय है। सवाल एक ही है, बस शब्दों का क्रम अलग है।
इस विषय पर लिखे जाने के तरीके में एक थोड़ी उलझाने वाली बात है। कई लेख इन दोनों को अलग-अलग कीमत पर मिलने वाले एक जैसे टूल मान लेते हैं। ऐसा है नहीं। ये नेटवर्क की अलग-अलग परतों पर काम करते हैं और अलग-अलग समस्याएँ हल करते हैं। अगर इन्हें एक ही चीज़ मान लिया जाए, तो आप हर महीने ऐसी “प्राइवेसी” के लिए पैसे दे सकते हैं जो असल में मिलती ही नहीं।
इस बाज़ार का आकार बहुत बड़ा है, और मार्केटिंग के उलझने की एक वजह भी यही है। वैश्विक VPN कारोबार 2025 में USD 88.96 बिलियन तक पहुँच गया और 2034 तक USD 534.22 बिलियन तक जाने की राह पर है। रिमोट वर्क ने इसे आगे बढ़ाया। बाकी काम निगरानी के दबाव ने किया। दूसरी ओर प्रॉक्सी चुपचाप SEO टूल, स्क्रेपर और कॉर्पोरेट फ़ायरवॉल चलाते हैं - दर्शक अलग हैं, विज्ञापन-बोर्ड कम।
इसलिए यह गाइड चीज़ों को उस तरह समझाती है जैसे एक नेटवर्क इंजीनियर चाय पर बैठकर समझाएगा, न कि उस तरह जैसे कोई एफिलिएट पेज समझाता है। OSI लेयर। क्या एन्क्रिप्ट होता है और क्या नहीं। डिटेक्शन असल में कैसे काम करता है। और हर टूल किन चीज़ों को ठीक नहीं कर सकता, चाहे आप कितना भी पैसा दें।
AI सारांश
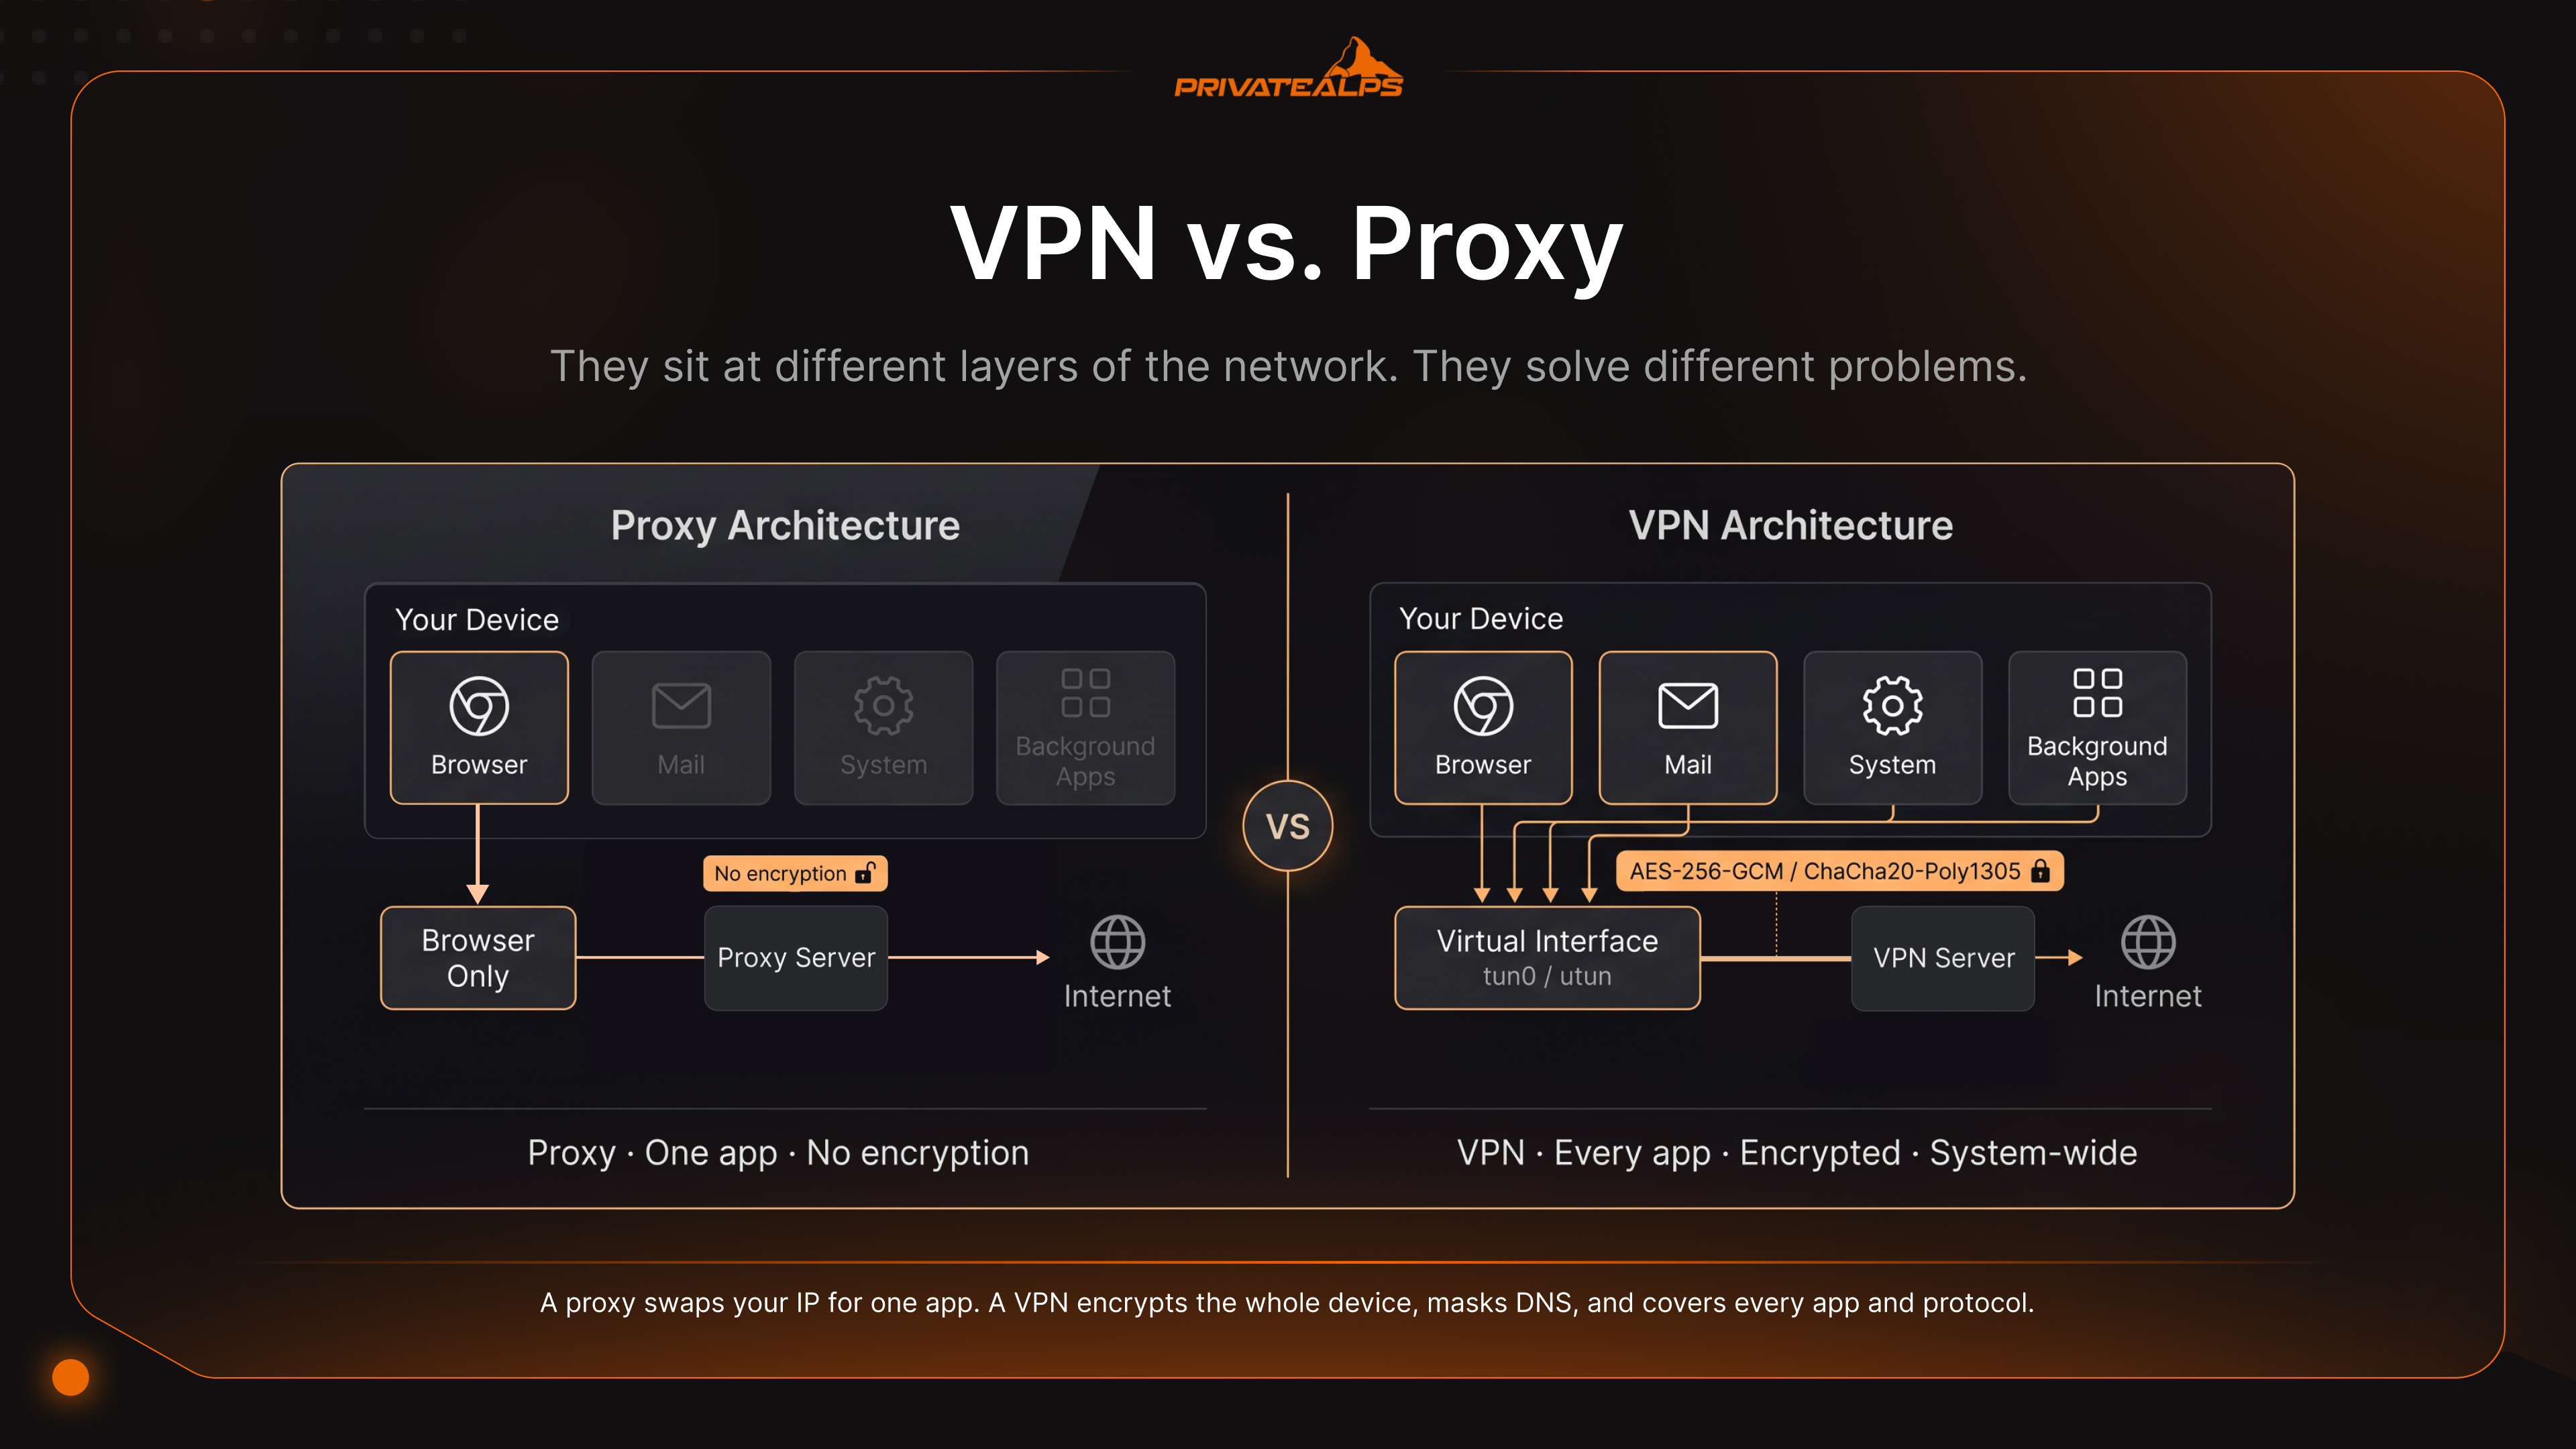
छोटे में: प्रॉक्सी एप्लिकेशन लेयर (OSI लेयर 7) पर काम करता है और एक समय में एक ऐप का ट्रैफ़िक रीरूट करता है, आमतौर पर ब्राउज़र का। वह खुद से कुछ भी एन्क्रिप्ट नहीं करता। VPN गहरी परतों पर, लेयर 2-3 पर काम करता है, OS स्तर पर हर पैकेट को ChaCha20-Poly1305 (WireGuard) या AES-256-GCM (OpenVPN) से एन्क्रिप्ट करता है, और पूरे डिवाइस को एक वर्चुअल इंटरफ़ेस से रूट करता है। प्रॉक्सी तेज़ होते हैं क्योंकि वे गणना छोड़ देते हैं। VPN ज़्यादा सुरक्षित होते हैं क्योंकि वे ऐसा नहीं करते।
- OSI लेयर: प्रॉक्सी = लेयर 7 (एक ऐप)। VPN = लेयर 2-3 (पूरा डिवाइस)।
- एन्क्रिप्शन: प्रॉक्सी = कुछ भी अंतर्निहित नहीं। VPN = ChaCha20-Poly1305 या AES-256-GCM।
- स्पीड: प्रॉक्सी की लागत लगभग नहीं के बराबर है। तेज़ लिंक पर WireGuard लगभग 4-15% लेता है। OpenVPN/TCP 40-50% तक खा सकता है।
- किल स्विच: केवल VPN में। टनल टूटते ही सब कुछ तुरंत काट देता है।
- DNS सुरक्षा: VPN क्वेरी को टनल में भेजता है। HTTPS प्रॉक्सी पेज लोड होने से पहले SNI के ज़रिए होस्टनेम लीक कर देते हैं।
- मुफ़्त प्रॉक्सी/VPN का जोखिम: ICSI/CSIRO को पता चला कि मुफ़्त Android VPN ऐप्स में से 67% में थर्ड-पार्टी ट्रैकिंग लाइब्रेरी थीं और 84% ने ट्रैफ़िक लीक किया।
- जो दोनों ठीक नहीं करते: ब्राउज़र फ़िंगरप्रिंटिंग, कुकीज़, या कोई भी अकाउंट जिसमें आप लॉग इन हैं।
प्रॉक्सी सर्वर क्या है?
प्रॉक्सी सर्वर एक बिचौलिया है। वह एक एप्लिकेशन - आमतौर पर ब्राउज़र - से ट्रैफ़िक लेता है और उसे गंतव्य तक भेजता है, रास्ते में आपका IP हटाकर अपना IP लगा देता है। बस यही उसका काम है। वह एप्लिकेशन लेयर (OSI लेयर 7) पर चलता है। जब तक जिस साइट पर आप जा रहे हैं वह पहले से TLS नहीं बोलती, वह कुछ भी एन्क्रिप्ट नहीं करता। वह केवल उसी ऐप को संभालता है जिसे आप उसकी ओर इंगित करते हैं। आपके मशीन की बाकी सभी चीज़ें इंटरनेट से वैसे ही बात करती रहती हैं जैसे पहले करती थीं।
| प्रॉक्सी प्रकार | यह कैसे काम करता है | आम उपयोग |
|---|---|---|
| HTTP प्रॉक्सी | लेयर 7 पर सादे HTTP अनुरोध आगे भेजता है | इंटरनल कॉर्पोरेट वेब फ़िल्टरिंग, कैशिंग |
| HTTPS प्रॉक्सी | CONNECT के ज़रिए TLS को टनल करता है; SNI पढ़ता है लेकिन पेलोड नहीं | TLS-सुरक्षित साइटों पर ब्राउज़िंग |
| SOCKS5 प्रॉक्सी | लेयर-5 रिले; प्रोटोकॉल-अज्ञेयवादी, UDP सपोर्ट करता है | टोरेंटिंग, गेमिंग, सामान्य TCP/UDP टनलिंग |
| ट्रांसपेरेंट प्रॉक्सी | क्लाइंट कॉन्फ़िगरेशन के बिना ट्रैफ़िक इंटरसेप्ट करता है | ISP-स्तर पर कैशिंग, स्कूल/लाइब्रेरी फ़िल्टरिंग |
| रेज़िडेंशियल प्रॉक्सी | असली उपभोक्ता IP के ज़रिए ट्रैफ़िक रूट करता है (अक्सर IoT डिवाइस) | स्नीकर बॉट, विज्ञापन सत्यापन, SEO स्क्रेपिंग |
यहाँ एक बात लोगों को भ्रमित करती है। उन्हें लगता है कि HTTPS प्रॉक्सी उनकी देखी गई साइटें छिपा देता है। ऐसा नहीं है। होस्टनेम हैंडशेक के दौरान TLS Server Name Indication (SNI) फ़ील्ड में सादे रूप में बाहर चला जाता है, इससे पहले कि कोई एन्क्रिप्शन हो। आपका ISP इसे देखता है। आपके और प्रॉक्सी के बीच का हर व्यक्ति इसे देखता है। वे पेज नहीं पढ़ सकते, लेकिन एड्रेस बार पढ़ सकते हैं - और यही वह हिस्सा है जिसे लोग अक्सर छिपाना समझते हैं।
DNS दूसरा चुपचाप होने वाला लीक है। प्रॉक्सी आमतौर पर DNS से नहीं निपटते, इसलिए आपका ऑपरेटिंग सिस्टम लगातार अपने ISP के रिज़ॉल्वर से पूछता रहता है, “यह डोमेन कहाँ है?” यही सवाल पूरी कहानी बता देता है। और मुफ़्त प्रॉक्सी का तंत्र, हल्के शब्दों में कहें तो, दोस्ताना नहीं है। इस क्षेत्र के Android ऐप्स पर CSIRO के अध्ययन में पाया गया कि 16% ने नॉन-ट्रांसपेरेंट प्रॉक्सी लगाए थे जो विज्ञापन और ट्रैकिंग के लिए उपयोगकर्ता के ट्रैफ़िक में JavaScript डालते थे, और 67% ने थर्ड-पार्टी ट्रैकिंग लाइब्रेरी एम्बेड की थीं। इस तरह की चीज़ों में मुफ़्त शायद ही कभी मुफ़्त होता है। आप ही प्रोडक्ट हैं।
VPN क्या है?
VPN - Virtual Private Network - आपके पूरे डिवाइस को एक एन्क्रिप्टेड टनल में लपेटता है और हर पैकेट को उसी से भेजता है। हर ऐप। बैकग्राउंड में चलने वाली हर सर्विस। ब्राउज़र, मेल क्लाइंट, वे चुपचाप होने वाले सिस्टम अपडेट जो तब होते हैं जब आप देख नहीं रहे होते। आपको हर ऐप के लिए अलग से कुछ कॉन्फ़िगर नहीं करना पड़ता। ऑपरेटिंग सिस्टम बस ट्रैफ़िक को एक वर्चुअल इंटरफ़ेस को दे देता है, और VPN क्लाइंट आगे का काम संभाल लेता है।
इसका तंत्र लोगों की उम्मीद से ज़्यादा सख्त है। जब आप कनेक्ट दबाते हैं, तो क्लाइंट और सर्वर एक क्रिप्टोग्राफ़िक हैंडशेक चलाते हैं - WireGuard Curve25519 की key exchange के साथ Noise का उपयोग करता है, OpenVPN एक TLS हैंडशेक करता है (आप जो बिल्ड चला रहे हैं उसके अनुसार TLS 1.2 या 1.3) ताकि सेशन की keys पर सहमति बने। फिर क्लाइंट एक वर्चुअल नेटवर्क इंटरफ़ेस बनाता है - Linux पर tun0, macOS पर utun - और रूटिंग टेबल हर चीज़ को उसमें धकेलने लगती है। हर पैकेट एनकैप्सुलेट होता है, एन्क्रिप्ट होता है, और सर्वर की ओर भेजा जाता है। सर्वर उसे डिक्रिप्ट करता है, आगे भेजता है, और जवाब वापस भेजता है। तार पर नज़र रखने वाला कोई भी व्यक्ति बस एन्क्रिप्टेड ब्लॉब्स को आते-जाते देखता है। अगर आप मानक संस्करण चाहते हैं, तो WireGuard whitepaper की बारीकियाँ विस्तार से बताता है।
दो फ़ीचर असली VPN को मार्केटिंग वाले VPN से अलग करते हैं। किल स्विच एक फ़ायरवॉल नियम है जो टनल गिरते ही हर बाइट को ब्लॉक कर देता है - सर्वर क्रैश, Wi-Fi कटना, लैपटॉप सस्पेंड होना, कुछ भी हो। जब तक क्लाइंट दोबारा कनेक्ट करने की कोशिश करता है, आपका असली IP लीक नहीं होता। DNS लीक प्रोटेक्शन दूसरा है। यह DNS क्वेरी को एन्क्रिप्टेड टनल के ज़रिए VPN के अपने रिज़ॉल्वर तक भेजता है, ताकि आपका ISP लुकअप से आपकी ब्राउज़िंग न जोड़ सके। इन दोनों के बिना आपके पास सिर्फ़ एक प्रॉक्सी होगा जिसके ऊपर ज़्यादा स्टेप और महँगा मासिक बिल होगा।
VPN बनाम प्रॉक्सी: मुख्य तकनीकी अंतर
प्रॉक्सी सर्वर बनाम VPN का अंतर तीन बातों में है: आपका कितना ट्रैफ़िक एन्क्रिप्ट होता है, कितना कवर होता है, और आपको पहचानना कितना आसान है। प्रॉक्सी एक ऐप के लिए आपका IP बदलता है। VPN पूरे डिवाइस को एन्क्रिप्ट करता है, DNS को छिपाता है, WebRTC लीक ब्लॉक करता है, और सही obfuscation लेयर के साथ किसी ऐसे व्यक्ति से अलग नहीं दिखता जो HTTPS पर समाचार पढ़ रहा हो।
| पैमाना | प्रॉक्सी | VPN |
|---|---|---|
| ट्रैफ़िक एन्क्रिप्शन | कोई नहीं (SOCKS5/HTTP); TLS केवल तभी जब साइट HTTPS उपयोग करे | पूर्ण पेलोड एन्क्रिप्शन (ChaCha20-Poly1305 या AES-256-GCM) |
| ट्रैफ़िक कवरेज | केवल प्रति-एप्लिकेशन | पूरा OS, सभी ऐप्स और प्रोटोकॉल |
| IP मास्किंग | हाँ, कॉन्फ़िगर किए गए ऐप के लिए | हाँ, सिस्टम-व्यापी |
| DNS सुरक्षा | नहीं - OS ISP रिज़ॉल्वर इस्तेमाल करता है | हाँ - DNS VPN के ज़रिए टनल होता है |
| किल स्विच | नहीं | हाँ (फ़ायरवॉल-स्तर का fail-closed) |
| WebRTC लीक सुरक्षा | नहीं | हाँ (सही कॉन्फ़िगरेशन होने पर) |
| स्पीड ओवरहेड | नगण्य (1-3%) | प्रोटोकॉल के अनुसार 4-50% |
| सार्वजनिक Wi-Fi पर MITM सुरक्षा | नहीं | हाँ |
| डिटेक्शन से बचाव | कम - IP रेप्युटेशन डेटाबेस तेज़ी से फ़्लैग करते हैं | obfuscation (Shadowsocks, Obfs4, VLESS) के साथ उच्च |
| ऑडिट उपलब्धता | लगभग कभी नहीं | भरोसेमंद प्रोवाइडर: Big 4 ऑडिट |
| अधिकार क्षेत्र की पारदर्शिता | आमतौर पर अपारदर्शी | घोषित कानूनी इकाई और देश |
| सामान्य लागत | मुफ़्त से $1-5/IP/महीना | $3-12/महीना उपभोक्ता; सेल्फ़-होस्टेड $5 से |
डिटेक्शन से बचाव वह जगह है जहाँ ये सच में अलग हो जाते हैं। एक खुला, बिना प्रमाणीकरण वाला SOCKS5 प्रॉक्सी लगभग एक जिम्मेदारी है - जो कोई भी IP और पोर्ट पर ठोकर खाए, वह उसके ज़रिए अपना ट्रैफ़िक रूट कर सकता है, और ट्रांसपेरेंट सेटअप HTTP हेडर में मूल IP खुशी-खुशी लौटा देते हैं। VPN के obfuscation प्रोटोकॉल बिल्कुल अलग खेल खेलते हैं। Shadowsocks, Obfs4, V2Ray/VLESS टनल को इस तरह लपेटते हैं कि deep packet inspection को कुछ ऐसा दिखे जो सामान्य HTTPS जैसा लगे। इसी वजह से ये प्रोटोकॉल उन देशों में हावी हैं जो सक्रिय रूप से VPN ट्रैफ़िक ब्लॉक करते हैं, और इसी वजह से प्रॉक्सी - अपने अनुमानित हेडर और अच्छी तरह मैप किए गए IP रेंज के साथ - सबसे पहले पकड़े जाते हैं।
प्रॉक्सी बनाम VPN स्पीड तुलना
प्रॉक्सी VPN से तेज़ होते हैं, और इसका कारण सीधा है: वे एन्क्रिप्शन छोड़ देते हैं। कोई सिफ़र नहीं, कोई एनकैप्सुलेशन नहीं, कोई हेडर ओवरहेड नहीं। VPN हर एक पैकेट के लिए यह सब करता है, और असली थ्रूपुट पर ज़ोर पड़ते ही यह जल्दी जुड़ता जाता है।
| समाधान | एन्क्रिप्शन ओवरहेड | लेटेंसी पर असर | सबसे अच्छी स्थिति |
|---|---|---|---|
| HTTP/SOCKS5 प्रॉक्सी | कोई नहीं | +5-15 ms (एक अतिरिक्त हॉप) | उच्च-मात्रा स्क्रेपिंग, geo-QA टेस्टिंग |
| WireGuard VPN | कम (kernel-space ChaCha20) | +10-20 ms; 4-15% थ्रूपुट हानि | तेज़ कनेक्शन पर सामान्य-उद्देश्य प्राइवेसी |
| OpenVPN/UDP | मध्यम (userspace AES) | +20-40 ms; 20-35% थ्रूपुट हानि | कम्पैटिबिलिटी-प्रथम डिप्लॉयमेंट |
| OpenVPN/TCP | उच्च (TCP-over-TCP मेल्टडाउन) | +50-100 ms; 40-50% थ्रूपुट हानि | केवल आखिरी विकल्प के रूप में फ़ायरवॉल बाईपास |
| Tor | बहुत उच्च (3-हॉप onion routing) | +200-1000 ms; 80-95% थ्रूपुट हानि | स्पीड की कीमत पर गुमनामी |
ये आँकड़े केवल सैद्धांतिक नहीं हैं। एक peer-reviewed बेंचमार्क में उसी VMware वातावरण में WireGuard का TCP थ्रूपुट 210.64 Mbps रहा, जबकि OpenVPN का 110.34 Mbps - यानी लगभग दोगुना। 1 Gbps लाइन पर स्वतंत्र परीक्षणों में WireGuard कई भौगोलिक क्षेत्रों में OpenVPN से लगभग 4 गुना तेज़ चलता पाया गया। OpenVPN/TCP के आँकड़े के पीछे एक खास नाम है: TCP-over-TCP मेल्टडाउन। किसी TCP कनेक्शन के भीतर दूसरा TCP टनल करें, तो दोनों परतें अपने-अपने रीट्रांसमिशन टाइमर चलाती हैं। एक ड्रॉप हुआ पैकेट दोनों परतों को रीट्रांसमिट करने पर मजबूर करता है। लेटेंसी बढ़ती है, थ्रूपुट गिरता है, और पूरा सिस्टम खुद को खाने लगता है।
धीमे कनेक्शन इन सब बातों को छिपा देते हैं। अगर आपकी रुकावट 30 Mbps का DSL लाइन है, तो VPN सिफ़र का ओवरहेड ऐसा है जैसे मौजूद ही न हो। 1 Gbps फ़ाइबर लिंक पर आपको यह महसूस होगा। इसलिए अगर काम प्राइसिंग पेज क्रॉल करने के लिए रेज़िडेंशियल IP बदलना है - और एन्क्रिप्शन आपके थ्रेट मॉडल का हिस्सा नहीं है - तो प्रॉक्सी ही स्पष्ट विकल्प है।
VPN बनाम प्रॉक्सी: गोपनीयता की तुलना
VPN बनाम प्रॉक्सी की गोपनीयता तुलना एक बात पर आकर टिकती है: प्रॉक्सी उस साइट से आपका IP छिपाती है जिस पर आप जाते हैं, जबकि VPN आपके ट्रैफ़िक को आपके ISP और लोकल नेटवर्क से भी छिपाता है। इसके आगे का फ़र्क लॉगिंग नीति, अधिकार-क्षेत्र, और इस पर निर्भर करता है कि आपके शुरू करने से पहले आपके बारे में विरोधी को पहले से क्या पता था।
| खतरा | प्रॉक्सी | VPN | इनसे कुछ भी हल नहीं होता |
|---|---|---|---|
| ISP देखता है कि कौन से डोमेन खोले गए | DNS + SNI के ज़रिए उजागर | एन्क्रिप्टेड | - |
| ISP देखता है ट्रैफ़िक की सामग्री | HTTP पर सादा टेक्स्ट; केवल HTTPS पर सुरक्षित | हमेशा एन्क्रिप्टेड | - |
| पब्लिक Wi-Fi पर MITM | असुरक्षित | सुरक्षित | - |
| DNS क्वेरी का खुलासा | ISP रिज़ॉल्वर का उपयोग | टनल्ड | - |
| ब्राउज़र फ़िंगरप्रिंटिंग | - | - | Canvas, फ़ॉन्ट, WebGL से आपकी पहचान |
| कुकी ट्रैकिंग | - | - | सेशन के बीच बनी रहती है |
| लॉग-इन अकाउंट से पहचान | - | - | IP बदलने पर भी Google आपको पहचान लेता है |
ऑडिट ही वह जगह है जहाँ गोपनीयता के दावे या तो साबित होते हैं या चुपचाप बिखर जाते हैं। गंभीर VPN प्रदाता स्वतंत्र फ़र्मों को भुगतान करते हैं (जैसे Deloitte, KPMG, Cure53, PwC, Securitum) ताकि वे उनके सर्वर कॉन्फ़िगरेशन, कर्मचारियों की एक्सेस नीतियों और इंसिडेंट लॉग की जाँच करें। 2025 के अंत तक Deloitte NordVPN का छह बार ऑडिट कर चुका था। KPMG ने ExpressVPN का सबसे हाल का ऑडिट फ़रवरी 2025 में किया, और Cure53 ने अलग से Lightway प्रोटोकॉल की जाँच की। Cure53 Mullvad और Proton VPN का काम भी देखता है। कमर्शियल प्रॉक्सी बाज़ार में ऐसा कुछ भी नहीं है। कोई पढ़ने लायक ट्रांसपेरेंसी रिपोर्ट नहीं, कोई असली ऑडिट नहीं। मुफ़्त Android VPN ऐप्स पर हुए उसी CSIRO शोध में 84% ट्रैफ़िक लीक होता पाया गया, और 18% ने बिल्कुल एन्क्रिप्शन नहीं किया था, जबकि ऐप स्टोर की लिस्टिंग में कुछ और दावा किया गया था।
अधिकार-क्षेत्र उतना मायने रखता है जितना लोग सोचते हैं। हर VPN प्रदाता किसी न किसी देश के कानून के तहत काम करता है। अमेरिका स्थित प्रदाता को National Security Letter और gag order का सामना करना पड़ सकता है। स्विस प्रदाता Federal Act on the Surveillance of Post and Telecommunications (BÜPF) के तहत काम करता है, जो केवल कोर्ट ऑर्डर के आधार पर लक्षित खुलासे की अनुमति देता है। यह EU या US के बल्क रिटेंशन से संकीर्ण है, लेकिन पूरी तरह शून्य नहीं है। और दोनों में से कोई भी टूल लगातार बनी रहने वाली पहचान को ठीक नहीं करता। किसी भी VPN से Gmail में लॉग-इन करें, फिर भी Google आपको पहचान लेता है। आपका ब्राउज़र फ़िंगरप्रिंट, यानी canvas, फ़ॉन्ट और WebGL, आपका IP बदलने पर मुश्किल से ही बदलता है।
प्रॉक्सी बनाम VPN: कब किसका इस्तेमाल करें
जब आपको बड़े पैमाने पर IP रोटेशन चाहिए और काम में एन्क्रिप्शन मायने नहीं रखता, तब प्रॉक्सी का उपयोग करें। जब आपको ट्रांज़िट में डेटा सुरक्षित रखना हो या गतिविधि को ISP से दूर रखना हो, तब VPN का उपयोग करें। बस यही बँटवारा है। बाक़ी सब विवरण है।
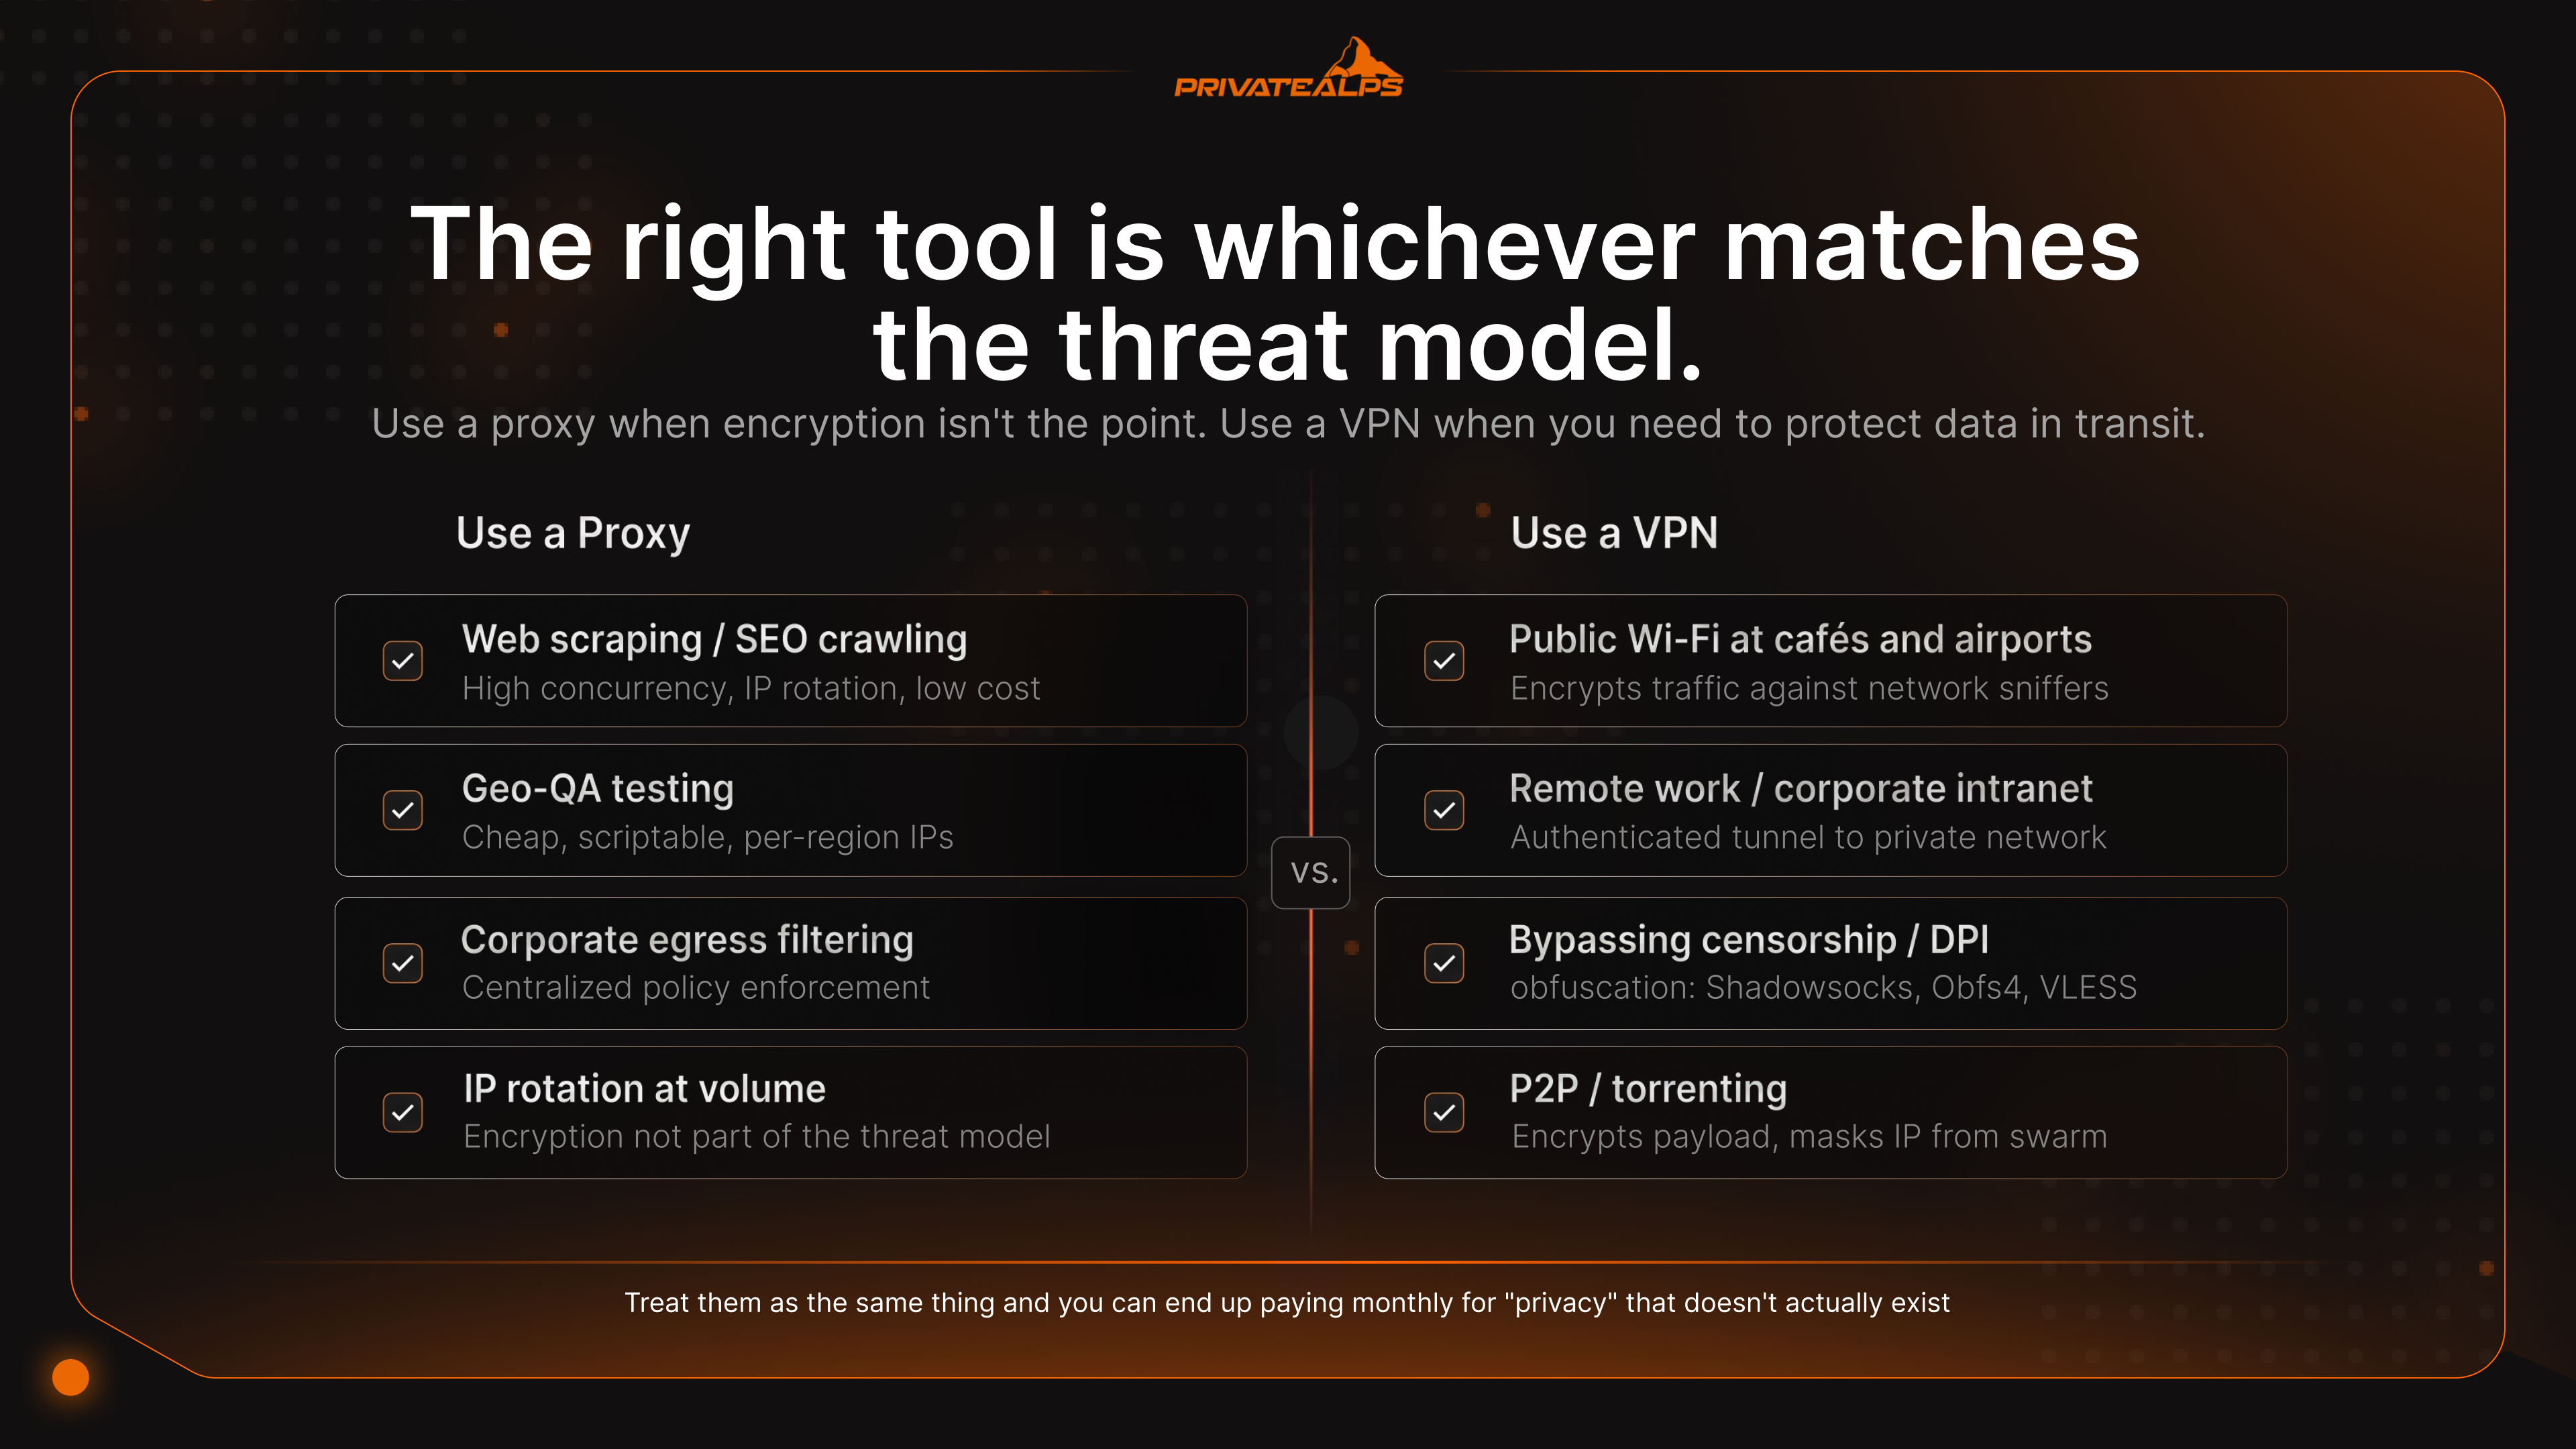
| स्थिति | अनुशंसित टूल | क्यों | क्या हल नहीं होता |
|---|---|---|---|
| कैफ़े या एयरपोर्ट पर पब्लिक Wi-Fi | VPN | नेटवर्क स्निफ़र्स से ट्रैफ़िक एन्क्रिप्ट करता है | फ़िशिंग, दुर्भावनापूर्ण डाउनलोड |
| रिमोट वर्क / कॉर्पोरेट इंट्रानेट | VPN | प्राइवेट नेटवर्क तक प्रमाणित टनल देता है | एंडपॉइंट कंप्रोमाइज़ |
| वेब स्क्रैपिंग / SEO क्रॉलिंग | रोटेटिंग प्रॉक्सी पूल | हाई कंकरेंसी, IP रोटेशन, कम लागत | साइट फ़िंगरप्रिंटिंग, JS चैलेंज |
| स्ट्रीमिंग जियो-प्रतिबंध | VPN (रेज़िडेंशियल या स्ट्रीमिंग-ऑप्टिमाइज़्ड) | प्रॉक्सी से बेहतर तरीके से IP रेप्युटेशन चेक को पार करता है | अकाउंट-स्तर के जियो-लॉक |
| राज्य सेंसरशिप / DPI को बायपास करना | ऑब्फ़स्केशन वाला VPN (Shadowsocks, Obfs4, VLESS) | टनल को HTTPS जैसा दिखाता है | लक्षित एंडपॉइंट निगरानी |
| P2P / टोरेंटिंग | किल स्विच वाला VPN | पेलोड एन्क्रिप्ट करता है, swarm से IP छिपाता है | दुर्भावनापूर्ण पीयर, कॉपीराइट ट्रोल |
| असुरक्षित नेटवर्क पर डेवलपर/sysadmin | VPN | SSH/RDP सेशन और API टोकन की सुरक्षा करता है | कंप्रोमाइज़्ड क्रेडेंशियल |
| जियो-QA टेस्टिंग (विज्ञापन, कीमतें) | प्रॉक्सी | सस्ता, स्क्रिप्ट योग्य, प्रति क्षेत्र IP | लॉग-इन यूज़र का व्यवहार |
| सेल्फ-होस्टेड प्राइवेट इंफ़्रास्ट्रक्चर | सेल्फ-होस्टेड WireGuard VPN | प्रदाता पर भरोसे वाला चर हट जाता है | सर्वर कंप्रोमाइज़ |
| एंटरप्राइज़ वेब फ़िल्टरिंग / egress | फ़ॉरवर्ड प्रॉक्सी (Squid, Zscaler) | केंद्रीकृत नीति लागू करना, कंटेंट जाँच | DoH के ज़रिए एन्क्रिप्टेड एक्सफ़िल्ट्रेशन |
स्ट्रीमिंग डिटेक्शन अपनी अलग तरह की होड़ है। Netflix, BBC iPlayer और बाक़ी सेवाएँ IP रेप्युटेशन डेटाबेस पर निर्भर करती हैं। इनमें MaxMind GeoIP2 और IPQualityScore सबसे बड़े नाम हैं, जो हर IP को रेज़िडेंशियल, बिज़नेस, होस्टिंग या VPN के रूप में टैग करते हैं। कमर्शियल प्रॉक्सी लगभग हमेशा होस्टिंग रेंज में रहती हैं, इसलिए डेटाबेस उन्हें तुरंत पकड़ लेते हैं। रेज़िडेंशियल या स्ट्रीमिंग-ऑप्टिमाइज़्ड सर्वर पूल चलाने वाले VPN प्रदाता उपभोक्ता ISP से IP लीज़ पर लेते हैं और उनमें रोटेट करते हैं। इसीलिए VPN ट्रैफ़िक अक्सर वहाँ निकल जाता है जहाँ प्रॉक्सी को “यह शीर्षक आपके क्षेत्र में उपलब्ध नहीं है” वाला विनम्र संदेश मिलता है।
VPN डिटेक्शन बनाम प्रॉक्सी डिटेक्शन: सेवाएँ इनमें फ़र्क कैसे करती हैं
डिटेक्शन सिस्टम आपके कनेक्शन की पाँच फ़िंगरप्रिंट से तुलना करते हैं: ASN रेप्युटेशन, TLS हैश, DNS सुसंगतता, हेडर लीकेज, और पैकेट टाइमिंग। प्रॉक्सी इनमें से ज़्यादा जाँचों में फ़ेल होती हैं, क्योंकि उनके सिग्नेचर सरल होते हैं और उन्हें आसानी से गिना जा सकता है। VPN इसलिए लंबे समय तक टिके रहते हैं, क्योंकि पकड़ने के लिए उनमें कम होता है।
| डिटेक्शन विधि | प्रॉक्सी असुरक्षित? | VPN असुरक्षित? | बायपास समाधान |
|---|---|---|---|
| ASN / IP रेप्युटेशन (MaxMind, IPQS) | हाँ - होस्टिंग ASN फ़्लैग होते हैं | आंशिक - ज्ञात VPN रेंज फ़्लैग होती हैं | रेज़िडेंशियल IP या नए सबनेट |
| TLS फ़िंगरप्रिंटिंग (JA3/JA3S हैश) | हाँ - HTTP प्रॉक्सी क्लाइंट TLS उजागर करती हैं | आंशिक - कुछ VPN क्लाइंट का JA3 अलग होता है | uTLS, ब्राउज़र-मैच्ड फ़िंगरप्रिंट |
| DNS मिसमैच (IP क्षेत्र ≠ DNS क्षेत्र) | हाँ - OS DNS लीक करता है | नहीं - टनल्ड DNS मिसमैच रोकता है | VPN के ज़रिए DNS |
| HTTP हेडर लीकेज (X-Forwarded-For) | हाँ - ट्रांसपेरेंट प्रॉक्सी मूल IP लीक करती हैं | नहीं - हेडर एग्ज़िट पर दोबारा बनते हैं | केवल anonymous-elite प्रॉक्सी का उपयोग |
| डीप पैकेट इंस्पेक्शन (DPI) | हाँ - सादा प्रॉक्सी ट्रैफ़िक पहचाना जा सकता है | आंशिक - मानक VPN प्रोटोकॉल पहचाने जा सकते हैं | ऑब्फ़स्केशन: Shadowsocks, Obfs4, VLESS |
प्रॉक्सी जल्दी क्यों पकड़ी जाती हैं? क्योंकि वे ज़्यादा मेटाडेटा लीक करती हैं। उनकी IP रेंज सूचीबद्ध होती है। उनके TLS हैंडशेक अलग पहचाने जा सकते हैं। ट्रांसपेरेंट मोड चालू होने पर HTTP हेडर चुपचाप मूल IP भी शामिल कर देते हैं। VPN ज़्यादा शांत रहते हैं। VPN ट्रैफ़िक पर चलने वाला DPI केवल एन्क्रिप्टेड ब्लॉब देखता है, वे प्रोटोकॉल फ़ील्ड नहीं जिन्हें फ़िंगरप्रिंट किया जा सके। जो बचता है, उसे ऑब्फ़स्केशन बंद कर देता है। Shadowsocks, जिसका चीन की मुख्यभूमि में व्यापक उपयोग होता है, और V2Ray/VLESS टनल को सांख्यिकीय रूप से HTTPS से अलग न पहचाने जाने लायक बना देते हैं। सेंसरशिप इंफ़्रास्ट्रक्चर जो मानक VPN प्रोटोकॉल ब्लॉक करता है, इन्हें सामान्य वेब ट्रैफ़िक से अलग नहीं कर पाता।
क्या आप VPN और प्रॉक्सी एक साथ इस्तेमाल कर सकते हैं?
हाँ, और कुछ खास कामों के लिए यह एक वैध सेटअप है, लेकिन इसके साथ DNS की जटिलता भी आती है, और ज़्यादातर लोगों को इसमें पड़ना नहीं चाहिए। ग़लत कॉन्फ़िगर की गई चेन एक सही तरह से सेट किए गए अकेले टनल से ज़्यादा लीक करती है।
ब्राउज़र SOCKS5 + OS-स्तरीय VPN। सिस्टम स्तर पर VPN चलाएँ, फिर Firefox या Chrome को SOCKS5 प्रॉक्सी की ओर इंगित करें। ब्राउज़र ट्रैफ़िक प्रॉक्सी IP से बाहर निकलता है। बाक़ी सब, जैसे मेल, सिस्टम सेवाएँ और बैकग्राउंड ऐप, VPN से बाहर जाते हैं। एक बात लगभग कोई नहीं बताता: Firefox में network.proxy.socks_remote_dns चालू करें, वरना DNS क्वेरी प्रॉक्सी को छोड़कर VPN से लीक हो जाती हैं, और क्षेत्र में मिसमैच बन जाता है, जिसे फ़िंगरप्रिंटिंग टूल तुरंत पकड़ लेते हैं।
VPN-से-प्रॉक्सी चेन। पहले VPN से कनेक्ट करें, फिर ब्राउज़र ट्रैफ़िक को एग्ज़िट साइड की प्रॉक्सी से भेजें। गंतव्य को प्रॉक्सी IP दिखता है। VPN प्रदाता देखता है कि आप किसी प्रॉक्सी से जुड़े हैं, लेकिन उससे गुज़रने वाली कोई चीज़ नहीं पढ़ सकता। ऐसी स्क्रैपिंग में आम है जिसमें एन्क्रिप्शन और रेज़िडेंशियल-IP रोटेशन, दोनों चाहिए।
कॉर्पोरेट egress में प्रॉक्सी-से-VPN। उद्यम यह लगातार करते हैं। आउटबाउंड ट्रैफ़िक कंटेंट जाँच और नीति लागू करने के लिए फ़ॉरवर्ड प्रॉक्सी (Squid, Zscaler) से होकर जाता है, और वह प्रॉक्सी ब्रांच-से-हेडक्वार्टर टनलिंग के लिए VPN से बात करती है। नियंत्रित क्षेत्रों में यह मानक आर्किटेक्चर है।
VPN के ऊपर Tor गोपनीयता की चरम स्थिति है: पहले VPN, उसके ऊपर Tor। थ्रूपुट 80% या उससे ज़्यादा गिर जाता है। गुमनामी के गुण काफ़ी बेहतर हो जाते हैं।
सारांश
किसी भी VPN बनाम प्रॉक्सी तुलना का मूल अंतर यह है: प्रॉक्सी एक ऐप के लिए आपका IP बदलती है; VPN आपके डिवाइस से भेजी गई हर चीज़ को एन्क्रिप्ट करके टनल करता है। प्रॉक्सी तब चुनें जब ख़तरे का मॉडल किसी एक ऐप पर जियो-प्रतिबंध या IP-आधारित रेट लिमिट हो और एन्क्रिप्शन मुख्य मुद्दा न हो। VPN तब चुनें जब आपको ISP से गोपनीयता, किसी ख़तरनाक नेटवर्क पर सुरक्षा, या सिस्टम के हर ऐप पर कवरेज चाहिए। प्रॉक्सी और VPN का फ़र्क गुमनामी के सवाल को फिर भी अनसुलझा छोड़ देता है। फ़िंगरप्रिंटिंग, कुकी और अकाउंट लॉग-इन IP बदलने पर भी आपके साथ चलते हैं। एक संरचनात्मक बदलाव जो सचमुच हालात सुधारता है, वह है अपने नियंत्रण वाले इंफ़्रास्ट्रक्चर पर अपना VPN खुद होस्ट करना। PrivateAlps जैसे प्रदाता चेन से तीसरे पक्ष पर भरोसे वाला चर पूरी तरह हटा देते हैं।
स्विस इंफ़्रास्ट्रक्चर पर अपना VPN चलाएँ
अपना VPN खुद होस्ट करने से गणित बदल जाता है। आप अपने प्रदाता खुद बन जाते हैं। केवल वही लॉग मौजूद होते हैं जो आप लिखते हैं। ट्रैफ़िक जो कभी देखा ही नहीं गया, उसके लिए कोई तीसरा पक्ष सबपीना नहीं होता। PrivateAlps स्विस डेटा सेंटरों में होस्ट किया गया OpenVPN सर्विस देता है, जिसमें AES-256 एन्क्रिप्शन, सख़्त zero-logs नीति, P2P की अनुमति, और 10G अपलिंक पर कोई बैंडविड्थ थ्रॉटलिंग नहीं है। यह संशोधित Federal Act on Data Protection revDSG और BÜPF के लक्षित-खुलासे ढाँचे के तहत चलती है, जहाँ कानून प्रवर्तन की पहुँच किसी नामित व्यक्ति से जुड़े कोर्ट ऑर्डर पर निर्भर करती है। यह EU या US के बल्क रिटेंशन से संकीर्ण है। यह पूर्ण छूट नहीं है, लेकिन यह किसी उपभोक्ता VPN प्रदाता से खरीदने की तुलना में संरचनात्मक रूप से अलग विश्वास मॉडल है।
अक्सर पूछे जाने वाले सवाल
VPN और प्रॉक्सी में क्या अंतर है?
VPN और प्रॉक्सी में अंतर तीन बातों पर आ जाता है: क्या एन्क्रिप्ट होता है, क्या कवर होता है, और DNS के साथ क्या होता है। VPN आपके डिवाइस से भेजे गए हर बाइट को एन्क्रिप्ट करता है और उसे OS स्तर पर रूट करता है। प्रॉक्सी एक ऐप के ट्रैफ़िक को दोबारा रूट करती है और अपने दम पर कुछ भी एन्क्रिप्ट नहीं करती। प्रॉक्सी और VPN का अंतर तब सबसे ज़्यादा मायने रखता है जब आप केवल IP बदलने के बजाय अपनी गतिविधि ISP से छिपाना चाहते हैं।
क्या प्रॉक्सी, VPN से ज़्यादा सुरक्षित है?
नहीं। VPN आपको तीन ऐसी चीज़ें देता है जो प्रॉक्सी नहीं देती: एन्क्रिप्शन, किल स्विच, और टनल्ड DNS। मुफ़्त प्रॉक्सी ख़ासकर जोखिम भरी होती हैं; ICSI/CSIRO शोध में पाया गया कि 16% मुफ़्त VPN/प्रॉक्सी ऐप्स सक्रिय रूप से उपयोगकर्ता के ट्रैफ़िक में JavaScript डालते थे।
क्या प्रॉक्सी आपका IP एड्रेस छिपा सकती है?
यह केवल उसी एक ऐप के लिए IP छिपाती है जिसमें आपने इसे सेट किया है। और कुछ नहीं। साथ ही HTTPS प्रॉक्सी भी हैंडशेक के दौरान अनएन्क्रिप्टेड TLS SNI फ़ील्ड के ज़रिए गंतव्य होस्टनेम लीक कर देती हैं। तो अगर आप इसी बिंदु पर पूछ रहे हैं कि प्रॉक्सी और VPN में क्या अंतर है, तो जवाब यह है कि VPN DNS को भी टनल करता है, इसीलिए प्रॉक्सी के ज़रिए आपका ISP अब भी देख सकता है कि आप कौन सी साइटें खोलते हैं, लेकिन VPN के ज़रिए नहीं।
क्या VPN, प्रॉक्सी की तरह काम करता है?
दोनों आपके दिखने वाले IP को सर्वर के IP से बदल देते हैं, इसलिए ऊपर से देखने पर वे रिश्तेदार लगते हैं। VPN इससे आगे जाता है: यह नेटवर्क लेयर पर ट्रैफ़िक एन्क्रिप्ट करता है, डिवाइस के हर ऐप को कवर करता है, और DNS को टनल के ज़रिए रूट करता है। प्रॉक्सी प्रति-ऐप होती है, डिफ़ॉल्ट रूप से अनएन्क्रिप्टेड होती है, और IP बदलने पर रुक जाती है।
SOCKS5 प्रॉक्सी क्या है और यह VPN से कैसे अलग है?
SOCKS5 एक Layer-5 प्रॉक्सी प्रोटोकॉल है जो किसी भी TCP और UDP ट्रैफ़िक को संभालता है। इसी वजह से यह टोरेंटिंग, गेमिंग और सादे HTTP से अलग किसी भी चीज़ के लिए लोकप्रिय है। यह जो नहीं करता वह है कुछ भी एन्क्रिप्ट करना। VPN आपको रीरूटिंग और क्रिप्टो दोनों देता है। SOCKS5 केवल रीरूटिंग देता है।
क्या स्ट्रीमिंग सेवाएँ प्रॉक्सी और VPN को ब्लॉक करती हैं?
दोनों को, लेकिन समान रूप से नहीं। डिटेक्शन MaxMind GeoIP2 और IPQualityScore जैसे IP रेप्युटेशन डेटाबेस के ज़रिए चलता है। प्रॉक्सी लगभग हमेशा फ़्लैग किए गए होस्टिंग ASN से आती हैं, इसलिए वे जल्दी पकड़ी जाती हैं। रेज़िडेंशियल-IP सर्वर पूल इस्तेमाल करने वाले VPN प्रदाता आमतौर पर ज़्यादा देर तक निकल जाते हैं, क्योंकि उनके IP आम उपभोक्ता कनेक्शन जैसे दिखते हैं।
प्रॉक्सी या VPN, कौन सा तेज़ है?
प्रॉक्सी, काफ़ी अंतर से। यह कुछ भी एन्क्रिप्ट नहीं करती। WireGuard आमतौर पर थ्रूपुट का 4-15% लेता है, OpenVPN/UDP 20-35% और OpenVPN/TCP TCP-over-TCP मेल्टडाउन आने पर 40-50% तक खा सकता है।
क्या मैं एक साथ VPN और प्रॉक्सी इस्तेमाल कर सकता हूँ?
हाँ। सबसे आम पेशेवर सेटअप है ब्राउज़र में SOCKS5 प्रॉक्सी को सिस्टम-व्यापी VPN के ऊपर चलाना, ताकि ब्राउज़र की पहचान आपके बाक़ी ट्रैफ़िक से अलग रहे। एक बात का ध्यान रखें: सुनिश्चित करें कि DNS रिज़ॉल्यूशन प्रॉक्सी पर हो (Firefox में यह network.proxy.socks_remote_dns है)। वरना आप ऐसा DNS मिसमैच बना लेंगे जिसे फ़िंगरप्रिंटिंग टूल पकड़ लेंगे।
नो-लॉग्स VPN क्या है, और क्या प्रॉक्सी भी यही सुविधा देता है?
नो-लॉग्स VPN कनेक्शन मेटाडेटा, IP टाइमस्टैम्प या ब्राउज़िंग रिकॉर्ड को सहेजकर नहीं रखता। लेकिन यह दावा तभी भरोसेमंद माना जाता है जब Deloitte, KPMG या Cure53 जैसे स्वतंत्र ऑडिटर ने इसकी वास्तव में जाँच करके पुष्टि की हो। कमर्शियल प्रॉक्सी प्रदाताओं के पास इस स्तर की कोई व्यवस्था आमतौर पर नहीं होती। प्रॉक्सी के नो-लॉग्स दावे मूल रूप से सत्यापित नहीं किए जा सकते।
क्या VPN, प्रॉक्सी से बेहतर है?
यह इस पर निर्भर करता है कि आप क्या कर रहे हैं। निजता, पब्लिक Wi-Fi पर सुरक्षा और DPI-आधारित सेंसरशिप को पार करने के मामले में VPN बेहतर है। हाई-वॉल्यूम वेब स्क्रैपिंग, geo-QA टेस्टिंग और कॉर्पोरेट egress फ़िल्टरिंग के लिए प्रॉक्सी बेहतर है। VPN और प्रॉक्सी सर्वर में अंतर कार्यात्मक है, श्रेणीगत नहीं। सही टूल वही है जो आपके threat model से मेल खाए, न कि वह जिसके मार्केटिंग पेज पर ज़्यादा बुलेट पॉइंट हों।
