


Linux में शेल क्या है: फीचर, प्रकार और अंतर

Linux शेल आपके और कर्नल के बीच बैठता है। आप कोई कमांड टाइप करते हैं। शेल समझता है कि आपका मतलब क्या था। असली काम कर्नल करता है। काग़ज़ पर यह सब नीरस लगता है। पर रात के 2 बजे कम नीरस लगता है, जब पिछले हफ़्ते RHEL पर बिना दिक्कत चलने वाली डिप्लॉय स्क्रिप्ट अब Ubuntu पर रहस्यमय तरीके से टूटी पड़ी हो। यहीं पर "Linux में शेल क्या है" वाला सवाल किताबी नहीं रहता, बल्कि आपकी नींद की कीमत वसूलने लगता है।
इस बात का ज़िक्र कोई साफ़ तौर पर नहीं करता। "शेल" शब्द दो बिल्कुल अलग कामों के लिए इस्तेमाल होता है। एक है वह इंटरैक्टिव चीज़ जिसमें आप SSH पर काम करते हैं - आपका प्रॉम्प्ट, टैब कंप्लीशन, हिस्ट्री। दूसरी है वह चीज़ जो बूट के समय, cron से, या systemd unit के अंदर आपकी स्क्रिप्ट चलाती है। ज़रूरी नहीं कि ये दोनों एक ही प्रोग्राम हों। Debian और Ubuntu पर ये अलग हैं, और यही बात लोगों को फँसाती है। Linux में शेल क्या है, इसका सही जवाब इस पर निर्भर करता है कि आपका मतलब इनमें से किस भूमिका से है। ज़्यादातर चौंकाने वाली बातें इन्हीं दोनों के बीच के फ़ासले में छिपी होती हैं।
अगर आप यह काम पेशे के तौर पर करते हैं - sysadmin, DevOps, या इस साल जो भी आपका पदनाम हो - तो शेल का चुनाव ऐसे नतीजे देता है जिन्हें आप ख़ुद महसूस करेंगे। Ubuntu पर किसी स्क्रिप्ट की शुरुआत में #!/bin/sh लिखा है? तो आपका स्वागत है Dash में। Bash में नहीं। तो वह बढ़िया [[ ]] टेस्ट, जो ऐरे आपने बनाया था, और process substitution - सब बेकार। कभी-कभी स्क्रिप्ट ज़ोर से क्रैश होती है। कभी-कभी वह बस गलत काम करती है और चुपचाप निकल जाती है।
यह Linux शेल गाइड मुख्य रूप से दूसरे मामले पर केंद्रित है। हम देखेंगे कि शेल कमांड को कैसे प्रोसेस करते हैं, प्रमुख Linux शेल प्रकार सर्वर पर किन मायनों में अलग पड़ते हैं, स्क्रिप्टिंग और सुरक्षा से जुड़ी वे बातें जो ज़रूरत पड़ने से पहले जानना उपयोगी है, और यह भी कि कौन-सा शेल किस काम के लिए चुनें, इस सवाल का सीधा जवाब क्या है।
AI सारांश
Linux में शेल वह है जो आपका टाइप किया हुआ पढ़ता है, उसे पार्स करता है, और कर्नल से कहता है कि आपने जो असल में चाहा था वह करे - फ़ाइल खोलना, प्रोसेस फ़ोर्क करना, नेटवर्क पर बाइट्स भेजना। लोग दो अलग श्रेणियों को एक साथ मिलाकर उन्हें शेल कह देते हैं। एक श्रेणी CLI शेल्स की है (Bash, Zsh, Fish, Dash, sh, Ksh, Csh परिवार), और दूसरी GNOME Shell या KDE Plasma जैसे ग्राफ़िकल एनवायरनमेंट की। ग्राफ़िकल वाले विंडो संभालते हैं। CLI वाले कमांड चलाते हैं। सर्वर का काम दूसरी श्रेणी में होता है। ज़्यादातर सर्वर डिस्ट्रो पर डिफ़ॉल्ट रूप से आपको Bash मिलता है। Debian और Ubuntu पर /bin/sh दरअसल Dash है - एक छोटा, तेज़ शेल, जिसे सिस्टम स्क्रिप्ट्स के लिए इसलिए इस्तेमाल करता है क्योंकि इससे बूट का असली समय बचता है।
एक नज़र में मुख्य तथ्य:
- ज़्यादातर Linux सर्वर डिस्ट्रीब्यूशन पर Bash डिफ़ॉल्ट यूज़र शेल है।
- Dash, Bash से लगभग 4× तेज़ शुरू होता है और Debian तथा Ubuntu पर /bin/sh के रूप में चलता है (Arch Wiki)।
- /etc/shells वह सूची है जिनमें सिस्टम लॉगिन शेल के रूप में अनुमति देता है।
- echo $SHELL आपका डिफ़ॉल्ट लॉगिन शेल लौटाता है। echo $0 या ps -p $$ दिखाते हैं कि अभी असल में क्या चल रहा है।
- POSIX कम्प्लायंस ही वह रेखा है जो तय करती है कि "यह स्क्रिप्ट दूसरी जगह चलेगी" और "यह नहीं चलेगी"।
- Catalina (10.15) से Zsh macOS का डिफ़ॉल्ट रहा है।
- Fish एकमात्र मुख्यधारा का शेल है जो बिना किसी सेटअप के autosuggestions और syntax highlighting देता है।
- rbash, Bash का प्रतिबंधित रूप है, उन अकाउंट्स के लिए जिन्हें इधर-उधर घूमने की इजाज़त नहीं होनी चाहिए।
Linux में शेल क्या है?
Linux में शेल वह है जो टेक्स्ट इनपुट को ऐसी चीज़ में बदलता है जिस पर कर्नल सचमुच कार्रवाई कर सके। यह user space और kernel space के बीच बैठता है - user space वह जगह है जहाँ ls और grep जैसी कमांड सामान्य प्रोग्राम के रूप में रहती हैं, और kernel space वह जगह है जहाँ विशेषाधिकार वाले काम होते हैं। फ़ाइलें पढ़ना। प्रोसेस शुरू करना। नेटवर्क कार्ड से बात करना। शेल नहीं, तो अंदर जाने का कोई रास्ता नहीं। आपके पास कर्नल होगा, पर दरवाज़ा खटखटाने के लिए कोई दरवाज़ा नहीं।
हर आधुनिक शेल, जब आप Enter दबाते हैं, लगभग एक ही प्रक्रिया अपनाता है:
- Read - शेल आपके टर्मिनल या उस स्क्रिप्ट से, जो वह चला रहा है, एक लाइन लेता है।
- Tokenize और parse - वह लाइन शब्दों, ऑपरेटरों (|, >, &) और आरक्षित कीवर्ड्स में बाँटी जाती है।
- Expand - जिन चीज़ों को बदलना ज़रूरी है, उन्हें बदला जाता है। वेरिएबल ($HOME), globs (*.log), कमांड सबस्टिट्यूशन ($(date))।
- Resolve - शेल $PATH में बाइनरी ढूँढता है, या पहचानता है कि यह built-in है और खोज छोड़ देता है।
- Execute - fork() एक child प्रोसेस बनाता है। execve() उसके अंदर प्रोग्राम लोड करता है।
- Wait और report - parent शेल तब तक रुकता है जब तक child बाहर न निकल जाए, exit code ($?) लेता है, और आपको प्रॉम्प्ट वापस देता है।
user space और kernel space की रेखा पर ही शेल का चुनाव असर दिखाने लगता है। शेल ऑर्केस्ट्रेटर है। वह parse करता है, expand करता है, redirect करता है, और तय करता है कि क्या बुलाना है। कर्नल वह विशेषाधिकार वाला काम करता है जिसकी इजाज़त कोई सामान्य प्रोग्राम सीधे नहीं पाता। शेल बदलें तो parsing के नियम और expansion का व्यवहार बदलता है। कर्नल का व्यवहार बिल्कुल नहीं बदलता। अगर आपको नियम बारीकी से समझने हैं, तो GNU Bash संदर्भ मैनुअल वह संदर्भ है जिस पर सब लौटते हैं।
Linux शेल के मुख्य फीचर
हर आधुनिक शेल आपको एक ही टूलकिट देता है। लगभग वही प्रिमिटिव्स, लगभग वही पैटर्न। फ़र्क इस बात में है कि आप उन्हें कितनी बार सचमुच इस्तेमाल करते हैं। लैपटॉप पर शायद कभी-कभार किसी पाथ के लिए टैब कंप्लीशन चलाते हैं। सर्वर पर आप पाइपलाइनों में ही रहते हैं। आप रात के 3 बजे दो दिन के लॉग खँगालेंगे, यह ढूँढते हुए कि अलर्ट को ट्रिगर करने वाला ठीक 502 स्पाइक कौन-सा था। यह सैद्धांतिक नहीं है - सर्वर का ज़्यादातर काम दरअसल यही है।
| फीचर / घटक | यह क्या करता है | सर्वर का व्यावहारिक उदाहरण |
|---|---|---|
| Command history | चलाए गए कमांड्स को याद करने और ऑडिट के लिए ~/.bash_history में सेव करता है। | किसी घटना के बाद history से एडमिन सेशन की फ़ॉरेंसिक जाँच। |
| Tab completion | Tab दबाने पर कमांड, पाथ और आर्गुमेंट पूरे करता है। | /var/lib/postgresql/ के अंतर्गत लंबे पाथ में तेज़ नेविगेशन। |
| Piping (|) | एक प्रोसेस का stdout अगले प्रोसेस के stdin को भेजता है। | लॉग ट्रायेज के लिए journalctl -u nginx | grep 502 | awk '{print $1}'। |
| I/O redirection (>, >>, <, 2>&1) | मानक स्ट्रीम्स को फ़ाइलों और descriptors की ओर या वहाँ से मोड़ता है। | सारा आउटपुट कैप्चर करने के लिए ./backup.sh > /var/log/backup.log 2>&1। |
| Environment variables | कोड बदले बिना प्रोसेस का व्यवहार कॉन्फ़िगर करते हैं। | systemd द्वारा unit file में डाला गया DATABASE_URL=...। |
| Shell scripting | किसी फ़ाइल से क्रम में कमांड्स चलाता है। | /etc/cron.daily/logrotate, जो हर रात लॉग रोटेट करता है। |
| Job control (&, fg, bg, jobs) | प्रोसेस को बैकग्राउंड, फ़ोरग्राउंड में ले जाता है और उनकी सूची दिखाता है। | मेंटेनेंस विंडो में & से शुरू किया गया लंबा चलने वाला rsync मिरर। |
| Aliases | बार-बार इस्तेमाल होने वाले कमांड्स के लिए अपने छोटे नाम। | बार-बार होने वाले कंटेनर ऑपरेशन के लिए alias dc='docker compose'। |
| Prompt | यूज़र, होस्ट, पाथ और exit status दिखाने वाला कॉन्फ़िगरेबल PS1। | गलत सर्वर पर rm -rf रोकने के लिए रंग-कोडेड होस्ट प्रीफ़िक्स। |
| Shell built-ins | आंतरिक कमांड्स (cd, export, read, set) जो fork() के बिना चलते हैं। | कड़ाई वाली स्क्रिप्ट्स के लिए set -euo pipefail, जो ज़ोर से फेल होती हैं। |
पाइप और redirection वह हिस्सा है जिसे आप सचमुच कभी छोड़ नहीं पाते। हर मॉनिटरिंग पाइपलाइन। हर लॉग ट्रायेज स्क्रिप्ट। हर "रुको, Postgres सुबह 4 बजे क्यों रीस्टार्ट हुआ" वाली जाँच। ये सब पाइप और कुछ redirects की शृंखलाओं में बदल जाती हैं। journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn जैसी कोई चीज़ बेकार लग सकती है। पर ऐसा नहीं है। यह वही पैटर्न है जिसे आप सालों तक एकदम अलग-अलग घटनाओं में दोबारा इस्तेमाल करेंगे। यह इसलिए काम करता है क्योंकि शेल छोटे, एक-उद्देश्य वाले प्रोग्रामों को जोड़कर उनसे बड़ी चीज़ बना देता है - दशकों बाद भी Unix की यह सोच हैरानी की हद तक टिकी हुई है।
Linux में शेल के प्रकार
शेल की दुनिया मोटे तौर पर दो श्रेणियों में बँटी है, जिन्हें लोग लगातार आपस में मिला देते हैं। CLI शेल्स वही हैं जिन पर यह गाइड असल में केंद्रित है - Bash, Zsh, Fish, Dash, Ksh, Csh परिवार। वे कमांड्स की व्याख्या करते हैं, स्क्रिप्ट्स चलाते हैं, जॉब्स संभालते हैं। GNOME Shell या KDE Plasma जैसे ग्राफ़िकल शेल डेस्कटॉप एनवायरनमेंट संभालते हैं। सर्वर इंफ़्रास्ट्रक्चर पूरी तरह दूसरी तरह के, यानी CLI शेल्स पर चलता है।
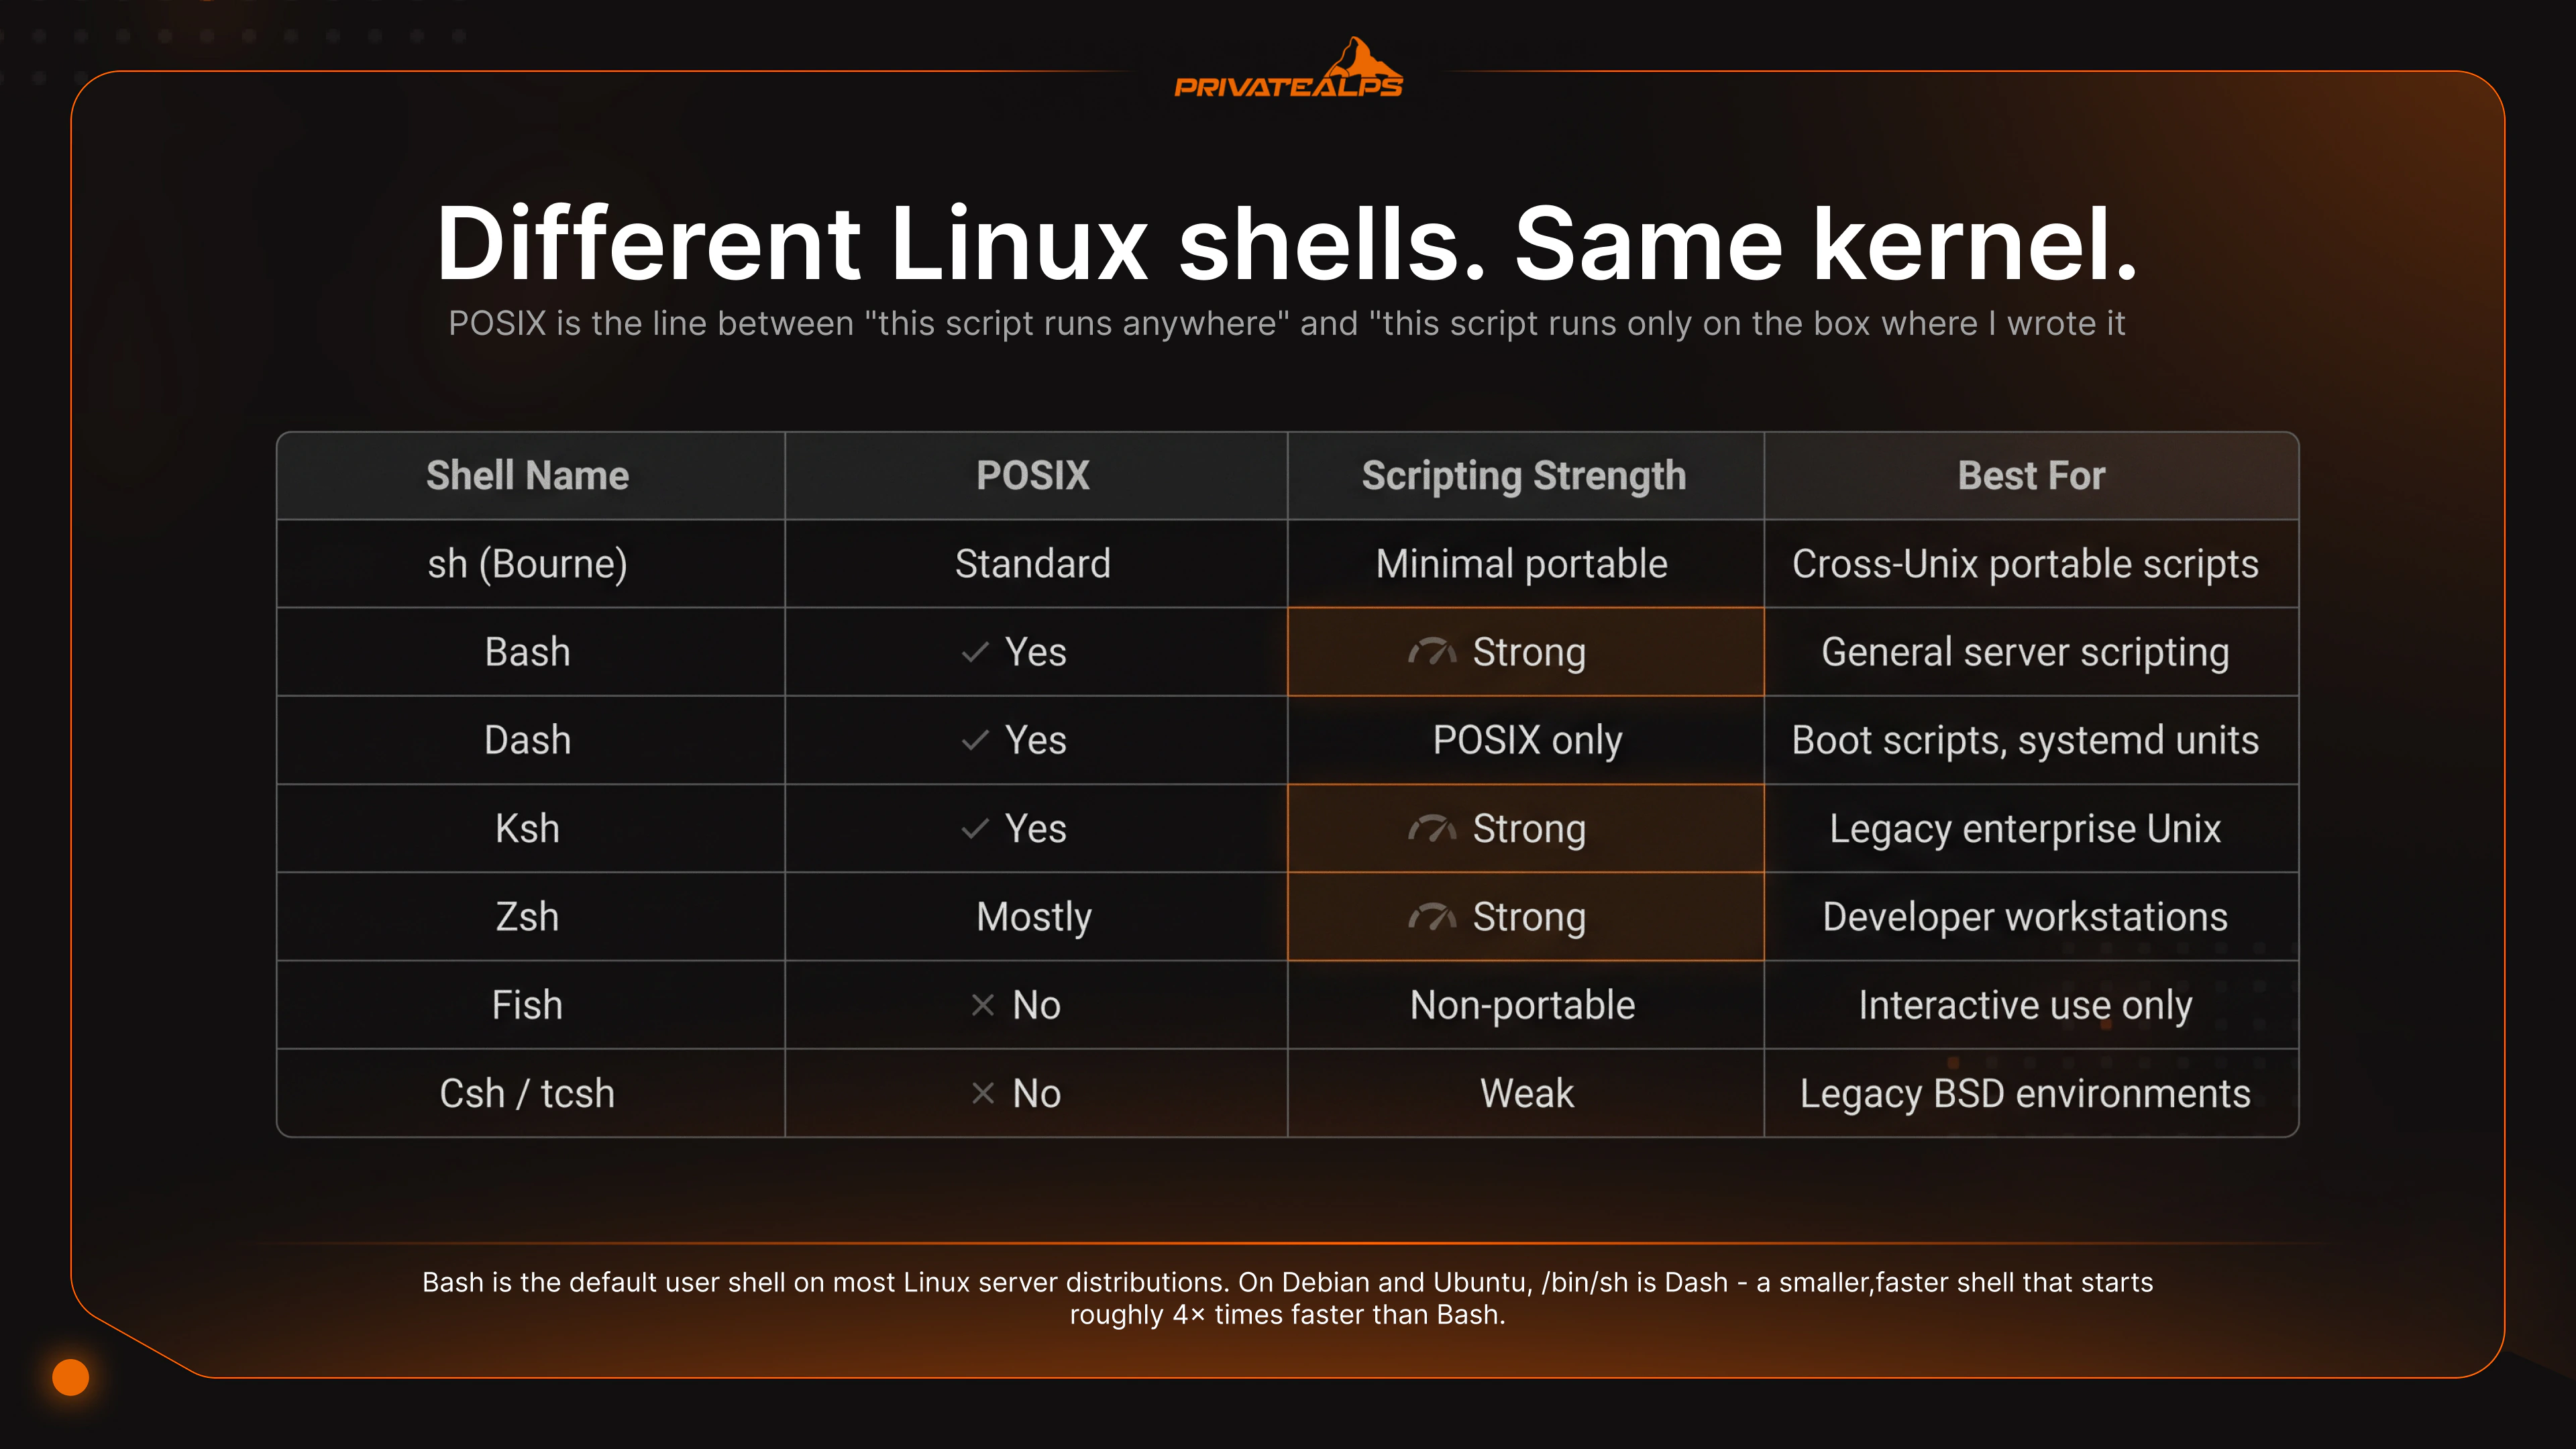
| शेल | उत्पत्ति | POSIX कम्प्लायंट | इंटरैक्टिव ताकत | स्क्रिप्टिंग के लिए उपयुक्तता | डिफ़ॉल्ट कहाँ है |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | ज़्यादातर (एक्सटेंशन सख़्त POSIX को तोड़ते हैं) | History, readline, arrays | सामान्य उद्देश्य वाली सर्वर स्क्रिप्ट्स | RHEL, Fedora, Debian (लॉगिन), Ubuntu (लॉगिन) |
| Dash | Debian, 1997 | हाँ | न्यूनतम | केवल POSIX वाली बूट और init स्क्रिप्ट्स | Debian/Ubuntu पर /bin/sh के रूप में |
| Zsh | Paul Falstad, 1990 | ज़्यादातर | उन्नत कम्प्लीशन, थीम, प्लगइन | अच्छा, पर पोर्टेबिलिटी के लिए शायद ही इस्तेमाल होता है | macOS (Catalina से) |
| Fish | 2005 | नहीं | Autosuggestions, syntax highlighting, वेब UI कॉन्फ़िग | केवल Fish की स्क्रिप्ट्स, पोर्टेबल नहीं | डिफ़ॉल्ट रूप से कोई नहीं |
| Ksh | AT&T Bell Labs, 1983 | हाँ | ठीक-ठाक | AIX/HP-UX की पुरानी स्क्रिप्ट्स | कुछ एंटरप्राइज़ Unix |
| Csh/Tcsh | BSD, 1978 | नहीं | C जैसा सिंटैक्स | स्क्रिप्टिंग के लिए न अपनाएँ | कुछ BSD डिफ़ॉल्ट |
| rbash | GNU | लागू नहीं | Bash का सीमित उपसमुच्चय | सुरक्षा-सीमित अकाउंट्स | डिफ़ॉल्ट नहीं; मैन्युअली कॉन्फ़िगर किया जाता है |
Bash सर्वर कार्य के लिए व्यावहारिक डिफ़ॉल्ट है। यह हर जगह इंस्टॉल मिलता है, अच्छी तरह दस्तावेज़ित है, और लगभग हर आम ऑटोमेशन कार्य के लिए समुदाय ने काम करने वाले उदाहरण लिखे हैं। Arrays, [[ ]] कंडीशनल, process substitution, here-strings - सब मिलता है। याद रखने वाला जाल यह है: Debian और Ubuntu पर /bin/sh Bash नहीं है। वह Dash है। जब आपका मतलब Bash हो, तो #!/bin/bash लिखें। किसी भी Debian-परिवार सिस्टम पर यह न मानें कि /bin/sh Bash है।
Dash Debian और Ubuntu पर /bin/sh का निशाना है। न्यूनतम, तेज़, POSIX-सख़्त। शुरू होने में यह Bash से लगभग 4× तेज़ है, जो initrd और systemd वातावरण में मायने रखता है, जहाँ बूट के दौरान शेल दर्जनों बार फ़ोर्क होता है। कीमत यह है कि Bash-विशिष्ट हर चीज़ नहीं मिलती: न ऐरे, न [[ ]], न process substitution। Dash के लिए लिखी स्क्रिप्ट्स को POSIX की सीमाओं में रहना होगा, वरना वे टूटेंगी।
Zsh Catalina से macOS का डिफ़ॉल्ट है और उन डेवलपर्स की आम पसंद है जो ज़्यादातर समय इंटरैक्टिव प्रॉम्प्ट पर बिताते हैं। Oh My Zsh जैसे प्लगइन फ़्रेमवर्क Git status, कस्टम थीम और बढ़ी हुई कम्प्लीशन जोड़ देते हैं। सर्वर पर लॉगिन शेल के रूप में यह ठीक-ठाक चुनाव है। पर ऑटोमेशन के लिए स्क्रिप्टिंग भाषा के रूप में इसे कोई तैनात नहीं करता - पोर्टेबिलिटी और टूलिंग दोनों Bash के पक्ष में हैं।
Fish अपवाद है। Autosuggestions और syntax highlighting बिना किसी कॉन्फ़िगरेशन के तैयार मिलते हैं। डेवलपर वर्कस्टेशन के लिए इंटरैक्टिव अनुभव इस सूची में बाकी किसी से सचमुच बेहतर है। पकड़ जानबूझकर है: Fish POSIX नहीं है। Fish के लिए लिखी स्क्रिप्ट्स Bash में नहीं चलतीं, और चल भी नहीं सकतीं। अगर आपको इसका UX पसंद है, तो Fish को निजी लॉगिन शेल की तरह इस्तेमाल करें - पर अपना असली ऑटोमेशन Bash या POSIX sh में ही रखें। Fish का सिंटैक्स प्रोडक्शन स्क्रिप्ट्स में कभी नहीं आना चाहिए।
Ksh की जगह उन दुकानों में है जो अब भी AIX या HP-UX चलाती हैं, या 20 साल पहले लिखी एंटरप्राइज़ Unix स्क्रिप्ट्स संभालती हैं। ksh88 और ksh93 का सिंटैक्स वही है जो ऐसी स्क्रिप्ट्स की अपेक्षा करती हैं। कुछ और इस्तेमाल करने का मतलब उन्हें दोबारा लिखना है। अगर आप पुरानी एंटरप्राइज़ Unix स्क्रिप्ट्स की देखभाल नहीं कर रहे, तो Ksh शुरुआत के लिए सही जगह नहीं है।
rbash वह Bash है जिसकी कुछ खास क्षमताएँ बंद कर दी गई हैं: PATH बदलना, redirection इस्तेमाल करना, / वाले पाथ से कमांड चलाना, readonly वेरिएबल बदलना। ऐसे सर्विस अकाउंट्स या सीमित मल्टी-टेनेंट लॉगिन के लिए उपयोगी है जो केवल एक-दो खास कमांड चलाएँ। पर यह अपने-आप में असली सुरक्षा सीमा नहीं है - awk, vim और दूसरे टूल्स के ज़रिए शेल चलाने के जाने-माने रास्ते मौजूद हैं। अगर प्रतिबंध सचमुच टिकाऊ होना चाहिए, तो इसके साथ chroot या कंटेनर आइसोलेशन जोड़ें।
सर्वर पर शेल स्क्रिप्टिंग: असल में क्या मायने रखता है
सर्वर पर चलने वाली शेल स्क्रिप्ट सिर्फ़ डेमो कोड नहीं होतीं। ये ऐसे cron jobs चलाती हैं जिन्हें कोई तब तक नहीं देखता जब तक कुछ टूटता नहीं। ये systemd units के अंदर होती हैं जो बूट होते ही चल पड़ती हैं। डिप्लॉय और रोलबैक के बीच यही आख़िरी चीज़ होती है जो खड़ी रहती है। जो आदतें स्क्रिप्ट को प्रोडक्शन में टिकाए रखती हैं और जो उसे incident का कारण बनाती हैं, उनमें फ़र्क़ करने वाली बातें काफ़ी छोटी हैं, और उनमें से ज़्यादातर एक बात पर आकर टिकती हैं: चुपचाप विफल होने के बजाय ज़ोर से विफल होना।
Shebang ज़रूरी है, वैकल्पिक नहीं। हर स्क्रिप्ट की पहली लाइन साफ़ बताए कि उसे कौन सा interpreter चलाएगा। Bash स्क्रिप्ट के लिए #!/bin/bash, और Dash में चलने वाली POSIX-only स्क्रिप्ट के लिए #!/bin/sh। अगर shebang नहीं लिखा, तो व्यवहार इस पर निर्भर करेगा कि फ़ाइल कौन सा shell चलाता है, और यह अलग-अलग distros, cron implementations और systemd configurations में अलग होता है। वही स्क्रिप्ट एक environment में ठीक चल सकती है और दूसरे में चुपचाप गलत काम कर सकती है।
Strict mode न्यूनतम आधार है। production के लिए लिखी हर Bash स्क्रिप्ट के सबसे ऊपर set -euo pipefail लिखें। -e किसी भी non-zero return code पर exit करता है। -u unset variables को error मानता है। -o pipefail pipe की विफलता को आगे बढ़ाता है, ताकि वह सबसे दाईं कमांड के पीछे छिप न जाए। तीन flags, और ज़्यादातर स्पष्ट footguns ख़त्म हो जाते हैं।
Deployment से पहले ShellCheck। ShellCheck shell scripts के लिए एक static analyzer है। यह quoting bugs, अनचाही word splitting, deprecated syntax और ऐसे कई patterns पकड़ता है जो सही दिखते हैं पर होते नहीं। किसी स्क्रिप्ट पर इसे चलाने में कुछ सेकंड लगते हैं। वही bug तब production में ढूँढना, जब वह data loss कर चुका हो, इससे कहीं ज़्यादा समय लेता है।
Variable expansion को quote करें। $var नहीं, "$var" लिखें। Unquoted variables word splitting और glob expansion से गुज़रते हैं, और जब variable में spaces, wildcards हों या वह खाली हो, तो इनके नतीजे चौंकाने वाले होते हैं। नियम सीधा है: variable reference को हमेशा double quotes में रखें, जब तक आपको सच में expansion का वह व्यवहार न चाहिए।
eval से बचें। eval एक string को shell code की तरह चलाता है। अगर उस string का कोई भी हिस्सा user input, environment variable या ऐसी फ़ाइल से आता है जिस पर आपका पूरा नियंत्रण नहीं है, तो आपने code injection का रास्ता खोल दिया है। जिन उपयोगों में eval सच में ज़रूरी है, वे बहुत सीमित हैं। production स्क्रिप्ट में इसके ज़्यादातर उपयोग असल में छिपे हुए pattern-matching bugs होते हैं।
शेल सुरक्षा: वह परत जिसे लोग छोड़ देते हैं
Shell की सुरक्षा को उतना ध्यान नहीं मिलता जितना firewall rules या patching cycles को मिलता है। मिलना चाहिए। ज़्यादातर administrative access shell के ज़रिए होता है, और ज़्यादातर मायने रखने वाली गलतियाँ भी वहीं होती हैं।
Login shells और /etc/shells। किसी user का login shell बनाया गया हर shell /etc/shells में सूचीबद्ध होना चाहिए। यह PAM द्वारा लागू होता है और su, sudo और SSH से जुड़ा है। अगर कोई shell उस फ़ाइल में नहीं है, तो कुछ authentication paths उसे login shell के रूप में अनुमति नहीं देते। किसी ऐसे account के लिए असामान्य shell सेट करने से पहले, जिसे SSH या sudo से authenticate होना है, /etc/shells जाँच लें।
SSH और shell restriction। sshd_config में AllowUsers और AllowGroups तय करते हैं कि कौन से accounts SSH से authenticate कर सकते हैं। इसके साथ ForceCommand जोड़कर सीमित करें कि authentication के बाद account क्या चला सकता है। जिस service account को सिर्फ़ एक खास कमांड चलानी है, उसे सामान्य-उद्देश्य वाले interactive shell की ज़रूरत नहीं होती। ForceCommand इसे SSH daemon configuration में स्पष्ट कर देता है।
Command-level logging के लिए auditd। Shell commands को ~/.bash_history में लॉग करता है, जो user के नियंत्रण में होता है और आसानी से साफ़ किया जा सकता है। auditd kernel स्तर पर execve syscalls लॉग करता है: हर exec call, किसने किया, और किन arguments के साथ। PCI DSS, HIPAA जैसे compliance environments या ऐसे किसी भी infrastructure में, जहाँ incident के बाद forensics मायने रखता है, auditd वह audit trail देता है जो shell history जानबूझकर नहीं दे सकती।
सुझाई गई hardening checklist:
- sshd_config में AllowUsers या AllowGroups से SSH access सीमित करें।
- command-level audit trails के लिए auditd को execve syscalls लॉग करने के लिए कॉन्फ़िगर करें।
- deployment से पहले हर स्क्रिप्ट पर shellcheck चलाएँ।
- सभी variable expansions को quote करें: "$var", कभी खुला $var नहीं।
- स्क्रिप्ट में eval और बिना sanitize किए user input से पूरी तरह बचें।
- exec >> /var/log/script.log 2>&1 के साथ स्क्रिप्ट का आउटपुट एक ज्ञात जगह पर लॉग करें।
अपने उपयोग के लिए सही शेल चुनना
कोई एक सार्वभौमिक रूप से सही शेल नहीं होता। हर काम के लिए एक फ़िट बैठने वाला शेल होता है। स्क्रिप्ट बनाम interactive sessions। Portability बनाम features। एक सर्वर बनाम सर्वरों का समूह। हर स्थिति का जवाब अलग है। ज़्यादातर सर्वर स्क्रिप्टिंग के लिए Bash सुरक्षित डिफ़ॉल्ट है। जब boot speed सचमुच मायने रखने लगे, तब Dash चाहिए। जिन स्क्रिप्ट को आगे चलकर BSD या macOS पर भी चलना है, उनके लिए POSIX sh है। ज़्यादातर टीमें जो गलती करती हैं, वह गलत शेल चुनना नहीं है। गलती यह है कि वे असंगत shebangs के ज़रिए environments में शेल मिला देती हैं, और यह असंगति production में सबसे बुरे समय पर पकड़ में आती है।
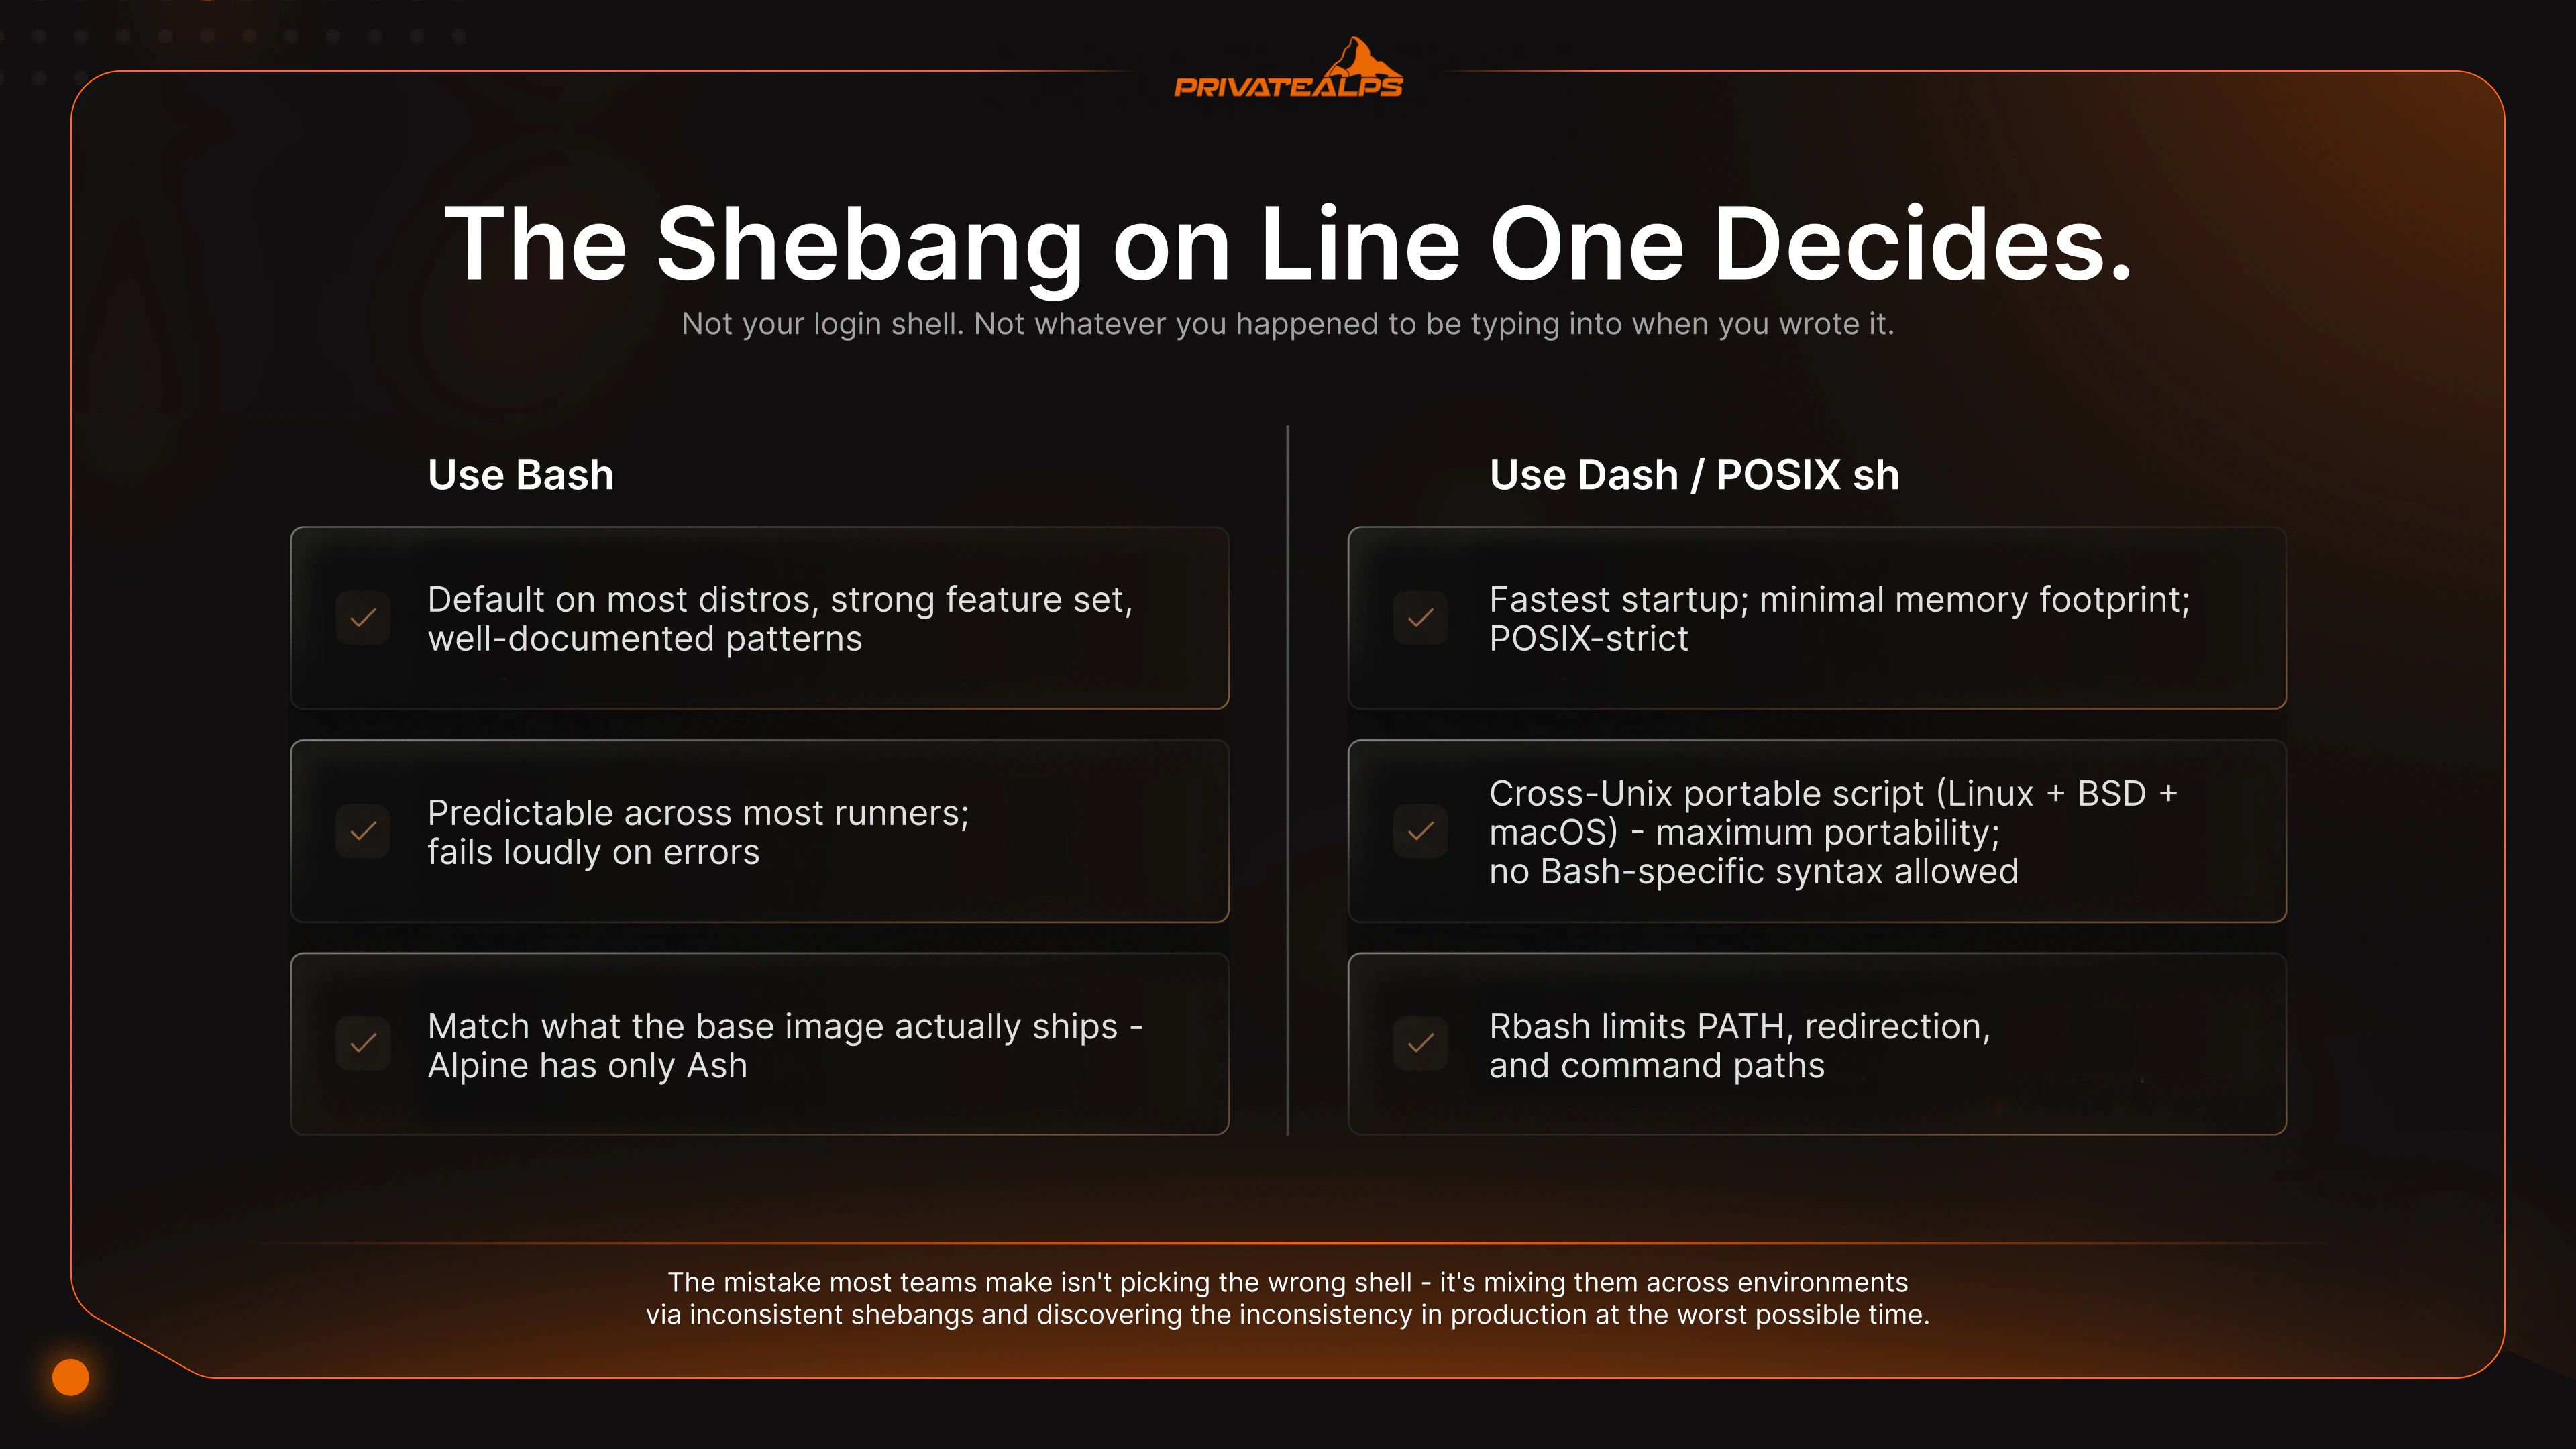
| परिदृश्य | अनुशंसित शेल | कारण |
|---|---|---|
| सामान्य सर्वर ऑटोमेशन (cron, deploy hooks) | Bash | ज़्यादातर distros पर डिफ़ॉल्ट, मज़बूत feature set, अच्छी तरह दस्तावेज़ित patterns। |
| Boot scripts, systemd ExecStartPre, init wrappers | Dash (/bin/sh) | सबसे तेज़ startup; कम memory footprint; POSIX-strict। |
| क्रॉस-Unix portable स्क्रिप्ट (Linux + BSD + macOS) | POSIX sh | अधिकतम portability; Bash-विशिष्ट syntax की अनुमति नहीं। |
| डेवलपर workstation, रोज़मर्रा का interactive उपयोग | Zsh या Fish | बेहतर autocomplete, syntax highlighting, history search। |
| पुराने enterprise scripts का माइग्रेशन (AIX, HP-UX) | Ksh | ksh88/ksh93 source के साथ नेटिव compatibility। |
| प्रतिबंधित-एक्सेस user account | rbash | PATH, redirection और command paths को सीमित करता है; chroot के साथ जोड़ें। |
| CI/CD pipeline स्क्रिप्ट | set -euo pipefail के साथ Bash | ज़्यादातर runners पर अनुमानित व्यवहार; errors पर ज़ोर से विफल होता है। |
| Container ENTRYPOINT स्क्रिप्ट | Bash या sh (image पर निर्भर) | base image जो वास्तव में देता है उसी से मेल खाएँ, Alpine में केवल Ash है। |
किसी भी सर्वर पर डिफ़ॉल्ट शेल वास्तव में कोई संयोग नहीं होता, भले ही ऐसा लगे। Ubuntu और Debian पर login shell Bash है, पर /bin/sh Dash है। यानी एक ही कोड की लाइन इस पर निर्भर करके पूरी तरह अलग काम कर सकती है कि आपने असल में कौन सा interpreter बुलाया। RHEL, Fedora और CentOS में /bin/sh और login shell दोनों Bash पर resolve होते हैं, और sh POSIX mode में चलता है। Alpine containers में केवल Ash आता है, इसलिए Alpine image में Bash स्क्रिप्ट array तक पहुँचते ही टूट जाती है। Portable होने का नियम छोटा है। हर बार shebang साफ़ लिखें। यह न मानें कि /bin/sh Bash है। किसी ऐसे सर्वर तक कुछ भी पहुँचने से पहले ShellCheck चलाएँ जिसकी आपको सच में परवाह है।
सारांश
Linux शेल आपके और kernel के बीच बैठता है। गलत शेल चुनेंगे तो आपकी स्क्रिप्ट नाज़ुक हो जाएँगी, boot time धीरे-धीरे बढ़ेगा, और सुरक्षा की स्थिति ऐसे बिगड़ेगी जिसे कुछ टूटने तक कोई नहीं पकड़ता। Linux में उपलब्ध शेल के प्रकारों में से सामान्य सर्वर स्क्रिप्टिंग के लिए Bash सही डिफ़ॉल्ट है। Debian-family systems पर, जहाँ boot speed मायने रखती है, /bin/sh को Dash की ओर इशारा करना चाहिए। जब स्क्रिप्ट ऐसी जगह चलानी हो जिस पर आपका पूरा नियंत्रण नहीं है, तो POSIX sh सुरक्षित दांव है। और पहली लाइन का shebang ही तय करता है कि असल में कौन सा interpreter चलेगा, आपका login shell नहीं, और वह कमांड नहीं जो आप स्क्रिप्ट लिखते समय टाइप कर रहे थे। यह हिस्सा गलत हुआ, तो आप एक शनिवार की दोपहर ऐसी स्क्रिप्ट डीबग करने में बिताएँगे जो एक दिन पहले तक ठीक चल रही थी।
अगर आप शेल की परत पर पूरा नियंत्रण चाहते हैं, जैसे root access, बिना प्रतिबंध के shell बदलना, chsh को अपने तरीके से चलाना, auditd को अपनी ज़रूरत के हिसाब से कॉन्फ़िगर करना, और kernel parameters ट्यून करना, तो वहीं bare-metal-grade नियंत्रण वाला Linux VPS काम आता है। PrivateAlps यही देता है। यह स्विट्ज़रलैंड में revDSG के तहत होस्ट होता है, जो बहुत मायने रखता है अगर आपके लिए यह महत्वपूर्ण है कि आपका डेटा भौतिक रूप से कहाँ रहता है। privatealps.net
अक्सर पूछे जाने वाले प्रश्न
Linux में शेल क्या है?
Linux में शेल वह प्रोग्राम है जो आपके टाइप किए हुए को ऐसे रूप में बदलता है जिस पर kernel कार्य कर सके। यह user space और kernel space के बीच बैठता है। आप शेल से बात करते हैं, और शेल kernel से। इसके बिना टेक्स्ट इनपुट से ऑपरेटिंग सिस्टम को चलाने का कोई तरीका नहीं होता। आपके पास kernel होगा, पर उससे कुछ माँगने का कोई असली रास्ता नहीं।
Linux में शेल के प्रकार कौन से हैं?
CLI शेल जो आपको वास्तव में मिलेंगे वे हैं Bash, Dash, Zsh, Fish, Ksh और Csh परिवार। उपलब्ध शेल के प्रकारों में से POSIX-compliant शेल, जैसे Bash, Dash, Ksh और sh, portable scripts के लिए काम करते हैं। Fish और Csh नहीं करते। यही सूची Unix में ऐतिहासिक शेल प्रकारों को भी कवर करती है, क्योंकि Bash, Ksh और Csh परिवार मूल रूप से Unix systems से आए थे, इससे पहले कि वे Linux पर दिखाई दिए। GNOME Shell और KDE Plasma को भी शेल कहा जाता है, पर वे वास्तव में एक अलग श्रेणी में हैं। वे windows और login sessions से ज़्यादा जुड़े हैं, कमांड चलाने से कम।
sh और Bash में क्या अंतर है?
sh POSIX मानक है। इसका feature set न्यूनतम है, और यह हर चीज़ से ऊपर portability पर केंद्रित है। Bash उसका superset है, जो arrays, [[ ]], process substitution, readline editing जैसी उपयोगी चीज़ें जोड़ता है। लोगों को फँसाने वाला जाल यह है: Debian और Ubuntu पर /bin/sh, Dash का symlink है। इसलिए अगर आप #!/bin/sh वाली स्क्रिप्ट लिखते हैं और उसमें केवल-Bash कुछ भी इस्तेमाल करते हैं, तो वह Dash में चलेगी और टूट जाएगी। भले ही Bash सिस्टम पर इंस्टॉल हो और वहीं मौजूद हो, फ़ैसला shebang ही करता है।
Linux सर्वर स्क्रिप्टिंग के लिए कौन सा शेल सबसे अच्छा है?
सामान्य ऑटोमेशन के लिए Bash। यह हर जगह मौजूद है, और लगभग किसी भी काम के लिए कोई न कोई काम करने वाला उदाहरण मिल जाता है। Boot scripts और systemd unit helpers के लिए Dash (/bin/sh), जहाँ startup की गति माप में सचमुच दिखती है। जिससे सक्रिय रूप से बचना चाहिए वह है Debian-family distros पर Bash syntax को #!/bin/sh के साथ मिलाना। यही वह स्क्रिप्ट है जो एक सिस्टम पर ठीक चलती है और अगले सिस्टम पर चुपचाप गलत काम करती है।
Linux में मैं कौन सा शेल इस्तेमाल कर रहा हूँ, यह कैसे जाँचूँ?
echo $SHELL आपका डिफ़ॉल्ट login shell दिखाता है, जो /etc/passwd से आता है। echo $0 या ps -p $$ यह दिखाते हैं कि इसी क्षण असल में क्या चल रहा है। ये दोनों अलग हो सकते हैं, उदाहरण के लिए अगर आप Zsh login के अंदर हाथ से शुरू किए Bash session में हैं। सिस्टम पर कौन से शेल इंस्टॉल हैं और login shell के रूप में अनुमत हैं, यह देखने के लिए /etc/shells देखें।
शेल और टर्मिनल में क्या अंतर है?
टर्मिनल, यानी gnome-terminal, iTerm2, xterm, Alacritty, या जो भी आप इस्तेमाल करते हैं, वह एप्लिकेशन है जो विंडो बनाता है और आपका कीबोर्ड व स्क्रीन संभालता है। शेल वह प्रोग्राम है जो उसके अंदर चलता है और आपके टाइप किए कमांड की व्याख्या करता है। टर्मिनल I/O करता है। शेल तर्क (logic) चलाता है। वही Bash process सादे xterm में हो या कस्टम fonts और ligatures वाले किसी फ़ैंसी टर्मिनल में, उसका व्यवहार एक जैसा रहता है।
क्या Fish शेल production servers के लिए उपयुक्त है?
Interactive उपयोग में Fish बढ़िया है। पर यह जानबूझकर non-POSIX है, यानी Fish में लिखी स्क्रिप्ट दूसरी जगह नहीं चलतीं। आप उन्हें Bash environment में डालकर कुछ अच्छा होने की उम्मीद नहीं कर सकते। तो सर्वर पर निजी login shell के रूप में, अगर आपको उसका UX पसंद है, तो ठीक है। पर आपका असली ऑटोमेशन Bash या POSIX sh में रहना चाहिए। Fish का syntax उन स्क्रिप्ट में न घुसने दें जिन्हें दूसरे लोग या दूसरे सिस्टम आगे चलाएँगे।
rbash क्या है, और इसे कब इस्तेमाल करना चाहिए?
rbash, ब्रेक लगे हुए Bash जैसा है। User PATH नहीं बदल सकता। Output redirect नहीं कर सकता। path में / वाली कोई कमांड नहीं चला सकता। readonly चिह्नित variables नहीं बदल सकता। यह multi-tenant servers पर सीमित-एक्सेस user accounts के लिए, या ऐसे technical service users के लिए उपयोगी है जिनका एक खास काम हो। पर साफ़ कहना ज़रूरी है: अकेला rbash सच में सुरक्षा सीमा नहीं है। लोग इससे vim, awk, या दूसरे built-in tools के ज़रिए बाहर निकल जाते हैं जो shell-out की अनुमति देते हैं। अगर आप किसी को सच में अंदर रखना चाहते हैं, तो इसे chroot या container isolation के साथ जोड़ें।
