



ज़ीरो ट्रस्ट नेटवर्क क्या है? आर्किटेक्चर, सिद्धांत और वास्तविक उपयोग के मामले?
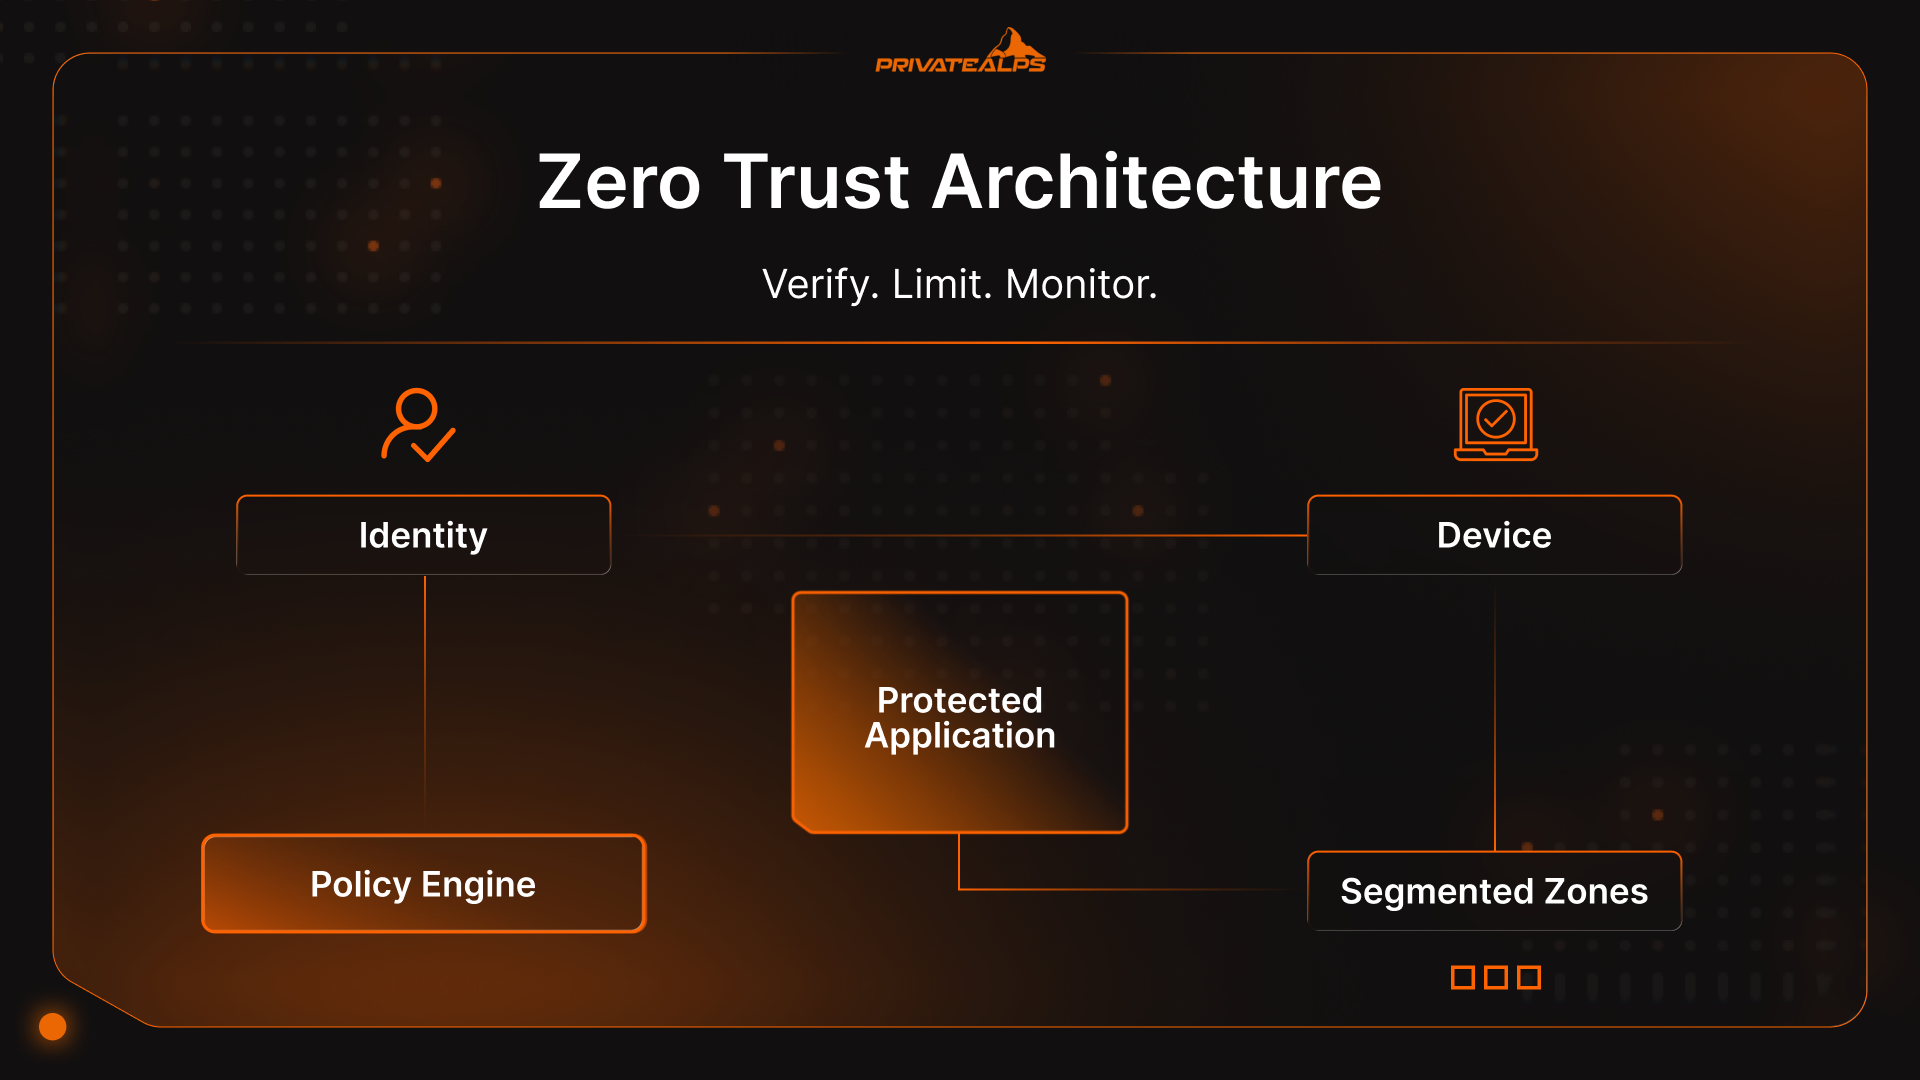
ज़ीरो ट्रस्ट सिक्योरिटी क्या है?
यह एक सिक्योरिटी आर्किटेक्चर है, जो एक सीधी धारणा से शुरू होता है: डिफ़ॉल्ट रूप से किसी पर भरोसा नहीं किया जाता। न यूज़र पर, न डिवाइस पर, न एप्लिकेशन पर। लॉग इन करने से भरोसे का स्विच अपने आप ऑन नहीं हो जाता। जब तक सेशन चल रहा है, एक्सेस की जाँच होती रहती है।
ज़ीरो ट्रस्ट कोई ऐसा टूल नहीं है जिसे आप इंस्टॉल करें, और न ही यह कोई ऐसा बैज है जिसे कोई वेंडर बेचे। यह सिस्टम डिज़ाइन करने का एक तरीका है, जिसमें भरोसे की जाँच हर उस मौके पर होती है जहाँ उसकी ज़रूरत हो, न कि एक बार भरोसा देकर उसे भुला दिया जाए।
अगर आपने देखा है कि ब्रीच असल में कैसे होते हैं, तो यह विचार स्वाभाविक लगेगा। हमलावर अब फ़ायरवॉल को तोड़कर नहीं घुसते। वे साइन इन करते हैं। Verizon का 2025 ब्रीच डेटा दिखाता है कि गंभीर वेब एप्लिकेशन घटनाओं की बड़ी संख्या अब भी चोरी हुए क्रेडेंशियल से शुरू होती है। एक बार ऐसा हो जाए, तो पारंपरिक नेटवर्क बहुत उदार साबित होते हैं। वे मान लेते हैं कि भरोसा बना रहेगा, पहचान नहीं बदलेगी और डिवाइस साफ़ रहेंगे।
इन्हीं धारणाओं पर सब कुछ टूटता है।
इसलिए जब लोग पूछते हैं: “ज़ीरो ट्रस्ट का क्या मतलब है, और इसका अभी इतना महत्व क्यों है?” तो ईमानदार जवाब थोड़ा असहज है: ज़ीरो ट्रस्ट कॉन्सेप्ट इसलिए आया क्योंकि पारंपरिक सिस्टम बहुत लंबे समय तक बहुत ज़्यादा आत्मविश्वासी रहे। ज़ीरो ट्रस्ट का अर्थ है कि भरोसे की एक मियाद होती है। पहचान की दोबारा जाँच होती है। डिवाइसों पर सवाल उठाए जाते हैं। सेशन जितनी देर चलता है, एक्सेस उतना ही सीमित होता जाता है, व्यापक नहीं।
यह लेख समझाता है कि ज़ीरो ट्रस्ट नेटवर्किंग क्या है, व्यवहार में ज़ीरो ट्रस्ट साइबर सिक्योरिटी का तरीका कैसे काम करता है, और यह सब क्यों मायने रखता है।
ज़ीरो ट्रस्ट मॉडल क्यों आया: पेरिमीटर सिक्योरिटी का ढहना
ज़ीरो ट्रस्ट इसलिए सामने नहीं आया कि सिक्योरिटी टीमों को बहस करने के लिए एक नया फ़्रेमवर्क चाहिए था। यह इसलिए आया क्योंकि पेरिमीटर उस तरह से मेल खाना बंद कर चुका था, जिस तरह सिस्टम असल में बनाए और इस्तेमाल किए जाते हैं। यह पुरानी धारणा कि “नेटवर्क” के चारों ओर एक रेखा खींची जा सकती है और उसके अंदर की हर चीज़ पर भरोसा किया जा सकता है, जल्दी टूट गई, और फिर बार-बार टूटती रही, जब तक कि सीधे चेहरे से उसका बचाव करना असंभव नहीं हो गया।
बदला कोई एक टेक्नोलॉजी नहीं थी। बदलाव छोटे, व्यावहारिक परिवर्तनों का संचय था, जिसने रक्षा करने के लिए कोई सार्थक बढ़त नहीं छोड़ी। ज़ीरो ट्रस्ट सिक्योरिटी उसी वास्तविकता की प्रतिक्रिया है, कोई ट्रेंड नहीं।
नेटवर्क आर्किटेक्चर में क्या बदला
नेटवर्क जगह नहीं रहे, रास्ते बन गए।
एप्लिकेशन ऐसे SaaS प्लेटफ़ॉर्म पर चले गए, जिनका व्यवसाय मालिक नहीं है। वर्कलोड कई क्लाउड में फैल गए। आंतरिक टूल सीधे बाहरी APIs से बात करने लगे। कर्मचारी निजी डिवाइस लाने लगे। कॉन्ट्रैक्टर आते-जाते रहे। हाइब्रिड वातावरण अस्थायी नहीं, सामान्य बन गए।
ऐसे सेटअप में रक्षा योग्य पेरिमीटर की धारणा ढह जाती है। कोई एक “अंदर” नहीं बचता। पहचान ही वह एकमात्र लगातार संकेत बन जाती है, जो यूज़र, डिवाइस और वर्कलोड के साथ अलग-अलग वातावरणों में चलती है। ज़ीरो ट्रस्ट मॉडल उन सिस्टमों के लिए बना है जो डिज़ाइन से ही वितरित हैं, न कि जिन्हें फ़ायरवॉल के पीछे जोड़ दिया गया हो।
खतरे के परिदृश्य के कारक
हमलावर इस बदलाव के साथ ज़्यादातर बचावों से तेज़ी से ढल गए।
क्रेडेंशियल की चोरी सबसे बड़ा प्रवेश-बिंदु बन गई, क्योंकि यह काम करती है। Verizon का 2025 DBIR दिखाता है कि गंभीर वेब एप्लिकेशन ब्रीच की बड़ी संख्या अब भी चोरी हुए क्रेडेंशियल से शुरू होती है। एक बार हमलावर सफलतापूर्वक ऑथेंटिकेट कर ले, तो एज डिफ़ेंस पीछे हट जाते हैं। ऑथेंटिकेशन सफल होता है, भरोसा दे दिया जाता है, और इसके बाद क्या होता है, उसकी कोई सार्थक दोबारा जाँच नहीं होती।
अंदरूनी जोखिम, चाहे दुर्भावनापूर्ण हो या अनजाने में, इसी पैटर्न पर चलता है। ऑथेंटिकेशन यह बताता है कि “किसने लॉग इन किया”, यह नहीं बताता कि “उसे अभी क्या करने की अनुमति होनी चाहिए।” लैटरल मूवमेंट उन नेटवर्कों में फलता-फूलता है, जो एक्सेस को एक बार के फ़ैसले की तरह मानते हैं।
ज़ीरो ट्रस्ट आर्किटेक्चर के मूल सिद्धांत
ज़ीरो ट्रस्ट सिक्योरिटी सिद्धांत मूल्य या नारे नहीं हैं। ये वे नियम हैं जिनका सिस्टम को पालन करना ही होगा, अगर ज़ीरो ट्रस्ट सिक्योरिटी दबाव में टिके रहना चाहती है।
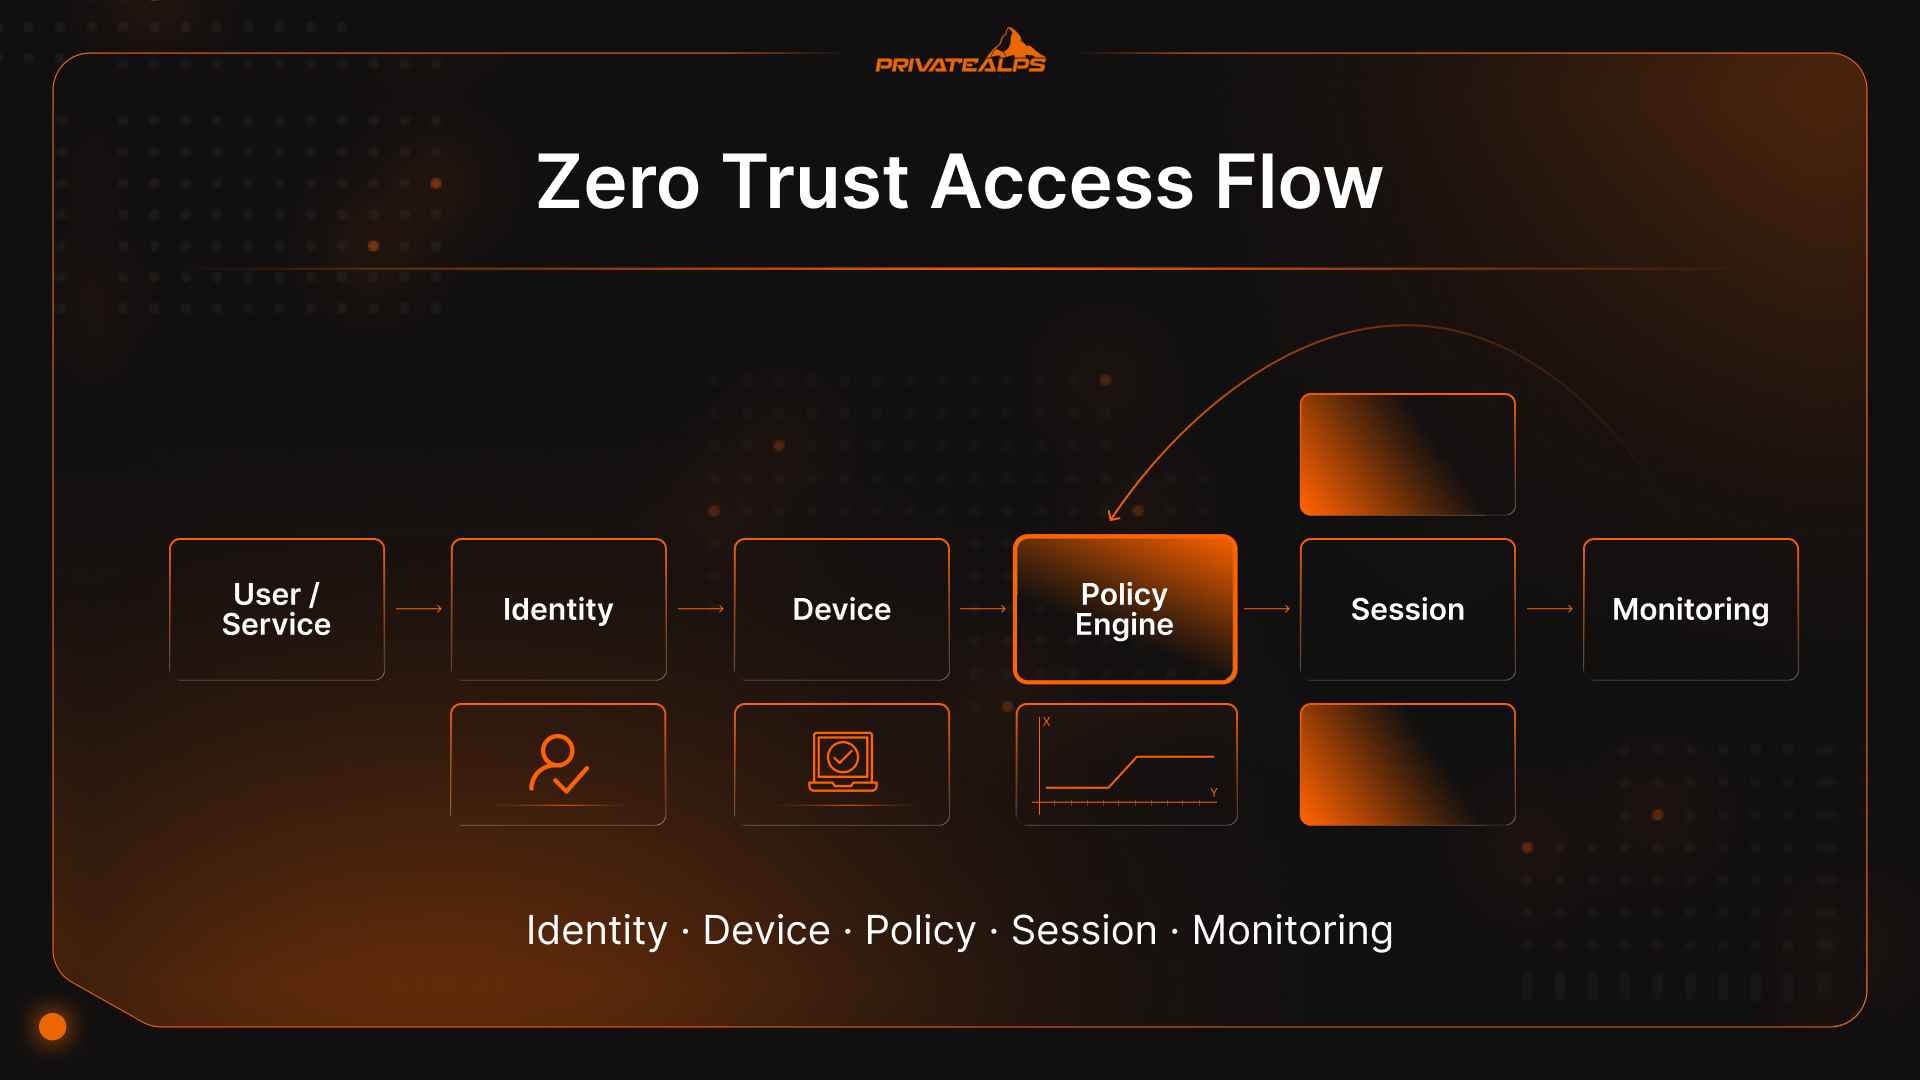
- स्पष्ट रूप से सत्यापित करें: हर एक्सेस अनुरोध का मूल्यांकन वास्तविक संकेतों के आधार पर किया जाना चाहिए: - पहचान, डिवाइस की स्थिति, लोकेशन, व्यवहार, और जिस चीज़ तक एक्सेस किया जा रहा है उसकी संवेदनशीलता। अगर इनपुट बदलते हैं, तो जवाब भी बदल सकता है। व्यवहार में ज़ीरो ट्रस्ट सिक्योरिटी का यही आधार है।
- न्यूनतम विशेषाधिकार एक्सेस: एक्सेस संकीर्ण, विशिष्ट और अस्थायी रहना चाहिए। लोगों और सेवाओं को काम करने के लिए जो चाहिए, बस वही मिले, और काम पूरा होते ही वह हट जाए। एक्सेस जितनी देर टिका रहता है, उतनी ही ज़्यादा परेशानी पैदा करता है।
- ब्रीच मानकर चलें: सिस्टम को ऐसे काम करना चाहिए जैसे कोई पहले से कहीं अंदर है। यह मानसिकता नुकसान के फैलने की सीमा तय करने को मजबूर करती है, आड़ी गति को धीमा करती है, और असामान्य व्यवहार को जल्दी सामने लाती है। ज़ीरो ट्रस्ट मॉडल इसलिए काम करता है कि यह विफलता की उम्मीद करता है, उसे किनारे की घटना नहीं मानता।
- माइक्रो-सेगमेंटेशन: नेटवर्क को सपाट आंतरिक स्थान के बजाय एप्लिकेशन और वर्कलोड के आसपास छोटे, अलग-थलग ज़ोन में बाँटा जाता है। प्रमाणित यूज़र को भी मुक्त आवाजाही नहीं मिलती। जब कुछ टूटता है, तो छोटे दायरे में टूटता है।
- लगातार वैधीकरण: भरोसा घटता है। डिवाइस अनुपालन से बाहर हो जाते हैं। सेशन के बीच में व्यवहार बदल जाता है। ज़ीरो ट्रस्ट सिस्टम लगातार जाँच करते रहते हैं और जोखिम बढ़ने पर एक्सेस रद्द या कड़ा कर सकते हैं। एक बार की मंज़ूरी पर ही हमलावर सबसे ज़्यादा भरोसा करते हैं।
- संदर्भ-आधारित निर्णय: एक्सेस के फ़ैसले इस समय जो हो रहा है, उसे दर्शाने चाहिए: दिन का समय, असामान्य व्यवहार, लोकेशन में बदलाव, डेटा की संवेदनशीलता। इसी से ज़ीरो ट्रस्ट नेटवर्किंग भोली-भाली हुए बिना उपयोगी बनी रहती है।
- एंड-टू-एंड एन्क्रिप्शन: डेटा किसी भी दिशा में बहे, ट्रांज़िट में उसकी सुरक्षा होनी चाहिए। एन्क्रिप्टेड कनेक्शन “भरोसेमंद नेटवर्क” पर निर्भरता घटाते हैं और अदृश्य बीच की परतों के बजाय एंडपॉइंट पर सत्यापन को मजबूर करते हैं।
ज़ीरो ट्रस्ट नेटवर्क के मुख्य घटक
ज़ीरो-ट्रस्ट सिक्योरिटी मॉडल तभी टिकता है जब आर्किटेक्चर हर उस जगह फ़ैसले लागू कर सके, जहाँ भरोसा चुपके से घुसने की कोशिश करता है। इसके लिए विशिष्ट बिल्डिंग ब्लॉक चाहिए, जिनमें से हर एक वह काम करता है जिसे पुराने नेटवर्क या तो छोड़ देते थे या धारणाओं के पीछे दबा देते थे। बात सिर्फ़ टूल खरीदने की नहीं है। बात सही फ़ंक्शन मौजूद होने की है, चाहे आप उन्हें स्पष्ट रूप से नाम दें या न दें।
ज़ीरो ट्रस्ट नेटवर्क के मुख्य घटक
| घटक | यह क्या करता है | यह क्या बदलता या ठीक करता है |
|---|---|---|
| आइडेंटिटी एंड एक्सेस मैनेजमेंट (IAM) | सत्यापित करता है कि कौन या क्या एक्सेस माँग रहा है और उसे क्या करने की अनुमति है | नेटवर्क-आधारित भरोसा और साझा क्रेडेंशियल |
| डिवाइस ट्रस्ट और पोस्चर चेक | एक्सेस से पहले और उसके दौरान डिवाइस की स्थिति और अनुपालन की पुष्टि करता है | “मैनेज्ड” या आंतरिक डिवाइसों पर अंधा भरोसा |
| नेटवर्क माइक्रो-सेगमेंटेशन | वर्कलोड और सेवाओं के बीच लैटरल मूवमेंट को सीमित करता है | सपाट आंतरिक नेटवर्क और मोटे VLAN |
| पॉलिसी इंजन | संदर्भ और जोखिम का उपयोग करके रीयल टाइम में एक्सेस फ़ैसलों का मूल्यांकन करता है | स्थिर एक्सेस नियम और एक बार की मंज़ूरियाँ |
| पॉलिसी एन्फ़ोर्समेंट पॉइंट्स (PEPs) | गेटवे, एजेंट, APIs या साइडकार पर फ़ैसलों को लागू करता है | केवल केंद्रीकृत चोक पॉइंट |
| लगातार निगरानी और एनालिटिक्स | असामान्य व्यवहार का पता लगाता है और भरोसे को गतिशील रूप से समायोजित करता है | “एक बार लॉग इन, हमेशा भरोसा” वाले मॉडल |
आइडेंटिटी एंड एक्सेस मैनेजमेंट (IAM)
आधुनिक सिस्टमों के पास पहचान ही सबसे करीबी चीज़ है जिसे पेरिमीटर कहा जा सकता है। लोगों की पहचान होती है। सेवाओं की भी होती है। APIs और बैकग्राउंड वर्कलोड की भी। IAM यह सुनिश्चित करता है कि ये पहचानें क्लाउड प्लेटफ़ॉर्म, SaaS टूल और ऑन-प्रिमाइसेस सिस्टमों के बीच आते-जाते समय उपयोगी बनी रहें, और एक्सेस का तर्क हर बदलाव पर न टूटे।
डिवाइस ट्रस्ट और पोस्चर असेसमेंट
अकेले क्रेडेंशियल यह नहीं बताते कि कोई अनुरोध सुरक्षित है या नहीं। डिवाइस पोस्चर यही कमी पूरी करता है।
पोस्चर चेक ऑपरेटिंग सिस्टम वर्शन, पैच लेवल, एन्क्रिप्शन स्थिति, एंडपॉइंट प्रोटेक्शन और छेड़छाड़ के संकेतों जैसे सिग्नल देखते हैं। इन संकेतों के आधार पर एक्सेस सीमित, कड़ा या अस्वीकार किया जा सकता है। ज़ीरो ट्रस्ट सिक्योरिटी मॉडल इसी तरह खोए लैपटॉप, निजी डिवाइस और अनुपालन से बाहर हो गई मशीनों का हिसाब रखता है।
नेटवर्क माइक्रो-सेगमेंटेशन
माइक्रो-सेगमेंटेशन आंतरिक नेटवर्क को खुली जगह मानने की आदत तोड़ता है। व्यापक आंतरिक एक्सेस देने के बजाय, वर्कलोड और एप्लिकेशन स्पष्ट नीतियों के पीछे अलग-थलग रखे जाते हैं।
पारंपरिक VLAN के विपरीत, सेगमेंटेशन सबनेट के बजाय वर्कलोड का अनुसरण करता है। प्रमाणित यूज़र सिर्फ़ “अंदर” होने के कारण मुक्त आवाजाही नहीं पाते। जब क्रेडेंशियल का दुरुपयोग होता है, तो लैटरल मूवमेंट जल्दी रुक जाता है। यह रोकथाम ज़ीरो ट्रस्ट मॉडल की सबसे व्यावहारिक उपलब्धियों में से एक है।
पॉलिसी इंजन और पॉलिसी एन्फ़ोर्समेंट पॉइंट्स
पॉलिसी इंजन वह जगह है जहाँ एक्सेस के फ़ैसले लिए जाते हैं। अनुरोध आते ही यह पहचान, डिवाइस की स्थिति, संदर्भ और पॉलिसी नियमों को देखता है। पॉलिसी एन्फ़ोर्समेंट पॉइंट्स इन फ़ैसलों को गेटवे, एंडपॉइंट एजेंट, साइडकार या APIs पर लागू करते हैं। फ़ैसले एक जैसे रहते हैं। एन्फ़ोर्समेंट संसाधन के करीब रहता है। इसी तरह ज़ीरो ट्रस्ट सिक्योरिटी बिना किसी एक केंद्रीय चोक पॉइंट पर सब कुछ दाँव पर लगाए स्केल होती है।
लगातार निगरानी और एनालिटिक्स
स्थिर एक्सेस फ़ैसले जल्दी पुराने पड़ जाते हैं। सेशन के बीच व्यवहार बदल जाता है। समझौता किए गए अकाउंट अपने आने की घोषणा नहीं करते।
लगातार निगरानी टेलीमेट्री देती है: लॉगिन पैटर्न, एक्सेस की आवृत्ति, डेटा की आवाजाही, जिसे पॉलिसी के फ़ैसलों में वापस डाला जाता है। जब व्यवहार बदलता है, तो एक्सेस कड़ा किया जा सकता है या पूरी तरह बंद किया जा सकता है। यही फ़ीडबैक लूप ज़ीरो ट्रस्ट को सिर्फ़ ऑथेंटिकेशन पर नहीं रुकने देता।
ज़ीरो ट्रस्ट बनाम पारंपरिक पेरिमीटर सिक्योरिटी
पेरिमीटर सिक्योरिटी तय करने की कोशिश करती है कि “अंदर” क्या है, और फिर ढील दे देती है। ज़ीरो ट्रस्ट लगातार तय करता रहता है, और नेटवर्क उपस्थिति देने के बजाय संसाधनों तक एक्सेस को सीमित करता है।
| श्रेणी | पारंपरिक पेरिमीटर सिक्योरिटी | ज़ीरो ट्रस्ट / ज़ीरो ट्रस्ट सिक्योरिटी |
|---|---|---|
| भरोसे का मॉडल | सीमा जाँच के बाद “अंदर” को भरोसेमंद माना जाता है | भरोसा कभी मान कर नहीं चला जाता; हर अनुरोध को सत्यापित और दोबारा सत्यापित किया जाता है |
| एक्सेस कंट्रोल का तरीका | नेटवर्क-केंद्रित (नेटवर्क तक VPN, व्यापक आंतरिक पहुँच) | संसाधन-केंद्रित (प्रति-ऐप/प्रति-संसाधन एक्सेस, न्यूनतम विशेषाधिकार) |
| नेटवर्क दृश्यता | किनारे पर उत्तर–दक्षिण ट्रैफ़िक पर ध्यान | बेहतर पूर्व–पश्चिम दृश्यता: आंतरिक सेवा-से-सेवा ट्रैफ़िक और सेशन व्यवहार |
| स्केलेबिलिटी | हाइब्रिड, SaaS और कई क्लाउड के साथ खराब स्केल होता है | वितरित सिस्टमों के लिए बना; पहचान और पॉलिसी वातावरणों के बीच साथ चलती हैं |
| ब्रीच की रोकथाम | हमलावर के अंदर आने के बाद अक्सर कमज़ोर; लैटरल मूवमेंट आम है | माइक्रो-सेगमेंटेशन और सीमित सेशन से नुकसान का दायरा सीमित करने के लिए डिज़ाइन किया गया |
| रिमोट एक्सेस हैंडलिंग | VPN रिमोट यूज़र के लिए आंतरिक अटैक सरफ़ेस बढ़ाता है | ZTNA-शैली का एक्सेस यूज़र को नेटवर्क के बजाय ऐप्स से जोड़ता है, इसलिए एक्सपोज़र घटता है |
पारंपरिक पेरिमीटर सिक्योरिटी की अब भी भूमिका है (आपको अब भी किनारे के कंट्रोल चाहिए)। बात यह है कि जब आम प्रवेश-बिंदु पहचान का समझौता हो, तो पेरिमीटर मॉडल संघर्ष करते हैं। अगर हमलावर चोरी के क्रेडेंशियल से साइन इन कर सकते हैं, तो पेरिमीटर ज़्यादा मदद नहीं करता।
ज़ीरो ट्रस्ट नेटवर्क एक्सेस (ZTNA): मूल तकनीक
जब लोग पूछते हैं: “ज़ीरो ट्रस्ट नेटवर्किंग क्या है?” तो वे आमतौर पर पहले तकनीक के बारे में पूछ रहे होते हैं।
ZTNA “बॉक्स में ज़ीरो ट्रस्ट” नहीं है। यह एक एक्सेस पैटर्न है, जो ज़ीरो ट्रस्ट सिक्योरिटी मॉडल को व्यवहार्य बनाता है, ख़ासकर उन यूज़र के लिए जो अब कॉर्पोरेट LAN पर नहीं बैठते।
ZTNA को एन्फ़ोर्समेंट लेयर मानिए। ज़ीरो ट्रस्ट एक विचार है। ZTNA संचालन का क्रम बदलता है।
पुराने रिमोट एक्सेस में आप पहले कनेक्ट करते हैं और बाद में तय करते हैं कि आपको क्या करने की अनुमति है। ZTNA इसका उलटा करता है। पहचान पहले जाँची जाती है। डिवाइस की सेहत का मूल्यांकन होता है। पॉलिसी लागू होती है। उसके बाद ही कनेक्शन बनता है, और वह किसी विशिष्ट एप्लिकेशन से बनता है, उसके पीछे के नेटवर्क से नहीं।
कोई आंतरिक IP एड्रेस नहीं दिया जाता। आसपास के सिस्टमों तक कोई अंतर्निहित पहुँच नहीं होती। हर सेशन डिज़ाइन से ही संकीर्ण होता है और सक्रिय रहने के दौरान उसकी निगरानी होती है। अगर पोस्चर बिगड़ता है या व्यवहार बदलता है, तो बीच सेशन में भी एक्सेस बदला जा सकता है। जब लोग अवधारणा के बजाय कुछ व्यावहारिक चाहते हैं, तो यही प्रवाह “ज़ीरो ट्रस्ट नेटवर्क क्या है” का सबसे स्पष्ट उत्तर है।
ZTNA बनाम VPN: मुख्य अंतर
VPN मान लेता है कि एक बार नेटवर्क के अंदर पहुँचने के बाद यूज़र भरोसेमंद है। ZTNA मान लेता है कि यह धारणा आगे चलकर गलत साबित हो सकती है। यही अंतर है कि जो टीमें “साइबर सिक्योरिटी में ज़ीरो ट्रस्ट क्या है” जानना चाहती हैं, वे अक्सर यहीं से शुरुआत करती हैं।
| श्रेणी | VPN | ZTNA |
|---|---|---|
| एक्सेस का दायरा | इंटरनल नेटवर्क तक व्यापक पहुँच | ऐप या संसाधन-विशिष्ट एक्सेस |
| अटैक सरफेस | इंटरनल नेटवर्क के रास्ते उजागर होते हैं | इंटरनल ऐप छिपे रहते हैं |
| ट्रस्ट का व्यवहार | कनेक्शन के बाद ट्रस्ट दिया जाता है | सेशन के दौरान ट्रस्ट का लगातार मूल्यांकन होता है |
| स्केलेबिलिटी | केंद्रीय बॉटलनेक, बड़े पैमाने पर कमज़ोर | वितरित यूज़र और ऐप के लिए डिज़ाइन |
| यूज़र अनुभव | फुल टनल, अक्सर धीमा या अस्थिर | सीधा ऐप एक्सेस, आमतौर पर हल्का |
| डिप्लॉयमेंट मॉडल | फिक्स्ड गेटवे | वितरित या क्लाउड-आधारित एन्फोर्समेंट |
ZTNA डिप्लॉयमेंट मॉडल
दो आम पैटर्न हैं, और ज़्यादातर वातावरण में दोनों का इस्तेमाल होता है।
एजेंट-आधारित ZTNA मैनेज्ड डिवाइस पर चलता है। यह बेहतर पोस्चर सिग्नल और सख्त नियंत्रण देता है, इसलिए यह कर्मचारियों और लंबे समय तक इस्तेमाल होने वाले एंडपॉइंट के लिए उपयुक्त है।
सर्विस-इनिशिएटेड, या क्लायंटलेस, ZTNA आइडेंटिटी और ब्राउज़र एक्सेस पर निर्भर करता है। यह कॉन्ट्रैक्टर, पार्टनर और कम समय के एक्सेस के लिए उपयोगी है, जहाँ सॉफ़्टवेयर इंस्टॉल करना व्यावहारिक नहीं होता।
कोई भी मॉडल दूसरे से “ज़्यादा ज़ीरो ट्रस्ट” नहीं है। ज़ीरो ट्रस्ट मॉडल तब अच्छा काम करता है जब एक्सेस जोखिम के अनुसार हो, न कि जब सब कुछ एक ही रास्ते से गुज़ारा जाए।
ज़ीरो ट्रस्ट और SASE: आर्किटेक्चरल इंटीग्रेशन
ज़ीरो ट्रस्ट और SASE अक्सर आपस में उलझ जाते हैं, क्योंकि ये आम तौर पर साथ आते हैं। टीमें इन्हें एक साथ लागू करती हैं, वेंडर इन्हें एक ही सांस में प्रचारित करते हैं, और देखते-देखते ये एक-दूसरे की जगह इस्तेमाल होने लगते हैं। पर ये एक जैसे नहीं हैं। ये अलग-अलग समस्याएँ हल करते हैं, और दोनों को मिलाने से आगे चलकर अक्सर अजीब डिज़ाइन फ़ैसले होते हैं।
जहाँ SASE और ज़ीरो ट्रस्ट मिलते हैं
SASE एक डिलीवरी फ़्रेमवर्क है। यह नेटवर्किंग और सिक्योरिटी सेवाओं को एक साथ जोड़ता है और उन्हें यूज़र और ऐप्लिकेशन के करीब ले जाता है, आमतौर पर क्लाउड-आधारित एज के ज़रिए। ज़ीरो ट्रस्ट वह तर्क है जो उस फ़्रेमवर्क के भीतर लागू होता है।
ज़्यादातर SASE प्लेटफ़ॉर्म, चाहे वे इसे इस नाम से पुकारें या नहीं, ज़ीरो ट्रस्ट के विचार लागू करते हैं। ZTNA तय करता है कि कौन किस ऐप्लिकेशन तक पहुँच सकता है। सिक्योर वेब गेटवे आउटबाउंड ट्रैफ़िक पर नज़र रखते हैं। CASB नियम बताते हैं कि SaaS का इस्तेमाल कैसे होगा। फ़ायरवॉल-एज-ए-सर्विस बुनियादी नेटवर्क फ़िल्टरिंग देता है।
ये सब मिलकर ज़ीरो ट्रस्ट सिक्योरिटी को सुसंगत रूप से लागू करना संभव बनाते हैं, बिना ट्रैफ़िक को वापस किसी केंद्रीय डेटा सेंटर से गुज़ारे।
मुख्य अंतर यह है: SASE बताता है कि नियंत्रण कहाँ रहते हैं और उन्हें कैसे दिया जाता है। ज़ीरो ट्रस्ट मॉडल बताता है कि एक्सेस कब और क्यों दिया जाना चाहिए। आप मज़बूत ज़ीरो ट्रस्ट तर्क के बिना भी SASE डिप्लॉय कर सकते हैं, और पूरे SASE स्टैक के बिना भी ज़ीरो ट्रस्ट के सिद्धांत लागू कर सकते हैं। ये इसलिए एक-दूसरे को काटते हैं क्योंकि आधुनिक वातावरण को आम तौर पर दोनों की ज़रूरत होती है।
ज़ीरो ट्रस्ट के लिए SASE पर कब विचार करें
SASE तब समझदारी भरा है जब आर्किटेक्चर पहले से ही वितरित हो।
अगर आपका वर्कफ़ोर्स अलग-अलग क्षेत्रों में फैला है, आपके ऐप्लिकेशन कई क्लाउड में चलते हैं, और SaaS ट्रैफ़िक ज़्यादा है, तो केंद्रीकृत सिक्योरिटी धीमी और नाज़ुक लगने लगती है। SASE यूज़र के करीब ज़ीरो ट्रस्ट सिक्योरिटी लागू करने में मदद करता है, जिससे लेटेंसी और ऑपरेशनल जटिलता कम होती है।
यह तब भी उपयोगी है जब टीमें बहुत सारे अलग-अलग पॉइंट सॉल्यूशन को एक जगह समेटना चाहती हैं। जिन संगठनों के पास अलग VPN, वेब प्रॉक्सी, CASB और फ़ायरवॉल हैं, उन्हें अक्सर असंगत पॉलिसी से जूझना पड़ता है। SASE अप्रोच डिलीवरी को सरल बना सकता है, और साथ ही उसके नीचे ज़ीरो ट्रस्ट सिक्योरिटी के सिद्धांतों का पालन भी कर सकता है।
SASE आपके लिए ट्रस्ट को परिभाषित नहीं करता। उसके लिए अब भी स्पष्ट पॉलिसी, साफ़ आइडेंटिटी डेटा और अनुशासन की ज़रूरत होती है।
ज़ीरो ट्रस्ट नेटवर्क के फ़ायदे
“ज़ीरो ट्रस्ट सिक्योरिटी मॉडल क्या है?” पूछने के बाद ज़्यादातर लोग इसकी उपयोगिता पर सवाल उठाने लगते हैं। अभी लगभग 82% कंपनियों ने ज़ीरो ट्रस्ट मॉडल अपनाया है। ऐसा इसलिए नहीं कि यह सुनने में अच्छा लगता है। ऐसा इसलिए है कि यह मॉडल कुछ समस्याओं को नियंत्रित करना, मापना और समझाना आसान बना देता है, जब कुछ गलत होता है।
संगठन जिन मुख्य परिणामों को देखते हैं, उनमें शामिल हैं:
- घटना के दौरान छोटा प्रभाव क्षेत्र: किसी समझौता किए गए अकाउंट या डिवाइस की पहुँच केवल उन्हीं चीज़ों तक होती है जिनकी उसे पहले से अनुमति थी। वह पूरे वातावरण में नहीं फैलता।
- तेज़ पहचान और प्रतिक्रिया: लगातार जाँच से व्यवहार में आया बदलाव नज़रअंदाज़ करना कठिन हो जाता है, जिससे जाँच जल्दी होती है और हमलावरों के टिके रहने का समय कम होता है।
- स्पष्ट एक्सेस जवाबदेही: आप देख सकते हैं कि किसने किसी चीज़ को एक्सेस किया, किन परिस्थितियों में, और किस नियम ने इसकी अनुमति दी। चीज़ें बिगड़ने पर यह स्पष्टता बहुत मायने रखती है।
- नेटवर्क लोकेशन पर कम निर्भरता: कोई कहाँ से कनेक्ट कर रहा है, इसका महत्व कम हो जाता है, जिससे रिमोट और हाइब्रिड सेटअप को समझना आसान होता है।
- अधिक अनुमानित एक्सेस कंट्रोल: नियम पॉलिसी में रहते हैं, न कि आधे-अधूरे याद किए गए फ़ायरवॉल बदलावों या ऐसी विरासत में मिली अनुमतियों में, जिनका अब कोई मालिक नहीं है।
- क्रेडेंशियल चोरी का कम प्रभाव: जब एक्सेस सीमित और कम समय का हो, तो लीक हुए क्रेडेंशियल बहुत दूर तक काम नहीं आते।
इन सबमें एक समान बात परफ़ेक्शन नहीं, बल्कि नियंत्रण है। ज़ीरो ट्रस्ट नेटवर्क विफलताओं को छोटा, अधिक दिखाई देने वाला और आसानी से सीमित करने योग्य बनाता है।
ज़ीरो ट्रस्ट किस काम के लिए है? ज़ीरो ट्रस्ट के उपयोग के मामले
ज़ीरो ट्रस्ट सबसे ज़्यादा उन जगहों पर मायने रखता है जहाँ पहले बिना ज़्यादा सोचे-समझे भरोसा मान लिया जाता था। ये वे परिस्थितियाँ हैं जहाँ यह मॉडल अपनी उपयोगिता साबित करता है।
रिमोट और हाइब्रिड वर्कफ़ोर्स की सुरक्षा
रिमोट वर्क ने लोगों को सिर्फ़ ऑफ़िस से बाहर नहीं किया। इसने लोकेशन की असली भरोसेमंदी भी खत्म कर दी। ज़ीरो ट्रस्ट एक्सेस को नेटवर्क की स्थिति के बजाय आइडेंटिटी और डिवाइस की स्थिति से जोड़कर इसका जवाब देता है। यूज़र पूरे इंटरनल नेटवर्क से नहीं, बल्कि अलग-अलग ऐप्लिकेशन से जुड़ते हैं। बिना हर किसी को एक नाज़ुक VPN सेटअप से गुज़ारे, एक्सपोज़र कम हो जाता है।
रैनसमवेयर से बचाव
रैनसमवेयर इधर-उधर फैलकर आगे बढ़ता है। ज़ीरो ट्रस्ट इसे धीमा करने और इसकी पहुँच की सीमा तय करने के लिए बनाया गया है।
मज़बूत आइडेंटिटी जाँच शुरुआती एक्सेस की संभावना घटाती है। माइक्रो-सेगमेंटेशन बताता है कि समझौता किया गया अकाउंट आगे कहाँ जा सकता है। लगातार वैलिडेशन का मतलब है कि एन्क्रिप्शन पूरे वातावरण में फैलने से पहले असामान्य व्यवहार एक्सेस में बदलाव शुरू कर सकता है। लक्ष्य हर घुसपैठ को रोकना नहीं है। लक्ष्य यह है कि एक गलती पूरी कंपनी के ठप होने का कारण न बने।
सप्लाई चेन और थर्ड-पार्टी एक्सेस
वेंडर और कॉन्ट्रैक्टर को आम तौर पर जल्दी एक्सेस चाहिए, और उन्हें यह आम तौर पर लंबे समय तक नहीं चाहिए। पारंपरिक सेटअप इसे ठीक से नहीं संभाल पाते। वे काम चलाने के लिए व्यापक अनुमतियाँ दे देते हैं, और फिर उन्हें वापस लेना भूल जाते हैं। ज़ीरो ट्रस्ट इसे अलग तरीके से संभालता है। एक्सेस विशिष्ट ऐप्लिकेशन तक सीमित रहता है, समय में भी सीमित रहता है, और स्पष्ट नियमों से समर्थित होता है। अगर किसी पार्टनर के क्रेडेंशियल चोरी हो जाएँ, तो नुकसान छोटा रहता है। आज यह और भी ज़रूरी है, क्योंकि सप्लाई चेन पर हमले अक्सर बिल्कुल सामान्य काम जैसे दिखते हैं।
IoT और अनमैनेज्ड डिवाइस की सुरक्षा
कई डिवाइस एजेंट नहीं चला सकते या आधुनिक ऑथेंटिकेशन को सपोर्ट नहीं करते। ज़ीरो ट्रस्ट यह दिखावा नहीं करता कि वे कर सकते हैं।
इसके बजाय, यह सेगमेंटेशन और व्यवहार-आधारित नियंत्रण पर निर्भर करता है। डिवाइस अलग रखे जाते हैं, केवल ज़रूरी जगह पर ही संवाद करने की अनुमति रखते हैं, और उन पर बारीकी से नज़र रखी जाती है। अगर कोई चीज़ अजीब तरह से व्यवहार करती है, तो उसे संदेह का लाभ नहीं मिलता। नॉन-स्टैंडर्ड हार्डवेयर से भरे वातावरण में जोखिम संभालने के कुछ व्यावहारिक तरीकों में से यह एक है।
मल्टी-क्लाउड और SaaS सुरक्षा
मल्टी-क्लाउड वातावरण मान्यताओं को जल्दी तोड़ देते हैं। अलग-अलग नेटवर्क, अलग-अलग नियंत्रण, पर यूज़र वही।
ज़ीरो ट्रस्ट क्लाउड प्रोवाइडर और SaaS प्लेटफ़ॉर्म पर एक समान आइडेंटिटी और पॉलिसी लागू करता है। एक्सेस के फ़ैसले इस पर निर्भर नहीं करते कि ऐप्लिकेशन कहाँ चलता है। आइडेंटिटी फ़ेडरेशन और केंद्रीकृत पॉलिसी उन अंतरों से बचने में मदद करते हैं जो तब दिखते हैं जब हर वातावरण अलग-थलग रहकर सुरक्षित किया जाता है।
व्यवहार में ज़ीरो ट्रस्ट कैसे काम करता है
जो लोग ज़ीरो ट्रस्ट का अर्थ खोजते हैं, उन्हें यह अवधारणा अक्सर अमूर्त लगती है, जब तक वे एक ही रिक्वेस्ट को सिस्टम से गुज़रते हुए न देखें।
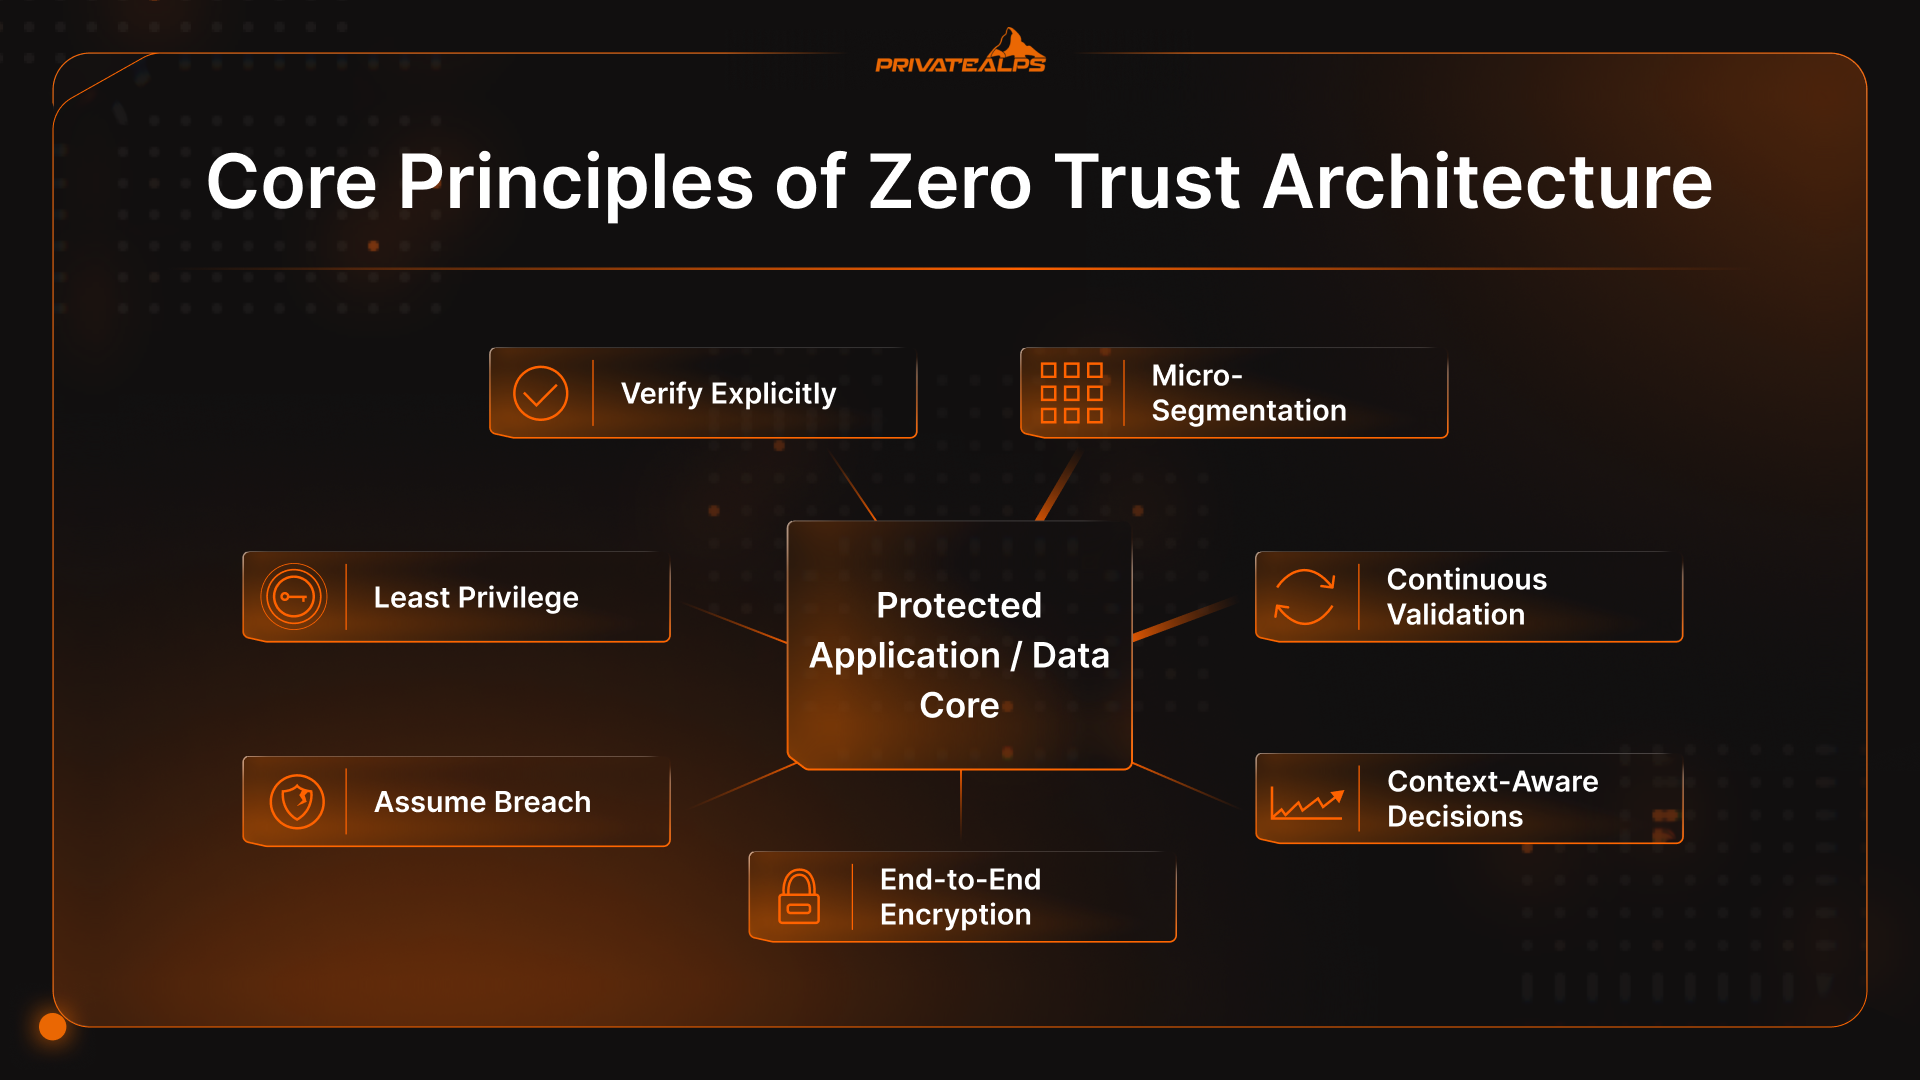
एक्सेस फ़्लो रिक्वेस्ट कुछ इस तरह दिखती है:
- पहले आइडेंटिटी की जाँच होती है: कोई यूज़र या सर्विस एक्सेस माँगती है। क्रेडेंशियल वैलिडेट किए जाते हैं, पर यह केवल शुरुआत है। वह कौन है, उसकी भूमिका क्या है, और वह आम तौर पर कैसे व्यवहार करता है, ये सब मायने रखते हैं।
- डिवाइस की भी राय होती है: रिक्वेस्ट केवल आइडेंटिटी के भरोसे नहीं टिकती। सिस्टम डिवाइस को देखता है: पैच लेवल, एन्क्रिप्शन, एंडपॉइंट प्रोटेक्शन, छेड़छाड़ के संकेत। जोखिम भरे डिवाइस से किया गया साफ़ लॉगिन भी नतीजा बदल देता है।
- फ़ैसला पॉलिसी लेती है, नेटवर्क नहीं: पॉलिसी आइडेंटिटी, डिवाइस की स्थिति, संसाधन की संवेदनशीलता और मौजूदा परिस्थितियों को तौलती है। ज़ीरो ट्रस्ट नेटवर्क में ज़्यादातर एक्सेस फ़ैसले यहीं होते हैं, फ़ायरवॉल पर नहीं।
- एक सीमित सेशन बनाया जाता है: अगर एक्सेस मंज़ूर होता है, तो कनेक्शन केवल एक ऐप्लिकेशन या सर्विस से होता है। कोई सामान्य नेटवर्क एक्सेस नहीं दिया जाता, और “अब आप अंदर हैं” जैसा कुछ नहीं होता।
- सेशन पर लगातार नज़र रहती है: मंज़ूरी मिलने के बाद गतिविधि को छूट नहीं मिलती। अगर व्यवहार बदलता है, तो एक्सेस सख्त हो सकता है या खत्म हो सकता है। पूरे समय ट्रस्ट अस्थायी रहता है।
संदर्भ-आधारित निर्णय लेना
ज़ीरो ट्रस्ट के फ़ैसले परिस्थितियों के साथ बदलते हैं।
किसी नए देश से लॉगिन। देर रात की गतिविधि। अचानक बहुत सारे डाउनलोड। इनमें से कोई भी डिफ़ॉल्ट रूप से “सब कुछ बंद कर दो” का संकेत नहीं है। पर ये यह ज़रूर बताते हैं कि अब फिर से आकलन करने का समय है। सिस्टम ज़रूरत पड़ने पर वेरिफ़िकेशन बढ़ा सकता है, कुछ कार्यों को सीमित कर सकता है, या सेशन खत्म कर सकता है।
स्टैटिक सिक्योरिटी और ज़ीरो ट्रस्ट नेटवर्किंग में यही अंतर है। ट्रस्ट हाँ या ना का मामला नहीं है। यह समायोज्य है, और जोखिम के साथ बदलता है।
क्लाउड और हाइब्रिड वातावरण में ज़ीरो ट्रस्ट
क्लाउड और हाइब्रिड सेटअप वही जगह हैं जहाँ ज़्यादातर लोगों ने पहली बार “ज़ीरो ट्रस्ट मॉडल क्या है” पूछना शुरू किया, क्योंकि पुरानी ट्रस्ट मान्यताएँ काम करना बंद कर चुकी थीं। ऐप्लिकेशन वातावरणों के बीच चलते हैं। यूज़र नेटवर्कों के बीच आते-जाते रहते हैं। डेटा ऐसे SaaS टूल्स से होकर गुज़रता है जिन्हें कोई पूरी तरह नियंत्रित नहीं करता।
ज़ीरो ट्रस्ट इन वातावरणों में इसलिए काम करता है क्योंकि यह लोकेशन से बंधा नहीं है। आइडेंटिटी और पॉलिसी एक जैसे व्यवहार करते हैं, चाहे कोई चीज़ पब्लिक क्लाउड में चले, प्राइवेट डेटा सेंटर में, या किसी SaaS सर्विस में। यह एकरूपता किसी भी एक कंट्रोल से ज़्यादा काम करती है।
हाइब्रिड वातावरण में जल्दी ही घर्षण भी दिखने लगता है।
लीगेसी सिस्टम अक्सर आधुनिक ऑथेंटिकेशन नहीं संभाल पाते। आइडेंटिटी बहुत सारी जगहों पर बिखरी रहती है। सेगमेंटेशन सिद्धांत में मौजूद होता है, पर लागू नहीं होता। दबाव में टीमें काम चलाने के लिए “अस्थायी रूप से” एक्सेस बढ़ा देती हैं।
ज़ीरो ट्रस्ट इन समस्याओं को जादू से ठीक नहीं करता। यह उन पर रोशनी डालता है। आगे बढ़ने वाली टीमें इन खामियों को हल करने योग्य डिज़ाइन समस्याओं की तरह देखती हैं, न कि फिर से अंधाधुंध भरोसे की ओर लौटने का कारण मानकर।
ज़ीरो ट्रस्ट लागू करना: चरणबद्ध तरीका
ज़ीरो ट्रस्ट एक साथ कभी नहीं आता। जो कोई दावा करता है कि उसने इसे “पूरी तरह लागू” कर दिया है, उसने शायद कुछ कंट्रोल का नाम बदलकर वहीं छोड़ दिया होगा। असली वातावरण में यह टुकड़ों में आता है, और आम तौर पर किसी न किसी चीज़ के टूटने से आगे बढ़ता है।
ज़्यादातर टीमें इन्हीं चरणों से गुज़रती हैं:
- आकलन: आप आइडेंटिटी, डिवाइस, ऐप्स और एक्सेस के रास्तों की सूची बनाते हैं।
- प्राथमिकता तय करना: आप चुनते हैं कि अगर कुछ गलत हुआ तो सबसे ज़्यादा नुकसान किसका होगा।
- पायलट: आप एक छोटे हिस्से को सुरक्षित करते हैं। एक ऐप। एक वर्कफ़्लो।
- विस्तार: जो काम कर गया उसे दोहराते हैं, और जो नहीं किया उसे मानकीकृत करते हैं।
- ऑप्टिमाइज़ेशन: वह घर्षण हटाते हैं जो आपको सुरक्षा नहीं देता।
ज़्यादातर कंपनियों के लिए शुरुआत की सबसे अच्छी जगह वह है जहाँ विफलता की कीमत असली पैसे या साख में चुकानी पड़े।
प्रिविलेज्ड अकाउंट। संवेदनशील डेटा। प्रोडक्शन सिस्टम। फ़ाइनेंस और आइडेंटिटी प्लेटफ़ॉर्म। हमलावर इन्हीं को निशाना बनाते हैं, और यहीं गलतियाँ जल्दी बढ़ती हैं। यहाँ एक्सेस को सख्त करने से शुरुआत में ही स्पष्टता आती है और जब दाँव ऊँचे हों, तब यह साबित होता है कि मॉडल काम करता है।
आम लागू करने की बाधाएँ
वही समस्याएँ लगभग हर जगह दिखती हैं।
लीगेसी सिस्टम आधुनिक ऑथेंटिकेशन नहीं संभाल पाते। आइडेंटिटी डेटा बिखरा होता है। अनुमतियाँ उससे कहीं ज़्यादा व्यापक होती हैं जितनी किसी को याद है। टूलिंग आपस में टकराती है। जब लंबे समय से चले आ रहे शॉर्टकट हटते हैं, तो यूज़र विरोध करते हैं।
इनमें से कुछ भी आश्चर्यजनक नहीं है। ज़ीरो ट्रस्ट सिक्योरिटी ये समस्याएँ पैदा नहीं करता। यह बस उन्हें छिपाना बंद करता है। जो टीमें इसे स्वीकार करती हैं, वे आगे बढ़ती हैं। जो साफ़-सुथरे रोलआउट का इंतज़ार करती हैं, वे आम तौर पर आगे नहीं बढ़ पातीं।
सीमाएँ और आलोचनाएँ
ज़ीरो ट्रस्ट कोई सर्वरोग नहीं है। कुछ समस्याएँ सिर्फ़ इसलिए खत्म नहीं होतीं कि पहुँच को बेहतर तरीके से सीमित कर दिया गया है।
- यह वैध पहुँच वाले अंदरूनी लोगों को नहीं रोकता: अगर किसी को कोई काम करने की अनुमति है और वह उसका दुरुपयोग करने का फ़ैसला करता है, तो ज़ीरो ट्रस्ट उसके इरादे नहीं पढ़ सकता। यह जो करता है, वह है नुकसान को सीमित रखना और उसे दिखाई देने योग्य बनाना।
- कई इम्प्लीमेंटेशन आधे-अधूरे होते हैं: MFA के साथ VPN का नाम बदल देने से ज़्यादा फ़र्क नहीं पड़ता। व्यापक अनुमतियाँ, पुराने अकाउंट और “अस्थायी” छूट ही ज़्यादातर परेशानी की जड़ होते हैं।
- ऑपरेशनल बोझ लोगों को चौंका देता है: पॉलिसियों पर लगातार ध्यान देना पड़ता है। आइडेंटिटी डेटा की सफ़ाई करनी पड़ती है। लॉग तेज़ी से जमा होते हैं। चीज़ें स्थिर होने से पहले आमतौर पर और उलझ जाती हैं।
- लेगेसी सिस्टम विरोध करते हैं: पुराने एप्लिकेशन आधुनिक आइडेंटिटी या बारीक एक्सेस कंट्रोल को नहीं समझते। अपवाद धीरे-धीरे बढ़ने लगते हैं, और उन अपवादों की ज़िम्मेदारी किसी को लेनी पड़ती है।
- अगर कोई ध्यान न दे, तो यूज़र अनुभव खराब हो सकता है: जब पहुँच मनमानी या धीमी लगती है, तो लोग कंट्रोल के आसपास से रास्ता निकाल लेते हैं। जब घर्षण को नियंत्रित नहीं किया जाता, तो ज़ीरो ट्रस्ट विफल हो जाता है।
ज़ीरो ट्रस्ट जोखिम को कम करता है। यह विवेक, ज़िम्मेदारी या लगातार अमल की जगह नहीं लेता।
ज़ीरो ट्रस्ट फ़्रेमवर्क और मैच्योरिटी मॉडल
जब ज़ीरो ट्रस्ट ऑडिट और खरीद की भाषा में आने लगा, तब फ़्रेमवर्क भी आए। इनमें से कुछ आप जानते होंगे:
- NIST 800-207: NIST SP 800-207 वह आधार है जिस पर ज़्यादातर गंभीर ज़ीरो ट्रस्ट काम टिका है। यह कोई टूल या डायग्राम नहीं बताता। यह सिद्धांत बताता है: हर चीज़ की सुरक्षा करें, हर सेशन के लिए पहुँच दें, और भरोसे का लगातार पुनर्मूल्यांकन करते रहें।
- CISA ज़ीरो ट्रस्ट मैच्योरिटी मॉडल: CISA का मैच्योरिटी मॉडल समझाता है कि ज़ीरो ट्रस्ट बाइनरी नहीं है। यह इस विचार को पाँच क्षेत्रों में बाँटता है: आइडेंटिटी, डिवाइस, नेटवर्क, एप्लिकेशन और डेटा। साथ ही यह लेगेसी तरीकों से लेकर अधिक परिपक्व तरीकों तक के चरणों का वर्णन करता है। ज़्यादातर संगठन सभी क्षेत्रों में एक समान गति से आगे नहीं बढ़ते। आइडेंटिटी नेटवर्क कंट्रोल से काफ़ी आगे हो सकती है। डेटा गवर्नेंस बाकी सबसे पीछे रह सकती है। यह असमानता सामान्य है।
इसके अलावा, नियम अभी भी विकसित हो रहे हैं। कई संगठनों के लिए ज़ीरो ट्रस्ट डिज़ाइन का लक्ष्य बनकर शुरू नहीं हुआ। यह एक आवश्यकता बनकर शुरू हुआ।
कार्यकारी आदेश 14028 ने अमेरिकी संघीय एजेंसियों को मजबूर किया कि वे ज़ीरो ट्रस्ट को केवल बातचीत का विषय न मानें, बल्कि उसे कुछ ऐसा मानें जिसे मापा जा सके। वही दबाव हेल्थकेयर, पेमेंट और वित्तीय सेवाओं में भी दिखता है।
ज़ीरो ट्रस्ट कहाँ पहुँचता है
ज़ीरो ट्रस्ट तभी काम करता है जब आप इसे फ़िनिश लाइन मानना बंद कर दें। यह रखरखाव के ज़्यादा करीब है। धारणाएँ पुरानी हो जाती हैं। पहुँच बदलती है। सिस्टम पॉलिसियों से भी तेज़ी से विकसित होते हैं। असली बदलाव यह पहचानने में है कि भरोसा अभी भी कहाँ अपने-आप हो रहा है, और यह तय करने में कि क्या वह अब भी सही है। बाकी बातें स्वाभाविक रूप से उसके बाद आती हैं।
अगर आप आगे पढ़ना चाहते हैं, तो सबसे अच्छी जगह टूलिंग नहीं है। वह उन एक्सेस पाथ में है जिन पर अब कोई सवाल नहीं उठाता।
अक्सर पूछे जाने वाले सवाल
क्या ज़ीरो ट्रस्ट एक प्रोडक्ट है या फ़्रेमवर्क?
यह एक फ़्रेमवर्क है। ज़ीरो ट्रस्ट बताता है कि समय के साथ भरोसे के फ़ैसलों का व्यवहार कैसा होना चाहिए। प्रोडक्ट इसके हिस्सों को लागू करने में मदद करते हैं, लेकिन इनमें से कोई भी अकेले ज़ीरो ट्रस्ट नहीं है।
क्या ज़ीरो ट्रस्ट VPN की जगह लेता है?
कई वातावरणों में, हाँ। जब लक्ष्य यूज़र को सीधे इंटरनल नेटवर्क पर छोड़ने के बजाय खास एप्लिकेशन तक पहुँच देना हो, तो अक्सर ZTNA उनकी जगह ले लेता है।
ज़ीरो ट्रस्ट इम्प्लीमेंट करने में कितना समय लगता है?
इसका कोई तय अंत नहीं होता। ज़्यादातर संगठन कई साल मॉडल के अलग-अलग हिस्सों को मज़बूत करने में लगाते हैं, क्योंकि आइडेंटिटी, डिवाइस और एप्लिकेशन अलग-अलग गति से आगे बढ़ते हैं।
क्या छोटे संगठन ज़ीरो ट्रस्ट अपना सकते हैं?
ज़्यादातर छोटे संगठन पहले से ही इसे अपना चुके हैं, भले ही वे इसे इस नाम से न पुकारें। आइडेंटिटी, MFA और सीमित पहुँच से शुरुआत करें। और चीज़ें तभी जोड़ें जब कुछ टूटे या जोखिम उसकी माँग करे।
ज़ीरो ट्रस्ट और ZTNA में क्या अंतर है?
ज़ीरो ट्रस्ट एक दृष्टिकोण है। ZTNA इसे लागू करने का एक तरीका है, मुख्य रूप से यूज़र और एप्लिकेशन की पहुँच के लिए। एक नियमावली है, दूसरा उसका पालन करने वाला टूल।
