


공유 호스팅 vs 전용 호스팅: 무엇이 다를까?
보통 공유 호스팅 vs 전용 호스팅을 비교하기 시작하는 이유는 상황이 좋아서가 아닙니다. 무언가 문제가 생겼기 때문입니다. 캠페인 도중 웹사이트가 다운되거나, 결제 과정이 시간 초과로 실패하거나, 관리자 패널이 로딩되는 데 12초가 걸리거나, 규정 준수 담당자가 데이터가 실제로 어디에 저장되는지 불편한 질문을 던지는 경우입니다.
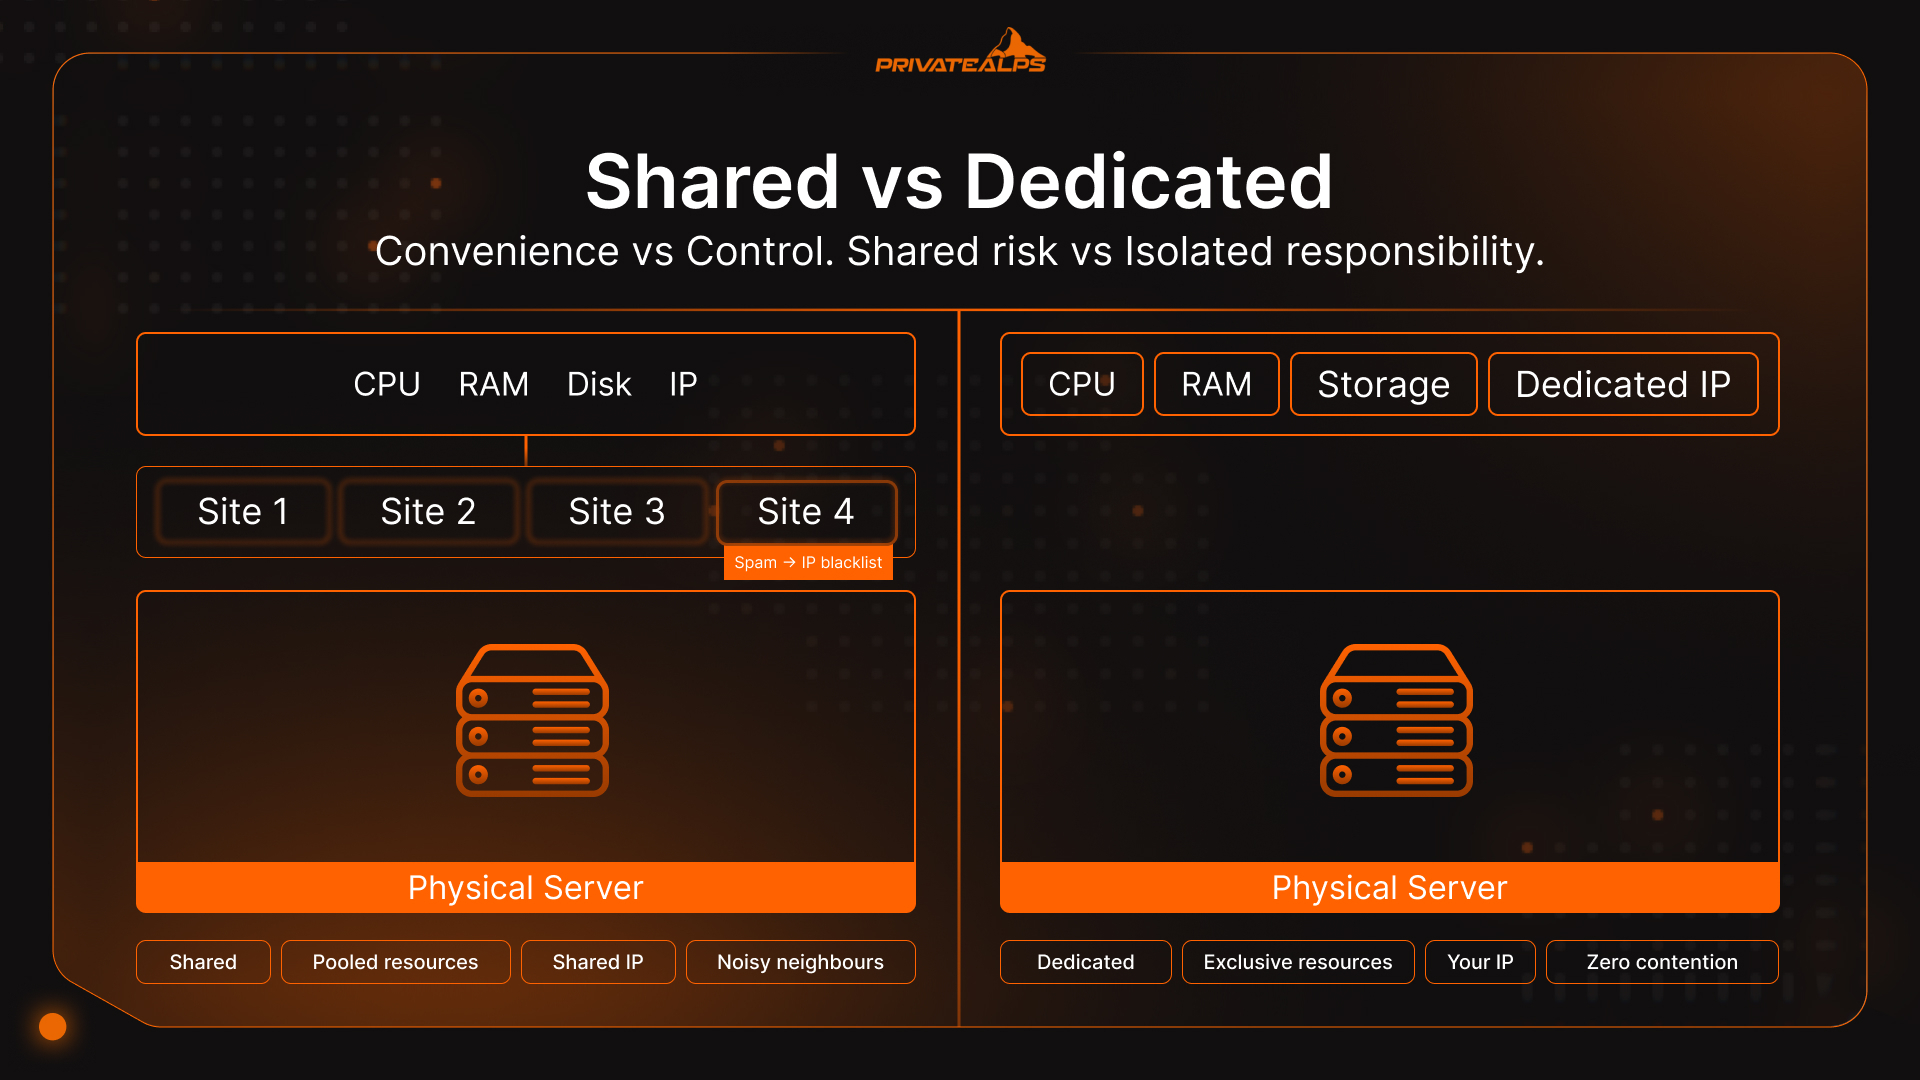
솔직히 말하면, 두 옵션 중 어느 쪽이 확실히 낫다고 할 수는 없습니다. 공유 호스팅은 별다른 문제 없이 몇 년 동안 비즈니스를 지탱할 수 있습니다. 전용 호스팅은 예산을 잡아먹고 아무도 원하지 않았던 시스템 관리 부담만 더하는 과잉 투자가 될 수도 있습니다. 문제는 사람들이 이를 선형적인 업그레이드가 아니라 트레이드오프로 보지 않을 때 생깁니다. 여러분은 편의성과 통제력, 공유된 위험과 독립된 책임 사이에서 선택하는 것입니다.
이 결정을 내릴 때 실제로 중요한 기준은 다음과 같습니다.
AI 요약
차이는 하드웨어 수준에서 생깁니다. 공유 호스팅은 하나의 물리 서버에 여러 웹사이트를 올리며, 이 웹사이트들이 CPU, RAM, 스토리지를 함께 나누어 씁니다. 어떤 자원도 보장된 몫이 없습니다. 공유 호스팅과 전용 호스팅의 차이는 한 고객, 한 대의 장비, 그리고 한 웹사이트의 작업이 자원 전체를 사용한다는 점입니다. 이웃도 없고, 화요일 정오에 다른 사람의 트래픽이 응답 시간을 잡아먹는 일도 없습니다.
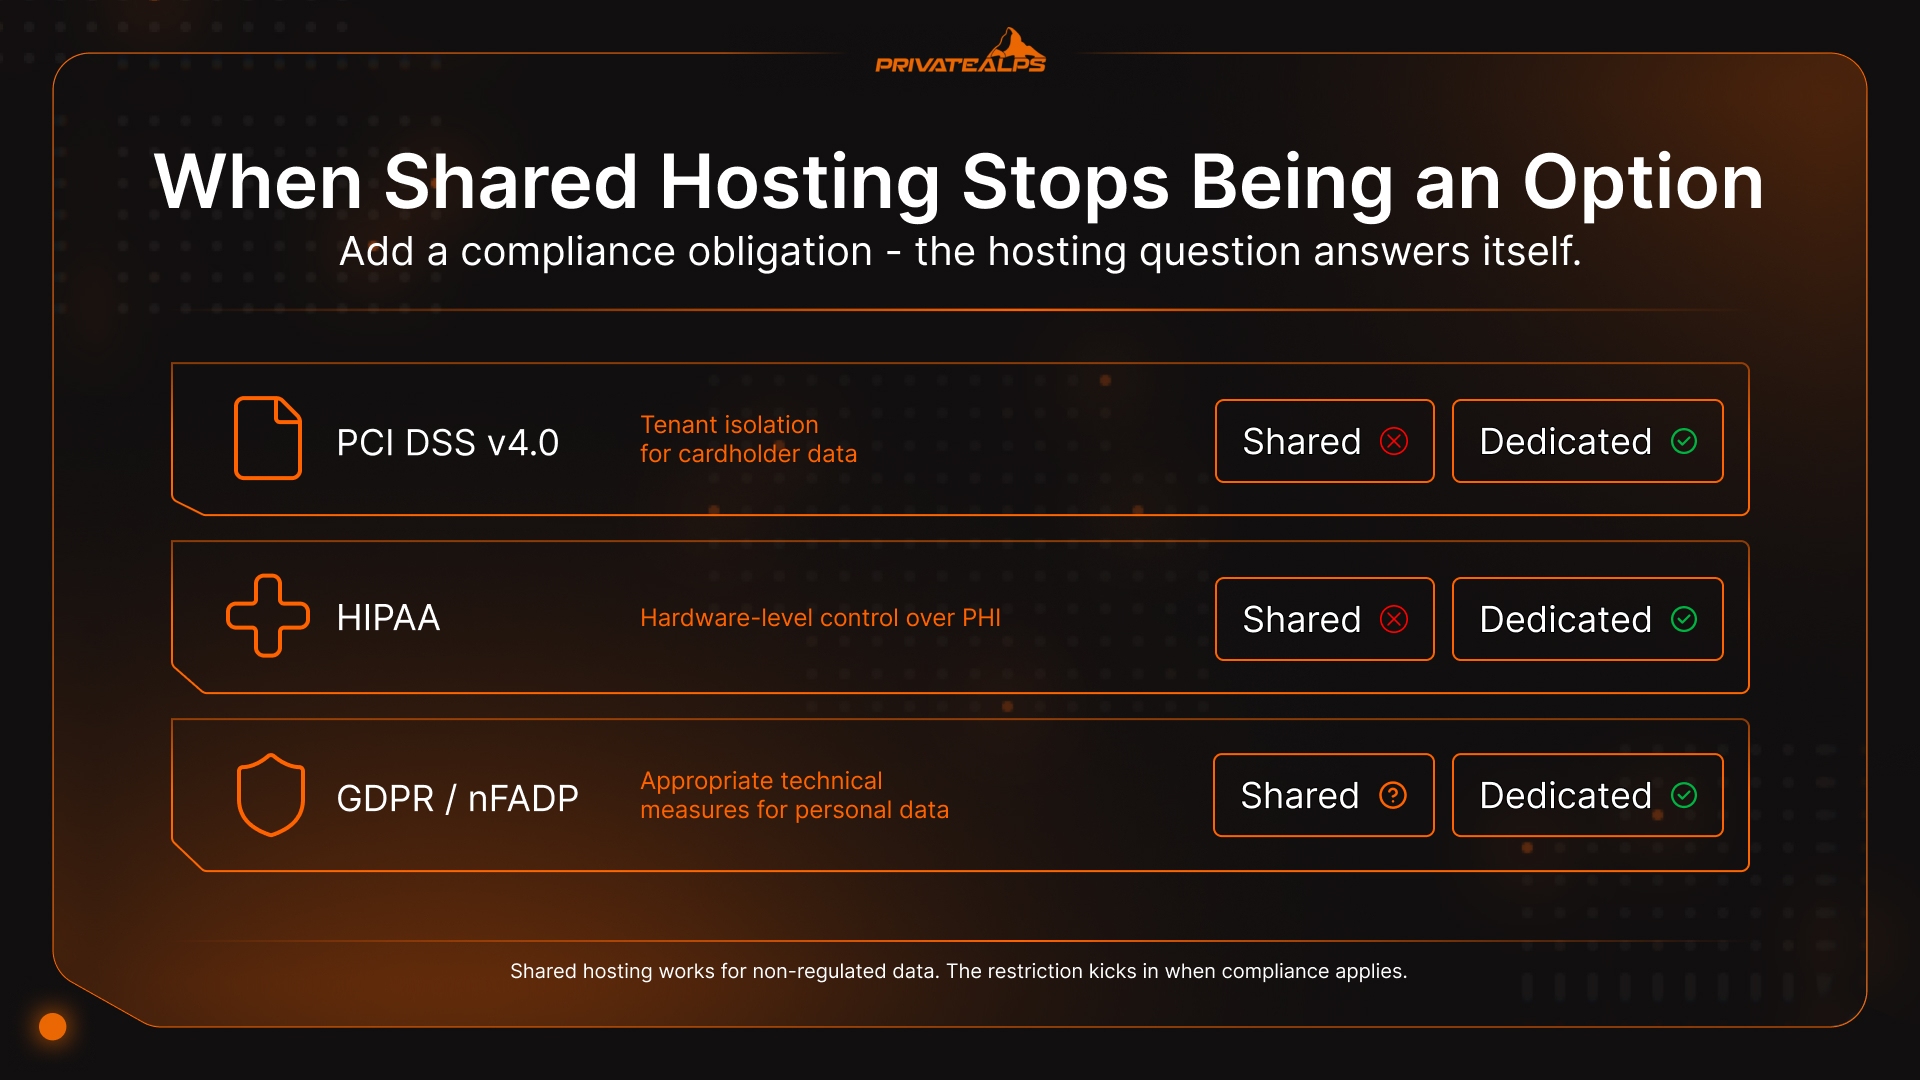
가격 측면에서 공유 호스팅은 월 $2~10부터 시작하며, 블로그, 포트폴리오, 위험 부담이 낮은 웹 프로젝트에 적합합니다. 전용 호스팅은 월 $100 이상부터 시작하며, 웹사이트 성능이 일정해야 하거나, 규제 기관이 관여하거나, 트래픽이 많아 자원 경합이 문제가 될 때 그 비용의 값어치를 합니다. 어떤 호스팅이 필요한지 결정하는 세 가지 핵심 요소는 다음과 같습니다. 성능이 얼마나 일정해야 하는지(공유 호스팅에는 시끄러운 이웃 문제가 있지만 전용 호스팅에는 없습니다), 이메일 발송에서 IP 평판이 얼마나 중요한지(공유 IP는 여럿이 함께 쓰는 자산이지만 전용 IP는 온전히 내 것입니다), 그리고 웹 프로젝트에 어떤 규정 준수 체계가 적용되는지입니다. PCI DSS v4.0, HIPAA, GDPR 제32조는 모두 규제 대상 데이터에 대해 물리적 격리를 요구합니다. 규제 대상 데이터가 없고 월 방문자 50,000명 미만인 대부분의 웹사이트는 공유 호스팅으로도 충분합니다. 그 이상이거나 감사가 들어오면 전용 호스팅은 선택 사항이 아니게 됩니다.
공유 호스팅이란?
공유 호스팅은 자원을 함께 쓰는 방식입니다. 하나의 물리 서버에서 수십에서 수백 개의 웹사이트가 실행되며, 이 사이트들은 모두 같은 CPU, RAM, 스토리지 I/O, 그리고 외부 IP를 함께 사용합니다. 인프라는 제공업체가 소유하고 있으며, OS 패치, 서버 보안, 소프트웨어 업데이트를 제공업체가 담당합니다. 고객은 cPanel이나 Plesk를 통해 웹사이트 파일, 데이터베이스, 이메일을 관리합니다.
이것이 기본 구조입니다. 사람들이 놀라는 부분은 같은 장비의 모든 계정이 하나의 외부 IP 주소를 공유한다는 점입니다. 이웃 웹사이트가 스팸을 보내면 그 계정은 블랙리스트에 오르고, 그 IP는 차단 목록에 등록됩니다. 그런데 그 IP는 여러분의 IP이기도 합니다. 이메일이 반송되기 시작합니다. 여러분은 아무것도 건드리지 않았지만 문제는 여전히 여러분의 것입니다.
공유 호스팅에 일반적으로 포함되는 항목은 다음과 같습니다.
- 호스팅된 모든 웹사이트가 함께 쓰는 공유 CPU와 RAM(계정별로 소프트 제한을 두어 할당)
- 모든 웹사이트 파일을 위한 공유 디스크 스토리지(보통 HDD 또는 SATA SSD이며, NVMe는 드뭅니다)
- 공유 IP 주소(여러 웹사이트가 하나의 IPv4를 공유)
- 제공업체가 관리하는 OS, 보안 패치, 서버 소프트웨어(웹사이트는 고객이 관리하고, 나머지는 제공업체가 관리)
- 웹사이트, 데이터베이스, 이메일 관리를 위한 cPanel/Plesk 제어판
- SSL 인증서 발급(대개 Let's Encrypt 자동화를 통해 제공)
전용 호스팅이란?
전용 서버는 한 대의 장비를 한 고객이 쓰는 방식입니다. 모델의 핵심은 사실 이것이 전부입니다. 같이 쓰는 고객도 없고, 새벽 3시에 돌아가는 다른 사람의 크론 작업도 없으며, 공유하는 것이 하나도 없습니다.
대부분의 구성은 베어메탈입니다. 작업 부하와 물리 하드웨어 사이에 하이퍼바이저가 없습니다. 다만 일부 관리형 제공업체는 실제 성능에 영향을 주지 않는 얇은 프로비저닝 계층을 운영하기도 합니다. 베어메탈의 실질적인 효과는 CPU 스틸 오버헤드가 사라진다는 점입니다. 공유 환경에서는 다른 고객의 트래픽 급증이 먼저 처리되면서 여러분의 작업이 기다려야 하는데, 이때 발생하는 시간이 숨겨진 비용입니다. 바쁜 공유 웹 서버에서 top을 실행하면 피크 시간대에 %st 값이 15%에 머물 수 있습니다. 이는 CPU 시간의 15%가 그저 대기하는 데 쓰인다는 뜻입니다.
전용 서버에서는 이 값이 0입니다. 전용 서버와 공유 호스팅을 비교할 때, TTFB, 결제 지연 시간, 데이터베이스 응답 시간 등 나머지 모든 문제가 결국 이 차이로 거슬러 올라갑니다.
계약하기 전에 어떤 배포 모델을 구매하는지 확인하세요.
- 관리형 전용 서버: 제공업체가 OS 업데이트, 모니터링, 보안 패치, 하드웨어 교체를 담당합니다. 애플리케이션 스택은 고객이 관리합니다. 비용은 높지만 운영 부담은 훨씬 적습니다.
- 비관리형 전용 서버: 루트 권한을 전부 받지만 책임도 전부 집니다. 모든 커널 업데이트, 방화벽 규칙, 보안 설정을 직접 해야 합니다. 비용은 낮지만, 경험이 없다면 작업량이 상당합니다.
전용 호스팅에 일반적으로 포함되는 항목은 다음과 같습니다.
- 웹사이트를 위한 100% 독점 CPU, RAM, 스토리지(자원 공유 없음)
- 전용 IP 주소(IP 평판을 완전히 관리 가능)
- OS, 웹 서버, 소프트웨어 스택 선택(모든 Linux 배포판, Windows Server)
- 전체 루트/관리자 권한
- 맞춤형 방화벽 규칙, 침입 탐지, 보안 정책
- 웹 서버 환경 전체를 포괄하는 하드웨어 수준 SLA(드라이브 교체, 전원 이중화)
공유 호스팅 vs 전용 호스팅: 한눈에 보는 비교
공유 호스팅과 전용 호스팅을 비교하는 대부분의 글은 가격이나 속도에만 초점을 맞추고 나머지는 건너뜁니다. 아래 표는 실제 결정에서 나타나는 항목들, 즉 자원, 보안, 규정 준수 상태, 문제가 생겼을 때 웹사이트에 일어나는 일을 다룹니다.
| 항목 | 공유 호스팅 | 전용 호스팅 |
|---|---|---|
| 자원 할당 | 풀링 방식, 모든 공동 이용자와 공유 | 독점, 하드웨어 100% 사용 |
| 성능 일관성 | 가변적(시끄러운 이웃 효과) | 결정적(예측 가능) |
| 보안 격리 | 논리적 격리만 가능(컨테이너 수준) | 물리적 격리, 함께 쓰는 고객 없음 |
| IP 주소 | 수백 개 웹사이트가 공유 | 전용, 온전히 내 것 |
| IP 평판 | 공유 자산, 이웃의 스팸이 피해를 줌 | 전적으로 내가 관리 |
| 규정 준수 적합성 | 규제되지 않은 저민감도 데이터 | PCI DSS CDE, HIPAA PHI, GDPR 제32조 |
| 확장성 | 제공업체가 정한 수직 확장 한계 | 하드웨어 업그레이드 또는 서버 추가 |
| 관리 모델 | 제공업체 관리 | 관리형 또는 비관리형(선택 가능) |
| 맞춤 설정 | 제한적(cPanel/Plesk 범위 내) | OS, 커널, 소프트웨어 스택 전체 |
| 입문 비용 | $2~10/월 | $100~300+/월 |
| 상위 등급 비용 | $10~20/월 | $300~700+/월 |
| 설정 복잡도 | 몇 분 | 몇 시간에서 며칠 |
| 적합 대상 | 소규모 웹사이트, 블로그, 포트폴리오 | 트래픽이 많은 웹사이트, SaaS, 규제 산업 |
성능: 호스팅 유형별 트래픽 처리 방식
공유 호스팅과 전용 서버를 비교할 때 나타나는 성능 차이는 사양표에만 있는 이야기가 아닙니다. 결제 흐름, 응답에 8초가 걸리는 관리자 패널, 어제까지 잘 돌아가던 데이터베이스 쿼리에서 드러납니다. 그리고 웹사이트 방문자는 그 모든 밀리초를 체감합니다.
이유는 다음과 같습니다. 공유 호스팅에는 여러분을 위해 자원을 확보해 둘 메커니즘이 없습니다. CPU 사이클은 같은 장비의 모든 고객에게 선착순으로 배분됩니다. 같이 쓰는 고객에게 트래픽 급증이 발생하거나, 누군가의 플러그인이 잘못 작동해 디스크 I/O를 과도하게 사용하기 시작하면, 그 부하는 서버의 모든 계정에 영향을 미칩니다. 웹페이지 로딩이 느려지고, 결제가 시간 초과되며, 백그라운드 작업이 밀립니다. 이 중 어느 것도 여러분의 코드 문제가 아니지만, 그 영향은 모두 웹사이트 방문자에게 돌아갑니다.
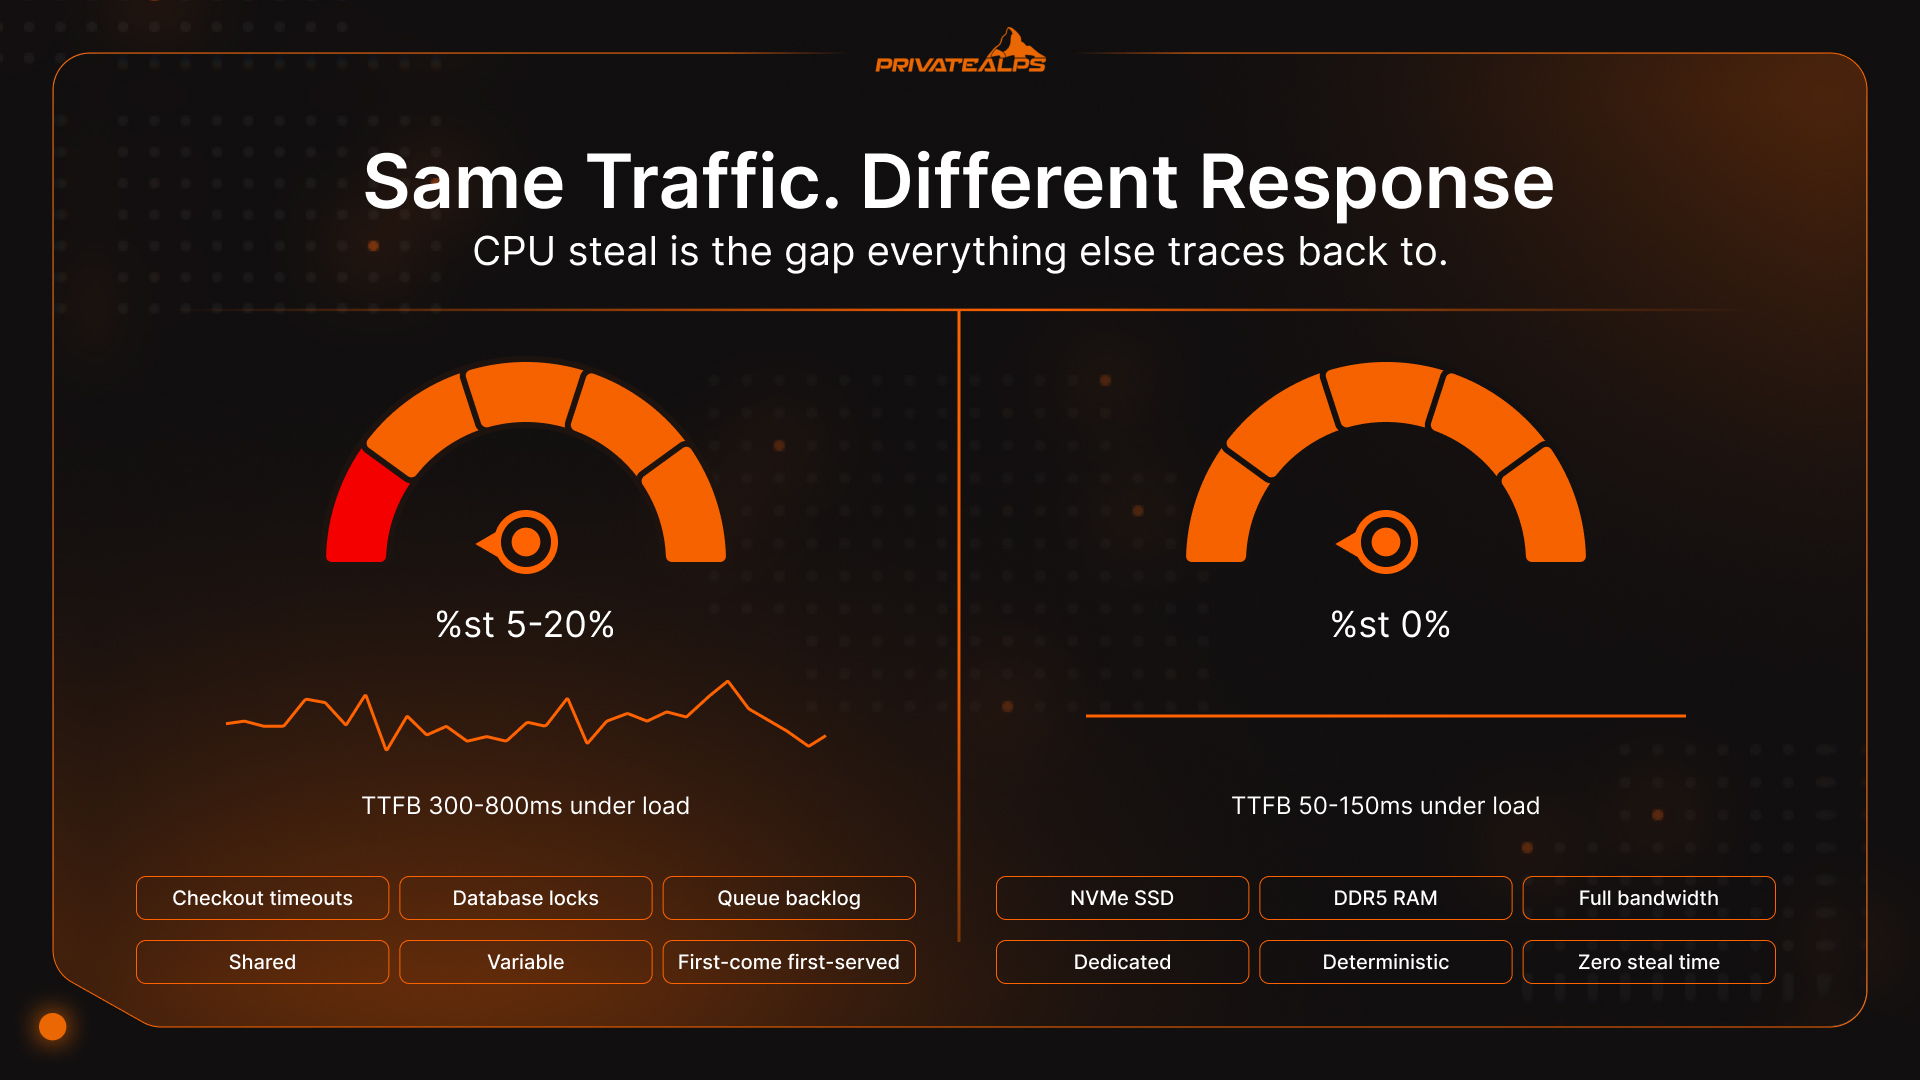
주의 깊게 봐야 할 수치는 CPU 스틸 타임입니다. Linux top 유틸리티의 %st가 이에 해당합니다. 이는 다른 고객이 물리 CPU 시간을 차지해서 가상 CPU가 하이퍼바이저가 자원을 비워 줄 때까지 유휴 상태로 기다리는 빈도를 측정합니다. 여러 웹사이트가 돌아가는 공유 호스팅에서는 바쁜 시간대에 이 수치가 5~20%에 이르는 경우가 흔합니다(Red Hat, 가상화 환경의 CPU 스틸 타임). 전용 서버에서는 이 수치가 0입니다. 낮은 정도가 아니라 정확히 0입니다. 프로세서를 누구와도 나누어 쓰지 않기 때문입니다.
TTFB(첫 바이트까지의 시간) 차이도 여기서 생깁니다. 공유 호스팅은 부하가 걸린 상태에서 300~800ms가 걸립니다. NVMe SSD와 DDR5 RAM을 탑재한 전용 웹 서버는 2026년 전용 인프라의 표준 사양인데, 50~150ms를 유지합니다(Exalo Hosting, 웹 호스팅 성능 벤치마크, 2025). NVMe는 SATA SSD보다 최대 6배 많은 IOPS를 제공하고, DDR5는 DDR4보다 메모리 대역폭이 50% 더 넓습니다(InMotion Hosting, AMD EPYC 전용 서버 사양, 2025). 실제로 이 차이는 WooCommerce 결제가 완료되느냐 마느냐를 가르기도 합니다.
공유 호스팅이 구조적으로 따라갈 수 없는 작업 부하는 다음과 같습니다.
- 동시 결제가 발생하는 WooCommerce 또는 Magento 웹사이트(데이터베이스 잠금 경합으로 공유 환경의 지연 급증이 결제 실패로 이어집니다)
- 세션 유지 연결과 실시간 데이터를 다루는 SaaS 웹 애플리케이션
- 평균보다 p99 지연 시간이 중요한 고빈도 웹 API 엔드포인트
- 동영상 인코딩이나 이미지 처리 웹사이트, 또는 CPU 집약적인 백그라운드 작업 전반
- 다른 고객의 웹사이트를 호스팅하는 멀티테넌트 플랫폼(공유 인프라 위에 공유 인프라를 쌓으면 상상 이상으로 문제가 됩니다)
보안: 호스팅 유형별로 실제로 보호되는 것
"전용 호스팅이 더 안전하다"는 말은 자주 듣습니다. 대체로 맞는 말이지만, 그것만으로는 큰 도움이 되지 않습니다. 보안 차이는 세 가지 별개의 문제로 나뉩니다. 이들은 모든 웹사이트에 똑같이 중요하지 않으며, 여러분의 위협 모델은 그중 한두 가지에만 관심을 둘 가능성이 큽니다.
1. 계정 격리
공유 호스팅에서 웹사이트의 보안은 같은 장비를 쓰는 모든 이웃의 보안 관리 수준에 어느 정도 달려 있습니다. 옆 계정의 방치된 WordPress 설치나 패치되지 않은 PHP 스크립트는, 서버 수준의 컨테이너화(사용자별 PHP-FPM 격리, suEXEC 또는 이에 상응하는 기술)가 없다면 계정 간 수평 이동 문제로 번질 수 있습니다. 관리형 공유 호스팅 업체는 웹사이트 간 위험을 줄이기 위해 OS 수준의 컨테이너화를 운영합니다. 도움은 됩니다. 하지만 이웃이 없는 것과 같지는 않으며, 이것이 전용 호스팅이 제공하는 것입니다.
2. IP 평판
공유 서버의 모든 도메인은 같은 IP를 통해 외부 이메일을 보냅니다. 한 계정이 해킹되어 스팸을 보내기 시작하면 Gmail과 Proofpoint가 해당 주소를 블랙리스트에 올리고, 주문 확인 메일은 스팸함으로 가거나 반송됩니다. 여러분은 아무 잘못도 없습니다. 전용 호스팅에서는 IP가 여러분의 것이므로, 평판을 쌓을지 잃을지도 여러분이 원하는 방식으로 결정합니다.
3. 보안 통제
공유 호스팅에서는 보안 스택을 직접 건드릴 수 없습니다. 방화벽 규칙은 제공업체가 정합니다. 사용자 지정 임계값으로 Fail2Ban을 설치할 수도, CSF를 구성할 수도, 커널 수준 매개변수를 설정할 수도 없습니다. 전용 서버에서는 iptables 규칙, SELinux 정책, 맞춤형 IDS 시그니처까지 전체 스택을 직접 관리할 수 있습니다. 웹사이트에 특정 보안 기준을 충족해야 한다면 공유 호스팅으로는 그 기준에 도달할 수 없습니다.
비용 분석: 전용 호스팅은 언제 비용을 회수하는가
공유 웹 호스팅은 요금표에서는 저렴해 보입니다. 이 가격은 특별한 일이 생기지 않는 한 유지됩니다.
입문용 공유 호스팅 요금제는 월 $2~10이며, 상위 요금제는 월 $10~20입니다. 전용 호스팅은 월 $100~300 이상부터 시작합니다. 차이는 실제로 존재하지만, 사람들이 예상하는 것보다 빠르게 좁혀집니다. 워크로드가 공유 호스팅 요금제의 자원 한도 중 70% 이상을 꾸준히 사용하면, 성능 단위당 비용이 전용 호스팅 비용과 비슷해지기 시작합니다. 전용 호스팅에서는 지불한 만큼의 자원을 실제로 사용할 수 있는 반면, 공유 환경에서는 웹사이트가 가장 필요할 때 오히려 느려지는 제한된 환경을 감수해야 하기 때문입니다.
규정 준수는 이 판단 기준을 완전히 바꿉니다. PCI DSS 미준수에 따른 벌금은 카드사와 매입사를 통해 부과되며, 금액은 월 $5,000~100,000입니다. 감사를 무사히 통과하게 해 주는 월 $200의 전용 웹 서버는 인프라 비용이 아니라 보험에 가깝습니다. GDPR도 같은 맥락에 있습니다. 제83조 제5항에 따른 과징금은 전 세계 연간 매출의 최대 4% 또는 2,000만 유로 중 더 높은 금액까지 부과될 수 있습니다. 물리적 격리가 침해 사고를 완전히 막아 주지는 못하지만, 보안 태세를 입증하고 감사하기는 더 쉽게 만들어 줍니다.
| 항목 | 공유 호스팅 | 전용 호스팅 |
|---|---|---|
| 입문 가격 | $2~10/월 | $100~300 이상/월 |
| 상위 요금제 | $10~20/월 | $300~700 이상/월 |
| PCI DSS 미준수 벌금 | $5K~$100K/월 | 올바르게 구성하면 위험 제거 |
| GDPR 과징금 상한 | 연간 매출의 최대 4% / 2,000만 유로 | 노출 위험 감소 |
| 업그레이드 방식 | 요금제 단계별 변경만 가능 | 하드웨어 업그레이드 또는 신규 서버 |
규정 준수 및 법적 요건: 공유 호스팅을 선택할 수 없는 경우
규제 산업에서는 공유 서버와 전용 서버 중 무엇을 선택할지에 대한 논쟁이 대개 시작되기 전에 끝납니다. 물리적 격리는 선호해서 택하는 옵션이 아니라 표준이 요구하는 조건입니다. 규정 준수 의무가 하나라도 있으면 웹 호스팅 선택은 저절로 답이 나옵니다.
1. PCI DSS v4.0 (2025년 3월 31일부터 의무 적용)
이제 모든 요구 사항이 시행되고 있으며, 수년간 '모범 사례' 항목에 머물러 있던 요구 사항도 포함됩니다(PCI Security Standards Council, PCI DSS v4.0.1). 카드 소지자 데이터 환경(CDE)에서는 네트워크 분리와 테넌트 격리가 기본 요건입니다. PCI DSS v4.0은 공유 호스팅 제공업체를 '다중 테넌트 서비스 제공업체'로 재분류하기도 했습니다. 이에 따라 대부분의 공유 호스팅 제공업체는 이제 별도의 부록에 해당하는 추가 요구 사항을 충족해야 합니다(Schellman, PCI DSS v4.0 Service Provider Changes, 2023). 독립적으로 검증된 추가 분리 조치 없이 공유 호스팅 환경을 CDE로 평가하는 QSA는 이를 문제로 지적할 것입니다. 물리적 격리와 방화벽 제어를 갖춘 전용 호스팅은 QSA가 다음 단계로 넘어가는 데 필요한 명확한 경계를 제공합니다.
2. HIPAA
PHI는 하드웨어에 대해 문서화되고 감사 가능한 보관 연속성(chain of custody)을 갖춰야 합니다. 서류상으로는 공유 호스팅 업체와 BAA(사업 제휴 계약)를 맺는 것이 가능합니다. 그러나 실제로는 해당 데이터가 물리적으로 어디에 있는지, 누가 접근할 수 있는지를 하드웨어 수준에서 입증하지 못하면 감사 과정에서 큰 어려움을 겪게 됩니다. 이는 단순한 형식 문제가 아니라 반복적으로 발생하는 실패 지점입니다. 적절한 변경 관리를 갖춘 관리형 전용 호스팅은 이 기준을 명확히 충족합니다.
3. GDPR / nFADP
GDPR 제32조는 처리 활동의 실제 위험에 맞는 '적절한 기술적 조치'를 요구합니다. 스위스의 nFADP는 GDPR과 조화를 이루고 EU와의 데이터 이동을 유지하도록 만들어졌습니다(Swiss Federal Administration, nFADP Overview). 스위스에 호스팅되는 인프라의 경우, 스위스 내 데이터 거주가 확인된 전용 웹 서버는 GDPR 제45조의 적정성 결정과 nFADP 요건을 동시에 충족합니다. 하나의 결정으로 두 가지 의무를 이행할 수 있습니다. 또 하나 알아둘 점은, nFADP의 최대 25만 스위스 프랑(CHF) 과태료는 회사 법인뿐 아니라 개별 의사결정권자에게도 부과될 수 있다는 것입니다.
공유 호스팅은 규제 대상이 아닌 데이터를 다루는 웹사이트와 웹 프로젝트에는 적합합니다. 제한이 적용되는 시점은 웹사이트가 카드 소지자 데이터, PHI 또는 고위험 개인 데이터를 저장하거나 처리할 때입니다.
SEO와 호스팅: 서버 선택이 검색 순위에 미치는 영향
Google 문서에는 호스팅 유형이 순위 요소로 나오지 않습니다. 그러나 순위에 실제로 영향을 주는 지표에는 직접적인 영향을 줍니다. 웹 호스팅 vs 전용 서버 문제가 SEO와 관련 있는 이유는 Google이 인프라 선택에 관심이 있어서가 아니라, 인프라가 TTFB, 가동률, IP 평판을 결정하기 때문입니다. 이 세 가지는 검색에서 웹사이트 성능에 직접 영향을 줍니다.
- TTFB와 Core Web Vitals. LCP는 순위 신호입니다. 그리고 LCP는 TTFB에서 시작됩니다. 부하가 걸린 공유 호스팅의 TTFB는 보통 300~800ms이지만, 전용 웹 서버는 50~150ms를 유지합니다. TTFB가 지속적으로 약하면 웹사이트의 LCP 점수도 지속적으로 약해지고, 약한 LCP는 몇 달에 걸쳐 순위 불리함으로 누적됩니다. 이는 페널티가 아니라 더 빠른 경쟁 사이트 대비 서서히 밀리는 현상입니다(Google Core Web Vitals, web.dev).
- 가동률과 크롤 예산. 99.9% SLA는 계산해 보기 전까지는 괜찮아 보입니다. 1년에 8.7시간 동안 다운타임이 발생할 수 있기 때문입니다. Googlebot이 방문했는데 아무것도 받지 못하는 시간입니다. 99.99% SLA에서는 연간 다운타임이 52분으로 줄어듭니다. 페이지 수가 많거나 자주 업데이트하는 웹사이트에서는 이 차이가 크롤 범위에 누적되어 나타납니다.
- 공유 IP 블랙리스트 등재. 같은 공유 IP의 한 이웃이 피싱 캠페인을 실행합니다. Google 세이프 브라우징이 해당 IP를 표시합니다. 그러면 웹사이트가 검색 결과에서 제외되며, 복구하려면 수동 검토가 필요합니다. 웹사이트에는 악성코드가 없었더라도, 검토가 끝나기 전까지는 계속 검색에서 사라진 상태로 남습니다.
- 보안 사고와 해킹된 콘텐츠. 공유 호스팅 계정은 악성코드 주입의 흔한 표적입니다. Google은 이를 Search Console에서 감지하고 영향을 받은 페이지를 색인에서 제외합니다. 전용 호스팅이 웹사이트를 면역으로 만들어 주지는 않지만, 접근 및 보안 구성을 완전히 제어할 수 있으면 이런 상황이 발생할 가능성이 훨씬 낮아집니다.
공유 호스팅에서 전용 호스팅으로 업그레이드해야 할 때
"웹사이트가 성장하면" 업그레이드하라는 조언은 실질적인 의미가 없습니다. 성장의 모습은 웹사이트마다 다르기 때문입니다. 공유 호스팅의 한계가 왔다는 것을 실제로 알려 주는 신호는 다음과 같습니다.
- 월 방문자가 50,000~100,000명을 넘고 TTFB가 지속적으로 600ms 이상입니다. 이 수준에서 병목은 코드가 아니라 인프라의 자원 경합입니다. 애플리케이션을 아무리 최적화해도 한계는 서버 환경에 있으며, 웹사이트를 옮기기 전까지 성능은 개선되지 않습니다.
- 규정 준수 요건이 생깁니다. 카드 결제를 받기 때문에 PCI DSS가 적용되거나, 건강 데이터가 범위에 포함되어 HIPAA가 적용되거나, 저장하는 개인 데이터의 위험 등급을 누군가 지적해 GDPR 또는 nFADP가 적용됩니다. 규정 준수 일정은 트래픽과 무관하게 독립적으로 시작됩니다. 첫 감사 전에 전용 호스팅으로 옮기는 것이 감사 중에 옮기는 것보다 훨씬 여유롭습니다.
- 웹사이트가 계속 공유 IP 블랙리스트에 걸리거나, 이웃 계정에서 발생한 악성코드 주입이 나타납니다. 한 번의 사고는 성가시지만 복구할 수 있습니다. 하지만 같은 문제가 반복되면 공유 환경의 보안 태세를 내가 통제할 수 없다는 것을 받아들인 것이며, 해당 서버를 사용하는 한 아마 앞으로도 통제할 수 없을 것입니다.
- 결제 이탈률이 서버 응답 시간과 직접 연결됩니다. 결제 단계의 페이지 로딩이 3초를 넘고, 호스팅 요금제가 자원 한도에 가깝고, 이탈률이 올라갑니다. 이는 전환율 문제가 아니라 해결 가능한 웹사이트 인프라 문제입니다. 대부분의 중형 웹 쇼핑몰에서는 전용 서버 비용이 몇 주 안에 회복된 장바구니 매출로 돌아옵니다.
- 애플리케이션에 공유 호스팅이 구조적으로 제공할 수 없는 기능이 필요합니다. 커스텀 커널 모듈, OS 수준의 Redis 또는 Memcached, 특정 방화벽 구성, 표준이 아닌 서버 설정 등이 여기에 해당합니다. 공유 호스팅과 전용 호스팅 중 선택이 비용이 아니라 기능의 문제가 되면, 공유 호스팅은 질 수밖에 없습니다. 이는 적절한 요금제를 찾는 문제가 아닙니다.
대안: 둘 다 맞지 않는다면?
공유 호스팅으로는 웹사이트에 제약이 너무 많지만 전용 서버는 지금 필요한 것보다 과하게 느껴진다면, 아마 찾고 있는 것은 VPS일 것입니다. VPS(가상 사설 서버)는 하이퍼바이저 수준의 격리(KVM 또는 VMware)를 사용해 공유 하드웨어에서 웹사이트에 전용 CPU, RAM, 스토리지를 제공합니다. 일반적으로 월 $20~80입니다. 루트 접근 권한과 자원 보장을 얻을 수 있고, 전용 서버의 전체 운영 부담 없이도 공유 웹 호스팅보다 훨씬 작은 피해 범위를 누릴 수 있습니다.
클라우드 웹 호스팅(AWS, Azure, Google Cloud)은 성격이 다른 대안입니다. 웹사이트의 트래픽에 맞춰 확장되고 사용량에 따라 과금되는 탄력적 자원입니다. 트래픽을 예측하기 어려운 웹사이트에 더 적합합니다. 다만 규정 준수상 데이터 거주 요건이 있으면 실제로 적합한 제공업체가 제한되고, 관리도 더 복잡합니다.
| 옵션 | 자원 모델 | 적합한 대상 | 비용 범위 |
|---|---|---|---|
| 공유 호스팅 | 공유 풀 | 소규모 웹사이트, 블로그, 포트폴리오 | $2~10/월 |
| VPS | 격리된 가상 자원 | 성장 중인 웹사이트, 개발자 | $20~80/월 |
| 전용 서버 | 독점 물리 자원 | 고트래픽 웹사이트, 규정 준수, 이커머스 | $100~300 이상/월 |
| 클라우드 호스팅 | 탄력적 온디맨드 | 가변 트래픽, 글로벌 확장 | 사용량 기준 |
_PrivateAlps는 동일한 스위스 인프라에서 세 가지 등급을 모두 운영합니다. 모든 규모의 웹사이트에 적합하며, 제공업체를 바꾸지 않고도 등급 간 이동이 가능하고 데이터 거주 및 규정 준수 상태도 유지됩니다._
요약
공유 호스팅은 본래 목적에 맞게 잘 작동합니다. 규제 데이터가 없고, 월 방문자가 50,000명 미만이며, 서버 구성을 직접 건드릴 필요가 없는 웹사이트라면 웹사이트를 온라인 상태로 유지해 주고 비용도 거의 들지 않습니다. 이는 타협이 아니라 적합한 선택입니다.
전용 서버 vs 공유 서버의 문제는 이 조건 중 하나가 바뀔 때 현실이 됩니다. 성능의 예측 불가능성이 매출에 영향을 미치기 시작하고, 규정 준수 요건으로 물리적 격리가 필수가 되며, 웹 애플리케이션이 제어판에서 노출할 수 없는 설정을 필요로 할 때입니다. 이 시점에서 논의는 예산이 아니라 인프라가 실제로 무엇을 감당해야 하는지에 관한 것이 됩니다. 전용 호스팅은 프리미엄 옵션이 아니라 부하를 감당하는 선택입니다.
PrivateAlps는 스위스 인프라에서 전용 호스팅과 VPS 호스팅을 제공합니다. 설계 단계부터 GDPR과 nFADP를 준수하며, DDoS 공격 방어 기능이 기본으로 포함되어 있고, 제3자와 데이터를 공유하지 않습니다. 요금제를 선택하고 필요한 시점에 업그레이드하십시오. 제공업체를 바꾸거나, 데이터 거주 상태를 다시 감사하거나, 처음부터 다시 시작할 필요가 없습니다._
FAQ
전용 호스팅이 공유 호스팅보다 더 안전한가요?
구조적으로는 그렇습니다. 같은 서버를 쓰는 다른 사용자가 없으므로 이웃 웹사이트를 통한 측면 이동 위험이 없고, 물려받을 공유 IP 평판도 없으며, 방화벽과 침입 탐지 설정을 완전히 직접 관리할 수 있습니다. Fail2Ban을 사용자 정의 규칙과 함께 쓰거나 CSF를 쓰는 것도, 기준 보안 설정에 맞춰 무엇이든 구성할 수 있습니다. 관리형 공유 호스팅은 컨테이너화를 통해 이런 위험을 일부 줄여 주지만, 공유 IP 문제를 해결할 수는 없고 보안 정책 결정을 사용자에게 넘겨줄 수도 없습니다. 이런 한계는 아키텍처에 내재되어 있습니다.
공유 호스팅으로 고트래픽도 감당할 수 있나요?
트래픽이 어떤 성격인지에 따라 다르지만, 지속적인 고트래픽은 공유 호스팅이 일정한 패턴으로 무너지는 지점입니다. 웹사이트가 월 50,000명 이상의 방문자를 꾸준히 기록하면, 피크 시간의 자원 경합이 TTFB 급증, 503 오류, 대기열에 쌓이는 데이터베이스 쿼리로 나타납니다. 웹사이트가 한 번에 무너지지는 않습니다. 대신 점점 느려지다가 어느 순간 시간 초과로 끊어집니다.
전용 호스팅과 전용 서버는 무엇이 다른가요?
둘은 같은 것입니다. 전용 호스팅은 웹사이트를 자체 물리 머신에서 운영하는 서비스 모델이고, 전용 서버는 그 하드웨어입니다. 실제로 일상에서 중요한 구분은 관리형과 비관리형의 차이입니다. 관리형은 OS 업데이트, 웹 서버 모니터링, 패치를 제공업체가 담당합니다. 비관리형은 루트 접근 권한을 가지며 하드웨어 계층 위의 모든 것에 대한 책임도 직접 집니다.
호스팅 유형이 이메일 전달률에 영향을 주나요?
네, 그리고 그 원인은 직접적입니다. 공유 서버의 모든 웹사이트는 같은 발신 IP를 사용합니다. 이웃 계정 하나가 해킹되어 스팸을 보내기 시작하면, 해당 IP가 차단 목록에 오르고 여러분의 거래성 이메일이 반송되거나 스팸함으로 들어가기 시작합니다. IP를 공유하므로 결과도 함께 공유하게 됩니다. 전용 서버에서는 IP가 나만 사용하는 IP입니다. 어떤 서버를 쓰든 SPF, DKIM, DMARC는 제대로 설정해야 하지만, 적어도 전용 서버에서는 발신 평판이 내 행동에 따라 결정됩니다.
워드프레스에는 어떤 호스팅이 더 적합합니까?
공유 호스팅은 대부분의 경우 워드프레스 사이트를 무리 없이 운영할 수 있습니다. 월 방문자 약 5만 명 수준, 일반적인 플러그인 구성이라면 대체로 충분합니다. 하지만 동시 결제가 몰리는 WooCommerce 스토어, 로그인 사용자가 데이터베이스에 동시에 많이 접속하는 회원 플랫폼, 또는 사용자 지정 PHP-FPM 풀 설정이나 OS 수준의 Redis 객체 캐싱, cPanel에서 노출하지 않는 서버 설정이 필요한 웹 애플리케이션이라면 이야기가 달라집니다. 이런 요구 사항은 공유 호스팅으로 해결할 수 없습니다.
공유 호스팅에서 전용 호스팅으로 이전하려면 어떻게 해야 합니까?
생각보다 복잡하지 않습니다. 특히 이전 작업을 대행하는 관리형 업체를 이용한다면 더욱 그렇습니다. 사람들이 흔히 놓치는 부분은 무엇인가를 옮기기 전에 현재 상태를 확인하는 일입니다. 모든 웹 서버 설정, 모든 예약 작업, 그리고 웹사이트가 은연중에 의존하고 있는 모든 종속 요소를 점검해야 합니다. 주요 단계는 다음과 같습니다.
- 전체 백업: FTP/SFTP로 파일을, mysqldump 또는 phpMyAdmin으로 데이터베이스를 백업하세요. 백업이 실제로 복원되는지 다른 곳에서 복원해 확인하세요. 짐작으로 넘기지 마세요.
- 전용 서버 구성: 웹 서버(Apache 또는 Nginx), 적절한 버전의 PHP, 데이터베이스 서버(MySQL/MariaDB)를 설정하세요.
- 웹사이트 파일과 데이터베이스 옮기기: 파일을 새 웹 루트로 옮기고, 데이터베이스 덤프를 가져온 다음, 새 자격 증명으로 설정 파일(wp-config.php, .env)을 업데이트하세요.
- 새 IP에서 테스트: 서버 IP를 로컬 hosts 파일에 추가하고, DNS를 변경하기 전에 웹사이트를 하나씩 열어 보며 확인하세요.
- DNS 업데이트: A 레코드를 바꾸세요. 기존 공유 호스팅 계정은 활성 상태로 유지한 채 24~48시간의 전파 시간을 기다리세요.
