



공인 IP 사설 IP 차이, 무엇이 다를까?
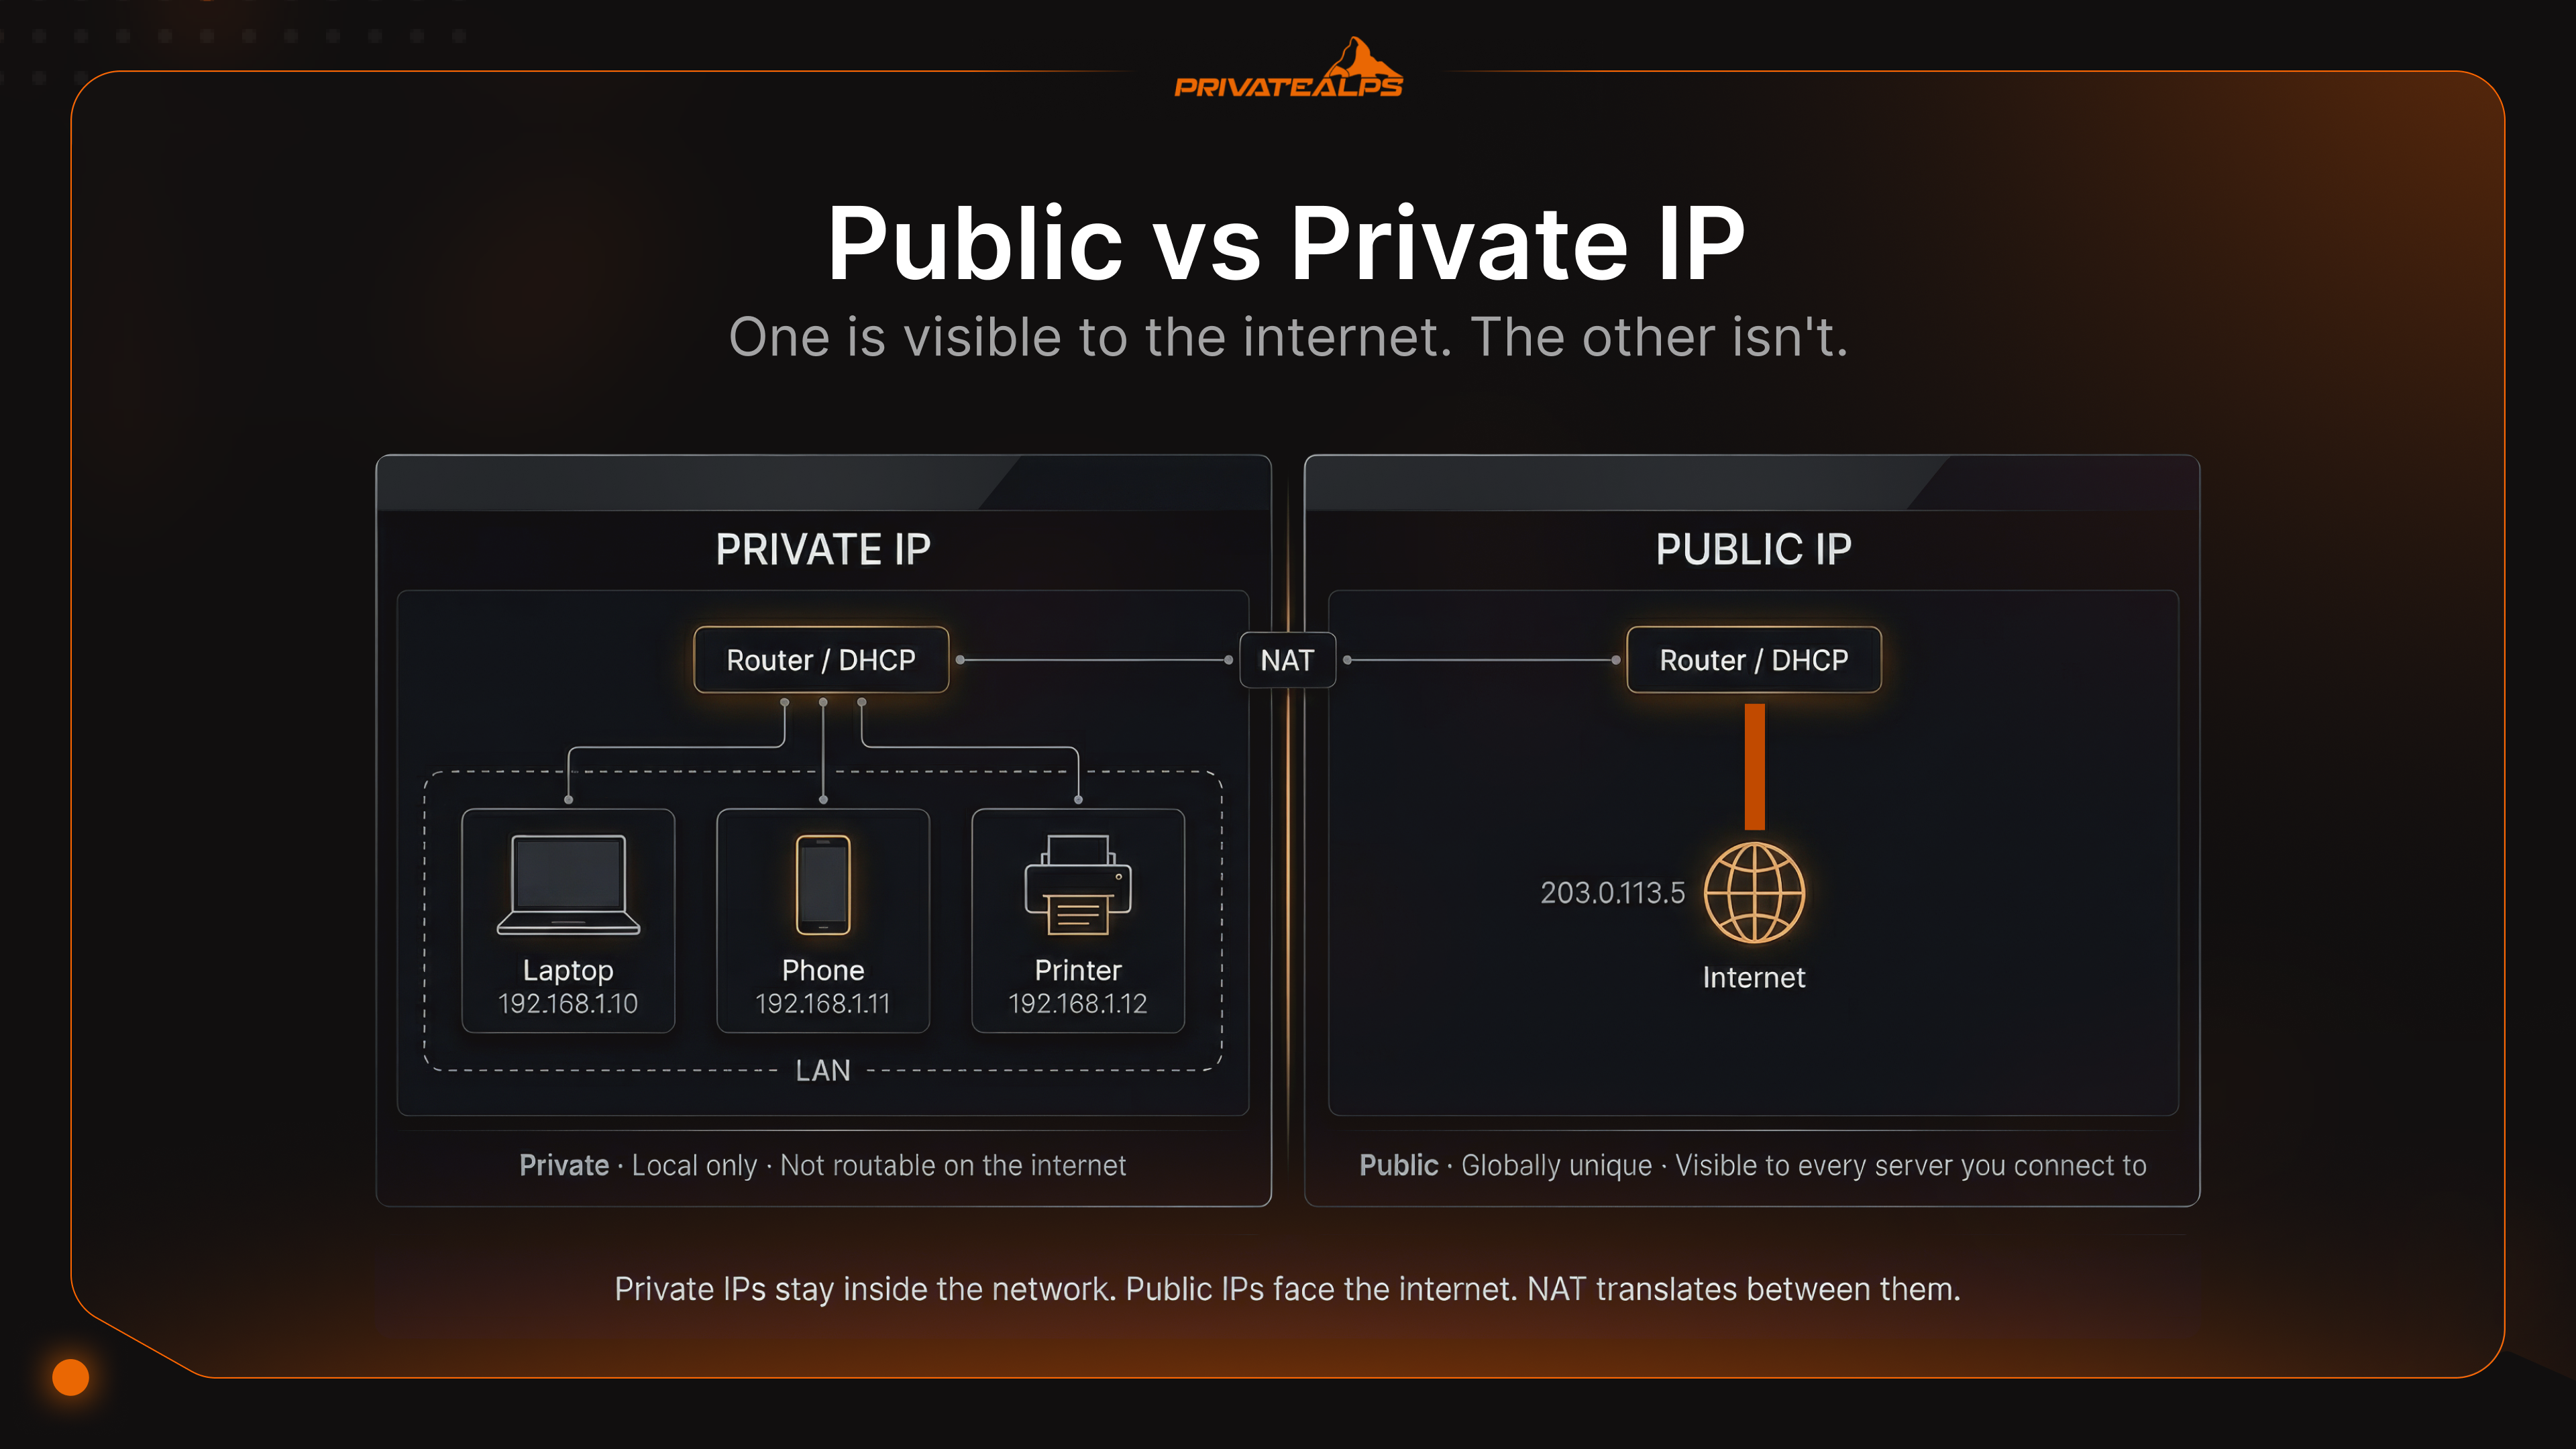
Windows 컴퓨터에서 ipconfig를 실행하면 대개 192.168로 시작하는 주소가 보입니다. 그런데 구글에서 내 IP를 확인해 보면 전혀 다른 숫자가 나옵니다. 하나는 진짜 주소이고, 다른 하나는 가짜라기보다 로컬에서만 쓰이는 주소입니다. 이 혼란이 바로 공인 IP와 사설 IP 이야기의 핵심입니다. 둘 중 어느 쪽도 틀린 것은 아닙니다. 서로 다른 질문에 답하고 있을 뿐입니다.
공인 IP와 사설 IP의 차이는 브라우저 탭을 여는 것 이상의 작업을 하려는 순간 중요해집니다. 자체 호스팅 서버를 운영하거나, 포트 포워딩 규칙을 설정하거나, VPN 엔드포인트를 만들려고 할 때 어떤 IP가 어디에 속하는지 이해하지 못하면, 애초에 동작할 수 없는 설정을 붙잡고 헤매게 됩니다.
AI 요약
사설 IP 주소는 로컬 네트워크 안에서 할당되며 인터넷에서 라우팅할 수 없는 주소입니다. RFC 1918에 정의된 세 개의 예약 대역에서 발급됩니다. 공인 IP 주소는 지역 인터넷 등록 기관(RIR)이 배정한 블록에서 인터넷 서비스 제공업체(ISP)가 할당하며, 전 세계에서 라우팅이 가능합니다. 네트워크 주소 변환(NAT), 그중에서도 포트 주소 변환(PAT)이 여러 사설 IP를 하나의 공인 IP에 매핑하여 둘을 연결합니다.
RFC 1918 사설 대역은 10.0.0.0/8, 172.16.0.0/12, 192.168.0.0/16의 세 가지입니다. 공인 IP와 사설 IP의 핵심 차이는 라우팅 가능성입니다. 인터넷 라우터는 사설 IP 트래픽을 그대로 버립니다. 공인 IP와 사설 IP가 서로 통신해야 할 때는 경계 지점에서 NAT가 주소를 변환합니다.
핵심 사실은 다음과 같습니다.
- 사설 IP는 서로 다른 네트워크에서 재사용할 수 있지만, 공인 IP는 전 세계에서 유일합니다.
- NAT(PAT)는 사설 주소 공간과 공인 주소 공간을 잇는 가장 보편적인 방식입니다.
- IANA는 2011년 2월에 중앙 IPv4 주소 풀을 모두 소진했고, 지역에 따라 RIR은 2019년까지 할당을 이어 갔습니다.
- CG-NAT는 ISP 단계에서 사설 IP를 할당하여, 외부에서 들어오는 연결을 소리 없이 막습니다.
- IPv6의 전역 유니캐스트 주소(GUA)는 주소 부족 문제를 해결하지만, 보안 경계까지 없애 주지는 않습니다.
사설 IP 주소란 무엇인가요?
라우터는 로컬 네트워크의 모든 기기에 사설 IP를 나눠 줍니다. 휴대전화, 노트북, 스마트 스피커, 아무도 만지지 않는 프린터까지 모두 해당합니다. 이 주소들은 로컬에서만 의미가 있습니다. 라우터 밖으로 나가면 아무 의미가 없으며, 외부 인터넷은 이 주소의 존재조차 알지 못하고, 설령 알더라도 이 주소로 경로를 찾지 못합니다.
왜 그럴까요? IANA가 RFC 1918에 따라 특정 대역을 오직 내부용으로 예약했기 때문입니다. 출발지 주소가 이 대역 중 하나인 패킷이 공인 라우터에 도착하면 즉시 폐기됩니다. 이는 의도된 설계입니다. 덕분에 192.168.1.x 대역은 여러분의 집, 길 건너 사무실 건물, 그리고 프랑크푸르트의 어느 데이터 센터에서 동시에 쓰여도 충돌하지 않습니다.
RFC 1918의 세 가지 대역은 다음과 같습니다.
- 10.0.0.0/8 - 16,777,216개 주소: 대규모 기업 및 데이터 센터 환경에서 많이 사용합니다.
- 172.16.0.0/12 - 1,048,576개 주소: 중견 규모 네트워크에서 흔하며, 종종 VPN 주소 풀의 기본값으로 쓰입니다.
- 192.168.0.0/16 - 65,536개 주소: 가정용 라우터가 거의 틀림없이 사용자에게 묻지 않고 선택하는 대역입니다.
기기는 사설 주소를 자동으로 받습니다. 라우터의 DHCP 서버가 이 작업을 처리합니다. 과정은 네 단계입니다. 기기가 Discover 브로드캐스트를 보내면, 서버가 Offer로 응답합니다. 기기가 Request로 확인하면, 서버가 Acknowledge로 할당을 확정합니다. 이를 DORA라고 부르며, 1초도 걸리지 않습니다.
튜토리얼에서는 거의 언급하지 않지만, 시스템 관리자라면 반드시 마주치게 되는 다섯 번째 대역이 있습니다. 바로 169.254.0.0/16 대역의 APIPA입니다. IANA 특수 목적 레지스트리에 “Link Local”로 등록되어 있으며, RFC 3927에 공식 정의되어 있습니다. APIPA를 직접 설정하는 사람은 없습니다. DHCP 서버에 연결하지 못할 때 나타납니다. 주소 풀이 고갈되었거나, 서버가 다운되었거나, 하필 가장 불편한 순간에 누군가 케이블을 뽑은 경우입니다. 그러면 OS가 이 대역에서 주소를 스스로 할당합니다. 인터페이스에 169.254.x.x가 보인다면 DHCP 협상이 실패한 것입니다. 해당 기기는 라우터까지 가는 정상 경로가 없습니다.
공인 IP 주소란 무엇인가요?
공인 IP는 네트워크가 외부 세계를 마주하는 얼굴입니다. 인터넷 전체 라우팅 인프라를 거치며, ISP 경계에서 다른 나라의 서버까지 모든 홉이 이 주소를 이용해 패킷을 여러분에게 되돌려 보냅니다. ISP는 이 주소를 라우터에 할당하는데, 그 원천은 지역 인터넷 등록 기관이 배정한 블록입니다. 미주 지역은 ARIN, 유럽·중동·중앙아시아는 RIPE NCC, 아시아·태평양 지역은 APNIC이 담당합니다. 같은 공인 IP를 두 네트워크가 동시에 쓸 수는 없습니다. 이 유일성이 바로 공인 IP의 작동 원리입니다.
대부분의 가정 사용자는 기본적으로 유동 IP를 받습니다. ISP가 공용 풀에서 주소를 가져오며, 모뎀을 재부팅하면 주소가 바뀔 수 있습니다. 일반적인 인터넷 사용에는 문제가 없지만, 항상 찾을 수 있어야 하는 서비스를 운영하려면 곤란합니다. 고정 IP는 이동하지 않습니다. 미리 할당되어 계정에 영구적으로 연결되며, 메일 서버를 호스팅하거나, VPN 엔드포인트를 운영하거나, rDNS 항목을 관리할 때 꼭 필요합니다.
사람들이 완전히 허를 찔리는 경우도 있습니다. 바로 CG-NAT(캐리어 등급 NAT)입니다. 일부 ISP는 실제 공인 IP를 주는 대신, 여러분을 ISP 인프라의 NAT 계층 뒤에 둡니다. 라우터는 100.64.0.0/10 대역의 주소를 받는데, 이는 RFC 6598이 정의한 공유 주소 공간으로 ISP 수준에서만 사설입니다. 일반 사설 IP와 무엇이 다를까요? 라우터는 실제 연결이 있다고 믿고, 방화벽 규칙도 맞아 보이고, 포트 포워딩 설정도 올바르게 보입니다. 하지만 어떤 것도 동작하지 않습니다. 외부에서 들어와야 할 트래픽이 ISP의 NAT를 넘지 못합니다. VPN 서버도, 자체 호스팅 서비스도, 원격 데스크톱도 모두 접속할 수 없습니다. 이를 해결하는 유일한 방법은 ISP에 공인 IP를 요청하는 것입니다. 대부분의 사업자가 이를 유료 부가 서비스로 제공합니다.
공인 IP vs. 사설 IP: 핵심 차이 한눈에 보기
공인 IP와 사설 IP의 차이는 한 가지 질문으로 정리할 수 있습니다. 인터넷상의 임의의 기기가 지금 당장 여러분에게 패킷을 보낼 수 있습니까? 그렇다면 공인 IP입니다. 답이 “NAT가 변환한 뒤에만 가능하다”이거나 “그 주소는 인터넷에 존재하지 않는다”라면 사설 IP입니다.
| 구분 | 사설 IP | 공인 IP |
|---|---|---|
| 라우팅 가능성 | 공용 인터넷에서 라우팅 불가 | 전 세계에서 라우팅 가능 |
| 할당 주체 | DHCP 서버(라우터 또는 로컬 서버) | ISP, RIR이 배정한 블록에서 할당 |
| 유일성 범위 | 로컬 네트워크 내에서만 유일 | 전 세계에서 유일 |
| NAT 필요 여부 | 예. 인터넷 접속 시 NAT가 공인 IP로 변환 | 아니요. 직접 접근 가능 |
| 일반적인 용도 | LAN 기기, 프린터, 내부 서버 | 웹 사이트, 메일 서버, VPN 엔드포인트 |
| 추적 가능성 | 외부에서 보이지 않음 | ISP, 도시/지역, ISP 이름이 노출됨 |
| 비용 | 무료(라우터가 할당) | ISP 요금제에 포함. 고정 IP는 보통 추가 요금 |
| 예시 주소 | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| 없을 때 증상 | 기기가 LAN에서 통신할 수 없음 | LAN이 인터넷에 접속할 수 없음 |
NAT가 사설 IP와 공인 IP를 연결하는 방식
IPv4에는 기기마다 주소를 하나씩 주기에 충분한 수가 한 번도 없었습니다. 전체 주소는 약 43억 개인데, 1980년대 초에는 넉넉해 보였지만 몇십 년 안에 부족해질 것이 분명했습니다. NAT(네트워크 주소 변환)는 이 숫자를 늘리는 장치이며, 라우터에서 사설 IP와 공인 IP를 연결하는 방식으로 작동합니다. 내부 기기가 트래픽을 내보내면, 라우터는 출발지 주소를 자신의 공인 IP로 다시 씁니다. 그리고 어떤 내부 포트가 어떤 기기에 매핑되는지 기록해 둡니다. 응답이 돌아오면 이 과정을 거꾸로 되돌립니다.
일반적인 아웃바운드 연결의 흐름
192.168.1.10에 있는 노트북이 93.184.216.34(example.com)로 패킷을 보냅니다. 출발지 포트는 51200입니다. 패킷이 라우터에 도착합니다. 라우터가 192.168.1.10:51200을 공인 측 주소인 203.0.113.5:41500으로 바꾸고, 이 매핑을 변환 테이블에 기록합니다. 패킷은 라우터의 IP에서 보낸 것처럼 밖으로 나갑니다. example.com이 203.0.113.5:41500으로 응답합니다. 라우터가 포트 41500을 조회하여 192.168.1.10:51200에 매핑되어 있음을 확인하고, 목적지를 다시 쓰면 패킷이 노트북에 도착합니다.
NAT가 보편화된 이유는 우아해서가 아닙니다. IANA의 중앙 IPv4 풀이 2011년 2월 3일에 바닥났기 때문입니다(IANA). 지역 등록 기관들도 자체 재고가 있어 한동안 버텼습니다. APNIC은 2011년 4월에, RIPE NCC는 2012년 9월에 고갈되었고(이때 마지막 /22 할당 정책을 도입했습니다), LACNIC은 2014년 6월, ARIN은 2015년 9월에 고갈되었습니다. AFRINIC은 2017년 4월에 1단계 배급을 시작했고, RIPE NCC는 2019년 11월에 실질적인 마지막 할당을 했습니다. NAT는 이 모든 과정에서 IPv4 인터넷 전체가 작동하도록 지탱해 왔습니다.
NAT에는 세 가지 방식이 있으며, 그중 하나가 주로 쓰입니다.
| 유형 | 작동 방식 | 주로 쓰이는 곳 |
|---|---|---|
| 정적 NAT | 사설 주소 하나와 공인 주소 하나를 고정 1:1로 짝짓기 | DMZ 구성, 공인 측에 노출된 전용 서버 |
| 동적 NAT | 사설 주소가 공인 주소 풀에서 빌려 쓰기 | 여러 공인 IP를 운영하는 기업 |
| PAT(포트 주소 변환) | 여러 사설 주소가 하나의 공인 IP를 공유하며, 포트 번호로 구분 | 가정용 라우터, 기업 엣지 장비, CG-NAT 인프라 |
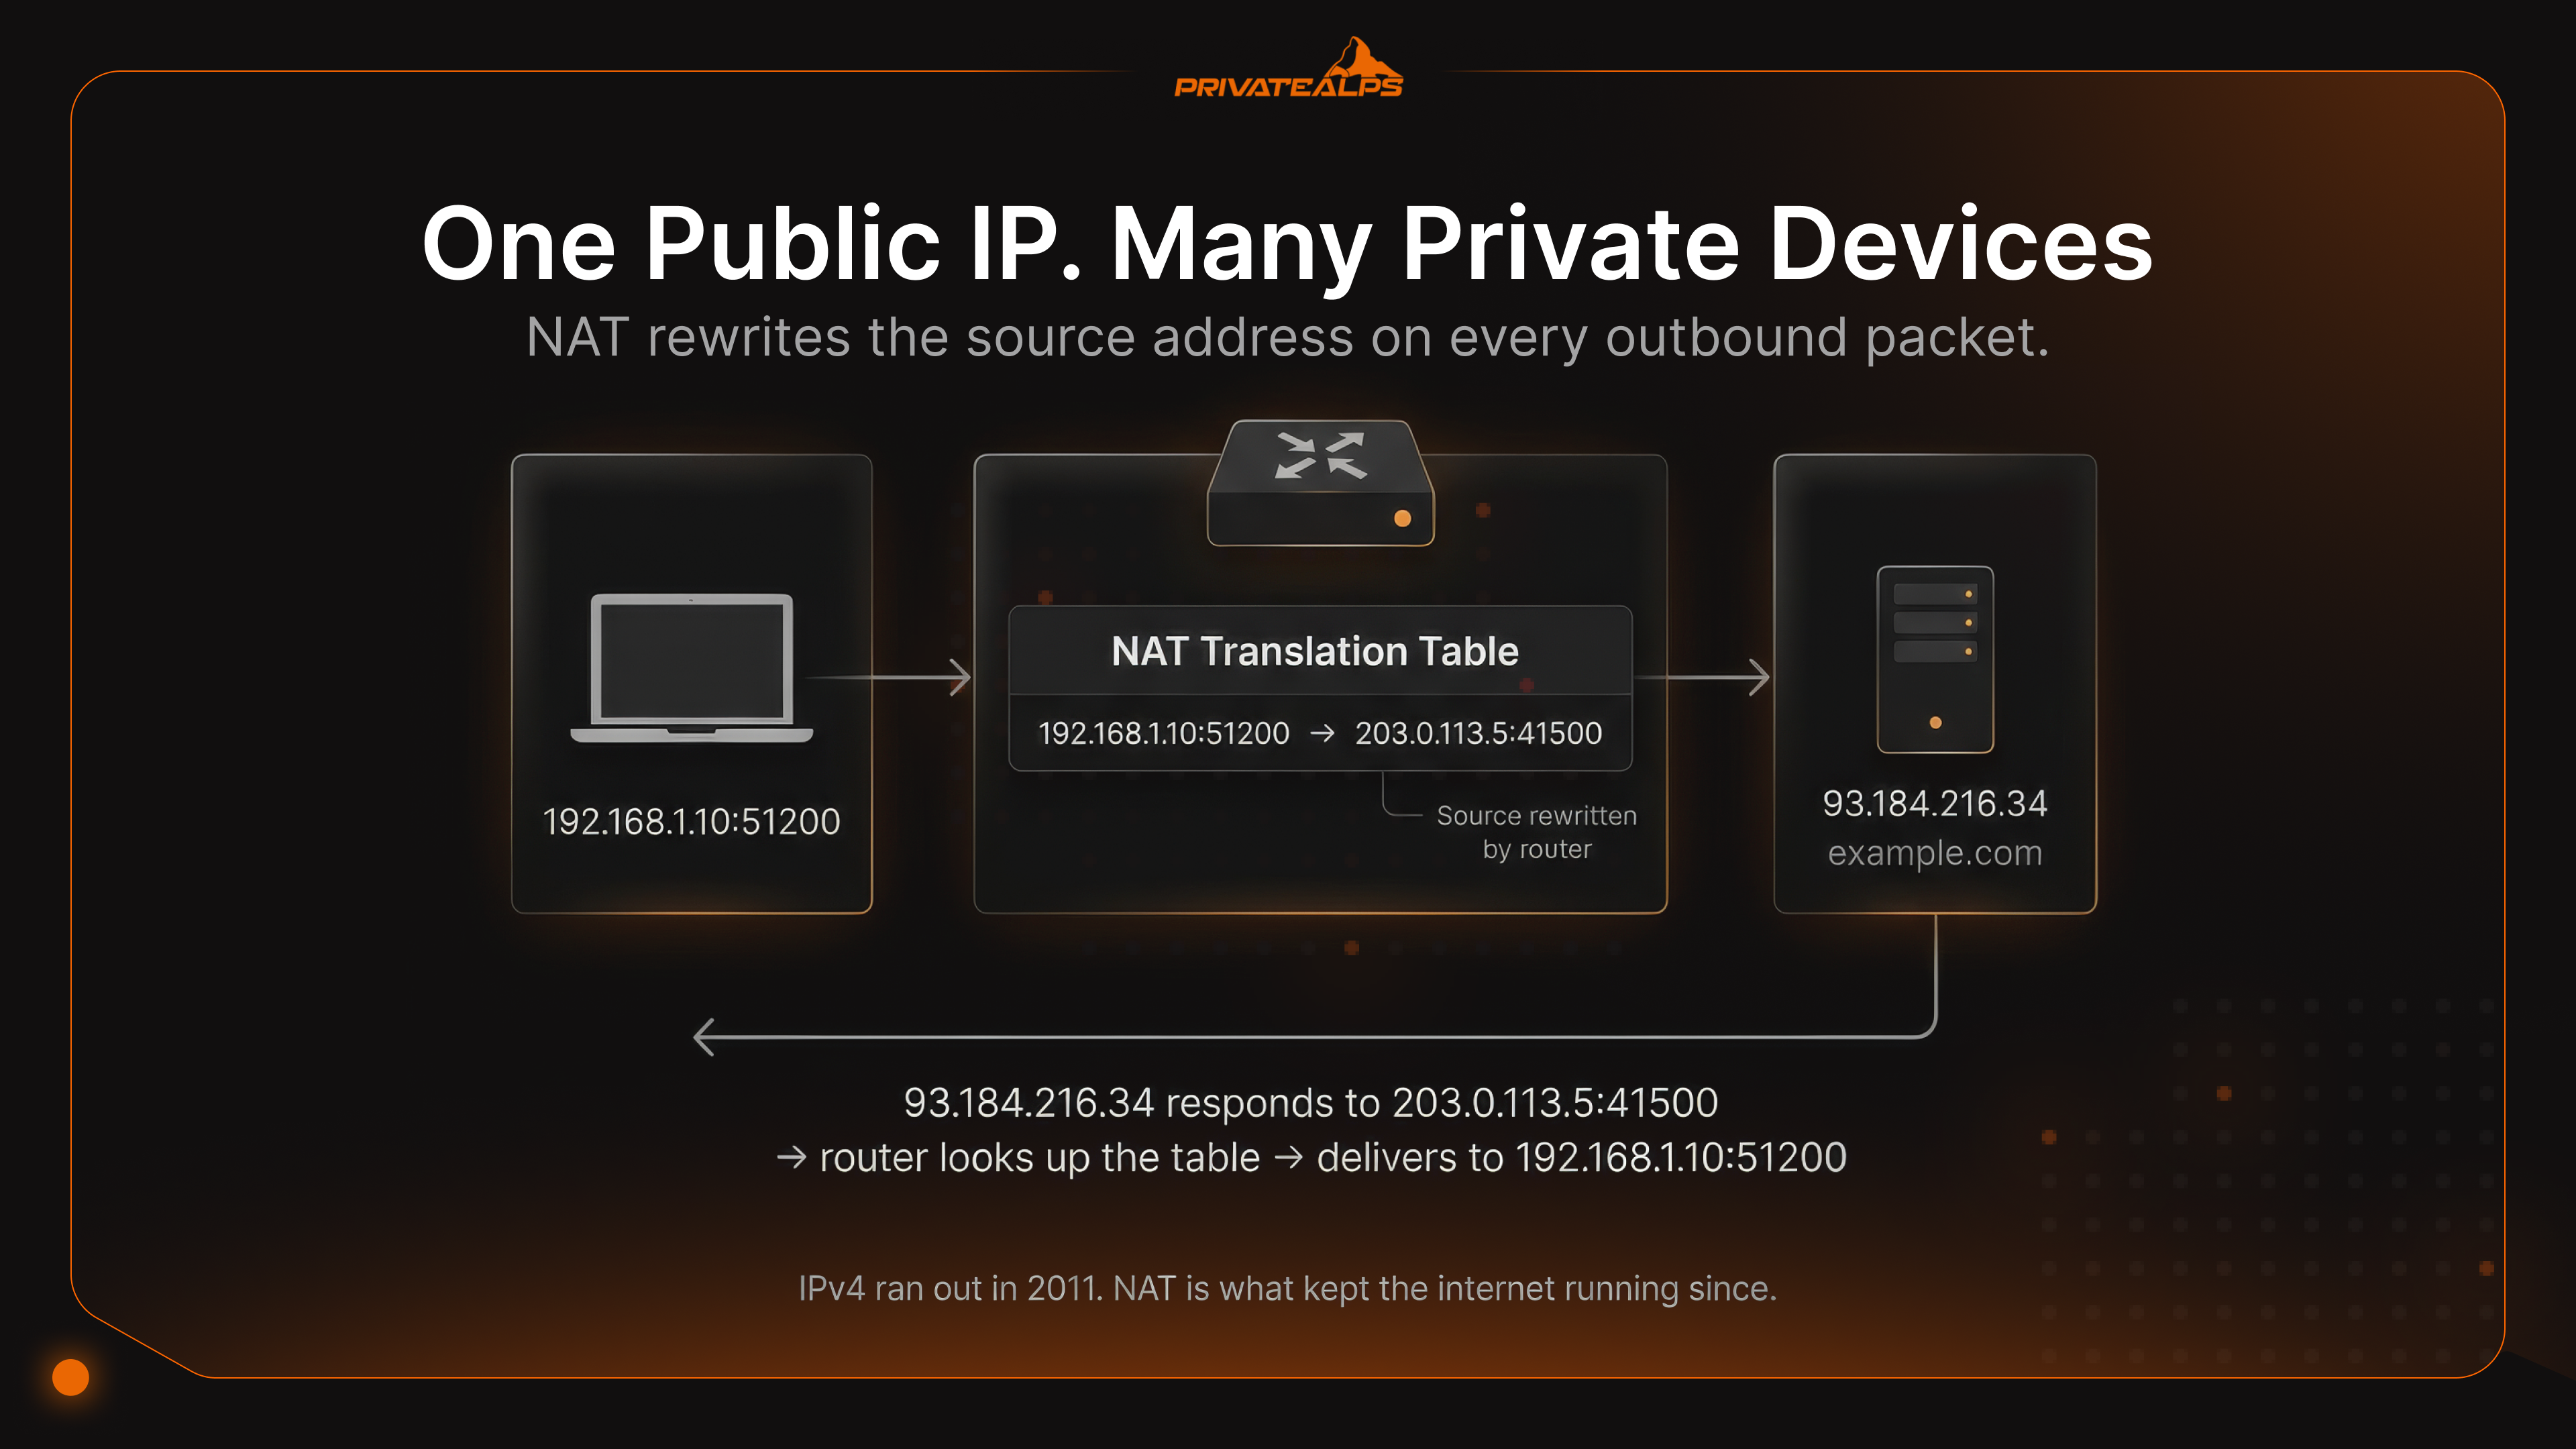
PAT는 NAT 오버로드라고도 하며, 가정용 라우터와 대부분의 기업 엣지 장비가 사용하는 방식입니다. 공인 IP 하나로 수만 개의 동시 세션을 처리하고, 각 세션은 서로 다른 출발지 포트로 구분됩니다. 잘 동작합니다. 다만 마찰이 생기는 지점이 있습니다. 외부에서 들어오는 연결이 필요한 앱(BitTorrent, SIP 기반 통화 등)은 불안정하게 동작합니다. 실제로 외부에서 들어와야 하는 트래픽에는 명시적인 포워딩 규칙이 필요합니다. 또한 여러 호스트가 모두 같은 외부 주소로 보이기 때문에 로그 분석이 복잡해집니다.
자주 발생하지만 문서에는 거의 나오지 않는 문제가 하나 있습니다. 바로 NAT 헤어피닝(NAT 루프백)입니다. LAN에 192.168.1.20 주소의 서버가 있다고 해 봅시다. 같은 네트워크의 다른 기기에서 공인 IP인 203.0.113.5를 사용해 이 서버에 접속하려고 합니다. 많은 소비자용 라우터에서는 아무 일도 일어나지 않고, 연결이 조용히 끊어집니다. 서비스는 외부에서는 완벽하게 접근 가능하지만, 내부에서 공인 주소로는 접근할 수 없는 것입니다.
해결 방법은 다음과 같습니다. 내부에서는 서버의 로컬 IP로 접속하도록 하거나, 내부 조회 시 사설 주소를 반환하도록 스플릿 호라이즌 DNS를 설정하거나, NAT 루프백을 제대로 처리하는 라우터로 교체하면 됩니다.
사설 IP 주소 대역: RFC 1918 참고표
대부분의 문서는 RFC 1918의 세 가지 대역에서 멈춥니다. 하지만 실제 네트워킹에서는 CG-NAT를 다루거나 DHCP 문제를 진단하는 엔지니어라면 반드시 마주치게 되는 대역이 두 개 더 있습니다. 먼저 알아 둘 점은 다음과 같습니다. RFC 1918은 표준 사설 블록 세 개를 정의합니다. RFC 6598은 ISP 수준 NAT를 위한 네 번째 대역을 추가했습니다. 다섯 번째인 APIPA는 OS의 대체 동작이며, 의도적으로 할당되는 주소가 아닙니다. 다섯 개 대역 모두 IANA 특수 목적 주소 레지스트리에서 전역적으로 도달할 수 없는 것으로 표시되어 있습니다.
| 대역 | CIDR | 주소 수 | 주로 쓰이는 곳 |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16,777,216 | 대규모 기업 네트워크, 데이터 센터 |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1,048,576 | 중견 규모 네트워크, VPN 주소 풀 |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65,536 | 가정용 라우터, 소규모 사무실(기본값) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4,194,304 | CG-NAT(ISP 수준 NAT, RFC 6598 공유 주소 공간) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65,536 | APIPA / 링크 로컬(DHCP 실패 시 대체 주소) |
보안 영향: 사설 IP와 공인 IP
사설 IP와 공인 IP 중 무엇이 더 안전한지는 단순하게 순위를 매길 수 없습니다. "사설 IP가 더 안전하다"는 말은 일부만 맞고 대체로 오해를 부릅니다. 정확히 말하면, 사설 IP는 외부에서 오는 공격 표면을 줄이지만 이미 내부에 들어온 위협에는 아무 효과가 없습니다.
사설 IP가 막아 주는 것. 인터넷은 192.168.x.x나 10.x.x.x 호스트에 직접 접근할 수 없습니다. 스캐너 트래픽, 비밀번호 대입 시도, 열린 포트를 노리는 익스플로잇 키트 같은 공격은 NAT 뒤에 있는 기기에 도달하지 못합니다. 이것은 실질적인 이점입니다. 하지만 그렇다고 보안 아키텍처가 되는 것은 아닙니다. 피싱 메일, USB 드라이브, 같은 Wi-Fi에 연결된 감염 노트북 등 무엇이든 공격자를 경계 안으로 들여보내면, 그 순간부터 사설 주소는 기기 사이의 이동을 전혀 막지 못합니다. Shodan은 내부 호스트를 보지 못하지만, 이미 침투 거점을 확보한 랜섬웨어 운영자는 볼 수 있습니다. 네트워크를 실제로 분리하는 것은 IP 대역이 아니라 VLAN과 내부 방화벽 규칙입니다.
공인 IP가 노출하는 것. 공인 IP를 가진 서버는 즉시 전 세계 인터넷에 보입니다. Shodan은 새로 할당된 주소를 몇 분 안에 색인합니다. 22번 포트의 SSH가 열려 있으면 몇 시간 안에 자동화된 로그인 시도가 들어옵니다. 접근 가능한 상태로 둔 RDP는 알려진 랜섬웨어 유포 경로입니다.
인터넷에 직접 노출된 관리 인터페이스에는 모두 접근을 제한하는 방화벽, 인증에 대한 속도 제한, 자격 증명이 오가는 곳의 TLS가 필요합니다. 다계층 구조에서 외부에 공개되는 요소는 DMZ에 두어야 합니다. 백엔드 데이터베이스와 내부 서비스에서 분리해야 침해된 프런트엔드가 나머지 시스템으로 통하는 관문이 되지 않습니다.
호스팅에서의 공유와 전용 구분. 인바운드 서비스를 운영한다면 문제는 공인이냐 사설이냐만이 아니라 전용이냐 공유냐입니다. 실제로 소유한 전용 공인 IP가 있으면 포트 포워딩이 끝까지 작동하고, rDNS를 직접 설정할 수 있으며, IP 평판도 직접 관리할 수 있습니다. CG-NAT 환경에서는 인바운드 트래픽이 라우터에 도달하기 전에 ISP 장비에서 막힙니다. 포워딩 규칙, 방화벽 설정, 열어 둔 포트가 모두 무의미해집니다. 특히 메일 서버의 경우 SPF와 DMARC 레코드는 발신 IP를 기준으로 인증합니다. 다른 테넌트의 스팸으로 오염된 공유 IP는 속도를 떨어뜨리는 데 그치지 않고, 정상적인 메일을 영구적으로 스팸함에 보낼 수 있습니다.
공인 IP와 사설 IP는 언제 사용해야 할까
올바른 관점으로 보면 공인 IP와 사설 IP 중 무엇을 선택할지는 복잡하지 않습니다. 문제는 어느 쪽이 "더 나은가"가 아닙니다. 이 서비스에 먼저 연결을 시작해야 하는 쪽이 누구인가가 핵심입니다.
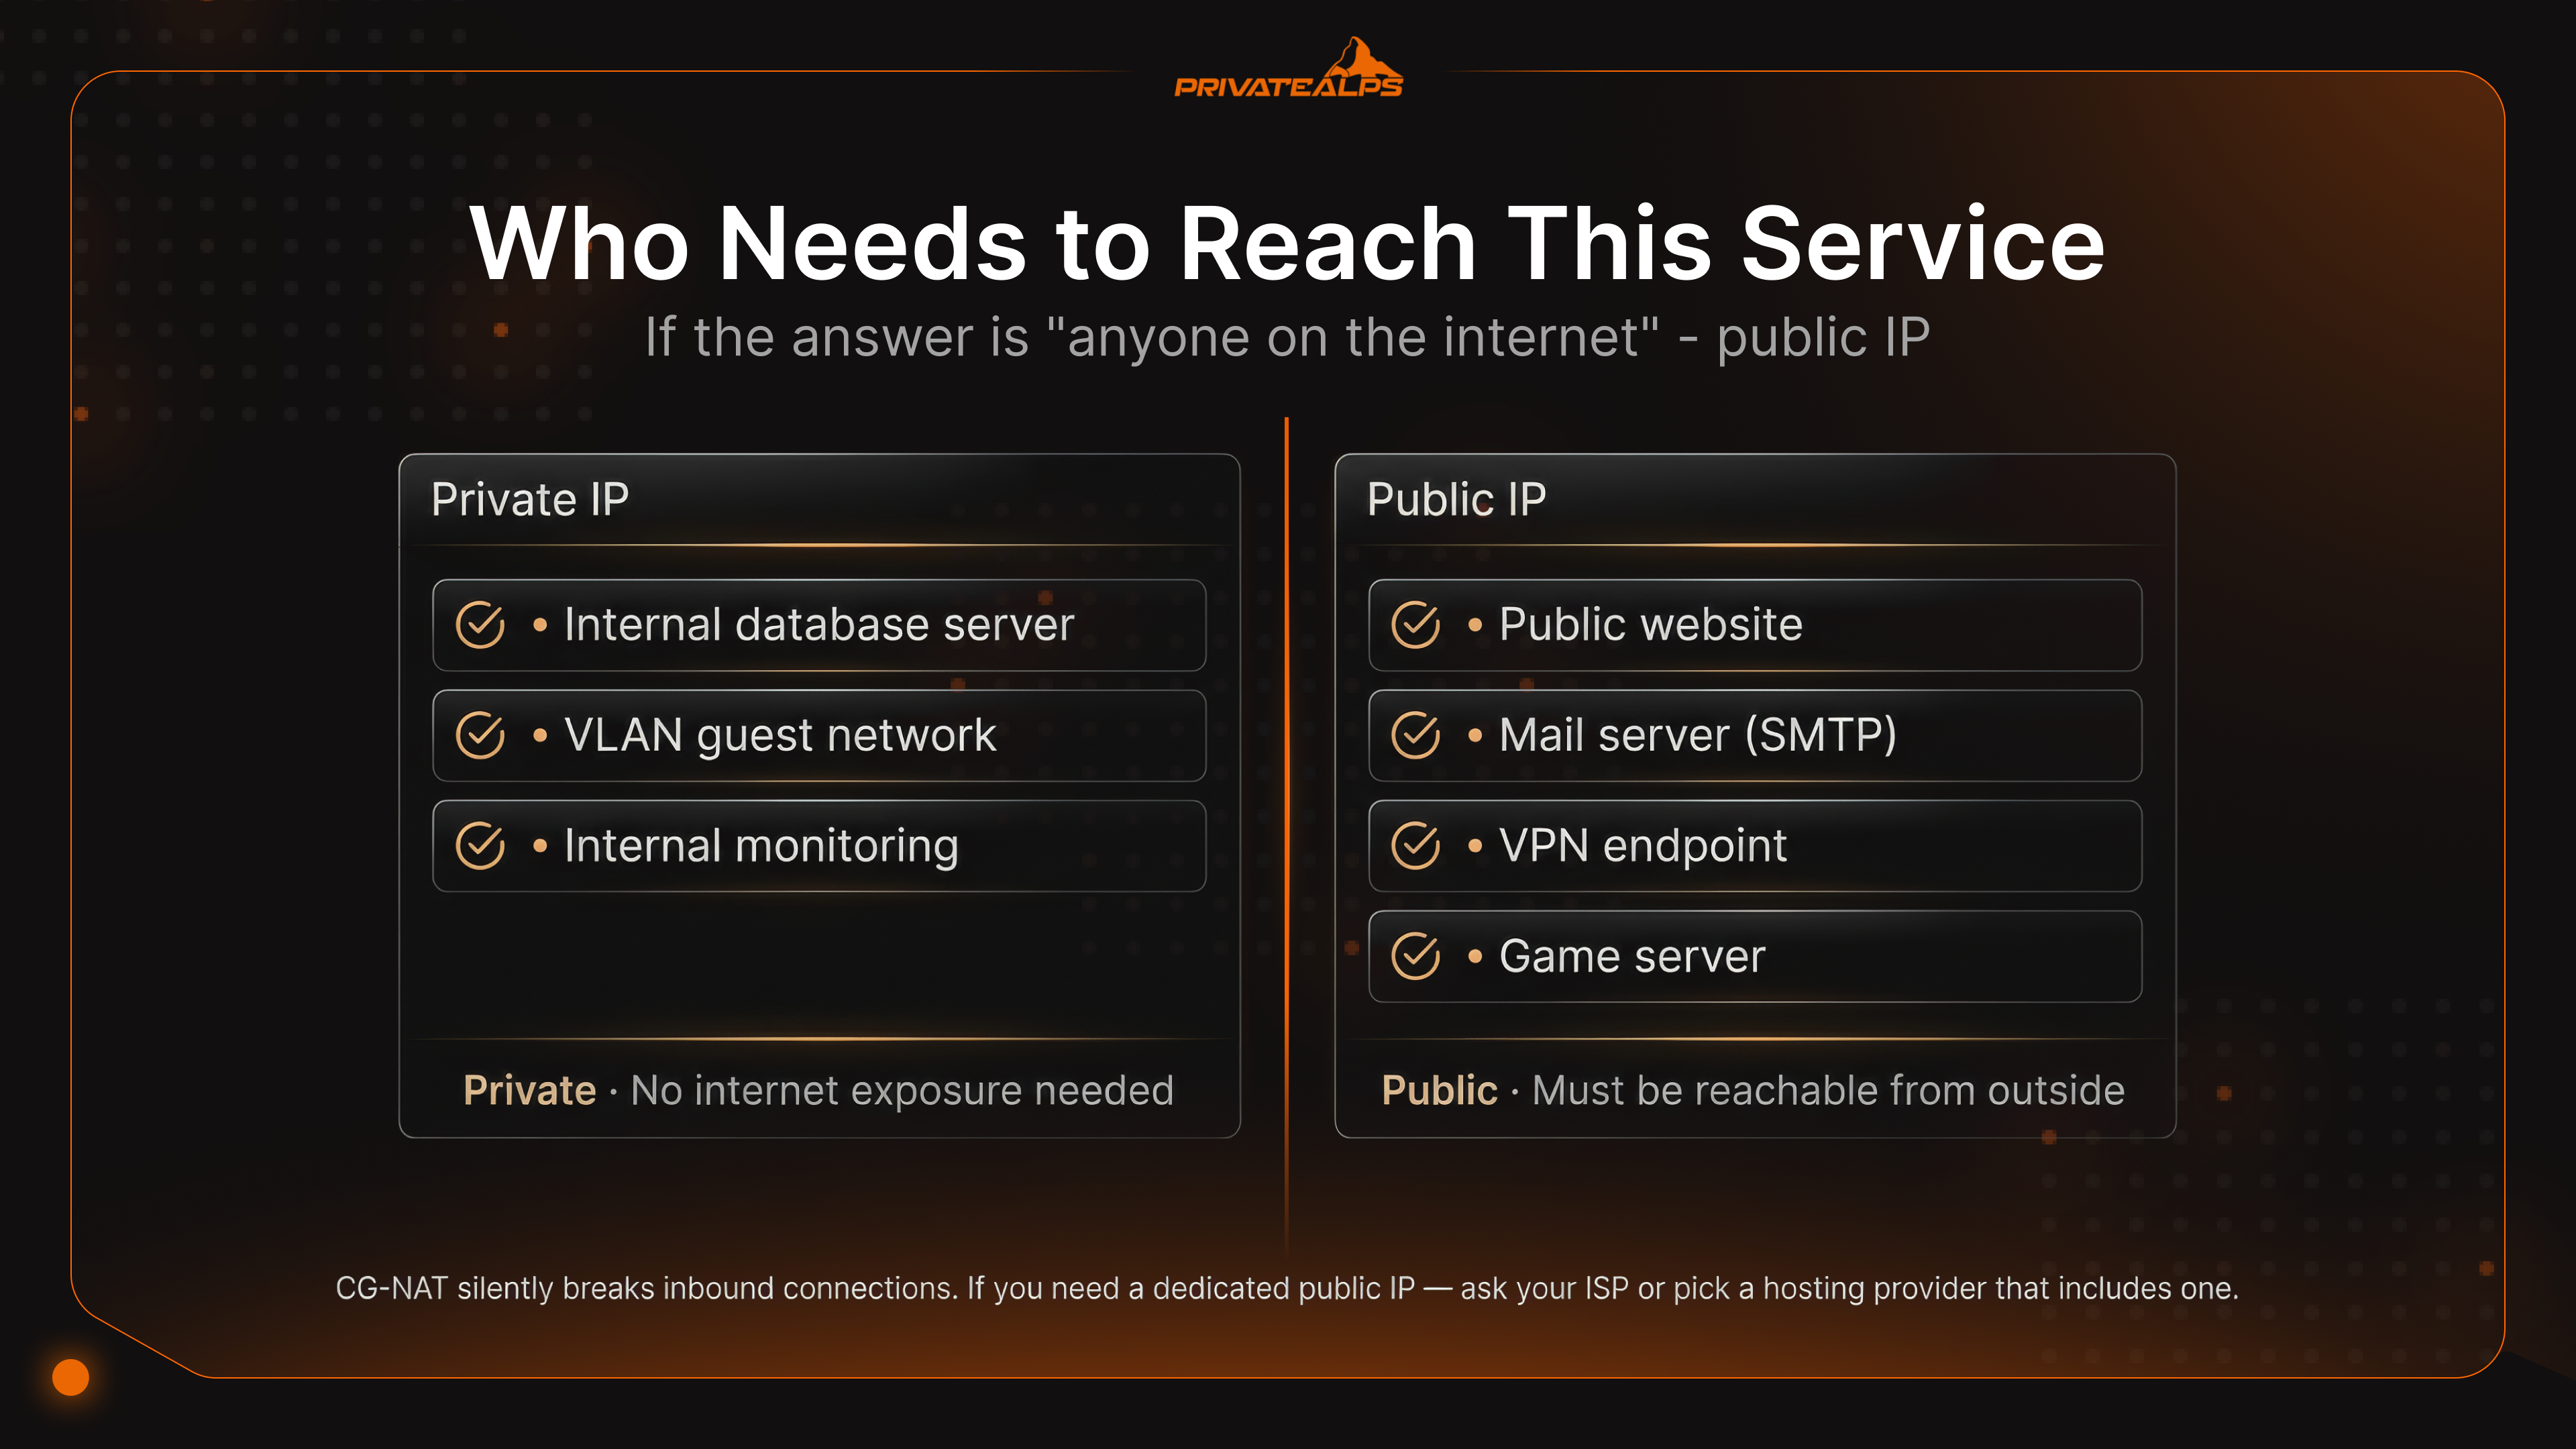
답이 "같은 로컬 네트워크의 다른 기기뿐"이라면 사설 IP를 쓰면 됩니다. 외부 시스템이 요청 없이 접속해야 한다면, 즉 브라우저가 사이트에 접속하거나, 클라이언트가 VPN에 연결하거나, 원격 사용자가 NAS에 접근하는 경우에는 그 경로 어딘가에 공인 IP가 있어야 합니다.
판단 기준: 로컬 네트워크 밖에서 들어오는 연결에는 공인 IP가 필요합니다. 서버에 직접 붙이든 포워딩이나 프록시 계층을 거치든 마찬가지입니다. 순수한 LAN 트래픽이라면 사설 IP가 올바른 선택이며, 보안상으로도 더 낫습니다.
| 사용 사례 | 필요한 IP 유형 | 이유 |
|---|---|---|
| 공개 웹사이트 / 웹 앱 | 공인 IP | 외부 클라이언트가 접근할 수 있어야 함 |
| 메일 서버(인바운드 SMTP) | 전용 공인 IP | IP 평판이 전달률에 영향을 주며, CG-NAT는 25번 포트를 차단함 |
| VPN 서버(WireGuard, OpenVPN) | VPN 종단점의 공인 IP | 클라이언트가 네트워크 바깥에서 연결함 |
| 사무실 간 VPN 터널 | 내부는 사설 IP, 터널 종단점은 공인 IP | 종단점에만 공인 IP가 필요함 |
| 내부 데이터베이스 서버 | 사설 IP | 인터넷에서 절대 접근할 수 없어야 함 |
| VLAN으로 분리된 게스트 네트워크 | 사설 IP(별도 서브넷) | 게스트를 사내 LAN에서 격리함 |
| 원격 접속이 가능한 홈 NAS | 사설 IP + 포트 포워딩 또는 리버스 프록시 | 내부는 사설, 외부에서는 공인 IP로 접근 가능 |
| 게임 서버 | 전용 공인 IP 권장 | 대부분의 게임 프로토콜에서 CG-NAT가 UDP 포트 포워딩을 깨뜨림 |
| 내부 모니터링 / 로깅 | 사설 IP | 외부 노출이 필요하지 않음 |
대부분의 자체 호스팅 시스템이 쓰는 하이브리드 구성도 짚어 둘 만합니다. 서버는 사설 IP를 받고, 공인 IP를 가진 리버스 프록시가 앞단에서 TLS를 처리한 뒤 요청을 내부로 전달합니다.
Nginx, Caddy, Traefik이 모두 이 방식을 사용합니다. 백엔드 서버는 인터넷에서 직접 연결을 받지 않고, 같은 로컬 네트워크의 프록시에서만 연결을 받습니다. 보안 측면에서 더 깔끔하며, 하나의 공인 IP에서 충돌 없이 여러 서비스를 운영할 수 있습니다.
IPv6와 공인 · 사설 주소 체계의 미래
IPv6는 공인 IP와 사설 IP의 관계를 근본적으로 바꿉니다. 구분 자체를 무의미하게 만드는 것이 아니라, 구분이 존재하게 된 이유를 없애기 때문입니다. IPv4는 주소가 부족해졌지만 IPv6에는 그런 문제가 없습니다. 이로써 계산 방식이 달라집니다.
GUA와 ULA. IPv6는 IPv4의 공인 IP에 해당하는 전역 유니캐스트 주소(GUA, 2000::/3)를 사용합니다. 이 주소는 어디에서나 라우팅되며, RIR과 ISP가 할당합니다. 고유 로컬 주소(ULA, fc00::/7)는 RFC 1918의 역할을 맡습니다. 이 주소는 의도적으로 라우팅되지 않으며, 내부 전용으로 쓰입니다. IPv6 네트워크의 모든 기기는 라우터가 받은 ISP 프리픽스로부터 GUA를 직접 받을 수 있으므로, NAT를 쓸 기술적 이유가 없습니다. 모든 기기에 충분한 주소가 있다면 한 주소를 다른 주소로 변환할 필요가 없습니다. ULA가 살아남은 이유는 다른 데 있습니다. NAT가 우연히 차단해 주는 것이 아니라, 명시적인 정책에 따라 서비스를 내부에만 머물게 하고 싶을 때가 있기 때문입니다. 내부 서비스를 ULA에 고정하고 그 주변에 방화벽 규칙을 작성하는 편이, GUA 방화벽 설정에 빈틈이 없기를 바라는 것보다 훨씬 깔끔합니다.
도입 현황. Google IPv6 통계에 따르면, 2025년 초 기준으로 Google 사용자의 약 43%가 IPv6로 접속하고 있습니다. 프랑스는 86%를 넘었습니다. 인도와 독일은 70% 이상입니다. 미국은 47~50% 수준입니다(Wikipedia, IPv6 deployment). 듀얼 스택이 표준입니다. 기기는 IPv4와 IPv6를 병행하며, 특정 연결에 어느 쪽을 쓸지는 Happy Eyeballs(RFC 8305)가 결정합니다.
RFC 4941이 해결하는 프라이버시 문제. IPv6가 도입하면서 생긴 문제가 하나 있습니다. IPv4/NAT 사용자는 겪지 않았던 문제입니다. 모든 기기가 전역 라우팅 가능한 주소를 가지면서, 기존 SLAAC 방식은 기기의 MAC 주소를 IP에 그대로 넣었습니다. 그 결과 주소가 하드웨어에 연결된 영구 식별자가 되었고, 같은 기기가 여러 네트워크에 나타나거나 세션을 넘어 추적될 수 있었습니다. RFC 4941(IPv6 상태 비저장 주소 자동 구성을 위한 프라이버시 확장)은 주기적으로 바뀌는 무작위 인터페이스 ID를 생성해 이 문제를 해결합니다. 주소와 물리적 기기 사이의 연결을 끊는 것입니다. IPv4/NAT 환경에서는 이 문제가 없었습니다. 어떤 기기가 보낸 트래픽이든 모두 라우터의 단일 공인 IP에서 나오는 것처럼 보였기 때문입니다. IPv6는 개별 기기 추적을 가능하게 만들었고, RFC 4941은 이에 맞서는 장치입니다.
공인 IP와 사설 IP 주소 확인 방법
두 주소는 서로 다른 것이므로 확인 방법도 따로 있습니다. 공인 IP는 ISP에서 받아 라우터에 있습니다. 사설 IP는 라우터에서 받아 기기에 있습니다. 웹사이트는 첫 번째 주소만 보고, 두 번째 주소는 보지 못합니다.
확인 방법:
- 공인 IP(터미널): curl ifconfig.me 또는 curl api.ipify.org를 입력하세요. 둘 중 어느 명령이든 라우터의 공인 IP가 표시됩니다.
- 공인 IP(브라우저): ifconfig.me 또는 ipinfo.io에 접속하세요. ISP 이름과 대략적인 위치도 함께 보입니다.
- 사설 IP(Windows): 명령 프롬프트에서 ipconfig를 입력한 뒤 사용 중인 어댑터 아래의 "IPv4 주소"를 확인하세요.
- 사설 IP(macOS): 터미널에서 ifconfig | grep "inet "을 입력하거나, 시스템 설정 → 네트워크 → 연결 → 세부 사항으로 이동하세요.
- 사설 IP(Linux): ip addr show 또는 hostname -I를 입력하세요.
- 사설 IP(라우터 관리 페이지): 192.168.0.1 또는 192.168.1.1에 로그인하세요. DHCP 임대 테이블에 모든 기기와 할당된 주소가 나옵니다.
- 사설 IP(모바일): 설정 → Wi-Fi로 가서 연결된 네트워크 이름을 누르세요. 세부 정보 화면에 IP 주소가 표시됩니다.
사이트가 실제로 알 수 있는 정보. IP로 알 수 있는 것은 ISP 이름, 대략적인 위치(ISP 인프라가 등록된 도시나 지역이며, 실제와 50~100 km 정도 차이가 날 수 있음), 그리고 ASN입니다. 공개 데이터베이스에 있는 정보가 이것입니다. 집 주소나 신원은 여기에 없으며, ISP에 대한 법적 요청을 거쳐야 알 수 있습니다. VPN을 거치면 사이트는 여러분 대신 VPN 서버의 IP와 위치를 봅니다. 사설 IP는 라우터 밖으로 나가지 않습니다.
공인 IP 또는 사설 IP 주소 변경 방법
공인 IP는 ISP가 소유합니다. 설정 메뉴에서 직접 바꿀 수 없습니다. 바꿀 수 있는 것은 트래픽이 빠져나갈 때 인터넷에 보이는 IP입니다. 또는 ISP에 직접 다른 주소를 요청할 수도 있습니다.
공인 IP 변경 방법:
- VPN: 트래픽이 여러분의 IP 대신 VPN 서버의 IP로 빠져나갑니다. 가장 빠른 방법이며, 전 세계 어디에서나 작동합니다.
- 프록시: 기기의 모든 트래픽이 아니라 특정 앱의 트래픽에만 적용됩니다. 가볍게 쓸 수 있습니다.
- Tor: 여러 릴레이를 거치며, 목적지가 보는 IP는 출구 노드의 IP입니다. 느리지만 경로를 추적하기 어렵습니다.
- 모뎀 재시작: 유동 IP라면 연결을 끊었다가 다시 연결할 때 ISP가 다른 임대 주소를 줄 수 있습니다. 항상 확실하지는 않습니다. 일부 ISP는 매번 같은 주소를 다시 할당합니다.
- 고정 IP 신청: 계속 같은 주소를 유지해야 한다면 ISP에 문의하세요. 대부분의 사업자에서 유료 서비스이지만, 호스팅을 위한 유일한 영구적 해결책입니다.
사설 IP 변경 방법(플랫폼별):
- Windows: 관리자 권한의 명령 프롬프트에서 ipconfig /release를 실행한 뒤 ipconfig /renew를 실행하세요.
- macOS: 시스템 설정 → 네트워크 → 해당 어댑터 → 세부 사항 → TCP/IP 탭으로 이동한 뒤 DHCP 임대 갱신을 누르세요.
- Linux: sudo dhclient -r && sudo dhclient를 입력하세요.
- 라우터 관리 페이지: 192.168.0.1 또는 192.168.1.1에 로그인하세요. DHCP 예약 또는 고정 임대 설정에서 특정 주소를 기기의 MAC 주소에 연결하면, 이후 항상 같은 IP를 받습니다.
요약
사설 IP는 로컬 네트워크에 속합니다. RFC 1918 블록에서 나오고, DHCP로 할당되며, 인터넷에서는 보이지 않습니다. 같은 대역이 수백만 개의 별도 네트워크에서 서로 간섭 없이 동시에 사용됩니다. 공인 IP는 인터넷에 속합니다. RIR이 할당하고 ISP가 배분하며, 전역적으로 고유하고, 네트워크당 하나의 주소로 인터넷 전체가 찾을 수 있습니다. 대부분의 경우 라우터에서 PAT 방식으로 동작하는 NAT가 둘 사이의 변환을 담당합니다. IPv6는 NAT를 필요하게 만든 주소 부족을 해소합니다. GUA는 모든 기기에 전역적으로 접근 가능한 고유 주소를 줍니다. 하지만 보안에서 중요한 경계는 여전히 ULA와 방화벽으로 관리해야 합니다. 현재 대부분의 네트워크는 듀얼 스택으로 운영되며, 이 방식은 당분간 계속될 것입니다. 지속적인 인바운드 제어가 가능한 전용 공인 IP가 필요하신가요? CG-NAT, 공유 IP, 어딘가에서 사라지는 포트 포워딩. 이런 문제는 저절로 해결되지 않습니다. 직접 제어할 수 있는 전용 공인 IP를 쓰면 해결됩니다.
PrivateAlps의 VPS와 전용 서버 요금제에는 기본적으로 전용 공인 IP가 포함됩니다. 스위스 인프라를 사용하며, 연결 경로에 CG-NAT가 없고, 포트 포워딩이 완전히 지원되며, rDNS를 직접 설정할 수 있습니다. IP는 여러분의 것이고, 인바운드 경로는 명확하며, 여러분과 인터넷 사이에서 트래픽이 조용히 빠져나가는 일이 없습니다.
FAQ
공인 IP와 사설 IP 주소의 차이는 무엇인가요?
사설 IP는 로컬용입니다. 라우터가 네트워크의 모든 기기에 나눠 주며, 내부 통신에는 문제없이 작동합니다. 인터넷에서는 이 주소로 접근할 방법이 없습니다. 192.168.x.x를 목적지로 한 패킷은 도달하기 전에 라우터에서 버려집니다. 공인 IP는 외부용입니다. ISP가 라우터에 할당하며, 인터넷의 나머지 부분이 여러분에게 트래픽을 되돌려 보낼 때 쓰는 주소입니다. NAT가 둘을 연결합니다. 사설 IP를 가진 기기들은 공인 IP를 통해 트래픽을 보내고, 라우터는 포트 번호를 이용해 어떤 응답을 어떤 기기에 전달할지 구분합니다.
사설 IP 주소와 공인 IP 주소는 어떻게 할당되나요?
사설 주소는 라우터에서 실행되는 DHCP 서버가 할당합니다. 과정은 다음과 같아요. 기기가 Discover 메시지를 브로드캐스트하면, 라우터가 Offer로 응답합니다. 기기는 Request를 보내 원하는 제안을 확인하고, 라우터가 Acknowledge를 보내 주소를 확정해요. 이것이 DORA입니다. 1초도 걸리지 않아요. 공인 주소는 ISP에서 받습니다. 유동 계정은 풀(pool)에서 주소를 임대받으므로 바뀔 수 있어요. 고정 계정은 주소가 미리 할당되어 계속 같게 유지됩니다. 기기에 고정 공인 IP를 수동으로 설정하는 방법은 ISP가 먼저 해당 주소를 계정에 예약해 둔 경우에만 작동해요.
두 기기가 같은 사설 IP 주소를 가질 수 있나요?
서로 다른 네트워크에서는 얼마든지 가능해요. 바로 RFC 1918이 이런 용도로 설계되었기 때문입니다. 집과 직장 네트워크 모두 192.168.1.50을 사용해도 문제가 없어요. 이 주소들은 각자의 로컬 네트워크 밖에서는 상호작용하지 않기 때문이에요. 하지만 같은 네트워크 안에서 중복되면 ARP 테이블 충돌이 생깁니다. 두 기기 모두 연결이 불안정해지고, 세션이 예고 없이 끊기기도 해요. 중복된 기기를 찾는 데도 생각보다 오래 걸립니다.
사설 IP 주소가 공인 IP보다 더 안전한가요?
그 자체만으로는 그렇지 않아요. 사설 IP는 인터넷의 누구도 직접 접근할 수 없다는 뜻입니다. NAT 계층이 요청받지 않은 모든 트래픽을 로컬 네트워크에 닿기 전에 걸러 주니까요. 이 점은 중요해요. 다만 이것은 한 겹의 방어일 뿐, 완전한 보호는 아닙니다. 악성코드, 탈취된 인증 정보, 물리적 접근, 네트워크에 몰래 연결된 기기 등으로 이미 내부에 들어온 공격자는 사설 IP를 가진 기기 사이를 제한 없이 이동할 수 있어요. 실질적인 망 분리를 하려면 VLAN, 서브넷별 방화벽 규칙, 그리고 내부 트래픽이 외부에서 오지 않았다는 이유만으로 안전하다고 가정하지 않는 접근 통제가 필요합니다.
사설 IP 주소에서 웹사이트를 호스팅할 수 있나요?
내부에서는 가능하지만, 인터넷에서는 접근할 수 없어요. 공용 인터넷에는 192.168.x.x로 가는 경로가 없습니다. 로컬 네트워크 밖에서 사설 IP의 서버에 접속하려는 방문자는 그냥 도달할 수 없어요. 외부에 공개해야 한다면 경로 중간에 공인 IP가 있어야 합니다. 가장 간단한 방법은 라우터에 포트 포워딩 규칙을 설정해 공인 포트를 서버의 사설 IP와 포트로 연결하는 것입니다. 더 깔끔한 방법은 공인 IP를 가진 가장자리(edge)에 리버스 프록시를 두는 것이에요. NGINX나 Traefik이 이 용도로 잘 맞아요. 리버스 프록시가 TLS(전송 계층 보안)를 처리하고 요청을 내부로 전달합니다. 이렇게 하면 백엔드 서버를 인터넷에 직접 노출할 필요가 없어요.
CG-NAT란 무엇이며 어떤 영향을 주나요?
CG-NAT는 ISP가 자체 인프라에서 운영하는 NAT 계층이에요. 트래픽이 가정용 라우터에 도달하기 전에 적용됩니다. 라우터는 실제 공인 IP 대신 100.64.0.0/10(RFC 6598 공유 주소 공간)에서 주소를 받아요. 인바운드 연결이 필요한 작업을 하기 전까지는 모든 것이 정상으로 보입니다. 라우터의 포트 포워딩 규칙은 라우터에 도달한 트래픽에만 적용되는데, ISP 수준의 NAT가 그 전 단계에서 인바운드 트래픽을 가로채 버리기 때문이에요. 그 결과 직접 운영하는 서비스, VPN 서버, 원격 데스크톱, 게임 서버 등이 원인을 알기 어려운 방식으로 동작하지 않게 됩니다. 해결 방법은 ISP에 연락해 전용 공인 IP를 요청하는 것이에요. 대부분의 사업자에서 유료 부가 서비스로 제공합니다.
IP 주소로 무엇을 알 수 있나요?
ISP 이름, 자율 시스템 번호(ASN), 그리고 대략적인 지역을 알 수 있어요. 지역은 보통 ISP 인프라가 등록된 도시나 지역을 가리키며, 실제 위치와 50~100km 차이가 날 수 있습니다. 공인 IP 위치 정보 데이터베이스에 담기는 정보가 바로 이런 것들이에요. 자택 주소, 이름, 정확한 위치는 ISP에 정식 법적 요청을 해야 얻을 수 있습니다. VPN이나 프록시를 사용하면 보이는 IP가 서버의 주소로 바뀌므로, 상대방은 사용자의 위치 대신 그 서버의 위치를 보게 돼요.
공인 IP 주소는 어떻게 확인하나요?
브라우저에서는 ifconfig.me나 ipinfo.io에 접속하면 됩니다. 터미널에서는 curl ifconfig.me를 입력하세요. 결과는 라우터의 현재 공인 IP예요. 조회에 사용한 기기의 사설 주소가 아닙니다. VPN을 사용 중이라면 ISP가 할당한 주소 대신 VPN 서버의 공인 IP가 표시돼요.
IPv6를 쓰면 사설 IP 주소가 필요 없나요?
NAT가 필요 없어져요. 128비트 주소 체계에서는 모든 기기에 공인 주소를 줄 만큼 주소가 충분하기 때문에, NAT라는 우회 방식이 더 이상 필요하지 않아요. 고유 로컬 주소(fc00::/7)는 주소 부족 문제와 별개로, 의도적으로 내부에서만 쓰기 위해 여전히 존재합니다. 하지만 NAT가 사라진다고 보안 경계까지 사라지는 것은 아니에요. IPv6 네트워크도 요청받지 않은 인바운드 연결을 처리하려면 경계에 상태 저장(stateful) 방화벽이 필요합니다. NAT는 그런 연결을 보안 메커니즘으로 막은 것이 아니라 부수적으로 막고 있었던 거예요. NAT를 제거한다면 그 역할을 의도적으로 해 줄 무언가가 필요합니다.
