


리눅스 셸 종류: 기능, 유형과 차이점

리눅스 셸은 사용자와 커널 사이에 있습니다. 사용자가 명령을 입력하면 셸은 그 의도를 해석하고, 실제 작업은 커널이 수행합니다. 문서로 보면 단순해 보이지만, 새벽 2시에 지난주 RHEL에서 잘 돌던 배포 스크립트가 Ubuntu에서 갑자기 동작하지 않을 때는 이야기가 달라집니다. 리눅스 셸이 무엇인지에 대한 질문이 이론에 머물지 않고 실제로 잠을 설치게 만드는 순간입니다.
많은 사람이 제대로 짚지 않는 점이 있습니다. '셸'이라는 용어는 서로 다른 두 가지 역할에 쓰입니다. 하나는 SSH로 접속해 매일 사용하는 대화형 환경으로, 프롬프트, 탭 완성, 명령 기록이 여기에 해당합니다. 다른 하나는 부팅 시, cron으로, 또는 systemd 유닛 안에서 스크립트를 실행하는 프로그램입니다. 두 역할을 맡는 프로그램이 반드시 같을 필요는 없으며, Debian과 Ubuntu에서는 실제로 다릅니다. 그래서 리눅스 셸이란 무엇인지에 대한 답은 어느 역할을 말하는지에 따라 달라집니다. 예상치 못한 문제 대부분은 이 두 역할 사이의 차이에서 발생합니다.
시스템 관리자, DevOps 엔지니어 등 실무에서 서버를 다루는 분이라면 셸 선택의 결과를 직접 체감하게 됩니다. Ubuntu에서 스크립트 맨 위에 #!/bin/sh를 적어 두었다면, 실제로는 Bash가 아니라 Dash가 실행됩니다. 그러면 익숙한 [[ ]] 조건식, 직접 만든 배열, 프로세스 치환은 모두 동작하지 않습니다. 어떤 경우에는 스크립트가 바로 오류를 내며 멈추지만, 어떤 경우에는 잘못된 동작을 조용히 수행하고 넘어가 더 위험합니다.
이 리눅스 셸 가이드는 주로 두 번째 경우를 다룹니다. 셸이 명령을 처리하는 방식, 서버 환경에서 주요 리눅스 셸 종류가 달라지는 지점, 필요해지기 전에 알아두면 좋은 스크립트 및 보안 내용, 그리고 어떤 작업에 어떤 셸을 써야 하는지에 대한 명확한 답을 순서대로 설명합니다.
AI 요약
리눅스 셸은 입력된 명령을 읽고 구문을 분석한 뒤, 사용자가 실제로 의도한 작업, 즉 파일 열기, 프로세스 생성, 네트워크로 데이터 전송 등을 커널에 요청합니다. 흔히 셸이라고 묶어 부르는 대상에는 두 가지 범주가 있습니다. 하나는 CLI 셸(Bash, Zsh, Fish, Dash, sh, Ksh, Csh 계열)이고, 다른 하나는 GNOME Shell이나 KDE Plasma 같은 그래픽 환경입니다. 그래픽 환경은 창을 관리하고, CLI 셸은 명령을 실행합니다. 서버 작업은 두 번째 범주에서 이루어집니다. 대부분의 서버 배포판에서 기본으로 제공되는 셸은 Bash입니다. 다만 Debian과 Ubuntu에서 /bin/sh는 Dash입니다. Dash는 더 작고 빠른 셸로, 부팅 시간을 실제로 줄여 주기 때문에 시스템이 스크립트용으로 사용합니다.
핵심 사실 요약:
- Bash는 대부분의 리눅스 서버 배포판에서 기본 사용자 셸입니다.
- Dash는 Bash보다 약 4배 빠르게 시작하며, Debian과 Ubuntu에서 /bin/sh로 동작합니다(Arch Wiki).
- /etc/shells는 시스템이 로그인 셸로 허용하는 셸의 목록입니다.
- echo $SHELL은 기본 로그인 셸을 출력합니다. echo $0이나 ps -p $$는 지금 실제로 실행 중인 셸을 보여 줍니다.
- POSIX 호환성은 "이 스크립트를 다른 환경으로 옮길 수 있는가"를 가르는 기준입니다.
- Zsh는 Catalina(10.15) 이후 macOS의 기본 셸입니다.
- Fish는 별도 설정 없이 자동 완성 제안과 구문 강조를 제공하는 주요 셸 중 유일한 제품입니다.
- rbash는 제한이 걸린 Bash로, 자유로운 이동을 막아야 하는 계정에 사용합니다.
리눅스 셸이란?
리눅스 셸은 텍스트 입력을 커널이 실제로 처리할 수 있는 작업으로 바꾸는 프로그램입니다. ls나 grep 같은 명령이 일반 프로그램으로 존재하는 사용자 공간과, 파일 읽기, 프로세스 생성, 네트워크 카드 제어처럼 특권이 필요한 작업이 이루어지는 커널 공간 사이에 위치합니다. 셸이 없으면 사용자가 커널에 접근할 방법이 없으며, 문을 두드릴 곳조차 없는 상태가 됩니다.
현대의 셸은 Enter 키를 누를 때 거의 같은 과정을 거칩니다.
- 읽기: 셸이 터미널이나 실행 중인 스크립트에서 한 줄을 가져옵니다.
- 토큰화와 구문 분석: 입력한 줄을 단어, 연산자(|, >, &), 예약어로 나눕니다.
- 확장: 치환이 필요한 부분을 바꿉니다. 변수($HOME), 글롭(*.log), 명령 치환($(date))이 여기에 해당합니다.
- 경로 찾기: $PATH에서 실행 파일을 찾거나, 내장 명령이면 검색을 건너뜁니다.
- 실행: fork()로 자식 프로세스를 만들고, execve()로 그 안에 프로그램을 불러옵니다.
- 대기와 보고: 부모 셸은 자식 프로세스가 끝날 때까지 기다린 뒤 종료 코드($?)를 확인하고 프롬프트를 다시 띄웁니다.
사용자 공간과 커널 공간의 경계에서 셸 선택의 차이가 실제로 드러납니다. 셸은 명령을 분석하고, 확장하고, 리디렉션하고, 무엇을 호출할지 결정하는 조율자입니다. 커널은 일반 프로그램이 직접 수행할 수 없는 특권 작업을 처리합니다. 셸을 바꾸면 구문 분석 규칙과 확장 방식이 바뀌지만, 커널의 동작은 전혀 바뀌지 않습니다. 규칙을 세부적으로 확인해야 한다면 GNU Bash 참조 매뉴얼을 참고하는 것이 표준입니다.
리눅스 셸의 주요 기능
현대의 셸은 대부분 같은 도구 모음을 제공합니다. 기본 기능과 사용 패턴도 거의 같습니다. 달라지는 것은 각 기능을 얼마나 자주 쓰느냐입니다. 노트북에서는 가끔 경로를 탭으로 완성하는 정도지만, 서버에서는 파이프라인을 중심으로 일하게 됩니다. 새벽 3시에 경고를 유발한 정확한 502 급증 지점을 찾으려고 이틀치 로그를 grep으로 뒤지는 일이 흔합니다. 이것은 이론이 아니라 서버 작업의 대부분입니다.
| 기능 / 구성 요소 | 역할 | 서버 실무 예시 |
|---|---|---|
| 명령 기록 | 실행한 명령을 ~/.bash_history에 저장해 다시 호출하고 감사에 활용합니다. | 장애 발생 후 history로 관리자 세션을 포렌식 검토합니다. |
| 탭 완성 | Tab 키로 명령, 경로, 인자를 완성합니다. | /var/lib/postgresql/ 아래의 긴 경로를 빠르게 이동합니다. |
| 파이프(|) | 한 프로세스의 표준 출력을 다음 프로세스의 표준 입력으로 보냅니다. | 로그 분류를 위해 journalctl -u nginx | grep 502 | awk '{print $1}'를 실행합니다. |
| 입출력 리디렉션(>, >>, <, 2>&1) | 표준 스트림을 파일이나 디스크립터로 보내거나 받습니다. | ./backup.sh > /var/log/backup.log 2>&1로 모든 출력을 저장합니다. |
| 환경 변수 | 코드를 바꾸지 않고 프로세스 동작을 설정합니다. | systemd가 유닛 파일에 DATABASE_URL=...을 주입합니다. |
| 셸 스크립팅 | 파일에 적힌 명령을 순서대로 실행합니다. | 매일 밤 로그를 회전시키는 /etc/cron.daily/logrotate를 실행합니다. |
| 작업 제어(&, fg, bg, jobs) | 프로세스를 백그라운드로 보내거나, 전경으로 가져오거나, 목록을 확인합니다. | 점검 시간에 & 옵션으로 시작한 장시간 rsync 미러링을 관리합니다. |
| 별칭 | 자주 쓰는 명령에 짧은 이름을 붙입니다. | 반복되는 컨테이너 작업을 위해 alias dc='docker compose'를 설정합니다. |
| 프롬프트 | 사용자, 호스트, 경로, 종료 상태를 PS1로 설정해 표시합니다. | 잘못된 서버에서 rm -rf를 실행하지 않도록 호스트 이름 앞에 색을 입힙니다. |
| 셸 내장 명령 | fork() 없이 실행되는 내부 명령(cd, export, read, set)입니다. | 오류 시 즉시 중단되도록 엄격 모드 스크립트에 set -euo pipefail을 씁니다. |
파이프와 리디렉션은 실제로 계속 쓰게 되는 기능입니다. 모든 모니터링 파이프라인, 모든 로그 분류 스크립트, "오전 4시에 Postgres가 왜 재시작됐을까" 같은 모든 조사가 결국 파이프 체인과 몇 개의 리디렉션으로 줄어듭니다. journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn 같은 명령은 일회성처럼 보이지만 그렇지 않습니다. 전혀 다른 장애에서도 몇 년 동안 재사용하게 되는 패턴입니다. 이 명령이 효과적인 이유는 셸이 작은 단일 목적 프로그램들을 조합해 각각보다 큰 작업을 만들기 때문입니다. 수십 년이 지난 지금도 유닉스 철학이 놀라울 만큼 잘 유지되고 있는 셈입니다.
리눅스 셸의 종류
셸 환경은 사람들이 자주 혼동하는 두 가지 큰 범주로 나뉩니다. CLI 셸은 이 가이드가 실제로 다루는 대상으로, Bash, Zsh, Fish, Dash, Ksh, Csh 계열이 여기에 속합니다. 이들은 명령을 해석하고, 스크립트를 실행하고, 작업을 관리합니다. GNOME Shell이나 KDE Plasma 같은 그래픽 셸은 데스크톱 환경을 관리합니다. 서버 인프라는 전적으로 CLI 셸 위에서 동작합니다.
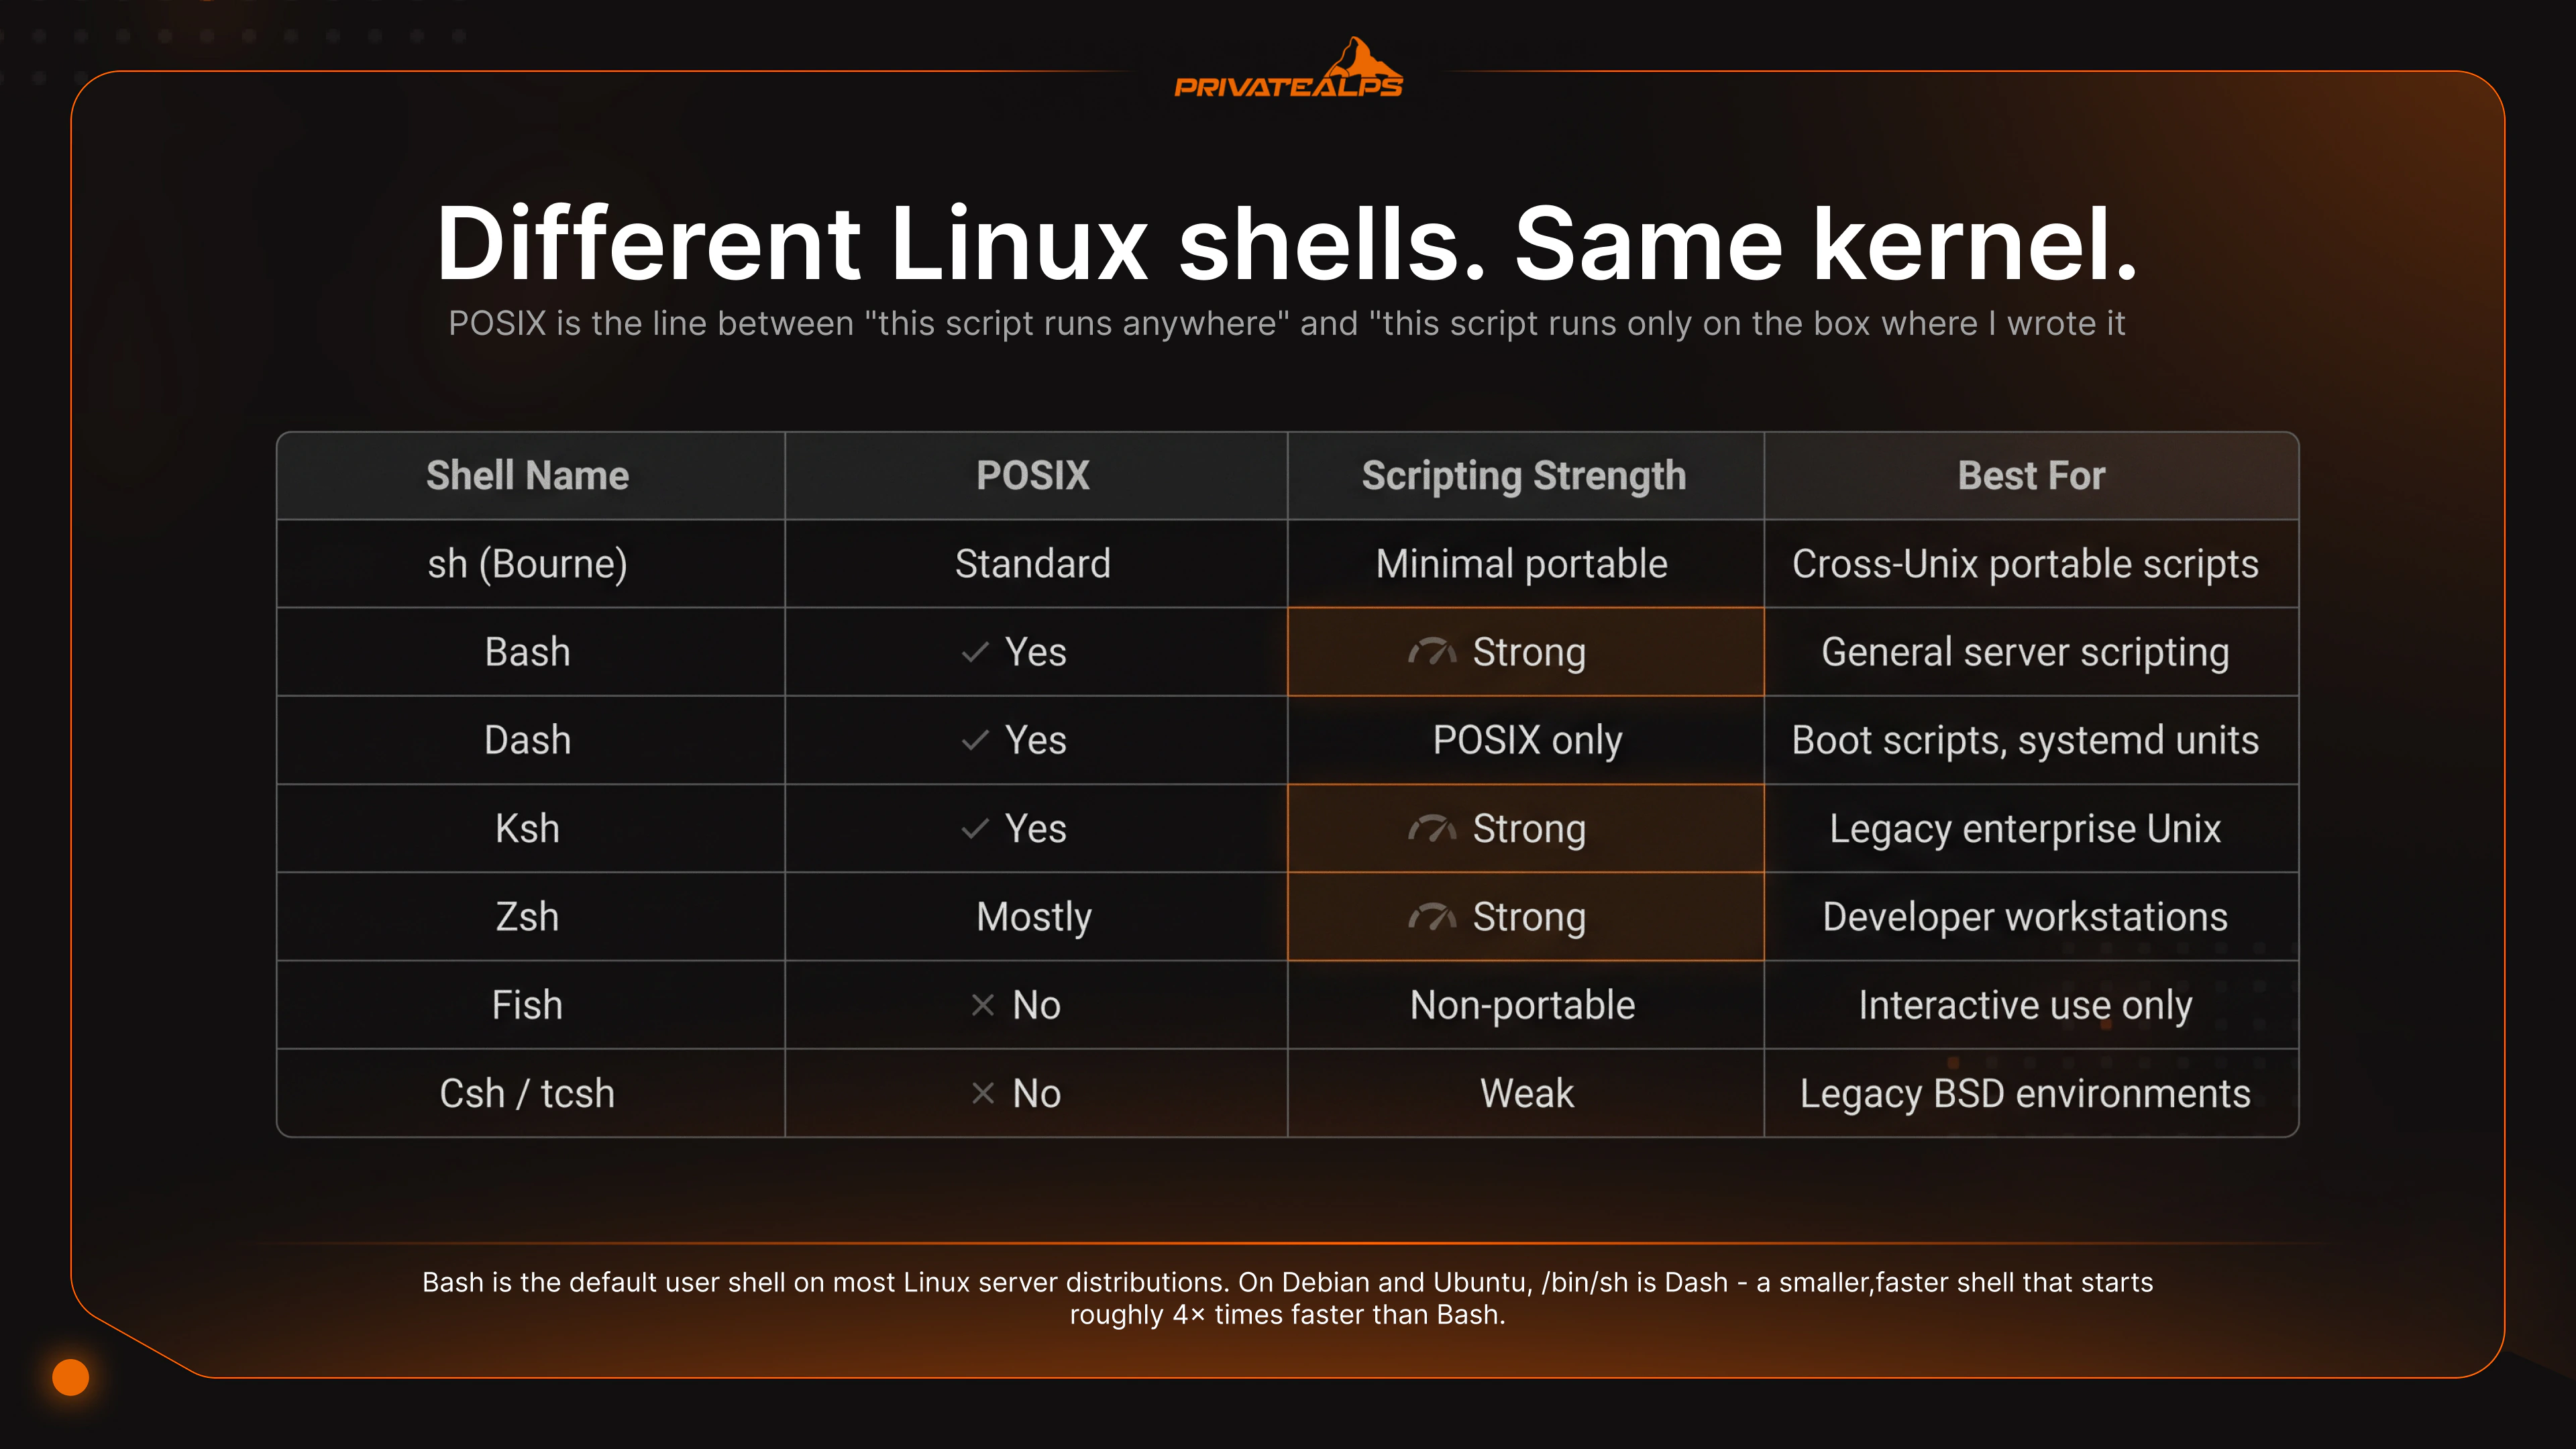
| 셸 | 출처 | POSIX 호환 | 대화형 사용 강점 | 스크립팅 적합성 | 기본 제공 환경 |
|---|---|---|---|---|---|
| Bash | GNU, 1989년 | 대체로 호환(확장 기능 때문에 엄격한 POSIX와는 다름) | 명령 기록, readline, 배열 | 범용 서버 스크립트 | RHEL, Fedora, Debian(로그인), Ubuntu(로그인) |
| Dash | Debian, 1997년 | 호환 | 최소 기능 | POSIX 전용 부팅 및 init 스크립트 | Debian/Ubuntu의 /bin/sh |
| Zsh | Paul Falstad, 1990년 | 대체로 호환 | 고급 완성 기능, 테마, 플러그인 | 괜찮지만 이식성 목적으로는 거의 쓰지 않음 | macOS(Catalina 이후) |
| Fish | 2005년 | 비호환 | 자동 완성 제안, 구문 강조, 웹 UI 설정 | Fish 전용 스크립트, 이식 불가 | 기본 제공 없음 |
| Ksh | AT&T Bell Labs, 1983년 | 호환 | 무난함 | AIX/HP-UX 레거시 스크립트 | 일부 기업용 유닉스 |
| Csh/Tcsh | BSD, 1978년 | 비호환 | C 계열 문법 | 스크립팅에는 피하는 것이 좋음 | 일부 BSD 기본값 |
| rbash | GNU | 해당 없음 | Bash의 제한된 하위 집합 | 보안상 제약이 필요한 계정 | 기본값 아님, 수동 설정 필요 |
Bash는 서버 작업에서 실무적인 기본 선택입니다. 어디에나 설치되어 있고 문서화가 잘 되어 있으며, 거의 모든 일반적인 자동화 작업에 대한 동작 예제가 커뮤니티에 쌓여 있습니다. 배열, [[ ]] 조건식, 프로세스 치환, here-string을 모두 사용할 수 있습니다. 기억해야 할 함정은 Debian과 Ubuntu에서 /bin/sh가 Bash가 아니라는 점입니다. Bash를 쓰려면 #!/bin/bash라고 명시하십시오. Debian 계열 시스템에서 /bin/sh가 Bash일 것이라고 가정해서는 안 됩니다.
Dash는 Debian과 Ubuntu에서 /bin/sh가 가리키는 셸입니다. 최소 기능만 있고 빠르며, POSIX를 엄격하게 따릅니다. 시작 속도는 Bash보다 약 4배 빠른데, 부팅 중 셸이 수십 번 fork되는 initrd와 systemd 환경에서는 이 차이가 중요합니다. 대신 Bash 전용 기능은 사용할 수 없습니다. 배열, [[ ]], 프로세스 치환이 없습니다. Dash용으로 작성한 스크립트는 POSIX 범위를 지켜야 하며, 그렇지 않으면 동작하지 않습니다.
Zsh는 Catalina 이후 macOS의 기본 셸이며, 대부분의 시간을 대화형 프롬프트에서 보내는 개발자들이 많이 고르는 셸입니다. Oh My Zsh 같은 플러그인 프레임워크를 쓰면 Git 상태 표시, 사용자 정의 테마, 확장된 완성 기능을 더할 수 있습니다. 서버에서는 로그인 셸로 쓰기에 무난한 선택입니다. 다만 자동화 스크립트 언어로는 거의 쓰지 않습니다. 이식성과 도구 지원 모두 Bash에 유리하기 때문입니다.
Fish는 예외적인 셸입니다. 자동 완성 제안과 구문 강조를 별도 설정 없이 바로 사용할 수 있습니다. 개발자 워크스테이션에서의 대화형 사용 경험은 이 목록의 어떤 셸보다 뛰어납니다. 그러나 한계는 의도된 것입니다. Fish는 POSIX가 아닙니다. Fish용으로 작성한 스크립트는 Bash에서 실행되지 않으며, 실행될 수도 없습니다. UX가 마음에 든다면 개인 로그인 셸로 Fish를 쓰되, 실제 자동화는 Bash나 POSIX sh에 두십시오. Fish 문법은 운영 환경 스크립트에 나타나서는 안 됩니다.
Ksh는 아직 AIX나 HP-UX를 운영하는 조직, 또는 20년 전 기업용 유닉스를 위해 작성된 스크립트를 유지보수하는 환경에서 쓰입니다. 이 스크립트들은 ksh88과 ksh93 문법을 기대합니다. 다른 셸을 쓰려면 스크립트를 다시 작성해야 합니다. 기업용 레거시 유닉스 스크립트를 유지보수하는 상황이 아니라면, Ksh는 적절한 출발점이 아닙니다.
rbash는 특정 기능을 끈 Bash입니다. PATH 변경, 리디렉션 사용, 경로에 /가 포함된 명령 실행, 읽기 전용 변수 수정 등이 제한됩니다. 한두 개의 특정 명령만 실행해야 하는 서비스 계정이나 제한된 다중 테넌트 로그인에 유용합니다. 다만 이것만으로는 실제 보안 경계가 되지 않습니다. awk, vim 등 셸 실행을 허용하는 도구를 통해 제한을 우회하는 방법이 잘 알려져 있습니다. 제한이 실제로 유지되어야 한다면 chroot나 컨테이너 격리와 함께 사용하십시오.
서버에서의 셸 스크립트 작성: 실제로 중요한 것
서버의 셸 스크립트는 데모용 코드가 아닙니다. 아무도 확인하지 않는 cron 작업을 실행하고, 부팅 시 시작되는 systemd 유닛 안에서 동작하며, 배포와 롤백 사이에서 마지막 방어선 역할을 합니다. 운영 환경에서 살아남는 스크립트와 장애를 일으키는 스크립트를 가르는 습관은 비교적 간단하며, 대부분 한 가지로 귀결됩니다. 조용히 넘어가지 말고 크게 실패하도록 만드는 것입니다.
셔뱅은 선택이 아닙니다. 모든 스크립트의 첫 줄에는 어떤 인터프리터로 실행할지 명시해야 합니다. Bash 스크립트는 #!/bin/bash, Dash에서 실행해야 하는 POSIX 전용 스크립트는 #!/bin/sh를 사용합니다. 셔뱅을 생략하면 파일을 어떤 셸이 실행하느냐에 따라 동작이 달라지며, 이는 배포판, cron 구현, systemd 설정에 따라 다릅니다. 같은 스크립트가 한 환경에서는 제대로 동작하다가 다른 환경에서는 아무 경고 없이 잘못된 작업을 수행할 수 있습니다.
엄격 모드가 기본입니다. 운영용으로 작성하는 모든 Bash 스크립트 맨 위에 set -euo pipefail을 넣으세요. -e는 0이 아닌 반환 코드가 나오면 즉시 종료합니다. -u는 설정되지 않은 변수를 오류로 처리합니다. -o pipefail은 파이프의 실패가 가장 오른쪽 명령에 가려지지 않고 전파되도록 합니다. 옵션은 세 개뿐이지만 대부분의 명백한 함정이 사라집니다.
배포 전에 ShellCheck를 실행하세요. ShellCheck는 셸 스크립트용 정적 분석 도구입니다. 따옴표 누락 버그, 의도하지 않은 단어 분할, 더 이상 권장되지 않는 문법, 맞아 보이지만 실제로는 잘못된 여러 패턴을 잡아냅니다. 스크립트 하나를 검사하는 데 몇 초면 충분합니다. 같은 버그를 데이터 손실이 발생한 뒤 운영 환경에서 찾는다면 훨씬 오래 걸립니다.
변수 확장은 따옴표로 감싸세요. $var가 아니라 "$var"로 쓰세요. 따옴표 없는 변수는 단어 분할과 글로브 확장을 거치므로, 변수에 공백이나 와일드카드가 있거나 비어 있을 때 예상치 못한 결과가 나옵니다. 원칙은 간단합니다. 특별히 확장 동작이 필요한 경우가 아니라면 변수 참조는 항상 큰따옴표로 감싸세요.
eval은 피하세요. eval은 문자열을 셸 코드로 실행합니다. 그 문자열의 일부라도 사용자 입력, 환경 변수, 또는 완전히 통제하지 못하는 파일에서 왔다면 코드 인젝션 경로가 열린 것입니다. eval이 실제로 필요한 경우는 매우 좁습니다. 운영 스크립트에서 eval을 쓰는 대부분의 사례는 사실 패턴 매칭 버그를 감춘 것입니다.
셸 보안: 사람들이 놓치는 계층
셸 계층의 보안은 방화벽 규칙이나 패치 주기만큼 주목받지 못합니다. 하지만 그래야 하는 이유는 없습니다. 대부분의 관리자 접근이 셸에서 이루어지고, 중요한 실수 역시 대부분 셸에서 발생하기 때문입니다.
로그인 셸과 /etc/shells. 사용자의 로그인 셸로 지정하는 셸은 모두 /etc/shells에 등록되어 있어야 합니다. 이는 PAM이 강제하며 su, sudo, SSH와 관련됩니다. 해당 파일에 없는 셸은 특정 인증 경로에서 로그인 셸로 허용되지 않습니다. SSH나 sudo로 인증해야 하는 계정에 특이한 셸을 설정하기 전에 /etc/shells를 먼저 확인하세요.
SSH와 셸 제한. sshd_config의 AllowUsers와 AllowGroups는 SSH로 인증할 수 있는 계정 자체를 제한합니다. 여기에 ForceCommand를 조합하면 인증 후 계정이 실행할 수 있는 명령을 제한할 수 있습니다. 특정 명령 하나만 실행해야 하는 서비스 계정에는 범용 대화형 셸이 필요하지 않으며, ForceCommand를 쓰면 이 의도가 SSH 데몬 설정에 명확히 드러납니다.
명령 단위 로깅을 위한 auditd. 셸은 ~/.bash_history에 명령을 기록하지만, 이 파일은 사용자가 제어할 수 있고 쉽게 지울 수 있습니다. auditd는 커널 수준에서 execve 시스템 콜을 기록합니다. 즉, 모든 exec 호출, 누가 호출했는지, 어떤 인자가 전달되었는지를 남깁니다. PCI DSS나 HIPAA 같은 컴플라이언스 환경이나, 사고 이후 포렌식이 중요한 인프라에서는 셸 기록으로는 의도적으로 제공할 수 없는 감사 추적을 auditd가 제공합니다.
권장 보안 강화 체크리스트:
- sshd_config에서 AllowUsers 또는 AllowGroups로 SSH 접근을 제한하세요.
- 명령 단위 감사 추적을 위해 auditd가 execve 시스템 콜을 기록하도록 설정하세요.
- 배포 전에 모든 스크립트에 shellcheck를 실행하세요.
- 모든 변수 확장은 "$var"처럼 따옴표로 감싸고, 맨 $var는 쓰지 마세요.
- 스크립트에서 eval과 검증되지 않은 사용자 입력은 사용하지 마세요.
- exec >> /var/log/script.log 2>&1로 스크립트 출력을 알려진 위치에 기록하세요.
용도에 맞는 리눅스 셸 종류 선택하기
모든 상황에 정답인 셸은 없습니다. 작업에 맞는 셸이 있을 뿐입니다. 스크립트 실행과 대화형 세션, 이식성과 기능, 서버 한 대와 여러 대의 서버 집합은 각각 다른 답을 요구합니다. 대부분의 서버 스크립트 작업에는 Bash가 안전한 기본값입니다. 부팅 속도가 실제로 중요하다면 Dash가 적합합니다. 나중에 BSD나 macOS로 옮겨도 동작해야 하는 스크립트에는 POSIX sh를 사용하세요. 많은 팀이 저지르는 실수는 잘못된 셸을 고르는 것이 아닙니다. 일관되지 않은 셔뱅으로 환경마다 셸을 뒤섞고, 그 불일치를 가장 나쁜 시점에 운영 환경에서 발견하는 것입니다.
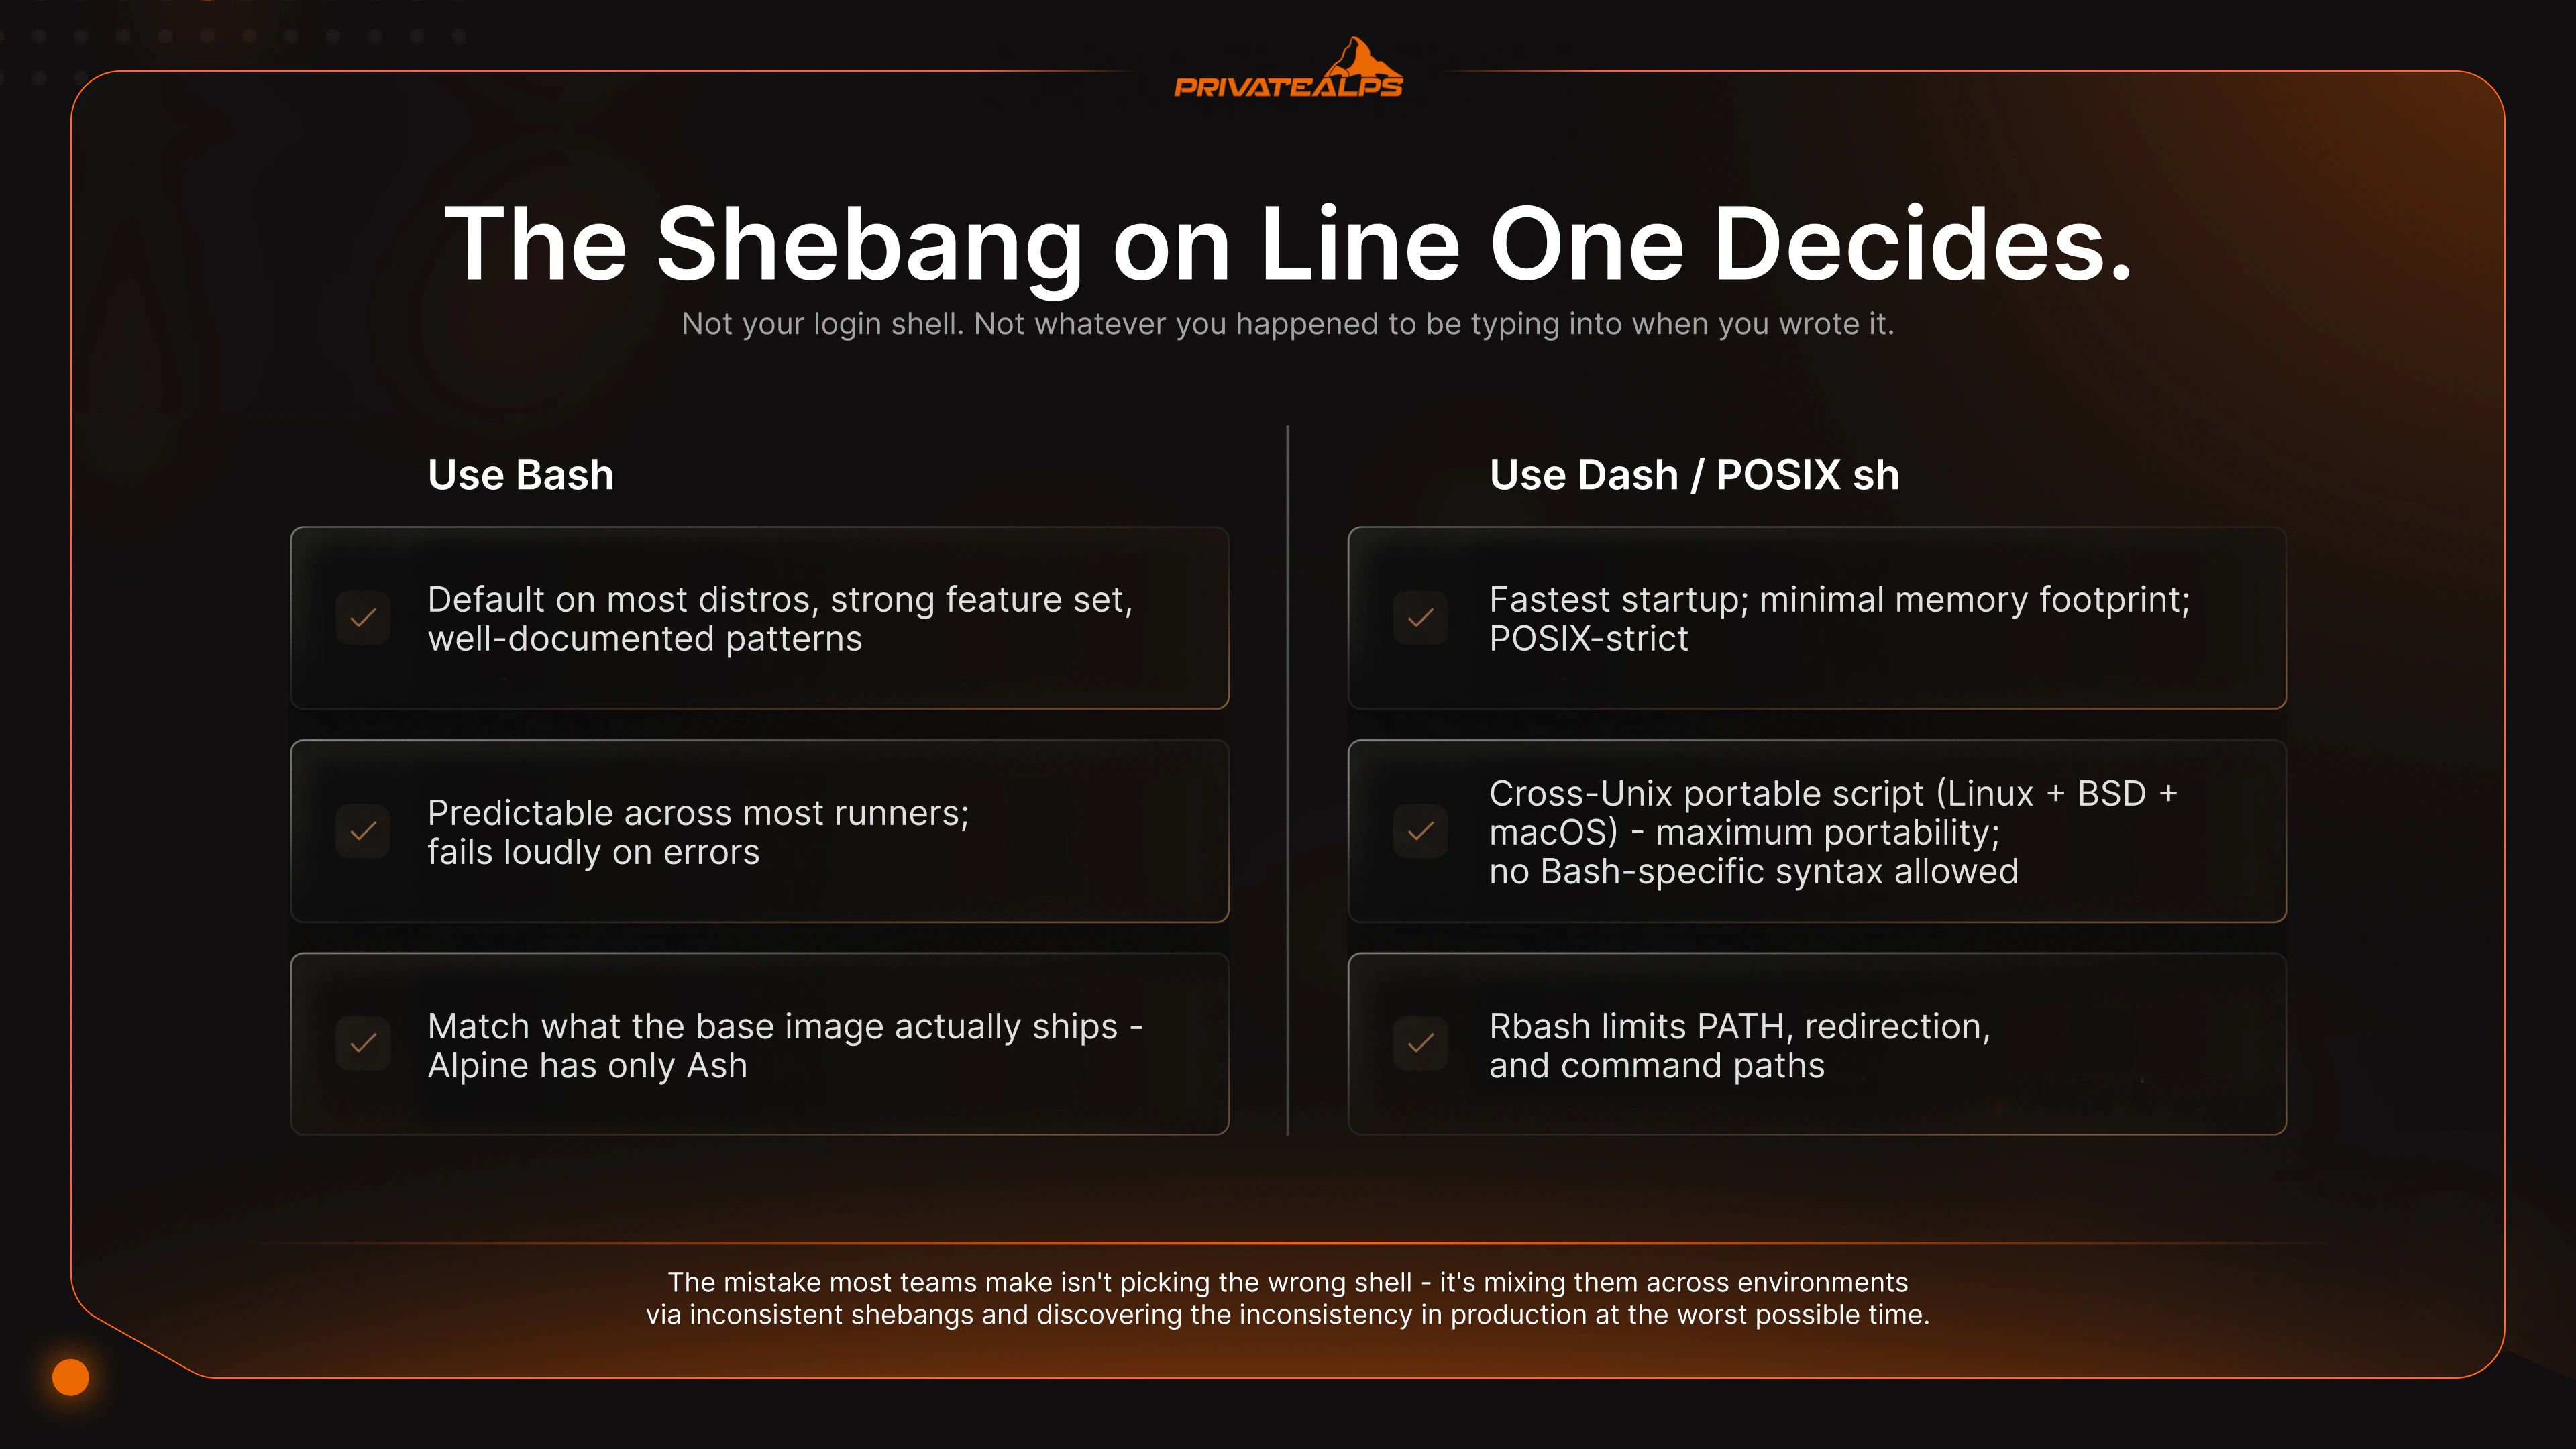
| 시나리오 | 권장 셸 | 이유 |
|---|---|---|
| 일반 서버 자동화(cron, 배포 훅) | Bash | 대부분의 배포판에서 기본 제공되고, 기능이 풍부하며, 활용 사례가 잘 정리되어 있습니다. |
| 부팅 스크립트, systemd ExecStartPre, init 래퍼 | Dash (/bin/sh) | 가장 빠른 시작 속도, 최소 메모리 사용량, POSIX 엄격 준수. |
| Unix 간 이식 가능한 스크립트(Linux + BSD + macOS) | POSIX sh | 최대 이식성. Bash 전용 문법은 사용할 수 없습니다. |
| 개발자 워크스테이션, 일상적인 대화형 사용 | Zsh 또는 Fish | 더 나은 자동 완성, 구문 강조, 기록 검색. |
| 레거시 엔터프라이즈 스크립트 마이그레이션(AIX, HP-UX) | Ksh | ksh88/ksh93 소스와 네이티브 호환. |
| 접근이 제한된 사용자 계정 | rbash | PATH, 리다이렉션, 명령 경로를 제한합니다. chroot와 함께 사용하세요. |
| CI/CD 파이프라인 스크립트 | set -euo pipefail을 적용한 Bash | 대부분의 러너에서 예측 가능하게 동작하며, 오류 시 크게 실패합니다. |
| 컨테이너 ENTRYPOINT 스크립트 | Bash 또는 sh(이미지에 따라 다름) | 기반 이미지가 실제로 제공하는 셸에 맞추세요. Alpine에는 Ash만 있습니다. |
특정 서버의 기본 셸은 우연처럼 느껴질 때도 실제로는 우연이 아닙니다. Ubuntu와 Debian에서는 로그인 셸이 Bash지만 /bin/sh는 Dash입니다. 즉, 같은 코드 한 줄이 실제로 어떤 인터프리터를 호출했느냐에 따라 전혀 다르게 동작할 수 있습니다. RHEL, Fedora, CentOS에서는 /bin/sh와 로그인 셸이 모두 Bash로 연결되며, sh는 POSIX 모드로 실행됩니다. Alpine 컨테이너는 Ash만 제공하므로, Alpine 이미지에서 Bash 스크립트는 배열을 만나는 순간 실패합니다. 이식성 원칙은 짧습니다. 셔뱅을 매번 명시하세요. /bin/sh가 Bash라고 가정하지 마세요. 중요한 서버에 올리기 전에 반드시 ShellCheck를 실행하세요.
요약
리눅스 셸은 사용자와 커널 사이에 있습니다. 잘못 고르면 스크립트가 쉽게 깨지고, 부팅 시간이 서서히 늘어나며, 아무도 눈치채지 못하는 사이에 보안 상태가 흐트러집니다. 리눅스에서 사용할 수 있는 셸 종류 가운데 일반 서버 스크립트에는 Bash가 올바른 기본값입니다. 부팅 속도가 중요한 Debian 계열 시스템에서는 /bin/sh가 Dash를 가리키도록 하는 것이 좋습니다. 통제할 수 없는 환경에서 실행해야 하는 스크립트에는 POSIX sh가 안전한 선택입니다. 그리고 실제로 어떤 인터프리터가 실행될지는 첫 줄의 셔뱅이 결정합니다. 로그인 셸도, 스크립트를 작성할 때 입력하고 있던 셸도 아닙니다. 이 부분을 잘못 설정하면 전날까지 잘 돌아가던 스크립트를 디버깅하느라 토요일 오후를 통째로 날릴 수 있습니다.
셸 계층을 완전히 통제하고 싶다면, 즉 root 접근, 제한 없는 셸 변경, 원하는 방식의 chsh 실행, 필요한 방식의 auditd 설정, 커널 파라미터 조정이 필요하다면 베어메탈급 통제가 가능한 리눅스 VPS가 빛을 발합니다. PrivateAlps는 이런 환경을 스위스에서 revDSG 규정에 따라 호스팅합니다. 데이터가 물리적으로 어디에 있는지가 중요하다면 이 점은 꽤 중요합니다. privatealps.net
자주 묻는 질문
리눅스에서 셸이란 무엇인가요?
리눅스의 셸은 사용자가 입력한 내용을 커널이 처리할 수 있는 작업으로 바꿔 주는 프로그램입니다. 사용자 공간과 커널 공간 사이에 위치합니다. 사용자는 셸과 대화하고, 셸은 커널과 대화합니다. 셸이 없다면 텍스트 입력으로 운영체제를 다룰 방법이 없어서, 커널은 있어도 무엇을 요청할 방법이 없게 됩니다.
리눅스 셸의 종류에는 어떤 것들이 있나요?
실제로 자주 만나게 되는 CLI 셸은 Bash, Dash, Zsh, Fish, Ksh, 그리고 Csh 계열입니다. 리눅스에서 사용할 수 있는 셸 종류 가운데 POSIX를 준수하는 Bash, Dash, Ksh, sh는 이식 가능한 스크립트에 쓸 수 있습니다. Fish와 Csh는 그렇지 않습니다. 같은 목록은 Unix의 역사적인 셸 종류도 포함합니다. Bash, Ksh, Csh 계열은 모두 원래 Unix 시스템에서 시작되었고, 이후 리눅스에도 들어왔습니다. GNOME Shell과 KDE Plasma도 셸이라고 불리지만, 실제로는 다른 범주입니다. 명령을 실행하기보다는 창과 로그인 세션에 관한 것입니다.
sh와 Bash의 차이는 무엇인가요?
sh는 POSIX 표준입니다. 기능은 최소한이고 무엇보다 이식성에 초점을 맞춥니다. Bash는 배열, [[ ]], 프로세스 치환, readline 편집 같은 기능을 더한 상위 집합으로, 유용한 기능이 많습니다. 다만 많은 사람이 걸리는 함정이 있습니다. Debian과 Ubuntu에서 /bin/sh는 Dash로 연결되는 심볼릭 링크입니다. 따라서 #!/bin/sh 셔뱅을 쓰면서 Bash 전용 기능을 사용하면, 스크립트는 Dash에서 실행되어 실패합니다. 시스템에 bash가 설치되어 있더라도, 결정권을 가진 것은 셔뱅입니다.
리눅스 서버 스크립트 작성에 가장 좋은 셸은 무엇인가요?
일반 자동화에는 Bash를 쓰세요. 어디서나 사용할 수 있고, 거의 모든 작업에 참고할 만한 예제가 있습니다. 부팅 스크립트나 systemd 유닛 보조 도구에는 Dash(/bin/sh)가 좋습니다. 시작 속도가 실제로 측정 가능한 차이를 만드는 곳이기 때문입니다. 적극적으로 피해야 할 것은 Debian 계열 배포판에서 Bash 문법을 #!/bin/sh와 섞어 쓰는 것입니다. 한 서버에서는 잘 돌아가다가 다음 서버에서는 아무 경고 없이 잘못 동작하는 스크립트가 바로 이런 경우입니다.
리눅스에서 현재 사용 중인 셸은 어떻게 확인하나요?
echo $SHELL은 /etc/passwd에 있는 기본 로그인 셸을 보여 줍니다. echo $0 또는 ps -p $$는 지금 이 순간 실제로 실행 중인 셸을 보여 줍니다. 두 값은 서로 다를 수 있습니다. 예를 들어 Zsh 로그인 셸 안에서 직접 Bash 세션을 시작했다면 그렇습니다. 시스템에 설치되어 있고 로그인 셸로 허용된 셸 목록을 보려면 /etc/shells를 확인하세요.
셸과 터미널의 차이는 무엇인가요?
터미널(gnome-terminal, iTerm2, xterm, Alacritty 등 사용하는 무엇이든)은 창을 그리고 키보드 입력과 화면 출력을 처리하는 애플리케이션입니다. 셸은 그 안에서 실행되며 입력한 명령을 해석하는 프로그램입니다. 터미널은 입출력을 담당하고, 셸은 논리를 담당합니다. 같은 Bash 프로세스는 기본 xterm에서 실행하든, 커스텀 글꼴과 합자를 쓰는 화려한 터미널에서 실행하든 똑같이 동작합니다.
Fish 셸은 운영 서버에 적합한가요?
Fish는 대화형으로 쓰기에 훌륭합니다. 하지만 의도적으로 POSIX를 따르지 않기 때문에, Fish로 작성한 스크립트는 다른 곳으로 옮겨 쓸 수 없습니다. Bash 환경에 그대로 넣으면 좋은 결과를 기대할 수 없습니다. 따라서 서버에서 개인 로그인 셸로 쓰는 것은 UX가 마음에 든다면 괜찮습니다. 하지만 실제 자동화는 Bash나 POSIX sh에 두어야 합니다. 다른 사람이나 다른 시스템이 결국 실행하게 될 스크립트에 Fish 문법이 섞이지 않도록 하세요.
제한 셸(rbash)이란 무엇이며, 언제 사용해야 하나요?
rbash는 제동 장치가 걸린 Bash입니다. 사용자는 PATH를 바꿀 수 없고, 출력을 리다이렉션할 수 없으며, 경로에 /가 포함된 명령을 실행할 수 없고, readonly로 표시된 변수를 수정할 수 없습니다. 다중 테넌트 서버의 접근이 제한된 사용자 계정이나, 특정 작업 하나만 맡은 기술 서비스 사용자에게 유용합니다. 다만 분명히 말해 두자면, rbash만으로는 실질적인 보안 경계가 되지 않습니다. 사람들은 셸 실행을 허용하는 vim, awk 같은 내장 도구를 통해 이를 우회합니다. 사용자를 확실히 가두고 싶다면 chroot나 컨테이너 격리와 함께 사용하세요.
