



VPN이란 무엇이고 어떻게 작동할까? VPN 작동 원리 종합 가이드
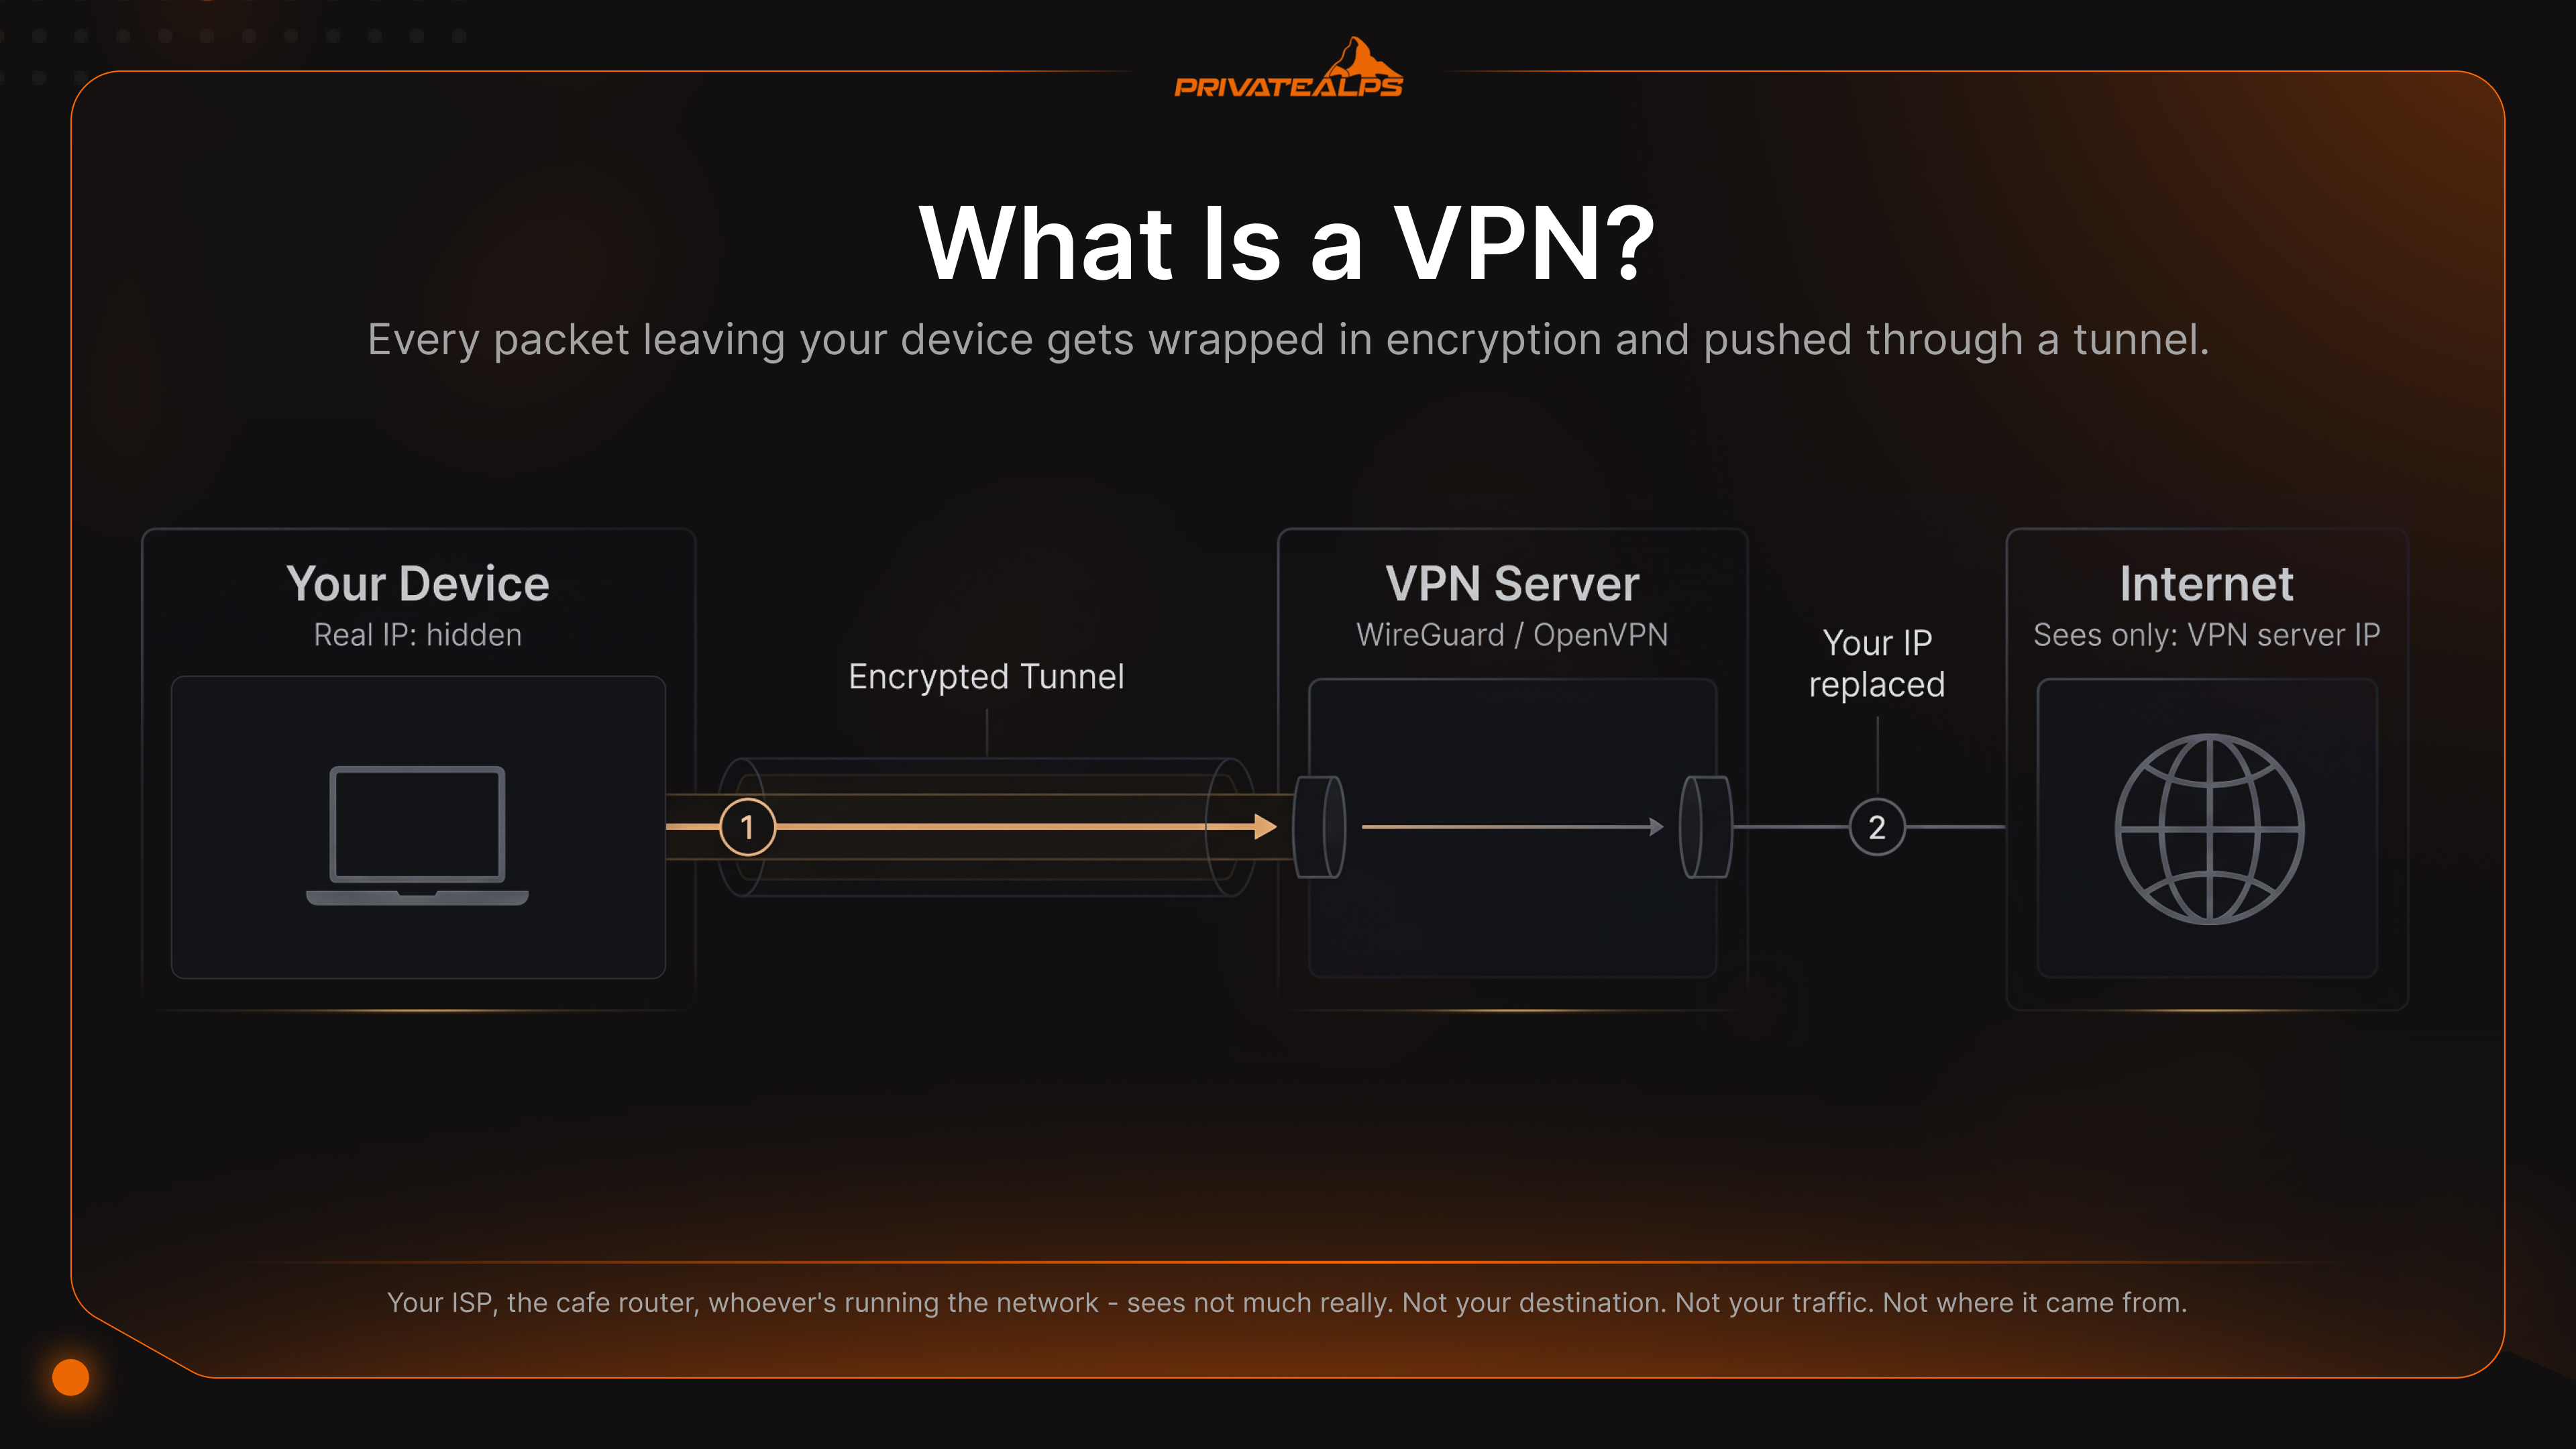
먼저 요약해 드리겠습니다. VPN(가상 사설망, Virtual Private Network)은 기기와 원격 서버 사이를 잇는 암호화된 터널입니다. 사용자의 IP를 숨기고, 중간 네트워크를 지나는 트래픽을 감시하는 누구로부터든 보호합니다. VPN 작동 원리를 간단히 말하면 이렇습니다. 기기가 모든 패킷을 암호화해 VPN 서버로 보내면, 서버는 암호를 푼 트래픽을 자신의 IP로 바꿔 목적지로 전달합니다. 따라서 접속하는 웹사이트, 인터넷 서비스 제공자(ISP), 카페 공유기 등 어느 쪽도 사용자를 보지 못합니다. 그들이 보는 것은 서버뿐입니다.
이 글은 용어 사전이 아닙니다. 동료가 화이트보드 앞에서 설명해 주기를 바라는 것과 같은 해설을 목표로 합니다. 글을 끝까지 읽으면 터널 안에서 실제로 무슨 일이 일어나는지, WireGuard, OpenVPN, IKEv2의 차이가 무엇인지(그리고 10년 전에 폐기되었어야 했던 구형 프로토콜은 무엇인지), VPN이 실제 문제를 해결하는 여덟 가지 상황, 그리고 검색 1페이지의 거의 모든 가이드가 빠뜨리는 내용, 즉 VPN이 전혀 도움이 되지 않는 경우를 알게 됩니다. 2026년 기준 전 세계 VPN 시장 규모는 수백억 달러를 넘어섰고, 주로 원격 근무와 높아진 개인정보 보호 의식에 힘입어 연간 두 자릿수 성장률을 이어가고 있습니다.
불편한 사실이 하나 있습니다. 매달 VPN 요금을 내면서도 자신이 무엇에 돈을 내고 있는지 정확히 모르는 사람이 많습니다. 그러니 처음부터 분명히 말씀드리겠습니다. VPN은 개인정보 보호 체계의 한 계층일 뿐입니다. 하나일 뿐입니다. 이 점을 넘어가면 이 가이드의 나머지 내용도 여러분이 가진 잘못된 가정을 바로잡아 주지 못합니다.
AI 요약
간단히 정리하면 이렇습니다. VPN은 인터넷 트래픽을 암호화해 원격 서버를 거치게 하고, 실제 IP를 서버의 IP로 바꾸는 소프트웨어입니다. 크게 두 가지 유형이 있습니다. 구독해서 쓰는 개인용 VPN 서비스(NordVPN, Mullvad, ProtonVPN 등)와, 원격 접속이나 사무실 간 연결을 위해 기업이 운영하는 기업용 VPN입니다. 두 유형 모두 AES-256 또는 ChaCha20-Poly1305 암호화를 기반으로 하며, 2026년 현재 실질적으로 해독이 불가능한 수준입니다.
사용자가 알아 두면 좋은 내용은 다음과 같습니다.
- AES-256: 업계 표준 대칭키 암호입니다. ChaCha20-Poly1305는 이를 대체하는 최신 방식입니다.
- WireGuard: 현재 가장 빠른 프로토콜입니다. 코드가 약 4,000줄로, OpenVPN의 약 70,000줄에 비해 훨씬 적습니다.
- 킬 스위치: VPN 터널이 끊기면 모든 인터넷 접속을 차단하는 기능입니다. 반드시 있어야 하는 기능입니다.
- 무기록 정책: 제공업체가 접속 기록을 보관하지 않는다는 방침입니다. 외부 기관이 실제로 감사한 경우에만 의미가 있습니다.
- 분할 터널링: 사용자가 고른 앱만 VPN으로 보내고, 나머지는 일반 연결로 흘려보내는 기능입니다.
- VPN을 쓴다고 익명이 되지는 않습니다. 브라우저 지문 추적, 쿠키, 로그인한 계정은 여전히 사용자를 식별할 수 있습니다.
- 자가 호스팅 VPN(자신의 서버에 설치한 WireGuard 등)은 제공업체에 대한 신뢰 문제를 아예 없애 줍니다.
VPN이란 무엇인가요?
VPN은 기기와 신뢰할 수 있는 서버 사이의 암호화된 연결입니다. 기기에서 나가는 모든 패킷은 암호화되어, 로컬 네트워크가 읽을 수 없는 터널을 통해 전달됩니다. 반대편에서는 서버가 암호를 벗기고, 패킷의 IP를 자신의 IP로 바꾼 뒤 공용 인터넷으로 내보냅니다. 터널 밖의 모든 주체, 즉 ISP, 카페 공유기, 네트워크를 운영하는 누구든 보는 것은 거의 없습니다. 목적지도, 트래픽 내용도, 출발지도 보이지 않습니다.
가상 사설망이라는 용어는 원래 공용 인프라 위에 구축한 기업의 사설 회선을 가리키는 말이었습니다. 이는 RFC 2764에서 다루는 영역입니다. 개인용 VPN은 같은 개념을 공개 인터넷의 개인 사용자에게 적용한 것입니다. ‘가상’이라는 말은 전용 물리 회선이 없다는 뜻이고, ‘사설’이라는 말은 격리를 담당하는 것이 암호화 기술이라는 뜻입니다.
VPN, 프록시, Tor는 자주 혼동됩니다. 각각의 차이를 간단히 정리하면 다음과 같습니다.
| 도구 | 암호화 대상 | IP 숨김 | 속도 | 신뢰 모델 |
|---|---|---|---|---|
| VPN | 암호화 터널을 통과하는 OS 수준의 모든 트래픽 | 예 | 빠름(5–20% 손실) | 제공업체 하나를 신뢰 |
| HTTP/SOCKS 프록시 | 설정한 앱의 트래픽만. 대개 암호화되지 않음 | 예(앱 단위) | 빠름 | 제공업체 하나를 신뢰 |
| Tor | 자원봉사자 릴레이를 거치는 3중 중첩 암호화 계층 | 예 | 느림(높은 지연 시간) | 분산형. 출발지와 목적지를 동시에 아는 단일 주체가 없음 |
| HTTPS 단독 | 특정 웹사이트로 가는 애플리케이션 데이터 | 아니요 | 가장 빠름 | 사이트의 TLS 인증서를 신뢰 |
브라우저에 설정한 SOCKS5 프록시는 브라우저가 보내는 정보만 가립니다. 나머지 OS 통신과 백그라운드 앱의 통신은 그대로 노출됩니다. DNS 요청도 밖으로 새 나갑니다. VPN은 더 아래 계층에서 동작하므로 이 모든 트래픽을 감쌉니다. Tor는 3번의 암호화 홉을 거쳐 익명성을 더 높이지만, 그 대가로 속도가 크게 떨어집니다. Tor로 동영상을 스트리밍하는 것은 시도하지 않는 편이 좋습니다.
VPN은 어떻게 작동하나요?
먼저 핵심 답부터 말씀드리겠습니다. VPN은 원격 서버와 암호 기반 핸드셰이크를 수행하고, 공유 대칭키에 합의한 뒤, 기기에 가상 네트워크 인터페이스를 만듭니다. 그리고 나가는 모든 패킷을 이 인터페이스로 보내 암호화된 봉투에 담습니다. 서버는 각 패킷의 포장을 풀어 전달합니다. 접속하는 대상은 서버의 IP만 보며, 사용자의 IP는 절대 보지 못합니다.
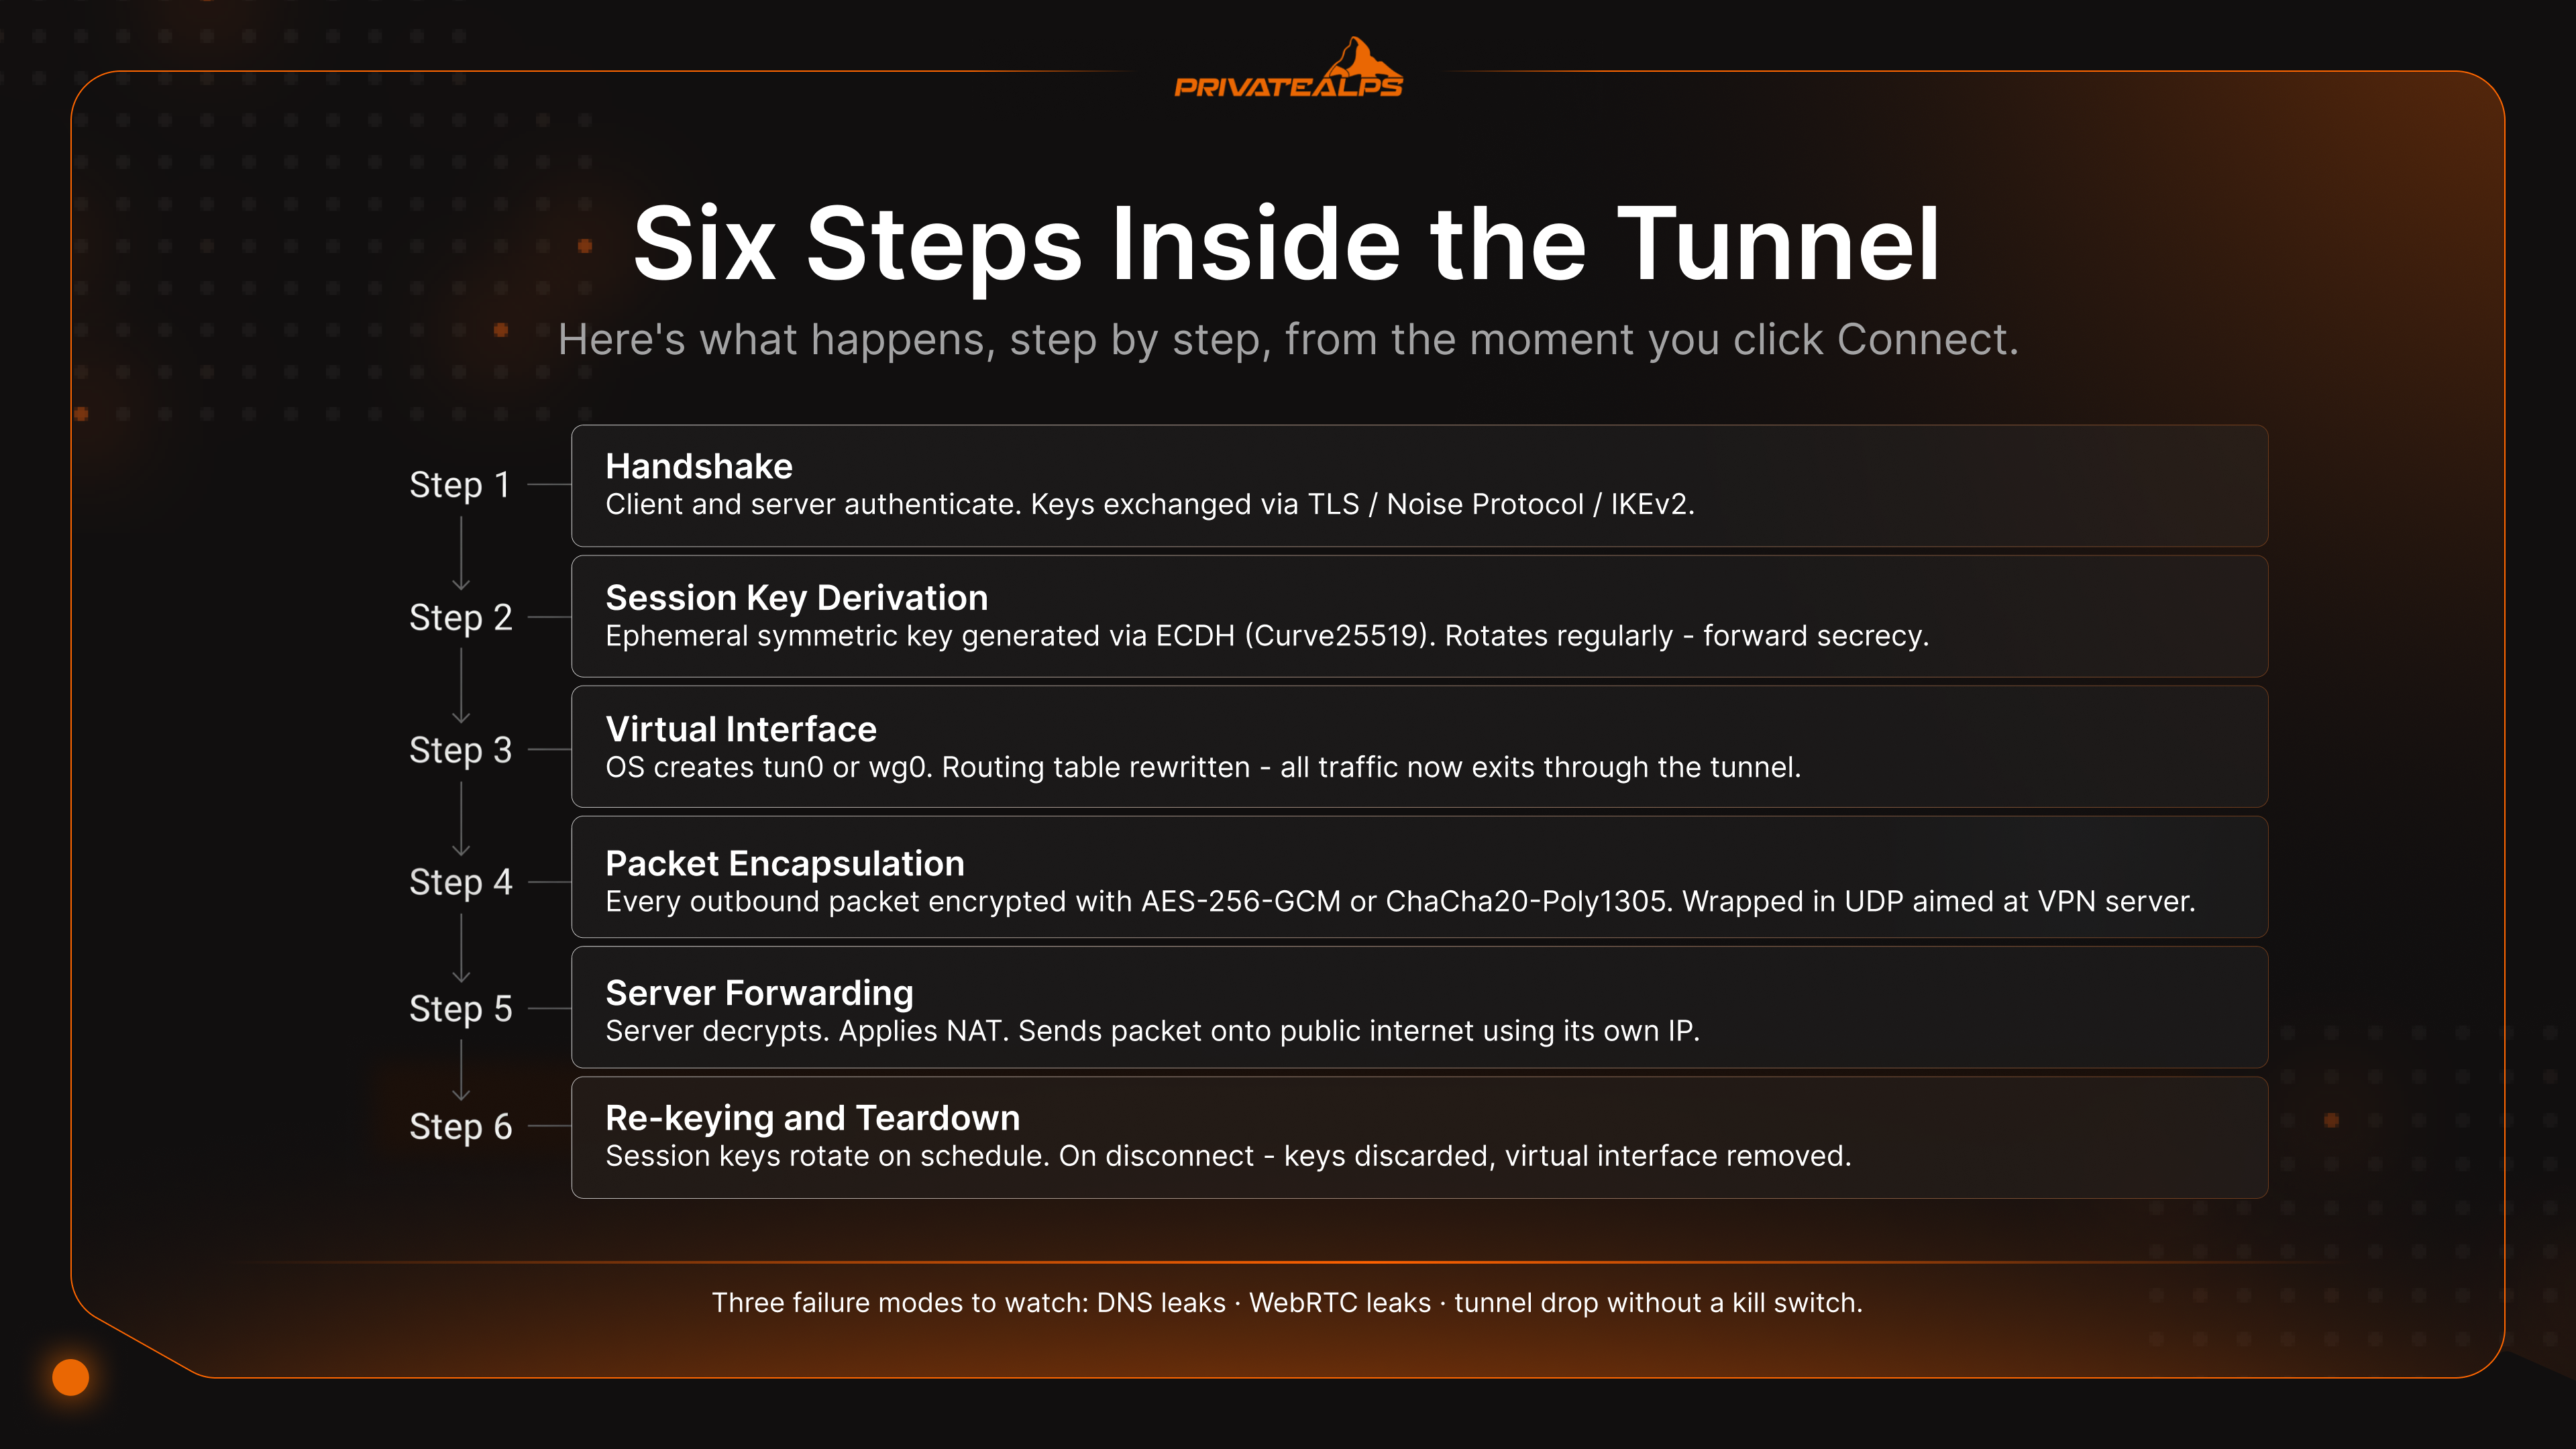
연결 버튼을 누른 순간부터 일어나는 일을 단계별로 살펴보겠습니다.
- 핸드셰이크. 클라이언트와 서버가 서로를 인증하고 키를 교환합니다. OpenVPN은 이 과정에 TLS를 사용합니다. WireGuard는 Noise Protocol Framework를 사용합니다. IKEv2는 자체 방식을 씁니다. 신원 확인은 주로 인증서나 공개키가 담당합니다.
- 세션 키 유도. 타원 곡선 디피-헬먼(ECDH)을 사용해 일회성 대칭키를 만듭니다. 보통 Curve25519를 씁니다. 이 키가 실제 데이터를 암호화하며, 주기적으로 교체됩니다. 이 덕분에 전방향 비밀성(forward secrecy)이 보장됩니다.
- 가상 인터페이스. OS가 가상 네트워크 어댑터(리눅스에서는
tun0또는wg0, 윈도우에서는 TAP/TUN 어댑터)를 만들고, 기본 게이트웨이가 이 새 인터페이스를 가리키도록 라우팅 테이블을 다시 씁니다. - 패킷 캡슐화. 나가는 모든 IP 패킷은 AES-256-GCM 또는 ChaCha20-Poly1305로 암호화된 뒤, VPN 서버를 목적지로 하는 UDP 패킷 안에 담깁니다.
- 서버 전달. 서버가 복호화하고 NAT를 적용한 뒤, 자신의 IP로 패킷을 공용 인터넷에 보냅니다. 응답 트래픽은 같은 경로를 거꾸로 돌아옵니다.
- 재키잉과 종료. 세션 키는 일정 주기로 교체됩니다. 연결을 끊으면 키는 폐기되고 가상 인터페이스도 함께 내려갑니다.
프로토콜의 세부 사항보다 훨씬 중요한 실패 유형이 세 가지 있습니다. 첫째는 DNS 누출입니다. 도메인 조회 요청이 터널을 거치지 않고 ISP의 DNS 서버로 갑니다. dnsleaktest.com에서 쉽게 확인할 수 있습니다.
둘째는 WebRTC 누출입니다. VPN이 백그라운드에서 실행 중이어도 브라우저가 실제 IP를 원격 상대방에게 알려 줍니다. 두 가지 누출 모두를 막아 주는 최후의 안전장치가 킬 스위치입니다. 터널이 끊기면 방화벽이 VPN이 아닌 모든 트래픽을 차단하고, 연결이 복구될 때까지 기다립니다. 킬 스위치가 없으면 짧은 재연결 순간에도 현재 열려 있는 모든 세션에 실제 IP가 노출될 수 있습니다.
VPN 프로토콜이란 무엇인가요?
VPN 프로토콜은 클라이언트와 서버가 키를 협상하고, 데이터를 암호화하고, 패킷을 구성하는 규칙의 집합입니다. 어떤 프로토콜을 고르느냐에 따라 속도, 보안성, 모바일 안정성, 그리고 VPN이 실제로 통과할 수 있는 네트워크 범위가 결정됩니다. 2026년에도 여섯 가지 프로토콜이 쓰이고 있지만, 새로운 환경에 도입할 만한 것은 그중 세 가지뿐입니다.
| 프로토콜 | 출시 연도 | 암호화 | 속도 | 호환성 | 적합한 용도 |
|---|---|---|---|---|---|
| WireGuard | 2016년(커널 반영: 2020년) | ChaCha20-Poly1305 | 가장 빠름(처리량 약 10–15% 손실) | 주요 OS 전반 | 새로운 환경의 기본 선택 |
| OpenVPN | 2001년 | AES-256-GCM(설정 가능) | 보통(UDP 약 20–30%, TCP 약 50% 이상 손실) | 공유기와 방화벽을 포함해 범용적으로 지원 | 제한이 많은 네트워크, 최대 호환성이 필요한 경우 |
| IKEv2/IPsec | 2005년 | AES-256 | 빠름 | iOS, macOS, 윈도우에 기본 내장 | Wi-Fi와 이동통신망 사이를 오가는 모바일 기기 |
| L2TP/IPsec | 1999년 | AES-256(IPsec 경유) | 느림(이중 캡슐화) | 대부분의 OS에 내장 | 레거시 시스템 전용. 새로운 환경에서는 사용하지 마세요 |
| SSTP | 2008년 | TLS 위의 AES-256 | 보통 | 윈도우 중심 | 기업의 윈도우 환경 |
| PPTP | 1996년 | MPPE/RC4(취약함) | 빠르지만 안전하지 않음 | 레거시 | 어떤 상황에서도 사용하지 마세요 |
대부분의 프로토콜 표에서 빠져 있는 PPTP에 대한 경고를 드리겠습니다. PPTP는 2012년에 이미 암호학적으로 깨졌습니다. 연구자들이 PPTP의 MS-CHAPv2 인증이 단일 DES 키 수준으로 줄어들 수 있음을 보였고, 일반 하드웨어에서도 24시간 이내에 복구할 수 있었습니다. 같은 해 마이크로소프트도 보안 공지 2743314를 내고 사실상 이 문제를 인정했습니다. 그런데도 일부 서비스는 여전히 PPTP를 제공합니다. 이를 제공하는 곳은 공격자가 오프라인에서 느긋하게 복호화할 수 있는 터널을 내주고 있는 셈입니다. 옛 무선 보안 방식인 WEP처럼, 역사적 유물로만 여기고 배포 옵션에서는 제외해야 합니다.
나머지 프로토콜을 고르는 논리는 어렵지 않습니다. 기본 선택은 WireGuard입니다. 백서에 정의된 코드베이스는 약 4,000줄로, 엔지니어 한 명이 처음부터 끝까지 감사할 수 있을 만큼 작습니다. 암호 체계도 형식 검증을 거쳤습니다. WireGuard의 UDP 트래픽이 차단되는 경우에는 OpenVPN을 씁니다. 엄격한 기업 방화벽, 호텔 네트워크, 검열이 심한 국가에서 특히 유용합니다. OpenVPN은 443번 포트의 TCP로 동작할 수 있어, 트래픽을 검사하는 장비에는 일반 HTTPS처럼 보입니다. 휴대폰에는 IKEv2/IPsec을 씁니다. Wi-Fi와 이동통신망을 하루에도 열 번씩 오갈 때, 네트워크가 바뀐 뒤의 빠른 재연결 속도는 다른 어떤 프로토콜보다 뛰어납니다.
VPN의 주요 활용 분야
여덟 가지 대표적인 용도가 있습니다. 크게 두 범주로 나눌 수 있는데, 하나는 신뢰할 수 없는 네트워크에서의 보호이고, 다른 하나는 네트워크 차원의 제한을 우회하는 것입니다. 각 용도마다 '무엇을 해결하는지'와 똑같이 명확한 '무엇을 해결하지 못하는지'가 있습니다. 검색 결과 첫 페이지에 있는 거의 모든 가이드에는 바로 이 두 번째 항목이 빠져 있습니다.
| 활용 사례 | 사용자 유형 | VPN이 해결하는 문제 | VPN이 해결하지 못하는 문제 |
|---|---|---|---|
| 공용 Wi-Fi 보호 | 여행자, 원격 근무자 | 호텔·카페 Wi-Fi에서의 중간자 공격(Man-in-the-middle attack) | 감염된 기기, 악성 브라우저 확장 프로그램 |
| 원격 근무 | 직원 | 사내 인트라넷 및 내부 앱에 대한 암호화된 접속 | 피싱, 취약한 비밀번호, 유출된 자격 증명 |
| 지역 제한 우회 | 스트리머 | 지역별로 제한된 Netflix, Disney+, BBC iPlayer 콘텐츠 라이브러리 | 스트리밍 업체가 알려진 데이터센터 IP를 적극적으로 차단함. 모든 서버가 작동하지는 않음 |
| ISP 추적 | 개인정보 보호에 민감한 사용자 | 방문한 도메인과 DNS 쿼리에 대한 ISP의 가시성 | 구글, 메타 등 로그인된 계정은 여전히 사용자를 추적함 |
| 검열 우회 | 규제가 심한 지역의 사용자 | 심층 패킷 검사(DPI)와 기본적인 차단 | 강력한 DPI는 VPN 시그니처를 탐지할 수 있음. 난독화가 필요함 |
| P2P / 토렌트 | 파일 공유 사용자 | 피어의 IP가 스웜에 노출됨 | 저작권이 있는 콘텐츠의 경우 법적 책임이 따를 수 있음. 계정 단위로 신원이 식별될 수 있음 |
| 개발자 / 시스템 관리 업무 | 엔지니어 | 신뢰할 수 없는 네트워크에서 SSH 및 관리 트래픽을 암호화함 | 서버 설정 오류, 자격 증명 탈취 |
| 사이트 간 연결 | 기업 | 전용회선 없이 IPsec으로 두 사무실을 연결함 | WAN 안정성, 애플리케이션 계층 보안 |
지역 제한 항목은 대부분의 글이 그냥 지나치는 부분이므로 따로 짚어 볼 필요가 있습니다. 스트리밍 플랫폼은 알려진 VPN 데이터센터 IP 대역을 식별하는 탐지 시스템을 운영합니다. 이렇게 표시된 대역에 걸리면, 누구나 한 번쯤 본 적 있는 "VPN 감지됨" 팝업이 뜨게 됩니다.
프리미엄 소비자용 VPN 업체는 스트리밍에 최적화된 서버 풀을 더 작게 유지하고, 이를 지속적으로 교체하는 방식으로 대응합니다. 쉽게 말해 고양이와 쥐의 싸움이며, 결코 끝나지 않는 군비 경쟁입니다. 같은 업체, 같은 날이라도 어떤 서버는 Netflix US에서 작동하고 어떤 서버는 작동하지 않는 이유가 바로 여기에 있습니다.
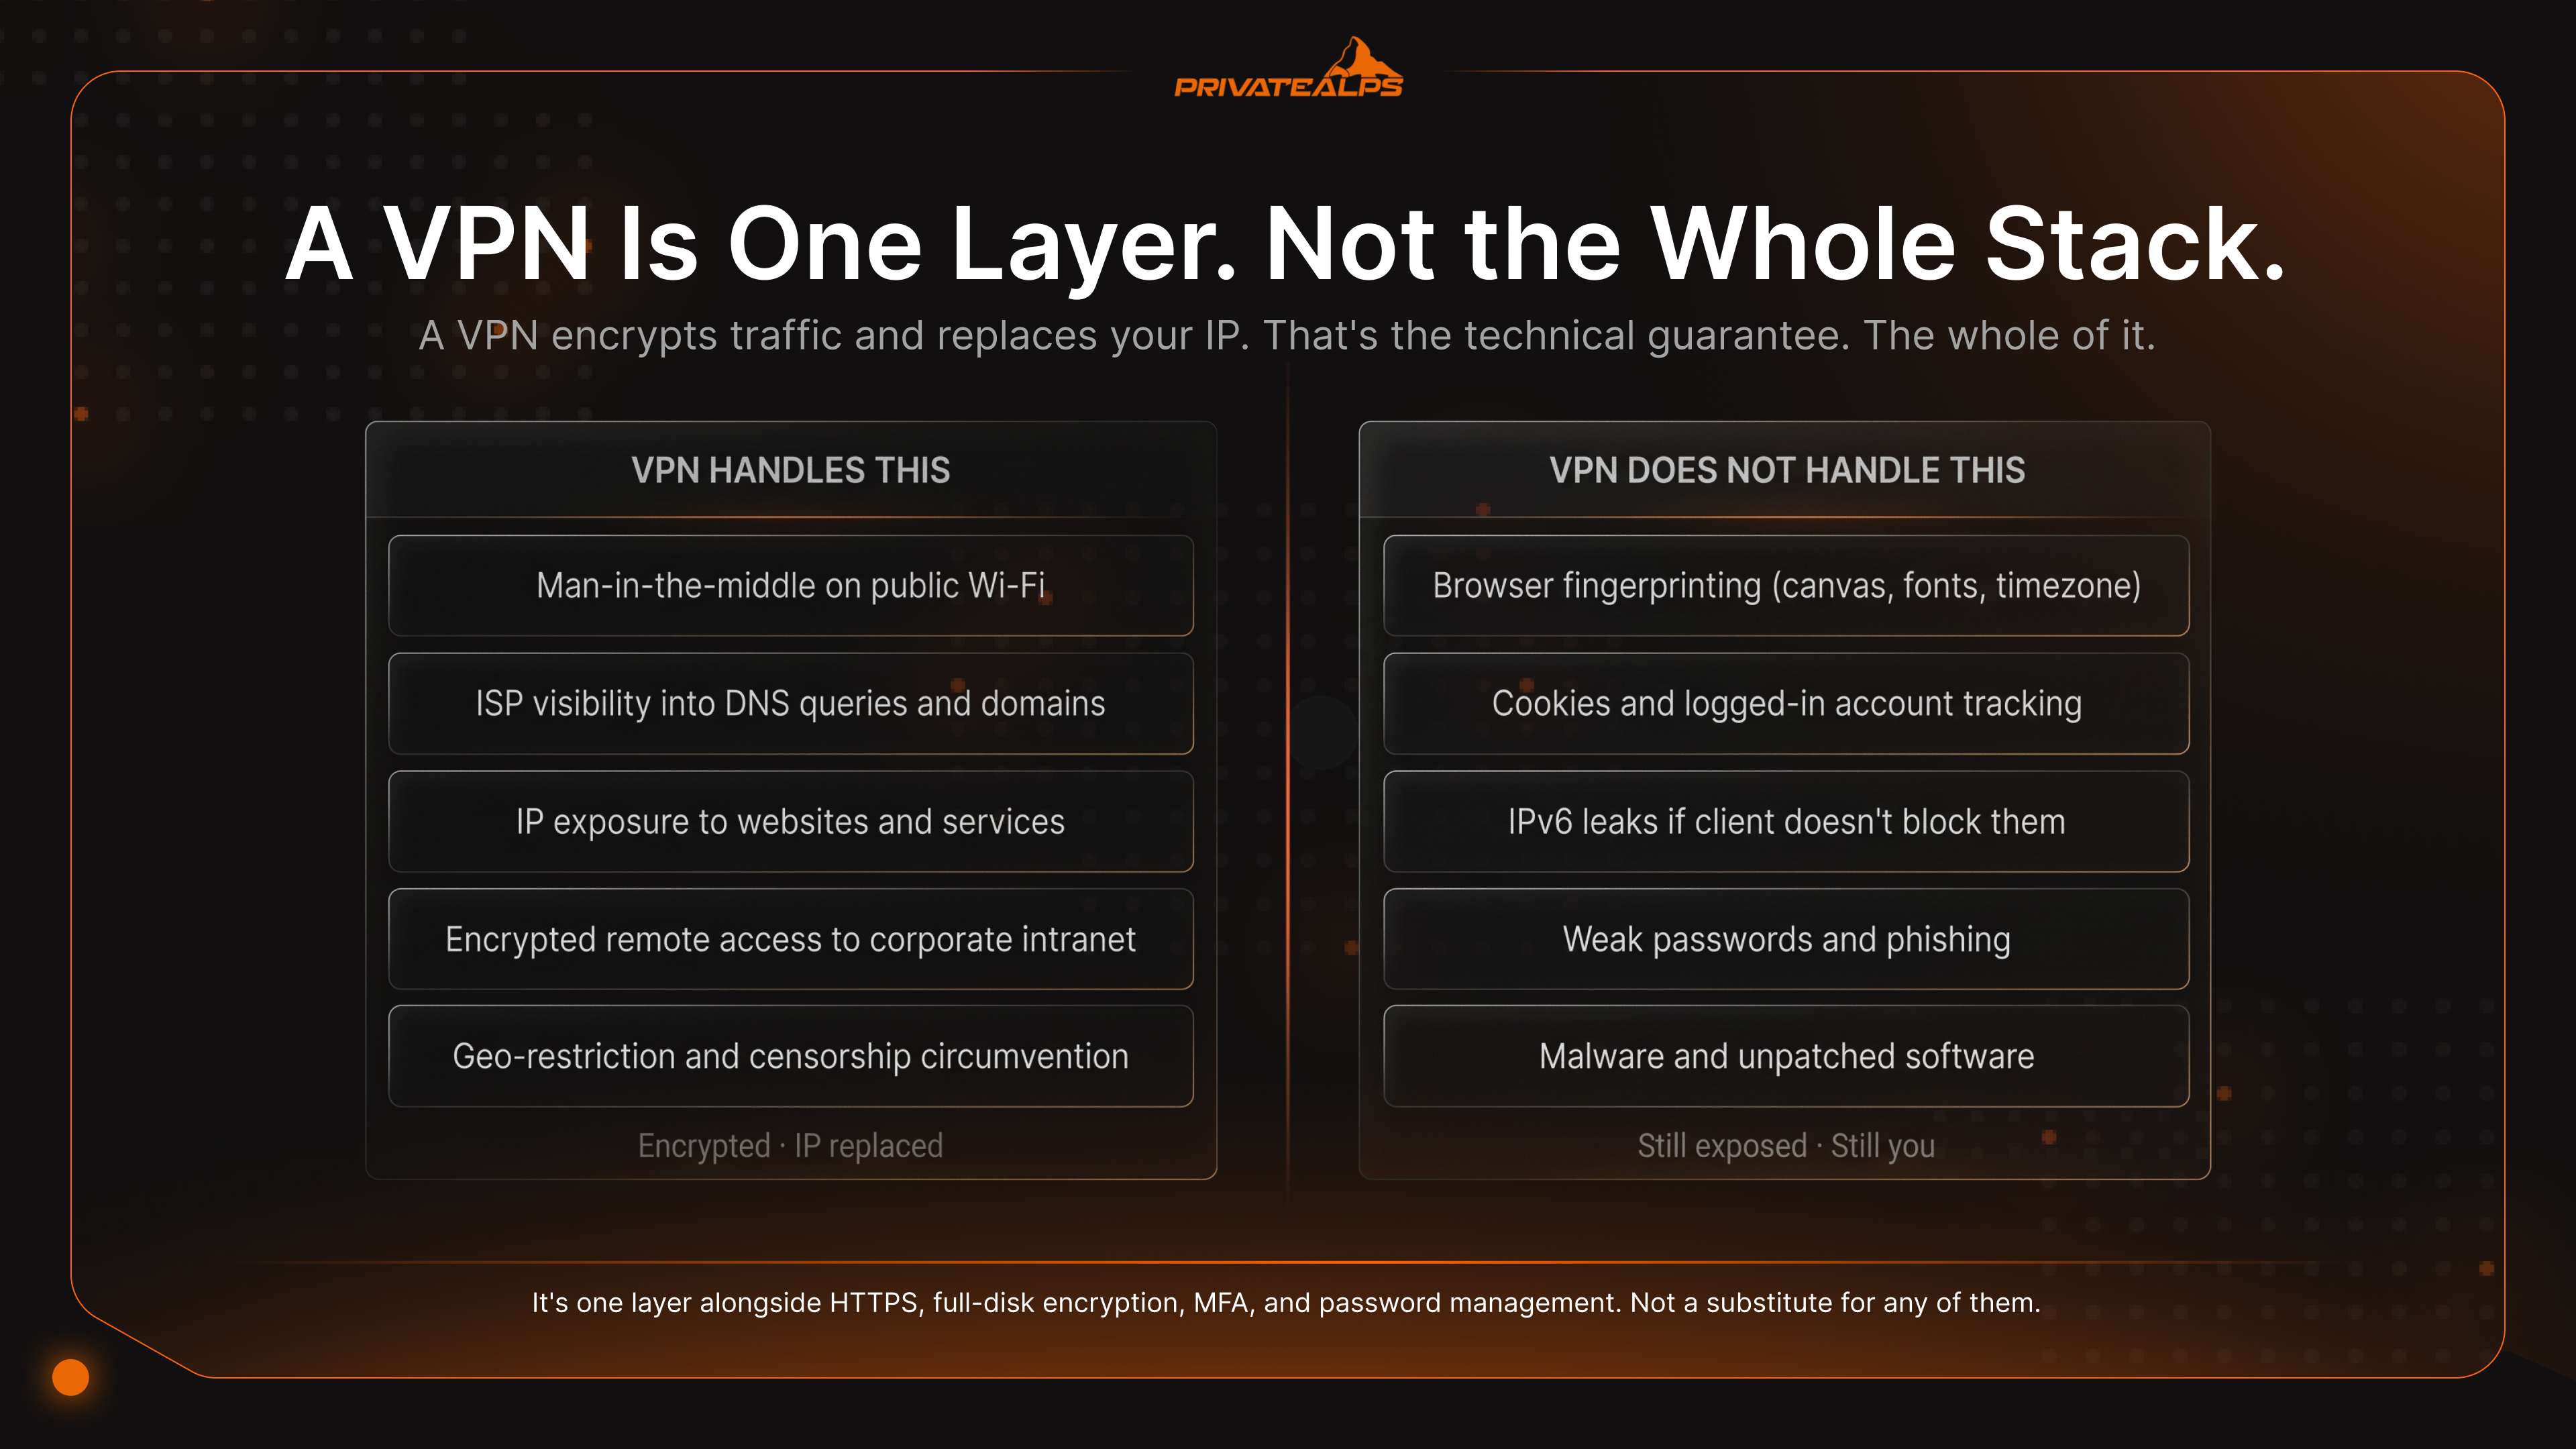
핵심은 다음과 같습니다. VPN은 트래픽을 암호화하고 겉으로 보이는 IP를 바꿉니다. 실제로는 그것이 전부입니다. 소프트웨어 패치를 대신해 주지 않으며, 비밀번호를 대신 관리해 주지도 않습니다. 브라우저의 지문(fingerprint)을 숨겨 주지도 않습니다. VPN은 HTTPS, 전체 디스크 암호화, MFA, 비밀번호 관리, 패치 관리와 함께 쓰는 여러 겹의 보안 중 하나일 뿐입니다. VPN 하나면 모든 것이 해결된다고 생각하시나요? 이는 가장 흔한 개인정보 보호 실수이며, 결국 문제가 터졌을 때 가장 큰 비용을 치르게 되는 실수이기도 합니다.
VPN 서비스와 VPNaaS의 차이
'VPN'이라는 말로 묶이는 운영 모델은 네 가지이며, 어떤 것을 선택할지 결정할 때 이 차이가 중요합니다. 소비자용 서비스와 기업용 게이트웨이는 전혀 다른 구매자를 대상으로 판매됩니다. VPNaaS(VPN as a Service)는 기업이 사용하는 클라우드 기반 모델입니다. 자가 호스팅은 제공업체를 완전히 배제하고 싶은 기술 사용자가 직접 구축하는 방식입니다.
| 모델 | 인프라 관리 주체 | 로그 통제 | 적합한 대상 |
|---|---|---|---|
| 소비자용 VPN | 제공업체(Mullvad, ProtonVPN, NordVPN) | 제공업체의 무로그 정책을 신뢰해야 함 | 개인, 여행자, 가벼운 개인정보 보호 |
| 기업용 원격 접속 VPN | 자사 IT 부서(Cisco AnyConnect, Palo Alto GlobalProtect) | 조직이 모든 로그를 통제함 | 내부 앱에 접속하는 직원 |
| VPNaaS(클라우드 제공) | 클라우드 벤더(AWS Client VPN, Cloudflare WARP / Zero Trust) | 벤더가 통제하며, 테넌트별로 설정 가능 | API 단위 배포를 원하는 기업 |
| 자가 호스팅 VPN | 사용자 본인. 직접 임대하거나 소유한 VPS 또는 전용 서버 | 로그를 완전히 직접 통제함 | 최대한의 개인정보 보호, 기술 사용자 |
소비자용 VPN 서비스는 제공업체가 운영하는 공유 서버의 대역폭을 판매하는 것입니다. 개인정보 보호 약속은 무로그 주장의 신뢰성에 달려 있습니다. 그리고 그 주장은 외부 기관이 실제로 감사했을 때에만 가치가 있습니다. 베를린에 본사를 둔 보안 업체 Cure53은 자사가 수행한 침투 테스트 보고서를 공개하며, Mullvad의 인프라는 이곳에서 여러 차례 감사를 받았습니다. 또 KPMG는 ExpressVPN의 TrustedServer 아키텍처를 독립적으로 감사했습니다. 감사가 없는 무로그 주장은 마케팅 문구일 뿐, 엔지니어링의 결과가 아닙니다.
기업용 원격 접속 VPN은 회사의 IT 팀이 운영하는 것입니다. Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server 중 무엇이든 클라이언트를 설치하고 인증을 거치면 회사 인트라넷 내부로 들어가게 됩니다. 조직은 필요하기 때문에 로그를 보관합니다. 사고 대응이 로그에 의존하기 때문입니다.
VPNaaS는 같은 개념을 클라우드 서비스로 제공하는 것입니다. AWS Client VPN, Cloudflare WARP, Zscaler Private Access가 여기에 해당합니다. 기업은 게이트웨이 장비를 전혀 다루지 않고도 API를 통해 VPN 인프라를 빠르게 구축할 수 있습니다. 구매자는 IT 부서이며, 최종 사용자는 그 차이를 거의 느끼지 못합니다.
자가 호스팅 VPN은 직접 임대하거나 소유한 서버에서 WireGuard 또는 OpenVPN을 실행하는 방식입니다. 키는 사용자가 직접 보관하고, 설정 파일도 직접 작성합니다. 무엇을 로그로 남길지, 아니면 아무것도 남기지 않을지도 사용자가 결정합니다. 제공업체에 대한 신뢰가 위협 모델에서 빠지는 유일한 모델이며, 이때 사용자 자신이 곧 제공업체가 됩니다.
VPN 사용법
VPN을 가장 빠르게 시작하는 방법은 평범한 방법입니다. 소비자용 앱을 설치하고, 로그인한 뒤 연결을 누르면 됩니다. 대부분의 사람에게는 이것이 전부입니다. 세 가지 배포 경로로 거의 모든 활용 사례를 다룰 수 있고, 네트워크에 연결된 모든 기기를 한꺼번에 보호하는 추가 경로도 하나 있습니다. 아래에서 각 경로별로 실수 없이 VPN을 사용하는 방법을 살펴보겠습니다.
경로 1 - 데스크톱에서 소비자용 VPN 사용
- 독립 기관의 무로그 감사를 받았고, 투명성 보고서를 공개한 제공업체를 선택해요.
- 공식 앱은 반드시 제공업체 웹사이트에서만 내려받아요. 제3자 다운로드 미러 사이트에서는 절대 받지 마세요.
- 처음 연결하기 전에 로그인하고 앱의 설정을 열어요.
- 킬 스위치(때로는 "네트워크 잠금" 또는 "인터넷 보호"로 표시됨)를 켜요.
- 네트워크가 WireGuard를 차단하지 않는다면 프로토콜을 WireGuard로 설정해요. 차단된다면 TCP/443 포트의 OpenVPN으로 바꿔요.
- 연결을 누른 뒤
ipleak.net에서 새 IP를 확인하고, DNS 누출이 없는지 확인해요.
경로 2 - 모바일 앱(iOS / Android)
- App Store 또는 Google Play에서 공식 앱을 설치하고, 개발자 이름이 제공업체 웹사이트와 일치하는지 확인해요.
- 요청이 나타나면 VPN 구성 권한을 허용해요. 이 권한이 있어야 앱이 시스템 전체 터널을 만들 수 있어요.
- 설정에서 신뢰할 수 없는 Wi-Fi에 대해 자동 연결을 켜요. 휴대폰은 네트워크를 계속 바꾸기 때문에, 이 설정이 일부 카페 핫스팟에서 보호 없이 연결되는 상황을 막아 줘요.
- 킬 스위치가 켜져 있는지 다시 확인해요. Android에서는 "항상 실행 VPN", iOS에서는 "온디맨드 연결"이라는 이름으로 표시돼요.
경로 3 - VPS에 자가 호스팅 WireGuard 구축
wg genkey | tee privatekey | wg pubkey > publickey명령으로 서버 키 쌍을 생성해요./etc/wireguard/wg0.conf파일을 작성해요. 서버의 개인 키, 수신 포트(기본값51820), 그리고 클라이언트마다 해당 클라이언트의 공개 키와 할당된 VPN IP를 담은[Peer]블록을 추가해요.- IPv4 포워딩을 활성화(
sysctl net.ipv4.ip_forward=1)한 다음, 클라이언트 트래픽이 서버의 공인 인터페이스로 나갈 수 있도록iptablesNAT 규칙을 추가해요. wg-quick up wg0명령으로 터널을 올리고,systemd를 통해 부팅 시 자동으로 실행되도록 설정해요.- 클라이언트 설정을 생성해요(WireGuard 모바일 앱에서 QR 코드로 스캔할 수 있어요). 연결한 뒤
wg show로 확인해요.
경로 4 - 라우터 단위 VPN
라우터에 VPN을 설정하면 기기마다 클라이언트를 설치하지 않아도 네트워크의 모든 기기를 보호할 수 있습니다. 기본 VPN 지원이 없는 스마트 TV나 IoT 기기에 특히 유용합니다. 일반적인 구성은 OpenVPN 또는 WireGuard 클라이언트를 갖춘 DD-WRT 또는 OpenWRT 펌웨어를 사용하는 방식입니다. 다만 처리량은 라우터의 CPU 성능에 제한됩니다. 기가비트 회선을 사용하더라도 대부분의 가정용 라우터는 OpenVPN에서 50–150 Mbps 정도만 유지할 수 있습니다. 저가형 라우터는 특히 그렇습니다.
연결 확인: 어떤 경로를 선택하든 연결 직후 확인해야 할 세 가지가 있습니다. whatismyipaddress.com에서 공인 IP를 확인하고, dnsleaktest.com에서 DNS 누출을, browserleaks.com/webrtc에서 WebRTC 누출을 확인하세요. 이 중 어느 하나라도 가정용 ISP 정보가 드러난다면 터널 어딘가에 설정 오류가 있다는 뜻입니다. 스위스 VPS에 자가 호스팅 VPN을 구축하면 관할권 측면에서 추가적인 보호 계층도 생깁니다. 개정 스위스 연방 데이터 보호법(revDSG)에 따라, 고객의 트래픽을 기록하도록 강제하는 일괄적인 데이터 보관 의무가 없기 때문입니다.
VPN의 한계: VPN이 할 수 없는 것
VPN은 트래픽을 암호화하고 IP를 대체합니다. 이것이 기술적으로 보장되는 전부입니다. VPN에 기대되는 다른 개인정보 보호 효과 대부분은 제공업체가 무엇을 하기로 선택하느냐에 달려 있거나, 아예 실재하지 않습니다. 이는 대부분의 VPN 마케팅 페이지가 건너뛰는 부분이며, 사용자에게 가장 필요한 정보이기도 합니다.
VPN은 익명성을 보장하지 않습니다. 제공업체는 과거에 ISP가 보던 것을 똑같이 봅니다. 이를 기록하거나 보관하도록 강제당하면, 보호 효과는 즉시 무너집니다. 브라우저 지문 추적으로 여전히 식별될 수 있습니다. Canvas, WebGL, 설치된 글꼴, 화면 해상도, 시간대가 결합되어 지문이 만들어지며, 이는 IP를 아무리 바꿔도 살아남습니다. 쿠키와 로그인된 계정은 VPN을 완전히 무시합니다. 구글이나 페이스북에 로그인하면 IP는 더 이상 중요하지 않습니다. 이제 계정 자체가 식별자가 됩니다. IPv6 누출은 터널을 우회합니다. 클라이언트가 IPv6 트래픽을 차단하지 않고 네트워크가 IPv6를 지원한다면, 원래의 IPv6 주소가 VPN 밖으로 새어 나갈 수 있습니다. WebRTC 누출은 로컬 IP를 노출합니다. 브라우저는 STUN 요청을 통해 실제 IP를 드러내도록 속을 수 있습니다. WebRTC를 비활성화하거나 이를 차단하는 확장 프로그램을 사용하세요. 속도 저하는 실제로 발생하며 피할 수 없습니다. 독립 벤치마크는 경로와 서버 부하에 따라 WireGuard에서 약 15–20%, UDP 기반 OpenVPN에서 20–25%, TCP 기반 OpenVPN에서 50% 이상의 처리량 손실이 일관되게 나타난다고 보여 줍니다. 어떤 제공업체를 쓰더라도 이를 감수해야 합니다. 관할권도 위협 모델의 일부입니다.* Five Eyes나 Fourteen Eyes 국가에 있는 제공업체는 법적 요구와 입막음 명령(gag order)을 받을 수 있습니다. 스위스와 아이슬란드는 이러한 동맹 밖에 있습니다.
이 목록이 말해 주는 바는 다음과 같습니다. VPN은 완전한 개인정보 보호 솔루션이 아니라 하나의 구성 요소입니다. 개인정보 보호를 진지하게 생각하는 사람이라면 VPN을 강화된 브라우저(WebRTC 차단, 서드파티 쿠키 차단), 민감한 활동을 위한 별도의 신원, 그리고 터널을 통해 어떤 계정에 로그인할지에 대한 신중함과 함께 사용합니다. VPN은 네트워크 계층을 담당하고, 나머지는 사용자의 몫입니다.
네트워킹에서의 VPN: 기업 및 엔터프라이즈 환경
엔터프라이즈 환경에서 VPN은 개인 정보 보호 앱이 아니라 네트워크 아키텍처 패턴입니다. 기업용 VPN(가상 사설망)은 신뢰할 수 있는 내부 네트워크를 원격 단말까지 확장하고, 같은 건물에 있지 않은 사무실들을 연결하기 위해 존재합니다. 주로 두 가지 방식이 쓰입니다.
| 구분 | 원격 접속 VPN | 사이트 간 VPN |
|---|---|---|
| 연결 주체 | 노트북이나 휴대폰을 쓰는 개별 사용자 | 두 네트워크(사무실)의 상시 연결 |
| 일반적인 프로토콜 | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE over IPsec, MPLS Layer 3 VPN |
| 관리 방식 | 사용자별 계정, MFA, 인증서 | 라우터와 방화벽 사이의 상시 터널 |
| 규모 | 동시 사용자 수백~수천 명 | 적은 수의 터널, 높은 총 대역폭 |
| 예시 | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA 간 연결, Fortinet FortiGate, Juniper SRX |
세 번째 유형인 SSL VPN(클라이언트리스 VPN)은 전적으로 브라우저 안에서 동작합니다. 사용자는 포털에 인증하면 아무것도 설치하지 않고도 내부 웹 애플리케이션에 접근할 수 있습니다. 이 분야의 전통적인 엔터프라이즈 표준은 Cisco AnyConnect Secure Mobility Client와 Pulse Secure(현재 Ivanti)입니다.
통신사급 광역 네트워크(WAN)에서는 MPLS Layer 3 VPN이 공유 서비스 제공자 백본에서 고객 트래픽을 분리해 둡니다. 통신사가 대규모로 전용 연결을 제공하는 방식이며, 일반 사용자가 일상에서 접하는 암호화 기반 VPN과는 성격이 다릅니다.
2026년의 실질적인 아키텍처 변화는 무엇일까요? 기존 VPN에서 제로 트러스트 네트워크 액세스(ZTNA)로 전환하는 흐름입니다. 기존 VPN은 인증된 사용자에게 네트워크 세그먼트 전반에 대한 넓은 접근 권한을 줍니다. 반면 ZTNA는 요청마다 신원, 장치 상태, 상황을 개별적으로 평가하며, 서브넷 전체가 아니라 특정 애플리케이션에만 접근을 허용합니다. Gartner는 이를 엔터프라이즈 보안 아키텍처의 전략적 방향으로 지목했습니다. 주요 벤더 대부분(Cloudflare, Zscaler, Palo Alto Prisma)은 기존 VPN 게이트웨이와 함께, 또는 그것을 대체하는 형태로 ZTNA를 판매하고 있습니다.
VPN 선택 방법: 핵심 기준
신뢰할 수 있는 제공업체와 마케팅만 앞세운 업체를 가르는 기준은 일곱 가지입니다. 그중 가장 중요한 기준은 비교 사이트에서 거의 다루지 않습니다. 바로 법적 압박 상황에서 입증된 실적입니다. 누구나 무로그(no-logs)를 주장할 수 있습니다. 진짜 질문은 수사기관이 실제로 찾아왔을 때 무슨 일이 일어났는지입니다.
| 기준 | 중요한 이유 | 위험 신호 |
|---|---|---|
| 독립 무로그 감사 | 정책과 실제 구현이 일치함을 증명함 | 외부 감사 없이 스스로 밝힌 "무로그" |
| Five Eyes·Fourteen Eyes 관할권 밖 | 정보 공유 요구에 노출될 위험을 줄임 | 강력한 법적 체계 없이 미국, 영국, 호주에 본사를 둔 제공업체 |
| WireGuard 지원 | 더 빠르고 현대적이며 공격 표면이 작음 | OpenVPN이나 독자 프로토콜만 제공함 |
| 킬 스위치 | 재연결 중 IP 유출을 막음 | 킬 스위치가 없거나 실패 시 연결이 열려 있는 앱 |
| DNS 누출 방지 | 모든 DNS 요청을 터널로 보냄 | dnsleaktest.com에서 확인 가능한 누출 |
| 오픈소스 클라이언트 | 커뮤니티가 코드를 감사할 수 있고 숨은 텔레메트리가 없음 | 개인 정보 처리방침이 모호한 비공개 소스 바이너리 |
| 법적 압박 상황에서의 검증 | 실제 소환장이 무로그 주장을 시험함 | 공개적으로 기록된 법적 사건이 없음 |
여기서 입증 기준을 보여주는 사건이 두 가지 있습니다. 2016년 Private Internet Access는 폭탄 위협과 관련된 사용자 데이터를 요구하는 FBI의 소환장을 받았습니다. 그들의 대응은 로그가 애초에 존재하지 않는다는 것이었습니다. 형사 고소장 자체도 PIA가 제공할 수 있었던 정보가 IP 묶음의 대략적인 지리적 위치뿐이었다고 확인합니다. 이어서 2023년 4월 일이 일어났습니다. 스웨덴 국가작전부는 고객 데이터를 압수할 목적으로 Mullvad의 예테보리 사무실을 대상으로 수색영장을 집행했습니다.
경찰은 빈손으로 돌아갔습니다. 데이터가 존재하지 않았기 때문입니다. 사건은 두 건이었고 결과는 같았습니다. 진지한 VPN 비교라면 어떤 기능 체크리스트보다 이 기준을 먼저 따져봐야 합니다.
제공업체를 완전히 신뢰할 필요가 없도록 하려면, 개인 정보 보호에 우호적인 관할권의 전용 서버에 직접 구축한 VPN이 제로 트러스트 대안입니다. 여러분이 직접 제공자가 되어 정책을 정하게 됩니다. 수집한 정보를 넘기도록 강제당할 수 있는 제3자가 없습니다. 애초에 강제할 제3자가 없기 때문입니다.
요약
VPN은 IP를 바꾸고, ISP나 신뢰할 수 없는 네트워크로부터 트래픽을 보호하는 암호화 터널입니다. 프로토콜 선택, 즉 속도를 위한 WireGuard, 호환성을 위한 OpenVPN, 모바일을 위한 IKEv2가 성능과 보안의 상한선을 정합니다. VPN은 개인 정보 보호 체계의 한 계층일 뿐, 완전한 익명성을 보장하지 않습니다. IP가 어떻게 보이든 쿠키, 브라우저 지문, 로그인된 계정은 여전히 여러분을 식별하게 합니다. 로깅과 관할권에 대한 가장 강력한 통제를 원한다면, 전용 서버에 직접 구축한 VPN이 가장 높은 신뢰 수준의 선택지입니다.
자체 구축 VPN을 위한 스위스 전용 서버 준비하기
루트 권한을 온전히 가지고, 공유 호스팅의 제약 없이, 개인 정보 보장에 실질적인 법적 바닥을 제공하는 관할권에서 자체 구축 VPN을 운영하고 싶으신가요? PrivateAlps는 바로 이런 목적에 맞춘 스위스 기반 전용 서버를 제공합니다. 스위스의 revDSG 체계는 수동적인 대량 데이터 보관을 금지합니다. BÜPF 감청법에 따른 표적 공개는 법원 명령이 있을 때에만 가능하며, 이는 대부분의 EU와 미국 관할권의 데이터 보관 지침보다 훨씬 좁은 법적 기준입니다. 스위스 전용 서버에서 VPN 호스팅을 이용하면 키를 직접 보유하고, 로그를 직접 통제하며, 무엇을 보관할지, 그리고 아무것도 보관하지 않을지까지 직접 결정할 수 있습니다.
자주 묻는 질문
VPN이란 무엇인가요?
VPN은 사용자의 기기와 원격 서버 사이를 잇는 암호화 터널입니다. IP를 가리고, 로컬 네트워크를 지켜보는 누구로부터든 트래픽을 보호해 줍니다. 신뢰할 수 없는 네트워크에서 VPN을 쓰지 않으면, 운영자는 암호화되지 않은 모든 패킷을 읽고 여러분이 맺는 모든 연결의 목적지를 확인할 수 있어요. VPN을 사용하면 외부에서는 서버로 향하는 암호화된 터널만 보입니다.
VPN 작동 원리는 어떻게 되나요?
간단히 말하면 이렇습니다. VPN은 서버와 인증 핸드셰이크를 수행하고, 공유 대칭 암호화 키를 만든 뒤, 나가는 모든 패킷을 그 서버로 가는 암호화 터널을 통해 보냅니다. 서버는 자신의 IP를 사용해 트래픽을 전달해요. DNS 질의도 터널을 통과하므로 ISP는 어떤 도메인에 접속하는지 볼 수 없습니다. 여러분이 접속하는 대상은 VPN 서버만 보게 되고, 여러분은 보이지 않아요.
VPN 프로토콜이란 무엇인가요?
VPN 프로토콜은 클라이언트와 서버 사이의 키 교환, 암호화, 데이터 전송을 규율하는 규칙 체계입니다. 2026년에 쓸 만한 프로토콜은 세 가지입니다. WireGuard는 가장 빠르고, 코드베이스가 가장 작으며, 최신 암호화를 사용해요. OpenVPN은 호환성이 가장 높고, 제한적인 방화벽을 우회하도록 TCP/443에서 동작합니다. IKEv2/IPsec은 네트워크를 바꿀 때 즉시 재연결되므로 모바일에 가장 적합해요. PPTP와 L2TP/IPsec은 더 이상 쓰이지 않습니다.
VPN의 목적은 무엇인가요?
주로 세 가지입니다. 로컬 네트워크 운영자가 트래픽을 읽지 못하도록 암호화하는 것, IP를 서버의 IP로 바꾸는 것, 그리고 공용 Wi-Fi처럼 신뢰할 수 없는 네트워크에서 연결을 안전하게 만드는 것이에요. 다만 로그인된 서비스에 대해 익명성을 보장하지는 않습니다. 소프트웨어 보안 취약점을 대신 패치해 주지도 않고, 추적자를 차단하지도 않아요. VPN은 더 넓은 개인 정보 보호 전략에서 네트워크 암호화 계층으로 보는 것이 좋습니다.
VPN을 쓰면 익명이 되나요?
아니요. VPN은 웹사이트로부터 IP를, 로컬 네트워크로부터 활동을 숨겨 주지만, 익명성은 전혀 다른 문제입니다. 브라우저 지문(캔버스, 글꼴, 시간대), 추적 쿠키, 로그인한 계정은 여전히 여러분을 고유하게 식별해요. 진짜 익명성에는 Tor와 엄격한 운영상의 분리가 필요합니다. 즉, 서로 다른 신원, 서로 다른 브라우저, 세션을 다시 이어 붙일 수 있는 로그인 계정 없이 사용해야 해요.
VPN 서버란 무엇인가요?
VPN 서버는 여러분의 기기에서 오는 암호화 터널을 끝내고, 트래픽을 복호화한 뒤, 자신의 IP로 공용 인터넷에 전달하는 원격 장비입니다. 돌아오는 트래픽도 같은 터널을 통해 돌아와요. 웹사이트가 보는 것은 서버의 IP이며, 그 위치가 여러분의 겉보기 지리적 위치를 결정합니다.
VPN 클라이언트 소프트웨어란 무엇인가요?
VPN 클라이언트 소프트웨어는 여러분의 기기에서 터널을 만들고 관리하는 프로그램입니다. 핸드셰이크를 처리하고, 가상 네트워크 인터페이스를 만들고, 킬 스위치를 적용하고, DNS를 터널로 보내요. 예를 들면 공식 WireGuard 앱, OpenVPN Connect, Mullvad와 ProtonVPN 클라이언트가 있어요. 오픈소스 클라이언트는 감사할 수 있지만, 비공개 소스 클라이언트는 그럴 수 없습니다.
VPN은 합법인가요?
대부분의 국가에서 VPN은 합법입니다. 미국, 영국, EU, 캐나다, 호주, 스위스가 그렇습니다. 중국, 러시아, 이란, 벨라루스, 투르크메니스탄, 북한에서는 VPN이 제한되거나 금지되어 있어요. 정부가 면허를 받은 제공업체만 허용하거나 VPN 트래픽을 아예 차단하기 때문입니다. VPN을 쓴다고 원래 불법인 행위가 합법이 되지는 않아요. 저작권 침해와 컴퓨터 사기는 터널을 쓰든 안 쓰든 여전히 불법입니다.
무로그 VPN이란 무엇인가요?
무로그 VPN은 연결 시간 기록, 소스 IP, DNS 질의, 검색 기록을 보관하지 않는 제공업체입니다. 이 주장은 독립 감사(Cure53, KPMG, PwC 등)로 검증될 때에만 의미가 있어요. 스스로 선언한 것이라면 그저 마케팅일 뿐이에요. Five Eyes·Fourteen Eyes 관할권 밖에 있는 스위스, 아이슬란드, 파나마 같은 국가의 제공업체는 미국, 영국, EU의 제공업체보다 강제 공개 요구에 맞서는 법적 장벽이 더 강합니다.
