



Public IP กับ Private IP ต่างกันอย่างไร: ความแตกต่างของ IP address
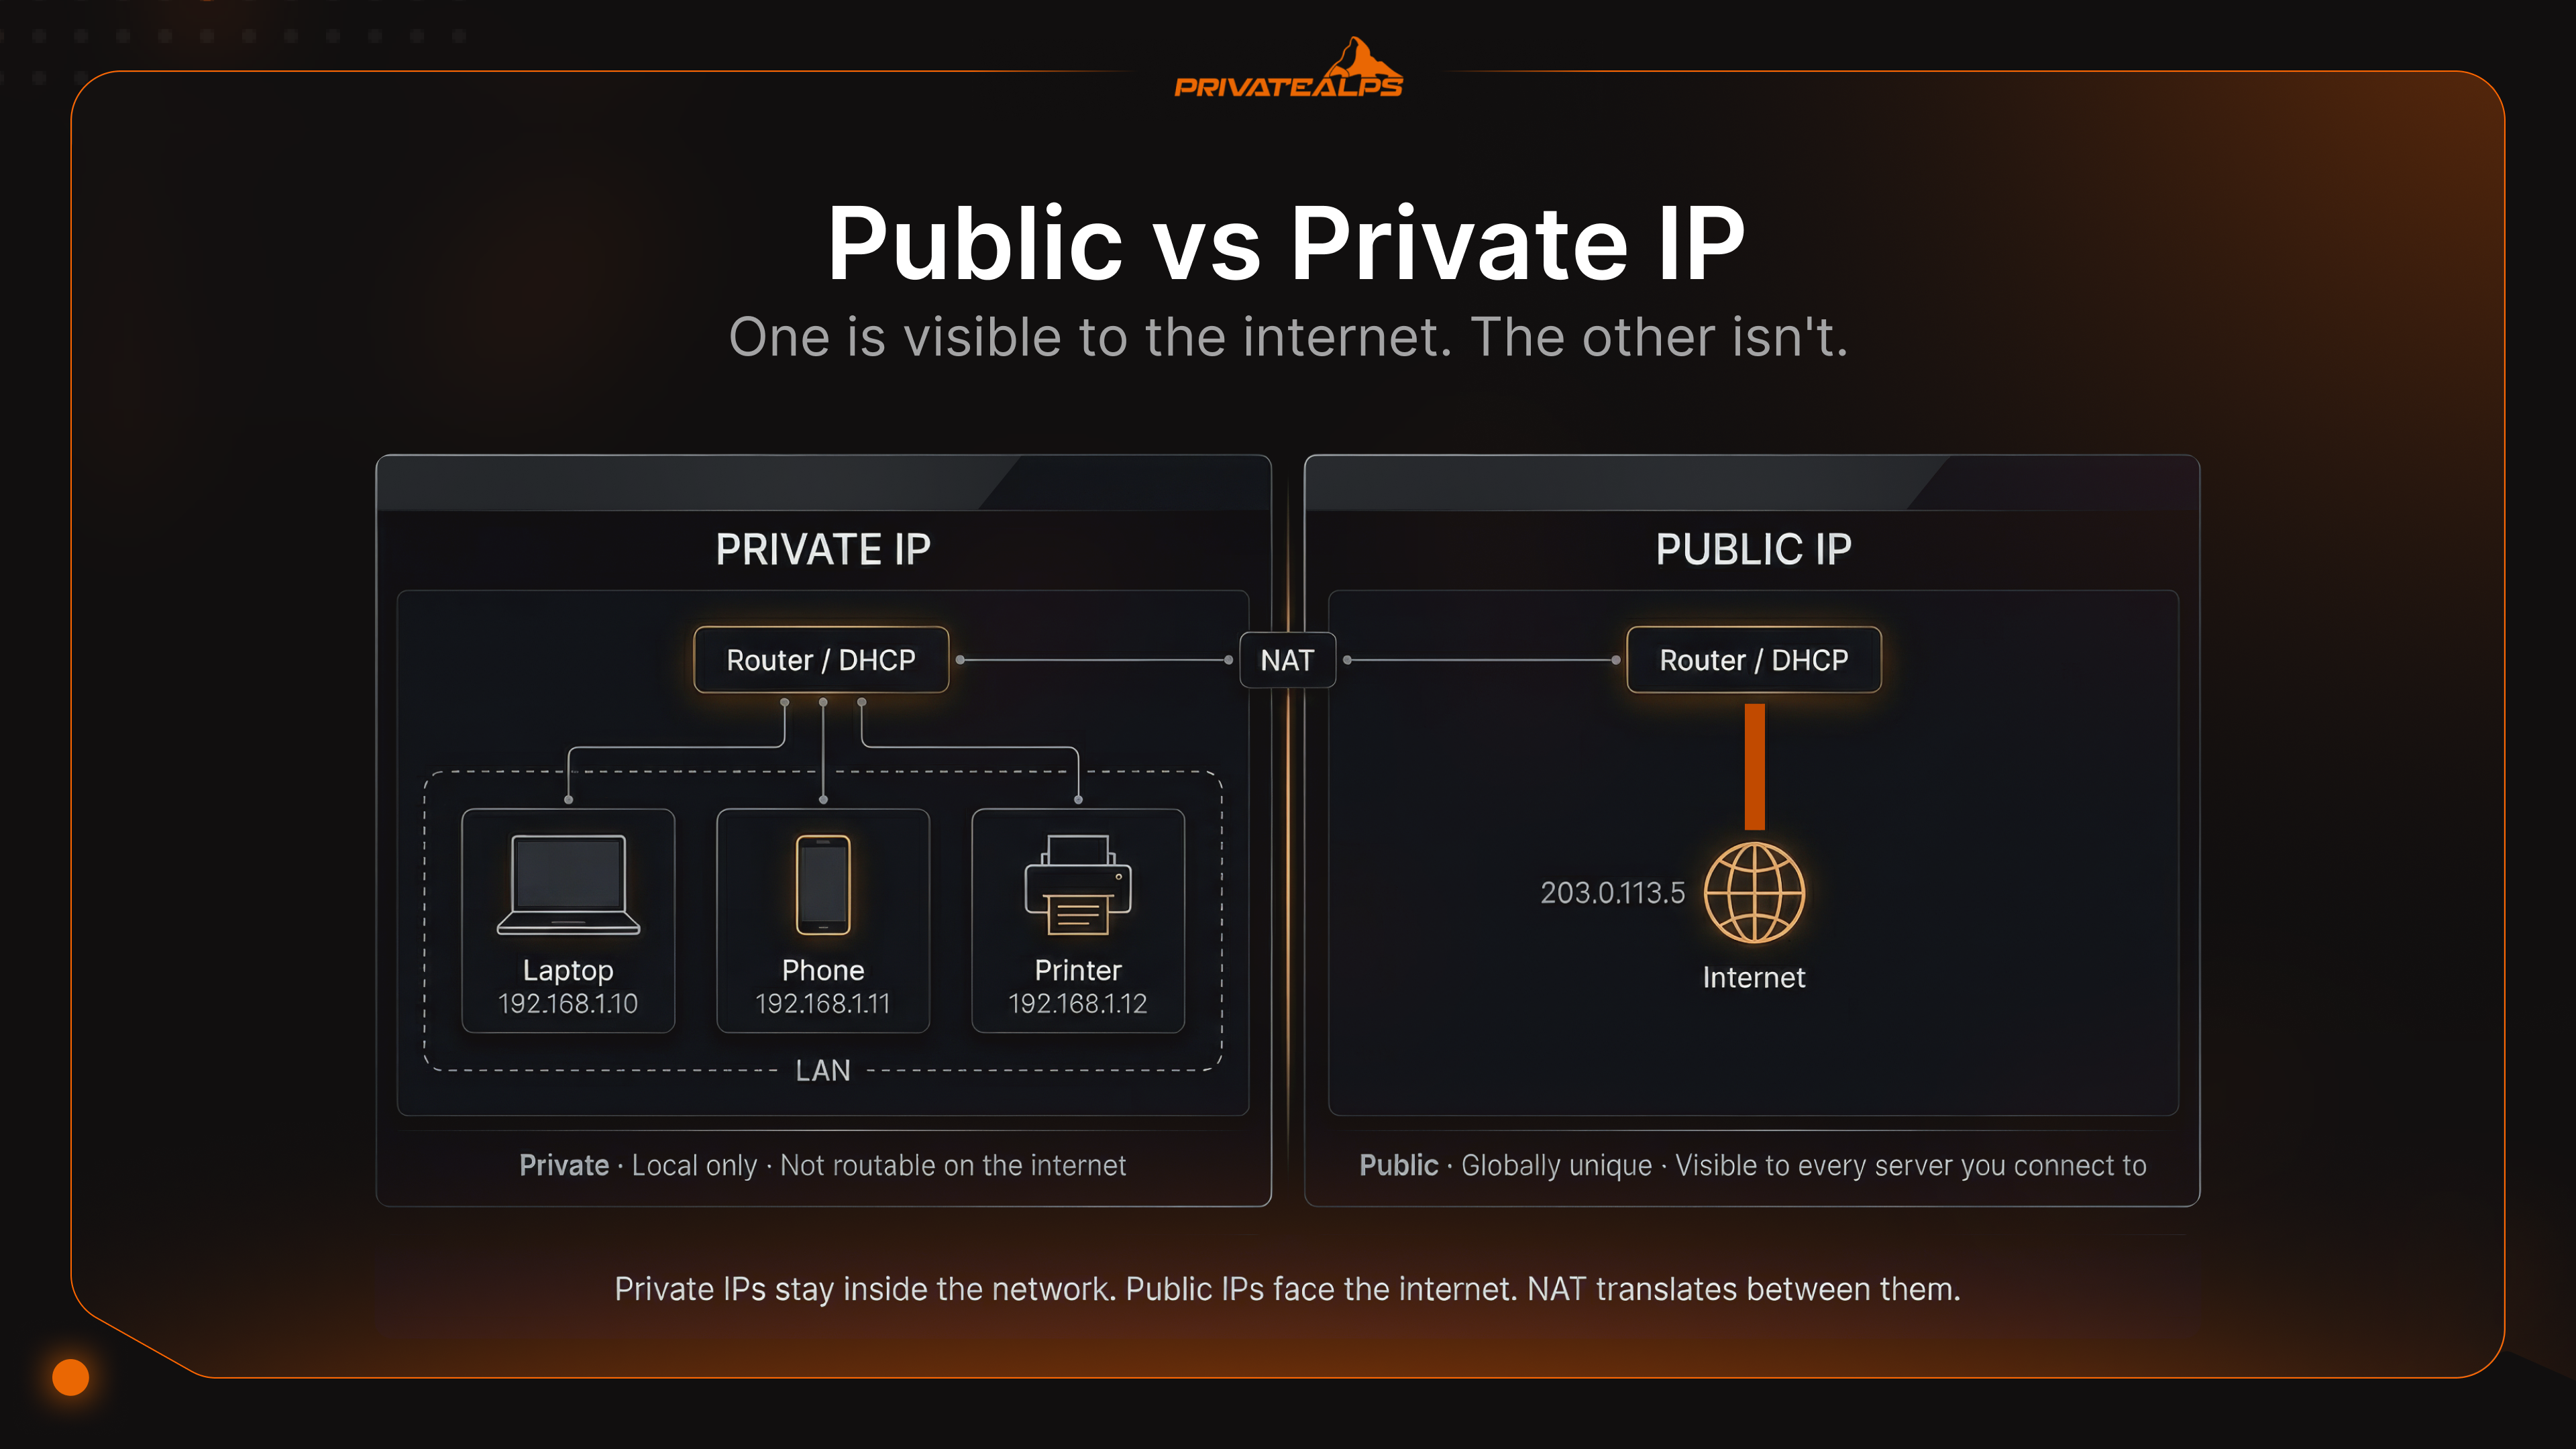
ลองรันคำสั่ง ipconfig บนเครื่อง Windows เครื่องไหนก็ได้ คุณน่าจะเห็นตัวเลขที่ขึ้นต้นด้วย 192.168 จากนั้นลองเช็กว่า Google มองเห็น IP ของคุณเป็นอะไร จะได้เลขที่ต่างกันโดยสิ้นเชิง เลขหนึ่งเป็นของจริง อีกเลขหนึ่งไม่ได้ปลอม เพียงแต่เป็นแค่ “ภายในเครือข่าย” ความสับสนตรงนี้แหละคือเรื่องราวทั้งหมดของ public IP address และ private IP address ไม่มีอันไหนผิด เพียงแต่มันตอบคำถามคนละข้อกัน
ความต่างระหว่าง public IP และ private IP สำคัญตั้งแต่ตอนที่คุณทำอะไรมากกว่าการเปิดแท็บเบราว์เซอร์ เซิร์ฟเวอร์ที่โฮสต์เองใช่ไหม กฎ port forwarding ใช่ไหม หรือ VPN endpoint ใช่ไหม ถ้าคุณไม่เข้าใจว่า IP แต่ละประเภทอยู่ตรงไหน คุณจะไปไล่หาปัญหาในการตั้งค่าที่ไม่มีวันทำงานได้
AI Summary
private IP address คือที่อยู่ที่ไม่สามารถ route บนอินเทอร์เน็ตได้ ถูกกำหนดให้ภายในเครือข่ายท้องถิ่น และเลือกจากช่วงที่สงวนไว้สามช่วงที่นิยามใน RFC 1918 ส่วน public IP address คือที่อยู่ที่ route ได้ทั่วโลก ซึ่ง Internet Service Provider (ISP) เป็นผู้กำหนดให้จากบล็อกที่ Regional Internet Registries (RIRs) จัดสรรไว้ Network Address Translation (NAT) โดยเฉพาะ Port Address Translation (PAT) เป็นตัวเชื่อมทั้งสองอย่างด้วยการแมปหลาย private IP ไปยัง public IP เพียงตัวเดียว
ช่วง private IP ตาม RFC 1918 มีสามช่วง ได้แก่ 10.0.0.0/8, 172.16.0.0/12 และ 192.168.0.0/16 ความต่างหลักระหว่าง public IP กับ private IP คือการ route ได้ โดยเราเตอร์บนอินเทอร์เน็ตจะทิ้งทราฟฟิก private IP ทันที เมื่อ public IP และ private IP ต้องทำงานร่วมกัน NAT จะจัดการแปลงที่อยู่ ณ จุดเชื่อมต่อ
ข้อเท็จจริงสำคัญ:
- private IP นำกลับมาใช้ซ้ำในเครือข่ายที่แยกจากกันได้ ส่วน public IP ไม่ซ้ำกันทั่วโลก
- NAT (PAT) เป็นกลไกหลักที่เชื่อมพื้นที่ที่อยู่แบบ private และ public
- IANA ใช้ IPv4 pool กลางหมดในเดือนกุมภาพันธ์ 2011 ส่วน RIRs ยังจัดสรรต่อไปจนถึงปี 2019 ตามแต่ละภูมิภาค
- CG-NAT กำหนด private IP ในระดับ ISP ทำให้การเชื่อมต่อขาเข้าใช้งานไม่ได้โดยไม่มีใครสังเกต
- IPv6 มี global unicast address (GUA) ที่ช่วยลดปัญหาที่อยู่ขาดแคลน แต่ไม่ได้ทำให้ขอบเขตความปลอดภัยหายไป
Private IP Address คืออะไร
เราเตอร์ของคุณแจก private IP ให้ทุกอุปกรณ์ในเครือข่ายภายใน ทั้งโทรศัพท์ แล็ปท็อป ลำโพงอัจฉริยะ และเครื่องพิมพ์ที่ไม่มีใครแตะ ที่อยู่เหล่านี้ใช้ได้เฉพาะในเครือข่ายภายในเท่านั้น เมื่อออกนอกเราเตอร์ ที่อยู่เหล่านี้จะไม่มีความหมาย อินเทอร์เน็ตส่วนที่เหลือไม่รู้ด้วยซ้ำว่ามันมีอยู่ และต่อให้รู้ก็ไม่สามารถส่งข้อมูลไปหาได้
ทำไมถึงเป็นเช่นนั้น เพราะ IANA สงวนช่วงที่อยู่เฉพาะภายใต้ RFC 1918 ไว้สำหรับการใช้งานภายในเท่านั้น แพ็กเก็ตใดก็ตามที่มาถึงเราเตอร์สาธารณะพร้อม source address จากช่วงเหล่านี้จะถูกทิ้งทันที นี่คือการออกแบบโดยตั้งใจ และเป็นเหตุผลที่ 192.168.1.x สามารถใช้งานพร้อมกันได้ทั้งในห้องพักของคุณ ในออฟฟิศฝั่งตรงข้ามถนน และในดาต้าเซ็นเตอร์ที่ไหนสักแห่งในแฟรงก์เฟิร์ต โดยไม่ขัดแย้งกัน
สามช่วง RFC 1918 มีดังนี้:
- 10.0.0.0/8 - 16,777,216 ที่อยู่; ใช้มากในองค์กรขนาดใหญ่และดาต้าเซ็นเตอร์
- 172.16.0.0/12 - 1,048,576 ที่อยู่; พบบ่อยในระบบขนาดกลาง และมักเป็นค่าเริ่มต้นสำหรับ address pool ของ VPN
- 192.168.0.0/16 - 65,536 ที่อยู่; ช่วงที่เราเตอร์บ้านของคุณเกือบแน่นอนว่าเลือกให้โดยไม่ได้ถามคุณ
อุปกรณ์จะรับ private IP มาโดยอัตโนมัติ โดย DHCP server ในเราเตอร์เป็นผู้จัดการ มี 4 ขั้นตอน: อุปกรณ์ส่ง Discover broadcast, เซิร์ฟเวอร์ตอบด้วย Offer, อุปกรณ์ยืนยันด้วย Request และเซิร์ฟเวอร์ล็อกค่าด้วย Acknowledge รวมเรียกว่า DORA ใช้เวลาไม่ถึงหนึ่งวินาที
ยังมีช่วงที่ห้าที่แทบไม่มีบทเรียนไหนพูดถึง แต่ sysadmin ทุกคนต้องเจอสักครั้ง นั่นคือ APIPA 169.254.0.0/16 ที่ลงทะเบียนเป็น “Link Local” ใน IANA Special-Purpose registry และนิยามอย่างเป็นทางการใน RFC 3927 ไม่มีใครตั้งค่า APIPA เอง ค่านี้จะปรากฏเมื่อเครื่องเชื่อมต่อ DHCP server ไม่ได้ ไม่ว่าจะเพราะ pool หมด เซิร์ฟเวอร์ล่ม หรือมีคนดึงสายแลนออกในจังหวะที่ไม่เหมาะ ระบบปฏิบัติการจึงกำหนดที่อยู่ให้เองจากช่วงนี้ ถ้าเห็น 169.254.x.x บนอินเทอร์เฟซ แปลว่าการเจรจา DHCP ล้มเหลว และเครื่องนั้นไม่มีเส้นทางที่ใช้งานได้ไปยังเราเตอร์
Public IP Address คืออะไร
public IP คือ “หน้า” ของเครือข่ายคุณต่อโลกภายนอก มันเดินทางผ่านโครงสร้าง routing ของอินเทอร์เน็ตทั้งหมด ทุก hop ตั้งแต่ edge ของ ISP ไปจนถึงเซิร์ฟเวอร์ในอีกประเทศหนึ่ง ใช้ที่อยู่นี้เพื่อส่งแพ็กเก็ตกลับมาหาคุณ ISP จะส่งให้เราเตอร์ของคุณ โดยดึงมาจากบล็อกที่ Regional Internet Registries จัดสรรไว้ ได้แก่ ARIN สำหรับทวีปอเมริกา RIPE NCC สำหรับยุโรป ตะวันออกกลาง และเอเชียกลาง และ APNIC สำหรับเอเชียแปซิฟิก สองเครือข่ายไม่สามารถถือ IP เดียวกันพร้อมกันได้ ความไม่ซ้ำกันนี้คือกลไกทั้งหมด
ผู้ใช้บ้านส่วนใหญ่จะได้ dynamic IP เป็นค่าเริ่มต้น ISP ดึงมาจาก pool ที่ใช้ร่วมกัน และอาจเปลี่ยนหลังจากรีบูตโมเด็ม ซึ่งใช้งานทั่วไปได้ดี แต่จะเป็นปัญหาหากคุณต้องการให้บางอย่างค้นหาเจอได้อย่างสม่ำเสมอ Static IP จะไม่เปลี่ยน มีการกำหนดไว้ล่วงหน้า ผูกกับบัญชีของคุณอย่างถาวร และจำเป็นเมื่อคุณโฮสต์ mail server ใช้ VPN endpoint หรือจัดการรายการ rDNS
จากนั้นก็มีสถานการณ์ที่ทำให้หลายคนตั้งตัวไม่ทัน นั่นคือ Carrier-Grade NAT (CG-NAT) ISP บางรายไม่ได้ให้ public IP จริงกับคุณ แต่ซ่อนคุณไว้หลังชั้น NAT บนโครงสร้างของพวกเขา เราเตอร์ของคุณจะได้ที่อยู่จาก 100.64.0.0/10 ซึ่งเป็น shared address space ตาม RFC 6598 ซึ่งเป็น private ในระดับ ISP ความต่างจาก private IP ทั่วไปคืออะไร เราเตอร์คุณจะคิดว่าตัวเองมีการเชื่อมต่อจริง กฎไฟร์วอลล์ดูถูกต้อง การตั้งค่า port forwarding ก็ดูถูกต้อง แต่ไม่มีอะไรทำงานเลย ทราฟฟิกขาเข้าที่ควรมาถึงจะไม่ผ่าน NAT ของ ISP VPN server ใช้ไม่ได้ เซอร์วิสที่โฮสต์เองใช้ไม่ได้ Remote desktop ก็ใช้ไม่ได้ ทางออกเดียวคือขอ public IP แบบเฉพาะจาก ISP ซึ่งส่วนใหญ่เป็นบริการเสริมที่มีค่าใช้จ่าย
Public IP vs. Private IP: ความแตกต่างหลักในภาพรวม
สรุปความต่างของ public IP กับ private IP ได้เป็นคำถามเดียว คือ ตอนนี้มีเครื่องใดก็ได้บนอินเทอร์เน็ตส่งแพ็กเก็ตมาหาคุณได้ไหม ถ้าได้ นั่นคือ public IP ถ้าคำตอบคือ “ได้เฉพาะหลังจาก NAT แปลงที่อยู่แล้ว” หรือ “ที่อยู่นั้นไม่มีอยู่บนอินเทอร์เน็ต” นั่นคือ private IP
| มิติ | Private IP | Public IP |
|---|---|---|
| การ route | Route บนอินเทอร์เน็ตสาธารณะไม่ได้ | Route ได้ทั่วโลก |
| แหล่งที่กำหนดให้ | DHCP server (เราเตอร์/เซิร์ฟเวอร์ภายใน) | ISP จากบล็อกที่ RIR จัดสรร |
| ขอบเขตความไม่ซ้ำ | ไม่ซ้ำกันเฉพาะภายในเครือข่ายท้องถิ่น | ไม่ซ้ำกันทั่วโลก |
| ต้องใช้ NAT หรือไม่ | ต้อง – NAT แปลงเป็น public IP เพื่อเข้าอินเทอร์เน็ต | ไม่ต้อง – เข้าถึงได้โดยตรง |
| การใช้งานทั่วไป | อุปกรณ์ LAN เครื่องพิมพ์ เซิร์ฟเวอร์ภายใน | เว็บไซต์ mail server VPN endpoint |
| การติดตามได้ | ผู้ภายนอกมองไม่เห็น | ชื่อ ISP ภูมิภาค/เมืองมองเห็นได้ |
| ค่าใช้จ่าย | ฟรี (เราเตอร์เป็นผู้กำหนด) | รวมอยู่ในแพ็กเกจ ISP โดย static IP มักมีค่าใช้จ่ายเพิ่ม |
| ตัวอย่างที่อยู่ | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| เมื่อไม่มี | อุปกรณ์สื่อสารใน LAN ไม่ได้ | LAN เข้าถึงอินเทอร์เน็ตไม่ได้ |
NAT เชื่อม Private IP กับ Public IP อย่างไร
IPv4 ไม่เคยมีที่อยู่พอให้ทุกอุปกรณ์ได้คนละหนึ่งเลขทั่วโลก ที่อยู่ทั้งหมดราว 4.3 พันล้านรายการ ตัวเลขที่ดูเยอะในช่วงต้นทศวรรษ 1980 แต่ก็เห็นได้ชัดว่าจะหมดลงภายในไม่กี่สิบปี NAT หรือ Network Address Translation คือกลไกที่ยืดอายุตัวเลขเหล่านั้นให้ยาวขึ้น โดยเชื่อม private IP และ public IP ที่เราเตอร์ อุปกรณ์ภายในส่งทราฟฟิกออก เราเตอร์เขียน source address ใหม่เป็น public IP ของตัวเอง บันทึกว่าพอร์ตภายในใดแมปกับอุปกรณ์ใด แล้วย้อนกระบวนการทั้งหมดเมื่อคำตอบกลับมา
การเชื่อมต่อขาออกทั่วไปทำงานอย่างไร
แล็ปท็อปของคุณซึ่งอยู่ที่ 192.168.1.10 ส่งแพ็กเก็ตไปยัง 93.184.216.34 (example.com) source port คือ 51200 แพ็กเก็ตไปถึงเราเตอร์ เราเตอร์แทนที่ 192.168.1.10:51200 ด้วยที่อยู่ที่ใช้ติดต่อภายนอก คือ 203.0.113.5:41500 และเขียนการแมปนี้ลงในตารางการแปลง แพ็กเก็ตถูกส่งออกไป และจากมุมของโลกภายนอกจะดูเหมือนมาจาก IP ของเราเตอร์ example.com ตอบกลับไปยัง 203.0.113.5:41500 เราเตอร์ค้นหาพอร์ต 41500 พบว่าแมปกับ 192.168.1.10:51200 จึงเขียน destination ใหม่ แล้วแพ็กเก็ตก็ไปถึงแล็ปท็อปของคุณ
เหตุผลที่ NAT กลายเป็นมาตรฐานไม่ได้มาจากความสง่างามทางเทคนิค แต่มาจากการที่ IPv4 pool กลางของ IANA หมดลงเมื่อวันที่ 3 กุมภาพันธ์ 2011 (IANA) ส่วน RIRs ยังมีคลังของตัวเองและใช้ต่อไป APNIC หมดในเดือนเมษายน 2011, RIPE NCC หมดในเดือนกันยายน 2012 (พร้อมนโยบายจัดสรร /22 สุดท้ายในช่วงนั้น), LACNIC หมดในเดือนมิถุนายน 2014, ARIN หมดในเดือนกันยายน 2015, AFRINIC เริ่มการจัดสรรแบบจำกัดระยะที่ 1 ในเดือนเมษายน 2017 และ RIPE NCC จัดสรรครั้งสุดท้ายจริงในเดือนพฤศจิกายน 2019 NAT ช่วยให้อินเทอร์เน็ต IPv4 ทั้งหมดทำงานต่อไปได้ตลอดช่วงเวลานั้น
NAT มีสามรูปแบบ แต่รูปแบบหนึ่งครองการใช้งาน:
| ประเภท | วิธีการทำงาน | ใช้งานที่ไหน |
|---|---|---|
| Static NAT | จับคู่แบบหนึ่งต่อหนึ่งที่คงที่: private address หนึ่งรายการกับ public address หนึ่งรายการ | การตั้งค่า DMZ เซิร์ฟเวอร์สาธารณะเฉพาะ |
| Dynamic NAT | private address ยืมมาจาก pool ของ public address | องค์กรที่มี public IP หลายรายการ |
| PAT (Port Address Translation) | private address หลายรายการใช้ public IP เพียงตัวเดียว แยกกันด้วยหมายเลขพอร์ต | เราเตอร์บ้าน อุปกรณ์ edge ขององค์กร โครงสร้าง CG-NAT |
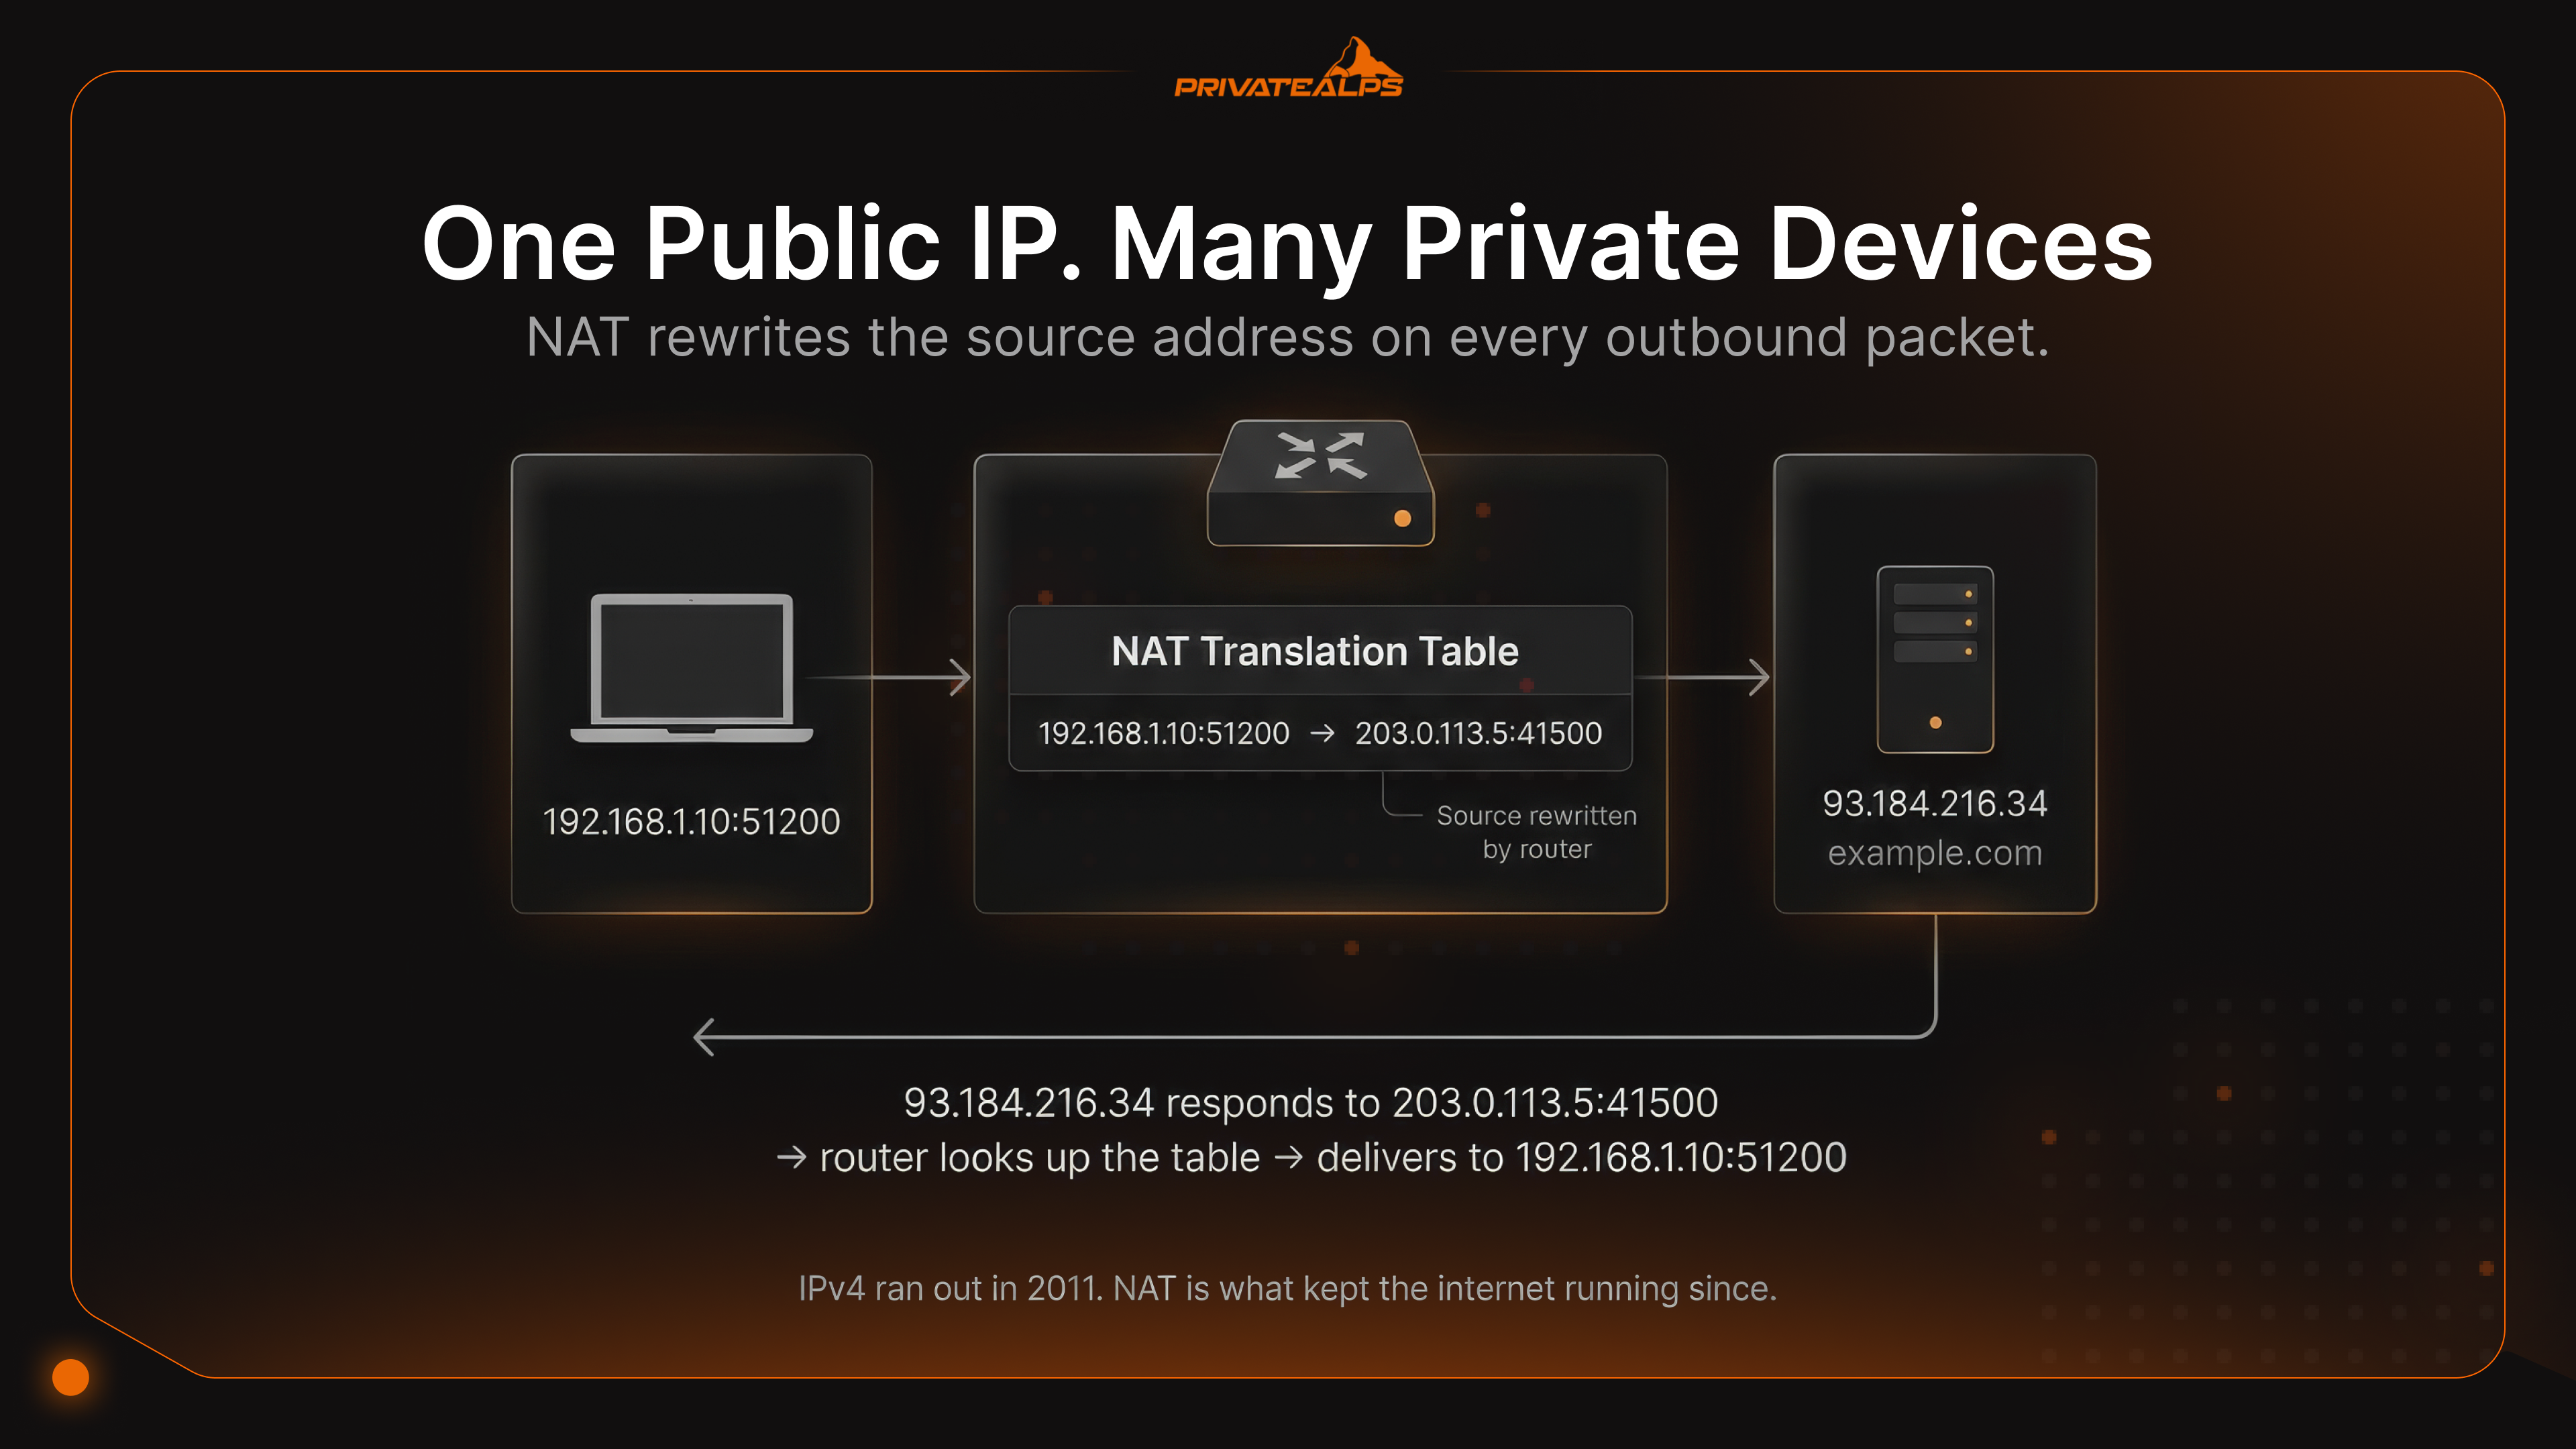
PAT บางครั้งเรียกว่า NAT overload คือสิ่งที่เราเตอร์บ้านใช้ และเป็นสิ่งที่อุปกรณ์ edge ขององค์กรส่วนใหญ่ใช้ public IP หนึ่งตัว มีเซสชันพร้อมกันได้หลายหมื่นรายการ แต่ละรายการแยกด้วย source port คนละหมายเลข ระบบนี้ใช้งานได้จริง จุดที่สร้างปัญหาคือแอปที่ต้องการการเชื่อมต่อขาเข้า เช่น BitTorrent และการโทรที่ใช้ SIP ซึ่งทำงานไม่แน่นอน หากต้องการการเชื่อมต่อขาเข้าจริง ๆ ต้องมีกฎ forwarding แบบชัดเจน และการวิเคราะห์ log จะยุ่งยากขึ้นเมื่อโฮสต์หลายสิบเครื่องดูเหมือนมาจากที่อยู่ภายนอกเดียวกัน
ปัญหาหนึ่งที่เกิดขึ้นบ่อยมาก แต่แทบไม่เคยปรากฏในเอกสาร คือ NAT hairpinning (NAT loopback) สมมติคุณมีเซิร์ฟเวอร์บน LAN ที่ 192.168.1.20 แล้วลองเข้าถึงจากอุปกรณ์อื่นในเครือข่ายเดียวกันโดยใช้ public IP คือ 203.0.113.5 บนเราเตอร์ผู้บริโภคจำนวนมาก จะไม่มีอะไรเกิดขึ้น การเชื่อมต่อจะหลุดไปโดยไม่แจ้ง เซอร์วิสนั้นเข้าถึงได้เต็มที่จากภายนอก เพียงแต่เข้าถึงผ่าน public address จากภายในไม่ได้
วิธีแก้มีดังนี้ ใช้ local IP ของเซิร์ฟเวอร์เมื่อเข้าถึงจากภายใน ตั้งค่า split-horizon DNS ให้การค้นหาภายในคืนค่าเป็น private address หรือเปลี่ยนไปใช้เราเตอร์ที่จัดการ NAT loopback ได้อย่างถูกต้อง
ช่วง Private IP Address – อ้างอิง RFC 1918
เอกสารส่วนใหญ่มักหยุดแค่สามบล็อกของ RFC 1918 แต่การใช้งานเครือข่ายจริงมีอีกสองช่วงที่วิศวกรที่ทำงานกับ CG-NAT หรือวินิจฉัยปัญหา DHCP ที่พังมักเจอ สิ่งที่ควรรู้ตั้งแต่ต้น: RFC 1918 กำหนดบล็อก private มาตรฐานสามช่วง RFC 6598 เพิ่มช่วงที่สี่สำหรับ NAT ระดับ ISP ส่วนช่วงที่ห้า APIPA เป็นค่าสำรองของระบบปฏิบัติการ ไม่ได้ถูกกำหนดโดยตั้งใจ ทั้งห้าช่วงถูกระบุว่าไม่สามารถเข้าถึงได้ทั่วโลกใน IANA Special-Purpose Address Registry
| ช่วง | CIDR | จำนวนที่อยู่ | การใช้งานทั่วไป |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16,777,216 | เครือข่ายองค์กรขนาดใหญ่ ดาต้าเซ็นเตอร์ |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1,048,576 | เครือข่ายขนาดกลาง address pool ของ VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65,536 | เราเตอร์บ้าน ออฟฟิศขนาดเล็ก (ค่าเริ่มต้น) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4,194,304 | CG-NAT (NAT ระดับ ISP พื้นที่ shared ตาม RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65,536 | APIPA / link-local (ค่าสำรองเมื่อ DHCP ล้มเหลว) |
ผลกระทบด้านความปลอดภัย: private IP กับ public IP
ความปลอดภัยของ private IP กับ public IP ไม่ได้จัดอันดับกันง่ายๆ ประโยค “private ปลอดภัยกว่า” จริงอยู่บางส่วน แต่ส่วนใหญ่ทำให้เข้าใจผิด ความจริงคือ private IP ช่วยลดพื้นที่การโจมตีจากภายนอก แต่ไม่ช่วยอะไรเลยกับภัยที่อยู่ภายในระบบแล้ว
สิ่งที่ private IP ป้องกันได้ อินเทอร์เน็ตเข้าถึงโฮสต์ 192.168.x.x หรือ 10.x.x.x โดยตรงไม่ได้ ทั้งการสแกนเครือข่าย การพยายามเดารหัสผ่านแบบกระจาย และชุดเครื่องมือที่ใช้ตรวจหาพอร์ตเปิดเพื่อโจมตี ไม่มีอะไรไปถึงอุปกรณ์ที่อยู่หลัง NAT ได้ นี่เป็นประโยชน์จริง แต่ไม่ใช่สถาปัตยกรรมความปลอดภัย อีเมลฟิชชิง ไดรฟ์ USB หรือแล็ปท็อปที่ถูกเจาะบนเครือข่าย Wi-Fi เดียวกัน ล้วนทำให้ผู้โจมตีเข้ามาอยู่ภายในได้ และเมื่อถึงจุดนั้น ที่อยู่แบบ private จะไม่ขวางการเคลื่อนย้ายระหว่างเครื่องเลย Shodan มองไม่เห็นโฮสต์ภายในของคุณ แต่ผู้ปฏิบัติการแรนซัมแวร์ที่เข้าไปอยู่ในระบบแล้วมองเห็น สิ่งที่แบ่งเครือข่ายออกจริงๆ คือ VLAN และกฎไฟร์วอลล์ภายใน ไม่ใช่ช่วง IP
สิ่งที่ public IP เปิดเผย เซิร์ฟเวอร์ที่ใช้ public IP จะมองเห็นได้จากอินเทอร์เน็ตทั้งหมดทันที Shodan จัดทำดัชนีที่อยู่ใหม่ที่เพิ่งถูกกำหนดภายในไม่กี่นาที หาก SSH เปิดที่พอร์ต 22 ภายในไม่กี่ชั่วโมงจะมีความพยายามล็อกอินอัตโนมัติเข้ามา RDP ที่เปิดให้เข้าถึงได้ก็เป็นช่องทางการส่งแรนซัมแวร์ที่รู้กันดี
แอดมินอินเทอร์เฟซทุกตัวที่เปิดให้อินเทอร์เน็ตเข้าถึงโดยตรง ต้องมีไฟร์วอลล์จำกัดการเข้าถึง มีการจำกัดอัตราการร้องขอในขั้นตอนยืนยันตัวตน และใช้ TLS ทุกครั้งที่มีข้อมูลรับรองตัวตน ส่วนที่หันหน้าสู่สาธารณะในระบบหลายชั้นควรอยู่ใน DMZ แยกออกจากฐานข้อมูลหลังบ้านและบริการภายใน เพื่อให้ฟรอนต์เอนด์ที่ถูกเจาะไม่กลายเป็นทางผ่านไปสู่ระบบอื่นทั้งหมด
ความต่างระหว่างแบบแชร์กับแบบเฉพาะสำหรับโฮสติ้ง หากคุณให้บริการขาเข้า คำถามไม่ได้อยู่แค่ public กับ private แต่คือ dedicated กับ shared public IP แบบ dedicated ที่คุณเป็นเจ้าของจริงหมายความว่าการ port forwarding ทำงานได้ตลอดเส้นทาง คุณตั้งค่า rDNS เองได้ และคุณดูแลชื่อเสียงของ IP เองได้ ภายใต้ CG-NAT โครงสร้างพื้นฐานของ ISP จะดักทราฟฟิกขาเข้าก่อนถึงเราเตอร์ของคุณ กฎการ forward กับการตั้งค่าไฟร์วอลล์ และพอร์ตที่เปิดอยู่ของคุณจะไม่มีผลอีกต่อไป สำหรับเมลเซิร์ฟเวอร์โดยเฉพาะ ระเบียน SPF และ DMARC ตรวจสอบยืนยันกับ IP ที่ใช้ส่งเมล IP แบบแชร์ที่ถูกสแปมจากผู้เช่ารายอื่นปนเปื้อนไม่ได้แค่ทำให้ช้าลง แต่อาจทำให้เมลที่ถูกต้องของคุณไปอยู่ในโฟลเดอร์สแปมอย่างถาวร
เมื่อไรควรใช้ public IP กับ private IP
การเลือก private IP address หรือ public IP address ที่เหมาะสมไม่ยุ่งยากเมื่อเข้าใจกรอบคิดที่ถูกต้อง คำถามไม่ได้อยู่ที่ว่าแบบไหน “ดีกว่า” แต่อยู่ที่ว่า ใครต้องเป็นฝ่ายเริ่มติดต่อบริการนี้
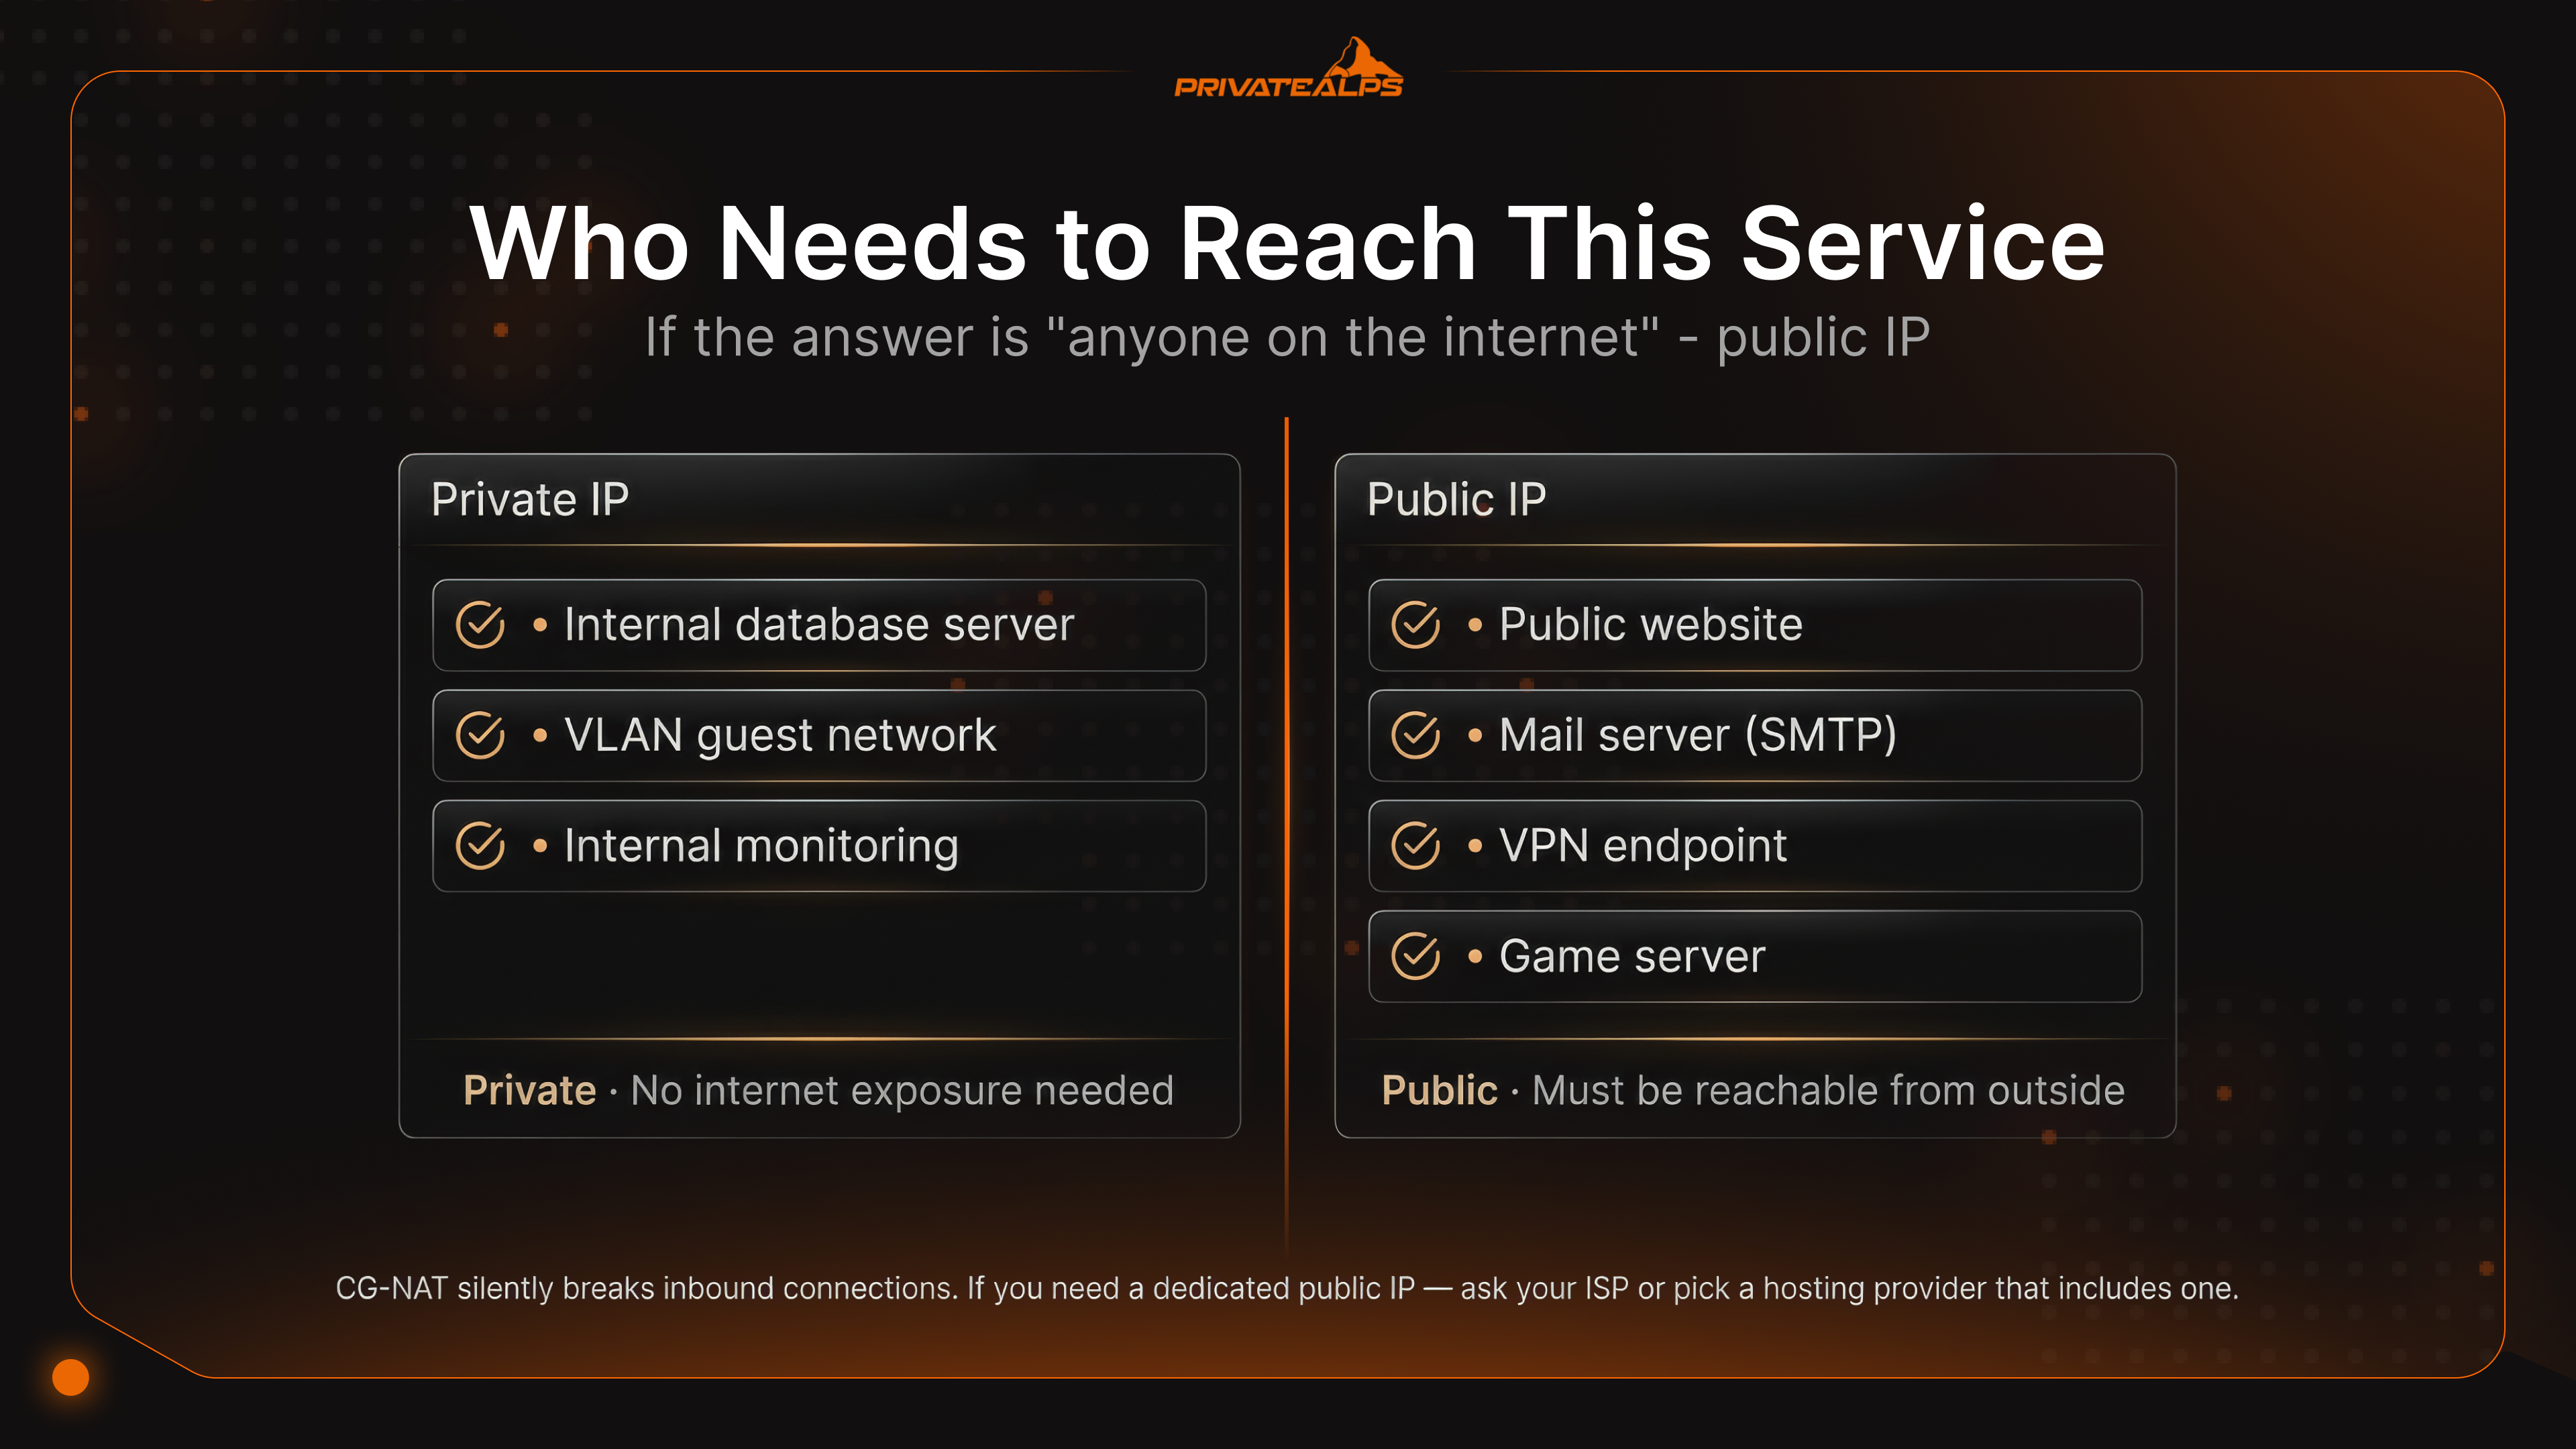
หากคำตอบคือ “เฉพาะอุปกรณ์อื่นในเครือข่ายท้องถิ่นเดียวกัน” ให้ใช้ private IP และจบตรงนั้น หากมีระบบภายนอกใดต้องเข้าถึงโดยไม่ได้ร้องขอ เช่น เบราว์เซอร์ที่เข้าเว็บไซต์ของคุณ ไคลเอนต์ที่เชื่อมต่อ VPN ของคุณ หรือผู้ใช้ระยะไกลที่เข้าถึง NAS ต้องมี public IP อยู่ในเส้นทางนั้นบางจุด
กฎการตัดสินใจ การเชื่อมต่อขาเข้าใดๆ จากนอกเครือข่ายท้องถิ่นต้องใช้ public IP ไม่ว่าจะอยู่บนเซิร์ฟเวอร์โดยตรง หรือผ่านชั้น forwarding หรือ proxy ทราฟฟิก LAN ล้วนๆ ควรใช้ private IP ซึ่งเป็นทั้งตัวเลือกที่ถูกต้องและปลอดภัยกว่า
| กรณีการใช้งาน | ประเภท IP ที่ต้องใช้ | เหตุผล |
|---|---|---|
| เว็บไซต์ / เว็บแอปสาธารณะ | Public IP | ต้องเข้าถึงได้จากไคลเอนต์ภายนอก |
| เมลเซิร์ฟเวอร์ (SMTP ขาเข้า) | Dedicated public IP | ชื่อเสียงของ IP มีผลต่อการส่งถึงกล่องจดหมาย CG-NAT บล็อกพอร์ต 25 |
| VPN server (WireGuard, OpenVPN) | Public IP ที่ VPN endpoint | ไคลเอนต์เชื่อมต่อจากนอกเครือข่าย |
| VPN tunnel ระหว่างสำนักงาน | Private IP ภายใน, public IP ที่ tunnel endpoint | เฉพาะ endpoint เท่านั้นที่ต้องใช้ public IP |
| ฐานข้อมูลภายใน | Private IP | ไม่ควรเข้าถึงได้จากอินเทอร์เน็ตเลย |
| เครือข่ายแขกที่แบ่งด้วย VLAN | Private IP (subnet แยก) | แยกผู้เยี่ยมชมออกจาก LAN ขององค์กร |
| NAS ที่บ้านพร้อมการเข้าถึงระยะไกล | Private IP + port forwarding หรือ reverse proxy | ภายในใช้ private IP เข้าถึงจากภายนอกผ่าน public IP |
| เซิร์ฟเวอร์เกม | Dedicated public IP ที่แนะนำ | CG-NAT ทำให้ port forwarding ของ UDP ใช้ไม่ได้กับโปรโตคอลเกมส่วนใหญ่ |
| การมอนิเตอร์ / การบันทึก log ภายใน | Private IP | ไม่จำเป็นต้องเปิดให้ภายนอกเห็น |
ควรสังเกตรูปแบบผสมที่ระบบ self-hosted ส่วนใหญ่ใช้ เซิร์ฟเวอร์ได้ private IP ส่วน reverse proxy ที่อยู่หน้าสุดใช้ public IP คอยจัดการ TLS และส่งคำขอเข้าไปข้างใน
Nginx, Caddy และ Traefik ทำงานแบบนี้ได้ทั้งหมด เซิร์ฟเวอร์ปลายทางจะไม่ได้รับการเชื่อมต่อโดยตรงจากอินเทอร์เน็ต มีเพียง proxy บนเครือข่ายท้องถิ่นเดียวกันเท่านั้น ซึ่งปลอดภัยกว่าในเชิงความมั่นคง และยังทำให้รันหลายบริการบน public IP เดียวได้โดยไม่ชนกัน
IPv6 กับอนาคตของการกำหนดที่อยู่แบบ public และ private
IPv6 เปลี่ยนสถานการณ์ของ private IP address กับ public IP address ในระดับพื้นฐาน ไม่ใช่ทำให้ความแตกต่างหมดความหมาย แต่เอาเหตุผลเดิมที่ทำให้มันมีอยู่ออกไป IPv4 หมดที่อยู่ ส่วน IPv6 ไม่หมด สิ่งนี้เปลี่ยนการคำนวณทั้งหมด
GUA กับ ULA IPv6 ใช้ Global Unicast Address (2000::/3) ในตำแหน่งที่ IPv4 ใช้ public IP คือส่งต่อได้ทุกที่ และแจกจ่ายโดย RIR กับ ISP ส่วน Unique Local Address (fc00::/7) ทำหน้าที่แบบเดียวกับ RFC 1918 คือไม่ถูกส่งต่อในอินเทอร์เน็ตโดยตั้งใจ ใช้เฉพาะภายใน เนื่องจากทุกอุปกรณ์ในเครือข่าย IPv6 รับ GUA จาก prefix ของ ISP ผ่านเราเตอร์ได้โดยตรง จึงไม่มีเหตุผลทางเทคนิคที่ต้องใช้ NAT คุณไม่จำเป็นต้องแปลงที่อยู่หนึ่งไปเป็นอีกที่อยู่ เมื่อมีที่อยู่เพียงพอสำหรับทุกคน ULA ยังคงอยู่ด้วยเหตุผลอีกประการ คือบางครั้งคุณต้องการให้บริการอยู่ภายในตามนโยบายที่ชัดเจน ไม่ใช่เพียงเพราะ NAT บังเอิญบล็อกไว้ การผูกบริการภายในไว้กับ ULA และเขียนกฎไฟร์วอลล์รอบมัน สะอาดกว่าการหวังว่าการตั้งค่าไฟร์วอลล์ GUA จะไม่มีช่องโหว่
สถานการณ์การนำไปใช้ใน Google's IPv6 Statistics แสดงว่าผู้ใช้ Google ราว 43% เชื่อมต่อผ่าน IPv6 ณ ต้นปี 2025 ฝรั่งเศสเกิน 86% อินเดียและเยอรมนีเกิน 70% ส่วนสหรัฐฯ อยู่ราว 47-50% (Wikipedia, IPv6 deployment) การใช้งานแบบ dual-stack เป็นเรื่องปกติ อุปกรณ์ทำงานด้วย IPv4 และ IPv6 คู่กัน โดยใช้ Happy Eyeballs (RFC 8305) ตัดสินว่าการเชื่อมต่อแต่ละครั้งจะใช้ตัวไหนจริง
ปัญหาเรื่องความเป็นส่วนตัวที่ RFC 4941 แก้ไข สิ่งหนึ่งที่ IPv6 นำมาซึ่งและผู้ใช้ IPv4/NAT ไม่เคยเผชิญคือ เมื่ออุปกรณ์ทุกเครื่องมี IP ที่ส่งต่อได้ทั่วโลก วิธี SLAAC เดิมฝัง MAC address ของอุปกรณ์ลงใน IP โดยตรง ทำให้ที่อยู่กลายเป็นตัวระบุที่ผูกกับฮาร์ดแวร์แบบถาวร อุปกรณ์เดียวกันที่ปรากฏบนเครือข่ายต่างๆ สามารถถูกติดตามข้ามเซสชันได้ RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) แก้ปัญหานี้โดยสร้าง Interface ID แบบสุ่มที่หมุนเปลี่ยนเป็นระยะ ทำให้ที่อยู่ขาดการเชื่อมโยงกับอุปกรณ์จริง ภายใต้ IPv4/NAT นี่ไม่ใช่ปัญหา เพราะทราฟฟิกทั้งหมดดูเหมือนมาจาก public IP เดียวของเราเตอร์ ไม่ว่าอุปกรณ์ใดจะเป็นผู้ส่ง IPv6 ทำให้การติดตามอุปกรณ์รายตัวเป็นไปได้ และ RFC 4941 คือสิ่งที่ผลักดันกลับ
วิธีค้นหา public IP กับ private IP address ของคุณ
การค้นหาสองแบบนี้แยกกันเพราะเป็นสองสิ่งที่ต่างกัน public IP มาจาก ISP และอยู่ที่เราเตอร์ ส่วน private IP มาจากเราเตอร์และอยู่ที่อุปกรณ์ของคุณ เว็บไซต์เห็นแค่ตัวแรก และไม่เคยเห็นตัวที่สอง
วิธีการค้นหา:
- Public IP (terminal): curl ifconfig.me หรือ curl api.ipify.org ผลลัพธ์ทั้งสองคำสั่งจะให้ public IP ของเราเตอร์
- Public IP (เบราว์เซอร์): ifconfig.me หรือ ipinfo.io แสดงชื่อ ISP และตำแหน่งโดยประมาณด้วย
- Private IP (Windows): ใช้คำสั่ง ipconfig ใน Command Prompt แล้วหา “IPv4 Address” ภายใต้อะแดปเตอร์ที่ใช้งานอยู่
- Private IP (macOS): ใช้คำสั่ง ifconfig | grep "inet " ใน Terminal หรือไปที่ System Settings → Network → เลือกการเชื่อมต่อ → Details
- Private IP (Linux): ใช้คำสั่ง ip addr show หรือ hostname -I
- Private IP (หน้าแอดมินเราเตอร์): เข้าสู่ระบบที่ 192.168.0.1 หรือ 192.168.1.1 ตาราง DHCP lease จะแสดงทุกอุปกรณ์และที่อยู่ที่ได้รับ
Private IP (มือถือ): Settings → Wi-Fi → แตะชื่อเครือข่ายที่เชื่อมต่ออยู่ IP address จะแสดงในหน้ารายละเอียด
สิ่งที่เว็บไซต์เรียนรู้จาก IP ของคุณจริงๆ คือ ชื่อ ISP ของคุณ ตำแหน่งโดยประมาณ (เมืองหรือภูมิภาคที่โครงสร้างพื้นฐานของ ISP จดทะเบียนไว้ มักคลาดเคลื่อนราว 50-100 กม.) และ ASN ข้อมูลเหล่านี้อยู่ในฐานข้อมูลสาธารณะ ส่วนที่อยู่บ้านและตัวตนของคุณไม่อยู่ในนั้น ซึ่งต้องมีคำร้องทางกฎหมายถึง ISP โดยตรง หากเชื่อมต่อผ่าน VPN เว็บไซต์จะเห็น IP และตำแหน่งของ VPN server แทน private IP ของคุณไม่เคยข้ามผ่านเราเตอร์
วิธีเปลี่ยน public IP หรือ private IP address ของคุณ
ISP เป็นเจ้าของ public IP ของคุณ คุณแก้ไขมันในเมนูตั้งค่าไม่ได้ สิ่งที่เปลี่ยนได้คือ IP ไหนที่อินเทอร์เน็ตเห็นเมื่อทราฟฟิกของคุณออกไป หรือคุณขอที่อยู่ใหม่จาก ISP โดยตรงได้
การเปลี่ยน public IP ของคุณ วิธีที่ใช้ได้:
- VPN: ทราฟฟิกออกจาก IP ของ VPN server แทนที่จะเป็นของคุณ เป็นตัวเลือกที่ได้ผลทันทีและใช้ได้ทั่วโลก
- Proxy: ใช้กับทราฟฟิกของแอปพลิเคชันที่กำหนดไว้ ไม่ใช่ทุกอย่างในอุปกรณ์ ใช้ทรัพยากรน้อยกว่า
- Tor: ส่งผ่านรีเลย์หลายตัว IP ของ exit node คือสิ่งที่ปลายทางเห็น ช้ากว่า แต่การกำหนดเส้นทางตามรอยได้ยากกว่า
- รีสตาร์ตโมเด็ม: กับ dynamic IP การตัดการเชื่อมต่ออาจทำให้ ISP แจก lease ใหม่เมื่อเชื่อมต่อใหม่ แต่ไม่แน่นอน เพราะบาง ISP จะกำหนดที่อยู่เดิมให้ทุกครั้ง
- ขอ static IP: หากต้องการที่อยู่ที่ไม่เปลี่ยน ให้ติดต่อ ISP ผู้ให้บริการส่วนใหญ่คิดค่าบริการ แต่เป็นทางแก้ถาวรเพียงทางเดียวสำหรับโฮสติ้ง
การเปลี่ยน private IP ของคุณ แยกตามแพลตฟอร์ม:
- Windows: ใช้คำสั่ง ipconfig /release ตามด้วย ipconfig /renew ใน Command Prompt ที่รันด้วยสิทธิ์ผู้ดูแล
- macOS: System Settings → Network → เลือกอะแดปเตอร์ → Details → แท็บ TCP/IP → Renew DHCP Lease
- Linux: sudo dhclient -r && sudo dhclient
- หน้าแอดมินเราเตอร์: เข้าสู่ระบบที่ 192.168.0.1 หรือ 192.168.1.1 หา DHCP reservation หรือการตั้งค่า static lease แล้วผูกที่อยู่เฉพาะเข้ากับ MAC address ของอุปกรณ์ หลังจากนั้นอุปกรณ์จะได้ IP เดิมเสมอ
สรุป
Private IP เป็นของเครือข่ายท้องถิ่น มาจากช่วง RFC 1918 ถูกกำหนดโดย DHCP และอินเทอร์เน็ตมองไม่เห็น ช่วงเดียวกันนี้ทำงานขนานกันในเครือข่ายที่แยกจากกันนับล้านโดยไม่กระทบกัน Public IP เป็นของอินเทอร์เน็ต จัดสรรโดย RIR แจกจ่ายโดย ISP และไม่ซ้ำกันทั่วโลก คือหนึ่งที่อยู่ต่อหนึ่งเครือข่ายที่อินเทอร์เน็ตทั้งหมดค้นหาได้ NAT ทำงานบนเราเตอร์ในรูปแบบ PAT ในกรณีส่วนใหญ่ และจัดการการแปลงระหว่างสองแบบนี้ IPv6 ขจัดการขาดแคลนที่อยู่ซึ่งทำให้ NAT จำเป็น โดย GUA ให้ทุกอุปกรณ์มีที่อยู่ที่เข้าถึงได้ทั่วโลกของตัวเอง แต่ ULA และไฟร์วอลล์ยังคงจัดการขอบเขตที่สำคัญต่อความปลอดภัย การใช้งานแบบ dual-stack คือวิธีที่เครือข่ายส่วนใหญ่ทำงานอยู่ในปัจจุบัน และจะเป็นเช่นนั้นต่อไปอีกระยะหนึ่ง Ready for a Dedicated Public IP With Full Inbound Control? CG-NAT, shared IP, port forwarding ที่หายไปที่ไหนสักแห่งต้นทาง ปัญหาเหล่านี้จะไม่หายไปเอง มันหายไปเมื่อคุณมี dedicated public IP ที่คุณควบคุมได้จริง
แพ็กเกจ PrivateAlps VPS และ dedicated server มาพร้อม dedicated public IP เป็นค่าเริ่มต้น โครงสร้างพื้นฐานในสวิตเซอร์แลนด์ ไม่มี CG-NAT ในเส้นทาง รองรับ port forwarding เต็มรูปแบบ และ rDNS ที่คุณตั้งค่าเองได้ IP เป็นของคุณ เส้นทางขาเข้าชัดเจน และไม่มีอะไรระหว่างคุณกับอินเทอร์เน็ตที่แอบดักทราฟฟิกของคุณไว้
FAQ
ความแตกต่างระหว่าง public IP กับ private IP address คืออะไร
Private คือของท้องถิ่น เราเตอร์แจกให้ทุกอุปกรณ์ในเครือข่าย ใช้สื่อสารภายในได้ดี และอินเทอร์เน็ตไม่มีทางระบุตำแหน่งได้ แพ็กเก็ตที่ส่งไปยัง 192.168.x.x จะถูกเราเตอร์ทิ้งก่อนจะไปถึง ส่วน Public คือของภายนอก ISP กำหนดให้เราเตอร์ของคุณ และเป็นที่อยู่ที่อินเทอร์เน็ตส่วนที่เหลือใช้ส่งทราฟฟิกกลับมาหาคุณ NAT เชื่อมทั้งสองแบบเข้าด้วยกัน อุปกรณ์ที่ใช้ private IP ส่งทราฟฟิกผ่าน public IP และเราเตอร์ใช้หมายเลขพอร์ตแยกว่าการตอบกลับนั้นควรส่งไปยังอุปกรณ์ใด
public ip กับ private ip ถูกกำหนดอย่างไร?
ที่อยู่ private IP มาจาก DHCP server ที่ทำงานอยู่บนเราเตอร์ของคุณ ขั้นตอนเป็นดังนี้ อุปกรณ์ส่งข้อความ Discover ออกไปทั่วเครือข่าย เราเตอร์ตอบกลับด้วย Offer อุปกรณ์ส่ง Request เพื่อยืนยันว่าต้องการ Offer ใด และเราเตอร์ส่ง Acknowledge เพื่อล็อกที่อยู่นั้นไว้ กระบวนการนี้เรียกว่า DORA ใช้เวลาไม่ถึงหนึ่งวินาที ส่วนที่อยู่ public IP มาจาก ISP หากเป็นบัญชีแบบ dynamic ที่อยู่จะถูกเช่าจากกลุ่มที่อยู่ และอาจเปลี่ยนได้ หากเป็นบัญชีแบบ static ที่อยู่จะถูกจัดสรรไว้ให้คุณและคงที่ตลอด การตั้งค่า static public IP ด้วยตนเองบนอุปกรณ์จะใช้ได้ก็ต่อเมื่อ ISP สำรองที่อยู่นั้นไว้ให้บัญชีของคุณก่อนแล้วเท่านั้น
อุปกรณ์สองเครื่องใช้ private IP ที่เหมือนกันได้หรือไม่?
ได้ และเกิดขึ้นบ่อยมากในเครือข่ายที่แยกจากกัน นี่คือเหตุผลที่ RFC 1918 ถูกออกแบบมา เช่น เครือข่ายที่บ้านและเครือข่ายของบริษัทที่คุณทำงานอยู่ อาจใช้ 192.168.1.50 พร้อมกันได้โดยไม่ชนกัน เพราะที่อยู่เหล่านี้ไม่ได้ติดต่อกันนอกเครือข่ายท้องถิ่นของตนเอง แต่ถ้าอยู่ในเครือข่ายเดียวกัน ที่อยู่ซ้ำกันจะทำให้เกิดความขัดแย้งใน ARP table ทั้งสองเครื่องจะเชื่อมต่อได้ไม่เสถียร เซสชันขาดหายโดยไม่คาดคิด และการหาว่าอุปกรณ์ใดซ้ำกันก็ใช้เวลานานกว่าที่ควร
private IP ปลอดภัยกว่า public IP หรือไม่?
ไม่ได้ปลอดภัยกว่าโดยตัวของมันเอง private IP หมายความว่าไม่มีใครบนอินเทอร์เน็ตเข้าถึงอุปกรณ์ของคุณได้โดยตรง เพราะชั้น NAT จะกรองทราฟฟิกที่ไม่ได้รับเชิญก่อนถึงเครือข่ายภายใน ข้อนี้มีความสำคัญ แต่เป็นเพียงชั้นป้องกันหนึ่งชั้น ไม่ใช่การป้องกันที่สมบูรณ์ ผู้โจมตีที่อยู่ภายในเครือข่ายแล้ว ไม่ว่าจะผ่านมัลแวร์ บัญชีที่ถูกเจาะ การเข้าถึงทางกายภาพ หรืออุปกรณ์แปลกปลอมในเครือข่าย สามารถเคลื่อนที่ระหว่างเครื่องที่ใช้ private IP ได้โดยไม่มีข้อจำกัด การแบ่งส่วนเครือข่ายที่แท้จริงต้องใช้ VLAN กฎไฟร์วอลล์ราย subnet และการควบคุมการเข้าถึงที่ไม่ได้ถือว่าทราฟฟิกภายในปลอดภัยเพียงเพราะไม่ได้มาจากภายนอก
โฮสต์เว็บไซต์บน private IP ได้หรือไม่?
ทำได้ภายในเครือข่าย แต่จากอินเทอร์เน็ตทำไม่ได้ อินเทอร์เน็ตสาธารณะไม่มีเส้นทางไปยัง 192.168.x.x ผู้เข้าชมที่พยายามเข้าถึงเซิร์ฟเวอร์ที่ใช้ private IP จากนอกเครือข่ายท้องถิ่นจะเข้าไม่ได้ ดังนั้นหากต้องการให้บริการเข้าถึงจากภายนอก ต้องมี public IP อยู่ในเส้นทาง ตัวเลือกที่ง่ายที่สุดคือการตั้งกฎ port forwarding บนเราเตอร์ เพื่อส่ง public port ไปยัง private IP และพอร์ตของเซิร์ฟเวอร์ ส่วนตัวเลือกที่เป็นระเบียบกว่าคือใช้ reverse proxy (Nginx หรือ Traefik ทำงานได้ดีกับงานนี้) ซึ่งวางอยู่ที่ขอบเครือข่ายที่มี public IP คอยจัดการ TLS และส่งคำขอเข้าไปยังเซิร์ฟเวอร์ภายใน วิธีนี้ทำให้ backend server ไม่ต้องเปิดให้อินเทอร์เน็ตเข้าถึงโดยตรง
CG-NAT คืออะไร และส่งผลต่อคุณอย่างไร?
CG-NAT คือชั้น NAT ที่ ISP ของคุณใช้งานบนโครงสร้างพื้นฐานของตนเอง ก่อนที่ทราฟฟิกจะถึงเราเตอร์ที่บ้าน เราเตอร์ของคุณจะได้รับที่อยู่จาก 100.64.0.0/10 (พื้นที่ shared ตาม RFC 6598) แทนที่จะได้ public IP จริง ทุกอย่างดูปกติจนกว่าคุณจะลองทำบางอย่างที่ต้องใช้การเชื่อมต่อขาเข้า เช่น กฎ port forwarding บนเราเตอร์ เพราะกฎเหล่านี้ใช้ได้กับทราฟฟิกที่มาถึงเราเตอร์เท่านั้น ส่วน NAT ระดับ ISP จะดักทราฟฟิกขาเข้าก่อนถึงจุดนั้น ผลคือ self-hosted service, VPN server, remote desktop และ game server ใช้งานไม่ได้ และการหาสาเหตุทำได้ยาก วิธีแก้คือติดต่อ ISP และขอ public IP เฉพาะ ซึ่งผู้ให้บริการส่วนใหญ่มีให้เป็นบริการเสริมที่มีค่าใช้จ่าย
จาก IP address ของคุณ ใครสามารถรู้อะไรได้บ้าง?
ชื่อ ISP ของคุณ autonomous system number (ASN) และภูมิภาคทางภูมิศาสตร์ ซึ่งโดยทั่วไปคือเมืองหรือภูมิภาคที่ ISP ของคุณลงทะเบียนโครงสร้างพื้นฐานไว้ อาจคลาดเคลื่อนจากตำแหน่งจริงของคุณได้ราว 50-100 กิโลเมตร ฐานข้อมูลการระบุตำแหน่งจาก public IP ทั่วไปมีข้อมูลเท่านี้ ส่วนที่อยู่บ้าน ชื่อ หรือตำแหน่งที่แน่นอนของคุณต้องใช้คำขอทางกฎหมายอย่างเป็นทางการไปยัง ISP VPN หรือ proxy จะเปลี่ยน IP ที่มองเห็นได้เป็นของเซิร์ฟเวอร์ ทำให้ผู้รับเห็นตำแหน่งของเซิร์ฟเวอร์นั้นแทนตำแหน่งของคุณ
ฉันจะตรวจสอบ public IP ของตัวเองได้อย่างไร?
ผ่านเบราว์เซอร์ ใช้ ifconfig.me หรือ ipinfo.io ผ่าน terminal ใช้คำสั่ง curl ifconfig.me ผลลัพธ์คือ public IP ปัจจุบันของเราเตอร์ ไม่ใช่ private IP ของอุปกรณ์ที่คุณใช้ตรวจสอบ หากคุณใช้ VPN ผลลัพธ์จะเป็น public IP ของเซิร์ฟเวอร์ VPN แทน IP ที่ ISP กำหนดให้
IPv6 ทำให้ไม่ต้องใช้ private IP อีกต่อไปหรือไม่?
IPv6 ทำให้ไม่จำเป็นต้องใช้ NAT เพราะการระบุที่อยู่ 128 บิตมี public address มากพอสำหรับทุกอุปกรณ์ วิธีแก้ปัญหาแบบ NAT จึงไม่จำเป็นอีกต่อไป Unique Local Address (fc00::/7) ยังคงมีอยู่สำหรับการใช้งานภายในเท่านั้นโดยตั้งใจ ซึ่งแยกจากปัญหาพื้นที่ที่อยู่ และขอบเขตความปลอดภัยก็ไม่ได้หายไปเพียงเพราะไม่มี NAT เครือข่าย IPv6 ยังต้องใช้ stateful firewall ที่ขอบเครือข่ายเพื่อจัดการการเชื่อมต่อขาเข้าที่ไม่ได้ร้องขอ เพราะ NAT เคยบล็อกสิ่งเหล่านี้เป็นผลข้างเคียง ไม่ได้ทำหน้าที่เป็นกลไกความปลอดภัยโดยตรง เมื่อเอา NAT ออกไป คุณจึงต้องมีบางอย่างที่ทำหน้าที่นี้อย่างตั้งใจ
