


VPN vs proxy คืออะไร? ต่างกันอย่างไร
คนส่วนใหญ่ไม่ได้เปรียบเทียบสองอย่างนี้เพื่อความสนุก มักมีเหตุบางอย่างที่ทำให้ต้องหาคำตอบ เช่น บริการสตรีมมิงบล็อกการเข้าถึง เพื่อนพูดถึง “proxy” โดยไม่อธิบายว่าคืออะไร หรือที่ทำงานให้ทุกคนติดตั้งไคลเอนต์ VPN โดยไม่มีใครบอกเหตุผล คำค้นว่า “vpn vs proxy คืออะไร” ถูกพิมพ์ใน Google หลายแสนครั้งต่อเดือน ส่วน “proxy กับ vpn ต่างกันอย่างไร” ก็ได้รับความนิยมไม่แพ้กัน เป็นคำถามเดียวกันแค่สลับลำดับคำ
อีกเรื่องที่น่าอึดอัดคือวิธีที่หัวข้อนี้ถูกเขียนถึง บทความจำนวนมากมองทั้งสองอย่างเป็นเครื่องมือเดียวกันที่ขายในราคาต่างกัน แต่จริง ๆ แล้วทั้งสองทำงานอยู่คนละชั้นของเครือข่าย และแก้ปัญหาคนละแบบ หากเข้าใจว่าเป็นสิ่งเดียวกัน คุณอาจจ่ายเงินทุกเดือนเพื่อ “ความเป็นส่วนตัว” ที่ไม่มีอยู่จริง
ตลาด VPN มีขนาดใหญ่มาก ซึ่งเป็นส่วนหนึ่งที่ทำให้การตลาดยุ่งเหยิง ตลาด VPN ทั่วโลกมีมูลค่า USD 88.96 พันล้านในปี 2025 และคาดว่าจะแตะ USD 534.22 พันล้านภายในปี 2034 การทำงานจากที่บ้านช่วยดันตัวเลขนี้ขึ้น และแรงกดดันด้านการเฝ้าระวังก็เป็นตัวเสริม ส่วน proxy ทำงานอยู่เงียบ ๆ ในเครื่องมือ SEO ตัวดึงข้อมูล (scraper) และไฟร์วอลล์ขององค์กร กลุ่มผู้ใช้ต่างกัน และมีป้ายโฆษณาน้อยกว่ามาก
บทความนี้จึงอธิบายเรื่องนี้ในแบบที่วิศวกรเครือข่ายจะอธิบาย ไม่ใช่แบบหน้าเว็บที่หารายได้จากลิงก์แนะนำสินค้า ได้แก่ ชั้น OSI ข้อมูลส่วนไหนถูกเข้ารหัสและส่วนไหนไม่ถูก การตรวจจับทำงานอย่างไร และสิ่งที่เครื่องมือแต่ละตัวแก้ไม่ได้ ไม่ว่าจะจ่ายเงินเท่าไร
สรุปสั้นด้วย AI
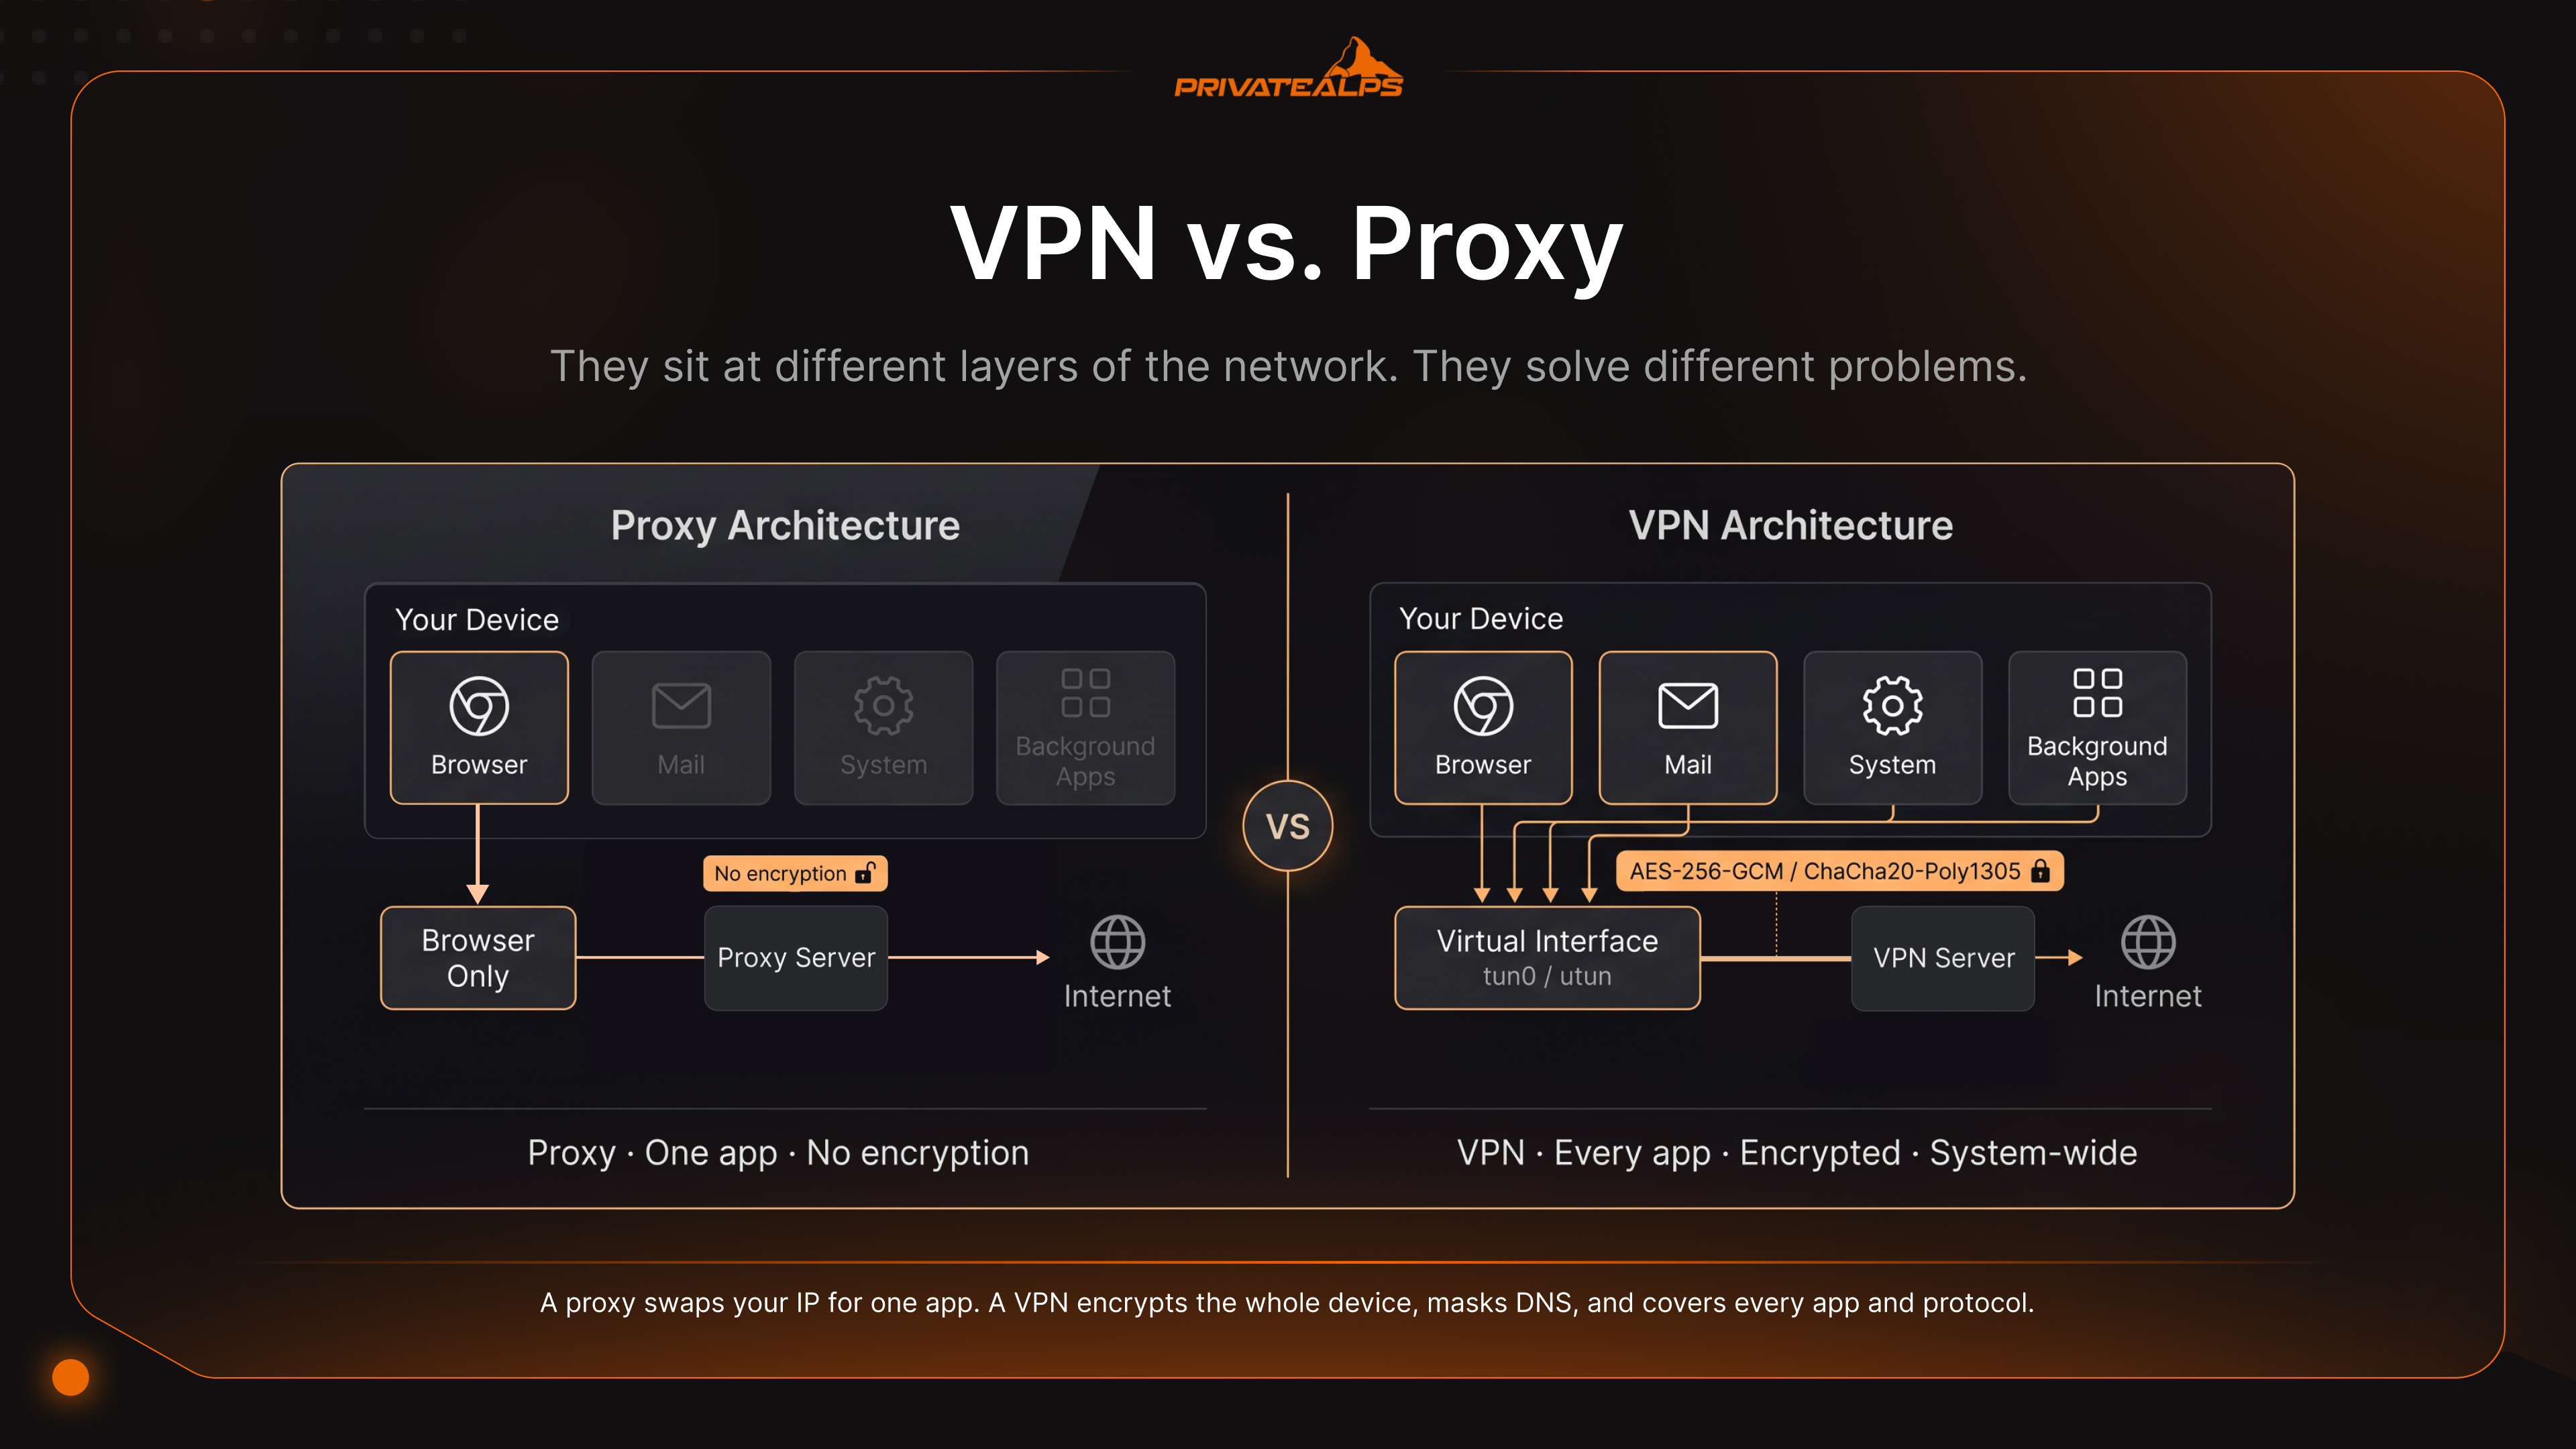
โดยสรุป proxy ทำงานที่ชั้น application (OSI Layer 7) และเปลี่ยนเส้นทางการรับส่งข้อมูลของแอปเพียงทีละตัว โดยมากคือเบราว์เซอร์ proxy ไม่ได้เข้ารหัสข้อมูลด้วยตัวมันเอง ส่วน VPN ทำงานลึกกว่า ที่ Layer 2-3 เข้ารหัสทุกแพ็กเก็ตในระดับระบบปฏิบัติการด้วย ChaCha20-Poly1305 (WireGuard) หรือ AES-256-GCM (OpenVPN) และส่งข้อมูลของทั้งเครื่องผ่านอินเทอร์เฟซเสมือน proxy เร็วกว่าเพราะข้ามขั้นตอนการเข้ารหัส VPN ปลอดภัยกว่าเพราะไม่ข้ามขั้นตอนนี้
- ชั้น OSI: Proxy = Layer 7 (แอปเดียว) VPN = Layer 2-3 (ทั้งเครื่อง)
- การเข้ารหัส: Proxy = ไม่มีในตัว VPN = ChaCha20-Poly1305 หรือ AES-256-GCM
- ความเร็ว: Proxy แทบไม่เสียประสิทธิภาพ WireGuard เสียประมาณ 4-15% บนลิงก์ที่เร็ว ส่วน OpenVPN/TCP อาจเสียถึง 40-50%
- Kill switch: มีเฉพาะ VPN ตัดการเชื่อมต่อทุกอย่างทันทีที่อุโมงค์ขาด
- การป้องกัน DNS: VPN ส่งคำถาม DNS ผ่านอุโมงค์ ส่วน HTTPS proxy ทำให้ชื่อโฮสต์รั่วผ่าน SNI ก่อนที่หน้าเว็บจะโหลด
- ความเสี่ยงของ proxy/VPN ฟรี: ICSI/CSIRO พบว่า 67% ของแอป VPN ฟรีบน Android ฝังไลบรารีติดตามของบุคคลที่สาม และ 84% ทำให้ข้อมูลการใช้งานรั่ว
- สิ่งที่ทั้งสองอย่างแก้ไม่ได้: browser fingerprinting คุกกี้ หรือบัญชีใดก็ตามที่คุณล็อกอินอยู่
proxy server คืออะไร?
proxy server คือตัวกลาง มันรับข้อมูลจากแอปหนึ่ง โดยมากคือเบราว์เซอร์ แล้วส่งต่อไปยังปลายทาง ระหว่างทางก็เปลี่ยน IP ของคุณเป็น IP ของมันเอง นี่คือหน้าที่ทั้งหมด proxy ทำงานที่ชั้น application (OSI Layer 7) และไม่เข้ารหัสอะไร เว้นแต่เว็บที่คุณเข้าจะใช้ TLS อยู่แล้ว มันจัดการเฉพาะแอปที่คุณตั้งค่าไว้ ส่วนอย่างอื่นบนเครื่องยังคงสื่อสารกับอินเทอร์เน็ตเหมือนเดิมทุกประการ
| ประเภท Proxy | วิธีการทำงาน | กรณีการใช้งานทั่วไป |
|---|---|---|
| HTTP proxy | ส่งต่อคำขอ HTTP แบบข้อความธรรมดาที่ Layer 7 | การกรองเว็บภายในองค์กร การแคช |
| HTTPS proxy | ส่งผ่านอุโมงค์ TLS ด้วย CONNECT อ่าน SNI แต่ไม่อ่านเนื้อหา | การท่องเว็บที่ป้องกันด้วย TLS |
| SOCKS5 proxy | รีเลย์ที่ Layer 5 ไม่ขึ้นกับโปรโตคอล รองรับ UDP | Torrent การเล่นเกม การทำอุโมงค์ TCP/UDP ทั่วไป |
| Transparent proxy | ดักจับข้อมูลโดยไม่ต้องตั้งค่าฝั่งไคลเอนต์ | แคชระดับ ISP การกรองในโรงเรียนหรือห้องสมุด |
| Residential proxy | ส่งข้อมูลผ่าน IP ของผู้ใช้ทั่วไปจริง (มักเป็นอุปกรณ์ IoT) | บอตซื้อสนีกเกอร์ การตรวจสอบโฆษณา การดึงข้อมูล SEO |
มีจุดหนึ่งที่ทำให้หลายคนสับสน พวกเขาคิดว่า HTTPS proxy ซ่อนเว็บที่ตัวเองเข้า แต่จริง ๆ ไม่ได้ซ่อน ชื่อโฮสต์จะถูกส่งออกไปแบบข้อความธรรมดาผ่านฟิลด์ TLS Server Name Indication (SNI) ระหว่าง handshake ก่อนที่จะมีการเข้ารหัสใด ๆ ผู้ให้บริการอินเทอร์เน็ต (ISP) มองเห็น และทุกคนที่อยู่ระหว่างคุณกับ proxy ก็มองเห็น พวกเขาอ่านหน้าเว็บไม่ได้ แต่อ่านแถบที่อยู่ได้ ซึ่งมักเป็นส่วนที่คนคิดว่ากำลังซ่อนอยู่
DNS เป็นอีกจุดรั่วที่มองข้ามได้ง่าย proxy ส่วนใหญ่ไม่ได้จัดการ DNS ดังนั้นระบบปฏิบัติการจะยังคงถาม resolver ของ ISP ว่า “โดเมนนี้อยู่ที่ไหน” คำถามนี้เพียงอย่างเดียวก็บอกเรื่องราวได้มากแล้ว และระบบนิเวศของ proxy ฟรีก็ไม่ได้น่าไว้ใจนัก ผลการศึกษาของ CSIRO ที่ตรวจแอปบน Android ในหมวดนี้พบว่า 16% ใช้ non-transparent proxy ที่แทรก JavaScript เข้าไปในข้อมูลของผู้ใช้เพื่อโฆษณาและติดตาม และ 67% ฝังไลบรารีติดตามของบุคคลที่สาม ของฟรีแทบไม่เคยฟรีจริงในกรณีแบบนี้ คุณคือสินค้าคงคลัง
VPN คืออะไร?
VPN (เครือข่ายส่วนตัวเสมือน) ห่อหุ้มอุปกรณ์ทั้งเครื่องไว้ในอุโมงค์ที่เข้ารหัส และส่งทุกแพ็กเก็ตผ่านอุโมงค์นั้น ทุกแอป ทุกบริการที่ทำงานอยู่เบื้องหลัง ทั้งเบราว์เซอร์ อีเมล และการอัปเดตระบบที่เกิดขึ้นเงียบ ๆ ตอนที่คุณไม่ได้มอง คุณไม่ต้องตั้งค่าเป็นรายแอป ระบบปฏิบัติการจะส่งข้อมูลไปยังอินเทอร์เฟซเสมือน และไคลเอนต์ VPN จะจัดการต่อจากตรงนั้น
การทำงานเบื้องหลังเข้มงวดกว่าที่หลายคนคิด เมื่อคุณกดเชื่อมต่อ ไคลเอนต์และเซิร์ฟเวอร์จะทำ cryptographic handshake WireGuard ใช้ Noise กับการแลกกุญแจ Curve25519 ส่วน OpenVPN ใช้ TLS handshake (TLS 1.2 หรือ 1.3 ขึ้นอยู่กับบิลด์ที่คุณใช้) เพื่อตกลงกันเรื่องคีย์ของเซสชัน จากนั้นไคลเอนต์จะสร้างอินเทอร์เฟซเครือข่ายเสมือน ได้แก่ tun0 บน Linux หรือ utun บน macOS และตารางการกำหนดเส้นทางจะเริ่มส่งทุกอย่างเข้าไปยังอินเทอร์เฟซนั้น แต่ละแพ็กเก็ตจะถูกห่อหุ้ม เข้ารหัส และส่งไปยังเซิร์ฟเวอร์ เซิร์ฟเวอร์ถอดรหัส ส่งต่อ และส่งคำตอบกลับ ใครก็ตามที่ดูสายสัญญาณจะเห็นเพียงก้อนข้อมูลที่เข้ารหัสวิ่งไปมา หากต้องการรายละเอียดฉบับอ้างอิง เอกสาร whitepaper ของ WireGuard อธิบายไว้อย่างละเอียด
มีสองฟีเจอร์ที่แยก VPN ของจริงออกจาก VPN ที่เป็นแค่การตลาด ฟีเจอร์แรกคือ kill switch ซึ่งเป็นกฎของไฟร์วอลล์ที่บล็อกทุกไบต์ทันทีที่อุโมงค์ขาด ไม่ว่าจะเป็นเซิร์ฟเวอร์ล่ม Wi-Fi หลุด หรือโน้ตบุ๊กเข้าสู่โหมดพักเครื่อง ทำให้ IP จริงของคุณไม่รั่วระหว่างที่ไคลเอนต์พยายามเชื่อมต่อใหม่ ฟีเจอร์ที่สองคือการป้องกันการรั่วของ DNS ซึ่งส่งคำถาม DNS ผ่านอุโมงค์ที่เข้ารหัสไปยัง resolver ของ VPN เอง ISP จึงไม่สามารถปะติดปะต่อการท่องเว็บของคุณจากการค้นหาโดเมนได้ หากไม่มีสองฟีเจอร์นี้ สิ่งที่คุณได้คือ proxy ที่มีขั้นตอนเพิ่มขึ้นและค่าบริการรายเดือนที่สูงกว่า
ความต่างทางเทคนิคหลักระหว่าง VPN vs proxy
ความต่างระหว่าง proxy server กับ VPN อยู่ที่สามจุด ได้แก่ ข้อมูลของคุณถูกเข้ารหัสมากแค่ไหน ครอบคลุมมากแค่ไหน และคุณถูกตรวจจับได้ง่ายแค่ไหน proxy เปลี่ยน IP ให้แอปเดียว ส่วน VPN เข้ารหัสทั้งอุปกรณ์ ปิดบัง DNS ป้องกันการรั่วของ WebRTC และเมื่อใช้ชั้น obfuscation ที่เหมาะสม ก็จะดูไม่ต่างจากคนที่กำลังอ่านข่าวผ่าน HTTPS
| มิติเปรียบเทียบ | Proxy | VPN |
|---|---|---|
| การเข้ารหัสข้อมูล | ไม่มี (SOCKS5/HTTP) เข้ารหัสเฉพาะเมื่อเว็บใช้ HTTPS | เข้ารหัสเนื้อหาทั้งหมด (ChaCha20-Poly1305 หรือ AES-256-GCM) |
| ขอบเขตการครอบคลุม | เฉพาะรายแอป | ทั้งระบบปฏิบัติการ ทุกแอปและทุกโปรโตคอล |
| การปิดบัง IP | ใช่ สำหรับแอปที่ตั้งค่าไว้ | ใช่ ทั้งระบบ |
| การป้องกัน DNS | ไม่ใช่ ระบบปฏิบัติการใช้ resolver ของ ISP | ใช่ DNS ส่งผ่านอุโมงค์ VPN |
| Kill switch | ไม่มี | มี (fail-closed ระดับไฟร์วอลล์) |
| การป้องกันการรั่วของ WebRTC | ไม่มี | มี (เมื่อตั้งค่าอย่างถูกต้อง) |
| ภาระด้านความเร็ว | น้อยมาก (1-3%) | 4-50% ขึ้นอยู่กับโปรโตคอล |
| ป้องกัน MITM บน Wi-Fi สาธารณะ | ไม่มี | มี |
| ความยากในการถูกตรวจจับ | ต่ำ ฐานข้อมูลชื่อเสียง IP จับได้เร็ว | สูงเมื่อใช้ obfuscation (Shadowsocks, Obfs4, VLESS) |
| ความเป็นไปได้ในการตรวจสอบ (audit) | แทบไม่มี | ผู้ให้บริการที่น่าเชื่อถือมีการตรวจสอบจาก Big 4 |
| ความโปร่งใสด้านเขตอำนาจ | มักไม่เปิดเผย | เปิดเผยนิติบุคคลและประเทศที่จดทะเบียน |
| ค่าใช้จ่ายโดยทั่วไป | ฟรี ถึง $1-5/IP/เดือน | $3-12/เดือนสำหรับผู้ใช้ทั่วไป หากโฮสต์เองเริ่มที่ $5 |
ความแตกต่างด้านการตรวจจับคือจุดที่ทั้งสองอย่างแยกทางกันอย่างชัดเจน SOCKS5 proxy ที่เปิดอยู่โดยไม่มีการยืนยันตัวตนแทบเป็นภาระ ใครก็ตามที่เจอ IP และพอร์ตสามารถส่งทราฟฟิกของตัวเองผ่าน proxy นั้นได้ และการตั้งค่าแบบ transparent ก็ส่ง IP ต้นทางกลับมาใน HTTP header อย่างไม่ลังเล โปรโตคอล obfuscation ของ VPN เล่นเกมอีกแบบ Shadowsocks, Obfs4 และ V2Ray/VLESS ห่อหุ้มอุโมงค์ไว้ให้ deep packet inspection เห็นสิ่งที่ดูเหมือน HTTPS ทั่วไป นี่คือเหตุผลที่โปรโตคอลเหล่านี้ครองตลาดในประเทศที่บล็อกทราฟฟิก VPN อย่างจริงจัง และเป็นเหตุผลที่ proxy ซึ่งมี header ที่คาดเดาได้และช่วง IP ที่ถูกจับจองไว้แล้ว มักถูกจับได้ก่อน
เปรียบเทียบความเร็ว proxy vs VPN
proxy เร็วกว่า VPN และเหตุผลไม่ได้ซับซ้อน คือ proxy ข้ามขั้นตอนการเข้ารหัส ไม่มี cipher ไม่มีการห่อหุ้ม และไม่มี header ที่เพิ่มขึ้น VPN ทำทุกขั้นตอนนี้กับทุกแพ็กเก็ต ซึ่งสะสมอย่างรวดเร็วเมื่อคุณส่งข้อมูลปริมาณมากจริง ๆ
| โซลูชัน | ภาระจากการเข้ารหัส | ผลกระทบต่อ latency | สถานการณ์ที่เหมาะที่สุด |
|---|---|---|---|
| HTTP/SOCKS5 proxy | ไม่มี | +5-15 ms (เพิ่มอีกหนึ่ง hop) | การดึงข้อมูลปริมาณมาก การทดสอบ QA ตามภูมิภาค |
| WireGuard VPN | ต่ำ (ChaCha20 ใน kernel-space) | +10-20 ms; สูญเสียปริมาณข้อมูล 4-15% | ความเป็นส่วนตัวทั่วไปบนการเชื่อมต่อที่เร็ว |
| OpenVPN/UDP | ปานกลาง (AES ใน userspace) | +20-40 ms; สูญเสียปริมาณข้อมูล 20-35% | การติดตั้งที่เน้นความเข้ากันได้ |
| OpenVPN/TCP | สูง (TCP-over-TCP ล่มสลาย) | +50-100 ms; สูญเสียปริมาณข้อมูล 40-50% | ใช้เป็นทางเลือกสุดท้ายในการข้ามไฟร์วอลล์เท่านั้น |
| Tor | สูงมาก (onion routing 3 hop) | +200-1000 ms; สูญเสียปริมาณข้อมูล 80-95% | ความไม่ระบุตัวตนมาก่อนความเร็ว |
ตัวเลขเหล่านี้ไม่ได้เป็นเพียงทฤษฎี งานวิจัยเปรียบเทียบที่ผ่านการตรวจสอบโดยผู้ทรงคุณวุฒิ วัด WireGuard ได้ 210.64 Mbps ใน TCP throughput เทียบกับ 110.34 Mbps ของ OpenVPN ในสภาพแวดล้อม VMware เดียวกัน ซึ่งแทบเป็นสองเท่า บนลิงก์ 1 Gbps การทดสอบอิสระ แสดงว่า WireGuard เร็วกว่า OpenVPN ประมาณ 4 เท่า ในหลายภูมิภาค ตัวเลขของ OpenVPN/TCP มีชื่อเรียกเฉพาะคือ TCP-over-TCP meltdown การนำ TCP ไปซ้อนในการเชื่อมต่อ TCP อีกชั้นทำให้ทั้งสองชั้นทำงานตัวจับเวลาการส่งซ้ำของตัวเอง แพ็กเก็ตที่หายไปเพียงหนึ่งแพ็กเก็ตก็ทำให้ทั้งสองชั้นส่งซ้ำพร้อมกัน latency จึงพุ่งขึ้น throughput ตก และทั้งระบบกัดกินตัวเอง
การเชื่อมต่อที่ช้าจะซ่อนปัญหาทั้งหมดนี้ไว้ หากคอขวดของคุณคือสาย DSL 30 Mbps ภาระจากการเข้ารหัสของ VPN ก็แทบไม่มีผลใด ๆ แต่บนไฟเบอร์ 1 Gbps คุณจะรู้สึกได้ ดังนั้นหากงานของคุณคือการหมุนเวียน IP ของผู้ใช้ทั่วไปเพื่อดึงข้อมูลหน้าราคา และการเข้ารหัสไม่ได้อยู่ในขอบเขตของภัยคุกคาม proxy คือทางเลือกที่ชัดเจน
เปรียบเทียบ VPN vs proxy: ด้านความเป็นส่วนตัว
การเปรียบเทียบ VPN vs proxy ด้านความเป็นส่วนตัวสรุปได้ในประเด็นเดียว คือ proxy ซ่อน IP จากเว็บไซต์ที่เข้าใช้งาน ส่วน VPN ซ่อนทราฟฟิกจาก ISP (ผู้ให้บริการอินเทอร์เน็ต) และเครือข่ายภายในด้วย นอกเหนือจากนี้ขึ้นอยู่กับนโยบายการเก็บล็อก เขตอำนาจทางกฎหมาย และสิ่งที่ผู้อื่นรู้เกี่ยวกับตัวเราอยู่แล้วก่อนเริ่มใช้งาน
| ภัยคุกคาม | Proxy | VPN | ทั้งสองแบบแก้ไม่ได้ |
|---|---|---|---|
| ISP เห็นโดเมนที่เข้าชม | ถูกเปิดเผยผ่าน DNS + SNI | ถูกเข้ารหัส | - |
| ISP เห็นเนื้อหาของทราฟฟิก | เป็นข้อความธรรมดาบน HTTP; ปลอดภัยเฉพาะบน HTTPS | เข้ารหัสเสมอ | - |
| MITM บาง Wi-Fi สาธารณะ | มีช่องโหว่ | ได้รับการป้องกัน | - |
| การเปิดเผยจากคำขอ DNS | ใช้ตัวแปลงชื่อของ ISP | ส่งผ่านอุโมงค์ | - |
| Browser fingerprinting | - | - | Canvas, ฟอนต์, WebGL ระบุตัวตนได้ |
| การติดตามผ่าน cookie | - | - | คงอยู่ข้ามเซสชัน |
| ตัวตนจากบัญชีที่ล็อกอิน | - | - | Google จดจำได้ไม่ว่า IP จะเป็นอะไร |
การตรวจสอบ (audit) คือจุดที่ข้อกล่าวอ้างด้านความเป็นส่วนตัวจะพิสูจน์ตัวเองได้หรือค่อย ๆ พังลง ผู้ให้บริการ VPN ที่จริงจังจ้างบริษัทอิสระ เช่น Deloitte, KPMG, Cure53, PwC และ Securitum ให้ตรวจการตั้งค่าเซิร์ฟเวอร์ นโยบายการเข้าถึงของพนักงาน และบันทึกเหตุการณ์ Deloitte ตรวจสอบ NordVPN มาแล้วหกครั้งจนถึงปลายปี 2025 KPMG ตรวจสอบ ExpressVPN ล่าสุดในเดือนกุมภาพันธ์ 2025 ขณะที่ Cure53 ตรวจโปรโตคอล Lightway แยกต่างหาก Cure53 ยังตรวจสอบ Mullvad และ Proton VPN ด้วย ตลาด proxy เชิงพาณิชย์ไม่มีอะไรลักษณะนี้ ไม่มีรายงานความโปร่งใสที่น่าอ่าน และไม่มีการตรวจสอบจริง งานวิจัยของ CSIRO เรื่องแอป VPN ฟรีบน Android พบว่า 84% มีการรั่วไหลของทราฟฟิก และ 18% ไม่ใช้การเข้ารหัสเลย ทั้งที่หน้าร้านแอประบุไว้เป็นอย่างอื่น
เขตอำนาจทางกฎหมายสำคัญกว่าที่หลายคนคิด ผู้ให้บริการ VPN ทุกรายอยู่ภายใต้กฎหมายของประเทศใดประเทศหนึ่ง ผู้ให้บริการในสหรัฐฯ อาจถูกออก National Security Letter พร้อมคำสั่งห้ามเปิดเผย ส่วนผู้ให้บริการในสวิตเซอร์แลนด์ดำเนินการภายใต้ พระราชบัญญัติว่าด้วยการเฝ้าระวังไปรษณีย์และโทรคมนาคมของสวิส (BÜPF) ซึ่งอนุญาตให้เปิดเผยข้อมูลเฉพาะเจาะจงได้ก็ต่อเมื่อมีคำสั่งศาล กรอบนี้แคบกว่าการเก็บข้อมูลจำนวนมากของ EU หรือสหรัฐฯ แต่ก็ไม่ได้ไม่มีเลย และเครื่องมือทั้งสองแบบก็ไม่สามารถแก้ปัญหาตัวตนที่คงอยู่ได้ การล็อกอิน Gmail ผ่าน VPN ใดก็ตาม Google ก็ยังจดจำได้ และลายนิ้วมือของเบราว์เซอร์ เช่น canvas ฟอนต์ และ WebGL แทบไม่เปลี่ยนแปลงเมื่อ IP เปลี่ยน
เมื่อใดควรใช้ Proxy และเมื่อใดควรใช้ VPN
ใช้ proxy เมื่อต้องหมุนเวียน IP ในปริมาณมาก และการเข้ารหัสไม่จำเป็นต่องานนั้น ใช้ VPN เมื่อต้องปกป้องข้อมูลขณะส่งผ่านเครือข่ายหรือซ่อนกิจกรรมจาก ISP นั่นคือหลักการแบ่งหน้าที่ ส่วนที่เหลือเป็นรายละเอียด
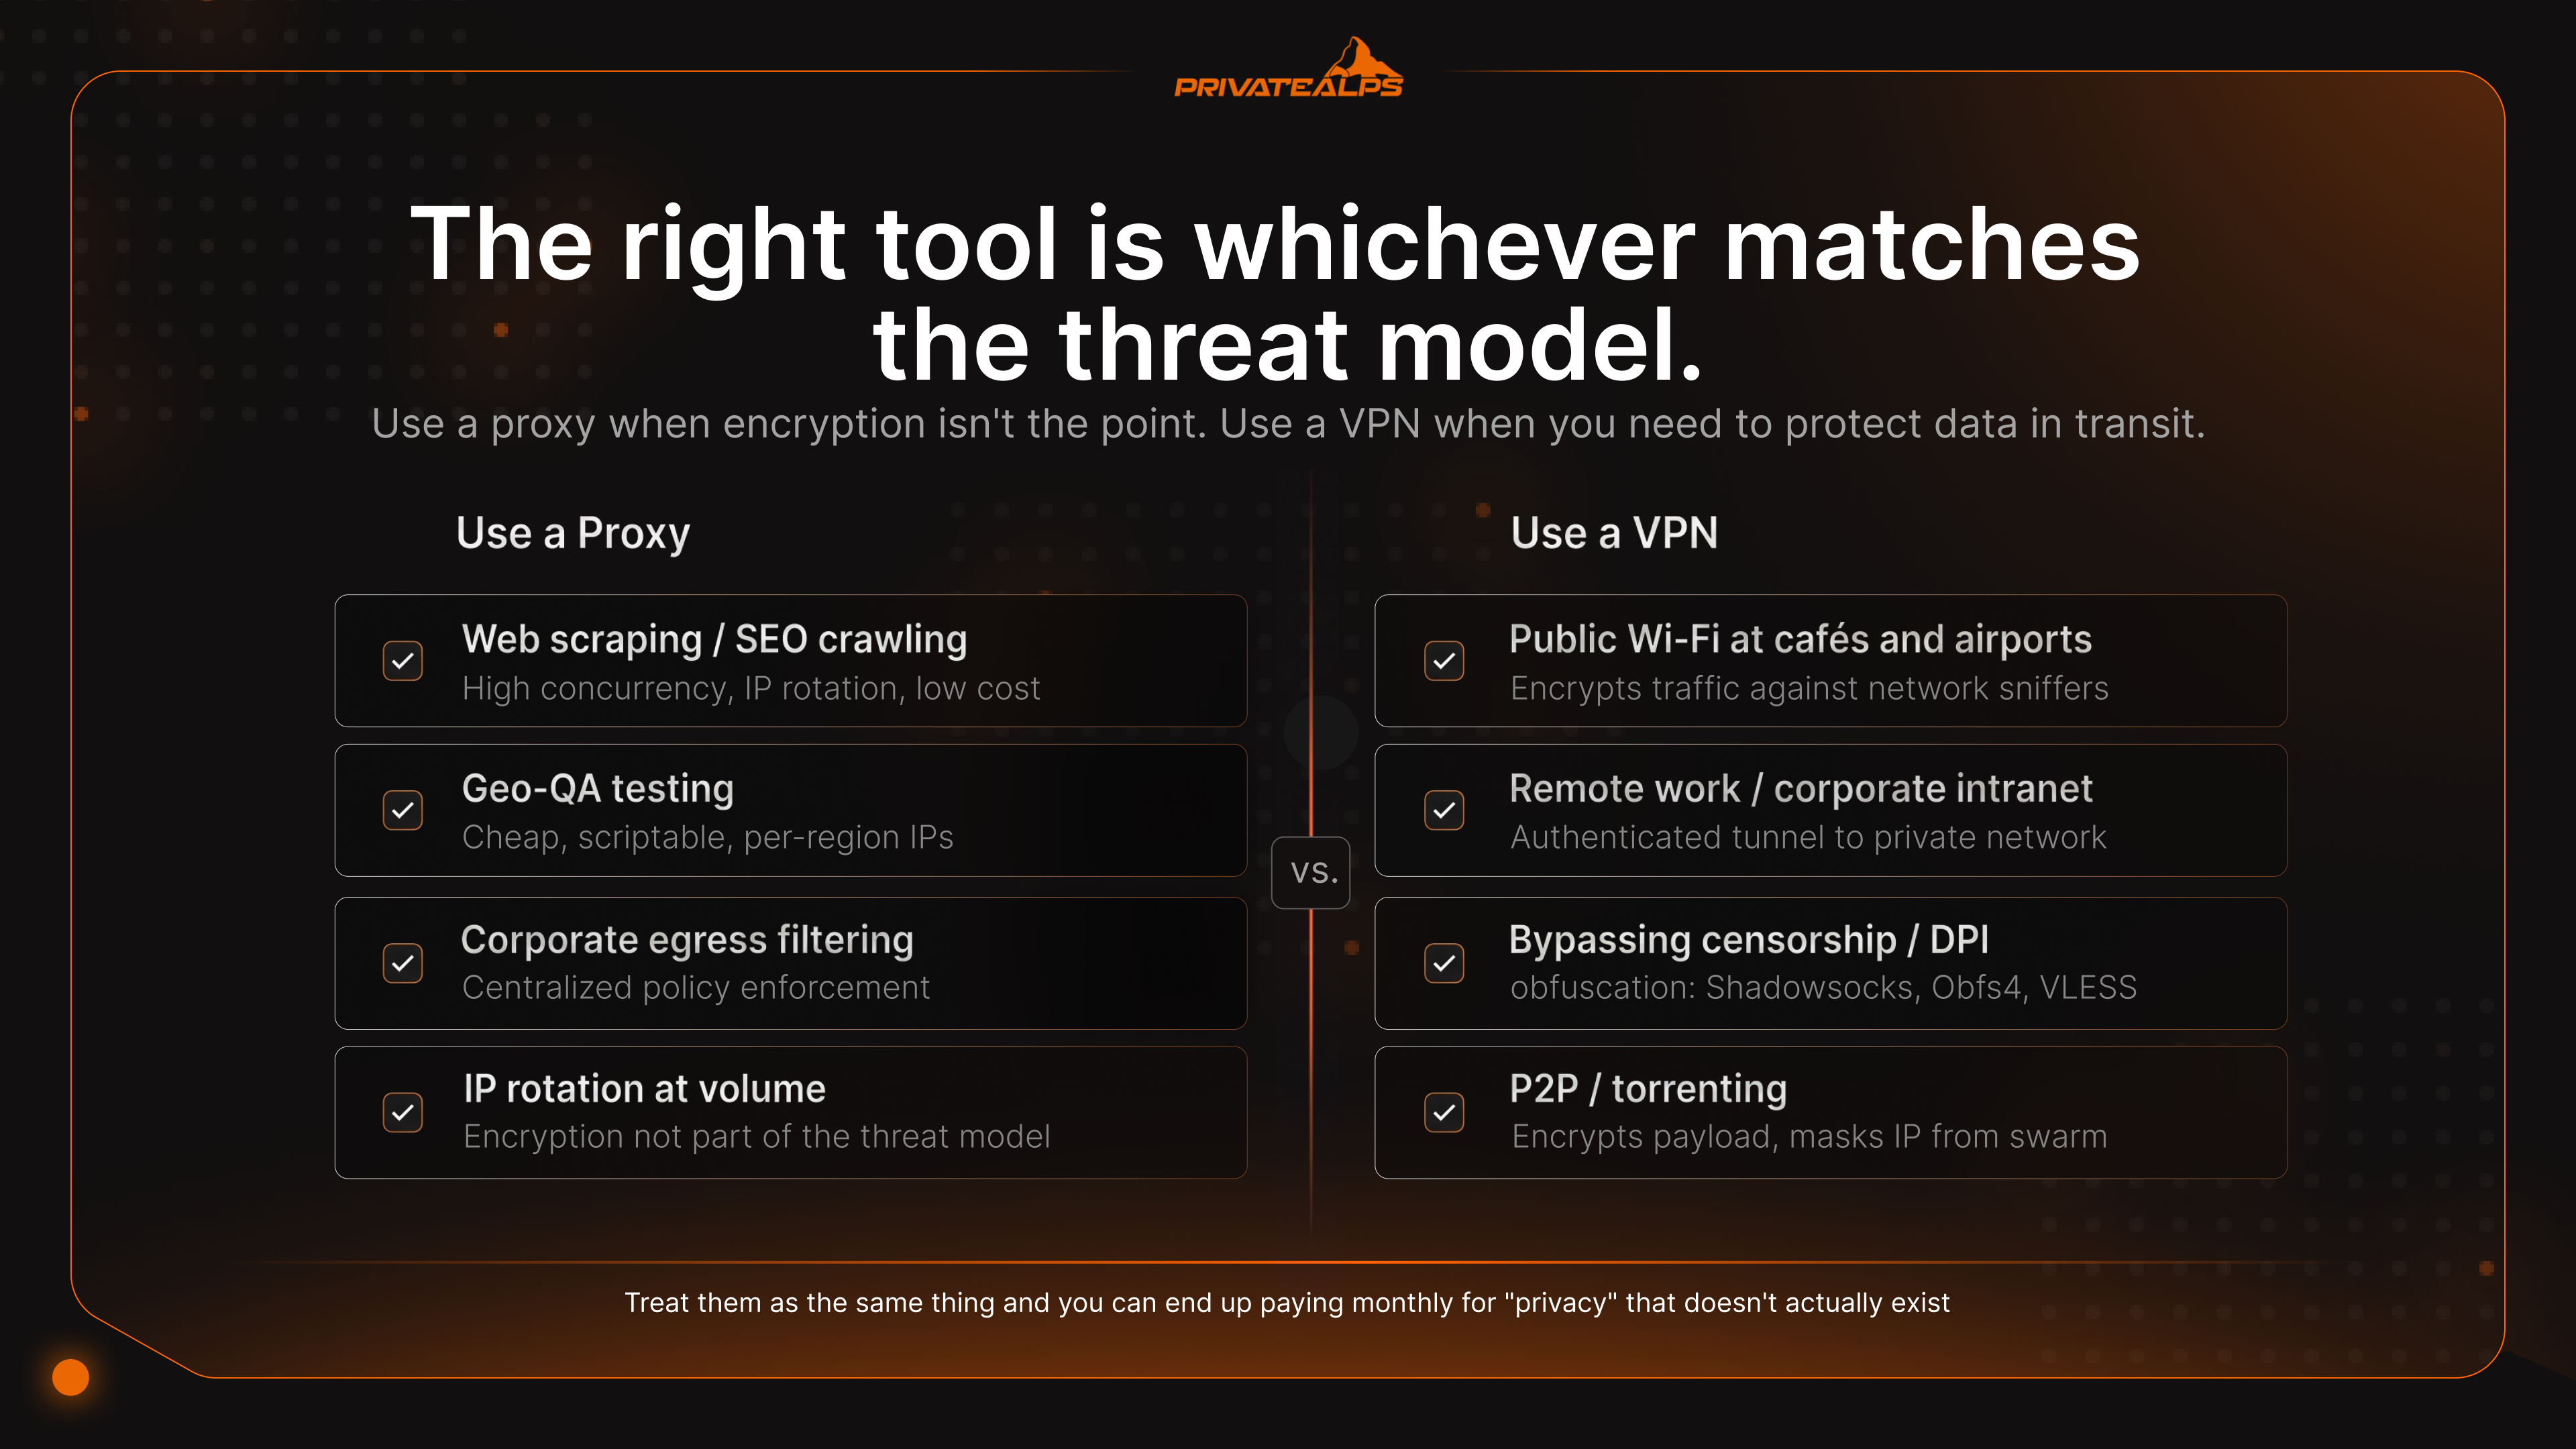
| สถานการณ์ | เครื่องมือที่แนะนำ | เหตุผล | สิ่งที่ยังแก้ไม่ได้ |
|---|---|---|---|
| Wi-Fi สาธารณะในร้านกาแฟหรือสนามบิน | VPN | เข้ารหัสทราฟฟิกจากการดักฟังของเครือข่าย | Phishing, ไฟล์ดาวน์โหลดอันตราย |
| ทำงานระยะไกล / อินทราเน็ตขององค์กร | VPN | ให้อุโมงค์ที่ยืนยันตัวตนเข้าสู่เครือข่ายส่วนตัว | เครื่องปลายทางถูกเจาะ |
| Web scraping / SEO crawling | Rotating proxy pool | รองรับการเชื่อมต่อพร้อมกันสูง หมุน IP ได้ ต้นทุนต่ำ | Site fingerprinting, JS challenges |
| ข้อจำกัดทางภูมิศาสตร์ของสตรีมมิง | VPN (แบบ residential หรือที่ปรับให้เหมาะกับสตรีมมิง) | ข้ามการตรวจสอบชื่อเสียงของ IP ได้ดีกว่า proxy | การล็อกทางภูมิศาสตร์ระดับบัญชี |
| หลบการเซ็นเซอร์ของรัฐ / DPI | VPN พร้อม obfuscation (Shadowsocks, Obfs4, VLESS) | ทำให้อุโมงค์ดูเหมือน HTTPS | การเฝ้าระวังเป้าหมายที่ปลายทาง |
| P2P / torrenting | VPN พร้อม kill switch | เข้ารหัสข้อมูล ซ่อน IP จากกลุ่มผู้แชร์ | Peer อันตราย, นักฟ้องลิขสิทธิ์ |
| นักพัฒนา/ผู้ดูแลระบบบนเครือข่ายที่ไม่น่าเชื่อถือ | VPN | ปกป้องเซสชัน SSH/RDP และ API token | ข้อมูลประจำตัวที่ถูกขโมย |
| ทดสอบ Geo-QA (โฆษณา ราคา) | Proxy | ราคาถูก สคริปต์ควบคุมได้ มี IP แยกตามภูมิภาค | พฤติกรรมของผู้ใช้ที่ล็อกอินอยู่ |
| โครงสร้างพื้นฐานส่วนตัวที่โฮสต์เอง | VPN WireGuard ที่โฮสต์เอง | ตัดตัวแปรความเชื่อถือผู้ให้บริการออก | เซิร์ฟเวอร์ถูกเจาะ |
| การกรองเว็บและ egress ขององค์กร | Forward proxy (Squid, Zscaler) | บังคับใช้นโยบายจากส่วนกลางและตรวจสอบเนื้อหา | การลักลอบส่งข้อมูลผ่าน DoH ที่เข้ารหัส |
การตรวจจับการสตรีมมิงเป็นการแข่งขันเล็ก ๆ ของตัวเอง Netflix, BBC iPlayer และบริการอื่น ๆ พึ่งฐานข้อมูลชื่อเสียงของ IP เช่น MaxMind GeoIP2 และ IPQualityScore ซึ่งจัดประเภททุก IP ว่าเป็น residential, business, hosting หรือ VPN proxy เชิงพาณิชย์แทบทั้งหมดอยู่ในช่วง IP ของ hosting ฐานข้อมูลเหล่านี้จึงจับได้ทันที ผู้ให้บริการ VPN ที่รันพูลเซิร์ฟเวอร์แบบ residential หรือที่ปรับให้เหมาะกับสตรีมมิงจะเช่า IP จาก ISP ระดับผู้บริโภคและหมุนเวียนใช้ ซึ่งเป็นเหตุผลที่ทราฟฟิกของ VPN มักผ่านไปได้ ขณะที่ proxy มักได้รับหน้าแจ้งว่า "เนื้อหานี้ไม่พร้อมให้บริการในภูมิภาคของคุณ"
การตรวจจับ VPN vs การตรวจจับ Proxy: ระบบแยกแยะอย่างไร
ระบบตรวจจับจะเทียบการเชื่อมต่อของคุณกับลายนิ้วมือห้ารูปแบบ ได้แก่ ชื่อเสียงของ ASN, TLS hash, ความสอดคล้องของ DNS, การรั่วไหลของ header และจังหวะเวลาของแพ็กเกต proxy ไม่ผ่านการตรวจเหล่านี้มากกว่า เพราะลายเซ็นของมันเรียบง่ายและนับแจกแจงได้ง่ายกว่า ส่วน VPN อยู่รอดได้นานกว่า เพราะมีจุดให้จับน้อยกว่า
| วิธีการตรวจจับ | Proxy มีช่องโหว่หรือไม่ | VPN มีช่องโหว่หรือไม่ | วิธีหลีกเลี่ยง |
|---|---|---|---|
| ASN / ชื่อเสียงของ IP (MaxMind, IPQS) | มี - ASN ของ hosting ถูกทำเครื่องหมาย | บางส่วน - ช่วง IP ของ VPN ที่รู้จักถูกทำเครื่องหมาย | IP แบบ residential หรือ subnet ใหม่ |
| TLS fingerprinting (แฮช JA3/JA3S) | มี - HTTP proxy เปิดเผย TLS ของไคลเอนต์ | บางส่วน - ไคลเอนต์ VPN บางตัวมี JA3 ที่โดดเด่น | uTLS, ลายนิ้วมือที่ตรงกับเบราว์เซอร์ |
| DNS mismatch (ภูมิภาคของ IP ≠ ภูมิภาคของ DNS) | มี - DNS ของระบบปฏิบัติการรั่ว | ไม่มี - DNS ที่ส่งผ่านอุโมงค์ป้องกันความไม่ตรงกัน | DNS-over-VPN |
| การรั่วไหลของ HTTP header (X-Forwarded-For) | มี - transparent proxy เปิดเผย IP ต้นทาง | ไม่มี - header ถูกสร้างใหม่ที่จุดออก | ใช้เฉพาะ anonymous-elite proxy |
| Deep Packet Inspection (DPI) | มี - ทราฟฟิก proxy ธรรมดาระบุได้ | บางส่วน - โปรโตคอล VPN มาตรฐานตรวจจับได้ | Obfuscation: Shadowsocks, Obfs4, VLESS |
ทำไม proxy ถูกจับได้เร็วกว่า เพราะมันรั่วข้อมูลเมตามากกว่า ช่วง IP ของมันถูกจัดทำดัชนีไว้แล้ว การ handshake ของ TLS ก็มีลักษณะเฉพาะ และ HTTP header จะแอบใส่ IP ต้นทางไว้เมื่อเปิดโหมด transparent ส่วน VPN เงียบกว่า DPI ที่ตรวจทราฟฟิก VPN จะเห็นเพียงก้อนข้อมูลที่เข้ารหัส ไม่มีฟิลด์โปรโตคอลให้นำมาสร้างลายนิ้วมือได้ Obfuscation ปิดช่องที่เหลือ Shadowsocks ซึ่งใช้กันอย่างแพร่หลายในจีนแผ่นดินใหญ่ และ V2Ray/VLESS ทำให้อุโมงค์ดูไม่ต่างจาก HTTPS ในเชิงสถิติ โครงสร้างพื้นฐานการเซ็นเซอร์ที่บล็อกโปรโตคอล VPN มาตรฐานจึงแยกสองอย่างนี้ออกจากทราฟฟิกเว็บปกติไม่ได้
ใช้ VPN และ Proxy ร่วมกันได้หรือไม่
ได้ และเป็นการตั้งค่าที่ถูกต้องสำหรับงานเฉพาะบางอย่าง แต่ทำให้ DNS ซับซ้อนขึ้น และคนส่วนใหญ่ไม่จำเป็นต้องทำ โซ่ที่ตั้งค่าผิดจะรั่วไหลมากกว่าอุโมงค์เดียวที่ตั้งค่าอย่างถูกต้อง
SOCKS5 ในเบราว์เซอร์ + VPN ระดับระบบ เปิด VPN ที่ระดับระบบ แล้วตั้งให้ Firefox หรือ Chrome ใช้ SOCKS5 proxy ทราฟฟิกของเบราว์เซอร์จะออกผ่าน IP ของ proxy ส่วนอย่างอื่น ทั้งเมล บริการของระบบ และแอปเบื้องหลัง จะออกผ่าน VPN รายละเอียดที่แทบไม่มีใครพูดถึงคือ ให้เปิด network.proxy.socks_remote_dns ใน Firefox มิฉะนั้นคำขอ DNS จะข้าม proxy และรั่วผ่าน VPN ทำให้เกิดความไม่ตรงกันของภูมิภาค ซึ่งเครื่องมือ fingerprinting จะจับได้ทันที
โซ่ VPN ไปยัง proxy เชื่อมต่อ VPN ก่อน แล้วส่งทราฟฟิกของเบราว์เซอร์ผ่าน proxy ที่ฝั่งทางออก ปลายทางจะเห็น IP ของ proxy ส่วนผู้ให้บริการ VPN จะเห็นว่าคุณเชื่อมต่อกับ proxy แต่อ่านอะไรที่ผ่าน proxy ไม่ได้ วิธีนี้พบได้ทั่วไปในงาน scraping ที่ต้องการทั้งการเข้ารหัสและการหมุน IP แบบ residential
Proxy ไปยัง VPN ในระบบ egress ขององค์กร องค์กรทำกันเป็นประจำ ทราฟฟิกขาออกจะผ่าน forward proxy (Squid, Zscaler) เพื่อตรวจสอบเนื้อหาและบังคับใช้นโยบาย ส่วน proxy เองจะคุยกับ VPN เพื่อสร้างอุโมงค์จากสาขาไปยังสำนักงานใหญ่ เป็นสถาปัตยกรรมมาตรฐานในองค์กรที่อยู่ภายใต้กฎระเบียบ
Tor over VPN เป็นเวอร์ชันที่เน้นความเป็นส่วนตัวสูงสุด คือใช้ VPN ก่อน แล้วซ้อน Tor ไว้ด้านบน ปริมาณข้อมูลจะลดลง 80% หรือมากกว่า แต่คุณสมบัติด้านความนิรนามจะดีขึ้นอย่างมีนัยสำคัญ
สรุป
ความแตกต่างหลักในการเปรียบเทียบ VPN vs proxy คือ proxy เปลี่ยน IP ให้แอปเดียว ส่วน VPN เข้ารหัสและส่งทุกอย่างที่อุปกรณ์ส่งออกผ่านอุโมงค์ เลือก proxy เมื่อภัยคุกคามคือการจำกัดตามภูมิศาสตร์หรือการจำกัดอัตราตาม IP ของแอปเดียว และการเข้ารหัสไม่ใช่เป้าหมายหลัก เลือก VPN เมื่อต้องการความเป็นส่วนตัวจาก ISP ความปลอดภัยบนเครือข่ายที่เป็นศัตรู หรือการครอบคลุมทุกแอปในระบบ ความต่างของ proxy vs VPN ยังไม่สามารถแก้ปัญหาความนิรนามได้ ลายนิ้วมือ cookie และการล็อกอินบัญชียังตามตัวข้าม IP ได้ การเปลี่ยนแปลงเชิงโครงสร้างที่ช่วยให้ดีขึ้นจริง ๆ คือการโฮสต์ VPN ของตัวเองบนโครงสร้างพื้นฐานที่ควบคุมได้ ผู้ให้บริการอย่าง PrivateAlps ช่วยตัดตัวแปรความเชื่อถือของบุคคลที่สามออกจากโซ่ได้ทั้งหมด
รัน VPN ของคุณเองบนโครงสร้างพื้นฐานในสวิตเซอร์แลนด์
การโฮสต์ VPN เองเปลี่ยนการคำนวณ คุณกลายเป็นผู้ให้บริการของตัวเอง บันทึกเดียวที่มีอยู่คือสิ่งที่คุณเขียนขึ้นเอง บุคคลที่สามไม่ต้องถูกหมายเรียกเพื่อขอทราฟฟิกที่พวกเขาไม่เคยเห็น PrivateAlps มี บริการ OpenVPN ที่โฮสต์ในศูนย์ข้อมูลในสวิตเซอร์แลนด์ มีการเข้ารหัส AES-256 นโยบาย zero-logs อย่างเข้มงวด อนุญาต P2P และไม่จำกัดแบนด์วิดท์บนการเชื่อมต่อขาขึ้น 10G ดำเนินการภายใต้ revDSG ซึ่งเป็นพระราชบัญญัติว่าด้วยการคุ้มครองข้อมูลส่วนบุคคลฉบับปรับปรุงของสวิส และกรอบการเปิดเผยข้อมูลเฉพาะเจาะจงของ BÜPF ซึ่งการเข้าถึงของเจ้าหน้าที่ต้องมีคำสั่งศาลที่ผูกกับบุคคลที่ระบุชื่อ แคบกว่าการเก็บข้อมูลจำนวนมากของ EU หรือสหรัฐฯ ไม่ใช่การคุ้มกันอย่างสมบูรณ์ แต่โครงสร้างของโมเดลความเชื่อถือแตกต่างจากการซื้อจากผู้ให้บริการ VPN ระดับผู้บริโภคอย่างชัดเจน
คำถามที่พบบ่อย
ความแตกต่างระหว่าง VPN กับ proxy คืออะไร
ความแตกต่างระหว่าง VPN กับ proxy สรุปได้เป็นสามเรื่อง คือ สิ่งที่ถูกเข้ารหัส สิ่งที่ครอบคลุม และสิ่งที่เกิดขึ้นกับ DNS VPN เข้ารหัสทุกไบต์ที่อุปกรณ์ส่งออกและส่งผ่านที่ระดับระบบปฏิบัติการ ส่วน proxy เปลี่ยนเส้นทางทราฟฟิกของแอปเดียวและไม่เข้ารหัสด้วยตัวเอง ความต่างของ proxy กับ VPN มีผลมากที่สุดเมื่อคุณต้องการซ่อนกิจกรรมจาก ISP ไม่ใช่แค่เปลี่ยน IP
Proxy ปลอดภัยกว่า VPN หรือไม่
ไม่ VPN ให้สามอย่างที่ proxy ไม่มี ได้แก่ การเข้ารหัส kill switch และ DNS ที่ส่งผ่านอุโมงค์ proxy ฟรีมีปัญหาอย่างมาก งานวิจัยของ ICSI/CSIRO พบว่า 16% ของแอป VPN/proxy ฟรีแทรก JavaScript เข้าไปในทราฟฟิกของผู้ใช้อย่างจริงจัง
Proxy ซ่อน IP address ได้หรือไม่
ซ่อนได้เฉพาะแอปที่ตั้งค่าไว้เท่านั้น ไม่ครอบคลุมอย่างอื่น และ HTTPS proxy ยังเปิดเผยชื่อโฮสต์ปลายทางผ่านฟิลด์ TLS SNI ที่ไม่ได้เข้ารหัสระหว่าง handshake ดังนั้นหากคุณถามว่าความต่างระหว่าง proxy กับ VPN ในประเด็นนี้คืออะไร คำตอบคือ VPN ส่งผ่าน DNS ผ่านอุโมงค์ด้วย ซึ่งเป็นเหตุผลที่ ISP ยังเห็นว่าคุณเข้าเว็บไหนเมื่อใช้ proxy แต่จะไม่เห็นเมื่อใช้ VPN
VPN ทำงานเหมือน proxy หรือไม่
ทั้งสองแบบแทนที่ IP ที่มองเห็นได้ด้วย IP ของเซิร์ฟเวอร์ จึงดูคล้ายกันในระดับผิวเผิน แต่ VPN ไปไกลกว่า คือ เข้ารหัสทราฟฟิกที่ชั้นเครือข่าย ครอบคลุมทุกแอปในอุปกรณ์ และส่ง DNS ผ่านอุโมงค์ ส่วน proxy ทำงานรายแอป ไม่เข้ารหัสตามค่าเริ่มต้น และหยุดแค่การเปลี่ยน IP
SOCKS5 proxy คืออะไร และต่างจาก VPN อย่างไร
SOCKS5 เป็นโปรโตคอล proxy ชั้นที่ 5 ที่รองรับทราฟฟิก TCP และ UDP ได้ทุกรูปแบบ จึงเป็นที่นิยมสำหรับ torrenting เกม และทุกอย่างที่ไม่ใช่ HTTP ธรรมดา สิ่งที่มันไม่ทำคือการเข้ารหัส VPN ให้ทั้งการเปลี่ยนเส้นทางและการเข้ารหัส ส่วน SOCKS5 ให้เพียงการเปลี่ยนเส้นทาง
บริการสตรีมมิงบล็อก proxy และ VPN หรือไม่
บล็อกทั้งสองแบบ แต่ไม่เท่ากัน การตรวจจับทำผ่านฐานข้อมูลชื่อเสียงของ IP เช่น MaxMind GeoIP2 และ IPQualityScore Proxy แทบทั้งหมดมาจาก ASN ของ hosting ที่ถูกทำเครื่องหมาย จึงถูกจับได้เร็ว ส่วนผู้ให้บริการ VPN ที่ใช้พูลเซิร์ฟเวอร์ IP แบบ residential มักหลุดรอดได้นานกว่า เพราะ IP ของพวกเขาดูเหมือนการเชื่อมต่อของผู้บริโภคทั่วไป
ระหว่าง proxy กับ VPN อันไหนเร็วกว่า
Proxy เร็วกว่ามาก เพราะไม่เข้ารหัสอะไรเลย WireGuard มักทำให้ปริมาณข้อมูลลดลง 4-15% OpenVPN/UDP ลด 20-35% และ OpenVPN/TCP อาจลดถึง 40-50% เมื่อเกิดปัญหา TCP-over-TCP meltdown
ใช้ VPN และ proxy พร้อมกันได้หรือไม่
ได้ การตั้งค่าที่ผู้เชี่ยวชาญใช้มากที่สุดคือ SOCKS5 proxy ในเบราว์เซอร์ที่ทำงานอยู่เหนือ VPN ระดับระบบ ทำให้ตัวตนของเบราว์เซอร์แยกจากทราฟฟิกอื่น สิ่งที่ต้องระวังคือ ตรวจสอบให้การแปลง DNS เกิดขึ้นที่ proxy (ใน Firefox คือ network.proxy.socks_remote_dns) มิฉะนั้นจะเกิดความไม่ตรงกันของ DNS ที่เครื่องมือ fingerprinting จะจับได้
No-logs VPN คืออะไร และ proxy ให้สิ่งเดียวกันหรือไม่
No-logs VPN จะไม่เก็บเมทาดาทาของการเชื่อมต่อ ตราเวลาของ IP หรือประวัติการท่องเว็บ แต่คำกล่าวอ้างนี้จะมีน้ำหนักก็ต่อเมื่อผู้ตรวจสอบอิสระ เช่น Deloitte, KPMG หรือ Cure53 ได้เข้าตรวจสอบและยืนยันแล้วจริง ๆ ผู้ให้บริการ proxy เชิงพาณิชย์ไม่มีมาตรฐานในระดับนี้ คำกล่าวอ้างว่าไม่เก็บล็อกจาก proxy จึงแทบตรวจสอบไม่ได้
VPN ดีกว่า proxy หรือไม่
ขึ้นอยู่กับสิ่งที่คุณทำ VPN เหมาะกับการรักษาความเป็นส่วนตัว ความปลอดภัยเมื่อใช้ Wi-Fi สาธารณะ และการหลบการเซ็นเซอร์แบบ DPI ส่วน proxy เหมาะกับการดึงข้อมูลจากเว็บปริมาณมาก การทดสอบ geo-QA และการกรองขาออกขององค์กร ความต่างระหว่าง VPN กับ proxy server อยู่ที่หน้าที่การใช้งาน ไม่ใช่ลำดับชั้น เครื่องมือที่เหมาะคือตัวที่ตรงกับภัยคุกคามที่ต้องรับมือ ไม่ใช่ตัวที่มีจุดขายในหน้าการตลาดมากกว่า
