


Shell Linux คือ อะไร: คุณสมบัติ ประเภท และความแตกต่าง

Shell Linux คือส่วนที่อยู่ระหว่างคุณกับ kernel คุณพิมพ์คำสั่ง shell จะแปลความหมายของคำสั่งนั้น แล้วส่งงานต่อให้ kernel ทำจริง ฟังดูน่าเบื่อ แต่จะไม่น่าเบื่อเลยเมื่อตีสองแล้วสคริปต์ deploy ที่ทำงานได้ดีบน RHEL เมื่อสัปดาห์ก่อน กลับพังบน Ubuntu อย่างไม่มีเหตุผล ตรงนี้เองที่คำถามว่า shell Linux คือ อะไร หยุดเป็นเรื่องวิชาการ และเริ่มกินเวลานอนของคุณ
สิ่งที่หลายคนไม่ค่อยพูดให้ชัด คือคำว่า “shell” ถูกใช้กับงานสองแบบที่ต่างกันมาก แบบแรกคือโปรแกรมที่คุณใช้งานโต้ตอบผ่าน SSH ได้แก่ prompt การเติมคำอัตโนมัติด้วยปุ่ม Tab และประวัติคำสั่ง แบบที่สองคือโปรแกรมที่รันสคริปต์ตอนบูต ผ่าน cron หรือภายใน systemd unit สองแบบนี้ไม่จำเป็นต้องเป็นโปรแกรมเดียวกัน บน Debian และ Ubuntu มันต่างกันจริง และเรื่องนี้ทำให้หลายคนพลาด คำตอบที่ตรงที่สุดของคำถามว่า shell ใน Linux คือ อะไร จึงขึ้นอยู่กับว่าคุณหมายถึงบทบาทไหน ความประหลาดใจส่วนใหญ่มักซ่อนอยู่ในช่องว่างระหว่างสองบทบาทนี้
หากคุณทำงานด้าน sysadmin, DevOps หรือชื่อตำแหน่งอะไรก็ตามในปีนี้ การเลือก shell จะส่งผลที่คุณต้องรับเอง ถ้าบรรทัดแรกของสคริปต์บน Ubuntu เป็น #!/bin/sh นั่นหมายความว่าสคริปต์จะรันบน Dash ไม่ใช่ Bash ดังนั้นคำสั่ง test แบบ [[ ]] อาร์เรย์ที่คุณเขียนไว้ หรือ process substitution จะใช้ไม่ได้ บางครั้งสคริปต์ล้มให้เห็นชัด บางครั้งก็ทำงานผิดแบบเงียบ ๆ แล้วปล่อยผ่านไป
คู่มือ shell Linux นี้เน้นกรณีหลังเป็นหลัก เราจะดูวิธีที่ shell ประมวลผลคำสั่ง ประเภทของ Linux shell ที่แตกต่างกันในแง่ที่มีผลต่อเซิร์ฟเวอร์ สิ่งที่ควรรู้ด้านสคริปต์และความปลอดภัยก่อนจะต้องใช้งานจริง และคำตอบตรงไปตรงมาเมื่อมีคนถามว่าควรใช้ shell ตัวไหนกับงานอะไร
AI Summary
shell ใน Linux อ่านสิ่งที่คุณพิมพ์ แยกวิเคราะห์ แล้วสั่ง kernel ให้ทำสิ่งที่คุณตั้งใจจริง เช่น เปิดไฟล์ สร้าง process หรือส่งข้อมูลผ่านเครือข่าย คนมักรวมสองประเภทที่ต่างกันเข้าด้วยกันแล้วเรียกทั้งหมดว่า shell ประเภทแรกคือ CLI shell ได้แก่ Bash, Zsh, Fish, Dash, sh, Ksh และกลุ่ม Csh ประเภทที่สองคือสภาพแวดล้อมแบบกราฟิก เช่น GNOME Shell หรือ KDE Plasma ตัวแบบกราฟิกจัดการหน้าต่าง ส่วนตัว CLI รันคำสั่ง งานเซิร์ฟเวอร์เกิดขึ้นในกลุ่มหลัง Bash คือค่าเริ่มต้นที่คุณจะได้ในดิสโทรเซิร์ฟเวอร์ส่วนใหญ่ แต่บน Debian และ Ubuntu /bin/sh คือ Dash ซึ่งเป็น shell ขนาดเล็กและเร็วกว่า ระบบจึงใช้กับสคริปต์เพราะช่วยลดเวลาบูตได้จริง
ข้อมูลสำคัญโดยสรุป:
- Bash คือ user shell เริ่มต้นในดิสโทรเซิร์ฟเวอร์ Linux ส่วนใหญ่
- Dash เริ่มทำงานเร็วกว่า Bash ประมาณ 4 เท่า และทำงานเป็น /bin/sh บน Debian และ Ubuntu (Arch Wiki)
- /etc/shells คือรายการ shell ที่ระบบอนุญาตให้ใช้เป็น login shell
- echo $SHELL แสดง login shell เริ่มต้นของคุณ ส่วน echo $0 หรือ ps -p $$ แสดงว่ากำลังรันอะไรอยู่ในขณะนั้น
- การรองรับ POSIX คือเส้นแบ่งระหว่าง “สคริปต์ที่ย้ายไปรันที่อื่นได้” กับ “สคริปต์ที่ทำไม่ได้”
- Zsh เป็น shell เริ่มต้นของ macOS ตั้งแต่ Catalina (10.15)
- Fish เป็น shell หลักตัวเดียวที่มีการแนะนำคำสั่งอัตโนมัติและการไฮไลต์ไวยากรณ์โดยไม่ต้องตั้งค่าเพิ่ม
- rbash คือ Bash ที่ถูกจำกัดสิทธิ์ เหมาะกับบัญชีที่ไม่ควรเข้าถึงระบบได้อย่างอิสระ
Shell ใน Linux คือ อะไร
shell ใน Linux คือส่วนที่แปลงข้อความที่คุณป้อนให้เป็นสิ่งที่ kernel นำไปดำเนินการได้จริง shell อยู่ระหว่าง user space ซึ่งเป็นที่ที่คำสั่งอย่าง ls และ grep ทำงานในฐานะโปรแกรมทั่วไป กับ kernel space ซึ่งเป็นที่ที่งานที่ต้องใช้สิทธิ์พิเศษเกิดขึ้น เช่น อ่านไฟล์ สร้าง process หรือสื่อสารกับการ์ดเครือข่าย ไม่มี shell ก็ไม่มีทางเข้า คุณจะมี kernel แต่ไม่มีประตูให้เคาะ
shell สมัยใหม่ทุกตัวทำงานเกือบเหมือนกันเมื่อคุณกด Enter:
- อ่าน (Read) shell รับบรรทัดคำสั่งจากเทอร์มินัลหรือจากสคริปต์ที่กำลังรันอยู่
- แบ่งคำและแยกวิเคราะห์ (Tokenize and parse) บรรทัดนั้นถูกตัดเป็นคำ ตัวดำเนินการ (|, >, &) และคำสงวน
- ขยาย (Expand) ส่วนที่ต้องแทนที่ก็ถูกแทนที่ ได้แก่ ตัวแปร ($HOME) glob (*.log) และการแทนที่คำสั่ง ($(date))
- ค้นหา (Resolve) shell ค้นหาไบนารีใน $PATH หรือสังเกตว่าเป็นคำสั่งภายในที่ไม่ต้องค้นหา
- ดำเนินการ (Execute) fork() สร้าง child process และ execve() โหลดโปรแกรมเข้าไปใน process นั้น
- รอและรายงานผล (Wait and report) parent shell รอจนกว่า child จะจบ รับ exit code ($?) แล้วแสดง prompt ให้คุณอีกครั้ง
เส้นแบ่งระหว่าง user space กับ kernel space คือจุดที่การเลือก shell ส่งผลจริง shell ทำหน้าที่ประสานงาน มันแยกวิเคราะห์ ขยาย เปลี่ยนทิศทาง และตัดสินใจว่าจะเรียกอะไร ส่วน kernel ทำงานที่ต้องใช้สิทธิ์พิเศษซึ่งโปรแกรมทั่วไปไม่สามารถทำได้โดยตรง เมื่อเปลี่ยน shell คุณเปลี่ยนกฎการแยกวิเคราะห์และพฤติกรรมการขยาย แต่พฤติกรรมของ kernel ไม่เปลี่ยนเลย หากต้องการกฎเหล่านี้ในรายละเอียดเชิงลึก GNU Bash Reference Manual คือเอกสารอ้างอิงที่ทุกคนใช้กัน
คุณสมบัติหลักของ Linux shell
shell สมัยใหม่ทุกตัวมีชุดเครื่องมือเดียวกัน ได้แก่ พื้นฐานชุดเดียวกันและรูปแบบการใช้งานที่คล้ายกันเกือบทั้งหมด สิ่งที่ต่างกันคือความถี่ในการใช้งานจริง บนแล็ปท็อป คุณอาจใช้ปุ่ม Tab เติมชื่อพาธบ้างเป็นครั้งคราว แต่บนเซิร์ฟเวอร์คุณใช้ชีวิตอยู่กับ pipeline ตอนตีสามคุณอาจต้องค้นหา log ย้อนหลังสองวันเพื่อหาจุดพุ่งของ 502 ที่ทำให้ alert ดังขึ้น นี่ไม่ใช่เรื่องทฤษฎี แต่คืองานส่วนใหญ่ของการดูแลเซิร์ฟเวอร์
| คุณสมบัติ / ส่วนประกอบ | หน้าที่ | ตัวอย่างในงานเซิร์ฟเวอร์ |
|---|---|---|
| Command history | บันทึกคำสั่งที่รันแล้วใน ~/.bash_history เพื่อเรียกซ้ำและตรวจสอบ | ตรวจย้อนหลังเซสชันของแอดมินผ่าน history หลังเหตุการณ์ |
| Tab completion | เติมชื่อคำสั่ง พาธ และอาร์กิวเมนต์เมื่อกด Tab | เดินทางในพาธยาว ๆ ภายใต้ /var/lib/postgresql/ ได้เร็วขึ้น |
| Piping (|) | ส่ง stdout ของ process หนึ่งไปเป็น stdin ของอีก process หนึ่ง | journalctl -u nginx | grep 502 | awk '{print $1}' สำหรับคัดกรอง log |
| I/O redirection (>, >>, <, 2>&1) | เปลี่ยนทิศทางของ standard stream ไปยังหรือจากไฟล์และ descriptor | ./backup.sh > /var/log/backup.log 2>&1 เพื่อเก็บผลลัพธ์ทั้งหมด |
| Environment variables | ปรับพฤติกรรมของ process โดยไม่ต้องแก้โค้ด | DATABASE_URL=... ที่ systemd ใส่เข้าไปใน unit file |
| Shell scripting | รันคำสั่งที่เรียงลำดับไว้จากไฟล์ | /etc/cron.daily/logrotate ที่หมุน log ทุกคืน |
| Job control (&, fg, bg, jobs) | ย้าย process ไปรันเบื้องหลัง เบื้องหน้า และแสดงรายการ process | rsync mirror ที่รันนาน เริ่มด้วย & ระหว่างช่วงบำรุงรักษา |
| Aliases | ตั้งชื่อย่อให้คำสั่งที่ใช้บ่อย | alias dc='docker compose' สำหรับงาน container ที่ทำซ้ำ ๆ |
| Prompt | ปรับแต่ง PS1 ให้แสดงผู้ใช้ โฮสต์ พาธ และสถานะ exit ได้ | เติมชื่อโฮสต์ด้วยสีเพื่อกันการรัน rm -rf บนเซิร์ฟเวอร์ผิดเครื่อง |
| Shell built-ins | คำสั่งภายใน (cd, export, read, set) ที่รันโดยไม่ใช้ fork() | set -euo pipefail สำหรับสคริปต์โหมดเข้มงวดที่ล้มให้เห็นชัด |
Pipe และ redirection คือส่วนที่คุณจะใช้อยู่ตลอดเวลาจริง ๆ ทุก pipeline สำหรับ monitoring ทุกสคริปต์คัดกรอง log ทุกการสืบสวนว่า “ทำไม Postgres ถึงรีสตาร์ตตอนตีสี่” ล้วนลดรูปลงเป็นสายของ pipe และ redirect ไม่กี่ตัว คำสั่งอย่าง journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn ดูเหมือนใช้แล้วทิ้ง แต่ไม่ใช่ นี่คือรูปแบบที่คุณจะนำกลับมาใช้ได้หลายปีกับเหตุการณ์ที่ต่างกันโดยสิ้นเชิง มันได้ผลเพราะ shell ประกอบโปรแกรมขนาดเล็กที่ทำหน้าที่เดียวให้กลายเป็นสิ่งที่ใหญ่กว่าตัวใดตัวหนึ่ง นี่คือปรัชญา Unix ที่ยังใช้ได้ดีแม้ผ่านมาหลายสิบปี
ประเภทของ shell ใน Linux
ภูมิทัศน์ของ shell แบ่งออกเป็นสองหมวดหลัก ซึ่งคนมักสับสนอยู่บ่อย ๆ CLI shell คือสิ่งที่คู่มือนี้พูดถึงเป็นหลัก ได้แก่ Bash, Zsh, Fish, Dash, Ksh และกลุ่ม Csh โดย CLI shell ทำหน้าที่แปลคำสั่ง รันสคริปต์ และจัดการ job ส่วน graphical shell อย่าง GNOME Shell หรือ KDE Plasma จัดการสภาพแวดล้อมเดสก์ท็อป โครงสร้างพื้นฐานของเซิร์ฟเวอร์ทำงานบน CLI ทั้งหมด
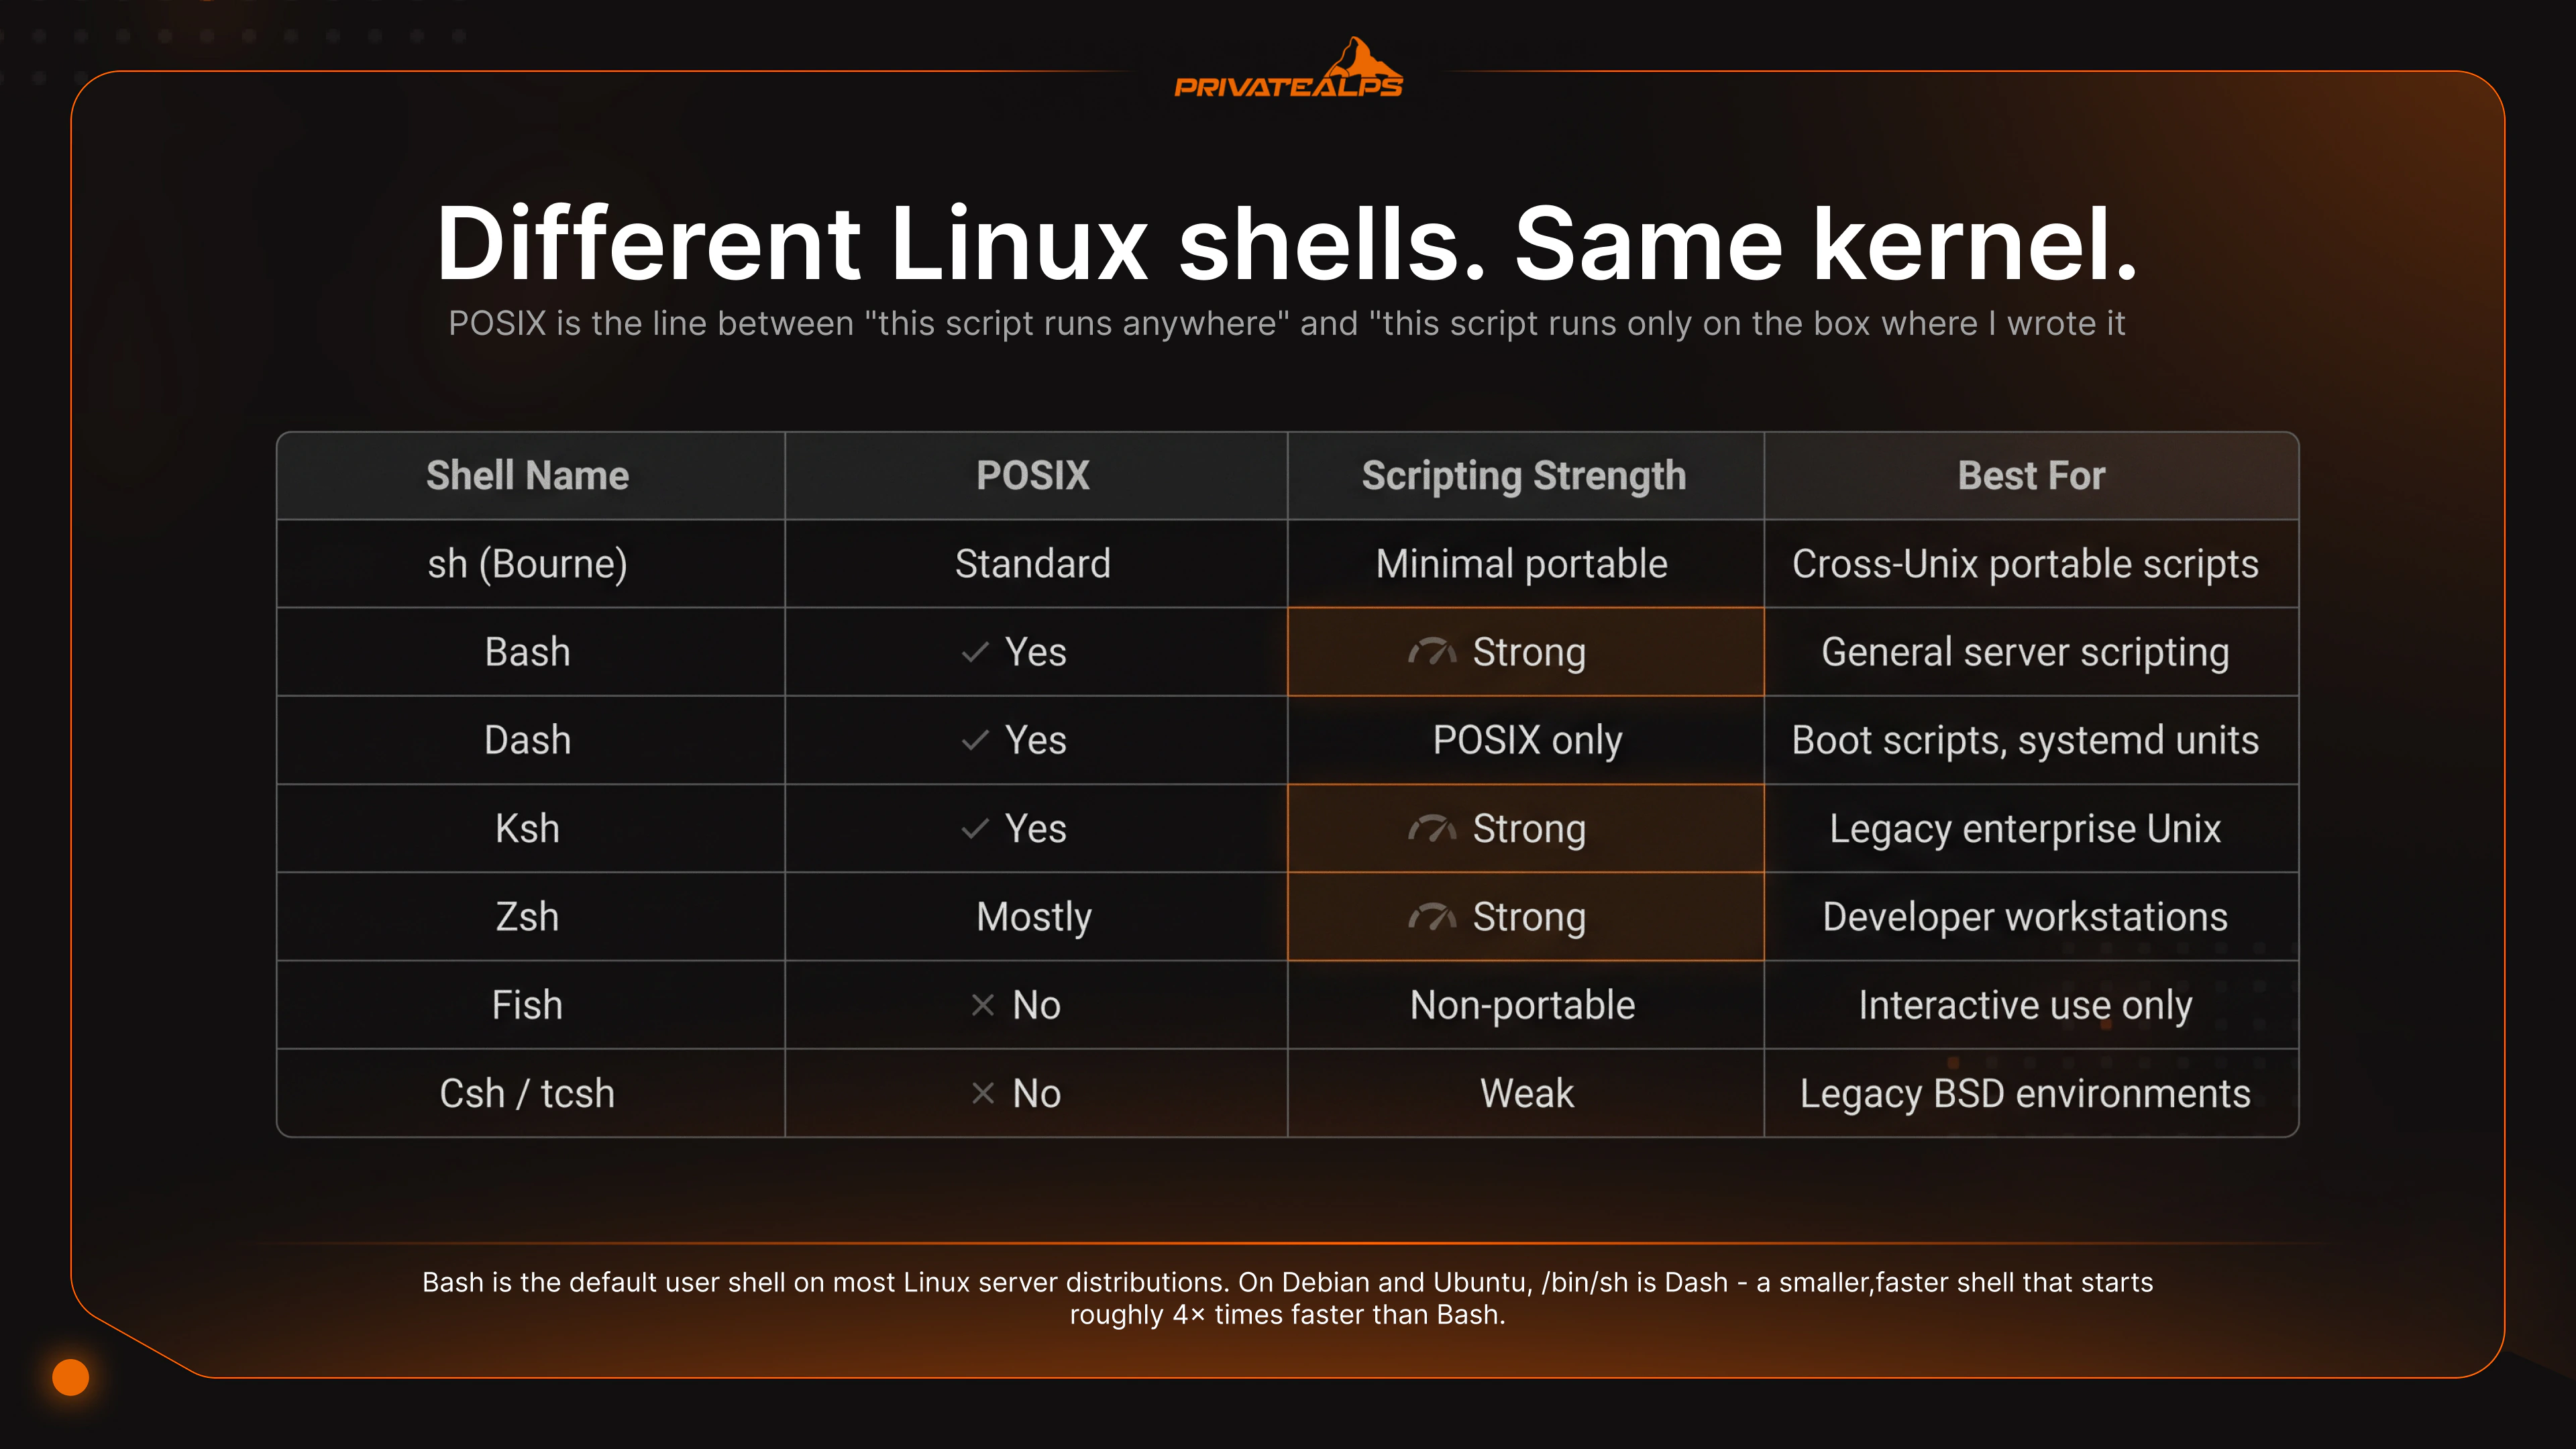
| Shell | ที่มา | รองรับ POSIX | จุดแข็งเมื่อใช้โต้ตอบ | ความเหมาะกับการเขียนสคริปต์ | ค่าเริ่มต้นบน |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | ส่วนใหญ่ (ส่วนขยายทำให้ POSIX แบบเข้มงวดไม่ผ่าน) | ประวัติคำสั่ง readline อาร์เรย์ | สคริปต์เซิร์ฟเวอร์ทั่วไป | RHEL, Fedora, Debian (login), Ubuntu (login) |
| Dash | Debian, 1997 | ใช่ | น้อยที่สุด | สคริปต์บูตและ init แบบ POSIX เท่านั้น | Debian/Ubuntu ในฐานะ /bin/sh |
| Zsh | Paul Falstad, 1990 | ส่วนใหญ่ | การเติมคำขั้นสูง ธีม ปลั๊กอิน | ใช้ได้ดี แต่แทบไม่ถูกใช้เพื่อความพกพา | macOS (ตั้งแต่ Catalina) |
| Fish | 2005 | ไม่ | การแนะนำคำสั่งอัตโนมัติ การไฮไลต์ไวยากรณ์ การตั้งค่าผ่านเว็บ UI | สคริปต์ที่ใช้ได้กับ Fish เท่านั้น พกพาไม่ได้ | ไม่มีเป็นค่าเริ่มต้น |
| Ksh | AT&T Bell Labs, 1983 | ใช่ | ใช้ได้ในระดับพอดี | สคริปต์มรดกของ AIX/HP-UX | Unix องค์กรบางระบบ |
| Csh/Tcsh | BSD, 1978 | ไม่ | ไวยากรณ์คล้าย C | หลีกเลี่ยงสำหรับการเขียนสคริปต์ | ค่าเริ่มต้นของ BSD บางระบบ |
| rbash | GNU | ไม่เกี่ยวข้อง | ชุดย่อยของ Bash ที่ถูกจำกัด | บัญชีที่มีข้อจำกัดด้านความปลอดภัย | ไม่ใช่ค่าเริ่มต้น ต้องตั้งค่าเอง |
Bash คือค่าเริ่มต้นที่ใช้จริงสำหรับงานเซิร์ฟเวอร์ มีติดตั้งอยู่ทุกที่ มีเอกสารครบถ้วน และชุมชนเขียนตัวอย่างที่ใช้งานได้แทบทุกงานอัตโนมัติที่พบบ่อย ทั้งอาร์เรย์ เงื่อนไข [[ ]] process substitution และ here-string คุณได้ครบทั้งหมด สิ่งที่ต้องจำคือกับดักนี้ บน Debian และ Ubuntu /bin/sh ไม่ใช่ Bash แต่เป็น Dash เมื่อคุณต้องการ Bash ให้เขียน #!/bin/bash อย่าสมมติว่า /bin/sh คือ Bash บนระบบในตระกูล Debian ใดก็ตาม
Dash คือสิ่งที่ /bin/sh ชี้ไปบน Debian และ Ubuntu มีขนาดเล็ก เร็ว และเข้มงวดตาม POSIX การเริ่มทำงานเร็วกว่า Bash ประมาณ 4 เท่า ซึ่งสำคัญในสภาพแวดล้อม initrd และ systemd ที่ shell ถูก fork หลายสิบครั้งระหว่างบูต ข้อแลกเปลี่ยนคือทุกอย่างที่เป็นของ Bash โดยเฉพาะ ไม่มีอาร์เรย์ ไม่มี [[ ]] และไม่มี process substitution สคริปต์ที่เขียนสำหรับ Dash ต้องอยู่ในขอบเขต POSIX ไม่เช่นนั้นจะพัง
Zsh คือค่าเริ่มต้นของ macOS ตั้งแต่ Catalina และเป็นตัวเลือกยอดนิยมของนักพัฒนาที่ใช้เวลาส่วนใหญ่กับ prompt แบบโต้ตอบ เฟรมเวิร์กปลั๊กอินอย่าง Oh My Zsh เพิ่มสถานะ Git ธีมที่ปรับแต่งได้ และการเติมคำที่มากขึ้น บนเซิร์ฟเวอร์ Zsh เป็นตัวเลือก login shell ที่สมเหตุสมผล แต่ในฐานะภาษาสำหรับสคริปต์อัตโนมัติ แทบไม่มีใครนำไปใช้จริง เพราะทั้งความพกพาและการรองรับเครื่องมือเอื้อต่อ Bash มากกว่า
Fish เป็นตัวที่แตกต่างจากกลุ่ม การแนะนำคำสั่งอัตโนมัติและการไฮไลต์ไวยากรณ์ทำงานได้ทันทีโดยไม่ต้องตั้งค่า ประสบการณ์การใช้งานโต้ตอบดีกว่าตัวอื่นในรายการนี้สำหรับเวิร์กสเตชันของนักพัฒนา ข้อจำกัดนี้เป็นการออกแบบโดยตั้งใจ Fish ไม่ใช่ POSIX สคริปต์ที่เขียนสำหรับ Fish จึงไม่รันบน Bash และทำไม่ได้ หากคุณชอบ UX ของ Fish ให้ใช้เป็น login shell ส่วนตัวได้ แต่ให้เก็บงานอัตโนมัติจริงไว้ใน Bash หรือ POSIX sh ไวยากรณ์ของ Fish ไม่ควรปรากฏในสคริปต์ production เลย
Ksh มีที่ทางในองค์กรที่ยังรัน AIX หรือ HP-UX หรือดูแลสคริปต์ที่เขียนเมื่อ 20 ปีก่อนสำหรับ Unix องค์กร ไวยากรณ์ ksh88 และ ksh93 คือสิ่งที่สคริปต์เหล่านั้นคาดหวัง หากใช้อย่างอื่นก็ต้องเขียนใหม่ทั้งหมด หากคุณไม่ได้ดูแลสคริปต์ Unix องค์กรแบบมรดก Ksh ไม่ใช่จุดเริ่มต้นที่เหมาะสม
rbash คือ Bash ที่ปิดความสามารถบางอย่าง ได้แก่ การเปลี่ยน PATH การใช้ redirection การรันคำสั่งที่มี / ในพาธ และการแก้ไขตัวแปรแบบอ่านอย่างเดียว เหมาะกับบัญชีบริการหรือการล็อกอินแบบหลายผู้เช่าที่มีข้อจำกัด ซึ่งควรรันคำสั่งได้เพียงหนึ่งหรือสองคำสั่งที่กำหนดไว้ แต่ไม่ใช่ขอบเขตความปลอดภัยที่แท้จริงเมื่อใช้เพียงลำพัง เพราะมีวิธีหลบออกที่รู้จักกันดีผ่าน awk, vim และเครื่องมืออื่นที่ยอมให้รัน shell ได้ หากต้องการให้ข้อจำกัดมีผลจริง ให้ผสานกับ chroot หรือการแยกด้วย container
shell script linux บนเซิร์ฟเวอร์: สิ่งที่สำคัญจริงๆ
Shell script บนเซิร์ฟเวอร์ไม่ใช่โค้ดสำหรับทดลอง มันรัน cron job ที่ไม่มีใครเฝ้าดูจนกว่าจะเกิดปัญหา มันอยู่ใน systemd unit ที่ทำงานตอนบูต และมันคือด่านสุดท้ายระหว่างการ deploy กับการ rollback นิสัยที่ทำให้ script ใช้งานจริงบน production รอด ต่างจาก script ที่ก่อเหตุขัดข้องมีไม่กี่ข้อ และส่วนใหญ่สรุปได้เป็นข้อเดียวคือ ให้ล้มเหลวอย่างชัดเจน ไม่ใช่ล้มเหลวแบบเงียบ ๆ
Shebang ไม่ใช่ทางเลือก บรรทัดแรกของทุก script ควรระบุให้ชัดว่าใช้ interpreter ตัวไหนรัน #!/bin/bash สำหรับ Bash script และ #!/bin/sh สำหรับ script ที่ใช้เฉพาะ POSIX และควรรันได้ด้วย Dash การไม่ใส่ shebang ทำให้พฤติกรรมขึ้นอยู่กับว่า shell ตัวไหนเป็นตัวรันไฟล์ ซึ่งต่างกันตาม distro, การทำงานของ cron และการตั้งค่าของ systemd script เดียวกันอาจทำงานได้ดีในสภาพแวดล้อมหนึ่ง แต่กลับทำผิดโดยไม่แจ้งเตือนในอีกสภาพแวดล้อมหนึ่ง
Strict mode คือพื้นฐาน ใส่ set -euo pipefail ไว้บนสุดของทุก Bash script ที่คุณเขียนสำหรับ production -e ทำให้ script หยุดเมื่อคำสั่งใดคืนค่าที่ไม่ใช่ศูนย์ -u ถือว่าตัวแปรที่ไม่ได้กำหนดค่าเป็นข้อผิดพลาด -o pipefail ทำให้ความล้มเหลวใน pipe ถูกส่งต่อ แทนที่จะถูกคำสั่งขวาสุดกลบไว้ มีสามแฟล็กเท่านั้น และกับดักที่เห็นได้ชัดส่วนใหญ่จะหายไป
ตรวจด้วย ShellCheck ก่อน deploy ShellCheck คือเครื่องมือวิเคราะห์โค้ด shell script แบบ static มันจับบั๊กจากการใส่เครื่องหมาย quote การแยกคำที่ไม่ได้ตั้งใจ syntax ที่ถูกยกเลิกแล้ว และรูปแบบอีกจำนวนมากที่ดูถูกแต่จริง ๆ แล้วไม่ถูก การรันกับ script ใช้เวลาไม่กี่วินาที ส่วนการตามหาบั๊กเดียวกันบน production หลังจากมันทำให้ข้อมูลสูญหายแล้วใช้เวลามากกว่ามาก
ใส่ quote ให้ตัวแปรเสมอ ใช้ "$var" ไม่ใช่ $var ตัวแปรที่ไม่ได้ใส่ quote จะผ่านการแยกคำและการขยาย glob ซึ่งให้ผลลัพธ์ที่คาดไม่ถึงเมื่อตัวแปรมีช่องว่าง wildcard หรือว่างเปล่า หลักง่าย ๆ คือ ให้ใส่ double quote กับการอ้างอิงตัวแปรเสมอ เว้นแต่คุณต้องการพฤติกรรมการขยายนั้นจริง ๆ
หลีกเลี่ยง eval eval รันสตริงเป็นโค้ด shell หากส่วนใดของสตริงนั้นมาจาก input ของผู้ใช้ ตัวแปรสภาพแวดล้อม หรือไฟล์ที่คุณควบคุมไม่ได้ทั้งหมด คุณได้เปิดช่องทางให้ code injection กรณีที่ต้องใช้ eval จริง ๆ มีน้อยมาก การใช้งาน eval ใน script production ส่วนใหญ่คือบั๊กจากการจับรูปแบบผิดที่ปลอมตัวมา
ความปลอดภัยระดับ Shell: ชั้นที่คนมักมองข้าม
ความปลอดภัยในระดับ shell มักไม่ได้รับความสนใจเท่ากับกฎ firewall หรือรอบการอัปเดตแพตช์ แต่ควรได้รับ shell คือจุดที่การเข้าถึงเพื่อดูแลระบบส่วนใหญ่เกิดขึ้น และเป็นที่ที่ความผิดพลาดที่สำคัญส่วนใหญ่เกิดขึ้นจริง
Login shell และ /etc/shells shell ใดก็ตามที่ตั้งเป็น login shell ของผู้ใช้ ต้องถูกระบุไว้ใน /etc/shells ซึ่ง PAM บังคับใช้และเกี่ยวข้องกับ su, sudo และ SSH หาก shell ไม่อยู่ในไฟล์นั้น เส้นทางการยืนยันตัวตนบางแบบจะไม่อนุญาตให้ใช้ shell นั้นเป็น login shell ก่อนตั้ง shell ที่ไม่ปกติให้บัญชีที่ต้องยืนยันตัวตนผ่าน SSH หรือ sudo ให้ตรวจสอบ /etc/shells ก่อน
SSH กับการจำกัด shell AllowUsers และ AllowGroups ใน sshd_config จำกัดว่าบัญชีใดสามารถยืนยันตัวตนผ่าน SSH ได้ ให้ใช้ร่วมกับ ForceCommand เพื่อจำกัดว่าบัญชีจะรันอะไรได้หลังยืนยันตัวตนแล้ว บัญชีบริการที่ควรรันคำสั่งเดียวเฉพาะไม่จำเป็นต้องมี shell แบบโต้ตอบทั่วไป ForceCommand ทำให้เรื่องนี้ชัดเจนในการตั้งค่า SSH daemon
auditd สำหรับการบันทึกระดับคำสั่ง shell บันทึกคำสั่งไว้ใน ~/.bash_history ซึ่งผู้ใช้ควบคุมได้และลบได้ง่าย auditd บันทึกการเรียก execve syscall ในระดับเคอร์เนล ได้แก่ ทุกการเรียก exec ใครเป็นผู้เรียก และ argument ใดถูกส่งไป สำหรับสภาพแวดล้อมที่ต้องปฏิบัติตามมาตรฐาน (PCI DSS, HIPAA) หรือโครงสร้างพื้นฐานที่การสืบสวนหลังเหตุการณ์มีความสำคัญ auditd ให้ audit trail ที่ประวัติ shell ออกแบบมาไม่ให้มีได้
รายการตรวจสอบการเสริมความปลอดภัยที่แนะนำ:
- จำกัดการเข้าถึง SSH ด้วย AllowUsers หรือ AllowGroups ใน sshd_config
- ตั้งค่า auditd ให้บันทึกการเรียก execve syscall เพื่อสร้าง audit trail ระดับคำสั่ง
- รัน shellcheck กับทุก script ก่อน deploy
- ใส่ quote ให้ทุกการขยายตัวแปร: "$var" ห้ามใช้ $var เปล่า ๆ
- หลีกเลี่ยง eval และ input ของผู้ใช้ที่ไม่ได้ผ่านการกรองใน script ทั้งหมด
- บันทึกผลลัพธ์ของ script ไปยังตำแหน่งที่ทราบแน่ชัดด้วย exec >> /var/log/script.log 2>&1
เลือก shell ที่เหมาะกับงานของคุณ
ไม่มี shell ที่ถูกต้องสำหรับทุกกรณี มีเพียง shell ที่เหมาะกับงาน script กับ session แบบโต้ตอบ ความพกพาได้กับฟีเจอร์ เซิร์ฟเวอร์เดียวกับกลุ่มเซิร์ฟเวอร์ แต่ละอย่างให้คำตอบที่ต่างกัน Bash เป็นค่าเริ่มต้นที่ปลอดภัยสำหรับการเขียน script บนเซิร์ฟเวอร์ส่วนใหญ่ Dash เหมาะเมื่อความเร็วในการบูตมีผลจริง POSIX sh เหมาะกับ script ที่ต้องทำงานได้ต่อเมื่อย้ายไป BSD หรือ macOS ในอนาคต ความผิดพลาดที่ทีมส่วนใหญ่ทำไม่ใช่การเลือก shell ผิด แต่คือการใช้ shell หลายตัวปนกันในหลายสภาพแวดล้อมด้วย shebang ที่ไม่สม่ำเสมอ และไปพบความไม่สม่ำเสมอนั้นบน production ในช่วงเวลาที่แย่ที่สุด
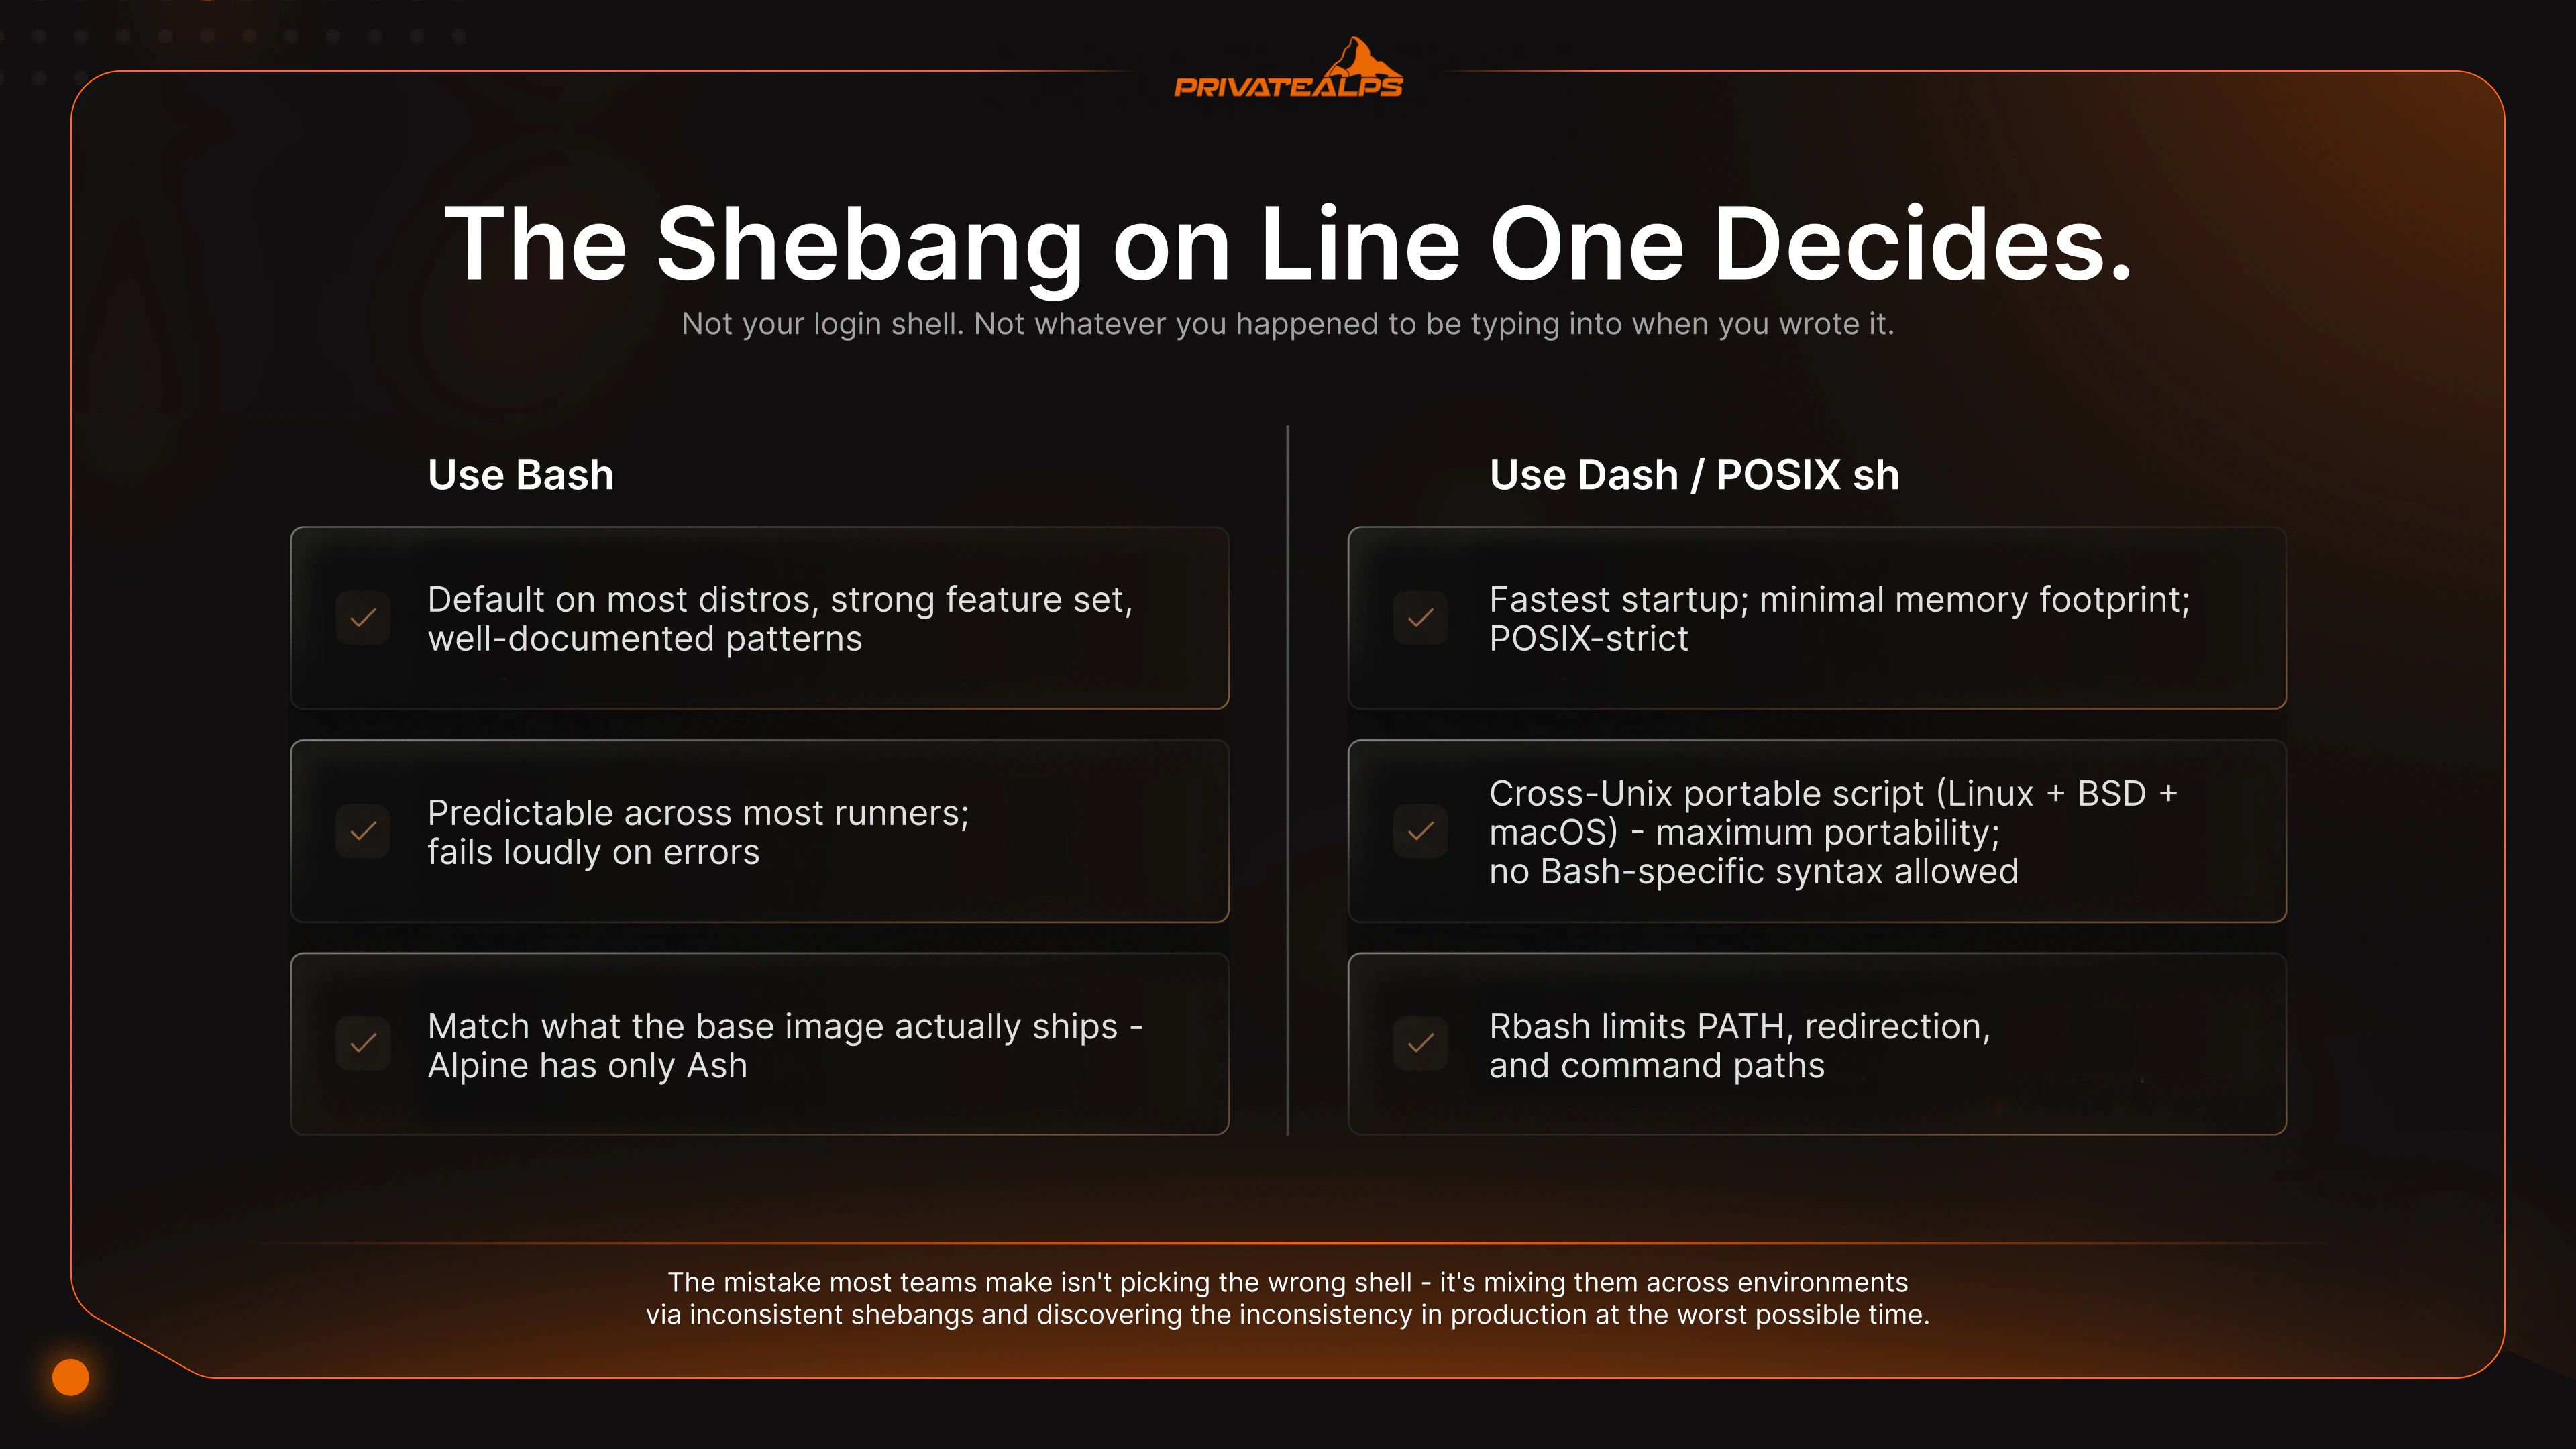
| สถานการณ์ | Shell ที่แนะนำ | เหตุผล |
|---|---|---|
| การทำงานอัตโนมัติทั่วไปบนเซิร์ฟเวอร์ (cron, deploy hook) | Bash | เป็นค่าเริ่มต้นใน distro ส่วนใหญ่ มีฟีเจอร์ครบ และมีรูปแบบการใช้งานที่มีเอกสารดี |
| Boot script, systemd ExecStartPre, init wrapper | Dash (/bin/sh) | เริ่มทำงานเร็วที่สุด ใช้หน่วยความจำน้อย และเข้มงวดตาม POSIX |
| Script ที่พกพาข้าม Unix ได้ (Linux + BSD + macOS) | POSIX sh | พกพาได้สูงสุด ไม่อนุญาตให้ใช้ syntax เฉพาะของ Bash |
| เครื่องพัฒนาส่วนตัว ใช้งานแบบโต้ตอบทุกวัน | Zsh หรือ Fish | เติมคำสั่งอัตโนมัติได้ดีกว่า ไฮไลต์ syntax และค้นหาประวัติได้ดี |
| ย้าย script องค์กรรุ่นเก่า (AIX, HP-UX) | Ksh | เข้ากันได้โดยตรงกับ source ของ ksh88/ksh93 |
| บัญชีผู้ใช้ที่จำกัดการเข้าถึง | rbash | จำกัด PATH, การ redirect และ path ของคำสั่ง ใช้ร่วมกับ chroot |
| Script ของ CI/CD pipeline | Bash พร้อม set -euo pipefail | คาดการณ์ผลได้ในรันเนอร์ส่วนใหญ่ และล้มเหลวอย่างชัดเจนเมื่อเกิดข้อผิดพลาด |
| Script ENTRYPOINT ของ container | Bash หรือ sh (ขึ้นกับ image) | ใช้ตามที่ base image มีให้จริง Alpine มี Ash เท่านั้น |
shell เริ่มต้นบนเซิร์ฟเวอร์ใดก็ตามไม่ได้เกิดขึ้นโดยบังเอิญ แม้จะรู้สึกแบบนั้นก็ตาม บน Ubuntu และ Debian login shell คือ Bash แต่ /bin/sh คือ Dash ซึ่งหมายความว่าโค้ดบรรทัดเดียวกันอาจทำงานต่างกันโดยสิ้นเชิง ขึ้นอยู่กับ interpreter ที่คุณเรียกใช้จริง RHEL, Fedora และ CentOS แปลทั้ง /bin/sh และ login shell ไปเป็น Bash โดย sh ทำงานในโหมด POSIX Container ของ Alpine มี Ash เพียงตัวเดียว ดังนั้น Bash script ใน image ของ Alpine จะล้มทันทีที่เจอ array หลักการพกพาได้มีเพียงสั้น ๆ ระบุ shebang ทุกครั้ง อย่าสมมติว่า /bin/sh คือ Bash และรัน ShellCheck ก่อนส่งสิ่งใดไปยังเซิร์ฟเวอร์ที่คุณให้ความสำคัญจริง ๆ
สรุป
Linux shell อยู่ระหว่างคุณกับเคอร์เนล หากเลือกผิด script จะเปราะบาง เวลาบูตจะเริ่มช้าลง และท่าทีด้านความปลอดภัยจะเบี่ยงเบนไปในทางที่ไม่มีใครสังเกตจนกว่าจะเกิดปัญหา ในบรรดาประเภทของ shell ที่มีใน Linux Bash คือค่าเริ่มต้นที่เหมาะสมสำหรับการเขียน script บนเซิร์ฟเวอร์ทั่วไป Dash คือสิ่งที่ /bin/sh ควรชี้ไปบนระบบตระกูล Debian ที่ความเร็วในการบูตสำคัญ POSIX sh คือทางเลือกที่ปลอดภัยเมื่อ script ต้องรันในที่ที่คุณควบคุมไม่ได้ทั้งหมด และ shebang ในบรรทัดแรกคือสิ่งที่กำหนดว่า interpreter ตัวไหนจะรันจริง ไม่ใช่ login shell ของคุณ และไม่ใช่สิ่งที่คุณพิมพ์อยู่ตอนเขียน หากพลาดส่วนนี้ คุณอาจต้องใช้บ่ายวันเสาร์ไปกับการดีบัก script ที่ทำงานได้ดีเมื่อวานนี้
หากต้องการควบคุมระดับ shell อย่างเต็มที่ ทั้งสิทธิ์ root การเปลี่ยน shell โดยไม่มีข้อจำกัด การรัน chsh ตามที่ต้องการ การตั้งค่า auditd ให้ตรงกับที่ต้องใช้จริง และการปรับ kernel parameter นั่นคือจุดที่ Linux VPS ที่ให้การควบคุมระดับ bare metal จะคุ้มค่า PrivateAlps ให้สิ่งนั้น โฮสต์ในสวิตเซอร์แลนด์ภายใต้ revDSG ซึ่งสำคัญมากหากคุณใส่ใจว่าข้อมูลของคุณถูกเก็บอยู่ที่ใดจริง ๆ privatealps.net
คำถามที่พบบ่อย
shell linux คือ อะไร
shell ใน Linux คือโปรแกรมที่รับสิ่งที่คุณพิมพ์แล้วแปลงให้เป็นคำสั่งที่เคอร์เนลดำเนินการได้ มันอยู่ระหว่าง user space กับ kernel space คุณสื่อสารกับ shell และ shell สื่อสารกับเคอร์เนล หากไม่มี shell จะไม่มีวิธีควบคุมระบบปฏิบัติการจาก input แบบข้อความ คุณจะมีเคอร์เนลแต่ไม่มีวิธีที่แท้จริงในการขอสิ่งใดจากมัน
ประเภทของ shell ใน Linux มีอะไรบ้าง
shell แบบ CLI ที่คุณจะพบจริง ได้แก่ Bash, Dash, Zsh, Fish, Ksh และกลุ่ม Csh ในบรรดาประเภทของ shell ที่มี กลุ่มที่สอดคล้องกับ POSIX ได้แก่ Bash, Dash, Ksh และ sh ใช้กับ script ที่พกพาได้ ส่วน Fish และ Csh ใช้ไม่ได้ รายการเดียวกันนี้ยังครอบคลุมประเภทของ shell ในประวัติศาสตร์ของ Unix เพราะ Bash, Ksh และกลุ่ม Csh มาจากระบบ Unix ในตอนแรกก่อนจะปรากฏบน Linux GNOME Shell และ KDE Plasma ก็ถูกเรียกว่า shell เช่นกัน แต่จริง ๆ แล้วเป็นหมวดหมู่อื่น เกี่ยวข้องกับหน้าต่างและ session การล็อกอินมากกว่าการรันคำสั่ง
sh กับ Bash ต่างกันอย่างไร
sh คือมาตรฐาน POSIX มีชุดฟีเจอร์น้อยและเน้นความพกพาได้เหนือสิ่งอื่นใด Bash เป็น superset ที่เพิ่ม array, [[ ]], process substitution และการแก้ไขบรรทัดคำสั่งด้วย readline ซึ่งเป็นสิ่งที่มีประโยชน์ อย่างไรก็ตาม กับดักที่ทำให้คนส่วนใหญ่พลาดคือ บน Debian และ Ubuntu /bin/sh เป็น symlink ไปยัง Dash ดังนั้นหากคุณเขียน script ด้วย #!/bin/sh และใช้สิ่งที่มีเฉพาะใน Bash script จะรันใน Dash และพัง แม้จะติดตั้ง bash ไว้บนเครื่องและพร้อมใช้งาน shebang ก็เป็นตัวตัดสินอยู่ดี
shell ตัวไหนดีที่สุดสำหรับการเขียน script บนเซิร์ฟเวอร์ Linux
Bash สำหรับการทำงานอัตโนมัติทั่วไป มีอยู่ทุกที่ และมีตัวอย่างที่ใช้งานได้สำหรับเกือบทุกอย่างที่คุณอาจต้องการทำ Dash (/bin/sh) สำหรับ boot script และตัวช่วยของ systemd unit ที่ความเร็วในการเริ่มทำงานปรากฏชัดในการวัดผล สิ่งที่ควรหลีกเลี่ยงอย่างจริงจังคือการผสม syntax ของ Bash กับ #!/bin/sh บน distro ตระกูล Debian นั่นคือ script ที่ทำงานได้ดีบนเครื่องหนึ่งแต่ทำผิดโดยไม่แจ้งเตือนบนอีกเครื่องหนึ่ง
จะตรวจสอบได้อย่างไรว่าฉันกำลังใช้ shell ตัวไหนใน Linux
echo $SHELL แสดง login shell เริ่มต้นของคุณจาก /etc/passwd echo $0 หรือ ps -p $$ แสดงสิ่งที่กำลังทำงานอยู่ในวินาทีนี้จริง ๆ สองค่านี้อาจไม่ตรงกัน เช่น เมื่อคุณอยู่ใน session ของ Bash ที่เปิดด้วยตนเองภายใน login ของ Zsh หากต้องการดูว่ามี shell อะไรติดตั้งและได้รับอนุญาตให้เป็น login shell บนระบบ ให้ดูที่ /etc/shells
shell กับ terminal ต่างกันอย่างไร
terminal เช่น gnome-terminal, iTerm2, xterm, Alacritty หรืออื่น ๆ ที่คุณใช้ คือแอปพลิเคชันที่วาดหน้าต่างและจัดการคีย์บอร์กับหน้าจอ ส่วน shell คือโปรแกรมที่รันอยู่ภายใน terminal และแปลคำสั่งที่คุณพิมพ์ Terminal จัดการ I/O ส่วน shell จัดการตรรกะ Bash process เดียวกันทำงานเหมือนกันไม่ว่าจะรันใน xterm ธรรมดาหรือใน terminal หรูที่มีฟอนต์และ ligature แบบกำหนดเอง
Fish shell เหมาะกับเซิร์ฟเวอร์ production หรือไม่
Fish ดีมากเมื่อใช้งานแบบโต้ตอบ แต่มันไม่สอดคล้องกับ POSIX โดยตั้งใจ ซึ่งหมายความว่า script ที่เขียนด้วย Fish จะย้ายไปใช้กับ Bash ไม่ได้ และคุณไม่ควรคาดหวังผลที่ดี ดังนั้นหากใช้เป็น login shell ส่วนตัวบนเซิร์ฟเวอร์ ก็ไม่เป็นไร ถ้าคุณชอบประสบการณ์การใช้งานนั้น แต่การทำงานอัตโนมัติจริงของคุณควรอยู่ใน Bash หรือ POSIX sh อย่าปล่อยให้ syntax ของ Fish หลุดเข้าไปใน script ที่คนอื่นหรือระบบอื่นจะรันในภายหลัง
rbash คืออะไร และควรใช้เมื่อใด
rbash คือ Bash ที่ถูกจำกัดการทำงาน ผู้ใช้เปลี่ยน PATH ไม่ได้ redirect เอาต์พุตไม่ได้ รันอะไรที่มี / ในพาธไม่ได้ และแก้ไขตัวแปรที่กำหนดเป็น readonly ไม่ได้ มีประโยชน์สำหรับบัญชีผู้ใช้ที่จำกัดการเข้าถึงบนเซิร์ฟเวอร์แบบ multi-tenant หรือบัญชีบริการเชิงเทคนิคที่มีงานเฉพาะเพียงอย่างเดียว แต่ควรระบุให้ชัดว่า rbash เพียงอย่างเดียวไม่ใช่ขอบเขตความปลอดภัยที่แท้จริง มีคนหลุดออกจากข้อจำกัดนี้ผ่าน vim, awk หรือเครื่องมือในตัวอื่นที่อนุญาตให้เรียก shell ได้ หากคุณต้องการกักใครไว้จริง ๆ ให้ใช้ร่วมกับการแยกด้วย chroot หรือ container
