


Tor Hosting คืออะไร และวิธีตั้งค่า .onion Hidden Service
ถ้าค้นหาคำว่า Tor คุณจะเจอบทความห้าย่อหน้าที่เนื้อหาคล้ายกันหมด เช่น เบราว์เซอร์ onion routing darknet และความเป็นส่วนตัว อ่านแล้วพอเข้าใจพื้นฐาน แต่ยังไม่ตอบสิ่งที่คุณอยากรู้จริง ๆ ถ้าต้องการรันบริการบน Tor นั่นคือ tor hosting ซึ่งเป็นเรื่องอีกแบบหนึ่ง ตอนนี้เซิร์ฟเวอร์ของคุณคือฝั่งที่ไม่เปิดเผยตัวตน ส่วนผู้เข้าชมเป็นเพียงผู้เยี่ยมชม และการตั้งค่าทั้งหมดเปลี่ยนไป
มีจุดหนึ่งที่ควรทำความเข้าใจตั้งแต่ต้น การรัน .onion hidden service ไม่จำเป็นต้องมี relay ไม่ต้องมี exit node ไม่ต้องใช้ DNS และไม่ต้องใช้ใบรับรอง คุณเพียงติดตั้ง Tor เพิ่มสองบรรทัดในไฟล์ตั้งค่า รีโหลด แล้วเซิร์ฟเวอร์ก็จะมีที่อยู่ที่แปลงชื่อได้เฉพาะภายใน Tor วิธีนี้ทำได้ตั้งแต่เครือข่ายเปิดตัวในปี 2002 แล้ว onion services รุ่น v3 ในปัจจุบันทำได้มากกว่าการซ่อน IP ของผู้เข้าชม เพราะยังซ่อน IP ของคุณทั้งสองทิศทางด้วย
ส่วนที่เหลือของบทความนี้เป็นคู่มือสำหรับผู้ดูแลระบบ ครอบคลุมกลไกของโปรโตคอล torrc ที่ต้องใช้จริง คำสั่งติดตั้งสำหรับ Ubuntu และ CentOS vanity addresses การยืนยันตัวตนของไคลเอนต์ และรายการข้อผิดพลาดพื้นฐานที่เคยทำให้บริการ .onion จริงหลายตัวถูกเปิดเผยตัวตน
สรุปโดย AI
Tor คือเครือข่ายการไม่เปิดเผยตัวตนแบบโอเพนซอร์สที่สร้างขึ้นจาก onion routing ถูกออกแบบที่ US Naval Research Laboratory ในช่วงกลางทศวรรษ 1990 และเผยแพร่เป็นซอฟต์แวร์เสรีในปี 2002 Tor hosting คือการรันบริการบางอย่าง (เว็บไซต์ API SSH IRC หรือบริการใดก็ตามที่ใช้ TCP) ในรูปแบบ v3 onion service เพื่อไม่ให้ IP ของเซิร์ฟเวอร์ถูกเปิดเผย v3 .onion คือสตริง base32 จำนวน 56 ตัวอักษรที่เข้ารหัส ed25519 public key ไม่มีการใช้ SSL และไม่มี exit node ในเส้นทาง
- Tor คืออะไร: The Onion Router เป็นเครือข่ายซ้อนทับเพื่อการไม่เปิดเผยตัวตนที่มีความหน่วงต่ำ
- ที่มา: US Naval Research Laboratory เปิดเป็นโอเพนซอร์สในปี 2002 ได้รับทุนจาก EFF ตั้งแต่ปี 2004
- การส่งต่อ: การเข้ารหัส 3 ชั้น 3 โหนด (entry → middle → exit สำหรับทราฟฟิก clearnet)
- Onion services: rendezvous circuit 6 hop (ไคลเอนต์ 3 + เซอร์วิส 3) ไม่มี exit node
- ที่อยู่ v3: สตริง base32 56 ตัวอักษรที่เข้ารหัส ed25519 public key
- ไม่ต้องใช้ SSL: การเข้ารหัสแบบ end-to-end เป็นส่วนหนึ่งของโปรโตคอล
- บรรทัด torrc สองบรรทัด:
HiddenServiceDirและHiddenServicePortไม่มีอย่างอื่นอีก - v2 ถูกยกเลิก: ปิดการใช้งานในเดือนตุลาคม 2021 ที่อยู่ใดที่มี 16 ตัวอักษรใช้งานไม่ได้แล้ว
:::
Tor คืออะไร
Tor คือ The Onion Router เป็นเครือข่ายการไม่เปิดเผยตัวตนแบบโอเพนซอร์สที่ไม่เสียค่าใช้จ่าย ทำหน้าที่รับทราฟฟิก TCP ของคุณและส่งผ่าน relay อาสาสมัครสามตัวที่ถูกเลือกแบบสุ่ม โดยลอกการเข้ารหัสออกทีละชั้นในแต่ละ hop ความหมายของ tor ก็สะท้อนอยู่ในภาพแล้ว คือชั้นของหัวหอม แต่ละ relay รู้เฉพาะสิ่งที่ต้องใช้ในการส่งแพ็กเก็ตต่อไปยังตัวถัดไป ไม่มีโหนดใดเห็นปลายทั้งสองด้านของการสนทนาพร้อมกัน โครงการ Tor ดำเนินการเครือข่ายนี้ในฐานะองค์กรไม่แสวงหากำไร มีผู้ใช้ราว 2.5 ล้านคนต่อวัน และมี relay ที่ทำงานอยู่ประมาณ 8,000 ตัว ณ ปี 2025
Tor ไม่ได้เริ่มจากกลุ่มแฮกเกอร์ แต่มาจากห้องปฏิบัติการของกองทัพเรือ ในช่วงกลางทศวรรษ 1990 Paul Syverson, Michael Reed และ David Goldschlag จาก US Naval Research Laboratory กำลังพัฒนาวิธีรักษาความปลอดภัยของการสื่อสารด้านข่าวกรองจากการวิเคราะห์ทราฟฟิก โค้ดรุ่นแรก (เขียนโดย Syverson ร่วมกับ Roger Dingledine และ Nick Mathewson) เปิดใช้งานเมื่อวันที่ 20 กันยายน 2002 ซอร์สโค้ดถูกเผยแพร่ภายใต้สัญญาอนุญาตแบบเสรีในปี 2004 ทุกวงจรใช้ ephemeral keys ใหม่ ซึ่งให้ Perfect Forward Secrecy กล่าวอย่างง่าย หากมีคนขโมยคีย์ในวันพรุ่งนี้ เขาก็ยังถอดรหัสทราฟฟิกของเมื่อวานไม่ได้
หากตัดภาษาการตลาดออก สถาปัตยกรรมของ tor network คืออะไร ประกอบด้วย relay อาสาสมัครประมาณ 8,000 ตัวกระจายทั่วโลก กลุ่ม bridge relay ขนาดเล็กสำหรับผู้ใช้ที่อยู่หลังการเซ็นเซอร์ และ hash-ring ของ Hidden Service Directories ที่ช่วยให้ไคลเอนต์ค้นหา onion services ได้ Tor Browser เป็นส่วนที่คนส่วนใหญ่เห็น เป็น fork ของ Firefox ESR ที่เพิ่มความปลอดภัย มี Tor ติดตั้งมาในตัว และเชื่อมต่อกับ local SOCKS5 proxy ที่ 127.0.0.1:9150 ปิดการใช้งาน WebRTC มี NoScript มาให้ และปัดขนาดหน้าต่างเพื่อให้การระบุลายนิ้วมือทำได้ยากขึ้น สำหรับการโฮสต์ คุณไม่ต้องแตะส่วนเหล่านี้ คุณรันเดมอน tor แบบ standalone ซึ่งเปิด SOCKS5 listener ที่ 127.0.0.1:9050 และอ่านการตั้งค่าจาก torrc
Tor เทียบกับ VPN
| คุณสมบัติ | Tor | VPN เชิงพาณิชย์ |
|---|---|---|
| ฝ่ายที่ต้องไว้วางใจ | ไม่มี กระจายศูนย์ | ผู้ให้บริการ VPN |
| ISP มองเห็นอะไร | ISP เห็นว่าเป็น “ทราฟฟิก Tor” (ซ่อนได้ด้วย Bridges) | ISP เห็นว่าเป็น “ทราฟฟิก VPN” |
| ความเร็ว | การส่งต่อ 3 hop โดยทั่วไป 1–5 Mbit/s | hop เดียว แบนด์วิดท์ใกล้เคียงระดับเนทีฟ |
| โฮสต์เซิร์ฟเวอร์แบบไม่เปิดเผยตัวตนได้ | ได้ (onion services) | ไม่ได้ |
| ค่าใช้จ่าย | ฟรี | $3–$15 ต่อเดือน |
| ความต้านทานต่อ global passive adversary | บางส่วน เสี่ยงต่อการเชื่อมโยงทราฟฟิก | ไม่มี เป็นจุดเดียวที่ต้องไว้วางใจ |
| ต้องใช้ SSL certificate สำหรับ hidden service หรือไม่ | ไม่ต้อง คีย์ ed25519 ให้อัตลักษณ์ | ต้อง ต้องใช้ห่วงโซ่ CA มาตรฐาน |
Tor Browser ใช้ทำอะไร
Tor Browser ใช้ทำอะไรในชีวิตจริง ได้แก่ การค้นคว้าแบบไม่เปิดเผยตัวตน การหลบการเซ็นเซอร์ การเข้าถึง onion services การปกป้องแหล่งข่าวสำหรับนักข่าว และการท่องเว็บแบบส่วนตัวที่ไม่ตามรอยคุณไปทั่วเว็บ ในระดับโปรโตคอล เบราว์เซอร์จะส่งทุกคำขอผ่าน relay ของ Tor สามตัวที่เข้ารหัส ดังนั้นปลายทาง เครือข่ายท้องถิ่น และ ISP จึงไม่สามารถผูกทราฟฟิกกลับไปยัง IP จริงได้โดยง่าย
เรื่อง darknet ถูกพูดเกินจริง มีทราฟฟิก Tor เพียงประมาณ 1.5 ถึง 3 เปอร์เซ็นต์เท่านั้นที่เกี่ยวข้องกับส่วนนี้ อีก 97 เปอร์เซ็นต์ของผู้ใช้ 2.5 ล้านคนต่อวันเป็นการท่องเว็บปกติ สิ่งที่ Tor Browser ทำให้กับผู้ใช้ส่วนใหญ่ โดยพื้นฐานคือสิ่งที่ VPN สัญญาไว้ แต่ต่างกันตรงที่ไม่มีผู้ให้บริการรายเดียวที่สามารถอ่านล็อกของคุณแล้วนำไปขายภายหลังได้ นักข่าวในประเทศที่มีกฎหมายควบคุมสื่อเข้มงวดใช้ส่งข่าว นักวิจัยใช้ศึกษาว่าการเซ็นเซอร์ทำงานอย่างไรในแต่ละภูมิภาค ส่วนคนทั่วไปใช้หลบการทำโปรไฟล์โฆษณา
หลายองค์กรจริงดูแล onion mirror ที่ได้รับการยืนยันแล้ว New York Times เผยแพร่ข่าวผ่าน v3 onion service ที่สร้างบน Enterprise Onion Toolkit (EOTK) ซึ่งเป็นโอเพนซอร์ส Facebook ใช้ facebookwkhpilnemxj7asaniu7vnjjbiltxjqhye3mhbshg7kx5tfyd.onion BBC, Deutsche Welle, ProPublica และ DuckDuckGo ก็มี mirror เป็นของตัวเอง การเปิดโปงข้อมูลในห้องข่าวส่วนใหญ่ทำผ่าน SecureDrop ซึ่งมีอยู่เฉพาะบน Tor
ข้อดีและข้อเสียของ Tor Browser
ความหมายของ tor browser สำหรับผู้ใช้ปลายทางคือการแลกเปลี่ยน คุณได้การซ่อน IP จริงโดยไม่มีค่าใช้จ่าย ความต้านทานการระบุลายนิ้วมือ และการเข้าถึงเว็บ .onion ที่เบราว์เซอร์อื่นเปิดไม่ได้ แต่คุณต้องจ่ายด้วยความเร็ว ต้องแก้ CAPTCHA ในเว็บที่บล็อก exit node และ ISP ยังมองเห็นว่าคุณใช้ Tor อยู่ หากไม่เปิดใช้ Bridges ไม่มีอะไรวิเศษ JavaScript รั่วไหลข้อมูลได้ การล็อกอินเข้าบัญชีรั่วไหลได้ การเปิดไฟล์ดาวน์โหลดนอกเบราว์เซอร์ก็รั่วไหลได้ เพียงอย่างใดอย่างหนึ่งก็ทำลายสิ่งที่ Tor ทำไว้
มีบางอย่างที่ Tor ไม่ใช่ มันไม่ใช่ VPN เพราะไม่มีฝ่ายเดียวที่ต้องไว้วางใจ มันไม่ได้ซ่อนจาก ISP หากไม่มี Bridges และไม่ใช่ “เบราว์เซอร์ที่ปลอดภัยที่สุดตามค่าเริ่มต้น” อย่างที่กระทู้บน Reddit บางครั้งอ้าง แถบ Security Level ควบคุมพฤติกรรมของ JavaScript คนส่วนใหญ่ลืมว่ามีอยู่และใช้ระดับ Standard ซึ่งเปิดเผยมากกว่า Safer หรือ Safest
| ข้อดี | ข้อเสีย |
|---|---|
| ฟรีและเป็นโอเพนซอร์ส มีการตรวจสอบโค้ด | หน้าเว็บโหลดช้าเพราะการส่งต่อ 3 hop |
| ซ่อน IP จริงจากเว็บปลายทาง | Exit nodes สามารถอ่าน HTTP ที่ไม่ได้เข้ารหัสได้ |
| หลบการเซ็นเซอร์ระดับ ISP และระดับประเทศ | ISP เห็นการใช้งาน Tor หากไม่ได้เปิด Bridges |
| คุกกี้ติดตามไม่คงอยู่ข้าม session | JavaScript ระบุลายนิ้วมือได้ที่ Security Level ระดับ Standard |
| เข้าถึง .onion services ได้โดยตรง | เว็บ clearnet บางแห่งบล็อก Tor exit nodes ทั้งหมด |
Tor Hosting คืออะไร
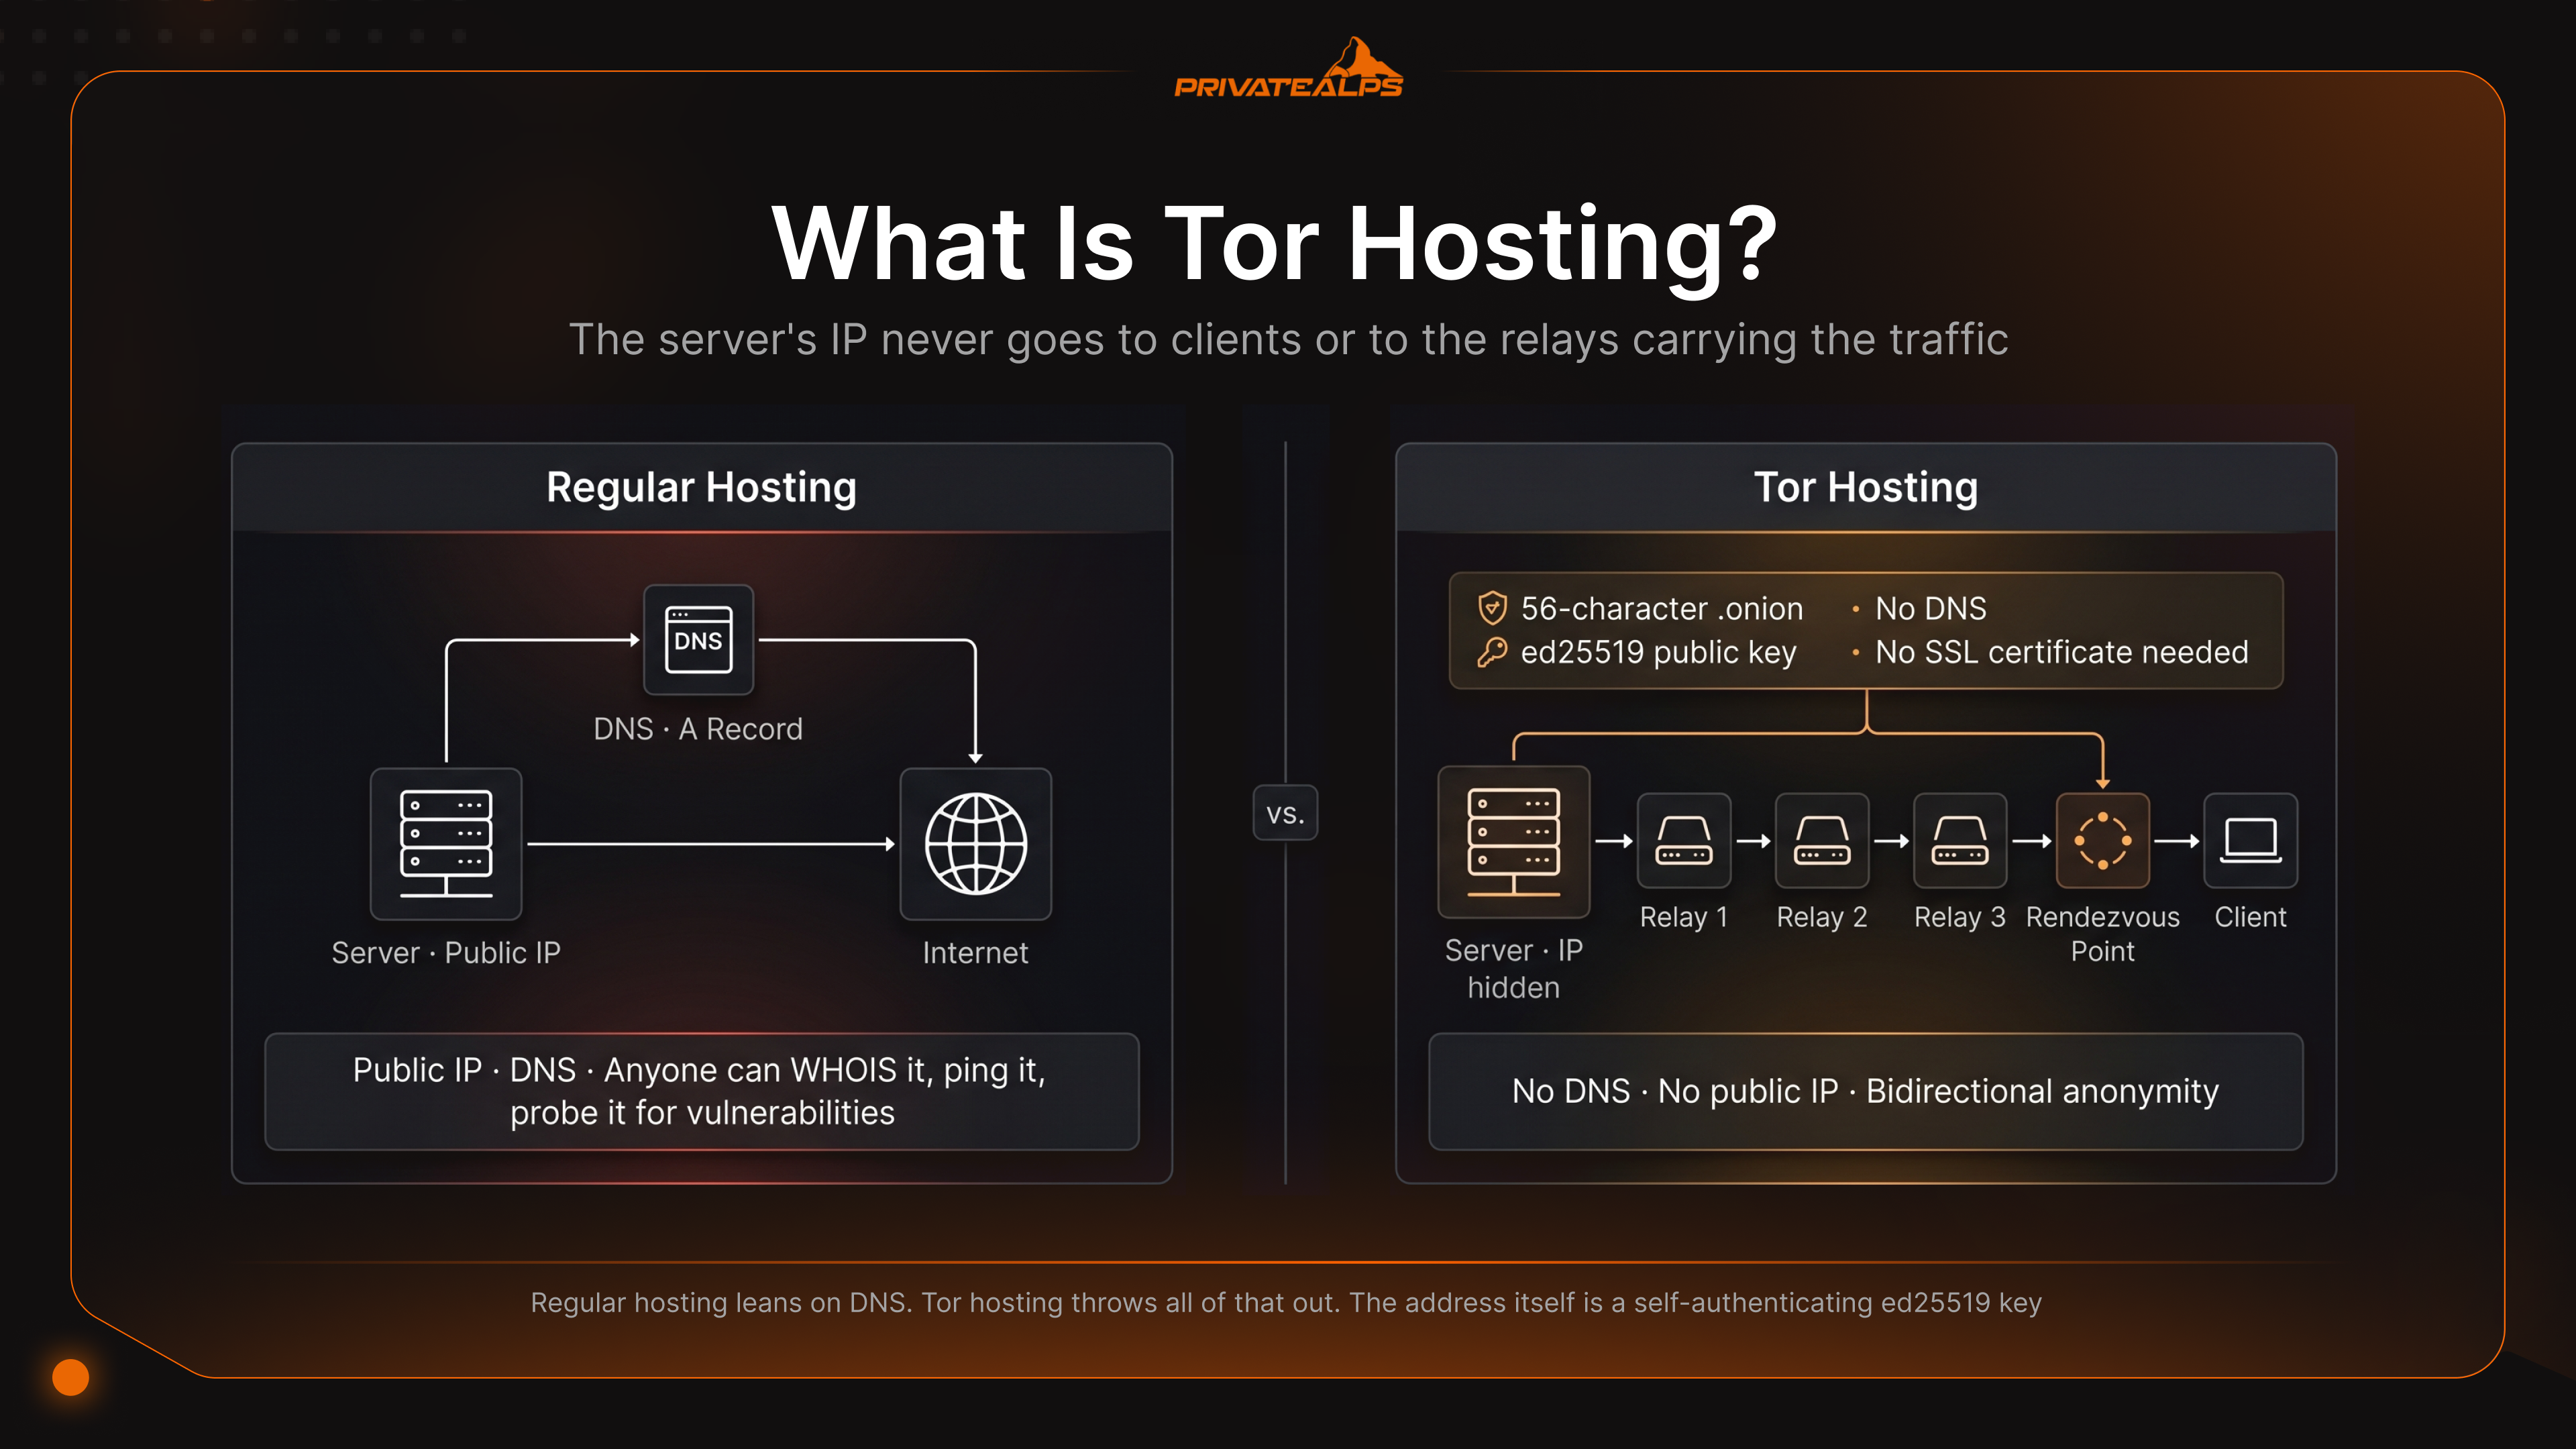
Tor hosting หมายถึงการรันบริการเครือข่ายภายใน Tor ในฐานะ onion service ไม่ว่าจะเป็นเว็บไซต์ API เซิร์ฟเวอร์ SSH IRC daemon หรืออะไรก็ตามที่ใช้ TCP IP ของเซิร์ฟเวอร์จะไม่ถูกส่งให้ไคลเอนต์หรือ relay ที่ส่งทราฟฟิก ผู้เข้าชมจะเข้าถึงคุณผ่านที่อยู่ .onion ที่มี 56 ตัวอักษร ที่อยู่นี้แปลงชื่อด้วยวิธีการเข้ารหัสภายใน Tor และไม่มีการใช้ DNS เกี่ยวข้องเลย
การโฮสต์ทั่วไปพึ่งพา DNS คุณมี record A ชี้ไปยัง IP สาธารณะ ใครก็สามารถ WHOIS ping หรือตรวจหาช่องโหว่ได้ Tor hosting ตัดทุกอย่างนั้นออก ตัวที่อยู่เองคือ ed25519 key ที่ยืนยันตัวเองได้ ไคลเอนต์และเซอร์วิสพบกันที่จุด rendezvous แบบสุ่มที่เลือกขึ้นมาในขณะนั้น ฝ่ายใดก็ไม่รู้ IP ของอีกฝ่าย การตรวจสอบอัตลักษณ์ไม่ได้ใช้ใบรับรอง ที่อยู่นั่นแหละคืออัตลักษณ์
รูปแบบการติดตั้งสามแบบครอบคลุมเกือบทุกสิ่งที่ผู้ดูแลระบบทำในทางปฏิบัติ แบบแรกคือบริการส่วนตัวทั้งหมด อาจปิดกั้นด้วยการอนุญาตจากไคลเอนต์ ดังนั้นเฉพาะผู้ใช้ที่มี x25519 key ที่ถูกต้องเท่านั้นที่เชื่อมต่อได้ แบบที่สองคือ onion mirror ของเว็บ clearnet ที่ประกาศผ่าน header Onion-Location ซึ่งเป็นสิ่งที่ NYT Facebook และ DuckDuckGo ใช้ แบบที่สามคือโครงสร้างพื้นฐานที่แยกขาดโดยไม่มี IP clearnet เลย คล้าย SecureDrop ใช้ในกรณีที่ความเสี่ยงจากการเผยแพร่สูงมากจนคุณไม่ต้องการให้มี endpoint clearnet อยู่
| รูปแบบ | ความไม่เปิดเผยตัวตนของเซิร์ฟเวอร์ | ความไม่เปิดเผยตัวตนของไคลเอนต์ | ความซับซ้อน | กรณีการใช้งานทั่วไป |
|---|---|---|---|---|
| Onion mirror ของเว็บ clearnet | ต่ำ IP ยังเปิดเผย | สูง | ต่ำ | NYT, BBC, DuckDuckGo |
| Onion service สาธารณะ (ซ่อนจาก clearnet) | สูง | สูง | ปานกลาง | การเปิดตัวผลิตภัณฑ์ที่เน้นความเป็นส่วนตัว |
| Onion service ที่ยืนยันตัวตน | สูง | สูง + ผูกกับอัตลักษณ์ | ปานกลาง | แผงควบคุมผู้ดูแลภายใน เอกสารส่วนตัว |
| โครงสร้างพื้นฐาน onion-only ที่แยกขาด | สูงสุด | สูงสุด | สูง | SecureDrop แพลตฟอร์มเปิดโปงข้อมูล |
Tor Hidden Service ทำงานอย่างไร
เป็นโปรโตคอล rendezvous ที่มี 6 ขั้นตอน เซอร์วิสจะเผยแพร่ descriptor ที่มีลายเซ็นดิจิทัลไปยังเครือข่าย ฝั่งไคลเอนต์ใช้ descriptor นั้นเพื่อตกลงจุดนัดพบกับเซอร์วิส ทั้งสองฝ่ายไม่มีใครรู้ IP address ของอีกฝ่าย วงจรเต็มจะมี 6 hop (ฝั่งคุณ 3 hop และฝั่งเซอร์วิส 3 hop) ซึ่งเป็นเหตุผลที่ hidden service ไม่ต้องใช้ exit node การทำงานของ Tor กับทราฟฟิก clearnet ทั่วไปก็คล้ายกัน คือการเข้ารหัสจะถูกลอกออกทีละชั้นที่แต่ละรีเลย์ จากนั้นคำขอจะไปถึง exit node และส่งต่อไปยังอินเทอร์เน็ตทั่วไป onion service ไม่ต้องผ่าน exit เพราะทั้งสองปลายทางอยู่ภายในเครือข่ายตลอดเวลา
- การสร้างกุญแจและการหาที่อยู่ Tor daemon จะสร้างคู่กุญแจ ed25519 และเขียน
hs_ed25519_secret_keyกับhs_ed25519_public_keyลงใน HiddenServiceDir ที่อยู่.onionที่มี 56 ตัวอักษรคือ public key ที่เข้ารหัสด้วย base32 พร้อมค่า checksum และ version byte ต่อท้าย - การเลือก introduction point เซอร์วิสจะเลือกรีเลย์ Tor แบบสุ่ม 3 ตัวเพื่อใช้เป็น introduction point แล้วสร้างวงจรแบบไม่ระบุตัวตนไปยังแต่ละตัว รีเลย์เหล่านั้นรู้ว่าถูกใช้เป็น introduction point แต่ไม่รู้ว่าใครคือเซอร์วิส
- การเผยแพร่ service descriptor เซอร์วิสจะลงลายเซ็นใน descriptor ที่ระบุ introduction point เหล่านั้น แล้วอัปโหลดไปยัง hash-ring ของ Hidden Service Directory ไคลเอนต์จะดึงข้อมูลนี้ภายหลังโดยคำนวณ hash เดิมจากที่อยู่ .onion
- การดึง descriptor ของไคลเอนต์และการเลือกจุดนัดพบ พิมพ์ .onion ลงในเบราว์เซอร์ Tor instance ของคุณจะดึง descriptor จาก HSDir แล้วเลือกรีเลย์แบบสุ่มเป็น rendezvous point จากนั้นส่ง one-time cookie ให้รีเลย์นั้น
- ข้อความ INTRODUCE1 ไคลเอนต์จะส่ง INTRODUCE1 cell ผ่าน introduction point หนึ่งของเซอร์วิส ข้อความระบุว่า นี่คือ rendezvous และนี่คือ cookie
- วงจร end-to-end และการถ่ายโอนข้อมูล เซอร์วิสสร้างวงจรของตัวเองไปยัง rendezvous point จากนั้น rendezvous point จะต่อวงจรทั้งสองเข้าด้วยกันและทำหน้าที่ส่งต่อ cell ไปมาในสองทิศทาง ได้แก่ 3 hop ฝั่งไคลเอนต์ rendezvous และ 3 hop ฝั่งเซอร์วิส รวมเป็นรีเลย์ 6 ตัวระหว่างคุณกับเซิร์ฟเวอร์
ควรพูดถึงไว้ เพราะยังมีบทเรียนเก่าๆ อยู่ทั่วไป onion service เวอร์ชัน v2 (ที่อยู่ SHA-1 แบบเก่า 16 ตัวอักษร) ถูกปิดใช้งานในเดือนตุลาคม 2021 เมื่อ Tor Browser 11 stable เปิดตัวพร้อม Tor 0.4.6.x บทความใดที่ยังพูดถึง HiddenServiceVersion 2 หรือที่อยู่ 16 ตัวอักษร กำลังอธิบายการตั้งค่าที่จะไม่ทำงานกับ Tor binary ปัจจุบัน ให้ทิ้งบทความเหล่านั้นไปได้เลย
วิธีตั้งค่า .onion Hidden Service
มี 6 ขั้นตอน ติดตั้ง tor daemon จาก repo ทางการของ Tor Project รันเว็บเซิร์ฟเวอร์บน loopback address หรือ Unix socket ใส่ HiddenServiceDir และ HiddenServicePort ลงใน /etc/tor/torrc รีโหลด แล้วดึงที่อยู่ใหม่จาก /var/lib/tor/<service>/hostname ทั้งหมดใช้เวลาประมาณ 10 นาทีบนเซิร์ฟเวอร์ใหม่ v3 เป็นเวอร์ชันเริ่มต้นใน Tor รุ่นใหม่ทุกตัว ดังนั้นไม่จำเป็นต้องใส่บรรทัด HiddenServiceVersion อีกต่อไป และใส่ไปก็มีแต่จะทำให้ config รก
ข้อกำหนดเบื้องต้น:
- เซิร์ฟเวอร์ Linux ที่มีสิทธิ์ root (Ubuntu 22.04 ขึ้นไป, Debian 11 ขึ้นไป, RHEL/Rocky/AlmaLinux 9 ขึ้นไป)
- NGINX หรือ Apache ที่รับการเชื่อมต่อบน
127.0.0.1:80หรือ Unix socket - Tor ติดตั้งจาก
deb.torproject.orgหรือrpm.torproject.org(อย่าใช้แพ็กเกจเริ่มต้นของดิสโทร เพราะมักล้าหลังหลายเดือน) - หน้าเว็บหรือแอปที่จะเปิดเผย ซึ่งให้บริการในเครื่องและทดสอบแล้ว
คำสั่งติดตั้งแยกตามดิสโทร
| ขั้นตอน | Ubuntu / Debian | RHEL / Rocky / AlmaLinux | หน้าที่ |
|---|---|---|---|
| เพิ่ม Tor repo | echo "deb https://deb.torproject.org/torproject.org $(lsb_release -cs) main" | sudo tee /etc/apt/sources.list.d/tor.list | sudo dnf install -y epel-release && sudo dnf config-manager --add-repo https://rpm.torproject.org/centos/9/x86_64 | เพิ่มแหล่งแพ็กเกจ Tor อย่างเป็นทางการ |
| นำเข้า signing key | wget -qO- https://deb.torproject.org/torproject.org/A3C4F0F979CAA22CDBA8F512EE8CBC9E886DDD89.asc | sudo gpg --dearmor -o /usr/share/keyrings/tor-archive-keyring.gpg | sudo rpm --import https://rpm.torproject.org/centos/public_gpg.key | ตรวจสอบความสมบูรณ์ของแพ็กเกจ |
| ติดตั้ง | sudo apt update && sudo apt install -y tor deb.torproject.org-keyring nginx | sudo dnf install -y tor nginx | ติดตั้ง Tor daemon และเว็บเซิร์ฟเวอร์ |
| เปิดใช้งานตอนบูต | sudo systemctl enable --now tor@default | sudo systemctl enable --now tor | เริ่ม Tor เป็น system service |
| แก้ไข torrc | sudo nano /etc/tor/torrc | sudo nano /etc/tor/torrc | เพิ่มคำสั่ง hidden service |
| รีโหลด | sudo systemctl reload tor@default | sudo systemctl reload tor | ใช้ config โดยไม่ตัดวงจรที่มีอยู่ |
| อ่านที่อยู่ | sudo cat /var/lib/tor/my_site/hostname | sudo cat /var/lib/tor/my_site/hostname | แสดง .onion ใหม่ของคุณ |
torrc แบบขั้นต่ำ
# /etc/tor/torrc
HiddenServiceDir /var/lib/tor/my_site/
HiddenServicePort 80 unix:/var/run/tor/my_site.sock

# Optional: use loopback TCP instead of Unix socket
# HiddenServicePort 80 127.0.0.1:80
ตัวเลือก Unix socket คือสิ่งที่ Tor Project แนะนำเอง เหตุผลตรงไปตรงมา ไม่มีพอร์ต TCP ที่รับฟังอยู่ให้ firewall ที่ตั้งค่าผิดพลาดเปิดเผยออกไป หรือให้เครื่องสแกนใน LAN ค้นพบ สิ่งอื่นในเครือข่ายภายในก็เข้าถึงไม่ได้
NGINX server block แบบขั้นต่ำ
# /etc/nginx/sites-available/my_site
server {
    listen unix:/var/run/tor/my_site.sock;
    server_name myaddress.onion;

    root /var/www/my_site;
    index index.html;

    # Hide identifying response headers
    server_tokens off;
    more_clear_headers Server;

    # Strip Onion-Location loops and force relative links
    location / {
        try_files $uri $uri/ =404;
    }
}
รายการตรวจสอบหลังติดตั้ง
- ตรวจสอบใน Tor Browser วาง
.onionจากไฟล์hostnameลงในช่องที่อยู่ของเบราว์เซอร์ หน้าเว็บควรโหลดภายใน 30 ถึง 60 วินาทีในการเผยแพร่ครั้งแรก - สำรองกุญแจ คัดลอก
HiddenServiceDirทั้งหมดไปเก็บในที่เก็บข้อมูลแบบเข้ารหัสที่ไม่เชื่อมต่อออนไลน์ หากสูญเสียhs_ed25519_secret_keyที่อยู่นี้จะหายไปและกู้คืนไม่ได้ - ล็อกสิทธิ์การเข้าถึง
sudo chown -R debian-tor:debian-tor /var/lib/tor/my_site && sudo chmod 700 /var/lib/tor/my_site - เพิ่มการอนุญาตไคลเอนต์ (ไม่บังคับ) ใส่ไฟล์
descriptor:x25519:<base32-pubkey>ลงในโฟลเดอร์/var/lib/tor/my_site/authorized_clients/โดยใช้นามสกุล.authควรระวังกับดักหนึ่งอย่าง คือHiddenServiceAuthorizeClientใช้ได้เฉพาะ v2 และจะทำให้ v3 ใช้งานไม่ได้เลยหากใส่ไว้ใน torrc - ตรวจสอบเวลาทำงาน
torsocks curl --silent --max-time 30 http://myaddress.onion/healthzจากเครื่องภายนอกทุก 5 นาที - เผยแพร่ Onion-Location header บน clearnet mirror ของคุณ หากมี:
add_header Onion-Location http://myaddress.onion$request_uri;
การแก้ไขปัญหา
| อาการ | สาเหตุ | วิธีแก้ |
|---|---|---|
ไม่มีการสร้างไฟล์ hostname หลังรีโหลด | ไม่มีสิทธิ์เข้าถึง HiddenServiceDir | chown debian-tor:debian-tor /var/lib/tor/my_site && chmod 700 |
| Tor ล็อก "Bootstrapped 100%" แต่เข้า onion ไม่ได้ | การ map พอร์ตใน HiddenServicePort ผิด | ตรวจสอบว่าเซอร์วิสในเครื่องรับฟังบนพอร์ต/socket เป้าหมาย |
| "Connection refused" ใน Tor Browser | เว็บเซิร์ฟเวอร์ไม่ทำงานหรือ path ของ socket ผิด | systemctl status nginx และตรวจสอบด้วย ls -l /var/run/tor/ |
| ได้ที่อยู่ใหม่ทุกครั้งที่รีสตาร์ต | HiddenServiceDir ไม่ถาวร (tmpfs) | ย้ายไปยังพาธดิสก์จริง เช่น /var/lib/tor/ |
| 502 Bad Gateway ในเบราว์เซอร์ | NGINX upstream เข้าถึง socket ไม่ได้ | เพิ่ม tor เข้าในกลุ่มของ NGINX socket หรือใช้ 127.0.0.1:port |
วิธีสร้าง vanity .onion address
vanity .onion คือ v3 address ที่ตัวอักษรไม่กี่ตัวแรกเป็นคำที่คุณเลือก เช่น mybrand…onion แทนที่จะเป็นตัวอักษรสุ่มไร้ความหมาย คุณสร้างได้โดยใช้วิธี brute-force คู่กุญแจ ed25519 จนกว่าผลลัพธ์ base32 จะขึ้นต้นด้วยพรีฟิกซ์ที่ต้องการ เครื่องมือมาตรฐานคือ mkp224o ซึ่งเผยแพร่ภายใต้ CC0 1.0 โดยนักพัฒนาที่ใช้ชื่อว่า cathugger
บน Debian หรือ Ubuntu ให้ติดตั้ง build dependency ด้วย apt install gcc libc6-dev libsodium-dev make autoconf จากนั้นรัน ./autogen.sh && ./configure --enable-amd64-51-30k && make รัน ./mkp224o myprefix -d ./output -t 8 -s แล้วจะได้ 8 thread ที่ไล่หากุญแจ เพื่อหาที่อยู่ที่ขึ้นต้นด้วย myprefix ทุกผลลัพธ์ที่ตรงจะถูกบันทึกลงโฟลเดอร์ของตัวเองพร้อม hostname, hs_ed25519_public_key และ hs_ed25519_secret_key คัดลอกโฟลเดอร์นั้นไปยัง HiddenServiceDir รีโหลด Tor เสร็จเรียบร้อย
มีสองเรื่องที่จะทำให้คุณสะดุดหากไม่รู้มาก่อน ประการแรก base32 ไม่มีตัวเลข 0, 1, 8 หรือ 9 ดังนั้นพรีฟิกซ์ที่มีตัวอักษรเหล่านั้นเป็นไปไม่ได้ mkp224o จะปฏิเสธทันที ประการที่สอง พื้นที่การค้นหาจะเพิ่มขึ้น 32 เท่าต่อหนึ่งตัวอักษร เวลาในการสร้างจึงเพิ่มแบบเอ็กซ์โพเนนเชียล และเพิ่มขึ้นอย่างรวดเร็ว
| ความยาวของพรีฟิกซ์ | เวลาโดยประมาณบน CPU core สมัยใหม่หนึ่งคอร์ |
|---|---|
| 4 ตัวอักษร | ไม่กี่วินาที |
| 6 ตัวอักษร | หลายนาทีถึงประมาณ 1 ชั่วโมง |
| 7 ตัวอักษร | หลายชั่วโมงถึงหนึ่งวัน |
| 8 ตัวอักษรขึ้นไป | หลายวันถึงหลายสัปดาห์ ควรใช้หลายคอร์หรือ GPU |
vanity prefix ไม่ได้เพิ่มความแข็งแกร่งทางการเข้ารหัสให้เลยแม้แต่น้อย คุณค่าทั้งหมดอยู่ที่การจดจำแบรนด์ เท่านั้น
Tor ปลอดภัยหรือไม่?
คำถามนี้ผิดตั้งแต่ต้น ลองถามใหม่ว่า ปลอดภัยต่อภัยคุกคามรูปแบบใด Tor ปลอดภัยสำหรับสิ่งที่มันถูกออกแบบมาให้ทำจริง ซึ่งคือซ่อนตำแหน่งทางเครือข่ายของคุณ โดยมีเงื่อนไขว่าคุณต้องอัปเดตซอฟต์แวร์อยู่เสมอ ใช้บิลด์ทางการ และไม่ทำให้ตัวเองเสียหายด้วยพฤติกรรมที่โปรโตคอลมองไม่เห็น
มีเวกเตอร์การโจมตีจริงสองแบบที่สำคัญในทางปฏิบัติ แบบแรกคือ exit node ที่เป็นอันตรายซึ่งอ่านทราฟฟิก HTTP ที่ไม่ได้เข้ารหัส เรื่องนี้ไม่เกี่ยวกับ onion service (เพราะไม่มี exit) แต่สำคัญเมื่อผู้ใช้ Tor Browser เข้าเว็บ clearnet ที่ไม่ใช้ HTTPS แบบที่สองคือการเชื่อมโยงทราฟฟิกโดยผู้สังเกตการณ์แบบ passive ระดับโลกที่มองทั้งสองปลายของวงจร ซึ่งเป็นจุดอ่อนที่รู้กันดีของเครือข่ายไม่ระบุตัวตนที่มี latency ต่ำ แต่สิ่งที่ควรจดจำไว้คือ การถูกระบุตัวตนในโลกจริงแทบทุกกรณีที่นึกออก ไม่ได้มาจากการทำลาย Tor แต่มาจากความผิดพลาดด้าน OpSec ของผู้ดูแล เช่น ล็อกอินด้วยบัญชีส่วนตัว โพสต์จากเครื่องเดียวกันโดยไม่ใช้ Tor หรือทิ้ง EXIF metadata ไว้ในรูปที่อัปโหลด โปรโตคอลยังคงทำงานได้ดี แต่คนต่างหากที่ล้มเหลว
รายการตรวจสอบการใช้งานอย่างปลอดภัย:
- ดาวน์โหลด Tor Browser จาก torproject.org เท่านั้น และตรวจสอบลายเซ็น GPG
- อัปเดตทั้งเบราว์เซอร์และ daemon แบบ standalone ให้เป็นเวอร์ชัน stable ปัจจุบันอยู่เสมอ
- ใช้ตัวเลื่อน Security Level (Safer หรือ Safest) เมื่อไม่จำเป็นต้องใช้ JavaScript แบบเต็ม
- หากต้องการการแยกตัวสูงสุด ให้รัน Tor Browser ภายใน Tails หรือ Whonix
- อย่าเปิดไฟล์ที่ดาวน์โหลดมา (PDF, DOC) ขณะเชื่อมต่ออินเทอร์เน็ต หรือนอกเบราว์เซอร์
Tor ผิดกฎหมายหรือไม่?
ในประเทศประชาธิปไตยเกือบทุกประเทศ ไม่ผิด การใช้ Tor ไม่ใช่อาชญากรรมในสหรัฐอเมริกา สหภาพยุโรป สวิตเซอร์แลนด์ หรือสหราชอาณาจักร เทคโนโลยีนี้ได้รับทุนสนับสนุนในตอนแรกจาก DARPA และ US Naval Research Laboratory และได้รับการรับรองให้ใช้ในทางที่ชอบด้วยกฎหมายจากองค์กรข่าวใหญ่ กลุ่มสิทธิมนุษยชน และหน่วยงานบังคับใช้กฎหมายที่ใช้เองด้วย ส่วนที่ผิดกฎหมายคือเนื้อหาที่ผิดกฎหมาย ไม่ใช่โปรโตคอลที่ใช้ส่งเนื้อหานั้น
| ภูมิภาค | สถานะ | หมายเหตุ |
|---|---|---|
| สหรัฐอเมริกา / EU / สวิตเซอร์แลนด์ / สหราชอาณาจักร | ถูกกฎหมาย | Tor Browser เผยแพร่ต่อสาธารณะและใช้โดยนักข่าว นักวิจัย และรัฐบาล |
| รัสเซีย | ถูกบล็อกระดับ ISP | โดเมนของ Tor Project ถูกบล็อกตั้งแต่เดือนธันวาคม 2021 อย่างไรก็ตาม Bridges และ obfs4 ยังใช้งานได้ในทางปฏิบัติ |
| จีน | จำกัดอย่างหนัก | Great Firewall บล็อกรีเลย์สาธารณะ จึงต้องใช้ Meek และ Snowflake bridges |
| อิหร่าน / เบลารุส | จำกัด | มีการบล็อกระดับ ISP เป็นระยะ สามารถเข้าถึงได้ผ่าน Tor Bridges |
| เกาหลีเหนือ | ถูกบล็อกระดับเครือข่าย | การเข้าถึงอินเทอร์เน็ตของพลเรือนเองถูกจำกัดอย่างรุนแรง |
ความปลอดภัยของ Tor hosting: OpSec และการเสริมความแข็งแกร่งให้เซิร์ฟเวอร์
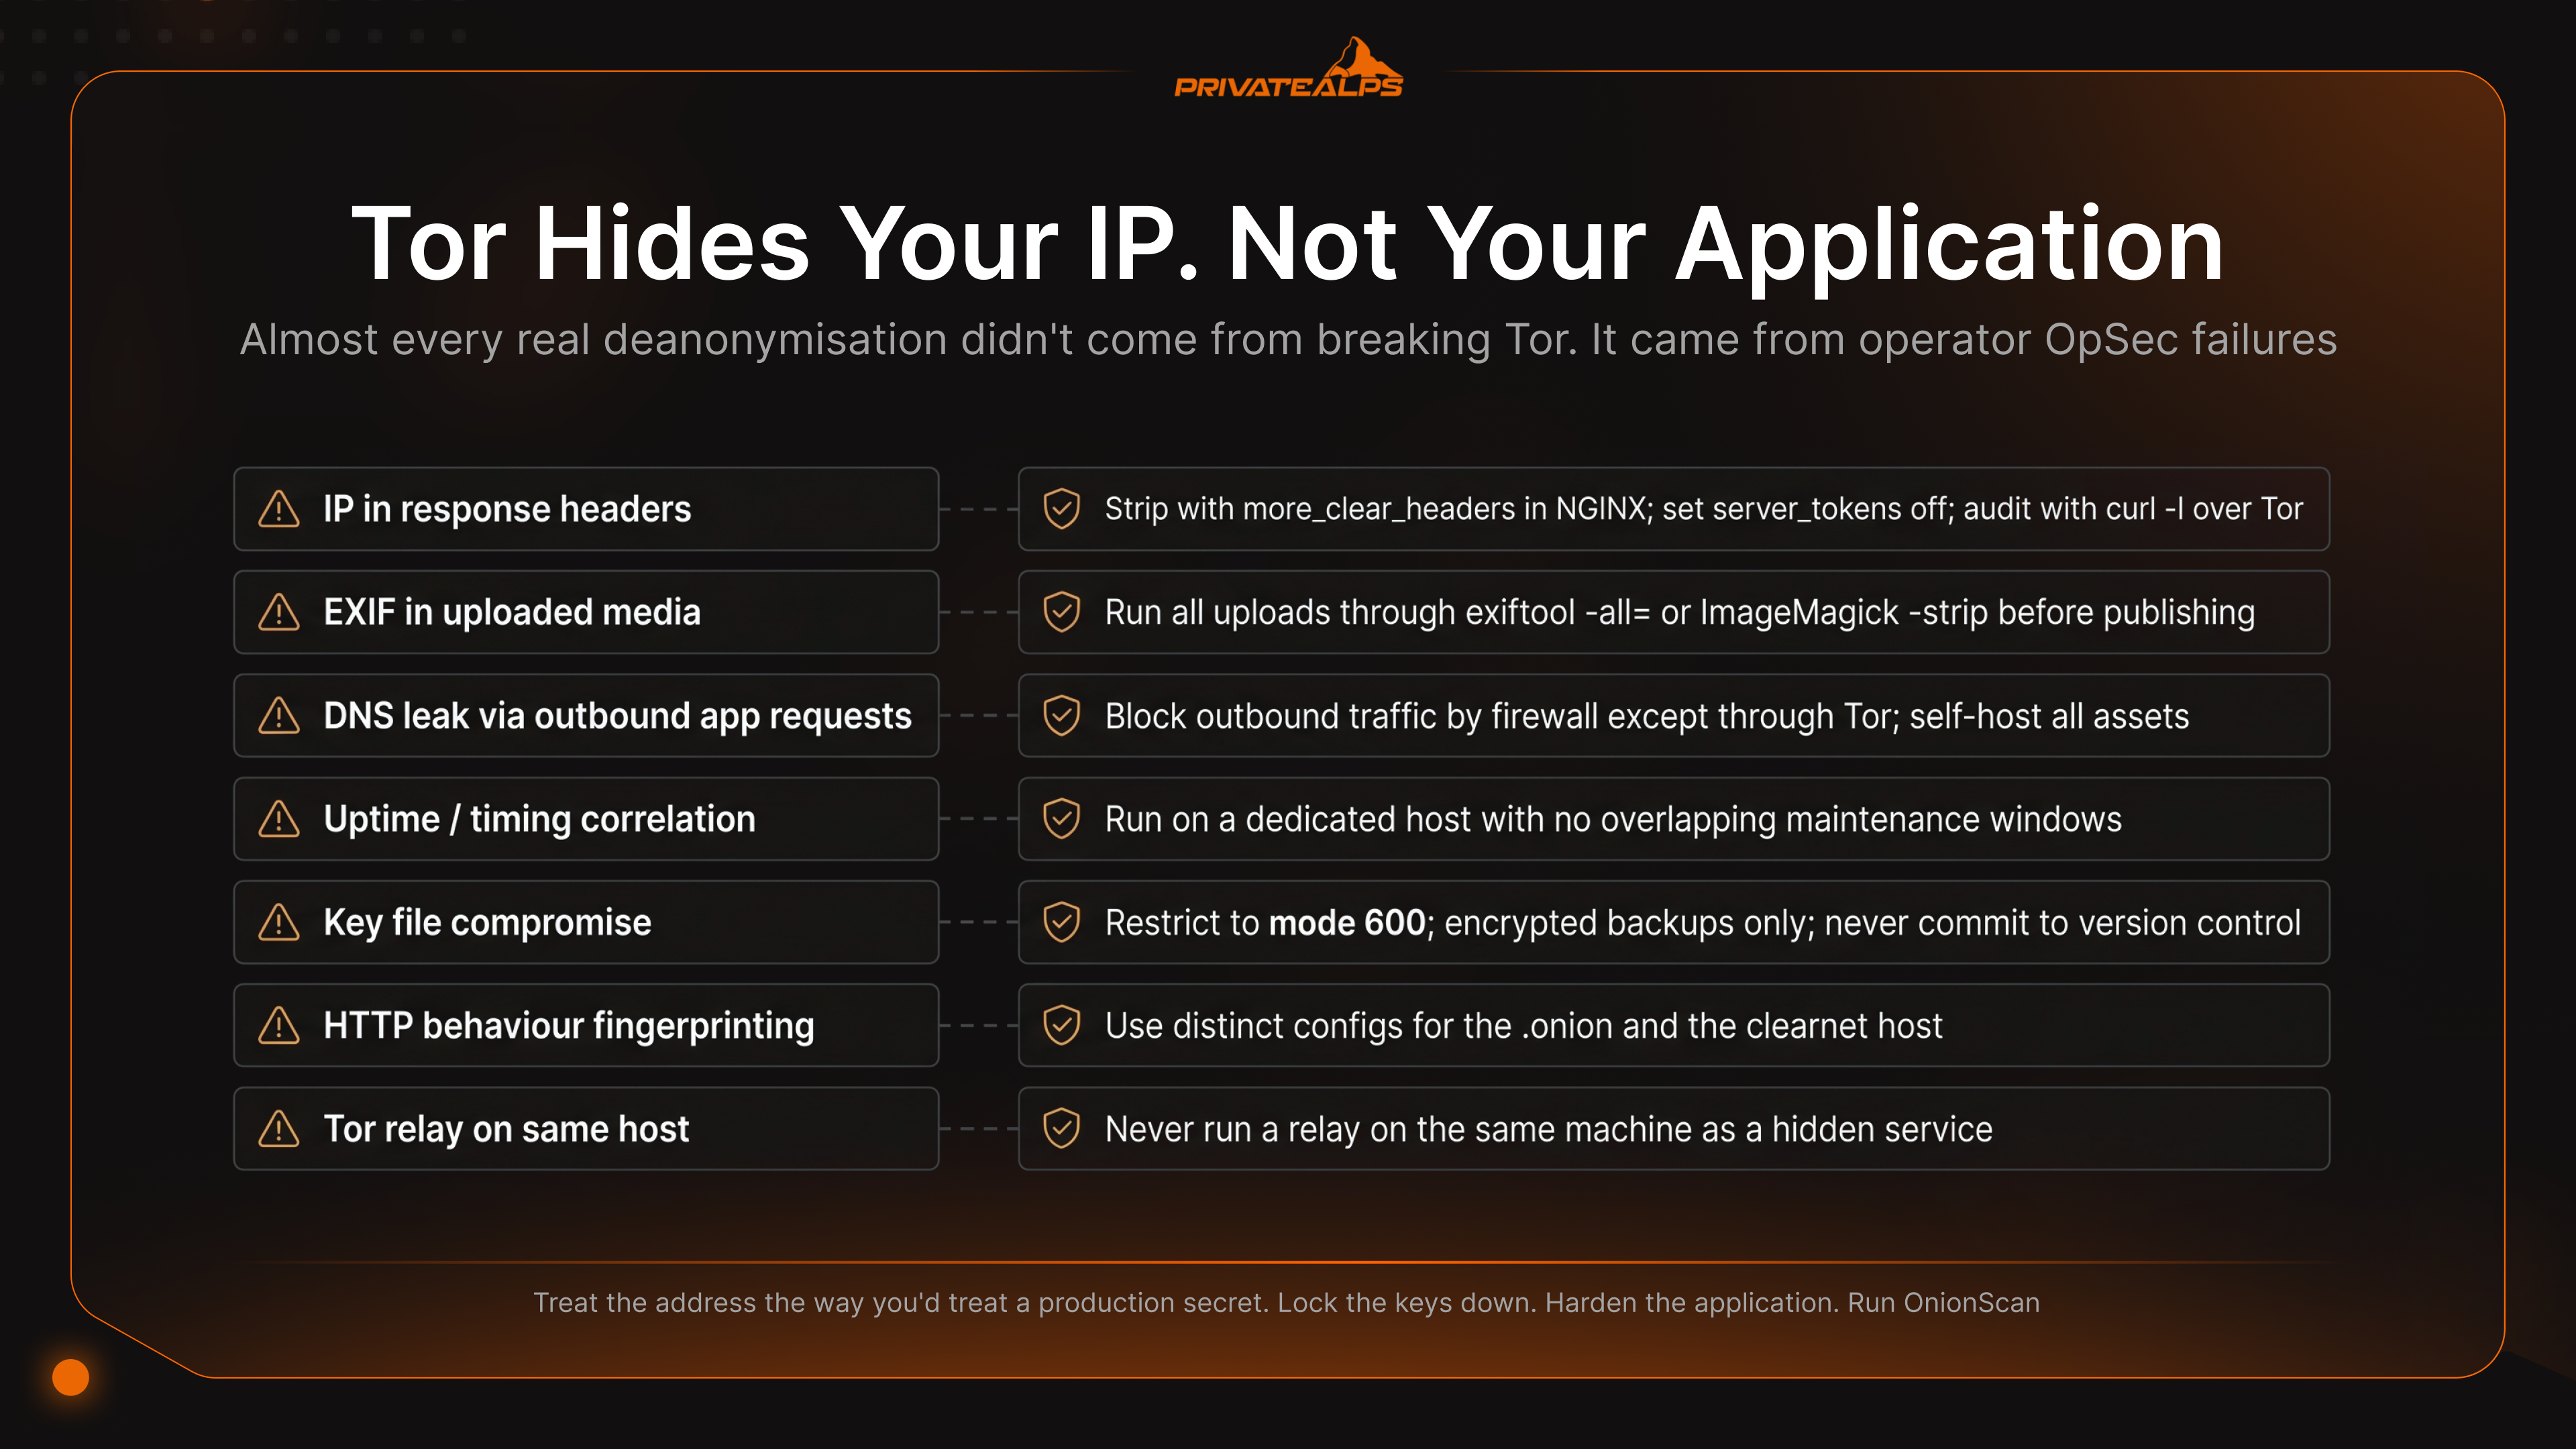
Tor ซ่อน IP ของเซิร์ฟเวอร์ในระดับเครือข่ายเท่านั้น เท่านี้จริง ๆ แอปพลิเคชัน การตั้งค่าเซิร์ฟเวอร์ที่ไม่รัดกุม หรือผู้ดูแลที่เหนื่อยล้า ยังสามารถทำให้ IP เดียวกันนี้รั่วไหลผ่านช่องทางอื่นได้อีกหลายสิบวิธี การเปิดเผยตัวตนของ onion service ที่เป็นข่าวดังในทศวรรษที่ผ่านมาเกือบทั้งหมดเกิดจากช่องทางเหล่านี้ ไม่ได้เกิดจากการเจาะโปรโตคอล Tor ด้านล่างคือการรั่วไหลเจ็ดประเภทที่ควรทดสอบก่อนแจ้งที่อยู่ของคุณให้ใครทราบ
| ภัยคุกคาม | กลไกการรั่วไหล | วิธีป้องกัน |
|---|---|---|
| IP ในส่วนหัวของการตอบกลับ | แอปส่ง X-Real-IP, Via หรือแบนเนอร์ Server เริ่มต้นที่มี IP หรือชื่อโฮสต์ของ clearnet | ลบออกด้วย more_clear_headers ใน NGINX ตั้งค่า server_tokens off และตรวจสอบด้วย curl -I ผ่าน Tor |
| EXIF ในไฟล์สื่อที่อัปโหลด | ภาพจากกล้องหรือโทรศัพท์เก็บพิกัด GPS, หมายเลขซีเรียลอุปกรณ์ และเวลาที่อัปโหลดไว้ | ประมวลผลไฟล์ทั้งหมดด้วย exiftool -all= หรือ ImageMagick -strip ก่อนเผยแพร่ |
| DNS leak จากคำขอขาออกของแอป | แอปโหลดฟอนต์ การวิเคราะห์ข้อมูล และไฟล์จาก CDN ผ่านปลายทาง clearnet โดยแปลงชื่อผ่าน DNS ของระบบ | บล็อกทราฟฟิกขาออกด้วยไฟร์วอลล์ ยกเว้นผ่าน Tor และโฮสต์ไฟล์ทั้งหมดเอง |
| การสหสัมพันธ์ของเวลาทำงาน (uptime / timing) | เซอร์วิสหยุดทำงานในเวลานาฬิกาเดียวกับเว็บ clearnet ที่ทราบอยู่แล้ว | รันบนโฮสต์เฉพาะ และไม่ให้ช่วงบำรุงรักษาซ้อนกัน |
| ไฟล์คีย์ถูกเปิดเผย | hs_ed25519_secret_key ถูกขโมยผ่านการรั่วไหลของไฟล์สำรองหรือการหลุดออกจาก container | จำกัดสิทธิ์เป็น mode 600 ใช้เฉพาะไฟล์สำรองที่เข้ารหัส และห้าม commit ขึ้น version control |
| การระบุตัวตนจากพฤติกรรม HTTP | หน้าข้อผิดพลาดเริ่มต้น เวอร์ชัน TLS และลายนิ้วมือของโมดูล NGINX ตรงกับเว็บ clearnet | ใช้การตั้งค่าที่แยกกันสำหรับ .onion และโฮสต์ clearnet |
| รีเลย์ Tor บนเครื่องเดียวกัน | การรันรีเลย์สาธารณะควบคู่กับ hidden service ทำให้ความไม่ระบุตัวตนลดลง | ห้ามรันรีเลย์บนเครื่องเดียวกับ hidden service |
คำสั่งเสริมความแข็งแกร่งของเซิร์ฟเวอร์:
- ตั้งค่า
HiddenServiceNonAnonymousMode 0(ค่าเริ่มต้น) และห้ามเปิดโหมด single-hop บน onion ที่ใช้งานจริง - ผูก web server กับ Unix socket ไม่ใช่
0.0.0.0เช่นlisten unix:/var/run/tor/site.sock - ปิดทราฟฟิก clearnet ขาเข้าทั้งหมดที่ไฟร์วอลล์ระดับเคอร์เนล ยกเว้น SSH (และควรให้ SSH รับเฉพาะ onion ด้วย)
- ปิดการทำงานของ
ServerTokens/server_tokensและลบ headerServerเริ่มต้นออกทั้งหมด - ตรวจสอบเซอร์วิสที่กำลังทำงานจากภายนอกด้วย
OnionScanซึ่งเป็นเครื่องมือโอเพนซอร์สที่ตรวจหาการรั่วไหลตามประเภทข้างต้น
OnionScan เป็นสิ่งที่ใกล้เคียงกับเช็กลิสต์ก่อนเปิดตัวมากที่สุดในโลกของ hidden service ให้รันกับ .onion ของคุณก่อนบอกใครว่าที่อยู่นี้มีอยู่ มันจะแจ้งเตือนหน้า Apache เริ่มต้น โฟลเดอร์ .git ที่เปิดเผย การรั่วไหลของ EXIF และคีย์ SSH ที่นำกลับมาใช้กับโฮสต์ clearnet ซึ่งเป็นสิ่งที่เคยเปิดเผยเซอร์วิสจริงในเหตุการณ์จริงมาแล้ว
สรุป
Tor hosting เป็นทางเลือกโครงสร้างพื้นฐานที่ถูกต้องตามหลักการ ไม่ใช่ทางลัดของ dark web เมื่อตั้งค่าอย่างถูกต้อง v3 onion service ให้การไม่ระบุตัวตนแบบสองทิศทาง การเข้ารหัสแบบ end-to-end โดยไม่ต้องใช้ certificate authority และไม่พึ่งพา DNS เลย สิ่งเหล่านี้ไม่มีอะไรที่ VPS ที่มีโดเมนแบบทั่วไปให้ได้ โปรโตคอลนี้มีความสมบูรณ์แล้ว v3 เป็นเวอร์ชันเดียวที่รองรับตั้งแต่เดือนตุลาคม 2021 สเปกเปิดเผยต่อสาธารณะ และโค้ดได้รับการตรวจสอบหลายครั้ง
สิ่งที่ทำให้ .onion service มีปัญหาในทางปฏิบัติแทบไม่ใช่ตัวโปรโตคอลเอง แต่เป็น EXIF tag ที่ไม่มีใครลบ สคริปต์วิเคราะห์ข้อมูลที่แอบส่งข้อมูลผ่าน clearnet คีย์ลับที่หลุดไปอยู่ในไฟล์สำรองที่ไม่ได้เข้ารหัส หรือผู้ดูแลที่ล็อกอินครั้งเดียวจาก IP ส่วนตัวตอนตี 3 เพราะเหนื่อย ให้ปฏิบัติกับที่อยู่นี้เหมือนความลับของระบบ production ล็อกคีย์ให้แน่น เสริมความแข็งแกร่งให้แอปพลิเคชัน และรัน OnionScan ให้ถือว่าทุก header ทุกหน้าข้อผิดพลาด และทุกคำขอขาออก อาจเปิดเผยตัวคุณได้ในวันที่พลาดเพียงครั้งเดียว
Tor hosting จะคุ้มค่าเมื่อโครงสร้างพื้นฐานที่อยู่ข้างใต้มีแนวคิดเดียวกัน ได้แก่ สิทธิ์ root เต็มรูปแบบ การควบคุมไฟร์วอลล์ระดับเคอร์เนล และ NGINX build ของคุณเอง ไม่มี middleware ของ shared hosting คั่นอยู่ระหว่าง Tor กับแอปพลิเคชันของคุณ PrivateAlps bare metal ถูกออกแบบมาเพื่อสถานการณ์นี้โดยเฉพาะ ได้แก่ สิทธิ์ root เต็มรูปแบบบนฮาร์ดแวร์ที่โฮสต์ในสวิตเซอร์แลนด์ เส้นทาง HiddenServiceDir ที่แยกจากกัน กฎไฟร์วอลล์ที่คุณควบคุมได้จริง และ NGINX build แบบกำหนดเองที่ shared hosting และ managed hosting ให้ไม่ได้ เมื่อเพิ่มเขตอำนาจศาลสวิสภายใต้ Federal Act on Data Protection ฉบับปรับปรุง (revDSG) และตัวเลือกการชำระเงินด้วยคริปโต คุณจะได้โครงสร้างพื้นฐานที่ผู้ให้บริการ .onion ส่วนใหญ่ที่จริงจังมักเลือกอยู่แล้ว ดูแพ็กเกจและข้อมูลจำเพาะได้ที่หน้า Tor hosting
คำถามที่พบบ่อย
Tor คืออะไร?
Tor ย่อมาจาก The Onion Router เป็นเครือข่ายความไม่ระบุตัวตนแบบโอเพนซอร์สและไม่เสียค่าใช้จ่าย ซึ่งส่งทราฟฟิก TCP ของคุณผ่านรีเลย์อาสาสมัครสามตัว โดยลอกการเข้ารหัสออกทีละชั้นในแต่ละจุด ทำให้ปลายทางไม่รู้ IP ของคุณ ต่างจาก VPN ตรงที่ไม่มีฝ่ายใดฝ่ายหนึ่งที่ต้องไว้ใจโดยเฉพาะ และเครือข่ายนี้ยังรองรับ onion service ที่ซ่อน IP ของเซิร์ฟเวอร์ได้ด้วย
Tor browser คืออะไร?
เบราว์เซอร์ที่เป็น fork ของ Firefox ESR ที่เสริมความปลอดภัยแล้ว และมี Tor client ติดตั้งมาในตัว โดยส่งทุกคำขอเว็บผ่านเครือข่าย Tor เป็นวิธีหนึ่งในการใช้ Tor แต่ตัวเครือข่ายเป็นโครงสร้างพื้นฐานแยกต่างหาก แอปใดก็ตามที่พูดภาษา SOCKS5 กับ daemon tor ในเครื่องที่พอร์ต 9050 สามารถเข้าถึงได้
tor hosting คือ อะไร?
Tor hosting คือการรันบริการเครือข่ายภายใน Tor ในฐานะ v3 onion service ทำให้ IP ของเซิร์ฟเวอร์ถูกซ่อนจากไคลเอนต์และจากตัวเครือข่ายเอง การโฮสต์ทั่วไปวาง IP สาธารณะไว้หลัง DNS ส่วน Tor hosting ใช้ที่อยู่ ed25519 ที่ยืนยันตัวเองได้แทน DNS ไม่มี certificate authority เข้ามาเกี่ยวข้องในกระบวนการใด ๆ
Tor ทำงานอย่างไร?
ทราฟฟิกจะผ่านวงจร 3 โหนด (entry, middle, exit) โดยแต่ละโหนดลอกการเข้ารหัสซ้อนออกหนึ่งชั้น ดังนั้นไม่มีโหนดเดียวที่เห็นทั้งต้นทางและปลายทางพร้อมกัน สำหรับ onion service จะขยายเป็นวงจร rendezvous 6 hop (ไคลเอนต์ 3 + เซอร์วิส 3) โดยไม่มี exit node เลย เพราะทั้งสองฝั่งของการสนทนาอยู่ภายใน Tor ตลอดเวลา
ใช้ Tor อย่างไร?
ในฐานะไคลเอนต์ ดาวน์โหลด Tor Browser จาก torproject.org แล้วเปิดใช้งาน ไม่ต้องตั้งค่าเพิ่ม วาง .onion จากไฟล์ hostname ลงในแถบ URL เพื่อทดสอบ onion service ของคุณเอง สำหรับการโฮสต์ ให้ติดตั้ง daemon tor จาก repo ทางการ เพิ่ม HiddenServiceDir และ HiddenServicePort ลงใน /etc/tor/torrc รีโหลด จากนั้นอ่านที่อยู่ใหม่จาก hostname
