



Zero Trust Network คืออะไร? สถาปัตยกรรม หลักการ และกรณีการใช้งานจริง?
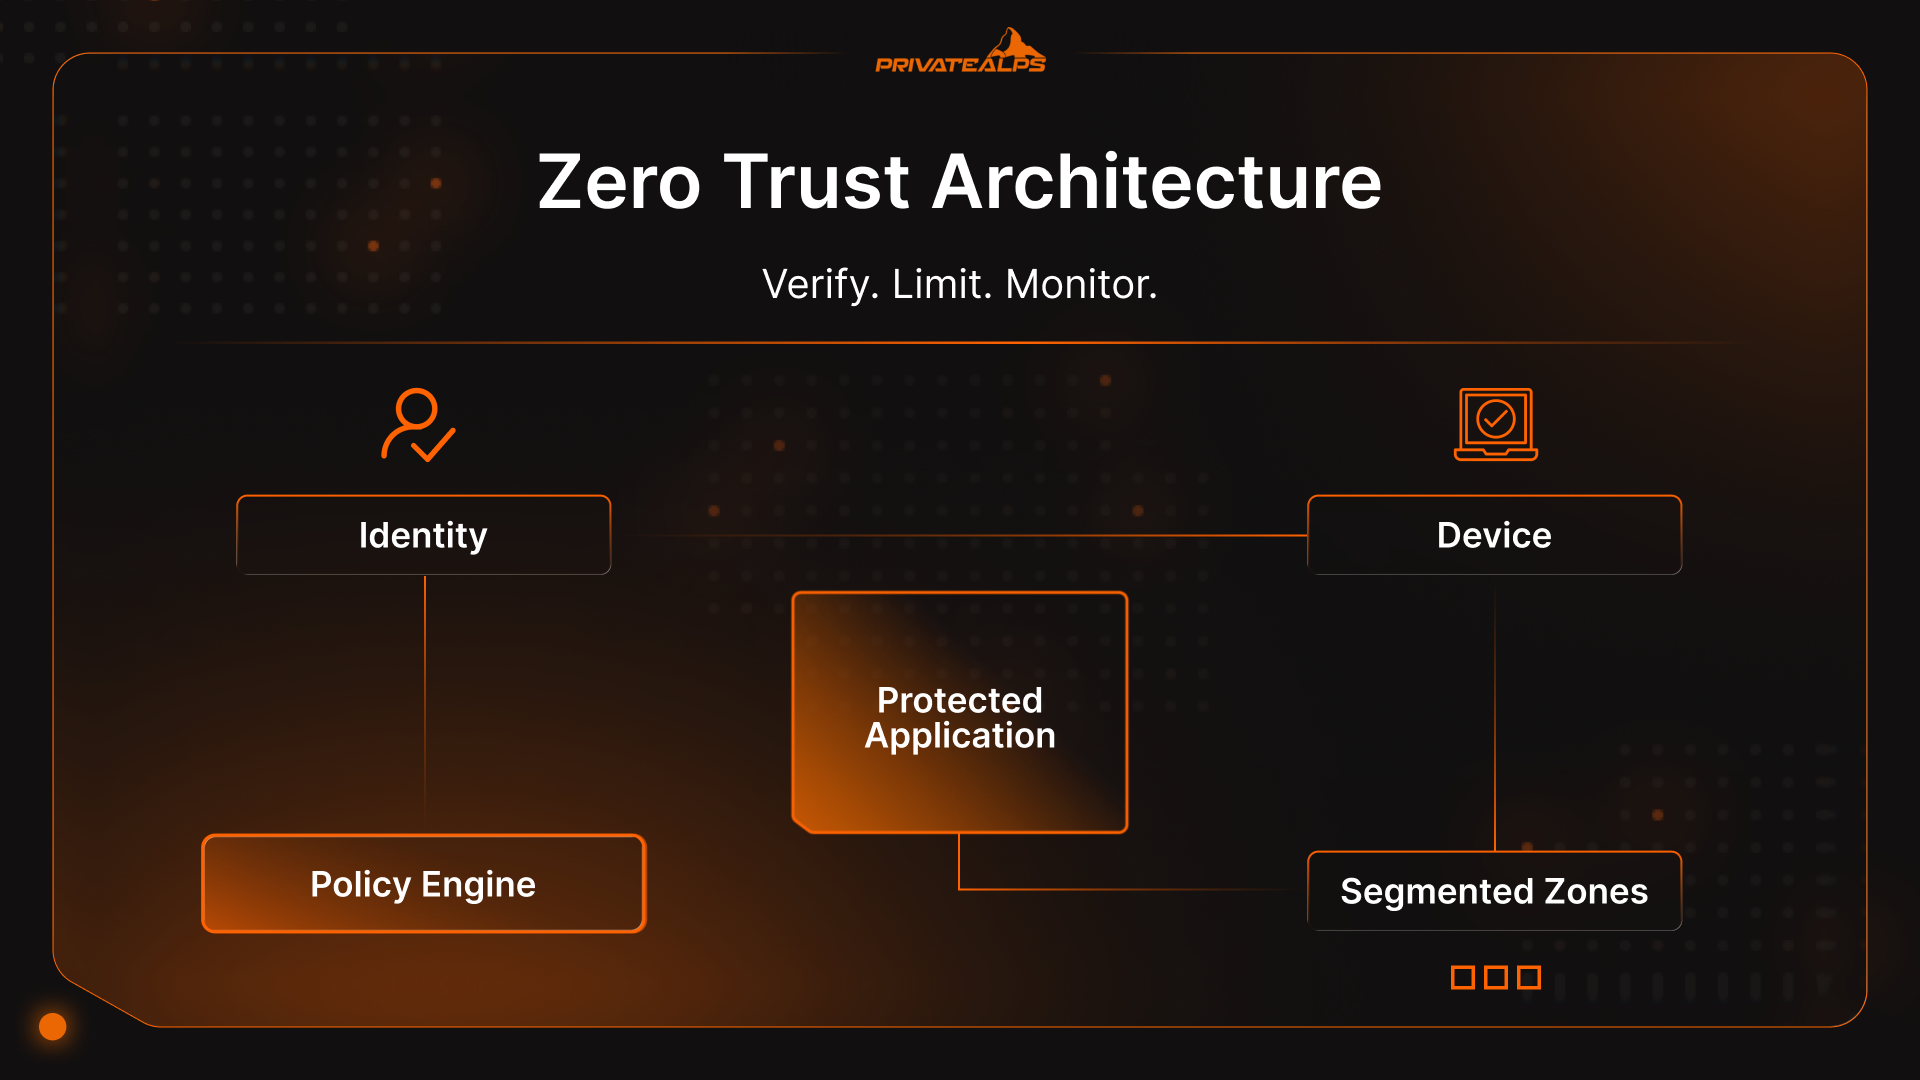
Zero trust security คืออะไร?
Zero trust คือสถาปัตยกรรมความปลอดภัยที่เริ่มจากข้อสมมติฐานตรงไปตรงมาว่า ไม่มีสิ่งใดได้รับความเชื่อถือโดยค่าเริ่มต้น ไม่ว่าจะเป็นผู้ใช้ อุปกรณ์ หรือแอปพลิเคชัน การล็อกอินไม่ได้เปิดสวิตช์ความเชื่อถือ การเข้าถึงจะถูกตรวจสอบต่อเนื่องตลอดเวลาที่เซสชันยังคงอยู่
Zero trust ไม่ใช่เครื่องมือที่ติดตั้งได้ หรือตราสัญลักษณ์ที่ผู้ขายนำมาขาย แต่เป็นวิธีออกแบบระบบให้ตรวจสอบความเชื่อถือทุกครั้งที่สำคัญ ไม่ใช่มอบให้ครั้งเดียวแล้วลืมไป
หากคุณเคยเห็นว่าการละเมิดความปลอดภัยเกิดขึ้นจริงอย่างไร แนวคิดนี้จะดูชัดเจนทันที ผู้โจมตีไม่ได้ฝ่าไฟร์วอลล์อีกต่อไป แต่พวกเขาล็อกอินเข้ามา ข้อมูลการละเมิดของ Verizon ปี 2025 แสดงให้เห็นว่าเหตุการณ์ร้ายแรงส่วนใหญ่กับเว็บแอปพลิเคชันยังเริ่มจากข้อมูลประจำตัวที่ถูกขโมย เมื่อเกิดเหตุนี้ขึ้น เครือข่ายแบบดั้งเดิมจะใจกว้าง โดยสมมติว่าความเชื่อถือยังคงอยู่ อัตลักษณ์ไม่เปลี่ยนแปลง และอุปกรณ์ยังสะอาดอยู่
ข้อสมมติฐานเหล่านั้นคือจุดที่ระบบเริ่มพัง
ดังนั้นเมื่อมีคนถามว่า “Zero trust คืออะไร, และเหตุใดจึงสำคัญตอนนี้?” คำตอบตรงไปตรงมาอาจไม่น่าฟังนัก: แนวคิด zero trust มีขึ้นเพราะระบบแบบดั้งเดิมมั่นใจเกินไปและนานเกินไป Zero trust หมายความว่าความเชื่อถือมีวันหมดอายุ ตัวตนจะถูกตรวจสอบซ้ำ อุปกรณ์จะถูกตั้งคำถาม และสิทธิ์การเข้าถึงจะแคบลง ไม่ใช่กว้างขึ้น เมื่อเซสชันดำเนินไปนานขึ้น
บทความนี้จะอธิบายว่า zero trust networking คืออะไร แนวทาง zero trust cyber security ทำงานในทางปฏิบัติอย่างไร และเหตุใดเรื่องนี้จึงสำคัญ
เหตุใดโมเดล Zero Trust จึงเกิดขึ้น: การล่มสลายของ Perimeter Security
Zero Trust ไม่ได้เกิดขึ้นเพราะทีมความปลอดภัยต้องการกรอบแนวคิดใหม่ให้ถกเถียง แต่เกิดขึ้นเพราะขอบเขตเครือข่ายหยุดสอดคล้องกับวิธีที่ระบบถูกสร้างและใช้งานจริง แนวคิดเดิมที่ว่าสามารถขีดเส้นรอบ “เครือข่าย” แล้วเชื่อถือทุกอย่างที่อยู่ข้างใน พังลงอย่างรวดเร็ว และพังต่อเนื่องจนไม่อาจปกป้องได้อย่างจริงจัง
สิ่งที่เปลี่ยนไปไม่ใช่เทคโนโลยีเพียงอย่างเดียว แต่เป็นการสะสมของการเปลี่ยนแปลงเล็ก ๆ ในทางปฏิบัติ ที่ทำให้ไม่เหลือขอบเขตที่มีความหมายให้ป้องกัน Zero trust security คือการตอบสนองต่อความเป็นจริงนี้ ไม่ใช่กระแสชั่วคราว
สิ่งที่เปลี่ยนไปในสถาปัตยกรรมเครือข่าย
เครือข่ายไม่ใช่สถานที่อีกต่อไป แต่กลายเป็นเส้นทาง
แอปพลิเคชันย้ายไปยังแพลตฟอร์ม SaaS ที่ธุรกิจไม่ได้เป็นเจ้าของ เวิร์กโหลดกระจายไปหลาย cloud เครื่องมือภายในเริ่มเชื่อมต่อกับ API ภายนอกโดยตรง พนักงานนำอุปกรณ์ส่วนตัวมาใช้งาน ผู้รับเหมาเข้าออกตลอดเวลา สภาพแวดล้อม hybrid กลายเป็นเรื่องปกติ ไม่ใช่สถานะชั่วคราว
ในสภาพแบบนี้ สมมติฐานเรื่องขอบเขตที่ป้องกันได้จะพังลง ไม่มี “ข้างใน” เพียงจุดเดียว ตัวตนจึงกลายเป็นสัญญาณเดียวที่สอดคล้องกันซึ่งเดินทางไปพร้อมผู้ใช้ อุปกรณ์ และเวิร์กโหลดข้ามสภาพแวดล้อมต่าง ๆ โมเดล zero trust เหมาะกับระบบที่ถูกออกแบบให้กระจายตัวตั้งแต่ต้น ไม่ใช่นำมาประกอบกันอยู่หลังไฟร์วอลล์
ปัจจัยด้านภูมิทัศน์ภัยคุกคาม
ผู้โจมตีปรับตัวเร็วกว่าการป้องกันส่วนใหญ่
การขโมยข้อมูลประจำตัวกลายเป็นจุดเข้าหลักเพราะได้ผล รายงาน DBIR 2025 ของ Verizon ระบุว่าการละเมิดเว็บแอปพลิเคชันที่ร้ายแรงส่วนใหญ่ยังเริ่มจากข้อมูลประจำตัวที่ถูกขโมย เมื่อผู้โจมตียืนยันตัวตนสำเร็จ การป้องกันที่ขอบเครือข่ายก็หลีกทาง การยืนยันตัวตนสำเร็จ ความเชื่อถือถูกมอบให้ และไม่มีอะไรตรวจสอบซ้ำสิ่งที่เกิดขึ้นต่อไป
ความเสี่ยงจากคนใน ไม่ว่าจะจงใจหรือโดยไม่ตั้งใจ ก็เป็นรูปแบบเดียวกัน การยืนยันตัวตนตอบได้เพียงว่า “ใครล็อกอินเข้ามา” ไม่ได้ตอบว่า “ตอนนี้เขาควรได้รับอนุญาตให้ทำอะไร” การเคลื่อนที่ทางข้าง (lateral movement) เติบโตได้ดีในเครือข่ายที่มองการเข้าถึงเป็นการตัดสินใจเพียงครั้งเดียว
หลักการหลักของ Zero Trust Architecture
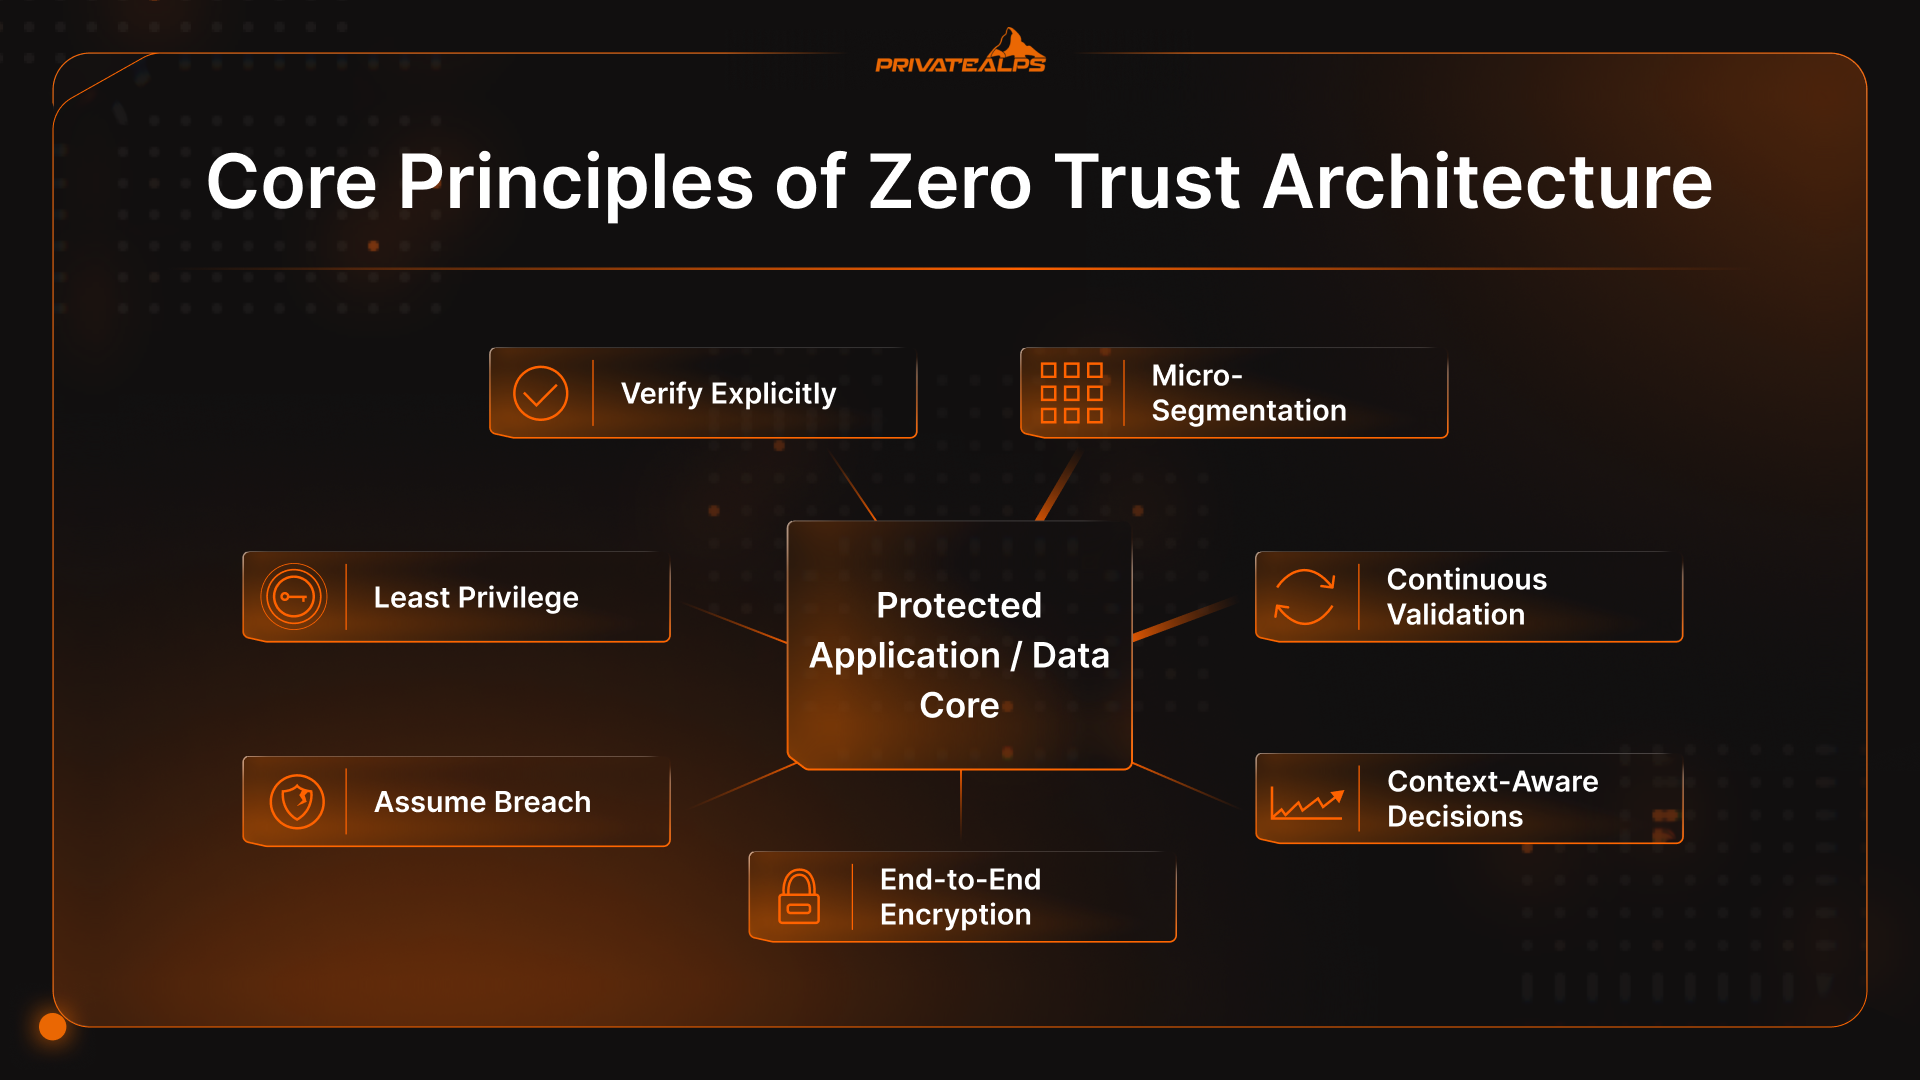
หลักการความปลอดภัยแบบ zero trust ไม่ใช่ค่านิยมหรือคำขวัญ แต่เป็นกฎที่ระบบต้องปฏิบัติตาม หากต้องการให้ zero trust security ยังคงมั่นคงภายใต้แรงกดดัน
- ตรวจสอบอย่างชัดเจน: ทุกคำขอเข้าถึงต้องได้รับการประเมินโดยใช้สัญญาณจริง: - ตัวตน สถานะอุปกรณ์ ตำแหน่ง พฤติกรรม และระดับความอ่อนไหวของสิ่งที่ถูกเข้าถึง หากข้อมูลนำเข้าเปลี่ยนไป คำตอบก็อาจเปลี่ยนตามได้ นั่นคือพื้นฐานของ zero trust security ในทางปฏิบัติ
- สิทธิ์การเข้าถึงน้อยที่สุด: การเข้าถึงควรแคบ เฉพาะเจาะจง และเป็นการชั่วคราว ผู้ใช้และบริการได้รับเฉพาะสิ่งที่จำเป็นต่อการทำงาน เมื่องานเสร็จสิ้น สิทธิ์นั้นก็หายไป ยิ่งการเข้าถึงค้างอยู่นานเท่าใด ก็ยิ่งก่อปัญหามากขึ้นเท่านั้น
- สมมติว่าถูกละเมิดแล้ว: ระบบควรทำงานโดยสมมติว่ามีใครบางคนอยู่ข้างในแล้วที่ใดสักแห่ง กรอบคิดนี้บังคับให้มีการจำกัดว่าความเสียหายจะลามได้ไกลเพียงใด ชะลอการเคลื่อนที่ไปด้านข้าง และทำให้พฤติกรรมผิดปกติปรากฏขึ้นเร็วขึ้น โมเดล zero trust ใช้ได้ผลเพราะคาดการณ์ความล้มเหลว แทนที่จะมองว่าเป็นเพียงกรณีพิเศษ
- Micro-segmentation: เครือข่ายถูกแบ่งเป็นโซนย่อยที่แยกจากกันรอบแอปพลิเคชันและเวิร์กโหลด ไม่ใช่พื้นที่ภายในแบบราบ แม้แต่ผู้ใช้ที่ยืนยันตัวตนแล้วก็ไม่ได้เคลื่อนที่ได้อย่างอิสระ เมื่อมีบางอย่างเสียหาย ความเสียหายก็จะจำกัดอยู่ในวงแคบ
- Continuous validation: ความเชื่อถือจะเสื่อมลง อุปกรณ์อาจหลุดจากการปฏิบัติตามนโยบาย พฤติกรรมอาจเปลี่ยนระหว่างเซสชัน ระบบ Zero Trust จึงตรวจสอบอย่างต่อเนื่อง และสามารถเพิกถอนหรือเพิ่มระดับการตรวจสอบเมื่อความเสี่ยงสูงขึ้น การอนุมัติเพียงครั้งเดียวคือสิ่งที่ผู้โจมตีพึ่งพามากที่สุด
- Context-aware decisions: การตัดสินใจเรื่องการเข้าถึงควรสะท้อนสิ่งที่เกิดขึ้นในขณะนี้ ได้แก่ เวลาในแต่ละวัน พฤติกรรมที่ผิดปกติ การเปลี่ยนแปลงตำแหน่ง และความอ่อนไหวของข้อมูล นี่คือวิธีที่ zero trust networking ยังใช้งานได้จริง โดยไม่ไว้ใจโดยไร้เดียงสา
- End-to-end encryption: ข้อมูลควรได้รับการป้องกันขณะส่งผ่าน ไม่ว่าจะไหลผ่านเส้นทางใด การเชื่อมต่อที่เข้ารหัสช่วยลดการพึ่งพา “เครือข่ายที่เชื่อถือได้” และบังคับให้ต้องตรวจสอบที่ปลายทาง แทนที่จะพึ่งชั้นกลางที่มองไม่เห็น
ส่วนประกอบสำคัญของ Zero Trust Network
โมเดลความปลอดภัยแบบ zero-trust จะทำงานได้ก็ต่อเมื่อสถาปัตยกรรมสามารถบังคับใช้การตัดสินใจได้ทุกจุดที่ความเชื่อถือมักแอบเข้ามา ซึ่งต้องอาศัยองค์ประกอบเฉพาะ โดยแต่ละส่วนทำหน้าที่ที่เครือข่ายรุ่นเก่ามองข้ามหรือซ่อนไว้เบื้องหลังข้อสมมติฐาน เรื่องนี้ไม่ได้เกี่ยวกับการซื้อเครื่องมือ แต่เกี่ยวกับการมีฟังก์ชันที่เหมาะสมอยู่ในระบบ ไม่ว่าจะเรียกชื่อมันออกมาชัดเจนหรือไม่ก็ตาม
องค์ประกอบหลักของ Zero Trust Network
| ส่วนประกอบ | หน้าที่ | สิ่งที่มาแทนที่หรือแก้ไข |
|---|---|---|
| Identity and Access Management (IAM) | ตรวจสอบว่าใคร หรืออะไรกำลังขอเข้าถึง และได้รับอนุญาตให้ทำอะไรบ้าง | ความเชื่อถือที่อิงเครือข่ายและข้อมูลประจำตัวที่ใช้ร่วมกัน |
| Device trust and posture checks | ยืนยันสถานะและการปฏิบัติตามนโยบายของอุปกรณ์ก่อนและระหว่างการเข้าถึง | การเชื่อถืออุปกรณ์ “ที่ได้รับการจัดการ” หรืออุปกรณ์ภายในโดยไม่ตรวจสอบ |
| Network micro-segmentation | จำกัดการเคลื่อนที่ไปด้านข้างระหว่างเวิร์กโหลดและบริการ | เครือข่ายภายในแบบราบและ VLAN แบบหยาบ |
| Policy engine | ประเมินการตัดสินใจเรื่องการเข้าถึงแบบเรียลไทม์โดยใช้บริบทและความเสี่ยง | กฎการเข้าถึงแบบคงที่และการอนุมัติครั้งเดียว |
| Policy enforcement points (PEPs) | บังคับใช้การตัดสินใจที่เกตเวย์ เอเจนต์ API หรือ sidecar | จุดควบคุมส่วนกลางเพียงจุดเดียว |
| Continuous monitoring and analytics | ตรวจจับพฤติกรรมผิดปกติและปรับระดับความเชื่อถือแบบไดนามิก | โมเดล “ล็อกอินครั้งเดียว เชื่อถือตลอดไป” |
Identity and Access Management (IAM)
ตัวตนเป็นสิ่งที่ใกล้เคียงกับขอบเขตมากที่สุดในระบบสมัยใหม่ คนมีตัวตน บริการก็มี API และเวิร์กโหลดเบื้องหลังก็มีเช่นกัน IAM ทำให้ตัวตนเหล่านี้ใช้งานได้ขณะเคลื่อนย้ายระหว่าง cloud platform เครื่องมือ SaaS และระบบ on-prem โดยไม่ทำให้ตรรกะการเข้าถึงพังทุกครั้งที่มีการเปลี่ยนแปลง
Device Trust and Posture Assessment
ข้อมูลประจำตัวเพียงอย่างเดียวไม่ได้บอกว่าคำขอนั้นปลอดภัยหรือไม่ การประเมินสถานะอุปกรณ์จะเติมช่องว่างนั้น
การตรวจสอบสถานะจะดูสัญญาณ เช่น เวอร์ชันระบบปฏิบัติการ ระดับแพตช์ สถานะการเข้ารหัส การป้องกันปลายทาง และสัญญาณของการแก้ไขโดยไม่ได้รับอนุญาต การเข้าถึงสามารถถูกจำกัด เพิ่มระดับการตรวจสอบ หรือปฏิเสธได้ตามสัญญาณเหล่านี้ นี่คือวิธีที่ zero trust security model รองรับกรณีแล็ปท็อปที่หาย อุปกรณ์ส่วนตัว และเครื่องที่หลุดจากการปฏิบัติตามนโยบาย
Network Micro-Segmentation
Micro-segmentation ช่วยทำลายความเคยชินในการมองเครือข่ายภายในเป็นพื้นที่เปิด แทนที่จะให้สิทธิ์เข้าถึงภายในกว้าง ๆ เวิร์กโหลดและแอปพลิเคชันจะถูกแยกออกจากกันด้วยนโยบายที่ชัดเจน
ต่างจาก VLAN แบบดั้งเดิม การแบ่งส่วนจะตามไปกับเวิร์กโหลด ไม่ใช่ตามซับเน็ต ผู้ใช้ที่ยืนยันตัวตนแล้วไม่ได้เคลื่อนที่ได้อย่างอิสระเพียงเพราะ “อยู่ข้างใน” เมื่อข้อมูลประจำตัวถูกนำไปใช้ในทางมิชอบ การเคลื่อนที่ไปด้านข้างก็จะหยุดลงอย่างรวดเร็ว การควบคุมความเสียหายแบบนี้เป็นหนึ่งในประโยชน์เชิงปฏิบัติที่ชัดเจนที่สุดของ โมเดล zero trust
Policy Engine and Policy Enforcement Points
Policy engine คือจุดที่การตัดสินใจเรื่องการเข้าถึงเกิดขึ้น โดยพิจารณาตัวตน สถานะอุปกรณ์ บริบท และกฎนโยบายเมื่อคำขอเข้ามา Policy enforcement points จะนำการตัดสินใจเหล่านั้นไปใช้ที่เกตเวย์ เอเจนต์บนอุปกรณ์ sidecar หรือ API การตัดสินใจจึงสม่ำเสมอ และการบังคับใช้อยู่ใกล้กับทรัพยากร นี่คือวิธีที่ zero trust security ขยายขนาดได้โดยไม่ต้องพึ่งจุดควบคุมจุดเดียวทั้งหมด
Continuous Monitoring and Analytics
การตัดสินใจเรื่องการเข้าถึงแบบคงที่จะล้าสมัยอย่างรวดเร็ว พฤติกรรมเปลี่ยนไประหว่างเซสชัน และบัญชีที่ถูกเจาะก็ไม่ได้ประกาศตัวเอง
การมอนิเตอร์อย่างต่อเนื่องจะป้อนข้อมูลเทเลเมทรี เช่น รูปแบบการล็อกอิน ความถี่ในการเข้าถึง และการเคลื่อนย้ายข้อมูล กลับเข้าสู่การตัดสินใจด้านนโยบาย เมื่อพฤติกรรมเปลี่ยนไป การเข้าถึงอาจถูกจำกัดหรือตัดขาดทั้งหมดได้ วงจรป้อนกลับนี้คือเหตุผลที่ zero trust ไม่หยุดอยู่แค่การยืนยันตัวตน
Zero Trust เทียบกับ Perimeter Security แบบดั้งเดิม
Perimeter security พยายามตัดสินว่าอะไรอยู่ “ข้างใน” แล้วจึงผ่อนปรน ส่วน Zero Trust ตัดสินใจอย่างต่อเนื่อง และกำหนดขอบเขตการเข้าถึงไปยังทรัพยากร แทนที่จะมอบการมีตัวตนบนเครือข่ายให้
| หมวดหมู่ | Perimeter security แบบดั้งเดิม | zero trust / zero trust security |
|---|---|---|
| Trust model | “ภายใน” ถูกมองว่าเชื่อถือได้หลังผ่านการตรวจสอบขอบเขต | ไม่มีการสมมติความเชื่อถือ แต่ละคำขอได้รับการตรวจสอบและตรวจสอบซ้ำ |
| Access control method | อิงเครือข่าย (VPN เข้าสู่เครือข่าย เข้าถึงภายในได้กว้าง) | อิงทรัพยากร (การเข้าถึงรายแอป/รายทรัพยากร สิทธิ์น้อยที่สุด) |
| Network visibility | เน้นทราฟฟิก north–south ที่ขอบเครือข่าย | มองเห็น east–west ได้ดีกว่า: ทราฟฟิกระหว่างบริการภายในและพฤติกรรมของเซสชัน |
| Scalability | ขยายตัวได้ไม่ดีกับ hybrid, SaaS และหลาย cloud | ออกแบบมาสำหรับระบบกระจายตัว ตัวตนและนโยบายเดินทางข้ามสภาพแวดล้อม |
| Breach containment | มักอ่อนแอเมื่อผู้โจมตีเข้ามาได้แล้ว การเคลื่อนที่ไปด้านข้างเป็นเรื่องปกติ | ออกแบบให้จำกัดขอบเขตความเสียหายผ่าน micro-segmentation และเซสชันที่กำหนดขอบเขต |
| Remote access handling | VPN ขยายพื้นที่โจมตีภายในไปยังผู้ใช้ระยะไกล | การเข้าถึงแบบ ZTNA ลดความเสี่ยงด้วยการเชื่อมต่อผู้ใช้กับแอป ไม่ใช่กับเครือข่าย |
Perimeter security ยังมีบทบาทอยู่ (คุณยังต้องมีการควบคุมที่ขอบเครือข่าย) ประเด็นคือโมเดล perimeter จะทำงานลำบากเมื่อการขโมยตัวตนเป็นจุดเข้าที่พบบ่อย หากผู้โจมตีล็อกอินด้วยข้อมูลประจำตัวที่ถูกขโมยได้ perimeter ก็แทบไม่ช่วยอะไร
Zero Trust Network Access (ZTNA): เทคโนโลยีหลัก
เมื่อมีคนถามว่า “Zero trust networking คืออะไร” พวกเขามักถามถึงเทคโนโลยีก่อน
ZTNA ไม่ใช่ “Zero Trust ที่บรรจุในกล่อง” แต่เป็นรูปแบบการเข้าถึงหนึ่งที่ทำให้ โมเดลความปลอดภัยแบบ zero trust ใช้งานได้จริง โดยเฉพาะกับผู้ใช้ที่ไม่ได้อยู่บนเครือข่ายองค์กรอีกต่อไป
ลองคิดว่า ZTNA เป็นชั้นการบังคับใช้ Zero Trust คือแนวคิด ส่วน ZTNA เปลี่ยนลำดับการทำงาน
ในการเข้าถึงระยะไกลแบบเดิม คุณเชื่อมต่อก่อนแล้วค่อยพิจารณาว่าทำอะไรได้บ้างภายหลัง ZTNA ทำตรงกันข้าม ตัวตนถูกตรวจสอบตั้งแต่ต้น สถานะอุปกรณ์ถูกประเมิน นโยบายถูกนำมาใช้ จากนั้นจึงสร้างการเชื่อมต่อ และการเชื่อมต่อนั้นสร้างไปยังแอปพลิเคชันที่ระบุ ไม่ใช่ไปยังเครือข่ายที่อยู่เบื้องหลัง
ไม่มีการแจกที่อยู่ IP ภายในให้ และไม่มีการเข้าถึงระบบที่อยู่ติดกันโดยปริยาย แต่ละเซสชันถูกจำกัดขอบเขตตั้งแต่ออกแบบและถูกเฝ้าดูขณะใช้งาน หากสถานะอุปกรณ์เสื่อมลงหรือพฤติกรรมเปลี่ยนไป การเข้าถึงก็เปลี่ยนแปลงได้ระหว่างทาง ลำดับการทำงานนี้คือคำตอบที่ชัดเจนที่สุดสำหรับคำถาม “Zero trust network คืออะไร” เมื่อผู้คนต้องการสิ่งที่ใช้ได้จริงมากกว่าแนวคิดเชิงนามธรรม
ZTNA กับ VPN: ความแตกต่างหลัก
VPN มองว่าเมื่อเข้ามาในระบบได้แล้ว ก็ถือว่าเป็นส่วนหนึ่งของระบบ ส่วน ZTNA มองว่าข้อสมมติฐานนั้นอาจผิดได้ในที่สุด ความต่างนี้ทำให้ทีมที่ค้นหาคำตอบว่า “zero trust คือ” ในด้านความปลอดภัยไซเบอร์มักเริ่มต้นจากตรงนี้
| หมวดหมู่ | VPN | ZTNA |
|---|---|---|
| ขอบเขตการเข้าถึง | เข้าถึงเครือข่ายภายในได้อย่างกว้าง | เข้าถึงเฉพาะแอปหรือทรัพยากรที่กำหนด |
| พื้นที่ถูกโจมตี | เปิดเส้นทางของเครือข่ายภายในให้เห็น | แอปภายในถูกซ่อนไว้ |
| พฤติกรรมความเชื่อถือ | ให้ความเชื่อถือหลังจากเชื่อมต่อแล้ว | ประเมินความเชื่อถือใหม่ระหว่างเซสชัน |
| ความสามารถในการขยาย | มีจุดคอขวดส่วนกลาง และเปราะเมื่อขยายใหญ่ | ออกแบบมาสำหรับผู้ใช้และแอปที่กระจายตัว |
| ประสบการณ์ผู้ใช้ | อุโมงค์เต็มรูปแบบ มักช้าหรือไม่เสถียร | เข้าถึงแอปโดยตรง มักเบากว่า |
| รูปแบบการติดตั้ง | ใช้เกตเวย์แบบตายตัว | การบังคับใช้นโยบายแบบกระจายหรือบนคลาวด์ |
รูปแบบการติดตั้ง ZTNA
มีสองรูปแบบที่พบบ่อย และส่วนใหญ่ของสภาพแวดล้อมมักใช้ทั้งสองแบบร่วมกัน
Agent-based ZTNA ทำงานบนอุปกรณ์ที่มีการจัดการ ให้สัญญาณสถานะอุปกรณ์ที่ละเอียดกว่าและควบคุมได้เข้มงวดกว่า เหมาะกับพนักงานและอุปกรณ์ปลายทางที่ใช้งานระยะยาว
Service-initiated หรือ clientless ZTNA อาศัยการยืนยันตัวตนและการเข้าถึงผ่านเบราว์เซอร์ เหมาะกับผู้รับเหมา พันธมิตร และการเข้าถึงระยะสั้น ซึ่งการติดตั้งซอฟต์แวร์ไม่สะดวกในทางปฏิบัติ
ไม่มีรูปแบบใดที่ “เป็น Zero Trust มากกว่า” อีกแบบ โมเดล zero trust ใช้งานได้ดีเมื่อการเข้าถึงสอดคล้องกับระดับความเสี่ยง ไม่ใช่เมื่อทุกอย่างถูกบังคับให้ใช้เส้นทางเดียวกัน
Zero Trust และ SASE: การผสานรวมด้านสถาปัตยกรรม
Zero trust และ SASE มักถูกนำมาปนกัน เพราะมักเข้ามาพร้อมกัน ทีมมักติดตั้งทั้งสองอย่างในเวลาเดียวกัน ผู้ขายนำเสนอควบคู่กัน จนฟังดูเหมือนเป็นสิ่งเดียวกัน แต่จริง ๆ แล้วทั้งสองแก้ปัญหาต่างกัน และการสับสนระหว่างสองอย่างนี้มักนำไปสู่การออกแบบที่ไม่ลงตัวในภายหลัง
จุดที่ SASE และ Zero Trust ทับซ้อนกัน
SASE เป็นกรอบการส่งมอบบริการ โดยรวมบริการด้านเครือข่ายและความปลอดภัยไว้ด้วยกัน แล้วนำไปใกล้ผู้ใช้และแอปพลิเคชันมากขึ้น โดยมักผ่าน edge บนคลาวด์ ส่วน zero trust คือตรรกะที่นำไปใช้ภายในกรอบนี้
แพลตฟอร์ม SASE ส่วนใหญ่มักนำแนวคิด Zero Trust ไปใช้ ไม่ว่าจะเรียกชื่อแบบนั้นหรือไม่ ZTNA ตัดสินว่าใครเข้าถึงแอปได้ Secure web gateway ตรวจสอบทราฟฟิกขาออก กฎของ CASB กำกับการใช้งาน SaaS และ firewall-as-a-service ดูแลการกรองเครือข่ายพื้นฐาน
ชิ้นส่วนเหล่านี้ทำให้สามารถใช้ zero trust security ได้อย่างสม่ำเสมอ โดยไม่ต้องส่งทราฟฟิกกลับไปผ่านศูนย์ข้อมูลกลาง
ความแตกต่างสำคัญคือ SASE ตอบว่าการควบคุมอยู่ที่ไหนและส่งมอบอย่างไร ส่วน โมเดล zero trust ตอบว่าควรอนุญาตการเข้าถึงเมื่อใดและเพราะเหตุใด คุณสามารถติดตั้ง SASE โดยไม่มีตรรกะ Zero Trust ที่เข้มแข็งได้ และคุณก็สามารถใช้หลักการ Zero Trust โดยไม่ต้องมี SASE ครบชุดได้ ทั้งสองทับซ้อนกันเพราะสภาพแวดล้อมสมัยใหม่มักต้องการทั้งสองอย่าง
เมื่อใดควรพิจารณา SASE สำหรับ Zero Trust
SASE เหมาะเมื่อสถาปัตยกรรมเองกระจายตัวอยู่แล้ว
หากพนักงานกระจายอยู่หลายภูมิภาค แอปพลิเคชันอยู่บนหลายคลาวด์ และทราฟฟิก SaaS มีสัดส่วนสูง การรักษาความปลอดภัยแบบรวมศูนย์จะเริ่มช้าและเปราะบาง SASE ช่วยบังคับใช้ zero trust security ใกล้ผู้ใช้มากขึ้น ลดความหน่วง และลดความยุ่งยากในการปฏิบัติงาน
ยังมีประโยชน์เมื่อทีมพยายามรวมเครื่องมือจำนวนมากที่แยกกันให้เหลือน้อยลง องค์กรที่มี VPN, web proxy, CASB และ firewall แยกกันมักประสบปัญหานโยบายที่ไม่สอดคล้องกัน แนวทาง SASE ช่วยให้การส่งมอบบริการง่ายขึ้น ขณะเดียวกันก็ยังรองรับ หลักการ zero trust security อยู่เบื้องหลัง
สิ่งที่ SASE ไม่ได้ทำคือการกำหนดความเชื่อถือแทนคุณ ส่วนนั้นยังต้องอาศัยนโยบายที่ชัดเจน ข้อมูลตัวตนที่สะอาด และวินัยในการปฏิบัติ
ประโยชน์ของ Zero Trust Network
หลังจากถามว่า “zero trust security model คืออะไร?” คนส่วนใหญ่มักเริ่มตั้งคำถามถึงคุณค่าของมัน ปัจจุบัน ราว 82% ของบริษัท นำโมเดล zero trust มาใช้แล้ว ไม่ใช่เพราะฟังดูดี แต่เพราะโมเดลนี้ทำให้บางปัญหาควบคุม วัดผล และอธิบายได้ง่ายขึ้นเมื่อเกิดเหตุการณ์ผิดปกติ
ผลลัพธ์สำคัญที่องค์กรเห็นได้แก่:
- รัศมีความเสียหายเมื่อเกิดเหตุการณ์ลดลง: บัญชีหรืออุปกรณ์ที่ถูกเจาะระบบสามารถเข้าถึงได้เฉพาะสิ่งที่เคยได้รับอนุญาตอยู่แล้ว ไม่ลามไปทั่วระบบ
- ตรวจจับและตอบสนองได้เร็วขึ้น: การตรวจสอบอย่างต่อเนื่องทำให้พฤติกรรมที่เปลี่ยนไปเป็นเรื่องที่มองข้ามได้ยากขึ้น ช่วยให้การสอบสวนสั้นลงและลดระยะเวลาที่ผู้โจมตีอยู่ในระบบ
- ความรับผิดชอบในการเข้าถึงชัดเจนขึ้น: คุณเห็นได้ว่าใครเข้าถึงอะไร ภายใต้เงื่อนไขใด และกฎข้อใดเป็นผู้อนุญาต ความชัดเจนนี้สำคัญเมื่อเกิดปัญหา
- ลดการพึ่งพาตำแหน่งของเครือข่าย: สถานที่ที่ผู้ใช้เชื่อมต่อมีน้ำหนักน้อยลง ทำให้การตั้งค่าแบบรีโมตและไฮบริดเข้าใจและจัดการได้ง่ายขึ้น
- การควบคุมการเข้าถึงคาดการณ์ได้มากขึ้น: กฎอยู่ในนโยบาย ไม่ได้กระจัดกระจายอยู่ในการเปลี่ยนแปลง firewall ที่จำไม่ได้ทั้งหมด หรือสิทธิ์ที่สืบทอดมาโดยไม่มีใครดูแล
- ผลกระทบจากการขโมยข้อมูลรับรองลดลง: เมื่อการเข้าถึงแคบและมีอายุสั้น ข้อมูลรับรองที่รั่วไหลจะไปได้ไม่ไกล
สิ่งที่เป็นแกนร่วมไม่ใช่ความสมบูรณ์แบบ แต่คือการควบคุม zero trust network ทำให้ความล้มเหลวมีขนาดเล็กลง มองเห็นได้ชัดขึ้น และควบคุมได้ง่ายขึ้น
Zero Trust ใช้ทำอะไร: กรณีการใช้งาน Zero Trust
Zero Trust มีความสำคัญที่สุดในจุดที่เคยให้ความเชื่อถือโดยไม่ได้คิดมาก นี่คือสถานการณ์ที่โมเดลนี้แสดงคุณค่าได้จริง
การรักษาความปลอดภัยให้พนักงานทำงานแบบรีโมตและไฮบริด
การทำงานทางไกลไม่ได้เพียงย้ายคนออกจากสำนักงาน แต่ยังทำให้ตำแหน่งที่ตั้งไม่มีคุณค่าด้านความเชื่อถืออีกต่อไป Zero trust ตอบสนองด้วยการผูกการเข้าถึงกับตัวตนและสภาพของอุปกรณ์ แทนการใช้ตำแหน่งของเครือข่าย ผู้ใช้เชื่อมต่อกับแอปแต่ละตัว ไม่ใช่เครือข่ายภายใน จุดที่ถูกเปิดเผยจึงลดลงโดยไม่ต้องบังคับให้ทุกคนผ่านการตั้งค่า VPN ที่เปราะบาง
การป้องกันแรนซัมแวร์
แรนซัมแวร์แพร่กระจายด้วยการเคลื่อนที่ไปด้านข้างของระบบ Zero trust ถูกออกแบบมาเพื่อชะลอการแพร่กระจายนี้และจำกัดขอบเขตที่มันไปถึงได้
การตรวจสอบตัวตนที่เข้มแข็งช่วยลดโอกาสการเข้าถึงครั้งแรก การแบ่งส่วนระดับย่อย (micro-segmentation) จำกัดว่าบัญชีที่ถูกเจาะจะไปต่อได้ที่ไหน การตรวจสอบอย่างต่อเนื่องหมายความว่าพฤติกรรมผิดปกติสามารถกระตุ้นให้มีการเปลี่ยนแปลงการเข้าถึงก่อนที่การเข้ารหัสจะลามไปทั่วสภาพแวดล้อม เป้าหมายไม่ใช่การป้องกันการบุกรุกทุกครั้ง แต่คือการหยุดไม่ให้ความผิดพลาดเพียงครั้งเดียวกลายเป็นระบบล่มทั้งบริษัท
การเข้าถึงโดยห่วงโซ่อุปทานและบุคคลที่สาม
ผู้ขายและผู้รับเหมามักต้องการการเข้าถึงอย่างรวดเร็ว และมักไม่ต้องการเป็นเวลานาน การตั้งค่าแบบดั้งเดิมจัดการเรื่องนี้ได้ไม่ดี มักให้สิทธิ์กว้างเพื่อให้งานดำเนินต่อไป แล้วลืมเพิกถอน Zero trust จัดการต่างออกไป การเข้าถึงถูกกำหนดขอบเขตให้แอปพลิเคชันเฉพาะ จำกัดเวลา และมีกฎที่ชัดเจนรองรับ หากข้อมูลรับรองของพันธมิตรถูกขโมย ความเสียหายจะยังเล็กอยู่ สิ่งนี้สำคัญในยุคที่การโจมตีห่วงโซ่อุปทานมักดูเหมือนงานปกติ
การรักษาความปลอดภัยอุปกรณ์ IoT และอุปกรณ์ที่ไม่ได้จัดการ
อุปกรณ์จำนวนมากไม่สามารถรันเอเจนต์หรือรองรับการยืนยันตัวตนสมัยใหม่ได้ Zero trust ไม่แสร้งทำเป็นว่าอุปกรณ์เหล่านั้นทำได้
แต่จะพึ่งพาการแบ่งส่วนและการควบคุมที่อิงพฤติกรรมแทน อุปกรณ์จะถูกแยกออก อนุญาตให้สื่อสารเฉพาะจุดที่จำเป็น และถูกเฝ้าระวังอย่างใกล้ชิด หากอุปกรณ์ทำงานผิดปกติ จะไม่ได้รับความไว้วางใจไปก่อน นี่เป็นหนึ่งในไม่กี่วิธีที่ใช้ได้จริงในการจัดการความเสี่ยงในสภาพแวดล้อมที่มีฮาร์ดแวร์ไม่มาตรฐานจำนวนมาก
การรักษาความปลอดภัยแบบ Multi-Cloud และ SaaS
สภาพแวดล้อม multi-cloud ทำให้สมมติฐานต่าง ๆ พังลงอย่างรวดเร็ว เครือข่ายต่างกัน การควบคุมต่างกัน แต่ผู้ใช้เป็นกลุ่มเดิม
Zero trust นำตัวตนและนโยบายที่สม่ำเสมอไปใช้ข้ามผู้ให้บริการคลาวด์และแพลตฟอร์ม SaaS การตัดสินใจเรื่องการเข้าถึงไม่ขึ้นอยู่กับว่าแอปทำงานอยู่ที่ไหน การรวมตัวตนแบบ federation และนโยบายแบบรวมศูนย์ช่วยหลีกเลี่ยงช่องว่างที่เกิดขึ้นเมื่อแต่ละสภาพแวดล้อมถูกรักษาความปลอดภัยแยกกัน
Zero Trust ทำงานจริงอย่างไร
ผู้ที่ค้นหาความหมายของ zero trust มักรู้สึกว่าแนวคิดนี้เป็นนามธรรม จนกว่าจะได้ติดตามคำขอเพียงหนึ่งรายการที่เคลื่อนที่ผ่านระบบ
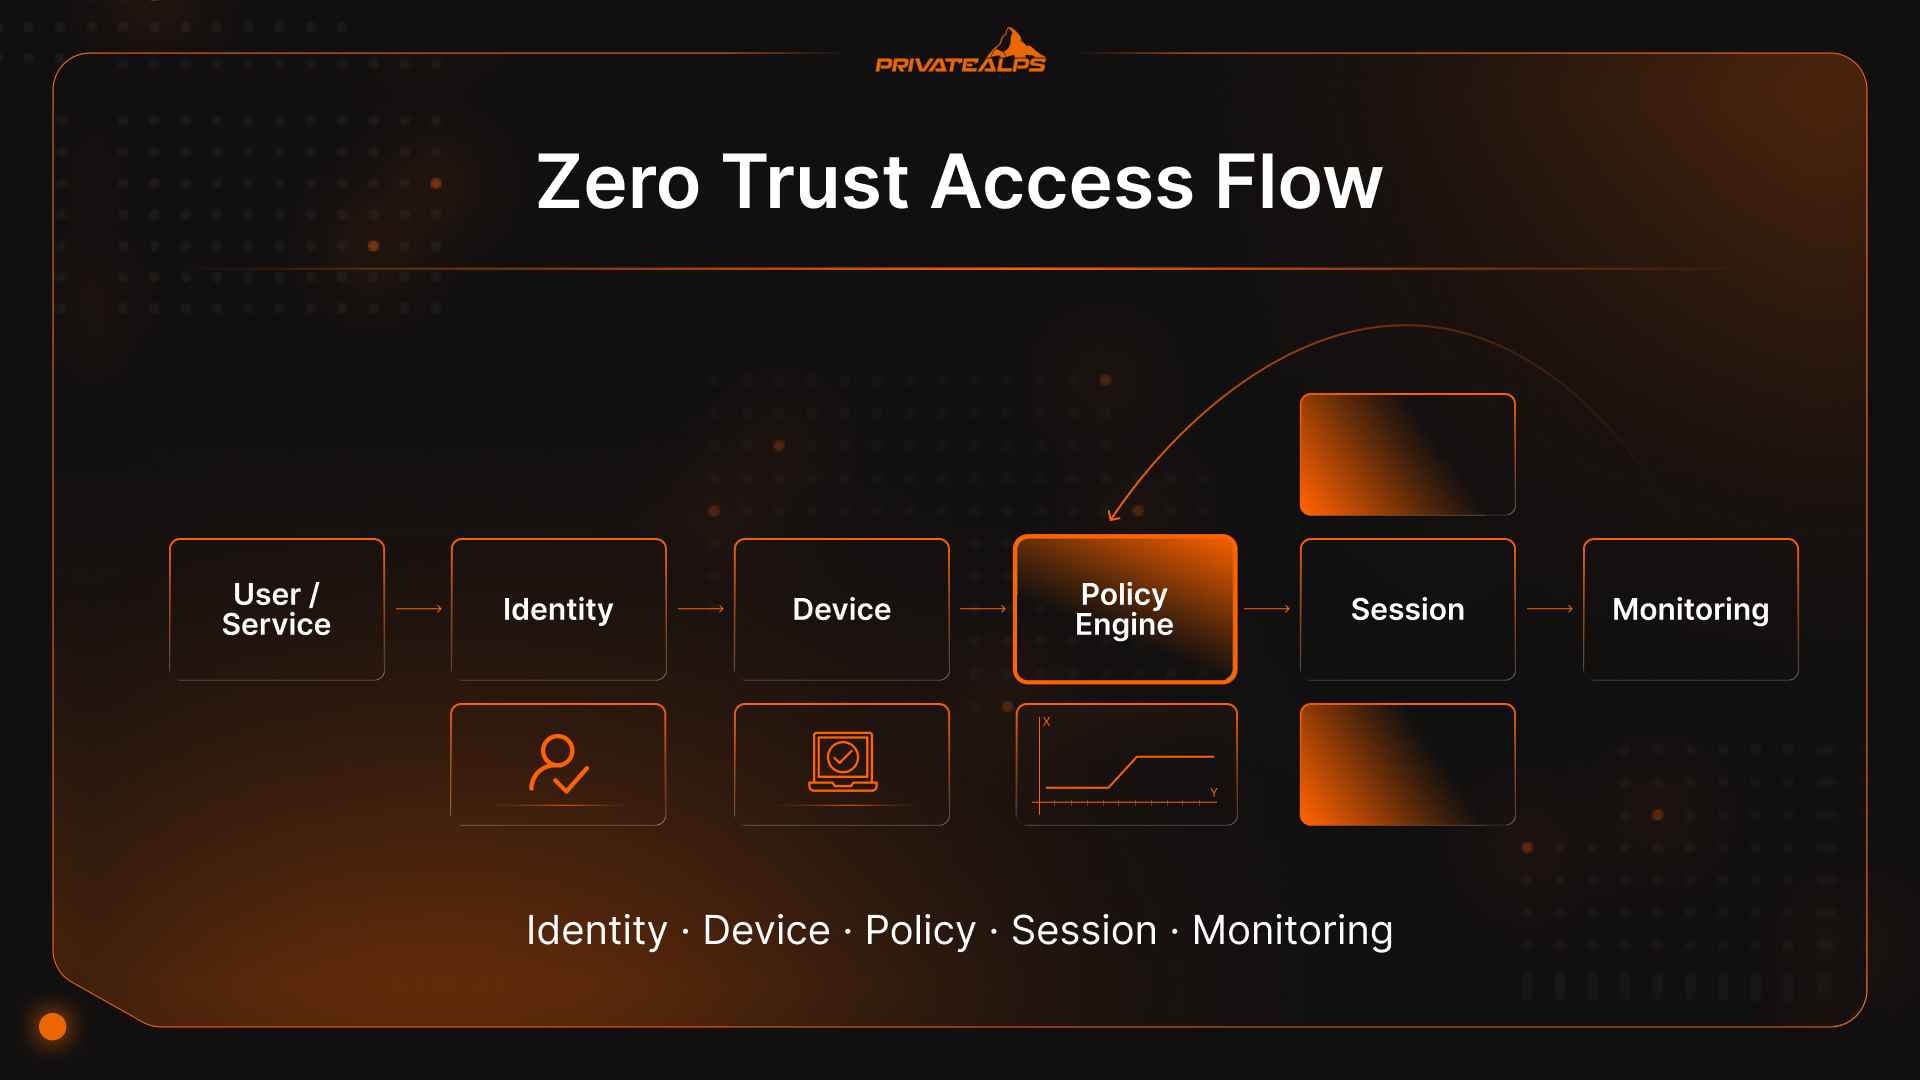
ขั้นตอนการขอเข้าถึงมีดังนี้:
- ตรวจสอบตัวตนก่อนเป็นอันดับแรก: ผู้ใช้หรือบริการส่งคำขอเข้าถึง ข้อมูลรับรองจะถูกตรวจสอบ แต่นั่นเป็นเพียงจุดเริ่มต้น ผู้ขอคือใคร มีบทบาทอะไร และมักมีพฤติกรรมแบบใด ล้วนมีผลต่อการตัดสินใจ
- อุปกรณ์มีสิทธิ์ออกเสียง: คำขอไม่ได้ตั้งอยู่บนตัวตนเพียงอย่างเดียว ระบบจะดูอุปกรณ์ ได้แก่ ระดับแพตช์ การเข้ารหัส การป้องกันอุปกรณ์ปลายทาง และสัญญาณของการดัดแปลง การล็อกอินที่สะอาดจากอุปกรณ์ที่มีความเสี่ยงจะเปลี่ยนผลลัพธ์ได้
- นโยบายเป็นผู้ตัดสิน ไม่ใช่เครือข่าย: นโยบายจะชั่งน้ำหนักตัวตน สถานะของอุปกรณ์ ระดับความอ่อนไหวของทรัพยากร และเงื่อนไขปัจจุบัน ส่วนใหญ่ของการตัดสินใจเรื่องการเข้าถึงเกิดขึ้นตรงนี้ใน zero trust network ไม่ใช่ที่ firewall
- สร้างเซสชันที่แคบ: หากได้รับอนุมัติ การเชื่อมต่อจะถูกสร้างไปยังแอปหรือบริการเดียว ไม่มีการให้สิทธิ์เข้าถึงเครือข่ายโดยทั่วไป ไม่มีการบอกว่า “ตอนนี้คุณอยู่ข้างในแล้ว”
- เซสชันอยู่ภายใต้การเฝ้าระวัง: กิจกรรมจะไม่ได้รับการยกเว้นหลังจากได้รับอนุมัติ หากพฤติกรรมเปลี่ยนไป การเข้าถึงอาจถูกจำกัดหรือยุติลง ความเชื่อถือเป็นเพียงชั่วคราวตลอดเวลา
การตัดสินใจที่คำนึงถึงบริบท
Zero trust มีการตัดสินใจที่เปลี่ยนไปเมื่อเงื่อนไขเปลี่ยนไป
การล็อกอินจากประเทศใหม่ กิจกรรมดึกดื่น หรือการดาวน์โหลดจำนวนมากอย่างกะทันหัน ไม่ได้หมายความว่าต้องปิดทุกอย่างโดยอัตโนมัติ แต่หมายความว่าถึงเวลาต้องประเมินใหม่ ระบบสามารถเพิ่มการยืนยันตัวตน จำกัดการดำเนินการบางอย่าง หรือยุติเซสชันได้หากจำเป็น
นั่นคือความแตกต่างระหว่างความปลอดภัยแบบคงที่กับ zero trust networking ความเชื่อถือไม่ใช่แค่ใช่หรือไม่ใช่ แต่สามารถปรับได้และเปลี่ยนไปตามความเสี่ยง
Zero Trust ในสภาพแวดล้อมคลาวด์และไฮบริด
สภาพแวดล้อมคลาวด์และไฮบริดคือที่ที่หลายคนเริ่มถามว่า “zero trust model คืออะไร” ก่อนเป็นอันดับแรก เพราะสมมติฐานเรื่องความเชื่อถือแบบเดิมเริ่มใช้ไม่ได้ผล แอปพลิเคชันย้ายไปมาระหว่างสภาพแวดล้อม ผู้ใช้สลับไปมาระหว่างเครือข่าย และข้อมูลไหลผ่านเครื่องมือ SaaS ที่ไม่มีใครควบคุมได้ทั้งหมด
Zero Trust ใช้ได้ผลในสภาพแวดล้อมเหล่านี้ เพราะไม่ได้ผูกกับตำแหน่ง ตัวตนและนโยบายทำงานเหมือนกัน ไม่ว่าสิ่งนั้นจะรันอยู่บนคลาวด์สาธารณะ ศูนย์ข้อมูลส่วนตัว หรือบริการ SaaS ความสม่ำเสมอนี้ให้ผลลัพธ์มากกว่าการควบคุมแบบเดี่ยว ๆ ใด ๆ
สภาพแวดล้อมแบบไฮบริดยังทำให้เห็นปัญหาได้เร็ว
ระบบเดิมมักไม่สามารถรองรับการยืนยันตัวตนสมัยใหม่ได้ ตัวตนกระจายอยู่หลายที่เกินไป การแบ่งส่วนมีอยู่ในทฤษฎีแต่ไม่ได้บังคับใช้จริง ภายใต้แรงกดดัน ทีมมักขยายสิทธิ์ “ชั่วคราว” เพื่อให้งานดำเนินต่อไป
Zero trust ไม่ได้แก้ปัญหาเหล่านี้โดยอัตโนมัติ แต่ทำให้ปัญหาเหล่านี้ชัดเจนขึ้น ทีมที่ก้าวไปข้างหน้าจะมองจุดที่ยังไม่สมบูรณ์เป็นปัญหาด้านการออกแบบที่ต้องแก้ ไม่ใช่เหตุผลให้กลับไปใช้ความเชื่อถือแบบเหมารวม
การนำ Zero Trust ไปใช้: แนวทางแบบเป็นขั้นตอน
Zero trust ไม่ได้ปรากฏขึ้นทั้งหมดในครั้งเดียว ใครก็ตามที่อ้างว่า “ติดตั้งเสร็จแล้ว” อาจเพียงเปลี่ยนชื่อการควบคุมบางอย่างแล้วหยุดแค่นั้น ในสภาพแวดล้อมจริง มันค่อย ๆ เข้ามาทีละส่วน และมักถูกผลักดันไปข้างหน้าด้วยเหตุการณ์ที่ทำให้บางอย่างเสียหาย
ทีมส่วนใหญ่มักผ่านขั้นตอนเดียวกัน:
- ประเมิน: คุณจัดทำรายการตัวตน อุปกรณ์ แอป และเส้นทางการเข้าถึง
- จัดลำดับความสำคัญ: คุณเลือกสิ่งที่จะสร้างความเสียหายมากที่สุดหากเกิดความผิดพลาด
- นำร่อง: คุณล็อกส่วนเล็ก ๆ ให้แน่นหนา เช่น แอปเดียวหรือขั้นตอนการทำงานเดียว
- ขยายผล: คุณทำซ้ำสิ่งที่ได้ผล และกำหนดมาตรฐานให้สิ่งที่ยังไม่ได้ผล
- ปรับปรุง: คุณกำจัดความยุ่งยากที่ไม่ได้เพิ่มความปลอดภัย
สำหรับบริษัทส่วนใหญ่ จุดเริ่มต้นที่ดีที่สุดคือจุดที่ความล้มเหลวทำให้สูญเสียเงินหรือความน่าเชื่อถืออย่างแท้จริง
บัญชีที่มีสิทธิ์พิเศษ ข้อมูลอ่อนไหว ระบบโปรดักชัน แพลตฟอร์มการเงินและตัวตน เหล่านี้คือจุดที่ผู้โจมตีมุ่งเป้า และเป็นจุดที่ความผิดพลาดลุกลามได้อย่างรวดเร็ว การกวดขันการเข้าถึงตรงนี้บังคับให้เกิดความชัดเจนตั้งแต่เนิ่น ๆ และพิสูจน์ได้ว่าโมเดลใช้ได้ผลเมื่อเดิมพันสูง
อุปสรรคทั่วไปในการนำไปใช้
ปัญหาเดิม ๆ เกิดขึ้นแทบทุกที่
ระบบเดิมไม่สามารถรองรับการยืนยันตัวตนสมัยใหม่ได้ ข้อมูลตัวตนกระจัดกระจาย สิทธิ์กว้างกว่าที่ใครจะจำได้ว่าเคยให้ เครื่องมือซ้อนทับกัน และผู้ใช้ต่อต้านเมื่อทางลัดที่ใช้มานานหายไป
เรื่องเหล่านี้ไม่น่าแปลกใจ Zero trust security ไม่ได้สร้างปัญหาเหล่านี้ เพียงแต่ทำให้ปัญหาไม่ถูกซ่อนไว้อีกต่อไป ทีมที่ยอมรับข้อเท็จจริงนี้จะก้าวไปข้างหน้าได้ ส่วนทีมที่รอการติดตั้งที่ราบรื่นมักไม่ก้าวต่อไป
ข้อจำกัดและข้อวิจารณ์ของ Zero Trust
Zero Trust ไม่ใช่ยาวิเศษ ปัญหาบางอย่างไม่หายไปเพียงเพราะกำหนดขอบเขตการเข้าถึงได้ดีขึ้น
- ไม่สามารถหยุดผู้ใช้ภายในที่มีสิทธิ์ถูกต้องได้: หากบุคคลได้รับอนุญาตให้ทำบางอย่างแต่เลือกใช้สิทธิ์นั้นในทางที่ผิด Zero Trust ไม่สามารถรู้ความคิดของเขาได้ สิ่งที่ทำได้คือจำกัดความเสียหายและทำให้เห็นได้ชัดเจน
- การนำไปใช้จริงหลายกรณีเป็นเพียงการทำครึ่งๆ กลางๆ: การเปิดใช้ MFA และเปลี่ยนชื่อ VPN ไม่ได้เปลี่ยนแปลงอะไรมากนัก สิทธิ์ที่กว้างเกินไป บัญชีที่ไม่ได้ใช้งานมานาน และข้อยกเว้นแบบ “ชั่วคราว” ยังคงเป็นต้นเหตุของปัญหาส่วนใหญ่
- ภาระในการดำเนินงานมักคาดไม่ถึง: นโยบายต้องได้รับการดูแลอย่างสม่ำเสมอ ข้อมูลระบุตัวตนต้องได้รับการทำความสะอาด และ log จะสะสมอย่างรวดเร็ว กว่าทุกอย่างจะเข้าที่ มักจะวุ่นวายมากขึ้นก่อน
- ระบบเดิมสร้างแรงต้าน: แอปพลิเคชันรุ่นเก่าไม่เข้าใจการระบุตัวตนสมัยใหม่หรือการควบคุมสิทธิ์แบบละเอียด ข้อยกเว้นจึงค่อยๆ เพิ่มขึ้น และข้อยกเว้นเหล่านั้นต้องมีผู้รับผิดชอบ
- ประสบการณ์การใช้งานอาจแย่ลงหากไม่มีใครดูแล: เมื่อการเข้าถึงรู้สึกสุ่มหรือช้า ผู้ใช้จะหาทางเลี่ยงการควบคุม Zero Trust จะล้มเหลวเมื่อไม่มีการจัดการความไม่สะดวกเหล่านี้
Zero Trust ช่วยลดความเสี่ยงได้ แต่ไม่สามารถแทนที่การตัดสินใจ ความรับผิดชอบ และการติดตามผลอย่างต่อเนื่องได้
กรอบงานและโมเดลวุฒิภาวะของ Zero Trust
เมื่อ Zero Trust เริ่มปรากฏในการตรวจสอบและเอกสารจัดซื้อ กรอบงานต่างๆ ก็ตามมา ต่อไปนี้คือกรอบงานที่คุณอาจรู้จัก:
- NIST 800-207: NIST SP 800-207 เป็นพื้นฐานที่งาน Zero Trust ที่จริงจังส่วนใหญ่ยึดถือ โดยไม่ได้กำหนดเครื่องมือหรือแผนภาพใดๆ แต่วางหลักการไว้ คือ ปกป้องทุกอย่าง ให้สิทธิ์เข้าถึงต่อเซสชัน และประเมินความไว้วางใจอย่างต่อเนื่อง
- CISA Zero Trust Maturity Model: โมเดลวุฒิภาวะของ CISA อธิบายว่า Zero Trust ไม่ใช่เรื่องขาวหรือดำ โดยแบ่งแนวคิดออกเป็นห้าด้าน ได้แก่ การระบุตัวตน อุปกรณ์ เครือข่าย แอปพลิเคชัน และข้อมูล พร้อมอธิบายขั้นตอนตั้งแต่แนวทางแบบเดิมไปจนถึงระดับที่สมบูรณ์กว่า องค์กรส่วนใหญ่ไม่ได้ก้าวหน้าไปพร้อมกันทุกด้าน การระบุตัวตนอาจก้าวหน้ากว่าการควบคุมเครือข่ายมาก ขณะที่การกำกับดูแลข้อมูลอาจตามหลังด้านอื่น ความไม่สม่ำเสมอแบบนี้เป็นเรื่องปกติ
นอกจากนี้ ข้อกำหนดด้านกฎระเบียบยังคงพัฒนาอยู่ สำหรับหลายองค์กร Zero Trust ไม่ได้เริ่มจากการเป็นเป้าหมายด้านการออกแบบ แต่เริ่มจากการเป็นข้อกำหนด
Executive Order 14028 บังคับให้หน่วยงานรัฐบาลกลางของสหรัฐอเมริกาต้องหยุดมอง Zero Trust เป็นเพียงคำพูดที่ใช้โปรโมต และเริ่มมองว่าเป็นสิ่งที่วัดผลได้ แรงกดดันเดียวกันนี้ก็ปรากฏในภาคสุขภาพ การชำระเงิน และบริการทางการเงินเช่นกัน
Zero Trust ไปถึงจุดไหน
Zero Trust จะได้ผลก็ต่อเมื่อคุณเลิกมองว่าเป็นเส้นชัย แต่ควรมองเป็นการดูแลรักษาอย่างต่อเนื่องมากกว่า สมมติฐานค่อยๆ ล้าสมัย การเข้าถึงเปลี่ยนไป และระบบพัฒนาเร็วกว่านโยบาย การเปลี่ยนแปลงที่แท้จริงคือการสังเกตว่าความไว้วางใจยังเกิดขึ้นโดยอัตโนมัติตรงจุดไหนบ้าง และตัดสินใจว่ายังเหมาะสมอยู่หรือไม่ ส่วนที่เหลือจะตามมาเอง
หากต้องการศึกษาต่อ จุดที่ควรเริ่มดูไม่ใช่เครื่องมือ แต่คือเส้นทางการเข้าถึงที่ไม่มีใครตั้งคำถามอีกต่อไป
คำถามที่พบบ่อย
Zero Trust เป็นผลิตภัณฑ์หรือกรอบงาน?
เป็นกรอบงาน Zero Trust อธิบายว่าการตัดสินใจเรื่องความไว้วางใจควรทำงานอย่างไรเมื่อเวลาผ่านไป ผลิตภัณฑ์ช่วยบังคับใช้บางส่วนของแนวคิดนี้ แต่ไม่มีผลิตภัณฑ์ใดเป็น Zero Trust ได้ด้วยตัวเอง
Zero Trust จะแทนที่ VPN ได้หรือไม่?
ในสภาพแวดล้อมจำนวนมากทำได้ ZTNA มักเข้ามาแทนที่ VPN เมื่อเป้าหมายคือการให้ผู้ใช้เข้าถึงแอปพลิเคชันเฉพาะ แทนที่จะปล่อยให้เข้าไปอยู่ในเครือข่ายภายในทั้งหมด
การนำ Zero Trust ไปใช้ใช้เวลานานเท่าใด?
ไม่มีจุดสิ้นสุดที่ชัดเจน องค์กรส่วนใหญ่ใช้เวลาหลายปีในการปรับปรุงส่วนต่างๆ ของโมเดล เพราะการระบุตัวตน อุปกรณ์ และแอปพลิเคชันพัฒนาไปด้วยความเร็วที่ไม่เท่ากัน
องค์กรขนาดเล็กนำ Zero Trust ไปใช้ได้หรือไม่?
องค์กรส่วนใหญ่ทำอยู่แล้ว แม้จะไม่ได้เรียกแบบนั้น เริ่มจากการระบุตัวตน MFA และการจำกัดสิทธิ์เข้าถึงให้แคบลง แล้วค่อยเพิ่มเติมเมื่อมีบางอย่างเสียหายหรือเมื่อความเสี่ยงเรียกร้องให้ทำ
Zero Trust กับ ZTNA ต่างกันอย่างไร?
Zero Trust คือแนวทาง ส่วน ZTNA เป็นวิธีหนึ่งในการนำแนวทางนี้ไปใช้ โดยส่วนใหญ่ใช้กับการเข้าถึงของผู้ใช้และแอปพลิเคชัน แนวทางคือคู่มือ ส่วน ZTNA คือเครื่องมือที่ปฏิบัติตามคู่มือนั้น
