



Genel IP ile Özel IP Farkı Nedir?
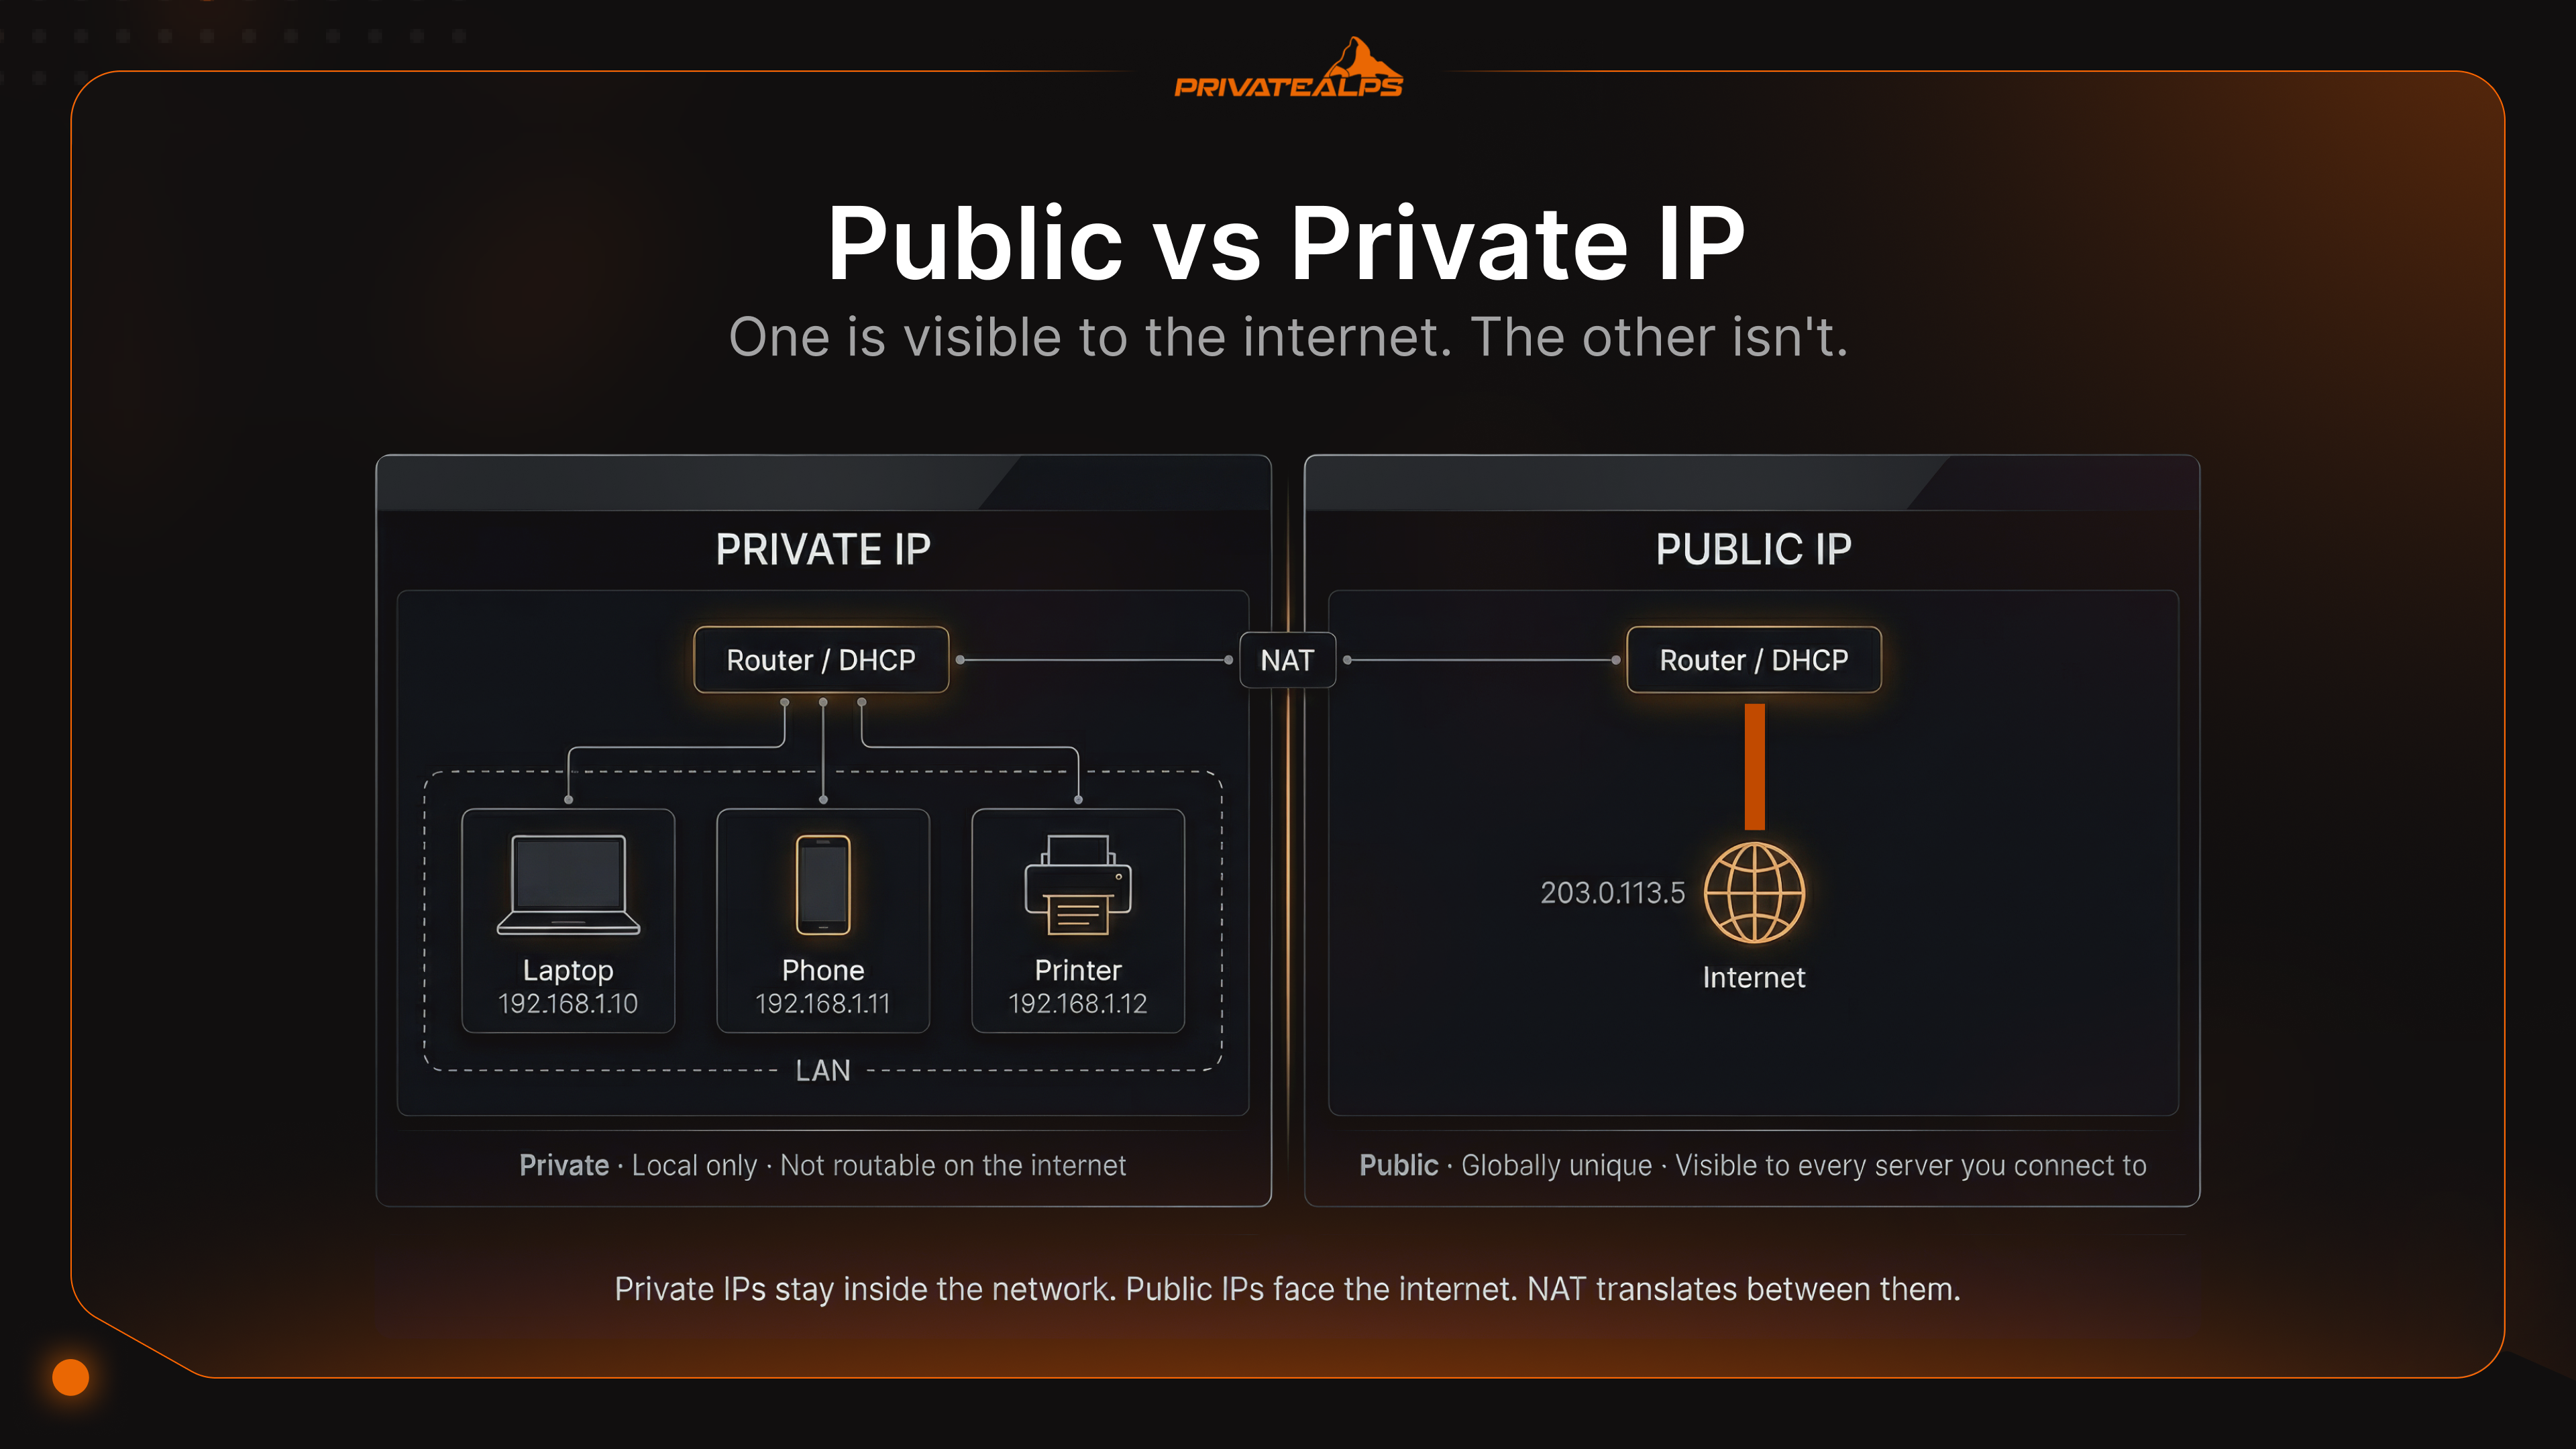
Herhangi bir Windows bilgisayarda ipconfig komutunu çalıştırırsanız büyük ihtimalle 192.168 ile başlayan bir değer görürsünüz. Ardından Google'a IP adresinizin ne olduğunu sorun; tamamen farklı bir numara göreceksiniz. Biri gerçek, diğeri sahte değil ama sadece yerel. İşte bu kafa karışıklığı, genel ve özel IP adresi meselesinin özeti. İki sonuç da yanlış değil; sadece farklı soruları yanıtlıyorlar.
Genel ve özel IP adresleri arasındaki fark, tarayıcı sekmesi açmanın ötesinde bir şey yapmaya çalıştığınız anda önem kazanır. Kendi sunucunuzu mu barındırıyorsunuz? Port yönlendirme kuralı mı ekliyorsunuz? VPN uç noktası mı kuruyorsunuz? Hangi IP türünün nerede durduğunu bilmiyorsanız, hiç çalışmayacak bir yapılandırmanın peşinde saatlerce koşabilirsiniz.
Yapay Zeka Özeti
Özel IP adresi, yerel bir ağ içinde atanan ve yönlendirilemeyen bir adrestir. RFC 1918 içinde tanımlanan üç ayrılmış aralıktan seçilir. Genel IP adresi ise Regional Internet Registries (RIR) kuruluşlarının tahsis ettiği bloklardan, bir İnternet Servis Sağlayıcısı (ISS) tarafından atanan ve küresel ölçekte yönlendirilebilen bir adrestir. Network Address Translation (NAT), özellikle de Port Address Translation (PAT), birden fazla özel IP'yi tek bir genel IP'ye eşleyerek bu iki türü birbirine bağlar.
Üç RFC 1918 özel aralığı şunlardır: 10.0.0.0/8, 172.16.0.0/12 ve 192.168.0.0/16. Genel IP ile özel IP arasındaki temel fark yönlendirilebilirliktir: internet yönlendiricileri özel IP trafiğini doğrudan düşürür. Bir genel IP ile özel IP'nin etkileşime girmesi gerektiğinde, çeviriyi NAT sınırda gerçekleştirir.
Temel bilgiler:
- Özel IP adresleri ayrı ağlarda yeniden kullanılabilir; genel IP adresleri ise küresel olarak benzersizdir.
- NAT (PAT), özel ve genel adres alanlarını birbirine bağlayan baskın mekanizmadır.
- IANA, merkezi IPv4 havuzunu Şubat 2011'de tüketti; RIR'lar ise bölgeye bağlı olarak 2019'a kadar tahsise devam etti.
- CG-NAT, ISS düzeyinde özel bir IP atar ve gelen bağlantıları sessizce bozar.
- IPv6, adres kıtlığını ortadan kaldıran global unicast adresleri (GUA) getirir; ancak güvenlik sınırlarını ortadan kaldırmaz.
Özel IP Adresi Nedir?
Yönlendiriciniz yerel ağdaki her cihaza özel IP dağıtır: telefonlar, dizüstü bilgisayarlar, akıllı hoparlörler ve kimsenin dokunmadığı yazıcı dahil. Bu adresler yalnızca yerel olarak geçerlidir. Yönlendiricinin dışına çıktığınızda bir anlam ifade etmezler; geniş internet bu adreslerin varlığından habersizdir ve var olsalar bile onlara yönlendirme yapmazdı.
Neden? Çünkü IANA, RFC 1918 kapsamında belirli aralıkları yalnızca iç kullanım için ayırmıştır. Bu aralıklardan birinden kaynak adresi olan ve genel bir yönlendiriciye ulaşan her paket, anında atılır. Bu bir tasarım tercihidir. Aynı zamanda 192.168.1.x adresinin evinizde, sokaktaki ofis binasında ve Frankfurt'taki bir veri merkezinde aynı anda çakışmadan çalışabilmesinin nedenidir.
Üç RFC 1918 aralığı:
- 10.0.0.0/8 - 16.777.216 adres; büyük kurumsal ve veri merkezi ortamlarında yoğun olarak kullanılır.
- 172.16.0.0/12 - 1.048.576 adres; orta ölçekli kurulumlarda yaygındır ve genellikle VPN adres havuzları için varsayılandır.
- 192.168.0.0/16 - 65.536 adres; ev yönlendiricinizin neredeyse kesinlikle size sormadan seçtiği aralıktır.
Cihazlar özel adreslerini otomatik olarak alır; bunu yönlendiricinin DHCP sunucusu yönetir. Süreç dört adımdan oluşur: cihaz bir Discover yayını gönderir, sunucu bir Offer ile yanıt verir, cihaz bir Request ile onaylar ve sunucu Acknowledge ile atamayı kesinleştirir. Buna DORA denir. Bir saniyeden kısa sürer.
Neredeyse hiçbir eğitimin bahsetmediği ama her sistem yöneticisinin er ya da geç karşılaştığı beşinci bir aralık daha var: APIPA, 169.254.0.0/16. IANA Özel Amaçlı Kayıt Defteri'nde "Link Local" olarak kayıtlıdır ve resmi olarak RFC 3927 ile tanımlanmıştır. APIPA'yı kimse bilerek yapılandırmaz. Bir makine DHCP sunucusuna ulaşamadığında ortaya çıkar: havuz tükenmiştir, sunucu çökmüştür ya da biri kabloyu tam da kötü bir anda çekmiştir. Bu durumda işletim sistemi, o aralıktan kendi kendine adres atamaya geçer. Bir arayüzde 169.254.x.x görürseniz DHCP müzakeresi başarısız olmuş demektir. O makinenin yönlendiriciye çalışan bir yolu yoktur.
Genel IP Adresi Nedir?
Genel IP, ağınızın dış dünyaya bakan yüzüdür. Tüm internet yönlendirme altyapısından geçer; ISS'nizin uç noktasından başka bir ülkedeki bir sunucuya kadar her atlama, paketleri size geri döndürmek için bu adresi kullanır. ISS bu adresi yönlendiricinize verir ve adresi Regional Internet Registries kuruluşlarının tahsis ettiği bloklardan alır: Amerika için ARIN, Avrupa, Orta Doğu ve Orta Asya için RIPE NCC, Asya-Pasifik için APNIC. İki ağ aynı genel IP'yi aynı anda kullanamaz. Mekanizmanın tüm temeli bu benzersizliktir.
Çoğu ev kullanıcısı varsayılan olarak dinamik IP alır: ISS bunu ortak bir havuzdan çeker ve modem yeniden başlatıldığında farklı olabilir. Genel kullanım için sorun yoktur, ancak sürekli olarak bulunabilir olması gereken bir şey çalıştırmaya çalışıyorsanız sorun yaratır. Statik IP'ler yer değiştirmez. Önceden atanırlar, kalıcı olarak hesabınızla ilişkilendirilirler ve bir posta sunucusu barındırıyorsanız, bir VPN uç noktası çalıştırıyorsanız ya da rDNS kayıtlarını yönetiyorsanız gereklidirler.
Sonra insanları tamamen şaşırtan bir senaryo var: Carrier-Grade NAT (CG-NAT). Bazı ISS'ler size gerçek bir genel IP atamak yerine sizi kendi altyapılarındaki bir NAT katmanının arkasına yerleştirir. Yönlendiriciniz, 100.64.0.0/10 aralığından bir adres alır. Bu, RFC 6598 ile tanımlanan paylaşımlı adres alanıdır ve ISS düzeyinde özeldir. Sıradan bir özel IP'den farkı nedir? Yönlendiriciniz gerçek bir bağlantınız olduğunu düşünür, güvenlik duvarı kurallarınız doğru görünür, port yönlendirme yapılandırmanız da yerindedir. Ama bunların hiçbiri işe yaramaz. Gelen trafik ISS'nin NAT'ini hiç geçemez. VPN sunucusu çalışmaz hale gelir. Kendi barındırdığınız servis erişilemez olur. Uzak masaüstü bağlantısı kopar. Bu sorunun tek çözümü, ISS'den özel bir genel IP istemektir. Çoğu sağlayıcıda bu ücretli bir ek hizmettir.
Genel IP ile Özel IP: Bir Bakışta Temel Farklar
Genel IP ile özel IP arasındaki farkı tek bir soruya indirgeyebilirsiniz: İnternetteki rastgele bir makine şu anda size paket gönderebilir mi? Evet ise bu bir genel IP'dir. Cevap "yalnızca NAT çeviri yaptıktan sonra" ise ya da "bu adres internette mevcut değil" ise, o adres özeldir.
| Boyut | Özel IP | Genel IP |
|---|---|---|
| Yönlendirilebilirlik | Genel internette yönlendirilemez | Küresel olarak yönlendirilebilir |
| Atama kaynağı | DHCP sunucusu (yönlendirici/yerel sunucu) | ISS, RIR tarafından tahsis edilen bloklardan |
| Benzersizlik kapsamı | Yalnızca yerel ağ içinde benzersiz | Küresel olarak benzersiz |
| NAT gerekliliği | Evet; internet erişimi için NAT, genel IP'ye çevirir | Hayır; doğrudan erişilebilir |
| Tipik kullanım | LAN cihazları, yazıcılar, dahili sunucular | Web siteleri, posta sunucuları, VPN uç noktaları |
| İzlenebilirlik | Dış taraflardan görünmez | ISS, şehir/bölge ve ISS adı görünür |
| Maliyet | Ücretsiz (yönlendirici tarafından atanır) | ISS paketine dahildir; statik IP genellikle ek ücretlidir |
| Örnek adres | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Yoksa ne olur? | Cihaz LAN üzerinde iletişim kuramaz | LAN internete erişemez |
NAT, Özel ve Genel IP Adreslerini Nasıl Birbirine Bağlar?
IPv4, cihaz başına bir adres modelini küresel ölçekte işletecek kadar adres hiçbir zaman sunmadı. Toplamda yaklaşık 4,3 milyar adres vardı. Bu sayı 1980'lerin başında cömert görünüyordu ve birkaç on yıl içinde tükenmesi kaçınılmazdı. NAT (Network Address Translation), bu sayıları daha uzağa taşıyan mekanizmadır. Bunu özel ve genel IP'yi yönlendiricide birbirine bağlayarak yapar: iç cihazınız trafik gönderir, yönlendirici kaynak adresi kendi genel IP'siyle değiştirir, hangi iç portun hangi cihaza ait olduğunu takip eder ve yanıt geldiğinde tüm süreci tersine çevirir.
Tipik bir giden bağlantı şöyle ilerler:
192.168.1.10 adresindeki dizüstü bilgisayarınız, 93.184.216.34 (example.com) adresine bir paket gönderir. Kaynak port: 51200. Paket yönlendiriciye ulaşır. Yönlendirici, 192.168.1.10:51200 adresini dışarıya dönük adresle değiştirir: 203.0.113.5:41500. Bu eşlemeyi bir çeviri tablosuna yazar. Paket yola çıkar; dünyanın gözünde yönlendiricinin IP'sinden gelmiş gibi görünür. example.com, 203.0.113.5:41500 adresine yanıt verir. Yönlendirici, 41500 portunu arar; bunun 192.168.1.10:51200 ile eşlendiğini görür, hedef adresi yeniden yazar ve paket dizüstü bilgisayarınıza ulaşır.
NAT'in yaygınlaşmasının nedeni zarafet değildir. IANA'nın merkezi IPv4 havuzu 3 Şubat 2011'de sıfıra ulaştı (IANA). Bölgesel kuruluşların kendi stokları vardı ve bir süre daha devam ettiler: APNIC Nisan 2011'de tükendi, RIPE NCC Eylül 2012'de tükendi ve o noktada son bir /22 tahsis politikası uyguladı, LACNIC Haziran 2014'te, ARIN Eylül 2015'te, AFRINIC ise Nisan 2017'de 1. Aşama kısıtlamasına başladı. RIPE NCC, Kasım 2019'da gerçek son tahsisini yaptı. NAT, tüm bu süreç boyunca IPv4 interneti çalışır durumda tuttu.
Üç NAT türü var; biri baskındır:
| Tür | Nasıl çalışır | Nerede kullanılır |
|---|---|---|
| Statik NAT | Sabit birebir eşleme: bir özel adres ile bir genel adres | DMZ kurulumları, doğrudan dışa açık özel sunucular |
| Dinamik NAT | Özel adresler, bir genel adres havuzundan ödünç alır | Birden fazla genel IP kullanan kurumsal ortamlar |
| PAT (Port Address Translation) | Birçok özel adres tek bir genel IP'yi paylaşır; port numaralarıyla ayrılır | Ev yönlendiricileri, kurumsal kenar donanımı, CG-NAT altyapısı |
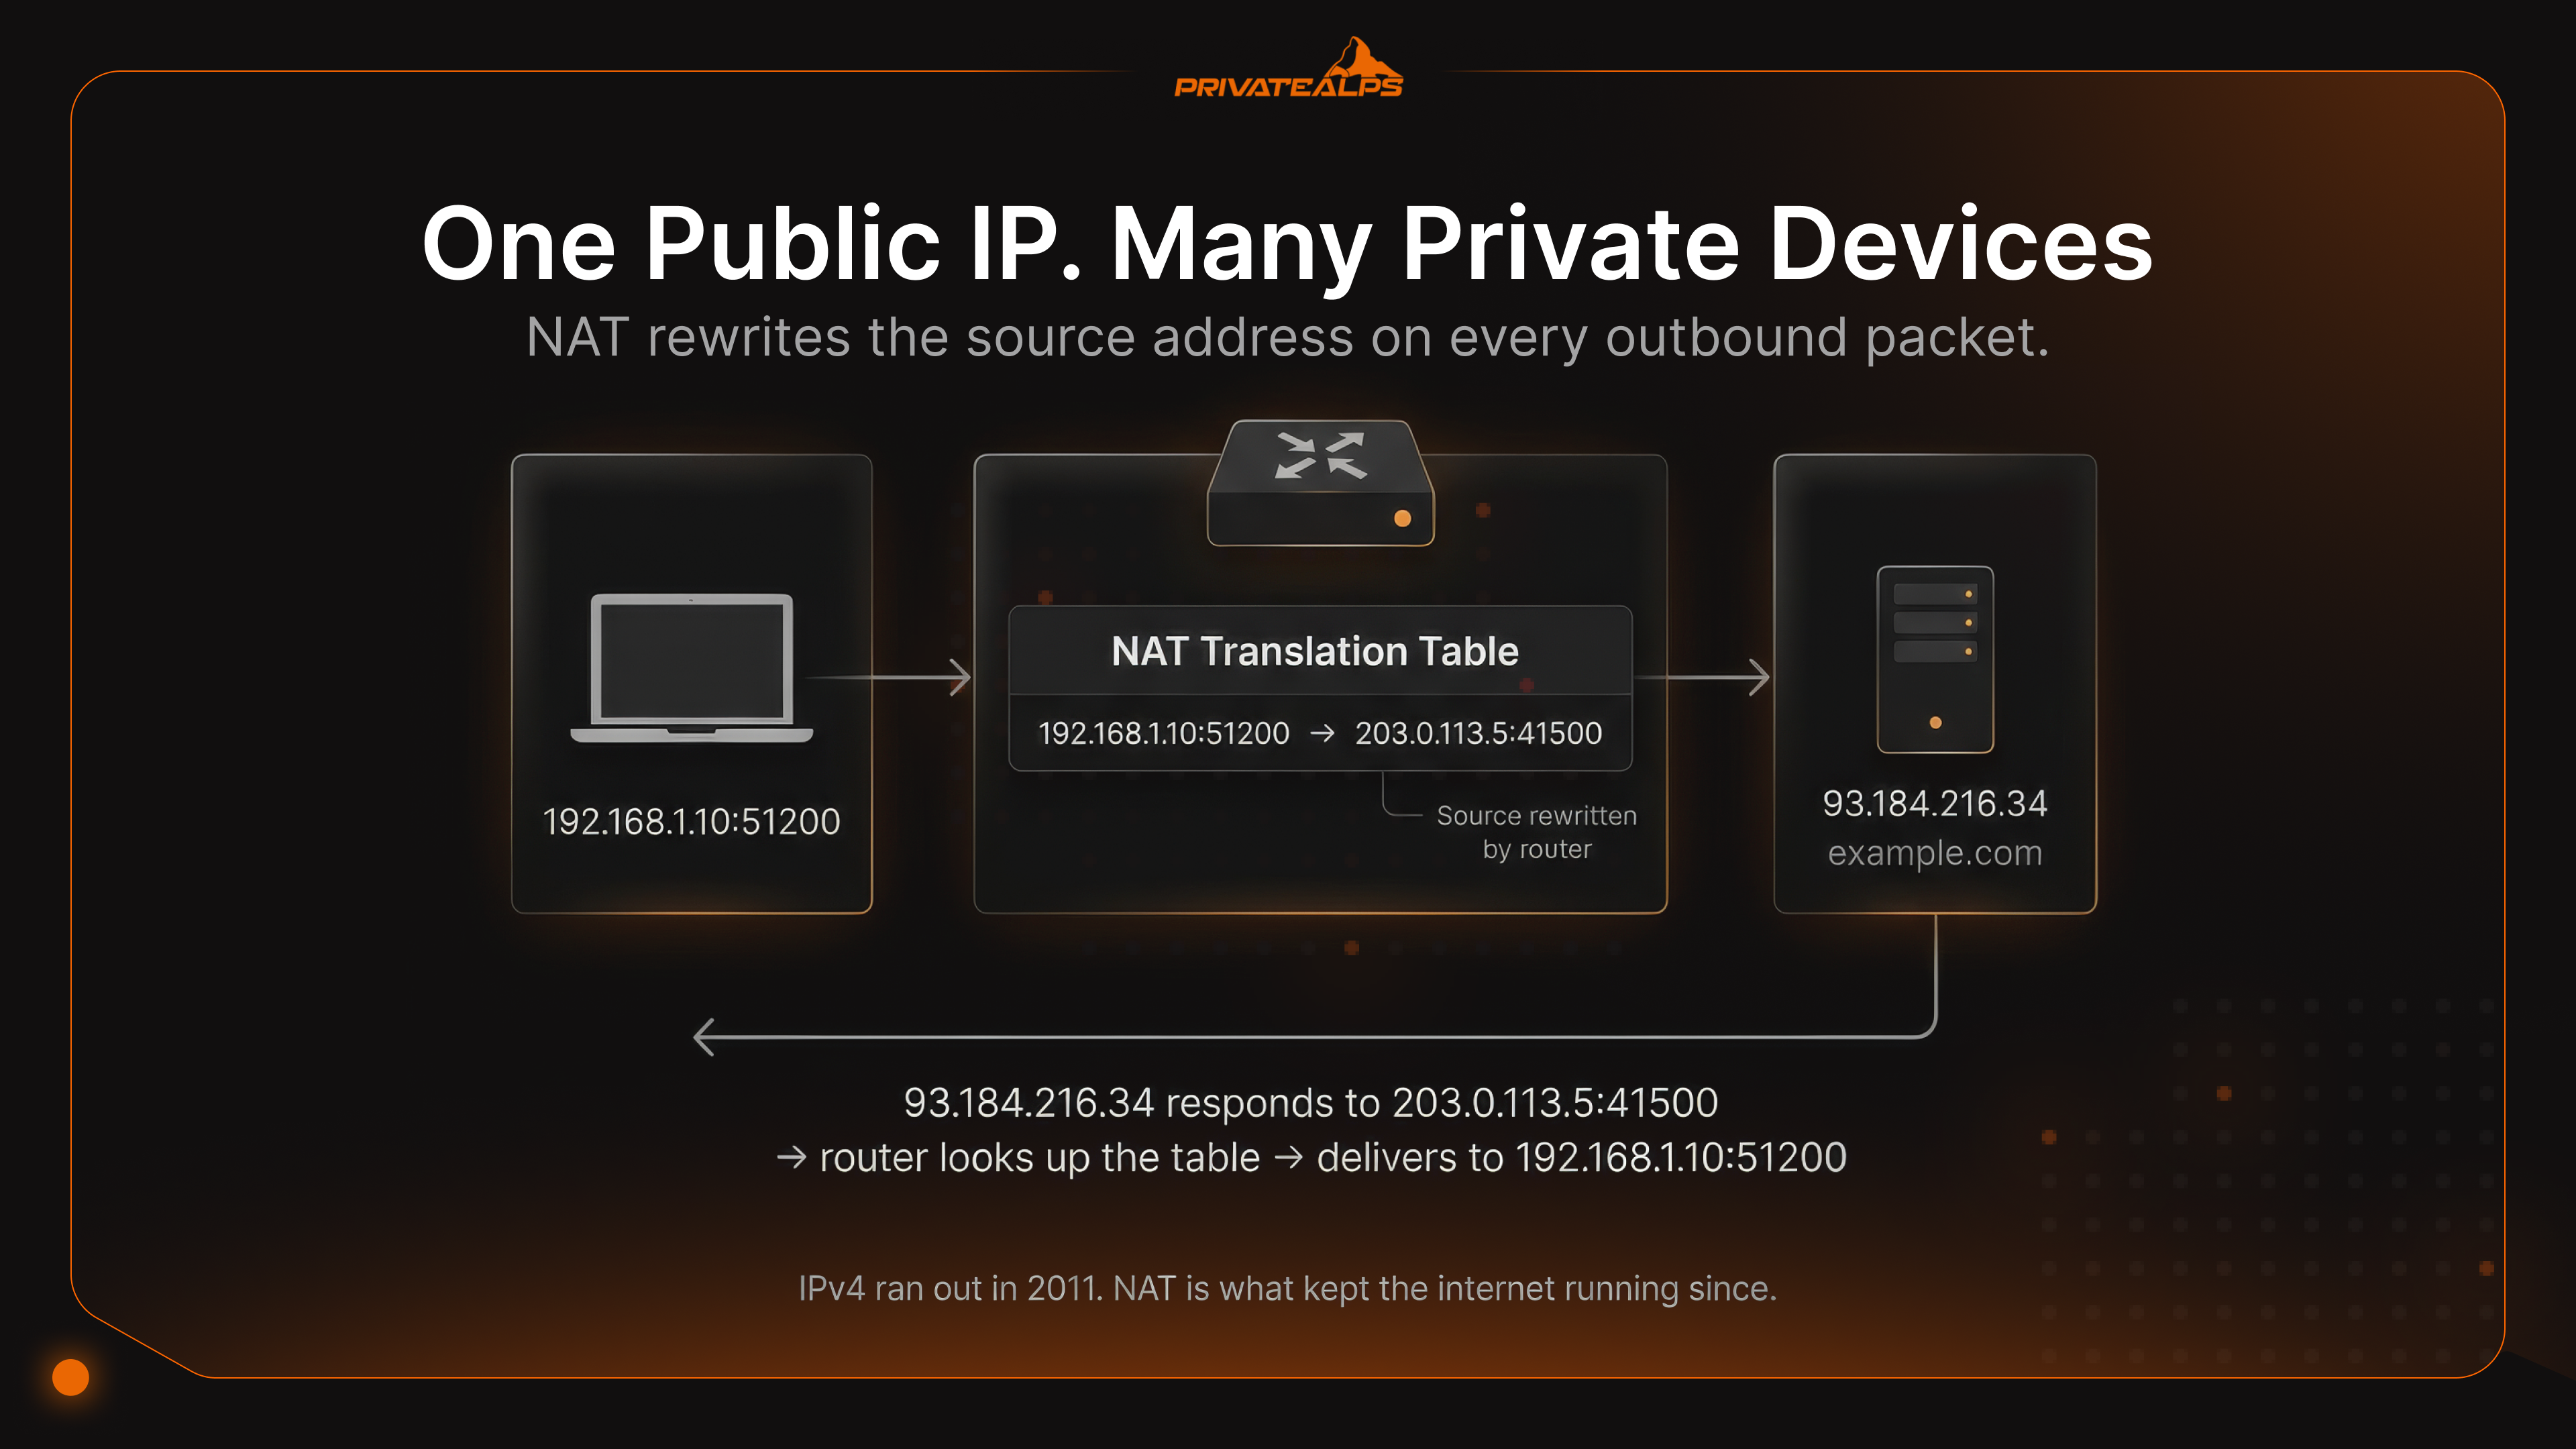
PAT, bazen NAT overload olarak da anılır; ev yönlendiriciniz ve çoğu kurumsal kenar cihazı bu yöntemi kullanır. Tek bir genel IP, her biri farklı bir kaynak portuyla tanımlanan on binlerce eşzamanlı oturumu taşıyabilir. Yöntem işe yarar. Sürtünme noktaları ise şunlardır: gelen bağlantı gerektiren uygulamalar (BitTorrent, SIP tabanlı görüşmeler) öngörülemez davranır. Gerçekten gelen bağlantı gereken her şey için açık bir yönlendirme kuralı gerekir. Ayrıca düzinelerce ana makine aynı dış adresmiş gibi göründüğünde günlük analizi karmaşıklaşır.
Sürekli karşılaşılan ama dokümantasyonda neredeyse hiç yer almayan belirli bir hata da var: NAT hairpinning (NAT loopback). Yerel ağınızda 192.168.1.20 adresinde bir sunucunuz var. Aynı ağdaki başka bir cihazdan, 203.0.113.5 genel IP'sini kullanarak ona erişmeye çalışıyorsunuz. Çok sayıda tüketici sınıfı yönlendiricide hiçbir şey olmaz; bağlantı sessizce düşer. Servis dışarıdan tamamen erişilebilirdir; sadece içeriden genel adres üzerinden erişilemez.
Çözümler: Sunucuya içeriden yerel IP'siyle erişin, iç sorguların özel adresi döndürmesi için split-horizon DNS yapılandırın veya NAT loopback'i düzgün işleyen bir yönlendiriciye geçin.
Özel IP Aralıkları: RFC 1918 Referansı
Çoğu dokümantasyon üç RFC 1918 bloğunda durur. Gerçek dünyadaki ağ çalışmaları, CG-NAT ile uğraşan ya da bozuk bir DHCP durumunu teşhis eden her mühendisin karşılaşacağı iki aralık daha ekler. Baştan bilmeniz gerekenler: RFC 1918 üç standart özel bloğu tanımlar. RFC 6598, ISS düzeyindeki NAT için dördüncü bir aralık ekler. Beşincisi olan APIPA ise bir işletim sistemi yedek mekanizmasıdır; bilerek atanmaz. Beşinin tamamı, IANA Özel Amaçlı Adres Kayıt Defteri'nde küresel olarak yönlendirilemez olarak işaretlenmiştir.
| Aralık | CIDR | Adres Sayısı | Tipik Kullanım |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Büyük kurumsal ağlar, veri merkezleri |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Orta ölçekli ağlar, VPN adres havuzları |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Ev yönlendiricileri, küçük ofisler (varsayılan) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (ISS düzeyinde NAT, RFC 6598 paylaşımlı alan) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (DHCP hatası yedek adresi) |
Güvenlik Açısından Özel ve Genel IP
Özel ve genel IP güvenliği basit bir sıralama değildir. "Özel IP daha güvenlidir" sözü kısmen doğru, ama çoğunlukla yanıltıcıdır. Doğru ifade şöyledir: özel IP'ler dışarıdan gelen saldırı yüzeyini küçültür, ama içeride zaten var olan tehditlere karşı bir şey yapmaz.
Özel IP'lerin koruduğu alanlar: İnternet, 192.168.x.x ya da 10.x.x.x adresli bir cihaza doğrudan erişemez. Tarayıcı trafiği, parola deneme saldırıları, açık portları yoklayan exploit kitleri; bunların hiçbiri NAT arkasındaki cihazlara ulaşmaz. Bu gerçek bir avantajdır, ama bu bir güvenlik mimarisi değildir. Bir oltalama e-postası, bir USB bellek ya da aynı Wi-Fi ağındaki ele geçirilmiş bir dizüstü bilgisayar, bir saldırganı çevre savunmasının içine sokabilir. Bu noktada özel adresler, makineler arasında hareket etmeye karşı hiçbir direnç sunmaz. Shodan iç sunucularınızı görmez, ama halihazırda bir noktaya tutunmuş bir fidye yazılımı operatörü görür. Ağı gerçekten bölümlendiren şey IP aralığı değil, VLAN'lar ve iç güvenlik duvarı kurallarıdır.
Genel IP'lerin açtığı kapılar: Genel bir IP üzerindeki sunucu, internetin tamamına hemen görünür hale gelir. Shodan yeni atanmış adresleri dakikalar içinde dizine ekler. 22 numaralı portta açık SSH bulunursa, birkaç saat içinde otomatik oturum açma denemeleri başlar. Erişilebilir bırakılmış RDP ise bilinen bir fidye yazılımı bulaşma yoludur.
İnternete doğrudan açık her yönetim arayüzünde erişimi kısıtlayan bir güvenlik duvarı, kimlik doğrulamada hız sınırlaması ve kimlik bilgilerinin söz konusu olduğu yerlerde TLS bulunmalıdır. Çok katmanlı bir kurulumda herkese açık olan her bileşen, bir DMZ'de yer almalıdır. Böylece ele geçirilen bir ön uç, geri plandaki veritabanlarına ve iç servislere giden yol olmaz.
Hosting için paylaşımlı ve dedicated ayrımı: Gelen trafik çalıştırıyorsanız asıl soru genel mi özel mi değil, dedicated mi paylaşımlı mı sorusudur. Size ait, gerçekten kontrol ettiğiniz bir dedicated genel IP ile port yönlendirme uçtan uca çalışır, rDNS kaydını siz yapılandırırsınız, IP itibarını siz yönetirsiniz. CG-NAT altında ise servis sağlayıcının altyapısı gelen trafiği, daha yönlendiriciniz ulaşmadan yutar. Yönlendirme kurallarınız, güvenlik duvarı yapılandırmanız ve açtığınız portlar bu durumda bir anlam taşımaz. Özellikle posta sunucularında SPF ve DMARC kayıtları, gönderen IP'nin kimliğini doğrular. Başka bir kiracının spam trafiğiyle kirlenmiş paylaşımlı bir IP, yalnızca sizi yavaşlatmakla kalmaz; meşru postalarınızın kalıcı olarak spam klasörüne düşmesine de yol açabilir.
Genel IP mi, Özel IP mi Kullanmalısınız
Doğru özel veya genel IP adresini seçmek, soruyu doğru çerçevelediğinizde zor değildir. Soru hangi tipin "daha iyi" olduğu değildir. Soru şudur: Bu servisle kim iletişimi başlatmak zorunda?
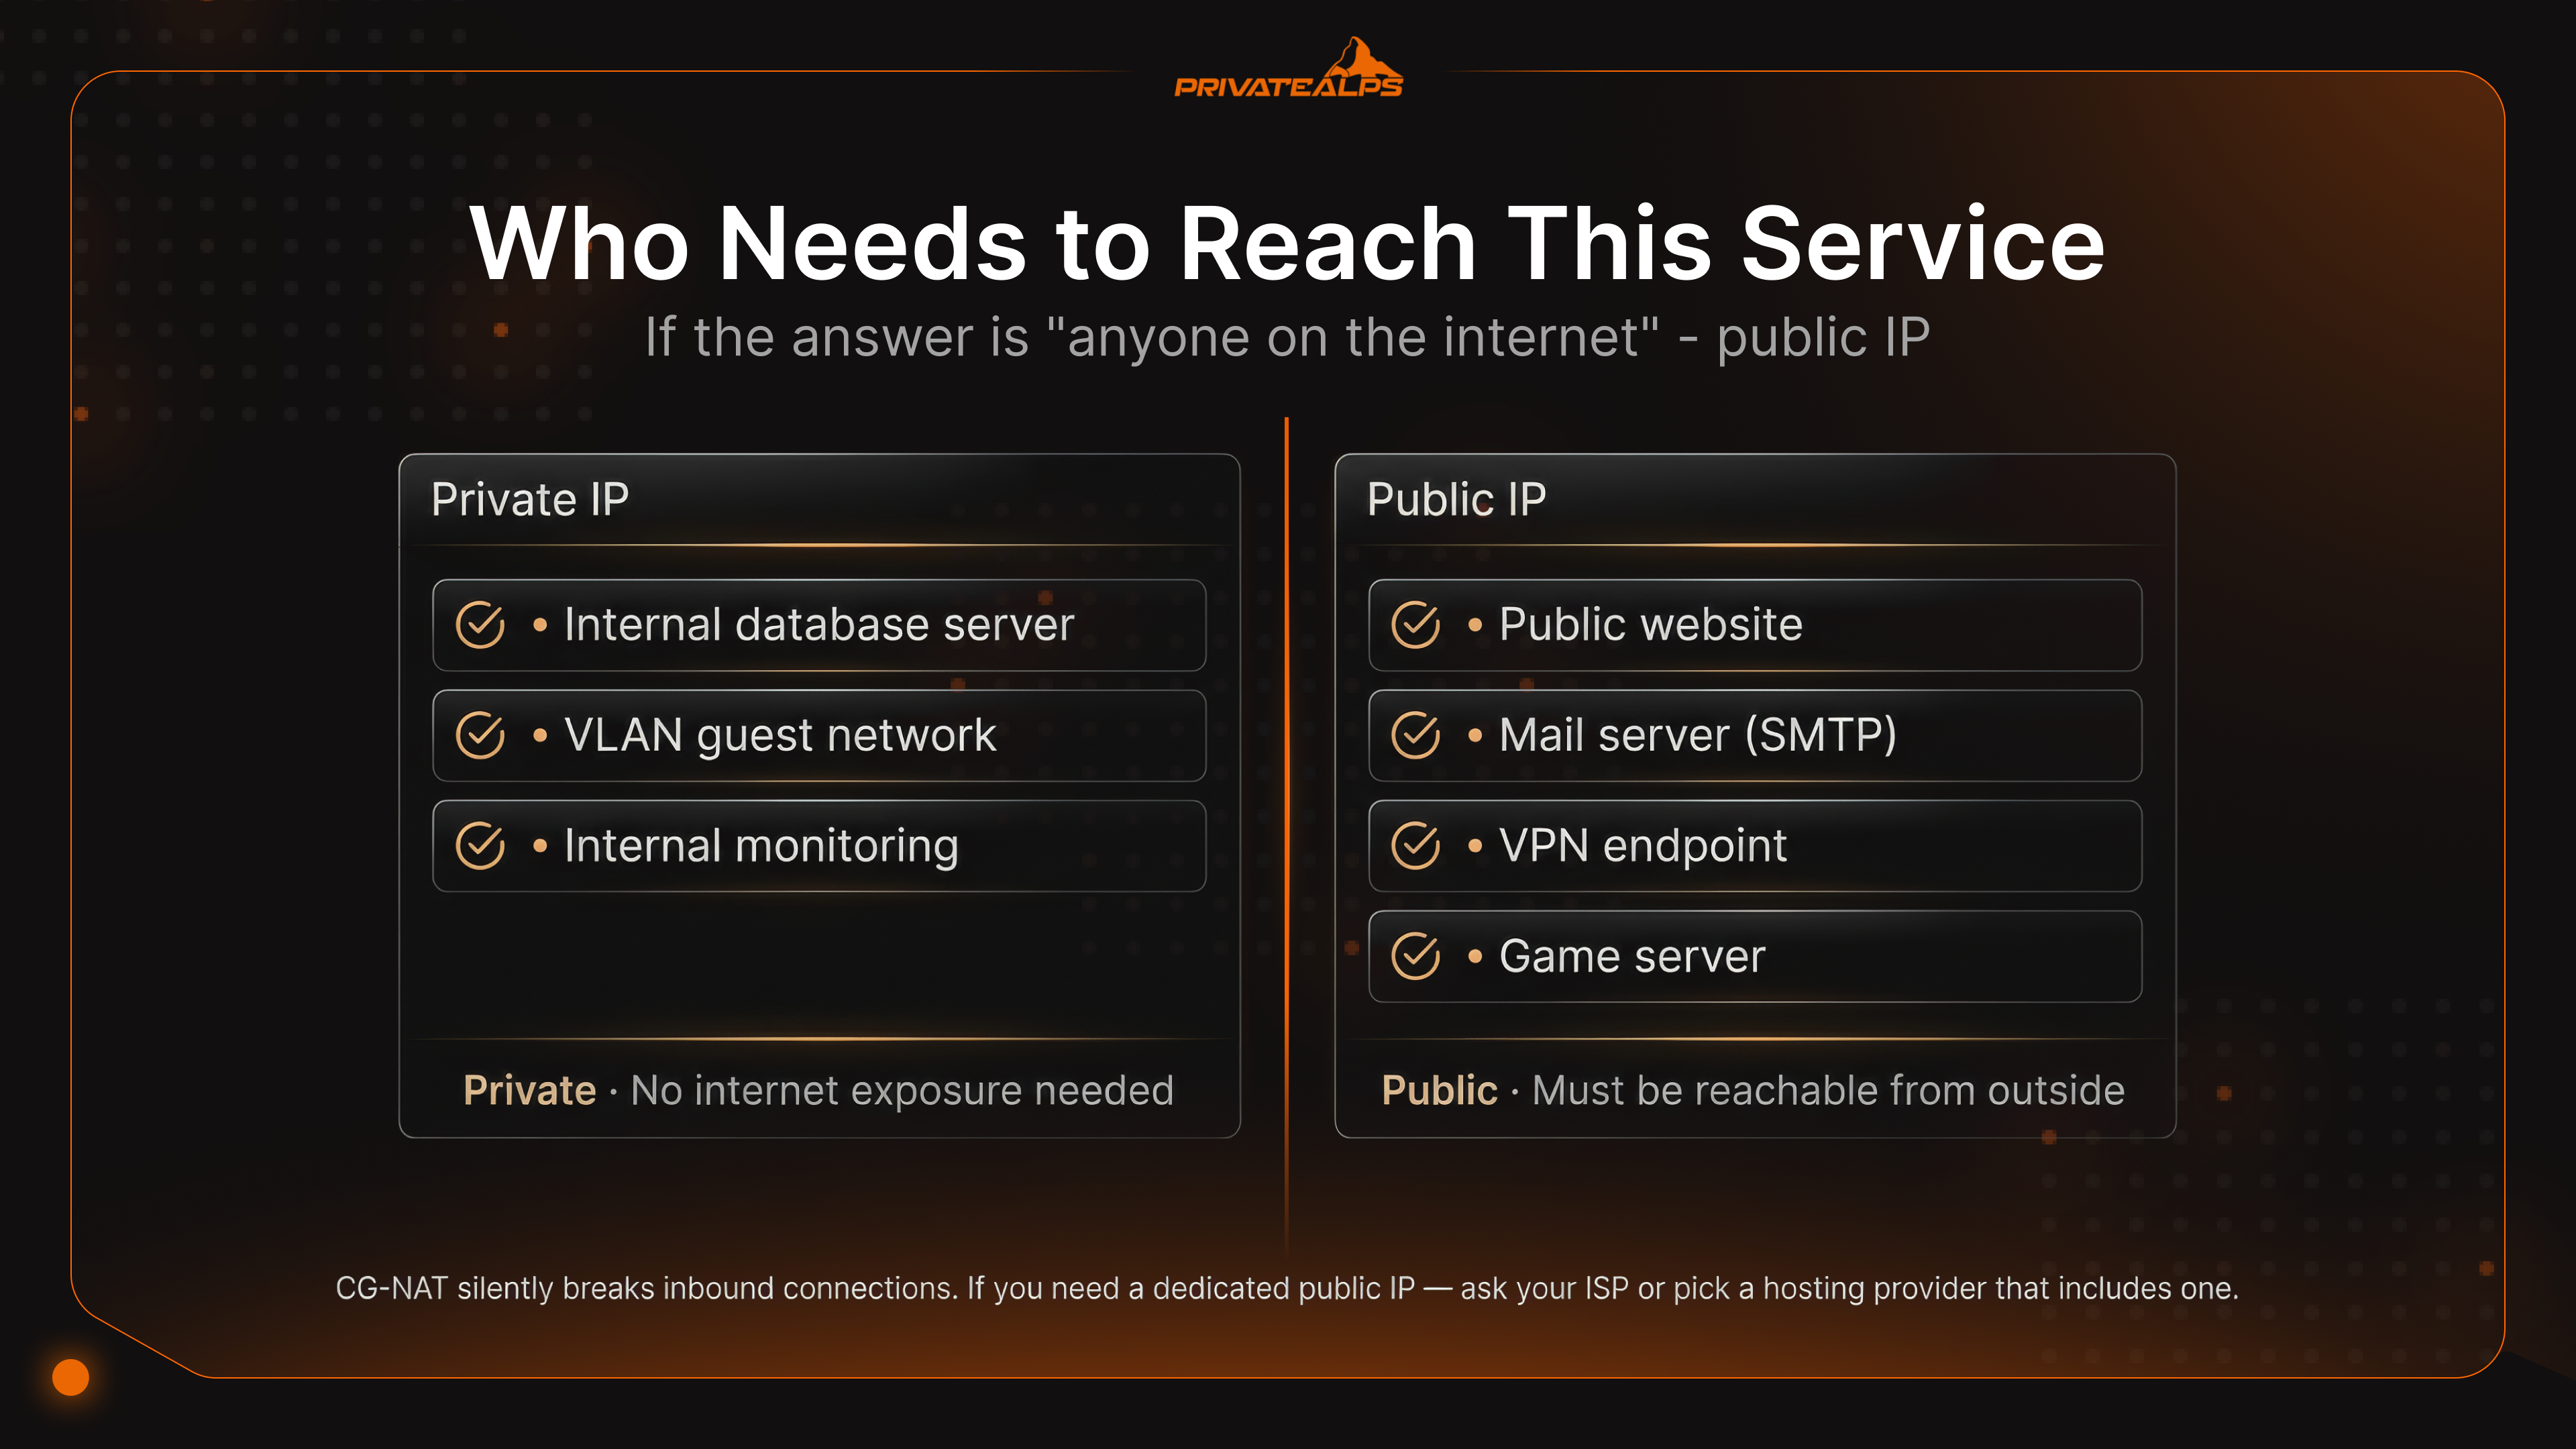
Cevap "yalnızca aynı yerel ağdaki diğer cihazlar" ise özel IP yeterlidir, orada bırakın. Herhangi bir dış sistemin bunu istemeden ulaşması gerekiyorsa (sitenizi ziyaret eden bir tarayıcı, VPN'inize bağlanan bir istemci, uzaktan erişen bir NAS kullanıcısı), bu yolun bir noktasında genel IP olmalıdır.
Karar kuralı: Yerel ağın dışından gelen her gelen bağlantı, ya doğrudan sunucuda ya da bir yönlendirme veya proxy katmanı üzerinden genel IP gerektirir. Yalnızca LAN trafiği için özel IP doğru tercihtir ve aynı zamanda daha güvenli olanıdır.
| Kullanım Senaryosu | Gerekli IP Tipi | Neden |
|---|---|---|
| Genel web sitesi / web uygulaması | Genel IP | Dış istemciler tarafından erişilebilir olmalıdır |
| Posta sunucusu (gelen SMTP) | Dedicated genel IP | IP itibarı teslimatı etkiler; CG-NAT 25 numaralı portu engeller |
| VPN sunucusu (WireGuard, OpenVPN) | VPN uç noktasında genel IP | İstemciler ağın dışından bağlanır |
| Ofisler arası VPN tüneli | İç tarafta özel IP, tünel uç noktasında genel IP | Yalnızca uç nokta genel IP'ye ihtiyaç duyar |
| İç veritabanı sunucusu | Özel IP | İnternetten hiçbir zaman erişilebilir olmamalıdır |
| VLAN ile ayrılmış misafir ağı | Özel IP (ayrı alt ağ) | Misafirleri kurumsal LAN'dan yalıtır |
| Uzaktan erişimli ev NAS'ı | Özel IP + port yönlendirme veya reverse proxy | İç tarafta özel, dış tarafta genel IP üzerinden erişilebilir |
| Oyun sunucusu | Tercihen dedicated genel IP | CG-NAT, çoğu oyun protokolünde UDP port yönlendirmesini bozar |
| İç izleme / loglama | Özel IP | Dış erişime ihtiyaç yoktur |
Çoğu kendi barındırdığınız (self-hosted) sistemin kullandığı hibrit kurulumu da belirtmekte fayda var: Sunucu özel IP alır, önde genel IP'li bir reverse proxy bulunur, TLS'yi o yönetir ve istekleri içeriye iletir.
NGINX, Caddy ve Traefik bunu yapar. Arka uç sunucu internetten doğrudan bağlantı almaz, yalnızca aynı yerel ağdaki proxy'den bağlantı alır. Bu, güvenlik açısından daha temizdir ve tek bir genel IP üzerinde çakışma olmadan birden fazla servis çalıştırmanıza olanak tanır.
IPv6 ile Genel ve Özel IP Adreslemenin Geleceği
IPv6, genel ve özel IP adresleme durumunu temelden değiştirir. Bu ayrımı anlamsız hale getirmez, ama ayrımın var olmasının tek nedenini ortadan kaldırır. IPv4 adresleri tükendi. IPv6'da ise bu sorun yok. Bu da hesabı değiştirir.
GUA ile ULA karşılaştırması: IPv6, IPv4'te genel IP'lerin yaptığı işi Global Unicast Adresler (2000::/3) ile yapar. Bu adresler her yerden yönlendirilebilir ve RIR'ler ile ISS'ler tarafından dağıtılır. Unique Local Adresler (fc00::/7) ise RFC 1918'in rolünü üstlenir. Bunlar bilinçli olarak yönlendirilemez ve yalnızca iç kullanım içindir. IPv6 ağındaki her cihaz, yönlendiricinin ISS öneki üzerinden doğrudan bir GUA alabildiği için NAT'a teknik bir gerekçe kalmaz. Herkese yetecek kadar adres varken bir adresi başka bir adrese çevirmeniz gerekmez. ULA ise farklı bir nedenle varlığını sürdürür: Bazen bir servisin, NAT'ın tesadüfen engellemesine değil, açık bir politikaya dayanarak iç ağda kalmasını istersiniz. İç servisi bir ULA'ya sabitlemek ve güvenlik duvarı kurallarını buna göre yazmak, GUA güvenlik duvarı yapılandırmanızda bir boşluk olmamasını ummaktan çok daha temizdir.
Benimsenme durumu: Google'ın IPv6 İstatistikleri, 2025'in başı itibarıyla Google kullanıcılarının yaklaşık %43'ünün IPv6 üzerinden bağlandığını gösteriyor. Fransa %86'nın üzerinde, Hindistan ve Almanya ise %70'in üzerinde. ABD'de oran %47-50 civarında (Wikipedia, IPv6 dağıtımı). Çift yığın (dual-stack) artık normdur: Cihazlar IPv4 ve IPv6'yı paralel çalıştırır, hangisinin belirli bir bağlantıda kullanılacağına ise Happy Eyeballs (RFC 8305) karar verir.
RFC 4941'in çözdüğü gizlilik sorunu: IPv6'nın getirdiği ve IPv4/NAT kullanıcılarının hiç karşılaşmadığı bir şey vardır. Her cihazın genel olarak yönlendirilebilir bir adresi olunca, özgün SLAAC yöntemi cihazın MAC adresini doğrudan IP'ye gömüyordu. Bu da adresi, donanıma bağlı kalıcı bir tanımlayıcıya dönüştürüyordu. Aynı cihaz farklı ağlarda ortaya çıkabiliyor, oturumlar boyunca izlenebiliyordu. RFC 4941 (IPv6'da Durumsuz Adres Otomatik Yapılandırması için Gizlilik Uzantıları), periyodik olarak değişen rastgele Arayüz Kimlikleri üreterek bu sorunu giderir ve adres ile fiziksel cihaz arasındaki bağı koparır. IPv4/NAT altında bu bir sorun değildi, çünkü trafiğiniz hangi cihazdan gelirse gelsin yönlendiricinin tek genel IP'sinden çıkıyormuş gibi görünüyordu. IPv6, tek tek cihazların izlenmesini mümkün kıldı; RFC 4941 ise buna karşı çıkan çözümdür.
Genel ve Özel IP Adresinizi Nasıl Bulursunuz
Bunlar iki ayrı sorgulamadır, çünkü iki farklı şeydir. Genel IP'niz ISS'den gelir ve yönlendiricide yaşar. Özel IP'niz yönlendiriciden gelir ve cihazınızda yaşar. Bir web sitesi birincisini görür, ikincisini asla görmez.
Sorgulama yöntemleri:
- Genel IP (terminal): curl ifconfig.me veya curl api.ipify.org. İkisi de yönlendiricinizin genel IP'sini döndürür
- Genel IP (tarayıcı): ifconfig.me veya ipinfo.io. ISS adını ve yaklaşık konumu da gösterir
- Özel IP (Windows): Komut İstemi'nde ipconfig, aktif bağdaştırıcınızın altındaki "IPv4 Address" satırını bulun
- Özel IP (macOS): Terminal'de ifconfig | grep "inet " komutunu çalıştırın veya Sistem Ayarları → Ağ → bağlantı → Ayrıntılar yolunu izleyin
- Özel IP (Linux): ip addr show veya hostname -I
- Özel IP (yönlendirici yönetim paneli): 192.168.0.1 veya 192.168.1.1 adresine giriş yapın. DHCP kiralama tablosu her cihazı ve atanmış adresini listeler
Özel IP (mobil): Ayarlar → Wi-Fi → bağlı ağın adına dokunun. IP adresi ayrıntı ekranında görünür
Bir sitenin IP'nizden gerçekte ne öğrendiğine gelince: ISS'nizin adını, kabaca bir konumu (ISS altyapısının kayıtlı olduğu şehir veya bölge; genellikle 50-100 km kadar sapabilir) ve ASN'yi öğrenir. Bunlar kamuya açık veritabanlarında bulunur. Ev adresiniz ve kimliğiniz ise bulunmaz; bunlar için ISS'ye yasal bir talep gerekir. VPN üzerinden bağlanırsanız site, sizin yerinize VPN sunucusunun IP'sini ve konumunu görür. Özel IP'niz ise yönlendiricinin dışına hiç çıkmaz.
Genel veya Özel IP Adresinizi Nasıl Değiştirirsiniz
Genel IP'nin sahibi ISS'dir. Bunu bir ayar menüsünden düzenleyemezsiniz. Değiştirilebilen şey, trafiğiniz çıkarken internetin hangi IP'yi göreceğidir. Ya da ISS'den doğrudan farklı bir atama talep edebilirsiniz.
Genel IP'nizi değiştirme yöntemleri:
- VPN: Trafik sizin IP'nizden değil, VPN sunucusunun IP'sinden çıkar. En hızlı seçenektir ve dünya genelinde çalışır.
- Proxy: Cihazdaki her şey yerine yalnızca belirli uygulama trafiğine uygulanır. Daha hafif bir yöntemdir.
- Tor: Trafik birden fazla röleden geçer; hedefin gördüğü IP çıkış düğümünün IP'sidir. Daha yavaştır, ama yönlendirmenin izini sürmek daha zordur.
- Modem yeniden başlatma: Dinamik IP'de bağlantıyı kesmek, yeniden bağlanıldığında ISS'nin farklı bir kiralama vermesine yol açabilir. Güvenilir değildir; bazı ISS'ler her seferinde aynı adresi yeniden atar.
- Statik IP talebi: Yerinde kalması gereken bir adrese ihtiyacınız varsa ISS ile iletişime geçin. Çoğu sağlayıcıda ücretli bir hizmettir, ama hosting için tek kalıcı çözümdür.
Özel IP'nizi platforma göre değiştirme:
- Windows: Yükseltilmiş bir Komut İstemi penceresinde önce ipconfig /release, ardından ipconfig /renew komutunu çalıştırın
- macOS: Sistem Ayarları → Ağ → bağdaştırıcı → Ayrıntılar → TCP/IP sekmesi → DHCP Kiralamasını Yenile
- Linux: sudo dhclient -r && sudo dhclient
- Yönlendirici paneli: 192.168.0.1 veya 192.168.1.1 adresine giriş yapın, DHCP rezervasyonu veya statik kiralama ayarlarını bulun ve cihazın MAC adresine belirli bir adres bağlayın. Cihaz bundan sonra her zaman aynı IP'yi alır
Özet
Özel IP'ler yerel ağa aittir. RFC 1918 bloklarından gelirler, DHCP ile atanırlar ve internetten görünmezler. Aynı aralıklar milyonlarca ayrı ağda birbirine dokunmadan paralel çalışır. Genel IP'ler ise internete aittir. RIR'ler tarafından tahsis edilir, ISS'ler tarafından dağıtılır ve küresel olarak benzersizdir. Her ağın, tüm internetin bulabileceği bir adresi vardır. Çoğu durumda yönlendiricide PAT olarak çalışan NAT, ikisi arasındaki çeviriyi yapar. IPv6, NAT'ı gerekli kılan adres kıtlığını ortadan kaldırır. GUA her cihaza kendi küresel olarak erişilebilir adresini verir, ama güvenlik açısından önemli sınırları ULA ve güvenlik duvarları çizmeye devam eder. Çift yığın, çoğu ağın şu an gerçekte çalışma biçimidir ve bu durum bir süre daha geçerli olacaktır.
Gelen trafiğin tam kontrolünü istiyorsanız dedicated bir genel IP hazır mı? CG-NAT, paylaşımlı IP'ler ve bir yerlerde kaybolan port yönlendirmeleri kendi kendine ortadan kalkmaz. Bu sorunlar, gerçekten kontrol ettiğiniz dedicated bir genel IP'niz olduğunda ortadan kalkar.
PrivateAlps VPS ve dedicated sunucu planları, varsayılan olarak dedicated bir genel IP ile gelir. İsviçre altyapısı, zincirde CG-NAT yok, tam port yönlendirme ve rDNS'yi kendiniz yapılandırabilirsiniz. IP sizin olur, gelen trafik yolu açık olur ve sizinle internet arasında hiçbir şey trafiğinizi sessizce emmez.
SSS
Genel IP ile özel IP arasındaki fark nedir?
Özel IP yereldir. Yönlendiriciniz bunu ağdaki her cihaza atar, iç iletişim için sorunsuz çalışır, ama internet bu adrese ulaşamaz. 192.168.x.x adresine giden paketler, ulaşmadan önce yönlendiriciler tarafından düşürülür. Genel IP ise dış dünyaya dönüktür. ISS bunu yönlendiricinize atar ve internetin geri kalanı size trafik göndermek için bu adresi kullanır. NAT ikisini birbirine bağlar: Özel IP'li cihazlar trafiklerini genel IP üzerinden gönderir, yönlendirici ise hangi yanıtın hangi cihaza gideceğini port numaralarını kullanarak ayırt eder.
Özel ve Genel IP Adresleri Nasıl Atanır?
Özel adresler, yönlendiricinizde çalışan DHCP sunucusundan gelir. Süreç şöyle işler: cihaz bir Discover paketi yayınlar, yönlendirici bir Offer ile yanıt verir, cihaz hangi teklifi istediğini belirten bir Request gönderir ve yönlendirici adresi kesinleştiren bir Acknowledge gönderir. Buna DORA denir ve bir saniyeden kısa sürer. Genel adresleri ise ISP atar. Dinamik bir hatta adresler bir havuzdan kiralanır ve değişebilir. Statik bir hatta adres sizin için önceden ayrılmıştır ve sabit kalır. Bir cihaza statik genel IP'yi elle tanımlamak yalnızca ISP bu adresi hesabınız için önceden ayırmışsa çalışır.
Aynı Özel IP Adresi İki Cihazda Olabilir mi?
Ayrı ağlarda sürekli olabilir. RFC 1918 tam da bunun için tasarlandı. Evinizdeki ağ ile çalıştığınız şirketin ağı, birbirine karışmadan ikisi de 192.168.1.50 adresini kullanabilir, çünkü bu adresler kendi yerel ağlarının dışına çıkmaz. Ancak aynı ağda çift adres ARP tablosunda çakışmaya yol açar. İki makinenin bağlantısı güvenilmez hale gelir, oturumlar beklenmedik şekilde kopar ve hangi cihazın çift olduğunu bulmak beklenenden çok daha uzun sürer.
Özel IP Adresi Genel IP'den Daha Güvenli mi?
Tek başına değil. Özel IP, internetteki hiç kimsenin doğrudan kapınızı çalamayacağı anlamına gelir. NAT katmanı, yerel ağa ulaşmadan önce davetsiz trafiğin tamamını engeller. Bu önemlidir. Ancak bu tek bir katmandır, eksiksiz bir savunma değildir. Kötü amaçlı yazılım, ele geçirilmiş bir kimlik bilgisi, fiziksel erişim veya ağdaki yetkisiz bir cihaz üzerinden içeri girmiş bir saldırgan, özel IP'li makineler arasında kısıtlama olmadan hareket edebilir. Gerçek ağ bölümlendirmesi için VLAN'lar, alt ağ bazında güvenlik duvarı kuralları ve iç trafiğin dış kaynaklı olmadığı için güvenli sayılmadığı erişim denetimleri gerekir.
Özel IP Adresinde Web Sitesi Barındırabilir miyim?
Yerel ağ içinde evet, internetten hayır. Genel internetin 192.168.x.x adresine giden bir yolu yoktur. Yerel ağın dışından özel IP'deki bir sunucuya ulaşmaya çalışan bir ziyaretçi bu sunucuya hiçbir şekilde ulaşamaz. Dışarıya açık herhangi bir hizmet için yol üzerinde bir genel IP bulunmalıdır. En basit yöntem, yönlendiricede genel bir portu sunucunun özel IP'si ve portuna yönlendiren bir port yönlendirme kuralı tanımlamaktır. Daha temiz yöntem ise genel IP'si olan kenarda duran, TLS'yi yöneten ve istekleri içeri ileten bir reverse proxy kullanmaktır. Bu iş için NGINX ya da Traefik iyi çalışır. Arka uçtaki sunucunun internete doğrudan açılmasına hiç gerek kalmaz.
CG-NAT Nedir ve Beni Nasıl Etkiler?
CG-NAT, ISP'nin kendi altyapısında, trafik ev yönlendiricinize ulaşmadan önce çalıştırdığı bir NAT katmanıdır. Yönlendiriciniz gerçek bir genel IP yerine 100.64.0.0/10 aralığından bir adres alır (RFC 6598 paylaşımlı alanı). Gelen bağlantı gerektiren bir şeyi deneyene kadar her şey normal görünür. Yönlendiricinizdeki port yönlendirme kuralları yalnızca yönlendiricinize ulaşan trafiğe uygulanır. ISP seviyesindeki NAT ise gelen trafiği bu noktaya gelmeden yakalar. Sonuç olarak kendi sunucunuzda çalıştırdığınız hizmetler, VPN sunucuları, uzak masaüstü ve oyun sunucuları, tanısı kolay olmayan biçimlerde çalışmaz. Çözüm, ISP'nizle iletişime geçip özel bir genel IP talep etmektir. Çoğu sağlayıcıda bu, ücretli bir ek hizmet olarak sunulur.
IP Adresinizden Kimler Hangi Bilgiyi Öğrenebilir?
ISP'nizin adı, otonom sistem numarası (ASN) ve coğrafi bölge öğrenilebilir. Coğrafi bölge genellikle ISP'nizin altyapısının kayıtlı olduğu şehir veya bölgedir ve gerçek konumunuzdan 50-100 km uzakta olabilir. Genel IP coğrafi konum veritabanlarında bulunan bilgiler bunlardır. Ev adresiniz, adınız ve tam konumunuz ise ISP'ye yapılacak resmi bir yasal talep gerektirir. VPN veya proxy, görünen IP'yi sunucunun adresiyle değiştirir. Bu nedenle karşı taraf, sizin değil sunucunun konumunu görür.
Genel IP Adresimi Nasıl Kontrol Ederim?
Tarayıcıdan ifconfig.me veya ipinfo.io adreslerini kullanabilirsiniz. Terminalden ise curl ifconfig.me komutunu çalıştırabilirsiniz. Sonuç, yönlendiricinizin o anki genel IP'sidir. Sorguyu yaptığınız cihazın özel adresi değildir. VPN kullanıyorsanız sonuç, ISP'nizin atadığı adres yerine VPN sunucusunun genel IP'si olur.
IPv6, Özel IP Adreslerine Olan İhtiyacı Ortadan Kaldırır mı?
NAT'a olan ihtiyacı ortadan kaldırır. 128 bitlik adresleme, her cihaz için yeterli sayıda genel adres sağlar, dolayısıyla bu geçici çözüm gereksiz hale gelir. Benzersiz Yerel Adresler (fc00::/7) ise adres alanı sorunundan bağımsız olarak, bilerek yalnızca iç kullanım için hâlâ mevcuttur. Güvenlik sınırı ise NAT ortadan kalktığında kendiliğinden yok olmaz. IPv6 ağlarında da, istenmeden gelen bağlantıları karşılamak için çevre güvenlik duvarında durum bilgisi tutan bir güvenlik duvarı gerekir. NAT bu bağlantıları bir güvenlik mekanizması olarak değil, bir yan etki olarak engelliyordu. NAT'ı kaldırırsanız, bu işi bilerek yapacak bir çözüm kurmanız gerekir.
