


VPN ile Proxy Farkı Nedir?
Bu ikisini eğlence olsun diye karşılaştırmıyorsunuzdur. Çoğu kişi buraya bir şey yüzünden gelir: bir yayın hizmeti erişimini engellemiştir, bir arkadaşı açıklamadan "proxy" kelimesini kullanmıştır ya da işyerinde herkesin bir VPN istemcisi kurmasını istemişlerdir, ama neden olduğunu kimse anlatmamıştır. "VPN mi proxy mi" araması Google'da ayda yüz binlerce kez yazılıyor. "Proxy mi VPN mi" biçimi de neredeyse aynı derecede popüler. Soru aynı, yalnızca kelime sırası farklı.
Bu konunun yazılış biçimiyle ilgili biraz rahatsız edici bir durum var. Pek çok yazı, ikisini farklı fiyat seviyelerinde birbirinin yerine geçebilen araçlar gibi ele alıyor. Oysa değiller. Ağın farklı katmanlarında çalışırlar ve farklı sorunları çözerler. İkisini aynı şey sanırsanız, var olmayan bir "gizlilik" için her ay ödeme yapabilirsiniz.
Pazar çok büyük ve pazarlama dili de bu yüzden karışmış durumda. Küresel VPN sektörü 2025'te 88,96 milyar USD'ye ulaştı ve 2034'te 534,22 milyar USD'ye çıkması bekleniyor. Uzaktan çalışma bu büyümeyi hızlandırdı. Gözetim baskısı da geri kalanını yaptı. Proxy'ler ise sessizce SEO araçlarını, veri kazıma (scraping) yazılımlarını ve kurumsal güvenlik duvarlarını çalıştırıyor. Hedef kitleleri farklı, reklam panoları ise daha az.
Bu rehber konuları bir ağ mühendisinin bakış açısıyla, bir yönlendirme (affiliate) sayfasının değil, sakin bir sohbetin tarzıyla anlatıyor. OSI katmanları. Neyin şifrelendiği, neyin şifrelenmediği. Tespitin gerçekte nasıl işlediği. Her aracın, ne kadar para ödenirse ödensin, neyi düzeltemeyeceği.
Yapay Zeka Özeti
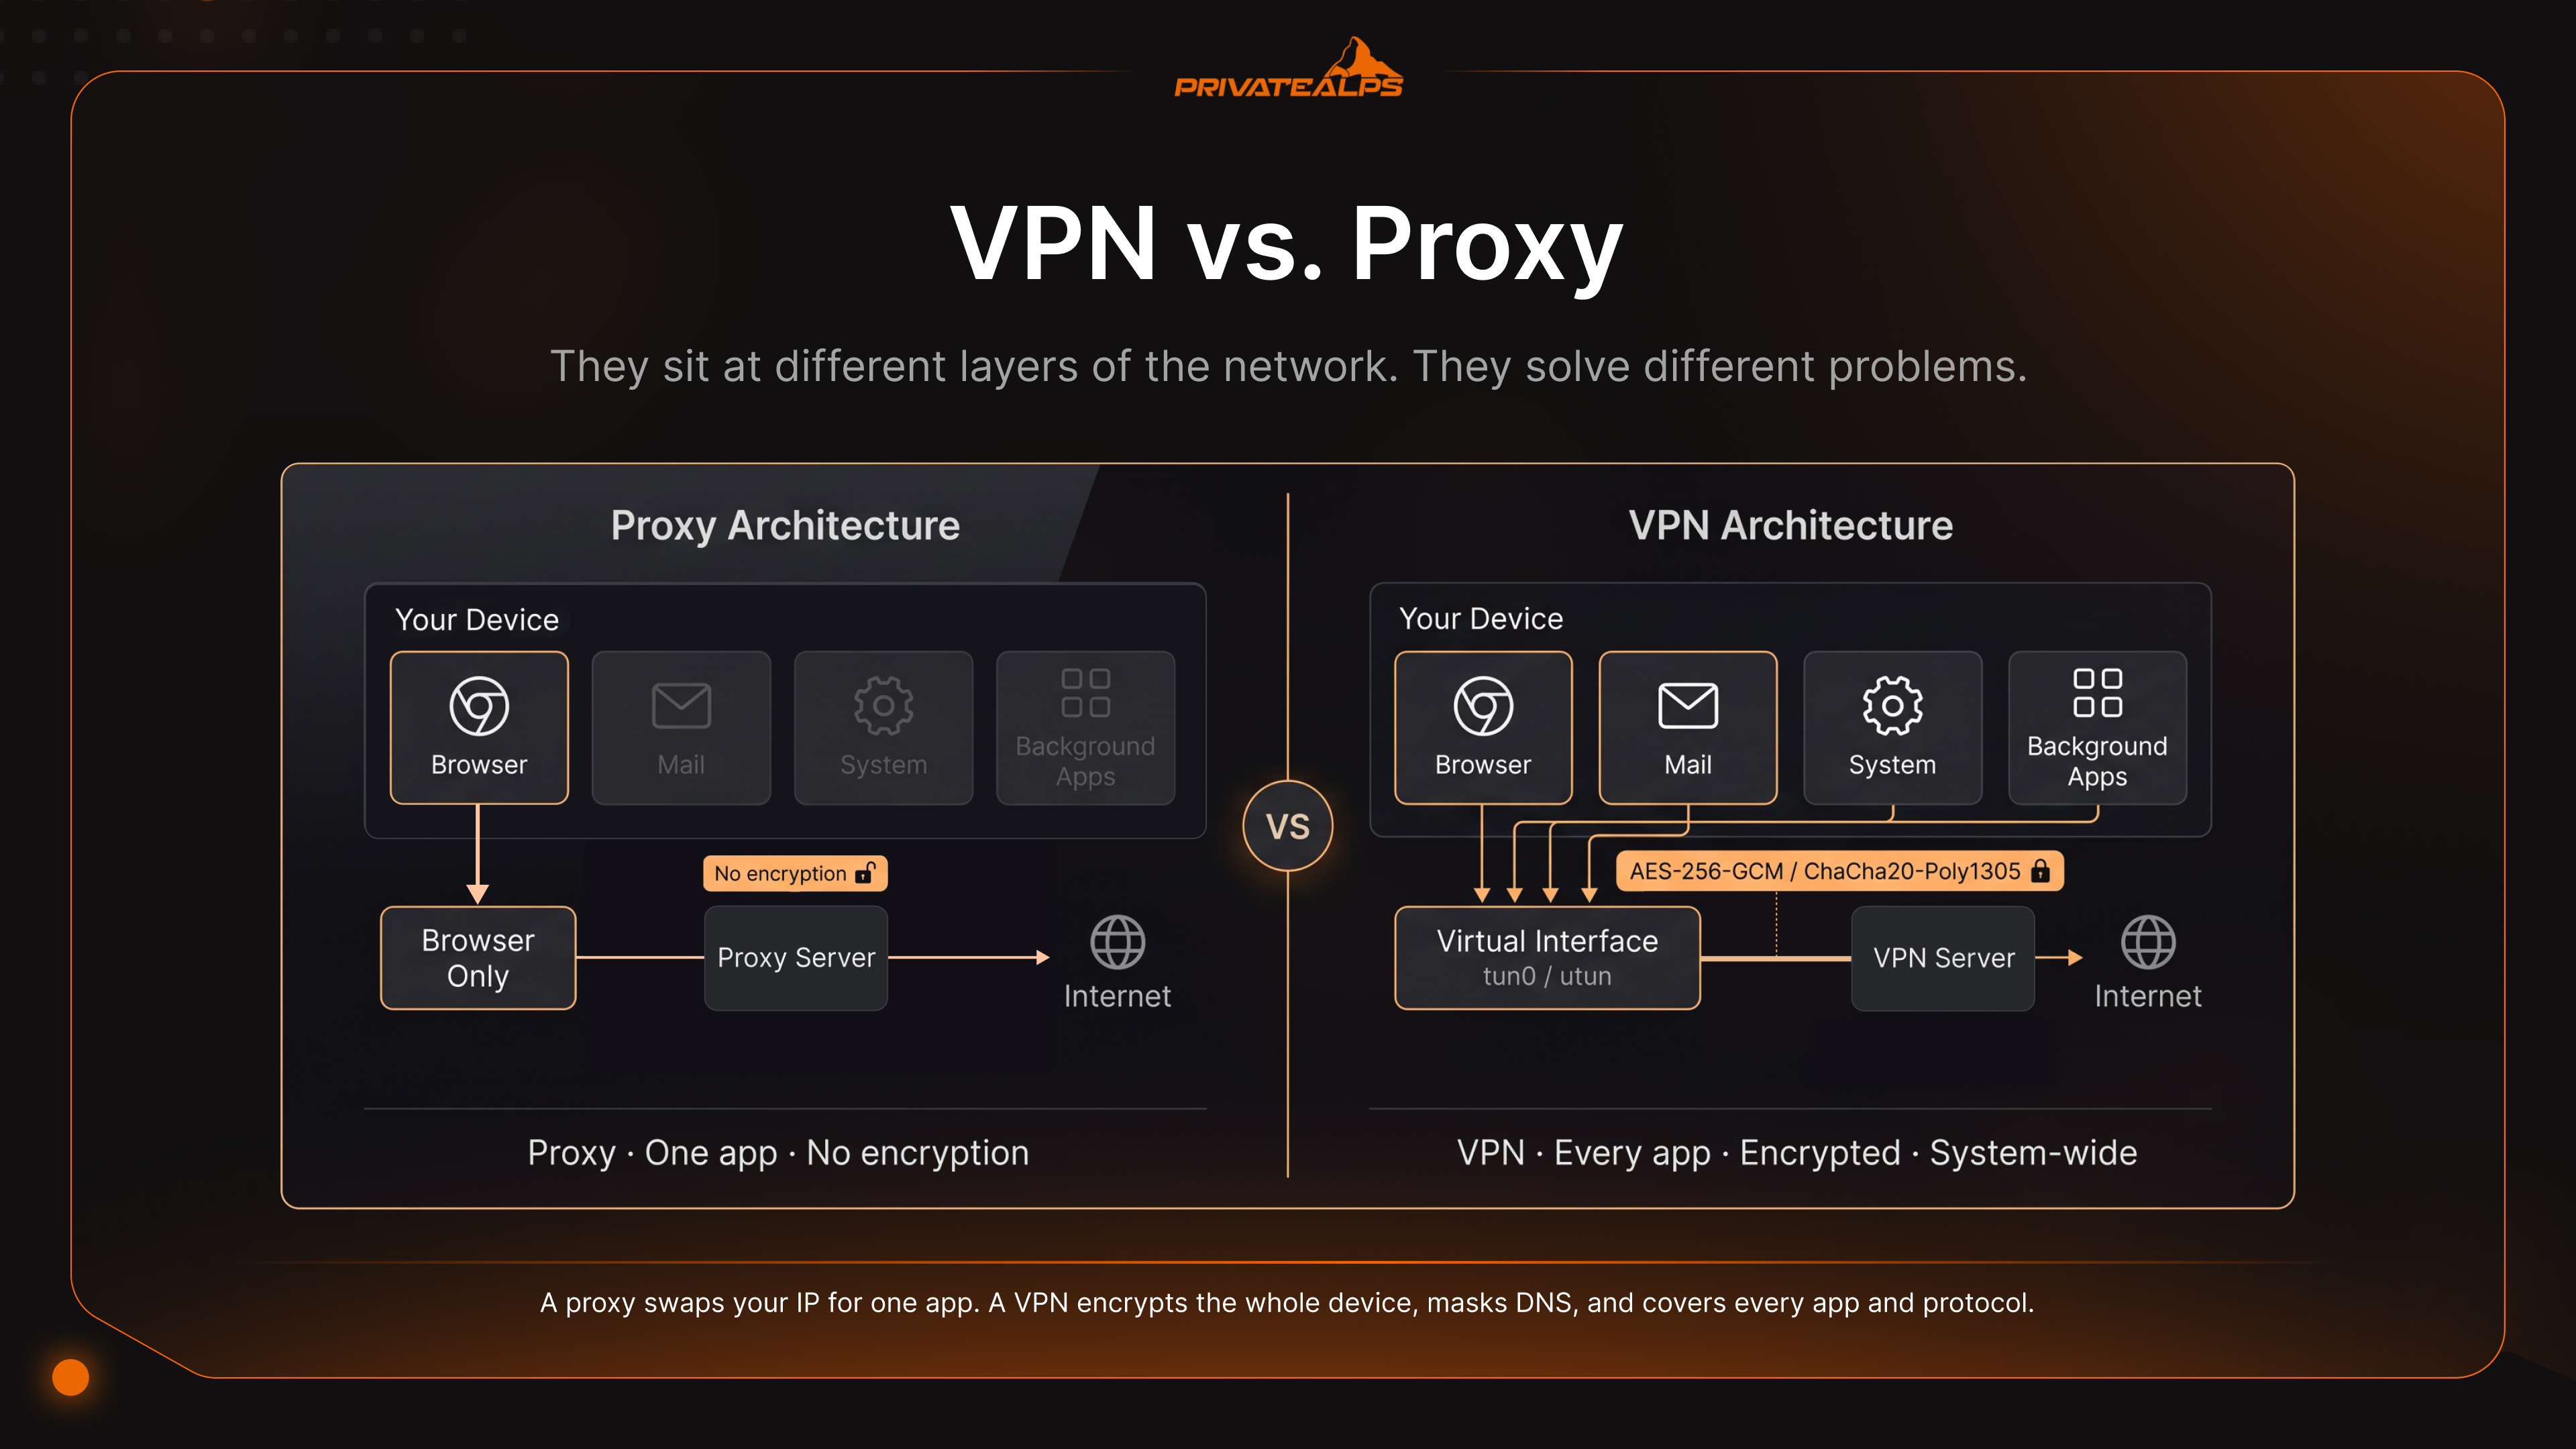
Kısaca: bir proxy uygulama katmanında (OSI Katman 7) çalışır ve her seferinde tek bir uygulamanın, genellikle bir tarayıcının trafiğini yönlendirir. Tek başına hiçbir şeyi şifrelemez. Bir VPN ise daha derinde, Katman 2-3'te yer alır, her paketi işletim sistemi düzeyinde ChaCha20-Poly1305 (WireGuard) ya da AES-256-GCM (OpenVPN) ile şifreler ve tüm cihazı sanal bir arayüz üzerinden yönlendirir. Proxy'ler daha hızlıdır çünkü şifreleme hesaplamasını atlar. VPN'ler ise daha güvenlidir çünkü bunu atlamaz.
- OSI katmanı: Proxy = Katman 7 (tek uygulama). VPN = Katman 2-3 (tüm cihaz).
- Şifreleme: Proxy = yerleşik bir şifreleme yok. VPN = ChaCha20-Poly1305 veya AES-256-GCM.
- Hız: Proxy'lerin maliyeti neredeyse yok. WireGuard hızlı bir bağlantıda yaklaşık %4-15 kayıp yaratır. OpenVPN/TCP ise %40-50'ye kadar gidebilir.
- Kill switch: Yalnızca VPN'de bulunur. Tünel koptuğu anda tüm trafiği keser.
- DNS koruması: VPN, DNS sorgularını tünelden geçirir. HTTPS proxy'ler ise sayfa yüklenmeden önce ana bilgisayar adını SNI üzerinden sızdırır.
- Ücretsiz proxy/VPN riski: ICSI/CSIRO, ücretsiz Android VPN uygulamalarının %67'sine üçüncü taraf izleme kütüphaneleri gömüldüğünü ve %84'ünün trafik sızdırdığını tespit etti.
- İkisinin de çözemediği şeyler: Tarayıcı parmak izi (fingerprinting), çerezler ve giriş yaptığınız her hesap.
Proxy Sunucu Nedir?
Proxy sunucu bir aracıdır. Tek bir uygulamadan, genellikle bir tarayıcıdan gelen trafiği alır ve hedefe iletir; bu sırada IP adresinizi kendisininkiyle değiştirir. Görevi bundan ibaret. Uygulama katmanında (OSI Katman 7) çalışır. Ziyaret ettiğiniz site zaten TLS kullanmıyorsa hiçbir şeyi şifrelemez. Yalnızca size yönlendirdiğiniz uygulamayla ilgilenir. Cihazınızdaki diğer her şey, daha önce olduğu gibi internetle konuşmaya devam eder.
| Proxy Türü | Nasıl Çalışır | Tipik Kullanım Alanı |
|---|---|---|
| HTTP proxy | Katman 7'de düz metin HTTP isteklerini iletir | Kurum içi web filtreleme, önbellekleme |
| HTTPS proxy | CONNECT ile TLS tünelleri oluşturur; SNI'yi okur ama içeriği okumaz | TLS korumalı sitelere erişim |
| SOCKS5 proxy | Katman 5 aktarıcısı; protokol bağımsızdır, UDP'yi destekler | Torrent, oyun, genel TCP/UDP tünelleme |
| Transparan proxy | İstemci yapılandırması olmadan trafiği yakalar | ISS düzeyinde önbellekleme, okul/kütüphane filtreleme |
| Konut proxy'si | Trafiği gerçek tüketici IP'leri (çoğunlukla IoT cihazları) üzerinden yönlendirir | Sneaker botları, reklam doğrulama, SEO kazıma |
Burada insanları yanıltan bir nokta var. HTTPS proxy'nin ziyaret ettikleri siteleri gizlediğini düşünüyorlar. Gizlemiyor. Ana bilgisayar adı, el sıkışma (handshake) sırasında, herhangi bir şifreleme yapılmadan önce TLS Server Name Indication (SNI) alanı üzerinden düz metin olarak gider. İnternet servis sağlayıcınız bunu görür. Sizinle proxy arasındaki herkes de görür. Sayfanın içeriğini okuyamazlar ama adres çubuğunu okuyabilirler; insanların gizlediğini sandığı kısım genellikle tam olarak budur.
DNS ise bir diğer sessiz sızıntı kaynağıdır. Proxy'ler çoğunlukla DNS ile ilgilenmez, dolayısıyla işletim sistemi hâlâ internet servis sağlayıcınızın çözümleyicisine "Bu alan adı nerede?" diye sorar. Bu soru tek başına bile durumu anlatır. Ücretsiz proxy ekosistemi ise, nazikçe söylemek gerekirse, pek de dost canlısı değildir. Bu alanda çalışan Android uygulamaları üzerine bir CSIRO araştırması, %16'sının reklam ve izleme amacıyla kullanıcı trafiğine JavaScript enjekte eden şeffaf olmayan proxy'ler barındırdığını, %67'sinin ise üçüncü taraf izleme kütüphaneleri içerdiğini ortaya koydu. Bu tür şeylerde ücretsiz genellikle gerçekten ücretsiz değildir. Envanter sizsiniz.
VPN Nedir?
Sanal Özel Ağ (VPN), tüm cihazınızı şifreli bir tünelle sarar ve her paketi bu tünelden geçirir. Her uygulama. Arka planda çalışan her hizmet. Tarayıcı, e-posta istemcisi, siz bakmazken yapılan sessiz sistem güncellemeleri. Uygulama bazında hiçbir şey yapılandırmazsınız. İşletim sistemi trafiği sanal bir arayüze verir ve VPN istemcisi geri kalanını üstlenir.
Altyapı, insanların beklediğinden daha katıdır. Bağlan'a bastığınızda istemci ve sunucu bir kriptografik el sıkışması yapar. WireGuard, Curve25519 anahtar değişimiyle Noise protokolünü kullanır; OpenVPN ise oturum anahtarlarını belirlemek için bir TLS el sıkışması yapar (çalıştırdığınız sürüme bağlı olarak TLS 1.2 ya da 1.3). Ardından istemci sanal bir ağ arayüzü oluşturur (Linux'ta tun0, macOS'te utun) ve yönlendirme tablosu her şeyi bu arayüze yönlendirmeye başlar. Her paket kapsüllenir, şifrelenir ve sunucuya gönderilir. Sunucu çözer, iletir ve yanıtı geri yollar. Kabloyu izleyen biri yalnızca gidip gelen şifreli veri yığınlarını görür. Konunun temel versiyonunu isterseniz, WireGuard teknik makalesi ayrıntıları adım adım anlatır.
Gerçek bir VPN'i pazarlama amaçlı bir VPN'den ayıran iki özellik vardır. Kill switch, tünel koptuğu anda her baytı engelleyen bir güvenlik duvarı kuralıdır; sunucu çökse, Wi-Fi kopsa, dizüstü bilgisayar uyku moduna geçse de geçerlidir. İstemci yeniden bağlanmaya çalışırken gerçek IP adresinizi sızdırmaz. DNS sızıntı koruması ise diğer özelliktir. DNS sorgularını şifreli tünelden VPN'in kendi çözümleyicisine yönlendirir; böylece internet servis sağlayıcınız sorgulara bakarak gezinme geçmişinizi çıkaramaz. Bu iki özellik olmadan elinizde, ekstra adımları olan ve aylık faturası daha yüksek bir proxy kalır.
VPN ile Proxy Farkı: Temel Teknik Farklar
Proxy sunucu ile VPN arasındaki ayrım üç noktada toplanır: trafiğinizin ne kadarının şifrelendiği, ne kadarının kapsandığı ve sizin ne kadar kolay tespit edildiğiniz. Proxy, tek bir uygulama için IP adresinizi değiştirir. VPN ise tüm cihazı şifreler, DNS'i gizler, WebRTC sızıntılarını engeller ve doğru bir gizleme (obfuscation) katmanıyla birlikte kullanıldığında HTTPS üzerinden haber okuyan biriyle ayırt edilemez görünür.
| Boyut | Proxy | VPN |
|---|---|---|
| Trafik şifreleme | Yok (SOCKS5/HTTP); yalnızca site HTTPS kullanıyorsa TLS | Tam içerik şifrelemesi (ChaCha20-Poly1305 veya AES-256-GCM) |
| Trafik kapsamı | Yalnızca uygulama bazında | Tüm işletim sistemi, tüm uygulamalar ve protokoller |
| IP gizleme | Evet, yapılandırılan uygulama için | Evet, sistem genelinde |
| DNS koruması | Hayır; işletim sistemi internet servis sağlayıcısının çözümleyicisini kullanır | Evet; DNS, VPN üzerinden tünellenir |
| Kill switch | Hayır | Evet (güvenlik duvarı düzeyinde, hata durumunda kapalı) |
| WebRTC sızıntı koruması | Hayır | Evet (doğru yapılandırıldığında) |
| Hız ek yükü | Önemsiz (%1-3) | Protokole bağlı olarak %4-50 |
| Genel Wi-Fi'de MITM koruması | Hayır | Evet |
| Tespit direnci | Düşük; IP itibar veritabanları hızlıca işaretler | Gizleme ile yüksek (Shadowsocks, Obfs4, VLESS) |
| Denetim erişilebilirliği | Neredeyse hiç | Güvenilir sağlayıcılar: Big 4 denetimleri |
| Yargı alanı şeffaflığı | Genellikle belirsiz | Açıklanmış yasal kuruluş ve ülke |
| Tipik maliyet | Ücretsiz ile IP başına aylık 1-5 USD | Bireysel kullanım için aylık 3-12 USD; kendi sunucunuzda kurulumda 5 USD'den başlayan maliyet |
Tespit direnci konusunda iki teknoloji gerçekten birbirinden ayrılır. Açık ve kimlik doğrulaması olmayan bir SOCKS5 proxy aslında bir risktir. IP adresini ve portunu bulan herkes kendi trafiğini bu proxy üzerinden yönlendirebilir; şeffaf kurulumlar ise orijinal IP adresini HTTP başlıklarında memnuniyetle geri verir. VPN gizleme protokolleri tamamen farklı bir oyun oynar. Shadowsocks, Obfs4 ve V2Ray/VLESS tüneli öyle bir biçimde sarar ki derin paket incelemesi (DPI) sıradan HTTPS trafiğine benzer bir şey görür. Bu yüzden bu protokoller VPN trafiğini aktif olarak engelleyen ülkelerde yaygındır; öngörülebilir başlıkları ve iyi haritalanmış IP aralıklarıyla proxy'ler ise önce yakalanır.
Proxy ile VPN Hız Karşılaştırması
Proxy'ler VPN'lerden daha hızlıdır ve bunun nedeni gösterişsizdir: şifrelemeyi atlarlar. Şifre yok, kapsülleme yok, başlık ek yükü yok. VPN ise bunların hepsini her tek paket için yapar; gerçek bir veri akışını zorladığınızda bu yük hızla birikir.
| Çözüm | Şifreleme Ek Yükü | Gecikme Etkisi | En İyi Senaryo |
|---|---|---|---|
| HTTP/SOCKS5 proxy | Yok | +5-15 ms (bir ek atlama) | Yüksek hacimli kazıma, coğrafi QA testi |
| WireGuard VPN | Düşük (çekirdek alanında ChaCha20) | +10-20 ms; %4-15 verim kaybı | Hızlı bağlantılarda genel amaçlı gizlilik |
| OpenVPN/UDP | Orta (kullanıcı alanında AES) | +20-40 ms; %20-35 verim kaybı | Uyumluluğun öncelikli olduğu dağıtımlar |
| OpenVPN/TCP | Yüksek (TCP üzerinde TCP çöküşü) | +50-100 ms; %40-50 verim kaybı | Yalnızca son çare güvenlik duvarı aşımı |
| Tor | Çok yüksek (3 atlamalı soğan yönlendirme) | +200-1000 ms; %80-95 verim kaybı | Hızdan çok anonimlik |
Bu rakamlar teorik değil. Hakemli bir kıyaslama, aynı VMware ortamında WireGuard'ın TCP verimini 210,64 Mbps, OpenVPN'in ise 110,34 Mbps olarak ölçtü; yani neredeyse iki katı. 1 Gbps'lik bir hatta bağımsız testler, WireGuard'ın birden fazla coğrafi bölgede OpenVPN'den yaklaşık 4 kat hızlı çalıştığını gösterdi. OpenVPN/TCP rakamının arkasında belirli bir ad var: TCP üzerinde TCP çöküşü. Bir TCP bağlantısını başka bir TCP bağlantısının içine tünellediğinizde, her iki katman da kendi yeniden iletim zamanlayıcısını çalıştırır. Tek bir düşen paket her iki katmanın da yeniden iletim yapmasına neden olur. Gecikme artar, verim çöker ve sistem kendi kendini yer.
Yavaş bağlantılar tüm bunları gizler. Darboğazınız 30 Mbps'lik bir DSL hattıysa VPN şifreleme yükü yokmuş gibi kalır. 1 Gbps'lik bir fiber hatta ise bunu hissedersiniz. Yani işiniz fiyat sayfalarını taramak için dönen konut IP'leri kullanmaksa ve şifreleme tehdit modelinizin bir parçası değilse, proxy açık tercihtir.
VPN ile Proxy Farkı: Gizlilik Karşılaştırması
VPN ile proxy farkı tek bir noktaya dayanır: proxy, IP adresinizi eriştiğiniz siteden gizler; VPN ise trafiğinizi internet servis sağlayıcınızdan (ISS) ve yerel ağdan da gizler. Bunun ötesinde her şey, kullandığınız günlük tutma politikasına, yargı alanına ve siz başlamadan önce karşınızdakinin sizin hakkınızda zaten neler bildiğine bağlıdır.
| Tehdit | Proxy | VPN | Hiçbiri Çözmez |
|---|---|---|---|
| ISS ziyaret edilen alan adlarını görür | DNS + SNI ile açığa çıkar | Şifrelidir | - |
| ISS trafik içeriğini görür | HTTP'de düz metin; yalnızca HTTPS'de güvenli | Her zaman şifrelidir | - |
| Açık Wi-Fi'da MITM | Savunmasız | Korumalı | - |
| DNS sorgusu açığa çıkması | ISS çözümleyicisini kullanır | Tünellenir | - |
| Tarayıcı parmak izi çıkarma | - | - | Canvas, yazı tipleri, WebGL sizi tanımlar |
| Çerez takibi | - | - | Oturumlar arasında kalıcıdır |
| Oturum açılmış hesap kimliği | - | - | IP'niz ne olursa olsun Google sizi tanır |
Denetimler, gizlilik iddialarının kanıtlanıp kanıtlanmadığını ya da sessizce çöktüğünü ortaya koyar. Ciddi VPN sağlayıcıları, sunucu yapılandırmalarını, çalışan erişim politikalarını ve olay kayıtlarını incelemesi için Deloitte, KPMG, Cure53, PwC ve Securitum gibi bağımsız firmalara ödeme yapar. Deloitte, 2025 sonu itibarıyla NordVPN'i altı kez denetlemiştir. KPMG en son 2025 Şubat ayında ExpressVPN'i denetlemiş, Cure53 ise ayrıca Lightway protokolünü incelemiştir. Cure53 ayrıca Mullvad ve Proton VPN'i de denetler. Ticari proxy pazarında bunun gibi bir şey yoktur: anlamlı şeffaflık raporları yoktur, gerçek denetimler yoktur. Ücretsiz Android VPN uygulamaları üzerine yapılan CSIRO araştırması, uygulama mağazası açıklamalarının aksine, trafiğin %84'ünün sızdığını ve %18'inin hiç şifreleme kullanmadığını ortaya koymuştur.
Yargı alanı, insanların düşündüğünden daha önemlidir. Her VPN sağlayıcısı bir ülkenin yasalarına tabidir. ABD merkezli bir sağlayıcıya Ulusal Güvenlik Mektubu gönderilebilir ve susturma emri verilebilir. İsviçreli bir sağlayıcı ise Posta ve Telekomünikasyon Gözetimi Federal Yasası (BÜPF) kapsamında çalışır; bu yasa yalnızca mahkeme kararıyla hedefli ifşaya izin verir. Bu, AB veya ABD'nin toplu veri saklama uygulamalarından daha dardır ama hiç yoktan iyi değildir. Ayrıca hiçbir araç kalıcı kimliği çözmez. Herhangi bir VPN üzerinden Gmail'e giriş yaptığınızda Google yine sizi tanır. Tarayıcı parmak iziniz (canvas, yazı tipleri, WebGL), IP adresiniz değiştiğinde neredeyse hiç değişmez.
Proxy mi VPN mi Kullanmalısınız?
Büyük hacimde IP rotasyonuna ihtiyacınız varsa ve işiniz için şifreleme önemli değilse proxy kullanın. Veri iletimini korumanız veya etkinliğinizi ISS'nizden uzak tutmanız gerekiyorsa VPN kullanın. Ayrım budur; geri kalan her şey ayrıntıdır.
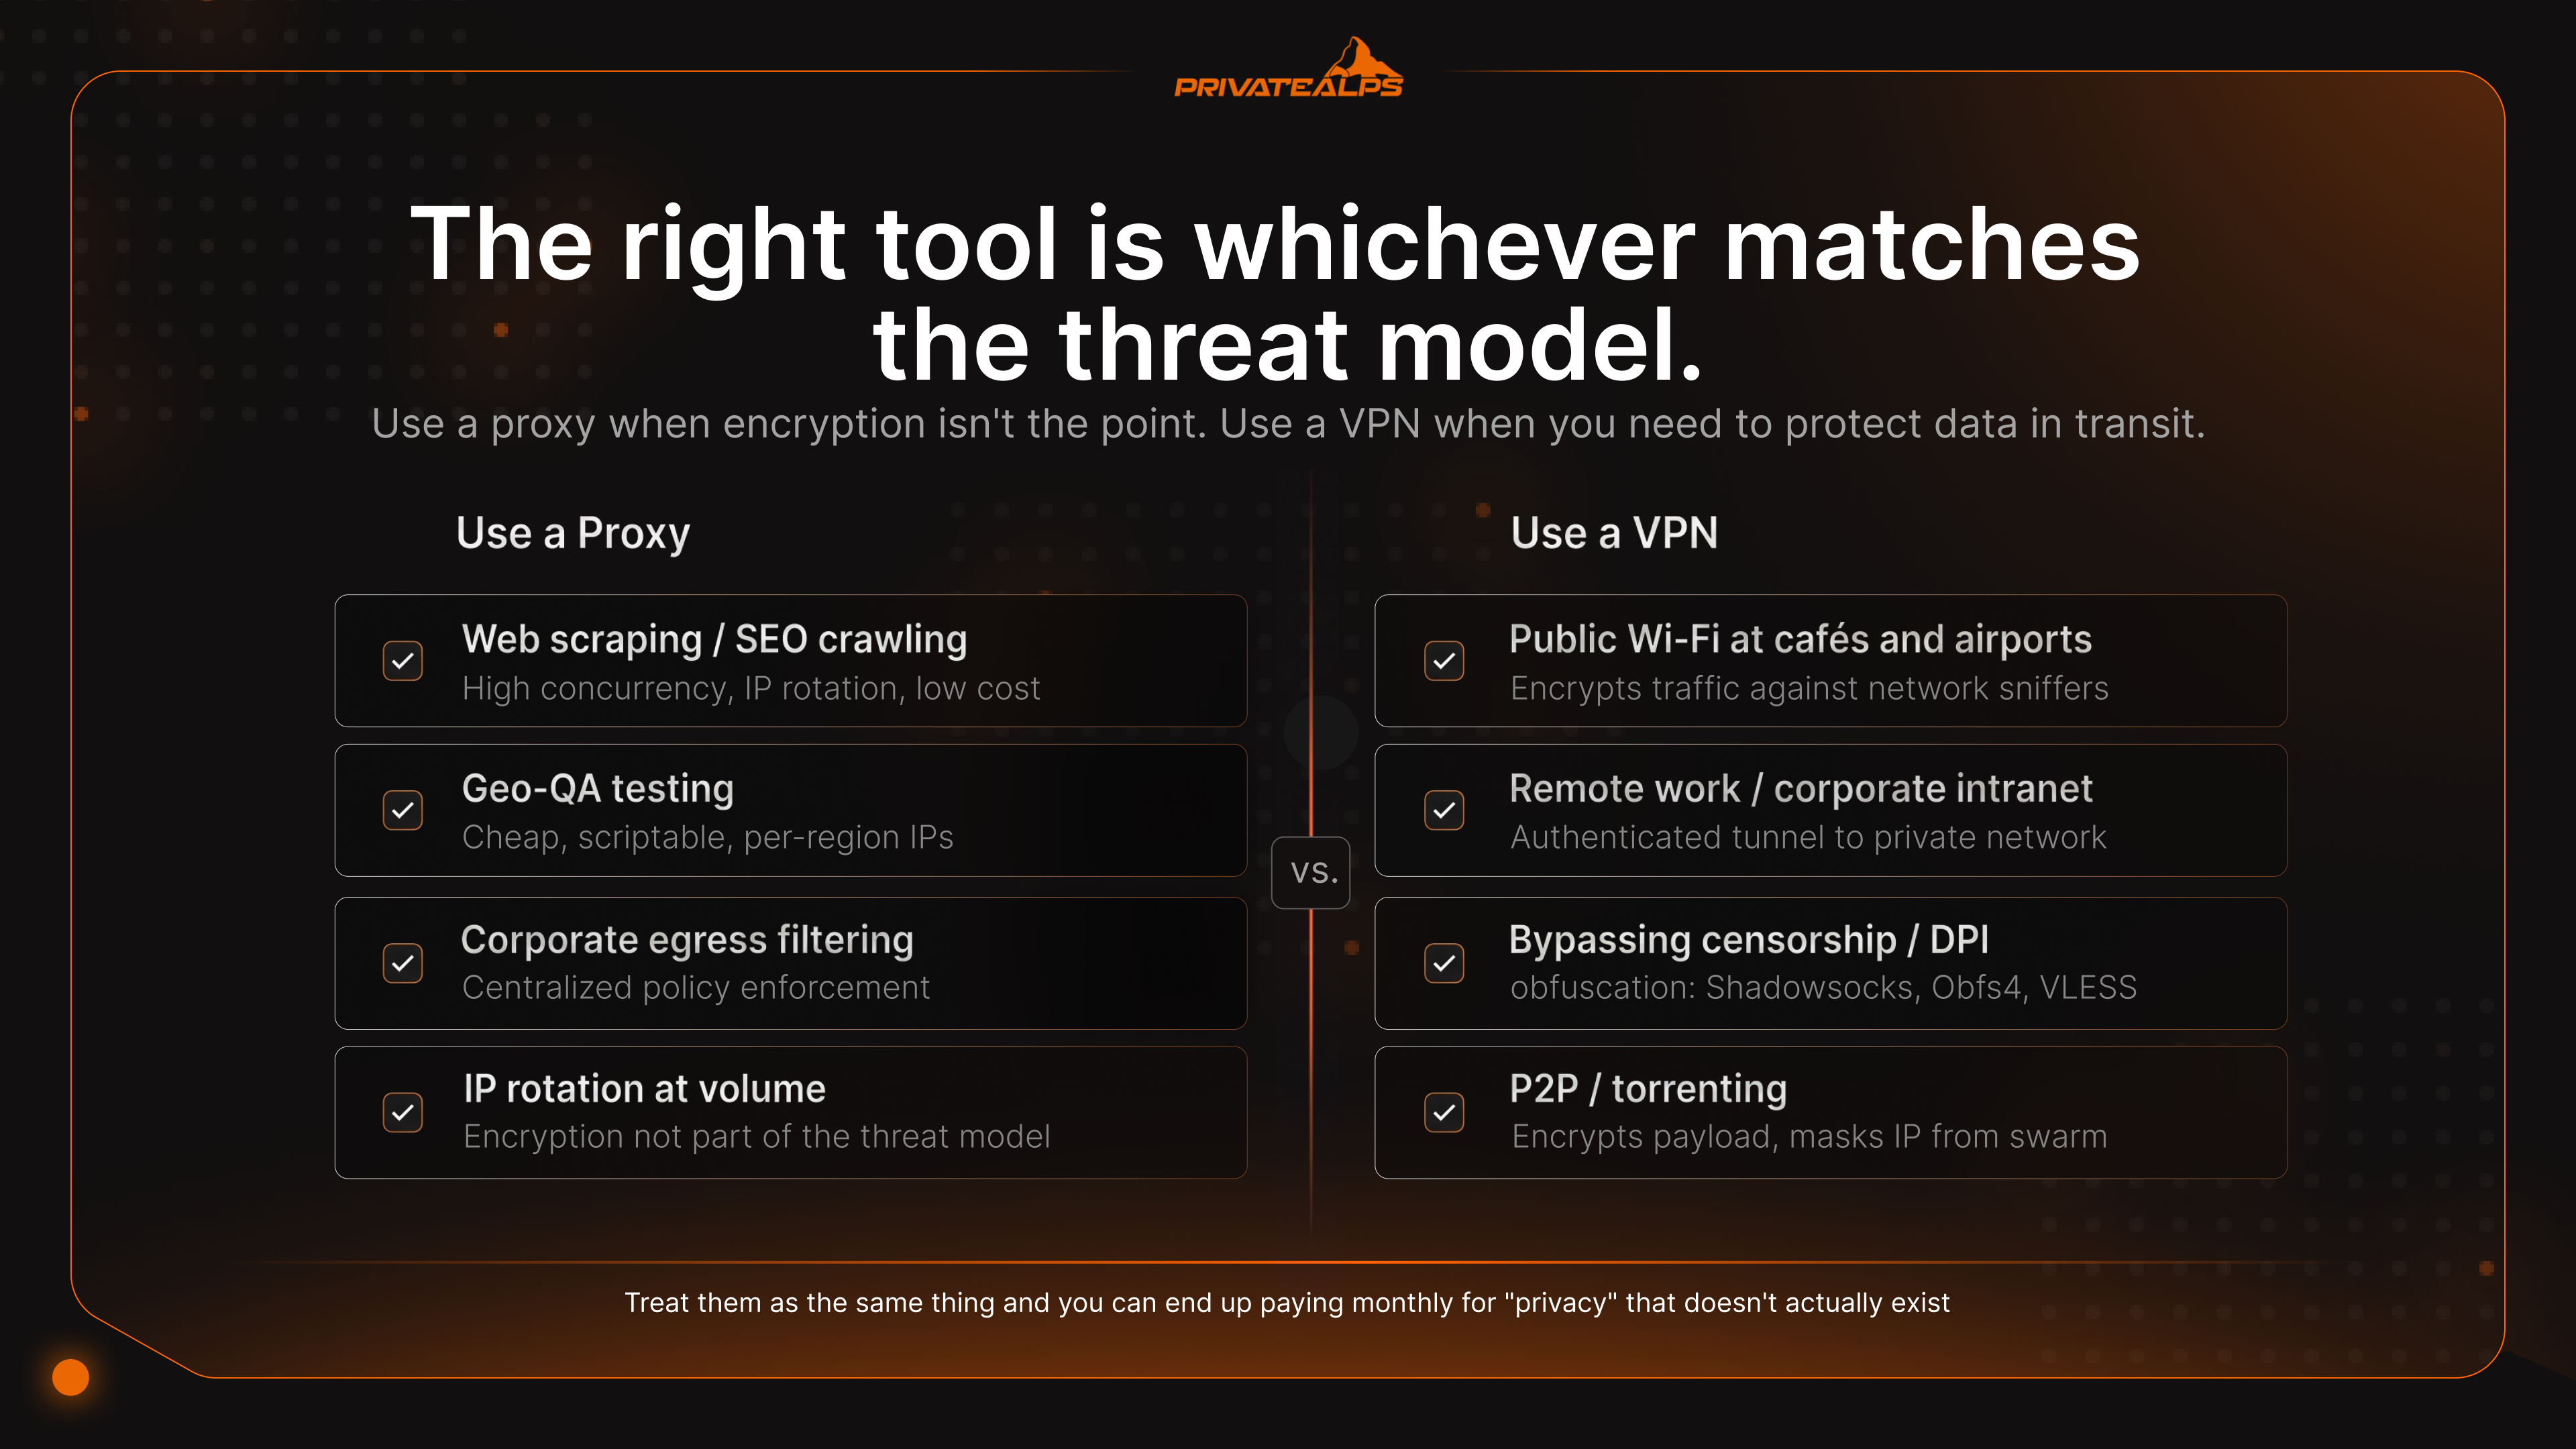
| Senaryo | Önerilen Araç | Neden | Çözmediği Konular |
|---|---|---|---|
| Kafe veya havalimanında açık Wi-Fi | VPN | Trafiği ağ dinleyicilerine karşı şifreler | Oltalama, zararlı indirmeler |
| Uzaktan çalışma / kurumsal intranet | VPN | Özel ağa kimlik doğrulamalı tünel sağlar | Uç nokta ele geçirilmesi |
| Web kazıma / SEO taraması | Dönen proxy havuzu | Yüksek eşzamanlılık, IP rotasyonu, düşük maliyet | Site parmak izi çıkarma, JS doğrulamaları |
| Yayın coğrafi kısıtlamaları | VPN (konut IP'li veya yayın için optimize) | IP itibar kontrollerini proxy'lerden daha iyi aşar | Hesap düzeyindeki coğrafi kilitler |
| Devlet sansürünü / DPI'yi aşma | Gizleme özellikli VPN (Shadowsocks, Obfs4, VLESS) | Tüneli HTTPS gibi gösterir | Hedefli uç nokta gözetimi |
| P2P / torrent | Kill switch özellikli VPN | Yükü şifreler, IP'yi sürüden gizler | Kötü niyetli eşler, telif hakkı tacirleri |
| Güvenilmeyen ağda geliştirici/sistem yöneticisi | VPN | SSH/RDP oturumlarını ve API belirteçlerini korur | Ele geçirilmiş kimlik bilgileri |
| Coğrafi QA testi (reklamlar, fiyatlandırma) | Proxy | Ucuz, betiklenebilir, bölge başına IP | Oturum açmış kullanıcı davranışı |
| Kendi barındırdığınız özel altyapı | Kendi barındırdığınız WireGuard VPN | Sağlayıcıya duyulan güven değişkenini ortadan kaldırır | Sunucunun ele geçirilmesi |
| Kurumsal web filtreleme / çıkış | İleri proxy (Squid, Zscaler) | Merkezi politika uygulaması, içerik incelemesi | DoH üzerinden şifreli veri sızdırma |
Yayın algılama, kendi içinde küçük bir silahlanma yarışıdır. Netflix, BBC iPlayer ve diğerleri, her IP'yi konut, iş, hosting veya VPN olarak etiketleyen IP itibar veritabanlarına dayanır; bunların başında MaxMind GeoIP2 ve IPQualityScore gelir. Ticari proxy'ler neredeyse her zaman hosting aralıklarında bulunur. Veritabanları bunları anında yakalar. Konut veya yayın için optimize sunucu havuzları işleten VPN sağlayıcıları, tüketici ISS'lerinden IP kiralar ve bunlar arasında döner. Bu yüzden VPN trafiği genellikle geçerken, bir proxy "Bu içerik bölgenizde mevcut değil" şeklinde nazik bir sayfayla karşılaşır.
VPN Algılama ile Proxy Algılama: Servisler Bunları Nasıl Ayırt Eder?
Algılama sistemleri bağlantınızı beş parmak izine göre karşılaştırır: ASN itibarı, TLS hash'leri, DNS tutarlılığı, başlık sızıntısı ve paket zamanlaması. Proxy'ler bu kontrollerin daha fazlasında başarısız olur, çünkü imzaları daha basittir ve listelenmesi daha kolaydır. VPN'ler daha uzun süre gizli kalır, çünkü yakalanacak pek bir şey yoktur.
| Algılama Yöntemi | Proxy Savunmasız mı? | VPN Savunmasız mı? | Atlatma Çözümü |
|---|---|---|---|
| ASN / IP itibarı (MaxMind, IPQS) | Evet - hosting ASN'leri işaretlenir | Kısmen - bilinen VPN aralıkları işaretlenir | Konut IP'leri veya yeni alt ağlar |
| TLS parmak izi çıkarma (JA3/JA3S hash) | Evet - HTTP proxy'leri istemci TLS'ini açığa çıkarır | Kısmen - bazı VPN istemcilerinin ayırt edici JA3'ü vardır | uTLS, tarayıcıyla eşleşen parmak izleri |
| DNS uyuşmazlığı (IP bölgesi ≠ DNS bölgesi) | Evet - işletim sistemi DNS'i sızdırır | Hayır - tünellenmiş DNS uyuşmazlığı önler | VPN üzerinden DNS |
| HTTP başlık sızıntısı (X-Forwarded-For) | Evet - şeffaf proxy'ler kaynak IP'yi sızdırır | Hayır - başlıklar çıkışta yeniden oluşturulur | Yalnızca anonim-elit proxy kullanın |
| Derin Paket İncelemesi (DPI) | Evet - düz proxy trafiği tanımlanabilir | Kısmen - standart VPN protokolleri algılanabilir | Gizleme: Shadowsocks, Obfs4, VLESS |
Proxy'ler neden daha hızlı yakalanır? Daha fazla üst veri sızdırırlar. IP aralıkları kataloglanmıştır. TLS el sıkışmaları ayırt edicidir. Şeffaf mod açıkken HTTP başlıkları, kaynak IP'yi sessizce içerir. VPN'ler ise daha sessizdir: VPN trafiğine bakan DPI, parmak izi çıkarılabilecek protokol alanlarını değil, yalnızca şifreli veri bloklarını görür. Gizleme, geriye kalanı kapatır. Çin anakarasında yaygın olarak kullanılan Shadowsocks ve V2Ray/VLESS, tüneli istatistiksel olarak HTTPS'ten ayırt edilemez hale getirir. Standart VPN protokollerini engelleyen sansür altyapısı, bunları normal web trafiğinden ayıramaz.
VPN ve Proxy'yi Birlikte Kullanabilir Misiniz?
Evet. Belirli işler için bu meşru bir kurulumdur, ancak DNS karmaşıklığını da beraberinde getirir ve çoğu kişinin buna uğraşmaması gerekir. Yanlış yapılandırılmış bir zincir, tek ve doğru kurulmuş bir tünelden daha fazla sızdırır.
Tarayıcı SOCKS5 + işletim sistemi düzeyinde VPN. Sistem düzeyinde bir VPN çalıştırın, ardından Firefox veya Chrome'u bir SOCKS5 proxy'sine yönlendirin. Tarayıcı trafiği proxy IP'si üzerinden çıkar. Diğer her şey (e-posta, sistem servisleri, arka plan uygulamaları) VPN üzerinden çıkar. Neredeyse kimsenin bahsetmediği bir ayrıntı var: Firefox'ta network.proxy.socks_remote_dns ayarını açın; aksi halde DNS sorguları proxy'yi atlar ve VPN üzerinden sızar. Bu da parmak izi araçlarının hemen fark ettiği bölgesel bir uyuşmazlık yaratır.
VPN'den proxy'ye zincir. Önce VPN'e bağlanın, ardından tarayıcı trafiğini çıkış tarafındaki bir proxy üzerinden gönderin. Hedef, proxy IP'sini görür. VPN sağlayıcısı, bir proxy'ye bağlandığınızı görür ama bunun içinden geçen hiçbir şeyi okuyamaz. Hem şifreleme hem de konut IP rotasyonu gerektiren kazıma işlerinde yaygındır.
Kurumsal çıkışta proxy'den VPN'e. Kurumlar bunu sürekli yapar. Giden trafik, içerik incelemesi ve politika uygulaması için bir ileri proxy'den (Squid, Zscaler) geçer; proxy de şube-merkez tünelleme için bir VPN ile iletişim kurar. Düzenlemeye tabi her alanda standart mimaridir.
VPN üzerinden Tor en yüksek gizlilik isteyen versiyondur: önce VPN, üstüne Tor. Veri aktarım hızı %80 veya daha fazla düşer. Anonimlik özellikleri ise belirgin biçimde iyileşir.
Özet
Herhangi bir VPN ile proxy karşılaştırmasının temel ayrımı şudur: proxy, tek bir uygulama için IP adresinizi değiştirir; VPN ise cihazınızın gönderdiği her şeyi şifreler ve tünelden geçirir. Tehdit modeliniz coğrafi kısıtlama veya tek bir uygulamadaki IP tabanlı hız sınırlamasıysa ve şifreleme önemli değilse proxy'yi seçin. ISS'nizden gizlilik, düşmanca bir ağda güvenlik veya sistemdeki her uygulamanın kapsanması gerekiyorsa VPN'i seçin. VPN ile proxy arasındaki fark, anonimliği yine de çözmez: parmak izi çıkarma, çerezler ve hesap girişleri IP'ler arasında sizi takip etmeye devam eder. Gerçekten işe yarayan tek yapısal değişiklik, VPN'inizi kontrol ettiğiniz altyapıda kendiniz barındırmaktır. PrivateAlps gibi sağlayıcılar, üçüncü taraf güven değişkenini zincirden tamamen çıkarır.
Kendi VPN'inizi İsviçre Altyapısında Çalıştırın
VPN'inizi kendiniz barındırmak hesabı değiştirir. Sağlayıcının kendisi olursunuz. Var olan tek kayıtlar, sizin yazdıklarınızdır. Hiçbir üçüncü taraf, hiç görmediği trafik için celbedilmez. PrivateAlps, İsviçre veri merkezlerinde barındırılan bir OpenVPN hizmeti sunar: AES-256 şifreleme, katı sıfır kayıt politikası, P2P izni ve 10G uplink üzerinde bant genişliği kısıtlaması yok. Hizmet, revDSG (Revize Edilmiş Federal Veri Koruma Yasası) ve BÜPF hedefli ifşa çerçevesi kapsamında çalışır; kanun uygulayıcıların erişimi, adı belirli bir kişiyle bağlantılı mahkeme kararı gerektirir. AB veya ABD'nin toplu veri saklamasından daha dardır. Mutlak bir bağışıklık değildir, ama tüketici VPN sağlayıcısından satın almaya kıyasla yapısal olarak farklı bir güven modelidir.
SSS
VPN ile proxy arasındaki fark nedir?
VPN ile proxy arasındaki fark üç noktaya iner: neyin şifrelendiği, neyin kapsandığı ve DNS'e ne olduğu. VPN, cihazınızın gönderdiği her baytı şifreler ve işletim sistemi düzeyinde yönlendirir. Proxy ise tek bir uygulamanın trafiğini yeniden yönlendirir ve kendi başına hiçbir şeyi şifrelemez. Proxy ile VPN arasındaki fark, yalnızca bir IP değiştirmekle kalmayıp ISS'nizden etkinliğinizi gizlemeye çalıştığınız anda en çok önem kazanır.
Proxy, VPN'den daha güvenli midir?
Hayır. VPN, proxy'nin sunmadığı üç şey sunar: şifreleme, kill switch ve tünellenmiş DNS. Ücretsiz proxy'ler özellikle sorunludur; ICSI/CSIRO araştırması, ücretsiz VPN/proxy uygulamalarının %16'sının kullanıcı trafiğine aktif olarak JavaScript enjekte ettiğini bulmuştur.
Proxy IP adresinizi gizleyebilir mi?
Yalnızca proxy'yi kurduğunuz uygulama için IP'nizi gizler. Başka hiçbir şey için gizlemez. Ayrıca HTTPS proxy'ler, el sıkışma sırasında şifrelenmemiş TLS SNI alanı üzerinden hedef ana bilgisayar adını yine de sızdırır. Yani tam olarak bu nokta hakkında proxy ile VPN arasındaki farkı soruyorsanız: VPN DNS'i de tünelden geçirir; bu yüzden ISS'niz bir proxy üzerinden hangi siteleri ziyaret ettiğinizi hâlâ görebilirken, bir VPN üzerinden göremez.
VPN proxy gibi çalışır mı?
İkisi de görünen IP'nizi sunucunun IP'siyle değiştirir; dolayısıyla yüzeyde birbirlerine benzerler. VPN ise bir adım ileri gider: trafiği ağ katmanında şifreler, cihazdaki her uygulamayı kapsar ve DNS'i tünel üzerinden yönlendirir. Proxy ise uygulama bazlıdır, varsayılan olarak şifrelenmez ve yalnızca IP'yi değiştirmekle yetinir.
SOCKS5 proxy nedir ve VPN'den nasıl farklıdır?
SOCKS5, rastgele TCP ve UDP trafiğini işleyen bir Katman 5 proxy protokolüdür. Bu nedenle torrent, oyun ve düz HTTP olmayan her şey için popülerdir. Yapamadığı ise hiçbir şeyi şifrelemektir. VPN size hem yeniden yönlendirmeyi hem de kriptografiyi sağlar. SOCKS5 ise yalnızca yeniden yönlendirmeyi sağlar.
Yayın servisleri proxy'leri ve VPN'leri engeller mi?
İkisini de engeller, ancak eşit ölçüde değil. Algılama, MaxMind GeoIP2 ve IPQualityScore gibi IP itibar veritabanları üzerinden yapılır. Proxy'ler neredeyse her zaman işaretlenmiş hosting ASN'lerinden gelir, bu yüzden hızla yakalanırlar. Konut IP'li sunucu havuzları kullanan VPN sağlayıcıları genellikle daha uzun süre fark edilmeden kalır, çünkü IP'leri sıradan tüketici bağlantılarına benzer.
Proxy mi VPN mi daha hızlıdır?
Büyük farkla proxy. Hiçbir şeyi şifrelemez. WireGuard genellikle veri aktarım hızının %4-15'ini, OpenVPN/UDP %20-35'ini, OpenVPN/TCP ise TCP üzerinde TCP çöküşü ortaya çıktığında %40-50'sini kaybettirebilir.
VPN ve proxy'yi aynı anda kullanabilir miyim?
Evet. En yaygın profesyonel kurulum, tarayıcıda çalışan bir SOCKS5 proxy'nin sistem genelinde bir VPN'in üzerinde çalışmasıdır; böylece tarayıcı kimliği diğer trafiğinizden yalıtılmış olur. Dikkat edilmesi gereken bir nokta var: DNS çözümlemesinin proxy'de gerçekleştiğinden emin olun (Firefox'ta bu, network.proxy.socks_remote_dns ayarıdır). Aksi halde, parmak izi araçlarının yakalayacağı bir DNS uyuşmazlığı oluşturursunuz.
Log tutmayan VPN nedir ve proxy de aynı güvenceyi sunar mı?
Log tutmayan bir VPN, bağlantı meta verilerini, IP zaman damgalarını ya da tarama kayıtlarını saklamaz. Ancak bu iddianın bir anlamı olması için Deloitte, KPMG veya Cure53 gibi bağımsız bir denetçinin bunu gerçekten incelemiş ve doğrulamış olması gerekir. Ticari proxy sağlayıcılarında bu düzeyde bir standart yoktur. Proxy'lerin log tutmama iddiaları temelde doğrulanamaz.
VPN ile proxy farkı: VPN, proxy'den daha mı iyi?
Bu, ne yaptığınıza bağlıdır. Gizlilik, herkese açık Wi-Fi ağlarında güvenlik ve DPI tabanlı sansürü aşma konularında VPN daha üstündür. Yüksek hacimli web veri kazıma, coğrafi konuma dayalı QA testleri ve kurumsal çıkış filtreleme konularında ise proxy öne çıkar. VPN ile proxy sunucusu arasındaki fark işlevseldir, hiyerarşik değildir. Doğru araç, pazarlama sayfasındaki madde işareti sayısı fazla olan değil, tehdit modelinize uyan araçtır.
