


Linux Shell Nedir: Özellikler, Türler ve Farklar

Linux shell, sizinle çekirdek (kernel) arasında yer alır. Siz bir komut yazarsınız. Shell, ne kastettiğinizi anlamaya çalışır. Asıl işi çekirdek yapar. Kağıt üzerinde sıkıcı görünür. Ama geçen hafta RHEL üzerinde sorunsuz çalışan bir dağıtım script'i, bugün Ubuntu'da gizemli biçimde bozulduğunda, sabah 02:00'de bu sıkıcılık pek de sıkıcı olmaz. Linux'ta shell nedir sorusu tam da bu noktada teorik olmaktan çıkar ve uykunuza mal olmaya başlar.
Yeterince açık söylenmeyen bir nokta var. "Shell" kelimesi birbirinden oldukça farklı iki işi tanımlamak için kullanılır. Birincisi, SSH üzerinden içinde çalıştığınız etkileşimli ortamdır: komut satırınız, sekme ile tamamlama ve komut geçmişi. İkincisi ise açılışta, cron ile veya bir systemd unit'i içinde script'lerinizi çalıştıran yapıdır. Bu ikisinin aynı program olması gerekmez. Debian ve Ubuntu'da bunlar aynı değildir ve bu durum insanları şaşırtır. Linux'ta shell nedir sorusunun dürüst cevabı, bu rollerden hangisini kastettiğinize bağlıdır. Beklenmedik durumların çoğu bu iki rol arasındaki boşlukta ortaya çıkar.
Bunu mesleki olarak yapıyorsanız (sistem yöneticisi, DevOps ya da bu yıl hangi unvanla anılıyorsanız), seçimin sonuçlarını kişisel olarak hissedersiniz. Ubuntu'da bir script'in en üstünde #!/bin/sh varsa, o script Bash ile değil, Dash ile çalışır. Bu durumda güzel [[ ]] testiniz, oluşturduğunuz dizi ya da süreç yerine koyma (process substitution) yapınız çalışmaz. Bazen script yüksek sesle çöker. Bazen de yanlış bir şey yapıp sessizce devam eder.
Bu Linux shell rehberi çoğunlukla ikinci duruma odaklanır. Shell'lerin komutları nasıl işlediğini, başlıca Linux shell türlerinin sunucuda hangi noktalarda ayrıştığını, ihtiyaç duymadan önce bilmeye değer script ve güvenlik konularını ele alacağız. Ayrıca birisi hangi iş için hangi shell'in kullanılması gerektiğini sorduğunda net bir cevap vereceğiz.
Yapay Zeka Özeti
Linux'ta bir shell, yazdığınız komutu okur, ayrıştırır ve gerçekte kastettiğiniz işi yapması için çekirdeğe iletir: bir dosyayı açmak, bir süreç başlatmak ya da ağ üzerinden veri göndermek. İnsanlar bu iki farklı kategoriyi bir araya getirip ikisine de shell der. Bir yanda CLI shell'leri vardır (Bash, Zsh, Fish, Dash, sh, Ksh, Csh ailesi). Diğer yanda GNOME Shell ya da KDE Plasma gibi grafik ortamlar bulunur. Grafik ortamlar pencereleri yönetir, CLI shell'leri ise komutları çalıştırır. Sunucu işleri ikinci gruptaki araçlarla yapılır. Çoğu sunucu dağıtımında varsayılan olarak Bash gelir. Ancak Debian ve Ubuntu'da /bin/sh, Dash'tir. Dash, sistemin script'ler için kullandığı, daha küçük ve daha hızlı bir shell'dir, çünkü açılış süresinden gerçek bir kazanç sağlar.
Önemli noktalar:
- Bash, çoğu Linux sunucu dağıtımında varsayılan kullanıcı shell'idir.
- Dash, yaklaşık 4 kat daha hızlı başlar ve Debian ile Ubuntu'da /bin/sh olarak çalışır (Arch Wiki).
- /etc/shells, sistemin giriş shell'i olarak kabul ettiği shell'lerin listesidir.
- echo $SHELL, varsayılan giriş shell'inizi gösterir. echo $0 ya da ps -p $$ ise o anda gerçekte çalışan shell'i gösterir.
- POSIX uyumluluğu, "bu script taşınabilir" ile "bu script taşınabilir değil" arasındaki çizgidir.
- Zsh, Catalina (10.15) sürümünden itibaren macOS'in varsayılan shell'idir.
- Fish, herhangi bir kurulum gerektirmeden otomatik öneriler ve sözdizimi vurgulama sunan tek yaygın shell'dir.
- rbash, erişimi kısıtlanmış hesaplar için frenleri devreye alınmış Bash'tir.
Linux'ta Shell Nedir?
Linux'ta shell, metin girdisini çekirdeğin gerçekten işleyebileceği bir şeye dönüştüren katmandır. ls ve grep gibi komutların sıradan programlar olarak yaşadığı kullanıcı alanı (user space) ile ayrıcalıklı işlemlerin gerçekleştiği çekirdek alanı (kernel space) arasında yer alır. Dosya okuma, süreç başlatma ve ağ kartıyla iletişim bu alanda gerçekleşir. Shell olmasaydı içeri girmenin bir yolu olmazdı. Elinizde bir çekirdek olurdu ama kapısını çalacağınız bir kapı olmazdı.
Her modern shell, Enter tuşuna bastığınızda neredeyse aynı adımları izler:
- Okuma: Shell, terminalinizden ya da çalıştırdığı script'ten bir satır alır.
- Parçalama ve ayrıştırma: Satır kelimelere, operatörlere (|, >, &) ve ayrılmış anahtar kelimelere bölünür.
- Genişletme: Yerine konulması gereken her şey yerine konur. Değişkenler ($HOME), joker karakterler (*.log) ve komut yerine koymalar ($(date)) bu aşamada işlenir.
- Çözümleme: Shell, ikili dosyayı $PATH içinde arar ya da komutun yerleşik (built-in) olduğunu fark edip aramayı atlar.
- Çalıştırma: fork() yeni bir alt süreç oluşturur. execve() ise bu süreç içine programı yükler.
- Bekleme ve raporlama: Üst shell, alt süreç bitene kadar bekler, çıkış kodunu ($?) alır ve size komut satırını geri verir.
Shell seçiminin asıl etkisini hissettirmeye başladığı yer, kullanıcı alanı ile çekirdek alanı arasındaki çizgidir. Shell, orkestra şefi gibidir. Komutları ayrıştırır, genişletir, yönlendirir ve neyin çağrılacağına karar verir. Çekirdek ise hiçbir sıradan programın doğrudan yapmasına izin verilmeyen ayrıcalıklı işleri yürütür. Shell değiştirdiğinizde ayrıştırma kurallarını ve genişletme davranışını değiştirmiş olursunuz. Çekirdeğin davranışı ise hiç değişmez. Kuralları ayrıntılı olarak öğrenmek isterseniz, herkesin başvurduğu kaynak GNU Bash Reference Manual belgesidir.
Linux Shell'in Temel Özellikleri
Her modern shell aynı araç setini sunar. Temel yapılar büyük ölçüde aynıdır. Asıl fark, bu araçları ne sıklıkla kullandığınızdadır. Dizüstü bilgisayarınızda bir yol için ara sıra sekme ile tamamlama kullanabilirsiniz. Sunucuda ise iş boru hatları (pipeline) içinde geçer. Bir uyarıyı tetikleyen tam 502 artışını bulmak için sabah 03:00'te iki günlük logları taramak zorunda kalabilirsiniz. Bu teorik bir durum değildir. Sunucu işlerinin büyük bölümü tam olarak budur.
| Özellik / Bileşen | Ne Yapar | Pratik Sunucu Örneği |
|---|---|---|
| Komut geçmişi | Çalıştırılan komutları geri çağırma ve denetim için ~/.bash_history içinde saklar. | Bir olaydan sonra history ile yönetici oturumunun adli incelemesi. |
| Sekme ile tamamlama | Tab tuşuyla komutları, yolları ve argümanları tamamlar. | /var/lib/postgresql/ altındaki uzun yollarda daha hızlı gezinme. |
| Boru hattı (|) | Bir sürecin stdout çıktısını bir sonraki sürecin stdin girdisine gönderir. | Log ayıklama için journalctl -u nginx | grep 502 | awk '{print $1}'. |
| G/Ç yönlendirme (>, >>, <, 2>&1) | Standart akışları dosyalara ya da dosyalardan yönlendirir. | Tüm çıktıyı yakalamak için ./backup.sh > /var/log/backup.log 2>&1. |
| Ortam değişkenleri | Kodu değiştirmeden süreç davranışını yapılandırır. | systemd tarafından bir unit dosyasına enjekte edilen DATABASE_URL=.... |
| Shell scripting | Bir dosyadan sıralı komutları çalıştırır. | Her gece logları döndüren /etc/cron.daily/logrotate. |
| İş kontrolü (&, fg, bg, jobs) | Süreçleri arka plana alır, ön plana getirir ve listeler. | Bakım penceresinde & ile başlatılan uzun süreli rsync yansıtması. |
| Takma adlar (alias) | Sık kullanılan komutlar için özel kısa adlar. | Tekrarlayan konteyner işleri için alias dc='docker compose'. |
| İstem (prompt) | Kullanıcıyı, sunucuyu, yolu ve çıkış durumunu gösteren PS1 ayarı. | Yanlış sunucuda rm -rf çalıştırmayı önlemek için renkli sunucu öneki. |
| Yerleşik komutlar (built-in) | cd, export, read, set gibi fork() kullanmadan çalışan iç komutlar. | Hata anında sert durması için set -euo pipefail. |
Boru hatları ve yönlendirme, hiç bırakmayacağınız kısımlardır. Her izleme hattı, her log ayıklama script'i ve "Postgres saat 04:00'te neden yeniden başladı" türündeki her inceleme, sonunda boru zincirlerine ve birkaç yönlendirmeye indirgenir. Örneğin journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn gibi bir komut basit görünür, ama öyle değildir. Birbirinden tamamen farklı olaylarda yıllarca yeniden kullanacağınız bir kalıptır. Bu kalıp işe yarar, çünkü shell, tek amaçlı küçük programları hiçbirinden büyük bir bütüne dönüştürür. Unix felsefesi, onlarca yıl sonra bile şaşırtıcı biçimde ayakta kalmaktadır.
Linux'ta Shell Türleri
Shell dünyası, insanların sürekli karıştırdığı iki geniş kategoriye ayrılır. CLI shell'leri bu rehberin asıl konusudur: Bash, Zsh, Fish, Dash, Ksh ve Csh ailesi. Bu shell'ler komutları yorumlar, script'leri çalıştırır ve işleri yönetir. GNOME Shell veya KDE Plasma gibi grafik shell'ler ise masaüstü ortamını yönetir. Sunucu altyapısı tamamen CLI tipindeki shell'lerle çalışır.
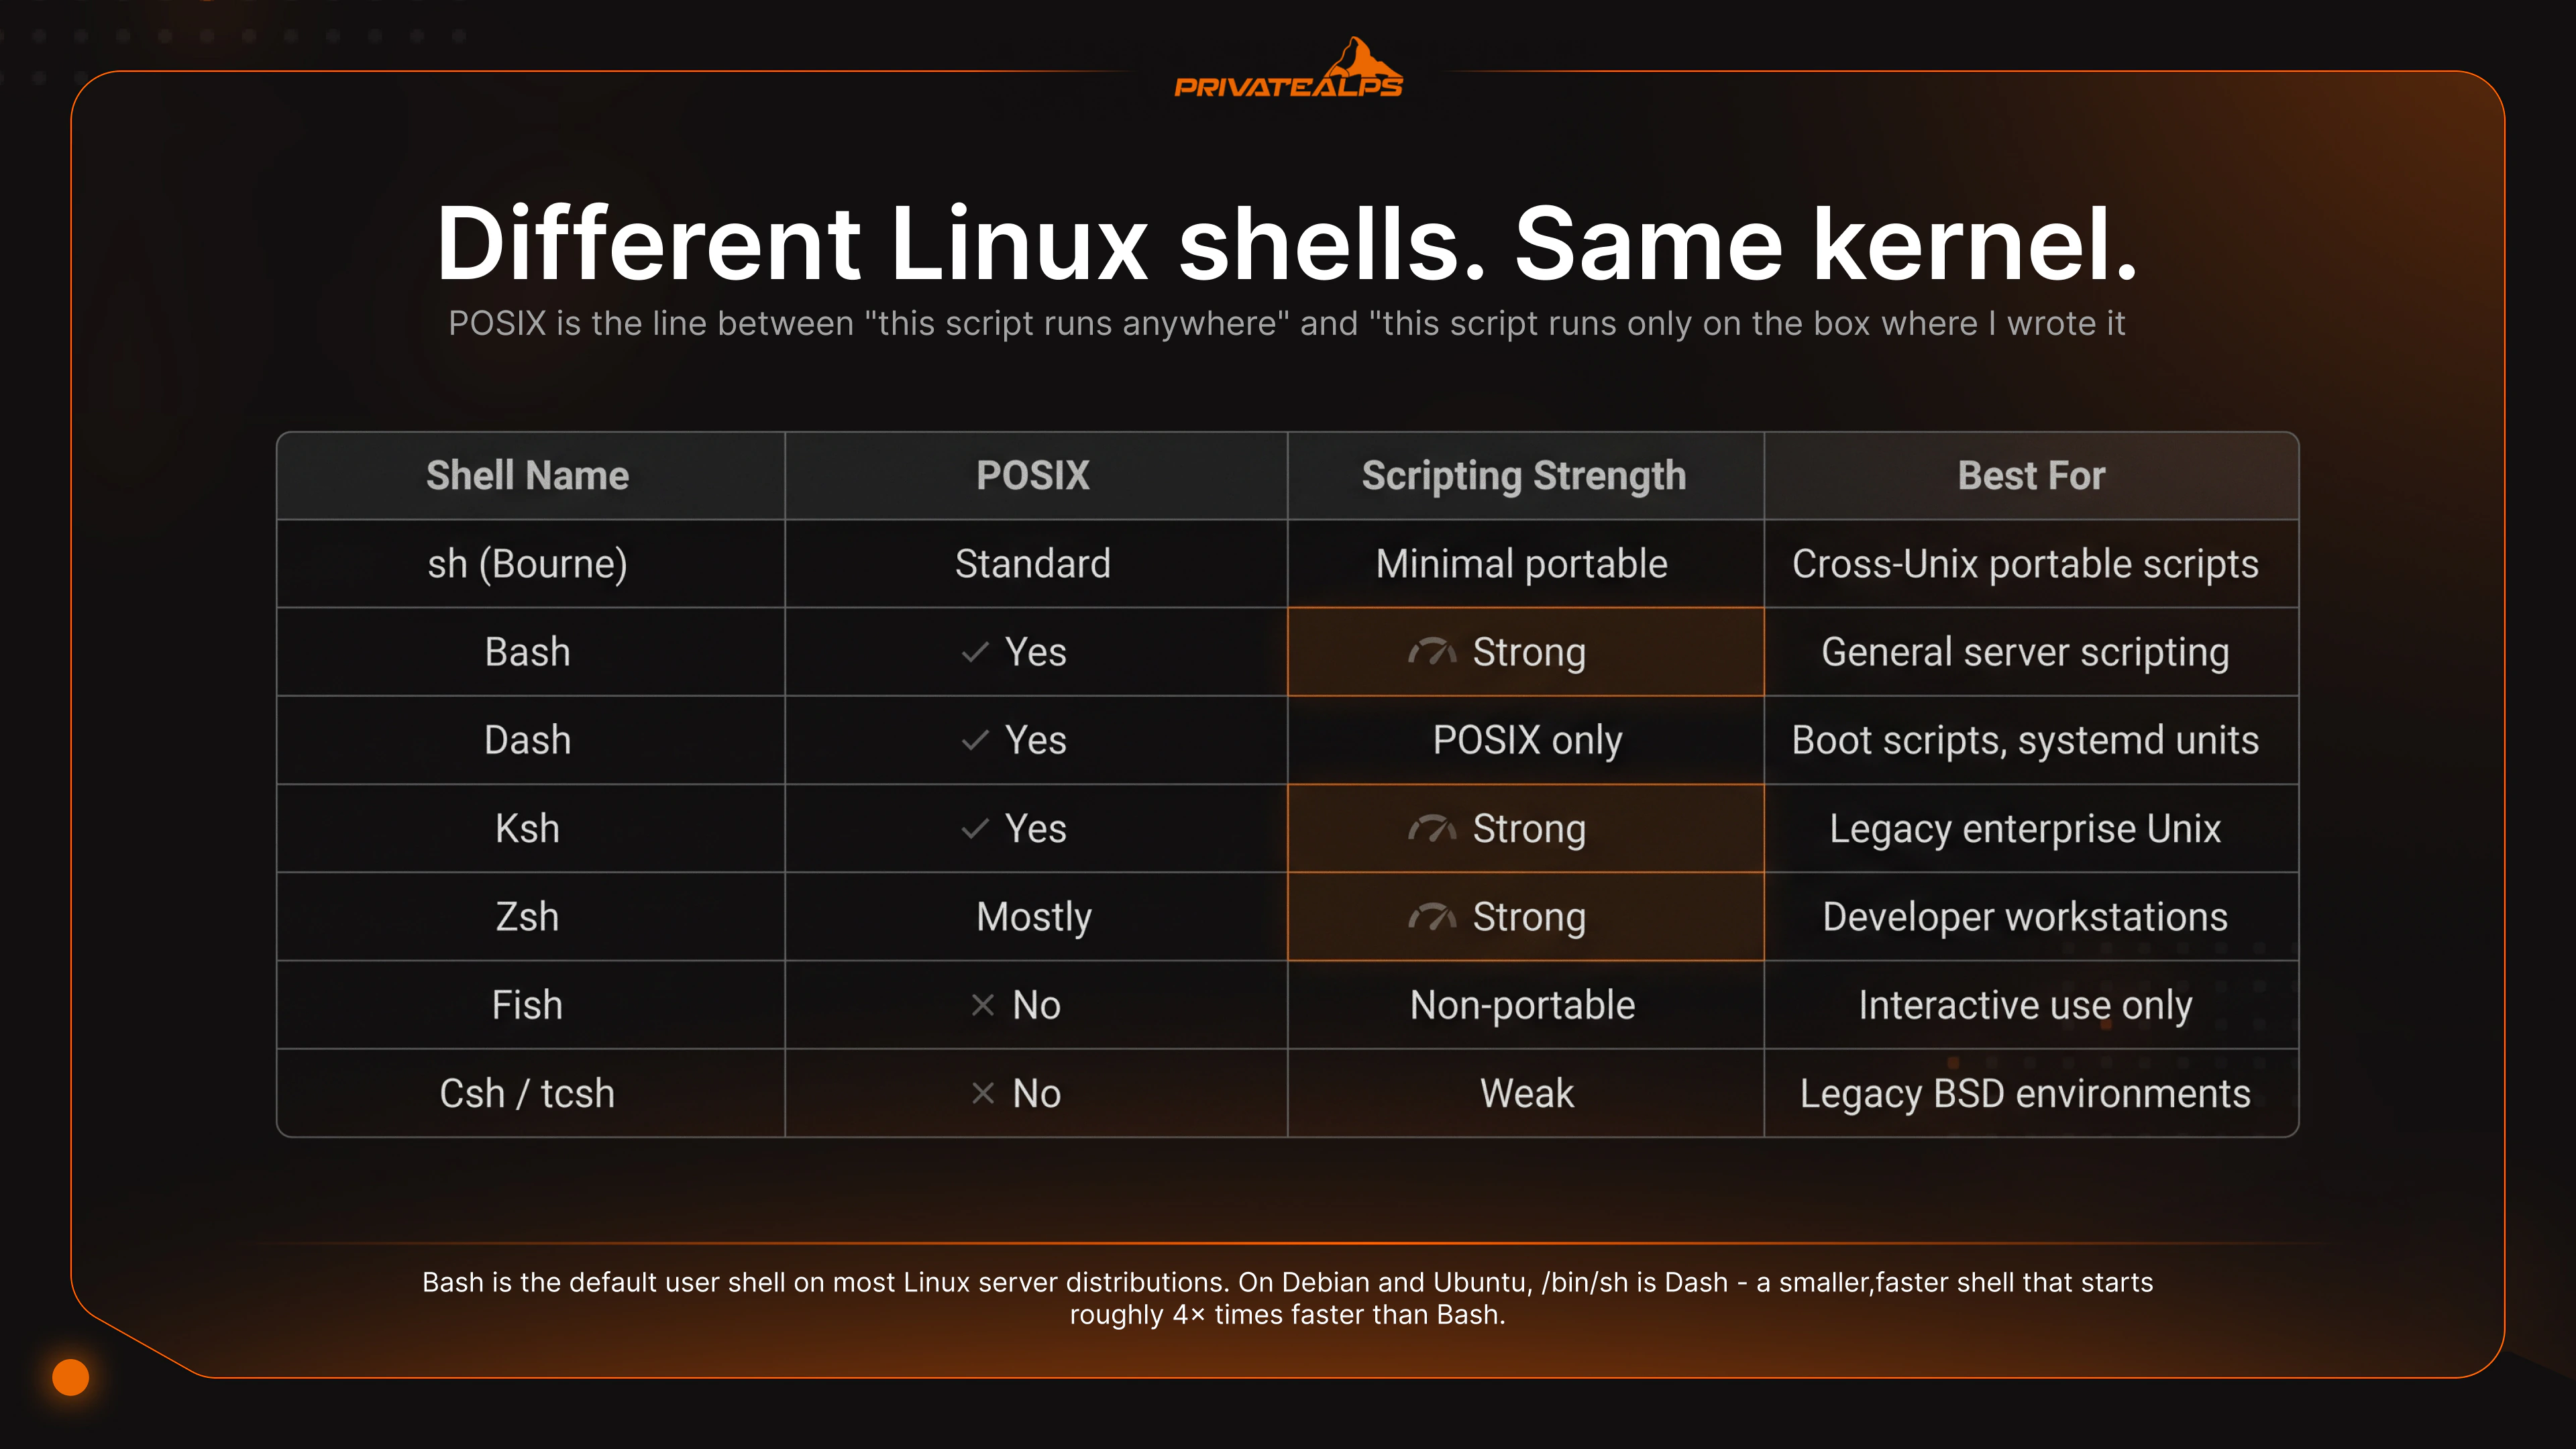
| Shell | Köken | POSIX Uyumlu | Etkileşimli Güçlü Yönler | Scripting Uygunluğu | Varsayılan Olduğu Yer |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | Büyük ölçüde (uzantılar katı POSIX'i bozar) | Geçmiş, readline, diziler | Genel amaçlı sunucu script'leri | RHEL, Fedora, Debian (giriş), Ubuntu (giriş) |
| Dash | Debian, 1997 | Evet | Minimal | Yalnızca POSIX açılış ve init script'leri | Debian/Ubuntu'da /bin/sh olarak |
| Zsh | Paul Falstad, 1990 | Büyük ölçüde | Gelişmiş tamamlama, temalar, eklentiler | İyi, ancak taşınabilirlik için nadiren kullanılır | macOS (Catalina'dan itibaren) |
| Fish | 2005 | Hayır | Otomatik öneriler, sözdizimi vurgulama, web arayüzü yapılandırması | Yalnızca Fish script'leri, taşınabilir değil | Varsayılan olarak yok |
| Ksh | AT&T Bell Labs, 1983 | Evet | Makul | AIX/HP-UX eski script'leri | Bazı kurumsal Unix sistemleri |
| Csh/Tcsh | BSD, 1978 | Hayır | C benzeri sözdizimi | Script yazımı için kaçının | Bazı BSD varsayılanları |
| rbash | GNU | Uygulanamaz | Bash'in kısıtlı alt kümesi | Güvenlik açısından kısıtlı hesaplar | Varsayılan değil; manuel yapılandırılır |
Bash, sunucu işleri için pratik varsayılan seçenektir. Her yerde kuruludur, iyi belgelenmiştir ve topluluk hemen her yaygın otomasyon görevi için çalışan örnekler yazmıştır. Diziler, [[ ]] koşulları, süreç yerine koyma ve here-string gibi özelliklerin hepsi kullanılabilir. Hatırlanması gereken tuzak şudur: Debian ve Ubuntu'da /bin/sh, Bash değildir. Bash'i kastediyorsanız #!/bin/bash yazın. Debian ailesinden herhangi bir sistemde /bin/sh'nin Bash olduğunu varsaymayın.
Dash, Debian ve Ubuntu'da /bin/sh'nin gösterdiği shell'dir. Minimal, hızlı ve POSIX'e katıdır. Açılış süresi Bash'e göre yaklaşık 4 kat daha hızlıdır. Bu fark, shell'in açılış sırasında onlarca kez çatallandığı initrd ve systemd ortamlarında önemlidir. Bunun bedeli ise Bash'e özgü her şeyin desteklenmemesidir: dizi yok, [[ ]] yok, süreç yerine koyma yok. Dash için yazılmış script'lerin POSIX sınırları içinde kalması gerekir, aksi halde bozulurlar.
Zsh, Catalina'dan beri macOS'in varsayılan shell'idir ve zamanının büyük kısmını etkileşimli komut satırında geçiren geliştiriciler için yaygın bir tercihtir. Oh My Zsh gibi eklenti çerçeveleri Git durumu, özel temalar ve genişletilmiş tamamlamalar sunar. Sunucuda giriş shell'i olarak makul bir seçimdir. Ancak otomasyon için bir script dili olarak kimse kullanmaz, çünkü taşınabilirlik ve araç desteği Bash'i öne çıkarır.
Fish, listedeki farklı bir örnektir. Otomatik öneriler ve sözdizimi vurgulama, herhangi bir yapılandırma olmadan hazır gelir. Geliştirici iş istasyonu için etkileşimli deneyimi listedeki diğer shell'lerden gerçekten daha iyidir. Ancak bunun bedeli bilinçlidir: Fish POSIX değildir. Fish için yazılmış script'ler Bash'te çalışmaz ve çalışamaz. Kullanım deneyimini seviyorsanız Fish'i kişisel giriş shell'i olarak kullanabilirsiniz. Ama gerçek otomasyon işlerinizi Bash veya POSIX sh ile sürdürün. Fish sözdizimi üretim script'lerinde hiçbir zaman görünmemelidir.
Ksh, hâlâ AIX ya da HP-UX çalıştıran ortamlarda veya 20 yıl önce kurumsal Unix için yazılmış script'leri sürdüren ekiplerde yerini korur. Bu script'lerin beklediği sözdizimi ksh88 ve ksh93'tür. Başka bir shell kullanmak, script'lerin yeniden yazılmasını gerektirir. Eski kurumsal Unix script'lerini bakım yapmıyorsanız, Ksh doğru başlangıç noktası değildir.
rbash, belirli yetenekleri kapatılmış Bash'tir: PATH değiştirme, yönlendirme kullanma, yolunda / bulunan komutları çalıştırma ve salt okunur değişkenleri değiştirme engellenir. Yalnızca bir veya iki belirli komutu çalıştırması gereken hizmet hesapları ya da kısıtlı çok kiracılı girişler için kullanışlıdır. Tek başına gerçek bir güvenlik sınırı değildir. awk, vim ve shell çalıştırmaya izin veren diğer araçlar üzerinden bilinen kaçış yolları vardır. Kısıtlamanın gerçekten tutması gerekiyorsa chroot veya konteyner izolasyonu ile birlikte kullanın.
Sunucularda Shell Scripting: Gerçekten Önemli Olanlar
Sunucudaki shell script'leri demo kodu değildir. Bir şey bozulmadıkça kimsenin kontrol etmediği cron işlerini çalıştırırlar. Açılışta çalışan systemd birimlerinin içinde yer alırlar. Bir dağıtım ile geri alma işlemi arasındaki son savunma hattıdırlar. Production ortamında ayakta kalan script'lerle olay yaratan script'leri ayıran alışkanlıklar oldukça kısadır ve çoğu tek bir noktaya bağlanır: sessizce başarısız olmak yerine yüksek sesle hata vermek.
Shebang satırı isteğe bağlı değildir. Her script'in ilk satırı, dosyayı hangi yorumlayıcının çalıştıracağını açıkça belirtmelidir. Bash script'leri için #!/bin/bash, Dash altında çalışması gereken yalnızca POSIX uyumlu script'ler için #!/bin/sh kullanın. Shebang satırını atlamak, davranışın dosyayı hangi shell'in çalıştırdığına bağlı olması anlamına gelir. Bu da dağıtımlara, cron uygulamalarına ve systemd yapılandırmalarına göre değişir. Aynı script bir ortamda sorunsuz çalışırken başka bir ortamda sessizce yanlış iş yapabilir.
Strict mode temel ayardır. Production için yazdığınız her Bash script'inin başına set -euo pipefail ekleyin. -e, sıfırdan farklı herhangi bir dönüş kodunda çıkış yapar. -u, tanımsız değişkenleri hata olarak ele alır. -o pipefail, pipe hatalarının en sağdaki komut tarafından gizlenmek yerine yayılmasını sağlar. Üç bayrak yeterlidir ve en belirgin tuzakların çoğu ortadan kalkar.
Dağıtımdan önce ShellCheck çalıştırın. ShellCheck, shell script'leri için bir statik analiz aracıdır. Tırnak hatalarını, istenmeyen kelime bölmelerini, kullanımdan kaldırılmış sözdizimini ve doğru görünüp aslında doğru olmayan pek çok kalıbı yakalar. Bir script üzerinde çalıştırmak saniyeler sürer. Aynı hatayı veri kaybına yol açtıktan sonra production ortamında bulmak ise çok daha uzun sürer.
Değişken genişletmelerini tırnak içine alın. $var yerine "$var" kullanın. Tırnaksız değişkenler kelime bölme ve glob genişletmesine tabi tutulur. Değişken boşluk ya da joker karakter içerdiğinde veya boş olduğunda bu durum beklenmedik sonuçlar doğurur. Kural basittir: Genişletme davranışına özellikle ihtiyacınız yoksa değişken referanslarını her zaman çift tırnak içine alın.
eval kullanmaktan kaçının. eval, bir dizeyi shell kodu olarak çalıştırır. Bu dizenin herhangi bir kısmı kullanıcı girdisinden, bir ortam değişkeninden ya da tam olarak kontrol etmediğiniz bir dosyadan geliyorsa kod enjeksiyonu yolu açmış olursunuz. eval'in gerçekten gerekli olduğu kullanım alanları dardır. Production script'lerindeki çoğu kullanımı, aslında kalıp eşleştirme hatasının farklı bir biçimidir.
Shell Güvenliği: İnsanların Atladığı Katman
Shell katmanındaki güvenlik, güvenlik duvarı kuralları ya da yama döngüleri kadar dikkat görmez. Oysa görmelidir. Yönetimsel erişimin büyük bölümü shell üzerinden yapılır ve önemli hataların çoğu da burada gerçekleşir.
Login shell'ler ve /etc/shells. Bir kullanıcının login shell'i olarak ayarlanan her shell, /etc/shells içinde listelenmelidir. Bu kural PAM tarafından uygulanır ve su, sudo ile SSH için geçerlidir. Bir shell bu dosyada yoksa bazı kimlik doğrulama yolları, o shell'i login shell olarak kabul etmez. SSH veya sudo ile kimlik doğrulaması yapması gereken bir hesap için olağandışı bir shell ayarlamadan önce /etc/shells dosyasını kontrol edin.
SSH ve shell kısıtlaması. sshd_config içindeki AllowUsers ve AllowGroups, hangi hesapların SSH ile kimlik doğrulaması yapabileceğini sınırlar. Bunu ForceCommand ile birleştirerek, kimlik doğrulamadan sonra bir hesabın gerçekte neyi çalıştırabileceğini kısıtlayabilirsiniz. Yalnızca belirli bir komutu çalıştırması gereken bir servis hesabının genel amaçlı interaktif bir shell'e ihtiyacı yoktur. ForceCommand bunu SSH daemon yapılandırmasında açıkça belirtir.
Komut düzeyinde loglama için auditd. Shell, komutları ~/.bash_history dosyasına kaydeder. Bu dosya kullanıcı tarafından kontrol edilir ve kolayca silinebilir. auditd ise execve syscall'larını çekirdek düzeyinde kaydeder: her exec çağrısını, bunu kimin yaptığını ve hangi argümanların geçirildiğini. PCI DSS ya da HIPAA gibi uyumluluk ortamlarında veya olay sonrası adli incelemenin önemli olduğu her altyapıda auditd, shell geçmişinin bilerek sağlayamadığı denetim izini sağlar.
Önerilen sertleştirme kontrol listesi:
- sshd_config içinde AllowUsers veya AllowGroups ile SSH erişimini kısıtlayın.
- Komut düzeyinde denetim izleri için execve syscall'larını kaydedecek şekilde auditd yapılandırın.
- Her script'i dağıtımdan önce shellcheck ile çalıştırın.
- Tüm değişken genişletmelerini tırnak içine alın: "$var", çıplak $var asla.
- Script'lerde eval ve temizlenmemiş kullanıcı girdisinden tamamen kaçının.
- Script çıktısını bilinen bir konuma exec >> /var/log/script.log 2>&1 ile kaydedin.
Kullanım Senaryonuz İçin Doğru Shell'i Seçmek
Evrensel olarak doğru bir shell yoktur. İşe uygun bir shell vardır. Script'ler ile interaktif oturumlar, taşınabilirlik ile özellikler, tek bir sunucu ile bir sunucu filosu arasında farklı ihtiyaçlar vardır. Çoğu sunucu scripting işi için Bash güvenli varsayılandır. Açılış hızının gerçekten önemli olduğu durumlarda Dash tercih edilir. Bir script'in ileride BSD veya macOS'e taşınması gerekiyorsa POSIX sh kullanılır. Çoğu ekibin yaptığı hata yanlış shell'i seçmek değildir. Hata, ortamlar arasında tutarsız shebang satırları kullanarak shell'leri karıştırmak ve bu tutarsızlığı production ortamında en kötü zamanda fark etmektir.
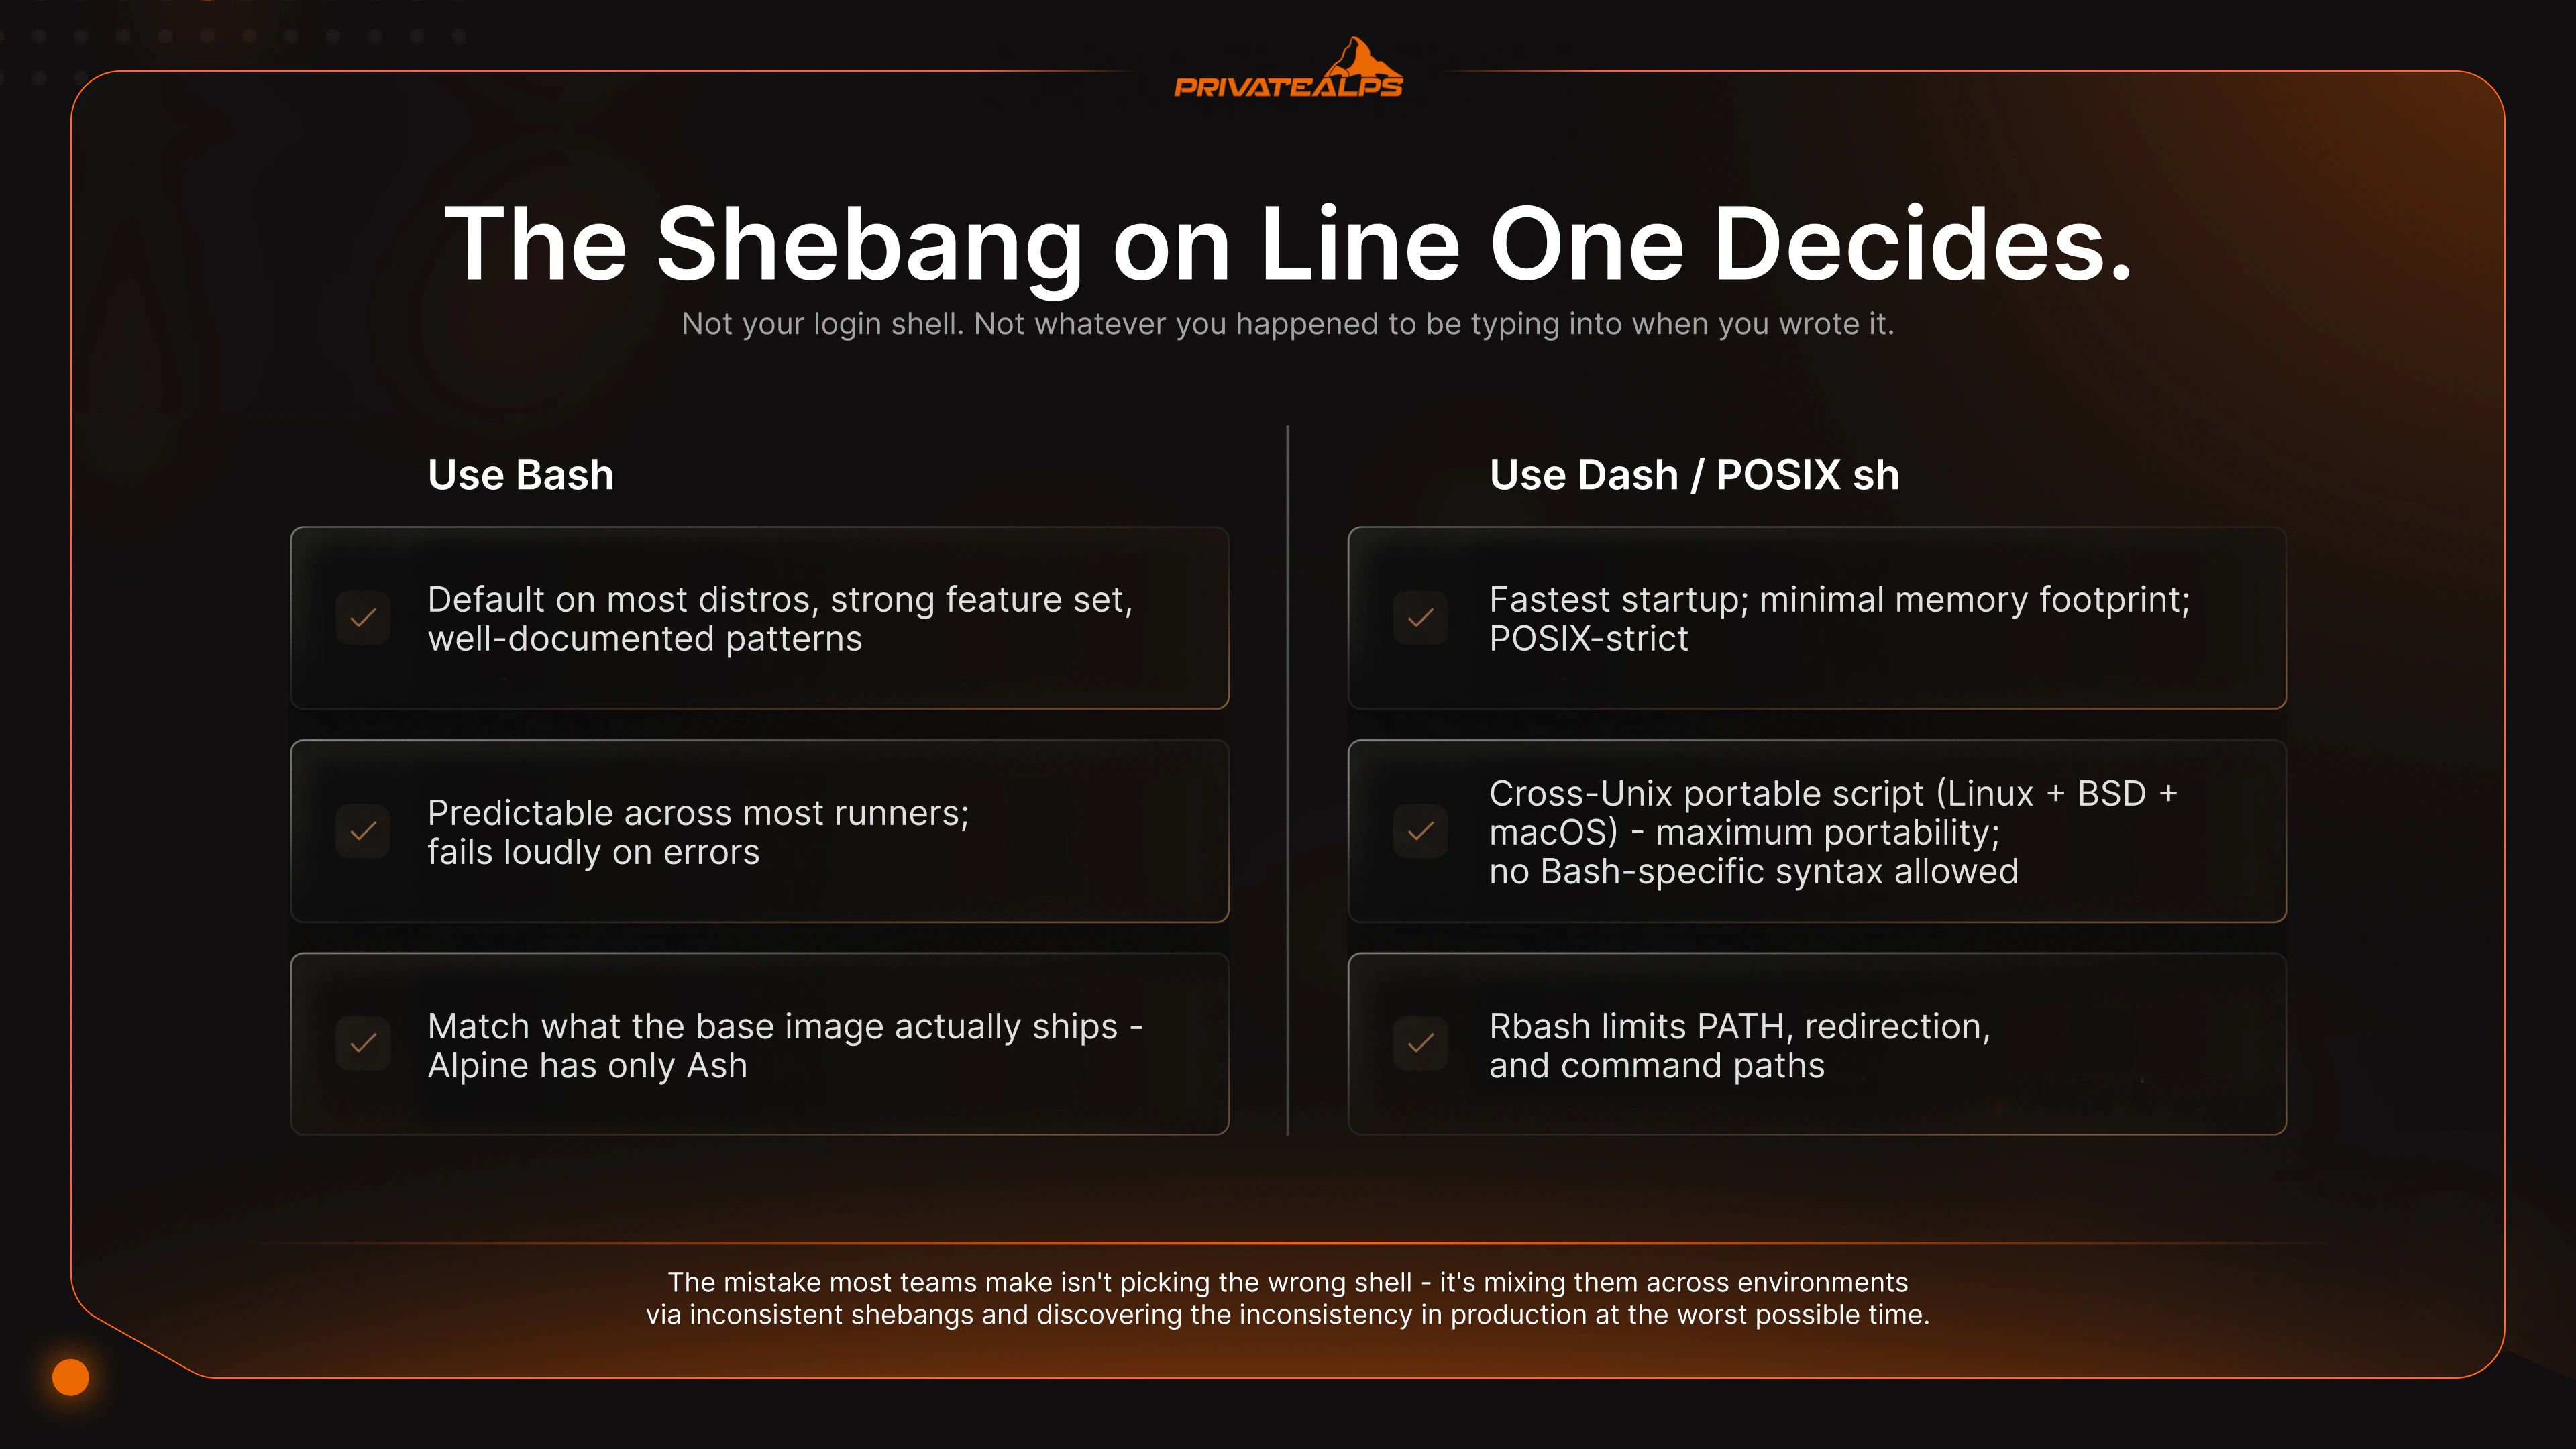
| Senaryo | Önerilen Shell | Gerekçe |
|---|---|---|
| Genel sunucu otomasyonu (cron, dağıtım hook'ları) | Bash | Çoğu dağıtımda varsayılan, güçlü özellik seti, iyi belgelenmiş kalıplar. |
| Açılış script'leri, systemd ExecStartPre, init sarmalayıcıları | Dash (/bin/sh) | En hızlı başlatma; düşük bellek ayak izi; POSIX'e sıkı uyum. |
| Platformlar arası taşınabilir script (Linux + BSD + macOS) | POSIX sh | Azami taşınabilirlik; Bash'e özgü sözdizimine izin verilmez. |
| Geliştirici iş istasyonu, günlük interaktif kullanım | Zsh veya Fish | Daha iyi otomatik tamamlama, sözdizimi vurgulama, geçmişte arama. |
| Eski kurumsal script'lerin taşınması (AIX, HP-UX) | Ksh | ksh88/ksh93 kaynaklarıyla yerel uyumluluk. |
| Kısıtlı erişimli kullanıcı hesabı | rbash | PATH, yönlendirme ve komut yollarını sınırlar; chroot ile birlikte kullanın. |
| CI/CD pipeline script'leri | set -euo pipefail ile Bash | Çoğu runner'da öngörülebilir; hatalarda yüksek sesle başarısız olur. |
| Container ENTRYPOINT script'leri | Bash veya sh (imaja bağlı) | Temel imajın gerçekte sunduğu shell'i kullanın; Alpine yalnızca Ash içerir. |
Herhangi bir sunucudaki varsayılan shell, bir tesadüf gibi görünse de aslında tesadüf değildir. Ubuntu ve Debian'da login shell Bash'tir, ancak /bin/sh Dash'tir. Yani aynı kod satırı, gerçekte hangi yorumlayıcıyı çağırdığınıza bağlı olarak tamamen farklı işler yapabilir. RHEL, Fedora ve CentOS hem /bin/sh'yi hem de login shell'i Bash'e çözümler. sh ise POSIX modunda çalışır. Alpine container'ları yalnızca Ash içerir. Bu yüzden bir Alpine imajındaki Bash script'i, ilk diziye ulaştığı anda çöker. Taşınabilirlik kuralı kısadır: Shebang satırını her seferinde açıkça yazın. /bin/sh'nin Bash olduğunu varsaymayın. Önemsediğiniz bir sunucuya bir şey göndermeden önce ShellCheck çalıştırın.
Özet
Linux shell, sizinle çekirdek arasında yer alır. Yanlış shell'i seçerseniz script'leriniz kırılgan hale gelir, açılış süreleriniz artmaya başlar ve güvenlik duruşunuz, bir şey bozulana kadar kimsenin fark etmediği şekillerde kayabilir. Linux'ta mevcut shell türleri arasında, genel sunucu scripting için doğru varsayılan Bash'tir. Açılış hızının önemli olduğu Debian ailesi sistemlerde /bin/sh'nin işaret etmesi gereken shell Dash'tir. Bir script'in tam kontrol etmediğiniz bir ortamda çalışması gerektiğinde güvenli tercih POSIX sh'dir. Hangi yorumlayıcının gerçekte çalışacağına ilk satırdaki shebang karar verir. Login shell'iniz ya da script'i yazarken yazdığınız komut bunu belirlemez. Bu kısmı yanlış yaparsanız, dün sorunsuz çalışan bir script'i hata ayıklayarak bir cumartesi öğleden sonranızı harcarsınız.
Shell katmanının tam kontrolünü istiyorsanız (root erişimi, kısıtlamasız shell değişimi, chsh'yi istediğiniz gibi çalıştırma, auditd'yi ihtiyacınıza göre yapılandırma, kernel parametrelerini ayarlama), işte o zaman bare metal seviyesinde kontrol sunan Linux VPS devreye girer. PrivateAlps bu kontrolü sunar. Verilerinizin fiziksel olarak nerede bulunduğu sizin için önemliyse, revDSG kapsamında İsviçre'de barındırılması büyük önem taşır privatealps.net.
SSS
Linux'ta shell nedir?
Linux'ta shell, yazdığınız komutları çekirdeğin işleyebileceği bir şeye dönüştüren programdır. Kullanıcı alanı ile çekirdek alanı arasında yer alır. Siz shell ile konuşursunuz, shell de çekirdek ile konuşur. Shell olmadan işletim sistemini metin girdisiyle yönetmenin bir yolu olmaz. Çekirdeğiniz olur ama ondan bir şey istemenin gerçek bir yolu olmaz.
Linux'taki shell türleri nelerdir?
Gerçekte karşılaşacağınız CLI shell'ler Bash, Dash, Zsh, Fish, Ksh ve Csh ailesidir. Mevcut shell türleri arasında, POSIX uyumlu olanlar (Bash, Dash, Ksh, sh) taşınabilir script'ler için kullanılabilir. Fish ve Csh bu amaca uygun değildir. Aynı liste, Unix'teki tarihsel shell türlerini de kapsar. Bash, Ksh ve Csh ailesi, Linux'a gelmeden önce Unix sistemlerinde ortaya çıkmıştır. GNOME Shell ve KDE Plasma da shell olarak anılır, ancak aslında farklı bir kategoridir. Komut çalıştırmaktan çok pencereler ve oturumlarla ilgilidirler.
Sh ile Bash arasındaki fark nedir?
sh, POSIX standardıdır. Özellik seti minimaldir ve her şeyin önüne taşınabilirliği koyar. Bash ise dizi, [[ ]], süreç yerine koyma ve readline düzenleme gibi kullanışlı özellikler ekleyen bir üst kümedir. Ancak insanların takıldığı tuzak şudur: Debian ve Ubuntu'da /bin/sh, Dash'e sembolik bağlantıdır. Yani #!/bin/sh shebang'ine sahip bir script yazar ve yalnızca Bash'e özgü bir şey kullanırsanız, script Dash'te çalışır ve bozulur. Bash kurulu olsa ve sistemde hazır bulunsa bile, belirleyici olan shebang satırıdır.
Linux sunucu scripting için en iyi shell hangisidir?
Genel otomasyon için Bash. Her yerde bulunur ve hemen hemen her işin çalışan bir örneği vardır. Açılış script'leri ve systemd birim yardımcıları için Dash (/bin/sh) tercih edilir. Açılış hızının ölçümlerde gerçekten görünür olduğu durumlarda bu seçim anlamlıdır. Debian ailesi dağıtımlarda Bash sözdizimini #!/bin/sh ile karıştırmaktan kesinlikle kaçının. Bu, bir sunucuda sorunsuz çalışan ama bir sonrakinde sessizce yanlış iş yapan script'tir.
Linux'ta hangi shell'i kullandığımı nasıl kontrol ederim?
echo $SHELL komutu, /etc/passwd dosyasındaki varsayılan login shell'inizi gösterir. echo $0 veya ps -p $$ komutları ise tam o anda çalışan shell'i gösterir. Bu ikisi farklı olabilir. Örneğin Zsh login oturumu içinde elle başlattığınız bir Bash oturumunuz olabilir. Sistemde kurulu ve login shell olarak izin verilen shell'leri görmek için /etc/shells dosyasına bakın.
Shell ile terminal arasındaki fark nedir?
Terminal (gnome-terminal, iTerm2, xterm, Alacritty veya kullandığınız herhangi biri), pencereyi çizen ve klavye ile ekranı yöneten uygulamadır. Shell ise bu terminalin içinde çalışan ve yazdığınız komutları yorumlayan programdır. Terminal giriş ve çıkışı yönetir. Shell mantığı yürütür. Bash süreci, sade bir xterm'de ya da özel yazı tipleri ve ligatürleri olan şık bir terminalde çalışsa da aynı şekilde davranır.
Fish shell production sunucuları için uygun mudur?
Fish, interaktif kullanımda çok iyidir. Ancak bilerek POSIX dışı tasarlanmıştır. Bu da Fish ile yazılmış script'lerin taşınamayacağı anlamına gelir. Bu script'leri bir Bash ortamına koyup iyi bir sonuç bekleyemezsiniz. Dolayısıyla bir sunucuda kişisel login shell olarak, UX'ini beğeniyorsanız, kullanmanızda bir sakınca yoktur. Ama gerçek otomasyonunuz Bash ya da POSIX sh içinde yaşamalıdır. Fish sözdiziminin, diğer kişilerin ya da sistemlerin çalıştıracağı script'lere sızmasına izin vermeyin.
Kısıtlı shell (rbash) nedir ve ne zaman kullanılmalıdır?
rbash, frenleri çekilmiş bir Bash'tir. Kullanıcı PATH'i değiştiremez. Çıktıyı yönlendiremez. Yolunda / bulunan hiçbir şeyi çalıştıramaz. readonly olarak işaretlenmiş değişkenleri değiştiremez. Çok kiracılı sunucularda sınırlı erişimli kullanıcı hesapları veya yalnızca belirli bir işi olan teknik servis kullanıcıları için kullanışlıdır. Ancak açıkça belirtmek gerekir: rbash tek başına gerçek bir güvenlik sınırı değildir. İnsanlar, shell'e çıkış yapmaya izin veren vim, awk ya da diğer yerleşik araçlar üzerinden bu kısıtlamadan kaçabilir. Birini gerçekten içeride tutmak istiyorsanız chroot veya container izolasyonu ile birlikte kullanın.
