



VPN Nedir ve Nasıl Çalışır? Kapsamlı Bir Rehber
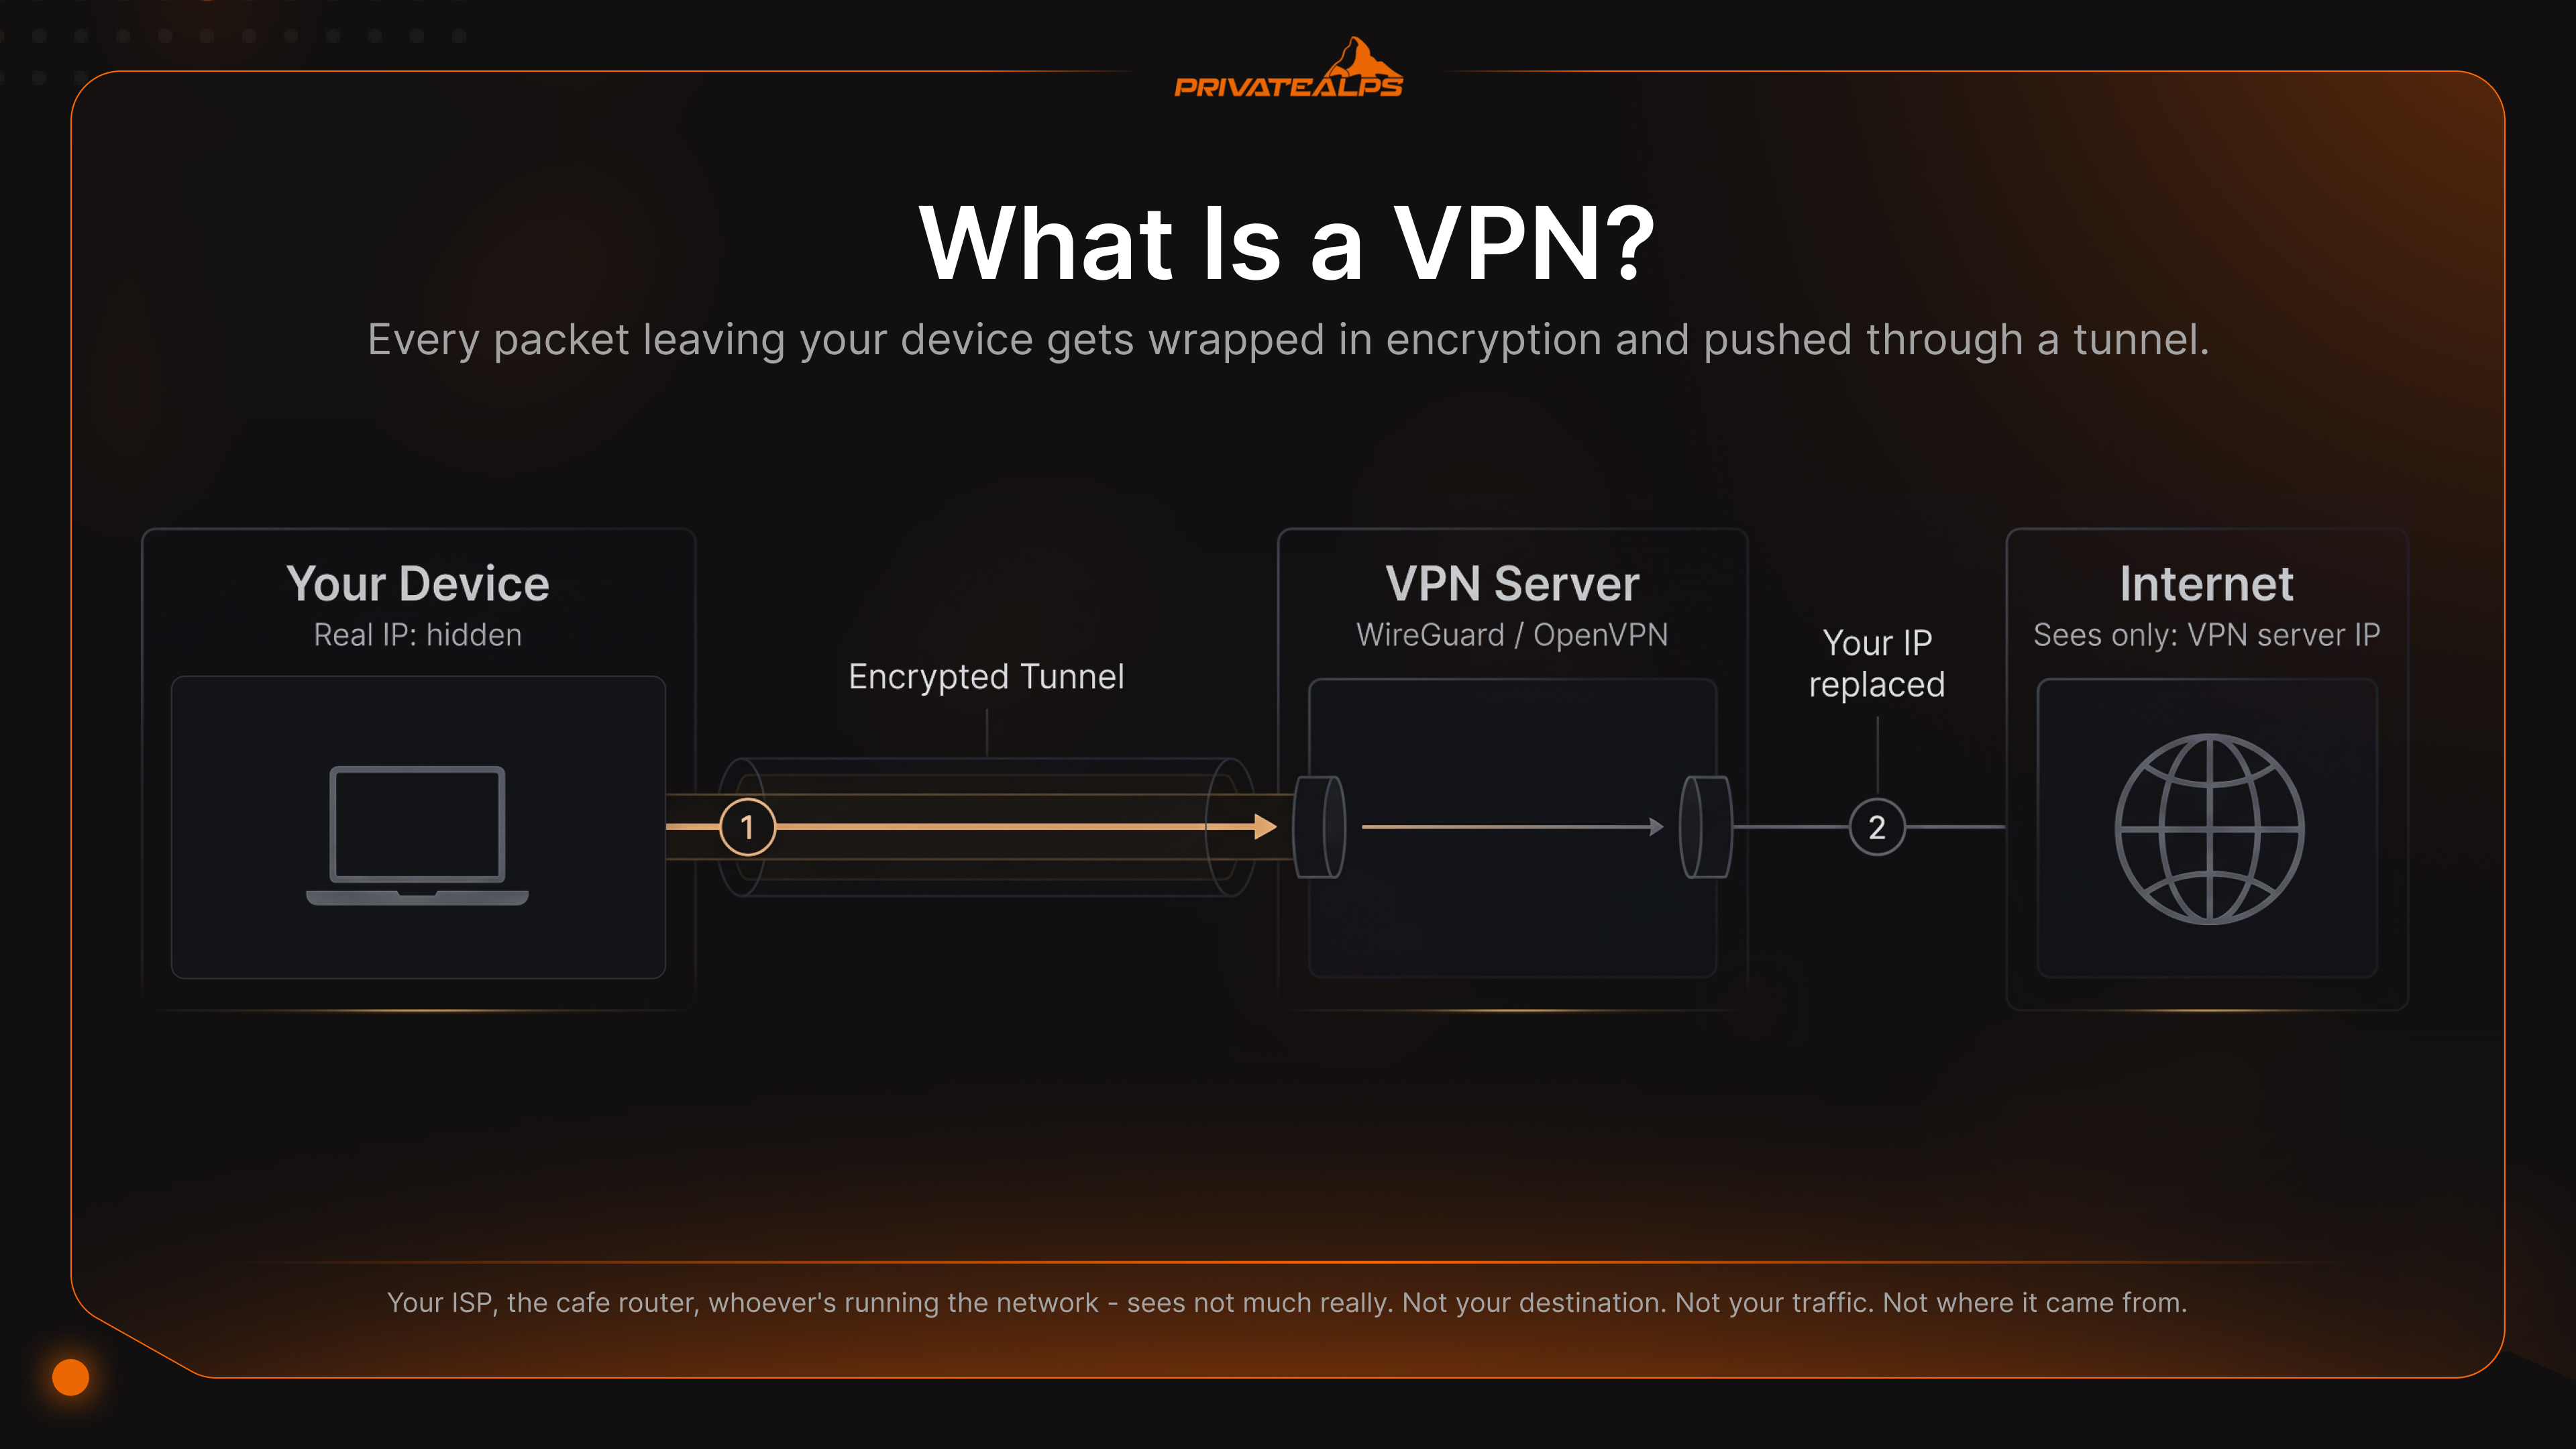
Kısa cevap şu: VPN (Virtual Private Network, yani Sanal Özel Ağ), cihazınız ile uzak bir sunucu arasında kurulan şifreli bir tüneldir. IP adresinizi gizler ve trafiğinizi, aradaki ağı izleyen herkesten korur. VPN nasıl çalışır sorusunun cevabı şöyle: cihazınız her paketi şifreler, bunu bir VPN sunucusuna gönderir ve sunucu, şifresi çözülmüş trafiği kendi IP adresiyle yoluna devam ettirir. Yani açtığınız web sitesi, internet sağlayıcınız ya da kafedeki modem, sizi göremez. Yalnızca sunucuyu görürler.
Bu bir sözlük maddesi değil. Bir meslektaşınızın tahtada size anlattığı türden bir açıklama. Rehberin sonunda tünelin içinde gerçekte neler olduğunu, WireGuard, OpenVPN ve IKEv2 arasındaki farkları (ve on yıl önce emekli edilmesi gereken eski protokolleri), VPN'in gerçek bir sorunu çözdüğü sekiz durumu ve ilk sayfadaki neredeyse her rehberin atladığı kısmı, yani VPN'in kesinlikle yardımcı olmadığı yerleri öğreneceksiniz. Küresel VPN pazarı 2026 itibarıyla milyarlarca dolar seviyesinde ve başta uzaktan çalışma ile artan gizlilik yorgunluğu sayesinde yıllık çift haneli oranlarda büyümeye devam ediyor.
Biraz rahatsız edici bir gerçek var. Her ay VPN için ödeme yapan pek çok kişi, neye para verdiğini gerçekten bilmiyor. Bu yüzden baştan açıkça söyleyeyim: VPN, bir gizlilik yığınındaki tek bir katmandır. Yalnızca bir katman. Bunu atlarsanız, bu rehberin geri kalanı sizi kendi varsayımlarınızdan koruyamaz.
AI Özeti
Hızlı bir çerçeve: VPN, internet trafiğinizi şifreleyen ve bunu uzak bir sunucu üzerinden yönlendiren, gerçek IP adresinizi sunucununkiyle değiştiren bir yazılımdır. Temelde iki türü vardır: abone olduğunuz tüketici VPN hizmetleri (NordVPN, Mullvad, ProtonVPN) ve şirketlerin uzaktan erişim sağlamak ya da ofisleri birbirine bağlamak için kullandığı kurumsal VPN'ler. İkisi de AES-256 veya ChaCha20-Poly1305 şifrelemesine dayanır. 2026'da ikisi de pratik anlamda kırılamaz durumdadır.
Başlamadan önce her kullanıcının bilmesi gereken birkaç nokta:
- AES-256: endüstri standardı simetrik şifre algoritması. ChaCha20-Poly1305 ise modern alternatiftir.
- WireGuard: günümüzün en hızlı protokolü. OpenVPN'in yaklaşık 70.000 satır kodu varken yaklaşık 4.000 satırdan oluşur.
- Kill switch: VPN tüneli koptuğunda tüm internet erişimini engeller. Vazgeçilmez bir özelliktir.
- Kayıt tutmama politikası: Sağlayıcının bağlantı kayıtlarını tutmadığı anlamına gelir. Bu iddianın değeri ancak dışarıdan bir taraf tarafından denetlendiğinde olur.
- Split tunneling: Yalnızca seçtiğiniz uygulamaların trafiğini VPN üzerinden yönlendirir. Diğer her şey açık bağlantıda kalır.
- VPN sizi anonim yapmaz: Tarayıcı parmak izi, çerezler ve oturum açılmış hesaplar yine de sizi tanımlayabilir.
- Kendi sunucunuzda çalıştırdığınız VPN'ler (kendi sunucunuzda WireGuard): Sağlayıcıya güven ihtiyacını tamamen ortadan kaldırır.
VPN Nedir?
VPN, cihazınız ile güvendiğiniz bir sunucu arasındaki şifreli bir bağlantıdır. Cihazınızdan çıkan her paket şifrelenir ve yerel ağın okuyamayacağı bir tünelden gönderilir. Diğer uçta sunucu şifrelemeyi kaldırır, IP adresinizi kendisininkiyle değiştirir ve paketi genel internete gönderir. Tünelin dışındaki herkes (internet sağlayıcınız, kafedeki modem ya da ağı işleten kişi) pek bir şey görmez. Hedefinizi de trafiğinizi de nereden geldiğini de göremezler.
Sanal özel ağ ifadesi, başlangıçta genel altyapı üzerine kurulmuş özel kurumsal bağlantıları tanımlamak için ortaya çıktı. RFC 2764 kapsamındaki bir konu. Tüketici VPN'leri aynı fikri açık internette bireylere yöneltti. "Sanal" kısmının anlamı: fiziksel bir özel hat yoktur. "Özel" kısmının anlamı ise izolasyonu kriptografinin sağlamasıdır.
VPN, proxy ve Tor sık sık karıştırılır. Aralarındaki farkı gösteren kısa bir tablo:
| Araç | Neyi Şifreler | IP'yi Gizler | Hız | Güven Modeli |
|---|---|---|---|---|
| VPN | İşletim sistemi düzeyindeki tüm trafiği şifreli bir tünelde | Evet | Hızlı (%5–20 kayıp) | Tek bir sağlayıcıya güven |
| HTTP/SOCKS Proxy | Yalnızca yapılandırılmış uygulamanın trafiğini; çoğu zaman şifresiz | Evet (uygulama bazında) | Hızlı | Tek bir sağlayıcıya güven |
| Tor | Gönüllü röleler üzerinde üç iç içe şifreleme katmanı | Evet | Yavaş (yüksek gecikme) | Dağıtık; hiçbir tek taraf kaynağı ve hedefi birlikte bilmez |
| Yalnızca HTTPS | Belirli bir web sitesine giden uygulama verisi | Hayır | En hızlı | Sitenin TLS sertifikasına güven |
Tarayıcınızdaki bir SOCKS5 proxy yalnızca tarayıcının gönderdiklerini gizler, başka hiçbir şeyi gizlemez. İşletim sistemi iletişim kurmaya devam eder. Arka plandaki uygulamalar da iletişim kurmaya devam eder. DNS sorguları yan taraftan sızmaya devam eder. VPN ise yazılım yığınının daha alt katmanında çalışır ve tüm bu trafiği yakalar. Tor, üç şifreli atlamayla anonimlik konusunda daha ileri gider, ancak bunun bedelini hızla öder ve bu bedel ağırdır. Tor üzerinden video yayını izlemeyi denemeyin bile.
VPN Nasıl Çalışır?
Önce hızlı cevap: VPN, uzak bir sunucuyla kriptografik bir el sıkışma yapar, ortak bir simetrik anahtar üzerinde anlaşır, cihazınızda sanal bir ağ arayüzü oluşturur ve giden her paketi bu arayüz üzerinden şifreli bir zarf içinde yönlendirir. Sunucu her paketin şifresini çözer ve yoluna devam ettirir. Bağlandığınız hedef yalnızca sunucunun IP adresini görür. Sizinkini asla görmez.
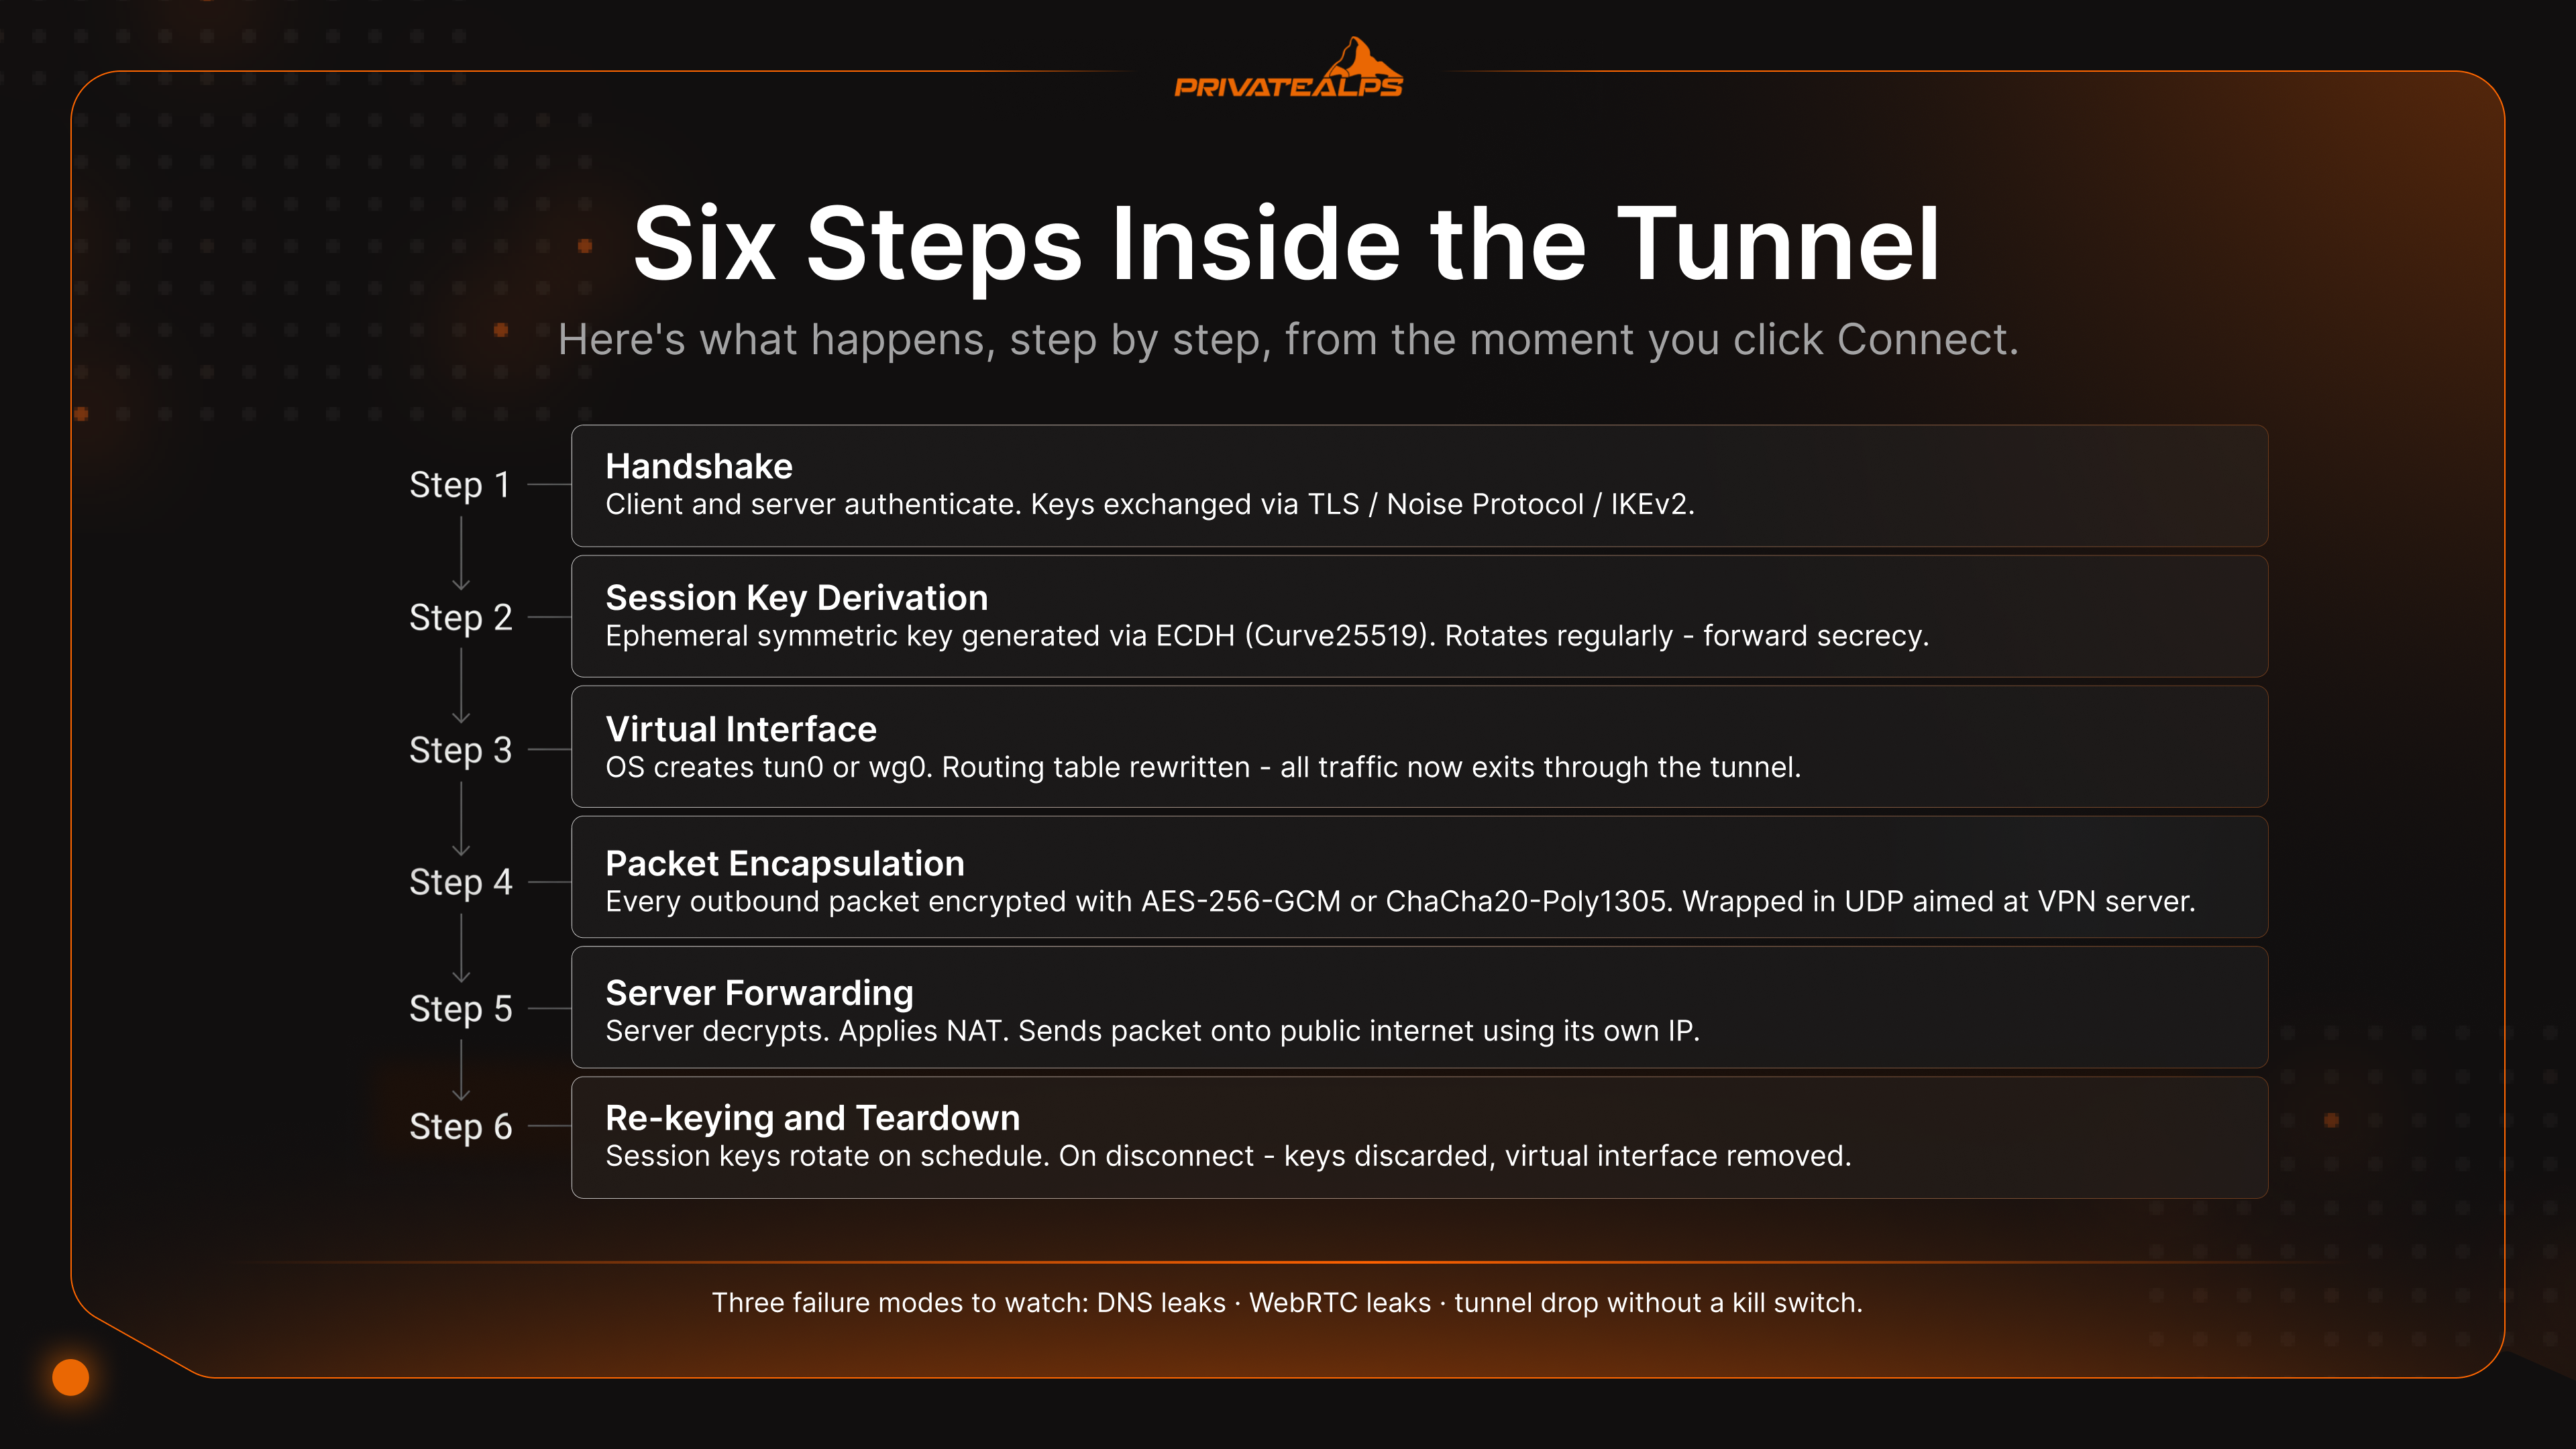
Bağlan düğmesine bastığınız andan itibaren adım adım olanlar şunlardır:
- El sıkışma. İstemci ve sunucu birbirinin kimliğini doğrular ve anahtarları değiş tokuş eder. OpenVPN bunun için TLS kullanır. WireGuard, Noise Protocol Framework kullanır. IKEv2 kendi mekanizmasına sahiptir. Kimlik doğrulamanın büyük kısmını sertifikalar veya ortak anahtarlar yapar.
- Oturum anahtarının türetilmesi. Elliptic Curve Diffie-Hellman kullanılarak geçici bir simetrik anahtar üretilir. Genellikle Curve25519 tercih edilir. Gerçek verilerinizi bu anahtar şifreler ve anahtar düzenli olarak yenilenir. İleriye dönük gizliliği (forward secrecy) sağlayan da budur.
- Sanal arayüz. İşletim sistemi sanal bir ağ bağdaştırıcısı başlatır (Linux'ta
tun0veyawg0, Windows'ta bir TAP/TUN bağdaştırıcısı) ve yönlendirme tablosunu, varsayılan ağ geçidinin bu yeni arayüzü göstermesi için yeniden yazar. - Paket kapsüllemesi. Giden her IP paketi AES-256-GCM veya ChaCha20-Poly1305 ile şifrelenir ve VPN sunucusuna yönelik bir UDP paketinin içine yerleştirilir.
- Sunucu yönlendirmesi. Sunucu şifreyi çözer, NAT uygular ve paketi kendi IP adresiyle genel internete gönderir. Dönüş trafiği aynı yolu ters yönde izler.
- Yeniden anahtarlama ve sonlandırma. Oturum anahtarları belirli aralıklarla yenilenir. Bağlantıyı kestiğinizde anahtarlar atılır ve sanal arayüz de onlarla birlikte kapanır.
Protokol ayrıntılarının hepsinden daha önemli üç hata türü vardır. DNS sızıntıları: alan adı sorgularınız tünel üzerinden değil, internet sağlayıcınızın çözümleyicisine gider. dnsleaktest.com üzerinden kolayca kontrol edilebilir.
WebRTC sızıntıları: VPN arka planda çalışsa bile tarayıcınız gerçek IP adresinizi uzak bir eşe verir. Kill switch bu iki durum için de güvenlik ağınızdır. Tünel koptuğunda, güvenlik duvarı bağlantı geri gelene kadar VPN dışındaki tüm trafiği kapatır. Kill switch olmadan, kısa bir yeniden bağlanma süresi bile o anda açık olan her oturumda gerçek IP adresinizi ifşa etmeye yetebilir.
VPN Protokolü Nedir?
Doğrudan tanım: VPN protokolü, istemci ile sunucunun anahtarları nasıl müzakere ettiğini, verileri nasıl şifrelediğini ve paketleri nasıl biçimlendirdiğini belirleyen kurallar bütünüdür. Protokol seçiminiz doğrudan hıza, güvenliğe, mobil güvenilirliğe ve VPN'in hangi ağlarda gerçekten çalışabildiğine etki eder. 2026'da hâlâ kullanılan altı protokol vardır, ancak bunlardan yalnızca üçü yeni bir kurulumda yer almalıdır.
| Protokol | Yayın Yılı | Şifreleme | Hız | Uyumluluk | En Uygun Kullanım |
|---|---|---|---|---|---|
| WireGuard | 2016 (çekirdek: 2020) | ChaCha20-Poly1305 | En hızlı (yaklaşık %10–15 verim kaybı) | Tüm büyük işletim sistemleri | Yeni kurulumlar için varsayılan seçim |
| OpenVPN | 2001 | AES-256-GCM (yapılandırılabilir) | Orta (UDP'de yaklaşık %20–30, TCP'de %50+) | Evrensel; yönlendiriciler ve güvenlik duvarları dahil | Kısıtlayıcı ağlar; azami uyumluluk |
| IKEv2/IPsec | 2005 | AES-256 | Hızlı | iOS, macOS, Windows'ta yerel destek | Wi-Fi ile mobil veri arasında geçiş yapan mobil cihazlar |
| L2TP/IPsec | 1999 | AES-256 (IPsec üzerinden) | Yavaş (çift kapsülleme) | Çoğu işletim sistemine dahil | Yalnızca eski sistemler; yeni kurulumlarda kaçının |
| SSTP | 2008 | TLS üzerinden AES-256 | Orta | Ağırlıklı olarak Windows | Kurumsal Windows ortamları |
| PPTP | 1996 | MPPE/RC4 - kırılmış | Hızlı ama güvensiz | Eski | Hiçbir koşulda kullanmayın |
PPTP'ye ilişkin bir uyarı var ve çoğu protokol tablosu bunu bir şekilde atlıyor. 2012 yılında kriptografik olarak kırıldı. Araştırmacılar, PPTP'nin MS-CHAPv2 kimlik doğrulamasının tek bir DES anahtarına indirgenebileceğini ve standart donanımda 24 saatten kısa sürede kurtarılabileceğini gösterdi. Microsoft da aynı yıl Güvenlik Danışmanı 2743314 ile bu tespiti büyük ölçüde doğruladı. Yine de birkaç hizmet hâlâ PPTP sunuyor. Bunu sunan herkes, bir saldırganın dilediği zaman çevrimdışı olarak çözebileceği bir tünel sunuyor demektir. PPTP'yi eski kablosuz WEP şifrelemesi gibi düşünün: tarihsel bir merak konusu, asla bir dağıtım seçeneği değil.
Geri kalanı için mantık zor değil. Varsayılan olarak WireGuard. Teknik belgede tanımlanan kod tabanı yaklaşık 4.000 satır civarındadır. Bu, tek bir mühendisin tüm kodu baştan sona denetleyebilmesi için yeterince küçüktür. Kriptografisi resmi olarak doğrulanmıştır. WireGuard'ın UDP trafiği engellendiğinde OpenVPN: kısıtlayıcı kurumsal güvenlik duvarları, otel ağları ve yüksek sansürlü ülkeler için. OpenVPN, 443 numaralı bağlantı noktasında TCP üzerinden çalışabilir ve hattı inceleyen herhangi bir sistemin gözünde sıradan HTTPS trafiği gibi görünür. Telefonlar için IKEv2/IPsec: ağ değişikliğinden sonra hızlı yeniden bağlanması, saatte on kez Wi-Fi ile mobil veri arasında geçiş yaptığınızda diğer tüm protokollerden üstündür.
VPN Ne İşe Yarar?
Temelde sekiz özel kullanım alanı var. Bunlar iki grupta toplanıyor: güvensiz ağlarda koruma ve ağ düzeyindeki kısıtlamaları aşma. Her birinin net bir "neyi çözer" kısmı ve aynı açıklıkta bir "neyi çözmez" kısmı var. Arama sonuçlarının ilk sayfasındaki neredeyse her rehberde ikinci sütun eksik.
| Kullanım Alanı | Kullanıcı Türü | VPN Neyi Çözer | VPN Neyi Çözmez |
|---|---|---|---|
| Herkese açık Wi-Fi koruması | Gezginler, uzaktan çalışanlar | Otel/kafe Wi-Fi ağlarındaki adam ortada (man-in-the-middle) saldırıları | Ele geçirilmiş bir cihaz, kötü amaçlı tarayıcı eklentisi |
| Uzaktan çalışma | Çalışanlar | Kurumsal intranete ve dahili uygulamalara şifreli erişim | Kimlik avı (phishing), zayıf parolalar, sızdırılmış kimlik bilgileri |
| Coğrafi kısıtlamayı aşma | Yayın izleyenler | Bölgeye kilitli Netflix, Disney+ ve BBC iPlayer kütüphaneleri | Yayın platformları bilinen veri merkezi IP'lerini aktif olarak engeller; her sunucu çalışmaz |
| ISS takibi | Gizliliğine önem verenler | ISS'nin ziyaret edilen alan adlarını ve DNS sorgularını görmesi | Google, Meta ve diğer oturum açık hesaplar sizi takip etmeye devam eder |
| Sansürü aşma | Kısıtlayıcı bölgelerdeki kullanıcılar | Derin paket incelemesi (DPI) ve temel engelleme | Agresif DPI, VPN imzalarını tespit edebilir; gizleme (obfuscation) gerekir |
| P2P / torrent | Dosya paylaşanlar | Eşin IP adresini swarm'a açar | İçerik telifliyse yasal sorumluluk; hesap düzeyinde tanımlanma |
| Geliştirici / sistem yöneticisi işleri | Mühendisler | Güvenilmeyen ağlarda SSH ve yönetici trafiğini şifreler | Sunucu yanlış yapılandırması, kimlik bilgisi hırsızlığı |
| Siteler arası bağlantı | İşletmeler | Kiralık hat kullanmadan IPsec üzerinden iki ofisi bağlar | WAN güvenilirliği, uygulama katmanı güvenliği |
Coğrafi kısıtlama satırı, çoğu makalenin hızla geçtiği bir dipnotu hak ediyor. Yayın platformları, bilinen VPN veri merkezi IP aralıklarını işaretleyen tespit sistemleri çalıştırıyor. İşaretli bir aralığa denk gelirseniz, hepimizin en az bir kez gördüğü o korkulan "VPN tespit edildi" uyarısını alırsınız.
Ücretli bireysel VPN'ler buna, yayın odaklı daha küçük sunucu havuzları bulundurarak ve bunları sürekli değiştirerek karşılık verir. Kedi-fare oyunu diyebiliriz; hiçbir zaman tam olarak bitmeyen bir silahlanma yarışı. Aynı sağlayıcıda, aynı gün bazı sunucuların Netflix ABD için çalışıp diğerlerinin çalışmamasının nedeni de budur.
Birleştirici nokta şu: VPN trafiği şifreler ve görünen IP adresinizi değiştirir. Hepsi bu kadar. Yazılımlarınızı güncellemez. Parolalarınızı sizin yerinize yönetmez. Tarayıcınızın parmak izini gizlemez. HTTPS, tam disk şifreleme, MFA, parola yönetimi ve güncelleme disiplininin yanında bir katmandır. VPN'i tüm çözüm gibi görmek mi? Bu, dünyadaki en yaygın gizlilik hatası. Ayrıca sonunda ortaya çıktığında en pahalı olanı da bu.
VPN Hizmeti mi, VPN as a Service mi?
"VPN" adı altında dört operasyonel model bir arada anılıyor ve birini seçerken aralarındaki farklar önem taşıyor. Bireysel hizmetler ve kurumsal ağ geçitleri tamamen farklı alıcılara satılır. VPN as a Service (VPNaaS), kurumların kullandığı bulut tabanlı modeldir. Kendi kendine barındırma ise, sağlayıcıya güvenmek istemeyen teknik kullanıcıların kalıcı olarak tercih ettiği yöntemdir.
| Model | Altyapıyı Kim Yönetir | Log Kontrolü | En Uygun Olduğu Durum |
|---|---|---|---|
| Bireysel VPN | Sağlayıcı (Mullvad, ProtonVPN, NordVPN) | Sağlayıcının log tutmama politikasına güvenirsiniz | Bireyler, gezginler, günlük gizlilik |
| Kurumsal Uzaktan Erişim VPN'i | Sizin BT departmanınız (Cisco AnyConnect, Palo Alto GlobalProtect) | Organizasyonunuz tüm logları kontrol eder | Dahili uygulamalara bağlanan çalışanlar |
| VPNaaS (Bulut Tabanlı) | Bulut sağlayıcısı (AWS Client VPN, Cloudflare WARP / Zero Trust) | Sağlayıcı kontrol eder, kiracı bazında yapılandırılabilir | API başına dağıtım isteyen kurumlar |
| Kendi Kendine Barındırılan VPN | Siz, kendi VPS'iniz veya dedicated sunucunuzda | Logları tamamen siz kontrol edersiniz | Maksimum gizlilik, teknik kullanıcılar |
Bireysel bir VPN hizmeti, sağlayıcının çalıştırdığı paylaşımlı sunucularda size bant genişliği satar. Gizlilik vaadi tamamen log tutmama iddiasına bağlıdır. Bu iddianın değeri ise ancak dışarıdaki bir taraf tarafından gerçekten denetlendiğinde ortaya çıkar. Berlin merkezli güvenlik firması Cure53, ürettiği sızma testi raporlarını yayımlar. Mullvad'ın altyapısı orada birden fazla kez denetlendi ve KPMG, ExpressVPN'in TrustedServer mimarisini bağımsız olarak denetledi. Denetimsiz bir log tutmama iddiası mı? Bu bir pazarlama metnidir, mühendislik değil.
Kurumsal uzaktan erişim VPN'i, şirketinizin BT ekibinin işlettiği sistemdir. İstemciyi kurarsınız (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, hangisini tercih ederseniz), kimliğinizi doğrularsınız ve şirket intranetinin içine girersiniz. Organizasyon zorunlu olduğu için logları tutar. Olay müdahalesi bu loglara bağlıdır.
VPNaaS aynı fikirdir, yalnızca bulut hizmeti olarak sunulur. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Bunlar, bir kurumun ağ geçidi donanımıyla hiç uğraşmadan API'ler aracılığıyla VPN altyapısı kurmasını sağlar. Alıcı BT departmanıdır. Son kullanıcı farkı pek görmez.
Kendi kendine barındırılan bir VPN, kiraladığınız ya da tamamen sahip olduğunuz bir sunucuda WireGuard veya OpenVPN çalıştırır. Anahtarlar sizdedir. Yapılandırmayı siz yazarsınız. Neyin, varsa, log tutulacağına siz karar verirsiniz. Sağlayıcıya güvenin tehdit modelinin parçası olmadığı tek modeldir. Sağlayıcı sizsinizdir.
VPN Nasıl Kullanılır
VPN'i kullanmaya başlamanın en hızlı yolu oldukça sıkıcıdır: bir bireysel uygulama yükleyin, oturum açın ve bağlan düğmesine tıklayın. Çoğu insan için hikâye bu kadar. Üç dağıtım yolu neredeyse her kullanım alanını karşılar; buna ek olarak ağınızdaki tüm cihazları aynı anda koruyan bir yol daha var. Her birinde VPN'i sorun yaşamadan nasıl kullanacağınız aşağıda.
1. Yol - Masaüstünde Bireysel VPN
- Bağımsız bir log tutmama denetimi ve yayımlanmış bir şeffaflık raporu olan bir sağlayıcı seçin.
- Resmi uygulamayı yalnızca sağlayıcının web sitesinden indirin; asla üçüncü taraf bir indirme sitesinden indirmeyin.
- İlk bağlantınızdan önce oturum açın ve uygulamanın ayarlarını açın.
- Kill switch'i açın (bazen "ağ kilidi" veya "internet koruması" olarak etiketlenir).
- Ağınız engellemediği sürece protokolü WireGuard olarak ayarlayın. Engelliyorsa OpenVPN over TCP/443'e geçin.
- Bağlan'a tıklayın. Ardından yeni IP adresinizi
ipleak.netüzerinden doğrulayın ve DNS sızıntısı olmadığından emin olun.
2. Yol - Mobil Uygulama (iOS / Android)
- Resmi uygulamayı App Store veya Google Play'den yükleyin ve geliştirici adının sağlayıcının web sitesiyle eşleştiğini doğrulayın.
- İstendiğinde VPN yapılandırma iznini verin; uygulamanın sistem genelinde bir tünel kurabilmesini sağlayan budur.
- Ayarlarda güvenilmeyen Wi-Fi ağlarında otomatik bağlanmayı açın. Telefonlar sürekli ağ değiştirir ve bu, bazı kafe hotspot'larında korumasız bağlantıda kalmanızı önler.
- Kill switch'in açık olduğunu iki kez kontrol edin; Android'de "Her Zaman Açık VPN", iOS'ta "Talep Üzerine Bağlan" olarak adlandırılır.
3. Yol - VPS Üzerinde Kendi Kendine Barındırılan WireGuard
wg genkey | tee privatekey | wg pubkey > publickeykomutuyla bir sunucu anahtar çifti oluşturun./etc/wireguard/wg0.confdosyasını; sunucunun özel anahtarı, dinleme portu (varsayılan51820) ve her istemci için, istemcinin genel anahtarını ve atanmış VPN IP'sini içeren bir[Peer]bloğuyla oluşturun.- IPv4 yönlendirmesini etkinleştirin (
sysctl net.ipv4.ip_forward=1), ardından istemci trafiğinin sunucunun genel arayüzünden maskelenerek çıkması için biriptablesNAT kuralı ekleyin. - Tüneli
wg-quick up wg0komutuyla başlatın vesystemdile açılışta otomatik başlamasını sağlayın. - Bir istemci yapılandırması oluşturun (WireGuard mobil uygulaması bunu QR kod olarak tarayabilir), bağlanın ve
wg showile doğrulayın.
4. Yol - Router Düzeyinde VPN
VPN'i router'a kurmak, cihaz başına istemci kullanmadan ağınızdaki tüm cihazları korur. Yerel VPN desteği olmayan akıllı TV'ler ve IoT cihazları için kullanışlıdır. Tipik kurulumda DD-WRT veya OpenWRT yazılımı, OpenVPN ya da WireGuard istemcisiyle çalışır. Dikkat edilmesi gereken nokta: aktarım hızı router'ın CPU'suyla sınırlıdır. Çoğu ev router'ı, gigabit hatta bile OpenVPN üzerinden yalnızca 50–150 Mbps'e ulaşabilir. Özellikle ucuz router'larda durum daha da kötüdür.
Bağlantıyı doğrulama: Hangi yolu seçerseniz seçin, bağlandıktan hemen sonra kontrol etmeniz gereken üç şey var. Genel IP'nizi whatismyipaddress.com üzerinden, DNS sızıntılarını dnsleaktest.com üzerinden, WebRTC sızıntılarını browserleaks.com/webrtc üzerinden kontrol edin. Bunlardan herhangi biri ev ISS'nizi ortaya çıkarıyorsa tünel bir yerde yanlış yapılandırılmıştır. Kendi kendine barındırılan bir VPN'i İsviçre'deki bir VPS'te çalıştırmak ise ek bir yargı katmanı sağlar; revize edilmiş İsviçre Federal Veri Koruma Yasası (revDSG) kapsamında, kendi müşterilerinizin trafiğini kaydetmenizi zorunlu kılan genel bir veri saklama yükümlülüğü yoktur.
VPN Sınırlamaları: VPN Neyi Yapamaz?
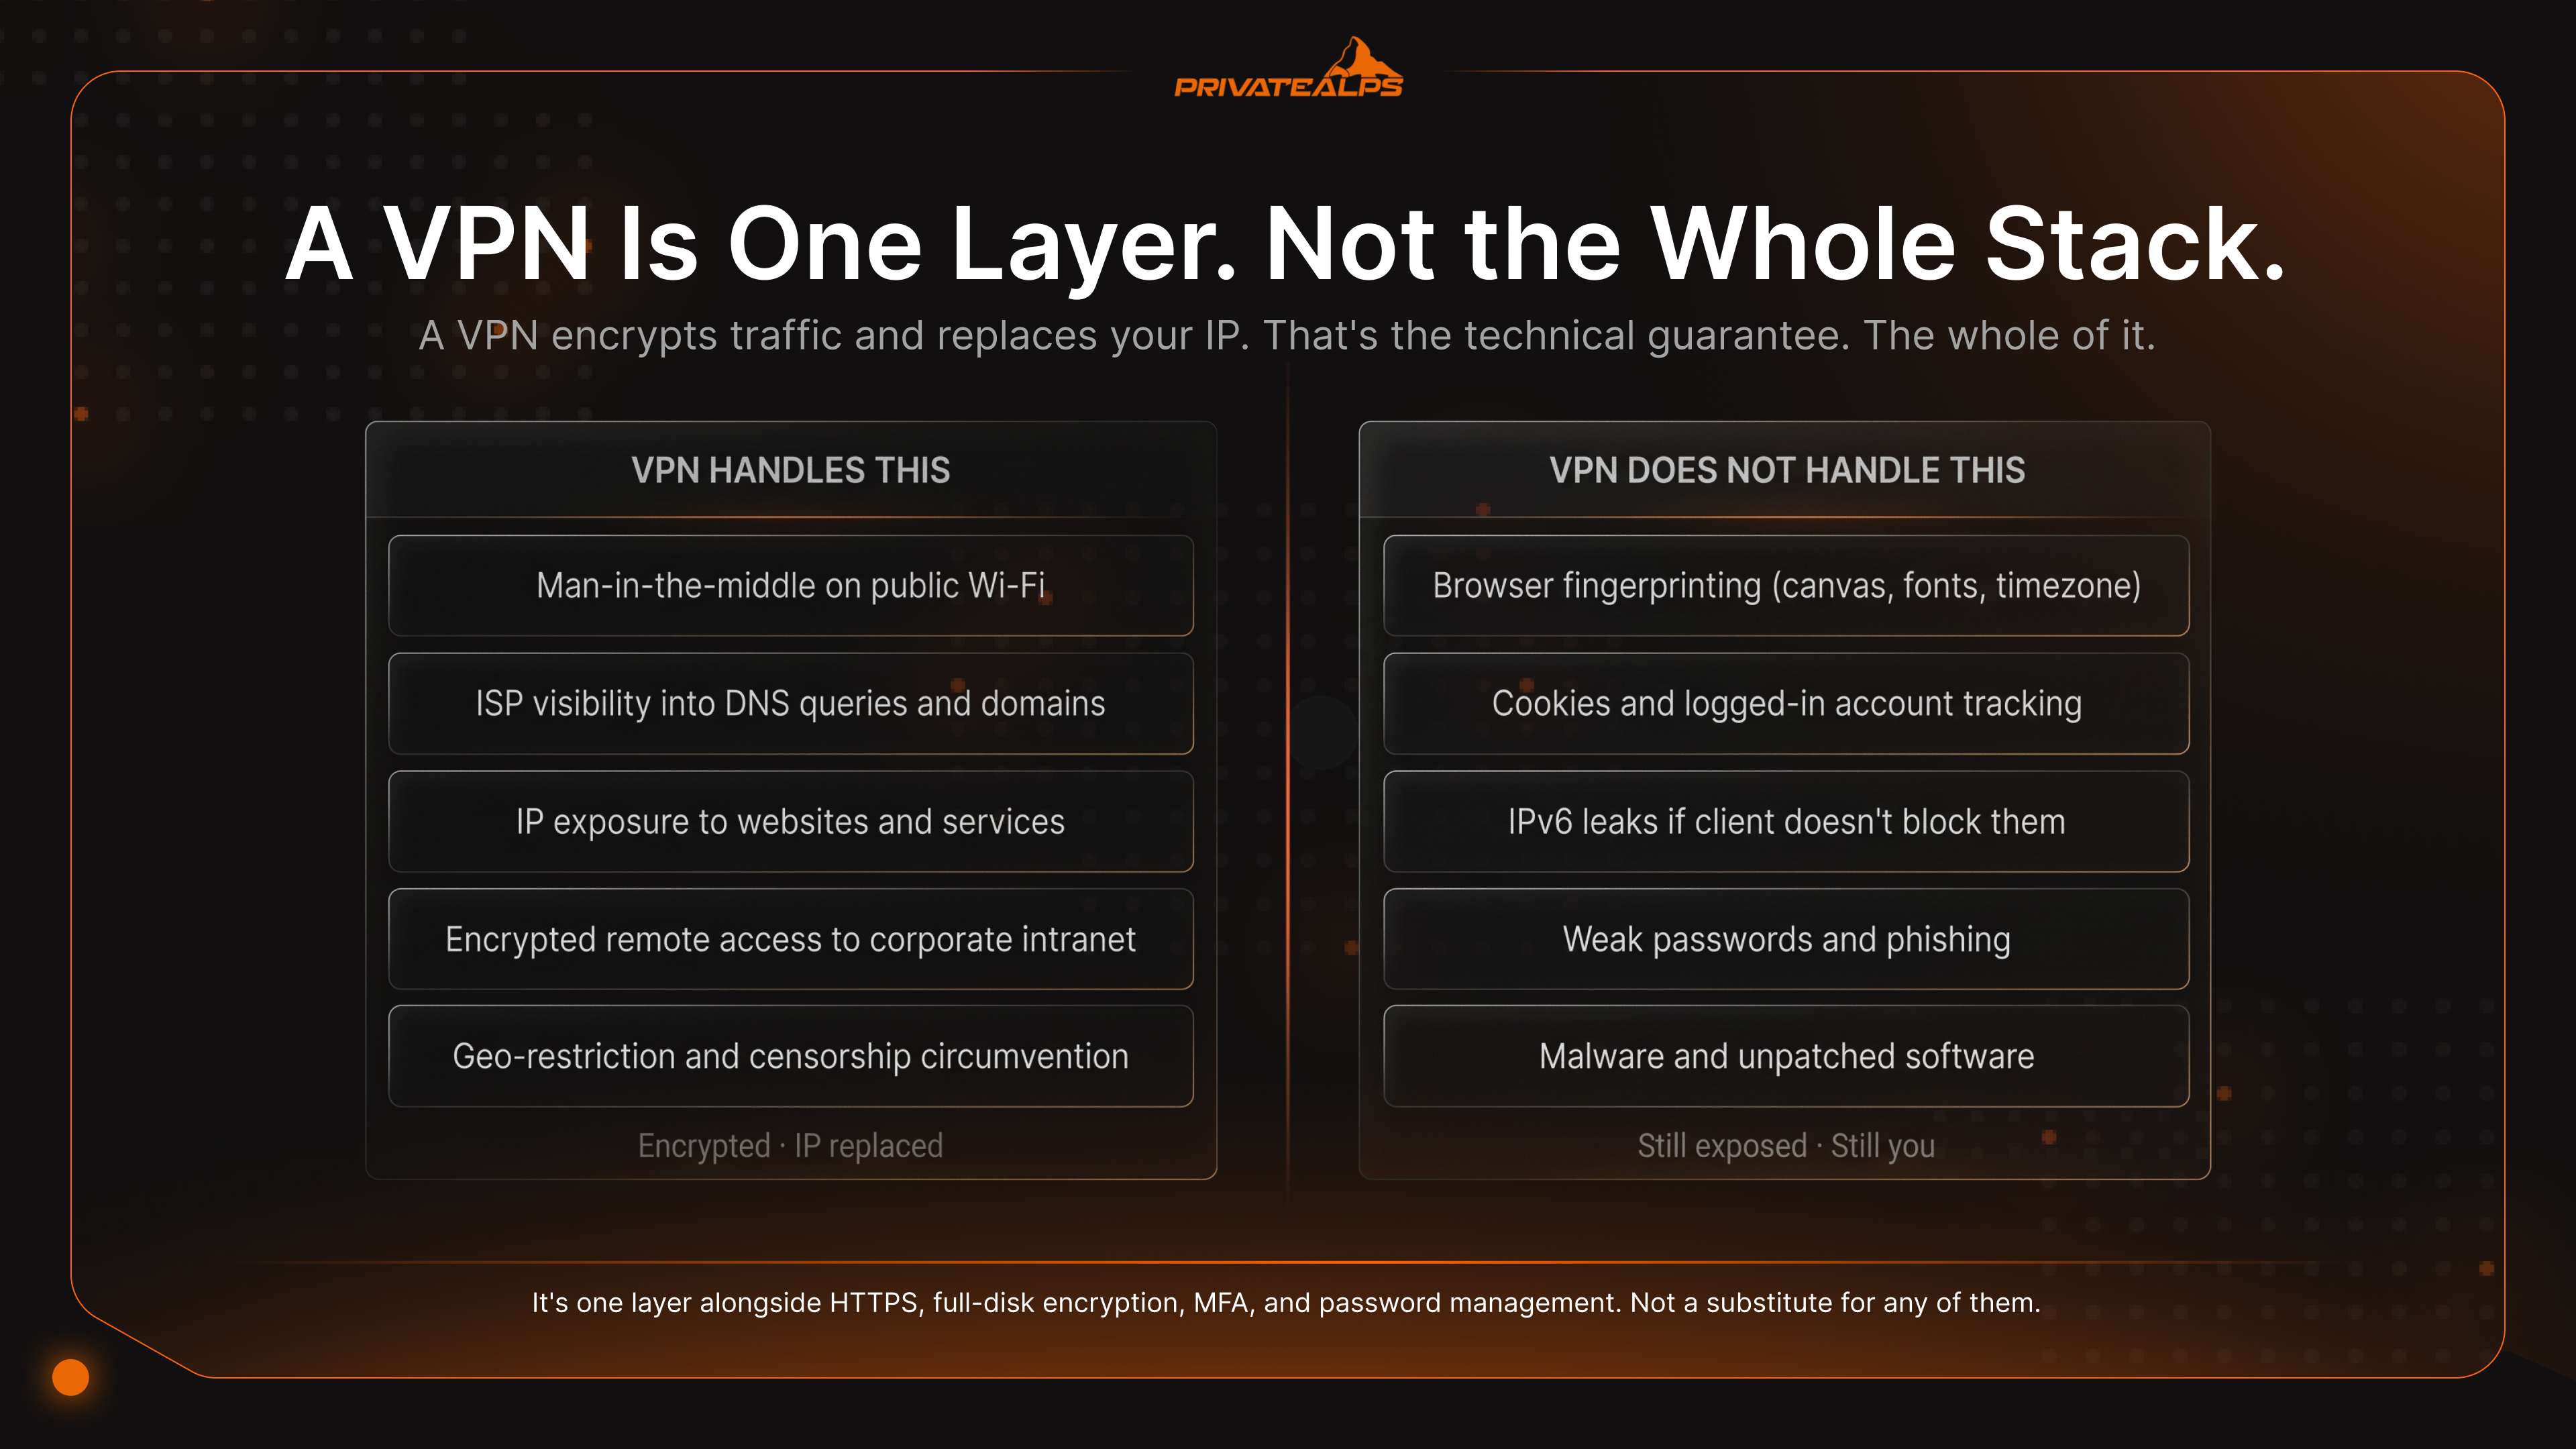
VPN trafiği şifreler ve IP adresini değiştirir. Teknik güvence budur. Bütünü de budur. VPN'lere atfedilen diğer neredeyse tüm gizlilik faydaları ya sağlayıcının ne yapmayı seçtiğine bağlıdır ya da hiç gerçek değildir. VPN pazarlama sayfalarının çoğunun atladığı bölüm burasıdır. Ve kullanıcıların en çok ihtiyaç duyduğu bölüm de.
VPN anonimlik değildir. Sağlayıcınız, ISS'nizin eskiden gördüğü her şeyi görür. Bunları kaydeder ya da saklamaya zorlanabilir ve koruma o anda çöker. Tarayıcı parmak izi alma sizi hâlâ tanımlar. Canvas, WebGL, yüklü yazı tipleri, ekran çözünürlüğü ve saat dilimi birleşerek, IP'nizi nasıl değiştirirseniz değiştirin devam eden bir parmak izi oluşturur. Çerezler ve oturum açılmış hesaplar VPN'i tamamen yok sayar. Google veya Facebook'a giriş yaptığınızda IP artık önemli değildir. Artık tanımlayıcınız hesabınızdır. IPv6 sızıntıları tüneli atlar. İstemci IPv6 trafiğini engellemezse ve ağınız IPv6'yı destekliyorsa, özgün IPv6 adresi VPN'in dışına sızabilir. WebRTC sızıntıları yerel IP'leri açığa çıkarır. Tarayıcılar STUN istekleri aracılığıyla gerçek IP'yi açıklamaya kandırılabilir. WebRTC'yi devre dışı bırakın ya da bunu engelleyen bir eklenti kullanın. Hız düşüşü gerçektir ve kaçınılmazdır. Bağımsız testler, rotaya ve sunucu yüküne bağlı olarak WireGuard'da yaklaşık %15–20, UDP üzerinden OpenVPN'de %20–25 ve TCP üzerinden OpenVPN'de %50'den fazla aktarım kaybı göstermektedir. Bunu her sağlayıcıda bekleyin. Yargı alanı tehdit modelinin parçasıdır.* Five Eyes veya Fourteen Eyes ülkelerindeki sağlayıcılara yasal talepler ve susturma kararları uygulanabilir. İsviçre ve İzlanda bu ittifakların dışında yer alır.
Bu listenin özeti şudur: VPN bir bileşendir, eksiksiz bir gizlilik çözümü değildir. Gizliliğe ciddi önem veren herkes VPN'i sıkılaştırılmış bir tarayıcıyla (WebRTC'yi kapatın, üçüncü taraf çerezleri engelleyin), hassas faaliyetler için ayrı bir kimlikle ve tünel üzerinden hangi hesaplara giriş yaptığına dair bir disiplinle birleştirir. VPN ağ katmanını korur. Gerisi size kalmıştır.
Ağ Yapısında VPN: Kurumsal ve Kuruluş Bağlamı
Kurumsal ortamlarda VPN bir ağ mimarisi modelidir. Gizlilik uygulaması değildir. Kurumsal VPN, güvenilir iç ağı uzaktaki uç noktalara genişletmek ve aynı binada bulunmayan ofisleri birbirine bağlamak için kullanılır. Öne çıkan iki model vardır:
| Özellik | Uzaktan Erişim VPN'i | Siteden Siteye VPN |
|---|---|---|
| Kim bağlanır | Dizüstü bilgisayar ve telefonlardan bireysel kullanıcılar | Kalıcı olarak bağlanan iki ağ (ofis) |
| Tipik protokoller | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, IPsec üzerinden GRE, MPLS Layer 3 VPN |
| Yönetim | Kullanıcı başına hesaplar, MFA, sertifikalar | Yönlendiriciler ve güvenlik duvarları arasında sürekli açık tünel |
| Ölçek | Yüzlerce ila binlerce eşzamanlı kullanıcı | Az sayıda tünel, yüksek toplam bant genişliği |
| Örnekler | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-ASA, Fortinet FortiGate, Juniper SRX |
Üçüncü bir tür olan SSL VPN veya istemcisiz VPN, tamamen tarayıcının içinde çalışır. Kullanıcı bir portala kimlik doğrulaması yapar ve hiçbir şey yüklemeden iç web uygulamalarına erişir. Cisco AnyConnect Secure Mobility Client ve Pulse Secure (bugün Ivanti) bu alandaki tarihsel kurumsal standartlardır.
Taşıyıcı sınıfı WAN için MPLS Layer 3 VPN, müşteri trafiğini paylaşılan bir hizmet sağlayıcı omurgasında ayrı tutar. Telekom şirketleri özel bağlantıyı büyük ölçekte bu yöntemle sunar. Bu yapı, kullanıcıların günlük olarak kullandığı şifreleme tabanlı VPN'lerden farklı bir alandır.
2026'daki gerçek mimari değişim nedir? Eski VPN'lerden Zero Trust Network Access (ZTNA) modeline geçiş. Geleneksel VPN, kimliği doğrulanmış bir kullanıcıya ağ segmentlerinin geniş bölümlerine erişim verir. ZTNA ise her isteği ayrı ayrı değerlendirir: kimlik, cihaz durumu ve bağlam. Erişimi tüm alt ağa değil, yalnızca belirli uygulamalara verir. Gartner, bunu kurumsal güvenlik mimarisi için stratejik bir yön olarak öne çıkarmıştır. Başlıca üreticilerin çoğu (Cloudflare, Zscaler, Palo Alto Prisma) artık eski VPN geçitlerinin yanında ya da onların yerine ZTNA çözümleri satmaktadır.
VPN Nasıl Seçilir: Temel Kriterler
Güvenilir sağlayıcıları pazarlama odaklı yapılardan ayıran yedi kriter vardır. En önemli kriter karşılaştırma sitelerinde neredeyse hiç yer almaz: yasal baskı altındaki kanıt. Herkes "kayıt tutmuyoruz" diyebilir. Asıl soru, yetkililer gerçekten kapıya dayandığında ne olduğudur.
| Kriter | Neden Önemli | Uyarı İşareti |
|---|---|---|
| Bağımsız kayıt tutmama denetimi | Politikanın uygulamayla uyuştuğunu kanıtlar | Dış denetim olmadan kendi beyanına dayalı "kayıt tutmuyoruz" iddiası |
| Five/Fourteen Eyes dışında yargı alanı | İstihbarat paylaşımı taleplerine maruziyeti azaltır | ABD, Birleşik Krallık, Avustralya'da merkezi olup güçlü bir yasal yapısı olmayan sağlayıcı |
| WireGuard desteği | Daha hızlı, daha modern, daha küçük saldırı yüzeyi | Yalnızca OpenVPN veya tescilli protokol sunan sağlayıcı |
| Kill switch | Yeniden bağlanma sırasında IP sızıntılarını önler | Kill switch'i olmayan ya da hata durumunda açık kalan uygulama |
| DNS sızıntı koruması | Tüm DNS trafiğini tünelden yönlendirir | dnsleaktest.com üzerinden doğrulanabilir sızıntılar |
| Açık kaynaklı istemci | Topluluk tarafından denetlenebilen kod, gizli telemetri yok | Belirsiz gizlilik politikası olan kapalı kaynaklı ikili dosya |
| Yasal baskı altında kanıtlanmış | Gerçek mahkeme celpleri "kayıt tutmuyoruz" iddiasını sınamıştır | Kamuya açık olarak belgelenmiş yasal olay bulunmayan sağlayıcı |
Bu alandaki kanıt standardını iki olay belirler. 2016'da Private Internet Access, bomba tehditleriyle bağlantılı kullanıcı verileri için FBI'dan mahkeme celbi aldı. Şirketin yanıtı, hiçbir kaydın bulunmadığı yönündeydi. Suç duyurusunun kendisi, PIA'nın sağlayabildiği tek verinin IP kümesinin kaba coğrafi konumu olduğunu doğrular. Ardından Nisan 2023'te yaşananlar gerçekleşti. İsveç Ulusal Operasyon Dairesi, müşteri verilerini ele geçirmek amacıyla Mullvad'ın Gothenburg ofisine arama emri çıkardı.
Polis elleri boş döndü. Veri zaten yoktu. İki olay, aynı sonuç. Ciddi her VPN karşılaştırmasının, herhangi bir özellik listesinden daha yüksek ağırlıkla değerlendirmesi gereken standart budur.
Sağlayıcıya duyulan güveni tamamen devre dışı bırakmak isteyenler için, gizliliğe saygılı bir yargı alanındaki dedicated sunucuda kendi kendine barındırılan bir VPN, sıfır güven alternatifidir. Siz sağlayıcı olursunuz. Politikayı siz yazarsınız. Topladığı veriyi teslim etmeye zorlanabilecek bir üçüncü taraf yoktur, çünkü zorlanacak bir üçüncü taraf da yoktur.
Özet
VPN, IP adresinizi değiştiren ve trafiğinizi internet servis sağlayıcılarından ve güvenilmeyen ağlardan koruyan şifreli bir tüneldir. Protokol seçimi, performans ve güvenlik sınırını belirler: hız için WireGuard, uyumluluk için OpenVPN, mobil cihazlar için IKEv2. VPN, gizlilik yığınının bir katmanıdır, tam anonimlik sağlamaz. IP adresiniz ne görünürse görünsün, çerezler, parmak izleri ve oturum açılmış hesaplar sizi tanımlamaya devam eder. Kayıt tutma ve yargı alanı üzerinde en güçlü kontrolü isteyenler için dedicated sunucuda kendi kendine barındırılan bir VPN, en yüksek güvenilirlikli seçenektir.
Kendi VPN'iniz İçin İsviçre'de Dedicated Sunucu Edinin
Tam root erişimine sahip, paylaşımlı hosting kısıtlaması olmayan ve gizlilik güvencenizin gerçek bir yasal temele oturduğu bir yargı alanında kendi VPN'inizi çalıştırmak ister misiniz? PrivateAlps, tam bu amaçla tasarlanmış İsviçre merkezli dedicated sunucular sunar. İsviçre'nin revDSG çerçevesi, pasif toplu veri saklamayı yasaklar. BÜPF gözetim yasası kapsamında hedefli bilgi paylaşımı yalnızca mahkeme kararıyla mümkündür. Bu eşik, AB'nin ve ABD'nin çoğu yargı alanındaki veri saklama yönergelerinden çok daha dardır. İsviçre dedicated sunucusunda VPN hosting hizmetiyle anahtarlar sizde kalır, kayıtları siz kontrol edersiniz ve neyin, hiç saklanıp saklanmayacağına siz karar verirsiniz.
SSS
VPN nedir?
VPN, cihazınız ile uzak bir sunucu arasında şifreli bir tündeldir. IP adresinizi gizler ve trafiğinizi yerel ağı izleyen herkesten korur. Güvenilmeyen bir ağda VPN kullanılmadığında, ağ operatörü şifrelenmemiş her paketi okuyabilir ve yaptığınız her bağlantının hedefini görebilir. VPN çalışırken, dışarıdan yalnızca sunucuya giden şifreli tünel görünür.
VPN nasıl çalışır?
Kısaca: VPN, sunucuyla kimlik doğrulamalı bir el sıkışma yapar, ortak bir simetrik şifreleme anahtarı türetir ve giden her paketi bu sunucuya giden şifreli bir tünelden yönlendirir. Sunucu trafiğinizi kendi IP adresiyle iletir. DNS sorguları da tünelden geçer, bu nedenle internet servis sağlayıcınız hangi alan adlarına eriştiğinizi göremez. Bağlandığınız hedef yalnızca VPN sunucusunu görür, sizi değil.
VPN protokolü nedir?
VPN protokolü, istemci ile sunucu arasındaki anahtar değişimi, şifrelemeyi ve veri iletimini yöneten kurallar bütünüdür. 2026'da kullanmaya değer üç protokol vardır. WireGuard: en hızlı, en küçük kod tabanına sahip ve modern kriptografi kullanır. OpenVPN: en uyumlu olanıdır ve kısıtlayıcı güvenlik duvarlarını aşmak için TCP/443 üzerinde çalışır. IKEv2/IPsec: ağ değiştirdiğinizde anında yeniden bağlandığı için mobil cihazlar için en uygunudur. PPTP ve L2TP/IPsec artık güncel değildir.
VPN ne işe yarar?
Esas olarak üç işe yarar. Trafiği şifreler, böylece yerel ağ operatörleri onu okuyamaz. IP adresinizi sunucunun IP adresiyle değiştirir. Halka açık Wi-Fi gibi güvenilmeyen ağlarda bağlantıyı güvenli hale getirir. Ancak oturum açtığınız hizmetlere karşı sizi anonimleştirmez. Yazılımınızdaki açıkları da kapatmaz. Takipçileri de engellemez. VPN'i daha geniş bir gizlilik stratejisinde ağ şifreleme katmanı olarak değerlendirin.
VPN sizi anonim yapar mı?
Hayır. VPN, IP adresinizi web sitelerinden ve etkinliklerinizi yerel ağdan gizler. Ancak anonimlik tamamen farklı bir konudur. Tarayıcı parmak izi (canvas, yazı tipleri, saat dilimi), izleme çerezleri ve oturum açtığınız her hesap sizi benzersiz şekilde tanımlamaya devam eder. Gerçek anonimlik için Tor ile birlikte disiplinli bir operasyonel ayrım gerekir: farklı kimlikler, farklı tarayıcılar ve oturumları birbirine bağlayabilecek oturum açılmış hesapların olmaması.
VPN sunucusu nedir?
VPN sunucusu, cihazınızdan gelen şifreli tüneli sonlandıran, trafiğinizi çözen ve kendi IP adresiyle genel internete ileten uzak makinedir. Dönüş trafiği aynı tünelden geri gelir. Web siteleri sunucunun IP adresini görür. Sunucunun konumu, görünen coğrafi konumunuzu belirler.
VPN istemci yazılımı nedir?
VPN istemci yazılımı, cihazınızda tüneli oluşturan ve yöneten programdır. El sıkışmayı yönetir, sanal ağ arayüzünü oluşturur, kill switch'i uygular ve DNS trafiğini tünelden yönlendirir. Örnekler: resmi WireGuard uygulaması, OpenVPN Connect, Mullvad ve ProtonVPN istemcileri. Açık kaynaklı istemciler denetlenebilir. Kapalı kaynaklı olanlar denetlenemez.
VPN yasal mı?
VPN'ler ABD, Birleşik Krallık, AB, Kanada, Avustralya ve İsviçre gibi çoğu ülkede yasaldır. Çin, Rusya, İran, Belarus, Türkmenistan ve Kuzey Kore'de ise hükümetler lisanslı sağlayıcı talep eder ya da VPN trafiğini tamamen engeller. Bu nedenle bu ülkelerde VPN kullanımı kısıtlıdır ya da yasaktır. VPN kullanmak, yasa dışı bir faaliyeti yasal hale getirmez. Telif hakkı ihlali ve bilgisayar dolandırıcılığı, tünel kullanılsın ya da kullanılmasın yasa dışı olmaya devam eder.
Kayıt tutmayan VPN nedir?
Kayıt tutmayan VPN, bağlantı zaman damgalarını, kaynak IP adreslerini, DNS sorgularını ve tarama geçmişini saklamayan bir sağlayıcıdır. Bu iddia yalnızca bağımsız bir denetimle (Cure53, KPMG, PwC) doğrulandığında anlamlıdır. Kendi beyanları yalnızca pazarlamadır. Five/Fourteen Eyes dışındaki yargı alanları (İsviçre, İzlanda, Panama), ABD, Birleşik Krallık veya AB'deki sağlayıcılara kıyasla zorunlu bilgi paylaşımına karşı daha güçlü yasal engellere sahiptir.
