



Zero Trust Ağ Nedir? Mimari, İlkeler ve Gerçek Dünya Kullanım Senaryoları?
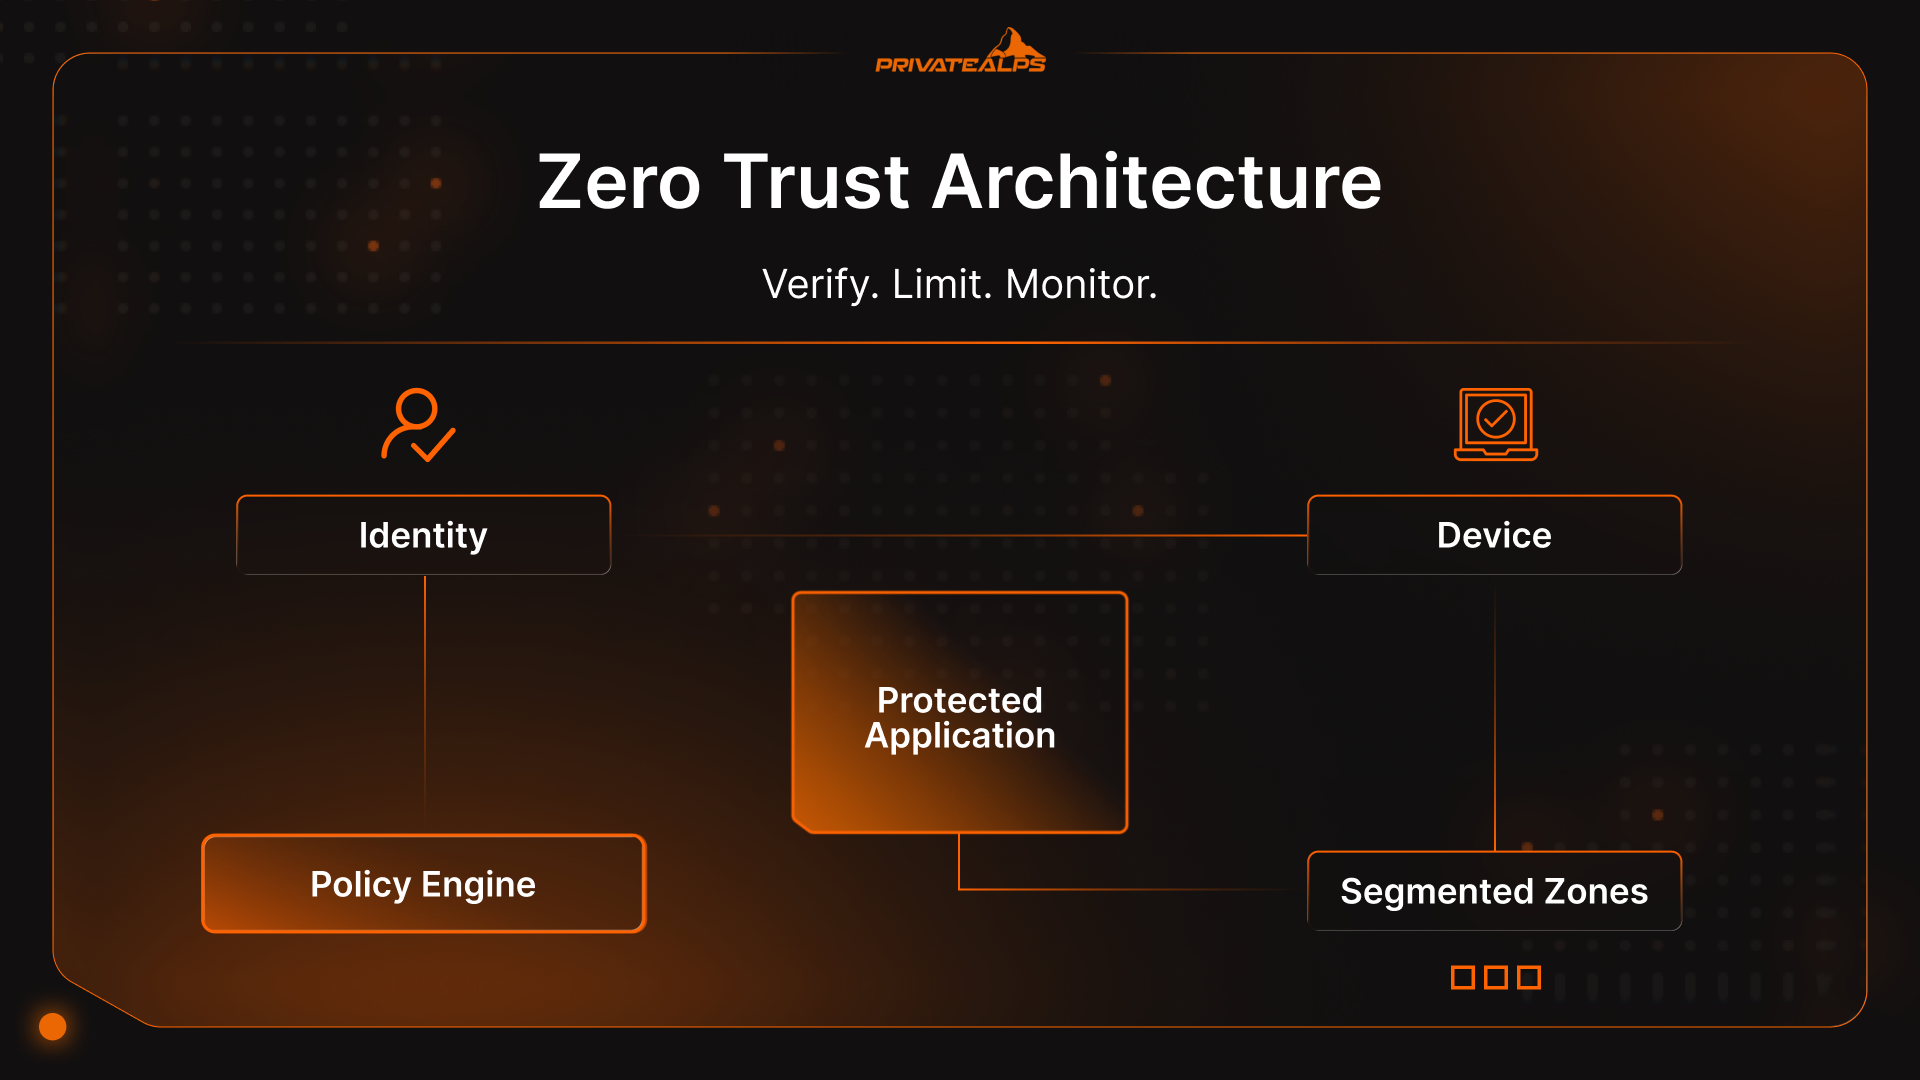
Zero trust güvenlik nedir?
Bu, kaba bir varsayımdan yola çıkan bir güvenlik mimarisidir: Varsayılan olarak hiçbir şeye güvenilmez. Kullanıcılara güvenilmez. Cihazlara güvenilmez. Uygulamalara güvenilmez. Oturum açmak bir güven anahtarını çevirmez. Oturum var olduğu sürece erişim sürekli kontrol edilir.
Zero trust, satın alıp kurduğunuz bir araç ya da bir satıcının sattığı bir rozet değildir. Sistemleri, güvenin önemli olduğu her an kontrol edilecek, bir kez verilip unutulmayacak şekilde tasarlama yaklaşımıdır.
Gerçek ihlallerin nasıl gerçekleştiğini gördüyseniz bu fikir bariz gelecektir. Saldırganlar artık güvenlik duvarlarını kırarak girmiyor. Oturum açıyorlar. Verizon'un 2025 ihlal verileri, ciddi web uygulaması olaylarının çoğunluğunun hâlâ çalınmış kimlik bilgileriyle başladığını gösteriyor. Bu gerçekleştiğinde geleneksel ağlar cömerttir. Güvenin geçerli olduğunu, kimliğin kaymadığını ve cihazların temiz kaldığını varsayarlar.
Bu varsayımların bozulduğu nokta burasıdır.
Dolayısıyla insanlar "Zero trust ne anlama geliyor" ve neden şimdi önemli olduğunu sorduğunda dürüst cevap rahatsız edicidir: zero trust kavramı, geleneksel sistemlerin çok uzun süre fazla kendinden emin olmasından ortaya çıkmıştır. Zero trust, güvenin sona erdiği anlamına gelir. Kimlik yeniden kontrol edilir. Cihazlar sorgulanır. Oturum ne kadar uzun sürerse erişim o kadar genişlemez, aksine daralır.
Bu makale, zero trust ağ nedir sorusunu yanıtlıyor; zero trust mimarisi ve zero trust siber güvenlik yaklaşımının pratikte nasıl işlediğini ve bunların neden önemli olduğunu açıklıyor.
Zero Trust Güvenlik Modeli Neden Ortaya Çıktı: Çevre Güvenliğinin Çöküşü
Zero Trust, güvenlik ekiplerinin tartışacakları yeni bir çerçeve istediği için ortaya çıkmadı. Çevre (perimeter) sınırının, sistemlerin gerçekte nasıl kurulduğu ve kullanıldığıyla örtüşmemeye başlaması nedeniyle ortaya çıktı. "Ağın" etrafına bir çizgi çekip içindekilere güvenebileceğiniz eski fikir hızla bozuldu, bozulmaya devam etti ve sonunda ciddi bir yüzle savunulamaz hale geldi.
Değişen tek bir teknoloji olmadı. Savunulacak anlamlı bir kenar bırakmayan küçük ve pratik değişikliklerin birikimi oldu. Zero trust güvenlik, bir moda akımı değil, bu gerçekliğe verilen bir yanıttır.
Ağ mimarisinde neler değişti
Ağlar yer olmaktan çıkıp yollara dönüştü.
Uygulamalar, işletmenin sahip olmadığı SaaS platformlarına taşındı. İş yükleri birden fazla buluta yayıldı. Dahili araçlar doğrudan harici API'lerle konuşmaya başladı. Çalışanlar kişisel cihazlarını getirdi. Yükleniciler geldi ve gitti. Hibrit ortamlar geçici olmaktan çıkıp normal hale geldi.
Bu düzende savunulabilir bir çevre varsayımı çöker. Tek bir "içeri" kalmaz. Kimlik, ortamlar arasında kullanıcılar, cihazlar ve iş yükleriyle birlikte seyahat eden tek tutarlı sinyal haline gelir. Zero trust modeli, bir güvenlik duvarının arkasına sonradan eklenmiş sistemler yerine, tasarım gereği dağıtık sistemlere uyar.
Tehdit ortamını şekillendiren etkenler
Saldırganlar bu değişime çoğu savunmadan daha hızlı uyum sağladı.
Kimlik bilgisi hırsızlığı, işe yaradığı için baskın giriş noktası haline geldi. Verizon'un 2025 DBIR raporu, ciddi web uygulaması ihlallerinin çoğunluğunun hâlâ çalınmış kimlik bilgileriyle başladığını gösteriyor. Saldırganlar başarıyla kimlik doğruladığında, kenar savunmaları geri çekilir. Kimlik doğrulama başarılı olur, güven verilir ve sonrasında yaşananlar anlamlı biçimde yeniden incelenmez.
Kötü niyetli ya da kazara olan iç tehdit de aynı kalıbı izler. Kimlik doğrulama, "kim giriş yaptı" sorusuna cevap verir, "bu kişinin şu anda neye erişmesine izin verilmeli" sorusuna değil. Yanal hareket, erişimi tek seferlik bir karar gibi ele alan ağlarda gelişir.
Zero Trust Mimarisinin Temel İlkeleri
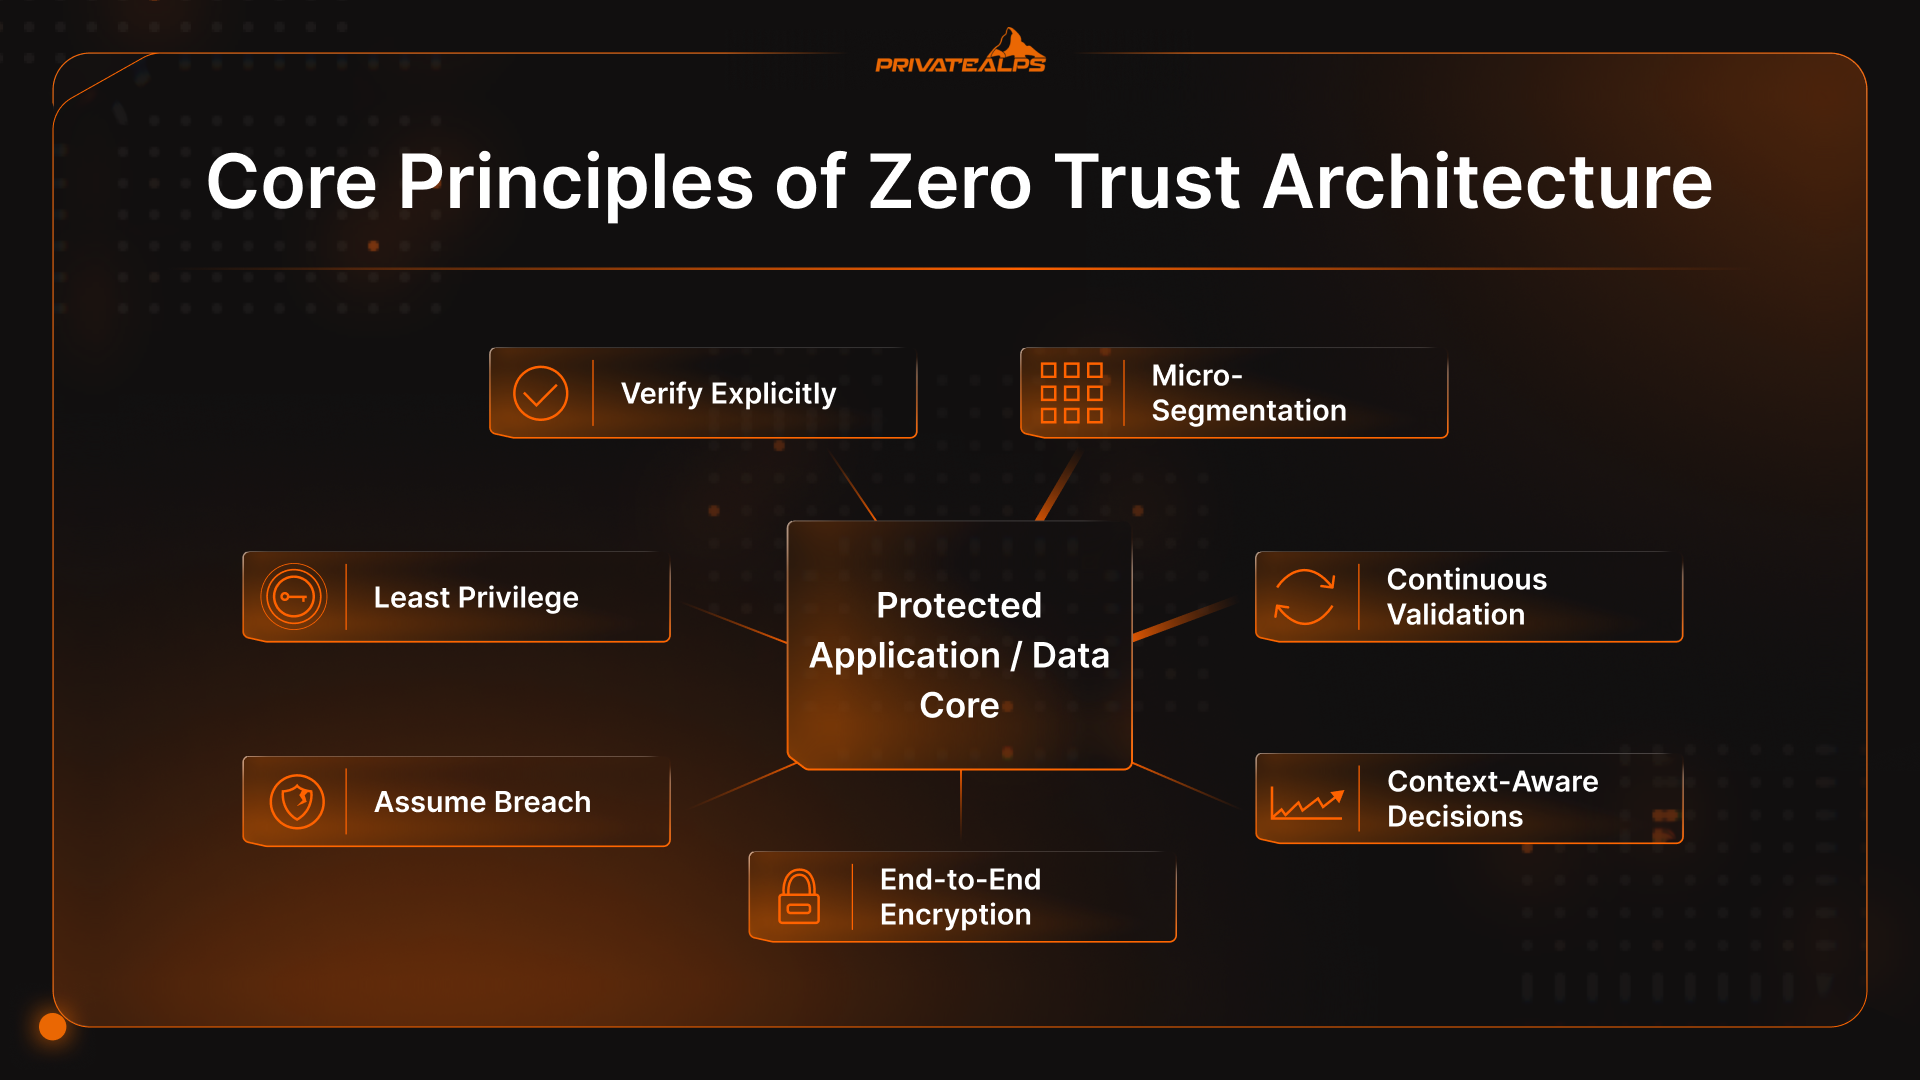
Zero trust güvenlik ilkeleri, slogan ya da değer ifadeleri değildir. Zero trust güvenliğin baskı altında ayakta kalabilmesi için sistemlerin uymak zorunda olduğu kurallardır.
- Açıkça doğrula: Her erişim isteği gerçek sinyaller kullanılarak değerlendirilmelidir: kimlik, cihaz durumu, konum, davranış ve erişilen verinin hassasiyeti. Girdiler değişirse cevap da değişebilir. Pratikte zero trust güvenliğin temel çizgisi budur.
- En az ayrıcalık ilkesi: Erişim dar, belirli ve geçici kalmalıdır. Kişiler ve servisler işlerini yapmak için ihtiyaç duydukları şeye sahip olur, sonra bu erişim ortadan kalkar. Erişim ne kadar uzun süre kalırsa o kadar sorun yaratır.
- İhlal olduğunu varsay: Sistemler, birinin bir yerde zaten içeride olduğu varsayımıyla hareket etmelidir. Bu zihniyet, zararın ne kadar yayılabileceğine sınır koyar, yana doğru hareketi yavaşlatır ve olağan dışı davranışları daha erken ortaya çıkarır. Zero trust modeli, hatayı uç bir durum gibi görmek yerine onu beklediği için işe yarar.
- Mikro segmentasyon: Ağlar, düz iç alanlar yerine uygulamalar ve iş yükleri etrafında küçük, izole bölgelere ayrılır. Kimliği doğrulanmış kullanıcılar bile serbest hareket edemez. Bir şey bozulduğunda, zarar küçük kalır.
- Sürekli doğrulama: Güven zamanla aşınır. Cihazlar uyumluluğunu kaybeder. Davranış oturum ortasında değişir. Zero Trust sistemleri kontrol etmeye devam eder ve risk arttığında erişimi iptal edebilir ya da sıkılaştırabilir. Tek seferlik onay, saldırganların en çok güvendiği şeydir.
- Bağlama duyarlı kararlar: Erişim kararları şu anda olanları yansıtmalıdır: günün saati, olağan dışı davranış, konum değişiklikleri, verinin hassasiyeti. Zero trust ağın saf olmadan kullanılabilir kalmasının yolu budur.
- Uçtan uca şifreleme: Veri, nereden geçerse geçsin aktarım sırasında korunmalıdır. Şifreli bağlantılar, "güvenilir ağlara" bağımlılığı azaltır ve görünmez ara katmanlar yerine uç noktalarda doğrulama yapılmasını zorunlu kılar.
Zero Trust Ağın Temel Bileşenleri
Zero trust güvenlik modeli, mimari güvenin sızmaya çalıştığı her yerde kararları uygulayabildiğinde bir arada işler. Bunun için, eski ağların ya atladığı ya da varsayımların arkasına gizlediği belirli yapı taşları gerekir. Mesele araç satın almak değil; bu işlevlerin, açıkça adlandırsanız da adlandırmasanız da, doğru yerde olmasıdır.
Zero trust ağın temel bileşenleri
| Bileşen | Ne yapar | Neyin yerini alır veya neyi düzeltir |
|---|---|---|
| Kimlik ve Erişim Yönetimi (IAM) | Erişim talep edenin kim veya ne olduğunu ve neye izni olduğunu doğrular | Ağ tabanlı güven ve paylaşılan kimlik bilgileri |
| Cihaz güveni ve durum kontrolleri | Erişimden önce ve erişim sırasında cihaz sağlığını ve uyumluluğunu doğrular | "Yönetilen" veya dahili cihazlara körü körüne güven |
| Ağ mikro segmentasyonu | İş yükleri ve servisler arasındaki yanal hareketi sınırlar | Düz iç ağlar ve kaba VLAN'lar |
| Politika motoru | Bağlam ve riski kullanarak erişim kararlarını gerçek zamanlı değerlendirir | Statik erişim kuralları ve tek seferlik onaylar |
| Politika uygulama noktaları (PEP) | Kararları ağ geçitlerinde, ajanlarda, API'lerde veya sidecar'larda uygular | Yalnızca merkezi tıkanma noktaları |
| Sürekli izleme ve analitik | Olağan dışı davranışı tespit eder ve güveni dinamik olarak ayarlar | "Bir kez giriş yap, sonsuza kadar güven" modelleri |
Kimlik ve Erişim Yönetimi (IAM)
Kimlik, modern sistemlerin çevreye en yakın şeyidir. İnsanların kimlikleri vardır. Servislerin de vardır. API'lerin ve arka plan iş yüklerinin de vardır. IAM, bu kimlikleri bulut platformları, SaaS araçları ve yerel sistemler arasında hareket ederken kullanılabilir tutar; bir şey her değiştiğinde erişim mantığının bozulmasını engeller.
Cihaz güveni ve durum değerlendirmesi
Yalnızca kimlik bilgileri, bir isteğin güvenli olup olmadığını söylemez. Cihaz durumu bu boşluğu doldurur.
Durum kontrolleri işletim sistemi sürümü, yama seviyesi, şifreleme durumu, uç nokta koruması ve kurcalama belirtileri gibi sinyallere bakar. Erişim, bu sinyallere göre sınırlandırılabilir, sıkılaştırılabilir veya reddedilebilir. Zero trust güvenlik modeli, kayıp dizüstü bilgisayarları, kişisel cihazları ve uyumluluğunu kaybeden makineleri böyle hesaba katar.
Ağ mikro segmentasyonu
Mikro segmentasyon, iç ağları açık alan olarak görme alışkanlığını kırar. Geniş iç erişim yerine, iş yükleri ve uygulamalar açık politikalarla birbirinden izole edilir.
VLAN'lardan farklı olarak segmentasyon alt ağı değil, iş yükünü takip eder. Kimliği doğrulanmış kullanıcılar, sadece "içeride" oldukları için serbest hareket edemez. Kimlik bilgileri kötüye kullanıldığında, yanal hareket hızla durur. Bu sınırlama, zero trust modelinin en pratik kazanımlarından biridir.
Politika motoru ve politika uygulama noktaları
Politika motoru, erişim kararlarının verildiği yerdir. İstekler geldikçe kimliği, cihaz durumunu, bağlamı ve politika kurallarını inceler. Politika uygulama noktaları bu kararları ağ geçitlerinde, uç nokta ajanlarında, sidecar'larda veya API'lerde uygular. Kararlar tutarlı kalır, uygulama ise kaynağa yakın tutulur. Zero trust güvenlik, tek bir merkezi tıkanma noktasına bahse girmeden bu şekilde ölçeklenir.
Sürekli izleme ve analitik
Statik erişim kararları hızla eskir. Davranış oturum ortasında değişir. Ele geçirilmiş hesaplar kendilerini belli etmez.
Sürekli izleme, oturum açma kalıplarını, erişim sıklığını ve veri hareketlerini telemetri olarak politika kararlarına geri besler. Davranış saptığında erişim sıkılaştırılabilir ya da tamamen kapatılabilir. Bu geri bildirim döngüsü, zero trust yaklaşımının kimlik doğrulamada durmamasının nedenidir.
Zero Trust ve Geleneksel Çevre Güvenliği Karşılaştırması
Çevre güvenliği, neyin "içeride" olduğuna karar vermeye çalışır ve sonra gevşer. Zero Trust ise sürekli karar vermeye devam eder ve erişimi, ağda bulunmaya izin vermek yerine kaynaklara göre kapsamlandırır.
| Kategori | Geleneksel çevre güvenliği | Zero trust / zero trust güvenlik |
|---|---|---|
| Güven modeli | Sınır kontrolünden sonra "içeri" güvenilir kabul edilir | Güven asla varsayılmaz; her istek doğrulanır ve yeniden doğrulanır |
| Erişim kontrol yöntemi | Ağ merkezli (ağa VPN ile bağlantı, geniş iç erişim) | Kaynak merkezli (uygulama ya da kaynak bazında erişim, en az ayrıcalık) |
| Ağ görünürlüğü | Kenarda kuzey–güney trafiğine odaklanır | Daha güçlü doğu–batı görünürlüğü: iç servisler arası trafik ve oturum davranışı |
| Ölçeklenebilirlik | Hibrit, SaaS ve çoklu bulutla zayıf ölçeklenir | Dağıtık sistemler için tasarlanmıştır; kimlik ve politika ortamlar arasında seyahat eder |
| İhlal sınırlandırma | Saldırgan içeri girdikten sonra genellikle zayıftır; yanal hareket yaygındır | Mikro segmentasyon ve kapsamlı oturumlarla etki alanını sınırlamak üzere tasarlanmıştır |
| Uzaktan erişim yönetimi | VPN, iç saldırı yüzeyini uzaktaki kullanıcılara genişletir | ZTNA tarzı erişim, kullanıcıları ağlara değil uygulamalara bağlayarak maruziyeti azaltır |
Geleneksel çevre güvenliğinin hâlâ bir rolü vardır (kenar kontrollerine yine ihtiyaç duyarsınız). Asıl nokta, kimlik ihlalinin yaygın giriş noktası olduğu durumlarda çevre modellerinin zorlanmasıdır. Saldırganlar çalınmış kimlik bilgileriyle oturum açabiliyorsa, çevre pek bir işe yaramaz.
Zero Trust Ağ Erişimi (ZTNA): Temel Teknoloji
İnsanlar "Zero trust ağ nedir?" diye sorduğunda çoğunlukla önce teknolojiyi soruyorlar.
ZTNA, "kutudaki Zero Trust" değildir. Zero trust güvenlik modelini işlevsel kılan bir erişim desenidir ve özellikle artık kurumsal bir LAN'da oturmayan kullanıcılar için önemlidir.
ZTNA'yı uygulama katmanı olarak düşünün. Zero Trust bir fikirdir. ZTNA ise işlem sırasını değiştirir.
Eski uzaktan erişimde önce bağlanır, neye izniniz olduğunu sonra anlarsınız. ZTNA tam tersini yapar. Kimlik önce kontrol edilir. Cihaz sağlığı değerlendirilir. Politika uygulanır. Ancak bundan sonra bir bağlantı oluşturulur ve bu bağlantı arkasındaki ağa değil, belirli bir uygulamaya kurulur.
Dağıtılmış bir IP adresi yoktur. Bitişik sistemlere örtük erişim yoktur. Her oturum tasarım gereği dardır ve aktifken izlenir. Duruş bozulursa ya da davranış değişirse, erişim oturum ortasında değişebilir. Bu akış, kavramsal değil pratik bir yanıt isteyen insanlar için "Zero trust ağ nedir" sorusunun en net cevabıdır.
ZTNA ve VPN: Temel Farklar
VPN'ler, bir kez içeri girdiyseniz ait olduğunuzu varsayar. ZTNA ise bu varsayımın er ya da geç yanlış çıkacağını kabul eder. Bu fark, "siber güvenlikte zero trust nedir" sorusunu soran ekiplerin çoğunun neden buradan başladığını açıklar.
| Kategori | VPN | ZTNA |
|---|---|---|
| Erişim kapsamı | Geniş iç ağ erişimi | Uygulama veya kaynağa özel erişim |
| Saldırı yüzeyi | İç ağ yollarını dışarı açar | İç uygulamalar gizli kalır |
| Güven davranışı | Bağlantıdan sonra verilen güven | Oturum boyunca güven yeniden değerlendirilir |
| Ölçeklenebilirlik | Merkezi darboğazlar, büyükte kırılgan | Dağıtık kullanıcılar ve uygulamalar için tasarlanmış |
| Kullanıcı deneyimi | Tam tünel, çoğu zaman yavaş ya da kararsız | Doğrudan uygulama erişimi, genellikle daha hafif |
| Dağıtım modeli | Sabit geçitler | Dağıtık veya bulut tabanlı uygulama |
ZTNA Dağıtım Modelleri
İki yaygın model vardır ve çoğu ortam sonunda ikisini birden kullanır.
Agent tabanlı ZTNA yönetilen cihazlarda çalışır. Daha zengin durum sinyalleri ve daha sıkı kontrol sağlar; bu da çalışanlar ve uzun süre kullanılan uç noktalar için uygundur.
Servis tarafından başlatılan veya istemcisiz ZTNA, kimlik ve tarayıcı erişimine dayanır. Yazılım kurmanın gerçekçi olmadığı dış hizmet sağlayıcılar, iş ortakları ve kısa süreli erişimler için kullanışlıdır.
Hiçbir model diğerinden "daha fazla Zero Trust" değildir. Zero trust modeli, erişim riskle uyumlu olduğunda işler; her şey aynı yoldan geçirilmeye zorlandığında değil.
Zero Trust ve SASE: Mimari Entegrasyon
Zero trust ile SASE sık sık birbirine karışır, çünkü genellikle birlikte gelirler. Ekipler ikisini aynı anda devreye alır, satıcılar aynı nefeste tanıtır ve bir süre sonra birbirinin yerine geçebilecek şeylermiş gibi görünürler. Oysa değildirler. Farklı sorunları çözerler ve ikisini karıştırmak, ileride genellikle tasarımda sorunlara yol açar.
SASE ve Zero Trust'ın Kesiştiği Noktalar
SASE bir sunum çerçevesidir. Ağ ve güvenlik hizmetlerini bir araya getirir ve bunları genellikle bulut tabanlı bir uç katman üzerinden kullanıcılara ve uygulamalara daha yakın sunar. Zero trust ise bu çerçevenin içinde uygulanan mantıktır.
Çoğu SASE platformu, adını koysun ya da koymasın, Zero Trust fikirlerini uygular. ZTNA bir uygulamaya kimin erişebileceğine karar verir. Güvenli web geçitleri dışa giden trafiği izler. CASB kuralları SaaS kullanımını şekillendirir. Hizmet olarak firewall ise temel ağ filtrelemesini sağlar.
Bu parçalar birlikte, trafiği merkezi bir veri merkezine geri yönlendirmeden zero trust güvenliğini tutarlı biçimde uygulamayı mümkün kılar.
Temel ayrım şudur: SASE kontrollerin nerede bulunduğunu ve nasıl sunulduğunu yanıtlar. Zero trust modeli ise erişimin ne zaman ve neden verilmesi gerektiğini yanıtlar. Güçlü bir Zero Trust mantığı olmadan SASE dağıtabilir, tam bir SASE yığını olmadan da Zero Trust ilkelerini uygulayabilirsiniz. Modern ortamlar genellikle ikisine de ihtiyaç duyduğu için bu alanlar kesişir.
SASE'i Zero Trust İçin Ne Zaman Düşünmeli
SASE, mimarinin zaten dağıtık olduğu durumlarda mantıklıdır.
Çalışanlarınız farklı bölgelere yayılmışsa, uygulamalarınız birden fazla bulutta çalışıyorsa ve SaaS trafiği ağırlıktaysa, merkezi güvenlik yavaş ve kırılgan hissettirmeye başlar. SASE, zero trust güvenliğinin kullanıcılara daha yakın uygulanmasına yardımcı olur; gecikmeyi ve operasyonel karmaşıklığı azaltır.
Ekipler, birbirinden bağımsız çok sayıda nokta çözümü tek bir yapıda toplamaya çalıştığında da işe yarar. Ayrı VPN'leri, web proxy'leri, CASB'leri ve firewall'ları olan kuruluşlar çoğu zaman tutarsız politikalarla uğraşır. SASE yaklaşımı dağıtımı sadeleştirirken, altında yatan zero trust güvenlik ilkelerine de uyum sağlayabilir.
SASE'in yapmadığı bir şey vardır: sizin yerinize güveni tanımlamaz. Bu kısım hâlâ net politikalar, temiz kimlik verileri ve disiplin gerektirir.
Zero Trust Ağın Faydaları
"Zero trust güvenlik modeli nedir?" sorusunu sorduktan sonra çoğu kişi bu modelin değerini sorgulamaya başlar. Bugün şirketlerin yaklaşık %82'si zero trust modelini benimsemiş durumda. Bunun nedeni modelin kulağa şık gelmesi değil; bir şey ters gittiğinde belirli sorunları kontrol etmeyi, ölçmeyi ve açıklamayı kolaylaştırmasıdır.
Kuruluşların gördüğü başlıca sonuçlar şunlardır:
- Olaylarda daha küçük etki alanı: Ele geçirilmiş bir hesap veya cihaz yalnızca zaten erişmeye yetkili olduğu şeylere dokunabilir. Ortam genelinde yayılmaz.
- Daha hızlı tespit ve müdahale: Sürekli kontroller davranış sapmalarını görmezden gelmeyi zorlaştırır; bu da incelemeleri kısaltır ve saldırganların sistemde kalma süresini azaltır.
- Daha net erişim sorumluluğu: Kimin neye, hangi koşullarda eriştiğini ve hangi kuralın buna izin verdiğini görebilirsiniz. İşler ters gittiğinde bu açıklık önemlidir.
- Ağ konumuna daha az bağımlılık: Birinin nereden bağlandığı, o kadar ağırlık taşımaz; bu da uzaktan ve hibrit çalışma yapılarını anlamayı kolaylaştırır.
- Daha öngörülebilir erişim kontrolü: Kurallar, yarım hatırlanan firewall değişikliklerinde ya da artık kimsenin sahiplenmediği miras yetkilerde değil, politikalarda yaşar.
- Kimlik bilgisi hırsızlığının daha düşük etkisi: Erişim dar ve kısa süreli olduğunda, sızdırılan kimlik bilgileri fazla yol alamaz.
Buradaki ortak nokta mükemmellik değil, kontroldür. Zero trust ağı, hataların daha küçük, daha görünür ve daha kolay kontrol altına alınabilir olmasını sağlar.
Zero Trust Ne İşe Yarar? Zero Trust Kullanım Senaryoları
Zero Trust, güvenin düşünmeden varsayıldığı alanlarda en çok önem taşır. Model, değerini aşağıdaki senaryolarda kanıtlar.
Uzaktan ve Hibrit Çalışanların Güvenliği
Uzaktan çalışma, insanları yalnızca ofis dışına taşımadı. Konumun gerçek bir güven değeri taşımasını da ortadan kaldırdı. Zero trust buna, erişimi ağ konumu yerine kimlik ve cihaz durumuna bağlayarak yanıt verir. Kullanıcılar iç ağa değil, tek tek uygulamalara bağlanır. Herkesi kırılgan bir VPN kurulumundan geçirmeden maruz kalma alanı küçülür.
Fidye Yazılımına Karşı Koruma
Fidye yazılımı, yanlara doğru hareket ederek yayılır. Zero trust bu yayılmayı yavaşlatmak ve nereye kadar gidebileceğini sınırlamak için tasarlanmıştır.
Güçlü kimlik kontrolleri ilk erişim olasılığını azaltır. Mikro segmentasyon, ele geçirilen hesapların bir sonraki adımda nereye gidebileceğini sınırlar. Sürekli doğrulama ise şifreleme ortam genelinde yayılmadan önce anormal davranışın erişim değişikliklerini tetiklemesini sağlar. Amaç her sızmayı önlemek değildir; tek bir hatanın şirket çapında bir kesintiye dönüşmesini durdurmaktır.
Tedarik Zinciri ve Üçüncü Taraf Erişimi
Tedarikçiler ve dış hizmet sağlayıcılar genellikle hızlıca erişime ihtiyaç duyar ve bu erişimi çoğu zaman uzun süre tutmaz. Geleneksel kurulumlar bunu zayıf yönetir. İşlerin akması için geniş yetkiler verirler, sonra bunları geri almayı unuturlar. Zero trust ise farklı davranır. Erişim belirli uygulamalarla sınırlandırılır, süreyle kısıtlanır ve net kurallarla desteklenir. Bir iş ortağının kimlik bilgileri çalınırsa, zarar küçük kalır. Bu, tedarik zinciri saldırılarının artık çoğu zaman normal iş akışına benzediği bir dönemde önemlidir.
IoT ve Yönetilmeyen Cihazların Güvenliği
Birçok cihaz ajan çalıştıramaz ya da modern kimlik doğrulamayı desteklemez. Zero trust bunun varmış gibi davranmaz.
Bunun yerine segmentasyona ve davranış tabanlı kontrollere dayanır. Cihazlar izole edilir, yalnızca gerekli olduğu yerlerde iletişim kurmasına izin verilir ve yakından izlenir. Bir cihaz garip davranırsa, ona şüpheden yararlanma hakkı tanınmaz. Standart dışı donanımla dolu ortamlarda riski yönetmenin uygulanabilir birkaç yolundan biridir.
Çoklu Bulut ve SaaS Güvenliği
Çoklu bulut ortamları varsayımları hızla bozar. Farklı ağlar, farklı kontroller, aynı kullanıcılar.
Zero trust, bulut sağlayıcıları ve SaaS platformları genelinde tutarlı kimlik ve politika uygular. Erişim kararları, uygulamanın nerede çalıştığına bağlı değildir. Kimlik federasyonu ve merkezi politika, her ortam ayrı ayrı korunduğunda ortaya çıkan boşlukları önlemeye yardımcı olur.
Zero Trust Pratikte Nasıl Çalışır
"Zero trust anlamı" arayan kişiler kavramı çoğu zaman soyut bulur; ancak tek bir isteğin sistem içinde nasıl ilerlediğini takip ettiklerinde durum netleşir.
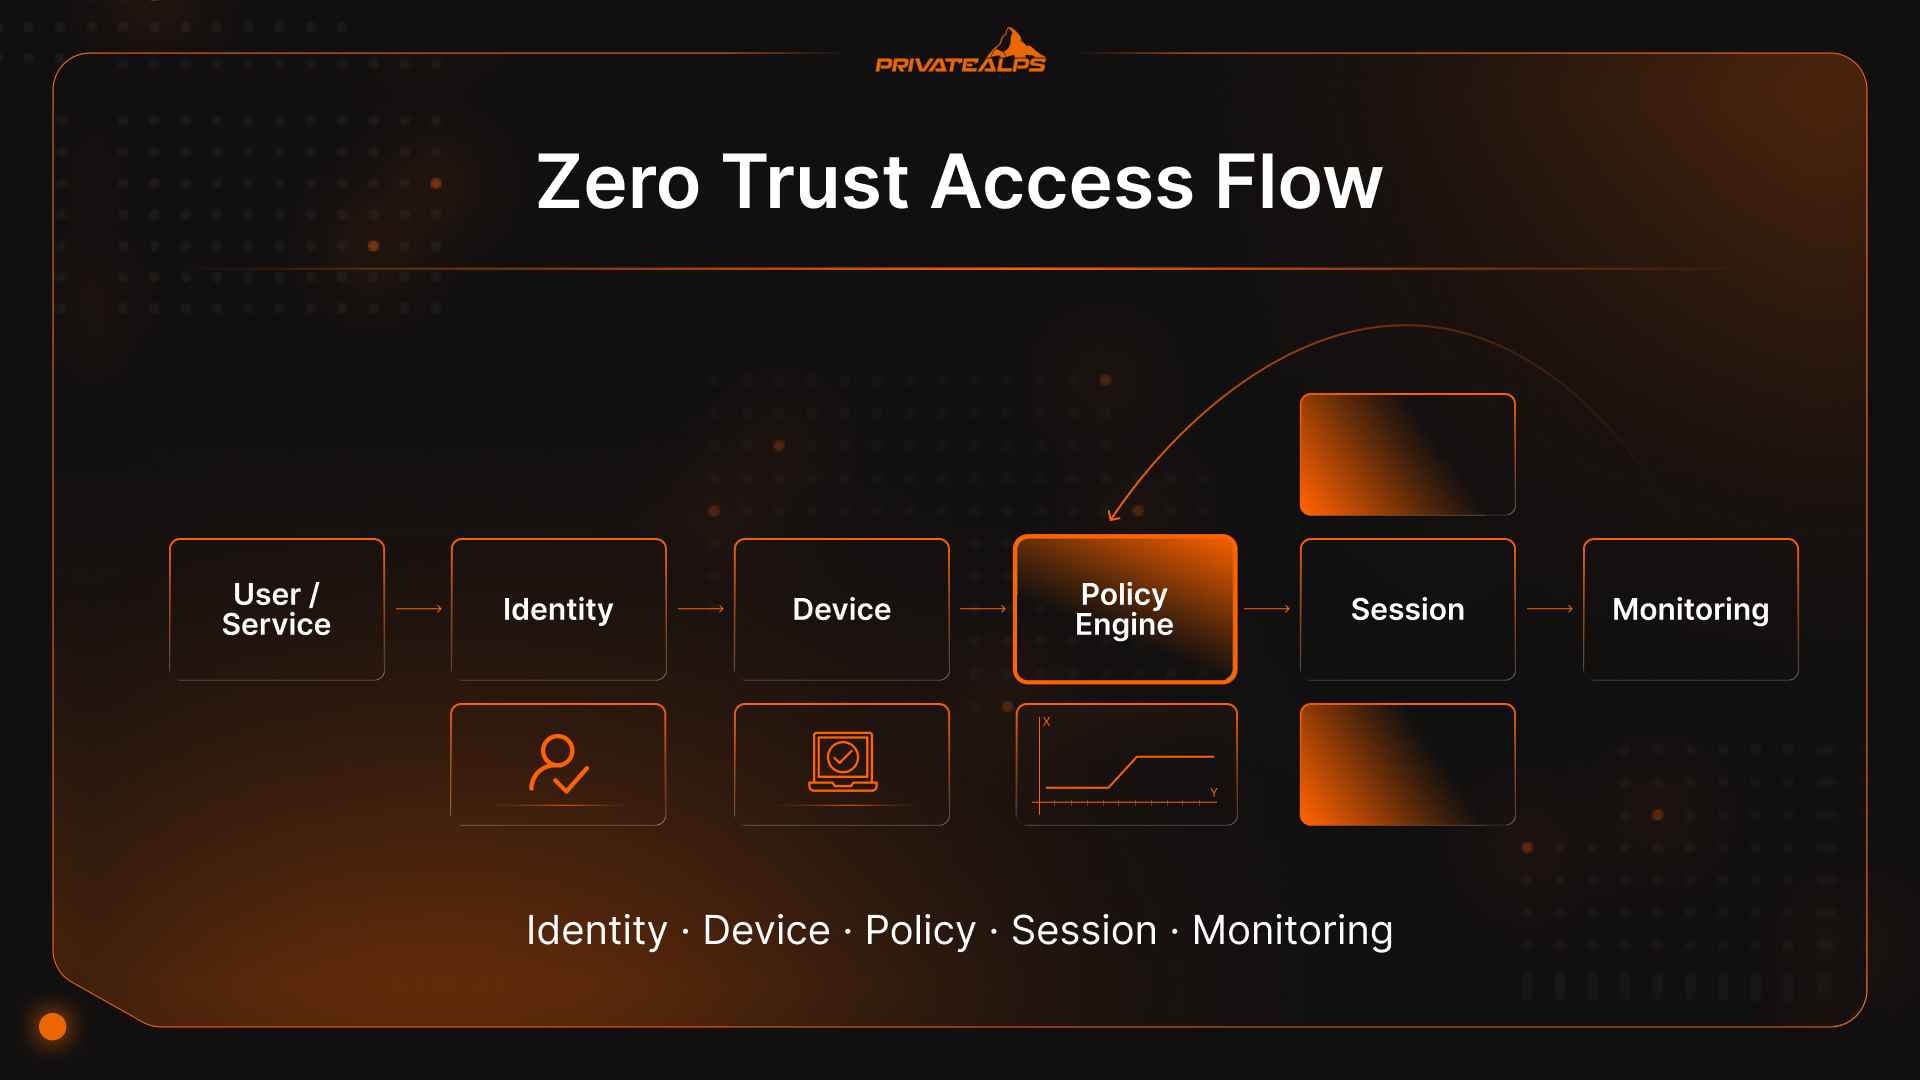
Erişim akışı isteği şöyle işler:
- Önce kimlik kontrol edilir: Bir kullanıcı ya da servis erişim ister. Kimlik bilgileri doğrulanır, ancak bu yalnızca başlangıç noktasıdır. Kişinin kim olduğu, hangi role sahip olduğu ve normalde nasıl davrandığı da hesaba katılır.
- Cihaz da söz hakkına sahiptir: İstek yalnızca kimliğe dayanmaz. Sistem cihazı inceler: yama seviyesi, şifreleme, uç nokta koruması, kurcalama belirtileri. Riskli bir cihazdan yapılan temiz bir giriş sonucu değiştirir.
- Kararı ağ değil, politika verir: Politikalar kimliği, cihaz durumunu, kaynağın hassasiyetini ve mevcut koşulları tartar. Zero trust ağında erişim kararlarının çoğu, firewall'da değil burada alınır.
- Dar bir oturum oluşturulur: Erişim onaylanırsa bağlantı tek bir uygulamaya ya da servise kurulur. Genel bir ağ erişimi verilmez; "artık içerdesiniz" diye bir durum yoktur.
- Oturum izlenmeye devam eder: Onaydan sonra etkinliğe ayrıcalık tanınmaz. Davranış değişirse erişim sıkılaştırılabilir ya da sonlandırılabilir. Güven, oturum boyunca geçicidir.
Bağlama Duyarlı Karar Verme
Zero trust kararları koşullar değiştikçe değişir.
Yeni bir ülkeden yapılan giriş. Gece geç saatlerde etkinlik. Ani bir indirme yoğunluğu. Bunların hiçbiri varsayılan olarak "her şeyi kapat" anlamına gelmez. Ancak yeniden değerlendirme zamanının geldiğini gösterir. Sistem doğrulamayı artırabilir, belirli işlemleri sınırlayabilir ya da gerekirse oturumu sonlandırabilir.
Statik güvenlik ile zero trust ağı arasındaki fark budur. Güven evet ya da hayır değildir; ayarlanabilir ve riskle birlikte hareket eder.
Bulut ve Hibrit Ortamlarda Zero Trust
"Zero trust modeli nedir?" sorusunu çoğu kişinin ilk olarak sorduğu alanlar, eski güven varsayımlarının işlemez hale geldiği bulut ve hibrit yapılardır. Uygulamalar ortamlar arasında taşınır. Kullanıcılar ağlar arasında gezinir. Veriler kimsenin tam olarak kontrol edemediği SaaS araçlarından geçer.
Zero Trust bu ortamlarda işe yarar, çünkü konuma bağlı değildir. Kimlik ve politika, bir şey genel bir bulutta, özel bir veri merkezinde ya da bir SaaS hizmetinde çalışsa da aynı şekilde davranır. Bu tutarlılık, tek bir kontrolün tek başına sağlayabileceğinden daha fazlasını sağlar.
Hibrit ortamlar ayrıca sürtünmeleri hızla ortaya çıkarır.
Eski sistemler çoğu zaman modern kimlik doğrulamayı kaldıramaz. Kimlikler çok fazla yerde yaşar. Segmentasyon teoride vardır ama uygulamada yoktur. Baskı altında ekipler, işlerin akması için erişimi "geçici olarak" genişletir.
Zero trust bu sorunları sihirli bir şekilde çözmez. Onları görünür hale getirir. İlerleyen ekipler, bu pürüzleri genel güveni yeniden benimsemek için bir neden olarak değil, çözülmesi gereken tasarım sorunları olarak ele alır.
Zero Trust'ı Uygulamak: Aşamalı Yaklaşım
Zero trust hiçbir zaman tek seferde ortaya çıkmaz. Bunu "devreye aldığını" söyleyen herkes büyük ihtimalle birkaç kontrolün adını değiştirip orada durmuştur. Gerçek ortamlarda model parça parça ilerler ve genellikle bir şeyin bozulmasıyla hız kazanır.
Çoğu ekip aynı aşamalardan geçer:
- Değerlendirme: Kimlikleri, cihazları, uygulamaları ve erişim yollarını envanterinize alırsınız.
- Önceliklendirme: Ters giderse en çok zarar verecek olanı seçersiniz.
- Pilot uygulama: Küçük bir kesimi sıkılaştırırsınız. Bir uygulama, bir iş akışı.
- Genişletme: İşe yarayanı tekrarlar, yaramayanı standartlaştırırsınız.
- Optimizasyon: Size güvenlik sağlamayan sürtünmeleri kaldırırsınız.
Çoğu şirket için başlamanın en iyi yeri, başarısızlığın gerçek para ya da itibar kaybına yol açtığı yerdir.
Ayrıcalıklı hesaplar. Hassas veriler. Canlı sistemler. Finans ve kimlik platformları. Saldırganların hedef aldığı ve hataların hızla büyüdüğü yerler bunlardır. Burada erişimi sıkılaştırmak, netliği erken sağlar ve riskler yüksekken modelin işe yaradığını gösterir.
Yaygın Uygulama Engelleri
Aynı sorunlar hemen hemen her yerde ortaya çıkar.
Eski sistemler modern kimlik doğrulamayı kaldıramaz. Kimlik verileri parçalanmıştır. Yetkiler, kimsenin verdiğini hatırlayamadığı kadar geniştir. Araçlar birbiriyle çakışır. Uzun süredir kullanılan kısayollar kaldırıldığında kullanıcılar tepki verir.
Bunların hiçbiri şaşırtıcı değildir. Zero trust güvenliği bu sorunları yaratmaz; yalnızca onları gizlemeyi bırakmasını sağlar. Bunu kabul eden ekipler ilerler. Kusursuz bir devreye alma bekleyenler ise genellikle ilerleyemez.
Zero trust her derde deva değildir. Erişim daha iyi kapsamlandırılsa bile bazı sorunlar kendiliğinden ortadan kalkmaz.
- Meşru erişimi olan içeriden tehditleri durdurmaz: Bir kişinin bir işlemi yapmasına izin verilmişse ve bu yetkiyi kötüye kullanmayı seçerse, zero trust onun niyetini okuyamaz. Yaptığı şey, zararı sınırlı ve görünür tutmaktır.
- Pek çok uygulama yarım önlemden ibarettir: MFA ekleyip VPN'i yeniden adlandırmak pek bir şey değiştirmez. Geniş yetkiler, kullanılmayan hesaplar ve "geçici" istisnalar hâlâ sorunların çoğuna yol açar.
- Operasyonel yük beklenmedik biçimde ağır basar: Politikaların ilgi istemesi gerekir. Kimlik verilerinin temizlenmesi gerekir. Loglar hızla birikir. İşler yoluna girmeden önce genellikle daha da karmaşıklaşır.
- Eski sistemler direnç gösterir: Eski uygulamalar modern kimlik doğrulamayı ya da ince taneli erişim denetimini anlamaz. İstisnalar zamanla çoğalmaya başlar ve bu istisnaların bir sahibi olması gerekir.
- İlgi gösterilmezse kullanıcı deneyimi zarar görebilir: Erişim keyfi ya da yavaş hissettirdiğinde insanlar kontrollerin etrafından dolaşır. zero trust, sürtünme yönetilmediğinde başarısız olur.
Zero Trust riski azaltır. Ancak muhakemenin, sahipliğin ve takibin yerini almaz.
Zero Trust Ağ Yaklaşımının Sınırları ve Eleştirileri
Hmm, that line duplicates; the H2 above already. Final heading is placed once above. Let me correct the output below.
Zero Trust Çerçeveleri ve Olgunluk Modelleri
Zero Trust, denetim ve satın alma dilinde yer almaya başlayınca çerçeveler de ortaya çıktı. Muhtemelen tanıdığınız birkaç tanesi şunlardır:
- NIST 800-207: NIST SP 800-207, ciddi zero trust çalışmalarının dayandığı temel belgedir. Araçları ya da diyagramları belirlemez. İlkeleri ortaya koyar: her şeyi koru, erişimi oturum bazında ver ve güveni sürekli yeniden değerlendir.
- CISA Zero Trust Olgunluk Modeli: CISA'nın olgunluk modeli, zero trust'ın ikili (ya var ya yok) bir yapı olmadığını açıklar. Fikri beş alana ayırır: kimlik, cihazlar, ağ, uygulamalar ve veri. Eski yaklaşımlardan daha olgun aşamalara kadar uzanan evreleri tanımlar. Çoğu kuruluş bu alanlarda eşit ilerlemez. Kimlik alanı ağ kontrollerinin çok önünde olabilir. Veri yönetişimi ise diğer her şeyin gerisinde kalabilir. Bu dengesizlik normaldir.
Bunun ötesinde düzenlemeler hâlâ gelişmektedir. Birçok kuruluş için zero trust, bir tasarım hedefi olarak başlamadı. Bir gereklilik olarak başladı.
Executive Order 14028, ABD federal kurumlarını zero trust'ı bir slogan olarak görmekten çıkarıp ölçülebilir bir şey olarak ele almaya zorladı. Aynı baskı sağlık, ödeme ve finansal hizmetler alanlarında da görülüyor.
Zero Trust Nereye Varıyor
Zero trust, bir bitiş çizgisi gibi görüldüğünde işe yaramaz. Daha çok sürekli bakım gerektiren bir süreçtir. Varsayımlar eskir. Erişim değişir. Sistemler politikalardan daha hızlı gelişir. Asıl değişim, güvenin hâlâ otomatik olarak nerede sağlandığını fark etmek ve bunun hâlâ mantıklı olup olmadığına karar vermektir. Geri kalanı doğal olarak gelir.
Okumaya devam etmek isterseniz bakmanız gereken en iyi yer araçlar değildir. Artık kimsenin sorgulamadığı erişim yollarıdır.
Sıkça Sorulan Sorular
Zero Trust bir ürün mü yoksa bir çerçeve mi?
Bir çerçevedir. zero trust, güven kararlarının zaman içinde nasıl davranması gerektiğini tanımlar. Ürünler bunun parçalarını uygulamaya yardımcı olabilir, ama hiçbiri tek başına zero trust değildir.
Zero Trust VPN'lerin yerini alır mı?
Birçok ortamda evet. Amaç, kullanıcıları dahili ağa bırakmak yerine belirli uygulamalara erişim vermekse ZTNA genellikle onların yerini alır.
Zero Trust uygulaması ne kadar sürer?
Net bir bitiş noktası yoktur. Kimlik, cihazlar ve uygulamalar farklı hızlarda geliştikçe çoğu kuruluş modelin farklı bölümlerini sıkılaştırmak için yıllar harcar.
Küçük kuruluşlar Zero Trust'ı benimseyebilir mi?
Çoğu zaten benimsemiş durumda, bunu öyle adlandırmasalar da. Kimlik, MFA ve dar kapsamlı erişimle başlayın. Daha fazlasını ancak bir şey bozulduğunda ya da risk bunu gerektirdiğinde ekleyin.
Zero Trust ile ZTNA arasındaki fark nedir?
Zero Trust yaklaşımın kendisidir. ZTNA ise onu uygulamanın bir yoludur, esas olarak kullanıcı ve uygulama erişimi için. Biri kural kitabıdır. Diğeri ise bu kitabı takip eden bir araçtır.
