



Dedikeret server vs ikke-dedikeret server: Hvad er forskellen?
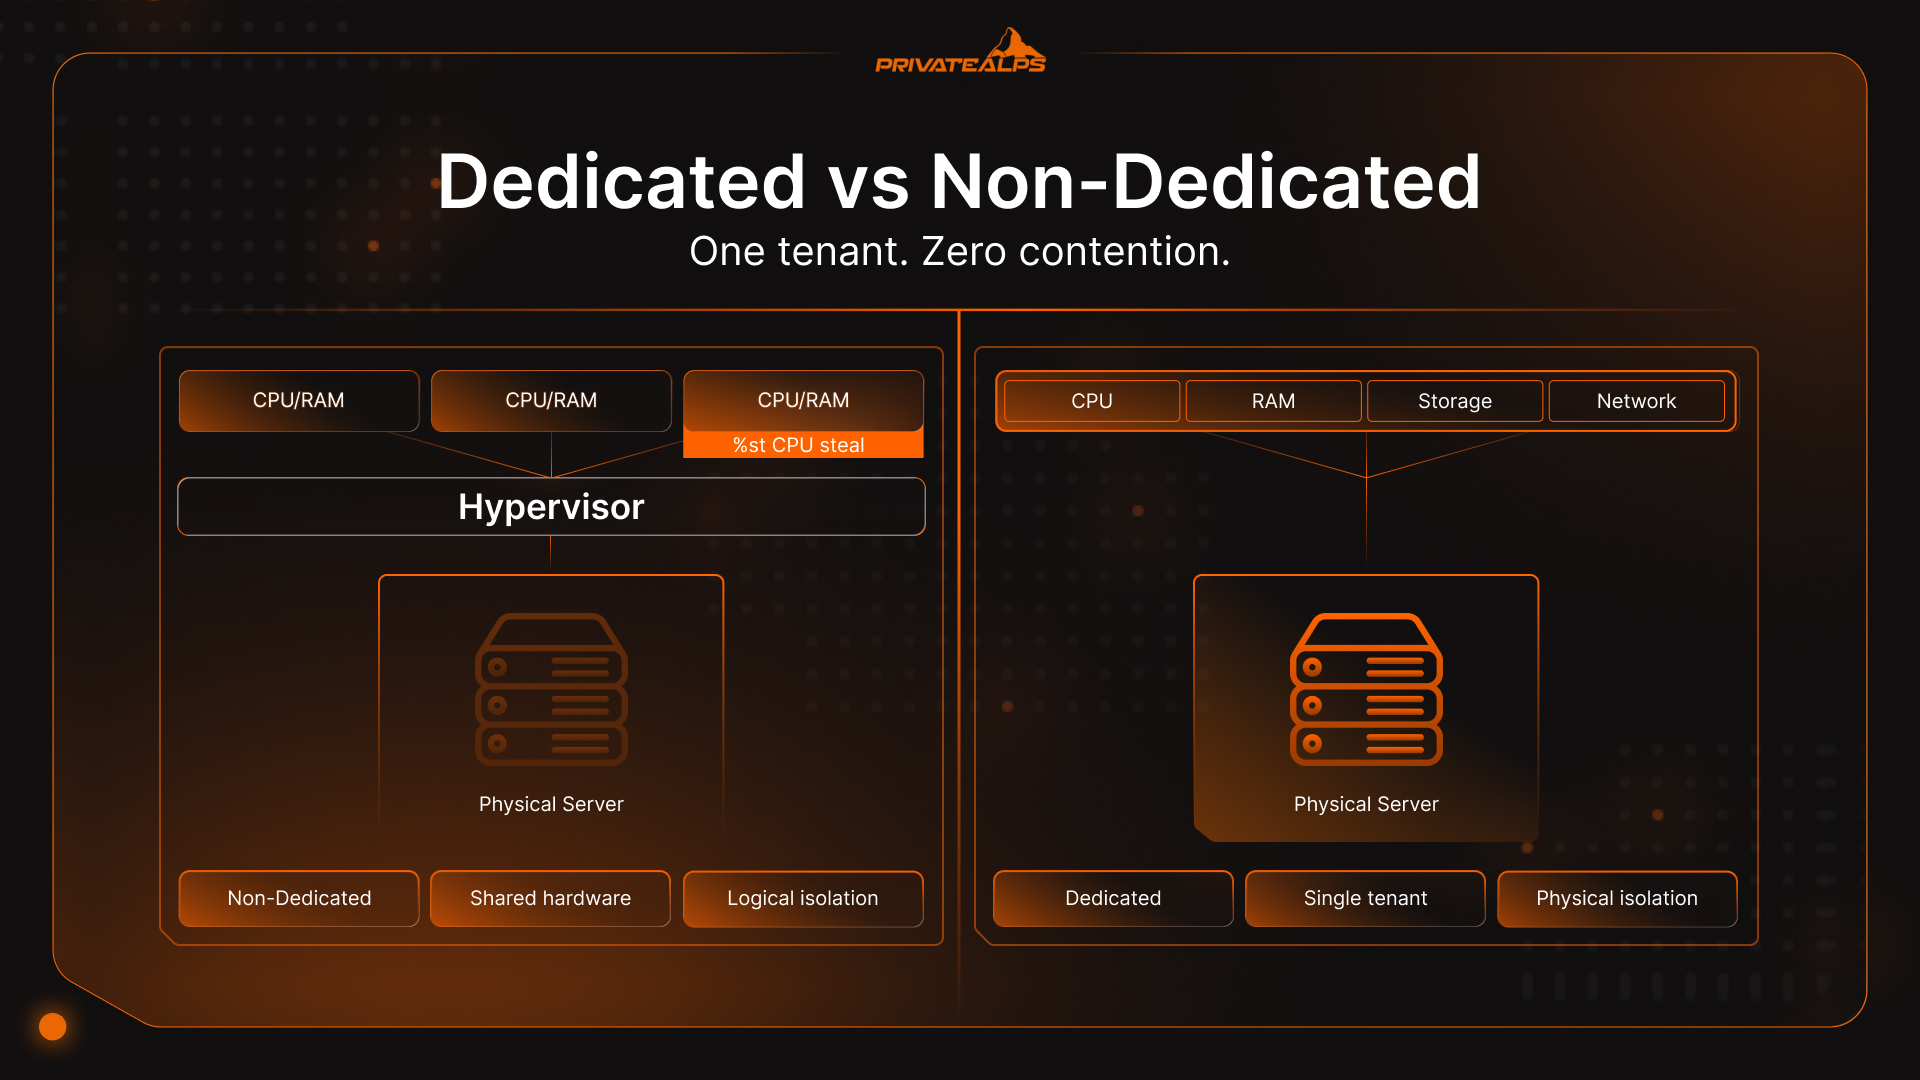
Én maskine, én lejer, og ingen andres arbejdsbelastning rører din. Det er det, dedikeret betyder i praksis. Ikke-dedikeret hosting er den anden side af samme sag: den samme fysiske hardware, delt op og solgt til flere forskellige kunder på samme tid, enten via delte OS-instanser eller via en hypervisor, der skærer virtuelle skiver ud. Spørgsmålet om dedikeret server vs ikke-dedikeret server handler ikke rigtig om specifikationer på en produktside. Det viser sig senere, når trafikken stiger, og du opdager, hvis ressourcer du faktisk har delt.
AI-resumé
En dedikeret server er en fysisk maskine, der er reserveret helt til én kunde. Ingen delt hardware, ingen hypervisor-overhead, ingen medlejere. En ikke-dedikeret server er ethvert miljø, hvor hardwaren er delt op. Delt hosting fordeler ressourcer på snesevis eller hundredvis af sites uden nogen isolation. VPS bruger en hypervisor (KVM eller VMware) til at skære reserveret CPU og RAM ud pr. lejer. VDS garanterer de samme ressourcer uden overallokering. Cloud VPS tilføjer horisontal skalering efter behov uden migrering.
Kernen i afvejningen er forudsigelighed over for pris. Dedikeret giver ensartet ydelse på hardwareniveau, mens ikke-dedikerede løsninger sænker udgiften på forhånd, men med risiko for ressourcekonkurrence. Ved reguleret arbejdsbelastning afgør forskellen også omfanget af revisionen. Fysisk isolation på dedikeret hardware opfylder krav i PCI DSS, HIPAA og GDPR/nFADP, som delte og virtualiserede miljøer kun kan efterligne. Markedet for dedikeret serverhosting blev værdiansat til 16,9 mia. USD i 2023 og vokser med 19,1 % årligt frem til 2032 (Introspective Market Research, 2024). Væksten drives af compliance-krav og efterspørgslen efter AI-beregning. :::
Hvad er en dedikeret server?
En dedikeret server er bare metal: én fysisk maskine uden hypervisor-lag, tildelt til én kunde. Ingen CPU-deling, ingen RAM-pooling, ingen andre lejere. Hver kerne er din. Hver IOPS er din.
Folk bruger ordet "bare metal" løst. Det betyder egentlig, at operativsystemet kører direkte på hardwaren. Intet derimellem. Ingen virtualiseringsabstraktion, der æder cyklusser, ingen memory balloon-drivere, der kæmper om plads, og ingen I/O, der går gennem et oversættelseslag. Når du tester gennemstrømning på en dedikeret maskine, måler du, hvad hardwaren faktisk kan. Du måler ikke, hvad hypervisoren valgte at give dig den dag.
Her er dedikerede servere oftest det oplagte valg:
- E-handelsplatforme, der ikke har råd til en timeout i kassen under et flash-salg
- Infrastruktur til finanshandel, hvor mikrosekunder tæller i latens i ordrebøger
- HIPAA-miljøer, der lagrer eller behandler ePHI
- PCI DSS-certificerede betalingssystemer
- Træning af ML-modeller med direkte GPU-pass-through
- Spilservere med 64 eller 128 ticks (Counter-Strike 2, Valorant)
Hvad er en ikke-dedikeret server?
Ikke-dedikeret hosting dækker en bred vifte. Delt hosting, VPS, VDS og cloud-instanser er alle med. Alle ikke-dedikerede miljøer har ét fælles træk: den fysiske hardware under dem deles af flere kunder samtidig. Hvor meget det betyder, afhænger næsten helt af, hvor på spektret du befinder dig.
Multi-tenant hosting er den rodede ende af skalaen. Flere websites kører på ét OS-miljø uden reelle ressourcegrænser mellem dem. Hvis en kundes PHP-proces bliver grådigt, stopper serveren ikke nødvendigvis det. Grænserne er bløde og giver efter, indtil noget bliver langsommere. En virtuel server strammer op på det. En hypervisor (typisk KVM eller VMware) håndhæver reserveret CPU og RAM pr. virtuel maskine. Du deler stadig den fysiske boks, men en trafikstigning på en andens site æder ikke automatisk dine ressourcer. VDS - Virtual Dedicated Server - tager endnu et skridt: ressourcerne er garanteret og ikke overallokeret, selvom maskinen stadig er virtualiseret under overfladen. Cloud-instanser er de mest fleksible i flokken. Du kan skalere horisontalt uden at røre DNS eller flytte data.
Problemet med den støjende nabo er ikke teoretisk. Tag en delt server med 200 konti. Én kunde kører en sjusket databaseforespørgsel i spidsbelastningen. CPU-forbruget for hele serveren rammer 95 %. Forsinkelsen for medlejerne? Let 400-800 ms, nok til at dumpe Googles Core Web Vitals LCP-grænse på 2,5 sekunder, før en bruger overhovedet ser en side. En virtuel server reducerer eksponeringen, men fjerner den ikke. CPU steal time (kolonnen %st i Linux' top) ligger på 2-5 % hos en veldrevet udbyder og stiger til 15-20 % hos en moderat overbooket udbyder i travle perioder. En femtedel af den allokerede regnekraft er væk, uden besked.
Dedikeret vs ikke-dedikeret server: Sammenligning side om side
Pris er normalt det første, folk sammenligner, når de taler om dedikeret server vs ikke-dedikeret server. Det er også det mindst nyttige udgangspunkt. Det, der faktisk afgør, om du valgte rigtigt, er, hvordan løsningen opfører sig seks måneder senere under reel belastning.
| Dimension | Dedikeret | VPS | Delt hosting |
|---|---|---|---|
| Ydelse | Maksimal, konstant | God, med risiko for steal time | Varierende, uforudsigelig |
| Ressourceisolation | 100 % fysisk | Hypervisor-håndhævet logisk | Ingen |
| Sikkerhed | Fuld fysisk isolation | Kun logisk isolation | Delt OS-kerne, høj risiko |
| Compliance | PCI DSS, HIPAA, GDPR/nFADP native | Mulig med dokumenterede kontroller | Sjældent tilstrækkelig |
| Skalerbarhed | Vertikal (hardwareopgradering) | Vertikal + horisontal | Begrænset til planniveau |
| Pris | $80-$500+/md. | $10-$200/md. | $2-$30/md. |
| Administration | Fuld root, fuldt ansvar | Root-adgang tilgængelig | Kun kontrolpanel |
| Tilpasning | På kerne- og BIOS-niveau | Kun på OS-niveau | Ingen |
Multi-tenant hosting passer til sites med lav trafik, som ikke har noget kritisk på spil i forhold til oppetid. En virtuel server dækker de fleste voksende applikationer uden at betale for meget. Dedikeret er ikke en "premium-opgradering". Det er den løsning, du vælger, når ensartet ydelse og lovkrav ikke længere er noget, du kan gå på kompromis med.
Ydelse: Hvor forskellen er reel
Ydelsesforskellen mellem dedikeret og ikke-dedikeret hosting handler ikke rigtig om rå specifikationer. Det handler om, hvorvidt det, der står på papiret, er det, du faktisk får. Dedikerede servere er mere stabile. De er ikke altid hurtigere isoleret set, men de bliver ikke ustabile, når maskinen ved siden af får travlt. En VPS på samme fysiske host arver to arkitektoniske ulemper, som er indbygget: overhead for hypervisorens CPU og latens fra I/O-virtualisering.
To arkitektoniske forhold forklarer det meste. En virtuel server har hypervisor-overhead for CPU'en, og I/O går gennem et virtualiseringslag. Ingen af delene findes på bare metal. Når en benchmark på en ikke-dedikeret instans ser langsommere ud end forventet, er det derfor sjældent et hardwareproblem. Det er prisen for at køre virtuelt.
CPU steal time er det sted, hvor det kan måles. Tjek kolonnen %st i Linux' top på enhver virtuel server. Tallet viser, hvor stor en andel af tiden din virtuelle CPU venter på den fysiske CPU, fordi en anden lejer har den. Hos en veldrevet udbyder ligger det omkring 2-5 %. Hos en udbyder, der har overbooket deres hardware, og det gør mange, stiger tallet til 20-30 % i spidsbelastning. En tredjedel af din regnekraft er stille utilgængelig, uden fejlbeskeder og uden alarmer. Dedikerede maskiner viser nul. Der er ingen at konkurrere med.
Hardwarespecifikationerne forstærker effekten. Nuværende dedikerede servere har DDR5-RAM (båndbredde pr. kanal på 89,6 GB/s mod DDR4's 51,2 GB/s i sammenlignelige dual-channel-opsætninger, og multikanal-serverplatforme når betydeligt højere), NVMe-lagring med over 7.000 MB/s sekventiel læsning og CPU'er som AMD EPYC 9654 med 96 kerner og 384 MB L3-cache. En virtuel server på samme fysiske host kan ikke få det hele. Hypervisoren tager sin andel af I/O- og hukommelsesbåndbredden, før dit miljø ser en eneste byte.
Arbejdsbelastninger, der mærker det mest:
- Behandling af finansielle transaktioner: latens i ordrebøger og clearing-processer
- Databaser med høj samtidighed: PostgreSQL og MySQL, der kører over 10.000 forespørgsler i sekundet
- Live videoencoding og transcoding
- ML-inferens, hvor GPU-pass-through med fuld båndbredde ikke er valgfri
- Spilservere, der bryder sammen under 128 ticks
Sikkerhed og compliance: Hvornår fysisk isolation er et krav
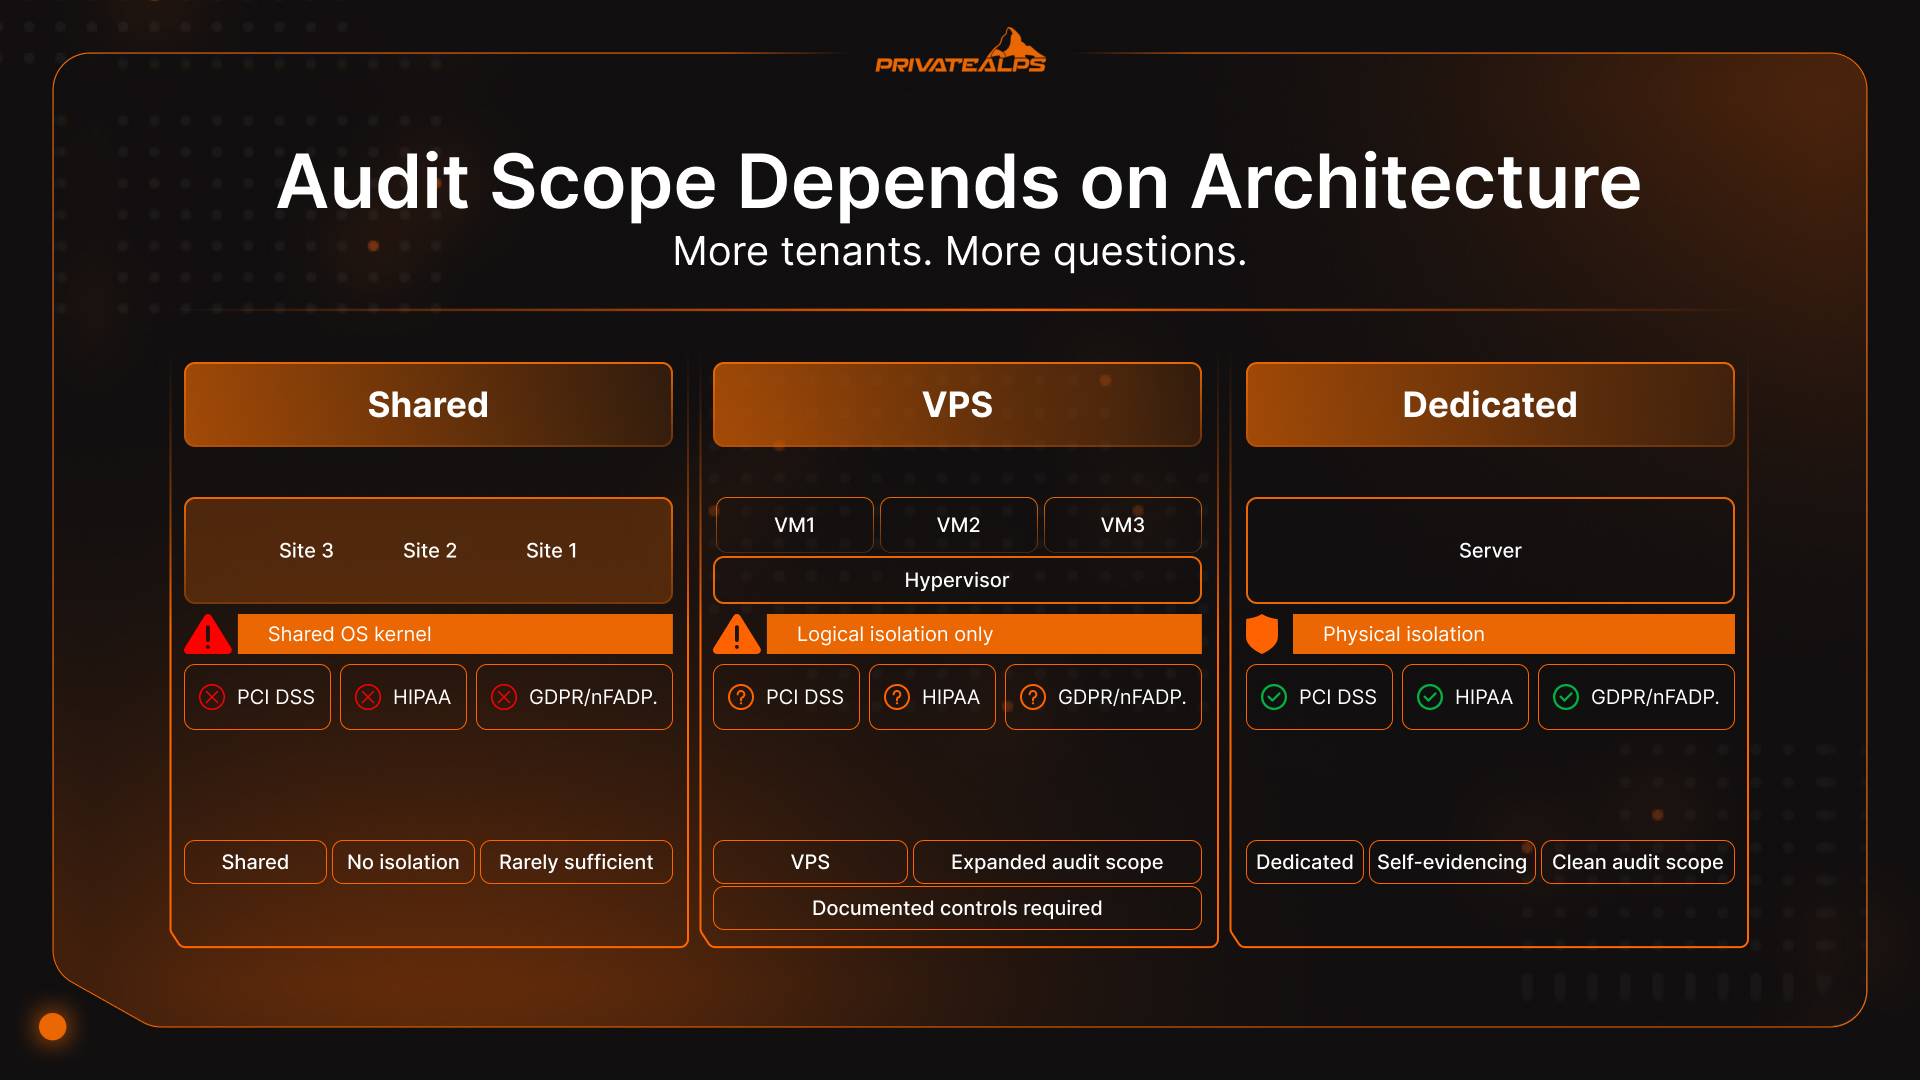
For miljøer under PCI DSS, HIPAA og GDPR/nFADP betyder fysisk isolation på en dedikeret server, at ingen medlejer kan nå din CPU, dit lager eller dit netværk. Det opfylder revisionskrav, som delte og virtualiserede opsætninger kun kan efterligne gennem dokumentation. Arkitekturen taler for sig selv, og compliance-argumentet bliver derfor kortere.
Fysisk isolation er noget bestemt. Det betyder, at ingen andre lejeres processer deler din CPU, ingen anden kundes trafik deler dit netværkskort, og ingen anden arbejdsbelastning rører din lagercontroller. Ikke via en fejlkonfigureret hypervisor, ikke via en delt kerne. Ingenting. For miljøer, der er underlagt PCI DSS, HIPAA eller GDPR og dens schweiziske pendant nFADP, afgør denne arkitektur omfanget af revisionen mere end næsten nogen anden infrastrukturbeslutning.
Her er compliance-vinklen, som de fleste sammenligninger overser: Hvad er forskellen på dedikerede og ikke-dedikerede servermiljøer, når en revisor er involveret? Hver medlejer på en delt fysisk host er et område, som revisoren nu skal vurdere. Flere lejere giver flere spørgsmål og mere dokumentation til at forklare, hvorfor logisk isolation opfylder en standard, der ofte foretrækker fysisk. Dedikeret hardware undgår hele den diskussion. Adskillelsen taler for sig selv. Du behøver ikke et supplerende bilag, der forklarer den.
Tre regler, hvor udfaldet afhænger af din opsætning:
- PCI DSS v4.0 - gældende som den eneste standard siden marts 2024, med 51 fremtidige krav, der er fuldt obligatoriske fra 31. marts 2025. Krav 2.2.1 kræver isolation mellem systemkomponenter med forskellige sikkerhedsfunktioner. På delt hosting er det arkitektonisk umuligt. På VPS kræver det dokumenteret begrundelse, der udvider revisionens omfang og omkostninger. På dedikeret opfylder den fysiske grænse kravet direkte. (PCI Security Standards Council)
- HIPAA - Det amerikanske HHS kræver tekniske sikkerhedsforanstaltninger, der beskytter ePHI mod uautoriseret adgang. Multi-tenant-miljøer kræver en underskrevet Business Associate Agreement fra udbyderen plus dokumenteret bevis for logisk isolation. Nogle VPS-udbydere leverer det. Mange gør ikke, eller vil ikke skrive det ned. Dedikeret fjerner spørgsmålet om delte lejere fra HIPAA-omfanget helt. (HHS HIPAA Security Rule)
- GDPR / schweizisk nFADP - Schweiz' forbundslov om databeskyttelse trådte i kraft i september 2023 og indfører ansvarlighedskrav, der tæt spejler GDPR. For virksomheder, der behandler data om schweiziske borgere, er den fysiske serverplacering og ressourceisolation revisionsrelevante forhold. En dedikeret server på schweizisk infrastruktur giver en ren, dokumenterbar kæde for databehandling uden medlejer-variabler, der skal forklares væk.
Tallene gør omkostningsargumentet konkret. Visa og Mastercard kan opkræve bøder for PCI-manglende overholdelse på 5.000 til 100.000 USD om måneden over for de acquirende banker, og de videregives til forhandleren. En dedikeret server til 150 USD om måneden, der fjerner risikoen ved PCI-revision, er ikke en hosting-opgradering. Den er billigere end den første bøde.
- IP-omdømme er et problem med delt hosting, som de fleste ikke tænker over, før det er sket: Hvert site på en delt server deler én IP-adresse. En nabo bliver markeret for spam eller phishing. Spamhaus opdager det, Google Safe Browsing markerer det, og de store mailudbydere blokerer det. Dit domænes e-mailleverbarhed tager skaden. Din SEO-position eroderer. Du har ikke gjort noget. VPS og dedikeret får hver deres egen IP-adresse. Det er ikke et problem.
Omkostningsanalyse: Hvornår bliver dedikeret billigere end VPS
Den almindelige opfattelse er, at dedikeret hosting er premium-løsningen: mere penge for mere server. Det holder kun ved lav udnyttelse. Kører du en ikke-dedikeret virtuel server konsekvent over 70 % af den allokerede CPU og RAM, begynder økonomien at vende.
Ved det udnyttelsesniveau koster det mere måned for måned at skalere en virtuel server lodret eller tilføje instanser end tilsvarende dedikeret infrastruktur. Ikke-dedikerede udbydere overbooker fysiske værter med vilje. De satser på statistisk udjævning på tværs af lejere for at holde sig inden for hardwarens grænser. Det fungerer det meste af tiden. Når det ikke gør, mærker du det.
Dedikeret fjerner overbooking fra regnestykket og dermed den uforudsigelighed, der gør ydeevnen svær at vurdere. Tilføjer du compliance til billedet, bevæger regnestykket sig endnu hurtigere. Timer til revisionsforberedelse og risiko for regulatoriske overtrædelser koster reelle penge. Dedikeret vinder ofte på de samlede omkostninger længe før trafikvolumen kan retfærdiggøre det alene ud fra rene specifikationer.
| Konfiguration | Månedlig pris | CPU | RAM | Lager | Bedst til |
|---|---|---|---|---|---|
| Delt hosting (cPanel) | $5–$15 | Delt, burstable | 512MB–2GB delt | 10–100GB HDD | Statiske sites, blogs med lav trafik |
| VPS (2 vCPU / 4GB RAM) | $20–$40 | 2 vCPU | 4GB | 80GB NVMe | Udviklingsmiljøer, SMB-apps |
| VPS (8 vCPU / 16GB RAM) | $80–$150 | 8 vCPU | 16GB | 200GB NVMe | Applikationer med mellemstor trafik |
| Entry dedikeret (Xeon E / 32GB) | $80–$150 | 4–8 fysiske kerner | 32GB DDR4 | 2×480GB NVMe | Samme arbejdsbyrde - nul steal time |
| Performance dedikeret (EPYC / 64GB) | $200–$350 | 16+ fysiske kerner | 64GB DDR5 | 4×960GB NVMe | Højtrafik, compliance-arbejdsbyrder |
Overlappet på $80–$150 er den praktiske pointe. En entry dedikeret server og en VPS med høj specifikation koster det samme, men kun den ene leverer fysisk kerneydelse uden CPU steal og uden risiko fra medlejere. Til compliance-opsætninger har dedikeret allerede vundet på de samlede omkostninger, før den første revisionsregning dukker op.
Sådan vælger du: beslutningsramme
At vælge den forkerte serverklasse er sjældent en katastrofal fejl. Det er en langsom en. Siden fungerer fint, så begynder den at halte på bestemte tidspunkter, og så fejlsøger du noget, der egentlig ikke er et kodeproblem. Valget mellem dedikeret og ikke-dedikeret betyder mest ikke ved lancering, men tre måneder senere, når belastningsmønstrene er reelle.
| Din situation | Anbefalet | Hvorfor |
|---|---|---|
| Statisk site eller blog, <10K månedlige besøgende | Delt hosting | Omkostningseffektivt; dedikerede ressourcer tilføjer ingen værdi |
| Voksende app eller SaaS, 10K–50K månedlige besøgende | VPS | Isolerede ressourcer, horisontalt skalerbar, omkostningseffektiv |
| E-commerce eller API under vedvarende belastning, 50K+ månedlige besøgende | Dedikeret | Stabil ydeevne under belastning; nul steal time |
| PCI DSS, HIPAA eller krav om GDPR/nFADP-compliance | Dedikeret | Fysisk isolation forenkler revisionens omfang på ethvert trafikniveau |
| ML-træning eller GPU-krævende inferens | Dedikeret (GPU) | Bare-metal GPU pass-through; hypervisor-overhead er uacceptabel |
| Startup-MVP, trafikmønster ukendt | Cloud VPS | Betaling efter forbrug; skaler horisontalt, når efterspørgslen bekræftes |
| Højfrekvenshandel, under millisekunders latenstid | Dedikeret (colocation) | Nul hypervisor-latenstid; fysisk nærhed til børsen |
Managed vs. unmanaged: det andet valg
Når du har styr på dedikeret vs. ikke-dedikeret, er der et andet spørgsmål, som ender med at betyde mere for de fleste teams i det daglige: hvem driver serveren egentlig. Det lyder som en fodnote. Det er det ikke.
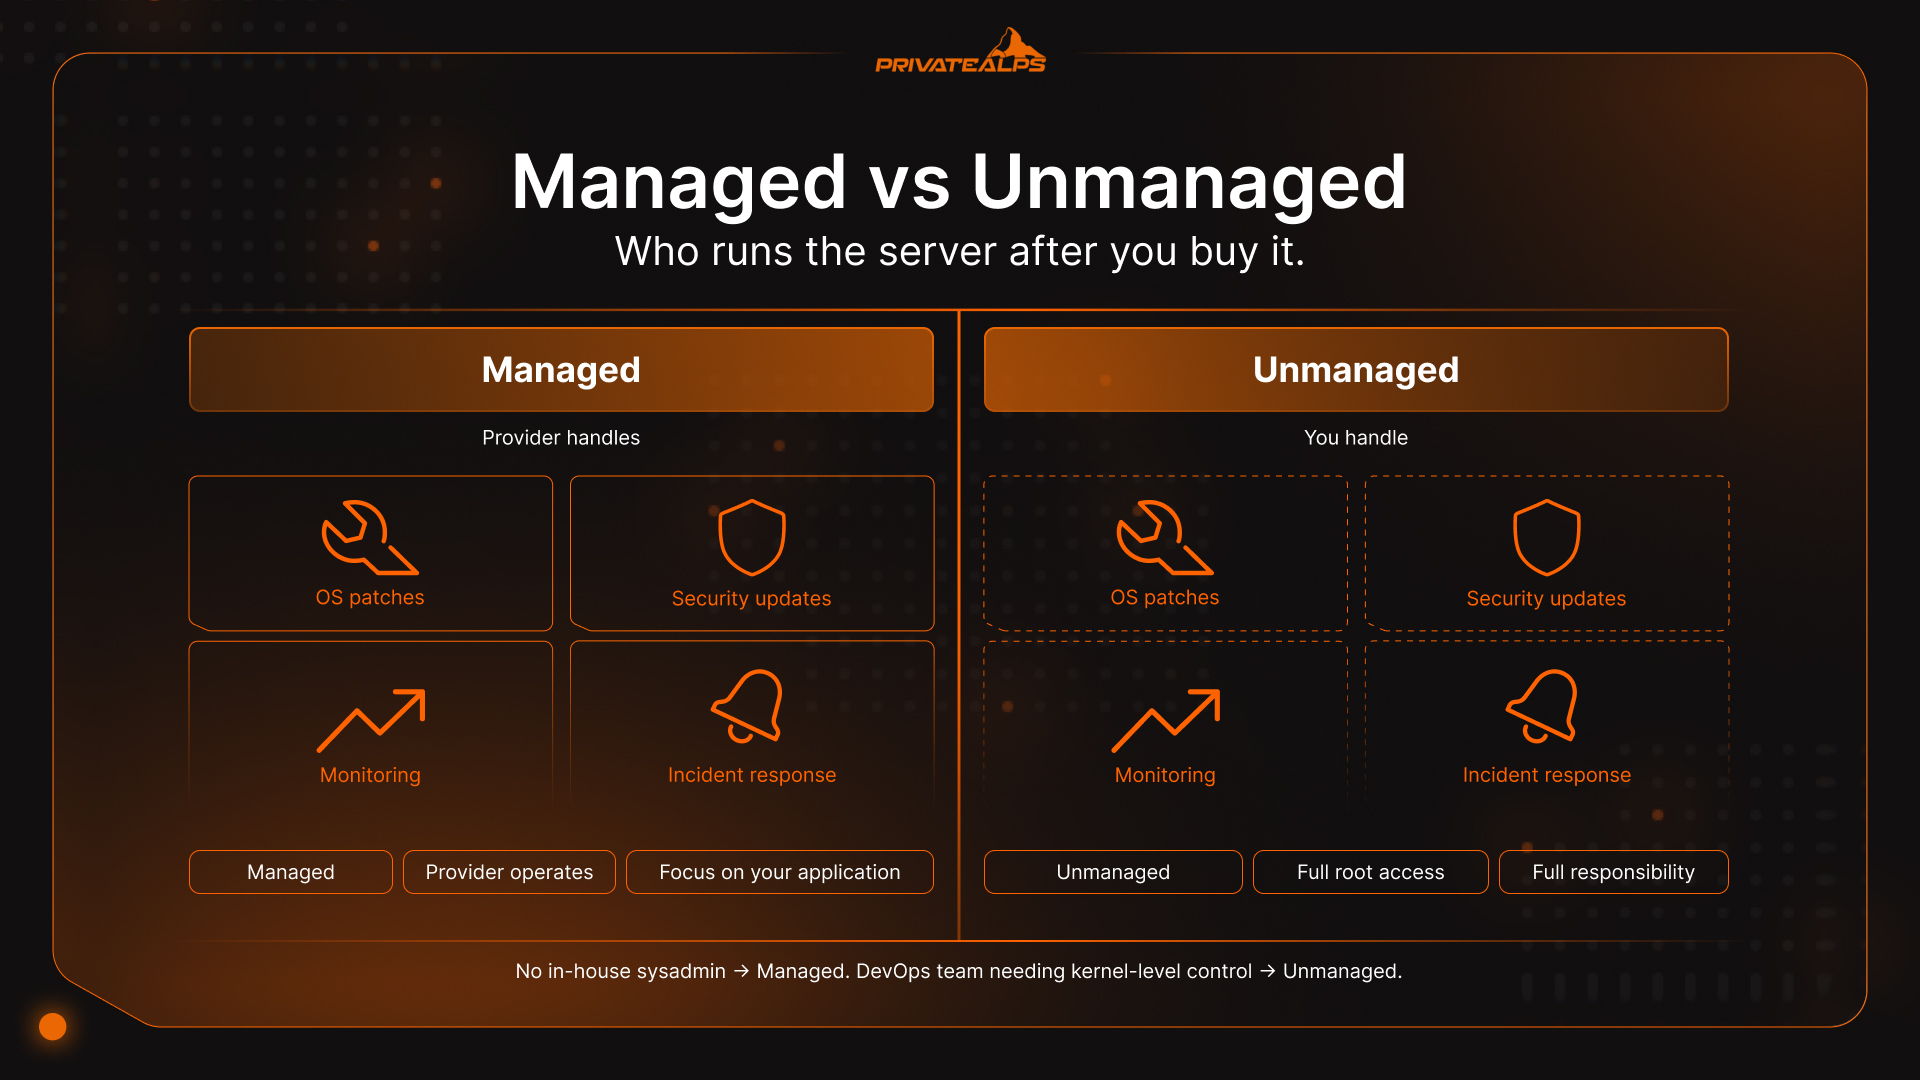
Managed betyder, at udbyderen patcher OS'et, håndterer sikkerhedsopdateringer, overvåger og reagerer, når tjenester går ned. Har dit team ikke en dedikeret sysadmin, er svaret allerede givet, før du er færdig med denne sætning. Unmanaged betyder, at du får root-adgang og en ren maskine. Alt andet er dit problem: opdateringer, firewall-konfigurationer, verificering af backups og den pager klokken 3 om natten, når en proces holder op med at svare. Teams med solid Linux-erfaring foretrækker ofte det, for kontrollen er værd besværet. Alle andre undervurderer typisk, hvor meget tid det egentlig tager at „bare vedligeholde serveren“.
| Løsning | Hvem står for driften | Bedst til |
|---|---|---|
| Managed dedikeret | Udbyder (OS, sikkerhed, overvågning, genstarter) | Compliance-drevne teams uden intern sysadmin |
| Unmanaged dedikeret | Kunde (fuld root, fuldt ansvar) | DevOps-teams, der har brug for kontrol på kerneniveau eller eget OS |
| Managed VPS | Udbyder står for den centrale OS-vedligeholdelse | Udviklere, der fokuserer på applikationslaget, ikke infrastrukturen |
| Unmanaged VPS | Kunde styrer OS og alt ovenpå | Erfarne ingeniører, der vil have kontrol til lavere pris |
Opsummering
Forskellen mellem dedikerede og ikke-dedikerede serverløsninger handler egentlig om én ting: hvem andre der er på dit hardware, og hvor meget af det de kan nå. Multi-tenant hosting er alle samlet i én pulje. En virtuel server er isoleret af en hypervisor, men stadig den samme fysiske boks. Dedikeret er ingen andre, punktum. Den forskel betyder ikke meget, når trafikken er lav, og intet reguleret er involveret. Den begynder at betyde meget, når ydeevnen skal være stabil, når en revisor begynder at stille spørgsmål, eller når du regner tallene igennem over 70 % udnyttelse og opdager, at den „billigere“ ikke-dedikerede løsning ikke længere er billigere.
Start med den rigtige infrastruktur: skaler uden migrering
PrivateAlps kører dedikeret og VPS hosting på schweizisk infrastruktur. GDPR- og nFADP-compliance er indbygget, ikke tilføjet bagefter. Start på VPS, og flyt til dedikeret, når arbejdsbyrden berettiger det. Se PrivateAlps hostingpakker, og vælg den opsætning, din applikation faktisk har brug for.
FAQ
Hvad er hovedforskellen på en dedikeret og en ikke-dedikeret server?
Dedikeret betyder én fysisk maskine pr. kunde med fuld CPU, RAM og lager uden deling og uden hypervisor-overhead. Ikke-dedikerede servermiljøer som virtuelle servere og multi-tenant hosting fordeler de samme ressourcer på tværs af flere lejere. I praksis viser forskellen sig som forudsigelighed i ydeevnen.
Er en VPS det samme som en ikke-dedikeret server?
Ja. VPS er én type ikke-dedikeret server. Den kører på delt fysisk hardware og er adskilt fra andre lejere af en hypervisor. Du har ikke eksklusiv adgang til den underliggende maskine.
Kan en VPS opfylde HIPAA- eller PCI DSS-kravene?
Det kan den, men med betydelige forbehold. En ikke-dedikeret virtuel server kan opfylde begge med dokumenterede kontroller for logisk isolation. Det udvider dog revisionens omfang og kompleksitet betydeligt. PCI DSS v4.0 trådte i kraft i marts 2024 med strengere krav til dokumentation af isolation i ikke-dedikerede miljøer. Dedikeret fjerner tvetydigheden, for fysisk adskillelse er selvbevisende.
Hvornår bliver en dedikeret server omkostningseffektiv?
Når udnyttelsen af en ikke-dedikeret virtuel server konsekvent ligger over 70 %, koster det mere at skalere den end tilsvarende dedikeret infrastruktur. For PCI DSS- og HIPAA-arbejdsbyrder vipper regnestykket ofte over til dedikeret, selv ved lavere udnyttelse, når tiden til revisionsforberedelse medregnes.
Hvad er noisy neighbor-problemet?
En lejer på en delt host bruger en uforholdsmæssig stor del af ressourcerne, hvilket får ydeevnen til at falde for alle andre på den maskine. På en dedikeret server er der ingen andre lejere, så problemet findes ikke.
Er dedikeret hosting umagen værd for små virksomheder?
Som regel ikke. En VPS giver de fleste SMB'er tilstrækkelig isolation til en lavere pris. Det ændrer sig, når betalingskortdata er involveret (PCI DSS), når sundhedsjournaler gemmes (HIPAA), når schweizisk/EU-databeskyttelseslovgivning gælder, eller når en langsom sideindlæsning betyder tabt salg.
