



Offentlig vs. privat IP-adresse: Hvad er forskellen?
Kør ipconfig på en hvilken som helst Windows-maskine, og du vil sandsynligvis se noget, der starter med 192.168. Tjek så, hvad Google siger din IP er - et helt andet tal. Den ene er ægte, den anden er ikke falsk, bare... lokal. Den forvirring er hele historien om offentlig og privat IP-adresse. Ingen af aflæsningerne er forkerte. De svarer blot på forskellige spørgsmål.
Forskellen på offentlig og privat IP-adresse betyder noget, så snart du vil gøre andet end at åbne en browserfane. Selvhostet server? Regel for portvideresendelse? VPN-endepunkt? Hvis du ikke forstår, hvilken type IP-adresse der hører hjemme hvor, ender du med at jagte spøgelser i en konfiguration, der aldrig ville virke.
AI-resumé
En privat IP-adresse er en ikke-routbar adresse, der tildeles inden for et lokalt netværk, og som er taget fra tre reserverede områder defineret i RFC 1918. En offentlig IP-adresse er en globalt routbar adresse, som en internetudbyder (ISP) tildeler fra blokke, der er allokeret af regionale internetregistre (RIR'er). Network Address Translation (NAT) - specifikt Port Address Translation (PAT) - forbinder de to ved at mappe flere private IP'er til én offentlig IP.
De tre private RFC 1918-områder er 10.0.0.0/8, 172.16.0.0/12 og 192.168.0.0/16. Den centrale forskel mellem offentlig og privat IP er routbarhed: internetrouterne smider private IP-trafik væk med det samme. Når en offentlig og en privat IP-adresse skal kommunikere, håndterer NAT oversættelsen ved grænsen.
Vigtige fakta:
- Private IP'er kan genbruges på tværs af adskilte netværk; offentlige IP'er er globalt unikke
- NAT (PAT) er den dominerende mekanisme, der bygger bro mellem de private og offentlige adresserum
- IANA løb tør for den centrale IPv4-pulje i februar 2011; RIR'erne fortsatte indtil 2019, afhængigt af region
- CG-NAT tildeler en privat IP på ISP-niveau og bryder stille og roligt indgående forbindelser
- IPv6 introducerer globale unicast-adresser (GUA), som fjerner adresseknaphed - men ikke sikkerhedsgrænser
Hvad er en privat IP-adresse?
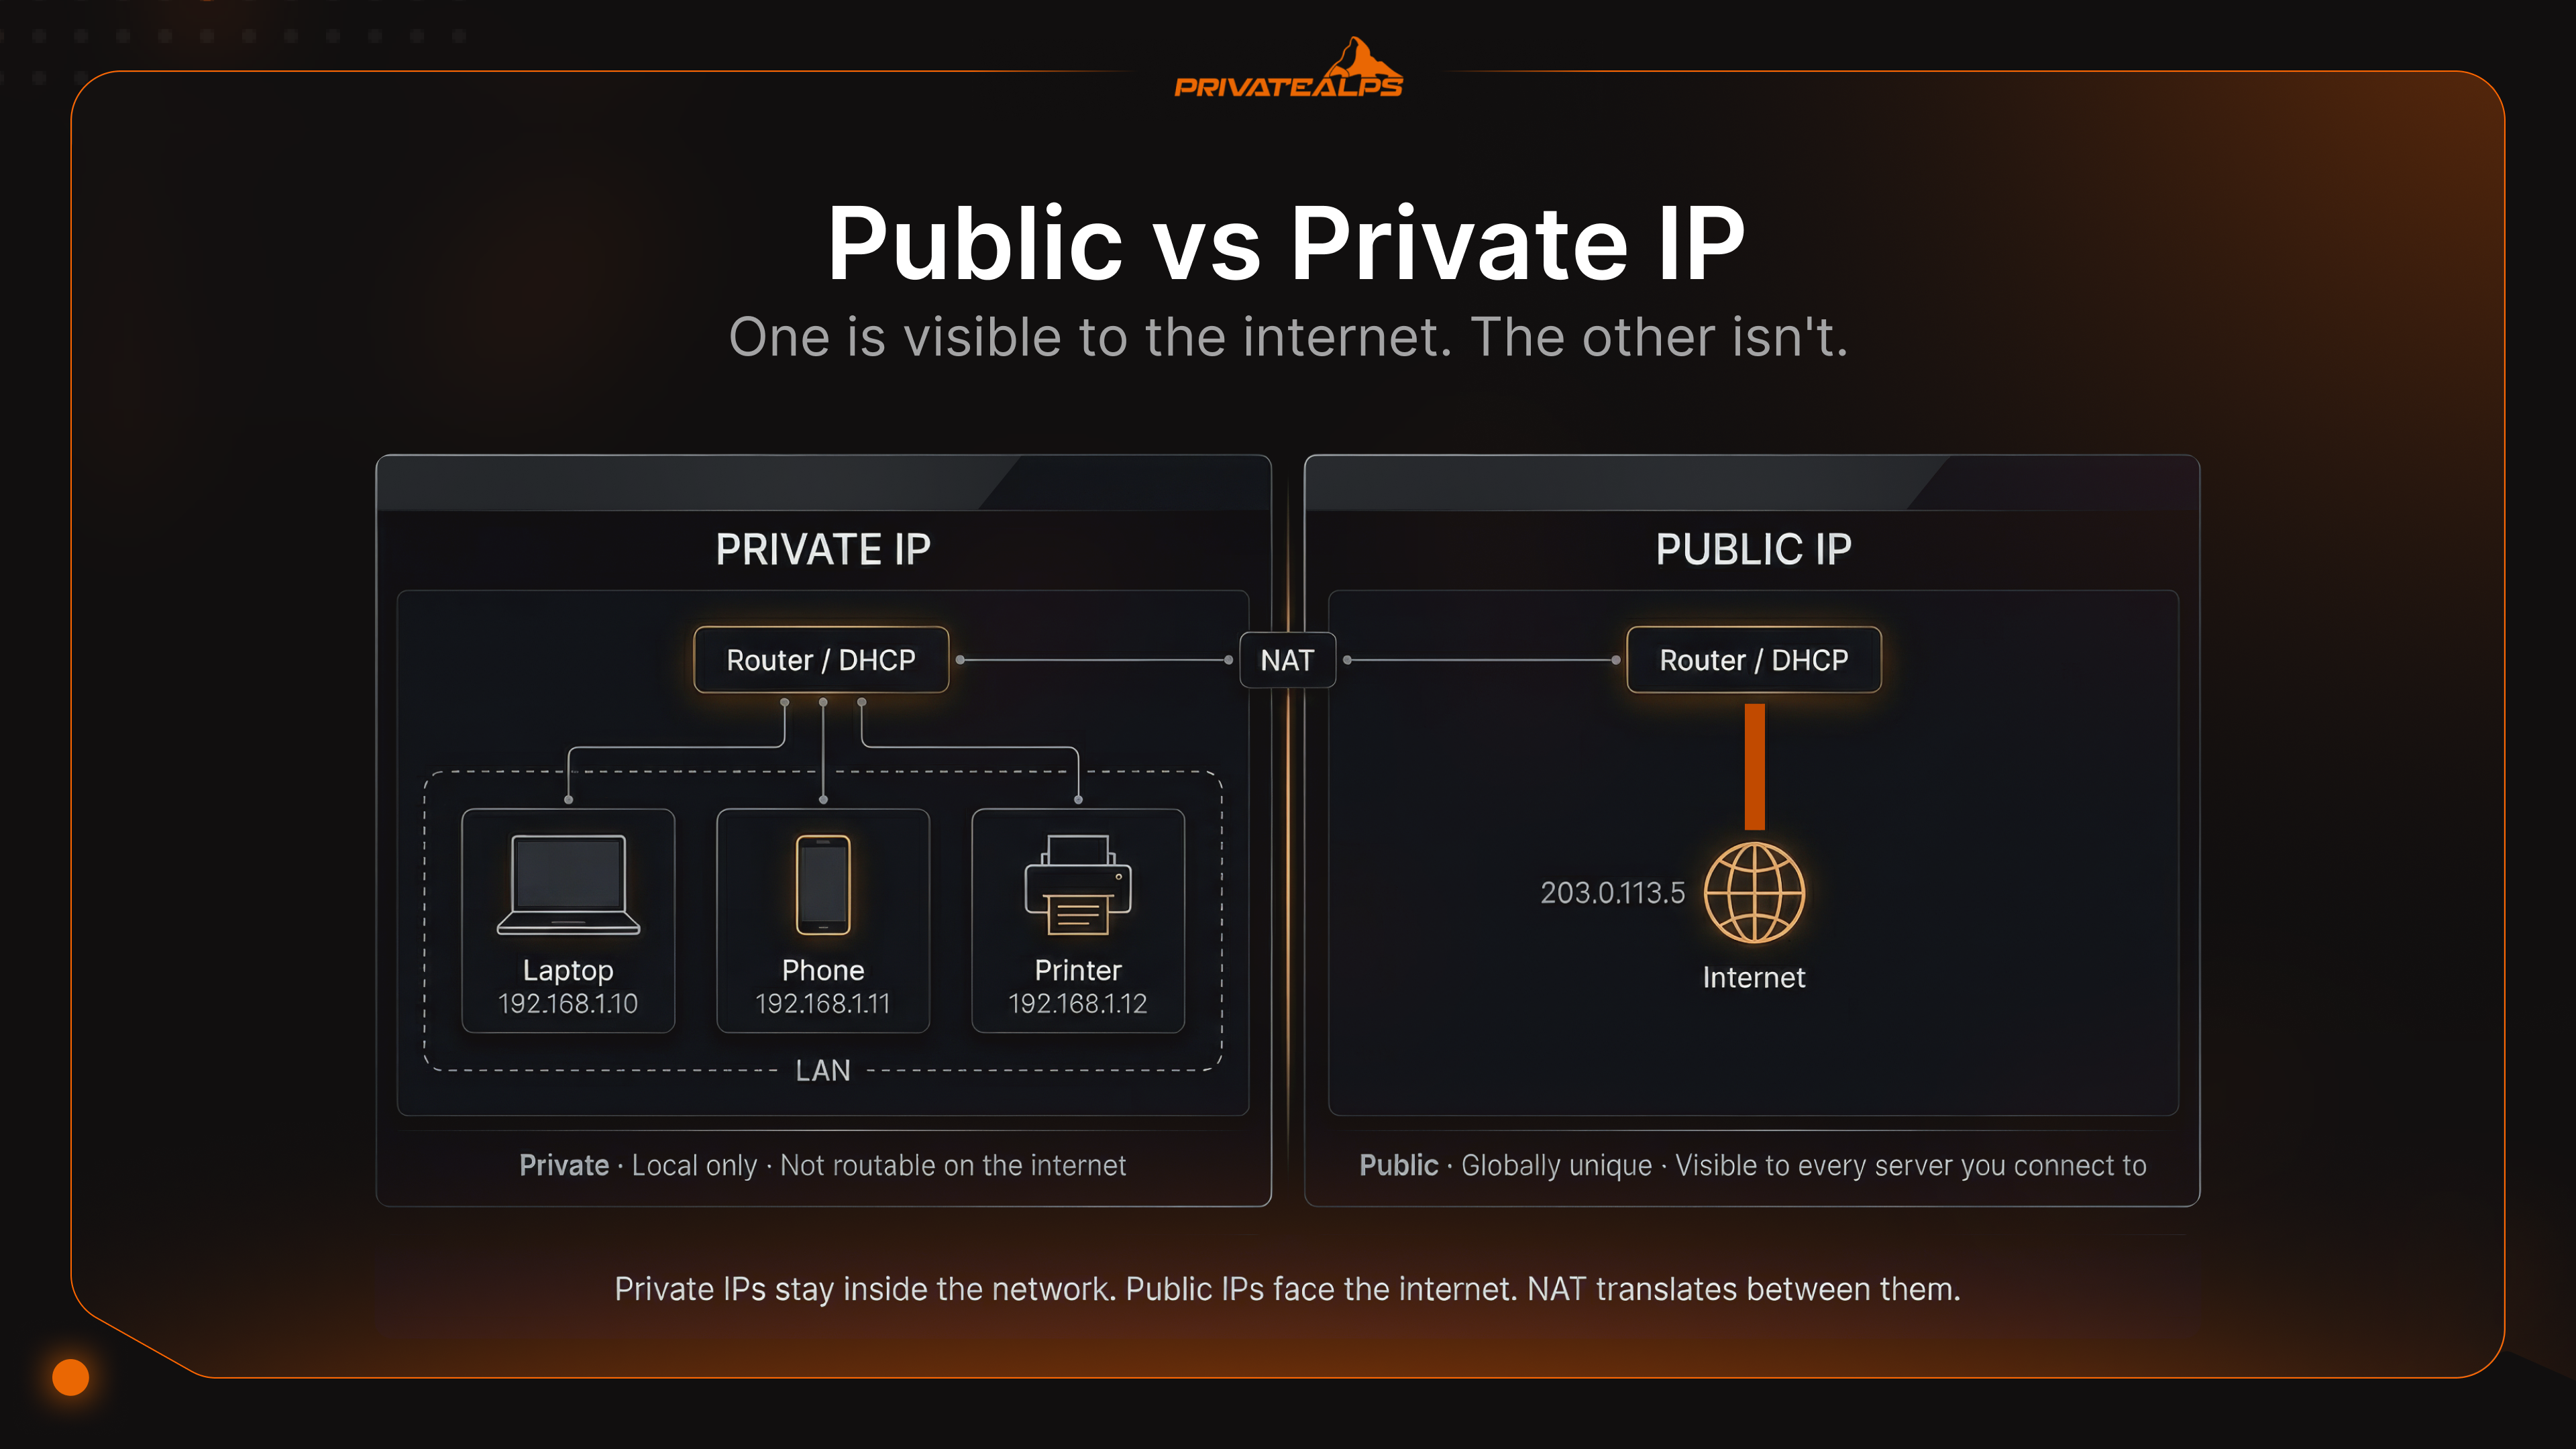
Din router deler private IP'er ud til alt på det lokale netværk - telefoner, laptops, smarte højttalere, den printer ingen rører ved. Disse adresser er kun lokale. Uden for routeren betyder de intet; resten af internettet aner ikke, at de findes, og ville ikke route til dem, selv hvis det kunne.
Hvorfor ikke? Fordi IANA reserverede bestemte områder under RFC 1918 udelukkende til intern brug. Enhver pakke, der dukker op på en offentlig router med en afsenderadresse fra et af disse områder, bliver kasseret på stedet. Det er med vilje. Det er også grunden til, at 192.168.1.x kan køre samtidig i din lejlighed, på kontoret nede ad gaden og i et datacenter i Frankfurt - uden at nogen af dem kolliderer.
De tre RFC 1918-områder:
- 10.0.0.0/8 - 16.777.216 adresser; bruges flittigt i store virksomhedsmiljøer og datacentre
- 172.16.0.0/12 - 1.048.576 adresser; almindelig i mellemstore opsætninger, ofte standard for VPN-adressepuljer
- 192.168.0.0/16 - 65.536 adresser; det din hjemmerouter næsten helt sikkert valgte uden at spørge dig
Enheder får deres private adresser automatisk - routerens DHCP-server står for det. Fire trin: enheden sender en Discover-broadcast, serveren svarer med et Offer, enheden bekræfter med en Request, og serveren låser det fast med en Acknowledge. DORA. Det tager under et sekund.
Der findes et femte område, som næsten ingen guides nævner, men som enhver systemadministrator før eller siden støder på: APIPA, 169.254.0.0/16, registreret som "Link Local" i IANA's register over særlige formål og formelt defineret i RFC 3927. Ingen konfigurerer APIPA. Det dukker op, når en maskine ikke kan nå en DHCP-server - puljen er løbet tør, serveren er gået ned, eller nogen trak kablet på et upassende tidspunkt - og operativsystemet falder tilbage til selv at tildele en adresse fra området. Ser du 169.254.x.x på en grænseflade, er DHCP-forhandlingen mislykkedes. Den maskine har ingen fungerende vej til routeren.
Hvad er en offentlig IP-adresse?
En offentlig IP er dit netværks ansigt udadtil. Den rejser gennem hele internettets routinginfrastruktur - hvert hop fra din ISP's kant til en server i et andet land bruger denne adresse til at sende pakker tilbage til dig. Din ISP giver den til din router og henter den fra blokke, som de regionale internetregistre har allokeret: ARIN for Amerika, RIPE NCC for Europa, Mellemøsten og Centralasien, APNIC for Asien-Stillehavsområdet. To netværk kan ikke have den samme samtidigt. Den unikhed er hele mekanismen.
De fleste hjemmebrugere får som standard en dynamisk IP - ISP'en henter den fra en fælles pulje, og den kan være anderledes efter en genstart af modemmet. Det er fint til almindelig brug, men et problem, hvis du vil køre noget, der skal kunne findes konsekvent. Statiske IP'er flytter sig ikke. De er forudtildelt, permanent knyttet til din konto, og nødvendige, hvis du hoster en mailserver, kører et VPN-endepunkt eller administrerer rDNS-poster.
Så er der scenariet, der overrumpler folk fuldstændigt: Carrier-Grade NAT (CG-NAT). Nogle ISP'er giver dig ikke en egentlig offentlig IP, men sætter dig bag et NAT-lag på deres infrastruktur. Din router får en adresse fra 100.64.0.0/10 - RFC 6598's delte adresserum - som er privat på ISP-niveau. Forskellen fra en almindelig privat IP? Din router tror, at den har en rigtig forbindelse, dine firewallregler ser korrekte ud, og din konfiguration for portvideresendelse ser rigtig ud. Ingen af delene gør noget. Trafik, der skulle komme ind udefra, krydser aldrig ISP'ens NAT. VPN-serveren er væk. Din selvhostede tjeneste er væk. Fjernskrivebordet er væk. Den eneste vej ud er at bede ISP'en om en dedikeret offentlig IP - et betalt tillæg hos de fleste udbydere.
Offentlig vs. privat IP: De væsentligste forskelle
Reducer det til ét spørgsmål for offentlig vs. privat IP: Kan en tilfældig maskine på internettet sende dig en pakke lige nu? Hvis ja, er det en offentlig IP. Hvis svaret er "kun efter at NAT har oversat den", eller "den adresse findes ikke på internettet", er den privat.
| Dimension | Privat IP | Offentlig IP |
|---|---|---|
| Routbarhed | Ikke routbar på det offentlige internet | Globalt routbar |
| Tildelingskilde | DHCP-server (router/lokal server) | ISP, fra RIR-allokerede blokke |
| Unikhedsomfang | Unik kun inden for et lokalt netværk | Globalt unik |
| NAT påkrævet | Ja - NAT oversætter til offentlig IP for internetadgang | Nej - kan nås direkte |
| Typisk brug | LAN-enheder, printere, interne servere | Websites, mailservere, VPN-endepunkter |
| Sporbarhed | Usynlig for eksterne parter | ISP, by/region og ISP-navn er synlige |
| Pris | Gratis (tildelt af routeren) | Inkluderet i ISP-abonnement; statisk IP koster typisk ekstra |
| Eksempeladresse | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Hvis den mangler | Enheden kan ikke kommunikere på LAN'et | LAN'et kan ikke nå internettet |
Sådan forbinder NAT private og offentlige IP-adresser
IPv4 har aldrig haft nok adresser til, at én pr. enhed kunne fungere globalt. Omkring 4,3 mia. i alt - et tal, der virkede generøst i begyndelsen af 1980'erne, og som tydeligvis ville løbe tør inden for årtier. NAT - Network Address Translation - er mekanismen, der strakte de tal længere, og den gør det ved at forbinde en privat og en offentlig IP ved routeren: din interne enhed sender trafik udad, routeren omskriver afsenderadressen til sin egen offentlige IP, holder styr på, hvilken intern port der hører til hvilken enhed, og vender så hele processen om, når svaret kommer tilbage.
Sådan forløber en typisk udgående forbindelse:
Din laptop, der sidder på 192.168.1.10, sender en pakke til 93.184.216.34 (example.com). Kildeport: 51200. Pakken når routeren. Routeren erstatter 192.168.1.10:51200 med den udadvendte adresse: 203.0.113.5:41500. Skriver mappingen ind i en oversættelsestabel. Pakken sendes af sted og ser ud for omverdenen som om, den kom fra routerens IP. example.com svarer til 203.0.113.5:41500. Routeren slår port 41500 op - finder ud af, at den svarer til 192.168.1.10:51200 - omskriver destinationen, og pakken lander på din laptop.
Grunden til, at NAT blev universel, er ikke elegance - det er, at IANA's centrale IPv4-pulje nåede nul den 3. februar 2011 (IANA). De regionale registre havde egne lagre og fortsatte: APNIC løb tør i april 2011, RIPE NCC i september 2012 (og indførte da en endelig /22-udleveringspolitik), LACNIC i juni 2014, ARIN i september 2015, AFRINIC startede Fase 1-rationering i april 2017, og RIPE NCC nåede sin egentlige sidste allokering i november 2019. NAT holdt hele IPv4-internettet funktionelt gennem det hele.
Tre NAT-varianter - én dominerer:
| Type | Sådan virker den | Hvor den bruges |
|---|---|---|
| Statisk NAT | Fast en-til-en-parring: én privat adresse til én offentlig adresse | DMZ-opsætninger, dedikerede udadvendte servere |
| Dynamisk NAT | Private adresser lånes fra en pulje af offentlige adresser | Virksomheder med flere offentlige IP'er |
| PAT (Port Address Translation) | Mange private adresser deler én offentlig IP, skelnet ved portnumre | Hjemmerouter, virksomheders edge-udstyr, CG-NAT-infrastruktur |
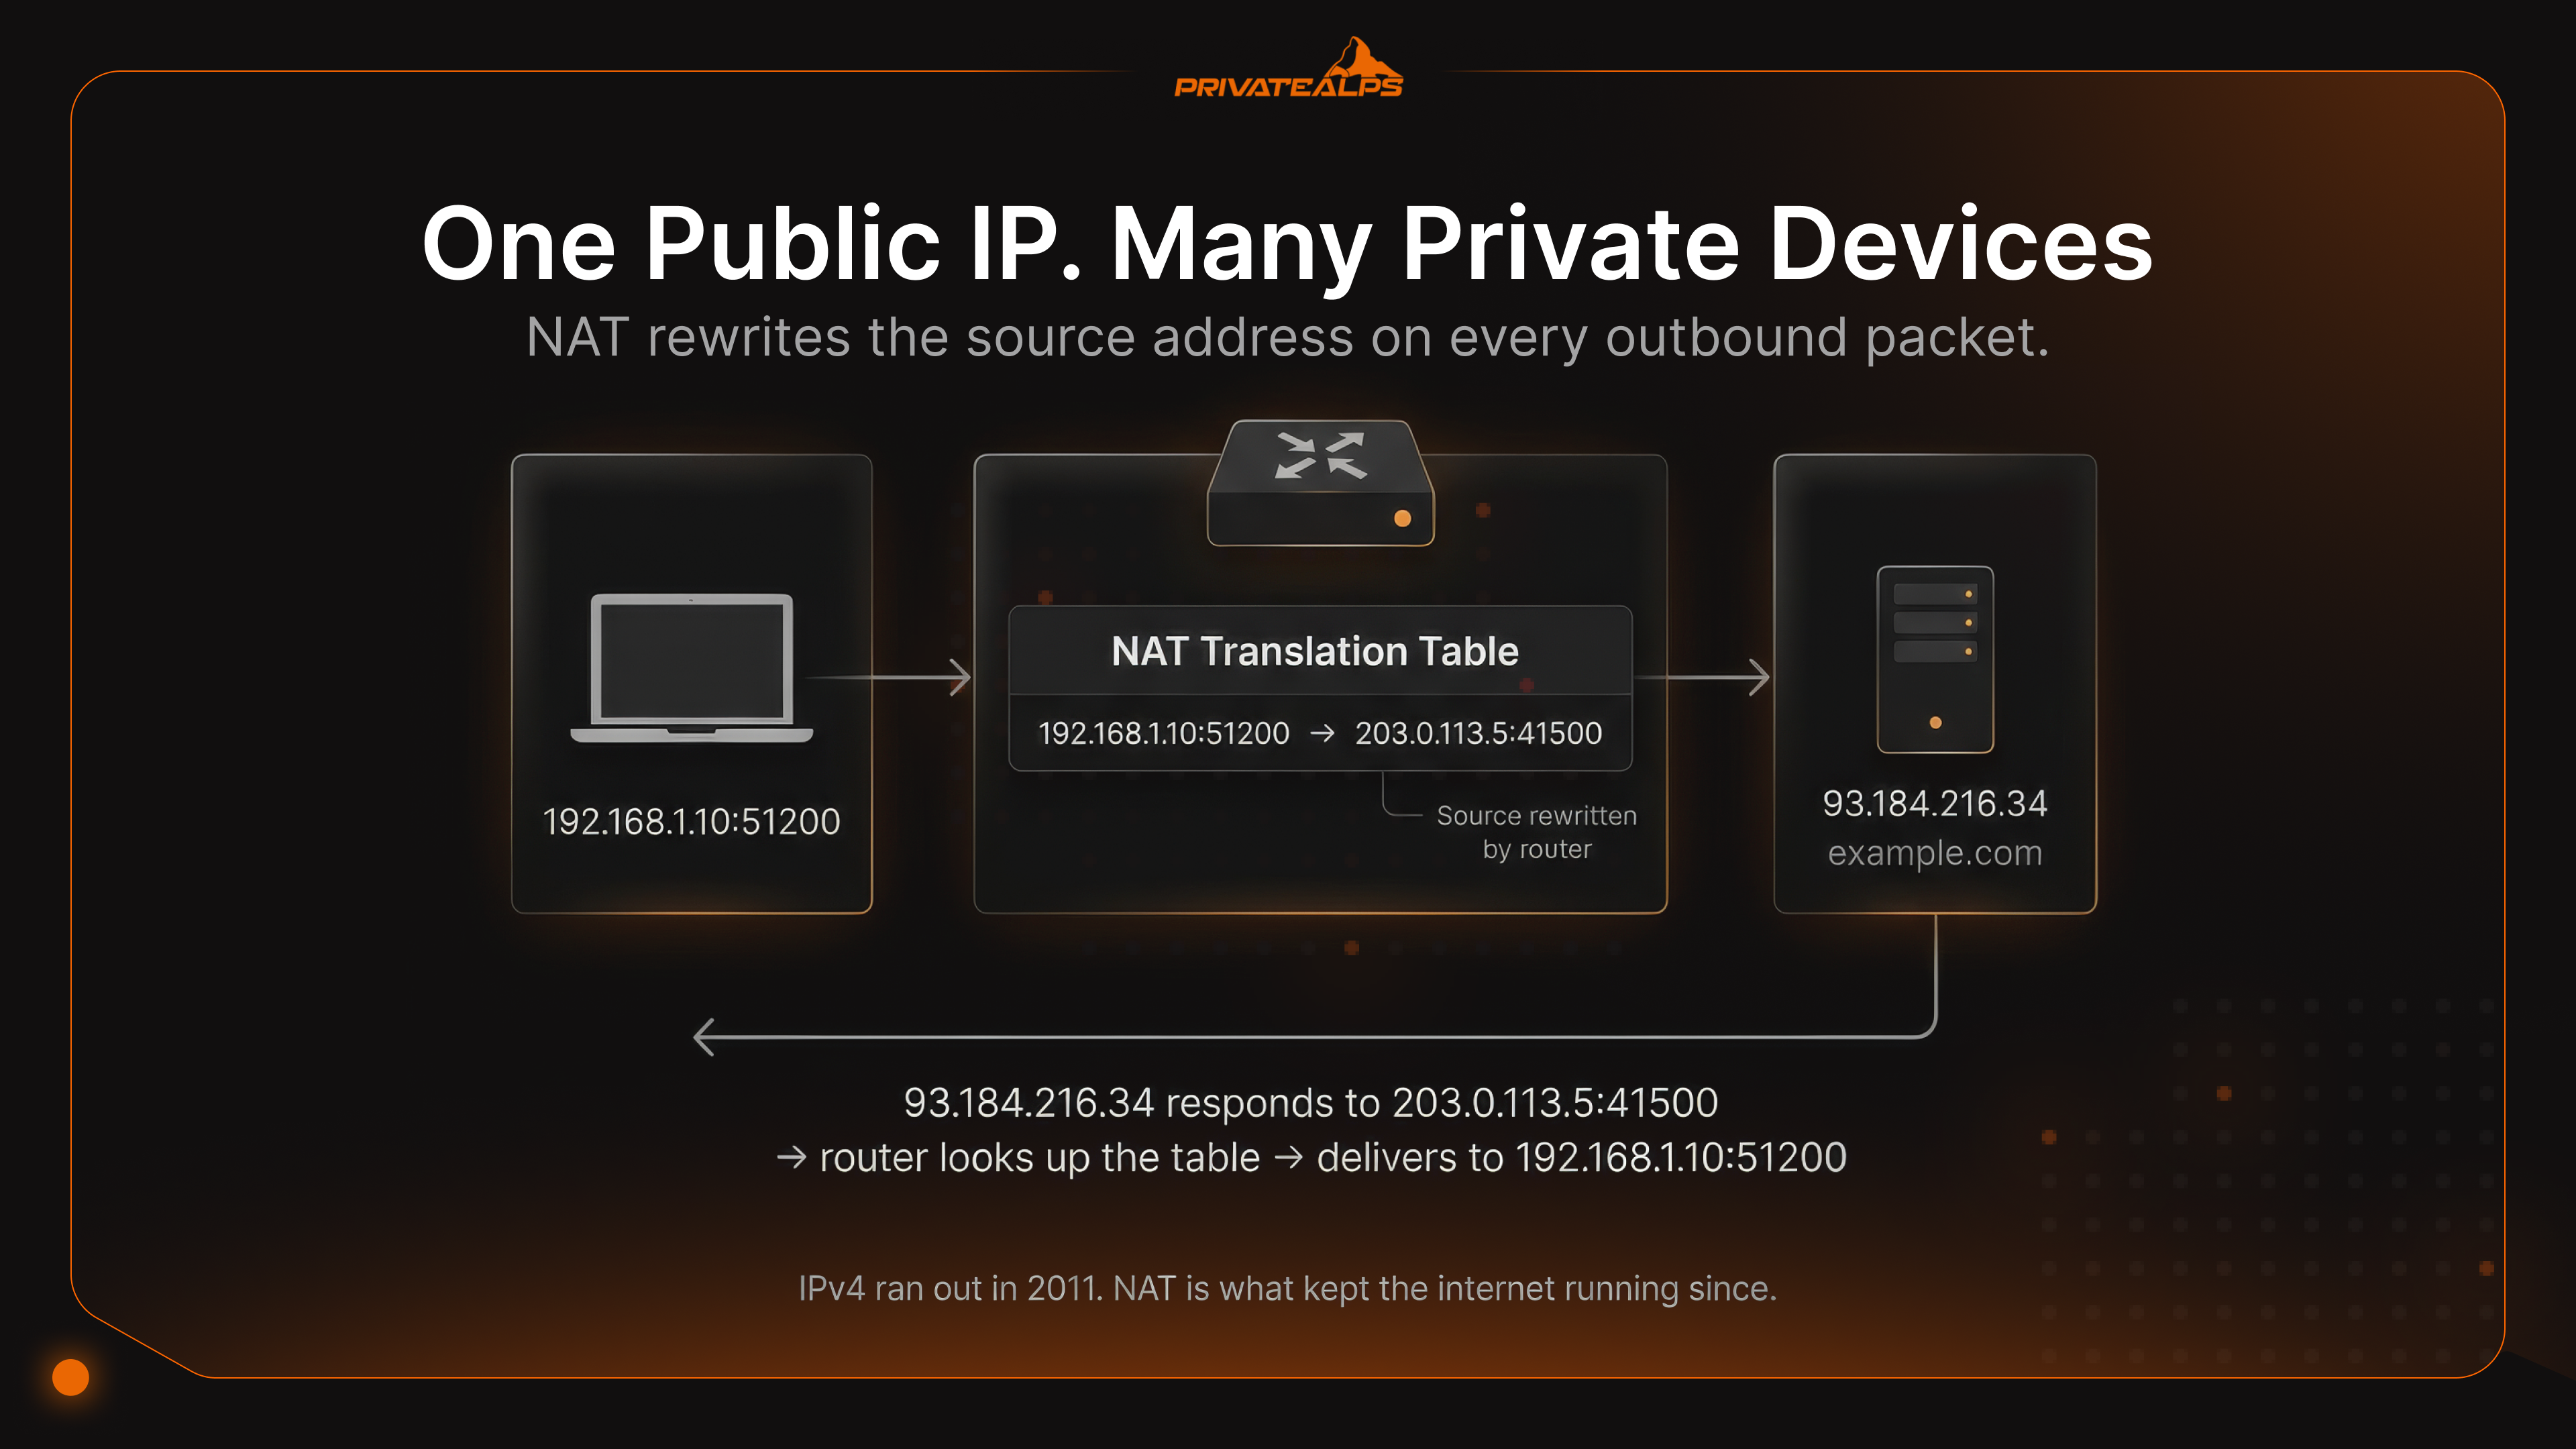
PAT - nogle gange skrevet som NAT overload - er det din hjemmerouter bruger, og det de fleste virksomheders edge-udstyr kører. Én offentlig IP, titusindvis af samtidige sessioner, hver identificeret med en forskellig kildeport. Det virker. Friktionspunkterne: apps, der kræver indgående forbindelser (BitTorrent, SIP-baserede opkald), opfører sig uforudsigeligt. Alt, der virkelig er indgående, kræver en eksplicit videresendelsesregel. Og loganalyse bliver kompleks, når dusinvis af værter ser ud som den samme eksterne adresse.
Et specifikt fejlscenarie, der dukker op hele tiden og næsten aldrig fremgår af dokumentationen: NAT hairpinning (NAT loopback). Du har en server på dit LAN på 192.168.1.20. Du forsøger at nå den fra en anden enhed på samme netværk via den offentlige IP, 203.0.113.5. På et stort antal forbrugerrouterne sker der ingenting - forbindelsen dropper stille og roligt. Tjenesten kan fuldt ud nås udefra; den er bare ikke tilgængelig via den offentlige adresse indefra.
Løsninger: adressér serveren via dens lokale IP internt, konfigurer split-horizon DNS, så interne opslag returnerer den private adresse, eller udskift routeren med en, der håndterer NAT loopback korrekt.
Private IP-adresseområder - RFC 1918-reference
De fleste dokumentationer stopper ved de tre RFC 1918-blokke. I praksis tilføjer netværksvirkeligheden to mere, som enhver, der arbejder med CG-NAT eller fejlretter en ødelagt DHCP-situation, vil støde på. Det vigtigste at vide fra start: RFC 1918 definerer de tre standardblokke for private adresser. RFC 6598 tilføjede en fjerde til ISP-niveau NAT. Den femte - APIPA - er en fallback i operativsystemet, ikke noget, der tildeles bevidst. Alle fem er markeret som ikke globalt tilgængelige i IANA's Special-Purpose Address Registry.
| Område | CIDR | Antal adresser | Typisk brug |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Store virksomhedsnetværk, datacentre |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Mellemstore netværk, VPN-adressepuljer |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Hjemmerouter, små kontorer (standard) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT på ISP-niveau, RFC 6598 delt adresserum) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (fallback ved DHCP-fejl) |
Sikkerhedsimplikationer: Privat vs. offentlig IP
Sikkerheden ved privat vs. offentlig IP er ikke en simpel rangering. „Privat er sikrere“ er delvist sandt, men for det meste misvisende. Den præcise version er: Private IP-adresser reducerer angrebsfladen udefra, men gør intet ved trusler, der allerede er inde i netværket.
Hvad private IP-adresser beskytter mod. Internettet kan ikke nå en vært på 192.168.x.x eller 10.x.x.x direkte. Scanningstrafik, forsøg med password spray og exploit-kits, der undersøger åbne porte, når ikke frem til enheder bag en NAT. Det er en reel fordel, men det er ikke en sikkerhedsarkitektur. En phishing-mail, et USB-drev eller en kompromitteret bærbar på samme Wi-Fi kan give en angriber adgang inden for perimeteren. Her giver private adresser ingen modstand mod at bevæge sig mellem maskiner. Shodan ser ikke dine interne værter, men en ransomware-operatør, der allerede har et fodfæste, gør. Det er VLAN'er og interne firewallregler, der faktisk opdeler netværket, ikke IP-intervallet.
Hvad offentlige IP-adresser udsætter dig for. En server med en offentlig IP-adresse er synlig for hele internettet, med det samme. Shodan indekserer nytildelte adresser i løbet af få minutter. Hvis SSH er åben på port 22, får du automatiserede loginforsøg inden for nogle timer. RDP, der er tilgængelig, er en kendt leveringsvej for ransomware.
Enhver admin-grænseflade, der er direkte eksponeret mod internettet, har brug for en firewall, der begrænser adgangen, rate limiting på autentificering og TLS, hvor legitimationsoplysninger er involveret. Alt, der vender mod offentligheden i en opsætning med flere lag, hører hjemme i en DMZ, isoleret fra backend-databaser og interne tjenester, så en kompromitteret frontend ikke bliver en indgang til alt andet.
Skellet mellem delt og dedikeret til hosting. Hvis du kører indgående tjenester, er spørgsmålet ikke kun offentlig vs. privat, men dedikeret vs. delt. En dedikeret offentlig IP-adresse, som du faktisk ejer, betyder, at din portvideresendelse fungerer fra ende til ende, at din rDNS er din at konfigurere, og at din IP-reputation er din at styre. Under CG-NAT opsluger udbyderens infrastruktur indgående trafik, før den når din router. Dine videresendelsesregler, din firewallkonfiguration og dine åbne porte er så uden betydning. Og for mailservere specifikt: SPF- og DMARC-poster autentificerer mod din afsendelses-IP. En delt IP-adresse, der er forurenet af en anden lejers spam, gør ikke bare udsendelsen langsommere. Den kan permanent sende dine legitime mails i spam-mapper.
Hvornår du skal bruge en offentlig IP-adresse, og hvornår en privat
Det er ikke svært at vælge den rigtige privat vs. offentlig IP-adresse, når du stiller spørgsmålet rigtigt. Spørgsmålet er ikke, hvilken type der er „bedst“. Spørgsmålet er: Hvem skal kunne starte forbindelsen til denne tjeneste?
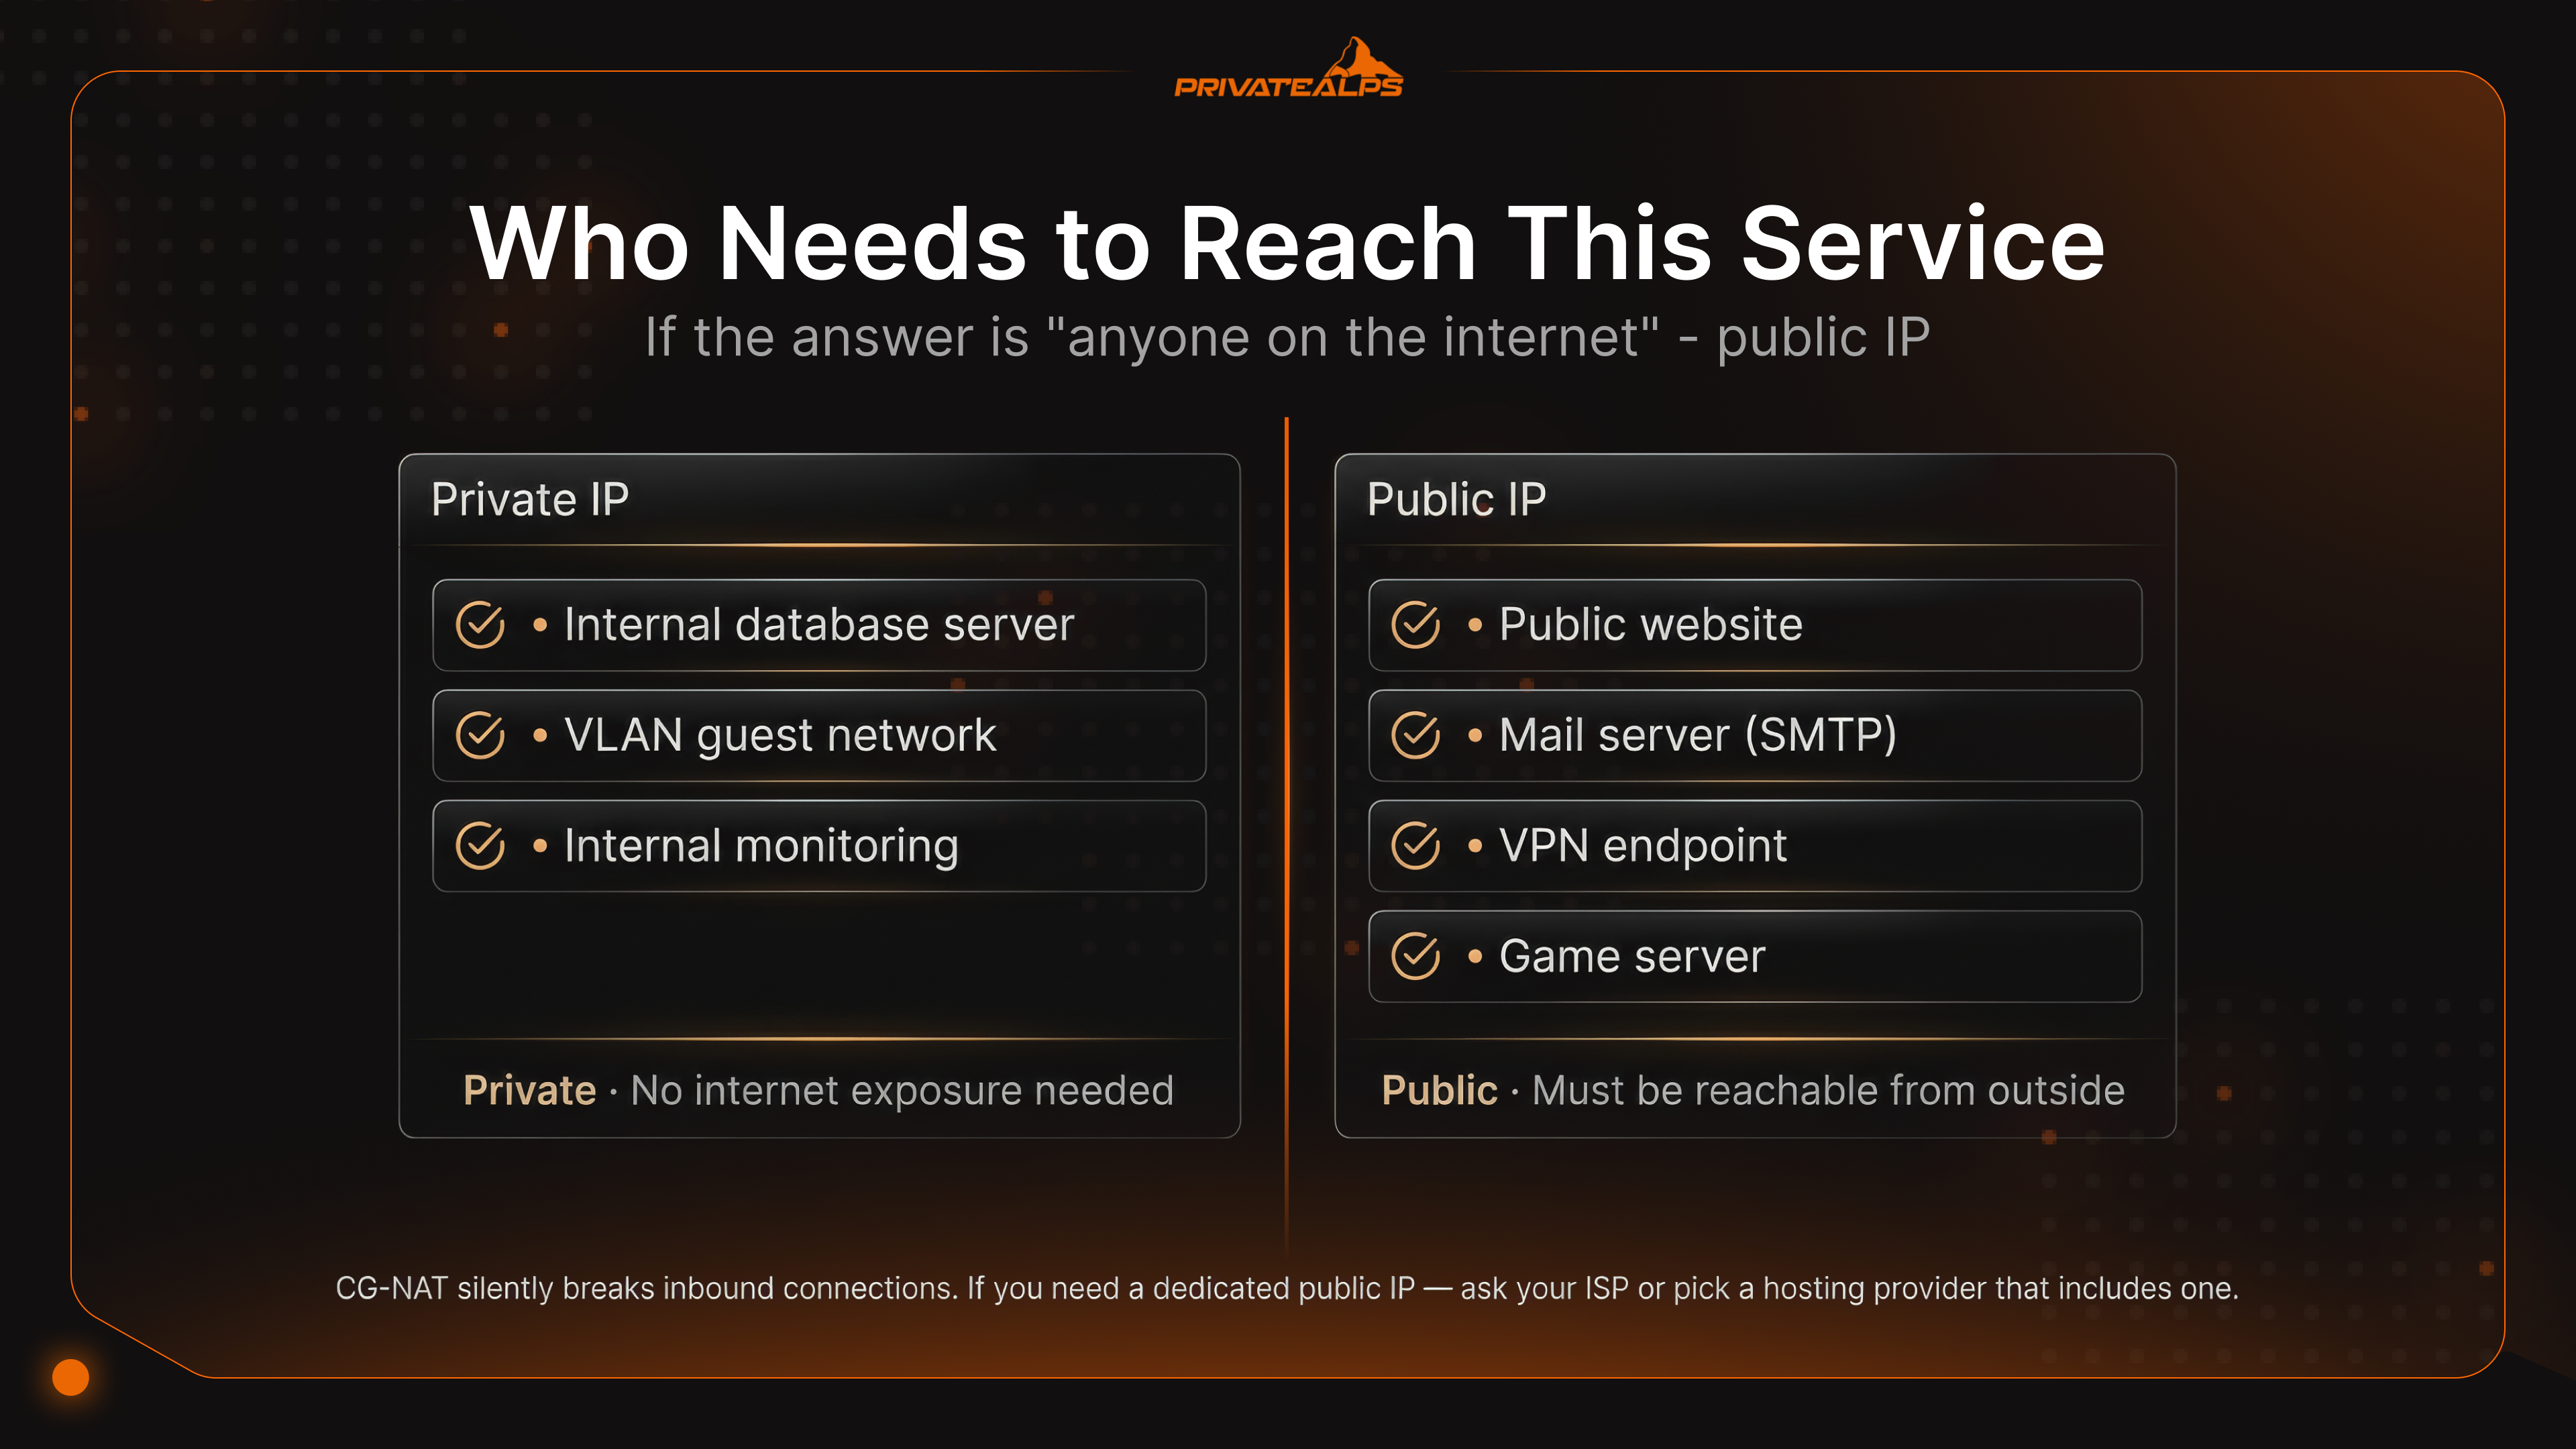
Hvis svaret er „kun andre enheder på det samme lokale netværk“, så brug en privat IP-adresse, og det er det. Hvis et eksternt system skal kunne nå den uden at blive bedt om det, fx en browser der besøger dit website, en klient der forbinder til din VPN, eller en fjernbruger der åbner din NAS, skal en offentlig IP-adresse indgå i forbindelsen.
Tommelfingerregel: Enhver indgående forbindelse udefra det lokale netværk kræver en offentlig IP-adresse, enten direkte på serveren eller via et lag med videresendelse eller proxy. Ren LAN-trafik: Privat er det rigtige valg, og det er også det mest sikre.
| Anvendelse | Påkrævet IP-type | Hvorfor |
|---|---|---|
| Offentligt website / webapp | Offentlig IP | Skal kunne nås af eksterne klienter |
| Mailserver (indgående SMTP) | Dedikeret offentlig IP | IP-reputation påvirker leveringsevnen; CG-NAT blokerer port 25 |
| VPN-server (WireGuard, OpenVPN) | Offentlig IP på VPN-endpoint | Klienter forbinder udefra netværket |
| VPN-tunnel mellem kontorer | Private IP-adresser internt, offentlig IP på tunnel-endpoint | Kun endpoint'et har brug for en offentlig IP |
| Intern databaseserver | Privat IP | Må aldrig kunne nås fra internettet |
| VLAN-opdelt gæstenetværk | Privat IP (separat subnet) | Isolerer gæster fra virksomhedens LAN |
| Hjemme-NAS med fjernadgang | Privat IP + portvideresendelse eller reverse proxy | Privat internt, nåbar eksternt via offentlig IP |
| Spilserver | Dedikeret offentlig IP foretrækkes | CG-NAT bryder UDP-portvideresendelse for de fleste spilprotokoller |
| Intern overvågning / logning | Privat IP | Ingen ekstern eksponering nødvendig |
Værd at nævne er den hybride opsætning, som de fleste selvhostede systemer bruger: Serveren får en privat IP-adresse, en reverse proxy står forrest med den offentlige IP-adresse, håndterer TLS og videresender anmodninger indad.
Nginx, Caddy og Traefik gør alle dette. Backend-serveren får aldrig en direkte forbindelse fra internettet, kun fra proxyen på det samme lokale netværk. Det er renere sikkerhedsmæssigt, og du kan køre flere tjenester på én offentlig IP-adresse uden konflikter.
IPv6 og fremtiden for offentlig vs. privat adressering
IPv6 ændrer situationen for offentlige og private IP-adresser på et grundlæggende plan. Det gør ikke skellet irrelevant, men fjerner den ene grund, der gjorde det nødvendigt. IPv4 løb tør for adresser. IPv6 gør ikke. Det ændrer regnestykket.
GUA vs. ULA. IPv6 bruger Global Unicast Addresses (2000::/3), hvor IPv4 ville bruge offentlige IP-adresser. De kan routes overalt og uddeles af RIR'er og udbydere. Unique Local Addresses (fc00::/7) udfylder samme rolle som RFC 1918. De er bevidst ikke-routbare og er beregnet til intern brug. Fordi hver enhed på et IPv6-netværk kan modtage en GUA direkte fra routerens præfiks fra udbyderen, er der ingen teknisk grund til NAT. Du behøver ikke oversætte én adresse til en anden, når der er nok til alle. ULA findes stadig af en anden grund: Nogle gange vil du have, at en tjeneste forbliver intern ved eksplicit politik, ikke blot fordi NAT tilfældigvis blokerer den. At fastlåse en intern tjeneste til en ULA og skrive firewallregler omkring den er renere end at håbe, at din GUA-firewallkonfiguration aldrig får et hul.
Hvor udbredelsen står. Googles IPv6-statistik viser, at cirka 43 % af Google-brugerne forbinder via IPv6 fra begyndelsen af 2025. Frankrig ligger over 86 %. Indien og Tyskland ligger over 70 %. USA ligger på omkring 47-50 % (Wikipedia, IPv6 deployment). Dual-stack er normen. Enheder kører IPv4 og IPv6 parallelt, og Happy Eyeballs (RFC 8305) afgør, hvilken der faktisk bruges til en given forbindelse.
Privatlivsproblemet, som RFC 4941 løser. Her er én ting, IPv6 introducerede, som IPv4/NAT-brugere aldrig oplevede: Med en globalt routbar adresse på hver enhed indlejrede den oprindelige SLAAC-metode enhedens MAC-adresse direkte i IP-adressen. Det gjorde adressen til en permanent hardwarebundet identifikator, så den samme enhed kunne spores på tværs af forskellige netværk og sessioner. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) løser dette ved at generere tilfældige Interface ID'er, der skifter med jævne mellemrum, og dermed bryder forbindelsen mellem adressen og den fysiske enhed. Under IPv4/NAT var dette ikke et problem. Al din trafik så ud til at komme fra routerens ene offentlige IP-adresse, uanset hvilken enhed der sendte den. IPv6 gjorde det muligt at spore den enkelte enhed, og RFC 4941 er det, der satte en stopper for det.
Sådan finder du din offentlige og private IP-adresse
Det er to separate opslag, fordi det er to forskellige ting. Din offentlige IP-adresse kommer fra udbyderen og sidder på routeren. Din private IP-adresse kommer fra routeren og sidder på din enhed. Et website ser den første, men aldrig den anden.
Opslagsmetoder:
- Offentlig IP (terminal): curl ifconfig.me eller curl api.ipify.org. Begge returnerer routerens offentlige IP-adresse
- Offentlig IP (browser): ifconfig.me eller ipinfo.io. Viser også udbyderens navn og en ca. placering
- Privat IP (Windows): ipconfig i Kommandoprompt. Find „IPv4 Address“ under din aktive adapter
- Privat IP (macOS): ifconfig | grep "inet " i Terminal, eller Systemindstillinger → Netværk → forbindelse → Detaljer
- Privat IP (Linux): ip addr show eller hostname -I
- Privat IP (routerens admin): Log ind på 192.168.0.1 eller 192.168.1.1. DHCP-lejetabellen viser alle enheder og deres tildelte adresser
- Privat IP (mobil): Indstillinger → Wi-Fi → tryk på navnet på det netværk, du er forbundet til. IP-adressen vises på detaljeskærmen
Hvad et website faktisk lærer om din IP: Din udbyders navn, en grov placering (den by eller region, som udbyderens infrastruktur er registreret i, ofte 50-100 km fra den rigtige placering) og ASN'en. Det er det, der står i offentlige databaser. Din hjemmeadresse og din identitet står ikke der. Dem kræver en juridisk anmodning til selve udbyderen. Hvis du forbinder via en VPN, ser websitet i stedet VPN-serverens IP og placering. Din private IP-adresse krydser aldrig routeren.
Sådan ændrer du din offentlige eller private IP-adresse
Udbyderen ejer din offentlige IP-adresse. Du kan ikke redigere den i en indstillingsmenu. Det, du kan ændre, er, hvilken IP-adresse internettet ser, når din trafik forlader netværket. Ellers kan du bede udbyderen om en anden tildeling direkte.
Ændring af din offentlige IP, det der virker:
- VPN: Trafikken forlader netværket fra VPN-serverens IP i stedet for din egen. Den hurtigste mulighed, og den virker globalt.
- Proxy: Gælder for bestemt applikationstrafik frem for alt på enheden. Lettere.
- Tor: Sender trafikken gennem flere relæer, og den IP, som destinationen ser, er exit-noden. Langsommere, men routingen er sværere at spore.
- Genstart af modem: Med en dynamisk IP kan afbrydelse af forbindelsen få udbyderen til at tildele en anden lejeperiode ved genforbindelse. Det er ikke pålideligt, da nogle udbydere tildeler samme adresse hver gang.
- Anmodning om statisk IP: Hvis du har brug for noget, der ikke flytter sig, så kontakt udbyderen. Hos de fleste udbydere er det en betalt ydelse, men det er den eneste permanente løsning til hosting.
Ændring af din private IP, opdelt efter platform:
- Windows: ipconfig /release og derefter ipconfig /renew i et Kommandoprompt-vindue med administratorrettigheder
- macOS: Systemindstillinger → Netværk → adapteren → Detaljer → fanen TCP/IP → Forny DHCP-lease
- Linux: sudo dhclient -r && sudo dhclient
- Routerens panel: Log ind på 192.168.0.1 eller 192.168.1.1, find indstillingerne for DHCP-reservation eller statisk lease, og bind en bestemt adresse til enhedens MAC-adresse. Den får altid den samme IP-adresse fremover.
Opsummering
Private IP-adresser hører til det lokale netværk. De kommer fra RFC 1918-blokke, tildeles via DHCP og er usynlige for internettet. De samme intervaller kører parallelt i millioner af separate netværk uden at påvirke hinanden. Offentlige IP-adresser hører til internettet. De tildeles af RIR'er, uddeles af udbydere og er globalt unikke. Der er én adresse pr. netværk, som hele internettet kan finde. NAT, som i de fleste tilfælde kører på routeren som PAT, står for oversættelsen mellem de to. IPv6 fjerner adressemangelen, der gjorde NAT nødvendig. GUA giver hver enhed sin egen globalt nåbare adresse. Men ULA og firewalls håndterer stadig de grænser, der er afgørende for sikkerheden. Dual-stack er den måde, de fleste netværk faktisk kører på i dag, og det bliver ved med at være sådan i en god stund endnu.
Klar til en dedikeret offentlig IP-adresse med fuld kontrol over indgående trafik? CG-NAT, delte IP-adresser og portvideresendelse, der forsvinder et sted længere oppe i kæden: Disse problemer forsvinder ikke af sig selv. De forsvinder, når du har en dedikeret offentlig IP-adresse, som du faktisk styrer.
PrivateAlps VPS- og dedikerede serverabonnementer leveres som standard med en dedikeret offentlig IP-adresse. Schweizisk infrastruktur, ingen CG-NAT i kæden, fuld portvideresendelse og rDNS, som du selv konfigurerer. IP-adressen er din, den indgående vej er klar, og intet mellem dig og internettet absorberer stille din trafik.
FAQ
Hvad er forskellen på en offentlig og privat IP-adresse?
Privat er lokal. Din router udleverer den til alle enheder på netværket. Den fungerer fint til intern kommunikation, og internettet har ingen måde at adressere den på. Pakker til 192.168.x.x bliver droppet af routere, før de overhovedet kan nå frem. Offentlig er ekstern. Udbyderen tildeler den til din router, og det er den adresse, resten af internettet bruger til at sende trafik tilbage til dig. NAT forbinder de to. Enheder med private IP-adresser sender trafik gennem den offentlige IP-adresse, og routeren sorterer, hvilket svar der går til hvilken enhed, ved hjælp af portnumre.
Hvordan tildeles private og offentlige IP-adresser?
Private adresser kommer fra DHCP-serveren på din router. Processen: Enheden sender en Discover, routeren svarer med en Offer, enheden sender en Request, der bekræfter hvilket tilbud den vil have, og routeren sender en Acknowledge, der låser adressen. Det er DORA. Det tager under et sekund. Offentlige adresser kommer fra internetudbyderen. På en dynamisk konto lejes de fra en pulje og kan ændre sig. På en statisk konto er adressen forudtildelt til dig og forbliver fast. Det virker kun at sætte en statisk offentlig IP-adresse manuelt på en enhed, hvis internetudbyderen har reserveret adressen til din konto først.
Kan to enheder have den samme private IP-adresse?
Ja, på adskilte netværk, hele tiden. Det er præcis det, RFC 1918 blev designet til. Dit hjemmenetværk og den virksomhed, du arbejder for, kan begge bruge 192.168.1.50 uden problemer, fordi adresserne aldrig interagerer uden for deres eget lokale netværk. På samme netværk giver en dublet dog ARP-konflikter. Begge maskiner får en ustabil forbindelse, sessioner brydes uventet, og det tager længere tid end nødvendigt at finde ud af, hvilken enhed der er dubletten.
Er en privat IP-adresse mere sikker end en offentlig?
Ikke i sig selv. En privat IP betyder, at ingen på internettet direkte kan banke på din dør. NAT-laget afviser al uopfordret trafik, før den når det lokale netværk. Det betyder noget. Men det er ét lag, ikke et komplet forsvar. En angriber, der allerede er inde, via malware, en kompromitteret konto, fysisk adgang eller en uautoriseret enhed på netværket, kan bevæge sig mellem maskiner med private IP-adresser uden begrænsninger. Ægte segmentering kræver VLAN'er, firewall-regler pr. subnet og adgangskontrol, der ikke antager, at intern trafik er sikker, blot fordi den ikke kom udefra.
Kan jeg hoste en hjemmeside på en privat IP-adresse?
Internt, ja. Fra internettet, nej. Der findes ingen offentlig rute til 192.168.x.x. En besøgende, der forsøger at nå en server på en privat IP udefra det lokale netværk, kan simpelthen ikke komme derhen. Til alt, der skal være tilgængeligt udefra, skal en offentlig IP-adresse indgå i forbindelsen. Den enkleste løsning er en portvideresendelsesregel på routeren, der sender en offentlig port videre til serverens private IP-adresse og port. Den reneste løsning er en reverse proxy (NGINX eller Traefik fungerer godt til dette). Den sidder i kanten med en offentlig IP, håndterer TLS og videresender forespørgsler indad. Backend-serveren behøver aldrig at være direkte eksponeret mod internettet.
Hvad er CG-NAT, og hvordan påvirker det mig?
CG-NAT er et NAT-lag, som din internetudbyder kører på sin egen infrastruktur, før trafikken når din hjemmerouter. Din router får en adresse fra 100.64.0.0/10 (RFC 6598 shared space) i stedet for en rigtig offentlig IP-adresse. Alt ser normalt ud, indtil du prøver noget, der kræver indgående forbindelse. Portvideresendelsesregler på din router gælder kun for trafik, der når routeren. ISP-niveau NAT opfanger indgående trafik før det punkt. Resultatet er, at selvhostede tjenester, VPN-servere, fjernskrivebord og spilservere alle går i stykker, på måder der ikke er oplagte at diagnosticere. Løsningen er at kontakte din internetudbyder og bede om en dedikeret offentlig IP-adresse. De fleste udbydere tilbyder den som et betalt tillæg.
Hvilke oplysninger kan nogen få ud fra din IP-adresse?
Din internetudbyders navn, det autonome systemnummer (ASN) og en geografisk region, typisk den by eller region, hvor udbyderen har registreret sin infrastruktur. Den kan ligge 50-100 km fra din faktiske placering. Det er det, databaser til geolokalisering af offentlige IP-adresser indeholder. Din hjemmeadresse, dit navn og din præcise placering kræver en formel juridisk anmodning til internetudbyderen. En VPN eller proxy erstatter den synlige IP-adresse med serverens adresse, så modtageren ser serverens placering i stedet for din.
Hvordan tjekker jeg min offentlige IP-adresse?
I browseren: ifconfig.me eller ipinfo.io. I terminalen: curl ifconfig.me. Resultatet er din routers aktuelle offentlige IP-adresse, ikke den private adresse på den enhed, du bruger til at slå den op. Hvis du er på en VPN, bliver resultatet VPN-serverens offentlige IP-adresse i stedet for den, din internetudbyder har tildelt.
Gør IPv6 behovet for private IP-adresser overflødigt?
Det gør behovet for NAT overflødigt. 128-bit adressering giver nok offentlige adresser til hver enhed, så løsningen bliver ikke længere nødvendig. Unique Local Addresses (fc00::/7) findes stadig til bevidst, kun intern brug, men det er et andet spørgsmål end adressemangel. Og sikkerhedsgrænsen forsvinder ikke, bare fordi NAT gør det. IPv6-netværk har stadig brug for en stateful firewall i perimeteren til at håndtere uopfordrede indgående forbindelser. NAT blokerede dem som en bivirkning, ikke som en bevidst sikkerhedsmekanisme. Fjerner du NAT, skal du have noget, der gør jobbet med vilje.
