


VPN vs. proxy: Hvad er forskellen?
Man sammenligner sjældent de to for sjov skyld. De fleste havner her, fordi noget fik dem til at stille spørgsmålet. En streamingtjeneste blokerede dem, en ven nævnte en „proxy“ uden at forklare, hvad det var, eller arbejdet gjorde, at alle skulle installere en VPN-klient, uden at nogen fik forklaret hvorfor. Søgningen „hvad er VPN vs proxy“ skrives ind i Google hundredtusindvis af gange om måneden. Versionen „hvad er proxy vs VPN“ er næsten lige så populær. Samme spørgsmål, bare i en anden rækkefølge.
Der er et lidt pinligt forhold ved, hvordan emnet bliver skrevet om. Mange artikler behandler de to som udskiftelige værktøjer i forskellige prisklasser. Det er de ikke. De sidder på forskellige lag i netværket og løser forskellige problemer. Behandler du dem som det samme, kan du ende med at betale hver måned for „privatliv“, der reelt ikke findes.
Markedet er enormt, og det er en del af grunden til, at markedsføringen er blevet rodet. Den globale VPN-branche nåede 88,96 mia. USD i 2025 og er på vej mod 534,22 mia. USD i 2034. Fjernarbejde skubbede den op. Overvågningspres gjorde resten. Proxies kører derimod stille og roligt SEO-værktøjer, scrapere og virksomheders firewalls. Det er et andet publikum og færre reklametavler.
Denne guide gennemgår tingene, som en netværksingeniør ville gøre det, over en kop kaffe, ikke som en affiliate-side ville. OSI-lag. Hvad der krypteres, og hvad der ikke gør. Hvordan detektion faktisk fungerer. Hvad hvert værktøj ikke kan rette, uanset hvad du betaler.
AI-resumé
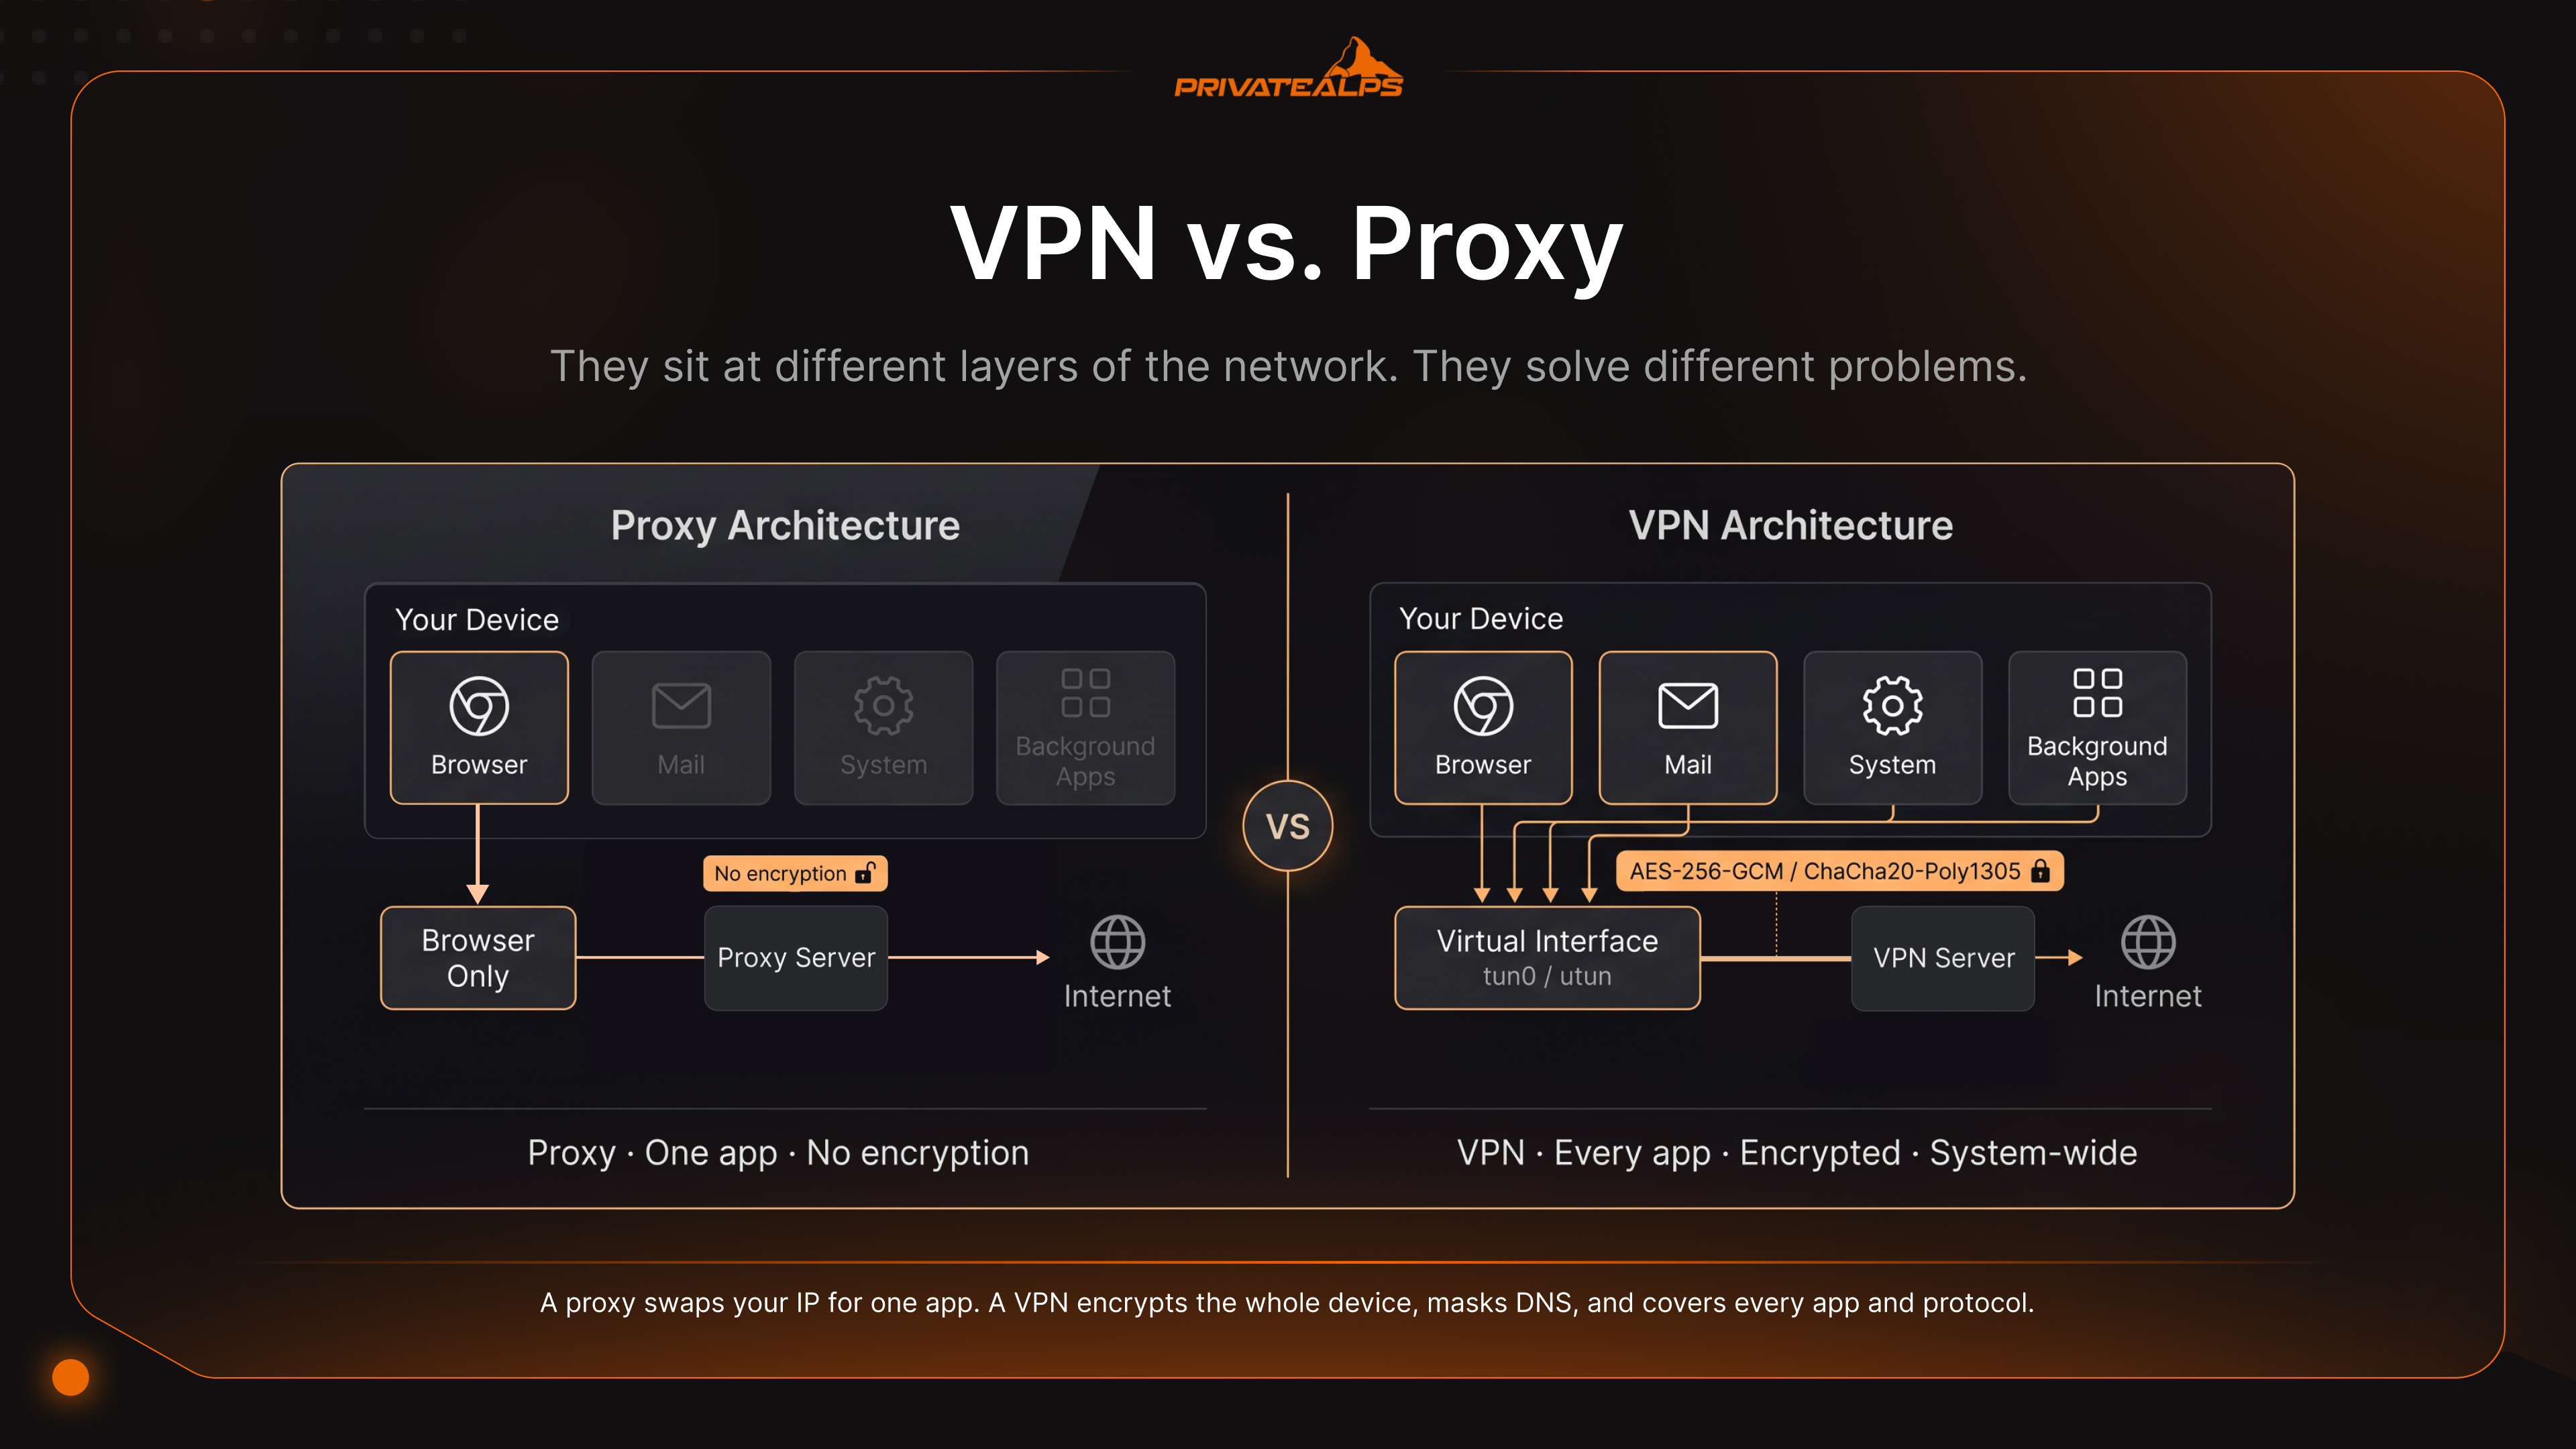
Kort fortalt: en proxy arbejder på applikationslaget (OSI Layer 7) og sender trafik for én app ad gangen, typisk en browser. Den krypterer ikke noget i sig selv. En VPN sidder dybere, på Layer 2-3, krypterer hver pakke på OS-niveau med ChaCha20-Poly1305 (WireGuard) eller AES-256-GCM (OpenVPN) og sender hele enheden gennem en virtuel grænseflade. Proxies er hurtigere, fordi de springer krypteringsmatematikken over. VPN'er er sikrere, fordi de ikke gør.
- OSI-lag: Proxy = Layer 7 (én app). VPN = Layer 2-3 (hele enheden).
- Kryptering: Proxy = intet indbygget. VPN = ChaCha20-Poly1305 eller AES-256-GCM.
- Hastighed: Proxies koster næsten ingenting. WireGuard tager ca. 4-15 % på en hurtig forbindelse. OpenVPN/TCP kan spise 40-50 %.
- Kill switch: Kun VPN. Afbryder alt, så snart tunnelen går ned.
- DNS-beskyttelse: VPN sender forespørgslerne gennem tunnelen. HTTPS-proxies lækker værtsnavnet via SNI, før siden overhovedet indlæses.
- Risiko ved gratis proxy/VPN: ICSI/CSIRO fandt, at 67 % af gratis Android-VPN-apps indeholdt tredjepartsbiblioteker til tracking, og 84 % lækkede trafik.
- Hvad ingen af dem løser: browserfingerprinting, cookies eller konti, du er logget ind på.
Hvad er en proxy-server?
En proxy-server er en mellemmand. Den tager trafik fra én applikation, typisk en browser, og videresender den til destinationen. Undervejs bytter den din IP-adresse ud med sin egen. Det er hele jobbet. Den kører på applikationslaget (OSI Layer 7). Den krypterer ikke noget, medmindre sitet, du besøger, allerede bruger TLS. Den håndterer kun den app, du peger den mod. Alt andet på din maskine taler med internettet præcis, som det gjorde før.
| Proxy-type | Sådan virker den | Typisk anvendelse |
|---|---|---|
| HTTP-proxy | Videresender ukrypterede HTTP-forespørgsler på Layer 7 | Virksomheders webfiltrering, caching |
| HTTPS-proxy | Tunnelerer TLS via CONNECT; læser SNI, men ikke indholdet | Browsing på TLS-beskyttede sites |
| SOCKS5-proxy | Layer 5-relæ; protokolagnostisk, understøtter UDP | Torrenting, gaming, generel TCP/UDP-tunnelering |
| Transparent proxy | Opfanger trafik uden klientkonfiguration | Caching hos internetudbyder, filtrering i skoler og biblioteker |
| Residential proxy | Sender trafik via rigtige forbrugeres IP-adresser (ofte IoT-enheder) | Sneaker-bots, annonceverificering, SEO-scraping |
Her falder folk over noget. De antager, at en HTTPS-proxy skjuler, hvilke sites de besøger. Det gør den ikke. Værtsnavnet sendes i klartekst via TLS-feltet Server Name Indication (SNI) under håndtrykket, før nogen kryptering finder sted. Din internetudbyder ser det. Alle mellem dig og proxyen ser det. De kan ikke læse siden, men de kan læse adresselinjen. Og det er ofte netop den del, folk troede, de skjulte.
DNS er den anden stille lækage. Proxies håndterer som regel ikke DNS, så dit styresystem bliver ved med at spørge din internetudbyders resolver: „Hvor ligger dette domæne?“ Det spørgsmål alene fortæller historien. Og økosystemet af gratis proxies er, mildt sagt, ikke venligt. En CSIRO-undersøgelse af Android-apps i denne kategori fandt, at 16 % brugte ikke-transparente proxies, der indsatte JavaScript i brugertrafik til reklamer og tracking, og at 67 % indeholdt tredjepartsbiblioteker til tracking. Gratis er sjældent gratis med den slags. Du er varelageret.
Hvad er en VPN?
En VPN, Virtual Private Network, pakker hele din enhed ind i en krypteret tunnel og sender hver eneste pakke igennem den. Hver app. Hver tjeneste, der kører i baggrunden. Browseren, mailklienten og de stille systemopdateringer, der sker, når du ikke kigger. Du konfigurerer intet pr. app. Styresystemet sender bare trafikken til en virtuel grænseflade, og VPN-klienten tager den derfra.
Rørføringen er strengere, end folk forventer. Når du klikker på forbind, kører klienten og serveren et kryptografisk håndtryk. WireGuard bruger Noise med Curve25519-nøgleudveksling, mens OpenVPN laver et TLS-håndtryk (TLS 1.2 eller 1.3 afhængigt af hvilken build du bruger) for at blive enige om sessionsnøgler. Derefter opretter klienten en virtuel netværksgrænseflade, tun0 på Linux eller utun på macOS, og routingtabellen begynder at skubbe alt ind i den. Hver pakke bliver indkapslet, krypteret og sendt til serveren. Serveren dekrypterer, videresender og sender svaret tilbage. Den, der aflytter forbindelsen, ser kun krypterede datablokke, der flyver frem og tilbage. WireGuard-whitepaperet gennemgår detaljerne, hvis du vil have den kanoniske version.
To funktioner skelner en rigtig VPN fra en markedsføringsvariant. Kill switchet er en firewall-regel, der blokerer hver eneste byte, i det øjeblik tunnelen går ned. Det kan skyldes et serverned, mistet Wi-Fi eller en lukket laptop. Din rigtige IP-adresse lækker dermed ikke, mens klienten prøver at genforbinde. DNS-lækagebeskyttelse er den anden funktion. Den sender DNS-forespørgsler gennem den krypterede tunnel til VPN-udbyderens egen resolver, så din internetudbyder ikke kan samle din browsing ud fra opslagene. Uden de to er det, du har, en proxy med ekstra trin og en højere månedlig regning.
VPN vs. proxy: Centrale tekniske forskelle
Forskellen mellem proxy-server og VPN ligger i tre forhold: hvor meget af din trafik der krypteres, hvor meget der dækkes, og hvor let du er at spotte. En proxy bytter din IP-adresse ud for én app. En VPN krypterer hele enheden, maskerer DNS, blokerer WebRTC-lækager og ser med det rigtige obfuskeringslag ud som nogen, der læser nyheder over HTTPS.
| Dimension | Proxy | VPN |
|---|---|---|
| Trafikkryptering | Ingen (SOCKS5/HTTP); TLS kun hvis sitet bruger HTTPS | Fuld krypteret nyttelast (ChaCha20-Poly1305 eller AES-256-GCM) |
| Trafikdækning | Kun pr. applikation | Hele OS, alle apps og protokoller |
| IP-maskering | Ja, for konfigureret app | Ja, på hele systemet |
| DNS-beskyttelse | Nej, OS bruger internetudbyderens resolver | Ja, DNS tunneleret gennem VPN |
| Kill switch | Nej | Ja (firewall-niveau, fail-closed) |
| WebRTC-lækagebeskyttelse | Nej | Ja (når den er konfigureret korrekt) |
| Hastighedsomkostning | Ubetydelig (1-3 %) | 4-50 % afhængigt af protokol |
| MITM-beskyttelse på offentligt Wi-Fi | Nej | Ja |
| Modstand mod detektion | Lav, IP-anseelsesdatabaser markerer hurtigt | Høj med obfuskering (Shadowsocks, Obfs4, VLESS) |
| Revisionsmulighed | Næsten aldrig | Seriøse udbydere: Big 4-revisioner |
| Gennemsigtighed om jurisdiktion | Typisk uigennemsigtig | Oplyst juridisk enhed og land |
| Typisk pris | Gratis til 1-5 USD/IP/md. | 3-12 USD/md. for forbrugere; selvhostet fra 5 USD |
Modstand mod detektion er, hvor de virkelig skilles ad. En åben, ikke-godkendt SOCKS5-proxy er i praksis en risiko. Enhver, der falder over IP-adressen og porten, kan sende sin egen trafik igennem den, og transparente opsætninger returnerer glad den oprindelige IP-adresse i HTTP-headere. VPN-obfuskeringsprotokoller spiller et helt andet spil. Shadowsocks, Obfs4 og V2Ray/VLESS pakker tunnelen ind, så deep packet inspection ser noget, der ligner almindelig HTTPS. Derfor dominerer disse protokoller i lande, der aktivt blokerer VPN-trafik. Og derfor bliver proxies, med deres forudsigelige headere og veldokumenterede IP-intervaller, fanget først.
Hastighedssammenligning: proxy vs. VPN
Proxies er hurtigere end VPN'er, og grunden er ikke glamourøs: de springer krypteringen over. Ingen chifferalgoritme, ingen indkapsling, ingen headeroverhead. En VPN gør alt det for hver eneste pakke, og det hober sig hurtigt op, når du presser reel gennemstrømning.
| Løsning | Krypteringsoverhead | Latenspåvirkning | Bedste scenarie |
|---|---|---|---|
| HTTP/SOCKS5-proxy | Ingen | +5-15 ms (ét ekstra hop) | Scraping med høj volumen, geo-QA-test |
| WireGuard VPN | Lav (kernel-space ChaCha20) | +10-20 ms; 4-15 % tab i gennemstrømning | Generel privatlivsbeskyttelse på hurtige forbindelser |
| OpenVPN/UDP | Moderat (userspace AES) | +20-40 ms; 20-35 % tab i gennemstrømning | Udrulninger, hvor kompatibilitet er vigtigst |
| OpenVPN/TCP | Høj (TCP-over-TCP-kollaps) | +50-100 ms; 40-50 % tab i gennemstrømning | Kun sidste udvej til firewall-omgåelse |
| Tor | Meget høj (3-hop onion-routing) | +200-1000 ms; 80-95 % tab i gennemstrømning | Anonymitet frem for hastighed |
Tallene er ikke teoretiske. Et fagfællebedømt benchmark målte WireGuard til 210,64 Mbps TCP-gennemstrømning mod OpenVPN's 110,34 Mbps i samme VMware-miljø, altså næsten det dobbelte. På en 1 Gbps-linje viser uafhængige tests, at WireGuard kører cirka 4 gange så hurtigt som OpenVPN på tværs af flere geografier. OpenVPN/TCP-tallet har et specifikt navn bag sig: TCP-over-TCP-kollaps. Du tunnelerer TCP inde i en anden TCP-forbindelse, og begge lag kører deres egne genudsendelsestimere. Én tabt pakke får begge lag til at sende igen. Latensen stiger, gennemstrømningen styrter, og det hele æder sig selv.
Langsomme forbindelser skjuler alt dette. Hvis din flaskehals er en 30 Mbps DSL-linje, kan VPN-krypteringens overhead lige så godt ikke eksistere. På en 1 Gbps fiberforbindelse mærker du den. Så hvis opgaven er at rotere residential-IP-adresser for at crawle prissider, og kryptering ikke er en del af trusselsbilledet, er en proxy det oplagte valg.
VPN vs. proxy: sammenligning af privatliv
En sammenligning af VPN vs. proxy handler om én ting: En proxy skjuler din IP over for det websted, du besøger, mens en VPN også skjuler din trafik for din internetudbyder og det lokale netværk. Alt ud over det afhænger af logningspolitikker, jurisdiktion og af, hvad din modpart allerede vidste om dig, før du gik i gang.
| Trussel | Proxy | VPN | Løser ingen af dem |
|---|---|---|---|
| Internetudbyderen ser besøgte domæner | Synligt via DNS + SNI | Krypteret | - |
| Internetudbyderen ser trafikindholdet | Klartekst på HTTP; sikkert kun på HTTPS | Altid krypteret | - |
| MITM på offentligt Wi-Fi | Sårbar | Beskyttet | - |
| Eksponering af DNS-forespørgsler | Bruger internetudbyderens resolver | Tunnelleret | - |
| Browser-fingerprinting | - | - | Canvas, skrifttyper, WebGL identificerer dig |
| Cookie-sporing | - | - | Vedvarer på tværs af sessioner |
| Identitet på logget ind konto | - | - | Google genkender dig uanset IP |
Revisioner er der, hvor privatlivsløfter enten bliver bekræftet eller stille og roligt bryder sammen. Seriøse VPN-udbydere betaler uafhængige firmaer - Deloitte, KPMG, Cure53, PwC, Securitum - for at gennemgå deres serverkonfigurationer, medarbejderadgangspolitikker og hændelseslogs. Deloitte har revideret NordVPN seks gange i slutningen af 2025. KPMG reviderede senest ExpressVPN i februar 2025, og Cure53 gennemgik separat Lightway-protokollen. Cure53 står også for Mullvad og Proton VPN. Proxy-markedet har intet tilsvarende. Ingen transparensrapporter, der er værd at læse. Ingen reelle revisioner. Den samme CSIRO-forskning i gratis Android-VPN-apps fandt, at 84 % lækkede trafik, og at 18 % slet ikke brugte kryptering, på trods af hvad appbutikkens beskrivelser påstod.
Jurisdiktion betyder mere, end folk tror. Enhver VPN-udbyder lever under nogens lov. En USA-baseret udbyder kan få en National Security Letter og et gag order. En schweizisk udbyder er underlagt den schweiziske lov om overvågning af post- og telekommunikation (BÜPF), som kun tillader målrettet udlevering efter en retskendelse - snævrere end EU's eller USA's masseopbevaring, men ikke ingenting. Og ingen af værktøjerne løser vedvarende identitet. Logger du ind på Gmail via en hvilken som helst VPN, genkender Google dig stadig. Dit browser-fingeraftryk - canvas, skrifttyper, WebGL - ændrer sig næsten ikke, når din IP ændres.
Hvornår bruger du en proxy vs. en VPN?
Brug en proxy, når du har brug for IP-rotation i stor skala, og kryptering ikke betyder noget for opgaven. Brug en VPN, når du skal beskytte data under transport eller holde aktivitet væk fra din internetudbyder. Det er hele forskellen. Alt andet er detaljer.
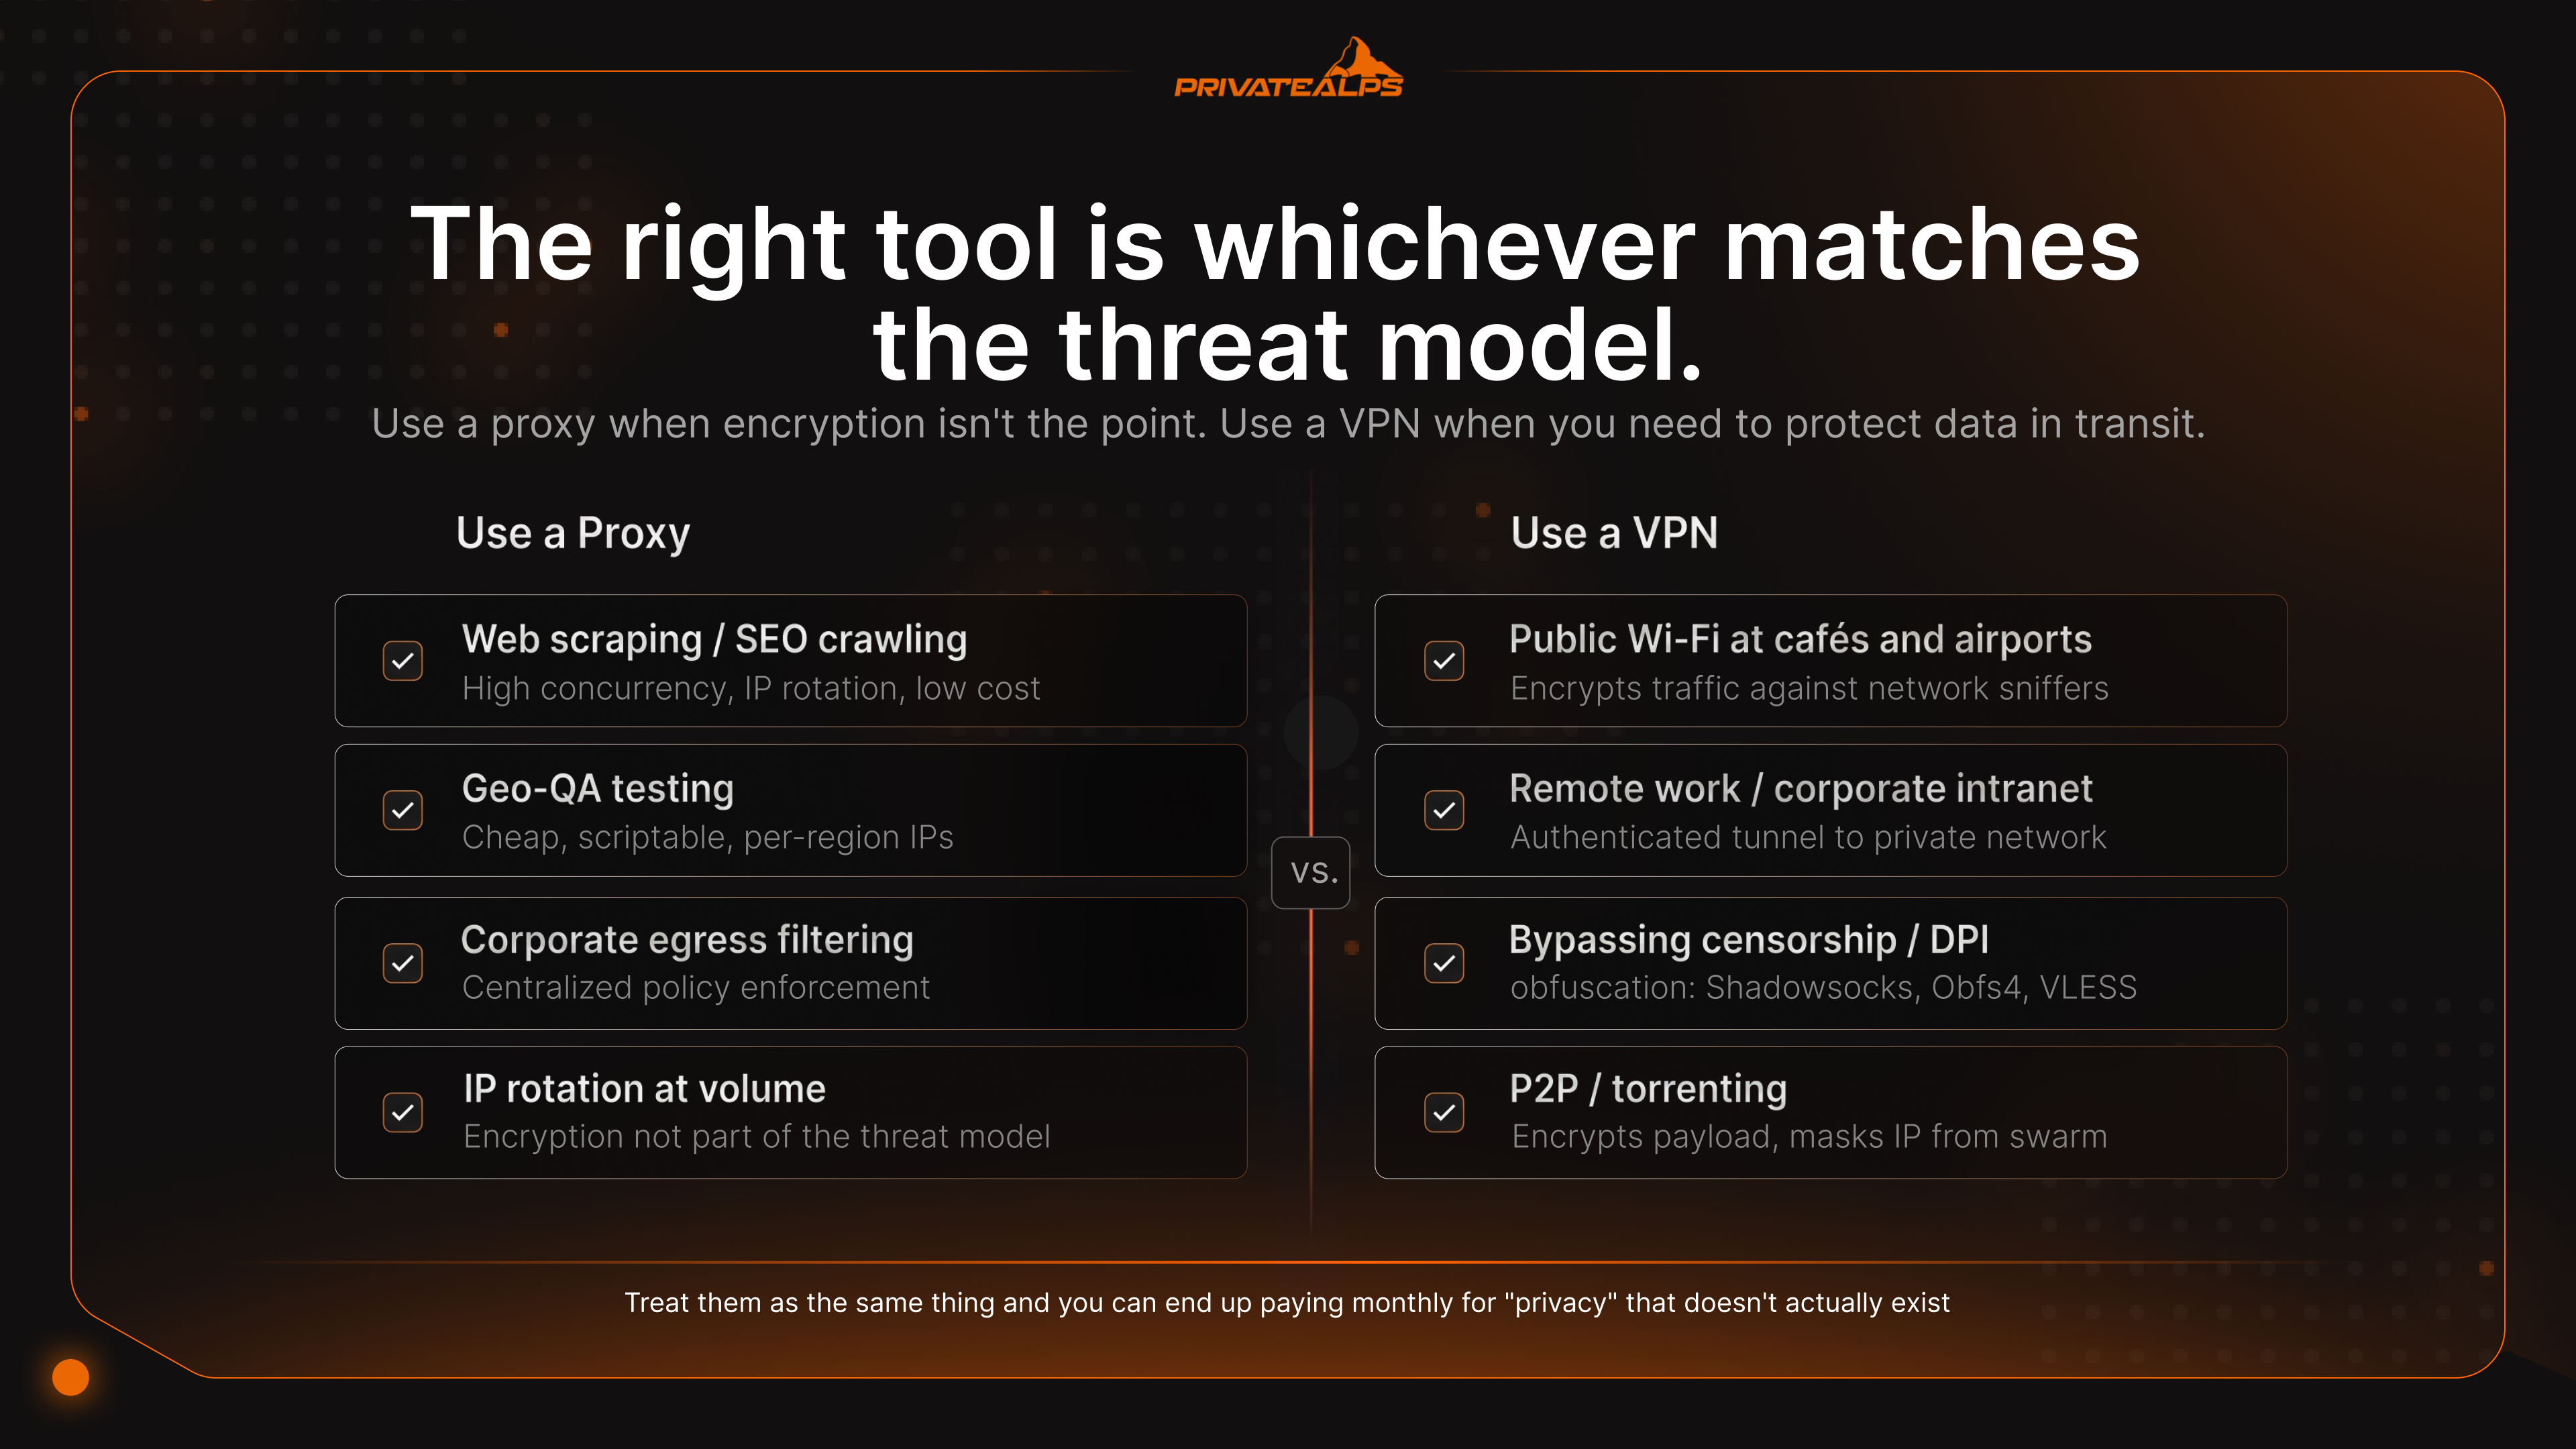
| Scenarie | Anbefalet værktøj | Hvorfor | Hvad det ikke løser |
|---|---|---|---|
| Offentligt Wi-Fi på café eller lufthavn | VPN | Krypterer trafik mod netværkssniffere | Phishing, skadelige downloads |
| Fjernarbejde / virksomhedens intranet | VPN | Giver en godkendt tunnel til det private netværk | Kompromitteret slutenhed |
| Web scraping / SEO-crawling | Roterende proxypulje | Høj samtidighed, IP-rotation, lav pris | Website-fingerprinting, JS-udfordringer |
| Geo-begrænsninger på streaming | VPN (residential eller streaming-optimeret) | Omgår kontrol af IP-omdømme bedre end proxies | Geo-låse på kontoniveau |
| Omgåelse af statslig censur / DPI | VPN med obfuskering (Shadowsocks, Obfs4, VLESS) | Skjuler tunnelen som HTTPS | Målrettet overvågning af slutenheden |
| P2P / torrenting | VPN med kill switch | Krypterer nyttelasten, skjuler IP over for swarmen | Skadelige peers, copyright-trolde |
| Udvikler/systemadministrator på et utroværdigt netværk | VPN | Beskytter SSH/RDP-sessioner og API-tokens | Kompromitterede legitimationsoplysninger |
| Geo-QA-test (annoncer, priser) | Proxy | Billig, scriptbar, IP'er pr. region | Adfærd hos logget ind bruger |
| Selvhostet privat infrastruktur | Selvhostet WireGuard VPN | Fjerner variablen med udbyderens tillid | Serverkompromittering |
| Virksomhedens webfiltrering / egress | Forward proxy (Squid, Zscaler) | Centraliseret politikhåndhævelse, indholdsinspektion | Krypteret eksfiltrering via DoH |
Registrering af streaming er et lille kapløb i sig selv. Netflix, BBC iPlayer og resten bygger på databaser over IP-omdømme - MaxMind GeoIP2 og IPQualityScore er de største - der markerer hver IP som residential, business, hosting eller VPN. Kommercielle proxies ligger næsten altid i hosting-intervaller. Databaserne fanger dem med det samme. VPN-udbydere, der kører residential- eller streaming-optimerede serverpuljer, lejer IP'er fra forbrugerinternetudbydere og roterer mellem dem. Derfor kommer VPN-trafik ofte igennem, hvor en proxy får en høflig side med teksten „Denne titel er ikke tilgængelig i dit område“.
VPN-detektion vs. proxy-detektion: hvordan tjenester skelner
Detektionssystemer sammenligner din forbindelse med fem fingeraftryk: ASN-omdømme, TLS-hashes, DNS-konsistens, headerlækage og pakketiming. Proxies dumper flere af disse tjek, fordi deres signaturer er enklere og lettere at opregne. VPN'er holder længere ud, fordi der er mindre at tage fat i.
| Detektionsmetode | Proxy sårbar? | VPN sårbar? | Omgåelsesløsning |
|---|---|---|---|
| ASN / IP-omdømme (MaxMind, IPQS) | Ja - hosting-ASN'er markeret | Delvist - kendte VPN-intervaller markeret | Residential IP'er eller friske subnet |
| TLS-fingerprinting (JA3/JA3S-hash) | Ja - HTTP-proxies eksponerer klientens TLS | Delvist - nogle VPN-klienter har et karakteristisk JA3 | uTLS, browsertilpassede fingeraftryk |
| DNS-uoverensstemmelse (IP-region ≠ DNS-region) | Ja - OS-DNS lækker | Nej - tunnelleret DNS forhindrer uoverensstemmelse | DNS-over-VPN |
| Lækage af HTTP-headers (X-Forwarded-For) | Ja - transparente proxies lækker den oprindelige IP | Nej - headers genskabes ved udgangen | Brug kun anonymous-elite proxies |
| Deep Packet Inspection (DPI) | Ja - almindelig proxy-trafik kan identificeres | Delvist - standard VPN-protokoller kan detekteres | Obfuskering: Shadowsocks, Obfs4, VLESS |
Hvorfor bliver proxies fanget hurtigere? De lækker mere metadata. Deres IP-intervaller er kataloguseret. Deres TLS-håndtryk er karakteristiske. HTTP-headers indeholder stille og roligt den oprindelige IP, når transparent tilstand er slået til. VPN'er er mere diskrete - DPI, der kigger på VPN-trafik, ser blot krypterede blobs og ikke protokolfelter, man kan fingerprinte. Obfuskering lukker det, der er tilbage. Shadowsocks, der bruges flittigt i Kina, og V2Ray/VLESS får tunnelen til at se statistisk uadskillelig fra HTTPS ud. Censurinfrastruktur, der blokerer standard VPN-protokoller, kan ikke skille dem fra almindelig webtrafik.
Kan du bruge en VPN og en proxy sammen?
Ja - og det er en legitim opsætning til bestemte opgaver, men det medfører DNS-kompleksitet, og de fleste bør lade være. En forkert konfigureret kæde lækker mere end en enkelt, korrekt opsat tunnel.
Browser-SOCKS5 + VPN på systemniveau. Kør en VPN på systemniveau, og peg derefter Firefox eller Chrome mod en SOCKS5-proxy. Browsertrafik går ud via proxy-IP'en. Alt andet - mail, systemtjenester, baggrundsapps - går ud via VPN'en. Én detalje, som næsten ingen nævner: Slå network.proxy.socks_remote_dns til i Firefox, ellers springer DNS-forespørgsler proxyen over og lækker via VPN'en, hvilket giver en regional uoverensstemmelse, som fingerprinting-værktøjer fanger med det samme.
VPN-til-proxy-kæde. Forbind først til VPN'en, og send derefter browsertrafik gennem en proxy på udgangssiden. Destinationen ser proxy-IP'en. VPN-udbyderen ser, at du er forbundet til en proxy, men kan ikke læse noget af det, der er gået igennem den. Almindeligt i scraping-arbejde, der har brug for både kryptering og rotation af residential-IP'er.
Proxy-til-VPN i virksomhedens egress. Virksomheder gør dette hele tiden. Udgående trafik går gennem en forward proxy (Squid, Zscaler) til indholdsinspektion og politikhåndhævelse, og selve proxyen taler med en VPN til tunnelering fra filial til hovedkontor. Standardarkitektur i alt, der er reguleret.
Tor over VPN er den privatlivsmaksimalistiske version: VPN først, Tor ovenpå. Gennemstrømningen falder med 80 % eller mere. Anonymitetsegenskaberne forbedres til gengæld markant.
Opsummering
Den centrale forskel i enhver sammenligning af VPN vs. proxy: En proxy ændrer din IP for ét program; en VPN krypterer og tunnelerer alt, din enhed sender. Vælg proxyen, når trusselsbilledet er geo-begrænsning eller IP-baseret hastighedsbegrænsning på en enkelt app, og kryptering ikke er pointen. Vælg VPN'en, når du har brug for privatliv over for din internetudbyder, sikkerhed på et fjendtligt netværk eller dækning af alle apps på systemet. Forskellen mellem proxy og VPN efterlader stadig anonymitet uløst - fingerprinting, cookies og kontologins følger dig på tværs af IP'er. Den ene strukturelle ændring, der virkelig forbedrer tingene, er at selvhoste din VPN på infrastruktur, du selv kontrollerer - udbydere som PrivateAlps fjerner helt den variabel, der hedder tredjepartstillid, fra kæden.
Kør din egen VPN på schweizisk infrastruktur
Selvhosting af din VPN ændrer regnestykket. Du bliver din egen udbyder. De eneste logs, der findes, er dem, du selv skriver. Ingen tredjepart kan få en stævning for trafik, de aldrig så. PrivateAlps tilbyder en OpenVPN-tjeneste, der hostes i schweiziske datacentre - AES-256-kryptering, en streng nul-log-politik, P2P er tilladt, og der er ingen båndbreddebegrænsning på 10G-uplinket - og den opererer under revDSG, den reviderede schweiziske databeskyttelseslov, samt BÜPF's ramme for målrettet udlevering, hvor myndighedernes adgang kræver en retskendelse knyttet til en navngiven person. Snævrere end EU's eller USA's masseopbevaring. Ikke absolut immunitet, men strukturelt en anden tillidsmodel end at købe hos en forbrugerrettet VPN-udbyder.
FAQ
Hvad er forskellen på en VPN og en proxy?
Forskellen på en VPN og en proxy koger ned til tre ting: hvad der krypteres, hvad der dækkes, og hvad der sker med DNS. En VPN krypterer hver eneste byte, din enhed sender, og dirigerer den på OS-niveau. En proxy omdirigerer ét programs trafik og krypterer i sig selv intet. Forskellen på proxy og VPN betyder mest, når du prøver at skjule aktivitet for din internetudbyder og ikke blot skifte IP.
Er en proxy sikrere end en VPN?
Nej. En VPN giver dig tre ting, som en proxy ikke gør - kryptering, en kill switch og tunnelleret DNS. Gratis proxies er særligt ringe; ICSI/CSIRO-forskningen fandt, at 16 % af de gratis VPN/proxy-apps aktivt indsatte JavaScript i brugertrafik.
Kan en proxy skjule din IP-adresse?
Den skjuler din IP for det ene program, du har sat den op på. Ikke andet. Og HTTPS-proxies lækker stadig destinationens værtsnavn via det ukrypterede TLS SNI-felt under håndtrykket. Hvis du spørger, hvad forskellen er mellem en proxy og en VPN netop på dette punkt - VPN'en tunnelerer også DNS, hvilket er grunden til, at din internetudbyder stadig kan se, hvilke websteder du besøger via en proxy, men ikke via en VPN.
Virker en VPN som en proxy?
Begge bytter din synlige IP ud med serverens IP, så de ligner fætre og kusiner på overfladen. VPN'en går længere - den krypterer trafik på netværkslaget, dækker alle apps på enheden og sender DNS gennem tunnelen. En proxy er per app, ukrypteret som standard og stopper ved at udskifte IP'en.
Hvad er en SOCKS5-proxy, og hvordan adskiller den sig fra en VPN?
SOCKS5 er en proxy-protokol på Layer 5, der håndterer vilkårlig TCP- og UDP-trafik. Derfor er den populær til torrenting, gaming og alt, der ikke er almindelig HTTP. Det den ikke gør, er at kryptere noget. En VPN giver dig både omdirigeringen og kryptering. SOCKS5 giver kun omdirigeringen.
Blokerer streamingtjenester proxies og VPN'er?
Begge dele, men ikke i samme grad. Detektionen sker via databaser over IP-omdømme som MaxMind GeoIP2 og IPQualityScore. Proxies kommer næsten altid fra markerede hosting-ASN'er, så de bliver fanget hurtigt. VPN-udbydere, der bruger serverpuljer med residential-IP'er, slipper typisk længere igennem, fordi deres IP'er ligner almindelige forbrugerforbindelser.
Hvad er hurtigst - en proxy eller en VPN?
En proxy, med stor margin. Den krypterer ingenting. WireGuard koster typisk 4-15 % af gennemstrømningen, OpenVPN/UDP ligger på 20-35 %, og OpenVPN/TCP kan æde 40-50 %, når TCP-over-TCP-sammenbruddet melder sig.
Kan jeg bruge en VPN og en proxy samtidig?
Ja. Den mest almindelige professionelle opsætning er en SOCKS5-proxy i browseren, kørende oven på en VPN for hele systemet, så browserens identitet er isoleret fra resten af din trafik. Én ting at holde øje med - sørg for, at DNS-opløsningen sker i proxyen (i Firefox er det network.proxy.socks_remote_dns). Ellers skaber du en DNS-uoverensstemmelse, som fingerprinting-værktøjer vil fange.
Hvad er en no-logs VPN, og tilbyder en proxy det samme?
En no-logs VPN gemmer ikke forbindelsesmetadata, IP-tidsstempler eller browserhistorik. Men påstanden har kun værdi, når en uafhængig revisor som Deloitte, KPMG eller Cure53 faktisk har gennemgået og verificeret den. Kommercielle proxyudbydere lever ikke op til noget i nærheden af den standard. Påstande om no-logs fra proxyer kan stort set ikke verificeres.
Er en VPN bedre end en proxy?
Det afhænger af, hvad du skal bruge den til. En VPN er bedst til privatliv, sikkerhed på offentligt Wi-Fi og til at omgå DPI-baseret censur. En proxy er bedst til webscraping med stor datamængde, geo-QA-test og virksomheders egress-filtrering. Forskellen på VPN og proxy server er funktionel, ikke hierarkisk. Det rigtige værktøj er det, der passer til din trusselsmodel, ikke det med flest punkter på markedsføringssiden.
