



Hvordan virker en VPN? En grundig guide
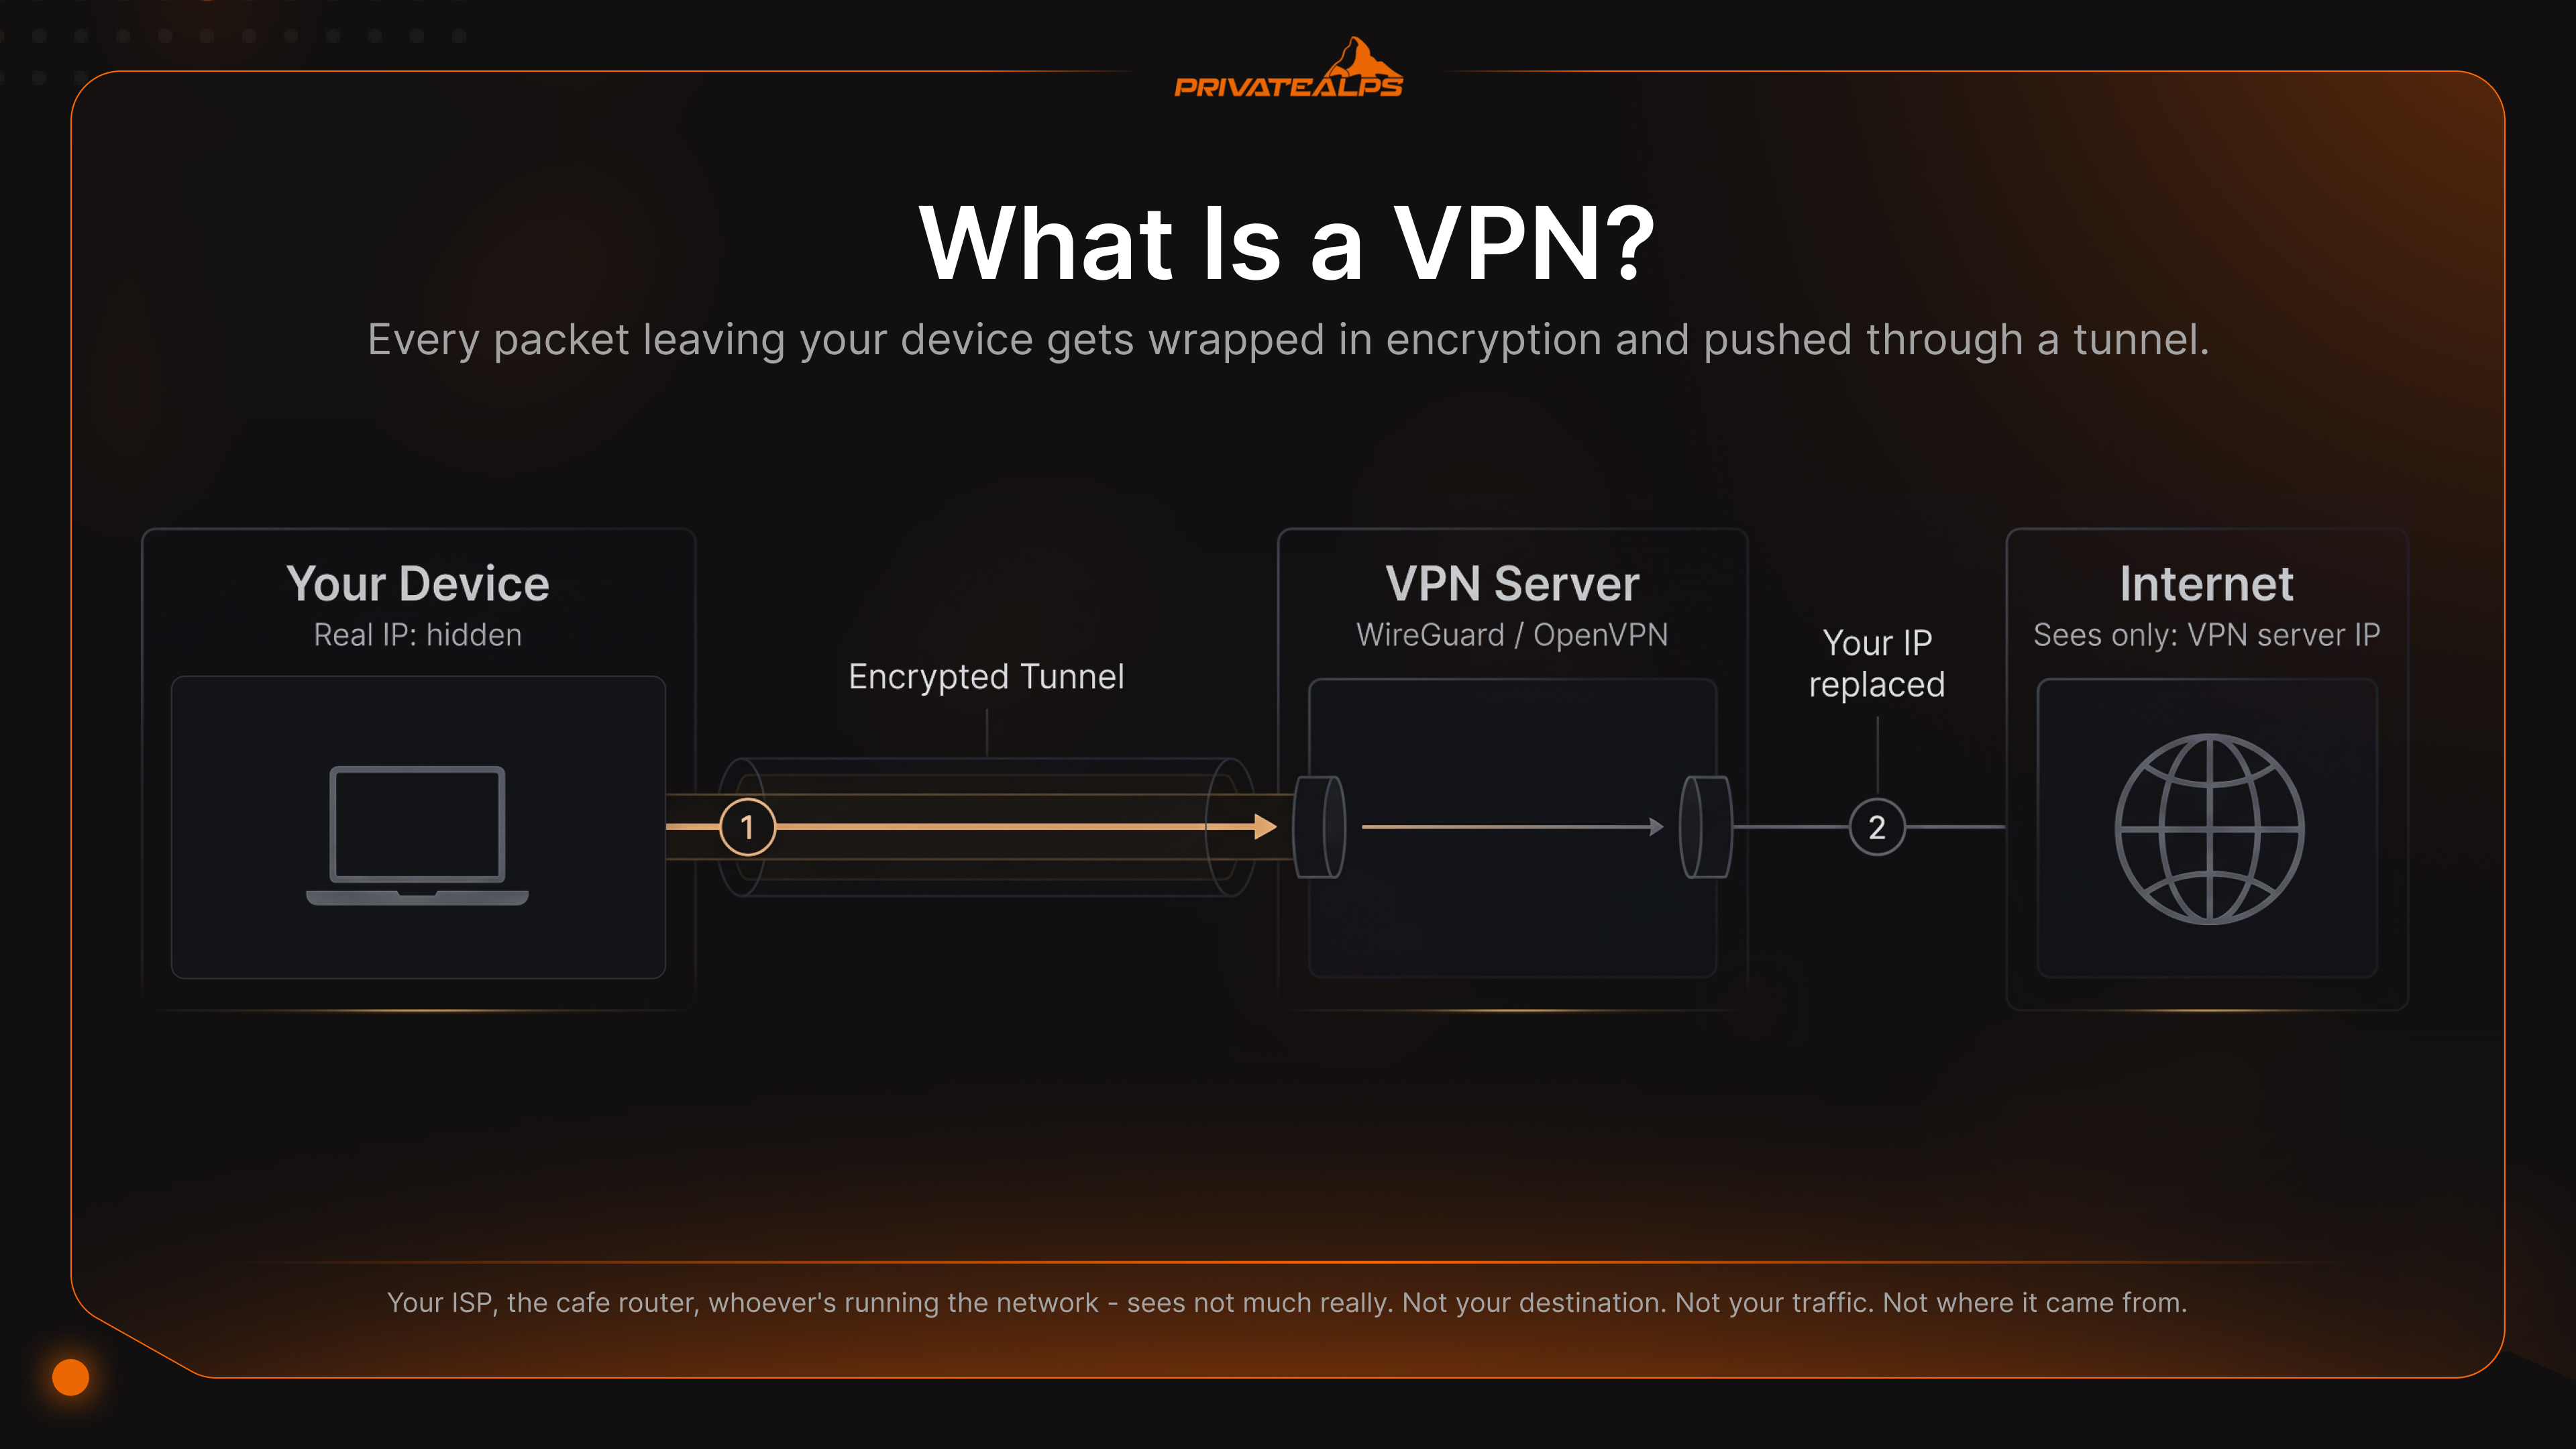
Kort version først. En VPN - Virtual Private Network - er en krypteret tunnel mellem din enhed og en fjernserver. Den skjuler din IP og beskytter din trafik mod alle, der måtte følge med i netværket undervejs. Sådan virker en VPN: Din enhed krypterer hver pakke, sender den til en VPN-server, og serveren videresender den ukrypterede trafik med sin egen IP. Så den hjemmeside du åbner, din internetudbyder og routeren på caféen ser ikke dig. De ser serveren.
Dette er ikke et opslag i en ordbog. Det er den form for gennemgang, du ønsker dig af en kollega ved et whiteboard. Når du er færdig med den, ved du, hvad der faktisk sker inde i tunnelen, forskellene mellem WireGuard, OpenVPN og IKEv2 (og hvilke ældre protokoller der burde have været udfaset for ti år siden), otte situationer hvor en VPN løser et reelt problem, og - den del næsten alle guides på første side springer over - hvor den slet ikke hjælper. Det globale VPN-marked ligger i 2026 langt oppe i titalls af milliarder dollars og vokser fortsat med tocifrede procenter om året, især på grund af fjernarbejde og voksende privatlivstræthed.
Her kommer det ubehagelige. Mange, der betaler for en VPN hver måned, har ingen reel idé om, hvad de betaler for. Så lad mig sige det med det samme: En VPN er ét lag i en privatlivsopsætning. Bare ét. Hvis du springer over den pointe, kan resten af denne guide ikke redde dig fra dine egne antagelser.
AI-resumé
Hurtig ramme. En VPN er software, der krypterer din internettrafik og sender den gennem en fjernserver, og som erstatter din rigtige IP med serverens. Der findes i bund og grund to typer: forbrugerte VPN-tjenester, du abonnerer på (NordVPN, Mullvad, ProtonVPN), og virksomheds-VPN'er, som firmaer bruger til fjernadgang eller til at forbinde kontorer. Begge bygger på AES-256 eller ChaCha20-Poly1305-kryptering. Begge er i praksis stadig uknækkelige i 2026.
Et par ting, alle brugere bør vide fra start:
- AES-256 - en symmetrisk krypteringsalgoritme, der er industristandard. ChaCha20-Poly1305 er det moderne alternativ.
- WireGuard - den hurtigste protokol i dag. Ca. 4.000 linjer kode mod ca. 70.000 for OpenVPN.
- En kill switch blokerer al internetadgang, hvis VPN-tunnelen falder ud. En funktion, du ikke bør undvære.
- En no-logs-politik betyder, at udbyderen ikke gemmer forbindelsesoplysninger. Den er kun noget værd, når en uafhængig part har revideret den.
- Split tunneling sender kun de apps, du vælger, gennem VPN'en. Alt andet bliver på den åbne forbindelse.
- En VPN gør dig ikke anonym. Browserfingerprinting, cookies og indloggede konti identificerer dig stadig.
- Selvhostede VPN'er (WireGuard på din egen server) fjerner helt behovet for at stole på en udbyder.
Hvad er en VPN?
En VPN er en krypteret forbindelse mellem din enhed og en server, du stoler på. Hver pakke, der forlader din enhed, bliver krypteret og sendt gennem en tunnel, som det lokale netværk ikke kan læse. På den anden side fjerner serveren krypteringen, erstatter din IP med sin egen og sender pakken ud på det offentlige internet. Alle uden for tunnelen - din internetudbyder, caferouteren, den der driver netværket - ser... faktisk ikke meget. Ikke din destination. Ikke din trafik. Ikke hvor den kom fra.
Udtrykket virtual private network opstod som en beskrivelse af private virksomhedsforbindelser bygget oven på offentlig infrastruktur. RFC 2764 er området. Forbruger-VPN'er tog den samme idé og rettede den mod enkeltpersoner på det åbne internet. Den „virtuelle“ del betyder, at der ikke findes en dedikeret ledning. Den „private“ del betyder, at det er kryptografien, der isolerer alt.
VPN'er, proxyer og Tor forveksles konstant. Her er et hurtigt overblik over, hvad der er hvad:
| Værktøj | Hvad det krypterer | Skjuler IP | Hastighed | Tillidsmodel |
|---|---|---|---|---|
| VPN | Al trafik på OS-niveau i en krypteret tunnel | Ja | Hurtig (tab på 5-20 %) | Stol på én udbyder |
| HTTP/SOCKS-proxy | Kun trafikken fra den konfigurerede app; ofte ukrypteret | Ja (pr. app) | Hurtig | Stol på én udbyder |
| Tor | Tre indlejrede krypteringslag på tværs af frivillige relæer | Ja | Langsom (høj latens) | Distribueret; ingen enkelt part kender både kilde og destination |
| Kun HTTPS | Applikationens data til en bestemt hjemmeside | Nej | Hurtigst | Stol på hjemmesidens TLS-certifikat |
En SOCKS5-proxy i din browser skjuler kun det, browseren sender, og intet andet. Operativsystemet taler stadig. Baggrundsapps taler stadig. DNS lækker stadig ud ad siden. En VPN ligger dybere i stakken og fanger det hele. Tor går længere med hensyn til anonymitet med tre krypterede hop, men du betaler for det i hastighed - og betaler dyrt. Vil du streame via Tor? Spild ikke tiden.
Hvordan virker en VPN?
Kort svar først. En VPN laver et kryptografisk håndtryk med en fjernserver, aftaler en fælles symmetrisk nøgle, opretter en virtuel netværksgrænseflade på din enhed og sender derefter hver udgående pakke gennem denne grænseflade i en krypteret indpakning. Serveren pakker hver pakke ud og videresender den. Det, du forbinder til, ser kun serverens IP. Aldrig din.
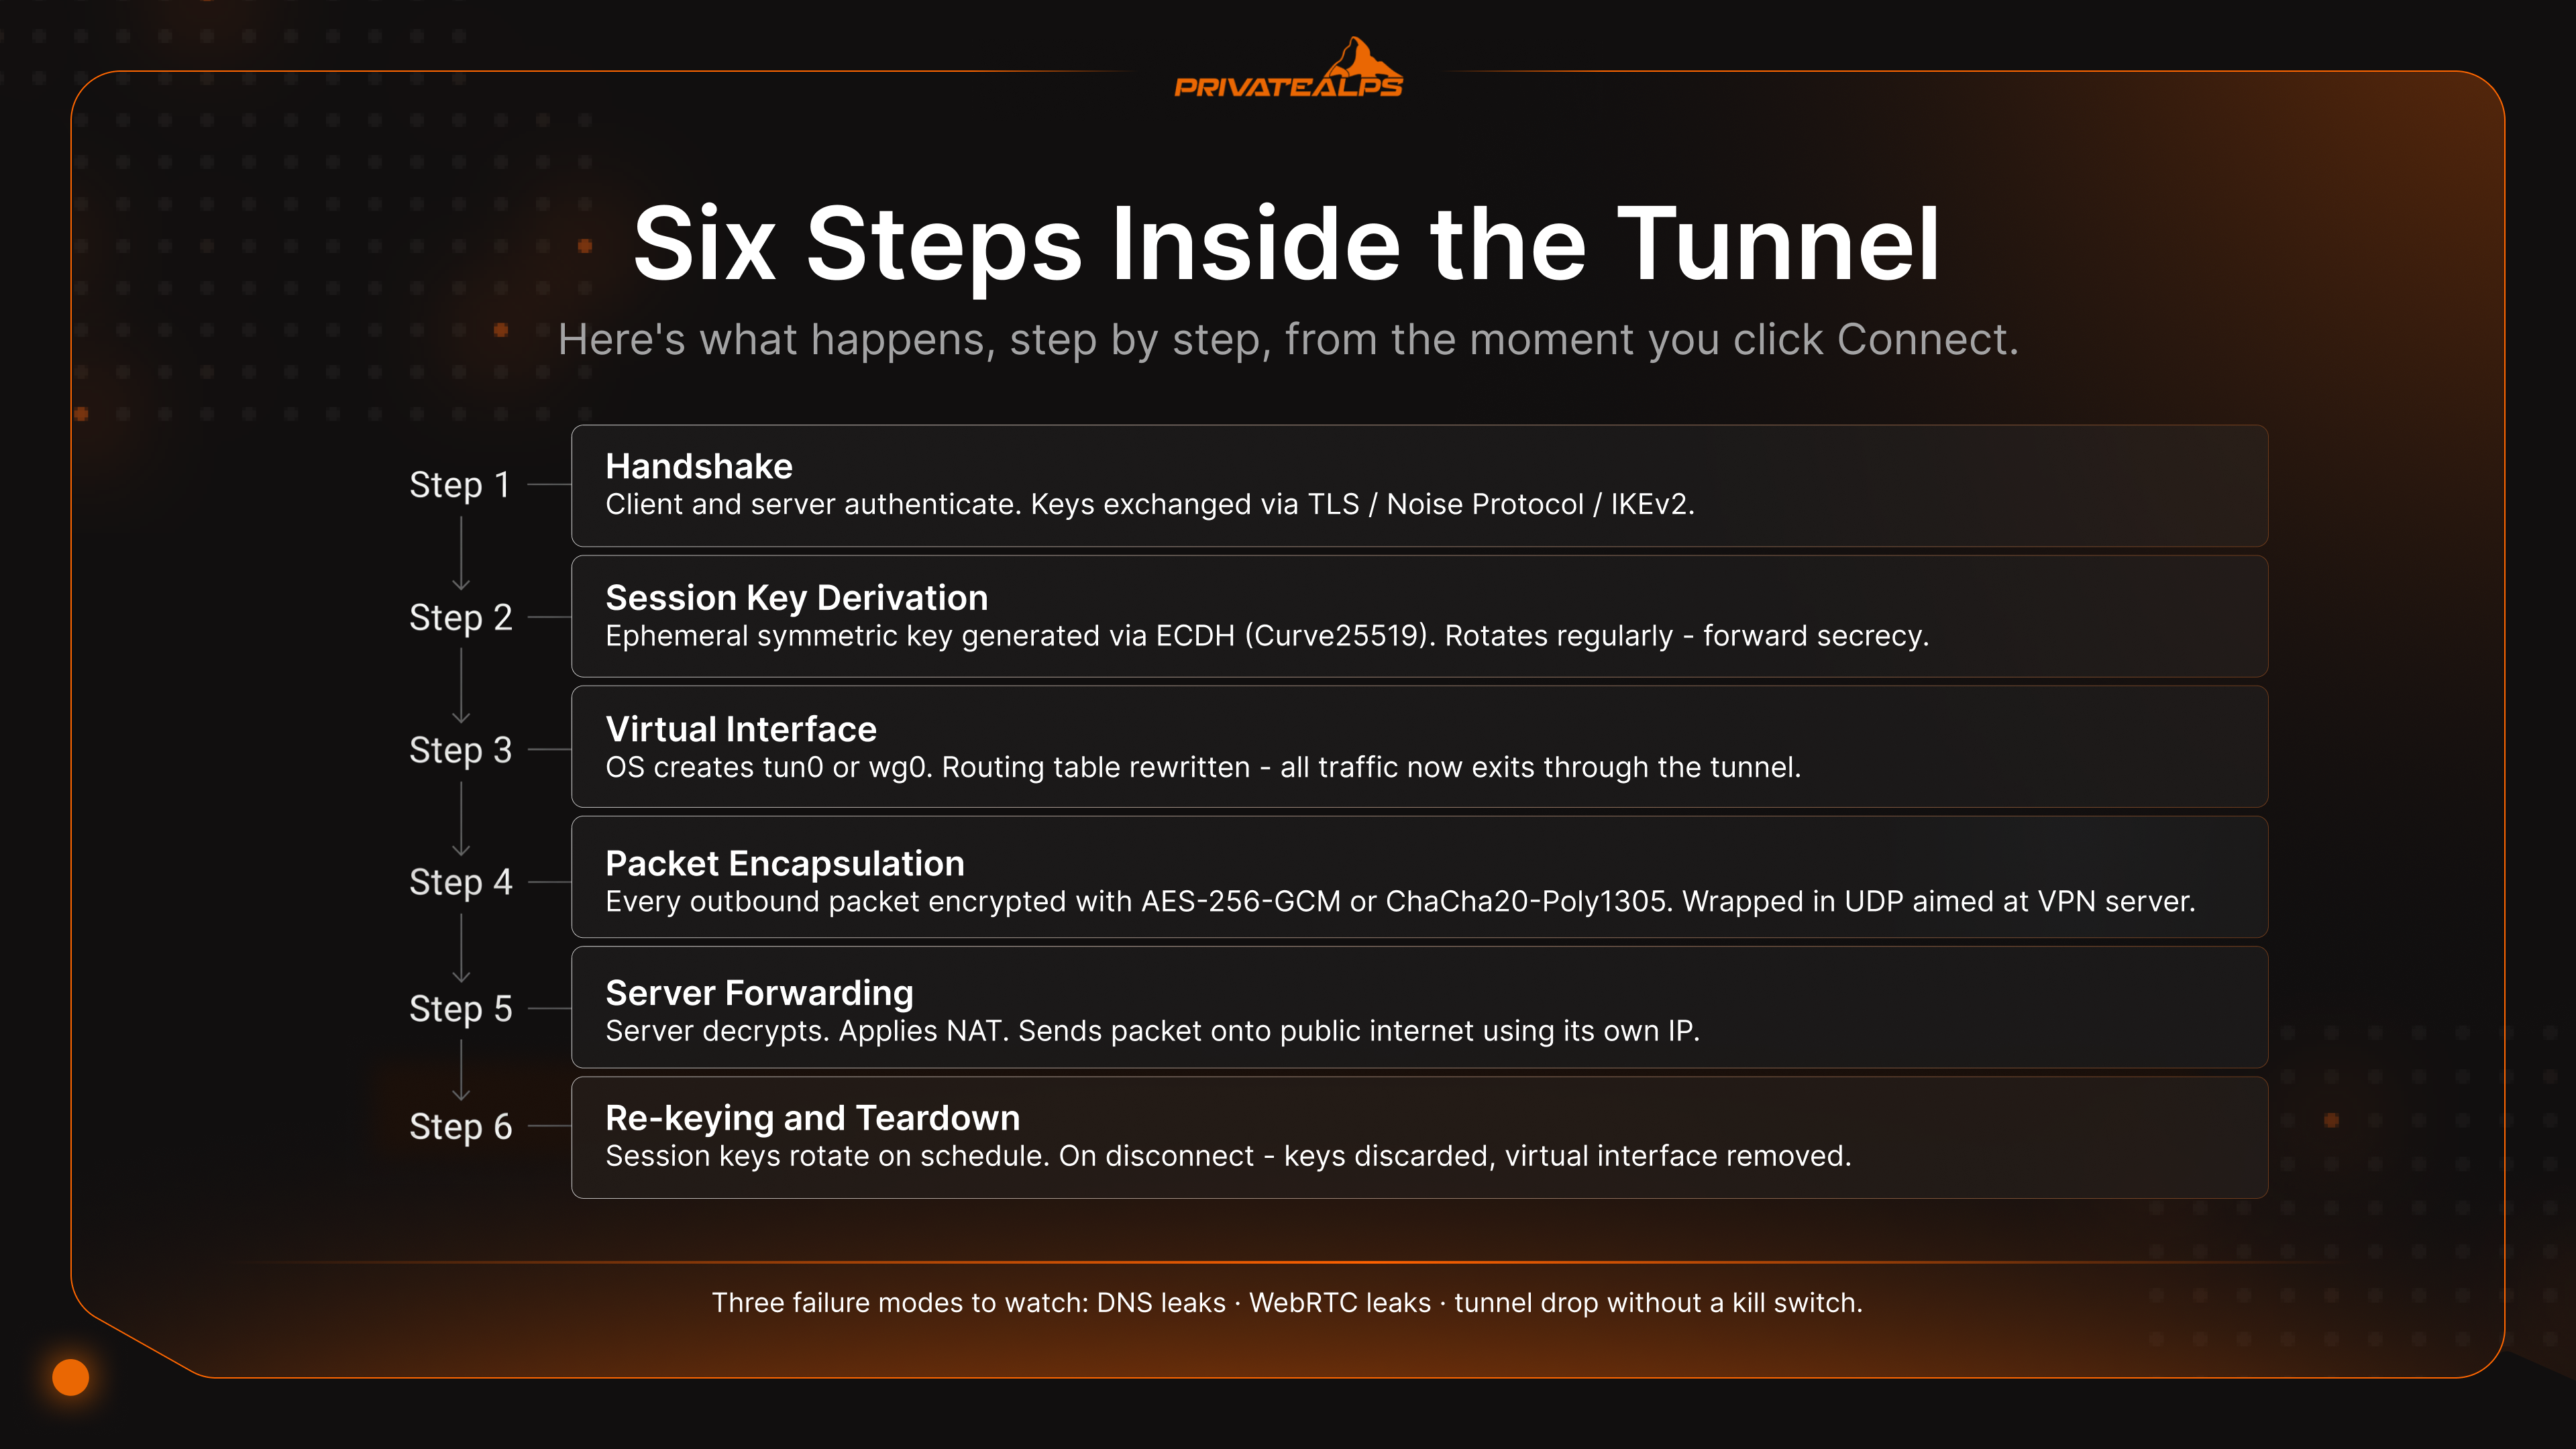
Her er, trin for trin, hvad der sker fra det øjeblik, du klikker på Connect:
- Håndtryk. Klient og server godkender hinanden og udveksler nøgler. OpenVPN bruger TLS til dette. WireGuard bruger Noise Protocol Framework. IKEv2 har sin egen mekanisme. Certifikater eller offentlige nøgler klarer det tunge arbejde med identitet.
- Udledning af sessionsnøgle. Der genereres en midlertidig symmetrisk nøgle ved hjælp af Elliptic Curve Diffie-Hellman - typisk med Curve25519. Nøglen krypterer dine faktiske data og skiftes regelmæssigt, hvilket giver dig forward secrecy.
- Virtuel grænseflade. Dit operativsystem opretter en virtuel netværksadapter (
tun0ellerwg0på Linux, en TAP/TUN-adapter på Windows) og omskriver routingtabellen, så standardgatewayen peger på den nye grænseflade. - Pakkeindkapsling. Hver udgående IP-pakke krypteres med AES-256-GCM eller ChaCha20-Poly1305 og pakkes derefter ind i et UDP-paket rettet mod VPN-serveren.
- Videresendelse på serveren. Serveren dekrypterer. Anvender NAT. Sender pakken ud på det offentlige internet med sin egen IP. Returtrafik kommer tilbage på samme måde, bare omvendt.
- Nøgleskift og nedlukning. Sessionsnøgler skiftes efter en plan. Når du afbryder, kasseres nøglerne, og den virtuelle grænseflade lukkes sammen med dem.
Tre fejltilstande betyder langt mere end nogen protokoldetalje. DNS-læk - dine domæneopslag går til internetudbyderens resolver i stedet for gennem tunnelen. Det er nemt at opdage på dnsleaktest.com.
WebRTC-læk - din browser giver den rigtige IP videre til en fjernpart, selv når VPN'en kører i baggrunden. Kill switchen er dit sikkerhedsnet for begge dele. Hvis tunnelen falder ud, lukker firewallen for al trafik uden for VPN'en, indtil forbindelsen er tilbage. Uden en kill switch kan en kort genforbindelse være nok til at afsløre din rigtige IP over for alle de aktive sessioner, du har åbne på det tidspunkt.
Hvad er en VPN-protokol?
Direkte definition. En VPN-protokol er regelsættet for, hvordan klienten og serveren forhandler nøgler, krypterer data og indrammer pakker. Dit valg af protokol styrer direkte hastighed, sikkerhed, pålidelighed på mobilen og hvilke netværk VPN'en faktisk kan komme igennem. Seks protokoller findes stadig i 2026 - kun tre af dem hører hjemme i en ny opsætning.
| Protokol | Udgivet | Kryptering | Hastighed | Kompatibilitet | Bedst til |
|---|---|---|---|---|---|
| WireGuard | 2016 (kernel: 2020) | ChaCha20-Poly1305 | Hurtigst (ca. 10-15 % tab i gennemstrømning) | Alle større OS'er | Standardvalg til nye opsætninger |
| OpenVPN | 2001 | AES-256-GCM (kan konfigureres) | Moderat (ca. 20-30 % over UDP, ca. 50 %+ over TCP) | Universel, inklusive routere og firewalls | Restriktive netværk; maksimal kompatibilitet |
| IKEv2/IPsec | 2005 | AES-256 | Hurtig | Indbygget på iOS, macOS, Windows | Mobile enheder, der skifter mellem Wi-Fi og mobildata |
| L2TP/IPsec | 1999 | AES-256 (via IPsec) | Langsom (dobbelt indkapsling) | Indbygget i de fleste OS'er | Kun ældre systemer - undgå i nye opsætninger |
| SSTP | 2008 | AES-256 over TLS | Moderat | Primært Windows | Virksomhedsmiljøer med Windows |
| PPTP | 1996 | MPPE/RC4 - brudt | Hurtig, men usikker | Forældet | Må under ingen omstændigheder bruges |
PPTP får en advarsel, som de fleste protokoltabeller af en eller anden grund udelader. Den blev kryptografisk brudt allerede i 2012, da forskere viste, at PPTP's MS-CHAPv2-godkendelse kan reduceres til en enkelt DES-nøgle - som kan genskabes på under 24 timer på almindelig hardware. Microsoft selv udgav samme år sikkerhedsadvarsel 2743314, som stort set bekræftede det. Alligevel tilbyder en håndfuld tjenester stadig PPTP. Den, der gør det, tilbyder en tunnel, en angriber kan dekryptere offline i sit eget tempo. Behandl den som WEP-trådløs: en historisk kuriositet, aldrig en mulighed i en opsætning.
For alt andet er logikken ikke svær. WireGuard som standard. Dens kodebase, som er defineret i whitepaperen, er på ca. 4.000 linjer - lille nok til, at én ingeniør kan revidere hele koden fra ende til anden. Kryptografien er blevet formelt verificeret. OpenVPN, når WireGuards UDP-trafik bliver blokeret: restriktive virksomhedsfirewalls, hotelnetværk og lande med hård censur. OpenVPN kan køre over TCP på port 443 og ligne almindelig HTTPS for enhver, der inspicerer trafikken. IKEv2/IPsec til telefoner. Dens hurtige genforbindelse efter en netværksændring er den bedste af alle protokollerne, når du skifter mellem Wi-Fi og mobildata ti gange i timen.
Hvad bruges en VPN til?
Otte konkrete ting, stort set. De falder i to kategorier: beskyttelse på usikre netværk og omgåelse af netværksbaserede begrænsninger. Hver enkelt har en klar „hvad den løser“ og en lige så klar „hvad den ikke løser“. Den anden kolonne mangler i næsten alle guides på første side af søgeresultaterne.
| Anvendelse | Brugertype | Hvad VPN løser | Hvad VPN ikke løser |
|---|---|---|---|
| Beskyttelse på offentligt Wi-Fi | Rejsende, folk der arbejder på distance | Man-in-the-middle-angreb på Wi-Fi på hoteller og caféer | En kompromitteret enhed, ondsindet browserudvidelse |
| Arbejde på distance | Medarbejdere | Krypteret adgang til virksomhedens intranet og interne apps | Phishing, svage adgangskoder, lækkede loginoplysninger |
| Omgåelse af geoblokering | Streamere | Regionsbegrænsede bibliotek på Netflix, Disney+ og BBC iPlayer | Streamingudbydere blokerer aktivt kendte datacenter-IP'er; ikke alle servere virker |
| Sporing fra internetudbyder | Privatlivsbevidste brugere | Internetudbyderens indsigt i besøgte domæner og DNS-forespørgsler | Google, Meta og andre konti, hvor du er logget ind, sporer dig stadig |
| Omgåelse af censur | Brugere i regioner med restriktioner | Deep packet inspection (DPI) og simpel blokering | Avanceret DPI kan opdage VPN-signaturer; obfuskering er nødvendig |
| P2P / torrenting | Fildelere | Eksponerer peer-IP over for svarmen | Juridisk ansvar, hvis indholdet er ophavsretligt beskyttet; identifikation på kontoniveau |
| Udvikler- og sysadmin-arbejde | Ingeniører | Krypterer SSH- og admintrafik på usikre netværk | Fejlkonfigureret server, tyveri af loginoplysninger |
| Site-to-site-forbindelse | Virksomheder | Forbinder to kontorer over IPsec uden lejede linjer | WAN-pålidelighed, sikkerhed på applikationslaget |
Rækken om geoblokering fortjener en note, som de fleste artikler springer over. Streamingplatforme kører detektionssystemer, der markerer kendte VPN-datacenter-IP-intervaller. Rammer du et af de markerede intervaller, får du den frygtede „VPN detected“-besked, som vi alle har set mindst én gang.
Premium-VPN'er til forbrugere reagerer ved at vedligeholde mindre pools af servere optimeret til streaming og rotere dem konstant. Det er en kat-og-mus-leg, en våbenkapløb, der aldrig helt ender. Derfor virker nogle servere til Netflix US og andre ikke, også fra samme udbyder på samme dag.
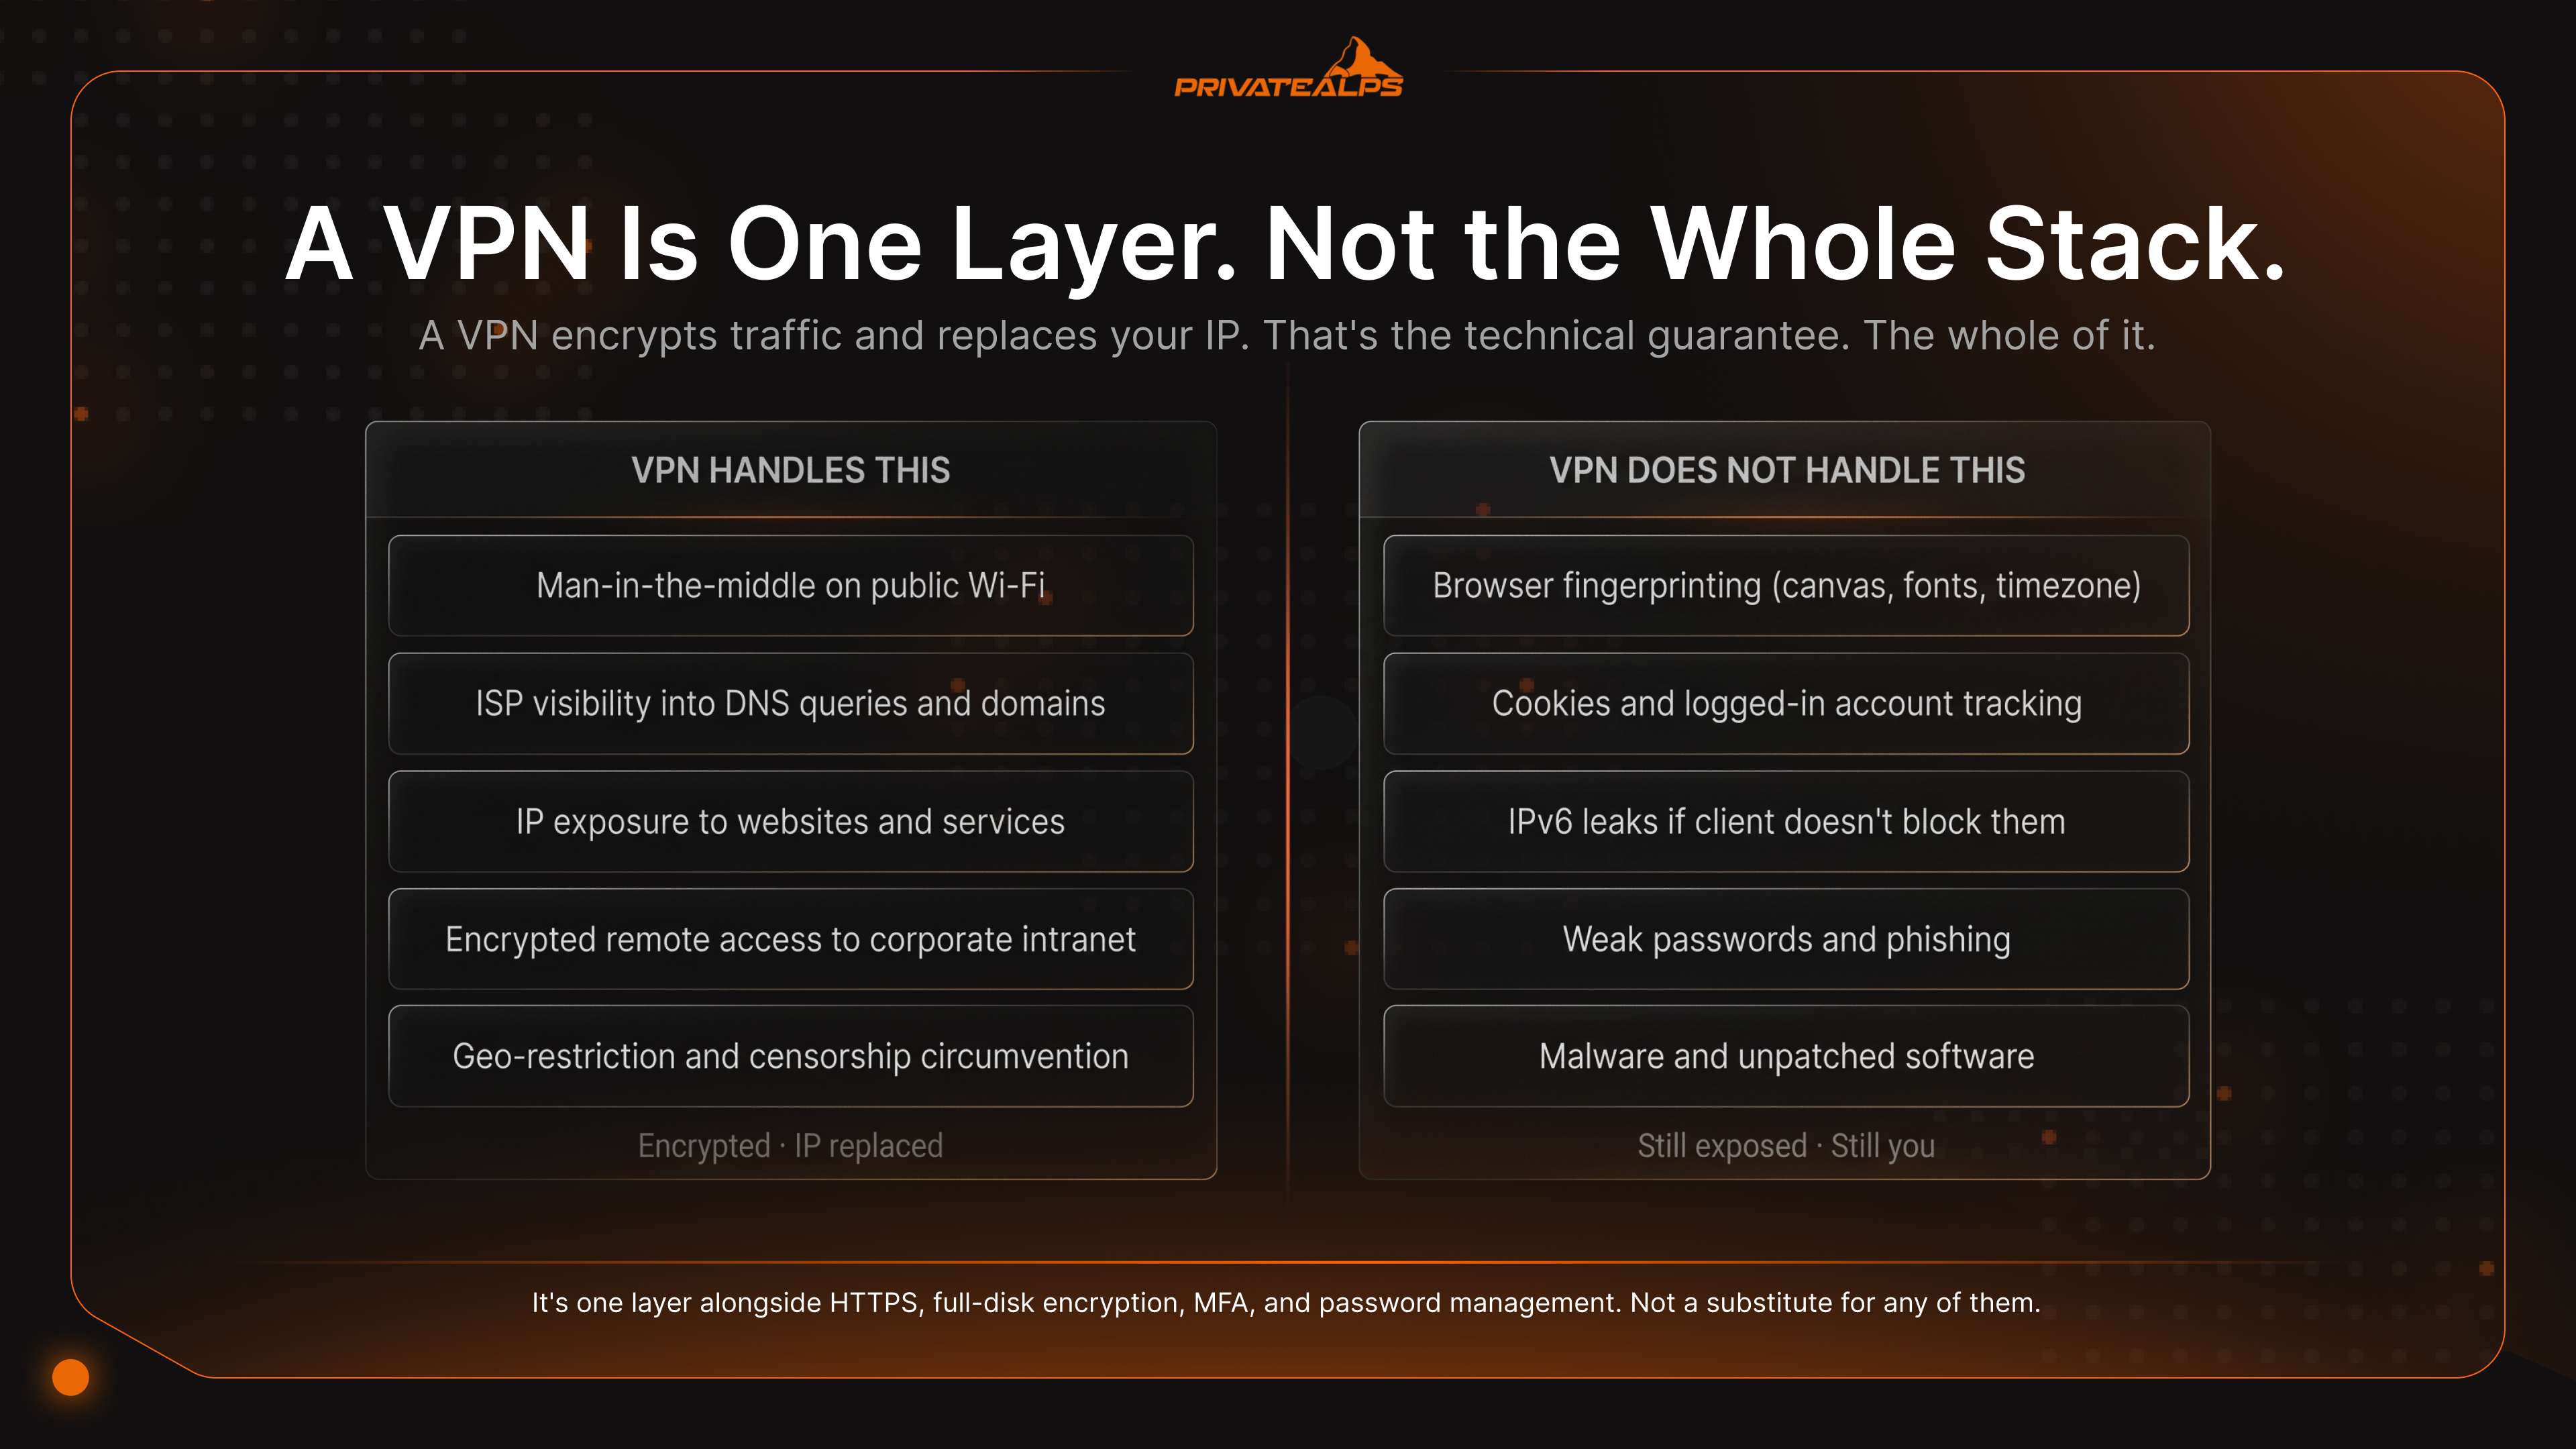
Det centrale punkt: En VPN krypterer trafik og ændrer din synlige IP. Det er stort set det. Den opdaterer ikke din software. Den administrerer ikke dine adgangskoder. Den skjuler ikke din browsers fingeraftryk. Den er ét lag ved siden af HTTPS, fuld diskkryptering, MFA, adgangskodeadministration og opdateringer. Ser du en VPN som hele løsningen? Det er den hyppigste privatlivsfejl derude. Og den dyreste, når den til sidst slår tilbage.
Hvad er forskellen på en VPN-tjeneste og VPN som tjeneste?
Fire driftsmodeller bliver alle samlet under betegnelsen „VPN“, og forskellene betyder noget, når du skal vælge. Forbrugertjenester og virksomhedsgateways sælges til helt forskellige købere. VPN som tjeneste (VPNaaS) er den skybaserede model, som virksomheder bruger. Selvhostet er det, tekniske brugere bygger, når de vil fjerne udbyderens tillid fra billedet for altid.
| Model | Hvem administrerer infrastrukturen | Logkontrol | Bedst til |
|---|---|---|---|
| Forbruger-VPN | Udbyder (Mullvad, ProtonVPN, NordVPN) | Du stoler på udbyderens no-logs-politik | Privatpersoner, rejsende, almindelig privatlivsbeskyttelse |
| Virksomheds-VPN til fjernadgang | Din IT-afdeling (Cisco AnyConnect, Palo Alto GlobalProtect) | Din organisation kontrollerer alle logs | Medarbejdere, der forbinder til interne apps |
| VPNaaS (skybaseret) | Cloud-leverandør (AWS Client VPN, Cloudflare WARP / Zero Trust) | Leverandøren kontrollerer, konfigurerbart pr. lejer | Virksomheder, der vil have udrulning pr. API |
| Selvhostet VPN | Dig, på din egen VPS eller dedikerede server | Du kontrollerer logs fuldt ud | Maksimal privatlivsbeskyttelse, tekniske brugere |
En forbrugertjeneste sælger dig båndbredde på delte servere, som udbyderen driver. Privatlivsløftet står og falder med no-logs-påstanden. Og den påstand er kun noget værd, når en uafhængig part faktisk har revideret den. Det Berlin-baserede sikkerhedsfirma Cure53 offentliggør de pentest-rapporter, det laver. Mullvads infrastruktur er blevet revideret der flere gange, og KPMG har uafhængigt revideret ExpressVPN's TrustedServer-arkitektur. En no-logs-påstand uden revision? Det er markedsføring, ikke ingeniørarbejde.
En virksomheds-VPN til fjernadgang er det, din virksomheds IT-team driver. Du installerer klienten – Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, det er dit valg – logger ind, og så er du inde i virksomhedens intranet. Organisationen gemmer logs, fordi den skal. Hændelseshåndtering afhænger af dem.
VPNaaS er den samme idé, bare leveret som en skytjeneste. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Her kan en virksomhed sætte VPN-infrastruktur op via API'er uden at skulle bruge gateway-hardware overhovedet. Køberen er IT-afdelingen. Slutbrugeren ser sjældent forskellen.
En selvhostet VPN kører WireGuard eller OpenVPN på en server, du lejer eller ejer helt. Du har nøglerne. Du skriver konfigurationen. Du bestemmer, hvad der eventuelt logges. Det er den eneste model, hvor udbydertillid ikke er en del af trusselsmodellen. Du er udbyderen.
Sådan bruger du en VPN
Den hurtigste måde at komme i gang med en VPN er den kedelige: Installer en forbrugerapp, log ind og tryk på forbind. For de fleste er det hele historien. Tre udrulningsveje dækker stort set alle anvendelser, plus en ekstra vej, der beskytter alle enheder på dit netværk på én gang. Her er, hvordan du bruger en VPN på hver af dem, uden at ødelægge det.
Vej 1 – Forbruger-VPN på computer
- Vælg en udbyder med en uafhængig no-logs-revision og en offentliggjort gennemsigtighedsrapport.
- Download den officielle app fra udbyderens hjemmeside – aldrig fra en tredjeparts downloadside.
- Log ind, før du opretter din første forbindelse, og åbn appens indstillinger.
- Slå kill switch til (nogle gange kaldet „network lock“ eller „internet protection“).
- Vælg WireGuard som protokol, medmindre dit netværk blokerer det. Hvis det gør, skift til OpenVPN over TCP/443.
- Tryk på forbind. Tjek derefter din nye IP på
ipleak.net, og bekræft at der ikke er en DNS-lækage.
Vej 2 – Mobilapp (iOS / Android)
- Installer den officielle app fra App Store eller Google Play, og tjek at udviklernavnet matcher udbyderens hjemmeside.
- Når du bliver bedt om det, giv tilladelse til VPN-konfiguration – det er det, der gør, at appen kan oprette en tunnel for hele systemet.
- Slå automatisk forbindelse til på usikre Wi-Fi-netværk i indstillingerne. Telefoner skifter hele tiden netværk, og det sparer dig for en ubeskyttet forbindelse på et hotspot i en café.
- Tjek dobbelt, at kill switch er slået til – den hedder „Always-on VPN“ på Android og „Connect on Demand“ på iOS.
Vej 3 – Selvhostet WireGuard på en VPS
- Generer et serverkeypar med
wg genkey | tee privatekey | wg pubkey > publickey. - Opbyg
/etc/wireguard/wg0.confmed serverens private nøgle, lytteporten (standard51820) og en[Peer]-blok pr. klient, der indeholder klientens offentlige nøgle og tildelte VPN-IP. - Aktiver IPv4-videresendelse (
sysctl net.ipv4.ip_forward=1), og tilføj derefter eniptables-NAT-regel, så klienttrafik maskeres ud via serverens offentlige netværksgrænseflade. - Start tunnelen med
wg-quick up wg0, og aktiver den ved opstart viasystemd. - Generer en klientkonfiguration (WireGuard-mobilappen kan scanne den som QR-kode), forbind, og verificer derefter med
wg show.
Vej 4 – VPN på routerniveau
Hvis du sætter en VPN på routeren, beskytter du alle enheder på netværket uden klienter på hver enkelt. Det er nyttigt til smart-tv og IoT-udstyr, der ikke understøtter VPN nativt. Et typisk setup kører DD-WRT eller OpenWRT-firmware med en OpenVPN- eller WireGuard-klient. Men der er en hage: Gennemstrømningen begrænses af routerens CPU. De fleste hjemmerouterne kan kun klare 50–150 Mbps over OpenVPN, selv på en gigabitlinje. Især billige routere.
Verificering af forbindelsen: Uanset hvilken vej du vælger, er der tre ting at tjekke lige efter forbindelse. Din offentlige IP på whatismyipaddress.com. DNS-lækager på dnsleaktest.com. WebRTC-lækager på browserleaks.com/webrtc. Hvis nogen af dem viser din hjemmeinternetudbyder, er tunnelen fejlkonfigureret et sted. En selvhostet VPN på en schweizisk VPS giver dig også et ekstra jurisdiktionelt lag – under den reviderede schweiziske forbundslov om databeskyttelse (revDSG) findes der ikke noget generelt krav om datalagring, der tvinger dig til at logge dine egne kunders trafik.
Begrænsninger ved VPN: Hvad en VPN ikke kan
En VPN krypterer trafik og erstatter en IP. Det er den tekniske garanti. Det er hele pakken. Næsten alle andre privatlivsfordele, der tilskrives VPN'er, afhænger enten af, hvad udbyderen vælger at gøre, eller er simpelthen ikke reelle. Det er det afsnit, de fleste VPN-markedsføringssider springer over. Og det, brugerne har mest brug for.
En VPN er ikke anonymitet. Din udbyder ser det, din internetudbyder plejede at se. De logger det, eller de bliver tvunget til at gemme det, og beskyttelsen falder sammen på stedet. Browser-fingeraftryk identificerer dig stadig. Canvas, WebGL, installerede skrifttyper, skærmopløsning og tidszone kombineres til et fingeraftryk, der overlever enhver IP-ændring. Cookies og loginkonti ignorerer VPN'en fuldstændigt. Når du logger ind på Google eller Facebook, betyder IP'en ikke længere noget. Din konto er nu identifikatoren. IPv6-lækager omgår tunnelen. Hvis klienten ikke blokerer IPv6-trafik, og dit netværk understøtter det, kan den oprindelige IPv6-adresse lække uden om VPN'en. WebRTC-lækager afslører lokale IP'er. Browsere kan narres til at afsløre den rigtige IP via STUN-forespørgsler. Deaktiver WebRTC, eller installer en udvidelse, der blokerer det. Hastighedsnedgang er reel og uundgåelig. Uafhængige benchmarks viser konsekvent gennemstrømningstab på nogenlunde 15–20 % for WireGuard, 20–25 % for OpenVPN over UDP og over 50 % for OpenVPN over TCP, afhængigt af ruten og serverbelastningen. Forvent dette hos alle udbydere. Jurisdiktion er en del af trusselsmodellen.* Udbydere i Five Eyes- eller Fourteen Eyes-lande kan modtage juridiske krav og tavshedspligtsforbud. Schweiz og Island står uden for disse alliancer.
Det, listen samlet set betyder: En VPN er en komponent, ikke en komplet privatlivsløsning. Den, der tager privatlivet alvorligt, kombinerer en VPN med en hærdet browser (deaktiver WebRTC, bloker cookies fra tredjepart), en separat identitet til følsomme aktiviteter og en vis disciplin i, hvilke konti man logger ind på gennem tunnelen. VPN'en klarer netværkslaget. Resten er op til dig.
VPN i netværk: kontekst for virksomheder
I virksomhedsmiljøer er en VPN et netværksarkitektonisk mønster. Ikke en privatlivsapp. Virksomhedens VPN findes for at udvide det betroede interne netværk til eksterne enheder og for at forbinde kontorer, der ikke ligger i samme bygning. To mønstre dominerer:
| Aspekt | Remote Access VPN | Site-to-Site VPN |
|---|---|---|
| Hvem forbinder | Enkeltbrugere fra laptops/telefoner | To netværk (kontorer), der er forbundet permanent |
| Typiske protokoller | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE over IPsec, MPLS Layer 3 VPN |
| Styring | Konti pr. bruger, MFA, certifikater | Altid aktiv tunnel mellem routere/firewalls |
| Skala | Hundreder til tusinder af samtidige brugere | Få tunneller, høj samlet båndbredde |
| Eksempler | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-til-ASA, Fortinet FortiGate, Juniper SRX |
En tredje variant – SSL VPN / clientless VPN – kører helt i browseren. Brugeren logger ind på en portal og får adgang til interne webapps uden at installere noget som helst. Cisco AnyConnect Secure Mobility Client og Pulse Secure (nu Ivanti) er de historiske enterprise-standarder her.
Til WAN i carrier-klasse holder MPLS Layer 3 VPN kundetrafik adskilt på en fælles backbone hos en serviceudbyder. Sådan leverer teleselskaber privat forbindelse i stor skala. Det er en helt anden type end de krypteringsbaserede VPN'er, slutbrugere faktisk bruger til daglig.
Det reelle arkitektoniske skifte i 2026? Overgangen fra gammel VPN til Zero Trust Network Access (ZTNA). Traditionel VPN giver en godkendt bruger bred adgang til netværkssegmenter. ZTNA vurderer hver anmodning enkeltvis – identitet, enhedens tilstand, kontekst – og giver kun adgang til specifikke applikationer, ikke hele subnettet. Gartner har peget på dette som en strategisk retning for virksomheders sikkerhedsarkitektur. De fleste store leverandører (Cloudflare, Zscaler, Palo Alto Prisma) sælger nu ZTNA sammen med eller i stedet for deres gamle VPN-gateways.
Sådan vælger du en VPN: de vigtigste kriterier
Syv kriterier skiller pålidelige udbydere fra markedsføringsfacader. Det vigtigste dukker næsten aldrig op på sammenligningssites: bevis under juridisk pres. Alle kan påstå no-logs. Det reelle spørgsmål er, hvad der skete, da myndighederne faktisk stod i døren.
| Kriterie | Hvorfor det betyder noget | Advarselssignal |
|---|---|---|
| Uafhængig no-logs-revision | Beviser, at politikken matcher implementeringen | Selverklæret „no-logs“ uden ekstern revision |
| Jurisdiktion uden for Five/Fourteen Eyes | Reducerer eksponering over for krav om videregivelse af efterretningsdata | Udbyder med hovedsæde i USA, UK, Australien uden stærk juridisk struktur |
| WireGuard-understøttelse | Hurtigere, mere moderne, mindre angrebsflade | Udbyder tilbyder kun OpenVPN eller en proprietær protokol |
| Kill switch | Forhindrer IP-lækager under genforbindelse | App uden kill switch, eller en der fejler åbent |
| DNS-lækbeskyttelse | Sender al DNS gennem tunnellen | Verificerbare lækager på dnsleaktest.com |
| Open source-klient | Kode, som fællesskabet kan granske, ingen skjult telemetri | Lukket binær fil med vag privatlivspolitik |
| Bevist under juridisk pres | Rigtige retskendelser har testet no-logs-påstanden | Ingen offentligt dokumenterede juridiske hændelser |
To hændelser definerer beviskravet her. Tilbage i 2016 fik Private Internet Access en retskendelse fra FBI om brugerdata knyttet til bomberuseltrusler. Deres svar: der fandtes ingen logs. Selve anklageskriftet bekræfter, at det eneste PIA kunne levere, var en grov geografisk placering af IP-klyngen. Så skete april 2023. Den svenske nationale operationsafdeling gennemførte en ransagning på Mullvads kontor i Göteborg med det formål at beslaglægge kundedata.
Politiet gik derfra med tomme hænder. Dataene fandtes ikke. To hændelser. Samme resultat. Det er det beviskrav, enhver seriøs VPN-sammenligning bør vægte højere end nogen funktionstjekliste.
Hvis du vil have udbyderens tillid helt ude af ligningen, er en selvhostet VPN på en dedikeret server i en jurisdiktion, der respekterer privatlivet, det nulillidsalternativ. Du bliver selv udbyderen. Du skriver politikken. Der findes ingen tredjepart, der kan tvinges til at udlevere det, de har indsamlet – fordi der ingen tredjepart er at tvinge.
Opsummering
En VPN er en krypteret tunnel, der skifter din IP og skærmer trafik for internetudbydere og utrusted netværk. Valget af protokol – WireGuard for hastighed, OpenVPN for kompatibilitet, IKEv2 til mobil – sætter loftet for ydeevne og sikkerhed. En VPN er ét lag i en privatlivsstrategi, ikke fuld anonymitet. Cookies, fingerprints og indloggede konti identificerer dig stadig, uanset hvordan din IP ser ud. Hvis du vil have størst kontrol over logning og jurisdiktion, er en selvhostet VPN på en dedikeret server den mest tillidsvækkende løsning, der findes.
Få en dedikeret server i Schweiz til din selvhostede VPN
Vil du køre en selvhostet VPN med fuld root-adgang, uden begrænsninger fra delt hosting, og i en jurisdiktion, der giver dit privatlivsløfte et reelt juridisk fundament? PrivateAlps tilbyder schweiziske dedikerede servere, bygget netop til det. Schweiz' revDSG-rammeværk forbyder passiv massiv datalagring. Målrettet udlevering under overvågningsloven BÜPF er kun mulig med en retskendelse – en langt snævrere juridisk tærskel end de datalagringsdirektiver, der gælder i de fleste EU- og USA-jurisdiktioner. Med VPN hosting på en schweizisk dedikeret server har du nøglerne, styrer logningen og bestemmer, hvad der – hvis overhovedet noget – bliver gemt.
FAQ
Hvad er en VPN?
En VPN er en krypteret tunnel mellem din enhed og en fjernserver. Den skjuler din IP og beskytter din trafik mod alle, der følger med på det lokale netværk. Uden en VPN på et utrusted netværk kan operatøren læse alle ukrypterede pakker og se destinationen for hver forbindelse, du opretter. Med en VPN kørende er det kun den krypterede tunnel til serveren, der er synlig for udenforstående.
Hvordan virker en VPN?
Kort fortalt. En VPN laver et godkendt håndtryk med en server, udleder en fælles symmetrisk krypteringsnøgle og sender derefter hver udgående pakke gennem en krypteret tunnel til serveren. Serveren videresender din trafik med sin egen IP. DNS-forespørgsler går også gennem tunnellen, så internetudbyderen ikke kan se, hvilke domæner du besøger. Det, du forbinder til, ser kun VPN-serveren. Ikke dig.
Hvad er en VPN-protokol?
En VPN-protokol er det regelsæt, der styrer nøgleudveksling, kryptering og dataoverførsel mellem klient og server. Tre er værd at bruge i 2026. WireGuard – hurtigst, mindste kodebase, moderne kryptografi. OpenVPN – mest kompatibel, kører på TCP/443 og omgår restriktive firewalls. IKEv2/IPsec – bedst til mobil, fordi den genforbinder med det samme, når du skifter netværk. PPTP og L2TP/IPsec er forældede.
Hvad er formålet med en VPN?
Tre ting primært. Kryptere trafik, så operatører på det lokale netværk ikke kan læse den. Erstatte din IP med serverens. Sikre forbindelser på utrusted netværk som offentligt Wi-Fi. Den anonymiserer dig ikke over for indloggede tjenester. Den patcher heller ikke din software for dig. Den blokerer heller ikke trackere. Betragt en VPN som krypteringslaget i en bredere privatlivsstrategi.
Gør en VPN dig anonym?
Nej. En VPN skjuler din IP over for hjemmesider og din aktivitet over for det lokale netværk, men anonymitet er en helt anden sag. Browser-fingerprinting (canvas, skrifttyper, tidszone), sporingscookies og alle konti, du logger ind på, identificerer dig stadig entydigt. Ægte anonymitet kræver Tor plus disciplineret operationel adskillelse – forskellige identiteter, forskellige browsere og ingen indloggede konti, der kan forbinde sessionerne igen.
Hvad er en VPN-server?
En VPN-server er den fjerne maskine, der afslutter den krypterede tunnel fra din enhed, dekrypterer din trafik og videresender den til det offentlige internet med sin egen IP. Returtrafik kommer tilbage gennem samme tunnel. Det er serverens IP, hjemmesider ser. Dens placering bestemmer din tilsyneladende geografi.
Hvad er VPN-klientsoftware?
VPN-klientsoftware er programmet på din enhed, der opbygger og styrer tunnellen – håndterer håndtrykket, opretter den virtuelle netværksgrænseflade, håndhæver kill switchen og sender DNS gennem tunnellen. Eksempler: den officielle WireGuard-app, OpenVPN Connect, Mullvad- og ProtonVPN-klienterne. Open source-klienter kan granskes. Lukkede gør ikke.
Er en VPN lovlig?
VPN'er er lovlige i de fleste lande – USA, UK, EU, Canada, Australien, Schweiz. De er begrænsede eller forbudte i Kina, Rusland, Iran, Hviderusland, Turkmenistan og Nordkorea, hvor myndighederne enten kræver licenserede udbydere eller blokerer VPN-trafik helt. At bruge en VPN gør ikke ulovlige aktiviteter lovlige. Krænkelse af ophavsret og computerbedrageri er stadig ulovligt, uanset om du bruger en tunnel eller ej.
Hvad er en no-logs VPN?
En no-logs VPN er en udbyder, der ikke gemmer forbindelsestidspunkter, kilde-IP'er, DNS-forespørgsler eller browserhistorik. Påstanden er kun meningsfuld, når en uafhængig revision (Cure53, KPMG, PwC) har verificeret den. Selverklæringer? Bare markedsføring. Jurisdiktioner uden for Five/Fourteen Eyes – Schweiz, Island, Panama – har stærkere juridiske barrierer over for tvungen udlevering end udbydere i USA, UK eller EU.
