



Hvad er et zero trust netværk? Arkitektur, principper og brugsscenarier i praksis?
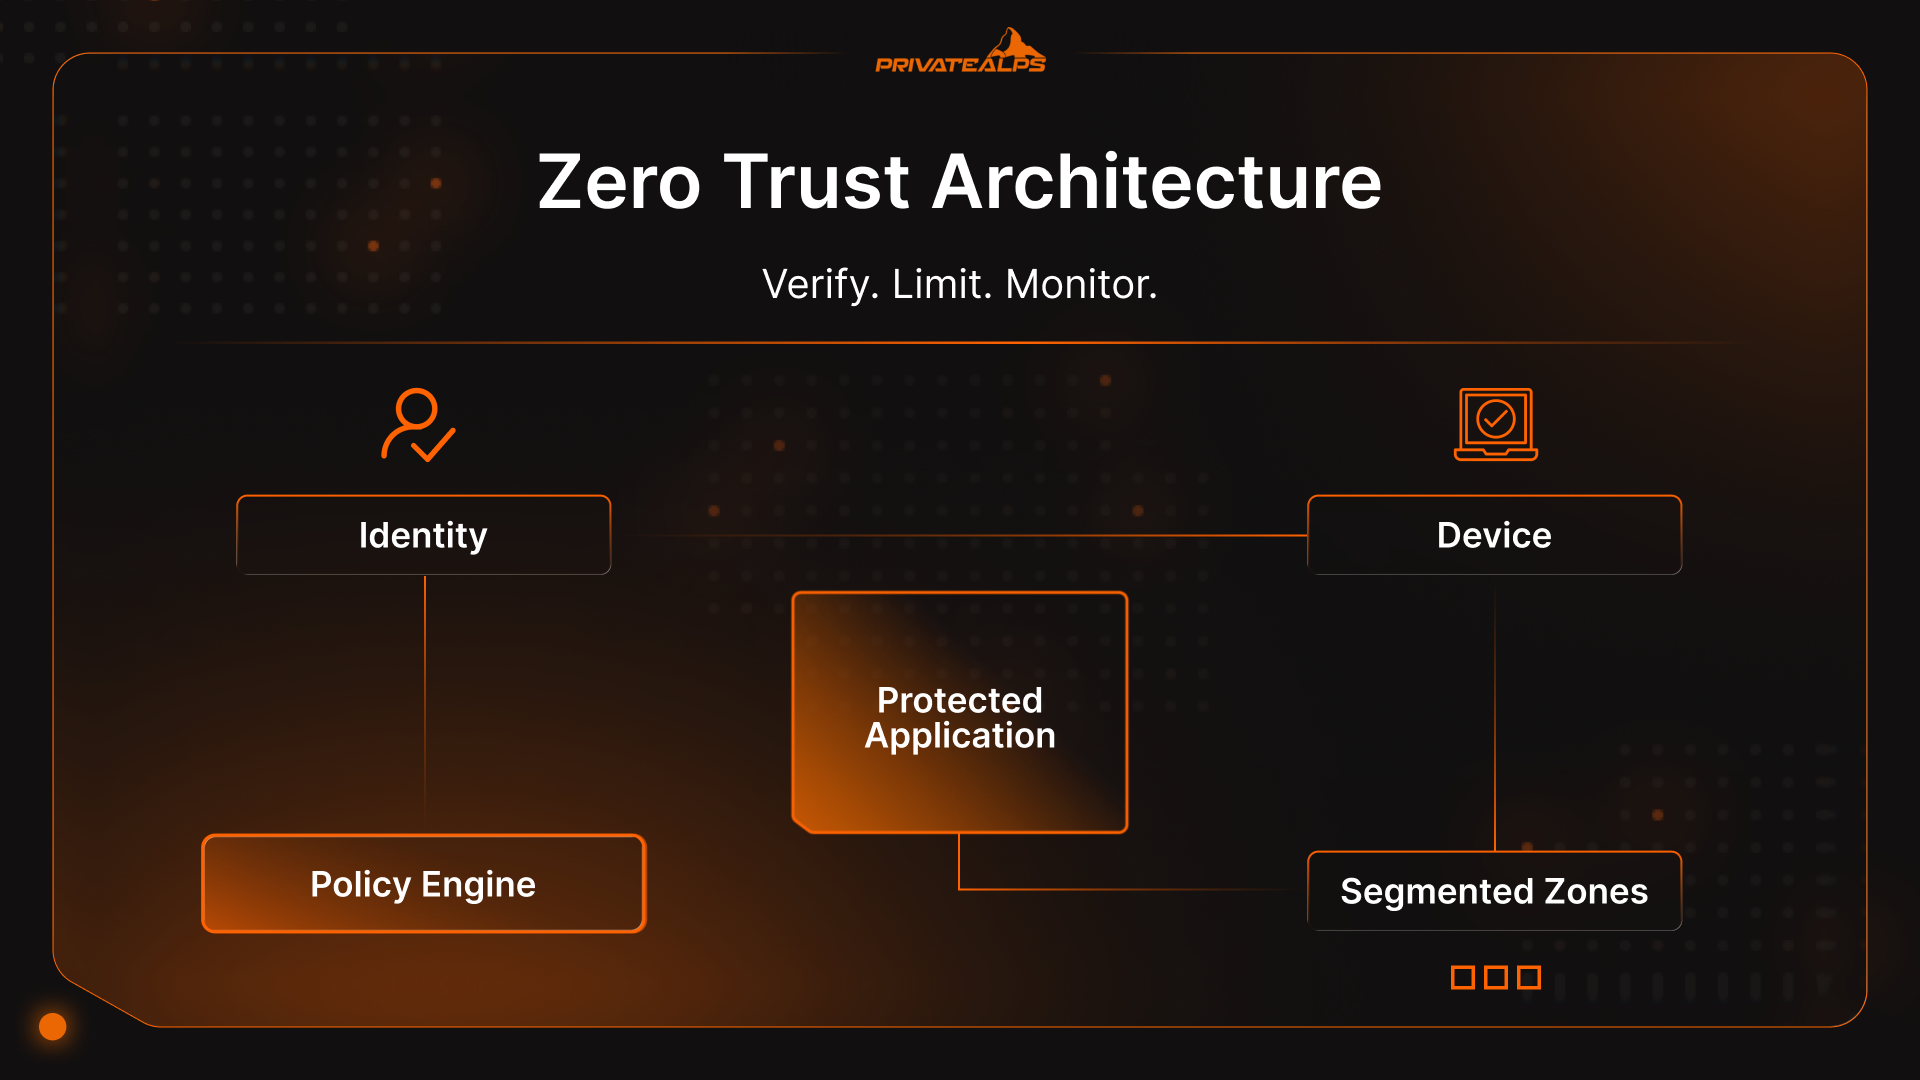
Hvad er zero trust sikkerhed?
Det er en sikkerhedsarkitektur, der starter fra en klar antagelse: Intet stoler man på som standard. Ikke brugere. Ikke enheder. Ikke applikationer. At logge ind slår ikke en tillidskontakt til. Adgangen bliver ved med at blive kontrolleret, så længe sessionen eksisterer.
Zero trust er ikke et værktøj, du installerer, eller et mærke, en leverandør sælger. Det er en måde at designe systemer på, så tillid bliver kontrolleret hver gang det betyder noget, og ikke bliver givet én gang og glemt.
Hvis du har set, hvordan databrud faktisk udvikler sig, virker ideen åbenlys. Angribere bryder ikke længere igennem firewalls. De logger ind. Verizons databrudsdata for 2025 viser, at de fleste alvorlige hændelser med webapplikationer stadig starter med stjålne loginoplysninger. Når det er sket, er traditionelle netværk generøse. De antager, at tilliden holder, at identiteten ikke driver, og at enhederne er rene.
Netop disse antagelser er der, hvor det går galt.
Så når folk spørger: „Hvad betyder zero trust, og hvorfor er det vigtigt nu?“, er det ærlige svar ubehageligt: zero trust-konceptet findes, fordi traditionelle systemer har været for sikre på sig selv for længe. Zero trust betyder, at tillid udløber. Identiteten bliver tjekket igen. Enheder bliver udfordret. Adgangen bliver snævrere, ikke bredere, jo længere en session varer.
Denne artikel forklarer, hvad zero trust netværk er, hvordan en zero trust cyber security-tilgang fungerer i praksis, og hvorfor det hele betyder noget.
Hvorfor zero trust-modellen opstod: Sammenbruddet af perimetersikkerhed
Zero Trust dukkede ikke op, fordi sikkerhedsteams ville have et nyt framework at diskutere. Det dukkede op, fordi perimeteren holdt op med at passe til, hvordan systemer faktisk bliver bygget og brugt. Den gamle idé om, at man kunne tegne en linje om „netværket“ og stole på det, der ligger indenfor, brød hurtigt sammen, blev ved med at briste, indtil den ikke længere kunne forsvares med et oprigtigt ansigt.
Det, der ændrede sig, var ikke én teknologi. Det var summen af små, praktiske skift, der fjernede enhver meningsfuld kant at forsvare. Zero trust sikkerhed er et svar på den virkelighed, ikke en trend.
Hvad der ændrede sig i netværksarkitekturen
Netværk holdt op med at være steder og blev til veje.
Applikationer flyttede til SaaS-platforme, som virksomheden ikke ejer. Arbejdsbelastninger spredte sig over flere clouds. Interne værktøjer begyndte at tale direkte med eksterne API'er. Medarbejdere tog deres egne enheder med. Konsulenter kom og gik. Hybridmiljøer blev normale i stedet for midlertidige.
I den opsætning kollapser antagelsen om en forsvarlig perimeter. Der er ikke længere ét „indenfor“. Identitet bliver det eneste konsistente signal, der følger brugere, enheder og arbejdsbelastninger på tværs af miljøer. Zero trust-modellen passer til systemer, der er distribueret by design, og ikke sat sammen bag en firewall.
Drivkræfter i trusselsbilledet
Angribere tilpassede sig det hurtigere, end de fleste forsvar gjorde.
Tyveri af loginoplysninger blev det dominerende indgangspunkt, fordi det virker. Verizons DBIR for 2025 viser, at de fleste alvorlige databrud med webapplikationer stadig starter med stjålne loginoplysninger. Når angribere har logget ind med succes, træder kantforsvaret til side. Autentificeringen lykkes, tillid gives, og ingen kontrollerer for alvor, hvad der sker bagefter.
Insiderrisiko, både ondsindet og utilsigtet, følger samme mønster. Autentificering svarer på „hvem har logget ind“, ikke på „hvad må de gøre lige nu“. Lateral bevægelse trives i netværk, der behandler adgang som en engangsbeslutning.
Kerneprincipperne i zero trust-arkitekturen
Principperne for zero trust sikkerhed er ikke værdier eller slogans. De er regler, systemerne skal følge, hvis zero trust sikkerhed skal holde under pres.
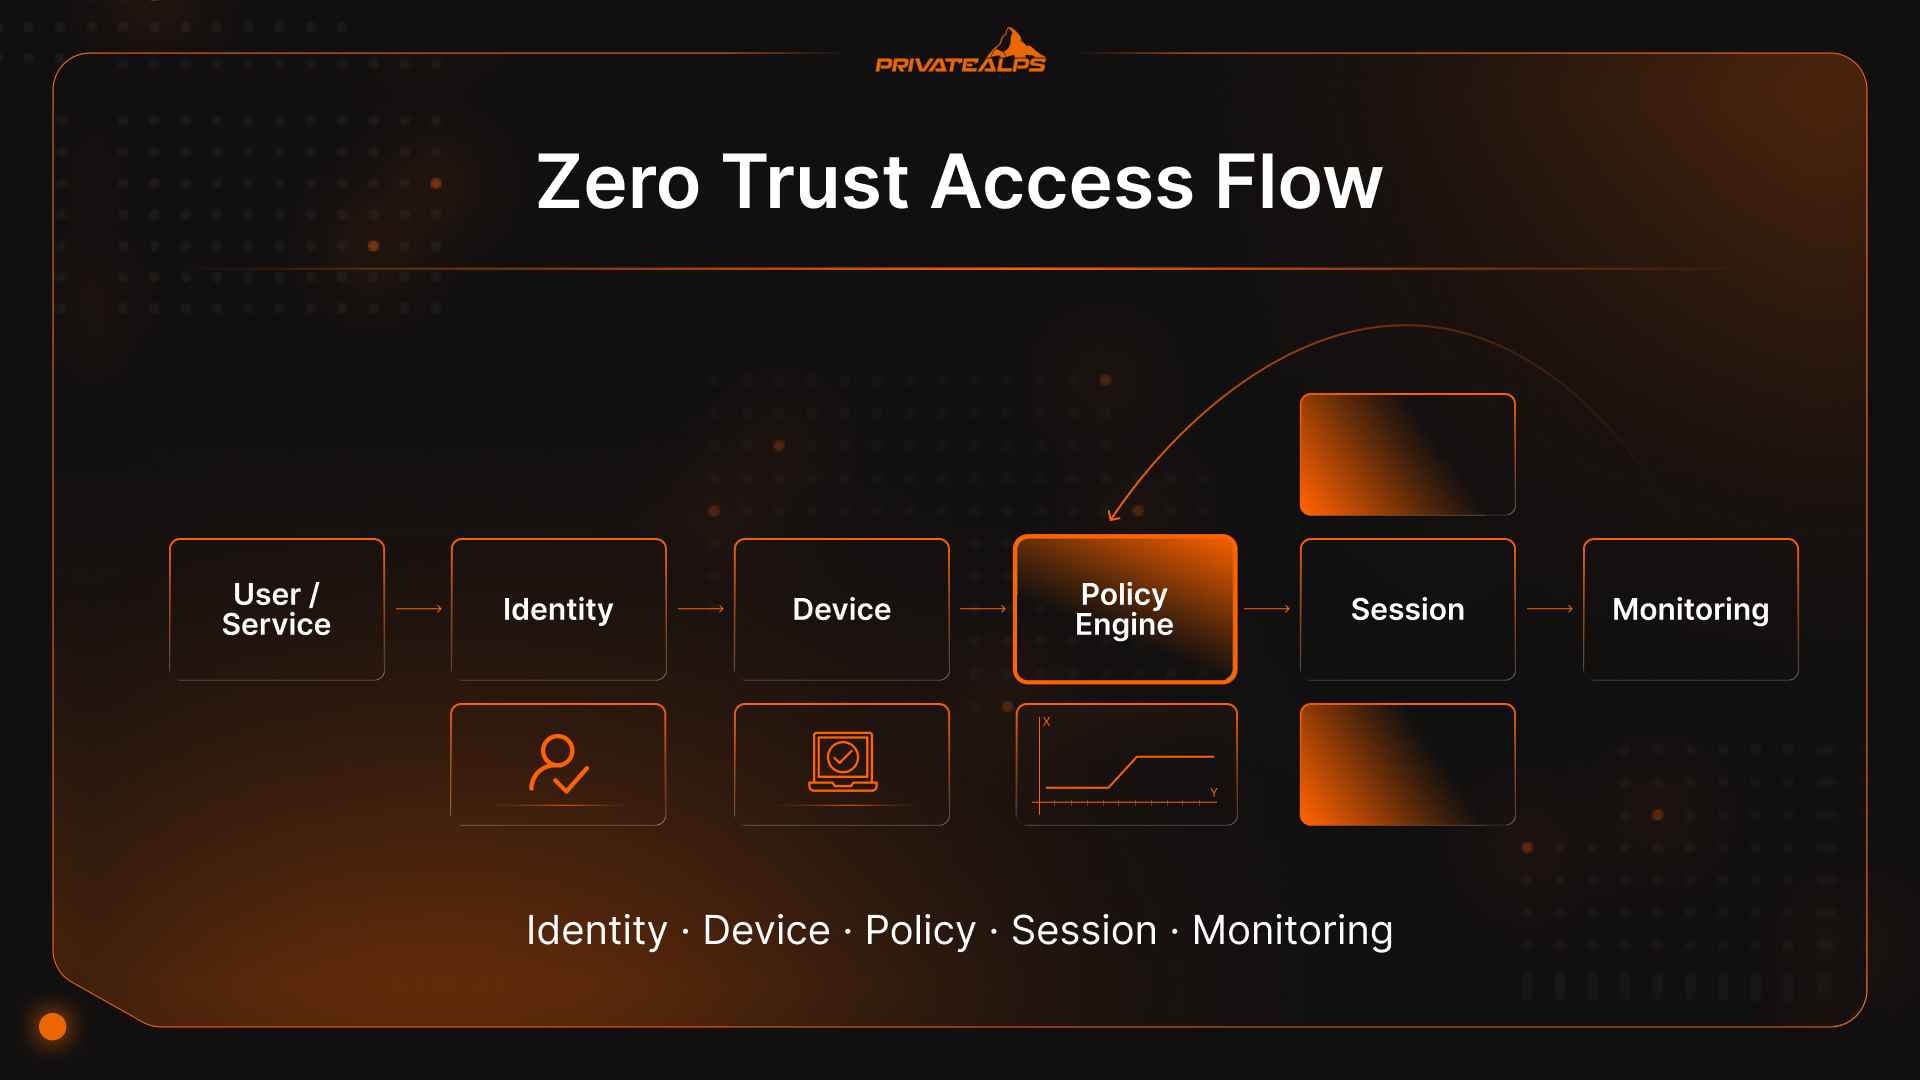
- Verificer eksplicit: Enhver adgangsanmodning skal vurderes ud fra reelle signaler: - identitet, enhedens tilstand, placering, adfærd og følsomheden af det, der tilgås. Hvis input ændrer sig, kan svaret også ændre sig. Det er grundlaget for zero trust sikkerhed i praksis.
- Adgang med mindste privilegium: Adgangen skal holdes snæver, specifik og midlertidig. Personer og tjenester får det, de har brug for til arbejdet, og så er det væk. Jo længere adgangen hænger ved, desto mere besvær skaber den.
- Antag brud: Systemer skal opføre sig, som om nogen allerede er inde et sted. Den tankegang tvinger grænser på, hvor langt skade kan brede sig, bremser sidelæns bevægelse og bringer usædvanlig adfærd frem tidligere. Zero trust-modellen virker, fordi den forventer fejl i stedet for at behandle dem som et kantscenarie.
- Mikrosegmentering: Netværk deles op i små, isolerede zoner omkring applikationer og arbejdsbelastninger i stedet for flade interne områder. Selv godkendte brugere får ikke fri bevægelighed. Når noget går i stykker, går det kun lidt i stykker.
- Kontinuerlig validering: Tillid forældes. Enheder falder ud af overensstemmelse. Adfærd ændrer sig midt i en session. Zero Trust-systemer bliver ved med at kontrollere og kan tilbagekalde eller stramme adgangen, når risikoen stiger. En engangsgodkendelse er det, angribere satser mest på.
- Kontekstbevidste beslutninger: Adgangsbeslutninger bør afspejle, hvad der sker lige nu: tidspunkt på døgnet, usædvanlig adfærd, ændrede placeringer, følsomheden af data. Sådan bliver zero trust netværk brugbart uden at være naivt.
- Ende-til-ende-kryptering: Data skal beskyttes under transport, uanset hvor de flyder hen. Krypterede forbindelser reducerer afhængigheden af „betroede netværk“ og tvinger verifikation ved endepunkterne i stedet for usynlige mellemlag.
Centrale komponenter i et zero trust netværk
Zero trust-sikkerhedsmodellen holder kun sammen, hvis arkitekturen kan håndhæve beslutninger alle steder, hvor tillid har en tendens til at snige sig ind. Det kræver specifikke byggeklodser, hver med en funktion, som ældre netværk enten sprang over eller gemte bag antagelser. Det handler ikke om at købe værktøjer. Det handler om at have de rigtige funktioner på plads, uanset om du kalder dem ved navn eller ej.
Kernekomponenter i et zero trust netværk
| Komponent | Hvad den gør | Hvad den erstatter eller retter |
|---|---|---|
| Identity and Access Management (IAM) | Verificerer, hvem eller hvad der anmoder om adgang, og hvad de må gøre | Netværksbaseret tillid og delte loginoplysninger |
| Enhedstillid og tilstandskontrol | Bekræfter enhedens sundhed og overensstemmelse før og under adgang | Blind tillid til „administrerede“ eller interne enheder |
| Netværksmikrosegmentering | Begrænser lateral bevægelse mellem arbejdsbelastninger og tjenester | Flade interne netværk og grove VLAN'er |
| Politikmotor | Vurderer adgangsbeslutninger i realtid ud fra kontekst og risiko | Statiske adgangsregler og engangsgodkendelser |
| Politikhåndhævelsespunkter (PEP'er) | Håndhæver beslutninger ved gateways, agenter, API'er eller sidecars | Kun centraliserede flaskehalse |
| Kontinuerlig overvågning og analyse | Opdager unormal adfærd og justerer tillid dynamisk | „Log ind én gang, stol på for evigt“-modeller |
Identity and Access Management (IAM)
Identitet er det tætteste, moderne systemer kommer på en perimeter. Personer har identiteter. Tjenester har også. Det samme gælder API'er og baggrundsprocesser. IAM sørger for, at disse identiteter forbliver brugbare, når de bevæger sig mellem cloud-platforme, SaaS-værktøjer og lokale systemer, uden at adgangslogikken bryder hver gang noget flytter sig.
Enhedstillid og vurdering af tilstand
Loginoplysninger alene fortæller ikke, om en anmodning er sikker. Enhedens tilstand udfylder det hul.
Tilstandskontroller ser på signaler som operativsystemets version, patchniveau, krypteringsstatus, endpoint-beskyttelse og tegn på manipulation. Adgang kan begrænses, skærpes eller nægtes ud fra disse signaler. Sådan tager zero trust sikkerhedsmodellen højde for tabte laptops, private enheder og maskiner, der falder ud af overensstemmelse.
Netværksmikrosegmentering
Mikrosegmentering bryder vanen med at behandle interne netværk som åbent område. I stedet for bred intern adgang isoleres arbejdsbelastninger og applikationer bag eksplicitte politikker.
I modsætning til traditionelle VLAN'er følger segmenteringen arbejdsbelastningen og ikke subnettet. Godkendte brugere får ikke fri bevægelighed, bare fordi de er „indenfor“. Når loginoplysninger misbruges, stopper lateral bevægelse hurtigt. Den indeslutning er en af de mest praktiske fordele ved zero trust-modellen.
Politikmotor og politikhåndhævelsespunkter
Politikmotoren er stedet, hvor adgangsbeslutninger træffes. Den ser på identitet, enhedens tilstand, kontekst og politikregler, når anmodningerne kommer ind. Politikhåndhævelsespunkter anvender disse beslutninger ved gateways, endpoint-agenter, sidecars eller API'er. Beslutningerne forbliver ensartede. Håndhævelsen forbliver tæt på ressourcen. Sådan skalerer zero trust sikkerhed uden at satse alt på ét centralt flaskehals-punkt.
Kontinuerlig overvågning og analyse
Statiske adgangsbeslutninger bliver hurtigt forældede. Adfærd ændrer sig midt i en session. Kompromitterede konti annoncerer ikke selv, at de er det.
Kontinuerlig overvågning sender telemetri: loginmønstre, adgangsfrekvens og dataflytning tilbage ind i politikbeslutningerne. Når adfærden afviger, kan adgangen strammes eller lukkes helt. Denne feedback-loop er grunden til, at zero trust ikke stopper ved autentificering.
Zero trust vs. traditionel perimetersikkerhed
Perimetersikkerhed forsøger at afgøre, hvad der er „indenfor“, og slapper så af. Zero Trust bliver ved med at afgøre, løbende, og det afgrænser adgang til ressourcer i stedet for at give netværksadgang.
| Kategori | Traditionel perimetersikkerhed | Zero trust / zero trust sikkerhed |
|---|---|---|
| Tillidsmodel | „Indenfor“ behandles som betroet efter en grænsekontrol | Tillid antages aldrig; hver anmodning verificeres og verificeres igen |
| Adgangskontrolmetode | Netværkscentreret (VPN til netværket, bred intern rækkevidde) | Ressourcecentreret (adgang pr. app/ressource, mindste privilegium) |
| Netværkssynlighed | Fokus på nord-syd-trafik ved kanten | Stærkere øst-vest-synlighed: intern tjeneste-til-tjeneste-trafik og sessionsadfærd |
| Skalerbarhed | Skalerer dårligt med hybrid, SaaS og flere clouds | Bygget til distribuerede systemer; identitet og politik følger med på tværs af miljøer |
| Indeslutning af brud | Ofte svag, når angriberen er inde; lateral bevægelse er almindelig | Designet til at begrænse skadeområdet via mikrosegmentering og afgrænsede sessioner |
| Håndtering af fjernadgang | VPN udvider den interne angrebsflade til fjernbrugere | ZTNA-lignende adgang reducerer eksponering ved at forbinde brugere til apps, ikke netværk |
Traditionel perimetersikkerhed har stadig en rolle (du har stadig brug for kantkontroller). Pointen er, at perimetermodeller kæmper, når kompromittering af identitet er det almindelige indgangspunkt. Hvis angribere kan logge ind med stjålne loginoplysninger, hjælper perimeteren ikke meget.
Zero Trust Network Access (ZTNA): Kerneteknologien
Når folk spørger: „Hvad er zero trust netværk?“, spørger de som regel først om teknologien.
ZTNA er ikke „Zero Trust i en boks“. Det er ét adgangsmønster, der gør en zero trust sikkerhedsmodel brugbar, især for brugere, der ikke længere sidder på et firmanetværk.
Tænk på ZTNA som håndhævelseslaget. Zero Trust er ideen. ZTNA ændrer rækkefølgen af handlinger.
Med ældre fjernadgang forbinder du først og finder ud af, hvad du må, bagefter. ZTNA gør det modsatte. Identiteten kontrolleres først. Enhedens sundhed vurderes. Politik anvendes. Først derefter oprettes en forbindelse, og den oprettes til en specifik applikation, ikke til netværket bag den.
Der udleveres ingen intern IP-adresse. Ingen implicit adgang til nabosystemer. Hver session er snæver af design og overvåges, mens den er aktiv. Hvis tilstanden forringes, eller adfærden ændrer sig, kan adgangen ændres undervejs. Det flow er det klareste svar på „Hvad er et zero trust netværk?“, når folk vil have noget praktisk frem for noget konceptuelt.
ZTNA vs. VPN: vigtigste forskelle
VPN'er antager, at når du først er inde, hører du til. ZTNA antager, at den antagelse før eller siden vil vise sig forkert. Det er den forskel, der får teams, som spørger „hvad er zero trust i cyber security“, til at starte her.
| Kategori | VPN | ZTNA |
|---|---|---|
| Adgangsomfang | Bred adgang til det interne netværk | Adgang til specifikke apps eller ressourcer |
| Angrebsflade | Blotter interne netværksstier | Interne apps forbliver skjult |
| Tillidsadfærd | Tillid gives efter forbindelsen | Tilliden vurderes løbende under sessionen |
| Skalerbarhed | Centrale flaskehalse, skrøbelig ved skala | Designet til distribuerede brugere og apps |
| Brugeroplevelse | Fuld tunnel, ofte langsom eller ustabil | Direkte app-adgang, typisk lettere |
| Udrulningsmodel | Faste gateways | Distribueret eller cloudbaseret håndhævelse |
ZTNA-udrulningsmodeller
Der findes to almindelige mønstre, og de fleste miljøer ender med at bruge begge.
Agentbaseret ZTNA kører på administrerede enheder. Den giver dig rigere signaler om enhedens tilstand og strammere kontrol, hvilket passer til medarbejdere og endpoints, der bruges i lang tid.
Serviceinitieret eller klientløs ZTNA bygger på identitet og browseradgang. Den er nyttig til konsulenter, partnere og kortvarig adgang, hvor det ikke er realistisk at installere software.
Ingen af modellerne er „mere Zero Trust“ end den anden. Den zero trust model virker, når adgangen matcher risikoen, ikke når alt tvinges gennem samme vej.
Zero trust og SASE: arkitektonisk integration
Zero trust og SASE bliver ofte blandet sammen, fordi de tit kommer samtidig. Teams udruller dem på samme tid, leverandører sælger dem i samme åndedrag, og pludselig lyder de som om, de er udskiftelige. Det er de ikke. De løser forskellige problemer, og hvis man forveksler dem, fører det typisk til upraktiske designvalg senere.
Hvor SASE og Zero Trust overlapper
SASE er et leveringsrammeværk. Det samler netværks- og sikkerhedstjenester og flytter dem tættere på brugere og applikationer, typisk via en cloudbaseret edge. Zero trust er den logik, der anvendes inden for rammen.
De fleste SASE-platforme ender med at anvende Zero Trust-ideer, uanset om de kalder det det eller ej. ZTNA afgør, hvem der kan nå en applikation. Secure web gateways overvåger udgående trafik. CASB-regler styrer, hvordan SaaS bruges. Firewall-as-a-service dækker den grundlæggende netværksfiltrering.
Tilsammen gør disse dele det muligt at anvende zero trust sikkerhed konsekvent uden at sende trafik tilbage gennem et centralt datacenter.
Den væsentlige forskel er denne: SASE svarer på, hvor kontrollerne ligger, og hvordan de leveres. Den zero trust model svarer på, hvornår og hvorfor adgang bør tillades. Man kan udrulle SASE uden stærk Zero Trust-logik, og man kan anvende Zero Trust-principper uden en fuld SASE-stack. De overlapper, fordi moderne miljøer typisk har brug for begge.
Hvornår man bør overveje SASE til zero trust
SASE giver mening, når arkitekturen i sig selv allerede er distribueret.
Hvis medarbejderne er spredt over flere regioner, dine applikationer ligger i flere clouds, og SaaS-trafikken dominerer, begynder central sikkerhed at virke langsom og skrøbelig. SASE hjælper med at håndhæve zero trust sikkerhed tættere på brugerne, hvilket reducerer latens og operationel rod.
Det er også nyttigt, når teams forsøger at samle en masse enkeltløsninger. Organisationer med separate VPN'er, webproxyer, CASB'er og firewalls kæmper ofte med inkonsistent politik. En SASE-tilgang kan forenkle leveringen og samtidig respektere zero trust sikkerhedsprincipper i bunden.
Det SASE ikke gør, er at definere tillid for dig. Den del kræver stadig klar politik, rene identitetsdata og disciplin.
Fordele ved et zero trust netværk
Efter at have spurgt „hvad er en zero trust sikkerhedsmodel?“ begynder de fleste at stille spørgsmål ved værdien. Lige nu har omkring 82 % af virksomhederne taget en zero trust model i brug. Ikke fordi den lød elegant, men fordi modellen gør visse problemer lettere at kontrollere, måle og forklare, når noget går galt.
Nøgleresultater, organisationer oplever, omfatter:
- Mindre skadeområde under hændelser: En kompromitteret konto eller enhed kan kun røre ved det, den allerede måtte røre ved. Den breder sig ikke ud over miljøet.
- Hurtigere opdagelse og respons: Kontinuerlige kontroller gør det sværere at ignorere adfærdsafvigelser, hvilket forkorter undersøgelser og reducerer, hvor længe angribere bliver liggende.
- Tydeligere ansvar for adgang: Du kan se, hvem der har tilgået noget, under hvilke betingelser, og hvilken regel der tillod det. Den klarhed betyder noget, når ting går i stykker.
- Mindre afhængighed af netværkslokation: Hvor nogen opretter forbindelse fra, betyder ikke længere så meget, hvilket gør fjern- og hybridopsætninger lettere at gennemskue.
- Mere forudsigelig adgangskontrol: Regler ligger i politik i stedet for halvt huskede firewall-ændringer eller nedarvede rettigheder, som ingen længere ejer.
- Mindre effekt af tyveri af legitimationsoplysninger: Når adgangen er snæver og kortvarig, kommer lækkede legitimationsoplysninger ikke særlig langt.
Den røde tråd er ikke perfektion. Det er kontrol. Et zero trust netværk gør fejl mindre, mere synlige og lettere at begrænse.
Hvad bruges Zero Trust til? Zero Trust-anvendelsesscenarier
Zero Trust betyder mest, hvor tillid tidligere blev antaget uden større eftertanke. Her er de scenarier, hvor modellen gør sig bedst.
Sikring af fjern- og hybridarbejdsstyrker
Fjernarbejde flyttede ikke bare folk uden for kontoret. Det fratog lokation enhver reel tillidsværdi. Zero trust reagerer ved at knytte adgang til identitet og enhedens tilstand i stedet for netværksplacering. Brugere forbinder sig til individuelle applikationer, ikke til det interne netværk. Eksponeringen mindskes uden at tvinge alle gennem en skrøbelig VPN-opsætning.
Beskyttelse mod ransomware
Ransomware spreder sig ved at bevæge sig sidelæns. Zero trust er bygget til at bremse det og begrænse, hvor langt det kan komme.
Stærke identitetskontroller reducerer risikoen for indledende adgang. Mikrosegmentering begrænser, hvor kompromitterede konti kan bevæge sig hen. Kontinuerlig validering betyder, at unormal adfærd kan udløse ændringer i adgang, før kryptering spreder sig gennem miljøet. Målet er ikke at forhindre ethvert indbrud. Det er at stoppe én fejl i at blive til et nedbrud for hele virksomheden.
Forsyningskæde og adgang for tredjeparter
Leverandører og konsulenter har typisk brug for adgang hurtigt, og de har typisk ikke brug for den i lang tid. Traditionelle opsætninger håndterer det dårligt. De giver brede rettigheder for at holde hjulene i gang og glemmer så at tage dem tilbage. Zero trust håndterer det anderledes. Adgang er afgrænset til specifikke applikationer, tidsbegrænset og understøttet af klare regler. Hvis en partners legitimationsoplysninger bliver stjålet, forbliver skaden lille. Det betyder noget nu, hvor angreb på forsyningskæden ofte ligner almindeligt arbejde.
Sikkerhed for IoT og ikke-administrerede enheder
Mange enheder kan ikke køre agenter eller understøtte moderne autentificering. Zero trust lader som om, de kan.
I stedet bygger den på segmentering og adfærdsbaserede kontroller. Enheder isoleres, må kun kommunikere, hvor det er nødvendigt, og overvåges tæt. Hvis noget opfører sig mærkeligt, får det ikke fordelen af tvivlen. Det er en af de få praktiske måder at styre risiko på i miljøer fyldt med ikke-standardhardware.
Multi-cloud- og SaaS-sikkerhed
Multi-cloud-miljøer bryder hurtigt antagelser. Forskellige netværk, forskellige kontroller, samme brugere.
Zero trust anvender konsistent identitet og politik på tværs af cloududbydere og SaaS-platforme. Adgangsbeslutninger afhænger ikke af, hvor en applikation kører. Identitetsfederation og centraliseret politik hjælper med at undgå de huller, der opstår, når hvert miljø sikres isoleret.
Sådan fungerer Zero Trust i praksis
Folk, der søger efter en zero trust betydning, finder ofte konceptet abstrakt, indtil de følger en enkelt anmodning, mens den bevæger sig gennem systemet.
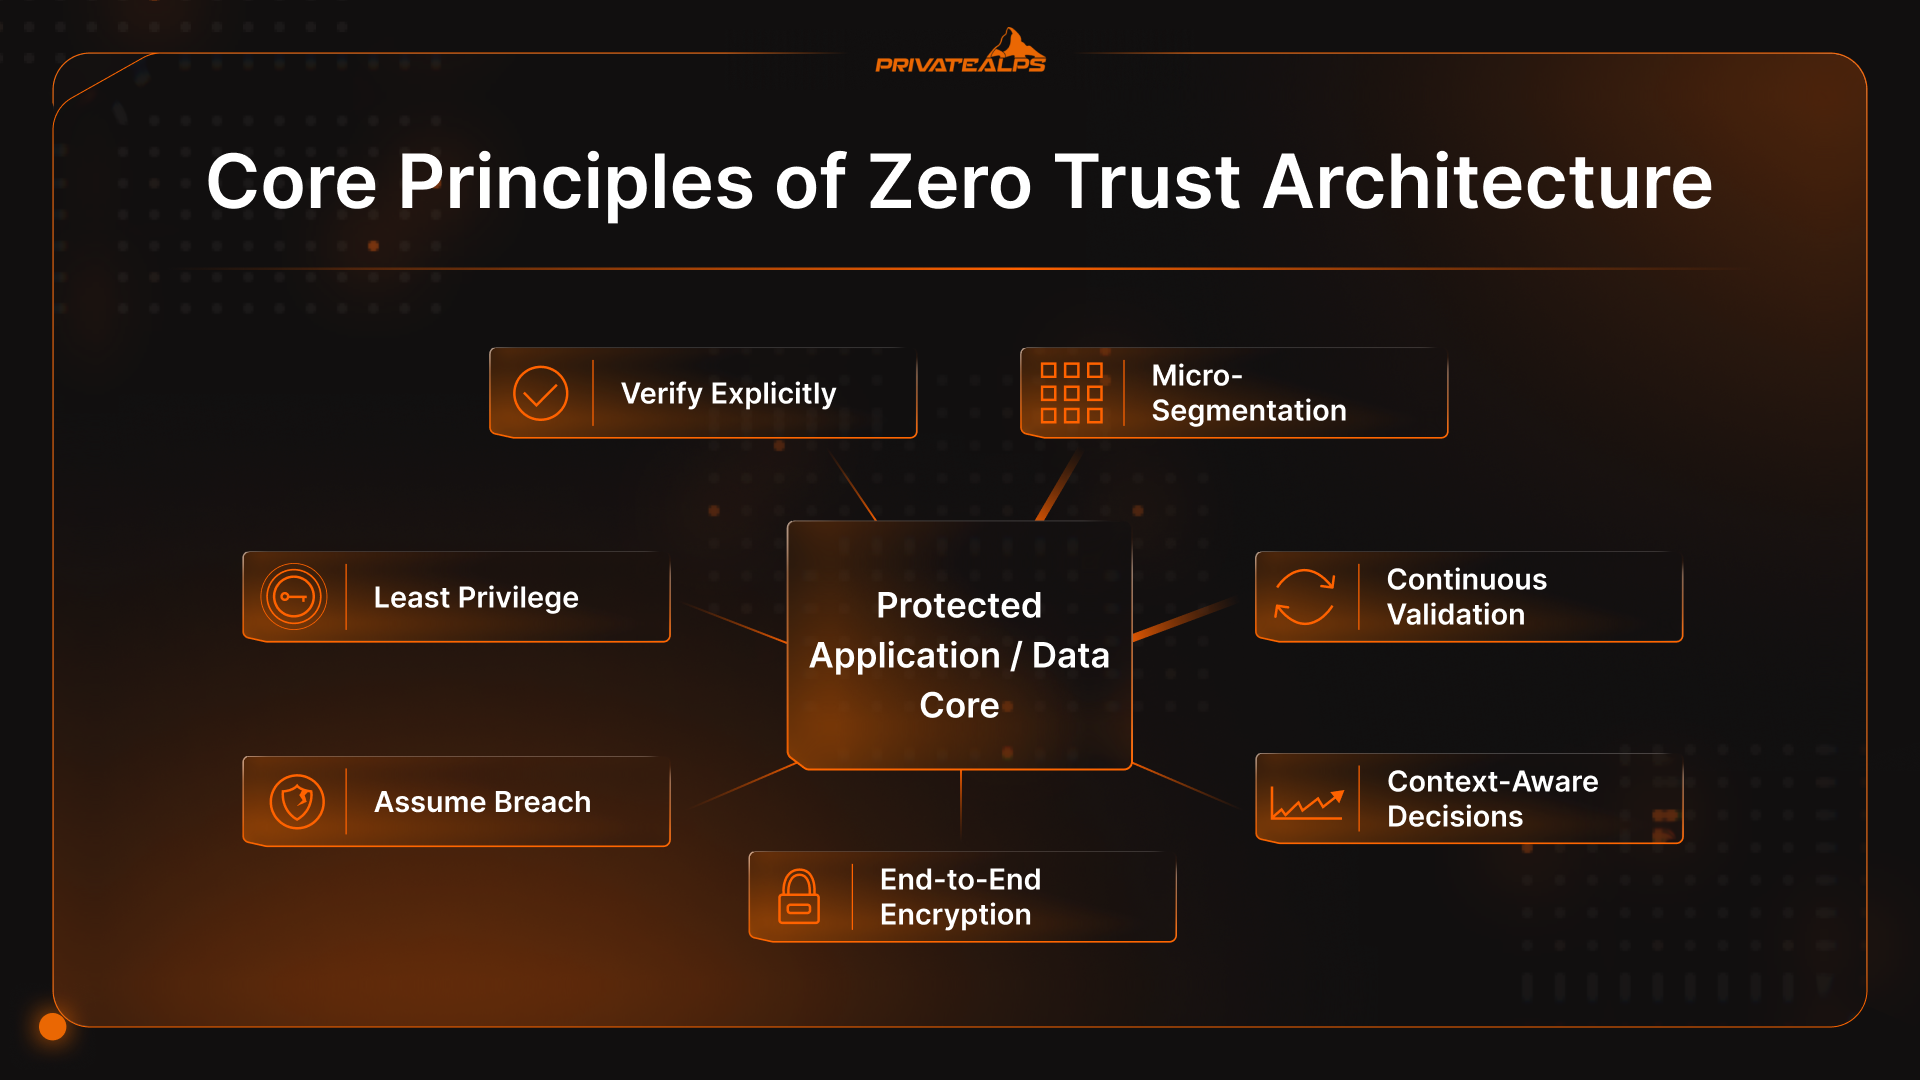
Adgangsflowet for en anmodning ser sådan ud:
- Identitet kontrolleres først: En bruger eller tjeneste anmoder om adgang. Legitimationsoplysningerne valideres, men det er kun udgangspunktet. Hvem det er, hvilken rolle de har, og hvordan de normalt opfører sig, tæller alle med.
- Enheden får en stemme: Anmodningen står ikke alene på identitet. Systemet ser på enheden: patch-niveau, kryptering, endpoint-beskyttelse, tegn på manipulation. Et rent login fra en risikabel enhed ændrer udfaldet.
- Politikken afgør, ikke netværket: Politikker vejer identitet, enhedens tilstand, følsomheden af ressourcen og de aktuelle forhold. Det er her, de fleste adgangsbeslutninger faktisk ligger i et zero trust netværk, ikke ved firewallen.
- En snæver session oprettes: Hvis adgangen godkendes, oprettes forbindelsen til én applikation eller tjeneste. Der gives ingen generel netværksadgang, ingen „nu er du inde“.
- Sessionen holdes under opsyn: Aktivitet får ikke et gratis pas efter godkendelse. Hvis adfærden ændrer sig, kan adgangen strammes eller afsluttes. Tilliden er midlertidig hele tiden.
Kontekstbevidst beslutningstagning
Zero trust-beslutninger ændrer sig, når forholdene ændrer sig.
Et login fra et nyt land. Aktivitet sent om aftenen. Et pludseligt download-løb. Ingen af dem betyder som standard „luk alt ned“. Men de betyder, at det er tid til at revurdere. Systemet kan skærpe verifikationen, begrænse bestemte handlinger eller afslutte sessionen, hvis det er nødvendigt.
Det er forskellen på statisk sikkerhed og zero trust networking. Tillid er ikke ja eller nej. Den kan justeres og bevæger sig med risikoen.
Zero Trust i cloud- og hybridmiljøer
Cloud- og hybridopsætninger er dér, hvor de fleste først begyndte at spørge „hvad er zero trust modellen“, fordi gamle tillidsantagelser holdt op med at virke. Applikationer flytter mellem miljøer. Brugere hopper mellem netværk. Data flyder gennem SaaS-værktøjer, som ingen helt kontrollerer.
Zero Trust virker i disse miljøer, fordi det ikke er knyttet til lokation. Identitet og politik opfører sig ens, uanset om noget kører i en offentlig cloud, et privat datacenter eller en SaaS-tjeneste. Den konsistens gør mere, end nogen enkelt kontrol nogensinde kunne.
Hybridmiljøer afslører også friktion hurtigt.
Ældre systemer kan ofte ikke håndtere moderne autentificering. Identitet ligger de forkerte steder. Segmentering findes i teorien, men ikke i håndhævelse. Under pres udvider teams adgangen „midlertidigt“ for at holde tingene kørende.
Zero trust løser ikke de problemer på magisk vis. Den sætter lys på dem. Teams, der bevæger sig fremad, behandler de ru kanter som designproblemer, der skal løses, ikke som grunde til at glide tilbage til generel tillid.
Implementering af Zero Trust: trinvis tilgang
Zero trust dukker aldrig op på én gang. Enhver, der påstår, at de „har rullet det ud“, har sandsynligvis omdøbt nogle få kontroller og stoppet der. I virkelige miljøer kommer det i portioner, typisk skubbet fremad af noget, der går i stykker.
De fleste teams ender med at gennemgå de samme faser:
- Vurdér: Du gør status over identiteter, enheder, apps og adgangsstier.
- Prioritér: Du vælger, hvad der ville gøre mest skade, hvis det gik galt.
- Pilot: Du låser en lille del ned. Én app. Ét workflow.
- Udvid: Du gentager det, der virkede, og standardiserer det, der ikke gjorde.
- Optimér: Du fjerner friktion, der ikke køber dig nogen sikkerhed.
For de fleste virksomheder er det bedste sted at starte der, hvor fejl koster reelle penge eller troværdighed.
Privilegerede konti. Følsomme data. Produktionssystemer. Finans- og identitetsplatforme. Det er her, angribere sigter, og her fejl eskalerer hurtigt. At stramme adgangen her skaber tidlig klarhed og beviser, at modellen virker, når indsatsen er høj.
Almindelige barrierer ved implementering
De samme problemer dukker op næsten overalt.
Ældre systemer kan ikke håndtere moderne autentificering. Identitetsdata er fragmenteret. Rettigheder er langt bredere, end nogen husker at have givet. Værktøjer overlapper. Brugere modsætter sig, når længe brugte genveje forsvinder.
Intet af det er overraskende. Zero trust sikkerhed skaber ikke disse problemer. Den holder bare op med at skjule dem. De teams, der accepterer det, bevæger sig fremad. De, der venter på en ren udrulning, gør typisk ikke.
Begrænsninger og kritik af Zero Trust
Zero trust er ingen universalløsning. Nogle problemer forsvinder ikke, bare fordi adgangen er bedre afgrænset.
- Det stopper ikke insidere med legitim adgang: Hvis nogen har lov til at gøre noget og vælger at misbruge det, kan zero trust ikke læse vedkommendes tanker. Det, det gør, er at holde skaden indeholdt og synlig.
- Mange implementeringer er halve løsninger: MFA plus en omdøbt VPN ændrer ikke meget. Brede rettigheder, forældede konti og „midlertidige“ undtagelser skaber stadig det meste af problemerne.
- Driftsbyrden overrasker folk: Politikker kræver opmærksomhed. Identitetsdata skal ryddes op. Logs hober sig hurtigt op. Før tingene falder til ro, bliver de typisk mere støjende.
- Ældre systemer sætter sig imod: Ældre applikationer forstår ikke moderne identitet eller finmasket adgang. Undtagelser begynder at snige sig ind, og de undtagelser skal have en ejer.
- Brugeroplevelsen kan lide, hvis ingen holder øje: Når adgangen føles tilfældig eller langsom, går folk uden om kontrollerne. zero trust fejler, når friktionen ikke håndteres.
Zero Trust reducerer risiko. Det erstatter ikke dømmekraft, ejerskab eller opfølgning.
Zero Trust-rammeværker og modenhedsmodeller
Da Zero Trust begyndte at dukke op i revisioner og indkøbssprog, fulgte rammeværkerne efter. Her er de to, du måske kender:
- NIST 800-207: NIST SP 800-207 er den grundlinje, de fleste seriøse zero trust-projekter bygger på. Den foreskriver hverken værktøjer eller diagrammer. Den beskriver principper: beskyt alt, giv adgang pr. session, og bliv ved med at revurdere tillid.
- CISA Zero Trust Maturity Model: CISA's modenhedsmodel forklarer, at zero trust ikke er binært. Den deler ideen op i fem områder: identitet, enheder, netværk, applikationer og data, og beskriver stadier fra ældre tilgange til mere modne. De fleste organisationer bevæger sig ikke jævnt. Identitet kan være langt foran netværkskontrollerne. Datastyring kan halte bagefter alt andet. Den ujævnhed er normal.
Ud over det er reguleringen stadig under udvikling. For mange organisationer var zero trust ikke oprindeligt et designmål. Det var et krav.
Executive Order 14028 tvang amerikanske føderale myndigheder til at holde op med at behandle zero trust som et talepunkt og begynde at behandle det som noget målbart. Det samme pres ses i sundhedssektoren, betalinger og finansielle tjenester.
Hvor Zero Trust ender
Zero trust virker kun, hvis du holder op med at behandle det som en målstreg. Det ligner snarere vedligeholdelse. Antagelser forældes. Adgang ændrer sig. Systemer udvikler sig hurtigere, end politikkerne gør. Det egentlige skift er at lægge mærke til, hvor tillid stadig sker automatisk, og beslutte, om det stadig giver mening. Resten følger naturligt.
Hvis du vil fortsætte, er det bedste sted at kigge ikke værktøjerne. Det er i de adgangsveje, ingen stiller spørgsmål ved længere.
FAQ
Er Zero Trust et produkt eller et rammeværk?
Det er et rammeværk. zero trust beskriver, hvordan tillidsbeslutninger skal opføre sig over tid. Produkter hjælper med at håndhæve dele af det, men ingen af dem er zero trust i sig selv.
Erstatter Zero Trust VPN'er?
I mange miljøer, ja. ZTNA overtager ofte deres plads, når målet er at give brugere adgang til bestemte applikationer i stedet for at placere dem direkte på det interne netværk.
Hvor lang tid tager en Zero Trust-implementering?
Der er intet rent slutpunkt. De fleste organisationer bruger år på at stramme forskellige dele af modellen, efterhånden som identitet, enheder og applikationer indhenter hinanden i forskellig fart.
Kan små organisationer indføre Zero Trust?
De fleste gør allerede det, selvom de ikke kalder det det. Start med identitet, MFA og snæver adgang. Tilføj mere først, når noget går i stykker, eller risikoen retfærdiggør det.
Hvad er forskellen på Zero Trust og ZTNA?
Zero Trust er tilgangen. ZTNA er én måde at anvende den på, primært til bruger- og applikationsadgang. Den ene er regelbogen. Den anden er et værktøj, der følger den.
