



Public vs. Private IP Address: Ano ang Pagkakaiba?
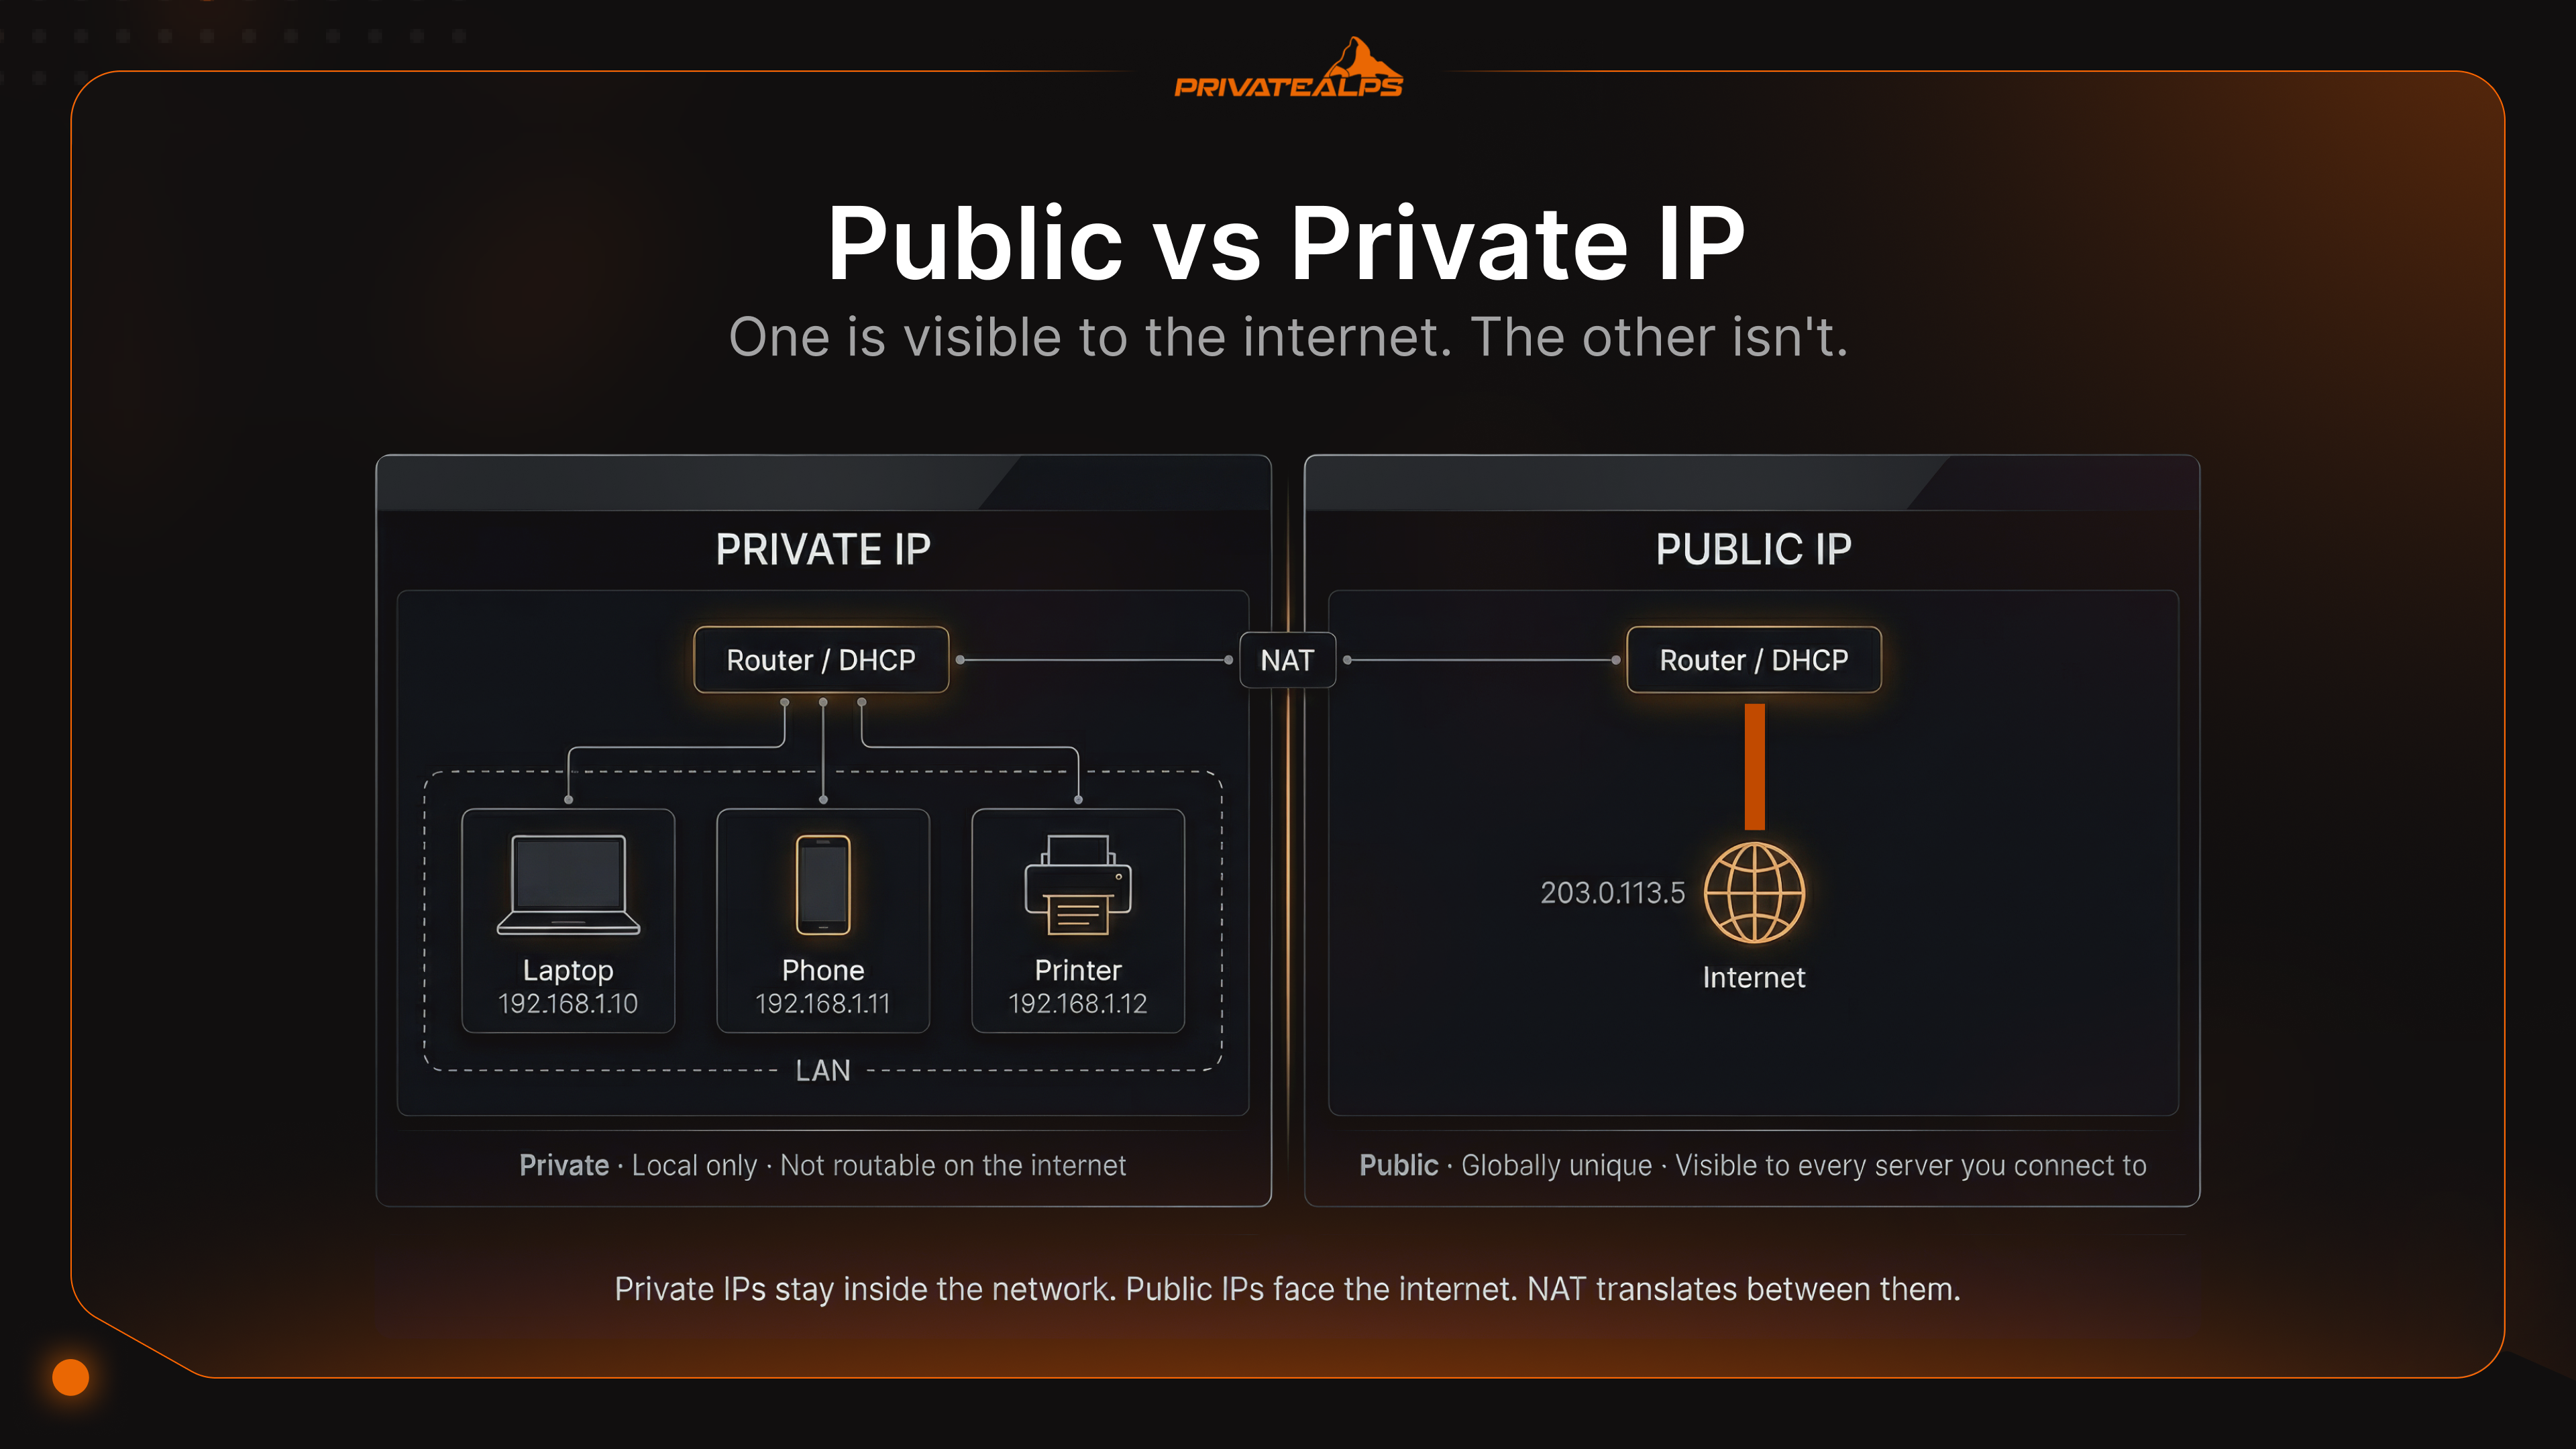
Patakbuhin ang ipconfig sa kahit anong Windows machine, malamang may makikita kang nagsisimula sa 192.168. Tapos tingnan mo sa Google kung ano ang IP mo. Ibang-iba ang numero. Ang isa ay totoo, ang isa naman ay hindi peke, lokal lang. Diyan nagsisimula ang buong kuwento ng public at private IP address. Hindi mali ang alinman sa dalawa. Magkaiba lang ang tanong na sinasagot nila.
Mahalaga ang pagkakaiba ng public at private IP address sa sandaling may gusto kang gawin lampas sa pagbukas ng browser tab. Self-hosted server? Port forwarding rule? VPN endpoint? Kapag hindi mo naiintindihan kung aling uri ng IP ang saan dapat mapunta, mauubos lang ang oras mo sa paghahanap ng mali sa config na hindi naman talaga gagana.
AI Summary
Ang private IP address ay isang non-routable na address na itinalaga sa loob ng local network, at galing sa tatlong reserved ranges na tinukoy sa RFC 1918. Ang public IP address naman ay isang globally routable na address na itinalaga ng Internet Service Provider (ISP) mula sa mga block na inilaan ng Regional Internet Registries (RIRs). Ikinokonekta ng Network Address Translation (NAT), partikular ang Port Address Translation (PAT), ang dalawa sa pamamagitan ng pag-map ng maraming private IP sa iisang public IP.
Ang tatlong RFC 1918 private ranges ay 10.0.0.0/8, 172.16.0.0/12, at 192.168.0.0/16. Ang pangunahing pagkakaiba ng public IP at private IP ay routability: hindi dumadaan sa internet routers ang private IP traffic. Kapag kailangang mag-usap ang public IP at private IP, ang NAT ang humahawak ng translation sa boundary.
Mga pangunahing katotohanan:
- Maaaring gamitin muli ang private IP sa magkakahiwalay na network; ang public IP ay globally unique
- Ang NAT (PAT) ang pinakalaganap na mekanismo na nag-uugnay sa private at public address space
- Naubos ng IANA ang central IPv4 pool noong Pebrero 2011; nagpatuloy ang mga RIR hanggang 2019 depende sa rehiyon
- Nagbibigay ang CG-NAT ng private IP sa antas ng ISP, kaya tahimik na nasisira ang mga inbound connection
- Ipinakikilala ng IPv6 ang global unicast addresses (GUA) na nag-aalis ng kakulangan sa address, pero hindi ng security boundaries
Ano ang Private IP Address?
Nagbibigay ang router mo ng private IP sa lahat ng nasa local network: phone, laptop, smart speaker, at ang printer na walang gustong humawak. Local lang ang mga address na ito. Kapag lumabas ka sa router, wala na silang kahulugan. Hindi alam ng malawak na internet na umiiral sila, at hindi rin sila maaabot kahit gusto pa.
Bakit? Dahil naglaan ang IANA ng mga partikular na range sa ilalim ng RFC 1918 para lang sa internal na gamit. Anumang packet na dumating sa public router na may source address mula sa mga range na iyon ay agad na itinatapon. Sinadya iyon ng disenyo. Kaya rin puwedeng sabay-sabay na gamitin ang 192.168.1.x sa bahay mo, sa opisina sa kabilang kanto, at sa data center sa Frankfurt, nang walang nagbabanggaan.
Ang tatlong RFC 1918 range:
- 10.0.0.0/8 - 16,777,216 na address; malawakang ginagamit sa malalaking enterprise at data center
- 172.16.0.0/12 - 1,048,576 na address; karaniwan sa mid-size na setup, madalas na default para sa VPN address pools
- 192.168.0.0/16 - 65,536 na address; ang range na halos tiyak na pinili ng home router mo nang hindi ka tinatanong
Awtomatikong nakukuha ng mga device ang private address nila dahil ang DHCP server ng router ang gumagawa nito. Apat na hakbang ito: nagpapadala ang device ng Discover broadcast, sumasagot ang server ng Offer, kinukumpirma ng device ang alok sa pamamagitan ng Request, at ikinakandado ng server ito gamit ang Acknowledge. DORA ang tawag dito. Wala pang isang segundo ang buong proseso.
May ikalimang range na halos walang tutorial ang nagbabanggit, pero makakasalubong ito ng bawat sysadmin sa huli: ang APIPA, 169.254.0.0/16, na nakarehistro bilang “Link Local” sa IANA Special-Purpose registry at pormal na tinukoy sa RFC 3927. Walang nagko-configure ng APIPA. Lumilitaw ito kapag hindi maabot ng machine ang DHCP server, halimbawa naubusan ng address ang pool, bumagsak ang server, o may biglang nahugot na cable sa maling oras. Kaya bumabalik ang OS sa sariling pag-assign mula sa range na iyon. Kapag nakita mo ang 169.254.x.x sa isang interface, nabigo ang DHCP negotiation. Walang gumaganang daan ang machine na iyon papunta sa router.
Ano ang Public IP Address?
Ang public IP ang mukha ng network mo sa labas ng mundo. Dumadaan ito sa buong internet routing infrastructure. Bawat hop mula sa edge ng ISP mo hanggang sa server sa ibang bansa ay gumagamit ng address na ito para maibalik sa iyo ang mga packet. Ibinibigay ito ng ISP mo sa router mo, mula sa mga block na inilaan ng Regional Internet Registries: ARIN para sa Americas, RIPE NCC para sa Europe, Middle East, at Central Asia, at APNIC para sa Asia-Pacific. Hindi puwedeng magkaroon ng parehong public IP ang dalawang network nang sabay. Ang pagiging natatangi nito ang buong mekanismo.
Karamihan sa mga home user ay dynamic IP ang nakukuha bilang default. Kinukuha ito ng ISP mula sa shared pool, at puwedeng magbago pagkatapos mag-reboot ng modem. Okay ito para sa pangkaraniwang gamit, pero problema kapag may pinapatakbo kang kailangang palaging mahanap. Hindi gumagalaw ang static IP. Pre-assigned ito, permanenteng naka-link sa account mo, at kailangan kapag nagho-host ka ng mail server, nagpapatakbo ng VPN endpoint, o nagma-manage ng rDNS entries.
Meron ding sitwasyong nakakagulat sa maraming tao: ang Carrier-Grade NAT (CG-NAT). May ilang ISP na, sa halip na bigyan ka ng totoong public IP, ilalagay ka sa likod ng NAT layer sa sarili nilang imprastraktura. Makakakuha ang router mo ng address mula sa 100.64.0.0/10, ang RFC 6598 shared address space, na private sa antas ng ISP. Ano ang pagkakaiba nito sa karaniwang private IP? Iisipin ng router mo na may totoong koneksyon ka, mukhang tama ang firewall rules mo, at mukhang tama rin ang port forwarding config mo. Pero wala sa mga iyon ang gumagana. Ang traffic na dapat pumasok ay hindi na nakakalampas sa NAT ng ISP. Nawawala ang VPN server, nawawala ang self-hosted service, nawawala ang remote desktop. Ang tanging solusyon ay hilingin sa ISP ang dedicated public IP, na bayad na add-on sa karamihan ng provider.
Public IP vs. Private IP: Pangunahing Pagkakaiba sa Isang Tingin
Ibaba ito sa iisang tanong para sa public IP vs private IP: puwede bang magpadala ng packet sa iyo ang kahit sinong machine sa internet ngayon din? Kung oo, public IP iyon. Kung ang sagot ay “pagkatapos lang i-translate ng NAT,” o “hindi umiiral sa internet ang address na iyon,” private IP iyon.
| Dimension | Private IP | Public IP |
|---|---|---|
| Routability | Hindi routable sa public internet | Globally routable |
| Pinanggagalingan ng assignment | DHCP server (router/local server) | ISP, mula sa RIR-allocated blocks |
| Saklaw ng pagiging natatangi | Unique lang sa loob ng local network | Globally unique |
| Kailangan ang NAT | Oo: isinasalin ng NAT sa public IP para makapasok sa internet | Hindi: direktang maaabot |
| Karaniwang gamit | LAN devices, printer, internal servers | Websites, mail servers, VPN endpoints |
| Traceability | Hindi nakikita ng external na partido | Nakikita ang ISP, lungsod/rehiyon, at pangalan ng ISP |
| Gastos | Libre (binibigay ng router) | Kasama sa ISP plan; karaniwang may dagdag na bayad ang static IP |
| Halimbawang address | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Kapag nawala | Hindi makakapag-usap ang device sa LAN | Hindi maaabot ng LAN ang internet |
Paano Ikinokonekta ng NAT ang Private at Public IP Address
Hindi kailanman nagkaroon ng sapat na address ang IPv4 para gumana nang global ang isang address bawat device. Mga 4.3 bilyon lang ang kabuuan nito, isang numerong mukhang malaki noong unang bahagi ng 1980s pero tiyak na kukulangin sa loob ng ilang dekada. Ang NAT, o Network Address Translation, ang mekanismong nagpahaba sa mga numerong iyon. Ginagawa nito iyon sa pamamagitan ng pag-uugnay ng private IP at public IP sa router: ipinapadala ng internal na device ang traffic palabas, pinapalitan ng router ang source address ng sarili nitong public IP, itinatala kung aling internal port ang tumutugma sa aling device, at binabaliktad ang lahat pagbalik ng reply.
Paano karaniwang dumadaloy ang isang outbound connection:
Ang laptop mo, nasa 192.168.1.10, ay nagpapadala ng packet sa 93.184.216.34 (example.com). Source port: 51200. Nakarating ang packet sa router. Pinapalitan ng router ang 192.168.1.10:51200 ng public-facing address: 203.0.113.5:41500. Isinusulat ang mapping na iyon sa translation table. Lumalabas ito, at sa paningin ng mundo, mukhang galing ito sa IP ng router. Sumasagot ang example.com sa 203.0.113.5:41500. Hinahanap ng router ang port 41500, nakita nitong tumutugma ito sa 192.168.1.10:51200, pinapalitan ang destination, at dumarating ang packet sa laptop mo.
Hindi dahil sa elegance kaya naging laganap ang NAT. Dahil naabot ng central IPv4 pool ng IANA ang zero noong Pebrero 3, 2011 (IANA). Nagpatuloy ang mga regional registry gamit ang sarili nilang stockpile: naubos ang APNIC noong Abril 2011, ang RIPE NCC noong Setyembre 2012 (at nagpakilala ng huling /22 handout policy noon), ang LACNIC noong Hunyo 2014, ang ARIN noong Setyembre 2015, nagsimula ang AFRINIC ng Phase 1 rationing noong Abril 2017, at naabot ng RIPE NCC ang aktuwal nitong huling allocation noong Nobyembre 2019. Pinanatili ng NAT na gumagana ang buong IPv4 internet sa lahat ng iyon.
Tatlong uri ng NAT, at isa ang nangingibabaw:
| Uri | Paano ito gumagana | Saan ginagamit |
|---|---|---|
| Static NAT | Naka-fixed na one-to-one pairing: isang private address sa isang public address | DMZ setups, dedicated na public-facing servers |
| Dynamic NAT | Humihiram ang private addresses mula sa pool ng public addresses | Enterprises na may maraming public IP |
| PAT (Port Address Translation) | Maraming private address ang nagbabahagi ng iisang public IP, nakikilala sa pamamagitan ng port numbers | Home routers, enterprise edge gear, CG-NAT infrastructure |
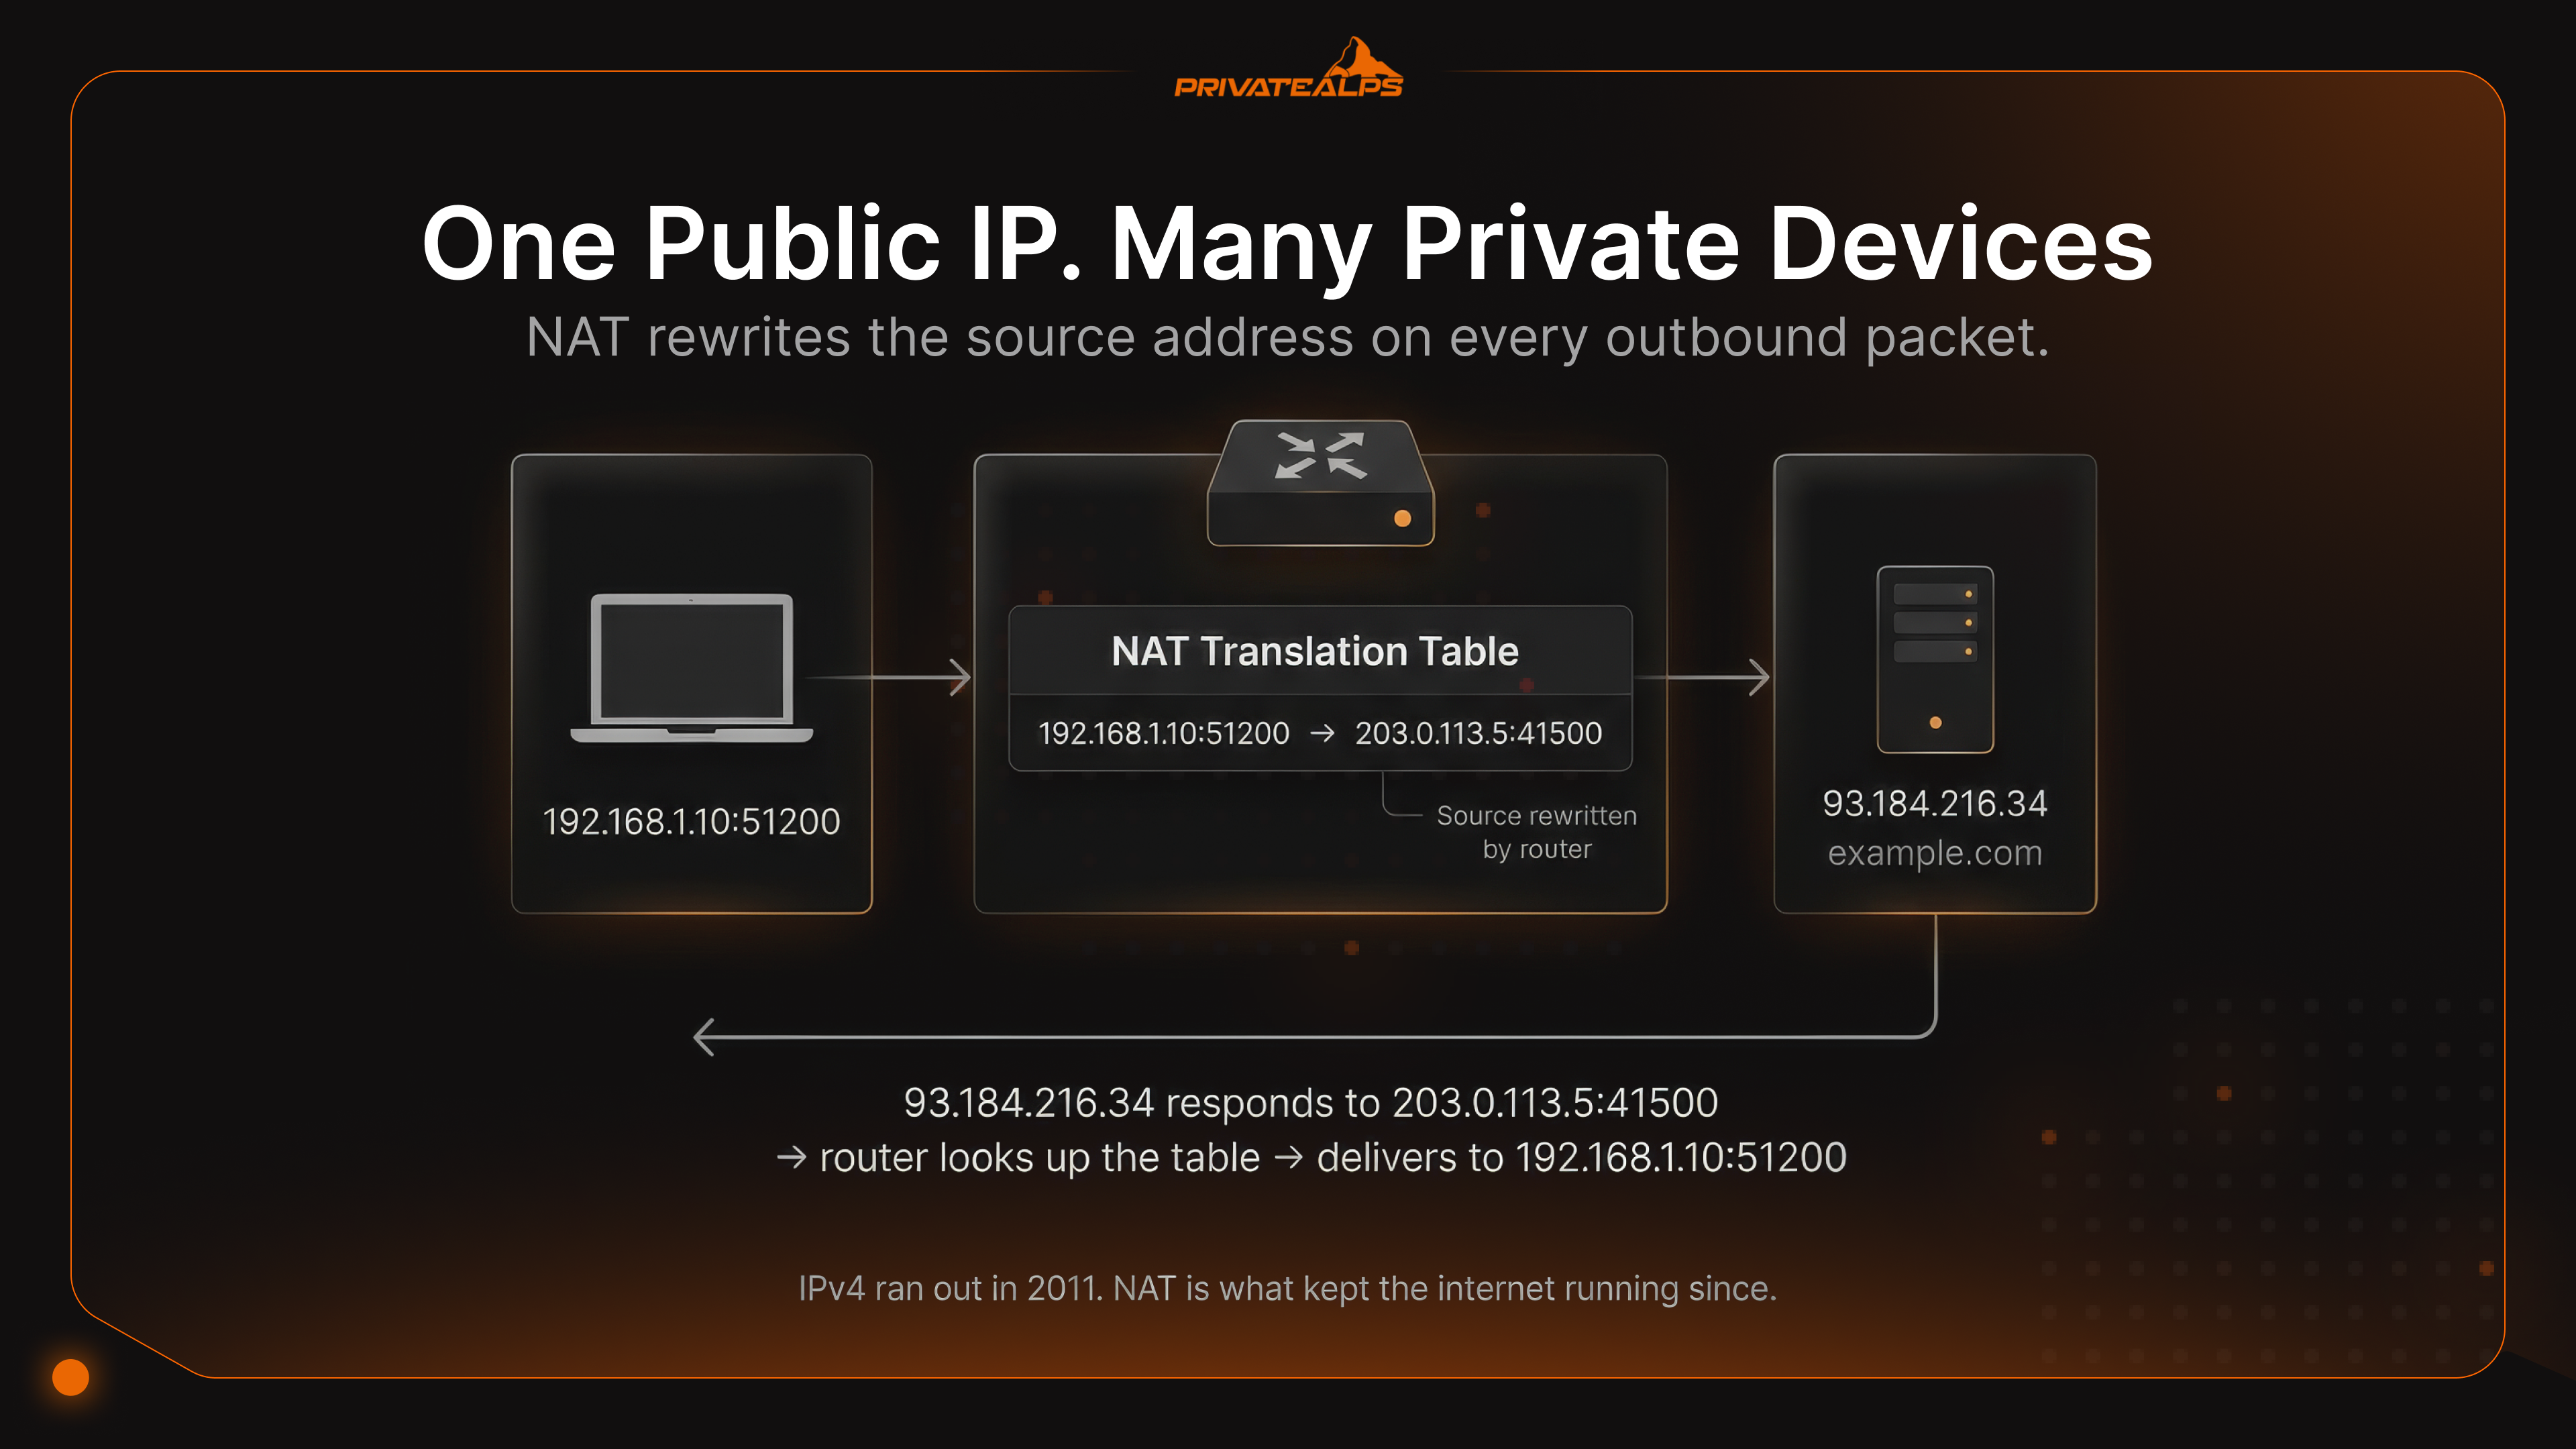
Ang PAT, na minsan tinatawag na NAT overload, ang ginagamit ng home router mo at ng karamihan sa enterprise edge equipment. Iisang public IP, daan-daang libong sabay-sabay na session, at bawat isa ay natutukoy sa pamamagitan ng ibang source port. Gumagana ito. Ang mga problema: hindi mahuhulaan ang kilos ng mga app na nangangailangan ng inbound connection (BitTorrent, SIP-based calls). Ang anumang tunay na inbound traffic ay nangangailangan ng tahasang forwarding rule. At nagiging mahirap ang log analysis kapag mukhang iisang external address ang dose-dosenang host.
May isang partikular na pagkabigo na madalas lumitaw pero halos hindi lumalabas sa dokumentasyon: ang NAT hairpinning (NAT loopback). May server ka sa LAN mo sa 192.168.1.20. Sinubukan mong abutin ito mula sa ibang device sa parehong network gamit ang public IP, 203.0.113.5. Sa maraming consumer-grade na router, walang nangyayari: tahimik na nawawala ang connection. Ganap na maaabot ang serbisyo mula sa labas. Hindi lang ito maabot gamit ang public address mula sa loob.
Mga solusyon: i-address ang server gamit ang local IP nito sa loob ng network, i-configure ang split-horizon DNS para ibalik ng internal lookups ang private address, o palitan ang router ng isang hahawak nang tama sa NAT loopback.
Private IP Address Ranges: RFC 1918 Reference
Karamihan sa dokumentasyon ay humihinto sa tatlong RFC 1918 block. Pero sa totoong networking, may dalawa pang idinadagdag na kailangang malaman ng sinumang engineer na humaharap sa CG-NAT o nag-didiagnose ng sirang DHCP. Ang kailangan mong malaman sa simula: tinutukoy ng RFC 1918 ang tatlong karaniwang private block. Nagdagdag ang RFC 6598 ng ikaapat para sa ISP-level NAT. Ang ikalima, ang APIPA, ay fallback ng OS at hindi sinasadyang itinatalaga. Lahat ng lima ay minamarkahang hindi globally reachable sa IANA Special-Purpose Address Registry.
| Range | CIDR | Bilang ng Address | Karaniwang Gamit |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16,777,216 | Malalaking enterprise network, data centers |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1,048,576 | Mid-size na network, VPN address pools |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65,536 | Home routers, maliliit na opisina (default) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4,194,304 | CG-NAT (ISP-level NAT, RFC 6598 shared space) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65,536 | APIPA / link-local (fallback kapag nabigo ang DHCP) |
Security Implications: Private vs. Public IP
Hindi simpleng ranking ang seguridad ng private vs public IP. Partly true ang "mas ligtas ang private," pero mas madalas itong nakaliligaw. Ang tamang paliwanag: pinaliliit ng private IP ang attack surface mula sa labas, pero wala itong naitutulong laban sa mga banta na nasa loob na ng network.
Ano ang pinoprotektahan ng private IP. Hindi direktang maaabot ng internet ang host na may 192.168.x.x o 10.x.x.x. Hindi umaabot sa mga device na nasa likod ng NAT ang scanner traffic, password spray attempts, at exploit kits na nagtatangkang mag-probe ng mga bukas na port. Totoong benepisyo iyon. Pero hindi iyon security architecture. Kapag may phishing email, USB drive, o compromised na laptop sa parehong Wi-Fi, nakapasok na ang attacker sa perimeter, at sa puntong iyon, walang panlaban ang private address sa paglipat-lipat sa pagitan ng mga makina. Hindi nakikita ng Shodan ang mga internal host mo; pero nakikita ito ng ransomware operator na may nakapasok na. Ang VLAN at internal firewall rules ang talagang naghahati ng network, hindi ang IP range.
Ano ang inilalantad ng public IP. Nakikita agad ng buong internet ang server na may public IP. Ina-index ng Shodan ang mga bagong assigned na address sa loob lang ng ilang minuto. Kapag bukas ang SSH sa port 22, sa loob ng ilang oras ay may automated login attempts na. Ang RDP na iniwang accessible ay kilalang ruta ng ransomware.
Bawat admin interface na direktang nakalantad sa internet ay kailangan ng firewall na naglilimita ng access, rate limiting sa authentication, at TLS kapag may credentials na involved. Ang anumang public-facing sa multi-tier setup ay dapat ilagay sa DMZ, na hiwalay sa backend database at internal services, para hindi maging daan papunta sa lahat ng iba pa ang isang na-compromise na frontend.
Ang pagkakaiba ng shared at dedicated para sa hosting. Kung magpapatakbo ka ng inbound services, hindi lang public vs. private ang tanong. Dedicated vs. shared na ito. Ang dedicated public IP na tunay mong pagmamay-ari ay nangangahulugang gumagana nang end-to-end ang port forwarding mo, ikaw ang nagko-configure ng rDNS mo, at ikaw ang namamahala ng IP reputation mo. Sa ilalim ng CG-NAT, kinakain ng imprastraktura ng ISP ang inbound traffic bago pa ito makarating sa router mo. Walang saysay ang forwarding rules, firewall config, at mga bukas na port mo. At para sa mail server partikular: nagva-validate ang SPF at DMARC records laban sa sending IP mo. Ang shared IP na nadumihan ng spam ng ibang tenant ay hindi lang nagpapabagal sa iyo. Maaari nitong tuluyang ilagay sa spam folder ang lehitimong mail mo.
When to Use a Public IP vs. a Private IP
Hindi komplikado ang pagpili ng tamang private vs public IP address kapag tama ang pagkaka-frame ng tanong. Hindi ang tanong kung alin ang "mas magaling." Ang tanong: sino ang kailangang mag-initiate ng contact sa serbisyong ito?
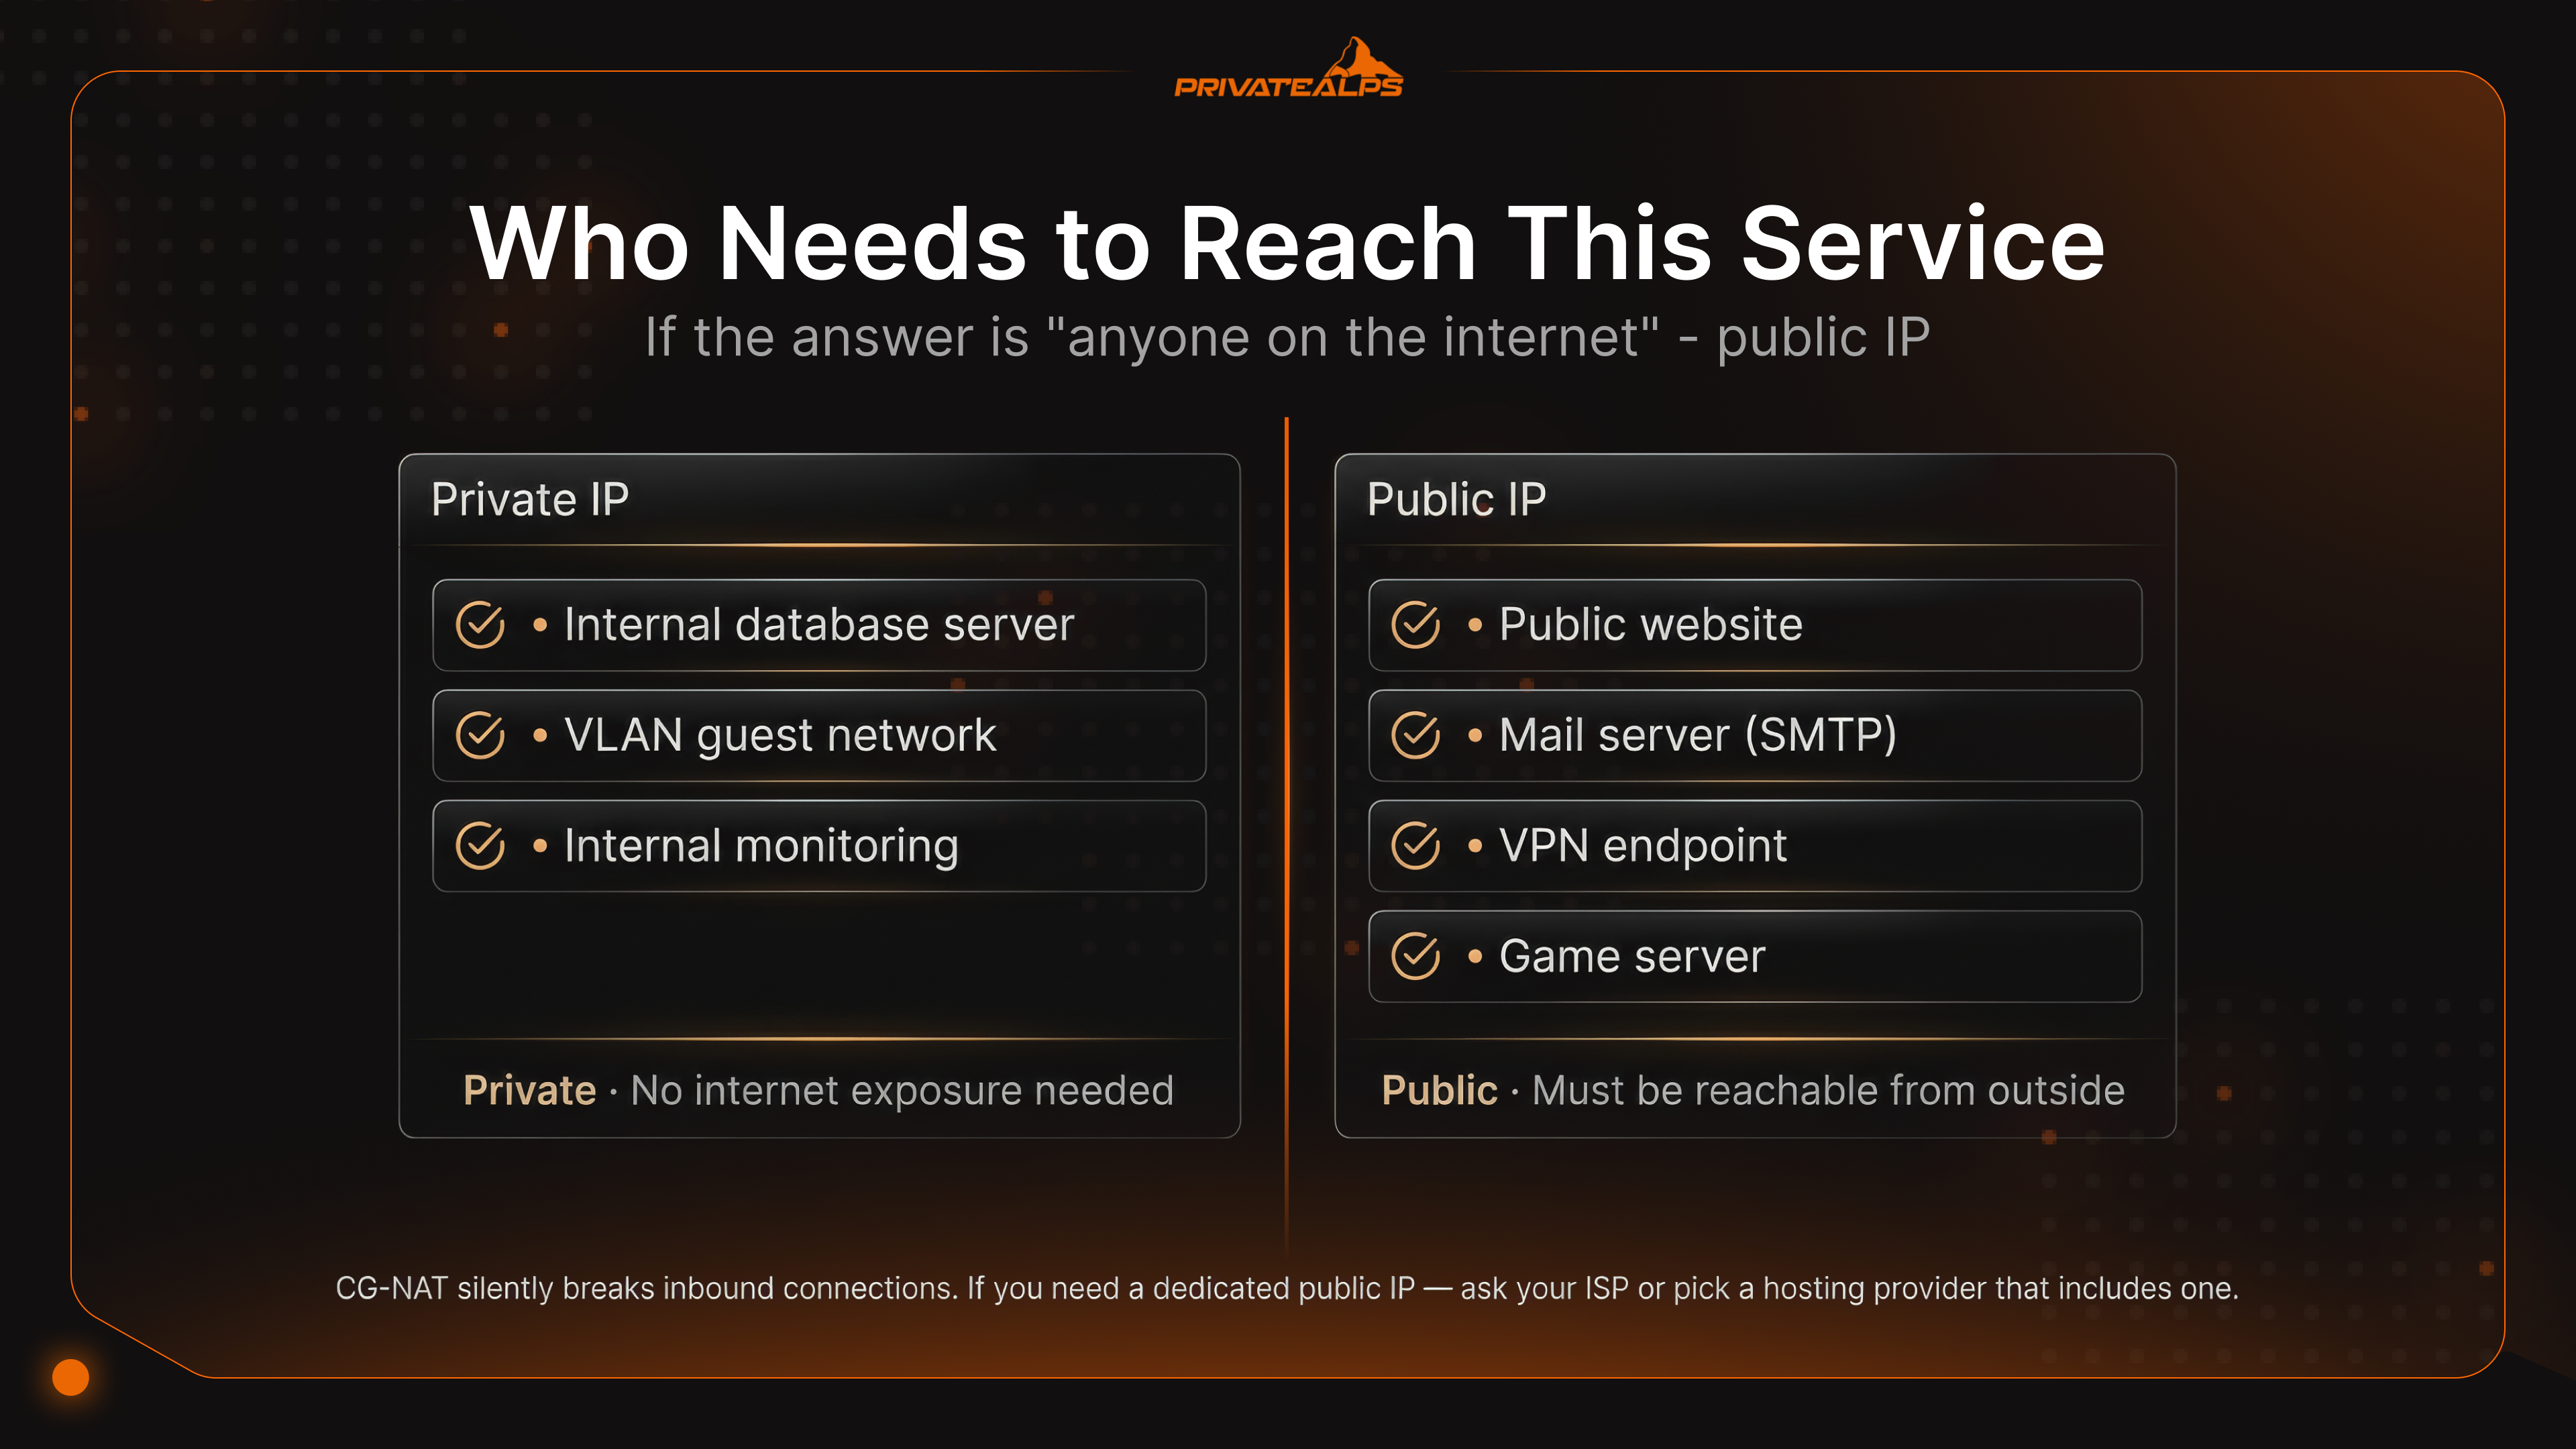
Kung ang sagot ay "mga device lang sa parehong local network" - private IP, tapos na, doon na lang. Kung may external na system na kailangang mag-reach dito nang hindi nagre-request muna - browser na bumibisita sa site mo, client na kumokonekta sa VPN mo, o remote user na nag-a-access ng NAS - kailangang may public IP sa path na iyon.
Decision rule: Ang anumang inbound connection mula sa labas ng local network ay nangangailangan ng public IP, direkta man sa server o sa pamamagitan ng forwarding/proxy layer. Pure LAN traffic: private ang tamang pagpili, at mas secure din ito.
| Use Case | Required IP Type | Why |
|---|---|---|
| Public website / web app | Public IP | Dapat maabot ng external clients |
| Mail server (inbound SMTP) | Dedicated public IP | Naaapektuhan ng IP reputation ang deliverability; hinaharangan ng CG-NAT ang port 25 |
| VPN server (WireGuard, OpenVPN) | Public IP sa VPN endpoint | Kumokonekta ang clients mula sa labas ng network |
| VPN tunnel between offices | Private IPs sa loob, public IP sa tunnel endpoint | Ang endpoint lang ang kailangang may public IP |
| Internal database server | Private IP | Hindi dapat maabot ng internet kailanman |
| VLAN-segmented guest network | Private IP (hiwalay na subnet) | Inihihiwalay ang mga bisita sa corporate LAN |
| Home NAS with remote access | Private IP + port forwarding o reverse proxy | Private sa loob, maaabot mula sa labas sa pamamagitan ng public IP |
| Game server | Mas gusto ang dedicated public IP | Sinisira ng CG-NAT ang UDP port forwarding para sa karamihan ng game protocols |
| Internal monitoring / logging | Private IP | Walang kailangang external exposure |
Sulit banggitin ang hybrid setup na ginagamit ng karamihan ng self-hosted systems: may private IP ang server, may reverse proxy sa harap na may public IP, na humahawak ng TLS at ipinapasa ang requests papasok.
Ginagawa ito ng Nginx, Caddy, at Traefik. Hindi kailanman nakakakuha ng direktang koneksyon mula sa internet ang backend server; galing lang ito sa proxy sa parehong local network. Mas malinis ito mula sa security standpoint, at pinapayagan ka nitong magpatakbo ng maraming serbisyo sa iisang public IP nang walang conflict.
IPv6 and the Future of Public vs. Private Addressing
Binabago ng IPv6 ang sitwasyon ng private vs public IP addresses sa pinaka-pundamental na antas. Hindi nito ginagawang walang saysay ang pagkakaiba, pero tinatanggal nito ang iisang dahilan kung bakit ito umiral. Naubusan ng address ang IPv4. Hindi naubusan ang IPv6. Iba na ang kalkulasyon.
GUA vs. ULA. Gumagamit ang IPv6 ng Global Unicast Addresses (2000::/3) kung saan gagamit sana ang IPv4 ng public IP. Routable ito kahit saan, at ipinamamahagi ng RIRs at ISPs. Pinupunan naman ng Unique Local Addresses (fc00::/7) ang papel ng RFC 1918. Sadyang hindi routable ang mga ito at para sa internal-only na gamit. Dahil ang bawat device sa IPv6 network ay maaaring makatanggap ng GUA nang direkta mula sa ISP prefix ng router, walang teknikal na dahilan para sa NAT. Hindi mo kailangang i-translate ang isang address papunta sa isa pa kung sapat ang address para sa lahat. Nananatili ang ULA dahil sa ibang dahilan: minsan gusto mong manatiling internal ang isang serbisyo dahil iyon ang explicit na policy, hindi lang dahil hinaharangan ito ng NAT nang hindi sinasadya. Mas malinis na i-pin ang internal service sa ULA at magsulat ng firewall rules para dito, kaysa umasang walang butas ang GUA firewall config mo.
Saan na ang adoption. Ipinapakita ng Google's IPv6 Statistics na humigit-kumulang 43% ng mga Google user ang kumokonekta sa pamamagitan ng IPv6 noong early 2025. Lampas 86% ang France. Mahigit 70% ang India at Germany. Nasa 47-50% ang US (Wikipedia, IPv6 deployment). Dual-stack na ang karaniwan: sabay na tumatakbo ang IPv4 at IPv6 sa mga device, at ang Happy Eyeballs (RFC 8305) ang nagpapasya kung alin ang gagamitin para sa isang partikular na koneksyon.
Ang privacy na problemang nilulutas ng RFC 4941. Isa itong bagay na ipinakilala ng IPv6 na hindi kailanman naranasan ng mga gumagamit ng IPv4/NAT: kapag may globally routable na address ang bawat device, ang orihinal na SLAAC method ay naglalagay ng MAC address ng device direkta sa IP. Dahil dito, naging permanenteng hardware-linked identifier ang address, kaya nasusundan ang parehong device sa iba't ibang network at sa iba't ibang session. Inaayos ito ng RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) sa pamamagitan ng pag-generate ng randomized na Interface ID na regular na nagre-rotate, kaya naputol ang koneksyon ng address at ng pisikal na device. Sa IPv4/NAT, walang ganitong problema, dahil lumalabas na galing sa iisang public IP ng router ang lahat ng traffic anuman ang device na nagpadala nito. Naging posible ang pag-track sa bawat device dahil sa IPv6, at ang RFC 4941 ang tumugon dito.
How to Find Your Public and Private IP Address
Dalawang magkahiwalay na lookup ito dahil magkaiba ang dalawang bagay. Galing sa ISP ang public IP mo at nasa router. Galing sa router ang private IP mo at nasa device mo. Nakikita ng website ang una. Hindi nito nakikita ang pangalawa.
Mga paraan ng lookup:
- Public IP (terminal): curl ifconfig.me o curl api.ipify.org. Parehong nagbabalik ng public IP ng router mo
- Public IP (browser): ifconfig.me o ipinfo.io. Ipinapakita rin ang pangalan ng ISP at tinatayang lokasyon
- Private IP (Windows): ipconfig sa Command Prompt, hanapin ang "IPv4 Address" sa active adapter mo
- Private IP (macOS): ifconfig | grep "inet " sa Terminal, o System Settings → Network → connection → Details
- Private IP (Linux): ip addr show o hostname -I
- Private IP (router admin): Mag-log in sa 192.168.0.1 o 192.168.1.1. Nakalista sa DHCP lease table ang bawat device at ang naka-assign nitong address
Private IP (mobile): Settings → Wi-Fi → i-tap ang pangalan ng konektadong network. Lalabas ang IP address sa detail screen
Ano ang aktuwal na nalalaman ng site tungkol sa IP mo: pangalan ng ISP mo, tinatayang lokasyon (ang lungsod o rehiyon kung saan nakarehistro ang imprastraktura ng ISP, madalas ay may 50-100km na pagkakamali), at ang ASN. Iyon ang nasa mga public database. Hindi kasama roon ang home address at pagkakakilanlan mo. Kailangan pa ng legal request sa mismong ISP para sa mga iyon. Kapag kumonekta ka sa VPN, IP at lokasyon ng VPN server ang makikita ng site. Hindi kailanman lumalabas sa router ang private IP mo.
How to Change Your Public or Private IP Address
Pag-aari ng ISP ang public IP mo. Hindi mo ito mababago sa settings menu. Ang mababago ay kung aling IP ang nakikita ng internet kapag lumalabas ang traffic mo, o maaari kang humiling ng ibang assignment direkta sa ISP.
Pagbabago ng public IP mo, mga paraang gumagana:
- VPN: Lumalabas ang traffic mo mula sa IP ng VPN server at hindi sa sarili mo. Pinakamabilis na opsyon, gumagana kahit saan.
- Proxy: Para sa partikular na application traffic lang at hindi sa lahat ng nasa device. Mas magaan.
- Tor: Dumadaan sa maraming relay; ang IP ng exit node ang nakikita ng destinasyon. Mas mabagal, pero mas mahirap i-trace ang routing.
- Modem restart: Sa dynamic IP, maaaring bigyan ng ISP ng ibang lease ang koneksyon kapag nag-reconnect pagkatapos patayin. Hindi ito maaasahan, dahil may ISP na nagbibigay ulit ng parehong address tuwing reconnect.
- Static IP request: Kung kailangan mo ng IP na hindi gumagalaw, makipag-ugnayan sa ISP. Bayad na serbisyo ito sa karamihan ng provider, pero ito lang ang permanenteng solusyon para sa hosting.
Pagbabago ng private IP mo, ayon sa platform:
- Windows: ipconfig /release tapos ipconfig /renew sa elevated na Command Prompt window
- macOS: System Settings → Network → ang adapter → Details → TCP/IP tab → Renew DHCP Lease
- Linux: sudo dhclient -r && sudo dhclient
- Router panel: Mag-log in sa 192.168.0.1 o 192.168.1.1, hanapin ang DHCP reservation o static lease settings, at i-bind ang partikular na address sa MAC ng device. Laging makukuha ng device ang parehong IP mula noon.
Summary
Pag-aari ng local network ang private IPs. Galing ang mga ito sa RFC 1918 blocks, dinadala ng DHCP, at hindi nakikita ng internet. Sabay-sabay na tumatakbo ang parehong range sa milyon-milyong magkakahiwalay na network nang hindi nagbabanggaan. Pag-aari ng internet ang public IPs. Inilalaan ng RIRs, ipinamamahagi ng ISPs, at globally unique. Isang address bawat network na kayang hanapin ng buong internet. Ang NAT, na tumatakbo sa router bilang PAT sa karamihan ng kaso, ang humahawak ng translation sa pagitan ng dalawa. Tinanggal ng IPv6 ang kakulangan sa address na dahilan kung bakit kailangan ang NAT. Nagbibigay ang GUA ng sariling globally reachable na address sa bawat device, pero hinaharap pa rin ng ULA at firewalls ang mga hangganang mahalaga sa seguridad. Dual-stack ang paraan ng pagtakbo ng karamihan ng network ngayon, at mananatili iyon sa mahabang panahon. Handa ka na ba sa Dedicated Public IP na may Buong Inbound Control? Hindi mawawala nang mag-isa ang CG-NAT, shared IPs, at port forwarding na biglang naglalaho sa kung saan sa upstream. Mawawala lang ang mga iyon kapag may dedicated public IP ka na tunay mong kontrolado.
Ang mga VPS at dedicated server plan ng PrivateAlps ay may kasamang dedicated public IP bilang default. Swiss infrastructure, walang CG-NAT sa chain, buong port forwarding, at rDNS na ikaw mismo ang nagko-configure. Sa iyo ang IP, malinaw ang inbound path, at walang tahimik na sumisipsip ng traffic mo sa pagitan mo at ng internet.
FAQ
What Is the Difference Between a Public and Private IP Address?
Local ang private. Ibinibigay ito ng router sa bawat device sa network, gumagana ito nang maayos para sa internal na komunikasyon, at walang paraan ang internet para ma-address ito. Dinadrop ng mga router ang packets na nakatakda sa 192.168.x.x bago pa man makarating ang mga ito. External ang public. Itinatalaga ito ng ISP sa router mo, at ito ang address na ginagamit ng iba pang bahagi ng internet para ipadala pabalik sa iyo ang traffic. Pinagdudugtong ng NAT ang dalawa: nagpapadala ang mga device na may private IP ng traffic sa pamamagitan ng public IP, at inaayos ng router kung aling device ang dapat makatanggap ng bawat response gamit ang port numbers.
Paano Itinatalaga ang Private at Public IP Address?
Galing sa DHCP server na tumatakbo sa router mo ang mga private address. Ganito ang proseso: nagbo-broadcast ang device ng Discover, sumasagot ang router ng Offer, nagpapadala ang device ng Request para kumpirmahin kung aling offer ang gusto nito, at nagpapadala ang router ng Acknowledge para i-lock ang address. Iyan ang DORA. Wala pang isang segundo ang proseso. Galing naman sa ISP ang public address. Sa dynamic account, kinukuha ito mula sa pool at puwedeng magbago. Sa static account, nakalaan na para sa iyo ang address at hindi ito nagbabago. Gagana lang ang paglalagay ng static public IP nang manual sa device kung na-reserve muna ng ISP ang address na iyon para sa account mo.
Puwede bang Magkapareho ng Private IP Address ang Dalawang Device?
Sa magkahiwalay na network, oo, at madalas iyon. Ito mismo ang dahilan kung bakit idinisenyo ang RFC 1918. Puwedeng gamitin ng bahay mo at ng kumpanyang pinapasukan mo ang 192.168.1.50 nang walang problema, dahil hindi nagkakaugnayan ang mga address na iyon sa labas ng kani-kanilang local network. Pero sa iisang network, magdudulot ng ARP table conflict ang duplicate. Parehong magiging unreliable ang connection ng dalawang makina, mabibigla ang mga session, at mas matagal pa ang pag-alam kung alin ang duplicate kaysa dapat.
Mas Secure ba ang Private IP Address kaysa sa Public IP?
Hindi, hindi iyon sapat sa sarili nito. Ibig sabihin ng private IP na walang taong nasa internet ang makakakatok nang direkta sa pinto mo. Hinaharangan ng NAT layer ang lahat ng hindi inimbitahang traffic bago ito makarating sa local network. Mahalaga iyon. Pero isang layer lang ito, hindi kumpletong depensa. Ang attacker na nasa loob na, dahil sa malware, nakompromisong credential, pisikal na access, o rogue device sa network, ay puwedeng gumalaw sa pagitan ng mga makinang may private IP nang walang restriction. Ang totoong segmentation ay nangangailangan ng VLAN, per-subnet na firewall rule, at access control na hindi ipinapalagay na ligtas ang internal traffic dahil lang hindi ito galing sa labas.
Puwede ba Mag-host ng Website sa Private IP Address?
Sa loob ng network, oo. Mula sa internet, hindi. Walang route ang public internet papunta sa 192.168.x.x. Kung susubukan ng bisita mula sa labas ng local network na abutin ang server na may private IP, hindi talaga ito makakarating doon. Para sa anumang kailangang maabot mula sa labas, kailangan mo ng public IP sa daan. Pinakasimpleng opsyon ang port-forwarding rule sa router, na itinuturo ang public port papunta sa private IP at port ng server. Mas malinis na opsyon ang reverse proxy (magaling dito ang Nginx o Traefik), na nasa edge na may public IP, humahawak ng TLS, at ipinapasa ang request papasok. Hindi kailangang direktang malantad sa internet ang backend server.
Ano ang CG-NAT at Paano Ito Nakakaapekto sa Akin?
Ang CG-NAT ay NAT layer na pinapatakbo ng ISP mo sa sarili nilang imprastraktura, bago pa makarating sa home router mo ang traffic. Kumukuha ang router mo ng address mula sa 100.64.0.0/10 (RFC 6598 shared space) sa halip na totoong public IP. Mukhang normal ang lahat hanggang sa subukan mo ang isang bagay na nangangailangan ng inbound connection. Ang port forwarding rule sa router mo? Gumagana lang iyon sa traffic na umaabot sa router, at nahaharang ng ISP-level NAT ang inbound traffic bago pa umabot doon. Ang resulta: sira ang self-hosted na serbisyo, VPN server, remote desktop, at game server, at mahirap i-diagnose ang problema dahil hindi halata ang sanhi. Ang solusyon ay makipag-ugnayan sa ISP mo at humiling ng dedicated public IP. Available ito bilang bayad na add-on sa karamihan ng provider.
Anong Impormasyon ang Makukuha ng Iba mula sa IP Address Mo?
Ang pangalan ng ISP mo, ang autonomous system number (ASN), at ang geographic region, karaniwang ang lungsod o rehiyon kung saan nakarehistro ang imprastraktura ng ISP mo, na puwedeng 50-100km ang layo sa aktwal mong lokasyon. Iyan ang laman ng mga public IP geolocation database. Ang home address mo, pangalan mo, at eksaktong lokasyon mo ay nangangailangan ng pormal na legal na request sa ISP. Pinapalitan ng VPN o proxy ang nakikitang IP ng address ng server, kaya ang nakakakita ay ang lokasyon ng server, hindi ang sa iyo.
Paano Ko Malalaman ang Public IP Address Ko?
Sa browser: ifconfig.me o ipinfo.io. Sa terminal: curl ifconfig.me. Ang lalabas ay ang kasalukuyang public IP ng router mo, hindi ang private address ng device na ginagamit mo para mag-check. Kung naka-VPN ka, ang public IP ng VPN server ang lalabas, hindi ang itinalaga ng ISP mo.
Inaalis ba ng IPv6 ang Pangangailangan sa Private IP Address?
Inaalis nito ang pangangailangan sa NAT. Sapat ang 128-bit addressing para magkaroon ng public address ang bawat device, kaya hindi na kailangan ang workaround. Umiiral pa rin ang Unique Local Addresses (fc00::/7) para sa sinadyang internal-only na gamit, hiwalay sa problema sa dami ng address. Hindi rin nawawala ang security boundary dahil lang nawala ang NAT. Kailangan pa rin ng IPv6 network ng stateful firewall sa perimeter para harangan ang mga hindi hinihinging inbound connection. Ang NAT ang nagba-block sa mga iyon bilang side effect lang, hindi bilang sadyang security mechanism. Kapag inalis ito, kailangan mo ng bagay na sadyang gagawa ng trabahong iyon.
