


VPN vs. Proxy: Ano ang Pagkakaiba?
Hindi naman karaniwang pinaghahambing ang dalawang ito para lang sa saya. Karamihan ng tao ay napupunta rito dahil may nag-trigger ng tanong - na-block sila ng isang streaming service, may kaibigang nagbanggit ng "proxy" nang hindi ipinapaliwanag kung ano iyon, o nag-utos ang trabaho na mag-install ng VPN client ang lahat pero walang nagsabi kung bakit. Ang search na "ano ang VPN vs proxy" ay tina-type sa Google nang daan-daang libong beses kada buwan. Halos kasing-sikat din ang bersyong "ano ang proxy vs VPN". Iisa ang tanong, magkaiba lang ang ayos ng salita.
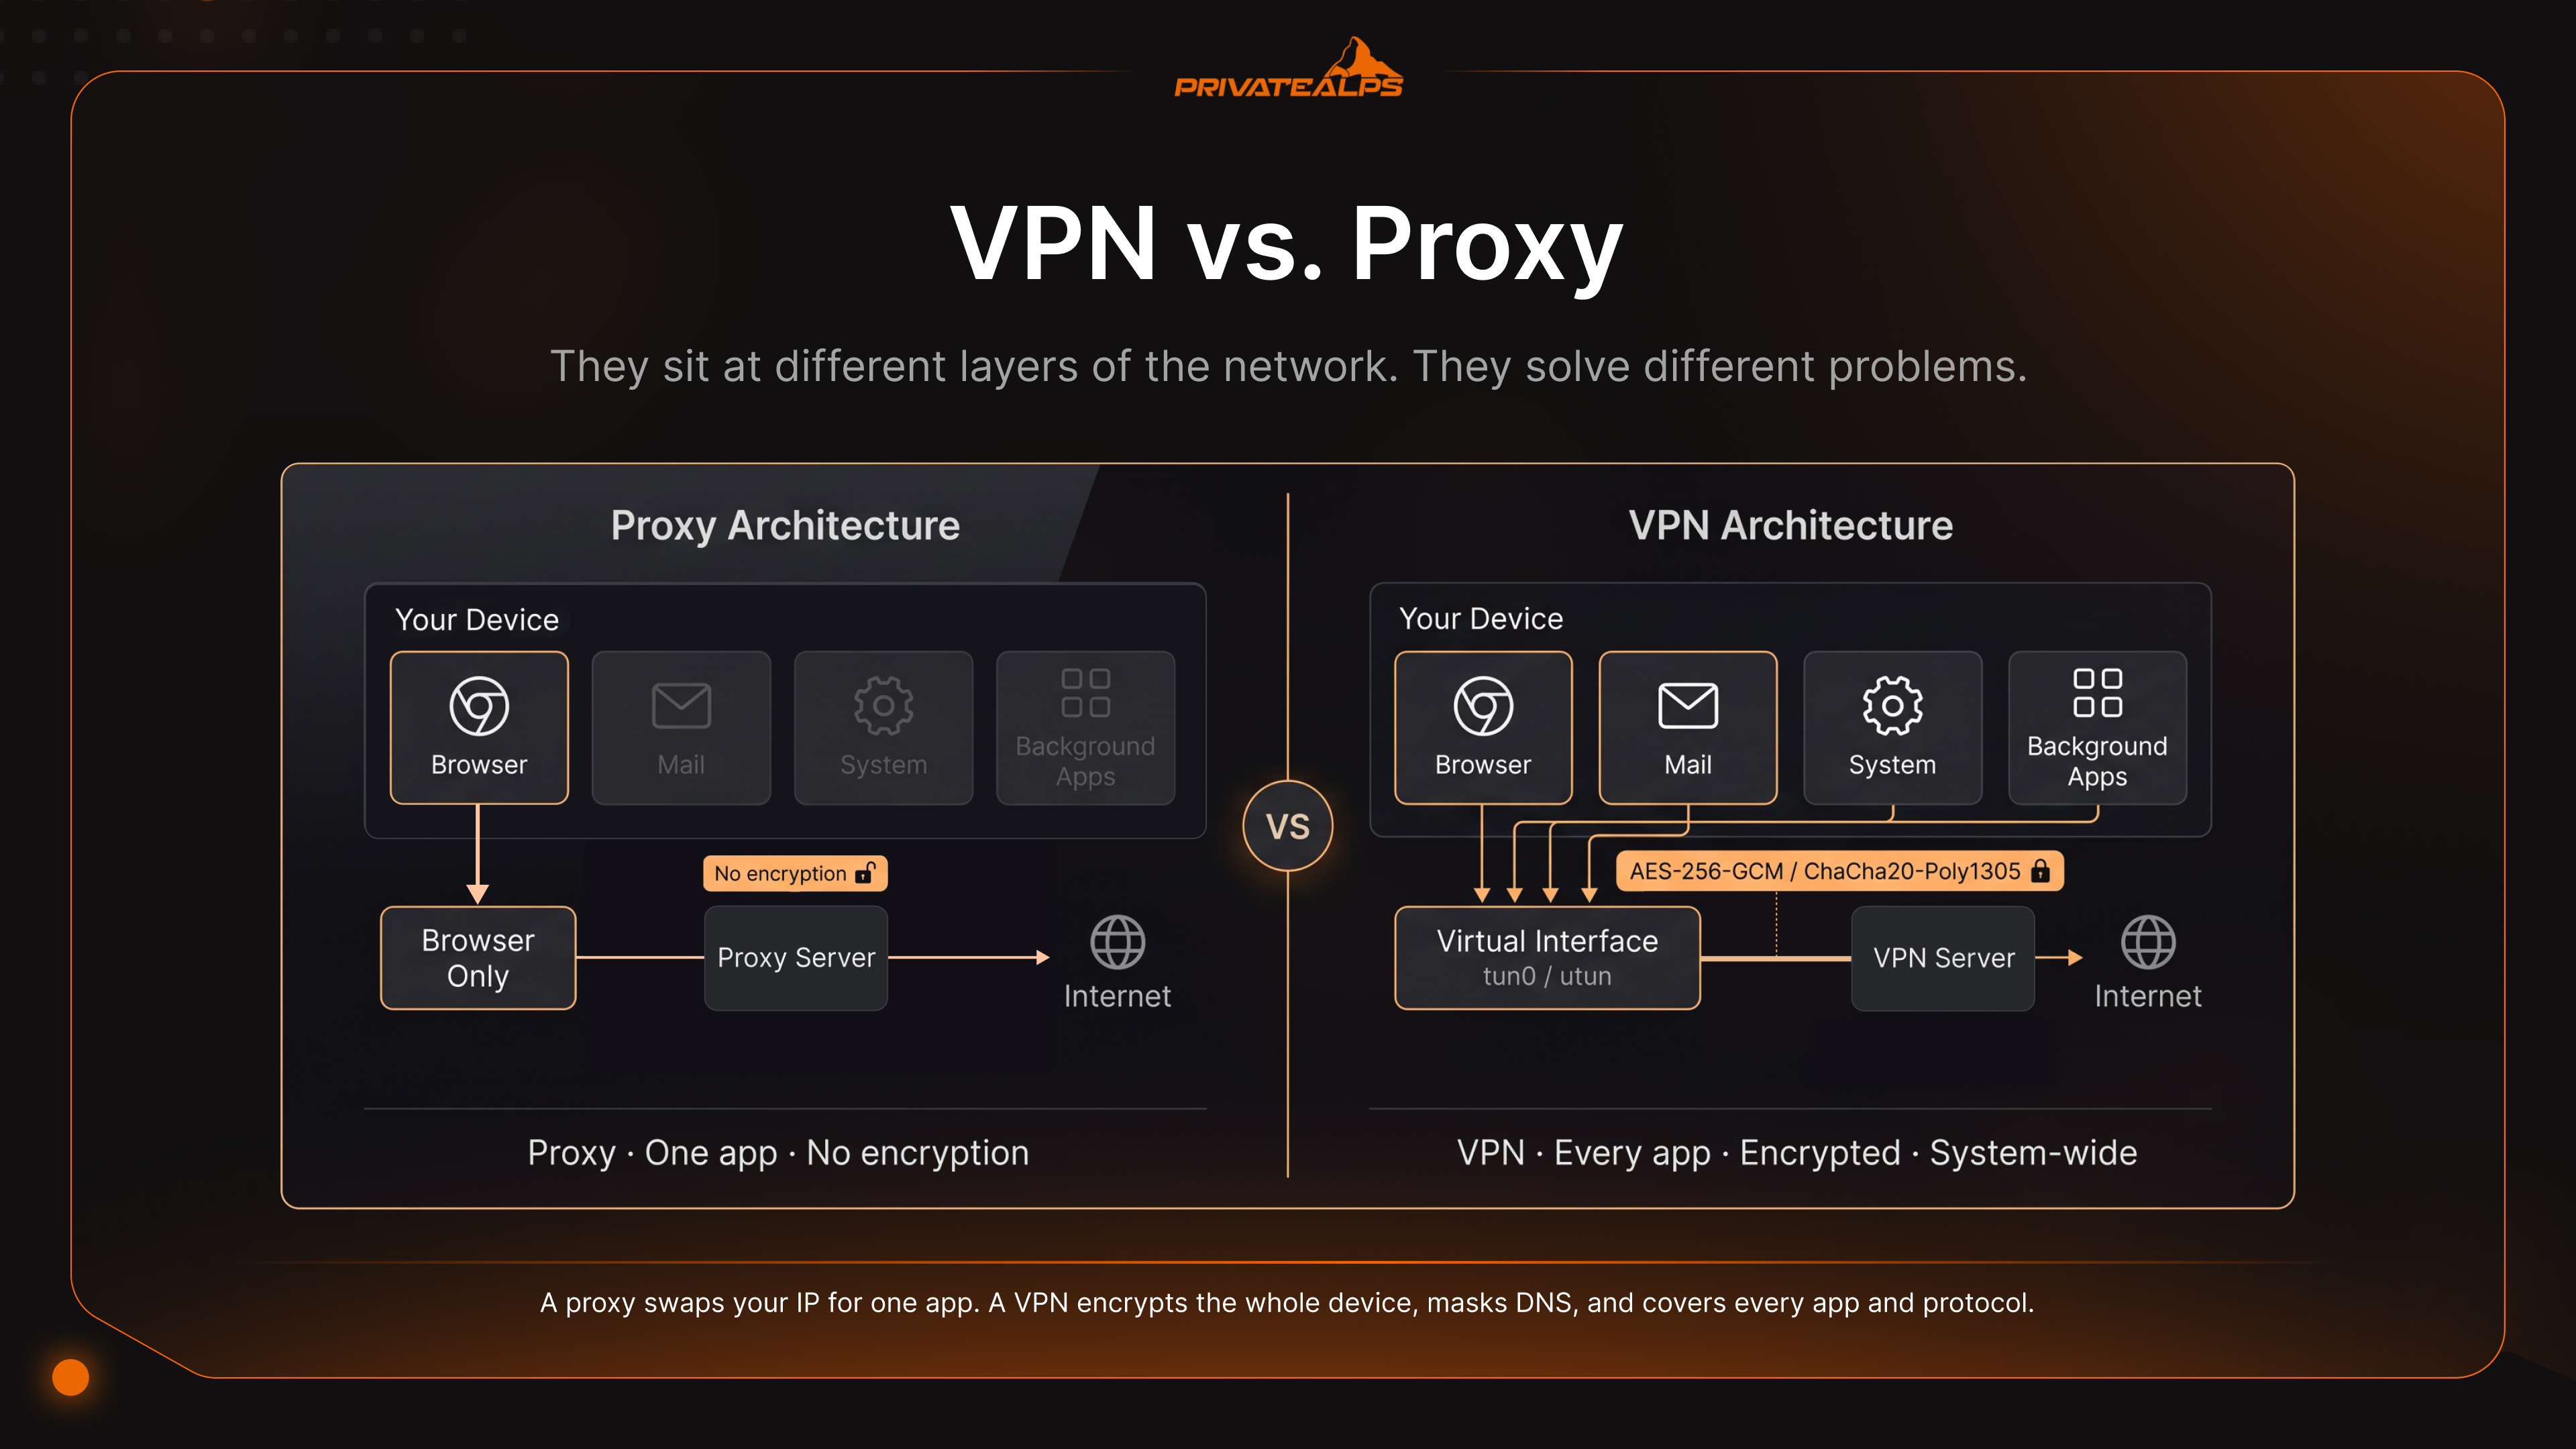
At may medyo nakakalitong bahagi sa kung paano isinusulat ang paksang ito. Maraming artikulo ang tinatrato ang dalawa bilang magkapalit na tool na magkaiba lang ng presyo. Hindi sila magkapareho. Nasa magkaibang layer sila ng network. Magkaiba ang problemang nilulutas nila. Kapag itinuring mong iisa ang dalawa, maaari kang magbayad buwan-buwan para sa "privacy" na hindi naman talaga umiiral.
Malaki ang market, kaya nagulo ang marketing. Umabot sa USD 88.96 billion noong 2025 ang global VPN business at inaasahang aabot sa USD 534.22 billion pagsapit ng 2034. Tumulak ito dahil sa remote work. Ang surveillance pressure ang nagtulak pa nang lalo. Ang mga proxy naman ay tahimik na nagpapatakbo ng SEO tools, scrapers, at corporate firewalls - ibang audience, mas kaunting billboard.
Kaya hinahati ng gabay na ito ang mga bagay sa paraang iisipin ng isang network engineer, habang nagkakape, at hindi sa paraang gagawin ng isang affiliate page. OSI layers. Ano ang na-encrypt at ano ang hindi. Paano talaga gumagana ang detection. Ano ang hindi kayang ayusin ng bawat tool gaano man kamahal ang bayaran mo.
AI Summary
Sa maikling bersyon: ang proxy ay gumagana sa application layer (OSI Layer 7) at inire-reroute ang traffic ng isang app sa isang pagkakataon, kadalasan ay browser. Hindi ito nag-e-encrypt ng kahit ano mag-isa. Ang VPN ay mas malalim, nasa Layers 2-3, nag-e-encrypt ng bawat packet sa OS level gamit ang ChaCha20-Poly1305 (WireGuard) o AES-256-GCM (OpenVPN), at dinadaan ang buong device sa isang virtual interface. Mas mabilis ang proxy dahil nilalaktawan nito ang math. Mas ligtas ang VPN dahil ginagawa nito ang math.
- OSI layer: Proxy = Layer 7 (isang app). VPN = Layers 2-3 (buong device).
- Encryption: Proxy = walang built-in. VPN = ChaCha20-Poly1305 o AES-256-GCM.
- Bilis: Halos walang nawawala sa proxy. Ang WireGuard ay kumukuha ng mga 4-15% sa mabilis na link. Ang OpenVPN/TCP ay maaaring kumain ng 40-50%.
- Kill switch: VPN lang. Pinuputol ang lahat sa sandaling bumagsak ang tunnel.
- DNS protection: Tinutunnel ng VPN ang mga query. Ang HTTPS proxies ay nagla-leak ng hostname sa pamamagitan ng SNI bago pa mag-load ang page.
- Panganib ng libreng proxy/VPN: Natuklasan ng ICSI/CSIRO na 67% ng libreng Android VPN apps ay may naka-embed na third-party tracking libraries at 84% ang nag-leak ng traffic.
- Ang hindi naaayos ng alinman: Browser fingerprinting, cookies, o anumang account na naka-login ka.
Ano ang Proxy Server?
Ang proxy server ay isang middleman. Kumukuha ito ng traffic mula sa isang application - kadalasan ay browser - at ipinapasa ito sa destination, habang pinapalitan ang IP mo ng sarili nitong IP. Iyon lang ang trabaho nito. Gumagana ito sa application layer (OSI Layer 7). Hindi ito nag-e-encrypt ng kahit ano maliban kung ang site na binibisita mo ay gumagamit na ng TLS. Ang kaya lang nitong hawakan ay ang app na itinuro mo rito. Ang iba pang nasa makina mo ay patuloy na makikipag-usap sa internet gaya ng dati.
| Uri ng Proxy | Paano Ito Gumagana | Karaniwang Gamit |
|---|---|---|
| HTTP proxy | Ipinapasa ang plaintext HTTP requests sa Layer 7 | Internal corporate web filtering, caching |
| HTTPS proxy | Tinutunnel ang TLS via CONNECT; binabasa ang SNI pero hindi ang payload | Pag-browse sa mga site na protektado ng TLS |
| SOCKS5 proxy | Layer-5 relay; protocol-agnostic, sumusuporta sa UDP | Torrenting, gaming, pangkalahatang TCP/UDP tunneling |
| Transparent proxy | Hinaharang ang traffic nang walang client config | ISP-level caching, school/library filtering |
| Residential proxy | Dinadaan ang traffic sa mga totoong consumer IP (kadalasan ay IoT devices) | Sneaker bots, ad verification, SEO scraping |
May isang bagay na madalas nakakalito sa mga tao. Inaakala nilang tinatago ng HTTPS proxy ang mga site na binibisita nila. Hindi ito totoo. Lumalabas ang hostname nang plaintext sa pamamagitan ng TLS Server Name Indication (SNI) field habang nasa handshake, bago pa mangyari ang anumang encryption. Nakikita ito ng ISP mo. Nakikita rin ito ng sinumang nasa pagitan mo at ng proxy. Hindi nila mabasa ang page, pero nababasa nila ang address bar - na kadalasan ay ang bahaging akala ng mga tao na tinatago nila.
Ang DNS naman ay isa pang tahimik na leak. Halos hindi hinahawakan ng mga proxy ang DNS, kaya patuloy na nagtatanong ang operating system mo sa DNS resolver ng ISP mo, "hoy, nasaan ang domain na ito?" Sapat na ang tanong na iyon para ikuwento ang buong nangyayari. At hindi naman magiliw ang ecosystem ng libreng proxy, sa banayad na pagsasabi. Sa isang pag-aaral ng CSIRO sa mga Android app sa larangang ito, 16% ang nag-deploy ng non-transparent proxies na nag-i-inject ng JavaScript sa traffic ng user para sa advertising at tracking, at 67% ang may naka-embed na third-party tracking libraries. Bihirang libre ang libre sa mga ganito. Ikaw ang produkto.
Ano ang VPN?
Ang VPN - Virtual Private Network - ay binabalot ang buong device mo sa isang encrypted tunnel at ipinapadala ang bawat packet doon. Bawat app. Bawat serbisyong tumatakbo sa background. Ang browser, ang mail client, at ang mga tahimik na system update na nangyayari kapag hindi ka nakatingin. Walang kailangang i-configure kada app. Ibinibigay lang ng operating system ang traffic sa isang virtual interface, at ang VPN client na ang bahala roon.
Mas mahigpit ang plumbing kaysa sa inaasahan ng marami. Kapag pinindot mo ang connect, nagsasagawa ang client at server ng cryptographic handshake - gumagamit ang WireGuard ng Noise na may Curve25519 key exchange, habang ang OpenVPN ay nagsasagawa ng TLS handshake (TLS 1.2 o 1.3, depende sa build na gamit mo) para magkasundo sa session keys. Pagkatapos, gagawa ang client ng virtual network interface - tun0 sa Linux, utun sa macOS - at magsisimulang itulak ng routing table ang lahat papasok dito. Bawat packet ay ie-encapsulate, ie-encrypt, at ipapadala sa server. Dine-decrypt ito ng server, ipinapasa, at ibinabalik ang sagot. Ang sinumang nakikinig sa wire ay makakakita lang ng mga encrypted blob na palipat-lipat. Ipinapaliwanag ng WireGuard whitepaper ang mga detalye kung gusto mo ang pinakaopisyal na bersyon.
May dalawang feature na naghihiwalay sa tunay na VPN sa VPN na pampa-marketing lang. Ang kill switch ay isang firewall rule na humaharang sa bawat byte sa sandaling bumagsak ang tunnel - nag-crash ang server, nawalan ng Wi-Fi, na-suspend ang laptop, o kahit ano pa. Walang nalilikhang leak ng totoong IP mo habang sinusubukang mag-reconnect ng client. Ang DNS leak protection naman ang pangalawa. Itinutulak nito ang DNS queries sa encrypted tunnel papunta sa sariling resolver ng VPN, kaya hindi mabubuo ng ISP mo ang browsing mo mula sa mga lookup. Kung wala ang dalawang ito, proxy na may dagdag na hakbang at mas mataas na buwanang bayarin ang makukuha mo.
VPN vs. Proxy: Mga Pangunahing Technical na Pagkakaiba
Nasa tatlong bagay ang pagkakaiba ng proxy server vs. VPN: gaano karami ng traffic mo ang na-e-encrypt, gaano karami ang sakop, at gaano ka kadaling mahanap. Pinapalitan ng proxy ang IP mo para sa isang app. Ine-encrypt ng VPN ang buong device, tinatakpan ang DNS, hinaharangan ang WebRTC leaks, at - kapag may tamang obfuscation layer - mukhang hindi matutukoy mula sa taong nagbabasa ng balita sa HTTPS.
| Aspeto | Proxy | VPN |
|---|---|---|
| Traffic encryption | Wala (SOCKS5/HTTP); TLS lang kung HTTPS ang site | Buong payload encryption (ChaCha20-Poly1305 o AES-256-GCM) |
| Saklaw ng traffic | Per-application lang | Buong OS, lahat ng app at protocol |
| IP masking | Oo, para sa naka-configure na app | Oo, buong system |
| DNS protection | Wala - ginagamit ng OS ang ISP resolver | Oo - tinutunnel ang DNS sa VPN |
| Kill switch | Wala | Oo (firewall-level fail-closed) |
| WebRTC leak protection | Wala | Oo (kapag tama ang pagkaka-configure) |
| Speed overhead | Halos wala (1-3%) | 4-50% depende sa protocol |
| MITM protection sa public Wi-Fi | Wala | Oo |
| Detection resistance | Mababa - mabilis na nate-flag ng IP reputation databases | Mataas kapag may obfuscation (Shadowsocks, Obfs4, VLESS) |
| Audit availability | Halos hindi kailanman | Mga kilalang provider: Big 4 audits |
| Jurisdiction transparency | Kadalasang malabo | Nakadeklarang legal entity at bansa |
| Karaniwang gastos | Libre hanggang $1-5/IP/buwan | $3-12/buwan para sa consumer; self-hosted mula $5 |
Dito talaga naghihiwalay ang dalawa sa detection resistance. Ang bukas at walang authentication na SOCKS5 proxy ay isang liability - kahit sino na makakita ng IP at port ay maaaring ipadaan ang sarili nilang traffic dito, at ibinabalik pa ng transparent setups ang orihinal na IP sa HTTP headers. Ibang laro ang nilalaro ng VPN obfuscation protocols. Binabalot ng Shadowsocks, Obfs4, at V2Ray/VLESS ang tunnel kaya ang nakikita ng deep packet inspection ay mukhang ordinaryong HTTPS. Kaya nangingibabaw ang mga protocol na ito sa mga bansang aktibong humaharang sa VPN traffic, at kaya unang nahuhuli ang mga proxy - dahil sa predictable na headers at kilalang IP ranges nila.
Proxy vs. VPN Speed Comparison
Mas mabilis ang proxy kaysa VPN, at simple lang ang dahilan: nilalaktawan nito ang encryption. Walang cipher, walang encapsulation, walang header overhead. Ginagawa ng VPN ang lahat ng iyon sa bawat packet, kaya mabilis itong nag-iipon kapag malaki na ang throughput na itinutulak mo.
| Solusyon | Encryption Overhead | Epekto sa Latency | Pinakamainam na Sitwasyon |
|---|---|---|---|
| HTTP/SOCKS5 proxy | Wala | +5-15 ms (isang dagdag na hop) | High-volume scraping, geo-QA testing |
| WireGuard VPN | Mababa (kernel-space ChaCha20) | +10-20 ms; 4-15% throughput loss | Pangkalahatang privacy sa mabilis na koneksyon |
| OpenVPN/UDP | Katamtaman (userspace AES) | +20-40 ms; 20-35% throughput loss | Mga deployment na compatibility muna ang inuuna |
| OpenVPN/TCP | Mataas (TCP-over-TCP meltdown) | +50-100 ms; 40-50% throughput loss | Huling opsyon lang para sa firewall bypass |
| Tor | Napakataas (3-hop onion routing) | +200-1000 ms; 80-95% throughput loss | Anonymity kaysa bilis |
Hindi teoretikal ang mga numero. Isang peer-reviewed benchmark ang nagsukat ng 210.64 Mbps TCP throughput para sa WireGuard laban sa 110.34 Mbps para sa OpenVPN sa parehong VMware environment - halos doble. Sa 1 Gbps na linya, ipinapakita ng independent tests na halos 4× ang bilis ng WireGuard kumpara sa OpenVPN sa iba't ibang lokasyon. May partikular na pangalan ang problema sa OpenVPN/TCP: TCP-over-TCP meltdown. Kapag ang TCP ay tinunnel sa loob ng isa pang TCP connection, may sariling retransmission timers ang dalawang layer. Isang nawalang packet lang ay nagpapa-retransmit sa dalawang layer. Tumataas ang latency, bumabagsak ang throughput, at nilalamon ng sistema ang sarili nito.
Natatakpan ng mabagal na koneksyon ang lahat ng ito. Kung ang bottleneck mo ay 30 Mbps na DSL line, parang walang cipher overhead ng VPN. Sa 1 Gbps na fiber link, mararamdaman mo ito. Kaya kung ang trabaho ay ang pag-ikot ng residential IPs para mag-crawl ng pricing pages - at hindi kasama ang encryption sa threat model - ang proxy ang halatang pagpipilian.
VPN vs. Proxy: Paghahambing sa Privacy
Ang paghahambing ng VPN vs proxy sa privacy ay umiikot sa isang bagay: itinatago ng proxy ang IP mo sa site na binibisita mo, samantalang itinatago rin ng VPN ang traffic mo sa ISP mo at sa local network. Ang iba pa rito ay nakadepende sa logging policy, jurisdiction, at kung ano na ang alam ng kalaban (adversary) tungkol sa iyo bago ka pa nagsimula.
| Banta | Proxy | VPN | Hindi Nasosolusyunan |
|---|---|---|---|
| Nakikita ng ISP ang mga binisitang domain | Nakalantad sa pamamagitan ng DNS + SNI | Naka-encrypt | - |
| Nakikita ng ISP ang laman ng traffic | Plaintext sa HTTP; ligtas lang sa HTTPS | Laging naka-encrypt | - |
| MITM sa public Wi-Fi | Vulnerable | Protektado | - |
| Exposure ng DNS query | Gumagamit ng resolver ng ISP | Dumadaan sa tunnel | - |
| Browser fingerprinting | - | - | Canvas, fonts, WebGL ang nagkikilala sa iyo |
| Cookie tracking | - | - | Nananatili sa iba't ibang session |
| Identity ng naka-login na account | - | - | Nakikilala ka pa rin ng Google kahit ano pang IP |
Dito nagpapatunay o nabubuwag ang mga claim tungkol sa privacy: sa audit. Nagbabayad ang mga seryosong VPN provider sa mga independent na kompanya (Deloitte, KPMG, Cure53, PwC, Securitum) para suriin ang server configuration, employee access policy, at incident log nila. Naaudit na ng Deloitte ang NordVPN nang anim na beses hanggang late 2025. Huling in-audit ng KPMG ang ExpressVPN noong Pebrero 2025, habang hiwalay namang sinuri ng Cure53 ang Lightway protocol. Ang Cure53 din ang humahawak sa Mullvad at Proton VPN. Wala talagang katulad nito ang commercial na merkado ng proxy. Walang transparency report na sulit basahin at walang totoong audit. Sa parehong pananaliksik ng CSIRO tungkol sa mga libreng Android VPN app, natuklasang 84% ang nag-leak ng traffic at 18% ay walang encryption kahit ano pa ang sinasabi ng listing nila sa app store.
Mas mahalaga ang jurisdiction kaysa sa inaakala ng marami. Nasa ilalim ng batas ng isang bansa ang bawat VPN provider. Maaaring tamaan ng National Security Letter at gag order ang provider na nakabase sa US. Ang provider sa Switzerland naman ay sakop ng Federal Act on the Surveillance of Post and Telecommunications (BÜPF), na nagpapahintulot lang ng targeted disclosure sa ilalim ng court order. Mas makitid ito kaysa sa bulk retention ng EU o US, pero hindi ibig sabihin na wala na itong epekto. At hindi rin naaayos ng alinman sa dalawa ang persistent na identity. Kapag nag-log in ka sa Gmail sa kahit anong VPN, nakikilala ka pa rin ng Google. Halos hindi rin nagbabago ang browser fingerprint mo (canvas, fonts, WebGL) kapag nagbago ang IP mo.
Kailan Gagamit ng Proxy vs. VPN
Gumamit ng proxy kapag kailangan mo ng malakihang IP rotation at hindi mahalaga ang encryption sa gawaing iyon. Gumamit ng VPN kapag kailangan mong protektahan ang data habang ipinapadala ito o ilayo ang aktibidad mo sa ISP. Ito ang pinakabuod. Ang iba ay detalye na lang.
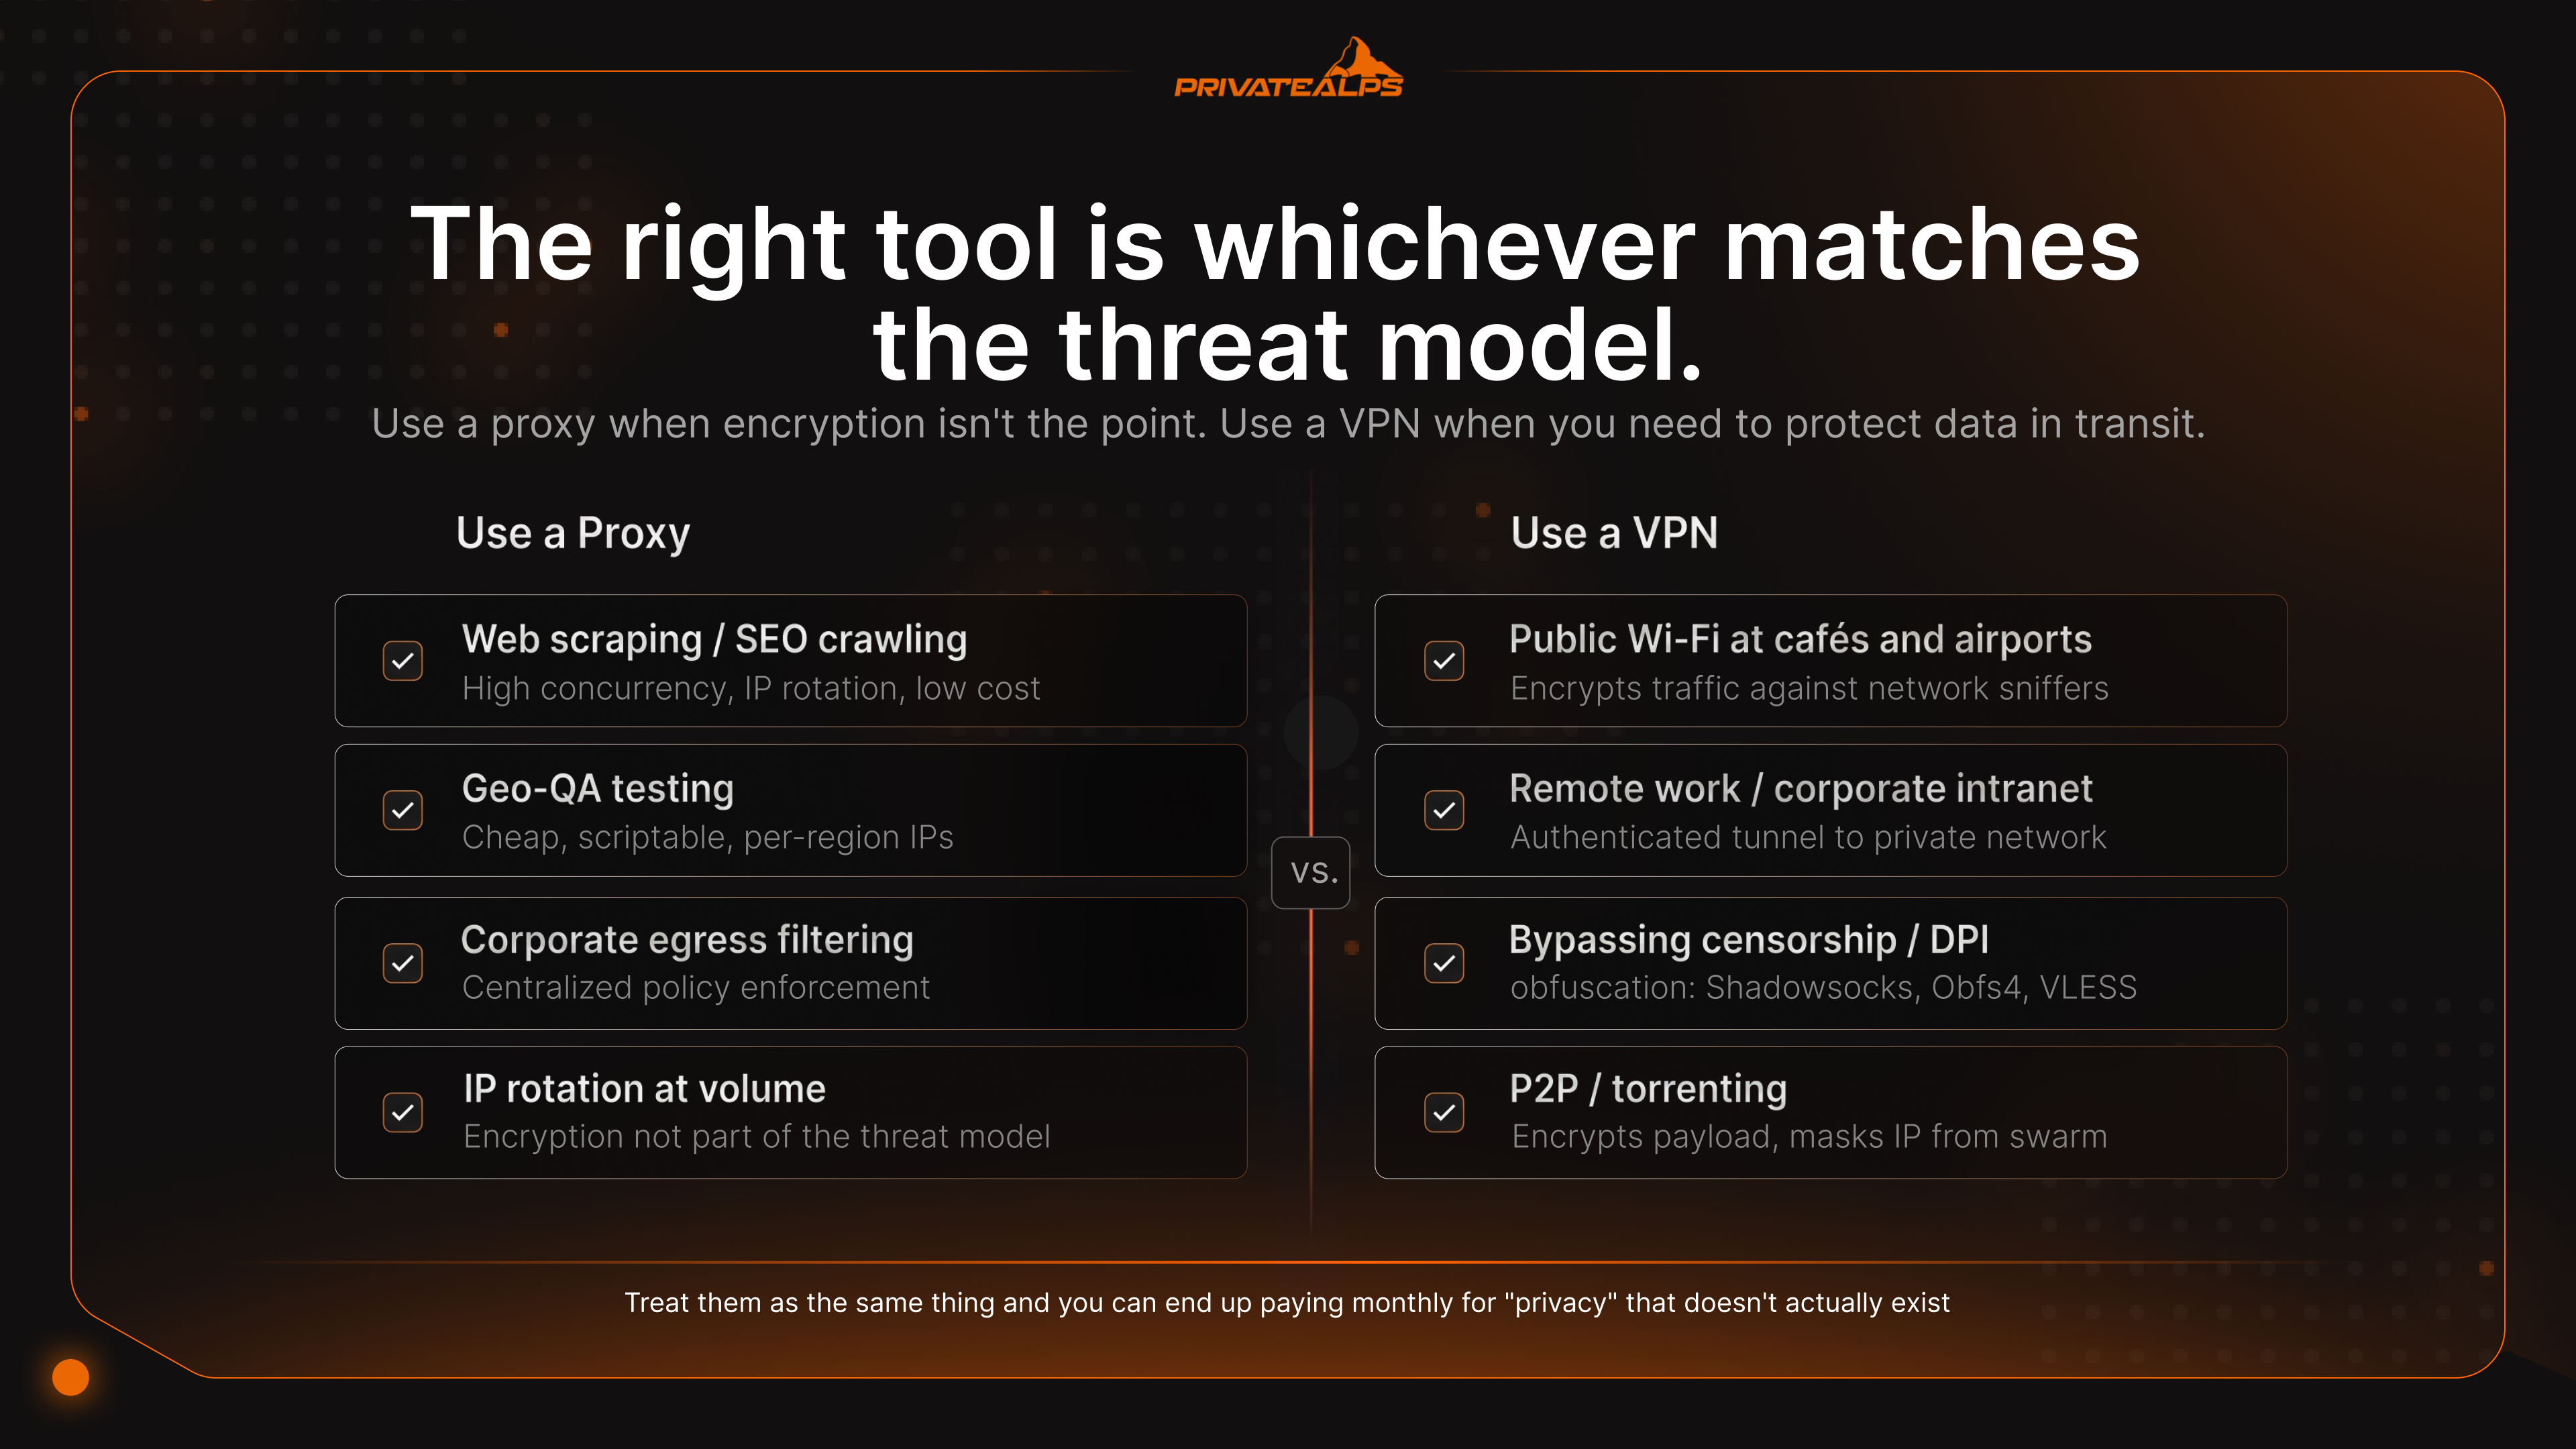
| Sitwasyon | Inirerekomendang Tool | Bakit | Hindi Nito Nasosolusyunan |
|---|---|---|---|
| Public Wi-Fi sa café o airport | VPN | Nag-e-encrypt ng traffic laban sa network sniffer | Phishing, malicious na download |
| Remote work / corporate intranet | VPN | Nagbibigay ng authenticated na tunnel papunta sa private network | Compromised na endpoint |
| Web scraping / SEO crawling | Rotating proxy pool | Mataas na concurrency, IP rotation, mababang gastos | Site fingerprinting, JS challenge |
| Geo-restriction sa streaming | VPN (residential o streaming-optimized) | Mas nalulusutan ang IP reputation check kaysa sa proxy | Account-level na geo-lock |
| Pag-bypass sa state censorship / DPI | VPN na may obfuscation (Shadowsocks, Obfs4, VLESS) | Dinadisguise ang tunnel bilang HTTPS | Targeted na endpoint surveillance |
| P2P / torrenting | VPN na may kill switch | Nag-e-encrypt ng payload, tinatago ang IP sa swarm | Malicious na peer, copyright troll |
| Developer/sysadmin sa hindi pinagkakatiwalaang network | VPN | Pinoprotektahan ang SSH/RDP session at API token | Compromised na credential |
| Geo-QA testing (ads, pricing) | Proxy | Mura, scriptable, may IP kada rehiyon | Behavior ng naka-login na user |
| Self-hosted na private infrastructure | Self-hosted na WireGuard VPN | Inaalis ang variable ng pagtitiwala sa provider | Compromised na server |
| Enterprise web filtering / egress | Forward proxy (Squid, Zscaler) | Centralized na policy enforcement, content inspection | Encrypted na exfiltration sa pamamagitan ng DoH |
Magkakaroon ng sarili nitong arms race ang streaming detection. Umaasa ang Netflix, BBC iPlayer, at iba pa sa mga IP reputation database, gaya ng MaxMind GeoIP2 at IPQualityScore, na nagla-label ng bawat IP bilang residential, business, hosting, o VPN. Kadalasan, nasa hosting range ang mga commercial na proxy. Agad itong nahuhuli ng mga database. Ang mga VPN provider na may residential o streaming-optimized na server pool ay umuupa ng IP mula sa consumer ISP at nagro-rotate sa mga ito, kaya mas madalas makalusot ang VPN traffic kaysa sa proxy, na kadalasang sinasalubong ng mensaheng “hindi available ang title na ito sa rehiyon mo.”
VPN Detection vs. Proxy Detection: Paano Sila Pinag-iiba ng mga Serbisyo
Ikinukumpara ng mga detection system ang koneksyon mo sa limang fingerprint: ASN reputation, TLS hash, DNS consistency, header leakage, at packet timing. Mas madalas bumagsak ang proxy sa mga check na ito dahil mas simple ang signature nila at mas madaling i-enumerate. Mas matagal nakakaligtas ang VPN dahil mas kaunti ang puwedeng kapitan.
| Paraan ng Detection | Vulnerable ba ang Proxy? | Vulnerable ba ang VPN? | Solusyon sa Bypass |
|---|---|---|---|
| ASN / IP reputation (MaxMind, IPQS) | Oo - namamarkahan ang hosting ASN | Bahagya - namamarkahan ang kilalang VPN range | Residential IP o bagong subnet |
| TLS fingerprinting (JA3/JA3S hash) | Oo - nalalantad ng HTTP proxy ang client TLS | Bahagya - may natatanging JA3 ang ilang VPN client | uTLS, browser-matched na fingerprint |
| DNS mismatch (IP region ≠ DNS region) | Oo - tumutulo ang OS DNS | Hindi - pinipigilan ng tunneled DNS ang mismatch | DNS-over-VPN |
| HTTP header leakage (X-Forwarded-For) | Oo - inilalantad ng transparent proxy ang orihinal na IP | Hindi - muling binubuo ang header sa exit | Gumamit lang ng anonymous-elite proxy |
| Deep Packet Inspection (DPI) | Oo - madaling matukoy ang plain na proxy traffic | Bahagya - natutukoy ang karaniwang VPN protocol | Obfuscation: Shadowsocks, Obfs4, VLESS |
Bakit mas mabilis mahuli ang proxy? Mas maraming metadata ang nalalabas sa kanila. Nakatala na ang mga IP range nila. Natatangi ang kanilang TLS handshake. Tahimik na nakalagay sa HTTP header ang orihinal na IP kapag naka-transparent mode. Mas tahimik ang VPN: ang nakikita ng DPI sa VPN traffic ay mga encrypted na blob, hindi mga protocol field na puwedeng i-fingerprint. Tinatapos ng obfuscation ang anumang natitira. Ang Shadowsocks, na malawakang ginagamit sa mainland China, at ang V2Ray/VLESS ay ginagawang statistically na hindi matukoy ang tunnel sa HTTPS. Ang censorship infrastructure na humaharang sa karaniwang VPN protocol ay hindi kayang ihiwalay ang mga ito sa regular na web traffic.
Puwede Bang Gamitin nang Sabay ang VPN at Proxy?
Puwede - at lehitimong setup ito para sa ilang partikular na gawain, pero may dala itong DNS complexity, kaya karamihan ng tao ay hindi na dapat mag-abala. Mas maraming nagle-leak ang maling pagkakaayos na chain kaysa sa iisang tunnel na maayos ang setup.
Browser SOCKS5 + OS-level VPN. Magpatakbo ng VPN sa system level, saka itutok ang Firefox o Chrome sa SOCKS5 proxy. Lalabas ang browser traffic sa pamamagitan ng IP ng proxy. Ang lahat ng iba pa, gaya ng mail, system service, at background app, ay dadaan sa VPN. May isang detalyeng halos walang nagbabanggit: i-on ang network.proxy.socks_remote_dns sa Firefox, dahil kung hindi, lalampas ang DNS query sa proxy at tutulo sa VPN, na magiging regional mismatch na agad mapupulot ng fingerprinting tool.
VPN-to-proxy chain. Kumonekta muna sa VPN, saka ipadaan ang browser traffic sa proxy sa exit side. Makikita ng destinasyon ang IP ng proxy. Makikita ng VPN provider na konektado ka sa proxy, pero hindi nila mababasa ang anumang dumaan dito. Karaniwan ito sa scraping na nangangailangan ng encryption at residential IP rotation nang sabay.
Proxy-to-VPN sa corporate egress. Ginagawa ito ng mga enterprise nang tuloy-tuloy. Dumadaan ang outbound traffic sa forward proxy (Squid, Zscaler) para sa content inspection at policy enforcement, at ang mismong proxy ay kumokonekta sa VPN para sa branch-to-headquarters tunneling. Pamantayang arkitektura ito sa anumang regulated na industriya.
Tor over VPN ang pinakamataas na bersyon para sa privacy: VPN muna, saka Tor sa ibabaw. Bumababa ng 80% o higit pa ang throughput. Pero malaki ang itinataas nito sa anonymity.
Buod
Ang pangunahing pagkakaiba sa anumang paghahambing ng VPN vs proxy: binabago ng proxy ang IP mo para sa isang application; ine-encrypt at dinadaanan ng VPN ang lahat ng ipinapadala ng device mo. Piliin ang proxy kapag geo-restriction o IP-based rate limiting sa iisang app ang banta at hindi encryption ang pinakamahalaga. Piliin ang VPN kapag kailangan mo ng privacy laban sa ISP mo, kaligtasan sa hindi mapagkakatiwalaang network, o proteksyon sa bawat app sa system. Hindi pa rin nasosolusyunan ng pagkakaiba ng proxy at VPN ang anonymity: sinusundan ka pa rin ng fingerprinting, cookies, at account login kahit magpalit ka ng IP. Ang iisang structural na pagbabago na tunay na nakakatulong ay ang pag-self-host ng VPN mo sa imprastrakturang ikaw ang may kontrol. Ang mga provider gaya ng PrivateAlps ay tinatanggal nang tuluyan ang variable ng third-party na pagtitiwala sa chain.
Magpatakbo ng Sarili Mong VPN sa Swiss Infrastructure
Binabago ng self-hosting ang kalkulasyon. Ikaw na mismo ang provider mo. Ang tanging log na umiiral ay ang mga isinulat mo. Walang third party na masasampahan ng subpoena para sa traffic na hindi naman nila nakita. Nag-aalok ang PrivateAlps ng OpenVPN service na naka-host sa mga Swiss data center. Kasama rito ang AES-256 encryption, mahigpit na zero-logs policy, P2P na pinapayagan, at walang bandwidth throttling sa 10G uplink. Sumusunod ito sa revDSG, ang binagong Federal Act on Data Protection, at sa targeted-disclosure framework ng BÜPF, kung saan kailangan ng court order na nakatali sa isang pinangalanang subject para ma-access ng law enforcement ang data. Mas makitid ito kaysa sa bulk retention ng EU o US. Hindi ito ganap na immunity, pero sa istruktura, iba itong trust model kumpara sa pagbili sa isang consumer VPN provider.
FAQ
Ano ang pagkakaiba ng VPN at proxy?
Tatlong bagay ang pinagkaiba ng VPN at proxy: ano ang na-encrypt, ano ang sakop, at ano ang nangyayari sa DNS. Ine-encrypt ng VPN ang bawat byte na ipinapadala ng device mo at dinadaanan ito sa OS level. Ang proxy naman ay nagre-reroute lang ng traffic ng isang application at wala itong ine-encrypt mag-isa. Pinakamahalaga ang pagkakaibang ito kapag sinusubukan mong itago ang aktibidad mo sa ISP, hindi lang para magpalit ng IP.
Mas ligtas ba ang proxy kaysa VPN?
Hindi. May tatlong bagay ang VPN na wala sa proxy: encryption, kill switch, at tunneled DNS. Lalo na magulo ang mga libreng proxy. Natuklasan ng pananaliksik ng ICSI/CSIRO na 16% ng mga libreng VPN/proxy app ang aktibong nag-i-inject ng JavaScript sa traffic ng user.
Kaya bang itago ng proxy ang IP address ko?
Itinatago nito ang IP mo para sa iisang app kung saan mo ito itinakda. Wala nang iba. Bukod pa rito, nagle-leak pa rin ng destination hostname ang HTTPS proxy sa pamamagitan ng unencrypted na TLS SNI field habang nag-hahandshake. Kaya kung ang tinatanong mo ay kung ano ang pagkakaiba ng proxy at VPN sa puntong ito, tumatagos ang VPN sa DNS, kaya nakikita pa rin ng ISP mo kung aling mga site ang binibisita mo kapag proxy ang gamit mo, pero hindi kapag VPN.
Gumagana ba ang VPN na parang proxy?
Parehong pinapalitan ng dalawa ang nakikitang IP mo ng IP ng server, kaya sa unang tingin ay magkamukha sila. Mas malayo ang narating ng VPN: ine-encrypt nito ang traffic sa network layer, sakop nito ang bawat app sa device, at idinadaan nito ang DNS sa tunnel. Per-app ang proxy, hindi naka-encrypt bilang default, at ang tanging ginagawa nito ay palitan ang IP.
Ano ang SOCKS5 proxy at paano ito naiiba sa VPN?
Ang SOCKS5 ay isang Layer-5 proxy protocol na humahawak ng arbitrary na TCP at UDP traffic. Kaya ito sikat sa torrenting, gaming, at iba pang hindi simpleng HTTP. Ang hindi nito ginagawa ay mag-encrypt ng kahit ano. Ibinibigay ng VPN ang rerouting at ang crypto. Ang SOCKS5 ay rerouting lang.
Hina-block ba ng mga streaming service ang proxy at VPN?
Pareho, pero hindi pantay. Dumadaan ang detection sa mga IP reputation database gaya ng MaxMind GeoIP2 at IPQualityScore. Halos palaging galing sa mga minarkahang hosting ASN ang proxy, kaya mabilis silang nahuhuli. Ang mga VPN provider na gumagamit ng residential-IP server pool ay kadalasang mas matagal nakakalusot dahil mukhang ordinaryong consumer connection ang mga IP nila.
Alin ang mas mabilis, proxy o VPN?
Proxy, malaki ang agwat. Wala itong ine-encrypt. Karaniwang nawawalan ng 4-15% ng throughput ang WireGuard, 20-35% ang OpenVPN/UDP, at puwedeng umabot sa 40-50% ang OpenVPN/TCP kapag lumabas ang TCP-over-TCP meltdown.
Puwede ko bang gamitin nang sabay ang VPN at proxy?
Puwede. Ang pinakakaraniwang propesyonal na setup ay SOCKS5 proxy sa browser na tumatakbo sa ibabaw ng system-wide na VPN, para hiwalay ang identity ng browser sa iba pang traffic mo. Isang bagay na dapat bantayan: siguraduhing sa proxy nangyayari ang DNS resolution (sa Firefox, ang network.proxy.socks_remote_dns ang setting). Kung hindi, lilikha ka ng DNS mismatch na mahuhuli ng fingerprinting tool.
Ano ang no-logs VPN at pareho ba ang inaalok ng proxy?
Ang no-logs VPN ay hindi nagtatago ng connection metadata, IP timestamps, o browsing records. May bigat lang ang claim na ito kapag na-verify na ito ng independent auditor gaya ng Deloitte, KPMG, o Cure53. Hindi kasing-taas ng ganitong pamantayan ang mga commercial proxy provider. Halos hindi talaga ma-verify ang no-logs claims ng mga proxy.
VPN vs proxy: alin ang mas maganda?
Depende ito sa ginagawa mo. Mas magaling ang VPN pagdating sa privacy, kaligtasan sa public Wi-Fi, at pag-iwas sa DPI-based censorship. Mas magaling naman ang proxy sa high-volume web scraping, geo-QA testing, at corporate egress filtering. Functional ang pagkakaiba ng VPN at proxy server, hindi hierarchical. Ang tamang tool ay ang tumutugma sa threat model mo, hindi ang may mas maraming bullet points sa marketing page.
