



Ano ang Zero Trust Network? Architecture, Principles & Real-World Use Cases?
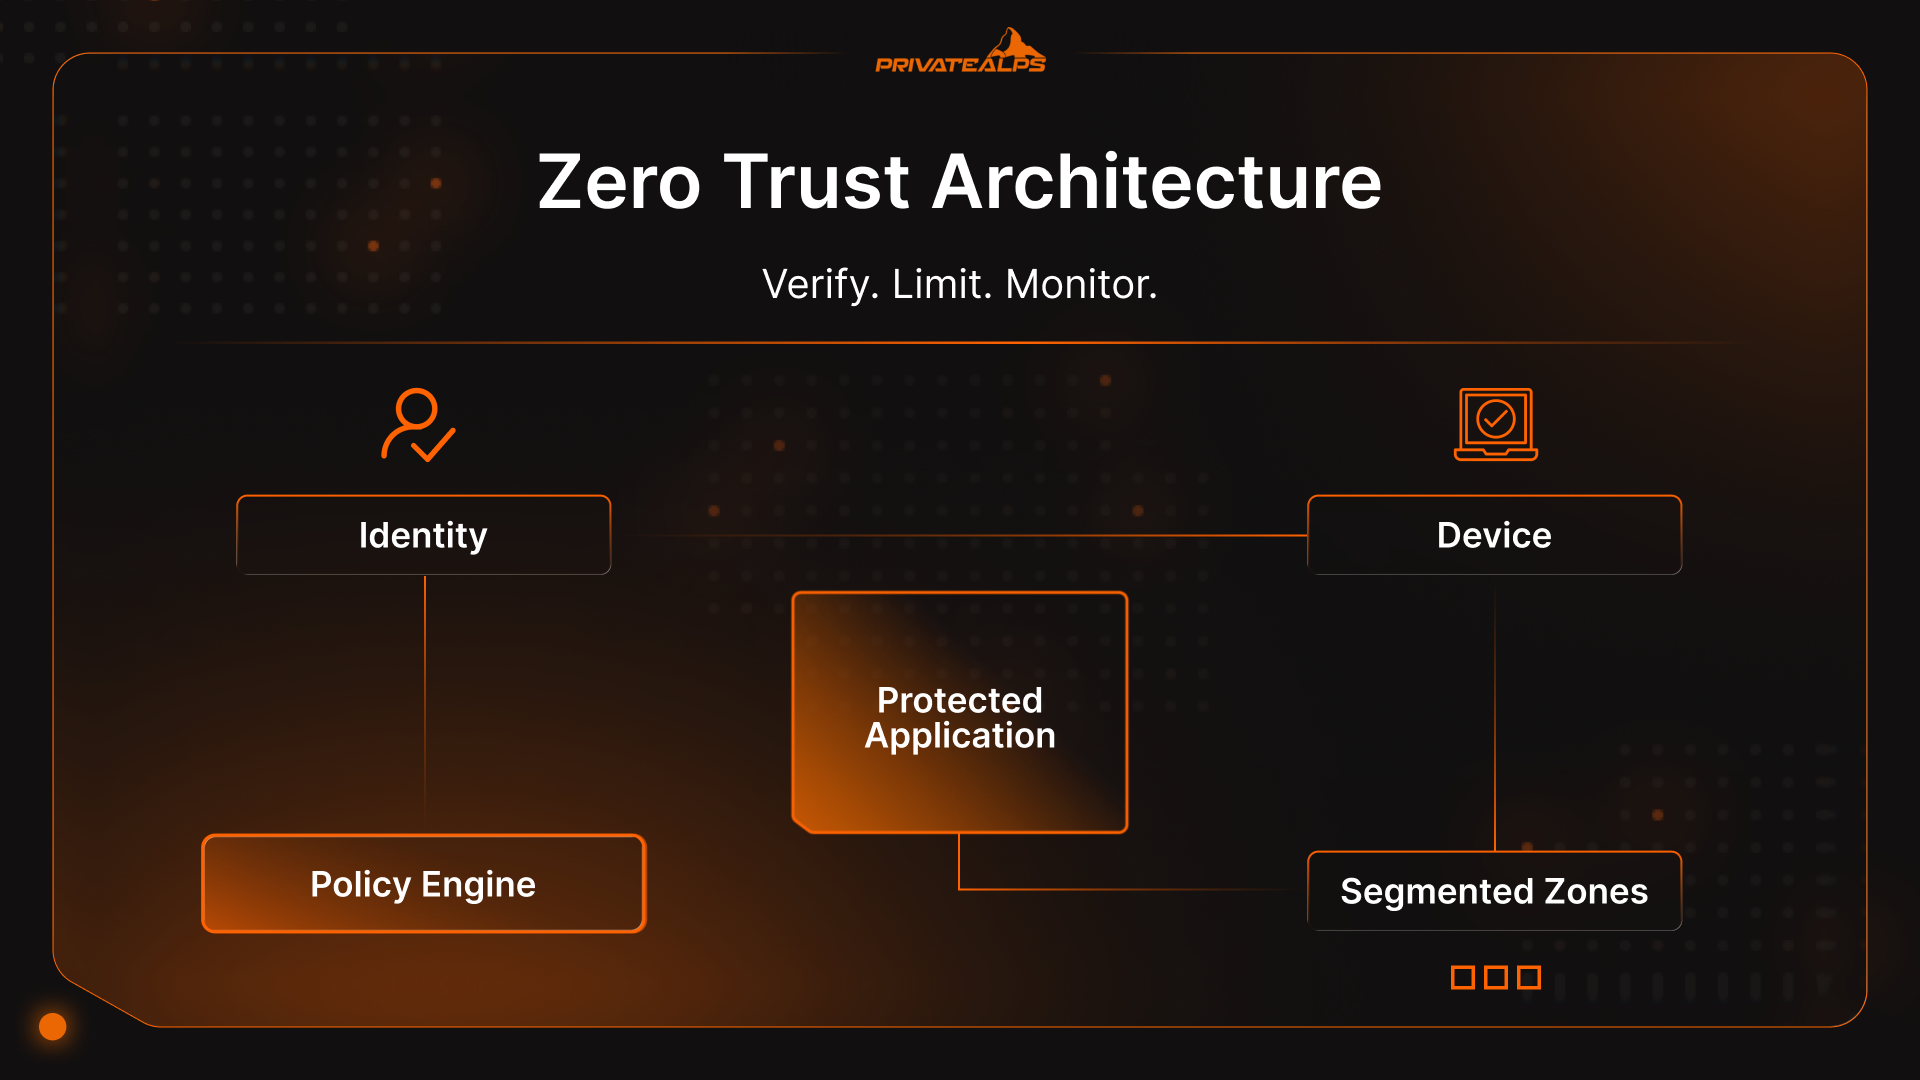
Ano ang zero trust security?
Ito ay isang security architecture na nagsisimula sa isang diretsong assumption: walang pinagkakatiwalaan by default. Hindi ang mga user. Hindi ang mga device. Hindi ang mga application. Hindi nagbabago ang trust dahil lang nag-log in ka. Patuloy na chine-check ang access hangga't buhay ang session.
Zero trust ay hindi isang tool na ini-install o isang badge na ibinebenta ng vendor. Ito ay paraan ng pagdidisenyo ng mga system para ang trust ay chine-check sa bawat mahalagang sandali, hindi ibinibigay nang isang beses at kinakalimutan na.
Kung nakita mo na kung paano aktwal na nangyayari ang mga breach, parang obvious ang ideyang ito. Hindi na basta sinisira ng attacker ang mga firewall. Nag-si-sign in na lang sila. Ipinapakita ng Verizon's 2025 breach data na karamihan ng seryosong web application incident ay nagsisimula pa rin sa ninakaw na credentials. Kapag nangyari na iyon, bukas-palad ang tradisyonal na network. Ipinapalagay nilang tuloy ang trust, hindi nagbabago ang identity, at malinis pa rin ang mga device.
Dito bumabagsak ang mga assumption na iyon.
Kaya kapag tinanong ng mga tao: “Ano ang ibig sabihin ng zero trust, at bakit ito mahalaga ngayon?” ang tapat na sagot ay medyo nakakailang: umiiral ang zero trust concept dahil masyadong kampante nang matagal ang mga tradisyonal na system. Ang zero trust ay nangangahulugang nag-e-expire ang trust. Muling sinusuri ang identity. Kinukwestiyon ang mga device. Lumiliit ang access, hindi lumalawak, habang tumatagal ang session.
Ipinapaliwanag ng artikulong ito kung ano ang zero trust networking, kung paano gumagana ang zero trust cyber security approach sa aktwal na praktika, at kung bakit ito mahalaga.
Bakit Lumitaw ang Zero Trust Model: Ang Pagbagsak ng Perimeter Security
Hindi lumitaw ang Zero Trust dahil gustong pag-usapan ng mga security team ang bagong framework. Lumitaw ito dahil tumigil nang tumugma ang perimeter sa kung paano aktwal na binubuo at ginagamit ang mga system. Ang lumang ideya na puwede kang gumuhit ng linya sa paligid ng “network” at pagkatiwalaan ang nasa loob ay mabilis na nasira, paulit-ulit na nasira, hanggang sa hindi na ito maipagtanggol nang seryoso.
Hindi iisang teknolohiya ang nagbago. Ito ay ang akumulasyon ng maliliit at praktikal na pagbabago na nag-alis ng anumang makabuluhang gilid na maipagtatanggol. Ang zero trust security ay tugon sa katotohanang iyon, hindi isang trend na lilipas.
Ano ang Nagbago sa Network Architecture
Naging mga daanan ang mga network sa halip na mga lugar.
Lumipat ang mga application sa mga SaaS platform na hindi pag-aari ng negosyo. Kumalat ang mga workload sa maraming cloud. Nagsimulang direktang makipag-usap ang mga internal tool sa mga external API. Nagdala ng personal na device ang mga empleyado. Pumapasok at umaalis ang mga contractor. Naging normal ang hybrid environment, hindi na pansamantala.
Sa ganitong setup, bumabagsak ang assumption ng isang maipagtatanggol na perimeter. Walang iisang “loob.” Ang identity na lang ang tanging pare-parehong signal na sumasama sa mga user, device, at workload sa iba’t ibang environment. Angkop ang zero trust model sa mga system na distributed by design, hindi sa mga system na pinagdikit lang sa likod ng firewall.
Mga Nagtutulak sa Threat Landscape
Mas mabilis na nakibagay ang mga attacker kaysa sa karamihan ng depensa.
Naging pangunahing entry point ang credential theft dahil gumagana ito. Ipinapakita ng Verizon's 2025 DBIR na karamihan ng seryosong web application breach ay nagsisimula pa rin sa ninakaw na credentials. Kapag matagumpay nang nakapag-authenticate ang attacker, nawawala ang edge defense. Nagtatagumpay ang authentication, ibinibigay ang trust, at walang tunay na nagre-reinspect kung ano ang mangyayari susunod.
Pareho ang pattern ng insider risk, sinadya man o hindi. Sinasagot ng authentication ang “sino ang nag-log in,” hindi ang “ano ang dapat nilang payagang gawin ngayon.” Umuunlad ang lateral movement sa mga network na itinuturing ang access bilang desisyong minsanan lang.
Core Principles ng Zero Trust Architecture
Ang zero trust security principles ay hindi mga value o slogan. Ito ay mga patakarang dapat sundin ng mga system kung gusto nilang tumagal ang zero trust security sa ilalim ng presyon.
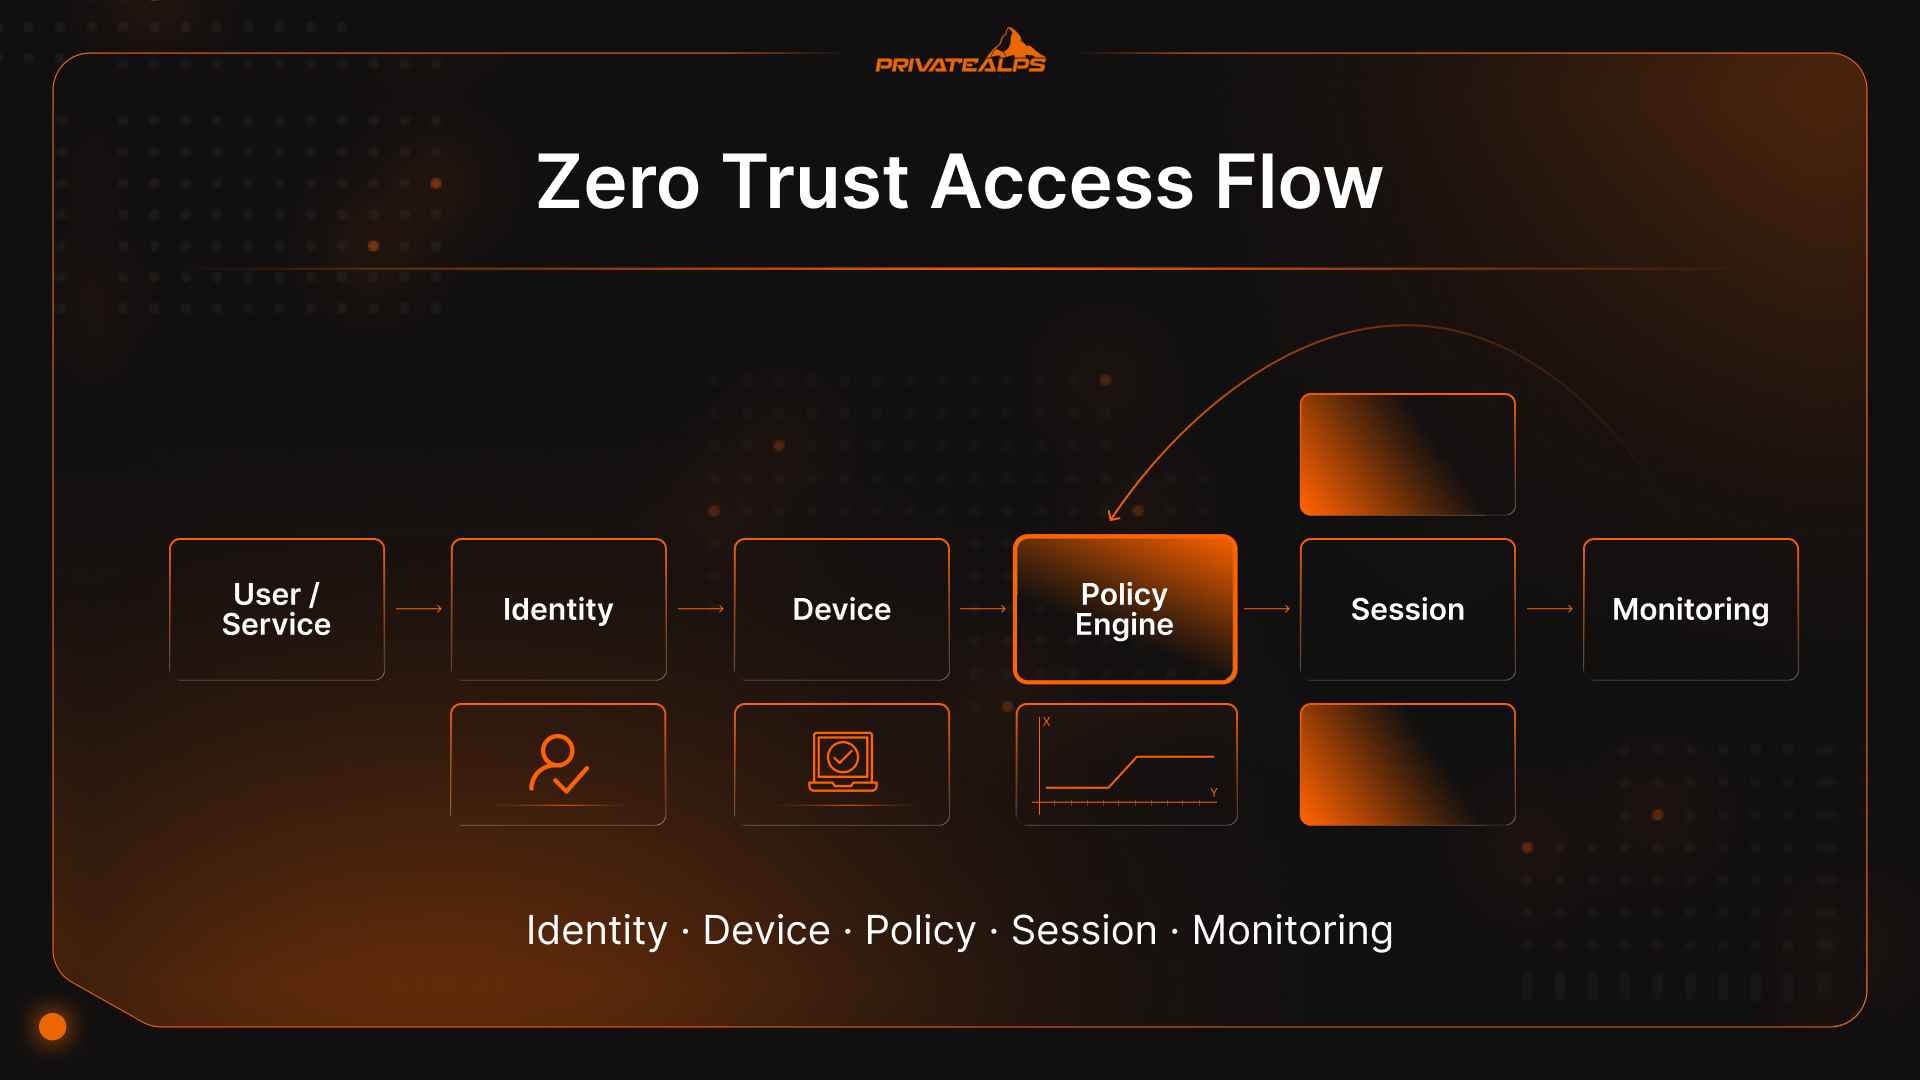
- Verify explicitly: Bawat access request ay dapat suriin gamit ang totoong signal: - identity, kalagayan ng device, lokasyon, behavior, at sensitivity ng dina-access. Kapag nagbago ang mga input, puwede ring magbago ang sagot. Ito ang baseline ng zero trust security sa praktika.
- Least privilege access: Dapat manatiling makitid, tiyak, at pansamantala ang access. Nakukuha ng mga tao at serbisyo ang kailangan nila para sa trabaho, tapos mawawala na ito. Kapag mas tumatagal ang access, mas maraming gulo ang dulot nito.
- Assume breach: Dapat kumilos ang mga system na parang may nakapasok na sa isang lugar. Pinipilit ng ganitong mindset na limitahan kung gaano kalayo kayang kumalat ang pinsala, pinabagal ang sideways movement, at mas maagang lumalabas ang kakaibang behavior. Gumagana ang zero trust model dahil inaasahan nito ang failure sa halip na ituring itong edge case.
- Micro-segmentation: Hinahati ang mga network sa maliliit at hiwa-hiwalay na zone na nakapaligid sa mga application at workload, hindi sa flat na internal space. Kahit ang mga naka-authenticate na user ay hindi malayang nakakagalaw. Kapag may nasira, maliit lang ang nasisira.
- Continuous validation: Humihina ang trust sa paglipas ng panahon. Lumalayo sa compliance ang mga device. Nagbabago ang behavior habang nasa session. Patuloy na nagche-check ang mga Zero Trust system at puwedeng bawiin o higpitan ang access kapag tumaas ang risk. Ang one-time approval ang pinakaasahan ng mga attacker.
- Context-aware decisions: Dapat ipakita ng mga desisyon sa access ang nangyayari sa mismong sandali: oras ng araw, kakaibang behavior, pagbabago ng lokasyon, sensitivity ng data. Dito nananatiling magagamit ang zero trust networking nang hindi nagiging walang muwang.
- End-to-end encryption: Dapat protektado ang data habang dumadaan, saan man ito dumaan. Binabawasan ng encrypted connection ang pag-asa sa “trusted network” at pinipilit ang verification sa mga endpoint sa halip na sa mga hindi nakikitang middle layer.
Mga Pangunahing Component ng Zero Trust Network
Magkakasama lang ang zero-trust security model kung kayang ipatupad ng architecture ang mga desisyon kahit saan nagtatago ang trust. Kailangan dito ang mga tiyak na building block, na may kanya-kanyang gawain na nilaktawan o itinago sa likod ng mga assumption ng mas lumang network. Hindi ito tungkol sa pagbili ng tools. Tungkol ito sa pagkakaroon ng tamang function, tahasan mo man itong tawaging ganoon o hindi.
Core Components ng Zero Trust Network
| Component | Ano ang ginagawa nito | Ano ang pinapalitan o inaayos nito |
|---|---|---|
| Identity and Access Management (IAM) | Vine-verify kung sino o ano ang humihiling ng access at kung ano ang puwede nilang gawin | Network-based na trust at shared credentials |
| Device trust and posture checks | Kinukumpirma ang kalusugan at compliance ng device bago at habang may access | Bulag na trust sa “managed” o internal na device |
| Network micro-segmentation | Nililimitahan ang lateral movement sa pagitan ng mga workload at serbisyo | Flat na internal network at magaspang na VLAN |
| Policy engine | Sinusuri ang mga desisyon sa access sa real time gamit ang context at risk | Static na access rules at one-time approval |
| Policy enforcement points (PEPs) | Ipinapatupad ang mga desisyon sa gateway, agent, API, o sidecar | Mga centralized choke point lang |
| Continuous monitoring and analytics | Nakakadetect ng abnormal na behavior at dinadagdagan o binabawasan ang trust nang dynamic | Mga modelong “Login once, trust forever” |
Identity and Access Management (IAM)
Ang identity ang pinakamalapit na bagay sa perimeter na mayroon ang mga modernong system. May identity ang mga tao. Ganoon din ang mga serbisyo. Pati ang mga API at background workload. Pinananatiling magagamit ng IAM ang mga identity na ito habang gumagalaw sila sa pagitan ng cloud platform, SaaS tools, at on-prem na system, nang hindi nasisira ang access logic sa bawat pagbabago.
Device Trust and Posture Assessment
Hindi sapat ang credentials lang para malaman kung ligtas ang isang request. Pinupunan ng device posture ang puwang na iyon.
Tinitingnan ng posture checks ang mga signal gaya ng bersyon ng operating system, patch level, encryption status, endpoint protection, at senyales ng tampering. Puwedeng limitahan, higpitan, o tanggihan ang access batay sa mga signal na ito. Sa ganitong paraan isinasaalang-alang ng zero trust security model ang mga nawawalang laptop, personal na device, at mga makina na lumalayo sa compliance.
Network Micro-Segmentation
Winawasak ng micro-segmentation ang ugalingituring ang internal network na bukas na espasyo. Sa halip na malawak na internal access, ang mga workload at application ay nakahiwalay sa likod ng tahasang policy.
Hindi tulad ng tradisyonal na VLAN, sumusunod ang segmentation sa workload, hindi sa subnet. Hindi malayang nakakagalaw ang mga naka-authenticate na user dahil lang sila ay “nasa loob.” Kapag inabuso ang credentials, mabilis na natitigil ang lateral movement. Isa ang containment na ito sa pinakapraktikal na benepisyo ng zero trust model.
Policy Engine at Policy Enforcement Points
Dito ginagawa ang mga desisyon sa access ng policy engine. Tinitingnan nito ang identity, kalagayan ng device, context, at mga policy rule habang dumarating ang mga request. Ipinapatupad ng policy enforcement points ang mga desisyong ito sa gateway, endpoint agent, sidecar, o API. Nananatiling pare-pareho ang mga desisyon. Malapit sa resource ang enforcement. Ganito nasusukat ang zero trust security nang hindi tumataya ang lahat sa iisang central choke point.
Continuous Monitoring at Analytics
Mabilis mag-expire ang static na desisyon sa access. Nagbabago ang behavior habang nasa session. Hindi nagpapaalam ang mga na-compromise na account.
Nagpapadala ang continuous monitoring ng telemetry: login pattern, dalas ng access, paggalaw ng data, pabalik sa mga desisyon sa policy. Kapag lumihis ang behavior, puwedeng higpitan o tuluyang isara ang access. Ito ang dahilan kung bakit hindi humihinto ang zero trust sa authentication.
Zero Trust vs. Tradisyonal na Perimeter Security
Sinusubukan ng perimeter security na alamin kung ano ang “nasa loob” at pagkatapos ay magrelax. Patuloy na nagdedesisyon ang Zero Trust, at nililimitahan nito ang access sa mga resource sa halip na ibigay ang presensya sa network.
| Category | Tradisyonal na perimeter security | zero trust / zero trust security |
|---|---|---|
| Trust model | Itinuturing na mapagkakatiwalaan ang “loob” pagkatapos ng boundary check | Hindi kailanman ipinapalagay ang trust; bawat request ay vine-verify at muling vine-verify |
| Access control method | Network-centric (VPN papunta sa network, malawak na internal reach) | Resource-centric (access bawat app/resource, least privilege) |
| Network visibility | Nakatuon sa north–south traffic sa edge | Mas malakas na east–west visibility: internal na service-to-service traffic at behavior ng session |
| Scalability | Mahina ang scaling sa hybrid, SaaS, at maraming cloud | Ginawa para sa distributed system; naglalakbay ang identity at policy sa iba’t ibang environment |
| Breach containment | Madalas mahina kapag nakapasok na ang attacker; karaniwan ang lateral movement | Dinisenyo para limitahan ang blast radius sa pamamagitan ng micro-segmentation at scoped session |
| Remote access handling | Pinalalawak ng VPN ang internal attack surface para sa mga remote user | Binabawasan ng ZTNA-style access ang exposure sa pamamagitan ng pag-connect ng user sa app, hindi sa network |
May papel pa rin ang tradisyonal na perimeter security (kailangan mo pa rin ng edge control). Ang punto ay nahihirapan ang perimeter model kapag ang pinakakaraniwang entry point ay ang pag-compromise ng identity. Kung puwedeng mag-sign in ang attacker gamit ang ninakaw na credentials, hindi masyadong nakakatulong ang perimeter.
Zero Trust Network Access (ZTNA): Ang Pangunahing Teknolohiya
Kapag tinanong ng mga tao: “Ano ang zero trust networking?” kadalasan ang teknolohiya muna ang gusto nilang malaman.
Hindi “Zero Trust sa isang kahon” ang ZTNA. Isa itong access pattern na nagpapagana sa zero trust security model, lalo na para sa mga user na hindi na nakaupo sa corporate LAN.
Isipin ang ZTNA bilang enforcement layer. Ang Zero Trust ang ideya. Binabago ng ZTNA ang pagkakasunod-sunod ng mga hakbang.
Sa mas lumang remote access, kumokonekta ka muna at saka mo aalamin kung ano ang pinapayagan sa iyo. Ginagawa ng ZTNA ang kabaligtaran. Chine-check muna ang identity. Sinusuri ang kalusugan ng device. Ina-apply ang policy. Saka lang gagawin ang connection, at sa tiyak na application ito nakakonekta, hindi sa network sa likod nito.
Walang ibinibigay na internal IP address. Walang implicit na pag-abot sa mga katabing system. Makitid ang bawat session sa disenyo at binabantayan habang aktibo. Kapag bumaba ang posture o nagbago ang behavior, puwedeng magbago ang access kahit nasa kalagitnaan na. Ito ang pinakamalinaw na sagot sa “Ano ang zero trust network” kapag gusto ng mga tao ng praktikal na paliwanag at hindi lang konsepto.
ZTNA vs. VPN: Mga Pangunahing Pagkakaiba
Ang VPN ay nakabatay sa palagay na kapag nakapasok ka na, kabilang ka na. Ang ZTNA naman ay nagpapalagay na maaaring magkamali ang palagay na iyon balang araw. Ito ang dahilan kung bakit madalas magsimula rito ang mga team na nagtatanong ng “ano ang zero trust sa cyber security” kapag nagdidisenyo ng kanilang setup.
| Kategorya | VPN | ZTNA |
|---|---|---|
| Saklaw ng access | Malawak na access sa internal network | Access sa partikular na app o resource |
| Attack surface | Nakalantad ang mga internal network path | Nakatago ang mga internal app |
| Trust behavior | Ibinibigay ang trust pagkatapos kumonekta | Muling sinusuri ang trust habang nasa session |
| Scalability | Central bottleneck, madaling masira sa malakihang gamit | Dinisenyo para sa mga distributed na user at app |
| Karanasan ng user | Full tunnel, madalas mabagal o hindi stable | Direktang access sa app, kadalasang mas magaan |
| Deployment model | Mga fixed gateway | Distributed o cloud-based na enforcement |
Mga Deployment Model ng ZTNA
May dalawang karaniwang pattern, at karamihan sa mga environment ay gumagamit ng pareho.
Ang Agent-based ZTNA ay tumatakbo sa mga managed device. Nagbibigay ito ng mas detalyadong posture signal at mas mahigpit na kontrol, kaya bagay ito sa mga empleyado at sa mga long-lived na endpoint.
Ang service-initiated, o clientless, na ZTNA ay umaasa sa identity at browser access. Kapaki-pakinabang ito para sa mga contractor, partner, at short-lived na access kung saan hindi praktikal ang pag-install ng software.
Walang model na mas “Zero Trust” kaysa sa isa. Gumagana ang zero trust model kapag tugma ang access sa risk, hindi kapag pinipilit na dumaan ang lahat sa iisang path.
Zero Trust at SASE: Pagsasama sa Arkitektura
Madalas magkahalo ang zero trust at SASE dahil kadalasan silang dumarating nang sabay. Sabay itong ina-rollout ng mga team, sabay ding ipinapakilala ng mga vendor, kaya parang pareho na lang ang tunog nila. Hindi sila pareho. Magkaiba ang problemang nilulutas nila, at kapag nalito ang dalawa, madalas itong humahantong sa mga awkward na desisyon sa disenyo sa hinaharap.
Saan Nagsasalubong ang SASE at Zero Trust
Ang SASE ay isang delivery framework. Pinagsasama nito ang networking at security services at inilalapit ang mga ito sa mga user at application, kadalasan sa pamamagitan ng cloud-based na edge. Ang zero trust naman ang lohikang ipinapatupad sa loob ng framework na iyon.
Karamihan sa mga SASE platform ay napupunta rin sa paggamit ng mga ideya ng Zero Trust, tawagin man nila itong ganoon o hindi. Ang ZTNA ang nagdedesisyon kung sino ang puwedeng makarating sa isang application. Binabantayan ng secure web gateway ang outbound traffic. Hinuhubog ng CASB rule kung paano ginagamit ang SaaS. Sakop naman ng firewall-as-a-service ang pangunahing network filtering.
Sama-sama, ginagawang posible ng mga piyesang ito na ipatupad nang pare-pareho ang zero trust security nang hindi kinakailangang ibalik ang traffic sa isang central data center.
Ito ang pangunahing pagkakaiba: sinasagot ng SASE kung nasaan ang mga kontrol at kung paano ito naihahatid. Sinasagot naman ng zero trust model kung kailan at bakit dapat payagan ang access. Puwede kang mag-deploy ng SASE nang walang matibay na Zero Trust logic, at puwede ring ipatupad ang mga prinsipyo ng Zero Trust nang walang buong SASE stack. Nagsasalubong sila dahil kadalasang kailangan ng modernong environment ang pareho.
Kailan Dapat Isaalang-alang ang SASE para sa Zero Trust
Makatuwiran ang SASE kapag distributed na ang mismong arkitektura.
Kung nakakalat ang workforce mo sa iba’t ibang rehiyon, nasa maraming cloud ang mga application mo, at nangingibabaw ang SaaS traffic, magmumukhang mabagal at marupok ang centralized security. Nakakatulong ang SASE na ipatupad ang zero trust security na mas malapit sa mga user, kaya nababawasan ang latency at magulong operasyon.
Kapaki-pakinabang din ito kapag sinusubukan ng mga team na pagsamahin ang sangkaterbang point solution. Madalas mahirapan sa hindi pare-parehong policy ang mga organisasyong may magkakahiwalay na VPN, web proxy, CASB, at firewall. Maaaring gawing mas simple ng SASE approach ang delivery habang iginagalang pa rin ang zero trust security principles sa ilalim nito.
Ang hindi kayang gawin ng SASE ay magtakda ng trust para sa iyo. Kailangan pa rin nito ng malinaw na policy, maayos na identity data, at disiplina.
Mga Benepisyo ng Zero Trust Network
Pagkatapos itanong ang “ano ang zero trust security model?”, madalas ding magtanong ang mga tao kung sulit ba ito. Sa ngayon, nasa 82% na ng mga kumpanya ang gumamit ng zero trust model. Hindi ito dahil maganda ang tunog nito. Ito ay dahil ginagawang mas madaling kontrolin, sukatin, at ipaliwanag ng model na ito ang ilang problema kapag may nangyaring mali.
Mga pangunahing resulta na nakikita ng mga organisasyon:
- Mas maliit na blast radius sa mga insidente: Ang na-compromise na account o device ay puwede lamang makagalaw sa mga bagay na dati na nitong pinahihintulutang galawan. Hindi ito kumakalat sa buong environment.
- Mas mabilis na detection at response: Ang tuloy-tuloy na pagsusuri ay nagpapahirap na balewalain ang pagbabago ng behavior, kaya mas mabilis matapos ang imbestigasyon at nababawasan ang tagal na nananatili ang mga attacker.
- Mas malinaw na accountability sa access: Makikita mo kung sino ang nag-access ng isang bagay, sa anong kondisyon, at aling rule ang nagpahintulot dito. Mahalaga ang ganitong linaw kapag nagkagulo na ang mga bagay.
- Mas kaunting pag-asa sa network location: Hindi na gaanong mahalaga kung saan kumokonekta ang isang tao, kaya mas madaling pag-isipan ang remote at hybrid setup.
- Mas predictable na access control: Nasa policy ang mga rule, hindi sa mga kalahating naaalalang pagbabago sa firewall o sa mga permission na namana na at wala nang may-ari.
- Mas mababang epekto ng credential theft: Kapag makitid at short-lived ang access, hindi masyadong nakakarating ang mga nanakaw na credential.
Ang pangunahing thread ay hindi ang pagiging perpekto. Kontrol iyon. Ginagawang mas maliit, mas nakikita, at mas madaling i-contain ng isang zero trust network ang mga pagkabigo.
Para Saan ang Zero Trust? Mga Use Case ng Zero Trust
Pinakamahalaga ang Zero Trust sa mga lugar kung saan dati ay basta na lang ipinapalagay ang trust. Ito ang mga sitwasyong pinatutunayan ng model ang halaga nito.
Pagprotekta sa Remote at Hybrid na Workforce
Hindi lang inilabas ng remote work ang mga tao sa opisina. Inalis din nito ang tunay na halaga ng lokasyon bilang batayan ng trust. Tumutugon ang zero trust sa pamamagitan ng pag-uugnay ng access sa identity at kondisyon ng device, imbes na sa posisyon sa network. Kumokonekta ang mga user sa mga indibidwal na application, hindi sa internal network. Nababawasan ang exposure nang hindi pinipilit ang lahat na dumaan sa marupok na VPN setup.
Pagprotekta Laban sa Ransomware
Kumakalat ang ransomware sa pamamagitan ng paggalaw sa gilid. Dinisenyo ang zero trust para pabagalin ito at limitahan kung gaano kalayo ang maaari nitong marating.
Binabawasan ng matibay na identity check ang tsansa ng paunang access. Nililimitahan ng micro-segmentation kung saan puwedeng pumunta ang mga na-compromise na account. Nangangahulugan ang tuloy-tuloy na validation na puwedeng mag-trigger ng pagbabago sa access ang abnormal na behavior bago pa kumalat ang encryption sa buong environment. Hindi ang layunin ang pigilan ang bawat intrusion. Ang layunin ay pigilan ang isang pagkakamali na maging outage ng buong kumpanya.
Supply Chain at Access ng Third-Party
Kadalasang kailangan ng mga vendor at contractor ng access nang mabilis, at kadalasan ay hindi nila ito kailangan nang matagal. Hindi ito maayos na nahahawakan ng tradisyonal na setup. Nagbibigay sila ng malawak na permission para tuloy-tuloy ang trabaho, pagkatapos ay nakakalimutan nilang bawiin ito. Iba ang ginagawa ng zero trust dito. Nakatakda sa partikular na application ang access, may limitasyon sa oras, at nakasandig sa malinaw na rule. Kung manakaw ang credential ng isang partner, nananatiling maliit ang pinsala. Mahalaga ito ngayon dahil madalas magmukhang normal na trabaho lang ang mga supply chain attack.
Seguridad ng IoT at mga Unmanaged na Device
Maraming device ang hindi kayang magpatakbo ng agent o sumuporta sa modernong authentication. Hindi nagkukunwari ang zero trust na kaya nila.
Sa halip, umaasa ito sa segmentation at mga behavior-based na kontrol. Nakahiwalay ang mga device, pinapayagang makipag-usap lamang kung kinakailangan, at mahigpit na binabantayan. Kapag may kakaibang kilos ang isang device, hindi ito binibigyan ng benefit of the doubt. Isa ito sa iilang praktikal na paraan para pamahalaan ang risk sa mga environment na puno ng hindi karaniwang hardware.
Seguridad ng Multi-Cloud at SaaS
Mabilis masira ng multi-cloud environment ang mga palagay. Magkakaibang network, magkakaibang kontrol, pero iisa ang mga user.
Nagpapatupad ang zero trust ng pare-parehong identity at policy sa iba’t ibang cloud provider at SaaS platform. Hindi nakadepende ang desisyon sa access sa kung saan tumatakbo ang isang application. Nakakatulong ang identity federation at centralized policy na maiwasan ang mga butas na lumalabas kapag magkakahiwalay na sinisiguro ang bawat environment.
Paano Gumagana ang Zero Trust sa Praktika
Madalas na abstract ang dating ng konsepto para sa mga naghahanap ng kahulugan ng zero trust, hanggang sundan nila ang iisang request habang dumadaan ito sa sistema.
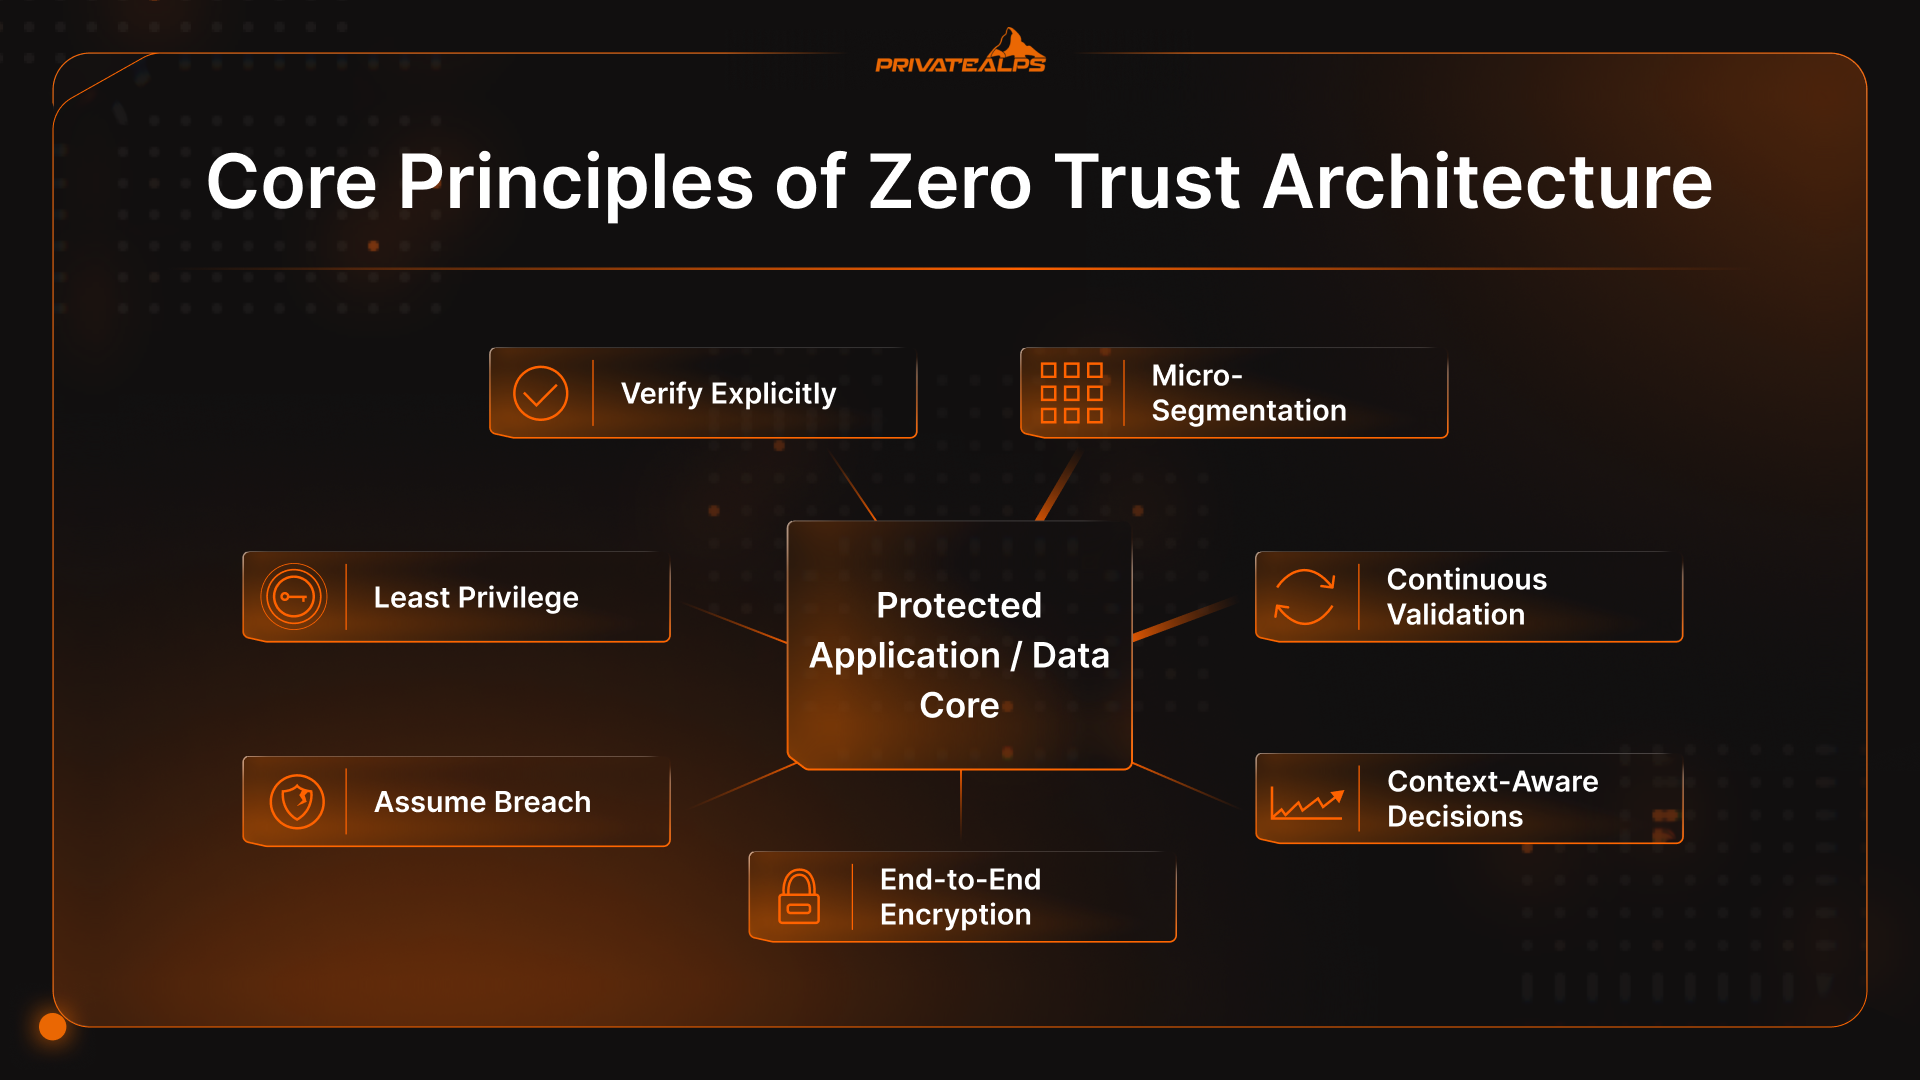
Ganito ang daloy ng access request:
- Sinusuri muna ang identity: Humihingi ng access ang isang user o service. Bine-validate ang credentials, pero panimula lang iyon. Kasama sa pagsusuri kung sino ito, anong role ang hawak nito, at kung paano ito karaniwang kumilos.
- May sinasabi ang device: Hindi nakasandig sa identity lang ang request. Tinitingnan ng sistema ang device: patch level, encryption, endpoint protection, at mga senyales ng tampering. Ang malinis na login mula sa mapanganib na device ay nagbabago ng kinalabasan.
- Policy ang nagdedesisyon, hindi ang network: Tinitimbang ng mga policy ang identity, kondisyon ng device, sensitivity ng resource, at kasalukuyang sitwasyon. Dito talaga nakatira ang karamihan ng desisyon sa access sa isang zero trust network, hindi sa firewall.
- Gumagawa ng makitid na session: Kapag na-approve ang access, ang koneksyon ay sa isang application o service lang. Walang pangkalahatang access sa network na ibinibigay, walang “nasa loob ka na ngayon.”
- Nananatiling binabantayan ang session: Hindi libre ang aktibidad pagkatapos ng approval. Kapag nagbago ang behavior, puwedeng higpitan o tapusin ang access. Pansamantala lang ang trust sa buong panahon.
Pagdedesisyong Batay sa Konteksto
Nagbabago ang mga desisyon ng zero trust habang nagbabago ang kondisyon.
Ang login mula sa bagong bansa. Aktibidad sa gabi. Biglaang pagdami ng download. Wala sa mga ito ang awtomatikong ibig sabihin ng “patayin na ang lahat.” Pero ibig nitong oras na para muling suriin. Puwedeng dagdagan ng sistema ang verification, limitahan ang ilang aksyon, o tapusin ang session kung kinakailangan.
Doon nagkakaiba ang static security at ang zero trust networking. Hindi oo o hindi ang trust. Naaayos ito, at gumagalaw ito kasabay ng risk.
Zero Trust sa Cloud at Hybrid na Environment
Sa cloud at hybrid na setup madalas unang naitanong ng mga tao ang “ano ang zero trust model”, dahil tumigil nang gumana ang mga lumang palagay tungkol sa trust. Palipat-lipat ang mga application sa iba’t ibang environment. Lumilipat-lipat ang mga user sa iba’t ibang network. Dumadaloy ang data sa mga SaaS tool na hindi lubos na kontrolado ng sinuman.
Gumagana ang Zero Trust sa mga environment na ito dahil hindi ito nakatali sa lokasyon. Pareho ang kilos ng identity at policy, anuman kung tumatakbo ang isang bagay sa public cloud, sa private data center, o sa SaaS service. Ang ganitong pagkakapare-pareho ay nakakagawa ng higit pa sa kaya ng alinmang iisang kontrol.
Mabilis ding nagpapakita ng alitan ang mga hybrid environment.
Madalas hindi kayang hawakan ng mga legacy system ang modernong authentication. Nasa sobrang daming lugar ang identity. Umiiral ang segmentation sa teorya pero hindi sa pagpapatupad. Kapag may presyon, pinalalawak ng mga team ang access nang “pansamantala” para tuloy-tuloy ang takbo ng trabaho.
Hindi basta-basta naaayos ng zero trust ang mga problemang iyon. Itinututok nito ang ilaw sa mga ito. Ang mga team na sumusulong ay itinuturing ang mga magaspang na bahagi bilang problema sa disenyo na dapat lutasin, hindi bilang dahilan para bumalik sa blanket trust.
Pagpapatupad ng Zero Trust: Hakbang-Hakbang na Approach
Hindi kailanman dumarating nang sabay-sabay ang zero trust. Ang sinumang nagsasabing “na-rollout na namin ito” ay malamang na pinalitan lang ang pangalan ng ilang kontrol at tumigil doon. Sa totoong environment, dumarating ito nang unti-unti, kadalasang naitutulak ng isang bagay na nasira.
Karamihan sa mga team ay dumaraan sa parehong yugto:
- Assess: Inventory mo ang mga identity, device, app, at access path.
- Prioritize: Pipiliin mo kung ano ang pinakamasasaktan kapag pumalpak.
- Pilot: Hinihigpitan mo ang maliit na bahagi. Isang app. Isang workflow.
- Expand: Inuulit mo ang gumana at ginagawang pamantayan ang hindi gumana.
- Optimize: Tinatanggal mo ang abala na hindi naman nagdadagdag ng seguridad.
Para sa karamihan ng kumpanya, pinakamagandang simulan kung saan may tunay na halaga sa pera o reputasyon ang pagkabigo.
Privileged account. Sensitibong data. Production system. Finance at identity platform. Ito ang mga lugar na tinatarget ng mga attacker at kung saan mabilis lumalaki ang pagkakamali. Ang paghihigpit ng access dito ay nagpipilit ng linaw nang maaga at napapatunayang gumagana ang model kapag mataas ang nakataya.
Mga Karaniwang Hadlang sa Pagpapatupad
Halos saanman lumilitaw ang parehong problema.
Hindi kayang hawakan ng legacy system ang modernong authentication. Hati-hati ang identity data. Mas malawak pa sa inaakala ng sinuman ang mga permission na naibigay. Nagkakapatong ang mga tool. Lumalaban ang mga user kapag nawala ang mga shortcut na matagal nang ginagamit.
Walang nakakagulat dito. Hindi nililikha ng zero trust security ang mga problemang ito. Itinitigil lang nitong itago ang mga ito. Ang mga team na tanggap iyon ay sumusulong. Ang mga naghihintay ng malinis na rollout ay kadalasang hindi.
Mga Limitasyon at Kritisismo ng Zero Trust
Zero trust ay hindi lunas sa lahat. Hindi nawawala ang ilang problema dahil lang mas maayos na ang pagkontrol ng access.
- Hindi nito napipigilan ang insiders na may lehitimong access: Kung pinapayagan gawin ng isang tao ang isang bagay at pinili niyang abusuhin ito, hindi mababasa ng zero trust ang kanyang isip. Ang ginagawa nito ay panatilihing nakakulong ang pinsala at nakikita ito.
- Maraming implementasyon ang kalahating hakbang lang: Ang MFA kasama ang pagpapalit ng pangalan ng VPN ay hindi nagbabago nang malaki. Ang malawak na permissions, mga lumang account, at mga "pansamantalang" exception pa rin ang nagdudulot ng karamihan sa problema.
- Nagugulat ang mga tao sa operational load: Kailangan ng atensyon ang mga policy. Kailangan linisin ang identity data. Mabilis dumami ang logs. Bago humupa ang lahat, kadalasan lumalakas pa muna ang ingay.
- Lumalaban ang mga legacy system: Hindi naiintindihan ng mga lumang application ang modernong identity o fine-grained access. Unti-unting pumapasok ang mga exception, at kailangan ng may-ari ang mga iyon.
- Maaaring bumaba ang user experience kung walang nagbabantay: Kapag mabagal o parang random ang access, lumalampas ang mga tao sa mga kontrol. Nabibigo ang zero trust kapag hindi namamahala ang friction.
Nababawasan ng Zero Trust ang panganib. Pero hindi nito pinapalitan ang paghuhusga, pananagutan, at pag-follow through.
Zero Trust Frameworks at Maturity Models
Nang magsimulang lumabas ang Zero Trust sa mga audit at procurement, sumunod ang mga framework. Ito ang dalawang maaaring pamilyar sa iyo:
- NIST 800-207: Ang NIST SP 800-207 ang pangunahing batayan ng karamihan sa seryosong gawaing zero trust. Hindi ito nagtatakda ng mga tool o diagram. Naglalatag ito ng mga prinsipyo: protektahan ang lahat, magbigay ng access kada session, at patuloy na i-re-evaluate ang tiwala.
- CISA Zero Trust Maturity Model: Ipinapaliwanag ng maturity model ng CISA na ang zero trust ay hindi binary. Hinahati nito ang konsepto sa limang bahagi: identity, devices, network, applications, at data, at inilalarawan ang mga yugto mula sa legacy approaches hanggang sa mas mature na mga yugto. Karamihan sa mga organisasyon ay hindi sabay-sabay gumagalaw. Maaaring nangunguna ang identity nang malayo sa network controls. Maaaring nahuhuli ang data governance kumpara sa lahat ng iba. Normal ang ganitong hindi pantay na pag-usad.
Bukod doon, patuloy pang nagbabago ang mga regulasyon. Para sa maraming organisasyon, hindi nagsimula ang zero trust bilang design goal. Nagsimula ito bilang requirement.
Inobliga ng Executive Order 14028 ang mga U.S. federal agency na tigilan ang pagtrato sa zero trust bilang talking point at simulang ituring ito bilang bagay na masusukat. Makikita rin ang parehong presyon sa healthcare, payments, at financial services.
Saan Napupunta ang Zero Trust
Zero trust ay gumagana lang kung titigilan mo ang pagtrato rito bilang finish line. Mas malapit ito sa tuloy-tuloy na maintenance. Tumatanda ang mga assumption. Nagbabago ang access. Mas mabilis mag-evolve ang mga system kaysa sa mga policy. Ang tunay na pagbabago ay ang pagpansin kung saan pa rin awtomatikong nagtitiwala at ang pagpapasya kung makatuwiran pa rin iyon. Susunod na lang ang iba nang natural.
Kung gusto mong magpatuloy, ang pinakamagandang tingnan ay hindi ang tooling. Nasa mga access path na hindi na tinatanong ng kahit sino.
FAQs
Product ba o framework ang Zero Trust?
Framework ito. Inilalarawan ng zero trust kung paano dapat kumilos ang mga desisyon sa tiwala sa paglipas ng panahon. Nakakatulong ang mga product na ipatupad ang ilang bahagi nito, pero wala sa mga iyon na zero trust sa sarili nitong.
Pinapalitan ba ng Zero Trust ang VPN?
Sa maraming environment, oo. Madalas pumapalit ang ZTNA sa kanila kapag ang layunin ay bigyan ang mga user ng access sa mga partikular na application sa halip na ilagay sila sa internal network.
Gaano katagal ang implementation ng Zero Trust?
Walang malinaw na endpoint. Karamihan sa mga organisasyon ay gumugugol ng ilang taon sa pag-aayos ng iba't ibang bahagi ng model habang nag-a-adjust ang identity, devices, at applications sa iba't ibang bilis.
Puwede bang mag-adopt ng Zero Trust ang maliliit na organisasyon?
Karamihan ay nagagawa na ito, kahit hindi nila tinatawag na ganoon. Magsimula sa identity, MFA, at makitid na access. Magdagdag pa lang kapag may nasira o kapag nabibigyang-katwiran ng panganib.
Ano ang pagkakaiba ng Zero Trust at ZTNA?
Zero Trust ang approach. Isa ang ZTNA sa paraan para ipatupad ito, pangunahin para sa access ng user at application. Ang isa ay rulebook. Ang isa naman ay tool na sumusunod dito.
