



Publiek vs. privé ip-adres: wat is het verschil?
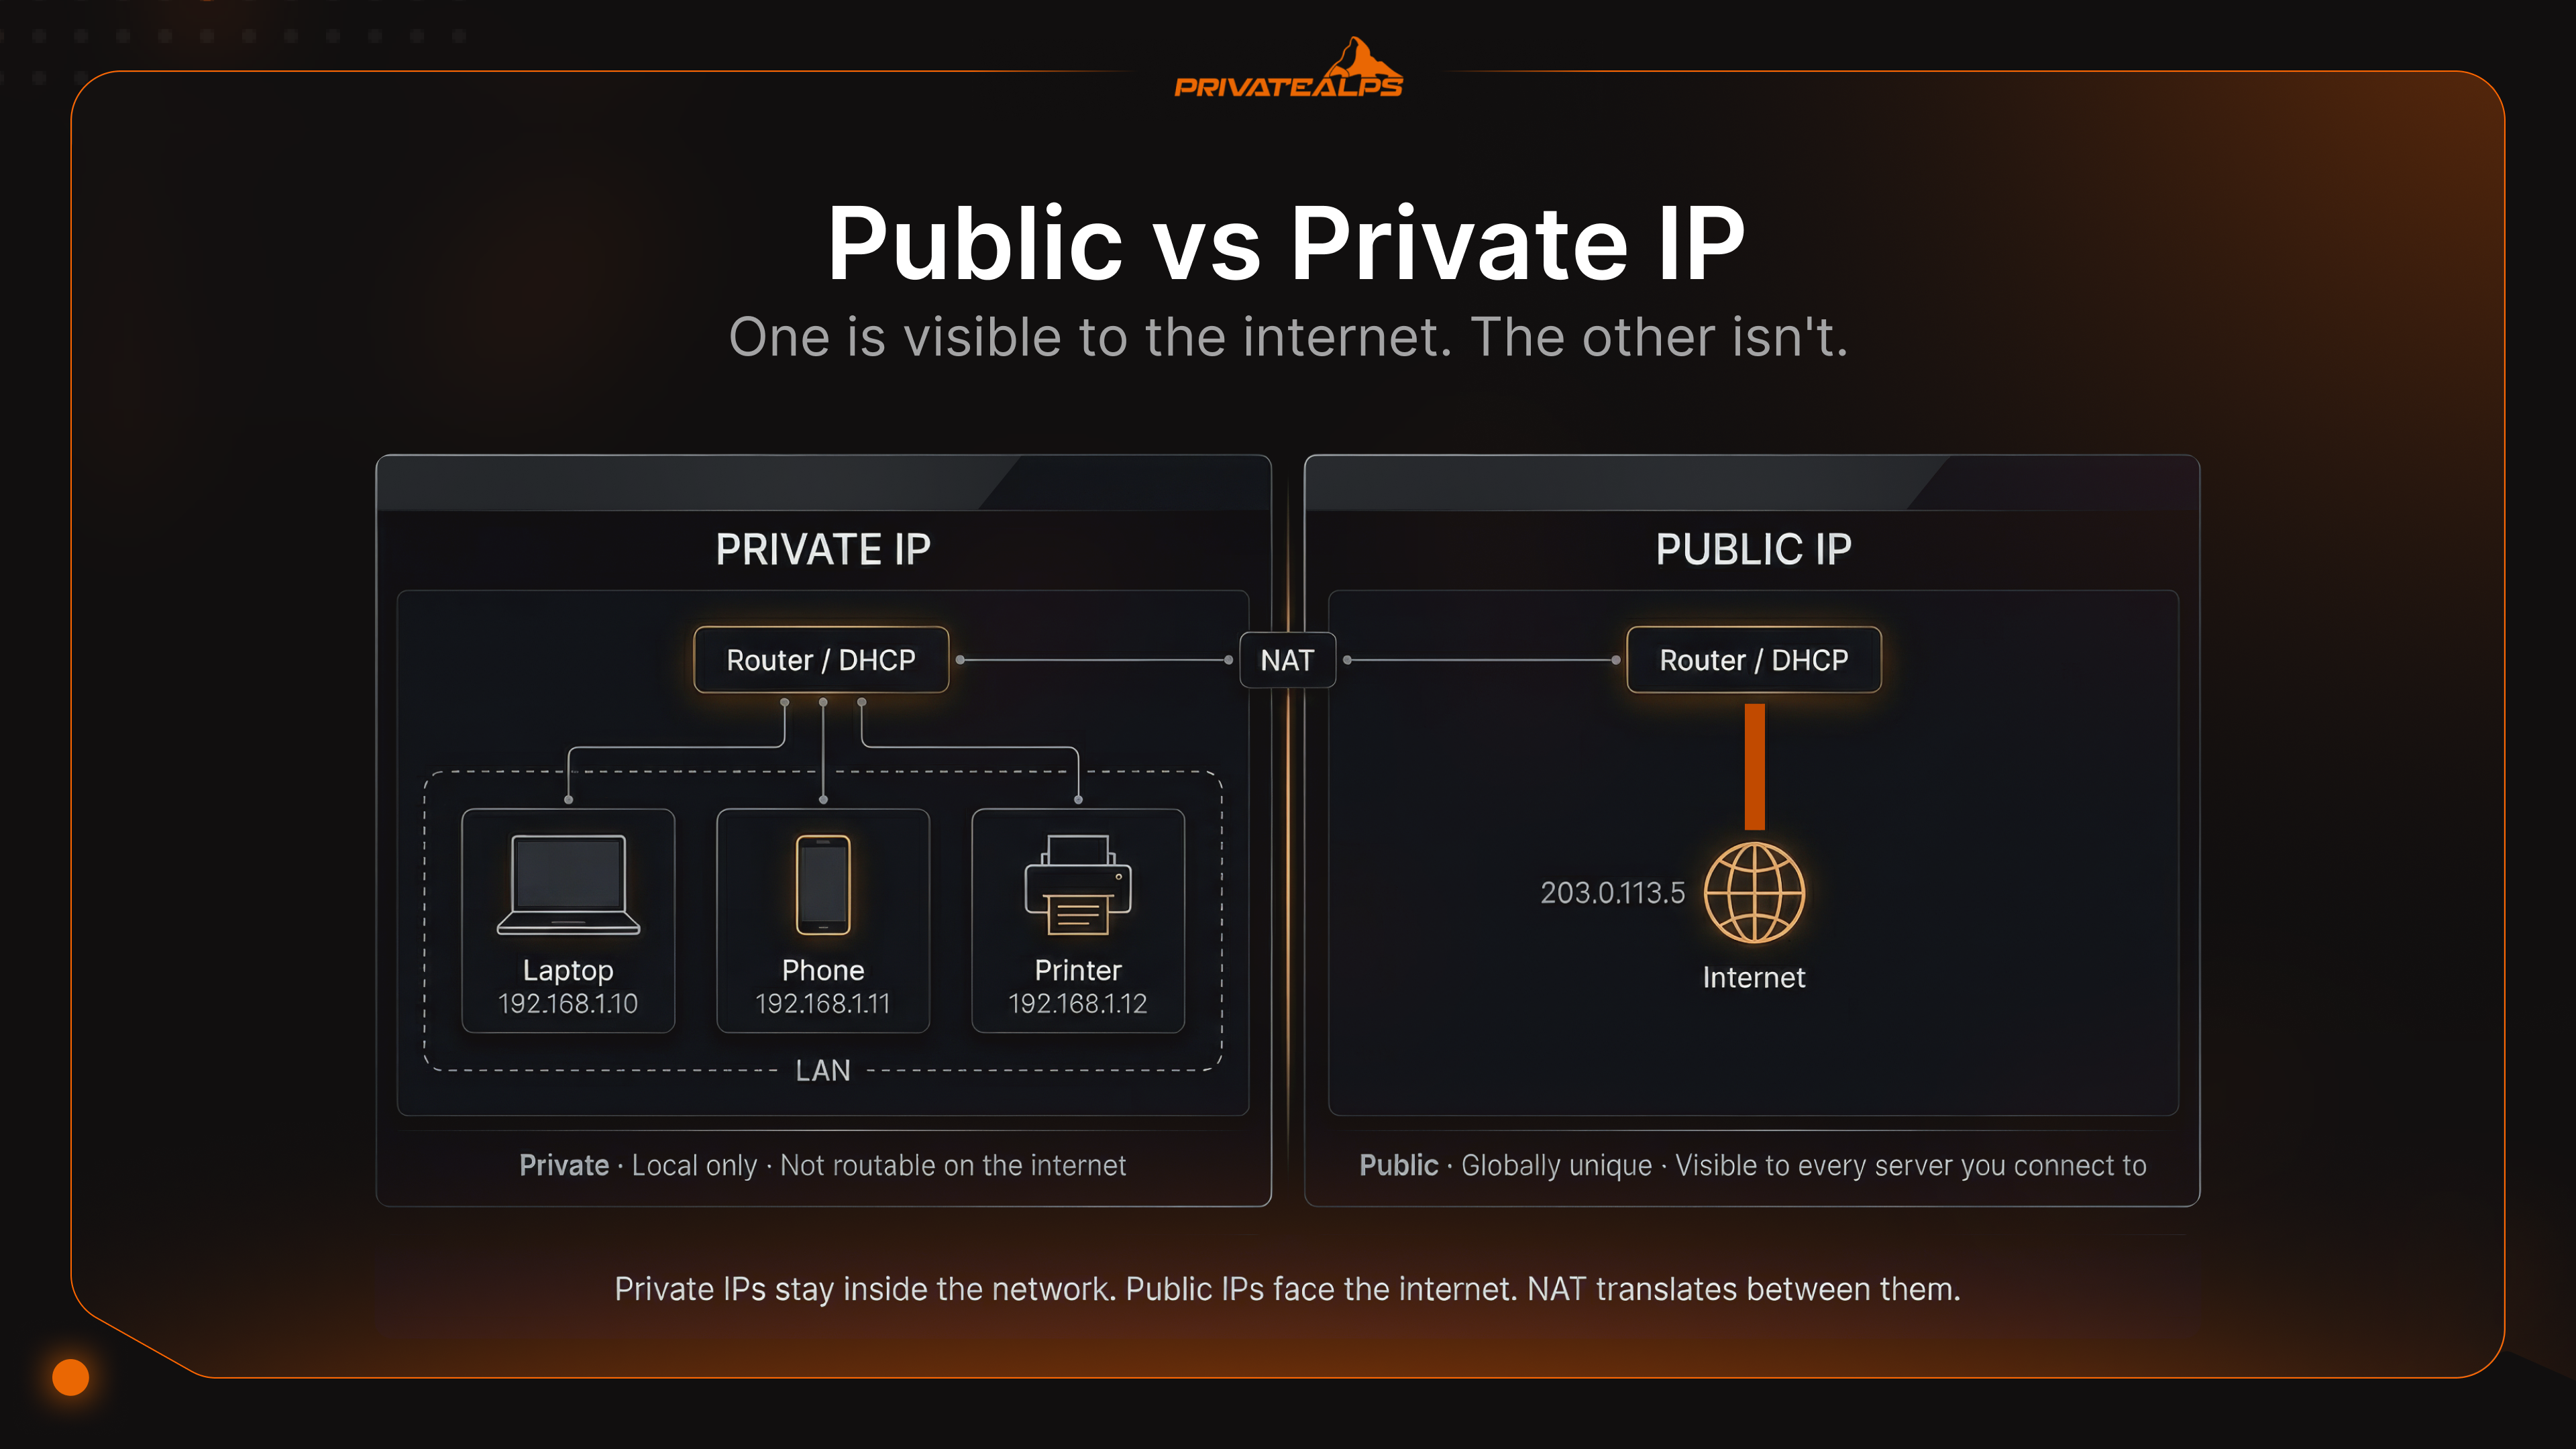
Draai ipconfig op een willekeurige Windows-computer en de kans is groot dat je iets ziet beginnen met 192.168. Controleer daarna wat Google jouw ip-adres vindt: een totaal ander getal. Het ene is echt, het andere is niet nep, het is gewoon... lokaal. Die verwarring is precies het hele verhaal achter publiek en privé ip-adres. Geen van beide uitkomsten is fout. Ze beantwoorden alleen verschillende vragen.
Het verschil tussen een publiek en een privé ip-adres wordt belangrijk zodra je iets meer wilt doen dan een browsertabblad openen. Self-hosted server? Portforwarding-regel? VPN-endpoint? Als je niet begrijpt welk type ip-adres waar hoort, ga je rondjes draaien in een configuratie die nooit had kunnen werken.
AI-samenvatting
Een privé ip-adres is een niet-routeerbaar adres dat binnen een lokaal netwerk wordt toegekend, uit drie gereserveerde bereiken die zijn vastgelegd in RFC 1918. Een publiek ip-adres is een wereldwijd routeerbaar adres dat door een internetprovider (ISP) wordt toegekend uit blokken die zijn uitgegeven door de regionale internetregistraties (RIR's). Network Address Translation (NAT), en specifiek Port Address Translation (PAT), verbindt de twee door meerdere privé-ip-adressen te koppelen aan één publiek ip-adres.
De drie privébereiken volgens RFC 1918 zijn 10.0.0.0/8, 172.16.0.0/12 en 192.168.0.0/16. Het kernverschil tussen publiek en privé ip-adres is routeerbaarheid: internetrouters laten privé-ip-verkeer direct vallen. Wanneer een publiek en een privé ip-adres met elkaar moeten communiceren, regelt NAT de vertaling op het grensvlak.
Belangrijkste feiten:
- Privé-ip-adressen kunnen in afzonderlijke netwerken opnieuw worden gebruikt; publieke ip-adressen zijn wereldwijd uniek
- NAT (PAT) is het dominante mechanisme dat privé- en publieke adresruimtes met elkaar verbindt
- IANA raakte de centrale IPv4-pool in februari 2011 kwijt; de RIR's gingen afhankelijk van de regio tot 2019 door
- CG-NAT kent op ISP-niveau een privé-ip-adres toe, waardoor inkomende verbindingen stilletjes worden gebroken
- IPv6 introduceert globale unicast-adressen (GUA) die schaarste aan adressen wegnemen, maar geen beveiligingsgrenzen
Wat is een privé ip-adres?
Je router deelt privé-ip-adressen uit aan alles op het lokale netwerk: telefoons, laptops, slimme speakers en die printer die niemand aanraakt. Deze adressen gelden alleen lokaal. Zodra je de router verlaat, betekenen ze niets; het bredere internet weet niet dat ze bestaan en zou er niet naartoe routeren, zelfs als het dat wel wist.
Waarom niet? Omdat IANA specifieke bereiken onder RFC 1918 uitsluitend voor intern gebruik heeft gereserveerd. Elk pakket dat op een publieke router binnenkomt met een bronadres uit een van die bereiken, wordt meteen weggegooid. Dat is bewust ontworpen. Het is ook de reden dat 192.168.1.x tegelijkertijd in jouw woning, in het kantoor verderop in de straat en in een datacenter ergens in Frankfurt kan draaien zonder dat ze met elkaar in conflict komen.
De drie RFC 1918-bereiken:
- 10.0.0.0/8 – 16.777.216 adressen; veel gebruikt in grote enterprise- en datacenteromgevingen
- 172.16.0.0/12 – 1.048.576 adressen; gebruikelijk in middelgrote netwerken, vaak de standaard voor VPN-adrespools
- 192.168.0.0/16 – 65.536 adressen; het bereik dat je thuisrouter vrijwel zeker heeft gekozen zonder het jou te vragen
Apparaten krijgen hun privé-ip-adres automatisch: de DHCP-server van de router regelt dat. Het gaat in vier stappen: het apparaat stuurt een Discover-broadcast, de server antwoordt met een Offer, het apparaat bevestigt met een Request, en de server legt het vast met een Acknowledge. DORA. Duurt minder dan een seconde.
Er is een vijfde bereik waar bijna geen tutorial over begint, maar waar elke sysadmin vroeg of laat mee te maken krijgt: APIPA, 169.254.0.0/16, geregistreerd als „Link Local” in het IANA Special-Purpose-register en formeel gedefinieerd in RFC 3927. Niemand configureert APIPA. Het verschijnt wanneer een machine geen DHCP-server kan bereiken: de pool is leeg, de server is uitgevallen, of iemand heeft op het slechtst mogelijke moment de kabel eruit getrokken. Het besturingssysteem kent dan zelf een adres uit dit bereik toe. Zie je 169.254.x.x op een interface? Dan is de DHCP-onderhandeling mislukt. Die machine heeft geen werkend pad naar de router.
Wat is een publiek ip-adres?
Een publiek ip-adres is het gezicht van je netwerk naar de buitenwereld. Het reist door de volledige routeringsinfrastructuur van internet: elke hop van de rand van het netwerk van je ISP tot een server in een ander land gebruikt dit adres om pakketten terug naar jou te sturen. Je ISP geeft het aan je router, uit blokken die zijn uitgegeven door de regionale internetregistraties: ARIN voor Amerika, RIPE NCC voor Europa, het Midden-Oosten en Centraal-Azië, APNIC voor Azië-Pacific. Twee netwerken kunnen er niet tegelijk dezelfde hebben. Die uniciteit is het hele mechanisme.
De meeste thuisgebruikers krijgen standaard een dynamisch ip-adres: de ISP haalt het uit een gedeelde pool, en het kan na een herstart van het modem veranderen. Dat is prima voor algemeen gebruik, maar een probleem als je iets draait dat consequent vindbaar moet zijn. Statische ip-adressen veranderen niet. Ze zijn vooraf toegewezen, blijven permanent gekoppeld aan je account en zijn noodzakelijk als je een mailserver host, een VPN-endpoint beheert of rDNS-vermeldingen onderhoudt.
Dan is er het scenario waar mensen volledig onvoorbereid door worden verrast: Carrier-Grade NAT (CG-NAT). Sommige ISP's geven je geen echt publiek ip-adres, maar zetten je achter een NAT-laag op hun eigen infrastructuur. Je router krijgt dan een adres uit 100.64.0.0/10, de gedeelde adresruimte van RFC 6598, die op ISP-niveau privé is. Wat het verschil is met een gewoon privé-ip-adres? Je router denkt dat hij een echte verbinding heeft, je firewallregels zien er goed uit en je portforwarding-configuratie lijkt te kloppen. Niets daarvan werkt. Verkeer dat inkomend zou moeten zijn, komt nooit door de NAT van de ISP heen. De VPN-server is weg. De self-hosted dienst is weg. Remote desktop is weg. De enige uitweg is een dedicated publiek ip-adres bij de ISP aanvragen, een betaalde extra bij de meeste providers.
Publiek vs. privé ip-adres: de belangrijkste verschillen op een rij
Reduceer het tot één vraag: kan er nu meteen een willekeurige machine op internet een pakket naar jou sturen? Zo ja, dan is het een publiek ip-adres. Als het antwoord „alleen nadat NAT het heeft vertaald” is, of „dat adres bestaat niet op internet”, dan is het privé.
| Kenmerk | Privé ip-adres | Publiek ip-adres |
|---|---|---|
| Routeerbaarheid | Niet routeerbaar op het publieke internet | Wereldwijd routeerbaar |
| Bron van toewijzing | DHCP-server (router/lokale server) | ISP, uit door de RIR's uitgegeven blokken |
| Uniciteit | Uniek binnen alleen het lokale netwerk | Wereldwijd uniek |
| NAT nodig | Ja: NAT vertaalt naar een publiek ip-adres voor internettoegang | Nee: direct bereikbaar |
| Typisch gebruik | LAN-apparaten, printers, interne servers | Websites, mailservers, VPN-endpoints |
| Traceerbaarheid | Onzichtbaar voor externe partijen | ISP, stad/regio en naam van de ISP zijn zichtbaar |
| Kosten | Gratis (toegewezen door de router) | Inbegrepen in het abonnement; een statisch ip-adres kost meestal extra |
| Voorbeeldadres | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Als het ontbreekt | Het apparaat kan niet communiceren op het LAN | Het LAN kan het internet niet bereiken |
Hoe NAT privé- en publieke ip-adressen met elkaar verbindt
IPv4 heeft nooit genoeg adressen gehad om wereldwijd één per apparaat mogelijk te maken. Ongeveer 4,3 miljard in totaal, een getal dat in de vroege jaren tachtig ruim leek en binnen enkele decennia onvermijdelijk tekort zou schieten. NAT, Network Address Translation, is het mechanisme dat die getallen verder heeft opgerekt. Het doet dat door een privé- en een publiek ip-adres op de router met elkaar te verbinden: je interne apparaat stuurt verkeer naar buiten, de router herschrijft het bronadres naar zijn eigen publieke ip-adres, houdt bij welke interne poort bij welk apparaat hoort, en draait het hele proces om zodra het antwoord terugkomt.
Zo verloopt een typische uitgaande verbinding:
Je laptop, op 192.168.1.10, stuurt een pakket naar 93.184.216.34 (example.com). Bronpoort: 51200. Het pakket bereikt de router. De router vervangt 192.168.1.10:51200 door het publieke adres: 203.0.113.5:41500. Hij schrijft die koppeling weg in een vertaaltabel. Het pakket gaat naar buiten en lijkt voor de wereld afkomstig van het ip-adres van de router. example.com antwoordt naar 203.0.113.5:41500. De router zoekt poort 41500 op, ziet dat die hoort bij 192.168.1.10:51200, herschrijft de bestemming, en het pakket komt bij jouw laptop terecht.
De reden dat NAT overal is geworden, zit niet in elegantie maar in het feit dat de centrale IPv4-pool van IANA op 3 februari 2011 op nul uitkwam (IANA). De regionale registraties hadden hun eigen voorraden en gingen door: APNIC raakte in april 2011 op, RIPE NCC in september 2012 (en voerde toen een definitief uitgiftebeleid van een /22 in), LACNIC in juni 2014, ARIN in september 2015, AFRINIC begon in april 2017 met fase 1-rantsoenering, en RIPE NCC bereikte in november 2019 zijn daadwerkelijk laatste toewijzing. NAT heeft het volledige IPv4-internet in die hele periode functioneel gehouden.
Drie NAT-varianten, waarvan er één domineert:
| Type | Werking | Waar het draait |
|---|---|---|
| Statische NAT | Vaste één-op-één-koppeling: één privéadres naar één publiek adres | DMZ-opstellingen, dedicated publiek bereikbare servers |
| Dynamische NAT | Privéadressen lenen uit een pool van publieke adressen | Bedrijven met meerdere publieke ip-adressen |
| PAT (Port Address Translation) | Veel privéadressen delen één publiek ip-adres, onderscheiden op poortnummers | Thuisrouters, enterprise-edge-apparatuur, CG-NAT-infrastructuur |
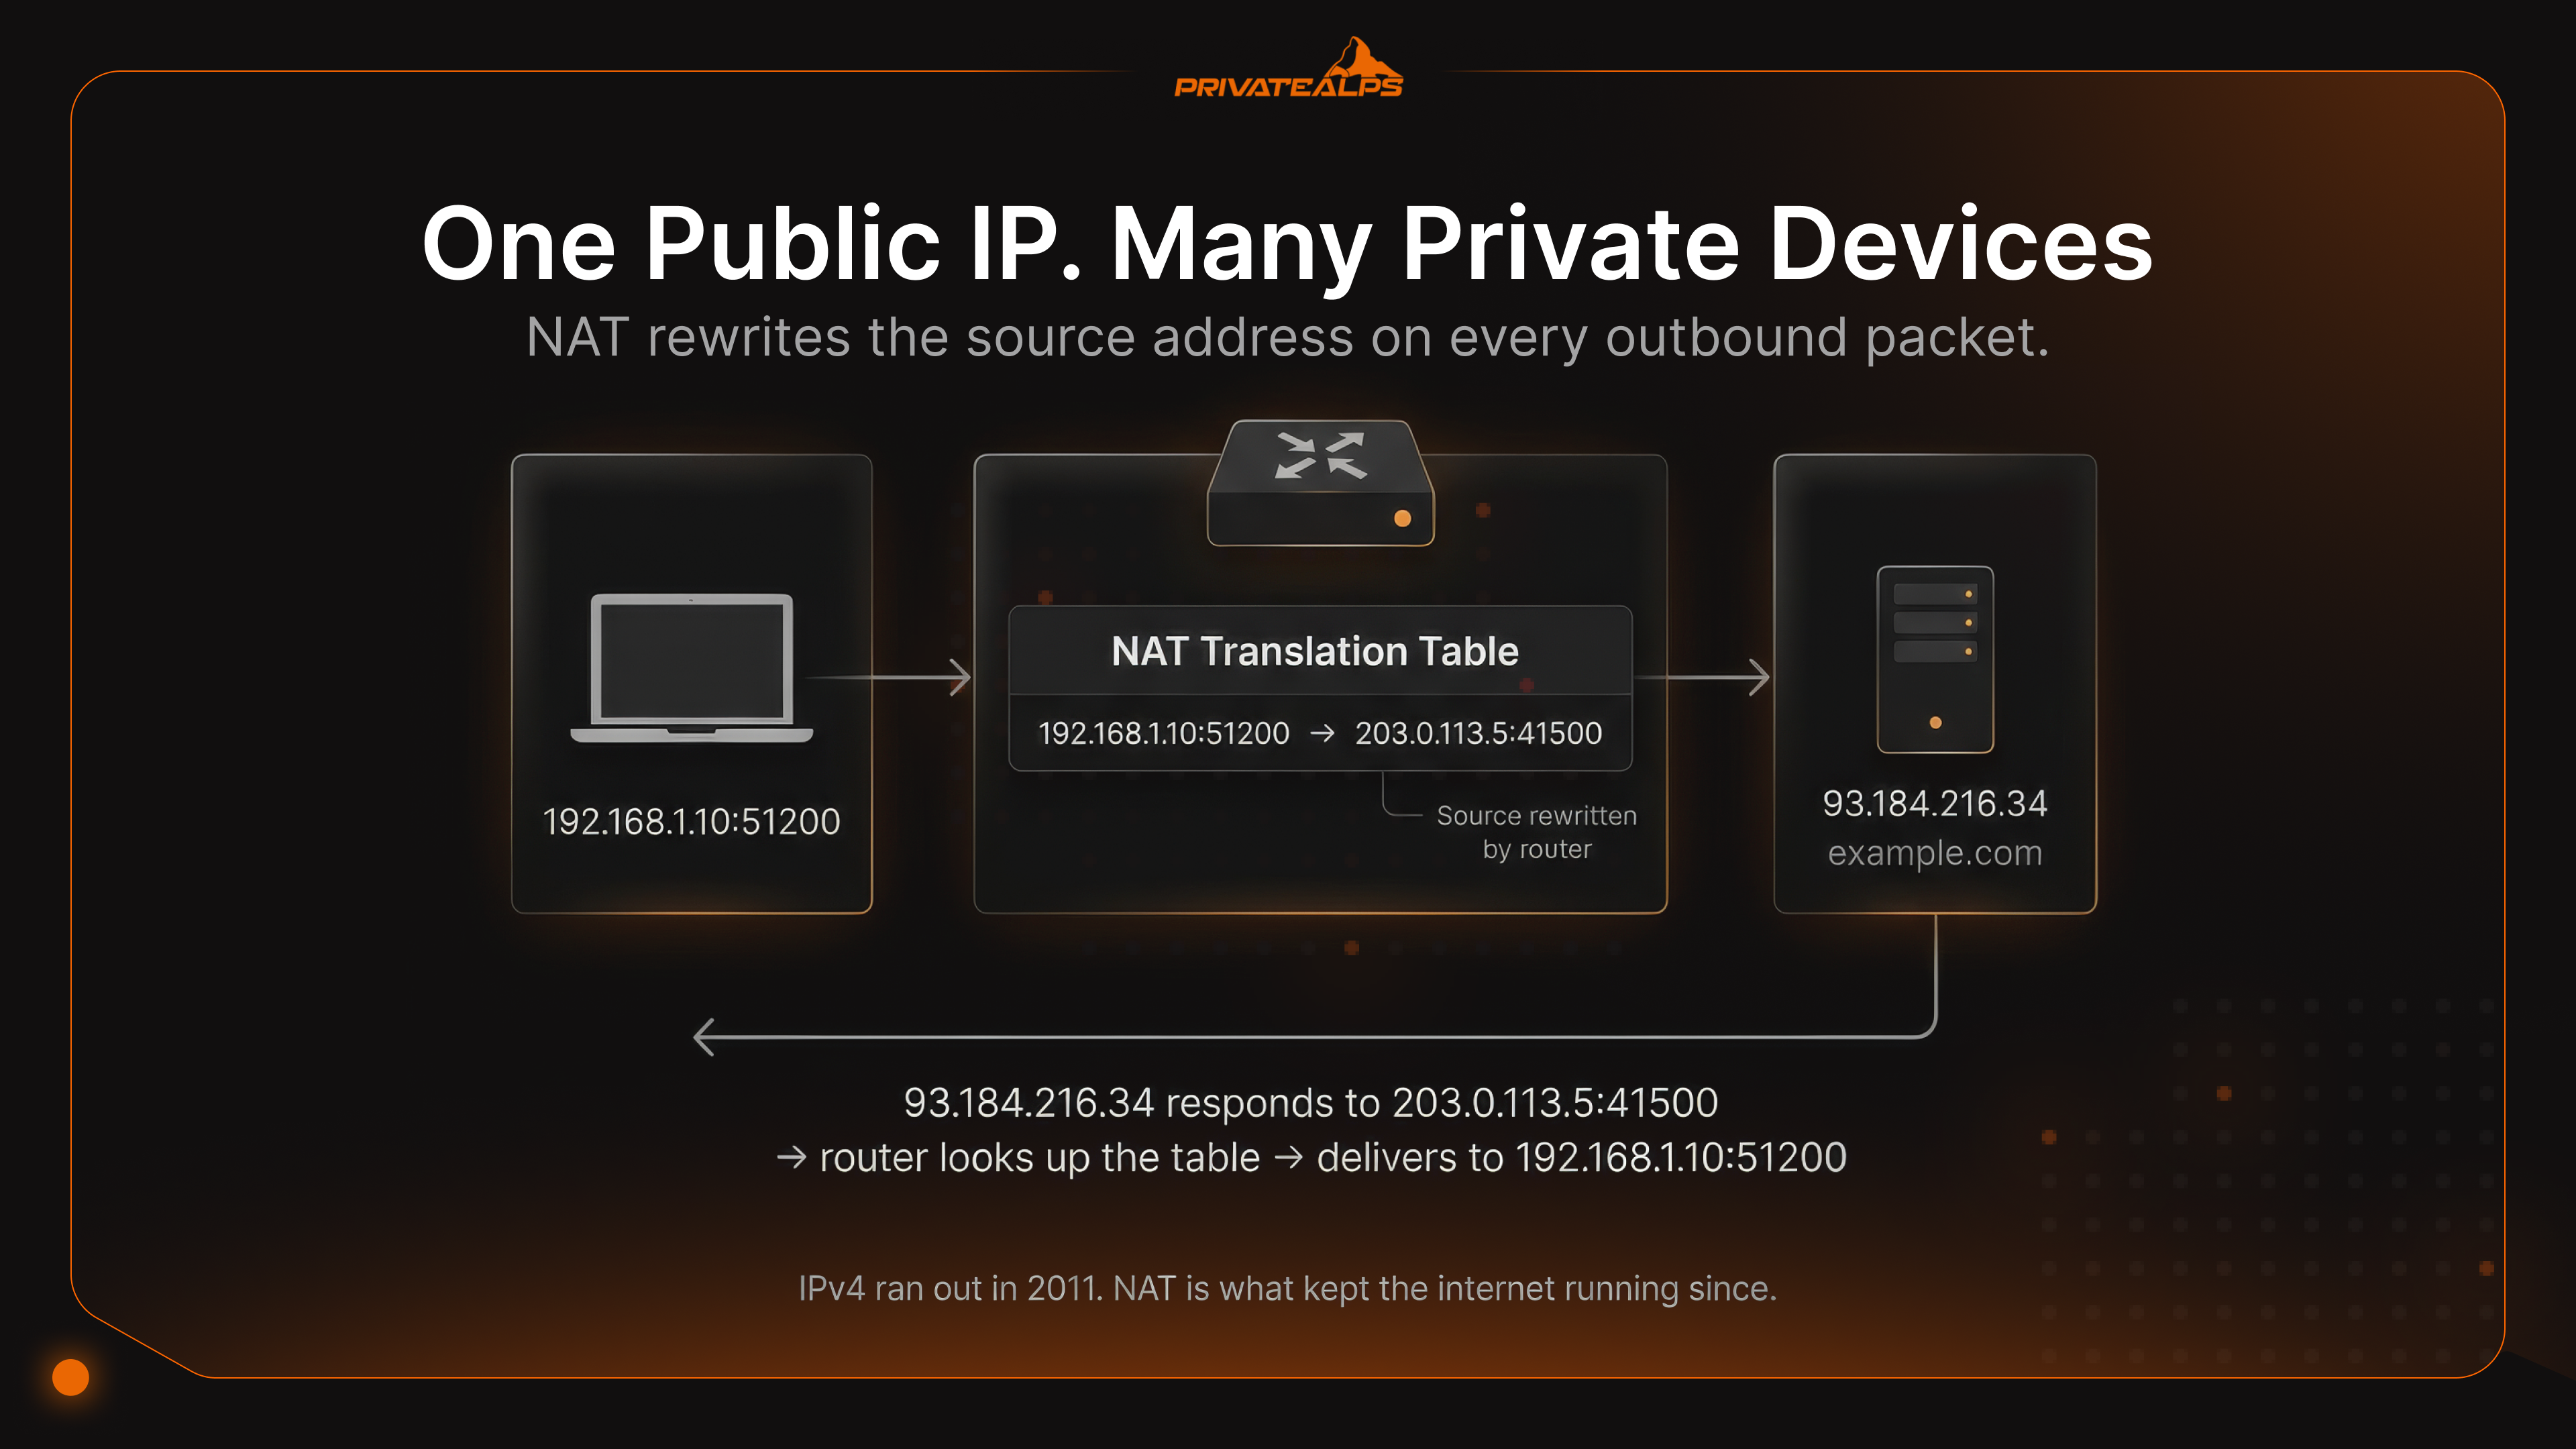
PAT, soms NAT-overload genoemd, is wat je thuisrouter gebruikt en wat de meeste enterprise-edge-apparatuur draait. Eén publiek ip-adres, tienduizenden gelijktijdige sessies, elk herkenbaar aan een andere bronpoort. Het werkt. De wrijvingspunten: apps die inkomende verbindingen vereisen (BitTorrent, SIP-gebaseerde gesprekken) gedragen zich onvoorspelbaar. Alles wat echt inkomend moet zijn, heeft een expliciete doorstuurregel nodig. En loganalyse wordt lastig wanneer tientallen hosts er allemaal uitzien als hetzelfde externe adres.
Eén specifiek probleem komt voortdurend voor en staat bijna nooit in de documentatie: NAT hairpinning (NAT-loopback). Je hebt een server op je LAN op 192.168.1.20. Je probeert hem te bereiken vanaf een ander apparaat op hetzelfde netwerk via het publieke ip-adres 203.0.113.5. Bij een groot aantal consumentenrouters gebeurt er niets: de verbinding valt stilletjes weg. De dienst is van buitenaf volledig bereikbaar; alleen via het publieke adres vanuit het interne netwerk niet.
Oplossingen: benader de server intern via zijn lokale ip-adres, configureer split-horizon DNS zodat interne lookups het privéadres teruggeven, of vervang de router door een model dat NAT-loopback goed afhandelt.
Privé-ip-adresbereiken: RFC 1918-referentie
De meeste documentatie stopt bij de drie RFC 1918-blokken. In de praktijk komen er nog twee bij die elke engineer tegenkomt die met CG-NAT werkt of een kapotte DHCP-situatie onderzoekt. Wat je vooraf moet weten: RFC 1918 definieert de drie standaard privéblokken. RFC 6598 voegde een vierde toe voor NAT op ISP-niveau. Het vijfde, APIPA, is een terugvaloptie van het besturingssysteem en niet bewust toegewezen. Alle vijf staan in het IANA Special-Purpose Address Registry gemarkeerd als niet wereldwijd bereikbaar.
| Bereik | CIDR | Aantal adressen | Typisch gebruik |
|---|---|---|---|
| 10.0.0.0 – 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Grote enterprise-netwerken, datacenters |
| 172.16.0.0 – 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Middelgrote netwerken, VPN-adrespools |
| 192.168.0.0 – 192.168.255.255 | 192.168.0.0/16 | 65.536 | Thuisrouters, kleine kantoren (standaard) |
| 100.64.0.0 – 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT op ISP-niveau, gedeelde ruimte volgens RFC 6598) |
| 169.254.0.0 – 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (terugvaloptie bij DHCP-storing) |
Beveiligingsimplicaties: publiek vs privé ip-adres
Wat de beveiliging betreft is een privé ip-adres niet simpelweg beter of slechter dan een publiek. „Privé is veiliger” is deels waar, maar vooral misleidend. De juiste lezing: privé ip-adressen verkleinen het aanvalsoppervlak van buitenaf, maar doen niets tegen dreigingen die al binnen het netwerk zitten.
Waartegen privé ip-adressen beschermen. Het internet kan een host met een 192.168.x.x- of 10.x.x.x-adres niet rechtstreeks bereiken. Scannerverkeer, pogingen tot wachtwoordspraying en exploitkits die open poorten onderzoeken, komen nooit bij apparaten achter een NAT terecht. Dat is een echt voordeel. Het is echter geen beveiligingsarchitectuur. Een phishingmail, een usb-stick of een gecompromitteerde laptop op hetzelfde wifi-netwerk: als een aanvaller via zo'n weg binnenkomt, biedt een privé adres geen enkele weerstand tegen verplaatsing tussen machines. Shodan ziet je interne hosts niet, maar een ransomware-operator die al voet aan de grond heeft, wel. Wat het netwerk echt segmenteert, zijn VLAN's en interne firewallregels, niet het ip-adresbereik.
Waaraan publieke ip-adressen je blootstellen. Een server met een publiek ip-adres is direct en voor het hele internet zichtbaar. Shodan indexeert nieuw toegewezen adressen binnen enkele minuten. Staat SSH open op poort 22, dan krijg je binnen enkele uren geautomatiseerde inlogpogingen. Een toegankelijke RDP-poort is een bekende route voor ransomware.
Elke beheerinterface die rechtstreeks aan het internet is blootgesteld, heeft een firewall nodig die de toegang beperkt, rate limiting op authenticatie en TLS waar inloggegevens worden gebruikt. Alles wat publiek bereikbaar is in een meerlaagse opzet, hoort in een DMZ thuis: geïsoleerd van backend-databases en interne diensten, zodat een gecompromitteerde frontend geen toegangspoort tot al het andere wordt.
Gedeeld vs. dedicated bij hosting. Als je inkomende diensten draait, is de vraag niet alleen publiek of privé, maar dedicated of gedeeld. Een dedicated publiek ip-adres dat je echt in bezit hebt, betekent dat je portforwarding van begin tot eind werkt, dat je rDNS zelf kunt instellen en dat je ip-reputatie in jouw handen ligt. Onder CG-NAT vreet de infrastructuur van de provider het inkomende verkeer op voordat het je router bereikt. Je forwardingregels, je firewallconfiguratie en je open poorten doen er dan niet meer toe. En voor mailservers in het bijzonder geldt: SPF- en DMARC-records valideren tegen je verzend-ip. Een gedeeld ip-adres dat is besmet door spam van een andere klant vertraagt je niet alleen, het kan je legitieme mail blijvend in de spammap laten belanden.
Wanneer gebruik je een publiek of een privé ip-adres?
Het juiste privé of publieke ip-adres kiezen is niet ingewikkeld als je het goed benadert. De vraag is niet welk type „beter” is. De vraag is: wie moet contact initiëren met deze dienst?
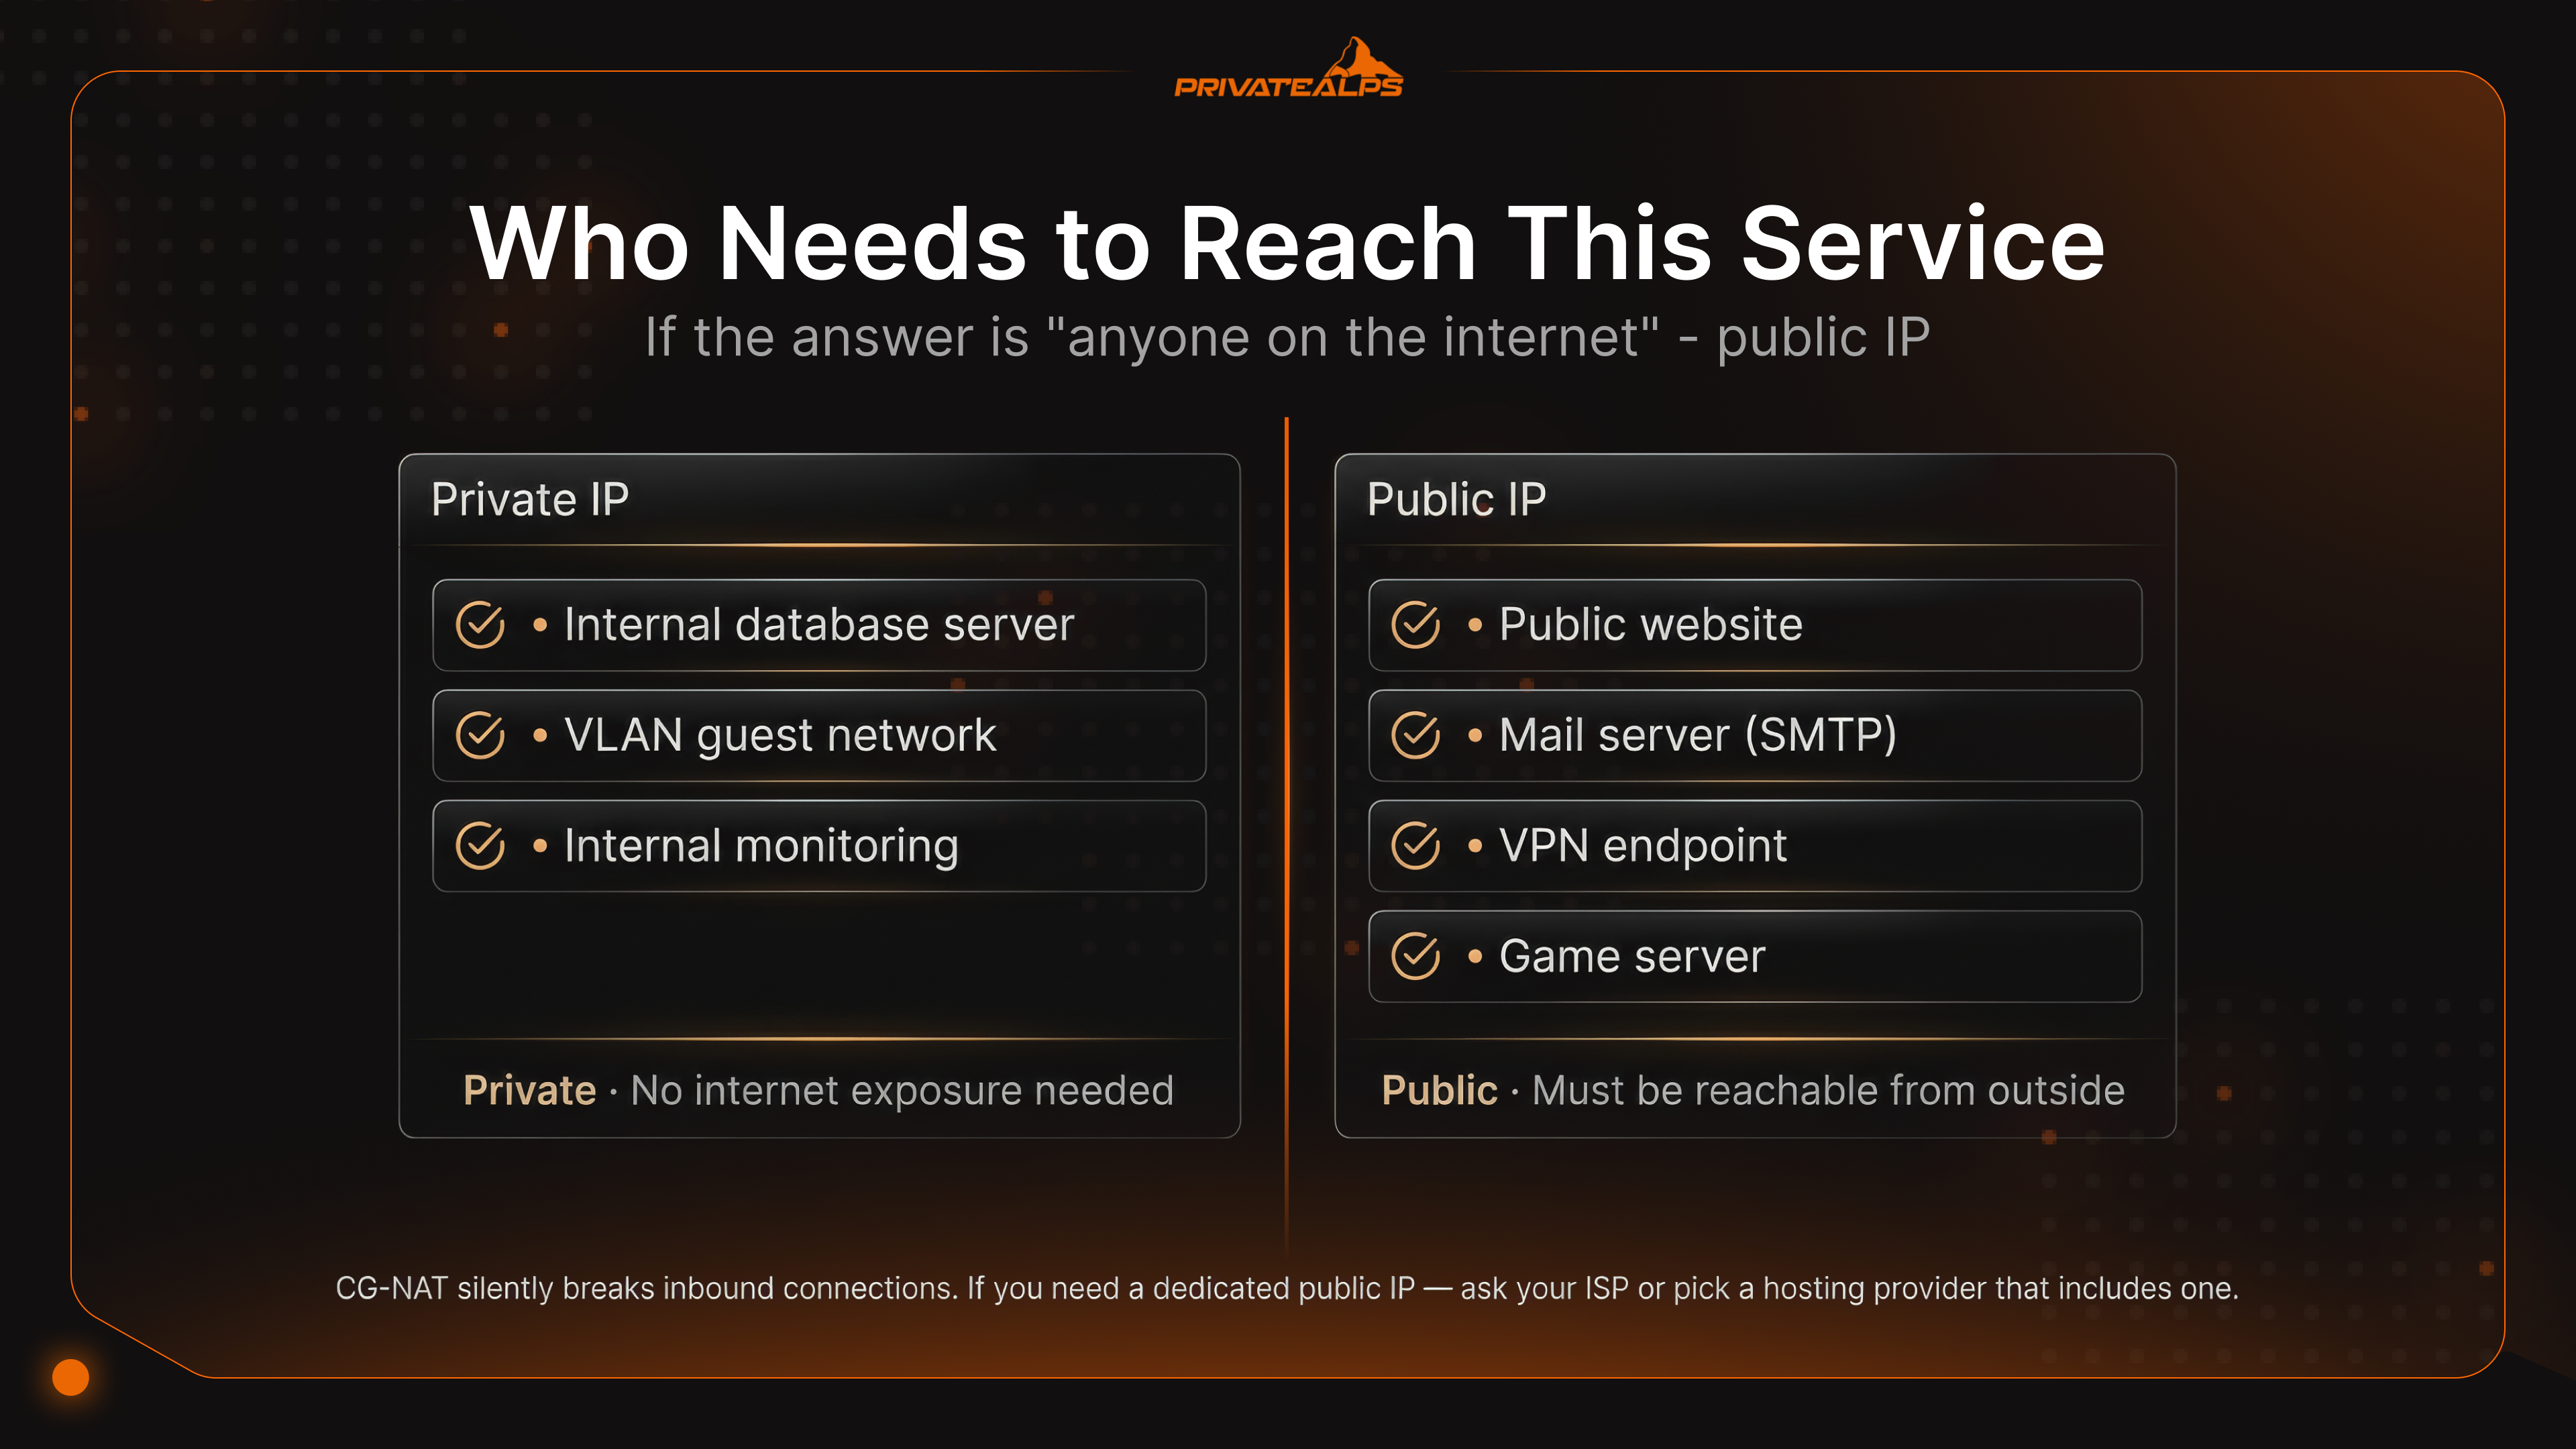
Als het antwoord „alleen andere apparaten op hetzelfde lokale netwerk” is, kies je een privé ip-adres en klaar. Als een extern systeem het ongevraagd moet bereiken, zoals een browser die je site bezoekt, een client die verbinding maakt met je VPN of een externe gebruiker die toegang heeft tot je NAS, dan moet er ergens in dat pad een publiek ip-adres zitten.
Vuistregel: elke inkomende verbinding van buiten het lokale netwerk heeft een publiek ip-adres nodig, hetzij direct op de server, hetzij via een forwarding- of proxylaag. Puur lokaal verkeer: privé is de juiste keuze en tegelijk de veiligere.
| Gebruikssituatie | Vereist type ip-adres | Waarom |
|---|---|---|
| Publieke website / webapp | Publiek ip-adres | Moet bereikbaar zijn voor externe clients |
| Mailserver (inkomende SMTP) | Dedicated publiek ip-adres | Ip-reputatie beïnvloedt de afleverbaarheid; CG-NAT blokkeert poort 25 |
| VPN-server (WireGuard, OpenVPN) | Publiek ip-adres op VPN-endpoint | Clients maken verbinding van buiten het netwerk |
| VPN-tunnel tussen kantoren | Privé ip-adressen intern, publiek ip-adres op tunnelendpoint | Alleen het endpoint heeft een publiek ip-adres nodig |
| Interne databaseserver | Privé ip-adres | Mag nooit vanaf het internet bereikbaar zijn |
| VLAN-gescheiden gastennetwerk | Privé ip-adres (apart subnet) | Isoleert gasten van het zakelijke LAN |
| Thuis-NAS met externe toegang | Privé ip-adres + portforwarding of reverse proxy | Intern privé, extern bereikbaar via publiek ip-adres |
| Gameserver | Dedicated publiek ip-adres aanbevolen | CG-NAT breekt portforwarding van UDP voor de meeste gameprotocollen |
| Interne monitoring / logging | Privé ip-adres | Geen externe blootstelling nodig |
Het is de moeite waard om de hybride opzet te noemen die de meeste zelfgehoste systemen gebruiken: de server krijgt een privé ip-adres, een reverse proxy staat vooraan met het publieke ip-adres, verwerkt TLS en stuurt verzoeken door naar binnen.
Nginx, Caddy en Traefik werken allemaal zo. De backendserver krijgt nooit een directe verbinding vanaf het internet, alleen vanaf de proxy op hetzelfde lokale netwerk. Dat is beter voor de beveiliging en het betekent dat je meerdere diensten op één publiek ip-adres kunt draaien zonder conflicten.
IPv6 en de toekomst van publiek vs privé adresseren
IPv6 verandert de situatie rond publieke en privé ip-adressen fundamenteel. Niet doordat het onderscheid irrelevant wordt, maar doordat de reden voor het onderscheid wegvalt. IPv4 raakte op aan adressen. IPv6 niet. Dat verandert de rekensom.
GUA vs. ULA. IPv6 gebruikt Global Unicast Addresses (2000::/3) waar IPv4 publieke ip-adressen zou gebruiken: overal routeerbaar en uitgedeeld door RIR's en providers. Unique Local Addresses (fc00::/7) vervullen de rol van de RFC 1918-blokken: bewust niet routeerbaar, bedoeld voor alleen intern gebruik. Omdat elk apparaat op een IPv6-netwerk rechtstreeks een GUA kan krijgen uit het prefix van de provider van de router, is er geen technische reden meer voor NAT. Je hoeft geen adres naar een ander te vertalen als er genoeg adressen voor iedereen zijn. ULA blijft bestaan om een andere reden: soms wil je dat een dienst intern blijft door expliciet beleid, en niet alleen omdat NAT het toevallig blokkeert. Een interne dienst vastzetten op een ULA en daar firewallregels omheen schrijven, is schoner dan hopen dat je GUA-firewallconfiguratie nooit een gat vertoont.
Hoe ver de adoptie is. Uit Google's IPv6 Statistics blijkt dat begin 2025 ongeveer 43% van de Google-gebruikers via IPv6 verbinding maakte. Frankrijk zit boven de 86%. India en Duitsland boven de 70%. De VS zit rond 47–50% (Wikipedia, IPv6 deployment). Dual-stack is de norm: apparaten draaien IPv4 en IPv6 tegelijk, en Happy Eyeballs (RFC 8305) bepaalt welke van de twee er per verbinding daadwerkelijk wordt gebruikt.
Het privacyprobleem dat RFC 4941 oplost. IPv6 introduceerde iets wat IPv4/NAT-gebruikers nooit hoefden te overwegen: als elk apparaat een wereldwijd routeerbaar adres heeft, bevatte de oorspronkelijke SLAAC-methode het MAC-adres van het apparaat rechtstreeks in het ip-adres. Daardoor werd het adres een blijvende, aan hardware gekoppelde identifier: hetzelfde apparaat dat op verschillende netwerken opduikt en over sessies heen wordt gevolgd. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) lost dit op door willekeurig gegenereerde Interface ID's te maken die periodiek wisselen, waardoor de koppeling tussen adres en fysiek apparaat wordt doorbroken. Onder IPv4/NAT speelde dit geen rol: al het verkeer leek afkomstig van het ene publieke ip-adres van de router, ongeacht welk apparaat het verstuurde. IPv6 maakte het volgen van individuele apparaten mogelijk, en RFC 4941 is het antwoord daarop.
Zo vind je je publieke en privé ip-adres
Dit zijn twee aparte opzoekingen, omdat het om twee verschillende dingen gaat. Je publieke ip-adres komt van de provider en staat op de router. Je privé ip-adres komt van de router en staat op je apparaat. Een website ziet het eerste, maar nooit het tweede.
Opzoekmethoden:
- Publiek ip-adres (terminal): curl ifconfig.me of curl api.ipify.org. Beide geven het publieke ip-adres van je router terug.
- Publiek ip-adres (browser): ifconfig.me of ipinfo.io. Toont ook de naam van de provider en een ruwe locatie.
- Privé ip-adres (Windows): ipconfig in de opdrachtprompt, zoek „IPv4-adres” onder je actieve adapter.
- Privé ip-adres (macOS): ifconfig | grep "inet " in Terminal, of Systeeminstellingen → Netwerk → verbinding → Details.
- Privé ip-adres (Linux): ip addr show of hostname -I.
- Privé ip-adres (routerbeheer): log in op 192.168.0.1 of 192.168.1.1. In de DHCP-lease-tabel staan alle apparaten met hun toegewezen adres.
Privé ip-adres (mobiel): Instellingen → Wi-Fi → tik op de naam van het verbonden netwerk. Het ip-adres staat op het detailscherm.
Wat een site werkelijk over je ip-adres te weten komt: de naam van je provider, een globale locatie (de stad of regio waar de infrastructuur van de provider is geregistreerd, vaak 50–100 km naast de werkelijke plek) en het ASN. Dat staat in openbare databases. Je woonadres en identiteit staan er niet in. Daarvoor is een juridisch verzoek bij de provider zelf nodig. Verbind je via een VPN, dan ziet de site het ip-adres en de locatie van de VPN-server. Je privé ip-adres verlaat de router nooit.
Zo wijzig je je publieke of privé ip-adres
De provider bezit je publieke ip-adres. Je kunt het niet in een instellingenmenu aanpassen. Wat je wel kunt veranderen, is welk ip-adres het internet ziet wanneer je verkeer naar buiten gaat. Of je vraagt de provider rechtstreeks om een ander adres.
Je publieke ip-adres wijzigen, wat werkt:
- VPN: verkeer verlaat het internet via het ip-adres van de VPN-server in plaats van het jouwe. Dit is de snelste optie en werkt wereldwijd.
- Proxy: geldt voor specifiek applicatieverkeer in plaats van alles op het apparaat. Lichter.
- Tor: stuurt verkeer via meerdere relays; het ip-adres van de exitnode is wat de bestemming ziet. Trager, maar de route is moeilijker te traceren.
- Modem herstarten: bij een dynamisch ip-adres kan het verbreken van de verbinding ertoe leiden dat de provider bij herverbinding een ander adres toewijst. Dit is niet betrouwbaar, want sommige providers wijzen elke keer hetzelfde adres toe.
- Statisch ip-adres aanvragen: als je iets nodig hebt dat niet verandert, neem contact op met de provider. Bij de meeste providers is dit een betaalde dienst, maar het is de enige blijvende oplossing voor hosting.
Je privé ip-adres wijzigen, per platform:
- Windows: ipconfig /release en daarna ipconfig /renew in een opdrachtprompt met verhoogde rechten
- macOS: Systeeminstellingen → Netwerk → de adapter → Details → tabblad TCP/IP → DHCP-lease vernieuwen
- Linux: sudo dhclient -r && sudo dhclient
- Routerpaneel: log in op 192.168.0.1 of 192.168.1.1, zoek de DHCP-reservering of de instellingen voor een statische lease en koppel een specifiek adres aan het MAC-adres van het apparaat. Het krijgt dan vanaf nu altijd datzelfde ip-adres.
Samenvatting
Privé ip-adressen horen bij het lokale netwerk. Ze komen uit RFC 1918-blokken, worden toegewezen via DHCP en zijn onzichtbaar voor het internet. Dezelfde bereiken draaien tegelijk in miljoenen afzonderlijke netwerken zonder elkaar te raken. Publieke ip-adressen horen bij het internet. Ze worden toegewezen door RIR's, uitgedeeld door providers en zijn wereldwijd uniek: één adres per netwerk dat het hele internet kan vinden. NAT, in de meeste gevallen als PAT op de router, zorgt voor de vertaling tussen de twee. IPv6 heft het adrestekort op dat NAT noodzakelijk maakte. GUA geeft elk apparaat een eigen, wereldwijd bereikbaar adres. Maar ULA en firewalls blijven de grenzen bepalen die er voor de beveiliging toe doen. Dual-stack is hoe de meeste netwerken nu daadwerkelijk draaien, en dat blijft nog een tijdje zo. Klaar voor een dedicated publiek ip-adres met volledige controle over inkomend verkeer? CG-NAT, gedeelde ip-adressen, portforwarding die ergens stroomopwaarts verdwijnt: die problemen verdwijnen niet vanzelf. Ze verdwijnen pas als je een dedicated publiek ip-adres hebt dat je echt beheert.
PrivateAlps VPS- en dedicated serverpakketten worden standaard met een dedicated publiek ip-adres geleverd. Zwitserse infrastructuur, geen CG-NAT in de keten, volledige portforwarding en rDNS die je zelf instelt. Het ip-adres is van jou, het inkomende pad is helder en niets tussen jou en het internet vangt stilletjes je verkeer op.
FAQ
Wat is het verschil tussen een publiek en een privé ip-adres?
Privé is lokaal. Je router deelt het uit aan elk apparaat op het netwerk, het werkt prima voor intern verkeer en het internet kan er niet naartoe. Pakketten voor 192.168.x.x worden door routers weggegooid voordat ze ooit aankomen. Publiek is extern. De provider wijst het toe aan je router en het is het adres dat de rest van het internet gebruikt om verkeer naar jou terug te sturen. NAT verbindt beide: apparaten met een privé ip-adres sturen verkeer via het publieke ip-adres, en de router bepaalt met behulp van poortnummers welk antwoord naar welk apparaat gaat.
Hoe worden privé- en publieke ip-adressen toegewezen?
Privé-adressen komen van de DHCP-server op je router. Het proces: het apparaat stuurt een Discover, de router antwoordt met een Offer, het apparaat stuurt een Request om aan te geven welk aanbod het wil, en de router stuurt een Acknowledge waarmee het adres wordt vastgelegd. Dat is DORA. Het duurt minder dan een seconde. Publieke adressen komen van de internetprovider. Bij een dynamische aansluiting worden ze uit een pool uitgeleend en kunnen ze veranderen. Bij een statische aansluiting is het adres vooraf aan jou toegewezen en blijft het vast. Een statisch publiek ip-adres handmatig instellen op een apparaat werkt alleen als de provider dat adres eerst daadwerkelijk voor jouw account heeft gereserveerd.
Kunnen twee apparaten hetzelfde privé ip-adres hebben?
Op aparte netwerken gebeurt dat voortdurend. Precies daarvoor is RFC 1918 ontworpen. Je thuisnetwerk en het bedrijf waar je werkt kunnen allebei 192.168.1.50 gebruiken zonder dat er overlap ontstaat, omdat die adressen buiten hun eigen lokale netwerk nooit met elkaar in contact komen. Op hetzelfde netwerk veroorzaakt een dubbel adres echter conflicten in de ARP-tabel. Beide machines krijgen dan een onbetrouwbare verbinding, sessies vallen onverwacht weg, en uitzoeken welk apparaat het dubbele is, kost meer tijd dan nodig.
Is een privé ip-adres veiliger dan een publiek ip-adres?
Niet op zichzelf. Een privé ip-adres betekent dat niemand op internet rechtstreeks bij je kan aanbellen. De NAT-laag vangt alle ongevraagde verkeer op voordat het het lokale netwerk bereikt. Dat is belangrijk. Maar het is één laag, geen volledige verdediging. Een aanvaller die al binnen is, via malware, een gecompromitteerd account, fysieke toegang of een ongeautoriseerd apparaat op het netwerk, kan zonder beperkingen tussen machines met een privé ip-adres bewegen. Echte segmentatie vereist VLANs, firewallregels per subnet en toegangscontroles die er niet van uitgaan dat intern verkeer veilig is omdat het niet van buitenaf komt.
Kan ik een website hosten op een privé ip-adres?
Intern wel, vanaf internet niet. Het publieke internet heeft geen route naar 192.168.x.x. Een bezoeker die van buiten het lokale netwerk een server op een privé ip-adres probeert te bereiken, komt er simpelweg niet. Voor alles wat extern bereikbaar moet zijn, heb je een publiek ip-adres nodig in het pad. De eenvoudigste optie is een port-forwardingregel op de router die een publieke poort doorstuurt naar het privé ip-adres en de poort van de server. De netter opgezette optie is een reverse proxy (NGINX of Traefik werken hier goed voor). Die zit aan de rand met een publiek ip-adres, verwerkt TLS en stuurt verzoeken door naar binnen. De backendserver hoeft nooit rechtstreeks aan internet blootgesteld te worden.
Wat is CG-NAT en hoe beïnvloedt het mij?
CG-NAT is een NAT-laag die je internetprovider op eigen infrastructuur draait, nog vóórdat het verkeer je thuisrouter bereikt. Je router krijgt dan een adres uit 100.64.0.0/10 (de RFC 6598 shared space) in plaats van een echt publiek ip-adres. Alles lijkt normaal totdat je iets probeert dat inkomende verbindingen vereist. Portforwardingregels op je router? Die gelden voor verkeer dat je router bereikt. De NAT van de provider onderschept inkomend verkeer al eerder. Het gevolg: zelfgehoste diensten, VPN-servers, externe bureaublad-verbindingen en gameservers werken allemaal niet, en de oorzaak is lastig te vinden. De oplossing is contact opnemen met je provider en een vast publiek ip-adres aanvragen. Bij de meeste providers is dat een betaalde optie.
Welke informatie kan iemand uit mijn ip-adres halen?
De naam van je internetprovider, het autonomous system number (ASN) en een geografische regio, meestal de stad of regio waar de infrastructuur van je provider geregistreerd staat. Dat kan 50 tot 100 km afwijken van je werkelijke locatie. Dat is wat databases voor publieke ip-geolocatie bevatten. Je thuisadres, je naam en je exacte locatie vereisen een formeel juridisch verzoek aan de provider. Een VPN of proxy vervangt het zichtbare ip-adres door dat van de server. Ontvangers zien dan de locatie van die server en niet de jouwe.
Hoe controleer ik mijn publieke ip-adres?
In de browser: ifconfig.me of ipinfo.io. In de terminal: curl ifconfig.me. Het resultaat is het huidige publieke ip-adres van je router, niet het privé-adres van het apparaat waarmee je het opzoekt. Als je met een VPN verbonden bent, zie je het publieke ip-adres van de VPN-server en niet het adres dat je provider aan jou heeft toegewezen.
Maakt IPv6 privé ip-adressen overbodig?
IPv6 maakt NAT overbodig. Met 128-bits adressering zijn er genoeg publieke adressen voor elk apparaat, dus de omweg is niet langer nodig. Unique Local Addresses (fc00::/7) bestaan nog steeds voor bewust alleen-intern gebruik, los van het probleem met adresruimte. De beveiligingsgrens verdwijnt bovendien niet mee met NAT. IPv6-netwerken hebben nog steeds een stateful firewall aan de rand nodig om ongevraagde inkomende verbindingen af te handelen. NAT blokkeerde die verbindingen als bijeffect, niet als bewust beveiligingsmechanisme. Haal je NAT weg, dan heb je iets nodig dat die taak er bewust bij doet.
