


VPN vs. proxy: wat is het verschil?
Je vergelijkt deze twee meestal niet voor de lol. De meeste mensen komen hier terecht omdat er iets aanleiding gaf tot de vraag: een streamingdienst blokkeerde je, een vriend noemde een „proxy” zonder uit te leggen wat dat was, of je werkgever liet iedereen een VPN-client installeren zonder te zeggen waarom. De zoekopdracht „wat is een VPN vs proxy” wordt honderdduizenden keren per maand in Google getypt. De variant „wat is een proxy vs VPN” is bijna even populair. Dezelfde vraag, andere woordvolgorde.
Hoe dit onderwerp wordt beschreven, is ook een beetje ongemakkelijk. Veel artikelen behandelen de twee als inwisselbare tools in verschillende prijsklassen. Dat zijn ze niet. Ze zitten op verschillende lagen van het netwerk en lossen verschillende problemen op. Als je ze als hetzelfde behandelt, betaal je misschien maandelijks voor „privacy” die er in werkelijkheid niet is.
De markt is enorm, en dat is deels de reden dat de marketing rommelig is geworden. De wereldwijde VPN-markt bereikte USD 88,96 miljard in 2025 en is op weg naar USD 534,22 miljard in 2034. Thuiswerken heeft die groei aangejaagd, en toezichtdruk deed de rest. Proxies draaien daarentegen stilletjes SEO-tools, scrapers en zakelijke firewalls. Ander publiek, minder reclameborden.
Deze gids legt het daarom uit zoals een netwerkengineer dat zou doen, bij een kop koffie, en niet zoals een affiliatepagina. OSI-lagen. Wat wel en niet versleuteld wordt. Hoe detectie in de praktijk werkt. En wat elke tool niet kan oplossen, hoeveel je er ook voor betaalt.
AI-samenvatting
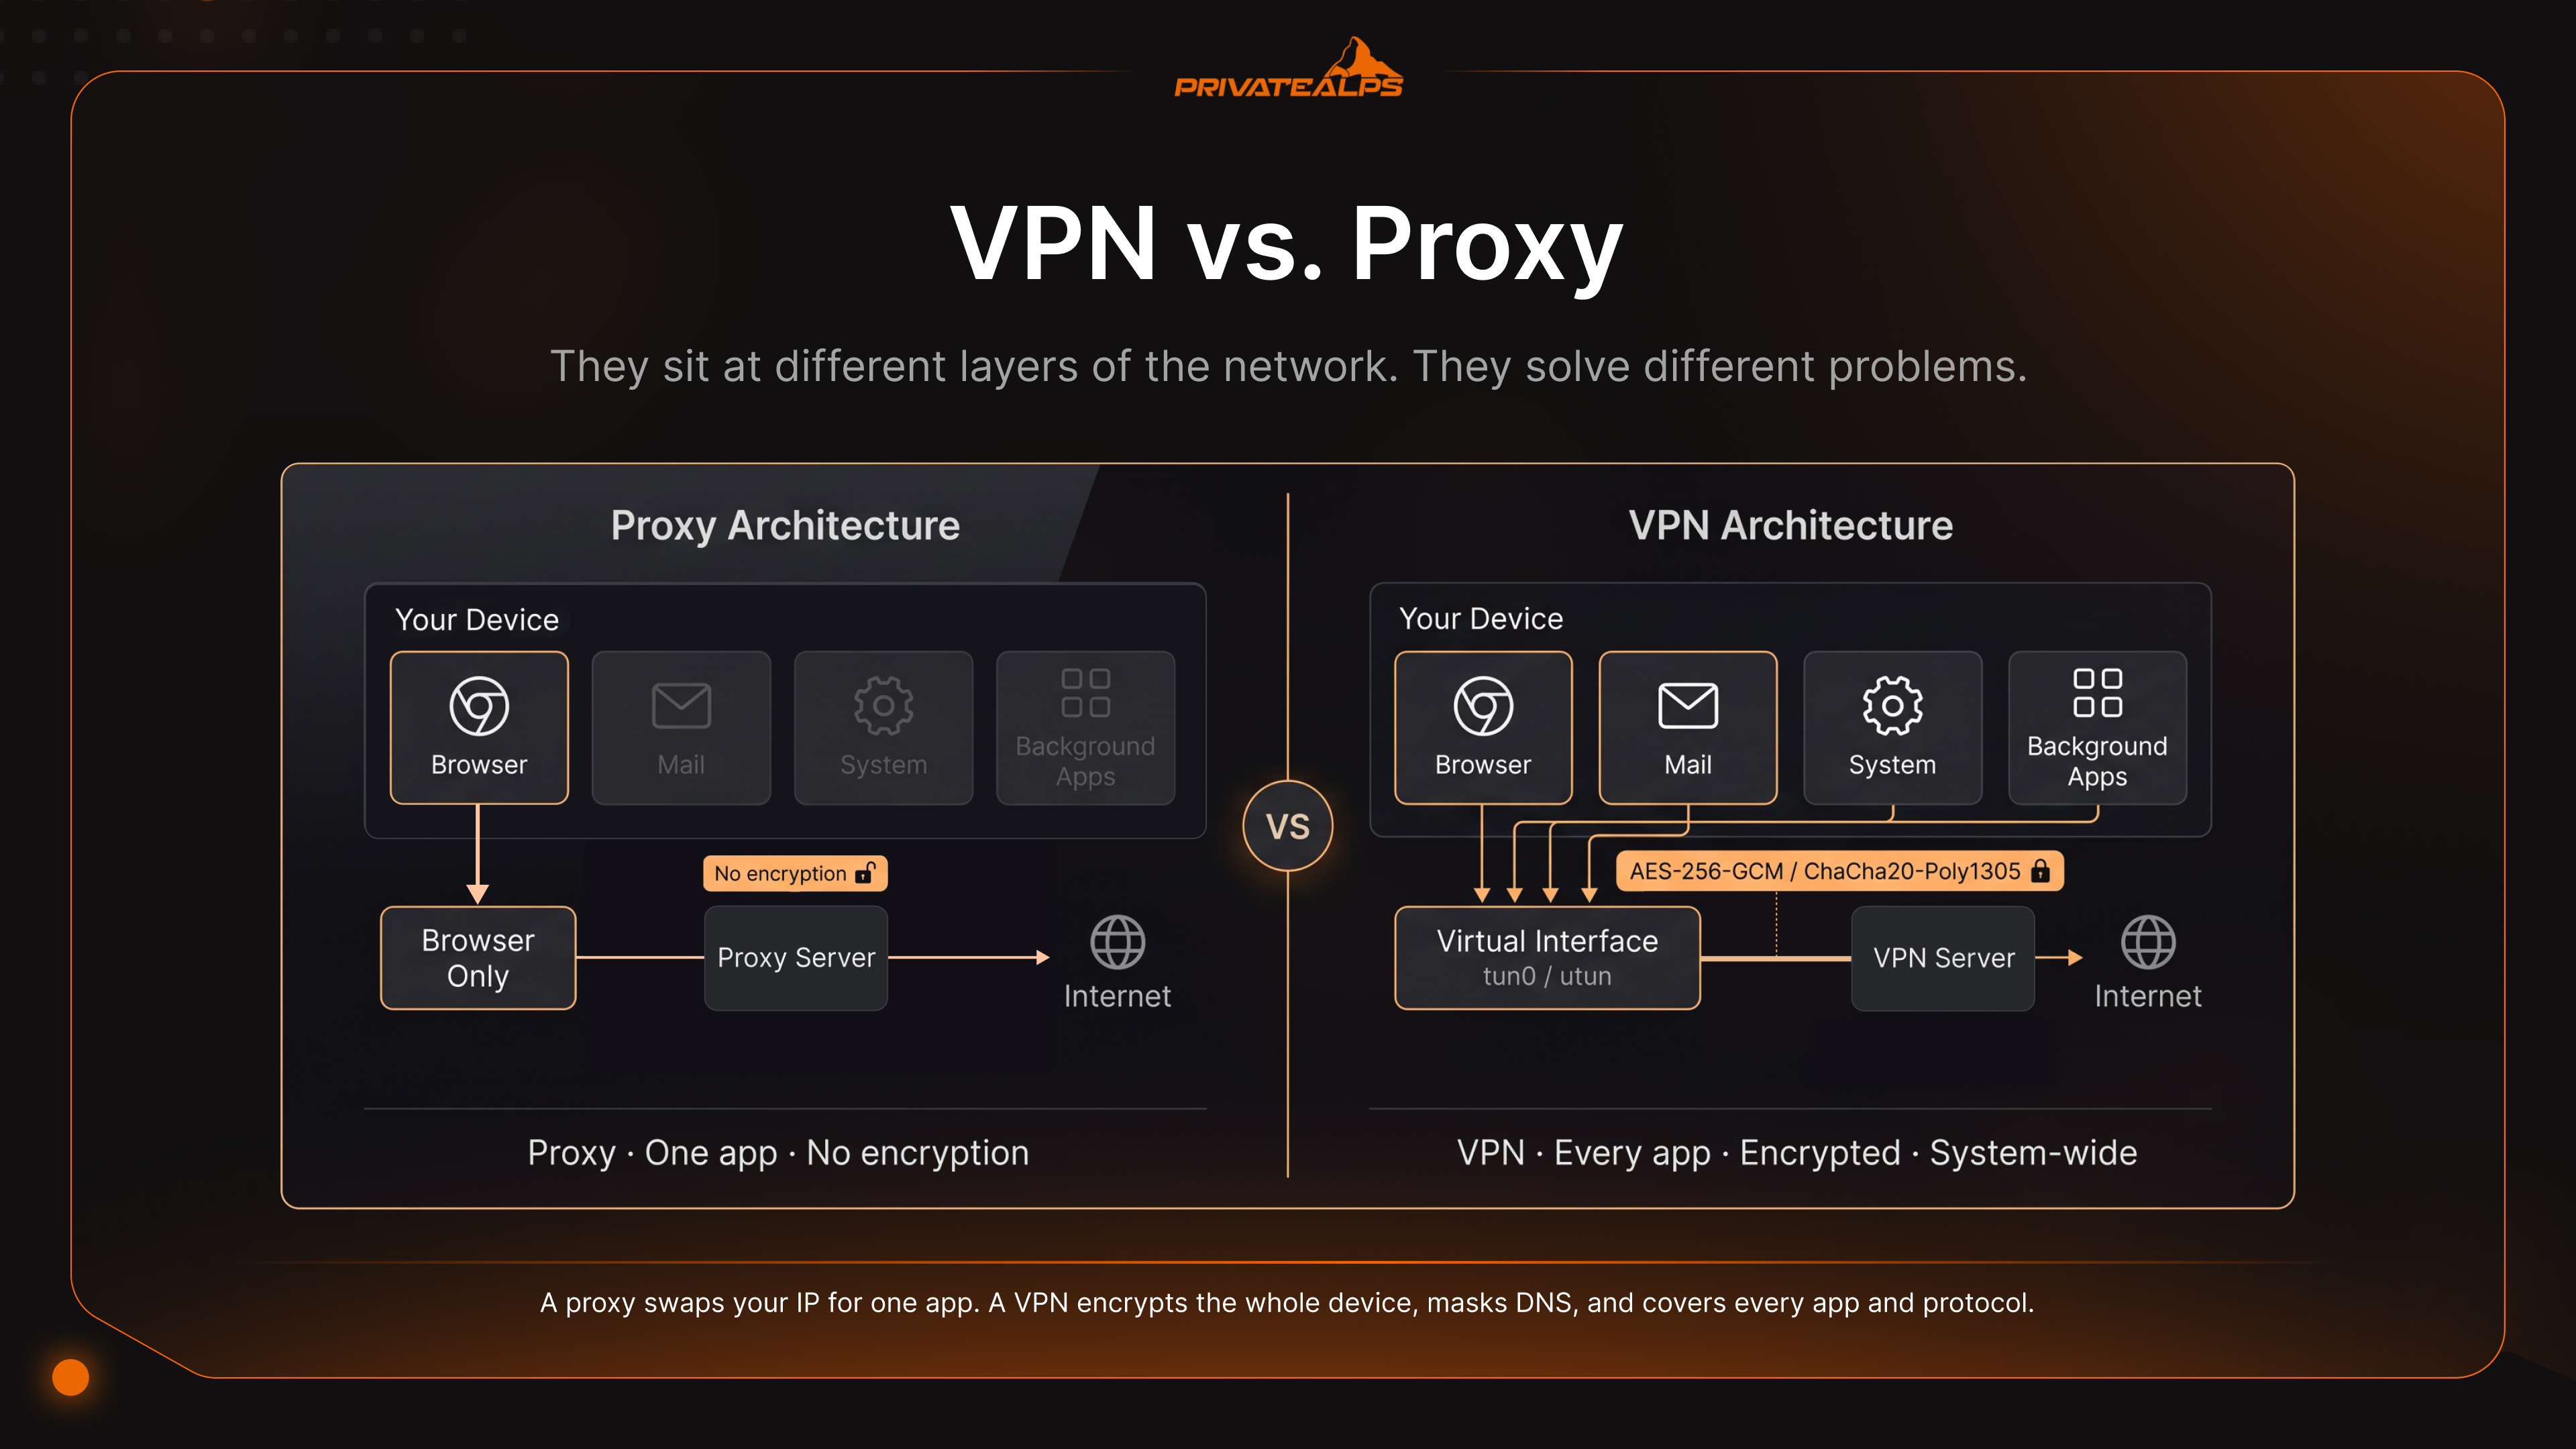
Kort gezegd: een proxy werkt op de applicatielaag (OSI-laag 7) en stuurt het verkeer van één app tegelijk om, meestal een browser. Zelf versleutelt hij niets. Een VPN zit dieper, op de lagen 2 en 3. Hij versleutelt elk pakket op OS-niveau met ChaCha20-Poly1305 (WireGuard) of AES-256-GCM (OpenVPN) en stuurt het hele apparaat via een virtuele interface. Proxies zijn sneller omdat ze de rekenwerk overslaan. VPN's zijn veiliger omdat ze dat niet doen.
- OSI-laag: Proxy = laag 7 (één app). VPN = lagen 2-3 (hele apparaat).
- Versleuteling: Proxy = niets ingebouwd. VPN = ChaCha20-Poly1305 of AES-256-GCM.
- Snelheid: Proxies kosten nauwelijks iets. WireGuard kost ongeveer 4-15% op een snelle verbinding. OpenVPN/TCP kan 40-50% opslokken.
- Killswitch: alleen bij VPN. Verbreekt alles op het moment dat de tunnel wegvalt.
- DNS-bescherming: VPN tunnelt de DNS-queries. HTTPS-proxies lekken de hostnaam via SNI voordat de pagina ook maar geladen is.
- Risico van gratis proxies/VPN's: ICSI/CSIRO vond dat 67% van de gratis Android-VPN-apps third-party trackingbibliotheken bevatte en 84% verkeer lekte.
- Wat geen van beide oplost: browserfingerprinting, cookies of accounts waarop je bent ingelogd.
Wat is een proxy server?
Een proxy server is een tussenpersoon. Hij neemt het verkeer van één applicatie, meestal een browser, en stuurt het door naar de bestemming, waarbij hij onderweg jouw ip-adres door zijn eigen adres vervangt. Dat is de hele taak. Hij werkt op de applicatielaag (OSI-laag 7). Hij versleutelt niets, tenzij de site die je bezoekt al TLS gebruikt. Hij behandelt alleen de app waarvoor je hem instelt. Al het andere op je computer communiceert nog precies zoals voorheen met internet.
| Proxytype | Werking | Typische toepassing |
|---|---|---|
| HTTP-proxy | Stuurt ongeëncrypte HTTP-verzoeken door op laag 7 | Webfiltering op bedrijfsnetwerken, caching |
| HTTPS-proxy | Tunnelt TLS via CONNECT; leest SNI maar niet de inhoud | Browsen naar TLS-beveiligde sites |
| SOCKS5-proxy | Relay op laag 5; protocolonafhankelijk, ondersteunt UDP | Torrenten, gamen, algemene TCP/UDP-tunneling |
| Transparante proxy | Onderschept verkeer zonder clientconfiguratie | Caching op providerniveau, filtering op scholen en bibliotheken |
| Residentiële proxy | Stuurt verkeer via echte consumentenips (vaak IoT-apparaten) | Sneakerbots, advertentieverificatie, SEO-scraping |
Hier struikelen mensen vaak over. Ze denken dat een HTTPS-proxy verbergt welke sites ze bezoeken. Dat doet hij niet. De hostnaam gaat tijdens de handshake onversleuteld mee via het veld Server Name Indication (SNI) van TLS, nog voordat er enige versleuteling plaatsvindt. Je internetprovider ziet het. Iedereen tussen jou en de proxy ziet het ook. Ze kunnen de pagina niet lezen, maar wel de adresbalk, en dat is meestal precies het deel dat mensen dachten te verbergen.
DNS is de andere stille lekkage. Proxies houden zich meestal niet bezig met DNS, dus vraagt je besturingssysteem nog steeds aan de resolver van je provider: „waar zit dit domein?” Die vraag alleen al vertelt het verhaal. En het ecosysteem van gratis proxies is, zacht gezegd, niet vriendelijk. Een CSIRO-onderzoek naar Android-apps in deze categorie vond dat 16% niet-transparante proxies gebruikte die JavaScript in het verkeer van gebruikers injecteerden voor advertenties en tracking, en 67% third-party trackingbibliotheken bevatte. Gratis is hier zelden echt gratis. Jij bent het product.
Wat is een VPN?
Een VPN, oftewel Virtual Private Network, hult je hele apparaat in een versleutelde tunnel en stuurt elk pakket daar doorheen. Elke app. Elke dienst op de achtergrond. De browser, de mailclient, die stille systeemupdates die plaatsvinden als je niet kijkt. Je hoeft niets per app in te stellen. Het besturingssysteem geeft het verkeer aan een virtuele interface en de VPN-client neemt het vanaf daar over.
De techniek is strenger dan veel mensen verwachten. Wanneer je op verbinden klikt, voeren client en server een cryptografische handshake uit. WireGuard gebruikt Noise met Curve25519-sleuteluitwisseling, OpenVPN voert een TLS-handshake uit (TLS 1.2 of 1.3, afhankelijk van de build die je gebruikt) om sessiesleutels af te spreken. Daarna maakt de client een virtuele netwerkinterface aan, tun0 op Linux of utun op macOS, en de routeringstabel begint al het verkeer daarheen te sturen. Elk pakket wordt ingepakt, versleuteld en naar de server gestuurd. De server ontsleutelt het, stuurt het door en stuurt het antwoord terug. Wie meekijkt op de kabel ziet alleen versleutelde brokken die heen en weer vliegen. De WireGuard-whitepaper behandelt de details, als je de canonieke versie wilt.
Twee kenmerken maken het verschil tussen een echte VPN en een marketingversie. De killswitch is een firewallregel die elke byte blokkeert op het moment dat de tunnel wegvalt: een serverstoring, verloren wifi, een laptop in slaapstand, wat dan ook. Zo lekt je echte ip-adres niet terwijl de client probeert opnieuw te verbinden. De tweede is DNS-lekbescherming. Die stuurt DNS-queries via de versleutelde tunnel naar de eigen resolver van de VPN, zodat je provider je browsegedrag niet kan reconstrueren uit de opzoekingen. Zonder die twee heb je in feite een proxy met extra stappen en een hogere maandrekening.
VPN vs. proxy: kernverschillen in de techniek
Het verschil tussen een proxy server en een VPN zit op drie punten: hoeveel van je verkeer wordt versleuteld, hoeveel wordt afgedekt en hoe makkelijk je te herkennen bent. Een proxy vervangt je ip-adres voor één app. Een VPN versleutelt het hele apparaat, maskeert DNS, blokkeert WebRTC-lekken en kan er, met de juiste obfuscatielaag, uitzien als iemand die het nieuws via HTTPS leest.
| Dimensie | Proxy | VPN |
|---|---|---|
| Verkeersversleuteling | Geen (SOCKS5/HTTP); alleen TLS als de site HTTPS gebruikt | Volledige versleuteling van de payload (ChaCha20-Poly1305 of AES-256-GCM) |
| Verkeersdekking | Alleen per applicatie | Het hele besturingssysteem, alle apps en protocollen |
| IP-maskering | Ja, voor de ingestelde app | Ja, op systeemniveau |
| DNS-bescherming | Nee, het OS gebruikt de resolver van de provider | Ja, DNS wordt via de VPN getunneld |
| Killswitch | Nee | Ja (fail-closed op firewallniveau) |
| WebRTC-lekbescherming | Nee | Ja (mits correct ingesteld) |
| Snelheidsverlies | Verwaarloosbaar (1-3%) | 4-50%, afhankelijk van het protocol |
| MITM-bescherming op openbare wifi | Nee | Ja |
| Detectiebestendigheid | Laag: IP-reputatiedatabases signaleren proxies snel | Hoog met obfuscatie (Shadowsocks, Obfs4, VLESS) |
| Beschikbaarheid van audits | Vrijwel nooit | Gerenommeerde aanbieders: audits door de Big 4 |
| Transparantie over jurisdictie | Meestal ondoorzichtig | Bekende juridische entiteit en land |
| Typische kosten | Gratis tot $1-5/ip/maand | $3-12/maand voor consumenten; zelf gehost vanaf $5 |
Op het gebied van detectiebestendigheid gaan ze echt uit elkaar. Een open, niet-geauthenticeerde SOCKS5-proxy is eigenlijk een risico: iedereen die het ip-adres en de poort tegenkomt, kan zijn eigen verkeer erdoor sturen, en transparante opstellingen geven het oorspronkelijke ip-adres vrolijk terug in HTTP-headers. VPN-obfuscatieprotocollen spelen een heel ander spel. Shadowsocks, Obfs4 en V2Ray/VLESS verpakken de tunnel zo dat deep packet inspection iets ziet dat op gewoon HTTPS lijkt. Daarom domineren deze protocollen in landen die VPN-verkeer actief blokkeren, en worden proxies, met hun voorspelbare headers en goed in kaart gebrachte ip-reeksen, als eerste gepakt.
Snelheidsvergelijking proxy vs. VPN
Proxies zijn sneller dan VPN's, en de reden is nuchter: ze slaan de versleuteling over. Geen cipher, geen encapsulatie, geen extra headers. Een VPN doet dat allemaal voor elk afzonderlijk pakket, en dat loopt snel op zodra je echt veel data verstuurt.
| Oplossing | Versleutelingsoverhead | Impact op latentie | Beste scenario |
|---|---|---|---|
| HTTP/SOCKS5-proxy | Geen | +5-15 ms (één extra hop) | Scraping met veel volume, geo-QA-tests |
| WireGuard-VPN | Laag (ChaCha20 in kernelruimte) | +10-20 ms; 4-15% verlies aan doorvoer | Algemene privacy op snelle verbindingen |
| OpenVPN/UDP | Matig (AES in gebruikersruimte) | +20-40 ms; 20-35% verlies aan doorvoer | Implementaties waarbij compatibiliteit voorop staat |
| OpenVPN/TCP | Hoog (TCP-over-TCP-probleem) | +50-100 ms; 40-50% verlies aan doorvoer | Alleen als laatste redmiddel om firewalls te omzeilen |
| Tor | Zeer hoog (onion routing met 3 hops) | +200-1000 ms; 80-95% verlies aan doorvoer | Anonimiteit boven snelheid |
De cijfers zijn niet theoretisch. Een peer-reviewed benchmark mat WireGuard op 210,64 Mbps TCP-doorvoer tegenover 110,34 Mbps voor OpenVPN, in dezelfde VMware-omgeving. Dat is vrijwel het dubbele. Op een lijn van 1 Gbps laten onafhankelijke tests zien dat WireGuard in verschillende regio's ongeveer 4× zo snel is als OpenVPN. De OpenVPN/TCP-waarde heeft een specifieke naam: het TCP-over-TCP-probleem. Als je TCP in een andere TCP-verbinding tunnelt, hebben beide lagen hun eigen hertransmissietimers. Eén verloren pakket zorgt ervoor dat beide lagen opnieuw verzenden. De latentie stijgt, de doorvoer keldert en het geheel vreet zichzelf op.
Langzame verbindingen verbergen dit allemaal. Als je knelpunt een dsl-lijn van 30 Mbps is, bestaat de overhead van de VPN-cipher praktisch niet. Op een glasvezelverbinding van 1 Gbps merk je het wel. Als het dus gaat om het roteren van residentiële ip-adressen om prijspagina's te crawlen, en versleuteling niet tot het dreigingsmodel behoort, dan is een proxy de voor de hand liggende keuze.
VPN vs. proxy: privacyvergelijking
Een privacyvergelijking van VPN vs. proxy komt neer op één ding: een proxy verbergt je ip-adres voor de site die je bezoekt, terwijl een VPN ook je verkeer verbergt voor je internetprovider en het lokale netwerk. Wat daarbuiten nog telt, hangt af van het logbeleid, de jurisdictie en wat je tegenstander al over je wist voordat je begon.
| Dreiging | Proxy | VPN | Geen van beide lost op |
|---|---|---|---|
| Internetprovider ziet bezochte domeinen | Zichtbaar via DNS + SNI | Versleuteld | - |
| Internetprovider ziet de inhoud van het verkeer | Leesbare tekst bij HTTP; alleen veilig bij HTTPS | Altijd versleuteld | - |
| MITM op openbaar wifi | Kwetsbaar | Beschermd | - |
| Blootstelling van DNS-query's | Gebruikt de DNS-resolver van de provider | Door de tunnel geleid | - |
| Browser-fingerprinting | - | - | Canvas, lettertypen, WebGL maken je identificeerbaar |
| Cookietracking | - | - | Blijft bestaan over sessies heen |
| Identiteit via ingelogd account | - | - | Google herkent je ongeacht het ip-adres |
Audits laten zien of privacybeloftes standhouden of stilletjes in elkaar zakken. Serieuze VPN-providers betalen onafhankelijke bedrijven, zoals Deloitte, KPMG, Cure53, PwC en Securitum, om hun serverconfiguraties, toegangsbeleid voor medewerkers en incidentlogs door te lichten. Deloitte heeft NordVPN tegen eind 2025 al zes keer gecontroleerd. KPMG heeft ExpressVPN het laatst geaudit, in februari 2025, terwijl Cure53 afzonderlijk het Lightway-protocol heeft onderzocht. Cure53 doet ook werk voor Mullvad en Proton VPN. De commerciële proxymarkt kent niets vergelijkbaars. Er zijn geen transparantierapporten die de moeite waard zijn en geen echte audits. Uit onderzoek van CSIRO naar gratis VPN-apps voor Android bleek dat 84% van het verkeer lekte en 18% helemaal geen versleuteling gebruikte, ondanks wat de app-store-pagina's beloofden.
Jurisdictie is belangrijker dan veel mensen denken. Elke VPN-provider valt onder de wet van een land. Een provider in de VS kan een National Security Letter krijgen, inclusief een zwijgplicht. Een Zwitserse provider valt onder de Federal Act on the Surveillance of Post and Telecommunications (BÜPF), die alleen gerichte gegevensverstrekking toestaat op basis van een rechterlijk bevel. Dat is strenger dan de bulkbewaarplicht in de EU of de VS, maar niet niets. En geen van beide tools lost persistente identiteit op. Als je via een VPN inlogt op Gmail, herkent Google je nog steeds. Je browservingerprint (canvas, lettertypen, WebGL) verandert nauwelijks wanneer je ip-adres wijzigt.
Wanneer gebruik je een proxy en wanneer een VPN?
Gebruik een proxy als je op grote schaal ip-adressen wilt roteren en versleuteling voor de taak niet belangrijk is. Gebruik een VPN als je gegevens onderweg wilt beschermen of je activiteit buiten bereik van je internetprovider wilt houden. Dat is het verschil. De rest is detail.
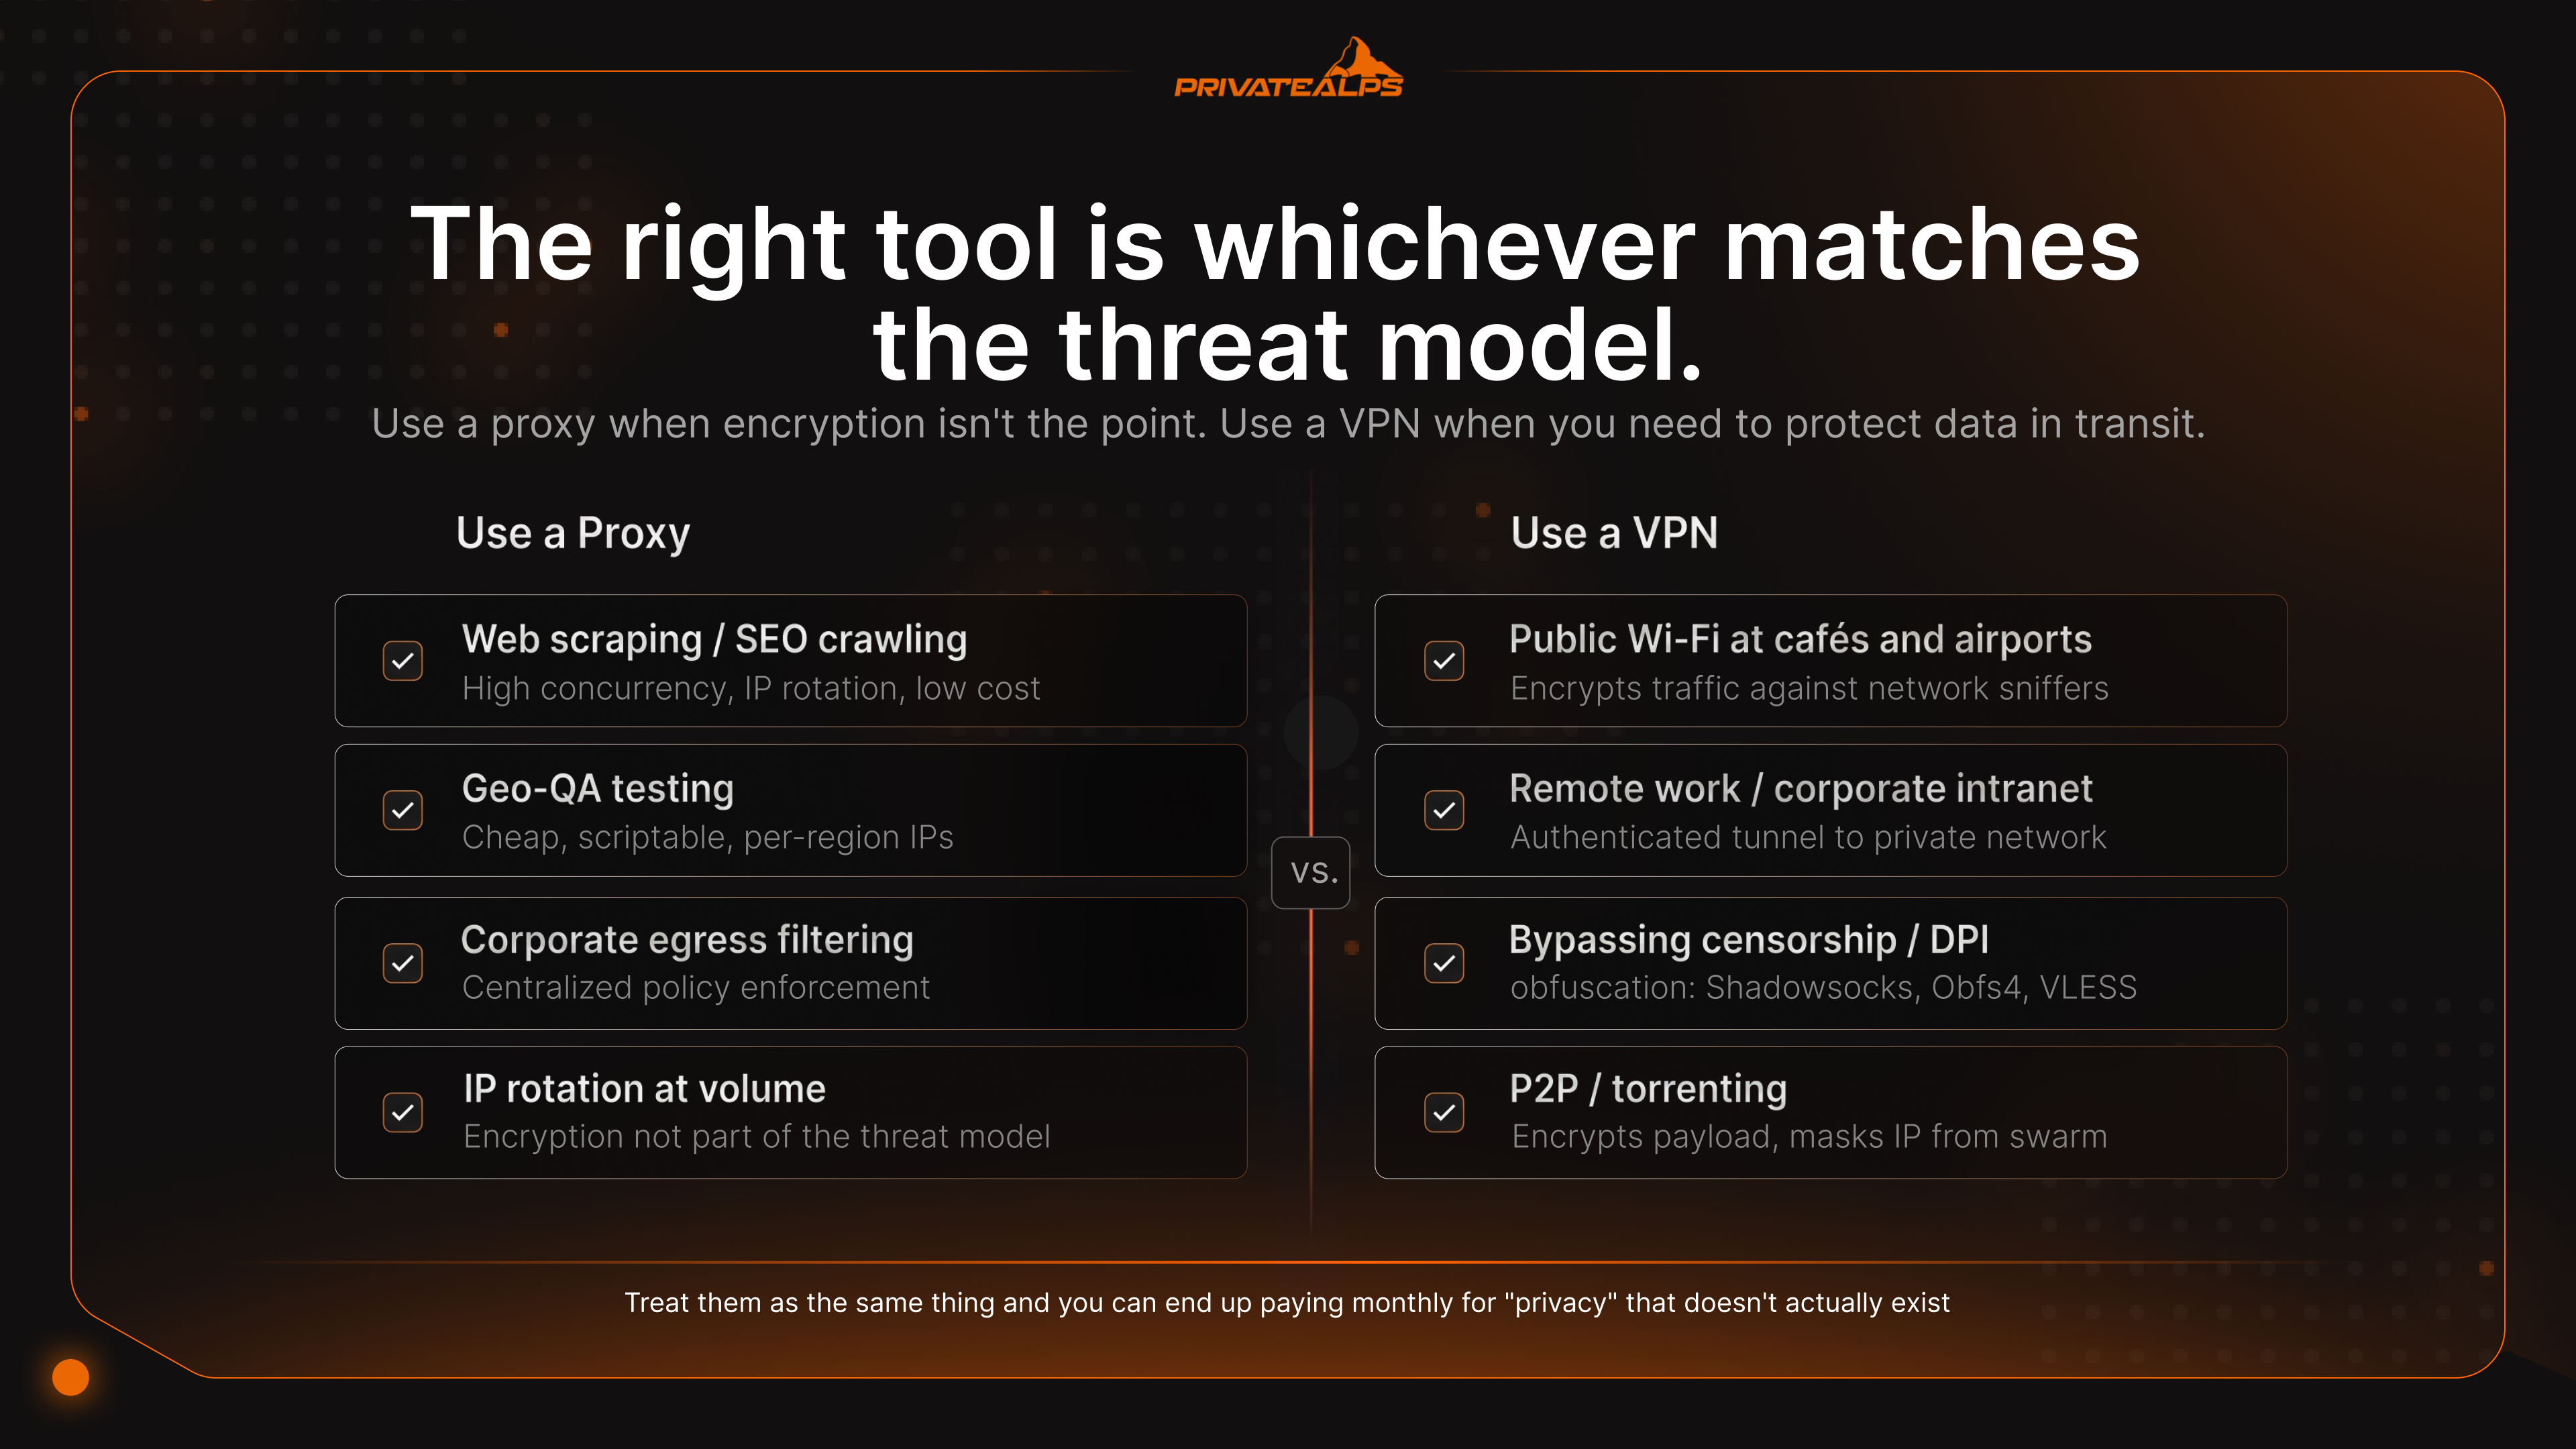
| Scenario | Aanbevolen tool | Waarom | Wat het niet oplost |
|---|---|---|---|
| Openbaar wifi in een café of op een luchthaven | VPN | Versleutelt verkeer tegen netwerksniffers | Phishing, schadelijke downloads |
| Thuiswerken / intranet van het bedrijf | VPN | Biedt een geauthenticeerde tunnel naar het privénetwerk | Gecompromitteerd eindapparaat |
| Webscraping / SEO-crawling | Roterende proxypool | Veel gelijktijdige verbindingen, ip-rotatie, lage kosten | Site-fingerprinting, JS-uitdagingen |
| Geografische beperkingen bij streaming | VPN (residentieel of geoptimaliseerd voor streaming) | Omzeilt controles op ip-reputatie beter dan proxy's | Geo-vergrendelingen op accountniveau |
| Staatscensuur / DPI omzeilen | VPN met obfuscatie (Shadowsocks, Obfs4, VLESS) | Vermomt de tunnel als HTTPS | Gerichte bewaking van het eindapparaat |
| P2P / torrenten | VPN met killswitch | Versleutelt de payload en verbergt je ip-adres voor de swarm | Kwaadaardige peers, auteursrechttrolls |
| Ontwikkelaar/sysadmin op een onbetrouwbaar netwerk | VPN | Beschermt SSH- en RDP-sessies en API-tokens | Gecompromitteerde inloggegevens |
| Geo-QA-testen (advertenties, prijzen) | Proxy | Goedkoop, scriptbaar, ip-adressen per regio | Gedrag van ingelogde gebruikers |
| Zelf gehoste privé-infrastructuur | Zelf gehoste WireGuard-VPN | Haalt de variabele van het vertrouwen in een provider weg | Gecompromitteerde server |
| Webfiltering en egress in het bedrijfsnetwerk | Forward proxy (Squid, Zscaler) | Centrale beleidshandhaving en inspectie van inhoud | Versleutelde exfiltratie via DoH |
Detectie van streaming is op zichzelf een kleine wapenwedloop. Netflix, BBC iPlayer en andere diensten vertrouwen op databases met ip-reputatie, zoals MaxMind GeoIP2 en IPQualityScore, die elk ip-adres labelen als residentieel, zakelijk, hosting of VPN. Commerciële proxy's zitten vrijwel altijd in hostingbereiken. De databases pikken ze meteen op. VPN-providers met residentiële of streaming-geoptimaliseerde serverpools huren ip-adressen van consumentenproviders en wisselen daar doorheen. Daarom komt VPN-verkeer er vaak wél doorheen, waar een proxy eindigt op een beleefde melding dat de titel niet beschikbaar is in jouw regio.
VPN-detectie vs. proxydetectie: hoe diensten het verschil zien
Detectiesystemen vergelijken je verbinding met vijf vingerafdrukken: ASN-reputatie, TLS-hashes, DNS-consistentie, headerlekken en pakkettiming. Proxy's vallen vaker door deze controles omdat hun signaturen eenvoudiger zijn en makkelijker in kaart te brengen. VPN's blijven langer onopgemerkt omdat er minder aan vast te pakken valt.
| Detectiemethode | Proxy kwetsbaar? | VPN kwetsbaar? | Oplossing om te omzeilen |
|---|---|---|---|
| ASN / ip-reputatie (MaxMind, IPQS) | Ja - hosting-ASN's worden gemarkeerd | Deels - bekende VPN-bereiken worden gemarkeerd | Residentiële ip-adressen of nieuwe subnetten |
| TLS-fingerprinting (JA3/JA3S-hash) | Ja - HTTP-proxy's tonen de TLS van de client | Deels - sommige VPN-clients hebben een herkenbare JA3 | uTLS, fingerprints die overeenkomen met de browser |
| DNS-mismatch (ip-regio ≠ DNS-regio) | Ja - DNS van het besturingssysteem lekt | Nee - DNS via de tunnel voorkomt een mismatch | DNS-over-VPN |
| Lekken van HTTP-headers (X-Forwarded-For) | Ja - transparante proxy's lekken het oorspronkelijke ip-adres | Nee - headers worden bij de uitgang opnieuw opgebouwd | Gebruik alleen anonieme elite-proxy's |
| Deep Packet Inspection (DPI) | Ja - gewoon proxyverkeer is herkenbaar | Deels - standaard VPN-protocollen zijn detecteerbaar | Obfuscatie: Shadowsocks, Obfs4, VLESS |
Waarom worden proxy's sneller gepakt? Ze lekken meer metadata. Hun ip-bereiken zijn gecatalogiseerd. Hun TLS-handshakes zijn kenmerkend. HTTP-headers bevatten stilletjes het oorspronkelijke ip-adres wanneer transparante modus aanstaat. VPN's vallen minder op: DPI die naar VPN-verkeer kijkt, ziet alleen versleutelde brokken en geen protocolvelden waarop je een fingerprint kunt baseren. Obfuscatie dicht wat er nog open is. Shadowsocks, dat vooral in China veel gebruikt wordt, en V2Ray/VLESS zorgen ervoor dat de tunnel statistisch niet te onderscheiden is van HTTPS. Censuurinfrastructuur die standaard VPN-protocollen blokkeert, kan deze niet van gewoon webverkeer scheiden.
Kun je een VPN en een proxy tegelijk gebruiken?
Ja. Het is een legitieme opzet voor specifieke taken, maar het brengt extra DNS-complexiteit met zich mee, en de meeste mensen hoeven er geen werk van te maken. Een verkeerd ingestelde keten lekt meer dan één goed ingerichte tunnel.
Browser-SOCKS5 + VPN op systeemniveau. Zet een VPN aan op systeemniveau en laat Firefox of Chrome via een SOCKS5-proxy verlopen. Browserverkeer komt dan naar buiten via het ip-adres van de proxy. Al het andere, zoals mail, systeemdiensten en achtergrondapps, gaat via de VPN. Een detail dat bijna niemand noemt: zet network.proxy.socks_remote_dns aan in Firefox, anders gaan DNS-query's buiten de proxy om en lekken ze via de VPN. Dan ontstaat een regionale mismatch die fingerprinting-tools meteen oppikken.
VPN-naar-proxy-keten. Maak eerst verbinding met de VPN en stuur browserverkeer daarna via een proxy aan de uitgangskant. De bestemming ziet het ip-adres van de proxy. De VPN-provider ziet dat je verbonden bent met een proxy, maar kan niets lezen van wat er via die proxy liep. Dit komt vaak voor bij scraping-werk dat zowel versleuteling als residentiële ip-rotatie nodig heeft.
Proxy-naar-VPN in het bedrijfsnetwerk. Ondernemingen doen dit voortdurend. Uitgaand verkeer gaat via een forward proxy (Squid, Zscaler) voor inspectie van inhoud en beleidshandhaving, en de proxy zelf communiceert met een VPN voor tunneling van vestiging naar hoofdkantoor. Standaardarchitectuur in gereguleerde sectoren.
Tor via VPN is de maximale privacyvariant: eerst de VPN, daarbovenop Tor. De doorvoer daalt met 80% of meer. De anonimiteit wordt wel aanzienlijk beter.
Samenvatting
De kern van elke vergelijking van VPN vs. proxy: een proxy wijzigt je ip-adres voor één applicatie, terwijl een VPN alles wat je apparaat verstuurt versleutelt en via een tunnel leidt. Kies voor een proxy als het risico geo-beperking of ip-gebaseerde snelheidslimieten op één app betreft en versleuteling niet het doel is. Kies voor een VPN als je privacy ten opzichte van je internetprovider nodig hebt, veiligheid op een vijandig netwerk of bescherming voor alle apps op het systeem. Het verschil tussen proxy en VPN laat anonimiteit nog steeds onopgelost: fingerprinting, cookies en accountlogins volgen je over verschillende ip-adressen heen. De enige structurele verandering die echt iets verbetert, is je VPN zelf hosten op infrastructuur die je beheert. Providers zoals PrivateAlps halen de derde partij uit de keten.
Draai je eigen VPN op Zwitserse infrastructuur
Zelf hosten verandert de rekensom. Jij wordt je eigen provider. De enige logs die bestaan, zijn die jijzelf schrijft. Geen derde partij wordt gedagvaard voor verkeer dat ze nooit hebben gezien. PrivateAlps biedt een OpenVPN-dienst die gehost wordt in Zwitserse datacenters, met AES-256-versleuteling, een strikt zero-logsbeleid, P2P toegestaan en geen bandbreedtebeperking op de 10G-uplink. De dienst valt onder de revDSG, de herziene Federal Act on Data Protection, en het gerichte-verstrekkingskader van de BÜPF, waarbij opsporingsdiensten een rechterlijk bevel nodig hebben dat aan een genoemde persoon gekoppeld is. Dat is strenger dan de bulkbewaarplicht in de EU of de VS. Het is geen absolute immuniteit, maar structureel een ander vertrouwensmodel dan een abonnement bij een consumenten-VPN-provider.
FAQ
Wat is het verschil tussen een VPN en een proxy?
Het verschil tussen een VPN en een proxy komt neer op drie dingen: wat er versleuteld wordt, wat er gedekt wordt en wat er met DNS gebeurt. Een VPN versleutelt elke byte die je apparaat verstuurt en routeert die op systeemniveau. Een proxy stuurt het verkeer van één applicatie om en versleutelt op zichzelf niets. Het verschil tussen proxy en VPN is het belangrijkst zodra je activiteit voor je internetprovider wilt verbergen en niet alleen je ip-adres wilt wijzigen.
Is een proxy veiliger dan een VPN?
Nee. Een VPN biedt drie dingen die een proxy niet heeft: versleuteling, een killswitch en versleutelde DNS via de tunnel. Gratis proxy's zijn bijzonder ruw. Uit onderzoek van ICSI/CSIRO bleek dat 16% van de gratis VPN- en proxy-apps actief JavaScript in het verkeer van gebruikers injecteerde.
Kan een proxy je ip-adres verbergen?
Hij verbergt je ip-adres alleen voor de ene app waarvoor je hem instelt. Verder niets. Bovendien lekken HTTPS-proxy's de hostnaam van de bestemming nog steeds via het onversleutelde TLS SNI-veld tijdens de handshake. Als je dus specifiek op dit punt wilt weten wat het verschil is tussen een proxy en een VPN: de VPN tunnelt ook DNS. Daarom kan je internetprovider bij een proxy nog zien welke sites je bezoekt, maar bij een VPN niet.
Werkt een VPN net als een proxy?
Beide ruilen je zichtbare ip-adres voor dat van de server, dus op het oog lijken ze familie. De VPN gaat verder: hij versleutelt verkeer op netwerkniveau, dekt elke app op het apparaat en routeert DNS door de tunnel. Een proxy werkt per app, is standaard niet versleuteld en wisselt alleen het ip-adres.
Wat is een SOCKS5-proxy en hoe verschilt die van een VPN?
SOCKS5 is een Layer-5-proxyprotocol dat willekeurig TCP- en UDP-verkeer afhandelt. Daarom is het populair voor torrenten, gaming en alles wat geen gewone HTTP is. Wat het niet doet, is iets versleutelen. Een VPN biedt de herroutering én de cryptografie. SOCKS5 biedt alleen de herroutering.
Blokkeren streamingdiensten proxy's en VPN's?
Beide, maar niet even streng. Detectie loopt via databases met ip-reputatie, zoals MaxMind GeoIP2 en IPQualityScore. Proxy's komen bijna altijd uit gemarkeerde hosting-ASN's en worden daardoor snel gepakt. VPN-providers met serverpools van residentiële ip-adressen komen meestal langer door, omdat hun ip-adressen eruitzien als gewone consumentenverbindingen.
Wat is sneller: een proxy of een VPN?
Een proxy, met een ruime marge. Die versleutelt niets. WireGuard kost doorgaans 4-15% van de doorvoer, OpenVPN/UDP 20-35%, en OpenVPN/TCP kan 40-50% opslokken zodra het TCP-over-TCP-probleem optreedt.
Kan ik een VPN en een proxy tegelijk gebruiken?
Ja. De meest gebruikelijke professionele opzet is een SOCKS5-proxy in de browser die bovenop een VPN voor het hele systeem draait. Zo is de browseridentiteit gescheiden van de rest van je verkeer. Let op één ding: zorg dat DNS-resolutie bij de proxy plaatsvindt (in Firefox is dat network.proxy.socks_remote_dns). Anders ontstaat een DNS-mismatch die fingerprinting-tools zullen opmerken.
Wat is een no-logs VPN en biedt een proxy hetzelfde?
Een no-logs VPN bewaart geen verbindingsmetadata, IP-tijdstempels of browsegegevens. Maar die claim telt pas echt als een onafhankelijke auditor, zoals Deloitte, KPMG of Cure53, dit daadwerkelijk heeft gecontroleerd. Commerciële proxyproviders halen zo'n standaard niet. No-logs-beloftes van proxy's zijn in de praktijk nauwelijks te verifiëren.
Is een VPN beter dan een proxy?
Dat hangt af van wat je wilt doen. Een VPN is het beste voor privacy, veiligheid op openbare wifi en het omzeilen van DPI-gebaseerde censuur. Een proxy scoort beter bij grootschalige webscraping, geo-QA-testen en het filteren van uitgaand verkeer in bedrijfsnetwerken. Het verschil tussen VPN en proxy server is functioneel, niet hiërarchisch: de juiste tool is degene die past bij jouw dreigingsmodel, niet degene met de meeste opsommingstekens op de marketingpagina.
