



Wat is een zero trust netwerk? Architectuur, principes en praktijkvoorbeelden?
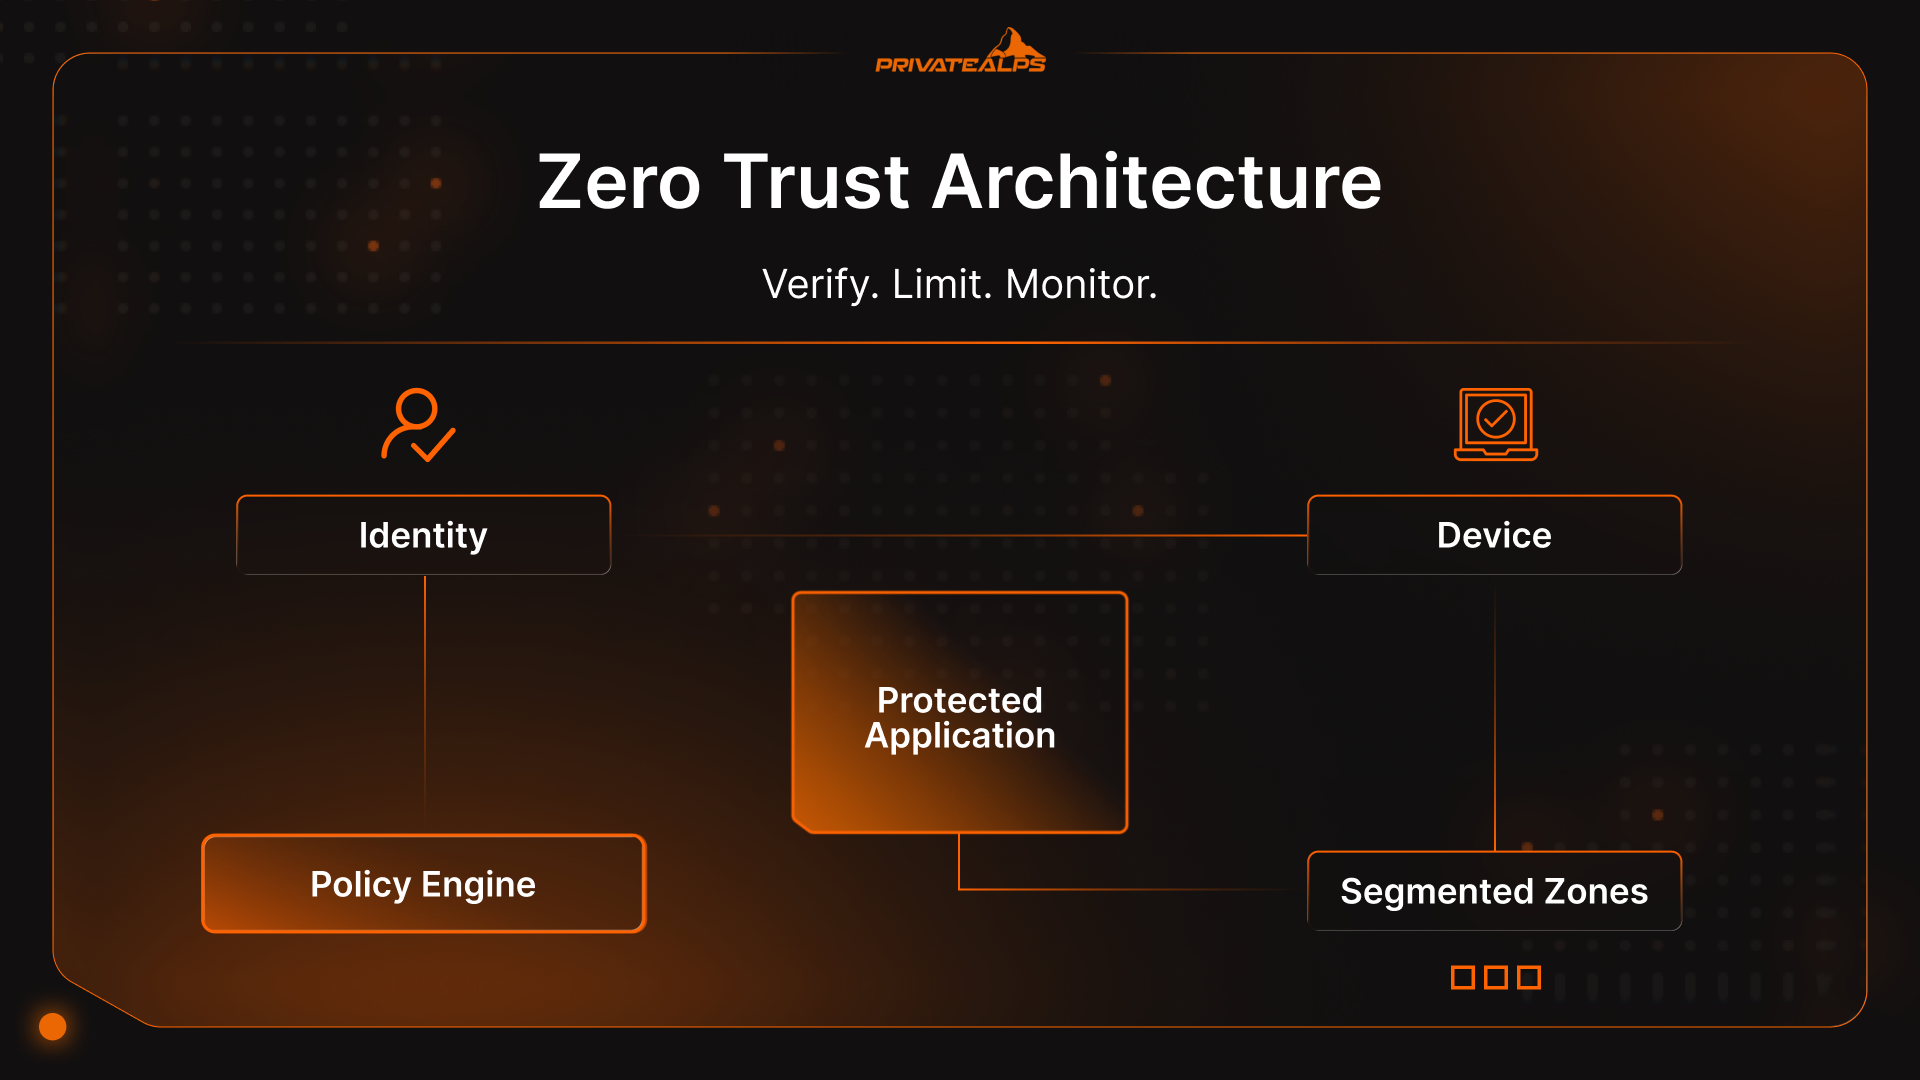
Wat is zero trust-beveiliging?
Een zero trust netwerk is een beveiligingsarchitectuur die van één harde aanname uitgaat: niets wordt standaard vertrouwd. Niet de gebruikers. Niet de apparaten. Niet de applicaties. Inloggen zet geen vertrouwensschakelaar om. De toegang wordt blijvend gecontroleerd zolang de sessie bestaat.
Zero trust is geen tool die je installeert of een badge die een leverancier verkoopt. Het is een manier om systemen zo te ontwerpen dat vertrouwen wordt gecontroleerd op het moment dat het ertoe doet, en niet eenmalig wordt verleend en daarna vergeten.
Als je hebt gezien hoe datalekken in de praktijk verlopen, lijkt dit idee vanzelfsprekend. Aanvallers breken niet meer door firewalls heen. Ze loggen gewoon in. Uit Verizons databreachgegevens van 2025 blijkt dat het merendeel van de ernstige incidenten met webapplicaties nog steeds begint met gestolen inloggegevens. Zodra dat gebeurt, zijn traditionele netwerken mild voor de aanvaller. Ze gaan ervan uit dat het vertrouwen standhoudt, dat de identiteit niet verschuift en dat apparaten schoon blijven.
Juist op die aannames gaat het mis.
Dus als mensen vragen: „Wat betekent zero trust, en waarom is het nu zo belangrijk?”, is het eerlijke antwoord ongemakkelijk: het zero trust-concept bestaat omdat traditionele systemen te lang te zelfverzekerd zijn. Zero trust betekent dat vertrouwen verloopt. Identiteit wordt opnieuw gecontroleerd. Apparaten worden kritisch bekeken. Hoe langer een sessie duurt, hoe beperkter de toegang wordt, en niet andersom.
Dit artikel legt uit wat zero trust-netwerken zijn, hoe een zero trust cybersecurity-aanpak in de praktijk werkt en waarom dit allemaal belangrijk is.
Waarom het zero trust model ontstond: het einde van perimeterbeveiliging
Zero trust kwam niet op omdat beveiligingsteams een nieuw raamwerk wilden om over te discussiëren. Het kwam op omdat de perimeter niet meer aansloot op de manier waarop systemen worden gebouwd en gebruikt. Het oude idee dat je een lijn kunt trekken rond „het netwerk” en wat erbinnen zit kunt vertrouwen, brak snel af en bleef afbrokkelen, tot het niet meer serieus te verdedigen was.
Het was niet één technologie die veranderde. Het was de opeenstapeling van kleine, praktische verschuivingen die de laatste zinvolle grens wegnamen. Zero trust-beveiliging is een reactie op die realiteit, geen modegril.
Wat er veranderde in netwerkarchitectuur
Netwerken werden geen plaatsen meer, maar paden.
Applicaties verhuisden naar SaaS-platforms die het bedrijf niet bezit. Workloads verspreidden zich over meerdere clouds. Interne tools begonnen rechtstreeks met externe API's te communiceren. Medewerkers brachten hun eigen apparaten mee. Contractors kwamen en gingen. Hybride omgevingen werden normaal in plaats van tijdelijk.
In zo'n opzet is de aanname van een verdedigbare perimeter onhoudbaar. Er is geen enkele „binnenkant” meer. Identiteit wordt het enige consistente signaal dat meereist met gebruikers, apparaten en workloads over verschillende omgevingen heen. Het zero trust model past bij systemen die van nature gedistribueerd zijn, en niet bij systemen die achter een firewall aan elkaar zijn gekoppeld.
Drijvende factoren in het dreigingslandschap
Aanvallers pasten zich hier sneller aan dan de meeste verdedigingen.
Diefstal van inloggegevens werd het belangrijkste toegangspunt, omdat het werkt. De DBIR van Verizon uit 2025 laat zien dat het merendeel van de ernstige datalekken met webapplicaties nog steeds begint met gestolen inloggegevens. Zodra aanvallers zich succesvol authenticeren, vallen de randbeveiligingen weg. De authenticatie slaagt, vertrouwen wordt verleend en niets controleert nog wat er daarna gebeurt.
Insiderrisico's, kwaadwillig of per ongeluk, volgen hetzelfde patroon. Authenticatie beantwoordt de vraag „wie is ingelogd”, niet „wat mag diegene op dit moment doen”. Laterale beweging gedijt in netwerken die toegang zien als een eenmalige beslissing.
Kernprincipes van zero trust-architectuur
Zero trust-beveiligingsprincipes zijn geen waarden of slogans. Het zijn regels waaraan systemen moeten voldoen als zero trust-beveiliging stand moet houden onder druk.
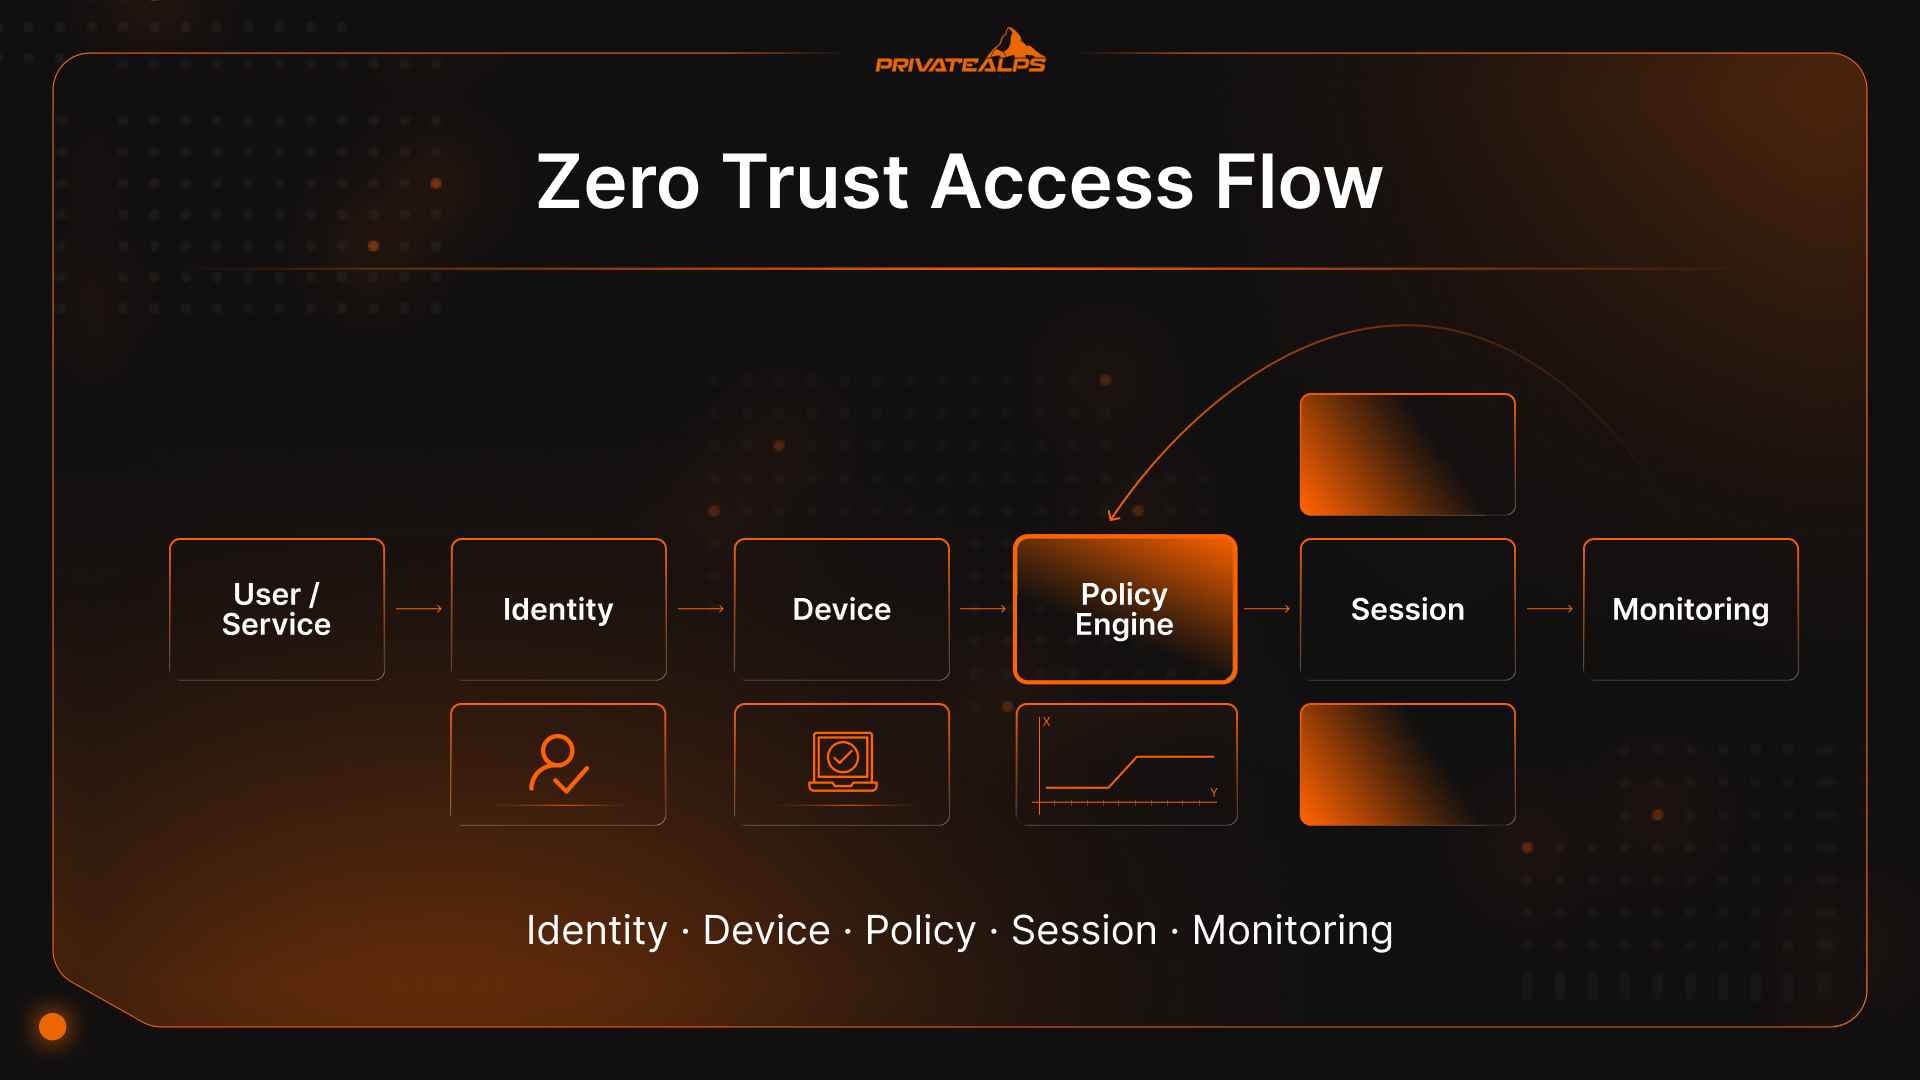
- Expliciet verifiëren: Elk toegangsverzoek moet worden beoordeeld aan de hand van echte signalen: - identiteit, de staat van het apparaat, locatie, gedrag en de gevoeligheid van wat wordt geopend. Als de input verandert, kan het antwoord ook veranderen. Dat is in de praktijk het uitgangspunt van zero trust-beveiliging.
- Least privilege-toegang: Toegang moet beperkt, specifiek en tijdelijk zijn. Mensen en diensten krijgen wat ze nodig hebben om het werk te doen, daarna is het weg. Hoe langer toegang blijft bestaan, hoe meer problemen het veroorzaakt.
- Ga uit van een inbraak: Systemen moeten handelen alsof iemand ergens al binnen is. Die mindset dwingt grenzen af aan hoe ver schade zich kan verspreiden, vertraagt zijdelingse beweging en brengt afwijkend gedrag eerder aan het licht. Het zero trust model werkt omdat het falen verwacht, in plaats van het als uitzondering te behandelen.
- Microsegmentatie: Netwerken worden opgedeeld in kleine, geïsoleerde zones rond applicaties en workloads, in plaats van vlakke interne ruimtes. Zelfs geauthenticeerde gebruikers kunnen zich niet vrij bewegen. Als er iets misgaat, blijft de schade beperkt.
- Continue validatie: Vertrouwen verslijt. Apparaten voldoen niet langer aan de eisen. Gedrag verandert halverwege een sessie. Zero trust-systemen blijven controleren en kunnen toegang intrekken of verscherpen wanneer het risico stijgt. Eenmalige goedkeuring is precies wat aanvallers het liefst zien.
- Contextbewuste beslissingen: Toegangsbeslissingen moeten weerspiegelen wat er op dat moment gebeurt: tijdstip, ongebruikelijk gedrag, locatiewijzigingen en de gevoeligheid van de data. Zo blijft zero trust networking bruikbaar zonder naïef te zijn.
- End-to-end-encryptie: Data moet tijdens het transport worden beschermd, ongeacht waar het naartoe gaat. Versleutelde verbindingen verminderen de afhankelijkheid van „vertrouwde netwerken” en dwingen verificatie af op de eindpunten, in plaats van in onzichtbare tussenlagen.
Belangrijke componenten van een zero trust netwerk
Het zero-trust beveiligingsmodel houdt alleen stand als de architectuur beslissingen kan afdwingen op alle plekken waar vertrouwen zich kan verstoppen. Daarvoor zijn specifieke bouwstenen nodig, die elk een functie vervullen die oudere netwerken oversloegen of verborgen achter aannames. Het gaat niet om het kopen van tools. Het gaat om het hebben van de juiste functies, of je die nu expliciet benoemt of niet.
Kerncomponenten van een zero trust netwerk
| Component | Wat het doet | Wat het vervangt of verbetert |
|---|---|---|
| Identity and Access Management (IAM) | Verifieert wie of wat toegang vraagt en wat diegene mag doen | Netwerkgebaseerd vertrouwen en gedeelde inloggegevens |
| Apparaatvertrouwen en posture-controles | Bevestigt de gezondheid en naleving van het apparaat vóór en tijdens de toegang | Blind vertrouwen in „beheerde” of interne apparaten |
| Netwerkmicrosegmentatie | Beperkt laterale beweging tussen workloads en diensten | Vlakke interne netwerken en grove VLAN's |
| Policy engine | Beoordeelt toegangsbeslissingen in realtime op basis van context en risico | Statische toegangsregels en eenmalige goedkeuringen |
| Policy enforcement points (PEP's) | Dwingt beslissingen af bij gateways, agents, API's of sidecars | Alleen gecentraliseerde knelpunten |
| Continue monitoring en analyse | Detecteert afwijkend gedrag en past vertrouwen dynamisch aan | Modellen van „eenmaal inloggen, altijd vertrouwen” |
Identity and Access Management (IAM)
Identiteit is het dichtst bij een perimeter dat moderne systemen hebben. Mensen hebben identiteiten. Diensten ook. Dat geldt ook voor API's en achtergrondworkloads. IAM zorgt ervoor dat die identiteiten bruikbaar blijven terwijl ze tussen cloudplatforms, SaaS-tools en on-premises systemen bewegen, zonder dat de toegangslogica breekt telkens als er iets verandert.
Apparaatvertrouwen en posture-beoordeling
Inloggegevens alleen vertellen je niet of een verzoek veilig is. De posture van het apparaat vult die leemte op.
Posture-controles kijken naar signalen zoals het besturingssysteemversie, het patchniveau, de versleutelingsstatus, endpointbeveiliging en tekenen van manipulatie. Op basis van die signalen kan toegang worden beperkt, verscherpt of geweigerd. Zo houdt het zero trust beveiligingsmodel rekening met verloren laptops, persoonlijke apparaten en machines die niet langer aan de eisen voldoen.
Netwerkmicrosegmentatie
Microsegmentatie doorbreekt de gewoonte om interne netwerken als open ruimte te behandelen. In plaats van brede interne toegang worden workloads en applicaties geïsoleerd achter expliciete beleidsregels.
Anders dan traditionele VLAN's volgt segmentatie de workload, niet het subnet. Geauthenticeerde gebruikers kunnen zich niet vrij verplaatsen alleen omdat ze „binnen” zijn. Wanneer inloggegevens worden misbruikt, loopt laterale beweging snel vast. Die insluiting is een van de meest praktische voordelen van het zero trust model.
Policy engine en policy enforcement points
De policy engine is waar toegangsbeslissingen worden genomen. Hij kijkt naar identiteit, apparaatstatus, context en beleidsregels zodra verzoeken binnenkomen. De policy enforcement points voeren die beslissingen uit bij gateways, endpointagents, sidecars of API's. Beslissingen blijven consistent. Handhaving blijft dicht bij de resource. Zo schaalt zero trust-beveiliging zonder alles te gokken op één centraal knelpunt.
Continue monitoring en analyse
Statische toegangsbeslissingen veroudert snel. Gedrag verandert halverwege een sessie. Gecompromitteerde accounts kondigen zichzelf niet aan.
Continue monitoring voedt telemetrie, zoals inlogpatronen, toegangsfrequentie en datastromen, terug in de beleidsbeslissingen. Wanneer het gedrag afwijkt, kan de toegang worden aangescherpt of volledig worden afgesloten. Deze feedbacklus is de reden dat zero trust niet stopt bij authenticatie.
Zero trust versus traditionele perimeterbeveiliging
Perimeterbeveiliging probeert te bepalen wat „binnen” is en ontspant daarna. Zero trust blijft continu beslissen en beperkt de toegang tot resources in plaats van netwerktoegang uit te delen.
| Categorie | Traditionele perimeterbeveiliging | zero trust / zero trust-beveiliging |
|---|---|---|
| Vertrouwensmodel | „Binnen” wordt na een grenscontrole als vertrouwd beschouwd | Vertrouwen wordt nooit aangenomen; elk verzoek wordt geverifieerd en opnieuw geverifieerd |
| Toegangscontrolemethode | Netwerkgericht (VPN naar het netwerk, brede interne toegang) | Resourcegericht (toegang per app of resource, least privilege) |
| Netwerkzichtbaarheid | Focus op noord-zuidverkeer aan de rand | Sterkere oost-westzichtbaarheid: intern verkeer tussen services en sessiegedrag |
| Schaalbaarheid | Schaalt slecht met hybride omgevingen, SaaS en meerdere clouds | Gebouwd voor gedistribueerde systemen; identiteit en beleid reizen mee over omgevingen heen |
| Insluiting bij inbraak | Vaak zwak zodra een aanvaller binnen is; laterale beweging komt vaak voor | Ontworpen om de impact te beperken via microsegmentatie en beperkte sessies |
| Afhandeling van externe toegang | VPN vergroot het interne aanvalsoppervlak voor externe gebruikers | ZTNA-achtige toegang verkleint de blootstelling door gebruikers met apps te verbinden, niet met netwerken |
Traditionele perimeterbeveiliging heeft nog steeds een rol (randbeveiliging blijft nodig). Het punt is dat perimetermodellen moeite hebben wanneer compromittering van identiteit het gangbare toegangspunt is. Als aanvallers kunnen inloggen met gestolen inloggegevens, helpt de perimeter weinig.
Zero Trust Network Access (ZTNA): de kerntechnologie
Wanneer mensen vragen: „Wat is zero trust networking?”, willen ze meestal eerst weten hoe de techniek werkt.
ZTNA is geen „zero trust in een doosje”. Het is één toegangspatroon dat een zero trust beveiligingsmodel werkbaar maakt, vooral voor gebruikers die niet langer op een bedrijfs-LAN zitten.
Zie ZTNA als de handhavingslaag. Zero trust is het idee. ZTNA verandert de volgorde van handelingen.
Bij oudere externe toegang maak je eerst verbinding en ontdek je later wat je mag doen. ZTNA doet het omgekeerde. De identiteit wordt vooraf gecontroleerd. De staat van het apparaat wordt beoordeeld. Het beleid wordt toegepast. Pas dan wordt een verbinding gemaakt, en die wordt opgezet naar een specifieke applicatie, niet naar het netwerk erachter.
Er wordt geen intern ip-adres toegekend. Er is geen impliciete toegang tot aangrenzende systemen. Elke sessie is van nature beperkt en wordt tijdens de activiteit bewaakt. Als de posture verslechtert of het gedrag verandert, kan de toegang halverwege worden aangepast. Die werkwijze is het duidelijkste antwoord op „Wat is een zero trust netwerk?” voor wie een praktische uitleg zoekt in plaats van een theoretische.
ZTNA vs. VPN: de belangrijkste verschillen
VPN's gaan ervan uit dat wie eenmaal binnen is, erbij hoort. ZTNA gaat ervan uit dat die aanname op een gegeven moment fout blijkt. Dat verschil is de reden dat teams die „wat is zero trust in cybersecurity” uitzoeken, vaak hier beginnen.
| Categorie | VPN | ZTNA |
|---|---|---|
| Toegangsbereik | Brede toegang tot het interne netwerk | Toegang specifiek per app of resource |
| Aanvalsoppervlak | Legt interne netwerkpaden bloot | Interne apps blijven verborgen |
| Vertrouwensgedrag | Vertrouwen na de verbinding | Vertrouwen wordt tijdens de sessie opnieuw beoordeeld |
| Schaalbaarheid | Centrale knelpunten, broos bij schaal | Ontworpen voor gedistribueerde gebruikers en apps |
| Gebruikerservaring | Volledige tunnel, vaak traag of instabiel | Directe appverbinding, meestal lichter |
| Implementatiemodel | Vaste gateways | Gedistribueerde of cloudgebaseerde handhaving |
ZTNA-implementatiemodellen
Er zijn twee veelgebruikte patronen, en de meeste omgevingen gebruiken uiteindelijk beide.
Agent-gebaseerde ZTNA draait op beheerde apparaten. Het geeft je rijkere posture-signalen en strakkere controle, wat past bij medewerkers en langlopende endpoints.
Service-geïnitieerde, of clientloze, ZTNA steunt op identiteit en browsertoegang. Het is handig voor contractors, partners en kortdurende toegang waarbij het installeren van software niet realistisch is.
Geen van beide modellen is „meer Zero Trust” dan het andere. Het zero trust model werkt wanneer toegang past bij het risico, en niet wanneer alles via dezelfde route moet.
Zero trust en SASE: architectuurintegratie
Zero trust en SASE worden vaak door elkaar gehaald, omdat ze meestal samen opduiken. Teams rollen ze tegelijk uit, leveranciers verkopen ze in één adem en ineens klinken ze alsof ze inwisselbaar zijn. Dat zijn ze niet. Ze lossen verschillende problemen op, en wie ze door elkaar haalt, komt later meestal in lastige ontwerpkeuzes terecht.
Waar SASE en zero trust elkaar overlappen
SASE is een leveringsframework. Het bundelt netwerk- en beveiligingsdiensten en brengt die dichter bij gebruikers en applicaties, meestal via een cloudgebaseerde edge. Zero trust is de logica die binnen dat framework wordt toegepast.
De meeste SASE-platformen passen uiteindelijk zero trust-principes toe, of ze dat nu zo noemen of niet. ZTNA bepaalt wie een applicatie mag bereiken. Secure web gateways houden uitgaand verkeer in de gaten. CASB-regels bepalen hoe SaaS wordt gebruikt. Firewall-as-a-service zorgt voor basisfiltering van het netwerk.
Samen maken deze onderdelen het mogelijk om zero trust beveiliging consistent toe te passen, zonder het verkeer terug door een centraal datacenter te sturen.
Het belangrijkste onderscheid is dit: SASE beantwoordt waar controles zich bevinden en hoe ze worden geleverd. Het zero trust model beantwoordt wanneer en waarom toegang moet worden toegestaan. Je kunt SASE uitrollen zonder sterke zero trust-logica, en je kunt zero trust-principes toepassen zonder een volledige SASE-stack. Ze overlappen omdat moderne omgevingen meestal beide nodig hebben.
Wanneer SASE zinvol is voor zero trust
SASE is zinvol wanneer de architectuur zelf al gedistribueerd is.
Als je personeel verspreid is over regio's, je applicaties in meerdere clouds draaien en SaaS-verkeer de boventoon voert, begint gecentraliseerde beveiliging traag en broos aan te voelen. SASE helpt om zero trust beveiliging dichter bij de gebruikers af te dwingen, wat latency en operationele wildgroei verkleint.
Het is ook handig wanneer teams een zooi losse oplossingen willen samenvoegen. Organisaties met aparte VPN's, webproxy's, CASB's en firewalls worstelen vaak met inconsistent beleid. Een SASE-aanpak kan de levering vereenvoudigen en tegelijk de zero trust-beveiligingsprincipes eronder respecteren.
Wat SASE niet doet, is voor jou bepalen wat vertrouwen betekent. Dat deel vraagt nog steeds om helder beleid, goede identiteitsdata en discipline.
Voordelen van een zero trust netwerk
Na de vraag „wat is een zero trust-beveiligingsmodel?” gaan de meeste mensen zich afvragen wat het oplevert. Op dit moment heeft ongeveer 82% van de bedrijven een zero trust model ingevoerd. Dat kwam niet omdat het elegant klonk. Het kwam omdat het model bepaalde problemen makkelijker te beheersen, te meten en uit te leggen maakt wanneer er iets misgaat.
Belangrijke resultaten die organisaties zien:
- Kleinere impact tijdens incidenten: Een gecompromitteerd account of apparaat kan alleen aan wat het al mocht. Het verspreidt zich niet door de omgeving.
- Snellere detectie en respons: Continue controles maken afwijkend gedrag moeilijker te negeren, wat onderzoeken verkort en de tijd die aanvallers ongezien blijven verkleint.
- Duidelijkere verantwoording over toegang: Je ziet wie wat heeft geopend, onder welke omstandigheden en welke regel dat toestond. Dat overzicht is belangrijk wanneer het misgaat.
- Minder afhankelijk van netwerklocatie: Waar iemand verbinding maakt, telt niet meer zo zwaar mee, wat remote en hybride opzetten makkelijker te doorgronden maakt.
- Voorspelbaarder toegangsbeheer: Regels staan in beleid in plaats van in half onthouden firewallwijzigingen of overgeërfde rechten waar niemand meer eigenaar van is.
- Minder schade door gestolen inloggegevens: Wanneer toegang beperkt en kortdurend is, komen gelekte inloggegevens niet ver.
De rode draad is niet perfectie. Het is controle. Een zero trust netwerk maakt fouten kleiner, zichtbaarder en makkelijker in te dammen.
Waarvoor is zero trust? Toepassingen in de praktijk
Zero trust is het belangrijkst waar vertrouwen vroeger zonder nadenken werd aangenomen. Dit zijn de scenario's waarin het model zijn waarde bewijst.
Remote en hybride werkplekken beveiligen
Thuiswerk heeft mensen niet alleen buiten het kantoor gebracht. Het heeft locatie ook van haar echte vertrouwenswaarde ontdaan. Zero trust reageert daarop door toegang te koppelen aan identiteit en apparaatstatus in plaats van aan de plek in het netwerk. Gebruikers verbinden met individuele applicaties, niet met het interne netwerk. De blootstelling neemt af zonder dat iedereen door een kwetsbare VPN-opzet hoeft.
Bescherming tegen ransomware
Ransomware verspreidt zich door zijwaarts te bewegen. Zero trust is erop gebouwd om dat te vertragen en te beperken hoe ver het kan komen.
Sterke identiteitscontroles verkleinen de kans op initiële toegang. Micro-segmentatie beperkt waar gecompromitteerde accounts vervolgens heen kunnen. Continue validatie betekent dat afwijkend gedrag toegangswijzigingen kan activeren voordat versleuteling zich door de omgeving verspreidt. Het doel is niet elke inbraak voorkomen. Het is voorkomen dat één fout uitgroeit tot een storing voor het hele bedrijf.
Supply chain en toegang voor derden
Leveranciers en contractors hebben meestal snel toegang nodig, en meestal niet lang. Traditionele opzetten pakken dit slecht aan. Ze geven brede rechten om de boel draaiende te houden en vergeten die daarna weer in te trekken. Zero trust pakt het anders aan. Toegang is beperkt tot specifieke applicaties, in tijd gelimiteerd en gebaseerd op duidelijke regels. Als de inloggegevens van een partner worden gestolen, blijft de schade klein. Dat is belangrijk nu supply chain-aanvallen er vaak precies uitzien als normaal werk.
IoT- en niet-beheerde apparaten beveiligen
Veel apparaten kunnen geen agents draaien of moderne authenticatie ondersteunen. Zero trust doet niet alsof dat wel kan.
In plaats daarvan vertrouwt het op segmentatie en gedragsgebaseerde controles. Apparaten worden geïsoleerd, mogen alleen waar nodig communiceren en worden nauwlettend gemonitord. Als iets vreemd gedrag vertoont, krijgt het niet het voordeel van de twijfel. Dit is een van de weinige praktische manieren om risico te beheersen in omgevingen vol niet-standaard hardware.
Multi-cloud- en SaaS-beveiliging
Multi-cloudomgevingen breken aannames snel. Verschillende netwerken, verschillende controles, dezelfde gebruikers.
Zero trust past consistente identiteit en beleid toe over cloudproviders en SaaS-platformen heen. Toegangsbeslissingen hangen niet af van waar een applicatie draait. Identity federation en centraal beleid helpen gaten te voorkomen die ontstaan wanneer elke omgeving afzonderlijk wordt beveiligd.
Hoe zero trust in de praktijk werkt
Mensen die zoeken naar de betekenis van zero trust vinden het concept vaak abstract, totdat ze één verzoek volgen terwijl het door het systeem beweegt.
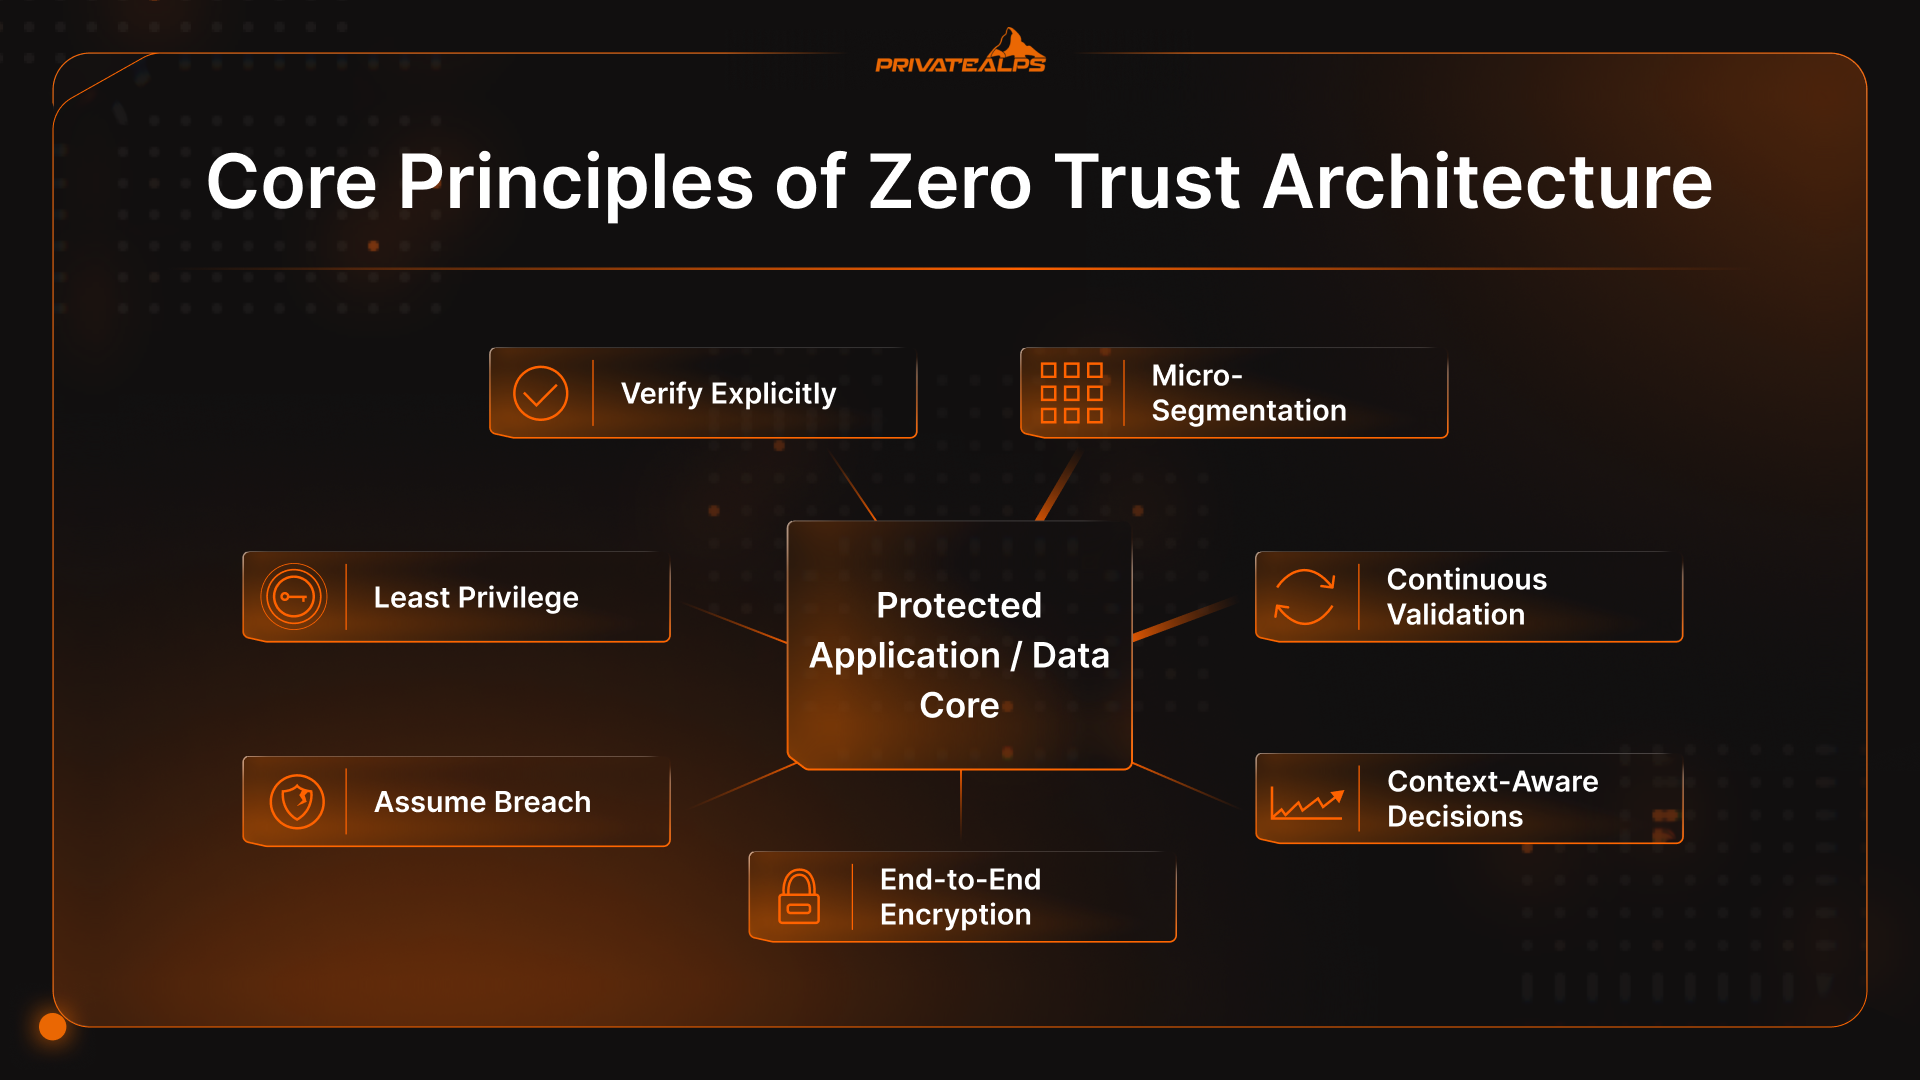
Het verloop van een toegangsverzoek ziet er zo uit:
- Eerst wordt de identiteit gecontroleerd: Een gebruiker of service vraagt om toegang. Inloggegevens worden gevalideerd, maar dat is slechts het startpunt. Wie dit is, welke rol die heeft en hoe die zich normaal gedraagt, telt allemaal mee.
- Het apparaat krijgt een stem: Het verzoek staat niet alleen op identiteit. Het systeem kijkt naar het apparaat: patchniveau, versleuteling, endpointbescherming, tekenen van manipulatie. Een schone login vanaf een riskant apparaat verandert de uitkomst.
- Beleid beslist, niet het netwerk: Beleid weegt identiteit, apparaatstatus, gevoeligheid van de resource en de actuele omstandigheden af. Hier liggen de meeste toegangsbeslissingen in een zero trust netwerk, niet bij de firewall.
- Er wordt een beperkte sessie aangemaakt: Als toegang wordt goedgekeurd, wordt de verbinding gemaakt met één applicatie of dienst. Er wordt geen algemene netwerktoegang uitgedeeld, geen „je zit nu binnen”.
- De sessie blijft in de gaten: Activiteit krijgt na goedkeuring geen vrijbrief. Verandert het gedrag, dan kan de toegang worden aangescherpt of beëindigd. Vertrouwen blijft de hele tijd voorlopig.
Contextbewuste besluitvorming
Zero trust-beslissingen veranderen mee met de omstandigheden.
Een inlog vanuit een nieuw land. Activiteit late in de nacht. Een plotselinge stroom downloads. Geen van die signalen betekent standaard „alles afsluiten”. Ze betekenen wel dat het tijd is om opnieuw te beoordelen. Het systeem kan extra verificatie vragen, bepaalde acties beperken of de sessie zo nodig beëindigen.
Dat is het verschil tussen statische beveiliging en zero trust networking. Vertrouwen is niet ja of nee. Het is instelbaar en beweegt mee met het risico.
Zero trust in cloud- en hybride omgevingen
Cloud- en hybride opzetten zijn de plek waar de meeste mensen als eerste gingen vragen naar „wat is het zero trust model”, omdat oude vertrouwensaannames niet meer werkten. Applicaties verschuiven tussen omgevingen. Gebruikers springen tussen netwerken. Data stroomt via SaaS-tools die niemand helemaal beheerst.
Zero trust werkt in deze omgevingen omdat het niet aan locatie is gebonden. Identiteit en beleid gedragen zich hetzelfde, of iets nu in een publieke cloud, een privédatacenter of een SaaS-dienst draait. Die consistentie levert uiteindelijk meer op dan welke afzonderlijke controle ook.
Hybride omgevingen laten ook snel wrijving zien.
Legacy-systemen kunnen vaak geen moderne authenticatie aan. Identiteit staat op te veel plekken. Segmentatie bestaat in theorie maar niet in de handhaving. Onder druk verruimen teams toegang „tijdelijk” om de boel draaiende te houden.
Zero trust lost deze problemen niet vanzelf op. Het zet er een schijnwerper op. Teams die vooruitkomen, behandelen de ruwe randjes als ontwerpproblemen die opgelost moeten worden, niet als reden om terug te vallen op algemeen vertrouwen.
Zero trust implementeren: een gefaseerde aanpak
Zero trust verschijnt nooit in één keer. Wie beweert dat hij het „heeft uitgerold”, heeft waarschijnlijk een paar controles hernoemd en daar opgehouden. In echte omgevingen komt het in stukjes, meestal aangedreven door iets dat misgaat.
De meeste teams doorlopen dezelfde fasen:
- Beoordelen: Je inventariseert identiteiten, apparaten, apps en toegangspaden.
- Prioriteren: Je kiest wat het meeste schade zou doen als het misgaat.
- Pilot: Je vergrendelt een klein stukje. Eén app. Eén workflow.
- Uitbreiden: Je herhaalt wat werkte en standaardiseert wat niet werkte.
- Optimaliseren: Je haalt wrijving weg die je geen veiligheid oplevert.
Voor de meeste bedrijven ligt het beste startpunt waar falen echt geld of geloofwaardigheid kost.
Geprivilegieerde accounts. Gevoelige data. Productiesystemen. Financiële en identiteitsplatformen. Dit zijn de plekken waar aanvallers op mikken en waar fouten snel escaleren. Hier strakker toegang regelen dwingt vroeg tot helderheid en laat zien dat het model werkt wanneer de inzet hoog is.
Veelvoorkomende implementatiebarrières
Dezelfde problemen duiken bijna overal op.
Legacy-systemen kunnen geen moderne authenticatie aan. Identiteitsdata is versnipperd. Rechten zijn veel breder dan iemand zich nog herinnert ooit verleend te hebben. Tooling overlapt. Gebruikers verzetten zich wanneer oude gewoontes verdwijnen.
Niets hiervan is verrassend. Zero trust beveiliging veroorzaakt deze problemen niet. Het zorgt er alleen voor dat ze niet langer verborgen blijven. De teams die dat accepteren, komen vooruit. Wie op een schone uitrol wacht, doet dat meestal niet.
Beperkingen en kritiek op een zero trust netwerk
Zero trust is geen wondermiddel. Sommige problemen verdwijnen niet alleen omdat je toegang beter afbakent.
- Het stopt geen insiders met legitieme toegang: Als iemand iets mag doen en daar misbruik van maakt, dan kan zero trust niet in zijn hoofd kijken. Wat het wel doet, is de schade beperken en zichtbaar maken.
- Veel implementaties zijn halfslachtig: MFA plus een VPN een nieuwe naam geven, verandert weinig. Brede rechten, verouderde accounts en „tijdelijke” uitzonderingen veroorzaken nog steeds de meeste problemen.
- De operationele last valt vaak tegen: Beleid vraagt om aandacht. Identiteitsdata moet worden opgeschoond. Logs stapelen zich snel op. Voordat het rustiger wordt, neemt de drukte meestal eerst toe.
- Legacy-systemen werken tegen: Oudere applicaties begrijpen moderne identiteit en fijnmazige toegang niet. Er sluipen uitzonderingen in, en voor die uitzonderingen moet iemand verantwoordelijk zijn.
- De gebruikerservaring kan lijden als niemand erop let: Als toegang willekeurig of traag aanvoelt, zoeken mensen een omweg om de maatregelen heen. zero trust faalt wanneer de wrijving niet wordt beheerd.
Zero trust verlaagt het risico. Het vervangt geen oordeelsvermogen, verantwoordelijkheid of opvolging.
Zero trust-frameworks en volwassenheidsmodellen
Toen zero trust in audits en inkooptaal begon op te duiken, volgden frameworks. Dit zijn de bekendste:
- NIST 800-207: NIST SP 800-207 is de basis waar serieuze zero trust-projecten op leunen. Het schrijft geen tools of diagrammen voor. Het beschrijft principes: bescherm alles, verleen toegang per sessie en blijf vertrouwen opnieuw beoordelen.
- CISA Zero Trust Maturity Model: Het volwassenheidsmodel van CISA laat zien dat zero trust niet binair is. Het verdeelt het idee in vijf gebieden: identiteit, apparaten, netwerk, applicaties en data. Daarnaast beschrijft het fasen van verouderde benaderingen tot volwassenere. De meeste organisaties gaan niet op alle fronten even snel vooruit. Identiteit kan ver voorlopen op netwerkbeveiliging. Datagovernance kan achterblijven bij alles. Die ongelijkmatigheid is normaal.
Verder zijn de regels nog volop in beweging. Voor veel organisaties begon zero trust niet als ontwerpdoel. Het begon als verplichting.
Executive Order 14028 dwong federale instanties in de VS om zero trust niet langer als modewoord te behandelen, maar als iets dat je meetbaar moet maken. Dezelfde druk zie je terug in de zorg, betalingsverkeer en financiële dienstverlening.
Waar zero trust uiteindelijk terechtkomt
Zero trust werkt alleen als je het niet ziet als een eindstreep. Het lijkt meer op onderhoud. Aannames veroudern. Toegang verandert. Systemen evolueren sneller dan beleid. De echte verschuiving is zien waar vertrouwen nog automatisch gebeurt en beslissen of dat nog logisch is. De rest volgt vanzelf.
Wil je hier verder mee aan de slag, kijk dan niet primair naar tooling. Kijk naar de toegangspaden die niemand meer in vraag stelt.
Veelgestelde vragen
Is zero trust een product of een framework?
Het is een framework. Zero trust beschrijft hoe vertrouwensbeslissingen zich in de loop van de tijd moeten gedragen. Producten helpen onderdelen ervan af te dwingen, maar geen enkel product is op zichzelf zero trust.
Vervangt zero trust VPN's?
In veel omgevingen wel. ZTNA neemt vaak hun plek in wanneer het doel is gebruikers toegang te geven tot specifieke applicaties, in plaats van ze op het interne netwerk te zetten.
Hoe lang duurt een zero trust-implementatie?
Er is geen duidelijk eindpunt. De meeste organisaties besteden jaren aan het aanscherpen van verschillende onderdelen van het model, omdat identiteit, apparaten en applicaties in verschillend tempo volgroeien.
Kunnen kleine organisaties zero trust toepassen?
De meeste doen dat al, ook als ze het niet zo noemen. Begin met identiteit, MFA en beperkte toegang. Voeg pas meer toe wanneer er iets misgaat of het risico dat rechtvaardigt.
Wat is het verschil tussen zero trust en ZTNA?
Zero trust is de aanpak. ZTNA is één manier om die aanpak toe te passen, vooral voor toegang van gebruikers en applicaties. Het ene is het regelboek, het andere is een tool die zich aan dat boek houdt.
