



Server dedicat vs server nededicat: care este diferența?
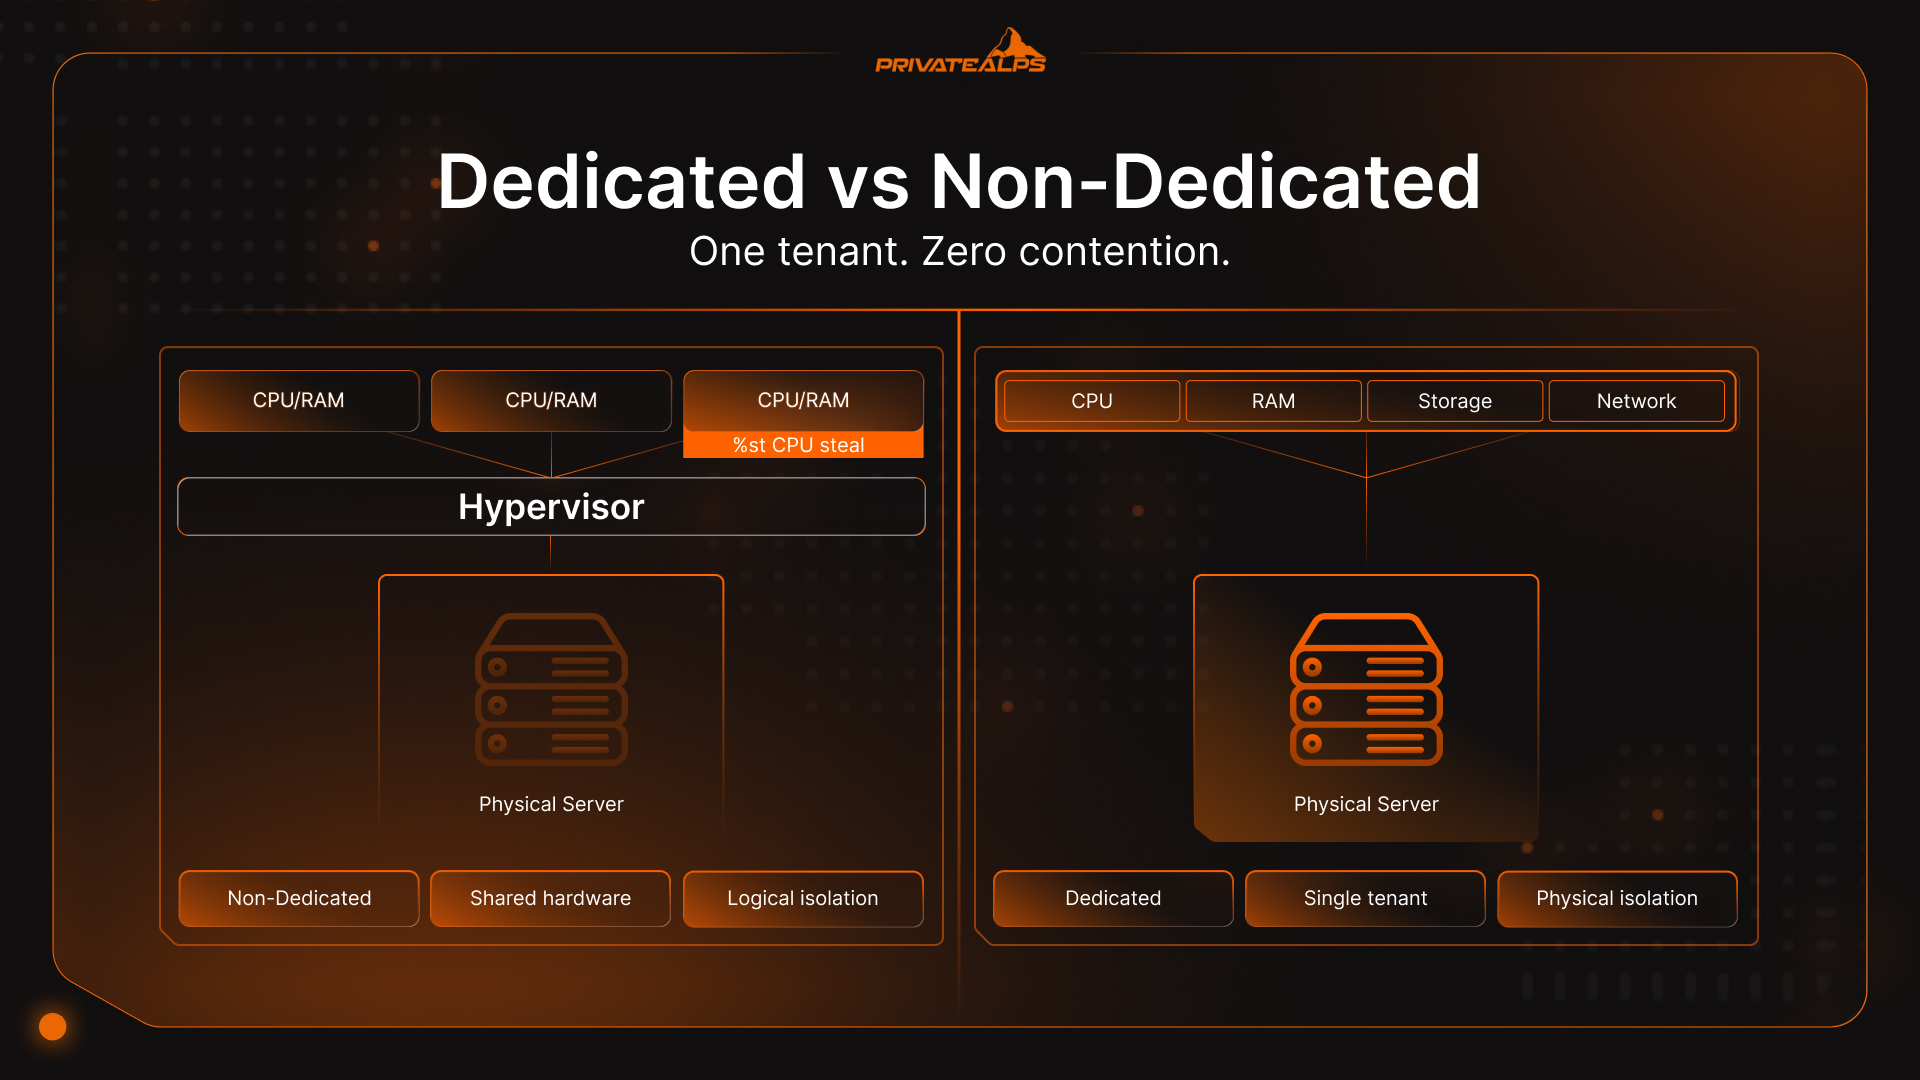
O mașină, un singur client, fără ca vreo altă sarcină de lucru să îi atingă resursele. Asta înseamnă, în practică, un server dedicat. Hostingul nededicat este cealaltă față a aceleiași monede: același hardware fizic, împărțit și vândut simultan mai multor clienți, fie prin instanțe de sistem de operare partajate, fie printr-un hypervisor care decupează porțiuni virtuale. Întrebarea despre server dedicat vs server nededicat nu ține, de fapt, de specificațiile de pe pagina unui produs. Se vede mai târziu, când traficul crește brusc și descoperiți ce resurse ați partajat de fapt cu alții.
Rezumat AI
Un server dedicat este o mașină fizică rezervată integral unui singur client: fără hardware partajat, fără overhead de hypervisor, fără co-chiriași. Un server nededicat este orice mediu în care acest hardware este împărțit: hostingul partajat distribuie resursele între zeci sau sute de site-uri, fără nicio izolare; VPS folosește un hypervisor (KVM sau VMware) pentru a aloca fiecărui client CPU și RAM rezervate; VDS garantează aceste resurse fără supraalocare; VPS în cloud adaugă scalare orizontală la cerere, fără migrare.
Compromisul central este între predictibilitate și cost. Serverul dedicat oferă performanță constantă, la nivel de hardware, în timp ce opțiunile nededicate reduc investiția inițială, cu prețul unui risc de concurență pentru resurse. Pentru sarcinile de lucru reglementate, diferența determină și domeniul de audit: izolarea fizică pe hardware dedicat satisface cerințele PCI DSS, HIPAA și GDPR/nFADP, pe care mediile partajate și virtualizate le pot doar aproxima. Piața hostingului pe servere dedicate era evaluată la 16,9 miliarde $ în 2023 și crește cu un CAGR de 19,1% până în 2032 (Introspective Market Research, 2024), susținută de cerințele de conformitate și de cererea de calcul pentru AI. :::
Ce este un server dedicat?
Un server dedicat este bare metal: o singură mașină fizică, fără strat de hypervisor, alocată unui singur client. Nu există partajare a CPU, nu există reunire a RAM, nu există alți chiriași. Fiecare nucleu este al dumneavoastră. Fiecare IOPS este al dumneavoastră.
Termenul „bare metal” este folosit adesea fără precizie. Ce înseamnă, de fapt: sistemul de operare rulează direct pe hardware, fără niciun intermediar. Nu există abstractizare de virtualizare care să consume cicluri, nu există drivere de tip memory balloon care să se lupte pentru spațiu liber, nu există I/O care să treacă printr-un strat de traducere. Când măsurați throughput-ul pe un server dedicat, măsurați ce poate face hardware-ul cu adevărat, nu ce a decis hypervisorul în acea zi să vă lase la dispoziție.
Unde serverele dedicate reprezintă, de obicei, alegerea evidentă:
- Platforme de comerț electronic care nu-și permit un timeout la finalizarea comenzii în timpul unei promoții de tip flash sale
- Infrastructură de tranzacționare financiară, unde contează microsecundele în latența registrului de ordine
- Medii HIPAA care stochează sau procesează ePHI
- Sisteme de plată conforme cu PCI DSS
- Antrenarea modelelor ML cu acces direct la GPU (GPU pass-through)
- Servere de jocuri care rulează la 64 sau 128 tick-uri (Counter-Strike 2, Valorant)
Ce este un server nededicat?
Hostingul nededicat acoperă o gamă largă: hostingul partajat, VPS, VDS și instanțele din cloud se încadrează aici. Fiecare mediu nededicat are o trăsătură comună: hardware-ul fizic de dedesubt aparține simultan mai multor clienți. Cât de mult contează acest lucru depinde aproape în totalitate de locul pe care îl ocupați în acest spectru.
Hostingul multi-tenant este cel mai haotic capăt al spectrului. Mai multe site-uri rulează pe o singură instanță de sistem de operare, fără limite reale de resurse între ele. Procesul PHP al unui client devine lacom, iar serverul nu îl oprește neapărat: limitele sunt flexibile și se adaptează până când ceva încetinește. Un server virtual strânge aceste limite. Un hypervisor (de obicei KVM sau VMware) impune CPU și RAM rezervate pentru fiecare mașină virtuală. Încă împărțiți cutia fizică, dar un val de trafic pe site-ul altcuiva nu vă consumă automat resursele. VDS, adică Virtual Dedicated Server, face un pas în plus: resursele sunt garantate și nesupraalocate, deși mașina rămâne virtualizată pe dedesubt. Instanțele din cloud sunt cele mai flexibile din grup, permițând redimensionarea orizontală fără a modifica DNS-ul sau a muta datele.
Problema „vecinului zgomotos” nu este teoretică. Luați un server partajat cu 200 de conturi. Un client rulează o interogare de baze de date neoptimizată în orele de vârf. Utilizarea CPU la nivelul întregului server ajunge la 95%. Impactul asupra latenței pentru ceilalți co-chiriași? Ușor 400–800 ms, suficient pentru a nu trece pragul LCP de 2,5 secunde din Core Web Vitals ale Google, înainte ca utilizatorul să vadă vreo pagină. Un server virtual reduce expunerea, dar nu o elimină. Timpul de CPU steal, adică coloana %st din comanda top din Linux, ajunge la 2–5% pe un host bine administrat și urcă la 15–20% pe unul moderat supraalocat, în perioadele aglomerate. O cincime din capacitatea de calcul alocată dispare, fără nicio notificare.
Server dedicat vs server nededicat: comparație directă
Prețul este, de obicei, primul lucru comparat în discuția despre server dedicat vs server nededicat. Este, totodată, cel mai puțin util punct de plecare. Ce determină dacă ați făcut alegerea corectă este comportamentul serverului după șase luni, sub sarcină reală.
| Dimensiune | Dedicat | VPS | Hosting partajat |
|---|---|---|---|
| Performanță | Maximă, constantă | Bună, cu risc de steal time | Variabilă, imprevizibilă |
| Izolarea resurselor | 100% fizică | Logică, impusă de hypervisor | Niciuna |
| Securitate | Izolare fizică completă | Doar izolare logică | Kernel de sistem partajat, risc ridicat |
| Conformitate | PCI DSS, HIPAA, GDPR/nFADP nativ | Posibilă cu controale documentate | Rareori suficientă |
| Scalabilitate | Verticală (upgrade hardware) | Verticală + orizontală | Limitată la nivelul planului |
| Cost | 80–500+ $/lună | 10–200 $/lună | 2–30 $/lună |
| Administrare | Root complet, responsabilitate completă | Acces root disponibil | Doar panou de control |
| Personalizare | La nivel de kernel și BIOS | Doar la nivel de sistem de operare | Niciuna |
Hostingul multi-tenant se potrivește site-urilor cu trafic redus, care nu au nimic critic legat de disponibilitate. Un server virtual acoperă majoritatea aplicațiilor în creștere, fără a plăti în exces. Serverul dedicat nu este un „upgrade premium”, ci opțiunea la care ajungeți atunci când consistența performanței și cerințele de reglementare nu mai pot fi negociate.
Performanță: unde diferența este reală
Diferența de performanță dintre hostingul dedicat și cel nededicat nu ține, de fapt, de specificațiile brute. Ține de faptul că ceea ce apare pe hârtie este și ceea ce obțineți efectiv. Serverele dedicate sunt mai stabile: nu sunt neapărat mai rapide izolat, dar nu oscilează atunci când mașina de alături devine aglomerată. Un VPS de pe aceeași gazdă fizică moștenește, prin design, două penalizări arhitecturale: overhead-ul de CPU al hypervisorului și latența virtualizării I/O.
Două fapte arhitecturale explică cea mai mare parte a diferenței. Un server virtual suportă, prin design, un overhead de CPU din partea hypervisorului. I/O trece printr-un strat de virtualizare. Niciuna dintre aceste situații nu există pe bare metal. Așadar, atunci când o instanță nededicată pare mai lentă decât era de așteptat la un benchmark, de obicei nu este o problemă de hardware. Este taxa pe care o plătiți pentru faptul că rulați virtualizat.
Timpul de CPU steal este locul unde efectul devine măsurabil. Verificați coloana %st din comanda top din Linux pe orice server virtual. Această valoare reprezintă procentul din timp în care CPU-ul virtual a așteptat după CPU-ul fizic, pentru că un alt client îl ocupa. Pe un provider bine gestionat, valoarea rămâne în jur de 2–5%. Pe un provider care și-a supraalocat hardware-ul, ceea ce mulți fac, valoarea crește la 20–30% în perioadele de vârf. Un sfert până la o treime din capacitatea de calcul devine indisponibilă discret, fără mesaje de eroare și fără alerte. Mașinile dedicate arată zero. Nu există nimic cu care să concureze.
Specificațiile hardware amplifică aceste diferențe. Serverele dedicate actuale vin cu memorie DDR5 (lățime de bandă per canal de 89,6 GB/s, comparativ cu 51,2 GB/s la DDR4, în configurații comparabile cu două canale, iar platformele de server multi-canal ajung mult mai sus), stocare NVMe la peste 7.000 MB/s la citire secvențială și procesoare precum AMD EPYC 9654, cu 96 de nuclee și 384 MB de cache L3. Un server virtual aflat pe aceeași gazdă fizică nu poate accesa tot acest potențial. Hypervisorul ia o parte din lățimea de bandă a I/O și a memoriei înainte ca mediul dumneavoastră să vadă vreun byte.
Sarcinile de lucru care simt cel mai mult acest lucru:
- Procesarea tranzacțiilor financiare, unde contează latența registrelor de ordine și a fluxurilor de compensare
- Baze de date cu concurență ridicată: PostgreSQL, MySQL care procesează peste 10.000 de interogări/secundă
- Codificarea și transcodarea video în timp real
- Inferența ML, unde accesul GPU cu lățime de bandă completă nu este opțional
- Servere de jocuri care cedează sub 128 tick-uri
Securitate și conformitate: când izolarea fizică este obligatorie
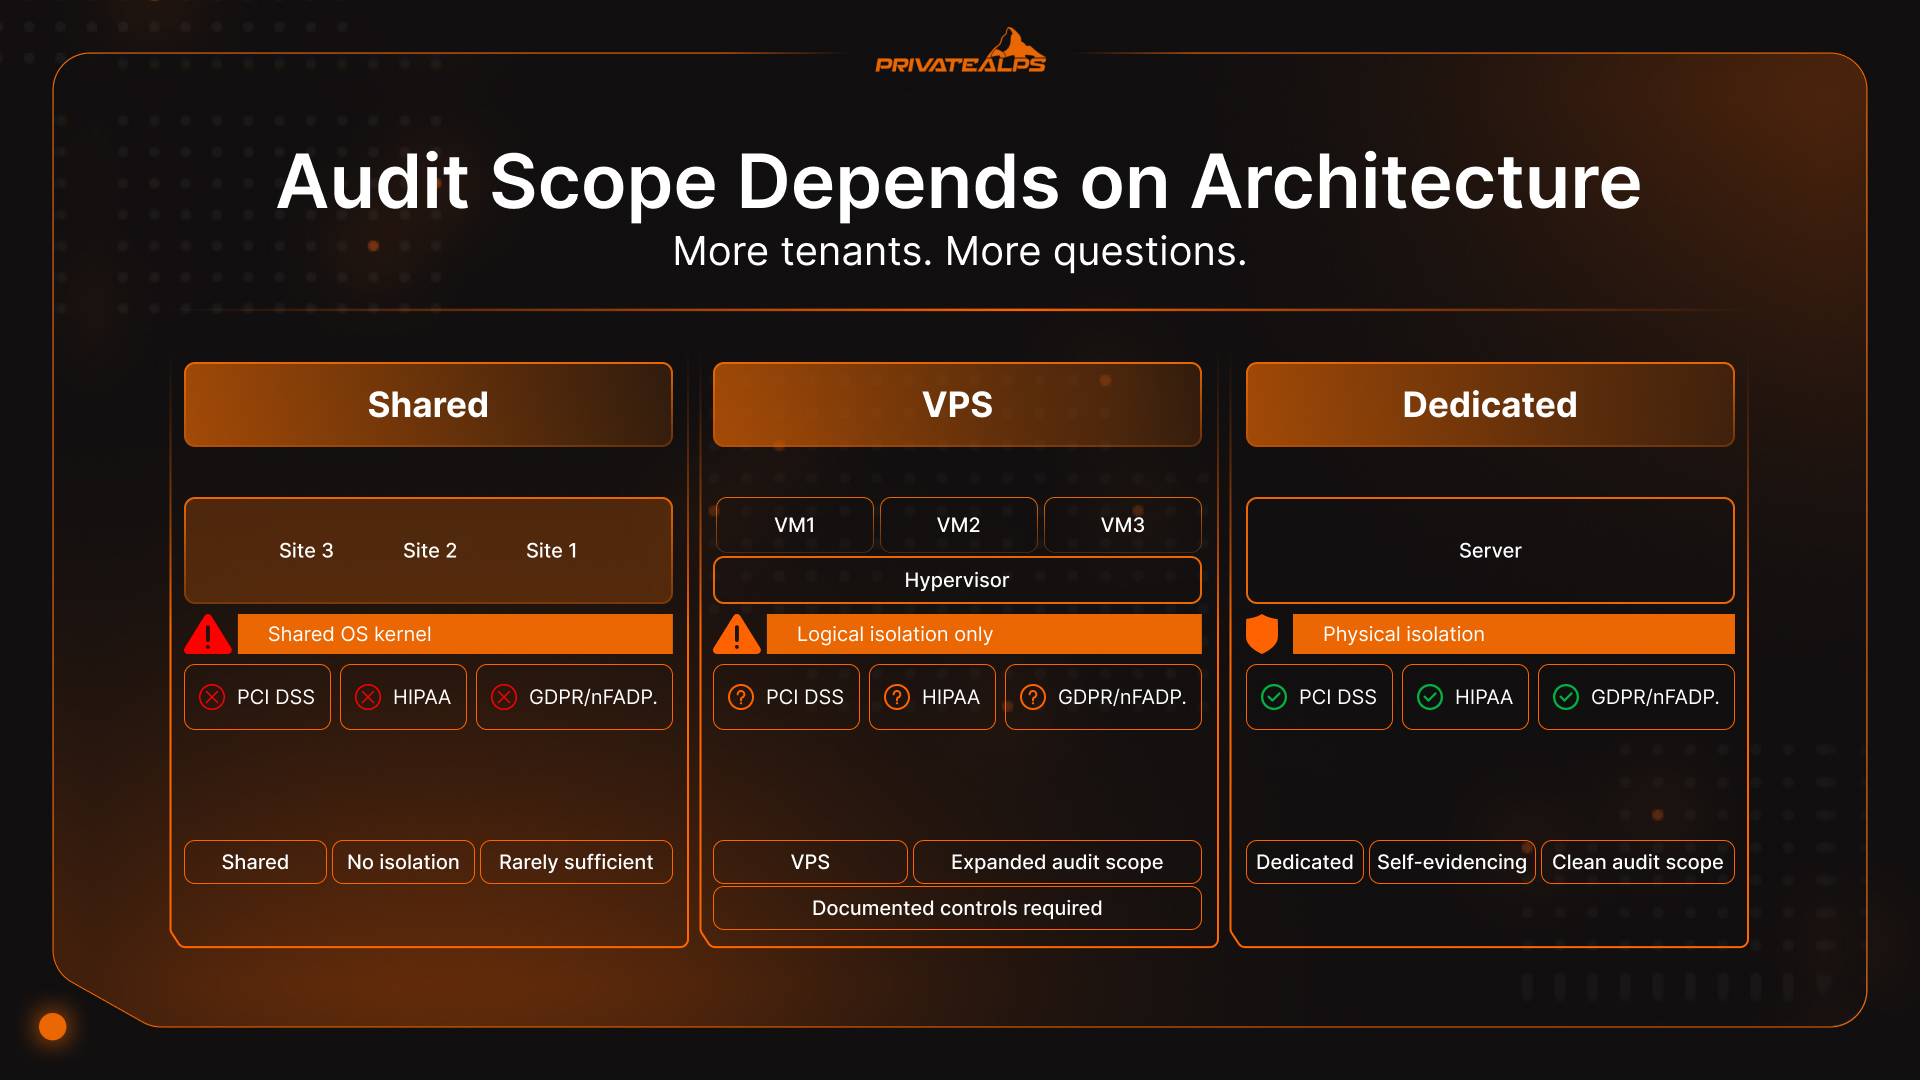
Pentru mediile supuse PCI DSS, HIPAA și GDPR/nFADP, izolarea fizică pe un server dedicat înseamnă că niciun co-chiriaș nu poate ajunge la CPU, stocare sau rețeaua dumneavoastră. Astfel sunt satisfăcute cerințele de audit pe care configurațiile partajate și virtualizate le pot doar aproxima prin documentație. Arhitectura se explică singură, iar argumentația de conformitate devine, ca urmare, mai scurtă.
Izolarea fizică este un lucru precis. Înseamnă că niciun proces al altui client nu împărtășește CPU-ul dumneavoastră, niciun trafic al altui client nu trece prin placa dumneavoastră de rețea, niciun alt workload nu atinge controlerul de stocare. Nu prin intermediul unui hypervisor configurat greșit, nu printr-un kernel partajat, ci deloc. Pentru mediile reglementate de PCI DSS, HIPAA sau GDPR și de echivalentul său elvețian, nFADP, această arhitectură determină domeniul de audit mai mult decât aproape orice altă decizie de infrastructură.
Iată cadrul de conformitate pe care îl ratează majoritatea comparațiilor: care este diferența dintre mediile cu server dedicat și cele cu server nededicat atunci când este implicat un auditor? Fiecare co-chiriaș de pe o gazdă fizică partajată reprezintă o suprafață pe care auditorul trebuie să o evalueze. Mai mulți chiriași înseamnă mai multe întrebări și mai multă documentație pentru a justifica de ce izolarea logică satisface un standard care preferă adesea izolarea fizică. Hardware-ul dedicat ocolește întreaga discuție. Separarea se explică singură. Nu aveți nevoie de un anexă suplimentară care să o explice.
Trei reglementări în care efectul diferă în funcție de configurație:
- PCI DSS v4.0: activ ca singur standard din martie 2024, cu 51 de cerințe cu aplicare viitoare, devenite obligatorii integral din 31 martie 2025. Cerința 2.2.1 impune izolarea între componentele de sistem cu funcții de securitate diferite. Pe hostingul partajat, acest lucru este imposibil din punct de vedere arhitectural. Pe VPS, necesită o justificare documentată, care extinde domeniul de audit și costurile. Pe un server dedicat, granița fizică satisface cerința direct. (PCI Security Standards Council)
- HIPAA: Departamentul Sănătății și Serviciilor Umane din SUA (HHS) impune măsuri tehnice de protecție a ePHI împotriva accesului neautorizat. Mediile multi-tenant necesită un Acord de asociere de afaceri (Business Associate Agreement) semnat de provider, plus dovezi documentate ale izolării logice. Unii furnizori de VPS oferă acest lucru. Mulți nu o fac sau refuză să o pună în scris. Serverul dedicat elimină complet din domeniul HIPAA întrebarea legată de chiriașii partajați. (HHS HIPAA Security Rule)
- GDPR / nFADP elvețian: Legea federală elvețiană privind protecția datelor a intrat în vigoare în septembrie 2023 și impune obligații de responsabilitate asemănătoare cu cele din GDPR. Pentru companiile care prelucrează date ale rezidenților elvețieni, locația fizică a serverului și izolarea resurselor sunt elemente relevante pentru audit. Un server dedicat pe infrastructură elvețiană oferă un lanț de prelucrare a datelor clar și documentabil, fără variabile legate de co-chiriași care trebuie explicate.
Cifrele susțin argumentul costurilor în mod concret. Visa și Mastercard pot aplica băncilor achizitoare amenzi pentru neconformitate PCI de 5.000 până la 100.000 $ pe lună, iar acestea sunt transmise mai departe comercianților. Un server dedicat la 150 $/lună, care elimină expunerea la auditul PCI, nu este un upgrade de hosting. Costă mai puțin decât prima penalizare.
- Reputația IP este o problemă a hostingului partajat la care majoritatea oamenilor nu se gândesc până nu s-a întâmplat deja: fiecare site de pe un server partajat folosește aceeași adresă IP. Un vecin este semnalat pentru spam sau phishing, Spamhaus îl preia, Google Safe Browsing îl marchează, iar marii furnizori de e-mail îl blochează. Livrabilitatea e-mailurilor domeniului dumneavoastră de afectată. Poziția dumneavoastră SEO se erodează. Dumneavoastră nu ați făcut nimic. VPS-ul și serverul dedicat primesc fiecare propria adresă IP. Problema nu există.
Analiza costurilor: când serverul dedicat devine mai ieftin decât VPS-ul
Opinia comună despre hostingul dedicat este că e varianta premium: mai mulți bani pentru mai mult server. Asta e adevărat doar la utilizare scăzută. Dacă un server virtual nededicat depășește constant 70% din CPU și RAM-ul alocat, calculul economic se inversează.
La acest nivel de utilizare, scalarea pe verticală a unui server virtual sau adăugarea de instanțe costă, lună de lună, mai mult decât o infrastructură dedicată echivalentă. Furnizorii de servere nededicate vând, prin design, mai multe resurse decât au gazdele fizice. Se bazează pe media statistică a clienților, ca să rămână în limitele hardware-ului. De cele mai multe ori funcționează. Când nu funcționează, observi imediat.
Serverul dedicat elimină supraalocarea din ecuație și, odată cu ea, imprevizibilitatea care face performanța greu de anticipat. Dacă adaugi conformitatea, calculul se schimbă și mai repede: orele de pregătire pentru audit și expunerea la riscul de reglementare au costuri reale, iar serverul dedicat câștigă adesea la costul total cu mult înainte ca volumul de trafic să le justifice doar prin specificațiile brute.
| Configurație | Cost lunar | CPU | RAM | Stocare | Potrivit pentru |
|---|---|---|---|---|---|
| Hosting partajat (cPanel) | $5–$15 | Partajat, cu burst | 512MB–2GB partajați | 10–100GB HDD | Site-uri statice, bloguri cu trafic redus |
| VPS (2 vCPU / 4GB RAM) | $20–$40 | 2 vCPU | 4GB | 80GB NVMe | Medii de dezvoltare, aplicații pentru IMM-uri |
| VPS (8 vCPU / 16GB RAM) | $80–$150 | 8 vCPU | 16GB | 200GB NVMe | Aplicații cu trafic mediu |
| Dedicat de intrare (Xeon E / 32GB) | $80–$150 | 4–8 nuclee fizice | 32GB DDR4 | 2×480GB NVMe | Aceeași sarcină, fără timp de steal |
| Dedicat performanță (EPYC / 64GB) | $200–$350 | 16+ nuclee fizice | 64GB DDR5 | 4×960GB NVMe | Sarcini cu trafic mare, de conformitate |
Suprapunerea de $80–$150 este concluzia practică. Un server dedicat de intrare și un VPS de specificații mari costă la fel, dar doar primul oferă performanța nucleelor fizice, fără steal time al CPU-ului și fără riscul vecinilor de server. Pentru configurațiile de conformitate, serverul dedicat a câștigat deja la costul total înainte de prima factură de audit.
Cum alegi între server dedicat și server nededicat: cadrul de decizie
Alegerea greșită a nivelului de server nu este, de obicei, o greșeală catastrofală. Este una lentă. Site-ul funcționează bine, apoi începe să încetinească în anumite momente, iar ajungi să depanezi ceva ce nu este de fapt o problemă de cod. Alegerea dintre server dedicat și server nededicat contează cel mai mult nu la lansare, ci trei luni mai târziu, când modelele de încărcare sunt reale.
| Situația ta | Recomandare | De ce |
|---|---|---|
| Site static sau blog, sub 10.000 de vizitatori lunari | Hosting partajat | Eficient din punct de vedere al costului; resursele dedicate nu aduc valoare |
| Aplicație sau SaaS în creștere, 10.000–50.000 de vizitatori lunari | VPS | Resurse izolate, scalabile orizontal, rentabile |
| Magazin online sau API sub sarcină constantă, peste 50.000 de vizitatori lunari | Dedicat | Performanță constantă sub sarcină; fără steal time |
| Este necesară conformitatea PCI DSS, HIPAA sau GDPR/nFADP | Dedicat | Izolarea fizică simplifică domeniul auditului, indiferent de trafic |
| Antrenare ML sau inferență intensivă pe GPU | Dedicat (GPU) | Transmiterea directă a GPU-ului pe bare metal; overhead-ul hypervisorului este inacceptabil |
| MVP de startup, model de trafic necunoscut | Cloud VPS | Plată pe consum; scalare orizontală pe măsură ce cererea se confirmă |
| Tranzacționare de înaltă frecvență, latență sub o milisecundă | Dedicat (colocare) | Latență zero a hypervisorului; apropiere fizică de bursă |
Gestionat sau negestionat: a doua decizie
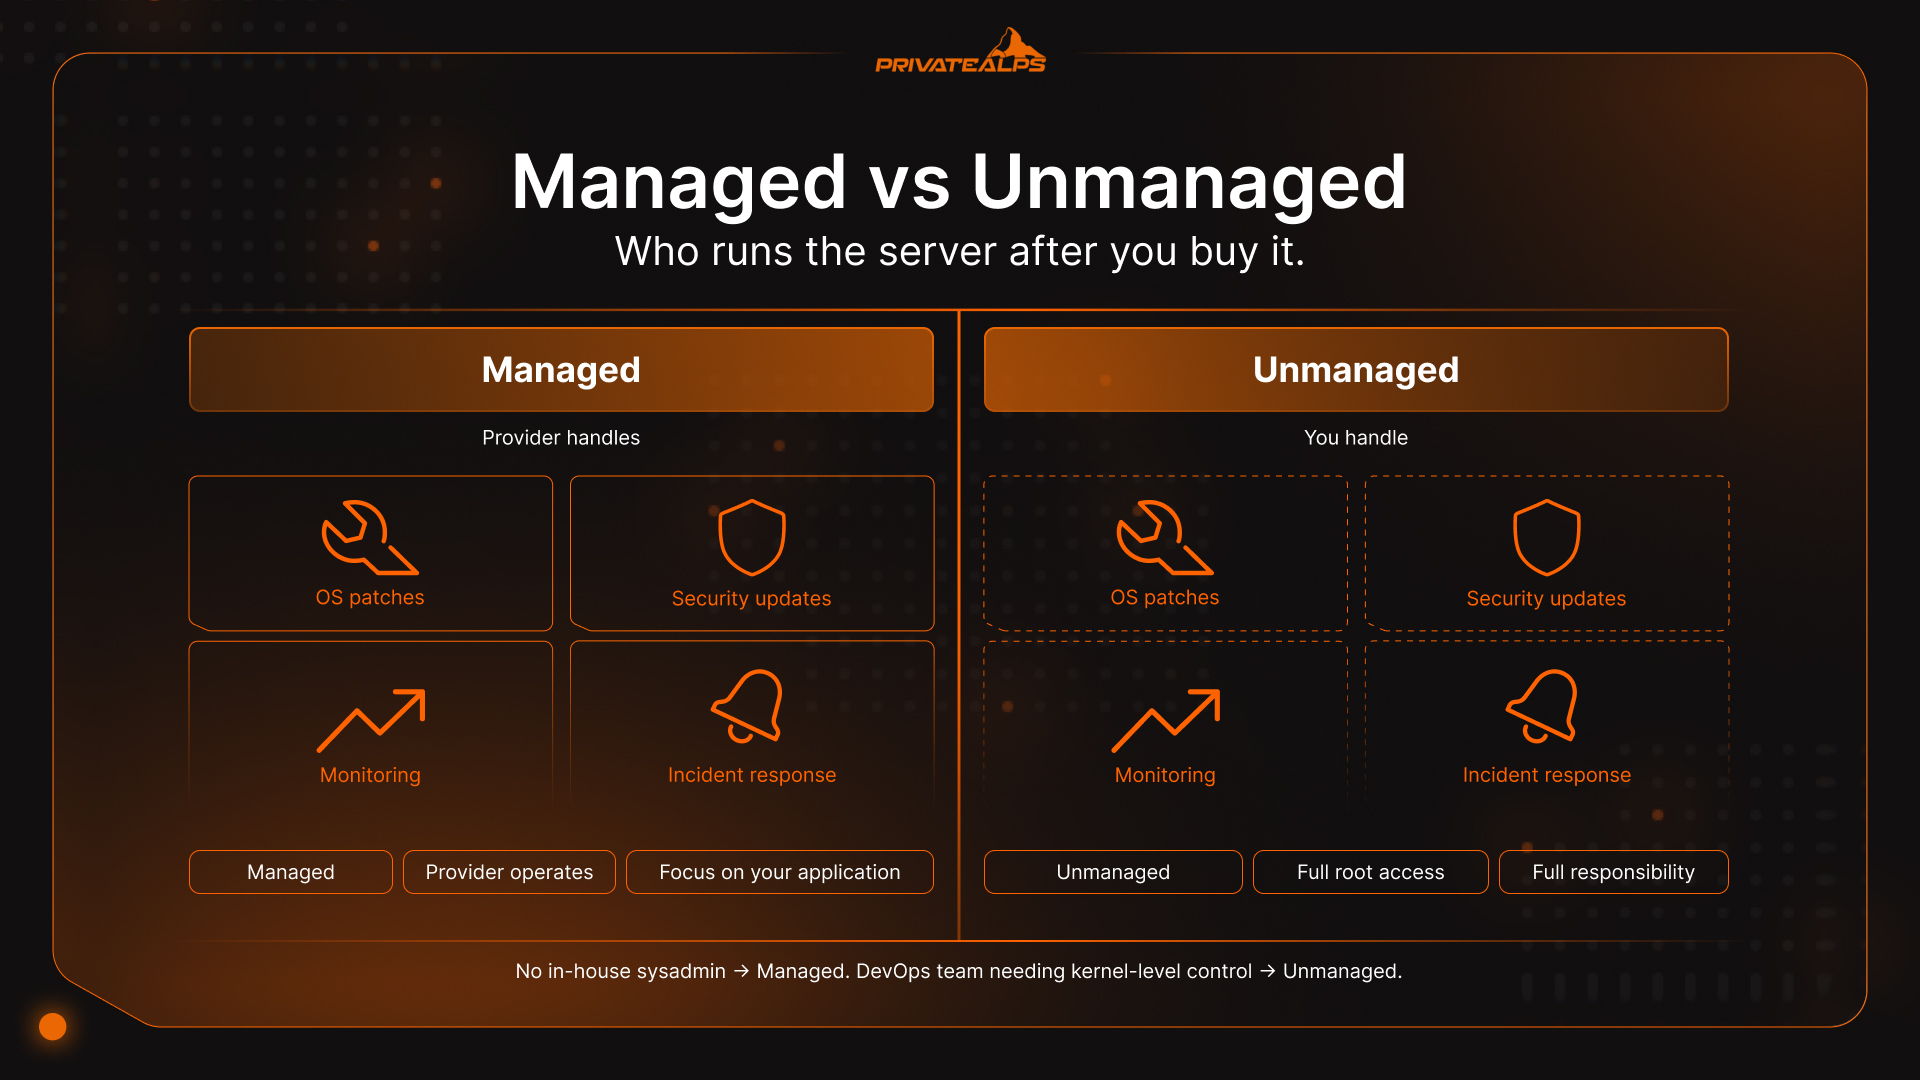
După ce ai clarificat diferența dintre server dedicat și server nededicat, urmează o a doua întrebare, care ajunge să conteze mai mult pentru majoritatea echipelor, zi de zi: cine administrează, de fapt, serverul. Pare o notă de subsol. Nu este.
Gestionat înseamnă că furnizorul aplică patch-uri la sistemul de operare, se ocupă de actualizările de securitate, monitorizează și reacționează când serviciile cad. Dacă echipa ta nu are un administrator de sistem dedicat, răspunsul este deja clar, chiar înainte să termini această frază. Negestionat înseamnă că primești acces root și o mașină curată, iar restul este responsabilitatea ta: actualizări, configurații de firewall, verificarea backup-urilor, apelul de la 3 dimineața când un proces nu mai răspunde. Echipele cu experiență solidă în Linux preferă adesea această variantă, pentru că controlul merită efortul suplimentar. Ceilalți tind să subestimeze cât timp ia, de fapt, „doar întreținerea serverului”.
| Opțiune | Cine se ocupă de operațiuni | Cel mai potrivit pentru |
|---|---|---|
| Dedicat gestionat | Furnizorul (sistem de operare, securitate, monitorizare, reporniri) | Echipe orientate spre conformitate, fără administrator de sistem intern |
| Dedicat negestionat | Clientul (root complet, responsabilitate completă) | Echipe DevOps care au nevoie de control la nivel de kernel sau de sistem de operare personalizat |
| VPS gestionat | Furnizorul se ocupă de întreținerea de bază a sistemului de operare | Dezvoltatori concentrați pe stratul de aplicație, nu pe infrastructură |
| VPS negestionat | Clientul gestionează sistemul de operare și tot ce este deasupra | Ingineri experimentați care vor control la un cost mai mic |
Rezumat
Diferența dintre opțiunile de server dedicat și server nededicat ține, de fapt, de un singur lucru: cine mai este pe hardware-ul tău și cât din acesta poate ajunge la el. Hosting multi-tenant înseamnă că toți sunt grupați laolaltă. Server virtual înseamnă izolare prin hypervisor, dar pe aceeași cutie fizică. Server dedicat înseamnă că nu este nimeni altcineva. Diferența nu contează prea mult când traficul este mic și nu este implicată nicio reglementare. Începe să conteze foarte mult când performanța trebuie să fie constantă, când un auditor începe să pună întrebări sau când faci calculele peste 70% utilizare și constați că opțiunea nededicată „mai ieftină” nu mai este ieftină.
Începe cu infrastructura potrivită: scalează fără migrare
PrivateAlps rulează hosting dedicat și VPS pe infrastructură din Elveția, cu conformitate GDPR și nFADP integrată din start, nu adăugată ulterior. Începi pe VPS și treci la dedicat atunci când sarcina o justifică. Explorează planurile de hosting PrivateAlps și alege configurația de care are nevoie aplicația ta.
Întrebări frecvente
Care este principala diferență între un server dedicat și un server nededicat?
Dedicat înseamnă o mașină fizică pentru fiecare client: CPU, RAM și stocare complete, fără partajare și fără overhead de hypervisor. Mediile de server nededicat, precum serverele virtuale și hostingul multi-tenant, împart aceleași resurse între mai mulți clienți. În practică, diferența se vede în predictibilitatea performanței.
Este un VPS același lucru cu un server nededicat?
Da. VPS este un tip de server nededicat. Rulează pe hardware fizic partajat, separat de ceilalți clienți printr-un hypervisor. Nu ai acces exclusiv la mașina fizică de dedesubt.
Poate un VPS să îndeplinească cerințele de conformitate HIPAA sau PCI DSS?
Poate, dar cu rezerve importante. Un server virtual nededicat poate satisface ambele standarde, cu controale documentate de izolare logică. Totuși, extinde considerabil domeniul și complexitatea auditului. PCI DSS v4.0 a intrat în vigoare în martie 2024, cu cerințe mai stricte de documentare a izolării pentru mediile nededicate. Serverul dedicat elimină ambiguitatea, pentru că separarea fizică se demonstrează de la sine.
Când devine un server dedicat rentabil?
Când utilizarea unui server virtual nededicat rămâne constant peste 70%, scalarea lui costă mai mult decât o infrastructură dedicată echivalentă. Pentru sarcinile PCI DSS și HIPAA, calculul înclină adesea spre dedicat chiar și la o utilizare mai mică, odată ce se ia în calcul timpul de pregătire a auditului.
Ce este problema „vecinului zgomotos”?
Un client de pe un server partajat consumă o parte disproporționată din resurse, ceea ce face ca performanța să scadă pentru toți ceilalți de pe aceeași mașină. Pe un server dedicat nu există alți clienți, deci problema nu apare.
Merită hostingul dedicat pentru afacerile mici?
De obicei, nu. Un VPS oferă majorității IMM-urilor o izolare adecvată, la un cost mai mic. Situația se schimbă când sunt implicate date de card de plată (PCI DSS), când sunt stocate dosare medicale (HIPAA), când se aplică legislația elvețiană sau UE privind datele sau când o încărcare lentă a paginii înseamnă vânzări pierdute.
