



IP public vs. IP privat: care este diferența?
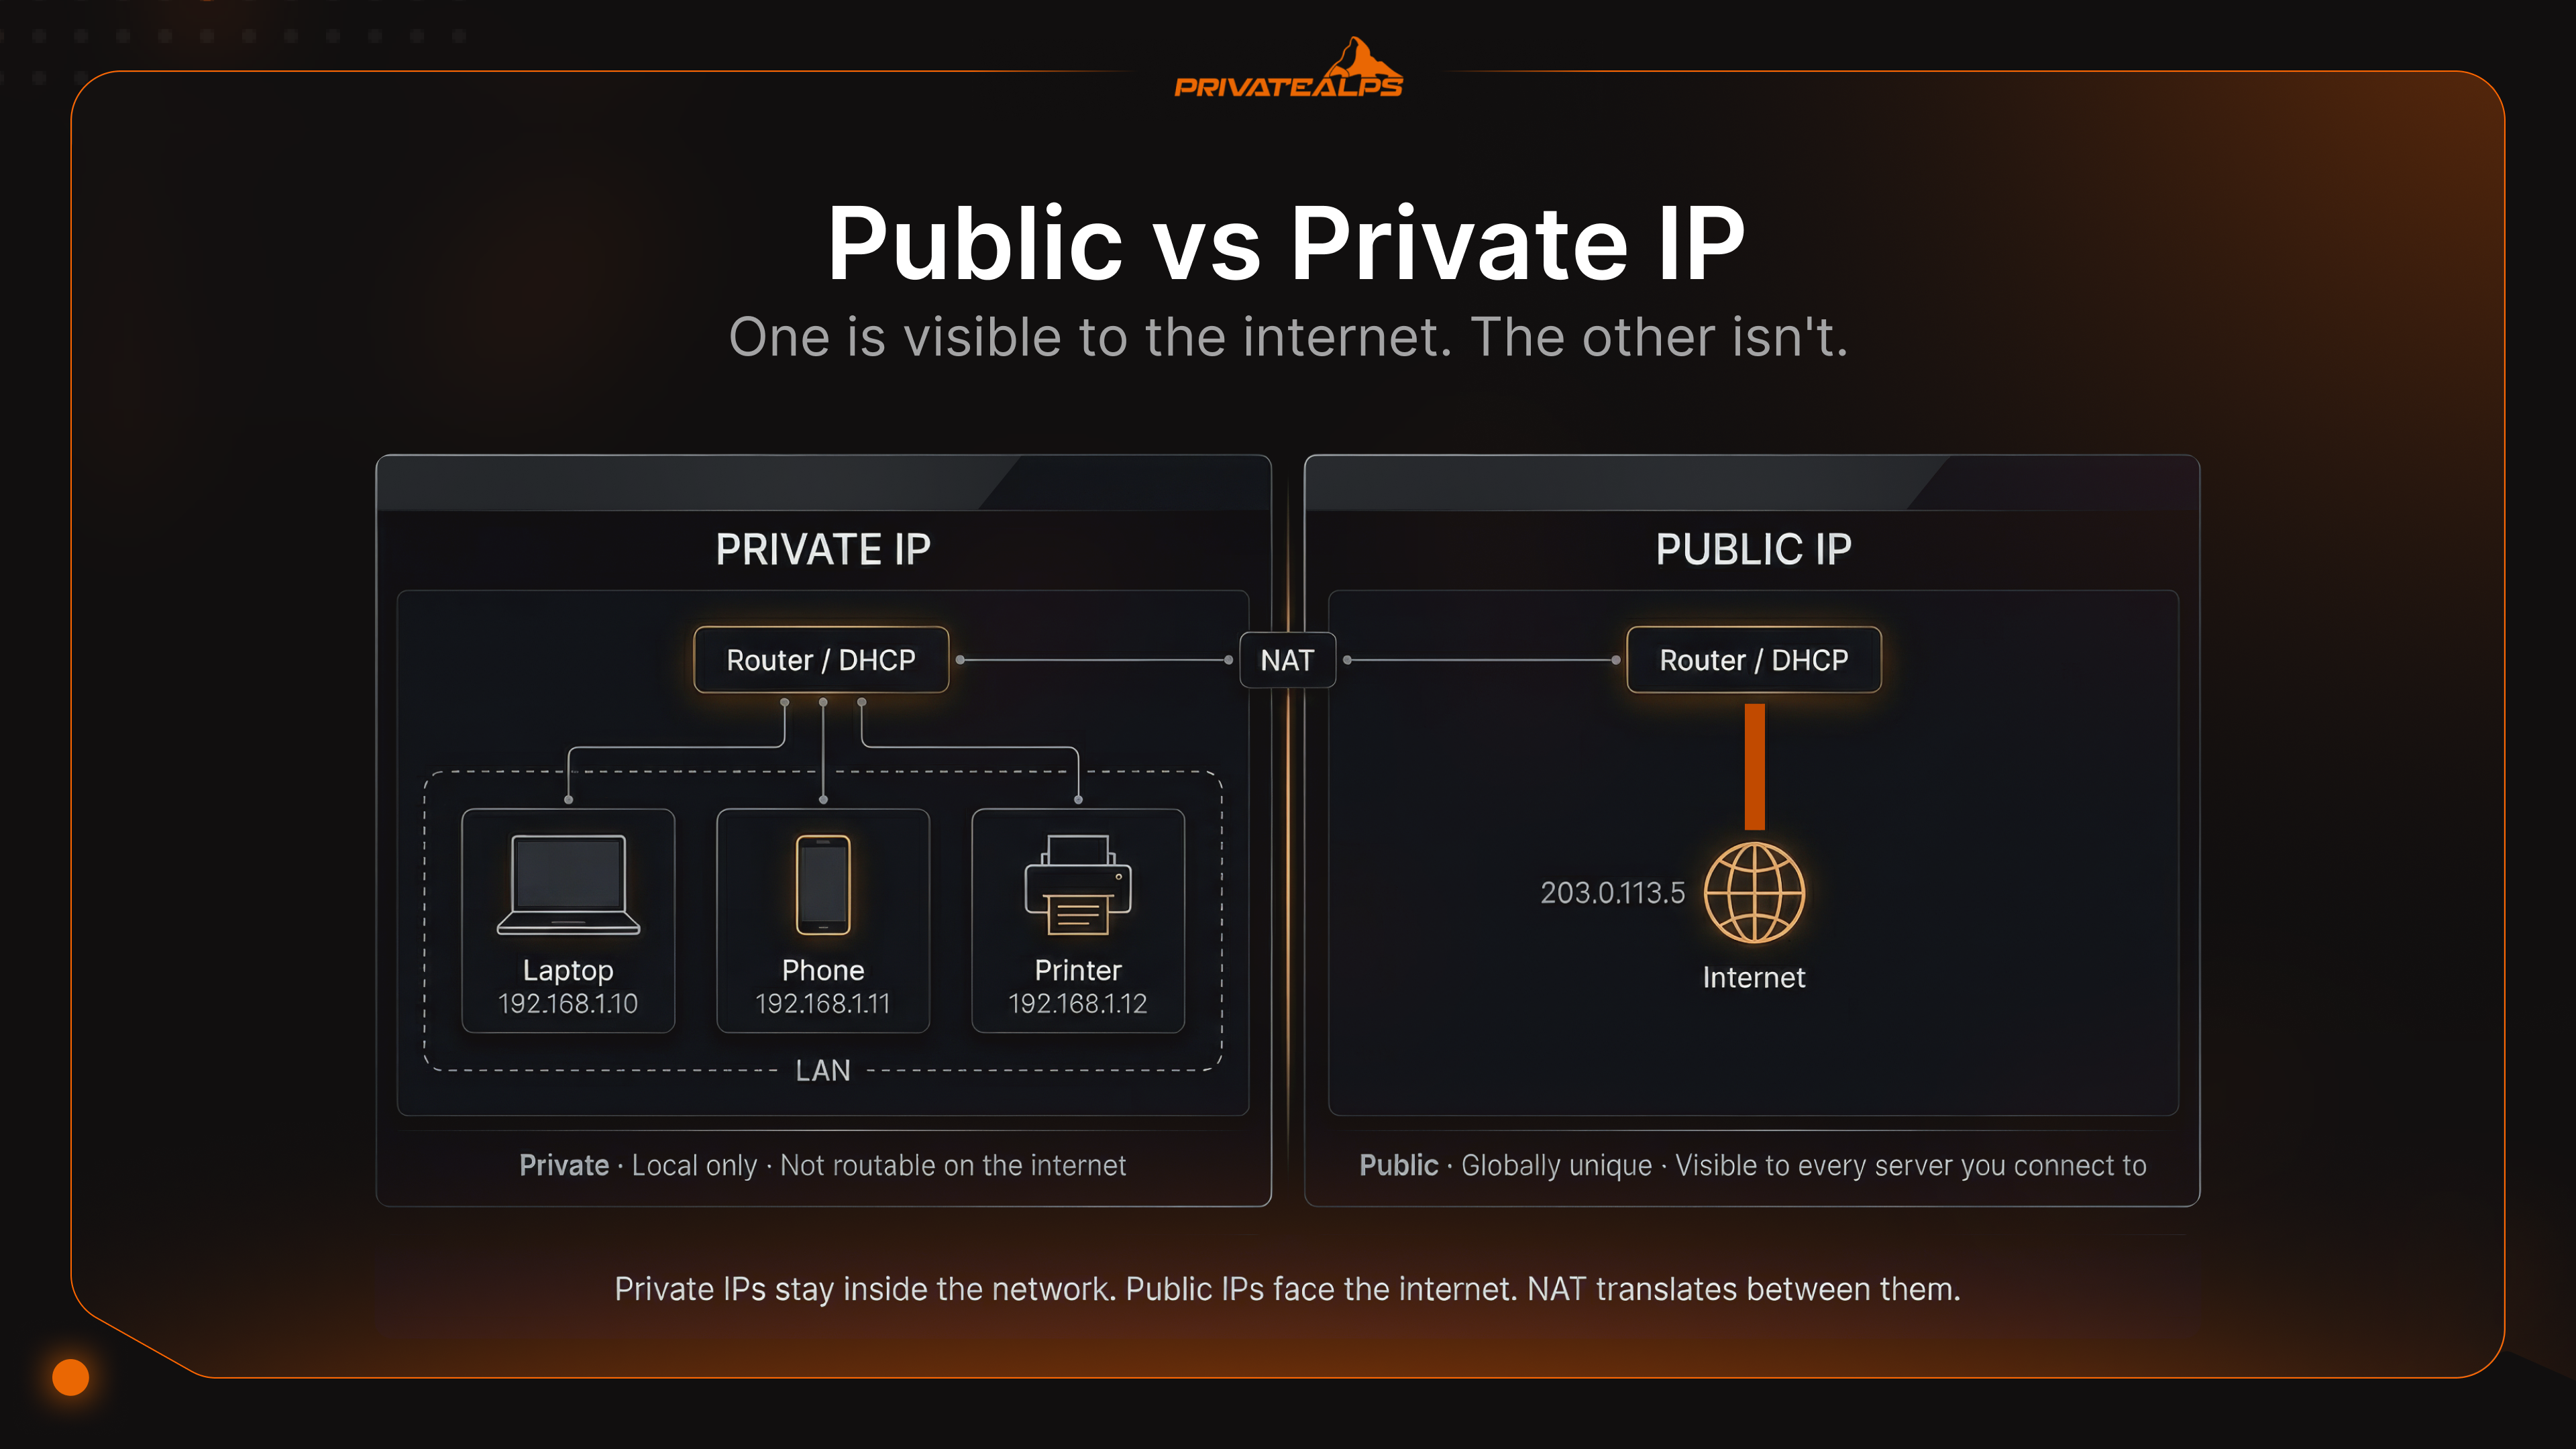
Rulează ipconfig pe orice mașină Windows și probabil vei vedea ceva care începe cu 192.168. Apoi verifică ce crede Google că este IP-ul tău - un număr complet diferit. Unul este real, celălalt nu este chiar fals, ci doar... local. Această confuzie este, de fapt, toată povestea dintre IP public și IP privat. Niciuna dintre cele două valori nu este greșită. Pur și simplu răspund la întrebări diferite.
Diferența dintre IP public și IP privat contează din momentul în care încerci să faci ceva mai mult decât să deschizi un tab de browser. Server self-hosted? Regulă de port forwarding? Endpoint VPN? Dacă nu înțelegi ce tip de adresă IP unde se află, vei ajunge să cauți fantome într-o configurație care nu ar fi funcționat niciodată.
Rezumat AI
O adresă IP privată este o adresă nerutabilă, atribuită într-o rețea locală, extrasă din trei intervale rezervate definite în RFC 1918. O adresă IP publică este o adresă rutabilă global, atribuită de un furnizor de servicii de internet (ISP) din blocuri alocate de registrele regionale de internet (RIR). Network Address Translation (NAT) - în special Port Address Translation (PAT) - leagă cele două tipuri, mapând mai multe adrese IP private la o singură adresă IP publică.
Cele trei intervale private RFC 1918 sunt 10.0.0.0/8, 172.16.0.0/12 și 192.168.0.0/16. Diferența esențială dintre IP public și IP privat este rutabilitatea: routerele de internet elimină direct traficul cu adrese IP private. Atunci când o adresă IP publică și una privată trebuie să interacționeze, NAT realizează traducerea la limită.
Fapte-cheie:
- Adresele IP private pot fi reutilizate în rețele separate; adresele IP publice sunt unice la nivel global
- NAT (PAT) este mecanismul dominant care face legătura între spațiile de adrese private și publice
- IANA a epuizat fondul central IPv4 în februarie 2011; registrele regionale au continuat până în 2019, în funcție de regiune
- CG-NAT atribuie o adresă IP privată la nivelul ISP-ului, rupând discret conexiunile de intrare
- IPv6 introduce adrese unicast globale (GUA), care elimină lipsa de adrese - dar nu și limitele de securitate
Ce este o adresă IP privată?
Routerul tău distribuie adrese IP private tuturor dispozitivelor din rețeaua locală - telefoane, laptopuri, boxe inteligente, imprimanta pe care nimeni nu o atinge. Aceste adrese sunt valabile doar local. Odată ce ieși din router, nu mai înseamnă nimic; restul internetului nu știe că ele există și nici nu le-ar putea ruta dacă ar ști.
De ce? Pentru că IANA a rezervat, în baza RFC 1918, intervale specifice exclusiv pentru utilizare internă. Orice pachet care ajunge la un router public cu o adresă sursă din aceste intervale este eliminat imediat. Așa a fost proiectat. Tocmai de aceea 192.168.1.x poate exista simultan în apartamentul tău, în clădirea de birouri de pe strada următoare și într-un centru de date din Frankfurt - fără ca vreuna dintre ele să intre în conflict.
Cele trei intervale RFC 1918:
- 10.0.0.0/8 - 16.777.216 adrese; folosit intens în rețelele mari ale companiilor și în centrele de date
- 172.16.0.0/12 - 1.048.576 adrese; comun în configurațiile de dimensiune medie, adesea implicit pentru seturile de adrese VPN
- 192.168.0.0/16 - 65.536 adrese; cel pe care routerul tău de acasă l-a ales aproape sigur fără să te întrebe
Dispozitivele își primesc adresele private automat - serverul DHCP al routerului se ocupă de asta. Patru pași: dispozitivul trimite un broadcast Discover, serverul răspunde cu o Offer, dispozitivul confirmă cu o Request, iar serverul o fixează cu un Acknowledge. DORA. Durează sub o secundă.
Există un al cincilea interval, pe care aproape niciun tutorial nu îl menționează, dar pe care fiecare administrator de sistem îl întâlnește la un moment dat: APIPA, 169.254.0.0/16, înregistrat drept „Link Local” în registrul IANA Special-Purpose și definit formal în RFC 3927. Nimeni nu configurează APIPA. Apare atunci când un calculator nu poate ajunge la un server DHCP - pool-ul s-a epuizat, serverul a căzut sau cineva a scos cablul în cel mai nepotrivit moment - iar sistemul de operare recurge la autoatribuirea unei adrese din acest interval. Vezi 169.254.x.x pe o interfață? Negocierea DHCP a eșuat. Acel calculator nu are nicio cale funcțională către router.
Ce este o adresă IP publică?
Un IP public este „fața” rețelei tale în lumea exterioară. Circulă prin întreaga infrastructură de rutare a internetului - fiecare salt de la marginea rețelei ISP-ului tău până la un server din altă țară folosește această adresă pentru a trimite pachetele înapoi către tine. ISP-ul ți-l atribuie routerului, extrăgându-l din blocurile alocate de registrele regionale de internet: ARIN pentru America, RIPE NCC pentru Europa, Orientul Mijlociu și Asia Centrală, APNIC pentru Asia-Pacific. Două rețele nu pot deține simultan aceeași adresă. Această unicitate este întregul mecanism.
Majoritatea utilizatorilor casnici primesc implicit un IP dinamic - ISP-ul îl extrage dintr-un pool comun și poate fi diferit după o repornire a modemului. Este în regulă pentru utilizarea generală, dar devine o problemă dacă vrei să rulezi ceva care trebuie să fie găsit constant. IP-urile statice nu se schimbă. Sunt prealocate, asociate permanent contului tău și necesare dacă găzduiești un server de mail, rulezi un endpoint VPN sau administrezi intrări rDNS.
Apoi există scenariul care prinde oamenii complet nepregătiți: Carrier-Grade NAT (CG-NAT). Unii ISP-uri, în loc să îți atribuie un IP public real, te așază în spatele unui strat NAT din infrastructura lor. Routerul tău primește o adresă din 100.64.0.0/10 - spațiul de adrese partajat RFC 6598 - care este privat la nivelul ISP-ului. Diferența față de o adresă privată obișnuită? Routerul tău crede că are o conexiune reală, regulile de firewall par corecte, configurația de port forwarding arată bine. Nimic din toate acestea nu funcționează. Traficul care ar trebui să intre nu mai trece prin NAT-ul ISP-ului. Serverul VPN a dispărut. Serviciul self-hosted a dispărut. Remote desktop a dispărut. Singura cale de ieșire este să ceri ISP-ului un IP public dedicat - un supliment plătit la majoritatea furnizorilor.
IP public vs. IP privat: diferențele-cheie pe scurt
Reduce totul la o singură întrebare pentru IP public vs. IP privat: poate un calculator oarecare de pe internet să îți trimită un pachet chiar acum? Dacă da, este un IP public. Dacă răspunsul este „doar după ce NAT o traduce” sau „adresa aceea nu există pe internet”, este privat.
| Dimensiune | IP privat | IP public |
|---|---|---|
| Rutabilitate | Nerutabil pe internetul public | Rutabil global |
| Sursa atribuirii | Server DHCP (router/server local) | ISP, din blocuri alocate de RIR |
| Domeniul unicității | Unic doar în rețeaua locală | Unic la nivel global |
| Necesită NAT | Da - NAT traduce către IP public pentru acces la internet | Nu - este accesibil direct |
| Utilizare tipică | Dispozitive LAN, imprimante, servere interne | Site-uri web, servere de mail, endpoint-uri VPN |
| Trasabilitate | Invizibil pentru terți | ISP-ul, orașul/regiunea și numele ISP-ului sunt vizibile |
| Cost | Gratuit (atribuit de router) | Inclus în planul ISP; IP-ul static costă de obicei în plus |
| Exemplu de adresă | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Dacă lipsește | Dispozitivul nu poate comunica în LAN | LAN-ul nu poate ajunge la internet |
Cum leagă NAT adresele IP private și cele publice
IPv4 nu a avut niciodată suficiente adrese pentru ca fiecare dispozitiv să aibă una proprie la nivel global. Aproximativ 4,3 miliarde în total, un număr care părea generos la începutul anilor 1980 și care, evident, avea să se epuizeze în câteva decenii. NAT - Network Address Translation - este mecanismul care a întins aceste numere, și o face conectând o adresă IP privată și una publică chiar la router: dispozitivul tău intern trimite trafic spre exterior, routerul rescrie adresa sursă cu propriul IP public, ține evidența portului intern care corespunde fiecărui dispozitiv, apoi inversează totul atunci când vine răspunsul.
Cum arată o conexiune de ieșire tipică:
Laptopul tău, aflat la 192.168.1.10, trimite un pachet către 93.184.216.34 (example.com). Port sursă: 51200. Pachetul ajunge la router. Routerul înlocuiește 192.168.1.10:51200 cu adresa publică: 203.0.113.5:41500. Scrie maparea respectivă într-un tabel de traducere. Pachetul pleacă, arătând lumii ca și cum ar veni de la IP-ul routerului. example.com răspunde la 203.0.113.5:41500. Routerul caută portul 41500 - găsește că acesta corespunde lui 192.168.1.10:51200 - rescrie destinația, iar pachetul ajunge la laptopul tău.
Motivul pentru care NAT a devenit universal nu ține de eleganță - ci de faptul că fondul central IPv4 al IANA a ajuns la zero pe 3 februarie 2011 (IANA). Registrele regionale aveau propriile rezerve și au continuat: APNIC a rămas fără adrese în aprilie 2011, RIPE NCC în septembrie 2012 (introducând atunci o politică de alocare finală a unui /22), LACNIC în iunie 2014, ARIN în septembrie 2015, AFRINIC a început raționalizarea din Faza 1 în aprilie 2017, iar RIPE NCC a ajuns la ultima alocare reală în noiembrie 2019. NAT a menținut întregul internet IPv4 funcțional pe parcursul tuturor acestor etape.
Trei variante de NAT - una domină:
| Tip | Cum funcționează | Unde rulează |
|---|---|---|
| NAT static | Pereche fixă unu-la-unu: o adresă privată către o adresă publică | Configurații DMZ, servere publice dedicate |
| NAT dinamic | Adresele private împrumută din pool-ul de adrese publice | Companii care rulează mai multe IP-uri publice |
| PAT (Port Address Translation) | Multe adrese private partajează un singur IP public, diferențiate prin numere de port | Routere casnice, echipamente de margine ale companiilor, infrastructură CG-NAT |
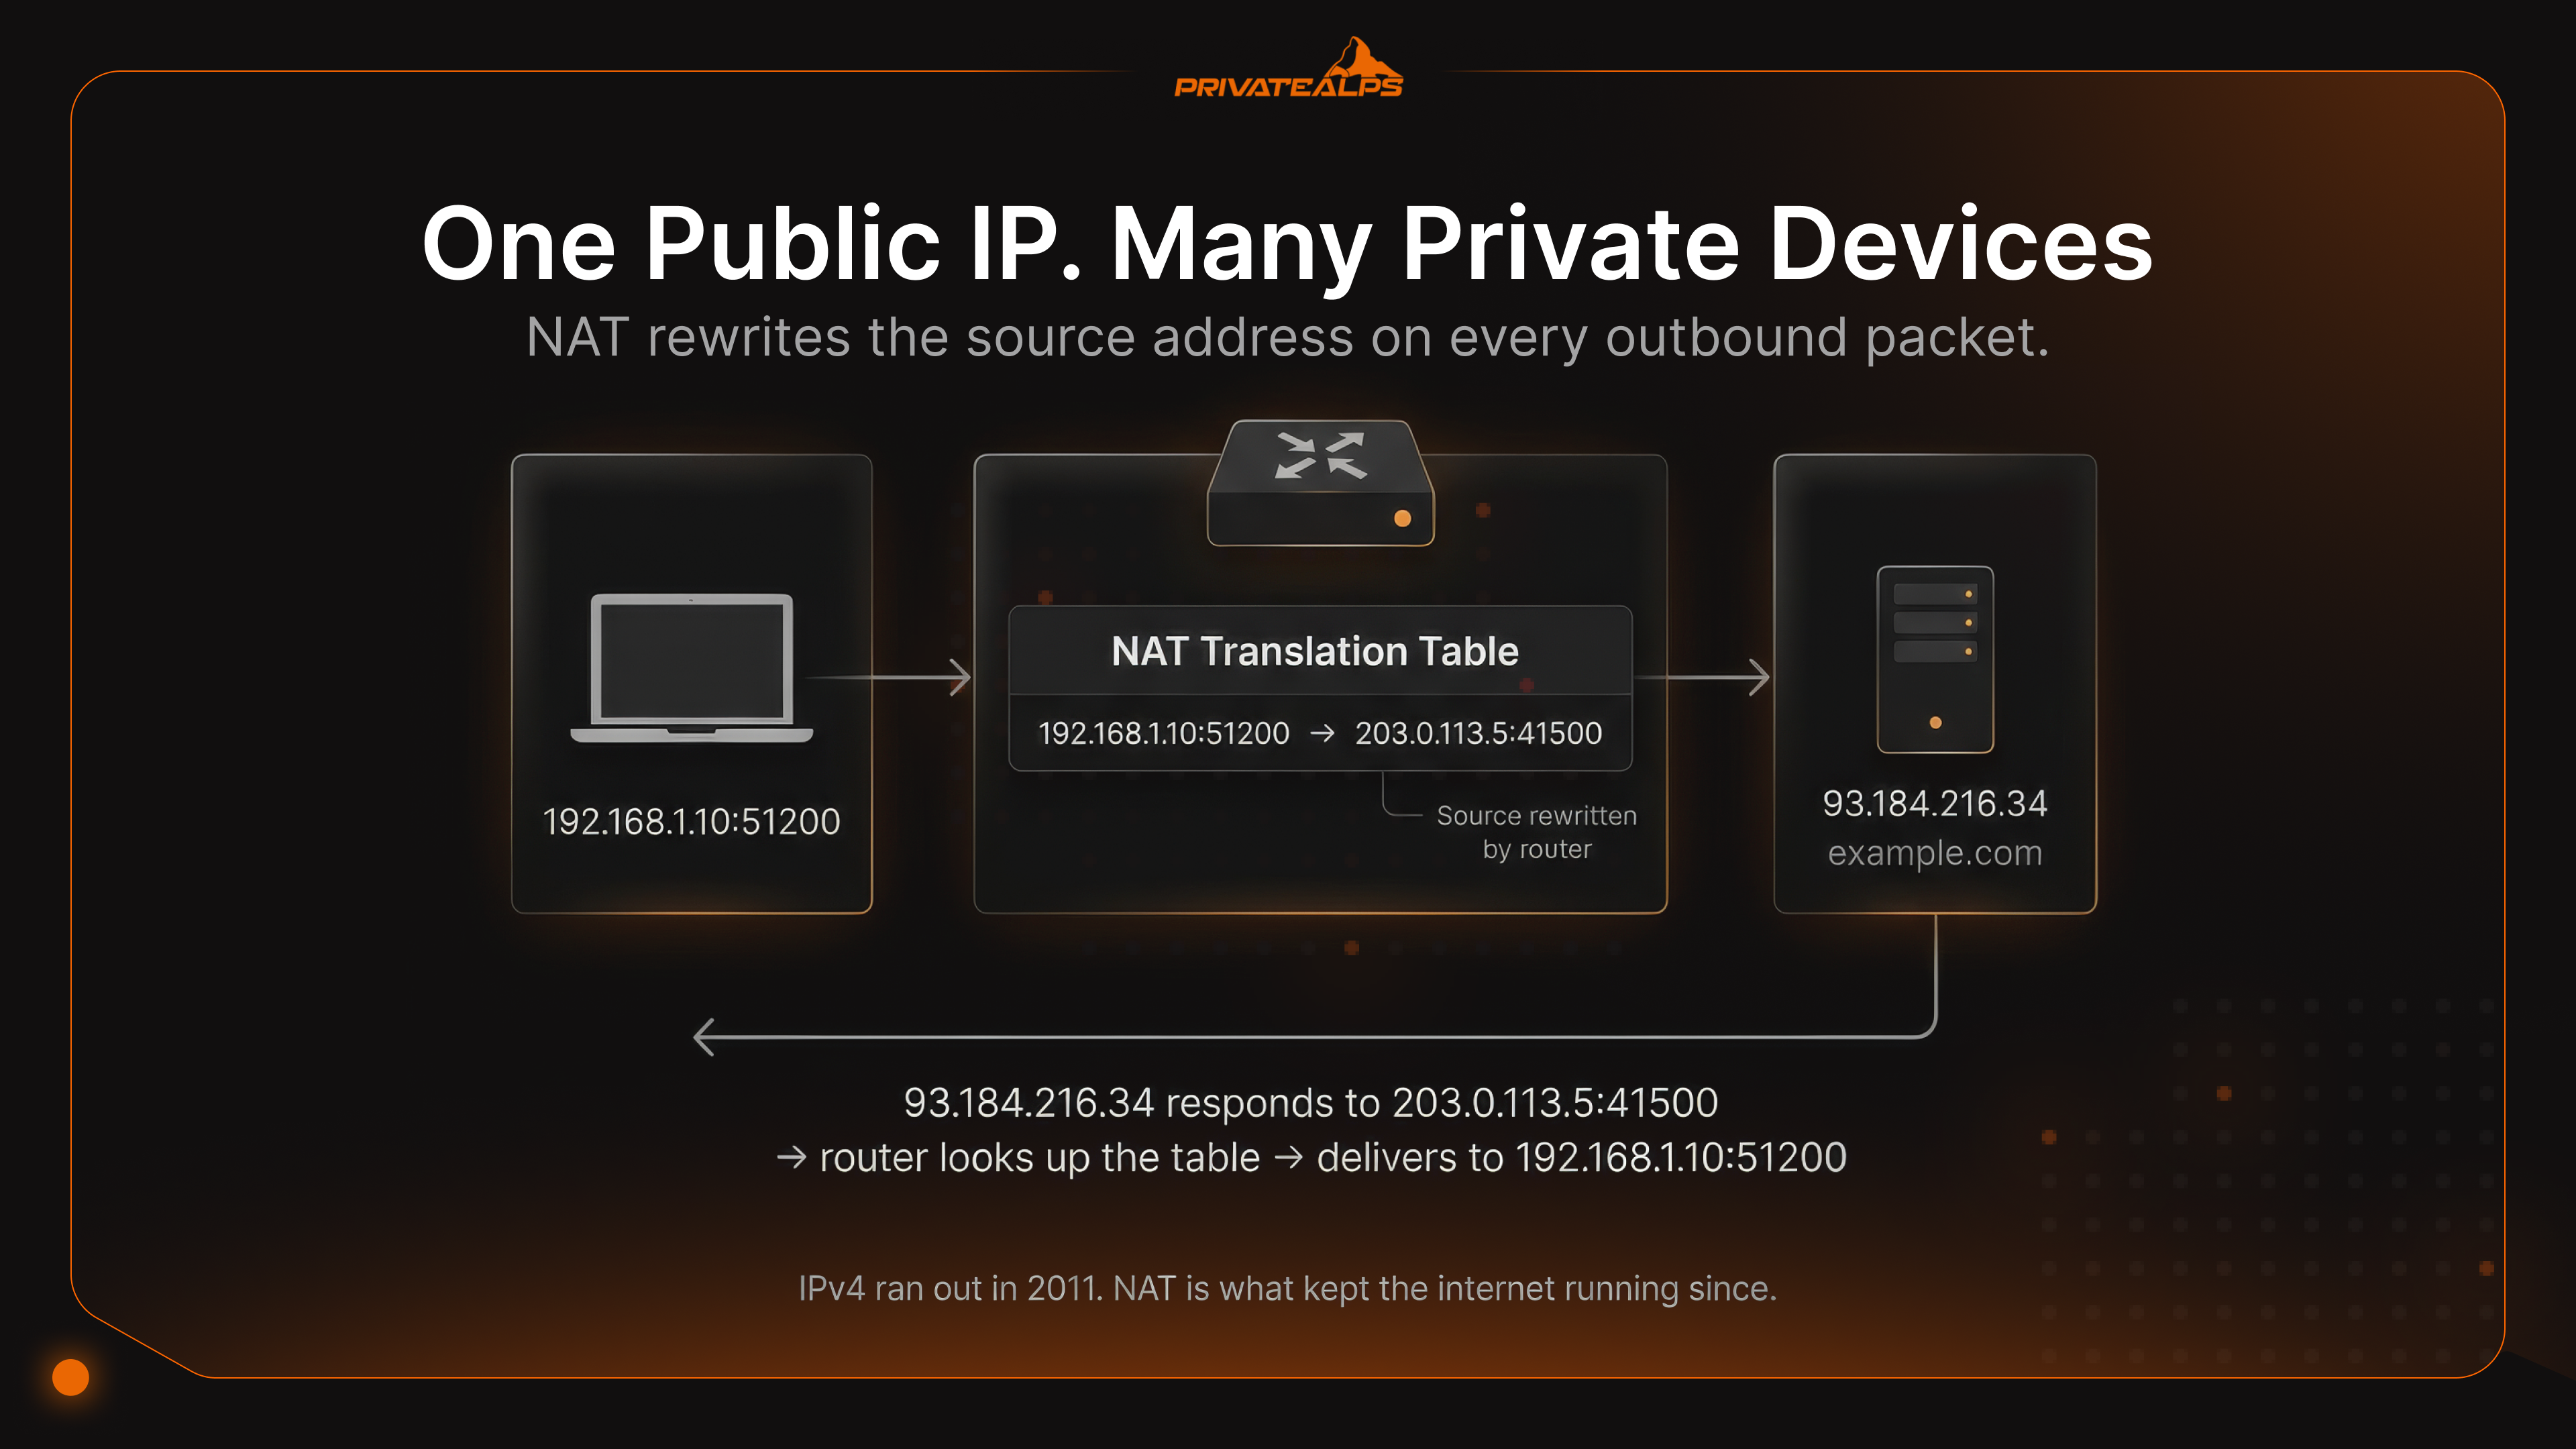
PAT - uneori scris ca NAT overload - este ceea ce folosește routerul tău de acasă și ce rulează majoritatea echipamentelor de margine ale companiilor. Un singur IP public, zeci de mii de sesiuni simultane, fiecare identificată printr-un alt port sursă. Funcționează. Punctele de fricțiune: aplicațiile care cer conexiuni de intrare (BitTorrent, apelurile bazate pe SIP) se comportă imprevizibil. Orice este cu adevărat de intrare are nevoie de o regulă explicită de forwarding. Iar analiza logurilor devine complicată atunci când zeci de gazde par să aibă aceeași adresă externă.
O problemă specifică, ce apare constant și aproape niciodată în documentație, este NAT hairpinning (NAT loopback). Ai un server în LAN-ul tău, la 192.168.1.20. Încerci să îl accesezi de pe alt dispozitiv din aceeași rețea folosind IP-ul public, 203.0.113.5. La un număr mare de routere de consum, nu se întâmplă nimic - conexiunea se întrerupe discret. Serviciul este complet accesibil din exterior; doar că nu este accesibil prin adresa publică din interior.
Soluții: adresează serverul prin IP-ul lui local în interior, configurează split-horizon DNS, astfel încât interogările interne să returneze adresa privată, sau înlocuiește routerul cu unul care gestionează corect NAT loopback.
Intervale de adrese IP private - referință RFC 1918
Majoritatea documentației se oprește la cele trei blocuri RFC 1918. Networking-ul din lumea reală mai adaugă două, cu care se va întâlni orice inginer care lucrează cu CG-NAT sau diagnostichează o situație DHCP defectă. Ce trebuie să știi de la început: RFC 1918 definește cele trei blocuri private standard. RFC 6598 a adăugat un al patrulea, pentru NAT la nivelul ISP-ului. Al cincilea - APIPA - este o soluție de rezervă a sistemului de operare, nu ceva atribuit intenționat. Toate cele cinci sunt marcate ca neaccesibile global în Special-Purpose Address Registry al IANA.
| Interval | CIDR | Număr de adrese | Utilizare tipică |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Rețele mari ale companiilor, centre de date |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Rețele de dimensiune medie, seturi de adrese VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Routere casnice, birouri mici (implicit) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT la nivel ISP, spațiu partajat RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (soluție de rezervă la eșec DHCP) |
Implicațiile de securitate: IP privat vs. IP public
Securitatea IP privat vs. IP public nu este o ierarhie simplă. Afirmația „privat înseamnă mai sigur” este parțial adevărată și, în mare parte, înșelătoare. Versiunea corectă este că adresele IP private reduc suprafața de atac din exterior, dar nu oferă nicio protecție împotriva amenințărilor care sunt deja în interior.
Ce protejează adresele IP private. Internetul nu poate ajunge direct la un host 192.168.x.x sau 10.x.x.x. Traficul de scanare, încercările de password spray, kiturile de exploatare care sondează porturile deschise: nimic din toate acestea nu ajunge la dispozitivele aflate în spatele unui NAT. Este un beneficiu real, dar nu constituie o arhitectură de securitate. Un e-mail de phishing, o unitate USB, un laptop compromis pe aceeași rețea Wi-Fi: oricare dintre acestea poate introduce un atacator în perimetru, iar de acolo adresele private nu oferă nicio rezistență la deplasarea între mașini. Shodan nu vă vede hosturile interne; în schimb, un operator de ransomware care are deja un punct de sprijin le vede. Ceea ce segmentează efectiv rețeaua sunt VLAN-urile și regulile de firewall interne, nu intervalul de adrese IP.
Ce expun adresele IP publice. Un server cu IP public este vizibil imediat pentru întregul internet. Shodan indexează adresele nou alocate în câteva minute. SSH deschis pe portul 22 înseamnă, în câteva ore, încercări automate de autentificare. RDP lăsat accesibil este un vector cunoscut de distribuire a ransomware-ului.
Orice interfață de administrare expusă direct pe internet necesită un firewall care să restricționeze accesul, o limitare a ratei de autentificare și TLS acolo unde sunt implicate credențiale. Orice serviciu public dintr-o configurație pe mai multe niveluri trebuie plasat într-o DMZ, izolat de bazele de date din spate și de serviciile interne, astfel încât un frontend compromis să nu devină poartă de acces către tot restul.
Distincția între partajat și dedicat în cazul hostingului. Dacă rulați servicii de intrare, întrebarea nu este doar IP public vs. IP privat, ci dedicat vs. partajat. Un IP public dedicat, pe care îl dețineți cu adevărat, înseamnă că redirecționarea porturilor funcționează cap-coadă, că rDNS-ul îl configurați voi și că reputația IP-ului vă aparține și o gestionați voi. În cazul CG-NAT, infrastructura ISP-ului absoarbe traficul de intrare înainte ca acesta să ajungă la router. Regulile de redirecționare, configurația firewall-ului și porturile deschise devin irelevante. Iar pentru serverele de e-mail, în mod specific: înregistrările SPF și DMARC se autentifică pe baza IP-ului de expediere. Un IP partajat contaminat de spamul unui alt client nu vă încetinește doar, ci poate trimite e-mailurile legitime în dosarul de spam permanent.
Când să folosești un IP public și când un IP privat
Alegerea tipului corect de adresă IP privată vs. publică nu este complicată, odată ce problema este formulată corect. Întrebarea nu este care tip este „mai bun”, ci: cine trebuie să inițieze contactul cu acest serviciu?
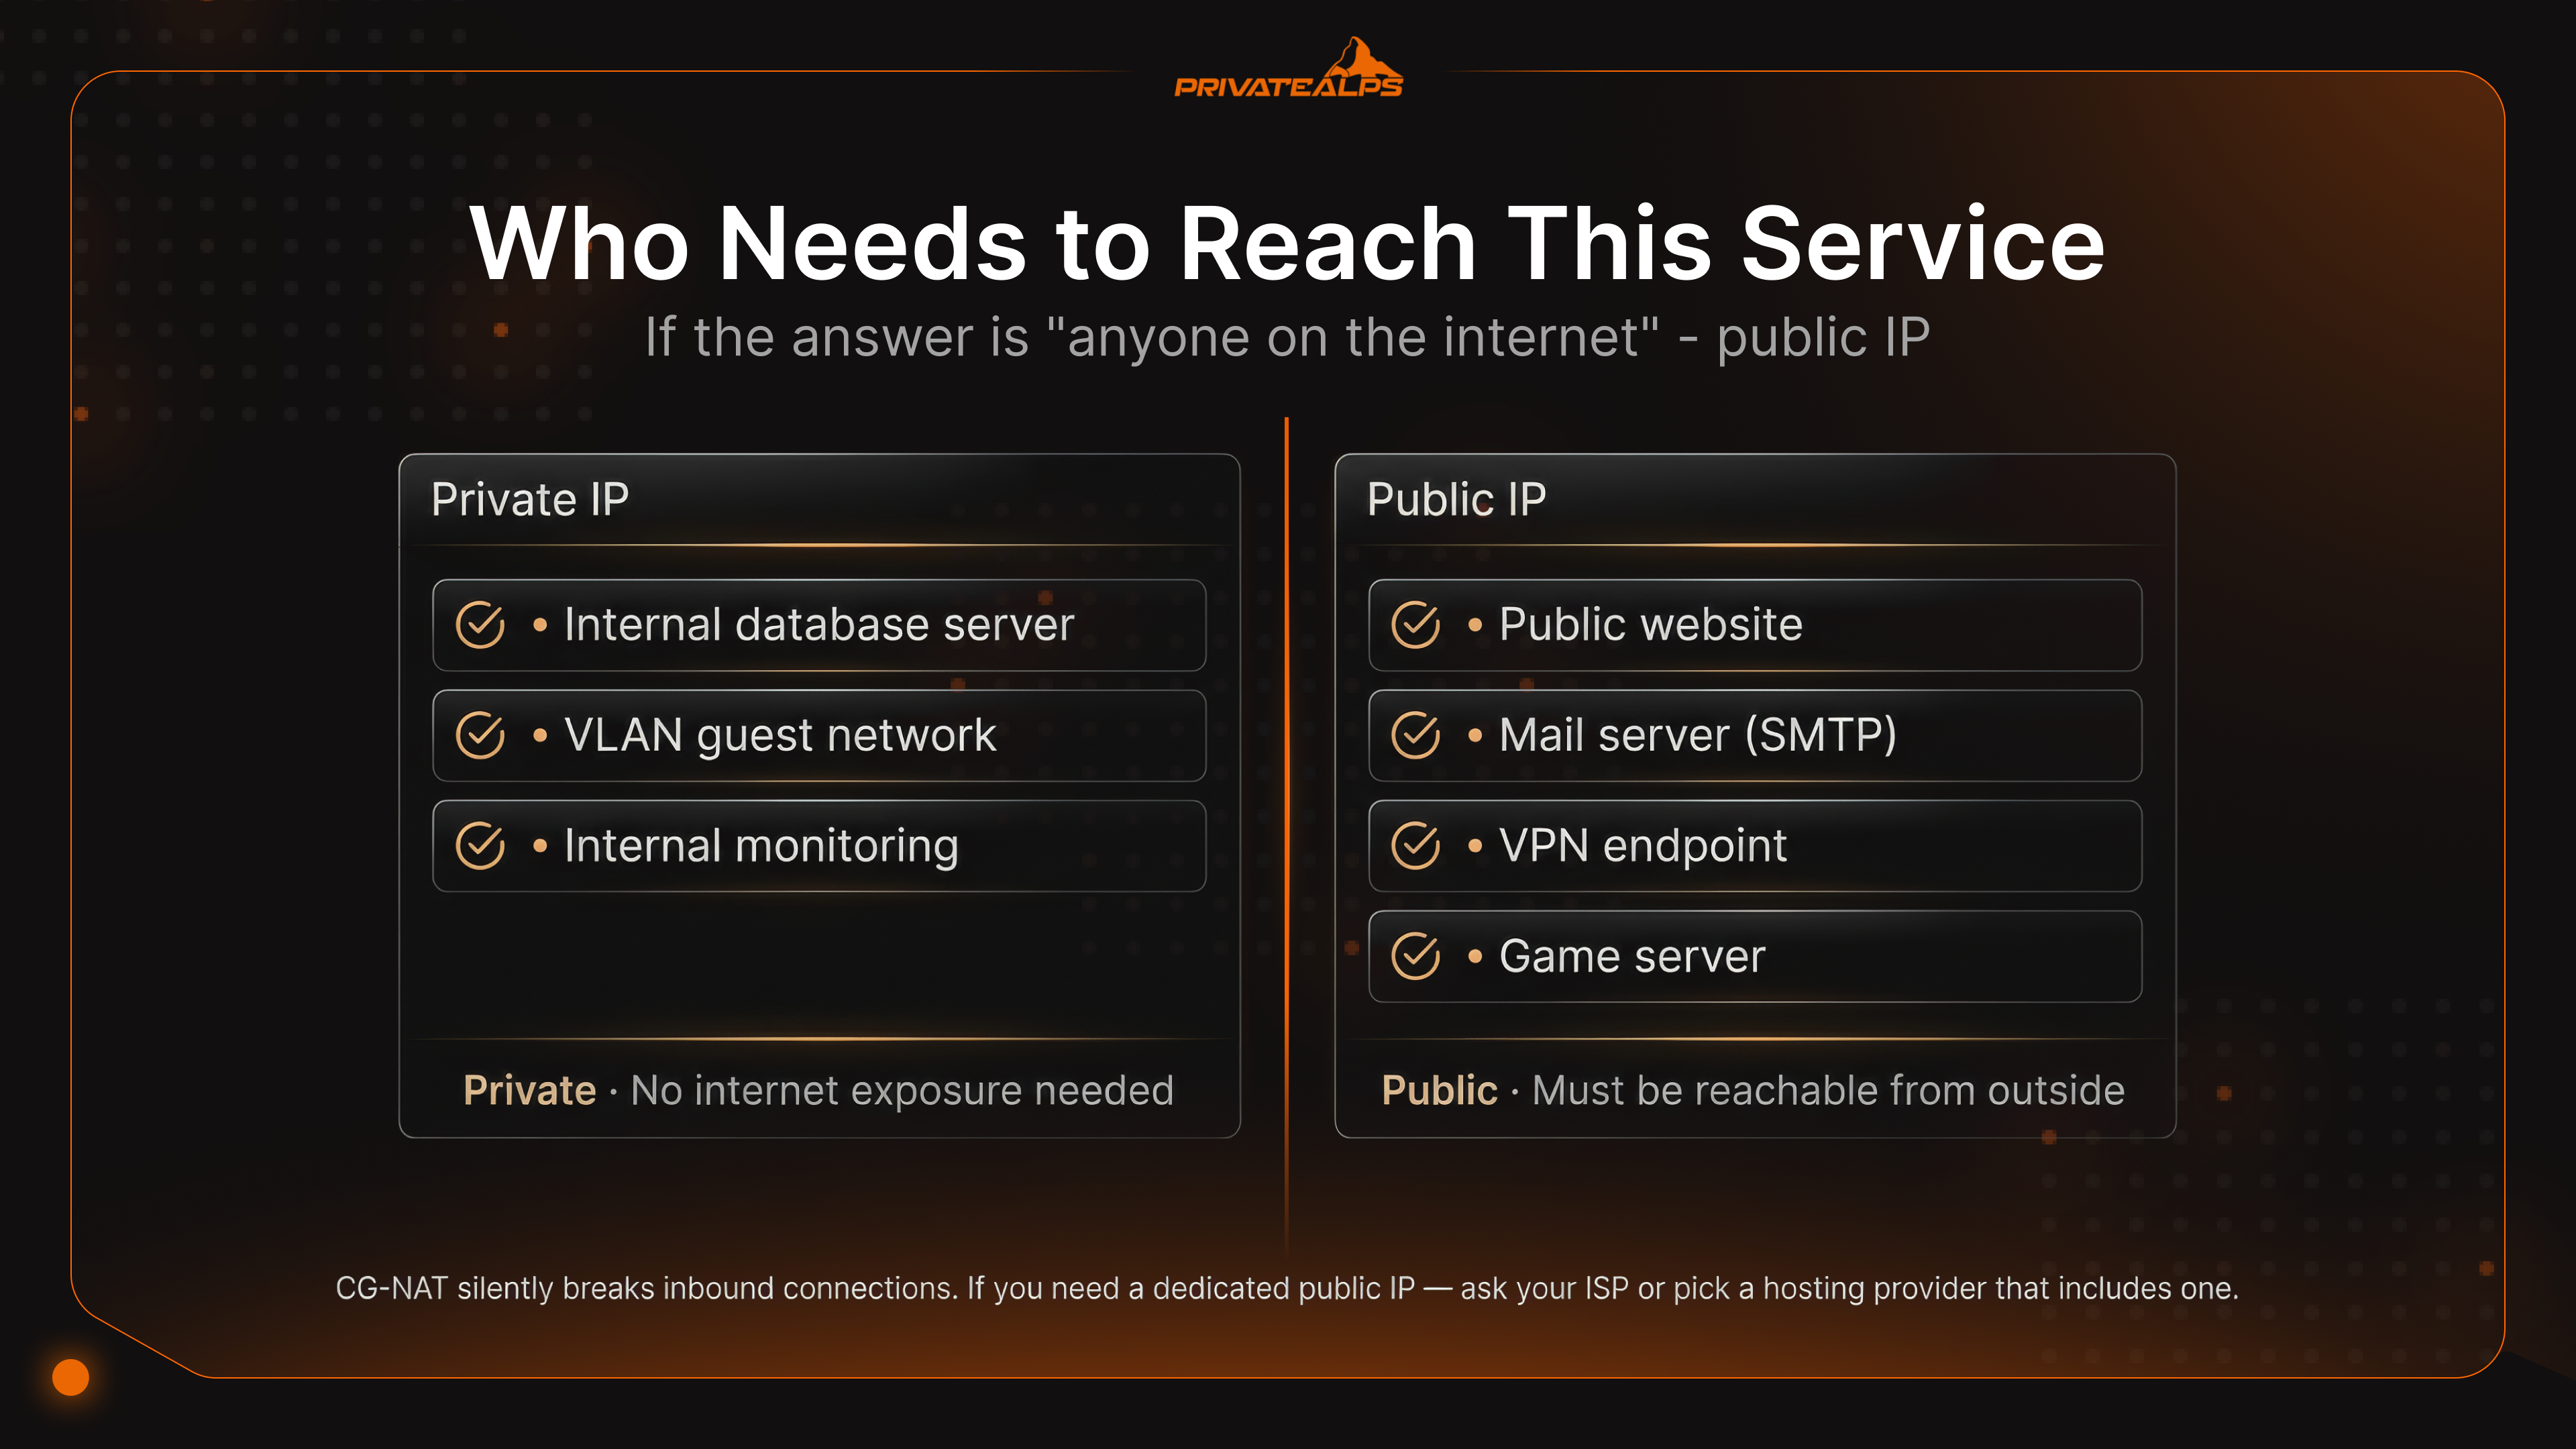
Dacă răspunsul este „doar alte dispozitive din aceeași rețea locală”, alegeți un IP privat și atât. Dacă orice sistem extern trebuie să ajungă la el fără a fi solicitat, de exemplu un browser care accesează site-ul dvs., un client care se conectează la VPN-ul dvs. sau un utilizator de la distanță care accesează un NAS, atunci un IP public trebuie să fie prezent pe traseu.
Regula de decizie: orice conexiune de intrare din afara rețelei locale necesită un IP public, fie direct pe server, fie printr-un strat de redirecționare sau de proxy. Pentru traficul exclusiv LAN, IP-ul privat este alegerea corectă și, în același timp, cea mai sigură.
| Caz de utilizare | Tipul de IP necesar | De ce |
|---|---|---|
| Site web public / aplicație web | IP public | Trebuie să fie accesibil de clienții externi |
| Server de e-mail (SMTP de intrare) | IP public dedicat | Reputația IP-ului afectează livrabilitatea; CG-NAT blochează portul 25 |
| Server VPN (WireGuard, OpenVPN) | IP public pe endpoint-ul VPN | Clienții se conectează din afara rețelei |
| Tunel VPN între sedii | IP-uri private intern, IP public la endpoint-ul tunelului | Doar endpoint-ul are nevoie de un IP public |
| Server intern de baze de date | IP privat | Nu ar trebui să fie niciodată accesibil de pe internet |
| Rețea pentru oaspeți segmentată prin VLAN | IP privat (subrețea separată) | Izolează oaspeții de LAN-ul corporativ |
| NAS acasă cu acces de la distanță | IP privat + redirecționare de porturi sau reverse proxy | Privat intern, accesibil extern prin IP public |
| Server de jocuri | IP public dedicat, preferat | CG-NAT întrerupe redirecționarea porturilor UDP pentru majoritatea protocoalelor de joc |
| Monitorizare și logare interne | IP privat | Nu este necesară expunerea externă |
Merită menționată configurația hibridă pe care o folosesc majoritatea sistemelor self-hosted: serverul primește un IP privat, în față se află un reverse proxy cu IP public, care gestionează TLS și transmite cererile mai departe.
Nginx, Caddy și Traefik fac toate acest lucru. Serverul backend nu primește niciodată o conexiune directă de pe internet, ci doar de la proxy-ul din aceeași rețea locală. Este mai curată din punct de vedere al securității și permite rularea mai multor servicii pe un singur IP public fără conflicte.
IPv6 și viitorul adresării IP publice vs. private
IPv6 schimbă situația adreselor IP private vs. publice la nivel fundamental, nu prin faptul că face distincția irelevantă, ci prin eliminarea motivului pentru care aceasta a existat inițial. IPv4 a rămas fără adrese. IPv6 nu. Acest lucru schimbă calculul.
GUA vs. ULA. IPv6 folosește Global Unicast Addresses (2000::/3) acolo unde IPv4 ar folosi IP-uri publice: sunt rutabile pretutindeni și sunt distribuite de RIR-uri și ISP-uri. Unique Local Addresses (fc00::/7) îndeplinesc rolul RFC 1918: sunt intenționat nerutabile și sunt destinate exclusiv utilizării interne. Deoarece fiecare dispozitiv dintr-o rețea IPv6 poate primi direct un GUA din prefixul ISP-ului routerului, nu există niciun motiv tehnic pentru NAT. Nu trebuie să traduceți o adresă în alta atunci când există suficiente adrese pentru toată lumea. ULA supraviețuiește dintr-un alt motiv: uneori doriți ca un serviciu să rămână intern prin politică explicită, nu doar pentru că NAT îl blochează întâmplător. Fixarea unui serviciu intern pe un ULA și scrierea regulilor de firewall în jurul acestuia este mai curată decât sperarea că configurația firewall-ului pentru GUA nu va avea niciodată o lacună.
Unde se află adoptarea. Google's IPv6 Statistics arată că aproximativ 43% dintre utilizatorii Google se conectează prin IPv6 la începutul lui 2025. Franța depășește 86%. India și Germania depășesc 70%. SUA se află în jur de 47-50% (Wikipedia, IPv6 deployment). Dual-stack-ul este regula: dispozitivele rulează IPv4 și IPv6 în paralel, iar Happy Eyeballs (RFC 8305) decide care dintre ele este folosit efectiv pentru o anumită conexiune.
Problema de confidențialitate pe care o rezolvă RFC 4941. Iată un lucru pe care IPv6 l-a introdus și pe care utilizatorii IPv4/NAT nu l-au întâlnit niciodată: cu o adresă rutabilă global pe fiecare dispozitiv, metoda SLAAC originală încorpora adresa MAC a dispozitivului direct în IP. Adresa devenea astfel un identificator permanent legat de hardware, același dispozitiv putând fi urmărit pe rețele diferite și între sesiuni. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) remediază acest lucru prin generarea de ID-uri de interfață randomizate, care se schimbă periodic și rup legătura dintre adresă și dispozitivul fizic. În IPv4/NAT, aceasta nu reprezenta o problemă, deoarece tot traficul părea că provine de la unicul IP public al routerului, indiferent de dispozitivul care l-a trimis. IPv6 a făcut posibilă urmărirea dispozitivelor individuale, iar RFC 4941 a fost răspunsul.
Cum să îți găsești adresa IP publică și cea privată
Acestea sunt două verificări separate, pentru că reprezintă lucruri diferite. IP-ul public vine de la ISP și se află pe router. IP-ul privat vine de la router și se află pe dispozitivul dvs. Un site vede primul, dar niciodată pe al doilea.
Metode de verificare:
- IP public (terminal): curl ifconfig.me sau curl api.ipify.org; oricare dintre comenzi returnează IP-ul public al routerului
- IP public (browser): ifconfig.me sau ipinfo.io; afișează și numele ISP-ului și locația aproximativă
- IP privat (Windows): ipconfig în Command Prompt, căutați „IPv4 Address” sub adaptorul activ
- IP privat (macOS): ifconfig | grep "inet " în Terminal sau System Settings → Network → conexiune → Details
- IP privat (Linux): ip addr show sau hostname -I
- IP privat (panoul de administrare al routerului): conectați-vă la 192.168.0.1 sau 192.168.1.1; tabelul de lease-uri DHCP listează fiecare dispozitiv și adresa atribuită
- IP privat (mobil): Settings → Wi-Fi → atingeți numele rețelei conectate; adresa IP apare pe ecranul cu detalii
Ce află efectiv un site despre IP-ul dvs.: numele ISP-ului dvs., o locație aproximativă (orașul sau regiunea în care este înregistrată infrastructura ISP-ului, adesea cu o eroare de 50-100 km) și ASN-ul. Acestea sunt informațiile care apar în bazele de date publice. Adresa dvs. de domiciliu și identitatea nu se află acolo; pentru acestea este nevoie de o solicitare legală adresată chiar ISP-ului. Dacă vă conectați printr-un VPN, site-ul vede în schimb IP-ul și locația serverului VPN. IP-ul dvs. privat nu trece niciodată de router.
Cum să schimbi adresa IP publică sau privată
ISP-ul deține IP-ul dvs. public. Nu îl puteți modifica dintr-un meniu de setări. Ceea ce poate fi schimbat este IP-ul pe care îl vede internetul atunci când traficul dvs. iese sau puteți solicita direct ISP-ului o altă atribuire.
Schimbarea IP-ului public: ce funcționează:
- VPN: traficul iese de la IP-ul serverului VPN, nu de la al dvs. Cea mai rapidă opțiune, funcționează global.
- Proxy: se aplică unui anumit trafic de aplicație, nu tuturor datelor de pe dispozitiv. Mai ușor de implementat.
- Tor: traficul trece prin mai mulți relee; IP-ul nodului de ieșire este cel pe care îl vede destinația. Mai lent, dar rutarea este mai greu de urmărit.
- Repornirea modemului: pe un IP dinamic, întreruperea conexiunii poate determina ISP-ul să atribuie un alt lease la reconectare. Nu este fiabil, deoarece unii ISP-uri reatribuie aceeași adresă de fiecare dată.
- Solicitarea unui IP static: dacă aveți nevoie de ceva care nu se va schimba, contactați ISP-ul. La majoritatea furnizorilor este un serviciu cu plată, dar este singura soluție permanentă pentru hosting.
Schimbarea IP-ului privat, pe platforme:
- Windows: ipconfig /release, apoi ipconfig /renew într-o fereastră Command Prompt cu drepturi de administrator
- macOS: System Settings → Network → adaptorul → Details → fila TCP/IP → Renew DHCP Lease
- Linux: sudo dhclient -r && sudo dhclient
- Panoul routerului: conectați-vă la 192.168.0.1 sau 192.168.1.1, găsiți setările de rezervare DHCP sau de lease static și asociați o adresă specifică MAC-ului dispozitivului; de acum înainte, va primi întotdeauna același IP
Rezumat
IP-urile private aparțin rețelei locale. Provin din blocurile RFC 1918, sunt atribuite prin DHCP și sunt invizibile pentru internet; aceleași intervale rulează în paralel în milioane de rețele separate, fără să interfereze unele cu altele. IP-urile publice aparțin internetului. Sunt alocate de RIR-uri, distribuite de ISP-uri și sunt unice global: o adresă per rețea, pe care întregul internet o poate găsi. NAT, care rulează pe router sub forma PAT în marea majoritate a cazurilor, asigură traducerea între cele două. IPv6 elimină lipsa de adrese care a făcut necesar NAT-ul: GUA oferă fiecărui dispozitiv propria adresă accesibilă global, dar ULA și firewall-urile rămân responsabile de limitele care contează pentru securitate. Dual-stack-ul este modul în care funcționează majoritatea rețelelor în prezent și va rămâne așa încă o perioadă. Gata pentru un IP public dedicat, cu control complet asupra traficului de intrare? CG-NAT, IP-urile partajate, redirecționările de porturi care dispar undeva în amonte: aceste probleme nu se rezolvă de la sine. Dispar atunci când aveți un IP public dedicat, pe care îl controlați cu adevărat.
Planurile VPS și de server dedicat PrivateAlps includ implicit un IP public dedicat. Infrastructură elvețiană, fără CG-NAT în lanț, redirecționare completă a porturilor și rDNS pe care îl configurați singur. IP-ul vă aparține, calea de intrare este clară, iar nimic între dvs. și internet nu vă absoarbe discret traficul.
Întrebări frecvente
Care este diferența dintre o adresă IP publică și una privată?
Adresa privată este locală. Routerul o atribuie fiecărui dispozitiv din rețea, funcționează corect pentru comunicarea internă, iar internetul nu are nicio modalitate de a o adresa: pachetele destinate 192.168.x.x sunt eliminate de routere înainte de a ajunge la destinație. Adresa publică este externă. Ea este atribuită routerului de ISP și este adresa pe care restul internetului o folosește pentru a trimite traficul înapoi către dvs. NAT face legătura între cele două: dispozitivele cu adrese private trimit traficul prin IP-ul public, iar routerul stabilește, cu ajutorul numerelor de port, ce răspuns merge către ce dispozitiv.
Cum se atribuie adresele IP private și publice?
Adresele private provin de la serverul DHCP care rulează pe routerul tău. Procesul funcționează astfel: dispozitivul trimite un Discover (broadcast), routerul răspunde cu o Offer, dispozitivul trimite un Request prin care confirmă oferta dorită, iar routerul trimite un Acknowledge care fixează adresa. Acesta este procesul DORA și durează sub o secundă. Adresele publice vin de la furnizorul de internet (ISP). Pe un cont cu IP dinamic, adresa este închiriată dintr-un pool și se poate schimba. Pe un cont cu IP static, adresa este atribuită dinainte contului tău și rămâne fixă. Setarea manuală a unui IP public static pe un dispozitiv funcționează doar dacă furnizorul a rezervat deja adresa respectivă pentru contul tău.
Pot două dispozitive să aibă aceeași adresă IP privată?
Pe rețele separate, da, constant. Exact pentru asta a fost creat RFC 1918. Rețeaua ta de acasă și compania la care lucrezi pot folosi amândouă 192.168.1.50 fără nicio suprapunere, deoarece aceste adrese nu interacționează niciodată în afara rețelelor locale respective. În aceeași rețea, în schimb, un duplicat provoacă conflicte în tabela ARP. Ambele mașini ajung să aibă conectivitate nesigură, sesiunile se întrerup neașteptat, iar identificarea dispozitivului duplicat durează mai mult decât ar trebui.
Este o adresă IP privată mai sigură decât una publică?
Nu doar prin ea însăși. O adresă IP privată înseamnă că nimeni de pe internet nu poate bate direct la ușa ta, deoarece stratul NAT absoarbe tot traficul nesolicitat înainte să ajungă în rețeaua locală. Asta contează. Dar este un singur strat, nu o apărare completă. Un atacator care se află deja în interior, prin malware, o credențială compromisă, acces fizic sau un dispozitiv neautorizat din rețea, se poate deplasa între mașinile cu IP privat fără restricții. Segmentarea reală necesită VLAN-uri, reguli de firewall pe fiecare subrețea și controale de acces care nu presupun că traficul intern este sigur doar pentru că nu a venit din exterior.
Pot găzdui un site web pe o adresă IP privată?
Intern, da. De pe internet, nu. Internetul public nu are o rută către 192.168.x.x, deci un vizitator care încearcă să ajungă la un server cu IP privat din afara rețelei locale pur și simplu nu poate ajunge acolo. Pentru orice serviciu accesibil din exterior ai nevoie de un IP public în traseu. Varianta cea mai simplă este o regulă de port forwarding pe router, care trimite un port public către adresa IP privată și portul serverului. Varianta mai curată este un reverse proxy (Nginx sau Traefik funcționează bine în acest scop), care stă la margine cu un IP public, gestionează TLS și transmite cererile mai departe. Serverul backend nu are niciodată nevoie de expunere directă la internet.
Ce este CG-NAT și cum mă afectează?
CG-NAT este un strat NAT pe care furnizorul tău de internet îl rulează pe propria infrastructură, înainte ca traficul să ajungă la routerul tău de acasă. Routerul primește o adresă din 100.64.0.0/10 (spațiul partajat RFC 6598), în loc de un IP public real. Totul pare normal până încerci ceva care necesită conectivitate de intrare. Regulile de port forwarding de pe router? Ele se aplică traficului care ajunge la router, iar NAT-ul de la nivelul furnizorului interceptează traficul de intrare înainte de acest punct. Rezultatul: serviciile self-hosted, serverele VPN, desktopul la distanță și serverele de jocuri nu funcționează, iar cauza nu este evidentă la diagnosticare. Soluția este să contactezi furnizorul și să soliciți un IP public dedicat. Acesta este, de obicei, un serviciu suplimentar contra cost, disponibil la majoritatea furnizorilor.
Ce informații poate obține cineva din adresa ta IP?
Numele furnizorului tău de internet, numărul sistemului autonom (ASN) și o regiune geografică, de obicei orașul sau regiunea în care furnizorul are infrastructură înregistrată. Aceasta poate fi cu 50-100 km diferită de locația ta reală. Acestea sunt datele pe care le conțin bazele de date de geolocalizare a IP-urilor publice. Adresa ta de acasă, numele tău și locația exactă necesită o solicitare legală formală adresată furnizorului. Un VPN sau un proxy înlocuiește IP-ul vizibil cu cel al serverului, astfel că destinatarii văd locația acelui server, nu pe a ta.
Cum îmi verific adresa IP publică?
Din browser: ifconfig.me sau ipinfo.io. Din terminal: curl ifconfig.me. Rezultatul este IP-ul public actual al routerului tău, nu adresa privată a dispozitivului cu care faci verificarea. Dacă ești conectat la un VPN, rezultatul va fi IP-ul public al serverului VPN, nu cel atribuit de furnizorul tău de internet.
IPv6 elimină nevoia de adrese IP private?
Elimină nevoia de NAT. Adresarea pe 128 de biți înseamnă că există suficiente adrese publice pentru fiecare dispozitiv, deci soluția de ocolire nu mai este necesară. Adresele Unique Local (fc00::/7) continuă să existe pentru utilizare internă intenționată, separat de problema spațiului de adrese. Iar limita de securitate nu dispare odată cu NAT-ul. Rețelele IPv6 au în continuare nevoie de un firewall cu stare (stateful) la perimetru, pentru a gestiona conexiunile de intrare nesolicitate. NAT le bloca ca efect secundar, nu ca mecanism de securitate deliberat. Dacă îl elimini, ai nevoie de ceva care să facă treaba aceasta intenționat.
