


VPN vs proxy: care este diferența?
Nu compari de obicei aceste două lucruri din curiozitate. Majoritatea oamenilor ajung aici pentru că i-a determinat ceva să se întrebe: un serviciu de streaming i-a blocat, un prieten a pomenit de un „proxy” fără să explice ce este sau munca i-a făcut pe toți să instaleze un client VPN, fără ca cineva să spună de ce. Căutarea „ce este VPN vs proxy” se tastează în Google de sute de mii de ori pe lună. Varianta „ce este proxy vs VPN” este aproape la fel de populară. Aceeași întrebare, cu ordinea cuvintelor inversată.
Există și un aspect ușor incomod în felul în care se scrie despre acest subiect. Multe articole tratează cele două instrumente ca fiind interschimbabile, diferind doar prin preț. Nu sunt. Ele funcționează la straturi diferite ale rețelei și rezolvă probleme diferite. Dacă le tratezi ca pe același lucru, poți ajunge să plătești lunar pentru o „confidențialitate” care, de fapt, nu există.
Piața este uriașă, iar asta explică parțial de ce marketingul s-a încurcat. Industria VPN a ajuns la 88,96 miliarde USD în 2025 și este pe cale să atingă 534,22 miliarde USD până în 2034. Munca de la distanță a împins cifrele în sus, iar presiunea supravegherii a făcut restul. Proxy-urile, în schimb, rulează discret instrumente SEO, scrapere și firewall-uri corporative. Publicul este altul, iar reclamele sunt mai puține.
Așadar, acest ghid descompune subiectul așa cum ar face-o un inginer de rețea, la o cafea, nu așa cum ar face-o o pagină de afiliere. Straturile OSI. Ce se criptează și ce nu. Cum funcționează, de fapt, detecția. Ce nu poate repara fiecare instrument, indiferent cât plătești.
Rezumat AI
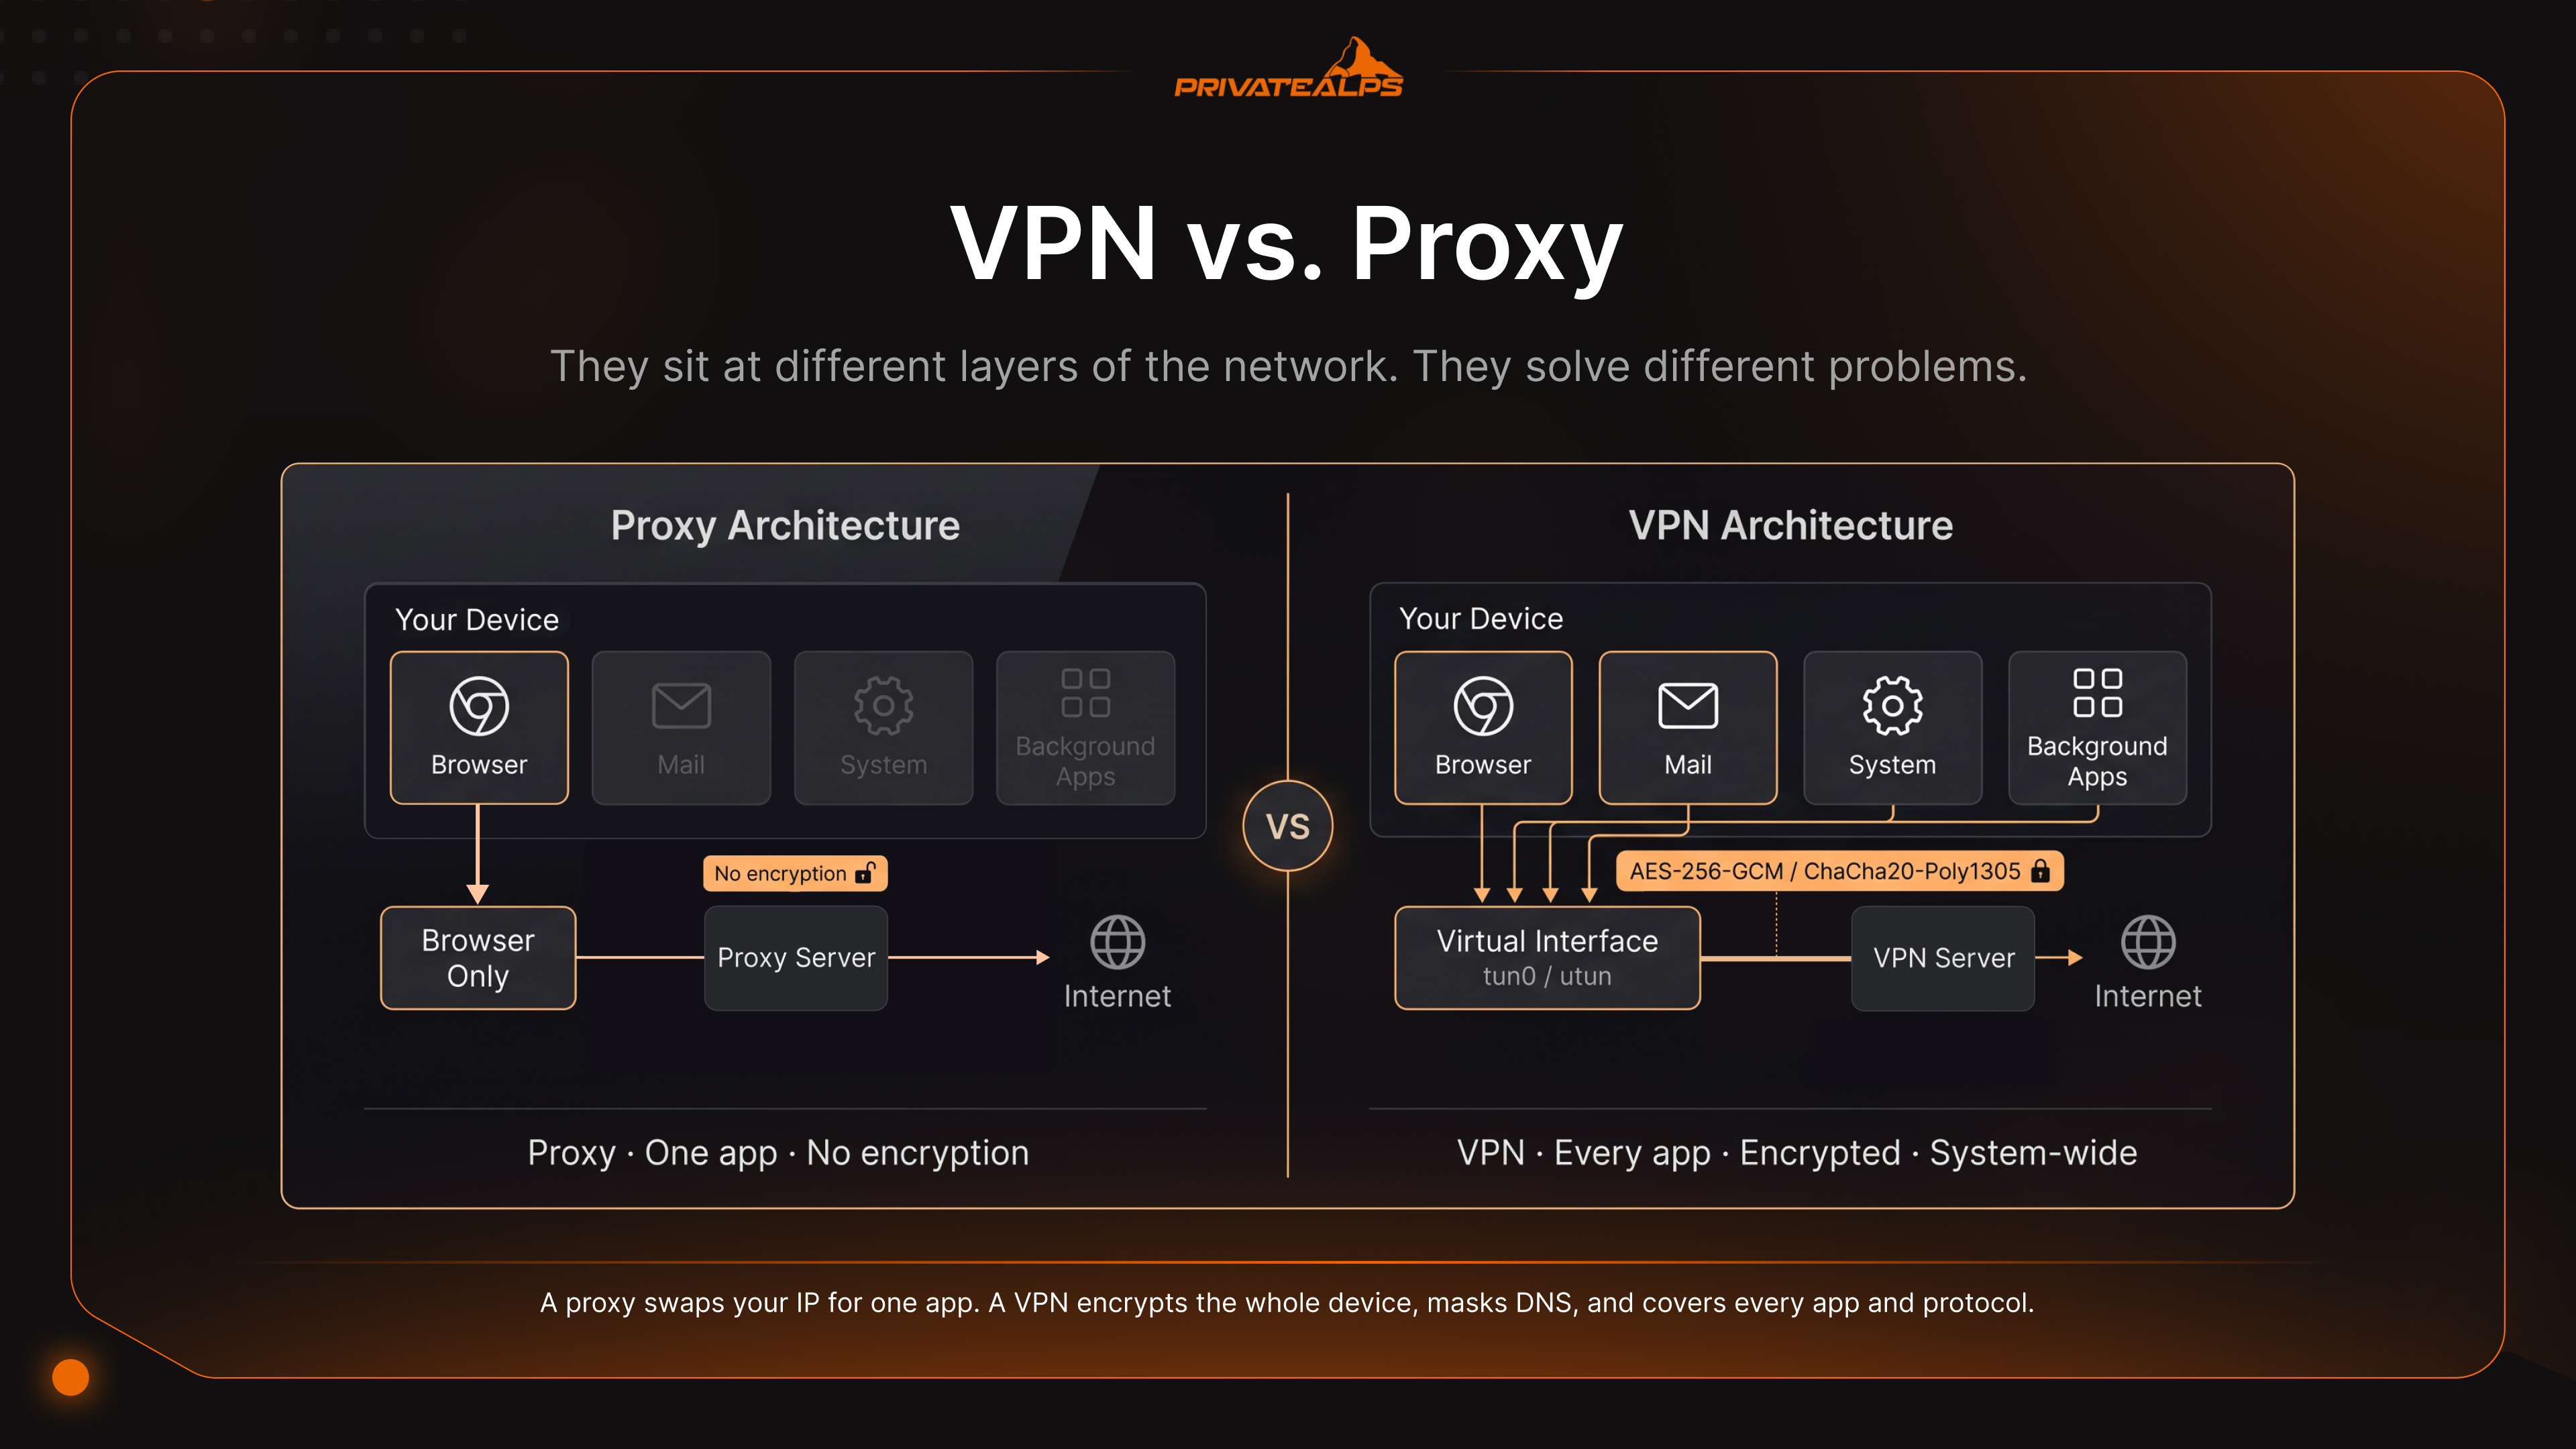
Versiunea scurtă: un proxy funcționează la nivelul aplicației (OSI Layer 7) și redirecționează traficul pentru câte o aplicație la un moment dat, de obicei un browser. Nu criptează nimic de unul singur. Un VPN se află mai jos, la Layers 2-3, criptează fiecare pachet la nivelul sistemului de operare folosind ChaCha20-Poly1305 (WireGuard) sau AES-256-GCM (OpenVPN) și direcționează întregul dispozitiv printr-o interfață virtuală. Proxy-urile sunt mai rapide pentru că nu fac calculele de criptare. VPN-urile sunt mai sigure tocmai pentru că le fac.
- Strat OSI: Proxy = Layer 7 (o aplicație). VPN = Layers 2-3 (întregul dispozitiv).
- Criptare: Proxy = nimic integrat. VPN = ChaCha20-Poly1305 sau AES-256-GCM.
- Viteză: Proxy-urile aproape că nu costă nimic din performanță. WireGuard consumă aproximativ 4-15% pe o conexiune rapidă. OpenVPN/TCP poate consuma 40-50%.
- Kill switch: Doar la VPN. Oprește tot în momentul în care tunelul se întrerupe.
- Protecție DNS: VPN-ul trimite interogările prin tunel. Proxy-urile HTTPS scurg numele gazdei prin SNI înainte ca pagina să se încarce.
- Riscul proxy/VPN gratuit: ICSI/CSIRO a constatat că 67% dintre aplicațiile VPN gratuite pentru Android încorporau biblioteci de urmărire de la terți, iar 84% scurgeau traficul.
- Ce nu rezolvă niciunul: amprentarea browserului, cookie-urile sau orice cont în care ești conectat.
Ce este un server proxy?
Un server proxy este un intermediar. Preia traficul de la o aplicație, de obicei un browser, și îl trimite mai departe către destinație, înlocuind pe drum adresa ta IP cu a lui. Atât face. Rulează la nivelul aplicației (OSI Layer 7). Nu criptează nimic, decât dacă site-ul pe care îl vizitezi folosește deja TLS. Gestionează doar aplicația către care l-ai îndreptat. Restul de pe dispozitivul tău continuă să comunice cu internetul exact ca înainte.
| Tip de proxy | Cum funcționează | Caz tipic de utilizare |
|---|---|---|
| Proxy HTTP | Transmite cereri HTTP în text clar la Layer 7 | Filtrare web corporativă internă, cache |
| Proxy HTTPS | Creează un tunel TLS prin CONNECT; citește SNI, dar nu conținutul | Navigare pe site-uri protejate prin TLS |
| Proxy SOCKS5 | Releu de Layer 5; agnostic față de protocol, suportă UDP | Torrenting, jocuri, tunelare generică TCP/UDP |
| Proxy transparent | Interceptează traficul fără configurare pe client | Cache la nivel de furnizor de internet, filtrare în școli/biblioteci |
| Proxy rezidențial | Direcționează traficul prin IP-uri reale de consumatori (adesea dispozitive IoT) | Boți pentru sneakers, verificarea reclamelor, scraping SEO |
Un lucru îi păcălește pe mulți. Presupun că un proxy HTTPS ascunde ce site-uri vizitează. Nu o face. Numele gazdei pleacă în text clar prin câmpul TLS Server Name Indication (SNI), în timpul handshake-ului, înainte ca orice criptare să înceapă. Furnizorul tău de internet îl vede. Oricine se află între tine și proxy îl vede. Nu pot citi pagina, dar pot citi bara de adrese, care este de obicei partea pe care oamenii credeau că o ascund.
DNS este a doua scurgere discretă. Proxy-urile nu se ocupă, în general, de DNS, așa că sistemul de operare continuă să întrebe resolverul furnizorului de internet: „Hei, unde se află acest domeniu?” Doar această întrebare spune deja multe. Iar ecosistemul proxy-urilor gratuite nu este, spus eufemistic, prietenos. Un studiu CSIRO asupra aplicațiilor Android din acest domeniu a constatat că 16% dintre ele implementau proxy-uri care nu erau transparente și injectau JavaScript în traficul utilizatorului pentru publicitate și urmărire, iar 67% încorporau biblioteci de urmărire de la terți. Gratuitul rareori este gratuit în cazul acestor lucruri. Tu ești produsul.
Ce este un VPN?
Un VPN - Virtual Private Network, adică rețea privată virtuală - învelește întregul dispozitiv într-un tunel criptat și trimite fiecare pachet prin el. Fiecare aplicație. Fiecare serviciu care rulează în fundal. Browserul, clientul de e-mail, actualizările discrete ale sistemului care au loc când nu te uiți. Nu configurezi nimic pe aplicație. Sistemul de operare predă traficul unei interfețe virtuale, iar clientul VPN preia restul.
Mecanismul este mai strict decât se așteaptă majoritatea oamenilor. Când apeși pe conectare, clientul și serverul efectuează un handshake criptografic: WireGuard folosește Noise cu schimb de chei Curve25519, iar OpenVPN face un handshake TLS (TLS 1.2 sau 1.3, în funcție de versiunea pe care o rulezi) pentru a stabili cheile de sesiune. Apoi clientul creează o interfață de rețea virtuală - tun0 pe Linux, utun pe macOS - iar tabela de rutare începe să împingă totul în ea. Fiecare pachet este încapsulat, criptat și trimis către server. Serverul îl decriptează, îl transmite mai departe și trimite răspunsul înapoi. Cine observă traficul din rețea vede doar blocuri criptate care circulă înainte și înapoi. Documentul WireGuard explică detaliile tehnice, dacă vrei versiunea de referință.
Două funcționalități despart un VPN real de unul de marketing. Kill switch-ul este o regulă de firewall care blochează fiecare byte în momentul în care tunelul se întrerupe - cădere de server, pierderea Wi-Fi-ului, laptop suspendat, orice ar fi. Astfel, nu îți scurgi adresa IP reală în timp ce clientul încearcă să se reconecteze. Protecția împotriva scurgerilor DNS este cealaltă. Ea trimite interogările DNS prin tunelul criptat către propriul resolver al VPN-ului, astfel încât furnizorul de internet nu poate reconstitui navigarea ta din cererile DNS. Fără aceste două funcții, ceea ce ai este un proxy cu pași în plus și o factură lunară mai mare.
VPN vs proxy: diferențele tehnice de bază
Distincția dintre proxy server și VPN se află în trei locuri: cât din trafic este criptat, cât este acoperit și cât de ușor ești identificat. Un proxy înlocuiește adresa ta IP pentru o aplicație. Un VPN criptează întregul dispozitiv, maschează DNS-ul, blochează scurgerile WebRTC și - cu un strat de obfuscare potrivit - arată la fel de neutru ca cineva care citește știrile prin HTTPS.
| Dimensiune | Proxy | VPN |
|---|---|---|
| Criptarea traficului | Niciuna (SOCKS5/HTTP); TLS doar dacă site-ul folosește HTTPS | Criptare completă a conținutului (ChaCha20-Poly1305 sau AES-256-GCM) |
| Acoperirea traficului | Doar pe aplicație | Întregul sistem de operare, toate aplicațiile și protocoalele |
| Mascarea IP | Da, pentru aplicația configurată | Da, la nivel de sistem |
| Protecție DNS | Nu - sistemul folosește resolverul furnizorului de internet | Da - DNS trimis prin tunelul VPN |
| Kill switch | Nu | Da (fail-closed la nivel de firewall) |
| Protecție împotriva scurgerilor WebRTC | Nu | Da (dacă este configurat corect) |
| Costul de performanță | Neglijabil (1-3%) | 4-50%, în funcție de protocol |
| Protecție MITM pe Wi-Fi public | Nu | Da |
| Rezistența la detecție | Scăzută - bazele de date de reputație IP le semnalează rapid | Ridicată cu obfuscare (Shadowsocks, Obfs4, VLESS) |
| Disponibilitatea auditurilor | Aproape niciodată | Furnizori reputați: audituri Big 4 |
| Transparența jurisdicției | De obicei opacă | Entitate juridică și țară declarate |
| Cost tipic | Gratuit până la 1-5 USD/IP/lună | 3-12 USD/lună pentru consumatori; auto-găzduit de la 5 USD |
Rezistența la detecție este punctul în care chiar se despart. Un proxy SOCKS5 deschis, neautentificat, este practic o vulnerabilitate - oricine dă peste adresa IP și portul poate să își trimită propriul trafic prin el, iar configurațiile transparente întorc cu generozitate adresa IP de origine în antetele HTTP. Protocoalele de obfuscare ale VPN-urilor joacă un joc complet diferit. Shadowsocks, Obfs4, V2Ray/VLESS învelesc tunelul astfel încât inspecția profundă a pachetelor vede ceva care seamănă cu HTTPS obișnuit. De aceea aceste protocoale domină în țările care blochează activ traficul VPN și de ce proxy-urile - cu anteturile lor previzibile și cu intervalele IP bine cartografiate - sunt prinse primele.
Comparație de viteză proxy vs VPN
Proxy-urile sunt mai rapide decât VPN-urile, iar motivul este lipsit de romantism: ocolesc criptarea. Fără cifru, fără încapsulare, fără suprasarcină de antet. Un VPN face toate acestea pentru fiecare pachet, lucru care se adună repede când împingi un debit real.
| Soluție | Suprasarcina de criptare | Impactul asupra latenței | Scenariul optim |
|---|---|---|---|
| Proxy HTTP/SOCKS5 | Niciuna | +5-15 ms (un salt suplimentar) | Scraping cu volum mare, testare QA geografică |
| VPN WireGuard | Scăzută (ChaCha20 în spațiul kernelului) | +10-20 ms; pierdere de debit de 4-15% | Confidențialitate generală pe conexiuni rapide |
| OpenVPN/UDP | Moderată (AES în spațiul utilizatorului) | +20-40 ms; pierdere de debit de 20-35% | Implementări orientate spre compatibilitate |
| OpenVPN/TCP | Ridicată (colapsul TCP-peste-TCP) | +50-100 ms; pierdere de debit de 40-50% | Doar ultimă soluție pentru ocolirea firewall-ului |
| Tor | Foarte ridicată (rutare onion pe 3 salturi) | +200-1000 ms; pierdere de debit de 80-95% | Anonimat în detrimentul vitezei |
Cifrele nu sunt teoretice. Un test de performanță evaluat de egali a măsurat WireGuard la 210,64 Mbps debit TCP, față de 110,34 Mbps pentru OpenVPN, în același mediu VMware - practic dublu. Pe o linie de 1 Gbps, teste independente arată că WireGuard rulează de aproximativ 4 ori mai rapid decât OpenVPN în mai multe zone geografice. Cifra OpenVPN/TCP are în spate un nume specific: colapsul TCP-peste-TCP. Dacă introduci TCP într-o altă conexiune TCP, ambele straturi rulează propriile temporizatoare de retransmitere. Un singur pachet pierdut face ca ambele straturi să retrimită. Latența crește, debitul se prăbușește, iar totul se consumă singur.
Conexiunile lente ascund toate acestea. Dacă blocajul tău este o linie DSL de 30 Mbps, suprasarcina cifrului VPN ar putea la fel de bine să nu existe. Pe o fibră de 1 Gbps, o vei simți. Așadar, dacă scopul este rotirea IP-urilor rezidențiale pentru a parcurge paginile de prețuri - iar criptarea nu face parte din modelul de amenințare - un proxy este alegerea evidentă.
VPN vs. Proxy: Comparație din perspectiva confidențialității
O comparație VPN vs proxy din perspectiva confidențialității se reduce la un singur lucru: un proxy ascunde adresa ta IP față de site-ul accesat, în timp ce un VPN ascunde și traficul tău față de furnizorul de internet (ISP) și de rețeaua locală. Tot ce urmează depinde de politicile de jurnalizare, de jurisdicție și de ce știa deja adversarul despre tine înainte să începi.
| Amenințare | Proxy | VPN | Nu rezolvă niciunul |
|---|---|---|---|
| ISP-ul vede domeniile vizitate | Expuse prin DNS + SNI | Criptate | - |
| ISP-ul vede conținutul traficului | Text clar pe HTTP; sigur doar pe HTTPS | Întotdeauna criptat | - |
| MITM pe Wi-Fi public | Vulnerabil | Protejat | - |
| Expunerea interogărilor DNS | Folosește resolverul ISP-ului | Trimise prin tunel | - |
| Amprentarea browserului (browser fingerprinting) | - | - | Canvas, fonturi, WebGL te identifică |
| Urmărirea prin cookie-uri | - | - | Persistentă între sesiuni |
| Identitatea din contul autentificat | - | - | Google te recunoaște indiferent de IP |
Auditurile sunt punctul în care afirmațiile despre confidențialitate fie se dovedesc, fie se destramă discret. Furnizorii serioși de VPN plătesc firme independente - Deloitte, KPMG, Cure53, PwC, Securitum - ca să analizeze configurațiile serverelor, politicile de acces ale angajaților și jurnalele de incidente. Până la sfârșitul lui 2025, Deloitte auditase NordVPN de șase ori. KPMG a auditat cel mai recent ExpressVPN în februarie 2025, iar Cure53 a analizat separat protocolul Lightway. Cure53 se ocupă și de Mullvad și Proton VPN. Piața comercială a proxy-urilor nu are nimic asemănător. Nu există rapoarte de transparență care să merite citite și nici audituri reale. Același studiu CSIRO privind aplicațiile VPN gratuite pentru Android a constatat că 84% dintre ele scurgeau trafic, iar 18% nu foloseau deloc criptare, în ciuda a ceea ce promiteau descrierile din magazinele de aplicații.
Jurisdicția contează mai mult decât crede lumea. Fiecare furnizor de VPN se află sub legea cuiva. Un furnizor din SUA poate primi o Scrisoare de securitate națională (National Security Letter) și un ordin de tăcere. Un furnizor elvețian funcționează sub Legea federală privind supravegherea corespondenței poștale și a telecomunicațiilor (BÜPF), care permite divulgarea doar țintită, pe baza unui ordin judecătoresc. Este mai restrânsă decât retenția în masă din UE sau SUA, dar nu înseamnă nimic. Iar niciunul dintre instrumente nu rezolvă identitatea persistentă. Dacă te autentifici în Gmail printr-un VPN, Google te recunoaște în continuare. Amprenta ta de browser - canvas, fonturi, WebGL - se schimbă aproape deloc când se schimbă IP-ul.
Când să folosești un proxy vs. un VPN
Folosește un proxy când ai nevoie de rotația IP-urilor la volum mare și criptarea nu contează pentru sarcina respectivă. Folosește un VPN când trebuie să protejezi datele în tranzit sau să ții activitatea departe de ISP. Asta e diferența esențială. Restul sunt detalii.
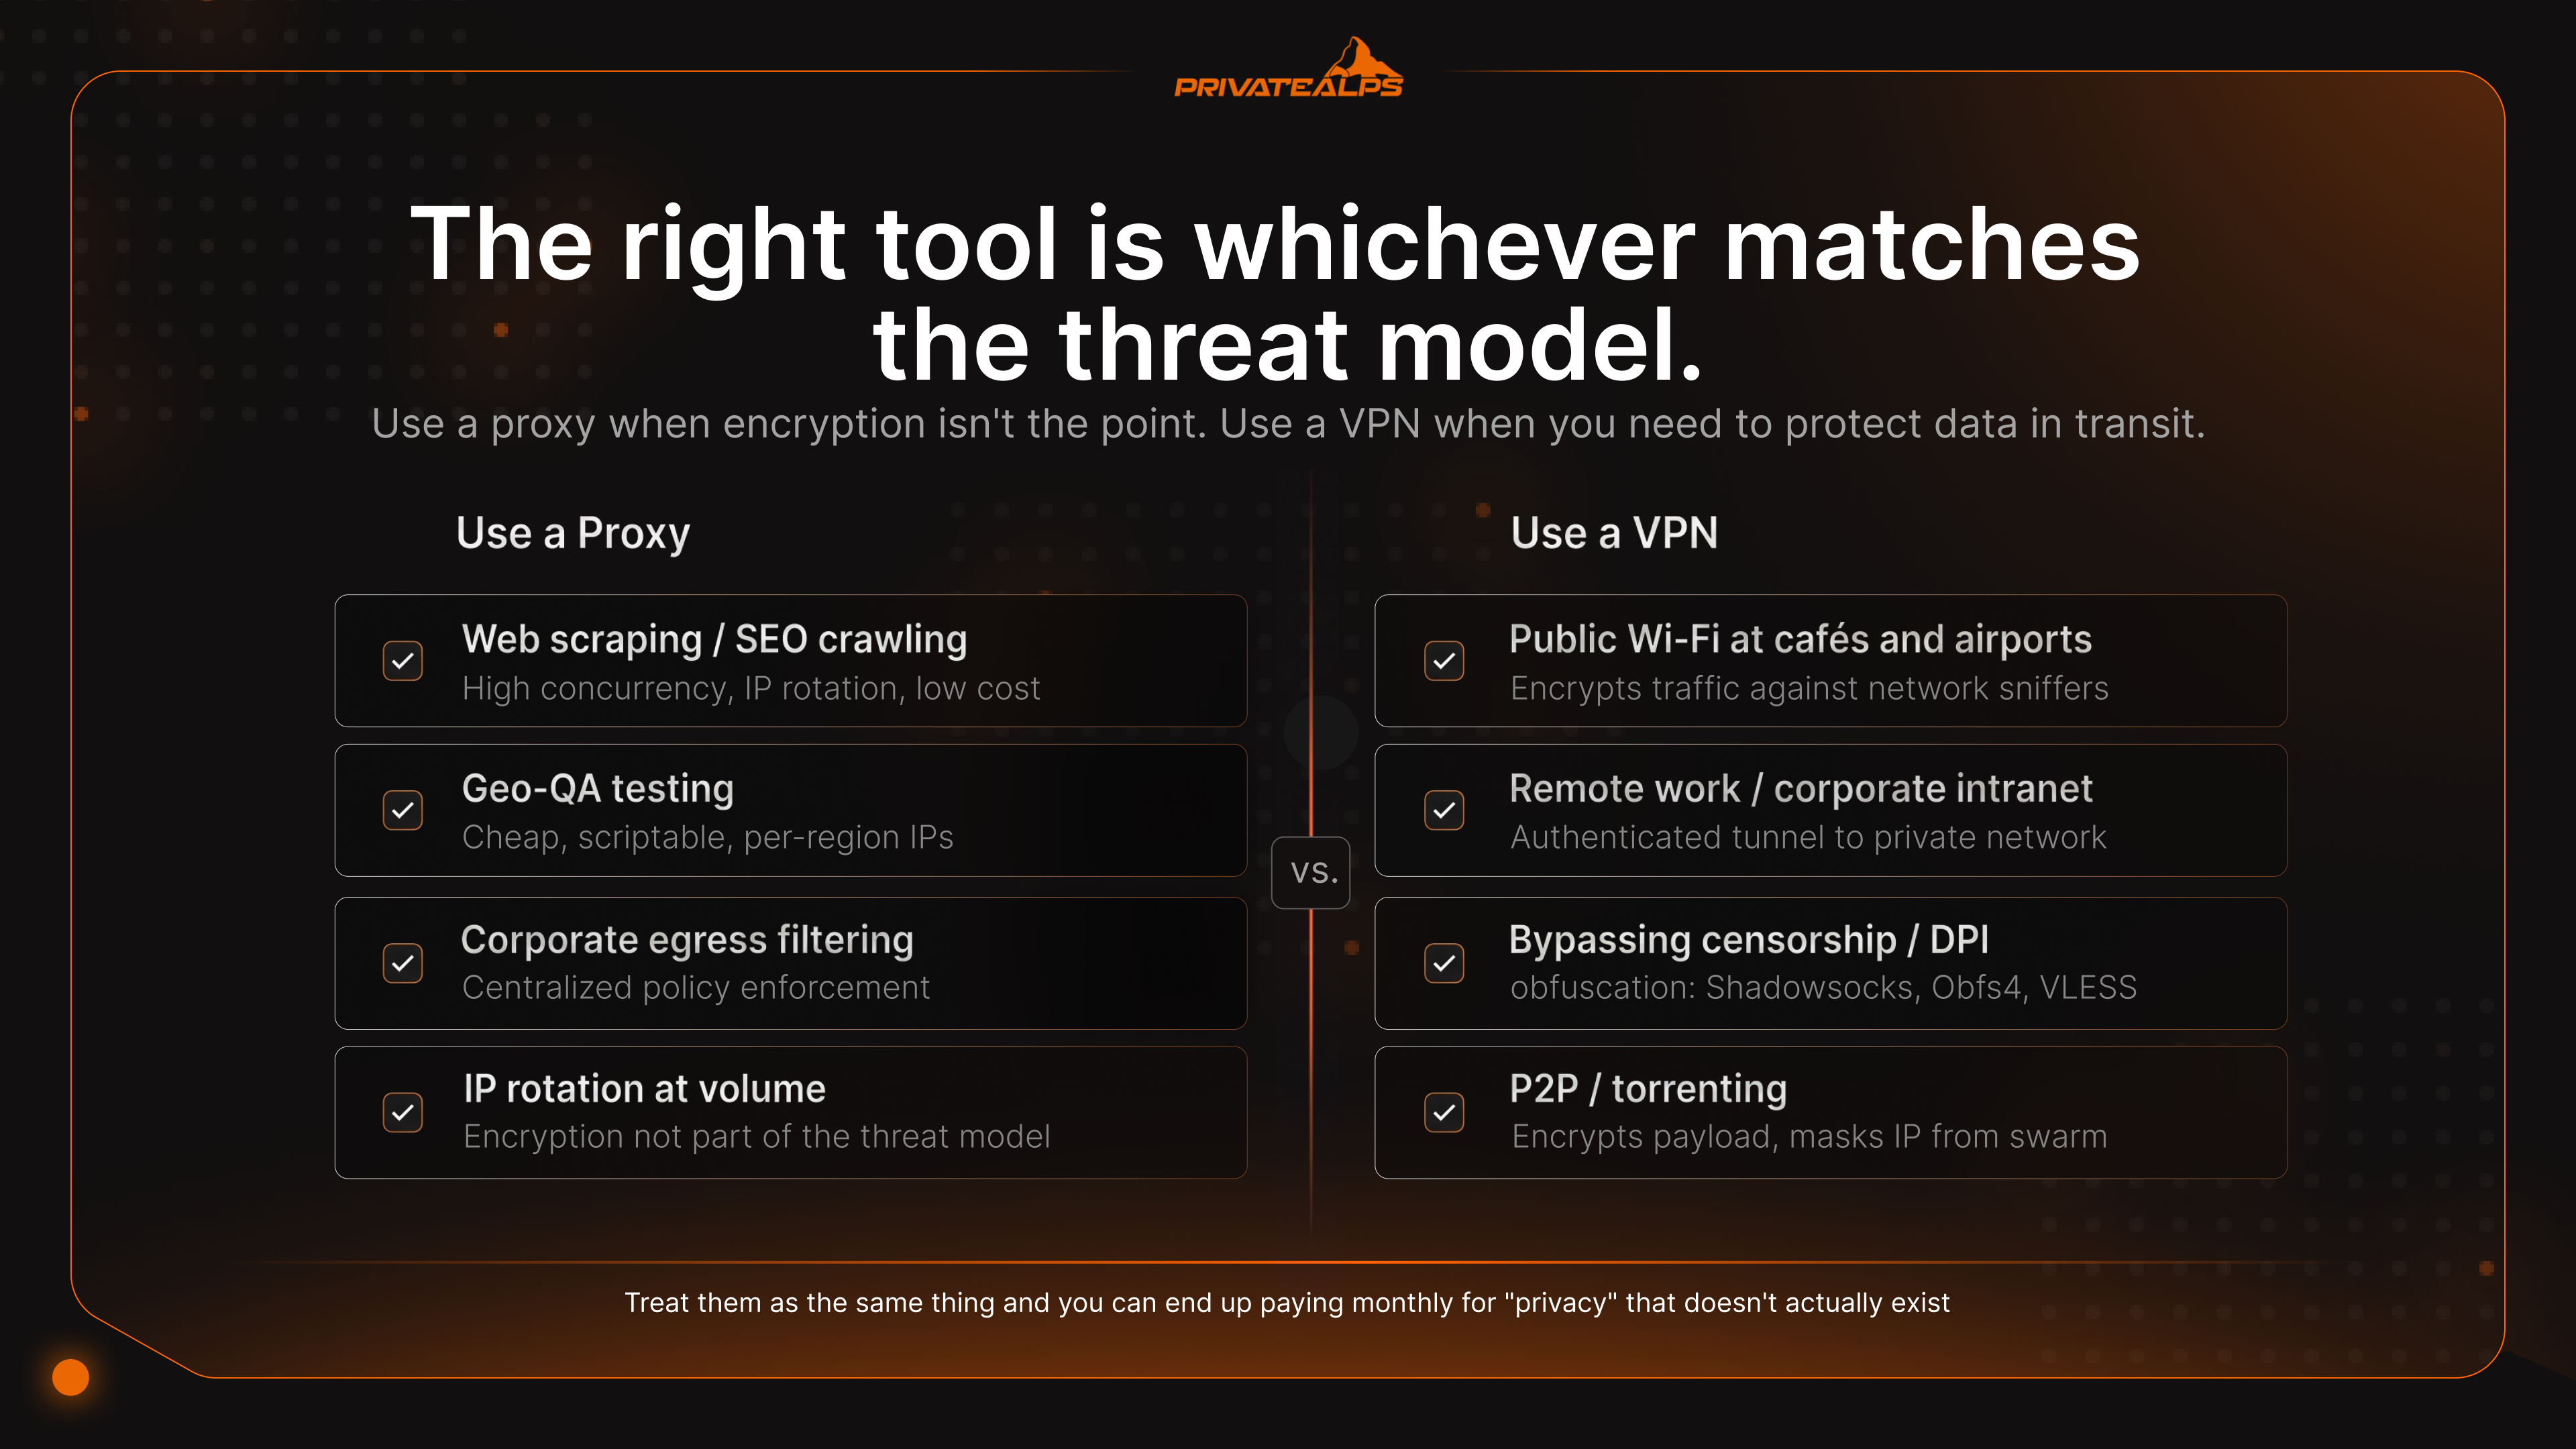
| Scenariu | Instrumentul recomandat | De ce | Ce nu rezolvă |
|---|---|---|---|
| Wi-Fi public la o cafenea sau aeroport | VPN | Criptează traficul față de sniffere de rețea | Phishing, descărcări malițioase |
| Muncă remote / intranet corporativ | VPN | Oferă un tunel autentificat către rețeaua privată | Compromiterea dispozitivului |
| Web scraping / crawling SEO | Pool de proxy-uri rotative | Concurență mare, rotația IP-urilor, cost redus | Amprentarea site-ului, provocările JS |
| Restricții geografice pentru streaming | VPN (rezidențial sau optimizat pentru streaming) | Ocolește verificările de reputație IP mai bine decât proxy-urile | Blocările geografice la nivel de cont |
| Ocolirea cenzurii statale / DPI | VPN cu obfuscare (Shadowsocks, Obfs4, VLESS) | Maschează tunelul drept HTTPS | Supravegherea țintită a dispozitivului |
| P2P / torrenting | VPN cu kill switch | Criptează conținutul, ascunde IP-ul față de swarm | Peer-i malițioși, troli de drepturi de autor |
| Developer/administrator de sistem pe o rețea nesigură | VPN | Protejează sesiunile SSH/RDP și tokenurile API | Credențiale compromise |
| Testare geo (reclame, prețuri) | Proxy | Ieftin, scriptabil, IP-uri pe regiune | Comportamentul utilizatorului autentificat |
| Infrastructură privată self-hosted | VPN WireGuard self-hosted | Elimină variabila de încredere în furnizor | Compromiterea serverului |
| Filtrare web corporativă / egress | Forward proxy (Squid, Zscaler) | Aplicare centralizată a politicilor, inspecția conținutului | Exfiltrare criptată prin DoH |
Detectarea streamingului este o mică cursă a înarmărilor în sine. Netflix, BBC iPlayer și restul se bazează pe baze de date cu reputația IP-urilor - MaxMind GeoIP2 și IPQualityScore sunt cele mai mari - care etichetează fiecare IP ca rezidențial, business, hosting sau VPN. Proxy-urile comerciale stau aproape întotdeauna în intervale de hosting. Bazele de date le identifică imediat. Furnizorii de VPN care rulează pool-uri de servere rezidențiale sau optimizate pentru streaming închiriază IP-uri de la ISP-uri de consum și le rotesc, de aceea traficul VPN tinde să treacă acolo unde un proxy primește politicoasa pagină „acest titlu nu este disponibil în regiunea ta”.
Detectarea VPN vs. detectarea proxy-ului: cum le deosebesc serviciile
Sistemele de detecție compară conexiunea ta cu cinci amprente: reputația ASN, hash-urile TLS, consistența DNS, scurgerea de headere și temporizarea pachetelor. Proxy-urile pică mai multe dintre aceste verificări, pentru că semnăturile lor sunt mai simple și mai ușor de enumerat. VPN-urile rezistă mai mult, pentru că sunt mai puține lucruri de care să te agăți.
| Metodă de detecție | Proxy vulnerabil? | VPN vulnerabil? | Soluție de ocolire |
|---|---|---|---|
| ASN / reputația IP (MaxMind, IPQS) | Da - ASN-uri de hosting semnalizate | Parțial - intervale VPN cunoscute semnalizate | IP-uri rezidențiale sau subrețele noi |
| Amprentarea TLS (hash JA3/JA3S) | Da - proxy-urile HTTP expun TLS-ul clientului | Parțial - unii clienți VPN au JA3 distinctiv | uTLS, amprente potrivite cu browserul |
| Nepotrivire DNS (regiunea IP ≠ regiunea DNS) | Da - scurgeri DNS de la sistemul de operare | Nu - DNS-ul prin tunel previne nepotrivirea | DNS prin VPN |
| Scurgerea headerelor (X-Forwarded-For) | Da - proxy-urile transparente expun IP-ul de origine | Nu - headerele sunt reconstruite la ieșire | Folosește doar proxy-uri anonime de elită |
| Deep Packet Inspection (DPI) | Da - traficul proxy simplu este identificabil | Parțial - protocoalele VPN standard pot fi detectate | Obfuscare: Shadowsocks, Obfs4, VLESS |
De ce sunt prinse proxy-urile mai repede? Scurg mai multe metadate. Intervalele lor IP sunt catalogate. Handshake-urile lor TLS sunt distinctive. Headerele HTTP includ discret IP-ul de origine când modul transparent este activ. VPN-urile sunt mai discrete - DPI, când analizează traficul VPN, vede doar blocuri criptate, nu câmpuri de protocol pe care le poți amprenta. Obfuscarea închide ce mai rămâne. Shadowsocks, folosit intens în China continentală, și V2Ray/VLESS fac tunelul să arate din punct de vedere statistic identic cu HTTPS. Infrastructura de cenzură care blochează protocoalele VPN standard nu poate separa aceste conexiuni de traficul web obișnuit.
Poți folosi un VPN și un proxy împreună?
Da - și este o configurație legitimă pentru anumite sarcini, dar aduce cu sine complexitate DNS, iar majoritatea oamenilor nu ar trebui să se deranjeze. Un lanț configurat greșit scurge mai mult decât un singur tunel bine configurat.
SOCKS5 în browser + VPN la nivel de sistem. Rulează un VPN la nivel de sistem, apoi configurează Firefox sau Chrome să folosească un proxy SOCKS5. Traficul browserului iese prin IP-ul proxy-ului. Tot restul - e-mailul, serviciile de sistem, aplicațiile din fundal - iese prin VPN. Un detaliu pe care aproape nimeni nu-l menționează: activează network.proxy.socks_remote_dns în Firefox, altfel interogările DNS ocolesc proxy-ul și se scurg prin VPN, lăsând o nepotrivire regională pe care instrumentele de amprentare o observă imediat.
Lanț VPN-spre-proxy. Conectează-te mai întâi la VPN, apoi trimite traficul browserului printr-un proxy de pe partea de ieșire. Destinația vede IP-ul proxy-ului. Furnizorul de VPN vede că ești conectat la un proxy, dar nu poate citi nimic din ce a trecut prin el. Este frecvent în scraping-ul care are nevoie și de criptare, și de rotația IP-urilor rezidențiale.
Proxy-spre-VPN în egress-ul corporativ. Companiile fac asta constant. Traficul de ieșire trece printr-un forward proxy (Squid, Zscaler) pentru inspecția conținutului și aplicarea politicilor, iar proxy-ul însuși comunică printr-un VPN pentru tunelarea dintre sucursală și sediul central. Este arhitectura standard în orice domeniu reglementat.
Tor peste VPN este versiunea maximalistă a confidențialității: VPN mai întâi, Tor deasupra. Debitul scade cu 80% sau mai mult. Proprietățile de anonimat se îmbunătățesc semnificativ.
Rezumat
Distincția de bază în orice comparație VPN vs proxy: un proxy îți schimbă IP-ul pentru o singură aplicație; un VPN criptează și tunelează tot ce trimite dispozitivul tău. Alege proxy-ul când modelul de amenințare este restricția geografică sau limitarea ratei pe bază de IP la nivelul unei singure aplicații, iar criptarea nu este scopul. Alege VPN-ul când ai nevoie de confidențialitate față de ISP, de siguranță pe o rețea ostilă sau de acoperire pentru fiecare aplicație din sistem. Diferența dintre proxy și VPN lasă totuși anonimatul nerezolvat - amprentarea, cookie-urile și conectările la conturi te urmăresc de la un IP la altul. Singura schimbare structurală care chiar îmbunătățește lucrurile este să-ți găzduiești singur VPN-ul pe o infrastructură pe care o controlezi. Furnizori precum PrivateAlps scot complet din lanț variabila de încredere în terțe părți.
Rulează-ți propriul VPN pe infrastructură elvețiană
Self-hosting-ul VPN-ului schimbă calculul. Devii propriul tău furnizor. Singurele jurnale care există sunt cele pe care le scrii tu. Niciun terț nu este obligat prin citație să predea trafic pe care nu l-a văzut niciodată. PrivateAlps oferă un serviciu OpenVPN găzduit în centre de date din Elveția - criptare AES-256, politică strictă de zero-jurnale, P2P permis, fără limitarea lățimii de bandă pe uplink-ul de 10G - care funcționează sub revDSG, Legea federală revizuită privind protecția datelor, și cadrul de divulgare țintită BÜPF, unde accesul autorităților necesită un ordin judecătoresc legat de un subiect numit. Mai restrâns decât retenția în masă din UE sau SUA. Nu este imunitate absolută, dar este structural un model de încredere diferit față de cumpărarea de la un furnizor de VPN de consum.
Întrebări frecvente
Care este diferența dintre un VPN și un proxy?
Diferența dintre un VPN și un proxy se reduce la trei lucruri: ce este criptat, ce este acoperit și ce se întâmplă cu DNS-ul. Un VPN criptează fiecare octet trimis de dispozitivul tău și îl rutează la nivel de sistem de operare. Un proxy redirecționează traficul unei singure aplicații și nu criptează nimic prin sine. Diferența dintre proxy și VPN contează cel mai mult atunci când încerci să ascunzi activitatea de ISP, nu doar să schimbi un IP.
Este un proxy mai sigur decât un VPN?
Nu. Un VPN îți oferă trei lucruri pe care un proxy nu le oferă: criptare, kill switch și DNS prin tunel. Proxy-urile gratuite sunt deosebit de problematice; cercetarea ICSI/CSIRO a constatat că 16% dintre aplicațiile VPN/proxy gratuite injectau activ JavaScript în traficul utilizatorilor.
Poate un proxy să-ți ascundă adresa IP?
Îți ascunde IP-ul doar pentru aplicația pentru care l-ai configurat. Nimic altceva. Iar proxy-urile HTTPS scurg în continuare numele de gazdă al destinației prin câmpul SNI din TLS, care nu este criptat, în timpul handshake-ului. Deci, dacă te întrebi care este diferența dintre un proxy și un VPN exact din acest punct de vedere: VPN-ul tunelează și DNS-ul, motiv pentru care ISP-ul poate vedea ce site-uri vizitezi printr-un proxy, dar nu printr-un VPN.
Funcționează un VPN ca un proxy?
Amândouă îți înlocuiesc IP-ul vizibil cu cel al serverului, așa că la suprafață par rude. VPN-ul merge mai departe: criptează traficul la nivel de rețea, acoperă fiecare aplicație de pe dispozitiv și rutează DNS-ul prin tunel. Un proxy funcționează per aplicație, nu este criptat implicit și se oprește la înlocuirea IP-ului.
Ce este un proxy SOCKS5 și cum se deosebește de un VPN?
SOCKS5 este un protocol proxy de nivel 5, care gestionează trafic TCP și UDP arbitrar. De aceea este popular pentru torrenting, jocuri și orice altceva care nu este HTTP simplu. Ce nu face este să cripteze ceva. Un VPN îți oferă redirecționarea și criptarea. SOCKS5 îți oferă doar redirecționarea.
Blochează serviciile de streaming proxy-urile și VPN-urile?
Ambele, dar nu în aceeași măsură. Detectarea se face prin baze de date cu reputația IP-urilor, precum MaxMind GeoIP2 și IPQualityScore. Proxy-urile vin aproape întotdeauna din ASN-uri de hosting semnalizate, deci sunt prinse repede. Furnizorii de VPN care folosesc pool-uri de servere cu IP-uri rezidențiale trec de obicei mai mult timp, pentru că IP-urile lor arată ca niște conexiuni obișnuite de consumator.
Care este mai rapid - un proxy sau un VPN?
Un proxy, cu o marjă largă. Nu criptează nimic. WireGuard costă de obicei 4-15% din debit, OpenVPN/UDP scade între 20-35%, iar OpenVPN/TCP poate pierde 40-50% când apare fenomenul TCP-peste-TCP.
Pot folosi un VPN și un proxy în același timp?
Da. Cea mai comună configurație profesională este un proxy SOCKS5 în browser care rulează peste un VPN la nivel de sistem, astfel încât identitatea browserului este izolată de restul traficului tău. Un lucru de urmărit: asigură-te că rezoluția DNS se face la proxy (în Firefox, asta înseamnă network.proxy.socks_remote_dns). Altfel creezi o nepotrivire DNS pe care instrumentele de amprentare o vor detecta.
Ce este un VPN fără jurnale și oferă proxy-ul același lucru ?
Un VPN fără jurnale nu reține metadatele conexiunii, marcajele de timp ale adreselor IP sau istoricul de navigare. Afirmația are valoare doar atunci când un auditor independent, precum Deloitte, KPMG sau Cure53, a verificat-o efectiv. Furnizorii comerciali de proxy nu oferă nimic comparabil cu acest standard. Declarațiile despre lipsa jurnalelor la proxy sunt, practic, imposibil de verificat.
VPN sau proxy: care este mai bun ?
Depinde de ce faci. Un VPN este mai potrivit pentru confidențialitate, siguranță pe rețelele Wi-Fi publice și ocolirea cenzurii bazate pe DPI. Un proxy excelează la scraping web de volum mare, testare geo-QA și filtrarea traficului de ieșire corporativ. Diferența dintre VPN și serverul proxy este funcțională, nu ierarhică. Instrumentul potrivit este cel care corespunde modelului de amenințare, nu cel cu mai multe argumente pe pagina de marketing.
