


Ce este shell-ul în Linux: funcții, tipuri și diferențe

Un shell în Linux se află între dumneavoastră și kernel. Scrieți o comandă. Shell-ul își dă seama ce ați vrut să spuneți. Kernel-ul face, de fapt, treaba. Pe hârtie pare plictisitor. Mai puțin plictisitor e la 2 noaptea, când un script de deploy care a mers bine pe RHEL săptămâna trecută se strică, fără explicație, pe Ubuntu. Acolo întrebarea ce este shell în Linux încetează să mai fie academică și începe să vă coste somnul.
Lucrul despre care nimeni nu vorbește suficient de clar este următorul. Cuvântul „shell” este folosit pentru două roluri destul de diferite. Unul este interfața interactivă în care lucrați prin SSH: promptul, completarea cu Tab, istoricul. Celălalt este programul care rulează scripturile la pornire, prin cron sau într-o unitate systemd. Nu trebuie să fie același program. Pe Debian și Ubuntu nu sunt, iar asta prinde pe mulți prin surprindere. Răspunsul corect la ce este shell în Linux depinde de rolul la care vă referiți. Majoritatea surprizelor apar în spațiul dintre cele două.
Dacă lucrați în domeniu, ca administrator de sisteme, DevOps sau cum se numește rolul anul acesta, alegerea are consecințe pe care le veți simți personal. Ați pus #!/bin/sh la începutul unui script pe Ubuntu? Bun venit în Dash, nu în Bash. Așadar, frumosul test [[ ]], vectorul pe care l-ați construit, substituția de proces? Dispar. Uneori scriptul se oprește zgomotos. Alteori face pur și simplu lucrul greșit și pleacă mai departe.
Acest ghid despre shell în Linux se ocupă în special de al doilea caz. Vom discuta cum procesează shell-urile comenzile, unde divergă principalele tipuri de shell Linux în moduri care contează pe un server, aspectele de scripting și securitate care merită cunoscute înainte să aveți nevoie de ele și un răspuns clar atunci când cineva întreabă ce shell să folosească pentru ce.
Rezumat AI
Un shell în Linux citește ce scrieți, îl analizează și cere kernel-ului să facă ceea ce ați vrut cu adevărat: să deschidă un fișier, să creeze un proces, să trimită niște octeți prin rețea. Oamenii grupează două categorii diferite și le numesc amândouă shell-uri. Există shell-uri CLI (Bash, Zsh, Fish, Dash, sh, Ksh, familia Csh) și există medii grafice precum GNOME Shell sau KDE Plasma. Cele grafice gestionează ferestrele. Cele CLI rulează comenzi. Lucrul pe servere se face în a doua categorie. Bash este ce veți primi implicit pe majoritatea distribuțiilor de server. Pe Debian și Ubuntu, however, /bin/sh este Dash, un shell mai mic și mai rapid, pe care sistemul îl folosește pentru scripturi, deoarece reduce cu adevărat timpul de pornire.
Fapte-cheie, pe scurt:
- Bash este shell-ul utilizator implicit pe majoritatea distribuțiilor de server Linux.
- Dash pornește de aproximativ 4× mai rapid decât Bash și rulează ca /bin/sh pe Debian și Ubuntu (Arch Wiki).
- /etc/shells este lista shell-urilor pe care sistemul le permite ca shell de autentificare.
- echo $SHELL returnează shell-ul de autentificare implicit. echo $0 sau ps -p $$ arată ce rulează efectiv chiar acum.
- Conformitatea POSIX este linia dintre „acest script poate fi mutat” și „acest script nu poate”.
- Zsh este shell-ul implicit pe macOS din Catalina (10.15).
- Fish este singurul shell important care oferă sugestii automate și evidențiere a sintaxei fără nicio configurare.
- rbash este Bash cu frânele trase, pentru conturi care nu ar trebui să umble liber.
Ce este shell-ul în Linux?
Un shell în Linux este componenta care transformă textul introdus într-ceva ce kernel-ul poate efectiv executa. Se află între spațiul utilizator, unde comenzi precum ls și grep trăiesc ca programe obișnuite, și spațiul kernel, unde se întâmplă lucrurile privilegiate. Citirea fișierelor. Crearea proceselor. Comunicarea cu placa de rețea. Fără shell, nu există cale de intrare. Ați avea un kernel și nicio ușă la care să bateți.
Fiecare shell modern face aproximativ aceeași secvență când apăsați Enter:
- Citire: shell-ul preia o linie din terminal sau din scriptul pe care îl rulează.
- Tokenizare și analiză: linia este tăiată în cuvinte, operatori (|, >, &) și cuvinte cheie rezervate.
- Expandare: tot ce trebuie înlocuit este înlocuit. Variabile ($HOME), glob-uri (*.log), substituții de comenzi ($(date)).
- Rezolvare: shell-ul caută executabilul în $PATH sau observă că este o comandă internă și sare peste căutare.
- Execuție: fork() creează un proces copil. execve() încarcă programul în interiorul lui.
- Așteptare și raportare: shell-ul părinte așteaptă până când copilul se termină, preia codul de ieșire ($?) și vă redă promptul.
Linia dintre spațiul utilizator și spațiul kernel este locul unde alegerea shell-ului începe să conteze efectiv. Shell-ul este orchestratorul. Analizează, expandează, redirecționează și decide ce să apeleze. Kernel-ul face lucrul privilegiat pe care niciun program obișnuit nu are voie să-l facă direct. Dacă schimbați shell-ul, schimbați regulile de analiză și comportamentul de expandare. Comportamentul kernel-ului nu se schimbă deloc. Dacă aveți nevoie vreodată de reguli în detaliu obsesiv, GNU Bash Reference Manual este referința la care apelează toată lumea.
Funcții-cheie ale unui shell Linux
Fiecare shell modern vă oferă același set de instrumente. Aceleași primitive, în mare parte aceleași tipare. Ce se schimbă este cât de des le folosiți efectiv. Pe un laptop poate completați din când în când o cale cu Tab. Pe un server trăiți în pipeline-uri. Veți căuta prin două zile de jurnale la 3 dimineața, încercând să găsiți exact vârful de 502 care a declanșat alerta. Asta nu este teorie, ci cam tot ce înseamnă, de fapt, munca pe server.
| Funcție / Componentă | Ce face | Exemplu practic pe server |
|---|---|---|
| Istoric comenzi | Stochează comenzile executate în ~/.bash_history pentru reluare și audit. | Analiza forensic a unei sesiuni de administrare, prin istoric, după un incident. |
| Completare cu Tab | Completează comenzi, căi și argumente la apăsarea Tab. | Navigare mai rapidă prin căi lungi din /var/lib/postgresql/. |
| Pipe (|) | Trimite stdout-ul unui proces la stdin-ul următorului. | journalctl -u nginx | grep 502 | awk '{print $1}' pentru triajul jurnalelor. |
| Redirecționare I/O (>, >>, <, 2>&1) | Redirecționează fluxurile standard către sau dinspre fișiere și descriptori. | ./backup.sh > /var/log/backup.log 2>&1 pentru a captura toată ieșirea. |
| Variabile de mediu | Configurează comportamentul procesului fără a modifica codul. | DATABASE_URL=... injectată de systemd într-un fișier de unitate. |
| Scripting shell | Execută comenzi secvențiate dintr-un fișier. | /etc/cron.daily/logrotate care rotește jurnalele în fiecare noapte. |
| Control al joburilor (&, fg, bg, jobs) | Trimite procese în fundal, le aduce în prim-plan și le listează. | Oglindirea rsync de lungă durată pornită cu & într-o fereastră de mentenanță. |
| Alias-uri | Nume scurte, personalizate, pentru comenzi frecvente. | alias dc='docker compose' pentru operațiuni repetitive cu containere. |
| Prompt | PS1 configurabil, care afișează utilizatorul, host-ul, calea și starea de ieșire. | Prefix de host colorat pentru a preveni rm -rf pe serverul greșit. |
| Comenzi interne ale shell-ului | Comenzi interne (cd, export, read, set) executate fără fork(). | set -euo pipefail pentru scripturi în mod strict, care eșuează zgomotos. |
Pipe-urile și redirecționările sunt partea pe care chiar nu o veți abandona niciodată. Fiecare pipeline de monitorizare. Fiecare script de triaj al jurnalelor. Fiecare investigație de tipul „stai, de ce s-a repornit Postgres la 4 dimineața?”. Toate se reduc la lanțuri de pipe-uri și câteva redirecționări. Ceva de genul journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn pare aruncat la întâmplare. Nu este. Este genul de tipar pe care îl veți reutiliza ani de zile în incidente complet diferite. Funcționează pentru că shell-ul compune programe mici, cu un singur scop, într-ceva mai mare decât oricare dintre ele. Filozofia Unix ține surprinzător de bine după decenii.
Tipuri de shell în Linux
Peisajul shell-urilor se împarte în două categorii mari, pe care oamenii le confundă constant. Shell-urile CLI sunt subiectul acestui ghid: Bash, Zsh, Fish, Dash, Ksh, familia Csh. Interpretează comenzi, rulează scripturi, gestionează joburi. Shell-urile grafice, precum GNOME Shell sau KDE Plasma, gestionează mediul desktop. Infrastructura de server rulează pe varianta CLI, fără excepție.
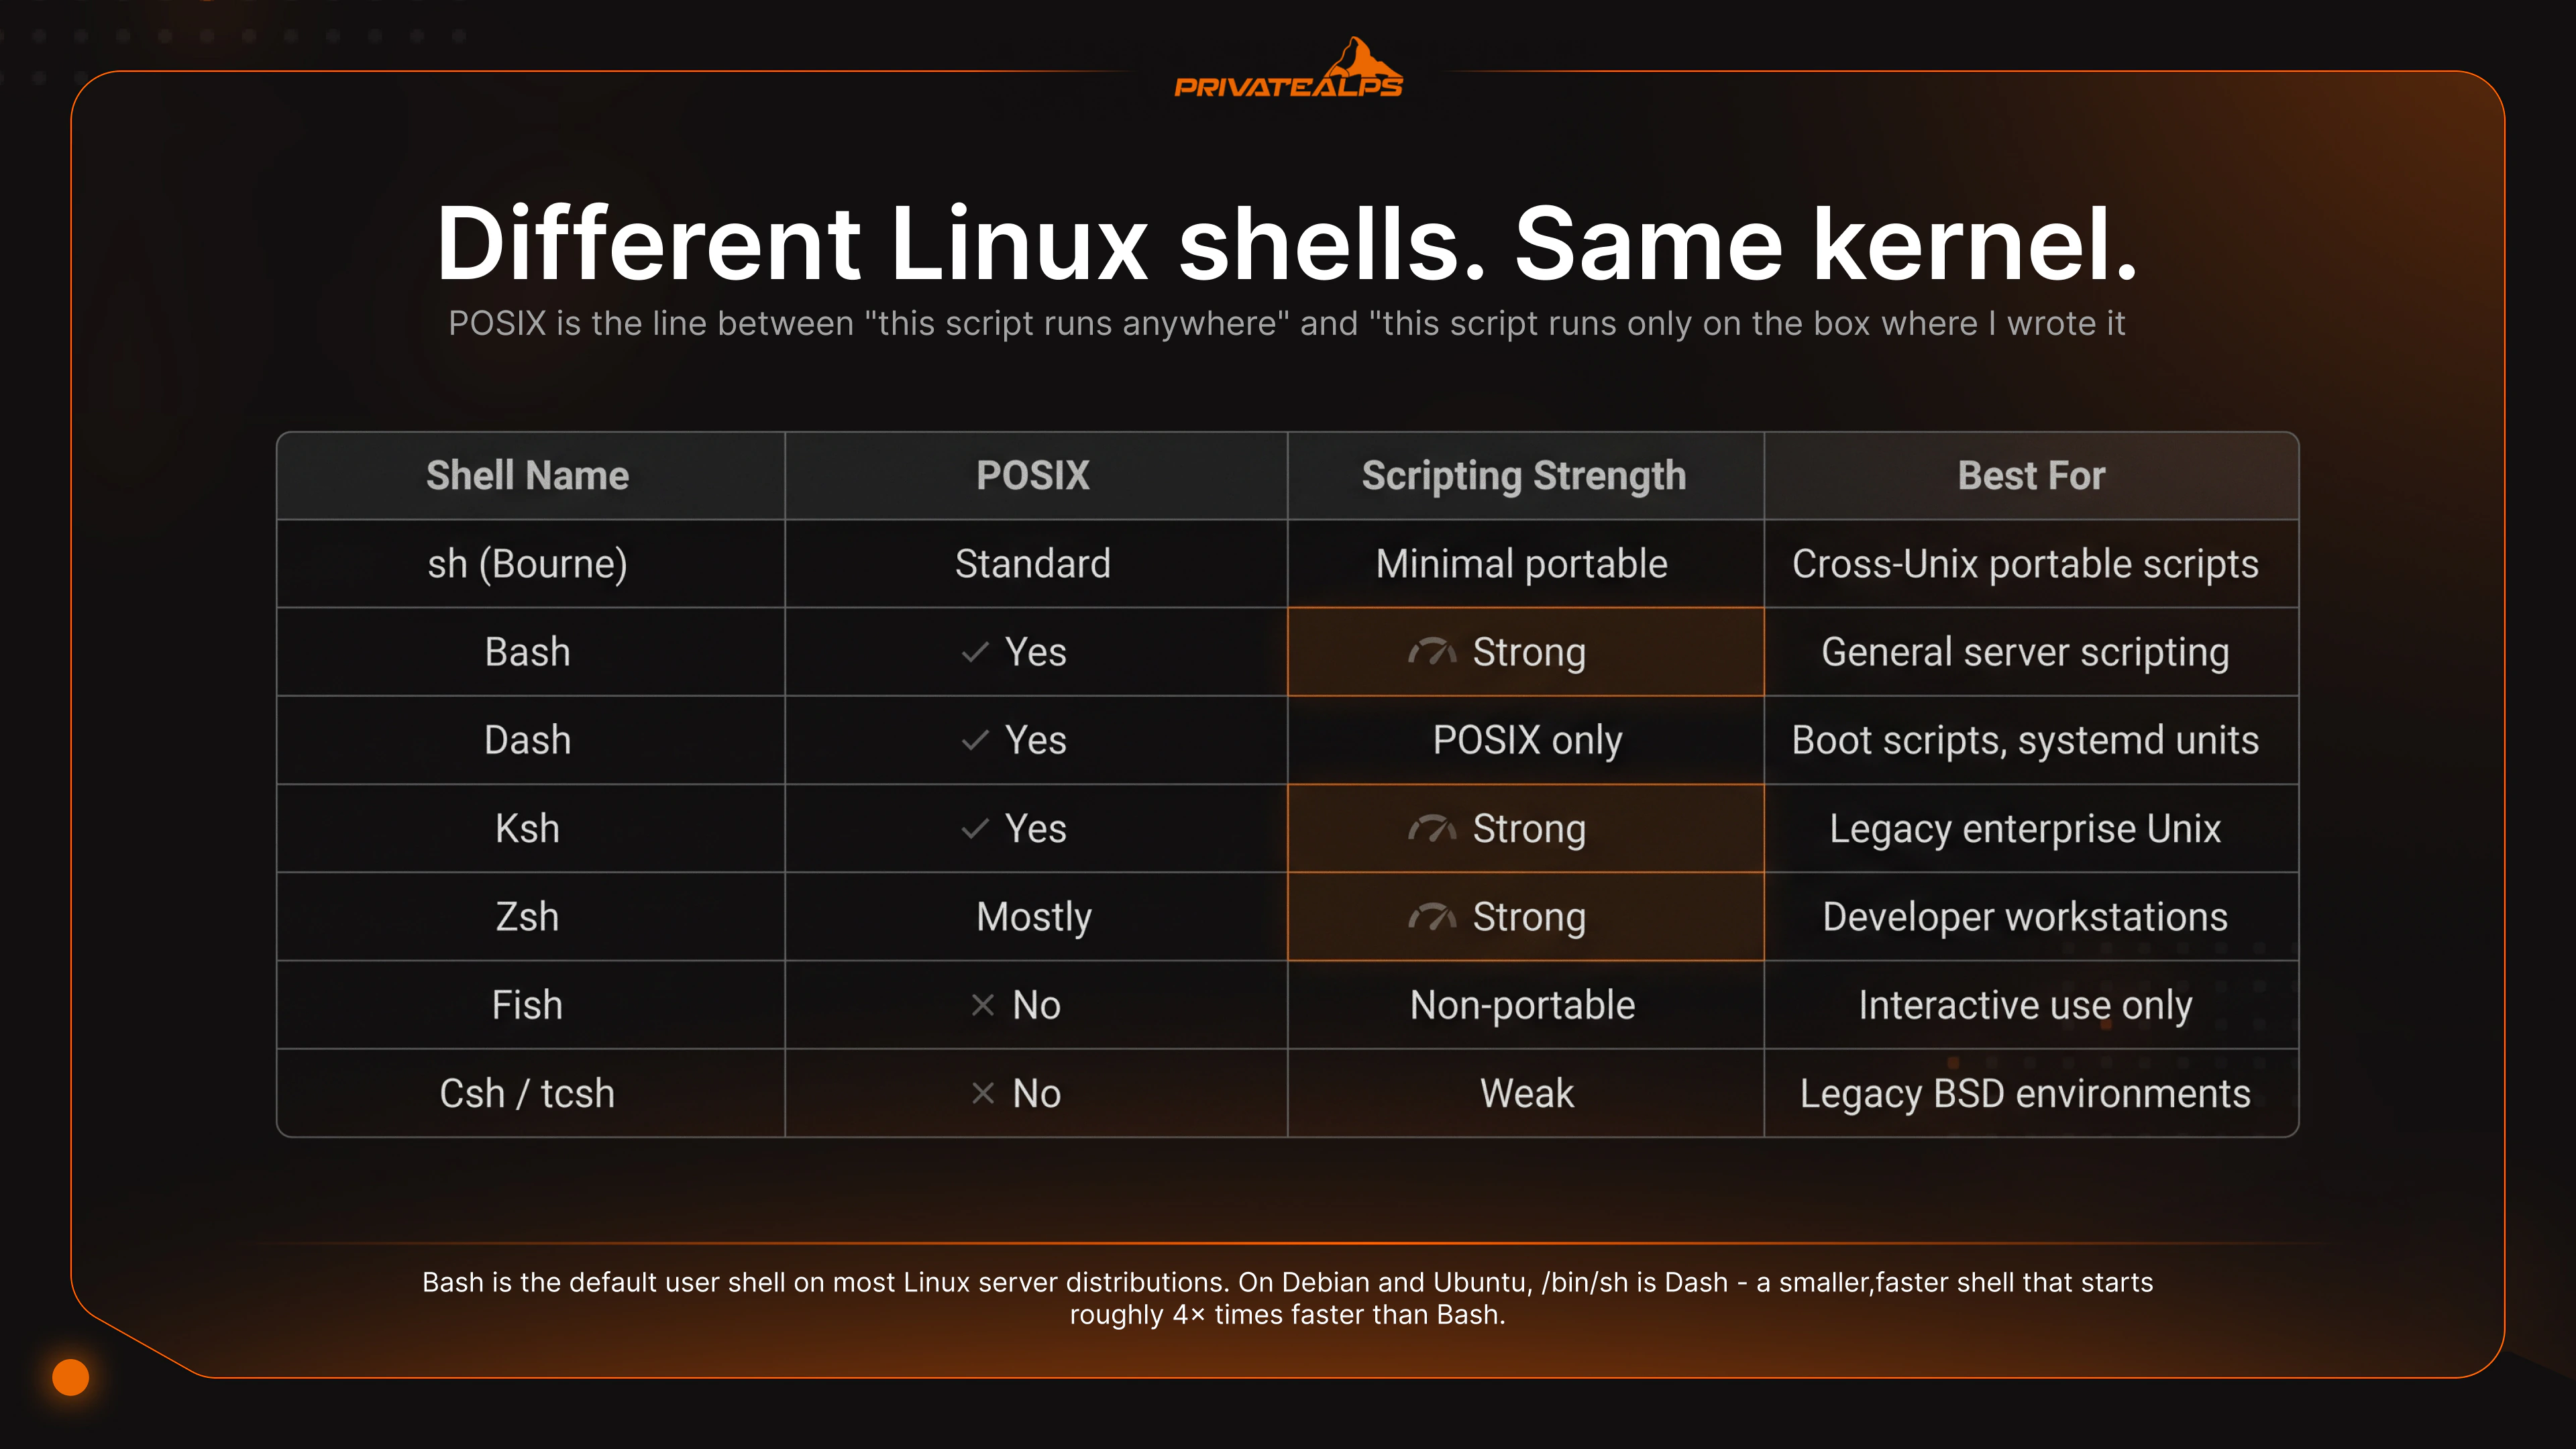
| Shell | Origine | Conform POSIX | Puncte forte interactive | Potrivire pentru scripting | Implicit pe |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | În mare parte (extensiile încalcă POSIX strict) | Istoric, readline, vectori | Scripturi de server cu scop general | RHEL, Fedora, Debian (autentificare), Ubuntu (autentificare) |
| Dash | Debian, 1997 | Da | Minimal | Scripturi de boot și init, doar POSIX | Debian/Ubuntu, ca /bin/sh |
| Zsh | Paul Falstad, 1990 | În mare parte | Completare avansată, teme, pluginuri | Bun, dar rar folosit pentru portabilitate | macOS (din Catalina) |
| Fish | 2005 | Nu | Sugestii automate, evidențierea sintaxei, configurare prin interfață web | Scripturi doar pentru Fish, nu sunt portabile | Niciunul implicit |
| Ksh | AT&T Bell Labs, 1983 | Da | Rezonabil | Scripturi moștenite AIX/HP-UX | Unele Unix-uri enterprise |
| Csh/Tcsh | BSD, 1978 | Nu | Sintaxă asemănătoare cu C | Evitați pentru scripting | Unele implicite BSD |
| rbash | GNU | Nu se aplică | Subset restricționat de Bash | Conturi cu restricții de securitate | Nu este implicit; se configurează manual |
Bash este alegerea practică implicită pentru lucrul pe servere. Este instalat peste tot, bine documentat, iar comunitatea a scris exemple funcționale pentru aproape orice sarcină comună de automatizare. Vectori, condiționale [[ ]], substituție de proces, here-strings: le aveți pe toate. Capcana de reținut: pe Debian și Ubuntu, /bin/sh nu este Bash. Este Dash. Scrieți #!/bin/bash atunci când vreți Bash. Nu presupuneți că /bin/sh este Bash pe niciun sistem din familia Debian.
Dash este ceea ce indică /bin/sh pe Debian și Ubuntu. Minimal, rapid, strict POSIX. Pornirea este de aproximativ 4× mai rapidă decât Bash, ceea ce contează în medii initrd și systemd, unde shell-ul este creat de zeci de ori în timpul pornirii. Costul constă în tot ce este specific Bash-ului: fără vectori, fără [[ ]], fără substituție de proces. Scripturile scrise pentru Dash trebuie să rămână în limitele POSIX, altfel se strică.
Zsh este shell-ul implicit pe macOS din Catalina și o alegere frecventă pentru dezvoltatorii care petrec cea mai mare parte a timpului la un prompt interactiv. Framework-urile de pluginuri, precum Oh My Zsh, adaugă starea Git, teme personalizate și completări extinse. Pe un server, este o alegere rezonabilă ca shell de autentificare. Ca limbaj de scripting pentru automatizare, nimeni nu-l folosește în producție, pentru că portabilitatea și suportul de unelte favorizează Bash.
Fish este cazul aparte. Sugestiile automate și evidențierea sintaxei funcționează din prima, fără configurare. Experiența interactivă este, cu adevărat, mai bună decât orice altceva din listă pentru o stație de lucru de dezvoltare. Dezavantajul este intenționat: Fish nu este POSIX. Scripturile scrise pentru Fish nu rulează în Bash și nu pot să ruleze. Folosiți Fish ca shell personal de autentificare, dacă vă place experiența, dar păstrați automatizările reale în Bash sau în sh POSIX. Sintaxa Fish nu ar trebui să apară niciodată în scripturile de producție.
Ksh își are locul în organizațiile care încă rulează AIX sau HP-UX sau care întrețin scripturi scrise acum 20 de ani pentru Unix-uri enterprise. Sintaxa ksh88 și ksh93 este ceea ce așteaptă acele scripturi. Folosirea altceva înseamnă rescrierea lor. Dacă nu întrețineți scripturi moștenite de Unix enterprise, Ksh nu este punctul de plecare potrivit.
rbash este Bash cu anumite capacități dezactivate: schimbarea PATH-ului, folosirea redirecționărilor, rularea comenzilor cu / în cale, modificarea variabilelor readonly. Este util pentru conturi de serviciu sau pentru autentificări restricționate, în medii multi-tenant, care ar trebui să ruleze doar una sau două comenzi specifice. Nu reprezintă, singur, o limită reală de securitate: există evadări bine cunoscute prin awk, vim și alte unelte care permit executarea de shell-uri. Combinați-l cu chroot sau izolare prin containere dacă restricția trebuie să se mențină cu adevărat.
Scripturile shell pe servere: ce contează cu adevărat
Scripturile shell de pe servere nu sunt cod demonstrativ. Rulează joburi cron pe care nimeni nu le verifică decât dacă apare o problemă. Sunt incluse în unități systemd care pornesc la boot. Sunt ultimul lucru care separă un deploy de un rollback. Obiceiurile care deosebesc scripturile care rezistă în producție de cele care provoacă incidente sunt destul de puține, iar majoritatea se reduc la un singur principiu: eșecul trebuie semnalat tare, nu ignorat în tăcere.
Shebang-ul nu este opțional. Prima linie a fiecărui script trebuie să specifice explicit interpretorul care îl rulează. #!/bin/bash pentru scripturi Bash. #!/bin/sh pentru scripturi compatibile doar cu POSIX, care ar trebui să ruleze sub Dash. Dacă lipsește shebang-ul, comportamentul depinde de shell-ul care execută fișierul, iar acesta diferă între distribuții, implementări cron și configurații systemd. Același script poate funcționa bine într-un mediu și poate face în tăcere altceva greșit într-un altul.
Modul strict este linia de bază. set -euo pipefail la începutul fiecărui script Bash pe care îl scrii pentru producție. -e oprește execuția la orice cod de retur diferit de zero. -u tratează variabilele nesetate ca erori. -o pipefail face ca eșecurile din pipe-uri să se propage, în loc să fie înghițite de comanda cea mai din dreapta. Trei opțiuni, iar majoritatea capcanelor evidente dispar.
ShellCheck înainte de deployment. ShellCheck este un analizor static pentru scripturi shell. Detectează erori de ghilimelare, separarea nedorită a cuvintelor, sintaxă depreciată și o listă lungă de tipare care arată corect, dar nu sunt. Rularea lui pe un script durează câteva secunde. Găsirea aceluiași bug în producție, după ce a provocat pierderi de date, durează considerabil mai mult.
Pune între ghilimele expansiunile de variabile. "$var", nu $var. Variabilele fără ghilimele suferă separarea cuvintelor și expansiunea globurilor, ambele producând rezultate surprinzătoare când variabila conține spații, wildcard-uri sau este goală. Regula este simplă: pune întotdeauna între ghilimele referințele la variabile, cu excepția cazului în care ai nevoie în mod specific de comportamentul expansiunii.
Evită eval. eval execută un șir de caractere ca cod shell. Dacă vreo parte a acelui șir provine din date introduse de utilizator, dintr-o variabilă de mediu sau dintr-un fișier pe care nu îl controlezi complet, ai deschis o cale de injecție de cod. Cazurile în care eval este cu adevărat necesar sunt puține. Majoritatea utilizărilor din scripturile de producție sunt, de fapt, erori de potrivire de tipare deghizate.
Securitatea shell-ului: stratul pe care oamenii îl omit
Securitatea la nivelul shell-ului nu primește aceeași atenție ca regulile de firewall sau ciclurile de patching. Ar trebui să o primească. Shell-ul este locul în care are loc cea mai mare parte a accesului administrativ și în care apar cele mai multe greșeli cu adevărat importante.
Login shell-uri și /etc/shells. Orice shell setat ca login shell al unui utilizator trebuie să fie listat în /etc/shells. Acest lucru este impus de PAM și este relevant pentru su, sudo și SSH. Dacă un shell nu apare în acel fișier, anumite căi de autentificare refuză să îl accepte ca login shell. Verifică /etc/shells înainte de a seta un shell neobișnuit pentru un cont care trebuie să se autentifice prin SSH sau sudo.
SSH și restricționarea shell-ului. AllowUsers și AllowGroups din sshd_config limitează conturile care se pot autentifica prin SSH. Combină-le cu ForceCommand pentru a restricționa ce poate rula efectiv un cont după autentificare. Un cont de serviciu care ar trebui să ruleze o singură comandă specifică nu are nevoie de un shell interactiv generic. ForceCommand face acest lucru explicit în configurația demonului SSH.
auditd pentru jurnalizarea comenzilor la nivel de sistem. Shell-ul înregistrează comenzile în ~/.bash_history, un fișier controlat de utilizator și ușor de șters. auditd înregistrează apelurile execve la nivelul kernel-ului: fiecare apel exec, cine l-a făcut și ce argumente au fost transmise. Pentru medii cu cerințe de conformitate (PCI DSS, HIPAA) sau pentru orice infrastructură în care analiza criminalistică după incidente contează, auditd oferă traseul de audit pe care istoricul shell-ului nu îl poate oferi intenționat.
Lista recomandată de întărire a securității:
- Restricționează accesul SSH cu AllowUsers sau AllowGroups în sshd_config.
- Configurează auditd să înregistreze apelurile execve pentru trasee de audit la nivel de comandă.
- Rulează shellcheck pe fiecare script înainte de deployment.
- Pune între ghilimele toate expansiunile de variabile: "$var", niciodată $var simplu.
- Evită complet eval și datele de intrare nesanitizate ale utilizatorului în scripturi.
- Jurnalizează ieșirea scripturilor într-o locație cunoscută, cu exec >> /var/log/script.log 2>&1.
Alegerea shell-ului potrivit pentru cazul tău
Nu există un shell universal corect. Există un shell potrivit pentru sarcină. Scripturi versus sesiuni interactive. Portabilitate versus funcționalități. Un server versus o flotă. Toate au răspunsuri diferite. Bash este alegerea sigură implicită pentru majoritatea scripturilor de server. Dash este ceea ce vrei atunci când viteza de pornire contează cu adevărat. POSIX sh este pentru scripturi care trebuie să poată fi mutate ulterior pe BSD sau macOS. Greșeala pe care o fac majoritatea echipelor nu este alegerea unui shell greșit, ci amestecarea lor între medii, prin shebang-uri inconsecvente, și descoperirea inconsecvenței în producție, în cel mai nepotrivit moment.
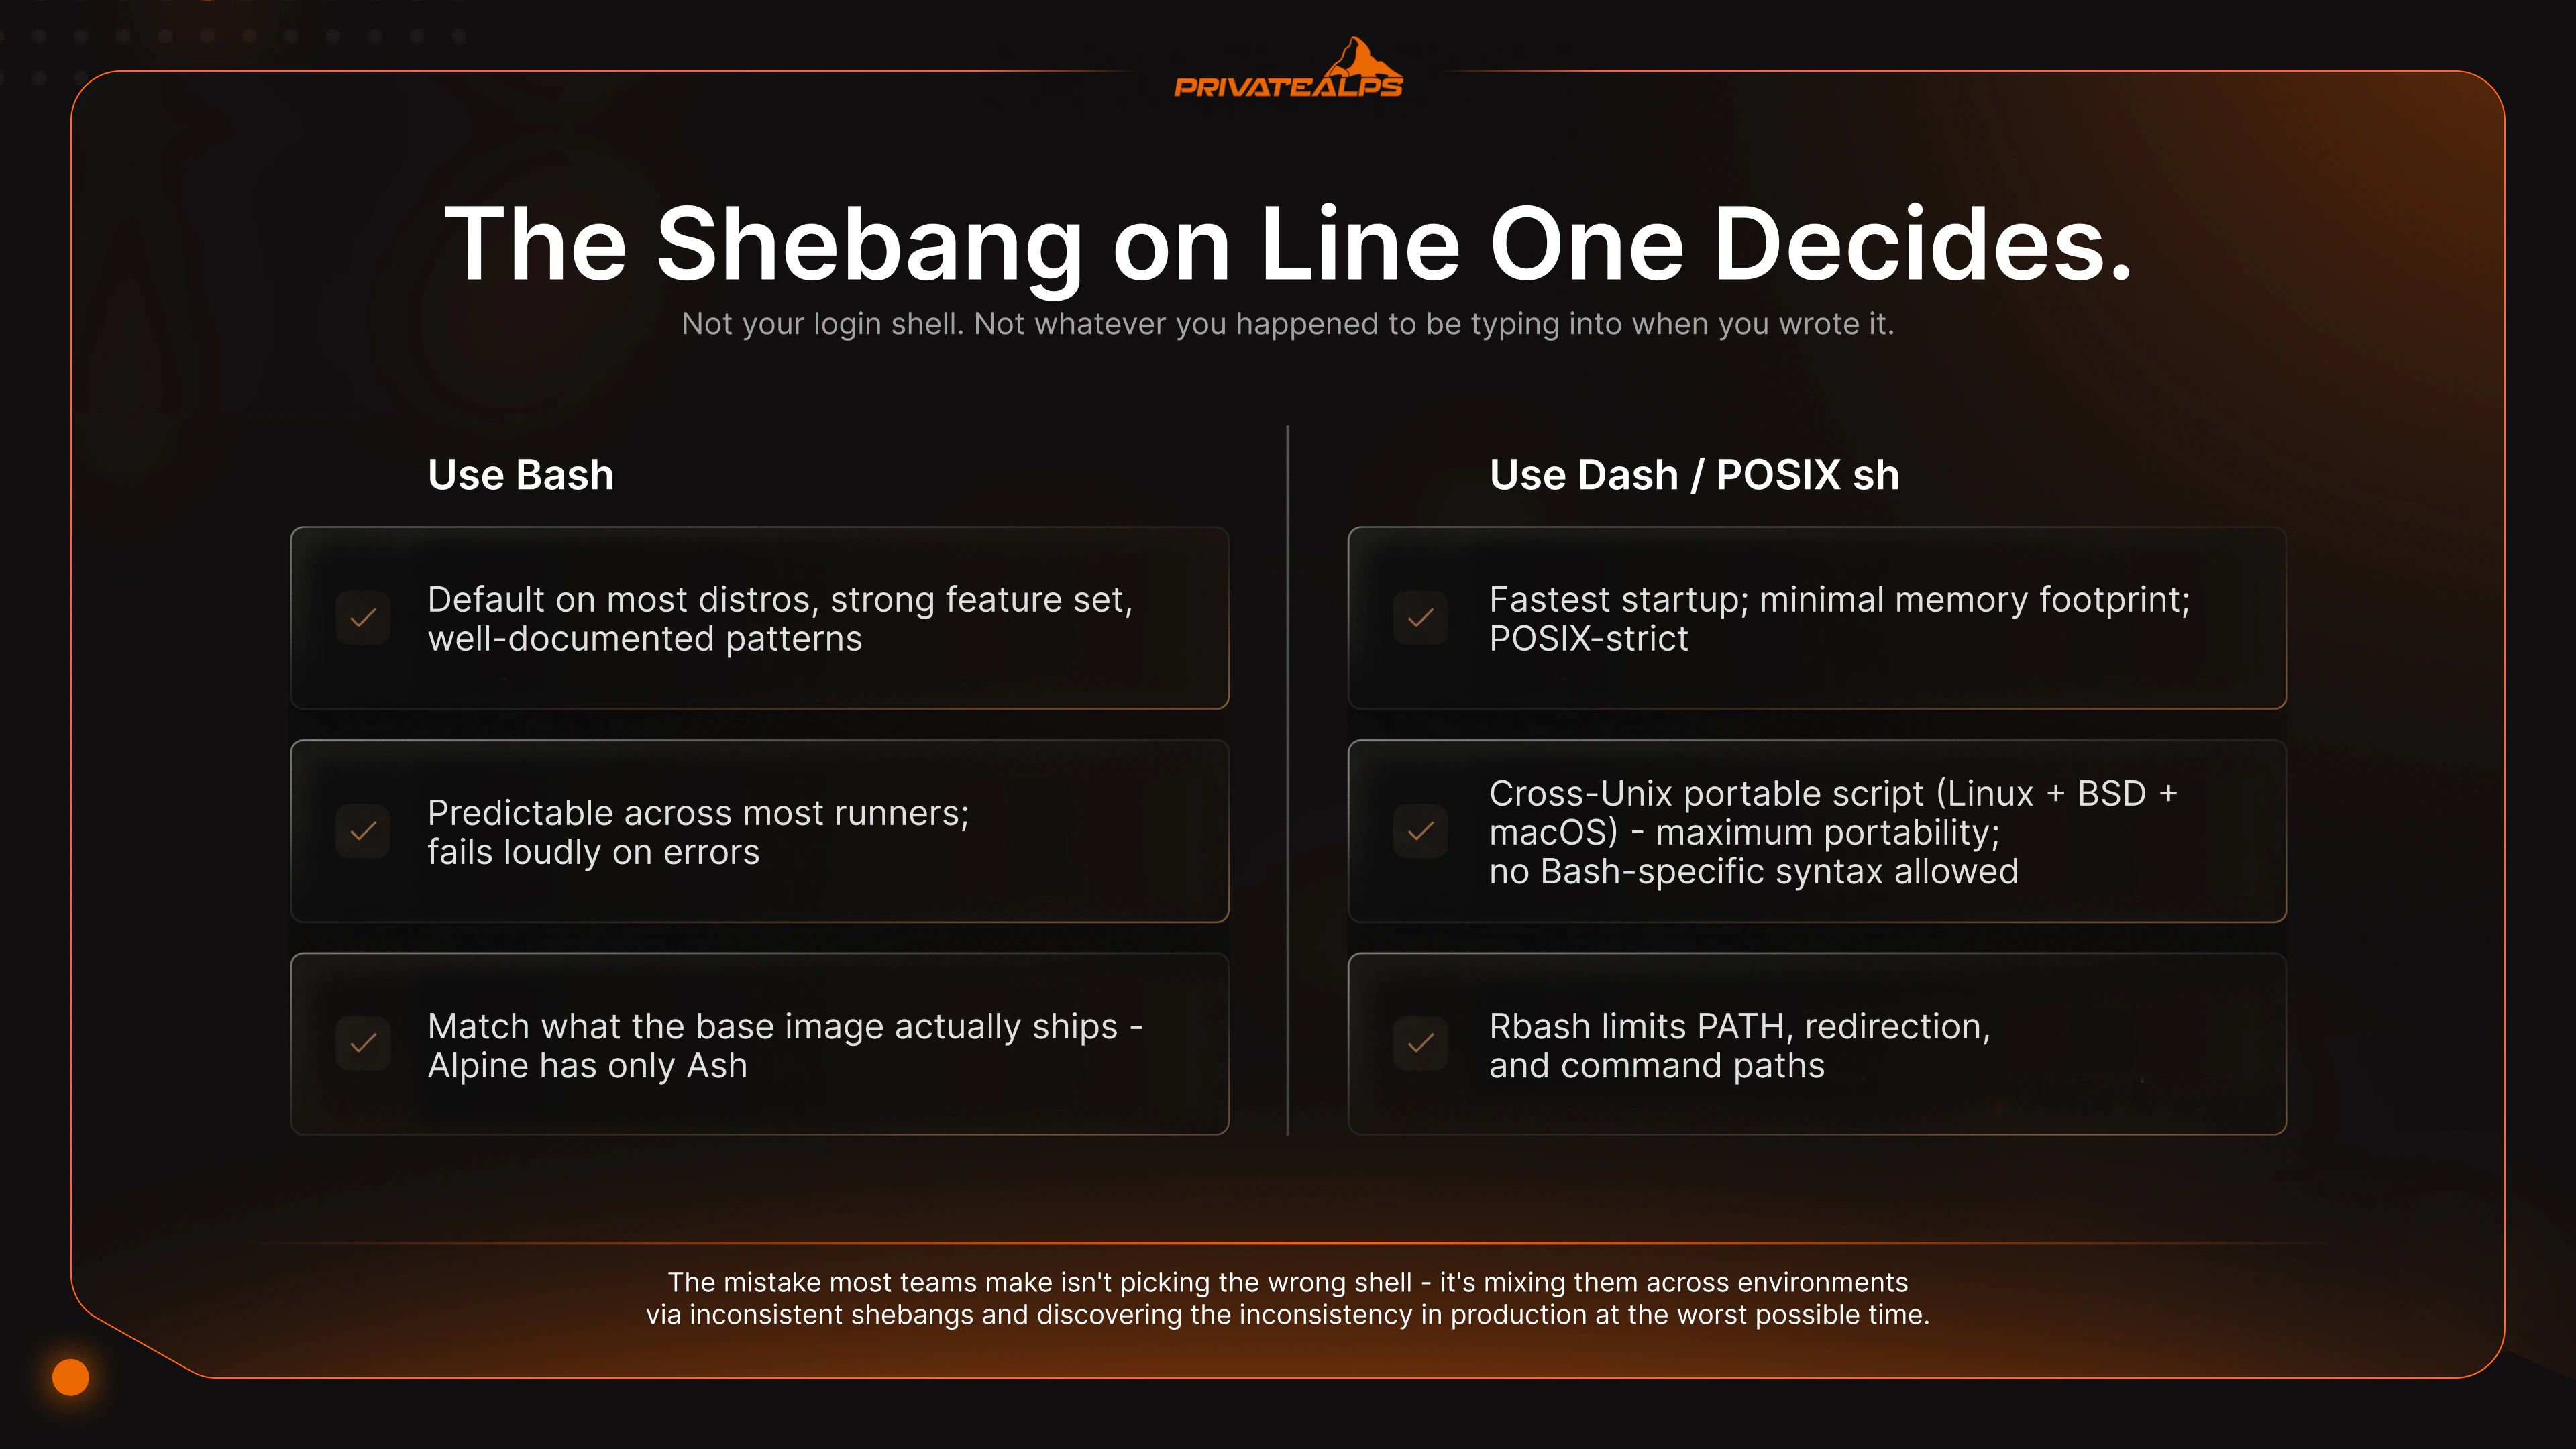
| Scenariu | Shell recomandat | Motiv |
|---|---|---|
| Automatizare generală a serverelor (cron, hook-uri de deploy) | Bash | Implicit pe majoritatea distribuțiilor, set bogat de funcționalități, modele bine documentate. |
| Scripturi de boot, systemd ExecStartPre, wrapper-e init | Dash (/bin/sh) | Cea mai rapidă pornire; amprentă minimă de memorie; strict POSIX. |
| Script portabil între sisteme Unix (Linux + BSD + macOS) | POSIX sh | Portabilitate maximă; fără sintaxă specifică Bash. |
| Stație de lucru pentru dezvoltatori, utilizare interactivă zilnică | Zsh sau Fish | Autocompletare mai bună, evidențierea sintaxei, căutare în istoric. |
| Migrarea scripturilor enterprise vechi (AIX, HP-UX) | Ksh | Compatibilitate nativă cu codul sursă ksh88/ksh93. |
| Cont de utilizator cu acces restricționat | rbash | Limitează PATH, redirecționările și căile de comenzi; combină-l cu chroot. |
| Scripturi pentru pipeline-uri CI/CD | Bash cu set -euo pipefail | Comportament previzibil pe majoritatea runner-elor; eșuează tare la erori. |
| Scripturi ENTRYPOINT pentru containere | Bash sau sh (în funcție de imagine) | Corespunde cu ceea ce livrează efectiv imaginea de bază; Alpine include doar Ash. |
Shell-ul implicit al oricărui server nu este de fapt o întâmplare, chiar dacă pare una. Pe Ubuntu și Debian, login shell-ul este Bash, dar /bin/sh este Dash, ceea ce înseamnă că aceeași linie de cod poate face lucruri complet diferite, în funcție de interpretorul invocat efectiv. RHEL, Fedora și CentOS rezolvă atât /bin/sh, cât și login shell-ul către Bash, iar sh rulează în mod POSIX. Containerele Alpine livrează Ash și doar Ash, așa că un script Bash într-o imagine Alpine se oprește în momentul în care întâlnește un array. Regula portabilă este scurtă. Scrie explicit shebang-ul de fiecare dată. Nu presupune că /bin/sh este Bash. Rulează ShellCheck înainte ca ceva să ajungă pe un server care contează cu adevărat.
Rezumat
Shell-ul Linux se află între tine și kernel. Dacă alegi greșit, scripturile devin fragile, timpii de boot încep să crească, iar postura de securitate se degradează în moduri pe care nimeni nu le observă până când apare o problemă. Dintre tipurile de shell disponibile în Linux, Bash este alegerea implicită potrivită pentru scripturile generale de server. Dash este ținta către care ar trebui să indice /bin/sh pe sistemele din familia Debian, acolo unde viteza de pornire contează. POSIX sh este varianta sigură atunci când un script trebuie să ruleze într-un loc pe care nu îl controlezi complet. Iar shebang-ul de pe prima linie decide ce interpretor rulează efectiv, nu login shell-ul tău și nici shell-ul în care tastai când ai scris scriptul. Dacă greșești această parte, vei petrece un sâmbătă după-amiaza depanând un script care funcționa perfect ziua dinainte.
Dacă vrei control deplin asupra stratului de shell (acces root, schimbarea shell-urilor fără restricții, rularea chsh cum dorești, configurarea auditd așa cum ai nevoie cu adevărat, ajustarea parametrilor kernel-ului), atunci un VPS Linux cu control de nivel bare-metal își demonstrează valoarea. PrivateAlps îți oferă acest lucru, găzduit în Elveția sub revDSG, ceea ce contează destul de mult dacă îți pasă de locul fizic în care se află datele tale privatealps.net.
Întrebări frecvente
Ce este shell-ul în Linux?
Shell-ul în Linux este programul care preia ceea ce tastezi și îl transformă în ceva ce kernel-ul poate executa. Se află între spațiul utilizatorului și spațiul kernel-ului. Tu comunici cu shell-ul, iar shell-ul comunică cu kernel-ul. Fără el, nu există nicio modalitate de a controla sistemul de operare prin text. Ai avea un kernel și nicio cale reală de a-i cere ceva.
Care sunt tipurile de shell în Linux?
Shell-urile CLI pe care le vei întâlni efectiv sunt Bash, Dash, Zsh, Fish, Ksh și familia Csh. Dintre tipurile de shell disponibile, cele compatibile cu POSIX (Bash, Dash, Ksh, sh) funcționează pentru scripturi portabile. Fish și Csh nu. Aceeași listă acoperă și tipurile istorice de shell din Unix, deoarece Bash, Ksh și familia Csh au provenit inițial din sisteme Unix, înainte să ajungă pe Linux. GNOME Shell și KDE Plasma sunt numite și ele shell-uri, dar fac parte dintr-o categorie diferită. Ele țin mai mult de ferestre și sesiuni de autentificare decât de rularea comenzilor.
Care este diferența dintre sh și Bash?
sh este standardul POSIX. Set minimal de funcționalități, concentrat pe portabilitate mai presus de orice. Bash este un superset care adaugă array-uri, [[ ]], substituția de proces și editarea cu readline, lucruri utile. Capcana în care cad mulți este însă următoarea: pe Debian și Ubuntu, /bin/sh este un symlink către Dash. Așadar, dacă scrii un script cu #!/bin/sh și folosești ceva specific Bash, el rulează în Dash și se defectează. Chiar și atunci când bash este instalat și disponibil pe sistem, shebang-ul este cel care decide.
Care este cel mai bun shell pentru scripting pe servere Linux?
Bash pentru automatizare generală. Este peste tot, iar pentru aproape orice ai vrea să faci există un exemplu funcțional. Dash (/bin/sh) pentru scripturile de boot și pentru ajutoarele unităților systemd, acolo unde viteza de pornire apare efectiv în măsurători. Ce trebuie evitat activ este amestecarea sintaxei Bash cu #!/bin/sh pe distribuțiile din familia Debian. Așa apare scriptul care rulează bine pe o mașină și face în tăcere altceva greșit pe următoarea.
Cum verific ce shell folosesc în Linux?
echo $SHELL afișează login shell-ul implicit din /etc/passwd. echo $0 sau ps -p $$ arată ce rulează efectiv chiar în acest moment. Cele două pot diferi, de exemplu dacă ai pornit manual o sesiune Bash într-un login Zsh. Pentru a vedea ce este instalat și permis ca login shell pe sistem, consultă /etc/shells.
Care este diferența dintre un shell și un terminal?
Terminalul (gnome-terminal, iTerm2, xterm, Alacritty sau orice folosești) este aplicația care desenează fereastra și gestionează tastatura și ecranul. Shell-ul este programul care rulează în interiorul lui și interpretează comenzile pe care le tastezi. Terminalul gestionează intrarea și ieșirea. Shell-ul gestionează logica. Același proces Bash se comportă identic, indiferent dacă rulează într-un xterm simplu sau într-un terminal sofisticat cu fonturi și ligaturi personalizate.
Este Fish shell potrivit pentru servere de producție?
Fish este excelent în utilizarea interactivă. Este însă intenționat non-POSIX, ceea ce înseamnă că scripturile scrise în Fish nu sunt portabile. Nu le poți muta într-un mediu Bash și să te aștepți la rezultate bune. Deci, ca login shell personal pe un server, da, dacă îți place experiența de utilizare. Automatizarea reală trebuie însă să rămână în Bash sau POSIX sh. Nu lăsa sintaxa Fish să ajungă în scripturi pe care le vor rula alți oameni sau alte sisteme.
Ce este un shell restricționat (rbash) și când ar trebui să îl folosești?
rbash este Bash cu frâne. Utilizatorul nu poate modifica PATH, nu poate redirecționa ieșirea și nu poate rula nimic care conține / în cale. Nu poate modifica variabilele marcate ca readonly. Este util pentru conturi de utilizator cu acces limitat pe servere multi-tenant sau pentru utilizatori tehnici de serviciu cu o sarcină specifică. Trebuie spus clar însă că rbash, singur, nu este de fapt o barieră de securitate. Oamenii îl ocolesc prin vim, awk sau alte unelte integrate care permit deschiderea unui shell. Combină-l cu izolare chroot sau cu containere dacă vrei cu adevărat să ții pe cineva în interior.
