



Ce este un VPN și cum funcționează? Ghid complet
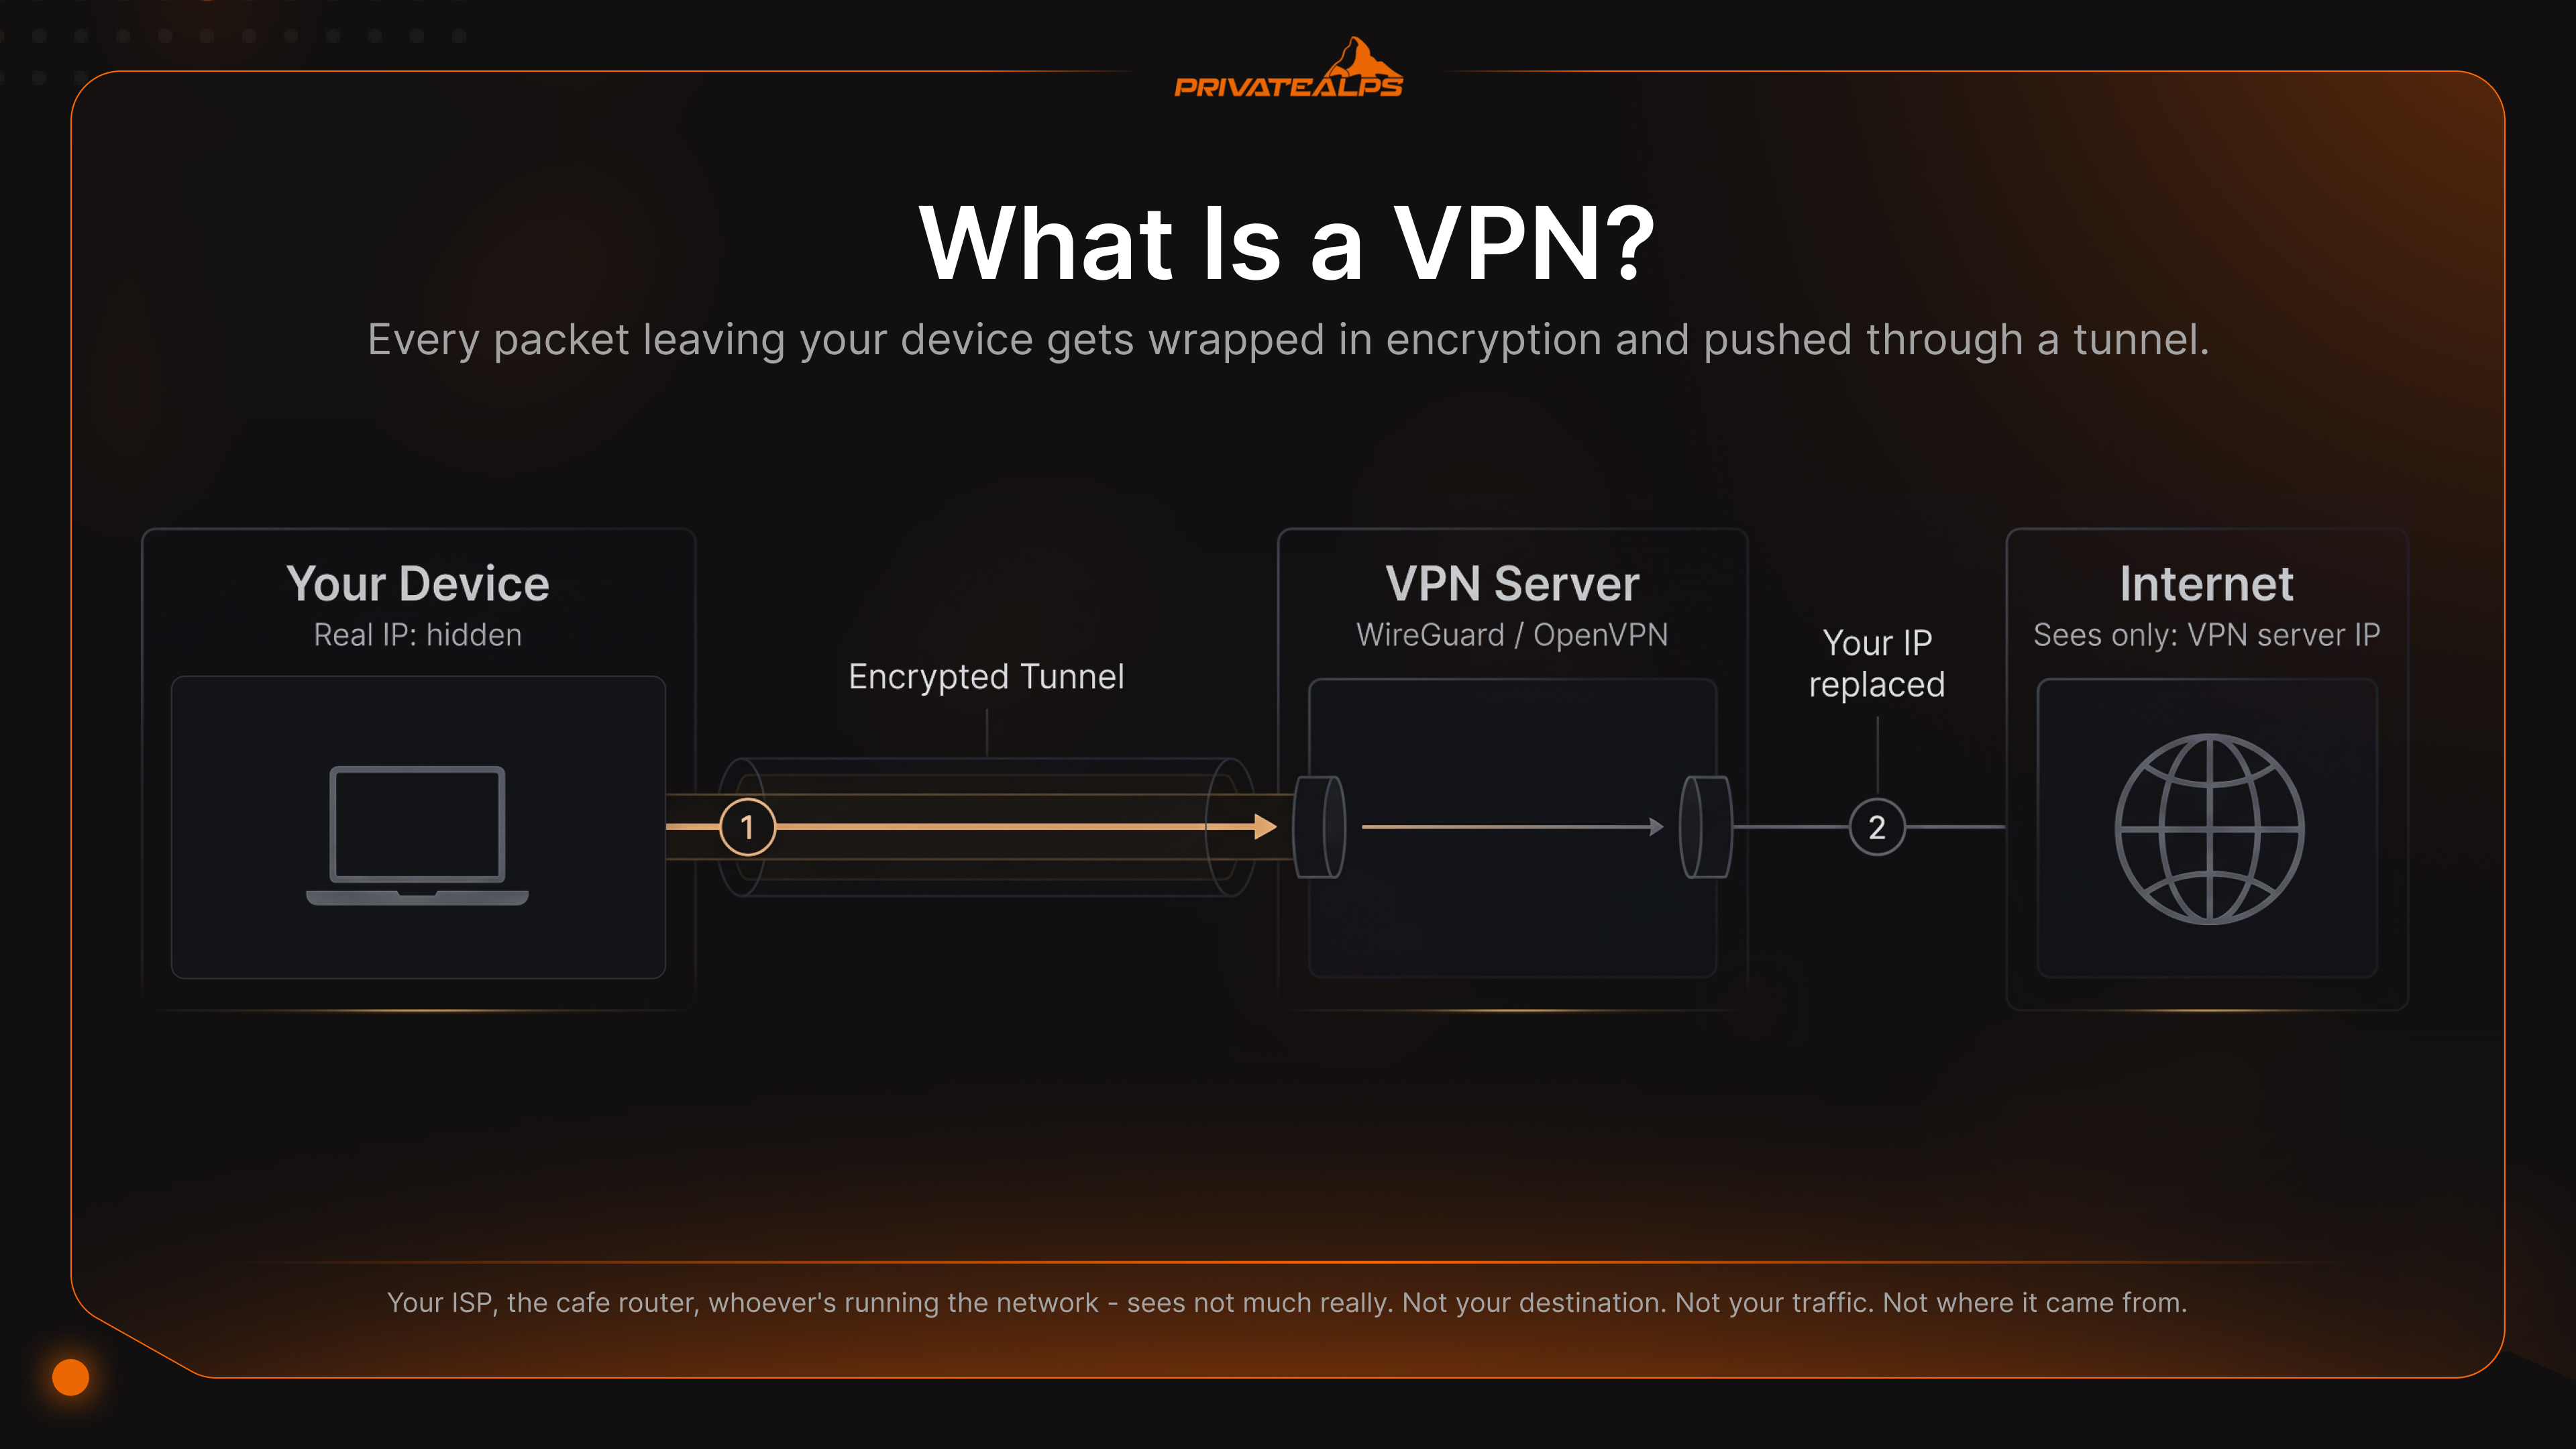
Pe scurt, la început. Un VPN (Virtual Private Network, adică rețea privată virtuală) este un tunel criptat între dispozitivul tău și un server aflat la distanță. Îți ascunde adresa IP și îți protejează traficul de oricine ar urmări rețeaua pe care circulă. Despre cum funcționează un VPN: dispozitivul tău învelește fiecare pachet de date în criptare, îl trimite către un server VPN, iar serverul transmite mai departe traficul decriptat, folosind propria adresă IP. Astfel, site-ul pe care îl încarci, furnizorul tău de internet, routerul din cafenea, niciunul dintre ei nu te vede pe tine. Ei văd doar serverul.
Acesta nu este un articol de dicționar. Este genul de explicație pe care ți-ai dori să ți-o dea un coleg la tablă. Până la final vei ști ce se întâmplă de fapt în interiorul tunelului, care sunt diferențele dintre WireGuard, OpenVPN și IKEv2 (și ce protocoale vechi ar fi trebuit scoase din uz acum zece ani), opt situații în care un VPN rezolvă o problemă reală și, lucrul pe care aproape fiecare ghid din primele rezultate îl omite, unde anume nu ajută deloc. Piața globală a VPN-urilor ajunge în 2026 la zeci de miliarde de dolari și continuă să crească cu rate anuale de două cifre, mai ales din cauza muncii la distanță și a oboselii tot mai mari față de problemele de confidențialitate.
Iată partea incomodă. Mulți oameni care plătesc lunar pentru un VPN nu știu cu adevărat ce plătesc. Așa că spun de la început: un VPN este doar un strat dintr-un ansamblu de măsuri de confidențialitate. Doar unul. Dacă treci peste asta, restul acestui ghid nu te poate salva de propriile presupuneri.
Rezumat generat de AI
Pe scurt, despre ce este vorba. Un VPN este un software care criptează traficul tău de internet și îl trimite printr-un server aflat la distanță, înlocuind adresa ta IP reală cu cea a serverului. Există practic două tipuri: serviciile VPN de consum, la care te abonezi (NordVPN, Mullvad, ProtonVPN), și VPN-urile corporative, pe care companiile le folosesc pentru acces de la distanță sau pentru conectarea birourilor. Ambele se bazează pe criptarea AES-256 sau ChaCha20-Poly1305. Ambele sunt, în 2026, practic imposibil de spart.
Câteva lucruri pe care ar trebui să le știe orice utilizator de la început:
- AES-256 - cifru simetric standard în industrie. ChaCha20-Poly1305 este alternativa modernă.
- WireGuard - cel mai rapid protocol actual. Are în jur de 4.000 de linii de cod, comparativ cu aproximativ 70.000 pentru OpenVPN.
- Un kill switch blochează tot accesul la internet dacă tunelul VPN se întrerupe. Este o funcție obligatorie.
- Politica de no-logs înseamnă că furnizorul nu păstrează înregistrări ale conexiunilor. Are valoare doar dacă a fost auditată de o parte externă.
- Split tunneling trimite prin VPN doar aplicațiile pe care le alegi. Restul rămân pe conexiunea obișnuită.
- Un VPN nu te face anonim - amprenta digitală a browserului, cookie-urile și conturile în care ești autentificat te pot identifica oricum.
- VPN-urile self-hosted (WireGuard pe propriul server) elimină complet nevoia de încredere în furnizor.
Ce este un VPN?
Un VPN este o conexiune criptată între dispozitivul tău și un server în care ai încredere. Fiecare pachet care pleacă de pe dispozitiv este învelit în criptare și trimis printr-un tunel pe care rețeaua locală nu îl poate citi. La celălalt capăt, serverul înlătură criptarea, înlocuiește adresa ta IP cu a lui și trimite pachetul pe internetul public. Oricine se află în afara tunelului - furnizorul tău de internet, routerul din cafenea, cine administrează rețeaua - vede... destul de puțin, de fapt. Nu vede destinația. Nu vede traficul tău. Nu vede de unde a plecat.
Expresia virtual private network a apărut inițial pentru a descrie legături corporative private construite peste infrastructură publică. Este domeniul RFC 2764. VPN-urile de consum au preluat aceeași idee și au aplicat-o persoanelor fizice de pe internetul deschis. Partea „virtuală” înseamnă că nu există un cablu dedicat. Partea „privată” înseamnă că izolarea este asigurată de criptografie.
Oamenii confundă constant VPN-urile, proxy-urile și Tor. Merită o scurtă hartă a diferențelor:
| Instrument | Ce criptează | Ascunde IP-ul | Viteză | Model de încredere |
|---|---|---|---|---|
| VPN | Tot traficul la nivel de sistem, într-un tunel criptat | Da | Rapidă (pierdere de 5–20%) | Încredere într-un singur furnizor |
| Proxy HTTP/SOCKS | Doar traficul aplicației configurate; adesea necriptat | Da (per aplicație) | Rapidă | Încredere într-un singur furnizor |
| Tor | Trei straturi de criptare suprapuse, prin relee voluntare | Da | Lentă (latență ridicată) | Distribuit; niciun singur participant nu cunoaște sursa și destinația |
| Doar HTTPS | Conținutul aplicației către un anumit site | Nu | Cea mai rapidă | Încredere în certificatul TLS al site-ului |
Un proxy SOCKS5 în browser ascunde doar ce trimite browserul și nimic altceva. Sistemul de operare continuă să comunice. Aplicațiile din fundal continuă să comunice. DNS-ul continuă să scurgă informații pe lângă tunel. Un VPN se află mai jos în stiva de rețea și le prinde pe toate. Tor oferă mai mult anonimat, cu trei noduri criptate, dar plătești pentru asta în viteză, și mult. Vrei să vizionezi streaming prin Tor? Nici nu te obosi.
Cum funcționează un VPN?
Răspunsul rapid, la început. Un VPN realizează un schimb criptografic (handshake) cu un server aflat la distanță, se înțelege asupra unei chei simetrice comune, creează o interfață de rețea virtuală pe dispozitiv și apoi direcționează fiecare pachet de ieșire prin acea interfață, într-un plic criptat. Serverul desface fiecare pachet și îl transmite mai departe. Ceea ce accesezi vede doar adresa IP a serverului. Niciodată pe a ta.
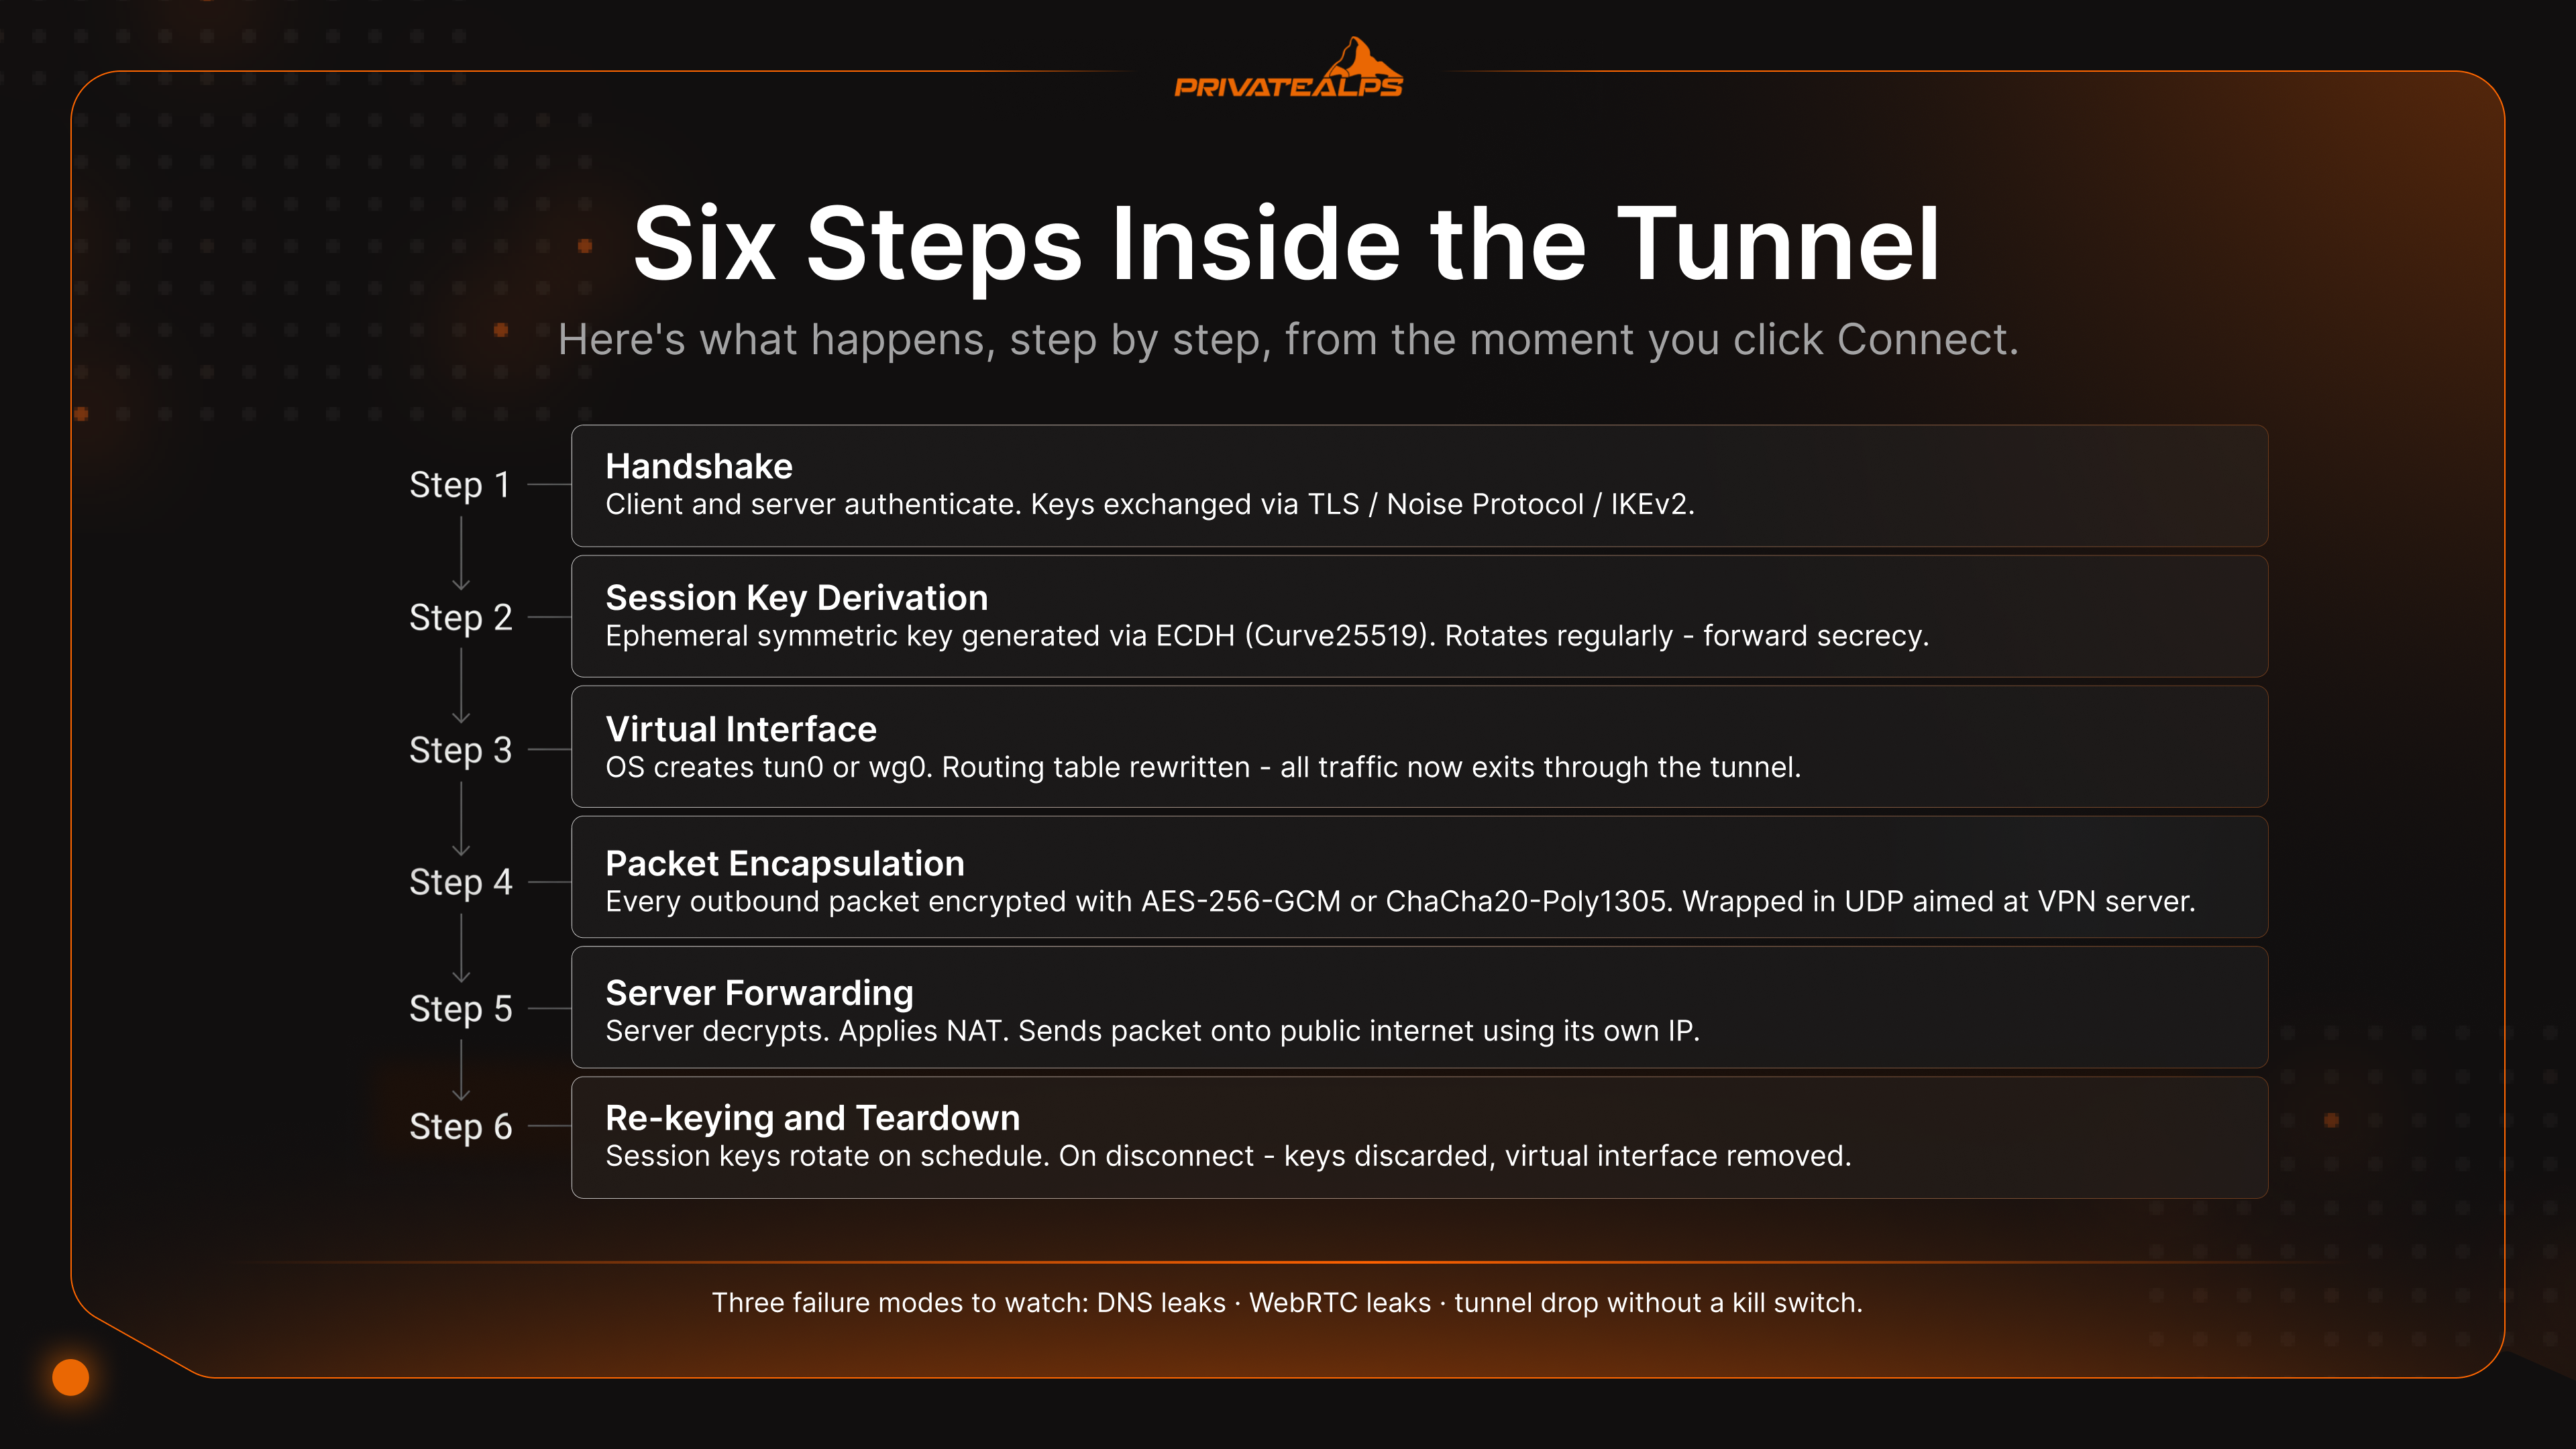
Iată ce se întâmplă, pas cu pas, din momentul în care apeși Connect:
- Handshake. Clientul și serverul se autentifică reciproc și schimbă chei. OpenVPN folosește pentru asta TLS. WireGuard folosește Noise Protocol Framework. IKEv2 are propriul mecanism. Certificatele sau cheile publice asigură, în mare parte, identificarea.
- Derivarea cheii de sesiune. Se generează o cheie simetrică efemeră, folosind Elliptic Curve Diffie-Hellman, de obicei cu Curve25519. Această cheie criptează datele reale și se schimbă periodic, ceea ce asigură forward secrecy.
- Interfața virtuală. Sistemul de operare creează un adaptor de rețea virtual (
tun0sauwg0pe Linux, un adaptor TAP/TUN pe Windows), apoi rescrie tabela de rutare, astfel încât gateway-ul implicit să indice spre noua interfață. - Încapsularea pachetelor. Fiecare pachet IP de ieșire este criptat cu AES-256-GCM sau ChaCha20-Poly1305, apoi învelit într-un pachet UDP adresat serverului VPN.
- Transmiterea de către server. Serverul decriptează. Aplică NAT. Trimite pachetul pe internetul public, folosind propria adresă IP. Traficul de răspuns revine în sens invers, pe același drum.
- Reinițializarea cheilor și închiderea. Cheile de sesiune se schimbă după un program. Când te deconectezi, cheile sunt șterse, iar interfața virtuală dispare odată cu ele.
Trei situații de eroare contează mult mai mult decât orice detaliu de protocol. Scurgerile DNS: căutările tale de domenii ajung la resolver-ul furnizorului de internet, în loc să treacă prin tunel. Se pot verifica ușor pe dnsleaktest.com.
Scurgerile WebRTC: browserul transmite adresa IP reală unui partener remote, chiar dacă VPN-ul rulează în fundal. Kill switch-ul este plasa de siguranță pentru ambele cazuri. Dacă tunelul cade, firewall-ul blochează brusc tot traficul care nu trece prin VPN, până la restabilirea conexiunii. Fără kill switch, o reconectare scurtă poate fi suficientă pentru a expune adresa ta IP reală tuturor sesiunilor active pe care le ai deschise în acel moment.
Ce este un protocol VPN?
Definiție directă. Un protocol VPN este setul de reguli prin care clientul și serverul negociază cheile, criptează datele și structurează pachetele. Alegerea protocolului influențează direct viteza, securitatea, fiabilitatea pe mobil și rețelele pe care VPN-ul poate trece efectiv. În 2026 mai există șase protocoale în uz, dar doar trei dintre ele merită folosite într-o implementare nouă.
| Protocol | Lansat | Criptare | Viteză | Compatibilitate | Cel mai potrivit pentru |
|---|---|---|---|---|---|
| WireGuard | 2016 (în kernel: 2020) | ChaCha20-Poly1305 | Cel mai rapid (pierdere de ~10–15% din debit) | Toate sistemele de operare majore | Alegerea implicită pentru configurații noi |
| OpenVPN | 2001 | AES-256-GCM (configurabilă) | Moderată (~20–30% pe UDP, ~50%+ pe TCP) | Universală, inclusiv routere și firewall-uri | Rețele restrictive; compatibilitate maximă |
| IKEv2/IPsec | 2005 | AES-256 | Rapidă | Nativ pe iOS, macOS, Windows | Dispozitive mobile care trec între Wi-Fi și rețeaua mobilă |
| L2TP/IPsec | 1999 | AES-256 (prin IPsec) | Lentă (încapsulare dublă) | Integrat în majoritatea sistemelor de operare | Doar sisteme vechi - de evitat în implementări noi |
| SSTP | 2008 | AES-256 peste TLS | Moderată | Orientat spre Windows | Medii corporative Windows |
| PPTP | 1996 | MPPE/RC4 - compromis | Rapid, dar nesigur | Învechit | Nu se folosește în niciun caz |
Pentru PPTP există un avertisment pe care majoritatea tabelelor cu protocoale îl omit, nu se știe de ce. A fost compromis criptografic încă din 2012, când cercetătorii au arătat că autentificarea MS-CHAPv2 din PPTP poate fi redusă la o singură cheie DES, care poate fi recuperată în mai puțin de 24 de ore pe hardware obișnuit. Microsoft a publicat în același an Security Advisory 2743314, practic confirmând acest lucru. Totuși, câteva servicii oferă în continuare PPTP. Oricine face asta oferă un tunel pe care un atacator îl poate decripta offline, în ritmul lui. Tratează-l ca pe WEP în rețelele wireless: o curiozitate istorică, nu o opțiune de implementare.
Pentru restul, logica nu este complicată. WireGuard, implicit. Baza sa de cod, descrisă în lucrarea de referință, are în jur de 4.000 de linii, suficient de puține încât un singur inginer o poate audita integral. Criptografia a fost verificată formal. OpenVPN când traficul UDP al WireGuard este blocat: firewall-uri corporative restrictive, rețele de hotel, țări cu cenzură ridicată. OpenVPN poate rula peste TCP pe portul 443 și arată ca un trafic HTTPS obișnuit pentru oricine inspectează rețeaua. IKEv2/IPsec pentru telefoane. Reconectarea sa rapidă după o schimbare de rețea o întrece pe a oricărui alt protocol atunci când treci de zece ori pe oră între Wi-Fi și rețeaua mobilă.
La ce folosește un VPN?
Opt lucruri concrete, în esență. Ele se împart în două categorii: protecție în rețele nesigure și ocolirea restricțiilor de la nivel de rețea. Fiecare are o coloană clară cu „ce rezolvă” și una la fel de clară cu „ce nu rezolvă”. Tocmai a doua coloană lipsește din aproape fiecare ghid de pe prima pagină a rezultatelor de căutare.
| Caz de utilizare | Tip de utilizator | Ce rezolvă VPN-ul | Ce NU rezolvă VPN-ul |
|---|---|---|---|
| Protecție pe Wi-Fi public | Călători, angajați remote | Atacuri man-in-the-middle pe Wi-Fi-ul din hoteluri/cafenele | Un dispozitiv compromis, o extensie de browser malițioasă |
| Muncă remote | Angajați | Acces criptat la intranetul corporativ și la aplicațiile interne | Phishing, parole slabe, credențiale scurse |
| Ocolirea restricțiilor geografice | Streameri | Biblioteci Netflix, Disney+ și BBC iPlayer restricționate pe regiuni | Furnizorii de streaming blochează activ IP-urile cunoscute ale centrelor de date; nu toate serverele funcționează |
| Urmărirea de către ISP | Utilizatori preocupați de confidențialitate | Vizibilitatea domeniilor vizitate și a interogărilor DNS pentru ISP | Conturile Google, Meta și alte conturi conectate te urmăresc în continuare |
| Ocolirea cenzurii | Utilizatori din regiuni cu restricții | Inspecție profundă a pachetelor (DPI) și blocare de bază | DPI agresiv poate detecta semnăturile VPN; este nevoie de obfuscare |
| P2P / torrenting | Persoane care fac schimb de fișiere | Expune IP-ul peer-ului către swarm | Răspundere legală dacă ai conținut protejat prin drepturi de autor; identificare la nivel de cont |
| Lucru pentru dezvoltatori / administratori de sisteme | Ingineri | Criptează traficul SSH și de administrare în rețele nesigure | Configurare greșită a serverului, furt de credențiale |
| Conectivitate site-to-site | Companii | Conectează două birouri prin IPsec, fără linii închiriate | Fiabilitatea WAN, securitatea de la nivel de aplicație |
Rândul despre restricțiile geografice merită o notă de subsol, pe care majoritatea articolelor o ocolesc. Platformele de streaming rulează sisteme de detecție care semnalează intervalele de IP ale centrelor de date VPN cunoscute. Dacă lovești unul dintre aceste intervale semnalate, primești faimosul mesaj „VPN detectat”, pe care cu toții l-am văzut cel puțin o dată.
Serviciile VPN premium pentru consumatori răspund menținând grupuri mai mici de servere optimizate pentru streaming și rotindu-le constant. Pe scurt, este un joc de-a șoarecele și pisica, o cursă a înarmărilor care nu se încheie niciodată. De aceea unele servere funcționează pentru Netflix SUA, iar altele nu, chiar și la același furnizor, în aceeași zi.
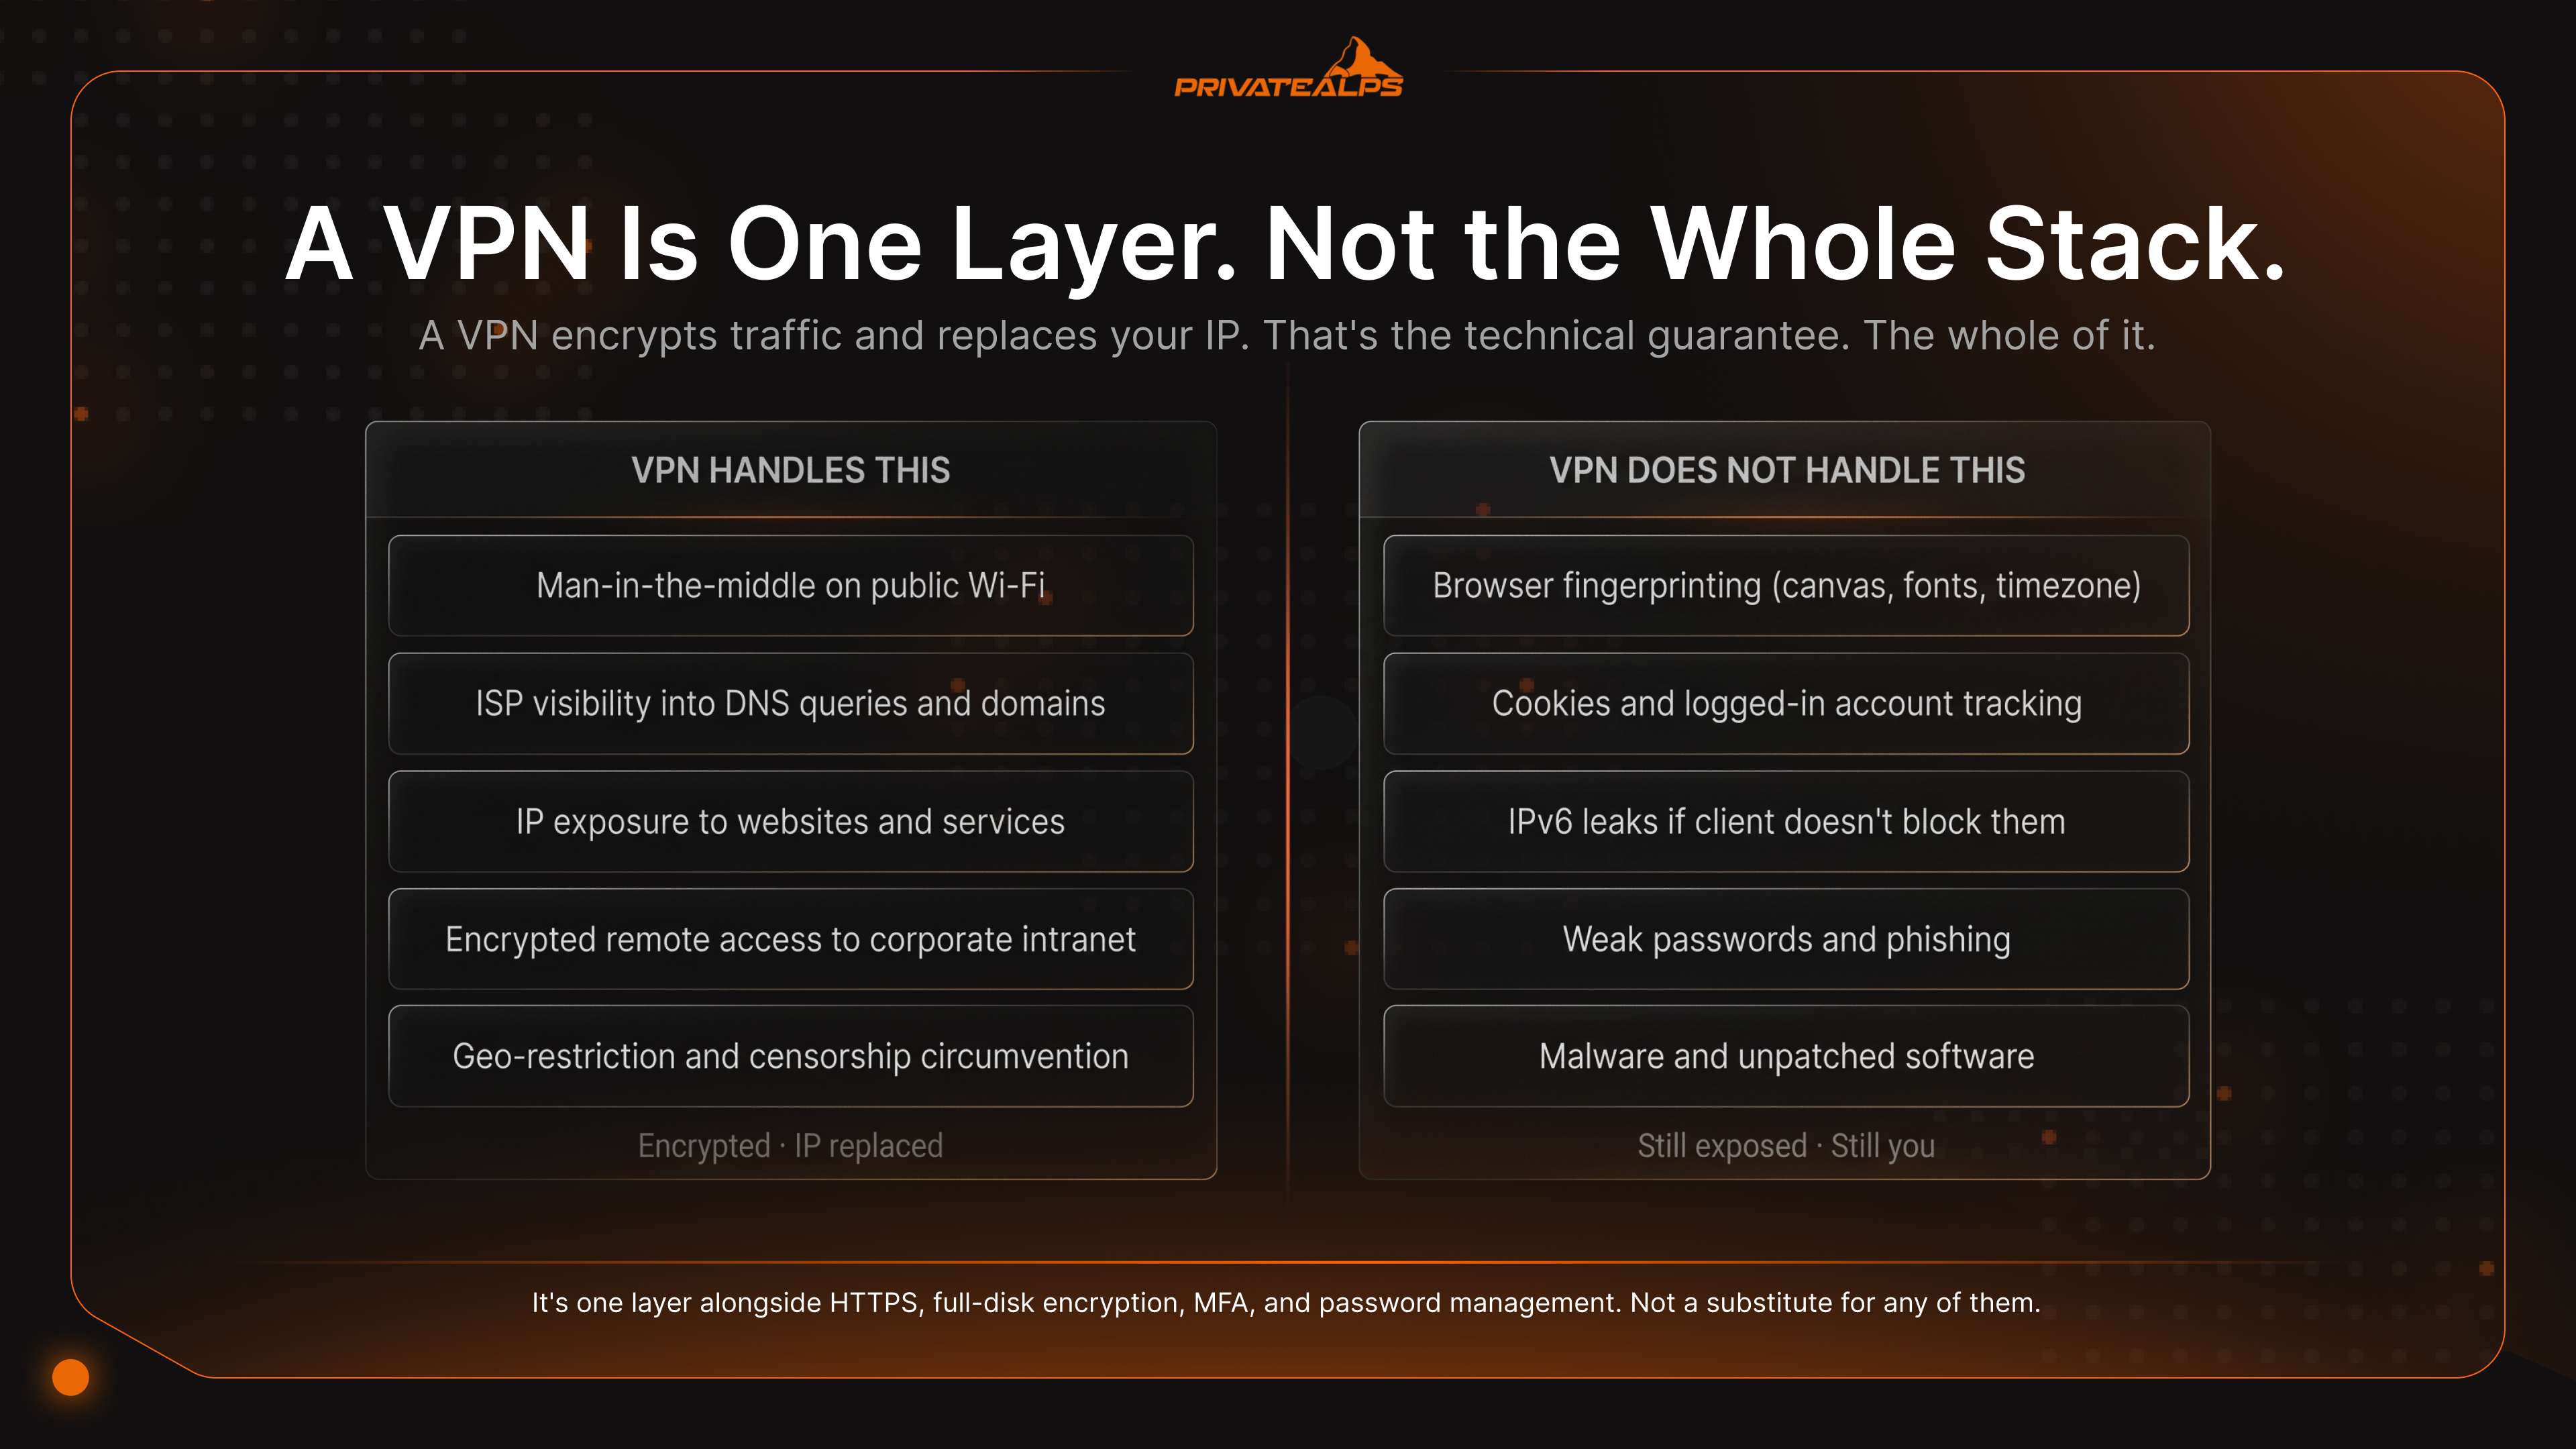
Ideea principală: un VPN criptează traficul și schimbă adresa IP vizibilă. Atât. Nu îți actualizează software-ul. Nu îți gestionează parolele. Nu ascunde amprenta digitală a browserului. Este un strat alături de HTTPS, criptarea întregului disc, MFA, managerul de parole și actualizările regulate. Dacă tratezi VPN-ul ca pe soluția completă? Este cea mai frecventă greșeală de confidențialitate care există. Și și cea mai costisitoare, atunci când se manifestă.
Ce este un serviciu VPN față de VPN as a Service?
Patru modele operaționale sunt puse toate sub eticheta „VPN”, iar diferențele contează atunci când alegi unul. Serviciile pentru consumatori și gateway-urile corporative se vând unor cumpărători complet diferiți. VPN as a Service (VPNaaS) este modelul livrat din cloud, folosit de întreprinderi. Self-hosted este ceea ce construiesc utilizatorii tehnici atunci când vor să scoată definitiv încrederea în furnizor din ecuație.
| Model | Cine administrează infrastructura | Controlul jurnalelor | Cel mai potrivit pentru |
|---|---|---|---|
| VPN de consum | Furnizorul (Mullvad, ProtonVPN, NordVPN) | Trebuie să ai încredere în politica de no-logs a furnizorului | Persoane fizice, călători, confidențialitate ocazională |
| VPN de acces remote corporativ | Departamentul tău IT (Cisco AnyConnect, Palo Alto GlobalProtect) | Organizația ta controlează toate jurnalele | Angajați care se conectează la aplicații interne |
| VPNaaS (livrat din cloud) | Furnizorul de cloud (AWS Client VPN, Cloudflare WARP / Zero Trust) | Furnizorul controlează, configurabil per tenant | Întreprinderi care vor implementare per API |
| VPN self-hosted | Tu, pe propriul VPS sau server dedicat | Controlezi complet jurnalele | Confidențialitate maximă, utilizatori tehnici |
Un serviciu VPN de consum îți vinde lățime de bandă pe servere partajate, pe care le administrează furnizorul. Promisiunea de confidențialitate depinde în totalitate de afirmația no-logs. Iar această afirmație valorează ceva doar atunci când o parte externă a auditat-o efectiv. Firma de securitate din Berlin Cure53 publică rapoartele de pentest pe care le produce. Infrastructura Mullvad a fost auditată acolo de mai multe ori, iar KPMG a auditat independent arhitectura TrustedServer a ExpressVPN. O afirmație no-logs fără audit? Asta e text de marketing. Nu inginerie.
Un VPN de acces remote corporativ este ceea ce rulează echipa IT a companiei tale. Instalezi clientul (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, alege tu), te autentifici și ești în intranetul companiei. Organizația păstrează jurnale pentru că trebuie. Răspunsul la incidente depinde de ele.
VPNaaS este aceeași idee, livrată ca serviciu cloud. AWS Client VPN. Cloudflare WARP. Zscaler Private Access. Acestea permit unei întreprinderi să pornească infrastructură VPN prin API-uri, fără să se mai ocupe de hardware-ul gateway-ului. Cumpărătorul este departamentul IT. Utilizatorul final nu observă de fapt diferența.
Un VPN self-hosted rulează WireGuard sau OpenVPN pe un server pe care îl închiriezi sau îl deții integral. Tu deții cheile. Tu scrii configurația. Tu decizi ce se înregistrează, dacă se înregistrează ceva. Este singurul model în care încrederea în furnizor nu face parte din modelul de amenințare. Tu ești furnizorul.
Cum folosești un VPN
Cea mai rapidă cale de a începe să folosești un VPN este și cea mai plictisitoare: instalezi o aplicație de consum, te autentifici și apeși conectare. Pentru majoritatea oamenilor, asta e tot. Trei căi de implementare acoperă practic orice caz de utilizare, plus o cale suplimentară care protejează simultan toate dispozitivele din rețeaua ta. Iată cum folosești un VPN pe fiecare dintre ele, fără să faci greșeli.
Calea 1 – VPN de consum pe desktop
- Alege un furnizor care are un audit independent de no-logs și un raport de transparență publicat.
- Descarcă aplicația oficială doar de pe site-ul furnizorului, niciodată de pe o oglindă de descărcare terță.
- Înainte de prima conectare, autentifică-te și deschide setările aplicației.
- Activează kill switch-ul (uneori denumit „network lock” sau „internet protection”).
- Setează protocolul pe WireGuard, dacă rețeaua ta nu îl blochează. Dacă o face, treci pe OpenVPN peste TCP/443.
- Apasă conectare. Apoi verifică noul IP la
ipleak.netși confirmă că nu există scurgere DNS.
Calea 2 – Aplicație mobilă (iOS / Android)
- Instalează aplicația oficială din App Store sau Google Play și confirmă că numele dezvoltatorului corespunde cu site-ul furnizorului.
- Când ți se cere, acordă permisiunea de configurare VPN. Aceasta permite aplicației să creeze un tunel la nivelul întregului sistem.
- În setări, activează conectarea automată pe Wi-Fi nesigur. Telefoanele schimbă constant rețelele, iar asta te scutește de o conexiune nepotrivită pe un hotspot dintr-o cafenea.
- Verifică dublu că kill switch-ul este activat. Pe Android se numește „Always-on VPN”, iar pe iOS „Connect on Demand”.
Calea 3 – WireGuard self-hosted pe un VPS
- Generează o pereche de chei pentru server cu
wg genkey | tee privatekey | wg pubkey > publickey. - Completează
/etc/wireguard/wg0.confcu cheia privată a serverului, portul de ascultare (implicit51820) și un bloc[Peer]pentru fiecare client, cu cheia publică a clientului și IP-ul VPN atribuit. - Activează redirecționarea IPv4 (
sysctl net.ipv4.ip_forward=1), apoi adaugă o regulă NATiptables, astfel încât traficul clienților să fie mascat prin interfața publică a serverului. - Pornește tunelul cu
wg-quick up wg0și activează-l la pornire prinsystemd. - Generează o configurație pentru client (aplicația mobilă WireGuard o poate scana ca cod QR), conectează-te, apoi verifică cu
wg show.
Calea 4 – VPN la nivelul routerului
Plasarea unui VPN pe router protejează fiecare dispozitiv din rețea, fără clienți individuali. Este util pentru televizoarele smart și pentru echipamentele IoT care nu au suport VPN nativ. Configurația tipică rulează firmware DD-WRT sau OpenWRT cu un client OpenVPN sau WireGuard. Pânda: debitul este limitat de procesorul routerului. Majoritatea routerelor de acasă pot susține doar 50–150 Mbps prin OpenVPN, chiar și pe o linie de un gigabit. Routerele ieftine, în special.
Verificarea conexiunii: indiferent de calea aleasă, există trei lucruri de verificat imediat după conectare. IP-ul public la whatismyipaddress.com. Scurgerile DNS la dnsleaktest.com. Scurgerile WebRTC la browserleaks.com/webrtc. Oricare dintre acestea dezvăluie ISP-ul tău de acasă, iar tunelul este configurat greșit undeva. Un VPN self-hosted pe un VPS elvețian îți oferă și un strat jurisdicțional suplimentar. Conform Legii federale elvețiene revizuite privind protecția datelor (revDSG), nu există o obligație generală de reținere a datelor care să te oblige să înregistrezi traficul propriilor clienți.
Limitările VPN-ului: ce nu poate face un VPN
Un VPN criptează traficul și înlocuiește un IP. Aceasta este garanția tehnică. Atât. Practic, orice alt beneficiu de confidențialitate atribuit VPN-urilor depinde fie de ce alege furnizorul să facă, fie nu este real deloc. Aceasta este secțiunea pe care majoritatea paginilor de marketing pentru VPN o sar. Și cea de care utilizatorii au cel mai mare nevoie.
Un VPN nu înseamnă anonimat. Furnizorul vede ce vedea înainte ISP-ul tău. Îl înregistrează sau este obligat să îl rețină, iar protecția dispare pe loc. Amprentarea browserului te identifică în continuare. Canvas, WebGL, fonturile instalate, rezoluția ecranului și fusul orar se combină într-o amprentă digitală care supraviețuiește oricărei schimbări de IP. Cookie-urile și conturile conectate ignoră complet VPN-ul. Odată ce te autentifici la Google sau Facebook, IP-ul nu mai contează. Contul tău este acum identificatorul. Scurgerile IPv6 ocolesc tunelul. Dacă clientul nu blochează traficul IPv6 și rețeaua ta îl suportă, adresa IPv6 originală poate scăpa pe lângă VPN. Scurgerile WebRTC expun IP-urile locale. Browserele pot fi păcălite să dezvăluie IP-ul real prin cereri STUN. Dezactivează WebRTC sau folosește o extensie care îl blochează. Reducerea vitezei este reală și inevitabilă. Benchmarkurile independente arată constant pierderi de debit de aproximativ 15–20% pe WireGuard, 20–25% pe OpenVPN peste UDP și peste 50% pe OpenVPN peste TCP, în funcție de rută și de încărcarea serverului. Așteaptă-te la asta la orice furnizor. Jurisdicția face parte din modelul de amenințare.* Furnizorii din țările Five Eyes sau Fourteen Eyes pot primi cereri legale și ordine de non-divulgare. Elveția și Islanda se află în afara acestor alianțe.
Ce înseamnă, în total, această listă: un VPN este o componentă, nu o soluție completă de confidențialitate. Cine ia confidențialitatea în serios combină un VPN cu un browser întărit (dezactivează WebRTC, blochează cookie-urile terțe), cu o identitate separată pentru activitățile sensibile și cu o anumită disciplină în privința conturilor în care te autentifici prin tunel. VPN-ul se ocupă de stratul de rețea. Restul ține de tine.
VPN în rețelistică: context corporativ și enterprise
În mediile enterprise, un VPN este un model de arhitectură de rețea, nu o aplicație de confidențialitate. VPN-ul corporativ extinde rețeaua internă de încredere către dispozitivele aflate la distanță și conectează birourile care nu se află în aceeași clădire. Două modele domină:
| Aspect | VPN de acces la distanță | VPN site-to-site |
|---|---|---|
| Cine se conectează | Utilizatori individuali, de pe laptopuri sau telefoane | Două rețele (birouri) conectate permanent |
| Protocoale tipice | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE peste IPsec, MPLS Layer 3 VPN |
| Administrare | Conturi per utilizator, MFA, certificate | Tunel mereu activ între routere/firewall-uri |
| Scară | De la sute la mii de utilizatori simultani | Câteva tunele, lățime de bandă agregată mare |
| Exemple | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-to-ASA, Fortinet FortiGate, Juniper SRX |
O a treia variantă, SSL VPN sau VPN fără client, funcționează integral în browser. Utilizatorul se autentifică pe un portal și accesează aplicațiile web interne fără a instala nimic. Cisco AnyConnect Secure Mobility Client și Pulse Secure (acum Ivanti) sunt standardele istorice din mediul enterprise pentru această variantă.
Pentru WAN-uri de nivel carrier, MPLS Layer 3 VPN separă traficul clienților pe o magistrală comună a furnizorului de servicii. Așa livrează operatorii de telecomunicații conectivitate privată la scară largă. Este o categorie diferită de VPN-urile bazate pe criptare, cu care utilizatorii finali interacționează zi de zi.
Care este schimbarea arhitecturală reală în 2026? Migrarea de la VPN-ul tradițional la Zero Trust Network Access (ZTNA). VPN-ul tradițional oferă unui utilizator autentificat acces larg la segmentele de rețea. ZTNA evaluează fiecare cerere în parte, pe baza identității, a stării dispozitivului și a contextului, și acordă acces doar la anumite aplicații, nu la întreaga subrețea. Gartner a semnalat această abordare ca direcție strategică pentru arhitectura de securitate enterprise. Majoritatea furnizorilor importanți (Cloudflare, Zscaler, Palo Alto Prisma) vând acum ZTNA alături de gateway-urile VPN clasice sau în locul acestora.
Cum alegi un VPN: criterii esențiale
Șapte criterii diferențiază furnizorii de încredere de fațadele de marketing. Cel mai important dintre ele apare aproape niciodată pe site-urile de comparație: dovada în fața presiunii legale. Oricine poate afirma că nu păstrează jurnale. Întrebarea reală este ce s-a întâmplat când autoritățile au bătut efectiv la ușă.
| Criteriu | De ce contează | Semnal de alarmă |
|---|---|---|
| Audit independent al politicii de neînregistrare a jurnalelor | Demonstrează că politica corespunde implementării | „Fără jurnale” declarat de furnizor, fără audit extern |
| Jurisdicție în afara Five/Fourteen Eyes | Reduce expunerea la cereri de partajare a informațiilor între servicii de informații | Sediul furnizorului în SUA, Regatul Unit, Australia, fără o arhitectură legală solidă |
| Suport WireGuard | Mai rapid, mai modern, suprafață de atac mai mică | Furnizorul oferă doar OpenVPN sau un protocol proprietar |
| Kill switch | Previne scurgerile de IP la reconectare | Aplicație fără kill switch sau care rămâne deschisă la eșec |
| Protecție împotriva scurgerilor DNS | Direcționează tot traficul DNS prin tunel | Scurgeri verificabile la dnsleaktest.com |
| Client open-source | Cod auditabil de comunitate, fără telemetrie ascunsă | Binar closed-source și politică de confidențialitate vagă |
| Dovedit sub presiune legală | Citații reale au testat afirmația de neînregistrare a jurnalelor | Niciun eveniment legal documentat public |
Două evenimente definesc standardul de dovadă aici. În 2016, Private Internet Access a primit un mandat de citare din partea FBI pentru date ale utilizatorilor legate de amenințări cu bombe. Răspunsul lor: nu existau jurnale. Plângerea penală confirmă chiar că singurele date pe care PIA le putea furniza erau o localizare geografică generală a clusterului de IP-uri. Apoi a venit aprilie 2023. Departamentul Național de Operațiuni al Poliției Suedeze a executat un mandat de percheziție la sediul Mullvad din Göteborg, cu intenția de a confisca datele clienților.
Polițiștii au plecat cu mâinile goale. Datele nu existau. Două evenimente, același rezultat. Acesta este standardul pe care orice comparație serioasă de VPN-uri trebuie să îl pună mai presus de orice listă de funcționalități.
Pentru utilizatorii care vor să elimine complet încrederea în furnizor, un VPN self-hosted pe un server dedicat, într-o jurisdicție care respectă confidențialitatea, este alternativa zero-trust. Devii tu însuți furnizorul. Scrii politica. Nu există un terț care să poată fi obligat să predea ce a colectat, pentru că nu există un terț care să poată fi obligat.
Rezumat
Un VPN este un tunel criptat care îți schimbă adresa IP și protejează traficul de furnizorii de internet și de rețelele nesigure. Alegerea protocolului (WireGuard pentru viteză, OpenVPN pentru compatibilitate, IKEv2 pentru mobil) stabilește plafonul performanței și al securității. Un VPN este un strat dintr-o strategie de confidențialitate, nu anonimat deplin. Cookie-urile, amprentele digitale și conturile în care ești autentificat continuă să te identifice, indiferent de adresa IP. Pentru cei care vor cel mai mare control asupra jurnalizării și jurisdicției, un VPN self-hosted pe un server dedicat este opțiunea cu cel mai ridicat nivel de încredere.
Obține un server dedicat în Elveția pentru VPN-ul tău self-hosted
Vrei să rulezi un VPN self-hosted cu acces root complet, fără restricțiile hostingului partajat și într-o jurisdicție care oferă garanției tale de confidențialitate o bază legală reală? PrivateAlps oferă servere dedicate cu sediul în Elveția, create tocmai pentru acest scop. Cadrul revDSG din Elveția interzice reținerea pasivă a datelor în volum mare. Divulgarea țintită în baza legii privind supravegherea BÜPF rămâne posibilă doar cu ordin judecătoresc, un prag legal mult mai restrâns decât directivele de reținere a datelor din majoritatea jurisdicțiilor UE și SUA. Cu hosting VPN pe un server dedicat elvețian, deții cheile, controlezi jurnalele și decizi ce anume, dacă este cazul, se reține.
Întrebări frecvente
Ce este un VPN?
Un VPN este un tunel criptat între dispozitivul tău și un server aflat la distanță. Ascunde adresa IP și îți protejează traficul de oricine supraveghează rețeaua locală. Fără un VPN pe o rețea nesigură, operatorul poate citi fiecare pachet necriptat și poate vedea destinația fiecărei conexiuni pe care o faci. Cu un VPN activ, doar tunelul criptat către server este vizibil pentru cei din afară.
Cum funcționează un VPN?
Pe scurt: un VPN realizează un handshake autentificat cu un server, derivă o cheie simetrică de criptare comună și direcționează fiecare pachet de ieșire printr-un tunel criptat către acel server. Serverul transmite traficul folosind propria adresă IP. Interogările DNS trec și ele prin tunel, astfel încât furnizorul de internet nu poate vedea ce domenii accesezi. Ceea ce accesezi vede doar serverul VPN, nu pe tine.
Ce este un protocol VPN?
Un protocol VPN este setul de reguli care guvernează schimbul de chei, criptarea și transmiterea datelor între client și server. Trei merită folosite în 2026. WireGuard: cel mai rapid, cu cea mai mică bază de cod și criptografie modernă. OpenVPN: cel mai compatibil, rulează pe TCP/443 pentru a ocoli firewall-urile restrictive. IKEv2/IPsec: cel mai potrivit pentru mobil, deoarece se reconectează instant când schimbi rețeaua. PPTP și L2TP/IPsec sunt depășite.
Care este scopul unui VPN?
În principal, trei lucruri. Criptează traficul, astfel încât operatorii rețelei locale nu îl pot citi. Înlocuiește adresa ta IP cu cea a serverului. Asigură conexiuni sigure pe rețele nesigure, precum Wi-Fi-ul public. Nu te anonimizează în fața serviciilor în care ești autentificat. Nu îți va corecta software-ul. Nici nu blochează trackerele. Consideră VPN-ul stratul de criptare a rețelei dintr-o strategie de confidențialitate mai largă.
Un VPN te face anonim?
Nu. Un VPN ascunde adresa ta IP față de site-uri și activitatea ta față de rețeaua locală, dar anonimatul este cu totul altceva. Amprentarea browserului (canvas, fonturi, fus orar), cookie-urile de urmărire și orice cont în care te conectezi continuă să te identifice unic. Anonimatul real necesită Tor și o separare operațională riguroasă: identități diferite, browsere diferite, fără conturi autentificate care ar putea lega sesiunile între ele.
Ce este un server VPN?
Un server VPN este mașina aflată la distanță care încheie tunelul criptat de la dispozitivul tău, decriptează traficul și îl transmite pe internetul public folosind propria adresă IP. Traficul de retur revine prin același tunel. Adresa serverului este cea pe care o văd site-urile. Locația lui determină geografia aparentă a conexiunii tale.
Ce este software-ul client VPN?
Software-ul client VPN este programul de pe dispozitivul tău care construiește și gestionează tunelul: realizează handshake-ul, creează interfața de rețea virtuală, aplică kill switch-ul și direcționează DNS-ul prin tunel. Exemple: aplicația oficială WireGuard, OpenVPN Connect, clienții Mullvad și ProtonVPN. Clienții open-source pot fi auditați. Cei closed-source nu pot.
Este legal un VPN?
VPN-urile sunt legale în majoritatea țărilor: SUA, Regatul Unit, UE, Canada, Australia, Elveția. Sunt restricționate sau interzise în China, Rusia, Iran, Belarus, Turkmenistan și Coreea de Nord, unde guvernele fie cer furnizori autorizați, fie blochează direct traficul VPN. Folosirea unui VPN nu legalizează activitățile ilegale. Încălcarea drepturilor de autor și frauda informatică rămân ilegale, indiferent dacă folosești sau nu un tunel.
Ce este un VPN fără jurnale?
Un VPN fără jurnale este un furnizor care nu păstrează marcaje temporale ale conexiunilor, adrese IP sursă, interogări DNS sau istoricul de navigare. Afirmația are sens doar atunci când este verificată de un audit independent (Cure53, KPMG, PwC). Declarațiile făcute de furnizor sunt doar marketing. Jurisdicțiile din afara Five/Fourteen Eyes, precum Elveția, Islanda sau Panama, ridică bariere legale mai puternice în fața divulgărilor forțate decât furnizorii din SUA, Regatul Unit sau UE.
