



Ce este o rețea Zero Trust? Arhitectură, principii și cazuri de utilizare reale?
Ce este zero trust security?
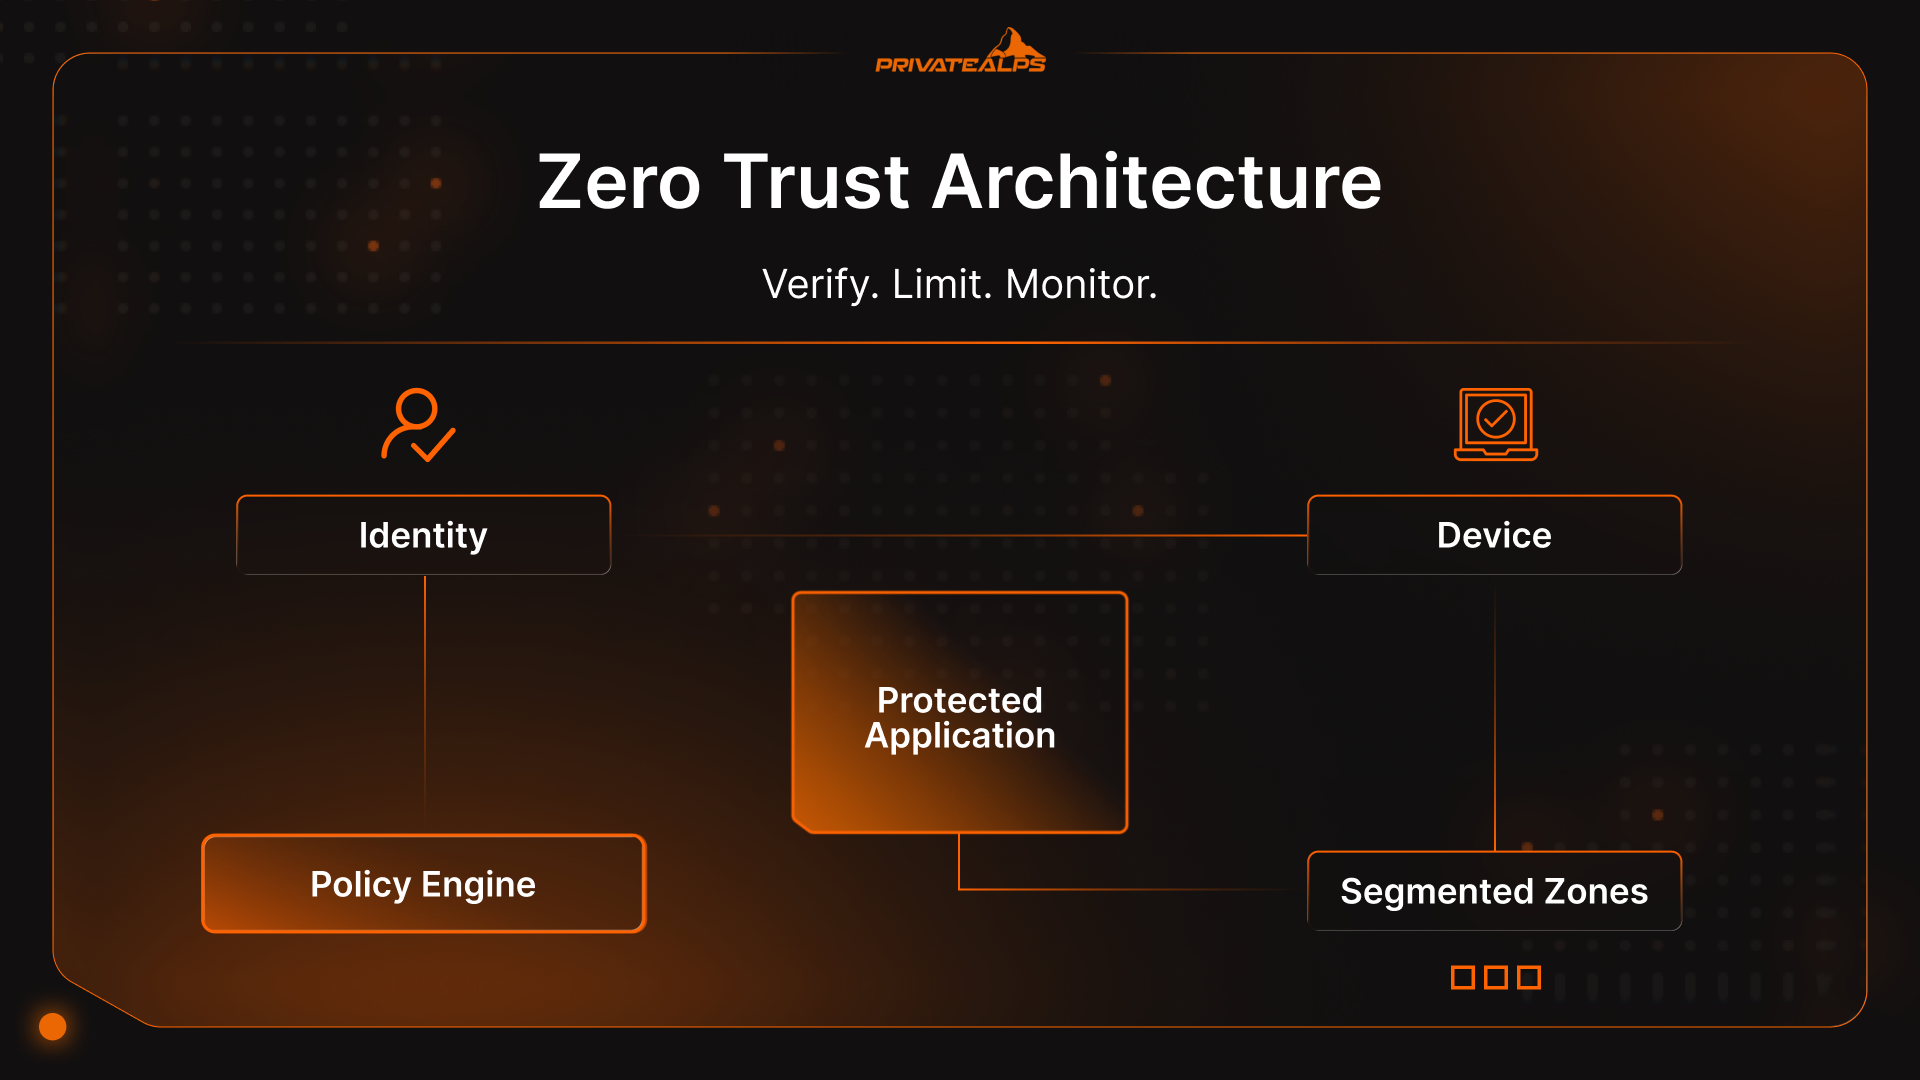
Este o arhitectură de securitate care pornește de la o premisă simplă: nimic nu este considerat de încredere implicit. Nici utilizatorii. Nici dispozitivele. Nici aplicațiile. Autentificarea nu activează un comutator al încrederii. Accesul continuă să fie verificat atât timp cât sesiunea există.
Zero trust nu este un instrument pe care îl instalați și nici un produs pe care un furnizor îl vinde. Este un mod de a proiecta sistemele astfel încât încrederea să fie verificată de fiecare dată când contează, nu acordată o singură dată și uitată apoi.
Dacă ați văzut cum se produc de fapt breşele de securitate, această idee pare evidentă. Atacatorii nu mai sparg firewall-urile. Se autentifică. Datele privind breşele din 2025 publicate de Verizon arată că majoritatea incidentelor grave legate de aplicațiile web încep în continuare cu credențiale furate. Odată ce se întâmplă acest lucru, rețelele tradiționale devin generoase. Ele presupun că încrederea se menține, că identitatea nu se modifică și că dispozitivele rămân curate.
Tocmai aceste presupuneri se dovedesc punctul slab.
Așadar, când oamenii întreabă: „Ce înseamnă zero trust” și de ce contează acum, răspunsul onest este incomod: conceptul zero trust există pentru că sistemele tradiționale sunt prea încrezătoare, prea mult timp. Zero trust înseamnă că încrederea expiră. Identitatea este reverificată. Dispozitivele sunt puse sub semnul întrebării. Accesul devine mai restrâns, nu mai larg, pe măsură ce sesiunea durează.
Acest articol explică ce este rețeaua zero trust, cum funcționează în practică o abordare zero trust cyber security și de ce are importanță tot acest subiect.
De ce a apărut modelul Zero Trust: prăbușirea securității perimetrale
Zero Trust nu a apărut pentru că echipele de securitate doreau un cadru nou pe care să îl dezbată. A apărut pentru că perimetrul a încetat să corespundă modului în care sunt construite și utilizate sistemele. Ideea veche că puteți trasa o linie în jurul „rețelei” și puteți avea încredere în ceea ce se află înăuntru s-a rupt rapid și s-a tot rupt, până când a devenit imposibil de apărat cu seriozitate.
Nu o singură tehnologie a produs schimbarea. A fost acumularea unor transformări mici și practice care au eliminat orice margine semnificativă de apărat. Securitatea zero trust este un răspuns la această realitate, nu un ciclu de tendințe.
Ce s-a schimbat în arhitectura rețelelor
Rețelele au încetat să mai fie locuri și au devenit căi.
Aplicațiile au migrat către platforme SaaS pe care afacerea nu le deține. Sarcinile de lucru s-au răspândit în mai multe clouduri. Instrumentele interne au început să comunice direct cu API-uri externe. Angajații și-au adus dispozitive personale. Colaboratorii externi au venit și au plecat. Mediile hibride au devenit normale, nu tranzitorii.
Într-un asemenea context, presupunerea unui perimetru apărabil se prăbușește. Nu mai există un „interior” unic. Identitatea devine singurul semnal constant care călătorește împreună cu utilizatorii, dispozitivele și sarcinile de lucru prin diferite medii. Modelul zero trust se potrivește sistemelor concepute din start ca distribuite, nu sistemelor lipite între ele în spatele unui firewall.
Factorii din peisajul amenințărilor
Atacatorii s-au adaptat mai rapid decât majoritatea apărărilor.
Furtul de credențiale a devenit principalul punct de intrare pentru că funcționează. Raportul DBIR al Verizon din 2025 arată că majoritatea breşelor grave din aplicațiile web încep încă cu credențiale furate. Odată ce atacatorii se autentifică cu succes, apărările de la margine se retrag. Autentificarea reușește, încrederea este acordată, iar nimic semnificativ nu mai verifică ce urmează.
Riscul provenit din interior, fie el intenționat sau accidental, urmează același tipar. Autentificarea răspunde la întrebarea „cine s-a conectat”, nu la „ce ar trebui să poată face acum”. Mișcarea laterală prosperă în rețelele care tratează accesul ca pe o decizie unică.
Principiile de bază ale arhitecturii Zero Trust
Principiile securității zero trust nu sunt valori sau sloganuri. Sunt reguli pe care sistemele trebuie să le respecte dacă securitatea zero trust vrea să reziste sub presiune.
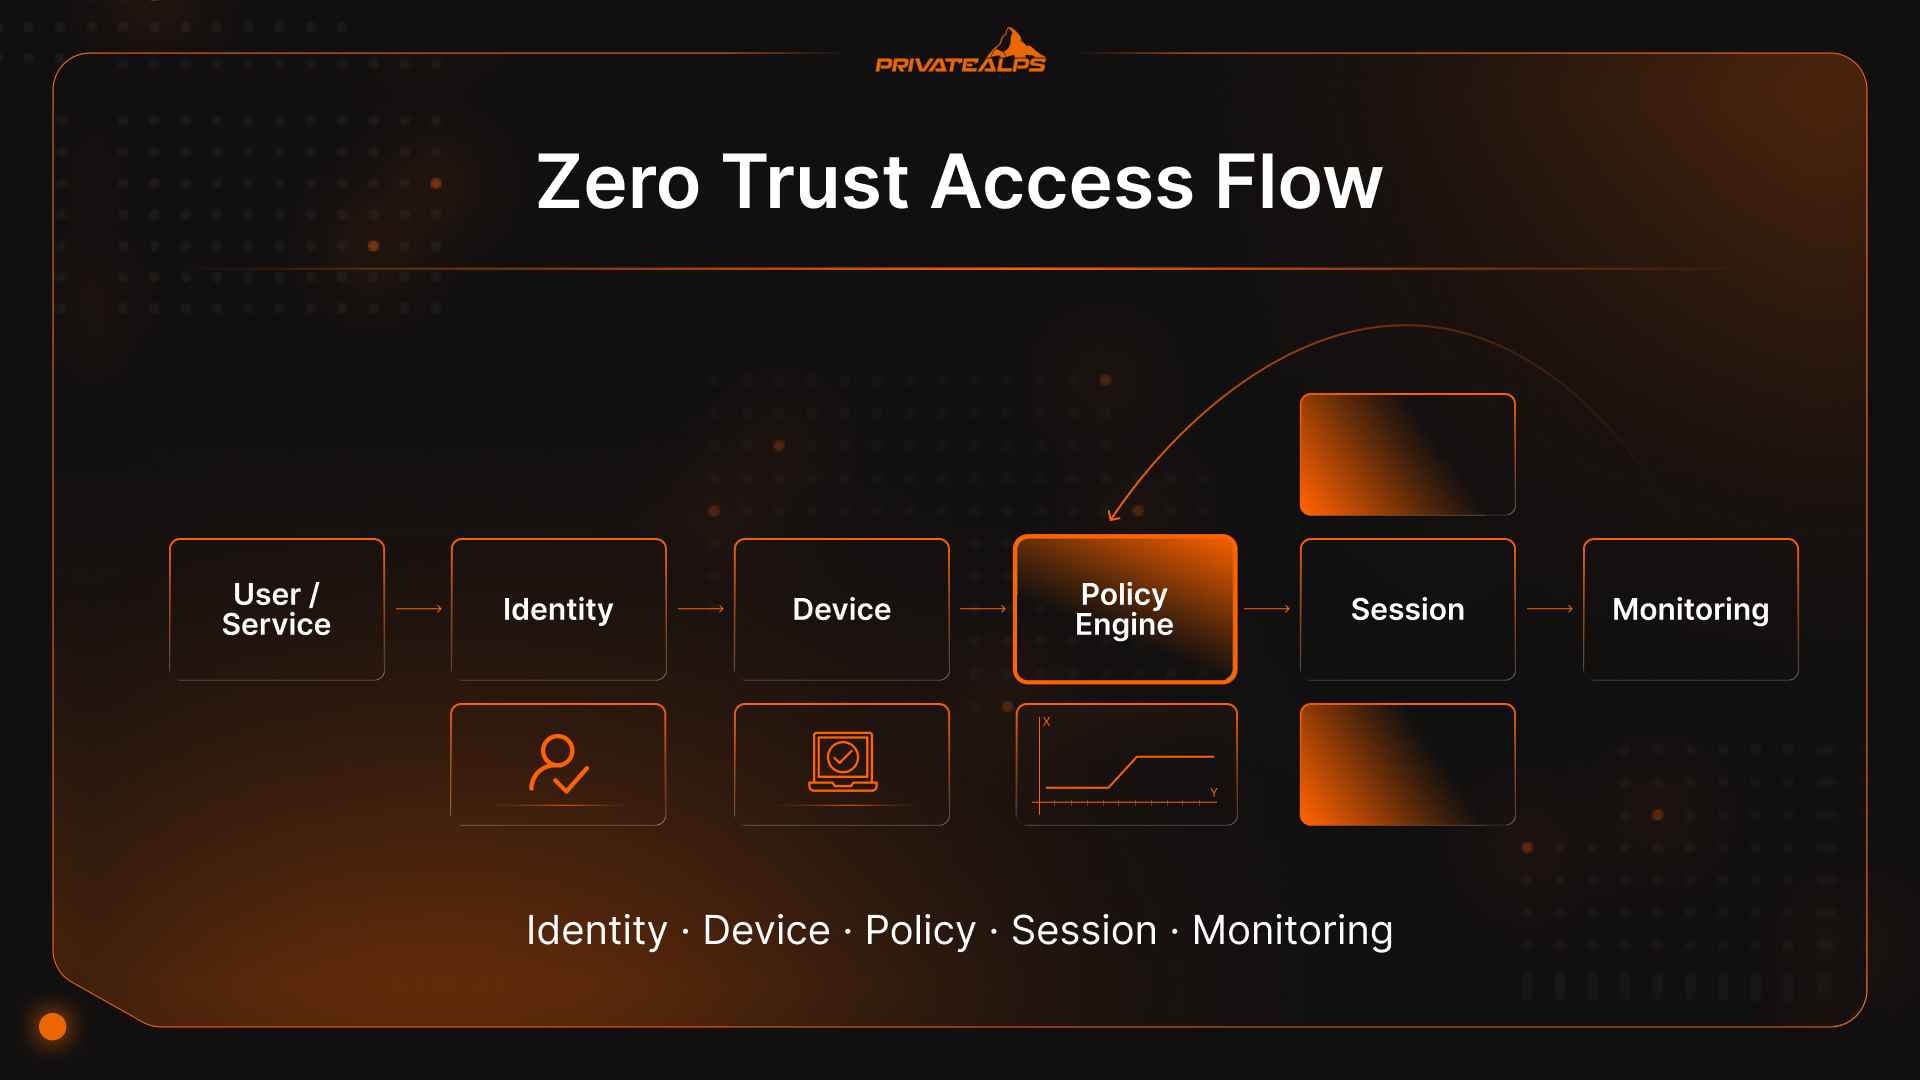
- Verificare explicită: Fiecare cerere de acces trebuie evaluată pe baza unor semnale reale: - identitate, starea dispozitivului, locație, comportament și sensibilitatea resursei accesate. Dacă datele de intrare se schimbă, răspunsul se poate schimba și el. Aceasta este baza securității zero trust în practică.
- Acces cu privilegii minime: Accesul trebuie să rămână restrâns, specific și temporar. Persoanele și serviciile primesc ceea ce au nevoie pentru a-și face treaba, apoi accesul dispare. Cu cât accesul rămâne mai mult timp activ, cu atât creează mai multe probleme.
- Presupunerea unei breşe: Sistemele trebuie să acționeze ca și cum cineva se află deja înăuntru, undeva. Această mentalitate impune limite ale răspândirii daunelor, încetinește mișcarea laterală și aduce mai devreme la suprafață comportamentele anormale. Modelul zero trust funcționează pentru că anticipează eșecul, în loc să îl trateze ca pe un caz marginal.
- Micro-segmentare: Rețelele sunt împărțite în zone mici și izolate în jurul aplicațiilor și sarcinilor de lucru, nu în spații interne plate. Nici chiar utilizatorii autentificați nu se pot deplasa liber. Când ceva cedează, cedează doar la scară mică.
- Validare continuă: Încrederea se erodează. Dispozitivele ies din conformitate. Comportamentul se schimbă în timpul sesiunii. Sistemele Zero Trust continuă să verifice și pot revoca sau pot ridica nivelul de control al accesului atunci când riscul crește. Aprobarea unică este lucrul pe care atacatorii se bazează cel mai mult.
- Decizii conștiente de context: Deciziile de acces trebuie să reflecte ce se întâmplă chiar acum: ora din zi, comportamentul neobișnuit, schimbările de locație, sensibilitatea datelor. Așa rămâne utilizabilă și rețeaua zero trust, fără a fi naivă.
- Criptare end-to-end: Datele trebuie protejate în timpul transmiterii, indiferent de traseul lor. Conexiunile criptate reduc dependența de „rețelele de încredere” și forțează verificarea la nivelul endpoint-urilor, nu în straturile intermediare invizibile.
Componentele-cheie ale unei rețele Zero Trust
Modelul de securitate zero-trust funcționează doar dacă arhitectura poate aplica deciziile peste tot unde încrederea tinde să se strecoare. Este nevoie de elemente de bază specifice, fiecare îndeplinind o funcție pe care rețelele mai vechi fie o omiteau, fie o ascundeau în spatele unor presupuneri. Nu este vorba despre cumpărarea de instrumente. Este vorba despre existența funcțiilor potrivite, indiferent dacă le numiți explicit sau nu.
Componentele de bază ale unei rețele Zero Trust
| Componentă | Ce face | Ce înlocuiește sau remediază |
|---|---|---|
| Gestionarea identităților și a accesului (IAM) | Verifică cine sau ce solicită accesul și ce are voie să facă | Încrederea bazată pe rețea și credențialele partajate |
| Încrederea în dispozitiv și verificările de stare | Confirmă starea de sănătate și conformitatea dispozitivului înainte și în timpul accesului | Încrederea oarbă în dispozitivele „gestionate” sau interne |
| Micro-segmentarea rețelei | Limitează mișcarea laterală între sarcini de lucru și servicii | Rețele interne plate și VLAN-uri grosiere |
| Motorul de politici | Evaluează deciziile de acces în timp real, pe baza contextului și a riscului | Reguli statice de acces și aprobări unice |
| Punctele de aplicare a politicilor (PEP) | Aplică deciziile la gateway-uri, agenți, API-uri sau sidecar-uri | Doar punctele centrale de control |
| Monitorizarea continuă și analiza | Detectează comportamentul anormal și ajustează încrederea dinamic | Modelele „te autentifici o dată, ai încredere pentru totdeauna” |
Gestionarea identităților și a accesului (IAM)
Identitatea este cel mai apropiat lucru de un perimetru pe care îl au sistemele moderne. Persoanele au identități. Serviciile au și ele. La fel și API-urile și sarcinile de lucru din fundal. IAM este cel care menține aceste identități utilizabile pe măsură ce se mișcă între platformele cloud, instrumentele SaaS și sistemele locale, fără ca logica accesului să se rupă de fiecare dată când ceva se schimbă.
Încrederea în dispozitiv și evaluarea stării
Credențialele singure nu vă spun dacă o cerere este sigură. Starea dispozitivului completează această lacună.
Verificările de stare analizează semnale precum versiunea sistemului de operare, nivelul de patch-uri, starea criptării, protecția endpoint-ului și semnele de modificare neautorizată. Accesul poate fi limitat, ridicat la un nivel superior de control sau refuzat pe baza acestor semnale. Așa ține cont modelul de securitate zero trust de laptopurile pierdute, de dispozitivele personale și de mașinile care ies din conformitate.
Micro-segmentarea rețelei
Micro-segmentarea rupe obiceiul de a trata rețelele interne ca pe un spațiu deschis. În loc de acces intern larg, sarcinile de lucru și aplicațiile sunt izolate în spatele unor politici explicite.
Spre deosebire de VLAN-urile tradiționale, segmentarea urmează sarcina de lucru, nu subrețeaua. Utilizatorii autentificați nu se deplasează liber doar pentru că sunt „înăuntru”. Când credențialele sunt abuzate, mișcarea laterală se oprește rapid. Această izolare este unul dintre cele mai practice avantaje ale modelului zero trust.
Motorul de politici și punctele de aplicare a politicilor
Motorul de politici este locul în care se iau deciziile de acces. Acesta analizează identitatea, starea dispozitivului, contextul și regulile politicii pe măsură ce sosesc cererile. Punctele de aplicare a politicilor pun în practică aceste decizii la gateway-uri, agenți de pe endpoint-uri, sidecar-uri sau API-uri. Deciziile rămân consecvente. Aplicarea rămâne aproape de resursă. Așa se scalează securitatea zero trust fără a miza totul pe un singur punct central de control.
Monitorizarea continuă și analiza
Deciziile statice de acces îmbătrânesc prost. Comportamentul se schimbă în timpul sesiunii. Conturile compromise nu se anunță singure.
Monitorizarea continuă alimentează telemetria: tipare de autentificare, frecvența accesului, mișcarea datelor, înapoi în deciziile de politică. Când comportamentul se abate de la normal, accesul poate fi restrâns sau întrerupt complet. Această buclă de feedback este motivul pentru care zero trust nu se oprește la autentificare.
Zero Trust vs. securitatea perimetrală tradițională
Securitatea perimetrală încearcă să decidă ce este „înăuntru” și apoi relaxează controlul. Zero Trust continuă să decidă, permanent, și limitează accesul la resurse în loc să acorde prezență în rețea.
| Categorie | Securitatea perimetrală tradițională | zero trust / securitate zero trust |
|---|---|---|
| Modelul de încredere | „Interiorul” este considerat de încredere după o verificare la graniță | Încrederea nu este presupusă niciodată; fiecare cerere este verificată și reverificată |
| Metoda de control al accesului | Centrată pe rețea (VPN către rețea, acces intern larg) | Centrată pe resursă (acces per aplicație/resursă, privilegii minime) |
| Vizibilitatea rețelei | Concentrare pe traficul nord–sud de la margine | Vizibilitate est–vest mai bună: trafic intern serviciu-la-serviciu și comportamentul sesiunilor |
| Scalabilitate | Se scalează slab în medii hibride, SaaS și multi-cloud | Construit pentru sisteme distribuite; identitatea și politicile circulă prin medii |
| Limitarea breşelor | Adesea slabă odată ce atacatorul este înăuntru; mișcarea laterală este frecventă | Proiectat să limiteze raza de impact prin micro-segmentare și sesiuni restrânse |
| Gestionarea accesului de la distanță | VPN-ul extinde suprafața de atac internă pentru utilizatorii de la distanță | Accesul de tip ZTNA reduce expunerea conectând utilizatorii la aplicații, nu la rețele |
Securitatea perimetrală tradițională își păstrează rolul (aveți în continuare nevoie de controale la margine). Ideea este că modelele bazate pe perimetru se descurcă greu când compromiterea identității este principalul punct de intrare. Dacă atacatorii se pot autentifica cu credențiale furate, perimetrul nu ajută prea mult.
Zero Trust Network Access (ZTNA): tehnologia de bază
Când oamenii întreabă: „Ce este zero trust networking?”, de obicei întreabă mai întâi despre tehnologie.
ZTNA nu este „Zero Trust într-o cutie”. Este un model de acces care face ca un model de securitate zero trust să fie funcțional, în special pentru utilizatorii care nu mai stau într-o rețea LAN corporativă.
Gândiți-vă la ZTNA ca la stratul de aplicare. Zero Trust este ideea. ZTNA schimbă ordinea operațiunilor.
La accesul de la distanță tradițional, vă conectați mai întâi și aflați mai târziu ce aveți voie să faceți. ZTNA face exact invers. Identitatea este verificată de la început. Starea dispozitivului este evaluată. Politica este aplicată. Abia atunci se creează o conexiune, iar aceasta se creează către o aplicație specifică, nu către rețeaua din spatele ei.
Nu se atribuie nicio adresă IP internă. Nu există acces implicit către sistemele adiacente. Fiecare sesiune este restrânsă prin design și monitorizată pe durata activității. Dacă starea dispozitivului se degradează sau comportamentul se schimbă, accesul se poate modifica în timpul sesiunii. Acest flux este cel mai clar răspuns la „Ce este o rețea zero trust” atunci când oamenii caută ceva practic, nu conceptual.
ZTNA vs. VPN: diferențele esențiale
Rețelele VPN presupun că, odată ce ai intrat, ești de încredere. ZTNA presupune că această presupunere se va dovedi, mai devreme sau mai târziu, greșită. Diferența aceasta explică de ce echipele care întreabă „ce este zero trust în securitatea cibernetică” încep adesea de aici.
| Categorie | VPN | ZTNA |
|---|---|---|
| Domeniul de acces | Acces larg la rețeaua internă | Acces specific unei aplicații sau resurse |
| Suprafața de atac | Expune căile din rețeaua internă | Aplicațiile interne rămân ascunse |
| Comportamentul de încredere | Încredere acordată după conectare | Încrederea este reevaluată pe durata sesiunii |
| Scalabilitate | Blocaje centrale, fragile la scară mare | Concepută pentru utilizatori și aplicații distribuite |
| Experiența utilizatorului | Tunel complet, adesea lent sau instabil | Acces direct la aplicații, de regulă mai ușor |
| Modelul de implementare | Gateway-uri fixe | Aplicare distribuită sau bazată pe cloud |
Modele de implementare ZTNA
Există două modele frecvente, iar cele mai multe medii ajung să le folosească pe amândouă.
ZTNA bazat pe agent rulează pe dispozitive gestionate. Oferă semnale mai bogate despre starea dispozitivului și un control mai strict, ceea ce se potrivește angajaților și endpoint-urilor folosite pe termen lung.
ZTNA inițiat de serviciu, sau fără client, se bazează pe identitate și pe accesul din browser. Este util pentru contractori, parteneri și accesul pe termen scurt, acolo unde instalarea unui software nu este realistă.
Niciunul dintre modele nu este „mai zero trust” decât celălalt. Modelul zero trust funcționează atunci când accesul corespunde riscului, nu când totul este forțat prin aceeași cale.
Zero trust și SASE: integrarea arhitecturală
Zero trust și SASE sunt adesea confundate, pentru că tind să fie introduse împreună. Echipele le implementează în același timp, furnizorii le promovează în aceeași frază, iar ajung să pară interschimbabile. Nu sunt. Rezolvă probleme diferite, iar confundarea lor duce, de obicei, la alegeri de proiectare nepotrivite mai târziu.
Unde se suprapun SASE și zero trust
SASE este un cadru de livrare. Grupează servicii de rețea și de securitate și le apropie de utilizatori și de aplicații, de regulă printr-o margine (edge) bazată pe cloud. Zero trust este logica aplicată în interiorul acestui cadru.
Majoritatea platformelor SASE ajung să aplice idei zero trust, indiferent dacă le numesc așa sau nu. ZTNA decide cine poate ajunge la o aplicație. Gateway-urile web securizate monitorizează traficul de ieșire. Regulile CASB determină modul în care se folosește SaaS. Firewall-as-a-service asigură filtrarea de bază a rețelei.
Împreună, aceste componente fac posibilă aplicarea consecventă a securității zero trust fără a trece traficul printr-un centru de date central.
Distincția esențială este următoarea: SASE răspunde la întrebarea unde se află controalele și cum sunt livrate. Modelul zero trust răspunde la întrebarea când și de ce ar trebui permis accesul. Poți implementa SASE fără o logică zero trust solidă și poți aplica principiile zero trust fără o arhitectură SASE completă. Se suprapun pentru că mediile moderne au, de regulă, nevoie de ambele.
Când să iei în considerare SASE pentru zero trust
SASE are sens atunci când arhitectura în sine este deja distribuită.
Dacă forța de muncă este răspândită în mai multe regiuni, aplicațiile rulează în mai multe cloud-uri, iar traficul SaaS predomină, securitatea centralizată începe să pară lentă și fragilă. SASE ajută la aplicarea securității zero trust mai aproape de utilizatori, reducând latența și haosul operațional.
Este de asemenea util atunci când echipele încearcă să reunească o grămadă de soluții punctuale. Organizațiile cu VPN-uri, proxy-uri web, CASB-uri și firewall-uri separate se confruntă adesea cu politici inconsecvente. O abordare SASE poate simplifica livrarea, păstrând în același timp respectarea principiilor securității zero trust pe dedesubt.
Ce nu face SASE este să definească încrederea în locul tău. Această parte necesită în continuare politici clare, date de identitate curate și disciplină.
Beneficiile unei rețele zero trust
După ce își pun întrebarea „ce este un model de securitate zero trust?”, cei mai mulți încep să se întrebe despre valoarea lui. În prezent, aproximativ 82% dintre companii au adoptat un model zero trust. Motivul nu a fost că suna elegant. A fost faptul că modelul face anumite probleme mai ușor de controlat, de măsurat și de explicat atunci când ceva merge prost.
Principalele rezultate pe care le observă organizațiile includ:
- Rază de impact mai mică în timpul incidentelor: Un cont sau un dispozitiv compromis poate atinge doar ceea ce avea deja voie să atingă. Nu se extinde în tot mediul.
- Detectare și răspuns mai rapide: Verificările continue fac devierile de comportament mai greu de ignorat, ceea ce scurtează investigațiile și reduce timpul în care atacatorii rămân nedetectați.
- Responsabilitate mai clară pentru accesare: Poți vedea cine a accesat ceva, în ce condiții și ce regulă a permis accesul. Acest nivel de claritate contează atunci când lucrurile se destramă.
- Dependență redusă de locația rețelei: De unde se conectează cineva contează mult mai puțin, ceea ce face configurațiile remote și hibride mai ușor de înțeles.
- Control al accesului mai previzibil: Regulile sunt păstrate în politici, nu în modificări de firewall pe jumătate uitate sau în permisiuni moștenite, de care nimeni nu mai răspunde.
- Impact mai mic în cazul furtului de credențiale: Când accesul este restrâns și de scurtă durată, credențialele scurse nu ajung prea departe.
Elementul comun nu este perfecțiunea. Este controlul. O rețea zero trust face eșecurile mai mici, mai vizibile și mai ușor de izolat.
La ce servește zero trust? Cazuri de utilizare
Zero trust contează cel mai mult acolo unde încrederea era odinioară presupusă fără prea multă reflecție. Acestea sunt scenariile în care modelul își dovedește utilitatea.
Securizarea forțelor de muncă remote și hibride
Munca la distanță nu a mutat doar oamenii în afara biroului. A eliminat orice valoare reală de încredere a locației. Zero trust răspunde legând accesul de identitate și de starea dispozitivului, nu de poziția în rețea. Utilizatorii se conectează la aplicații individuale, nu la rețeaua internă. Expunerea se reduce fără a forța pe toată lumea printr-o configurație VPN fragilă.
Protecția împotriva ransomware-ului
Ransomware-ul se răspândește prin deplasare laterală. Zero trust este conceput pentru a încetini acest proces și pentru a limita cât de departe poate ajunge.
Verificările solide ale identității reduc șansele unui acces inițial. Micro-segmentarea limitează locurile unde pot merge conturile compromise. Validarea continuă înseamnă că un comportament anormal poate declanșa modificări ale accesului înainte ca criptarea să se extindă în tot mediul. Scopul nu este să prevină orice intruziune. Este să împiedice ca o singură greșeală să devină o pană la nivelul întregii companii.
Lanțul de aprovizionare și accesul terților
Furnizorii și contractorii au, de regulă, nevoie de acces rapid, iar de obicei nu îl au nevoie pentru mult timp. Configurațiile tradiționale gestionează prost acest aspect. Acordă permisiuni largi ca să nu se blocheze lucrurile, apoi uită să le retragă. Zero trust tratează altfel situația. Accesul este limitat la aplicații specifice, restrâns în timp și susținut de reguli clare. Dacă sunt furate credențialele unui partener, consecințele rămân mici. Acest lucru contează acum, când atacurile asupra lanțului de aprovizionare arată adesea exact ca activitatea obișnuită.
Securitatea dispozitivelor IoT și a celor negestionate
Multe dispozitive nu pot rula agenți sau nu acceptă autentificare modernă. Zero trust nu se preface că pot.
În schimb, se bazează pe segmentare și pe controale bazate pe comportament. Dispozitivele sunt izolate, au voie să comunice doar acolo unde este necesar și sunt monitorizate atent. Dacă ceva se comportă ciudat, nu beneficiază de încredere. Este una dintre puținele modalități practice de gestionare a riscului în medii pline de hardware nestandard.
Securitatea multi-cloud și SaaS
Mediile multi-cloud încalcă rapid presupunerile. Rețele diferite, controale diferite, aceiași utilizatori.
Zero trust aplică identitate și politici consecvente între furnizorii de cloud și platformele SaaS. Deciziile de acces nu depind de locul în care rulează o aplicație. Federația identităților și politicile centralizate ajută la evitarea lacunelor care apar atunci când fiecare mediu este securizat izolat.
Cum funcționează zero trust în practică
Cei care caută un răspuns la întrebarea ce înseamnă zero trust găsesc adesea conceptul abstract, până urmăresc o singură cerere pe parcursul sistemului.
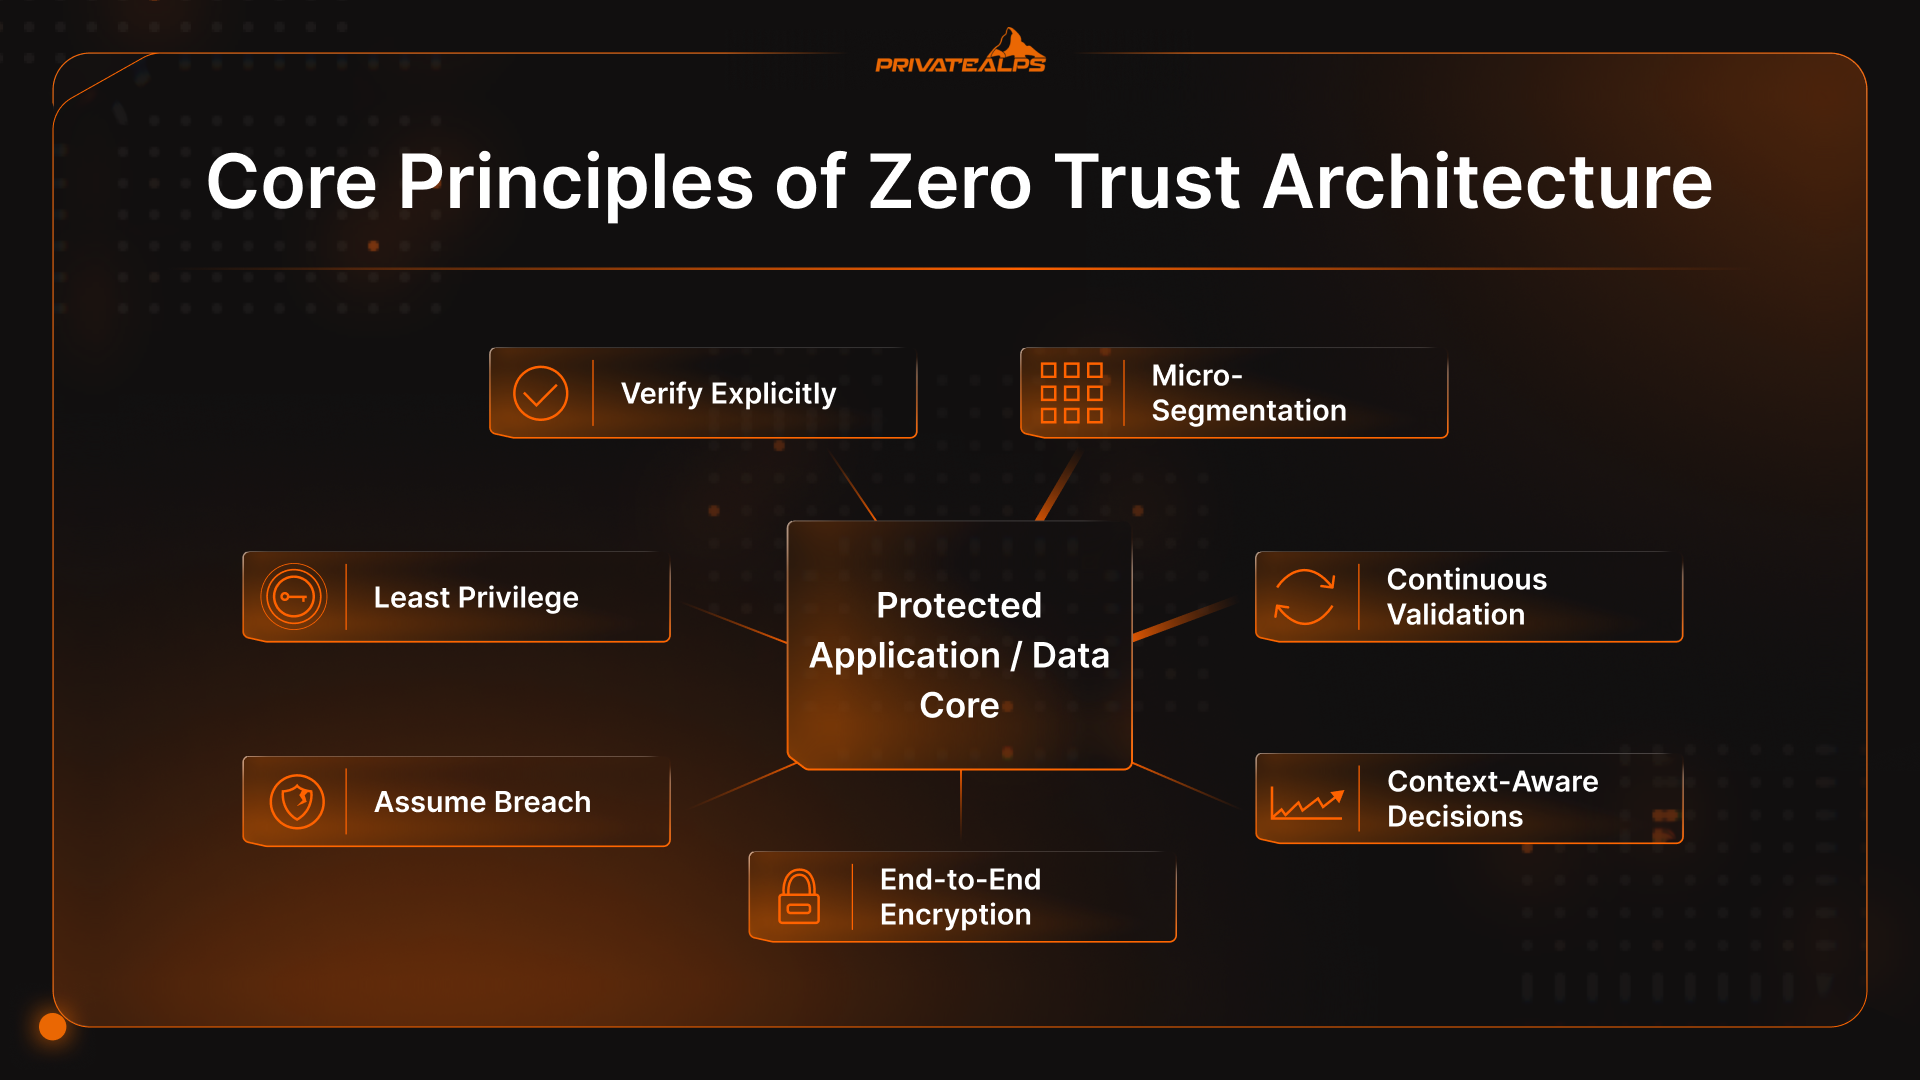
Fluxul unei cereri de acces arată astfel:
- Identitatea este verificată mai întâi: Un utilizator sau un serviciu cere acces. Credențialele sunt validate, dar aceasta este doar faza de pornire. Contează cine este, ce rol are și cum se comportă, de regulă.
- Dispozitivul are cuvântul de spus: Cererea nu se sprijină doar pe identitate. Sistemul analizează dispozitivul: nivelul de patch-uri, criptarea, protecția endpoint-ului, semnele de modificare neautorizată. O autentificare curată de pe un dispozitiv riscant schimbă rezultatul.
- Decide politica, nu rețeaua: Politicile cântăresc identitatea, starea dispozitivului, sensibilitatea resursei și condițiile actuale. Aici se iau, de fapt, cele mai multe decizii de acces într-o rețea zero trust, nu la firewall.
- Se creează o sesiune restrânsă: Dacă accesul este aprobat, conexiunea se face către o singură aplicație sau un singur serviciu. Nu se acordă acces general la rețea și nu există un „acum ești înăuntru”.
- Sesiunea rămâne sub supraveghere: Activitatea nu primește o trecere liberă după aprobare. Dacă comportamentul se schimbă, accesul poate fi restrâns sau încheiat. Încrederea este mereu provizorie.
Luarea deciziilor în funcție de context
Zero trust — deciziile se schimbă pe măsură ce se schimbă condițiile.
O autentificare dintr-o țară nouă. Activitate târziu în noapte. Un val brusc de descărcări. Niciuna dintre acestea nu înseamnă implicit „oprește totul”. Înseamnă însă că este momentul să reevaluezi. Sistemul poate solicita verificare suplimentară, poate limita anumite acțiuni sau poate încheia sesiunea, dacă este nevoie.
Aceasta este diferența dintre securitatea statică și rețelistica zero trust. Încrederea nu este da sau nu. Este ajustabilă și se mișcă odată cu riscul.
Zero trust în medii cloud și hibride
Configurațiile cloud și hibride sunt locul unde majoritatea oamenilor au început să întrebe mai întâi „ce este modelul zero trust”, pentru că vechile presupuneri de încredere au încetat să funcționeze. Aplicațiile se mută între medii. Utilizatorii trec de la o rețea la alta. Datele circulă prin instrumente SaaS pe care nimeni nu le controlează complet.
Zero trust funcționează în aceste medii pentru că nu este legat de locație. Identitatea și politicile se comportă la fel, indiferent dacă ceva rulează într-un cloud public, într-un centru de date privat sau într-un serviciu SaaS. Această consecvență ajunge să facă mai mult decât orice control individual.
Mediile hibride scot rapid la iveală și frecările.
Sistemele vechi nu pot adesea gestiona autentificarea modernă. Identitatea se află în prea multe locuri. Segmentarea există pe hârtie, dar nu și în aplicare. Sub presiune, echipele lărgesc accesul „temporar” pentru ca lucrurile să meargă mai departe.
Zero trust nu rezolvă magic aceste probleme. Le pune în lumină. Echipele care avansează tratează aspectele neajustate drept probleme de proiectare de rezolvat, nu drept motive să revină la încrederea generalizată.
Implementarea zero trust: abordare pe etape
Zero trust nu apare dintr-odată. Oricine susține că l-a „implementat” a redenumit probabil câteva controale și s-a oprit aici. În mediile reale, el se introduce treptat, de regulă împins înainte de ceva care se strică.
Cele mai multe echipe parcurg aceleași etape:
- Evaluare: Inventariezi identitățile, dispozitivele, aplicațiile și căile de acces.
- Prioritizare: Alegi ce ar face cel mai mult rău dacă ar merge prost.
- Pilot: Restrângi accesul pentru o porțiune mică. O aplicație. Un flux de lucru.
- Extindere: Repeți ce a funcționat și standardizezi ce nu a funcționat.
- Optimizare: Elimini frecările care nu îți aduc niciun beneficiu în materie de siguranță.
Pentru majoritatea companiilor, cel mai bun punct de plecare este acolo unde eșecul costă bani reali sau credibilitate.
Conturile privilegiate. Datele sensibile. Sistemele de producție. Platformele financiare și de identitate. Acestea sunt locurile vizate de atacatori și locurile în care greșelile escaladează rapid. Strângerea accesului aici impune claritate din timp și demonstrează că modelul funcționează atunci când miza este mare.
Bariere comune în implementare
Aceleași probleme apar aproape peste tot.
Sistemele vechi nu pot gestiona autentificarea modernă. Datele de identitate sunt fragmentate. Permisiunile sunt mult mai largi decât își mai amintește cineva că le-a acordat. Instrumentele se suprapun. Utilizatorii se opun atunci când scurtăturile de lungă durată dispar.
Nimic din toate acestea nu este surprinzător. Securitatea zero trust nu creează aceste probleme. Doar încetează să le ascundă. Echipele care acceptă acest lucru avansează. Cele care așteaptă o implementare curată, de regulă, nu avansează.
Limitări și critici ale zero trust
Zero trust nu este o soluție universală. Unele probleme nu dispar doar pentru că accesul este delimitat mai bine.
- Nu oprește persoanele din interior care au acces legitim: Dacă cineva are voie să facă ceva și alege să abuzeze de acest drept, zero trust nu îi poate citi intențiile. Ce face este să mențină daunele limitate și vizibile.
- Multe implementări sunt soluții pe jumătate: Un MFA plus un VPN redenumit nu schimbă prea mult. Permisiunile largi, conturile vechi și excepțiile „temporare” cauzează în continuare cele mai multe probleme.
- Sarcina operațională îi ia pe oameni prin surprindere: Politicile necesită atenție. Datele despre identități trebuie curățate. Jurnalele se acumulează rapid. Înainte ca lucrurile să se stabilizeze, de obicei devin și mai zgomotoase.
- Sistemele vechi opun rezistență: Aplicațiile mai vechi nu înțeleg identitatea modernă sau accesul granular. Încep să apară excepții, iar acestea trebuie să aibă un responsabil.
- Experiența utilizatorului poate avea de suferit dacă nimeni nu acordă atenție: Când accesul pare arbitrar sau lent, oamenii ocolesc controalele. zero trust eșuează atunci când frecarea nu este gestionată.
Zero Trust reduce riscul. Nu înlocuiește judecata, responsabilitatea și urmărirea implementării până la capăt.
Cadre de lucru și modele de maturitate zero trust
Odată ce Zero Trust a început să apară în audituri și în limbajul achizițiilor, au apărut și cadrele de lucru. Cele mai cunoscute sunt următoarele:
- NIST 800-207: NIST SP 800-207 este documentul de referință pe care se sprijină cele mai serioase proiecte zero trust. Nu prescrie instrumente sau diagrame. Stabilește principii: protejează totul, acordă acces pe sesiune și reevaluează constant încrederea.
- Modelul de maturitate zero trust CISA: Modelul de maturitate al CISA explică faptul că zero trust nu este binar. Împarte ideea în cinci domenii: identitate, dispozitive, rețea, aplicații și date, și descrie etape, de la abordări vechi până la cele mai mature. Majoritatea organizațiilor nu avansează uniform. Identitatea poate fi mult înaintea controalelor de rețea. Guvernanța datelor poate rămâne în urmă față de restul. Această neuniformitate este normală.
Dincolo de acestea, reglementările sunt încă în evoluție. Pentru multe organizații, zero trust nu a pornit ca un obiectiv de design. A pornit ca o cerință.
Ordinul executiv 14028 a obligat agențiile federale din SUA să înceteze să trateze zero trust drept un subiect de discuție și să înceapă să îl trateze drept ceva măsurabil. Aceeași presiune apare în sănătate, plăți și servicii financiare.
Unde ajunge zero trust
Zero trust funcționează doar dacă încetezi să îl privești ca pe o linie de sosire. Este mai degrabă o întreținere continuă. Presupunerile devin depășite. Accesul se schimbă. Sistemele evoluează mai repede decât politicile. Schimbarea reală constă în a observa unde încrederea se acordă în continuare automat și a decide dacă asta mai are sens. Restul urmează în mod firesc.
Dacă vrei să continui, cel mai bun loc de căutare nu sunt instrumentele. Sunt căile de acces pe care nimeni nu le mai pune la îndoială.
Întrebări frecvente
Este zero trust un produs sau un cadru de lucru?
Este un cadru de lucru. zero trust descrie cum ar trebui să se comporte deciziile de încredere în timp. Produsele ajută la aplicarea unor componente ale acestuia, dar niciunul nu este zero trust de unul singur.
Zero Trust înlocuiește VPN-urile?
În multe medii, da. ZTNA le ia adesea locul atunci când scopul este acordarea accesului utilizatorilor la anumite aplicații, în loc de a-i plasa direct în rețeaua internă.
Cât durează implementarea Zero Trust?
Nu există un punct final clar. Majoritatea organizațiilor petrec ani întregi strângând diferite componente ale modelului, pe măsură ce identitatea, dispozitivele și aplicațiile ajung din urmă cu viteze diferite.
Pot organizațiile mici să adopte Zero Trust?
Majoritatea o fac deja, chiar dacă nu o numesc astfel. Începe cu identitatea, MFA și accesul restrâns. Adaugă mai mult doar atunci când ceva se strică sau când riscul o justifică.
Care este diferența dintre Zero Trust și ZTNA?
Zero Trust este abordarea. ZTNA este o modalitate de a o aplica, în principal pentru accesul utilizatorilor și al aplicațiilor. Unul este regulamentul. Celălalt este un instrument care îl respectă.
