



Публичный и приватный IP-адрес: в чём разница?
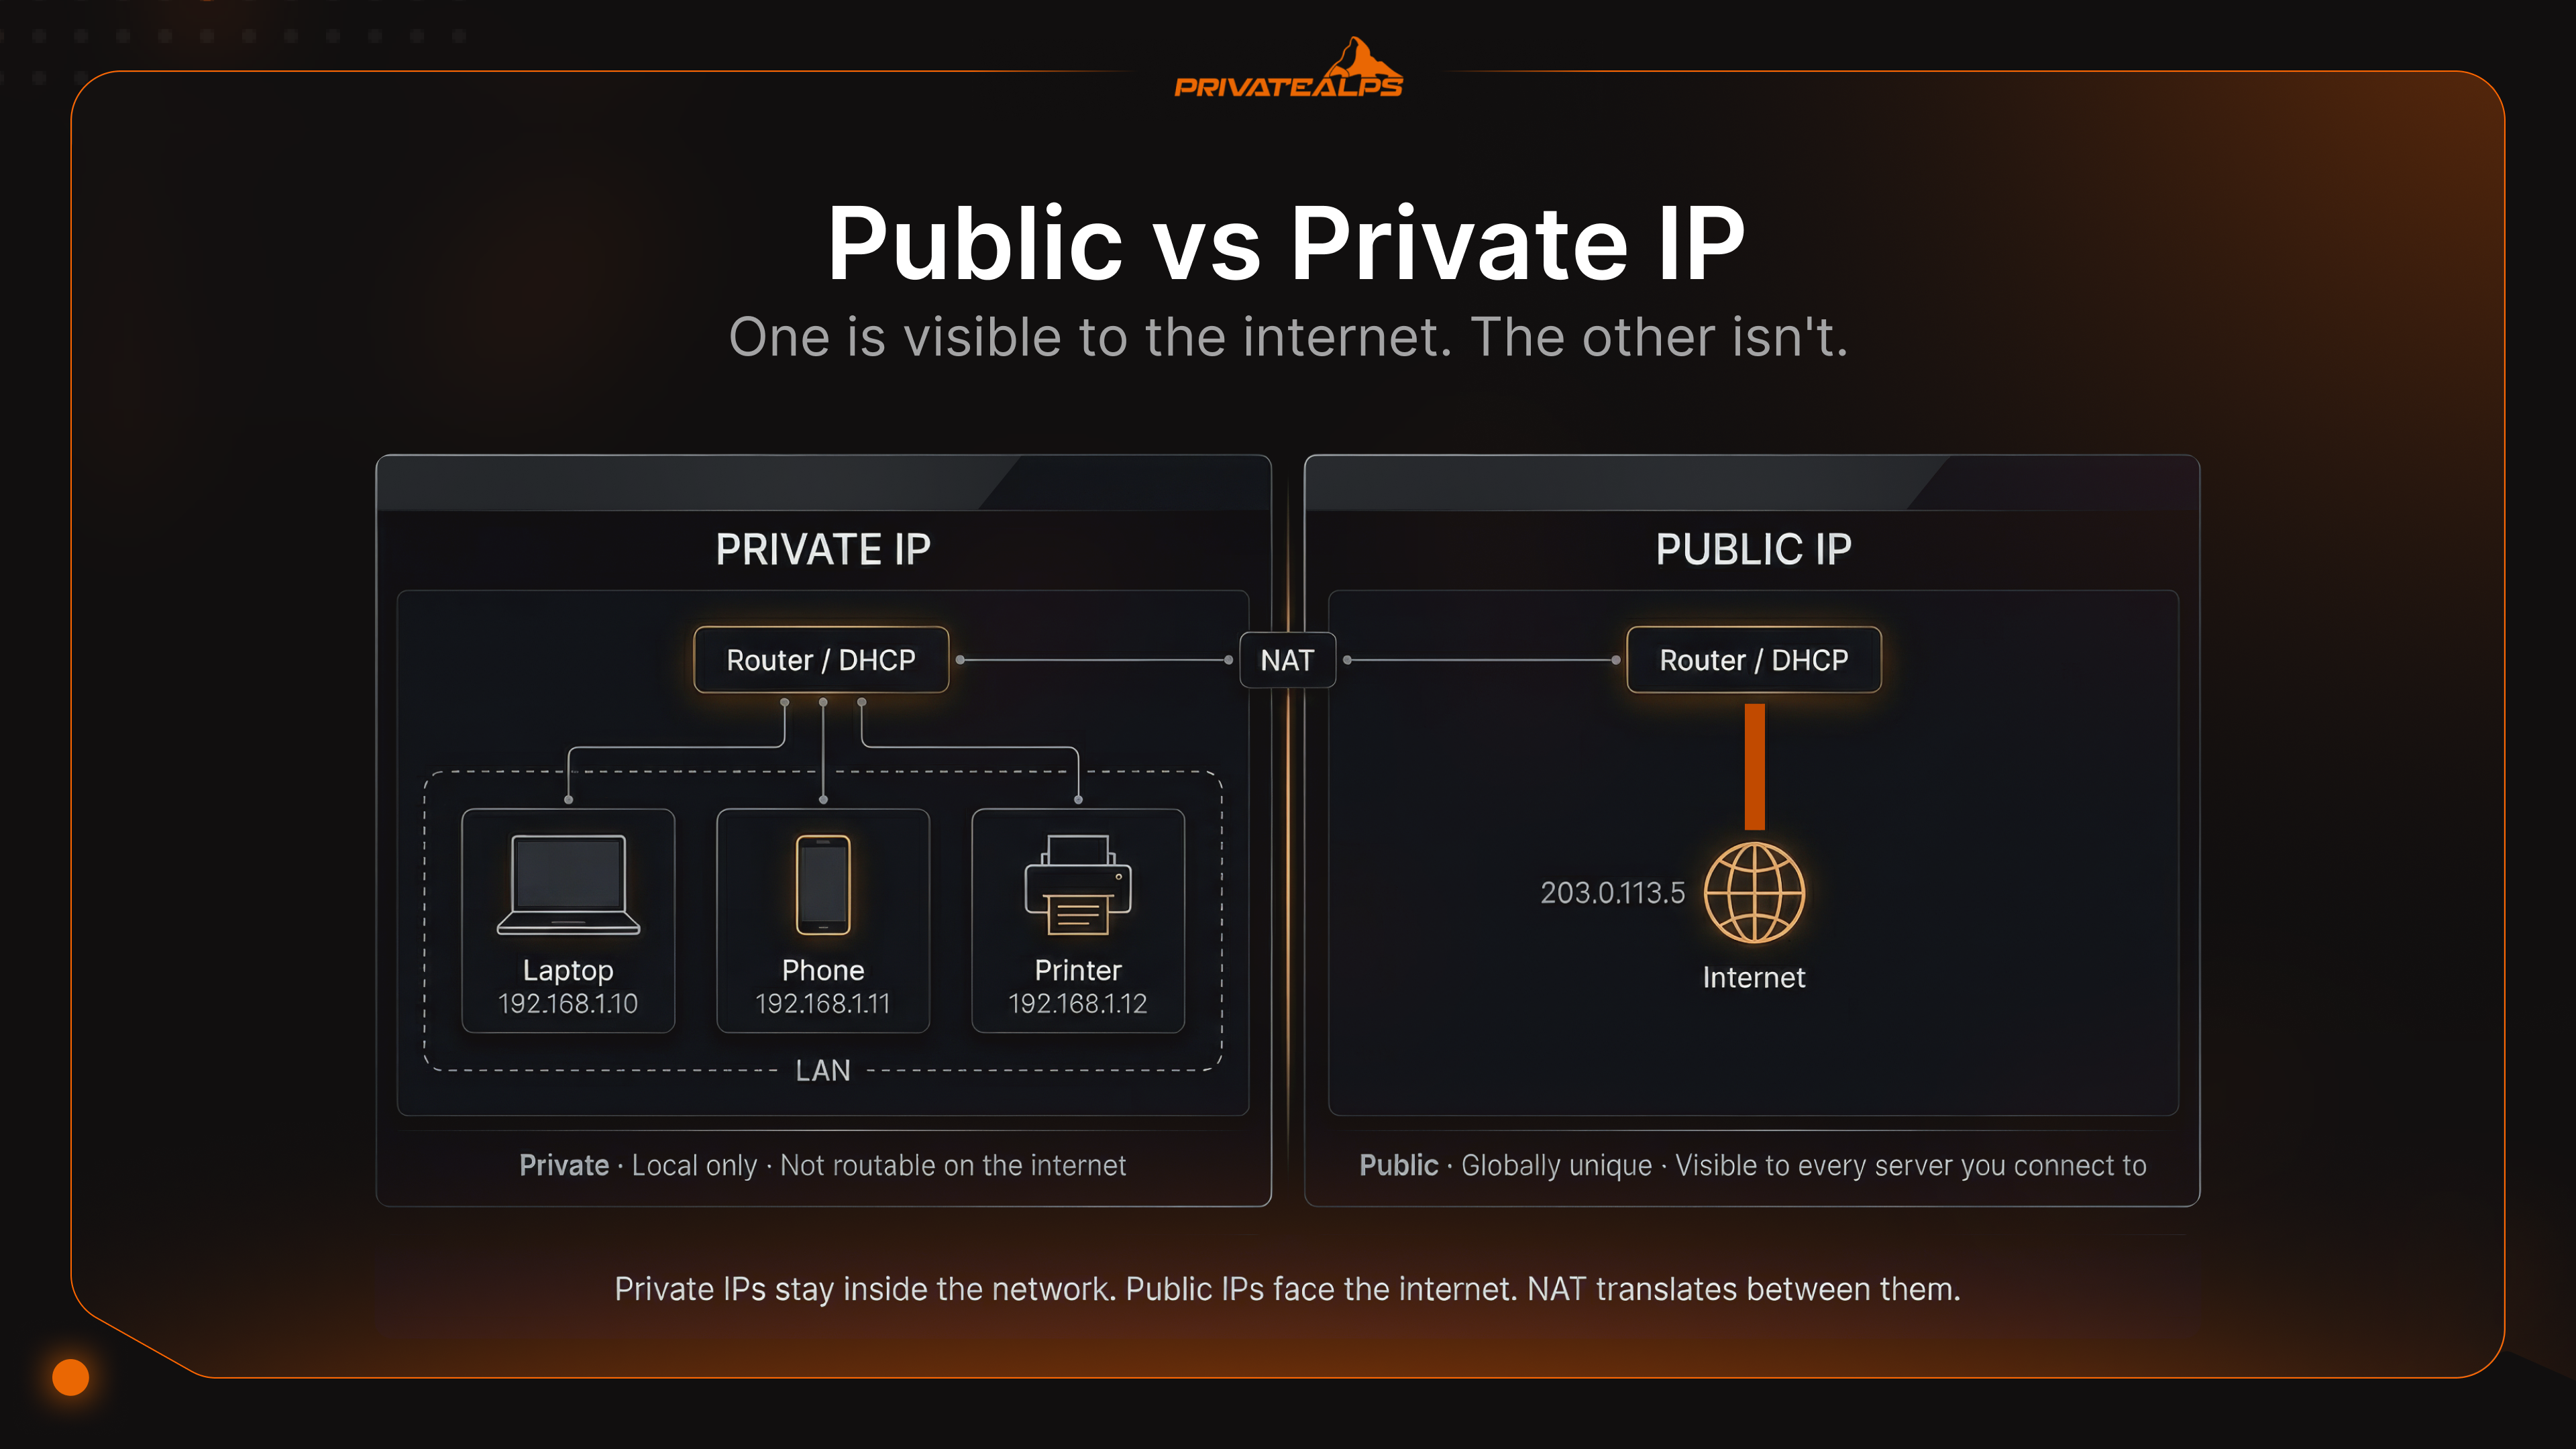
Выполните ipconfig на любом компьютере с Windows, и, скорее всего, вы увидите адрес, который начинается с 192.168. Затем проверьте, какой IP-адрес вам показывает Google, — это совсем другое число. Один из них настоящий, другой не то чтобы ненастоящий, а просто локальный. Именно в этой путанице и заключается вся суть темы «публичный и приватный IP-адрес». Ни одно из этих значений не ошибочно. Они просто отвечают на разные вопросы.
Разница между публичным и приватным IP-адресом становится важной, как только вы пытаетесь сделать что-то помимо открытия вкладки браузера. Собственный сервер? Правило проброса портов? Конечная точка VPN? Если вы не понимаете, какой тип IP-адреса где находится, вы будете гоняться за призраками в конфигурации, которая изначально не могла заработать.
Краткое содержание (AI Summary)
Приватный IP-адрес — это недоступный из интернета адрес, назначенный внутри локальной сети из трёх зарезервированных диапазонов, описанных в RFC 1918. Публичный IP-адрес — это глобально маршрутизируемый адрес, который интернет-провайдер (ISP) выдаёт из блоков, выделенных региональными интернет-регистраторами (RIR). Network Address Translation (NAT), а точнее Port Address Translation (PAT), связывает эти два типа адресов, сопоставляя несколько приватных IP-адресов с одним публичным.
Три приватных диапазона по RFC 1918: 10.0.0.0/8, 172.16.0.0/12 и 192.168.0.0/16. Ключевое различие между публичным и приватным IP — это маршрутизируемость: интернет-маршрутизаторы отбрасывают трафик с приватными адресами. Когда публичный и приватный IP-адреса должны взаимодействовать, NAT выполняет трансляцию на границе сети.
Ключевые факты:
- Приватные IP-адреса можно повторно использовать в разных сетях; публичные IP-адреса глобально уникальны
- NAT (PAT) — доминирующий механизм, который связывает адресные пространства приватных и публичных адресов
- IANA исчерпала центральный пул IPv4 в феврале 2011 года; региональные регистраторы продолжали выдачу до 2019 года в зависимости от региона
- CG-NAT назначает приватный IP-адрес на уровне провайдера и незаметно блокирует входящие подключения
- IPv6 вводит глобальные уникальные адреса (GUA), которые устраняют дефицит адресов, но не границы безопасности
Что такое приватный IP-адрес?
Ваш роутер раздаёт приватные IP-адреса всем устройствам в локальной сети: телефонам, ноутбукам, умным колонкам и принтеру, к которому никто не подходит. Эти адреса действуют только локально. За пределами роутера они ничего не значат: остальной интернет не знает об их существовании и не стал бы на них маршрутизировать даже при необходимости.
Почему так? Потому что IANA зарезервировала определённые диапазоны по RFC 1918 исключительно для внутреннего использования. Любой пакет, попавший на публичный маршрутизатор с исходным адресом из этих диапазонов, немедленно отбрасывается. Так задумано. Именно поэтому 192.168.1.x может одновременно работать в вашей квартире, в офисе через дорогу и в дата-центре где-нибудь во Франкфурте, и при этом никакие сети не будут конфликтовать.
Три диапазона RFC 1918:
- 10.0.0.0/8 — 16 777 216 адресов; широко используется в крупных корпоративных сетях и дата-центрах
- 172.16.0.0/12 — 1 048 576 адресов; распространён в сетях среднего размера, часто по умолчанию для пулов адресов VPN
- 192.168.0.0/16 — 65 536 адресов; тот, который ваш домашний роутер почти наверняка выбрал без вашего участия
Устройства получают приватные адреса автоматически — этим занимается DHCP-сервер роутера. Процесс состоит из четырёх шагов: устройство отправляет широковещательный запрос Discover, сервер отвечает предложением Offer, устройство подтверждает запросом Request, а сервер закрепляет адрес сообщением Acknowledge. Это DORA. Занимает меньше секунды.
Есть и пятый диапазон, о котором почти не пишут в руководствах, но с которым рано или поздно сталкивается каждый системный администратор: APIPA, 169.254.0.0/16. Он зарегистрирован в реестре IANA Special-Purpose как «Link Local» и формально описан в RFC 3927. APIPA никто не настраивает. Он появляется, когда машина не может связаться с DHCP-сервером: пул адресов закончился, сервер вышел из строя или кто-то выдернул кабель в самый неподходящий момент. Тогда ОС переходит на самостоятельное назначение адреса из этого диапазона. Если на интерфейсе вы видите 169.254.x.x, согласование DHCP не удалось. У этой машины нет рабочего пути к роутеру.
Что такое публичный IP-адрес?
Публичный IP-адрес — это «лицо» вашей сети для внешнего мира. Он проходит через всю инфраструктуру маршрутизации интернета: каждый переход от границы сети вашего провайдера до сервера в другой стране использует этот адрес, чтобы вернуть пакеты вам. Провайдер передаёт его вашему роутеру, выбирая из блоков, выделенных региональными интернет-регистраторами: ARIN для Северной и Южной Америки, RIPE NCC для Европы, Ближнего Востока и Центральной Азии, APNIC для Азиатско-Тихоокеанского региона. Две сети не могут одновременно использовать один и тот же адрес. Эта уникальность и составляет весь механизм.
Большинство домашних пользователей по умолчанию получают динамический IP-адрес: провайдер берёт его из общего пула, и после перезагрузки модема адрес может измениться. Для обычного использования этого достаточно, но если нужно, чтобы сервис был постоянно доступен по одному адресу, это проблема. Статические IP-адреса не меняются. Они назначаются заранее, постоянно связаны с вашим аккаунтом и необходимы, если вы размещаете почтовый сервер, поднимаете конечную точку VPN или управляете записями rDNS.
Есть и сценарий, который застаёт людей врасплох: Carrier-Grade NAT (CG-NAT). Некоторые провайдеры вместо назначения настоящего публичного IP-адреса ставят вас за слой NAT на своей инфраструктуре. Ваш роутер получает адрес из диапазона 100.64.0.0/10 — общее адресное пространство по RFC 6598, которое является приватным на уровне провайдера. Чем это отличается от обычного приватного IP-адреса? Ваш роутер считает, что у него настоящее подключение, правила файрвола выглядят правильно, настройки проброса портов тоже выглядят верно. Но ничего из этого не работает. Входящий трафик не проходит через NAT провайдера. VPN-сервер недоступен. Собственный сервис недоступен. Удалённый рабочий стол недоступен. Единственный выход — запросить у провайдера выделенный публичный IP-адрес. Обычно это платная опция у большинства операторов.
Публичный и приватный IP-адрес: ключевые различия
Чтобы сравнить публичный и приватный IP-адрес, достаточно одного вопроса: может ли произвольное устройство в интернете прямо сейчас отправить вам пакет? Если да, это публичный IP-адрес. Если ответ «только после трансляции NAT» или «такого адреса в интернете не существует», то это приватный адрес.
| Параметр | Приватный IP-адрес | Публичный IP-адрес |
|---|---|---|
| Маршрутизируемость | Не маршрутизируется в публичном интернете | Глобально маршрутизируется |
| Источник назначения | DHCP-сервер (роутер или локальный сервер) | Провайдер, из блоков, выделенных RIR |
| Область уникальности | Уникален только в пределах локальной сети | Глобально уникален |
| Требуется NAT | Да — NAT переводит адрес в публичный для выхода в интернет | Нет — доступен напрямую |
| Типичное применение | Устройства ЛВС, принтеры, внутренние серверы | Сайты, почтовые серверы, конечные точки VPN |
| Прослеживаемость | Невидим для внешних сторон | Видны провайдер, город/регион и название провайдера |
| Стоимость | Бесплатно (назначается роутером) | Входит в тариф провайдера; статический IP обычно стоит дополнительно |
| Пример адреса | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| При отсутствии | Устройство не может взаимодействовать в ЛВС | ЛВС не может получить доступ к интернету |
Как NAT связывает приватные и публичные IP-адреса
У IPv4 никогда не хватало адресов, чтобы каждое устройство получило свой глобальный адрес. Всего около 4,3 миллиарда, и в начале 1980-х годов это число казалось щедрым, но было очевидно, что через несколько десятилетий его не хватит. NAT, Network Address Translation, стал механизмом, который растянул эти адреса. Он работает, связывая приватный и публичный IP-адреса на роутере: ваше внутреннее устройство отправляет трафик наружу, роутер подменяет исходный адрес на собственный публичный, запоминает, какой внутренний порт соответствует какому устройству, а при получении ответа выполняет обратное преобразование.
Как выглядит типичное исходящее соединение
Ваш ноутбук с адресом 192.168.1.10 отправляет пакет на 93.184.216.34 (example.com). Исходный порт: 51200. Пакет приходит на роутер. Роутер заменяет 192.168.1.10:51200 на публичный адрес: 203.0.113.5:41500. Эта связь записывается в таблицу трансляции. Пакет уходит наружу, и для внешнего мира он выглядит так, будто отправлен с IP-адреса роутера. example.com отвечает на 203.0.113.5:41500. Роутер находит порт 41500, видит, что он соответствует 192.168.1.10:51200, переписывает адрес назначения, и пакет попадает на ваш ноутбук.
NAT стал повсеместным не из-за изящества решения, а потому что центральный пул IPv4 у IANA обнулился 3 февраля 2011 года (IANA). Региональные регистраторы располагали собственными запасами и продолжали работу: APNIC исчерпала их в апреле 2011 года, RIPE NCC — в сентябре 2012 года (тогда была введена финальная политика выдачи блоков /22), LACNIC — в июне 2014 года, ARIN — в сентябре 2015 года, AFRINIC начала нормирование выдачи на первом этапе в апреле 2017 года, а RIPE NCC выполнила последнее фактическое распределение в ноябре 2019 года. NAT позволил всему интернету IPv4 сохранить работоспособность на протяжении всего этого периода.
Три варианта NAT, один из которых доминирует:
| Тип | Принцип работы | Где используется |
|---|---|---|
| Static NAT | Фиксированное соответствие «один к одному»: один приватный адрес к одному публичному | Конфигурации DMZ, выделенные публичные серверы |
| Dynamic NAT | Приватные адреса берутся из пула публичных адресов | Компании с несколькими публичными IP-адресами |
| PAT (Port Address Translation) | Множество приватных адресов используют один публичный IP, различаемые по номерам портов | Домашние роутеры, периферийное оборудование компаний, инфраструктура CG-NAT |
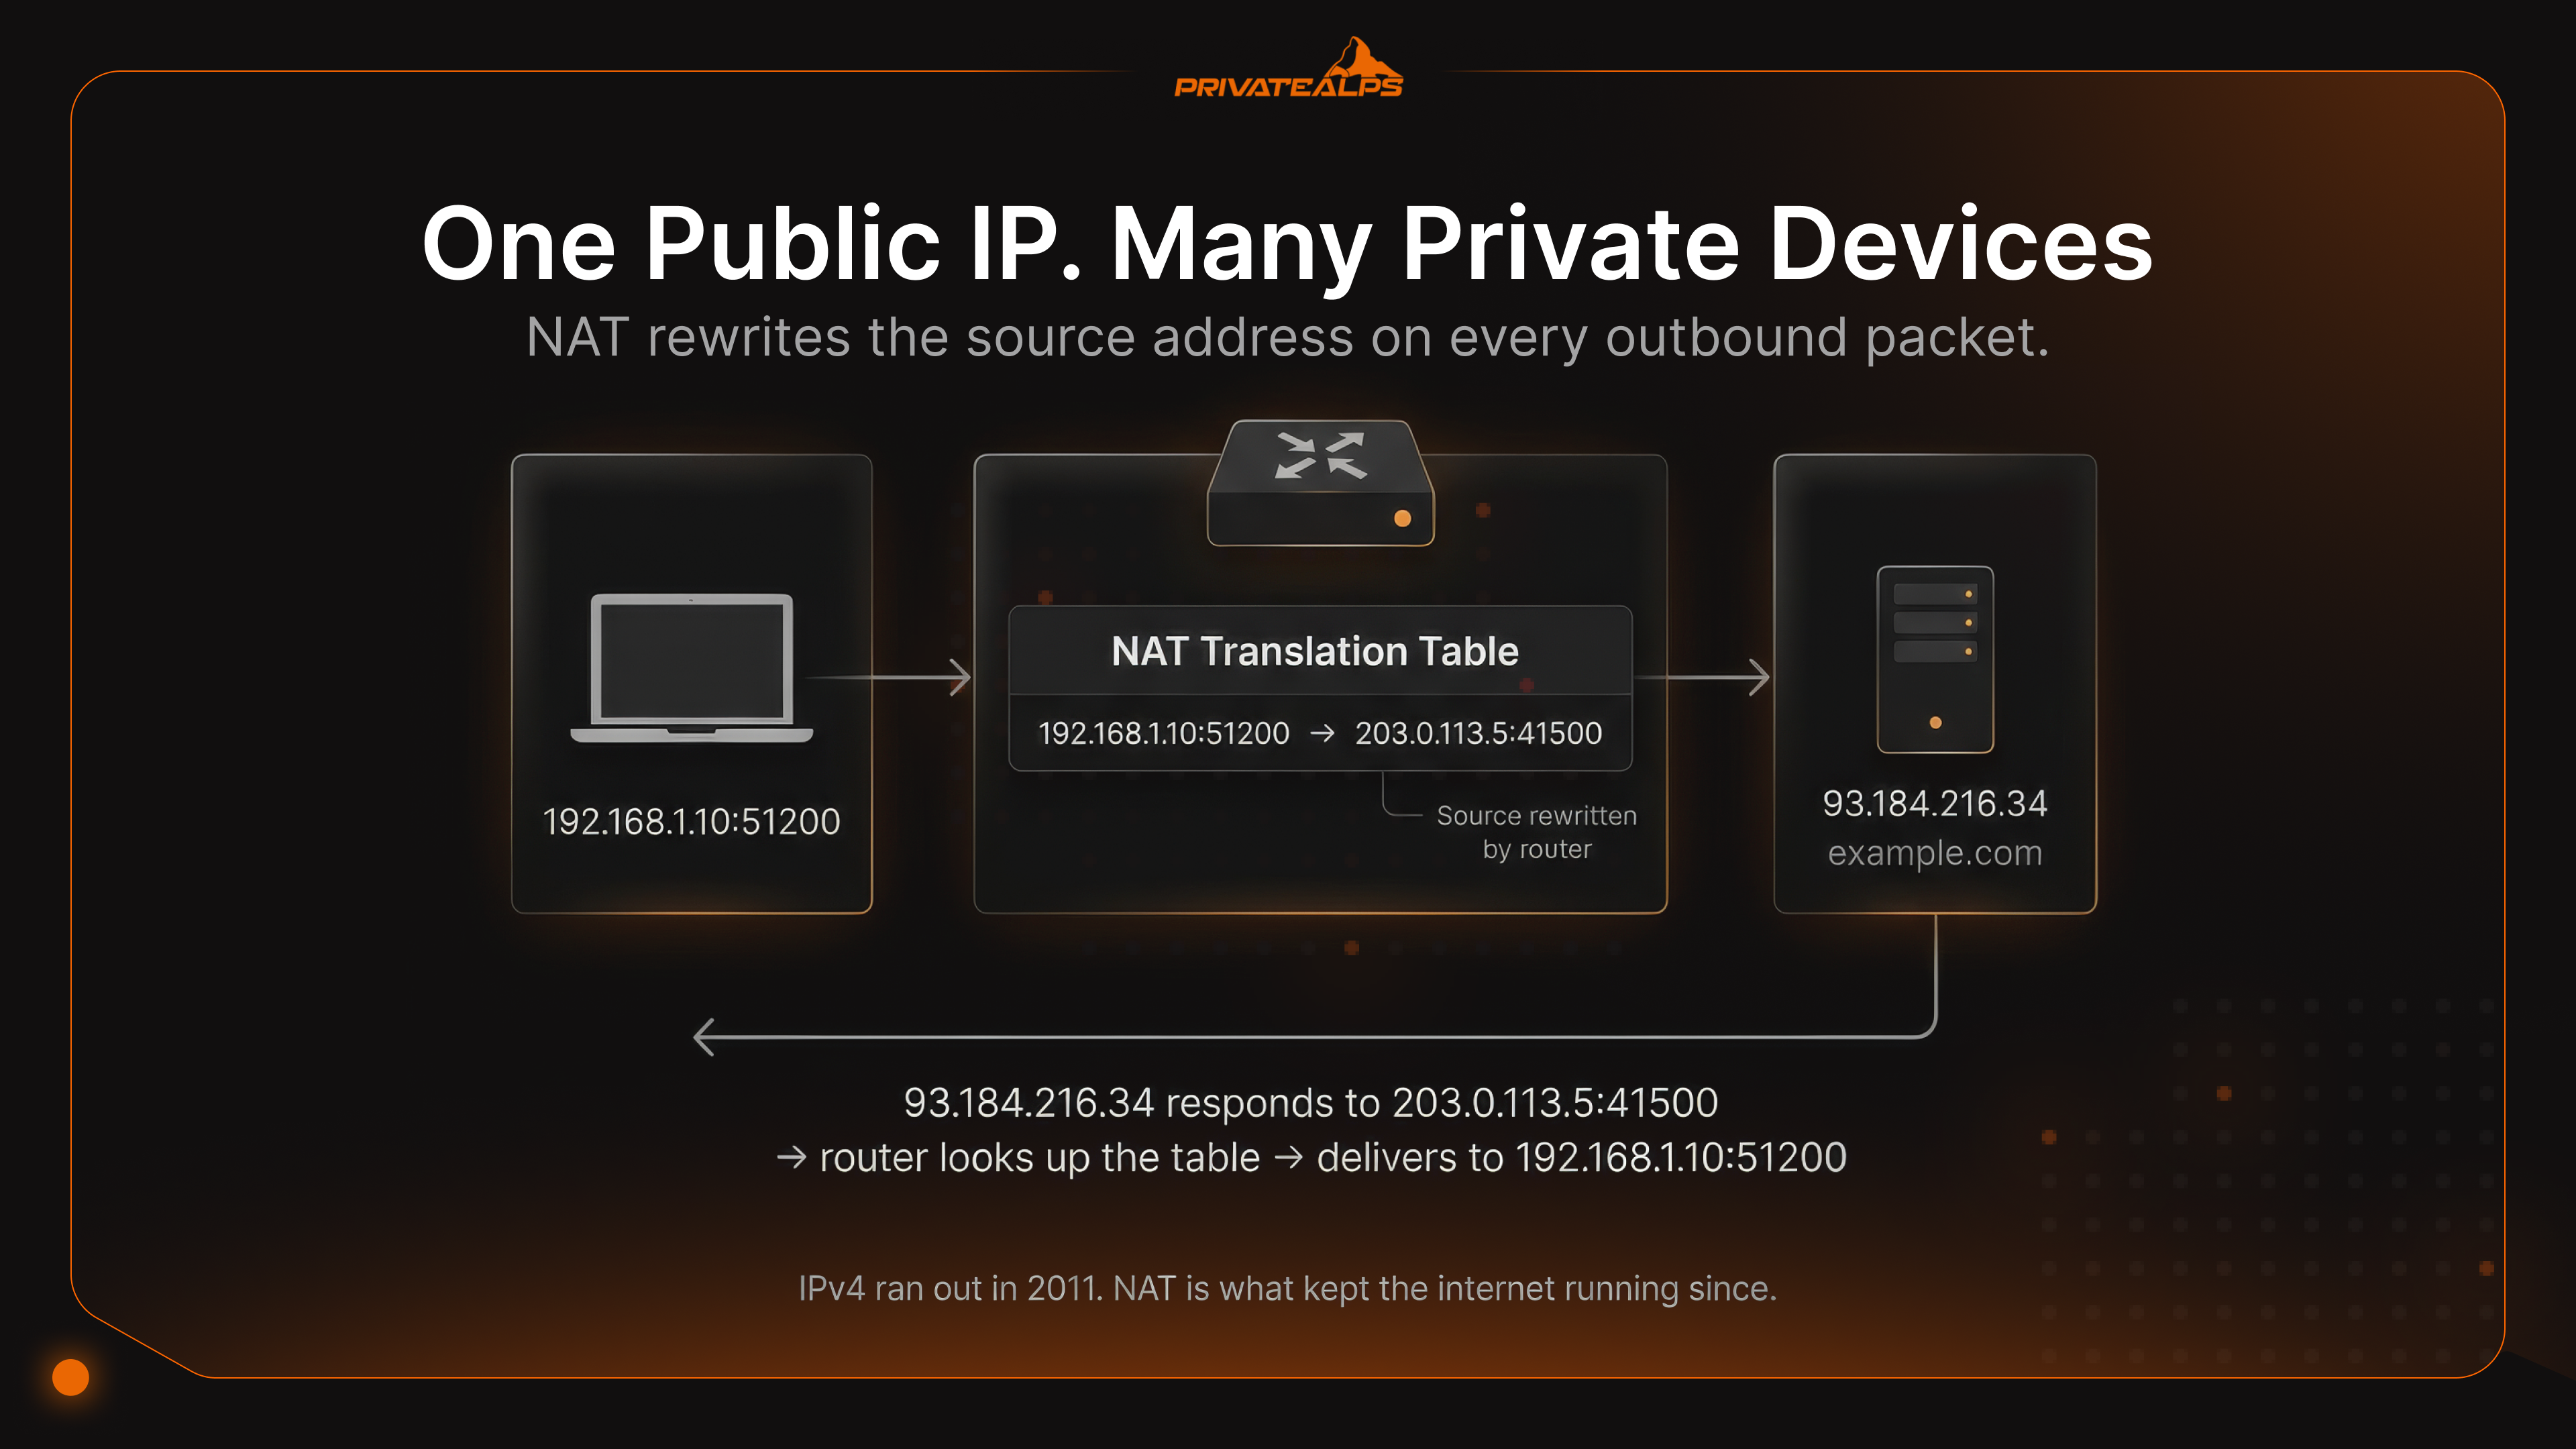
PAT, которую иногда называют NAT overload, использует ваш домашний роутер и большинство корпоративного периферийного оборудования. Один публичный IP-адрес, десятки тысяч одновременных сессий, каждая из которых определяется своим исходным портом. Это работает. Слабые места: приложения, требующие входящих соединений (BitTorrent, звонки на основе SIP), ведут себя непредсказуемо. Всему, что действительно принимает входящий трафик, нужно явное правило переадресации. Кроме того, анализ логов усложняется, когда десятки хостов выглядят как один и тот же внешний адрес.
Один конкретный сбой встречается постоянно и почти никогда не описывается в документации: NAT hairpinning (NAT loopback). У вас есть сервер в локальной сети с адресом 192.168.1.20. Вы пытаетесь подключиться к нему с другого устройства в той же сети, используя публичный IP-адрес 203.0.113.5. На многих бытовых роутерах ничего не происходит: соединение молча обрывается. Сервис полностью доступен извне, просто изнутри к нему нельзя обратиться по публичному адресу.
Решения: обращаться к серверу по его локальному IP-адресу, настроить split-horizon DNS, чтобы внутренние запросы возвращали приватный адрес, либо заменить роутер на модель, которая корректно обрабатывает NAT loopback.
Диапазоны приватных IP-адресов: справочник по RFC 1918
Большинство документаций ограничивается тремя блоками RFC 1918. В реальной практике к ним добавляются ещё два, с которыми столкнётся любой инженер, работающий с CG-NAT или диагностирующий сбой DHCP. Что важно знать заранее: RFC 1918 определяет три стандартных приватных блока. RFC 6598 добавил четвёртый для NAT на уровне провайдера. Пятый, APIPA, — это резервный механизм ОС, а не адрес, назначенный намеренно. Все пять помечены в реестре IANA Special-Purpose Address Registry как не глобально доступные.
| Диапазон | CIDR | Количество адресов | Типичное применение |
|---|---|---|---|
| 10.0.0.0 — 10.255.255.255 | 10.0.0.0/8 | 16 777 216 | Крупные корпоративные сети, дата-центры |
| 172.16.0.0 — 172.31.255.255 | 172.16.0.0/12 | 1 048 576 | Сети среднего размера, пулы адресов VPN |
| 192.168.0.0 — 192.168.255.255 | 192.168.0.0/16 | 65 536 | Домашние роутеры, небольшие офисы (по умолчанию) |
| 100.64.0.0 — 100.127.255.255 | 100.64.0.0/10 | 4 194 304 | CG-NAT (NAT на уровне провайдера, общее пространство RFC 6598) |
| 169.254.0.0 — 169.254.255.255 | 169.254.0.0/16 | 65 536 | APIPA / link-local (резерв при сбое DHCP) |
Безопасность: приватный и публичный IP
Вопрос о безопасности приватного и публичного IP нельзя свести к простому рейтингу. Фраза «приватный безопаснее» отчасти верна, но в целом вводит в заблуждение. Точнее так: приватные IP-адреса уменьшают поверхность атаки извне, но никак не защищают от угроз, которые уже находятся внутри сети.
Что защищают приватные IP-адреса. Интернет не может напрямую обратиться к хосту с адресом 192.168.x.x или 10.x.x.x. Трафик сканеров, попытки подбора паролей, эксплойт-наборы, которые проверяют открытые порты, до устройств за NAT не доходят. Это реальная польза, но это не архитектура безопасности. Фишинговое письмо, USB-накопитель или скомпрометированный ноутбук в той же Wi-Fi-сети — любой из этих вариантов впускает злоумышленника внутрь периметра, и тогда приватные адреса никак не препятствуют перемещению между машинами. Shodan не видит ваши внутренние хосты, а оператор программы-шифровальщика, который уже закрепился в сети, видит. Сегментируют сеть на самом деле VLAN и правила внутреннего файрвола, а не диапазон IP-адресов.
Что раскрывают публичные IP-адреса. Сервер с публичным IP-адресом сразу становится видимым для всего интернета. Shodan индексирует новые адреса в течение нескольких минут. Открытый SSH на порту 22 — и через несколько часов на него начинаются автоматические попытки входа. Открытый доступ к RDP — известный вектор доставки программ-шифровальщиков.
Любой административный интерфейс, доступный напрямую из интернета, требует файрвола с ограничением доступа, ограничения частоты попыток аутентификации и TLS там, где передаются учётные данные. Всё, что обращено к внешней сети в многоуровневой схеме, должно находиться в DMZ — изолированно от backend-баз данных и внутренних сервисов, чтобы скомпрометированный frontend не стал шлюзом ко всему остальному.
Различие между общим и выделенным хостингом. Если вы запускаете входящие сервисы, вопрос заключается не только в публичном и приватном IP, но и в выделенном или общем адресе. Выделенный публичный IP-адрес, которым вы действительно владеете, означает, что проброс портов работает сквозным образом, rDNS настраиваете вы, а репутацией IP управляете тоже вы. При CG-NAT инфраструктура провайдера поглощает входящий трафик до того, как он доходит до вашего роутера. Ваши правила пересылки, настройки файрвола и открытые порты в этом случае не имеют значения. А для почтовых серверов особенно важно следующее: записи SPF и DMARC аутентифицируют ваш отправляющий IP-адрес. Общий IP-адрес, на котором другой арендатор рассылает спам, не просто замедляет доставку, он может навсегда отправить ваши легитимные письма в папку «Спам».
Когда использовать публичный IP-адрес, а когда приватный
Выбрать нужный тип приватного или публичного IP-адреса несложно, если правильно поставить вопрос. Вопрос не в том, какой тип «лучше». Вопрос в том, кто должен инициировать соединение с этим сервисом.
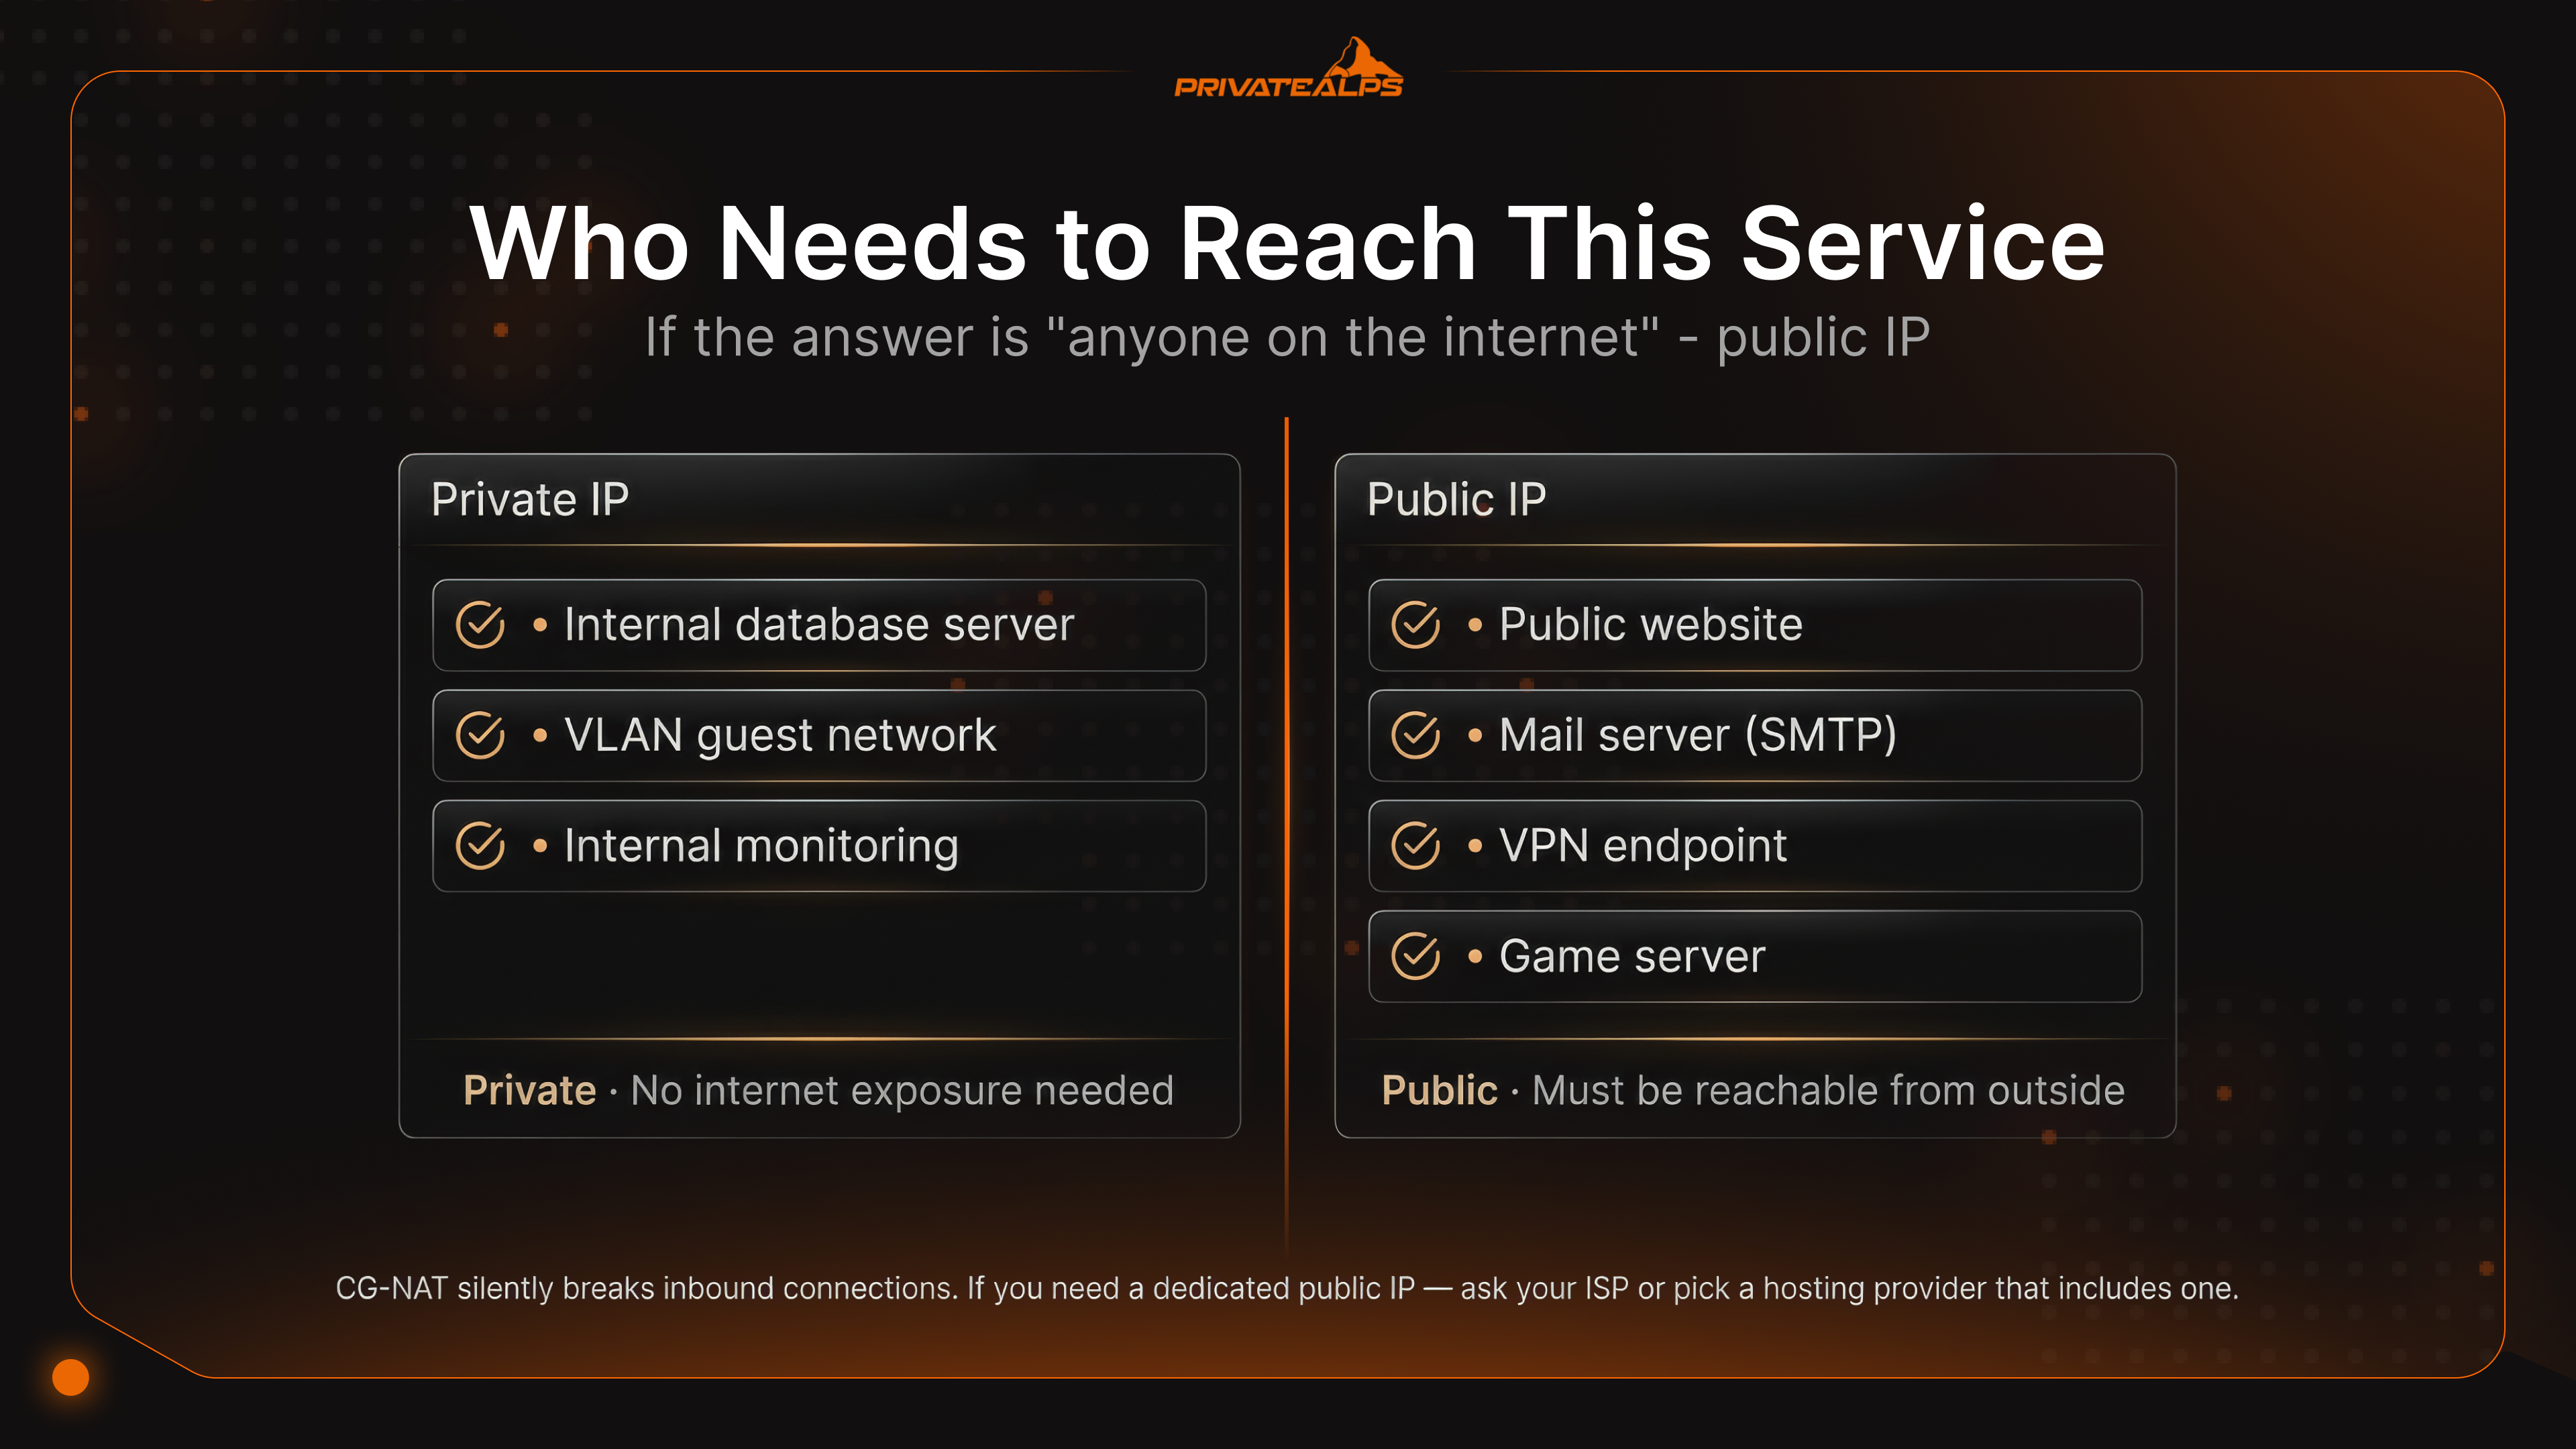
Если ответ «только другие устройства в той же локальной сети», нужен приватный IP-адрес, и на этом всё. Если же к сервису без запроса должна обращаться любая внешняя система, например браузер, который открывает ваш сайт, клиент, который подключается к вашему VPN, или удалённый пользователь, который обращается к NAS, то в этой цепочке обязательно должен быть публичный IP-адрес.
Правило решения: любое входящее соединение из-за пределов локальной сети требует публичного IP-адреса, будь то адрес, назначенный напрямую серверу, или адрес на уровне проброса портов или прокси. Трафик только внутри локальной сети — здесь правильный выбор приватный адрес, и он же более безопасный.
| Сценарий использования | Требуемый тип IP-адреса | Почему |
|---|---|---|
| Публичный сайт / веб-приложение | Публичный IP-адрес | Должен быть доступен внешним клиентам |
| Почтовый сервер (входящий SMTP) | Выделенный публичный IP-адрес | Репутация IP влияет на доставку; CG-NAT блокирует порт 25 |
| VPN-сервер (WireGuard, OpenVPN) | Публичный IP-адрес на конечной точке VPN | Клиенты подключаются извне сети |
| VPN-туннель между офисами | Приватные IP-адреса внутри, публичный IP на конечной точке туннеля | Публичный IP-адрес нужен только на конечной точке |
| Внутренний сервер баз данных | Приватный IP-адрес | Никогда не должен быть доступен из интернета |
| Гостевая сеть с VLAN | Приватный IP-адрес (отдельная подсеть) | Изолирует гостей от корпоративной локальной сети |
| Домашний NAS с удалённым доступом | Приватный IP-адрес + проброс портов или обратный прокси | Внутри приватный, снаружи доступен через публичный IP-адрес |
| Игровой сервер | Предпочтительно выделенный публичный IP-адрес | CG-NAT ломает проброс UDP-портов для большинства игровых протоколов |
| Внутренний мониторинг / логирование | Приватный IP-адрес | Внешний доступ не нужен |
Стоит отметить гибридную схему, которую используют большинство самохостируемых систем: сервер получает приватный IP-адрес, а впереди стоит обратный прокси с публичным IP-адресом, который обрабатывает TLS и передаёт запросы внутрь.
Nginx, Caddy, Traefik работают именно так. Backend-сервер никогда не получает прямого подключения из интернета, только от прокси в той же локальной сети. С точки зрения безопасности это чище, а кроме того, на одном публичном IP-адресе можно запускать несколько сервисов без конфликтов.
IPv6 и будущее публичной и приватной адресации
IPv6 меняет ситуацию с приватными и публичными IP-адресами на фундаментальном уровне. Различие не становится бессмысленным, но исчезает та причина, по которой оно вообще существовало. IPv4 закончился, адресов в IPv6 хватает. Это меняет расчёт.
GUA и ULA. IPv6 использует глобальные адреса однадресной рассылки (Global Unicast Addresses, 2000::/3) там, где в IPv4 используются публичные IP-адреса: они маршрутизируются повсюду и выдаются RIR и провайдерами. Уникальные локальные адреса (Unique Local Addresses, fc00::/7) выполняют роль RFC 1918 — они намеренно не маршрутизируются и предназначены только для внутреннего использования. Поскольку каждое устройство в сети IPv6 может получить GUA напрямую из префикса провайдера, технической причины для NAT не остаётся. Переводить один адрес в другой не нужно, когда адресов хватает всем. ULA сохраняется по другой причине: иногда нужно, чтобы сервис оставался внутренним по явно заданной политике, а не только потому, что NAT случайно его блокирует. Привязать внутренний сервис к ULA и строить правила файрвола вокруг этого надёжнее, чем надеяться, что в конфигурации файрвола для GUA не будет пробела.
Где сейчас внедрение. Статистика IPv6 от Google показывает, что по состоянию на начало 2025 года около 43 % пользователей Google подключаются по IPv6. Во Франции этот показатель превышает 86 %. В Индии и Германии — более 70 %. В США — примерно 47–50 % (Wikipedia, IPv6 deployment). Норма — двойной стек: устройства работают параллельно по IPv4 и IPv6, а выбор конкретного протокола для каждого соединения определяет «Happy Eyeballs» (RFC 8305).
Проблема приватности, которую решает RFC 4941. IPv6 принёс то, с чем пользователи IPv4/NAT никогда не сталкивались: при глобально маршрутизируемом адресе на каждом устройстве исходный метод SLAAC встраивал MAC-адрес устройства прямо в IP-адрес. Так адрес становился постоянным идентификатором, привязанным к железу: одно и то же устройство можно было отследить в разных сетях и между сессиями. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) решает эту проблему, генерируя случайные идентификаторы интерфейса, которые периодически меняются и разрывают связь между адресом и физическим устройством. При IPv4/NAT этой проблемы не существовало: весь ваш трафик выглядел исходящим с единственного публичного IP-адреса роутера, независимо от того, какое устройство его отправило. IPv6 сделал возможным отслеживание отдельных устройств, а RFC 4941 стал ответом на это.
Как узнать свой публичный и приватный IP-адрес
Это два отдельных запроса, потому что речь о двух разных вещах. Публичный IP-адрес выдаёт провайдер, и он находится на роутере. Приватный IP-адрес выдаёт роутер, и он находится на вашем устройстве. Сайт видит только первый и никогда не видит второй.
Способы проверки:
- Публичный IP (терминал): curl ifconfig.me или curl api.ipify.org — любая из команд вернёт публичный IP-адрес вашего роутера
- Публичный IP (браузер): ifconfig.me или ipinfo.io — показывают также название провайдера и примерное местоположение
- Приватный IP (Windows): ipconfig в командной строке, найдите «IPv4 Address» в описании активного адаптера
- Приватный IP (macOS): ifconfig | grep "inet " в Терминале или «Системные настройки» → «Сеть» → подключение → «Подробнее»
- Приватный IP (Linux): ip addr show или hostname -I
- Приватный IP (панель администратора роутера): войдите по адресу 192.168.0.1 или 192.168.1.1 — таблица аренды DHCP показывает все устройства и назначенные им адреса
- Приватный IP (мобильное устройство): «Настройки» → Wi-Fi → нажмите название подключённой сети → IP-адрес отображается на экране с подробностями
Что сайт на самом деле узнаёт о вас по IP-адресу: название провайдера, примерное местоположение (город или регион, в котором зарегистрирована инфраструктура провайдера, часто с погрешностью 50–100 км) и номер ASN. Именно эти данные есть в публичных базах. Домашнего адреса и личности там нет: их можно получить только по официальному запросу к самому провайдеру. Если подключиться через VPN, сайт увидит IP-адрес и местоположение VPN-сервера. Приватный IP-адрес через роутер никогда не проходит.
Как сменить публичный или приватный IP-адрес
Публичный IP-адрес принадлежит провайдеру. В настройках его не изменить. Можно поменять другое: какой IP-адрес видит интернет, когда ваш трафик выходит в сеть, или запросить у провайдера другое назначение.
Смена публичного IP-адреса — что работает:
- VPN: трафик выходит с IP-адреса VPN-сервера, а не вашего. Самый быстрый вариант, работает по всему миру.
- Прокси: применяется к трафику конкретных приложений, а не ко всему устройству. Более лёгкий вариант.
- Tor: трафик проходит через несколько ретрансляторов, а получатель видит IP-адрес выходного узла. Медленнее, но маршрут сложнее отследить.
- Перезагрузка модема: при динамическом IP разрыв соединения может привести к тому, что при переподключении провайдер выдаст другой адрес. Надёжным способом это не назовёшь: некоторые провайдеры каждый раз назначают тот же адрес.
- Запрос статического IP-адреса: если нужен адрес, который не будет меняться, обратитесь к провайдеру. У большинства провайдеров это платная услуга, но для хостинга это единственное постоянное решение.
Смена приватного IP-адреса — по платформам:
- Windows: ipconfig /release, затем ipconfig /renew в командной строке с правами администратора
- macOS: «Системные настройки» → «Сеть» → адаптер → «Подробнее» → вкладка TCP/IP → «Обновить аренду DHCP»
- Linux: sudo dhclient -r && sudo dhclient
- Панель роутера: войдите по адресу 192.168.0.1 или 192.168.1.1, найдите настройки резервирования DHCP или статической аренды и привяжите конкретный адрес к MAC-адресу устройства — оно будет всегда получать этот IP-адрес.
Итоги
Приватные IP-адреса принадлежат локальной сети. Они берутся из блоков RFC 1918, назначаются через DHCP и невидимы для интернета. Одни и те же диапазоны параллельно работают в миллионах отдельных сетей, не мешая друг другу. Публичные IP-адреса принадлежат интернету. Их распределяют RIR, выдают провайдеры, и каждый из них уникален в глобальном масштабе: один адрес на сеть, который весь интернет может найти. NAT, который в подавляющем большинстве случаев работает на роутере как PAT, обеспечивает перевод между ними. IPv6 устраняет нехватку адресов, из-за которой понадобился NAT: GUA даёт каждому устройству собственный глобально доступный адрес. Но ULA и файрволы по-прежнему задают границы, которые важны для безопасности. Двойной стек — то, как большинство сетей работают сейчас, и так будет ещё какое-то время.
Готовы к выделенному публичному IP-адресу с полным контролем входящего трафика? CG-NAT, общие IP-адреса, проброс портов, который где-то выше по цепочке просто исчезает, — эти проблемы сами собой не уходят. Они решаются, когда у вас есть выделенный публичный IP-адрес, которым вы действительно управляете.
Тарифы PrivateAlps на VPS и выделенные серверы по умолчанию идут с выделенным публичным IP-адресом. Инфраструктура в Швейцарии, в цепочке нет CG-NAT, полный проброс портов, rDNS, который вы настраиваете сами. IP-адрес ваш, входящий путь открыт, и ничто между вами и интернетом незаметно не поглощает ваш трафик.
FAQ
В чём разница между публичным и приватным IP-адресом?
Приватный — локальный. Роутер выдаёт его каждому устройству в сети, он нормально работает для внутреннего обмена данными, а интернет не может к нему обратиться: пакеты, адресованные 192.168.x.x, отбрасываются роутерами, даже не дойдя до получателя. Публичный — внешний. Провайдер назначает его вашему роутеру, и именно по этому адресу остальной интернет отправляет трафик обратно к вам. NAT связывает их: устройства с приватными IP-адресами отправляют трафик через публичный IP-адрес, а роутер по номерам портов определяет, какой ответ какому устройству передать.
Как назначаются приватные и публичные IP-адреса?
Приватные адреса выдаёт DHCP-сервер, работающий на вашем роутере. Процесс такой: устройство рассылает Discover, роутер отвечает Offer, устройство отправляет Request, подтверждая, какое предложение оно выбрало, а роутер присылает Acknowledge и закрепляет адрес. Это и есть DORA. Занимает это меньше секунды. Публичные адреса выдаёт провайдер: при динамическом подключении их берут из пула, и они могут меняться; при статическом адрес закреплён за вами и не меняется. Задать статический публичный IP-адрес вручную на устройстве можно только в том случае, если провайдер заранее зарезервировал этот адрес за вашим аккаунтом.
Могут ли два устройства иметь одинаковый приватный IP-адрес?
В разных сетях это происходит постоянно, и именно для этого создан RFC 1918. Ваша домашняя сеть и сеть компании, где вы работаете, могут обе использовать адрес 192.168.1.50, и конфликта не будет, потому что эти адреса не пересекаются за пределами своих локальных сетей. Однако в одной и той же сети дубликат приводит к конфликтам в таблице ARP. Оба устройства начинают работать с перебоями, сессии неожиданно обрываются, а поиск устройства-дубликата занимает больше времени, чем хотелось бы.
Безопаснее ли приватный IP-адрес, чем публичный?
Сам по себе — нет. Приватный IP-адрес означает, что никто в интернете не может напрямую постучаться к вам: слой NAT задерживает весь нежелательный трафик до того, как он дойдёт до локальной сети. Это важно. Но это лишь один уровень защиты, а не полная защита. Злоумышленник, который уже находится внутри сети, например через вредоносное ПО, скомпрометированные учётные данные, физический доступ или постороннее устройство в сети, может без ограничений перемещаться между машинами с приватными адресами. Настоящая сегментация требует VLAN, правил межсетевого экрана для каждой подсети и механизмов контроля доступа, которые не исходят из того, что внутренний трафик безопасен только потому, что он пришёл не извне.
Можно ли разместить сайт на приватном IP-адресе?
Внутри сети — можно, из интернета — нет. У публичного интернета нет маршрута к 192.168.x.x: посетитель, пытающийся открыть сервер с приватным адресом извне локальной сети, просто не сможет до него добраться. Для любых внешних сервисов нужен публичный IP-адрес на пути трафика. Самый простой вариант — правило перенаправления портов на роутере, которое направляет публичный порт на приватный IP-адрес и порт сервера. Более аккуратный вариант — обратный прокси (хорошо для этого подходят NGINX или Traefik), который стоит на границе сети с публичным IP-адресом, обрабатывает TLS и передаёт запросы внутрь. Бэкенд-серверу при этом не нужен прямой выход в интернет.
Что такое CG-NAT и как он на меня влияет?
CG-NAT — это слой NAT, который провайдер разворачивает на собственной инфраструктуре, до того как трафик дойдёт до вашего домашнего роутера. Роутер получает адрес из диапазона 100.64.0.0/10 (общее адресное пространство по RFC 6598), а не настоящий публичный IP-адрес. Всё выглядит нормально, пока вы не попытаетесь сделать что-то, что требует входящего подключения. Правила перенаправления портов на роутере? Они действуют на трафик, который доходит до роутера, а NAT на уровне провайдера перехватывает входящий трафик раньше. В результате самостоятельно размещённые сервисы, VPN-серверы, удалённый рабочий стол и игровые серверы перестают работать, и причину бывает непросто найти. Решение — обратиться к провайдеру и запросить выделенный публичный IP-адрес. Большинство провайдеров предоставляют эту услугу как платную опцию.
Какую информацию можно узнать по вашему IP-адресу?
Название вашего провайдера, номер автономной системы (ASN) и географический регион, обычно город или регион, где зарегистрирована инфраструктура провайдера. Эта точность может отличаться от вашего реального местоположения на 50–100 км. Именно такие данные содержат базы геолокации по публичным IP-адресам. Домашний адрес, имя и точное местоположение можно получить только по официальному юридическому запросу к провайдеру. VPN или прокси подменяют видимый IP-адрес адресом сервера, поэтому получатели видят местоположение этого сервера, а не ваше.
Как проверить свой публичный IP-адрес?
В браузере: ifconfig.me или ipinfo.io. В терминале: curl ifconfig.me. Результат показывает текущий публичный IP-адрес вашего роутера, а не приватный адрес устройства, с которого вы проверяете. Если вы подключены к VPN, результатом будет публичный IP-адрес VPN-сервера, а не тот, что выдал провайдер.
Устраняет ли IPv6 необходимость в приватных IP-адресах?
Он устраняет необходимость в NAT: 128-битная адресация предоставляет достаточно публичных адресов для каждого устройства, поэтому обходной путь перестаёт быть нужен. Уникальные локальные адреса (fc00::/7) по-прежнему существуют для намеренного использования только внутри сети, и это отдельная задача, не связанная с нехваткой адресов. При этом граница безопасности не исчезает вместе с NAT. Сетям IPv6 всё равно нужен stateful-межсетевой экран на периметре, чтобы обрабатывать незапрошенные входящие подключения: NAT блокировал их как побочный эффект, а не как осознанный механизм безопасности. Уберёте его — понадобится что-то, что будет выполнять эту задачу намеренно.
