


VPN или прокси: в чём разница?
Обычно такие вещи сравнивают не из любопытства. Чаще всего вы пришли сюда, потому что что-то заставило задуматься: стриминговый сервис вас заблокировал, знакомый упомянул «прокси», не объяснив, что это такое, или на работе всем велели установить VPN-клиент, и никто так и не объяснил зачем. Запрос «что такое VPN или прокси» вбивают в Google сотни тысяч раз в месяц. Вариант «что такое прокси или VPN» почти так же популярен. Вопрос один, просто слова стоят в другом порядке.
Есть и неприятная особенность в том, как об этой теме пишут. Многие статьи подают два инструмента как взаимозаменяемые, отличающиеся только ценой. На деле это не так. Они работают на разных уровнях сети и решают разные задачи. Если считать их одним и тем же, можно ежемесячно платить за «приватность», которой на самом деле нет.
Рынок огромен, и отчасти из-за этого реклама получилась запутанной. Мировой рынок VPN достиг 88,96 млрд $ в 2025 году, и по прогнозам к 2034 году он вырастет до 534,22 млрд $. Толчком стала удалённая работа, а дальше свою роль сыграло давление со стороны систем слежки. Прокси тем временем тихо работают в SEO-инструментах, парсерах и корпоративных файрволах. Аудитория у них другая, и рекламных щитов на улицах заметно меньше.
Поэтому это руководство разбирает тему так, как её разобрал бы сетевой инженер за чашкой кофе, а не так, как написал бы партнёрский сайт. Уровни модели OSI. Что шифруется, а что нет. Как на самом деле работает обнаружение. И чего не исправит ни один из инструментов, сколько бы вы за него ни заплатили.
Краткое резюме (AI)
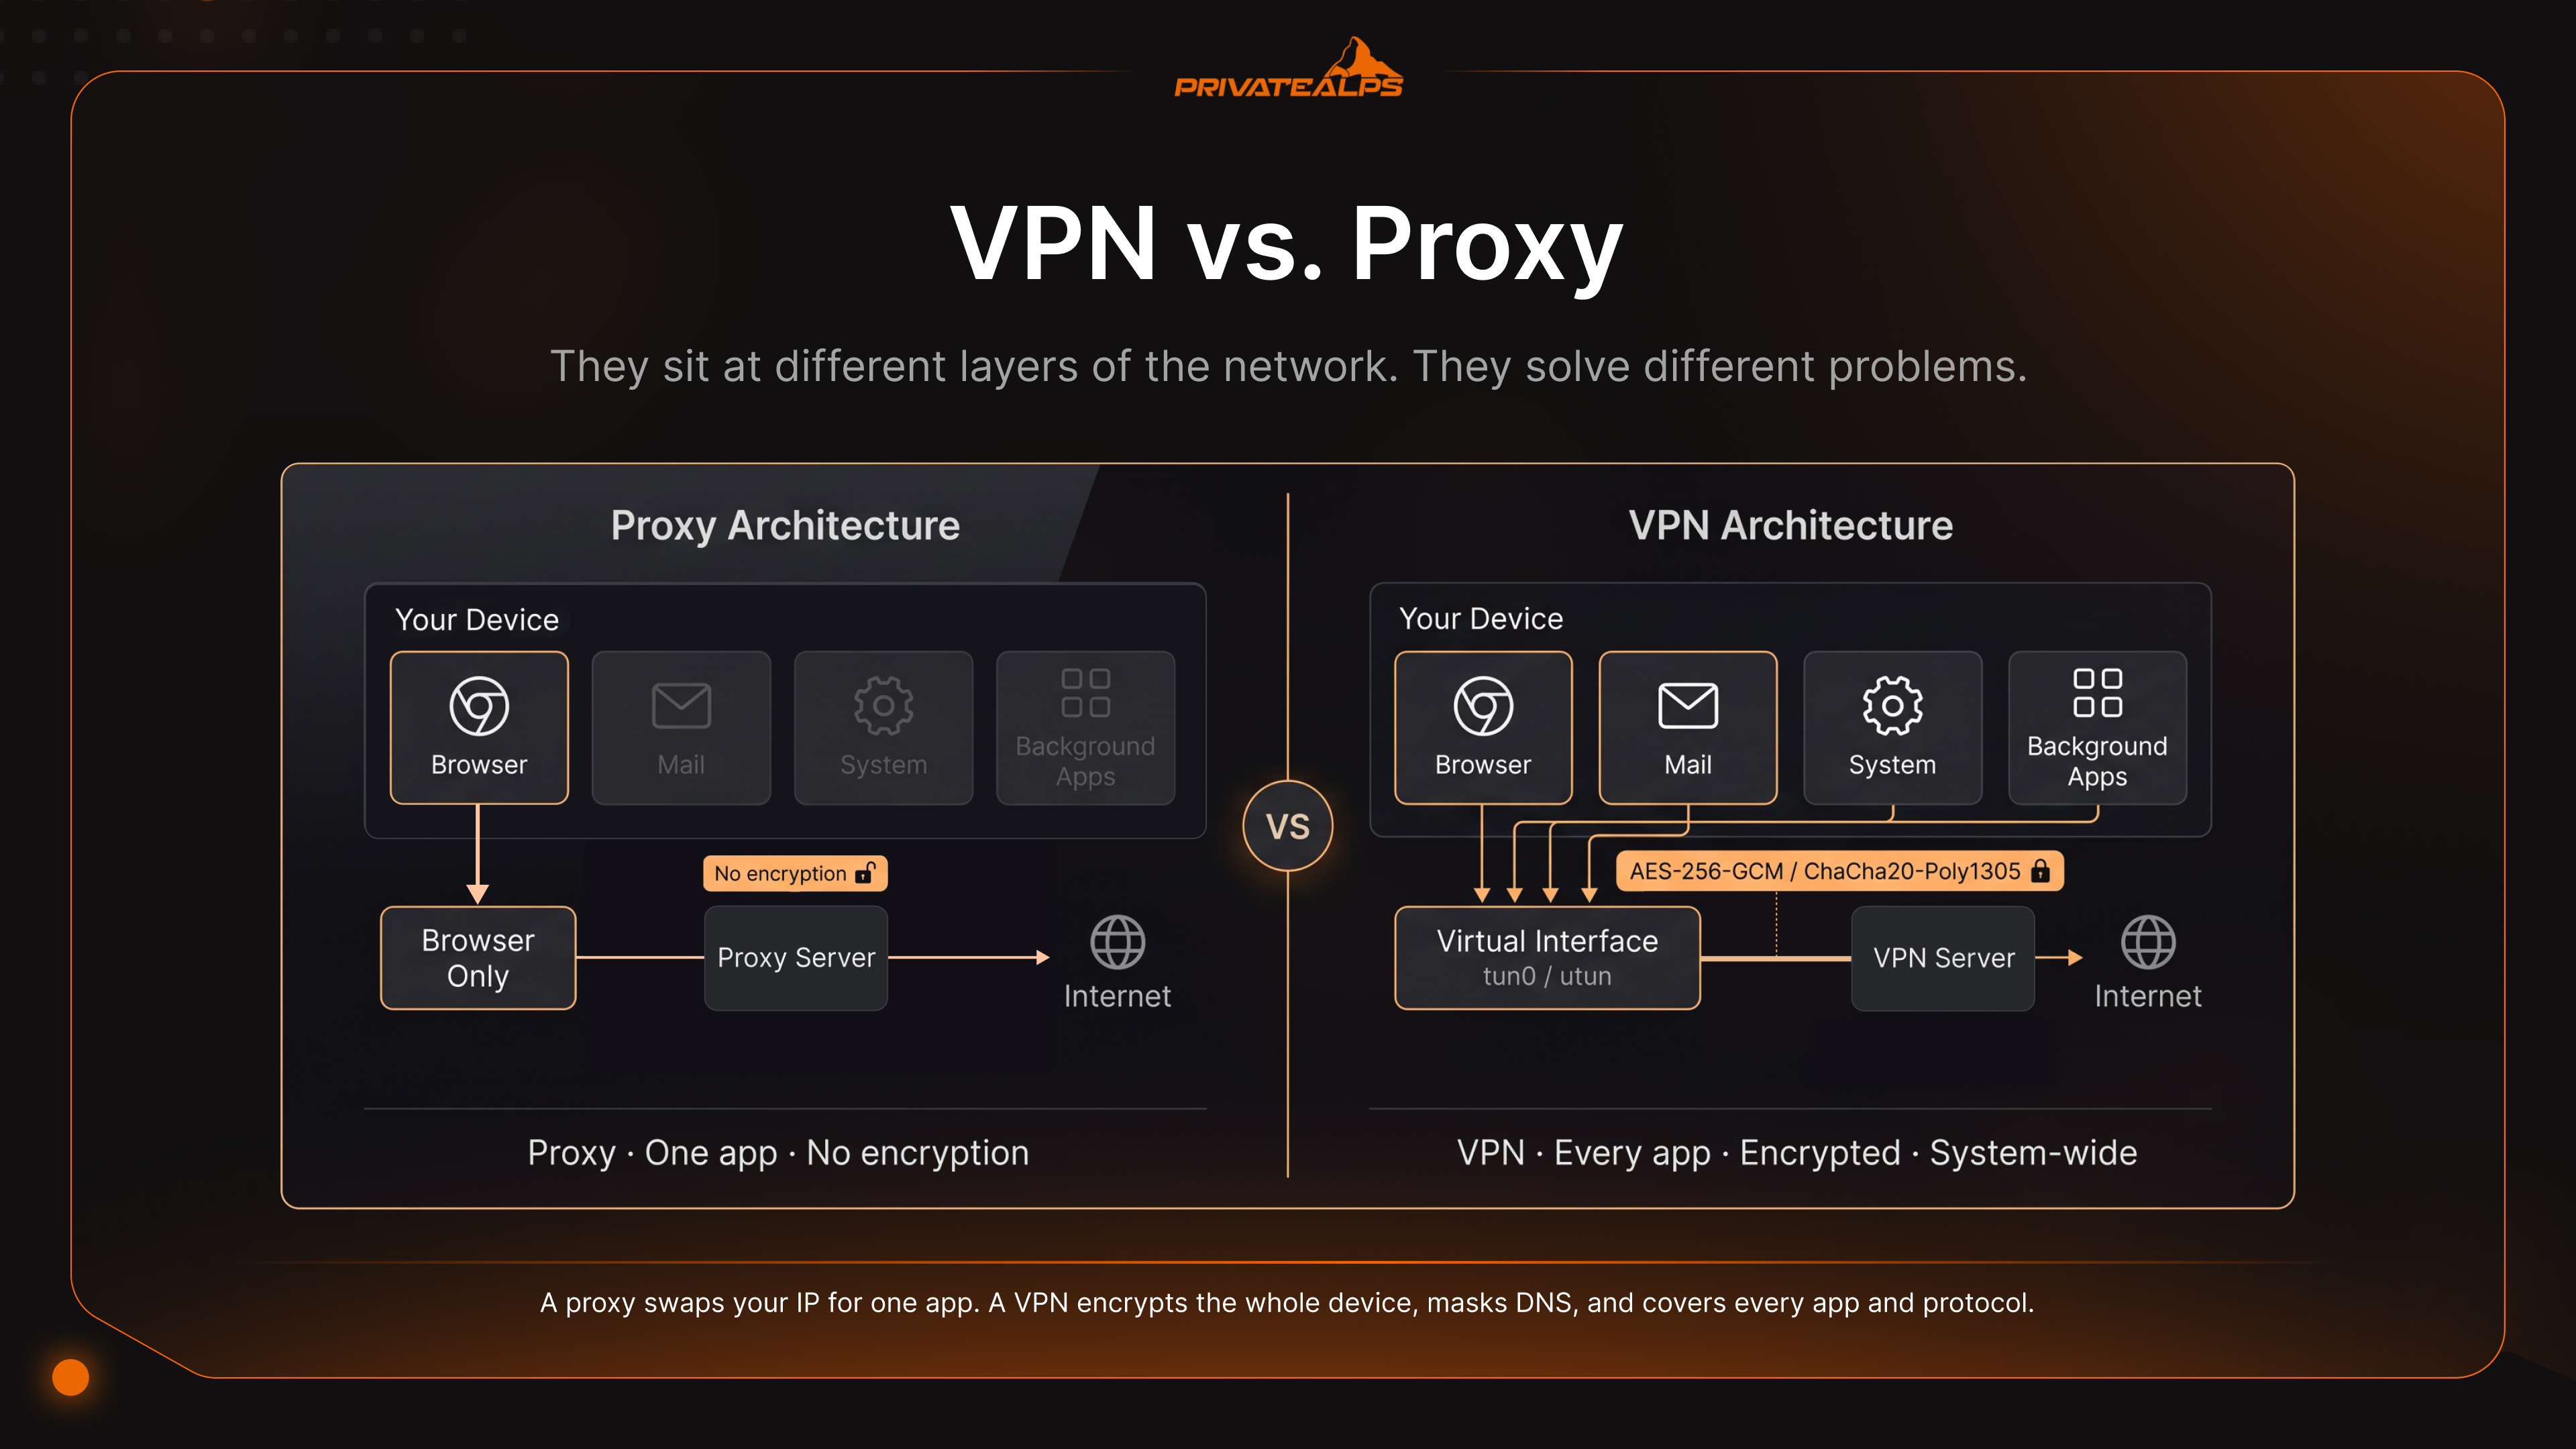
Если коротко: прокси работает на прикладном уровне (7-й уровень OSI) и перенаправляет трафик одного приложения за раз, обычно браузера. Сам по себе он ничего не шифрует. VPN располагается глубже, на 2–3-м уровнях, шифрует каждый пакет на уровне операционной системы с помощью ChaCha20-Poly1305 (WireGuard) или AES-256-GCM (OpenVPN) и направляет через виртуальный интерфейс весь трафик устройства. Прокси быстрее, потому что не тратит ресурсы на вычисления. VPN безопаснее, потому что их тратит.
- Уровень OSI: прокси — 7-й (одно приложение). VPN — 2–3-й (всё устройство).
- Шифрование: у прокси ничего не встроено. VPN — ChaCha20-Poly1305 или AES-256-GCM.
- Скорость: накладные расходы прокси почти незаметны. WireGuard на быстром канале теряет около 4–15%. OpenVPN/TCP может съесть 40–50%.
- Kill switch: только у VPN. Отключает весь трафик в ту же секунду, когда туннель падает.
- Защита DNS: VPN туннелирует DNS-запросы. HTTPS-прокси раскрывает имя хоста через SNI ещё до загрузки страницы.
- Риск бесплатных прокси и VPN: ICSI/CSIRO выяснили, что 67% бесплатных VPN-приложений для Android содержат сторонние библиотеки отслеживания, а 84% утекают трафик.
- Чего не исправляет ни один из них: отпечаток браузера, cookie и любой аккаунт, в который вы вошли.
Что такое прокси-сервер?
Прокси-сервер — это посредник. Он принимает трафик от одного приложения, обычно браузера, и пересылает его адресату, по пути подменяя ваш IP-адрес своим. Вот и вся его работа. Он функционирует на прикладном уровне (7-й уровень OSI). Ничего не шифрует, если только сайт, который вы открываете, сам не использует TLS. Он обрабатывает только то приложение, которое вы на него направили. Всё остальное на вашем компьютере продолжает обращаться к интернету точно так же, как и раньше.
| Тип прокси | Как работает | Типичный сценарий |
|---|---|---|
| HTTP-прокси | Пересылает незашифрованные HTTP-запросы на 7-м уровне | Корпоративная фильтрация веб-трафика, кеширование |
| HTTPS-прокси | Туннелирует TLS через CONNECT; читает SNI, но не содержимое | Просмотр сайтов с защитой TLS |
| SOCKS5-прокси | Ретранслятор 5-го уровня; не зависит от протокола, поддерживает UDP | Торренты, игры, туннелирование любого TCP/UDP-трафика |
| Прозрачный прокси | Перехватывает трафик без настройки на клиенте | Кеширование на уровне провайдера, фильтрация в школах и библиотеках |
| Резидентный прокси | Направляет трафик через реальные IP-адреса обычных пользователей (часто IoT-устройств) | Боты для кроссовок, проверка рекламы, SEO-парсинг |
Здесь многих сбивает с толку одно. Люди думают, что HTTPS-прокси скрывает, какие сайты они посещают. Это не так. Имя хоста передаётся открытым текстом в поле Server Name Indication (SNI) протокола TLS во время рукопожатия, то есть до того, как начнётся какое-либо шифрование. Ваш провайдер его видит. Его видит любой, кто стоит между вами и прокси. Содержимое страницы они не прочитают, зато видят адресную строку, а именно её люди обычно и хотели скрыть.
DNS — ещё одна незаметная утечка. Прокси, как правило, с DNS не работают, поэтому операционная система продолжает спрашивать у резолвера провайдера: «Где находится этот домен?» Один этот вопрос уже многое говорит. А экосистема бесплатных прокси, мягко говоря, не дружелюбна. Исследование CSIRO по Android-приложениям этой категории показало, что 16% из них развёртывали непрозрачные прокси, которые внедряли JavaScript в пользовательский трафик для рекламы и отслеживания, а 67% содержали сторонние библиотеки отслеживания. С такими вещами бесплатное редко бывает бесплатным. Товар здесь — вы.
Что такое VPN?
VPN, или виртуальная частная сеть, оборачивает всё устройство в зашифрованный туннель и отправляет через него каждый пакет. Каждое приложение. Каждый сервис в фоне. Браузер, почтовый клиент, тихие системные обновления, которые происходят, пока вы этого не видите. Настраивать что-то для каждого приложения отдельно не нужно. Операционная система просто передаёт трафик виртуальному интерфейсу, а дальше его обрабатывает VPN-клиент.
Механика строже, чем многие ожидают. Когда вы нажимаете «подключиться», клиент и сервер выполняют криптографическое рукопожатие: WireGuard использует Noise с обменом ключами на Curve25519, а OpenVPN проводит TLS-рукопожатие (TLS 1.2 или 1.3 в зависимости от сборки), чтобы согласовать сеансовые ключи. Затем клиент создаёт виртуальный сетевой интерфейс — tun0 в Linux, utun в macOS, — и таблица маршрутизации начинает направлять в него весь трафик. Каждый пакет инкапсулируется, шифруется и отправляется на сервер. Сервер расшифровывает его, пересылает дальше и возвращает ответ. Тот, кто наблюдает за сетью, видит лишь поток зашифрованных блоков туда и обратно. Если вам нужна каноническая версия подробностей, статья WireGuard описывает их во всех деталях.
Два признака отличают настоящий VPN от маркетингового. Первый — kill switch: это правило файрвола, которое блокирует каждый байт в тот момент, когда туннель падает. Причина неважна: сбой сервера, пропавший Wi-Fi, уснувший ноутбук. Так ваш реальный IP-адрес не утечёт, пока клиент пытается переподключиться. Второй — защита от утечек DNS. Она отправляет DNS-запросы через зашифрованный туннель на собственный резолвер VPN-сервиса, поэтому провайдер не сможет по запросам восстановить, какие сайты вы посещаете. Без этих двух функций у вас получается прокси с лишними шагами и более высокой ежемесячной платой.
VPN или прокси: ключевые технические различия
Различие между прокси-сервером и VPN проявляется в трёх вещах: какая часть трафика шифруется, какая часть охватывается и насколько легко вас обнаружить. Прокси подменяет IP-адрес для одного приложения. VPN шифрует всё устройство, маскирует DNS, блокирует утечки WebRTC и, при правильно подобранном уровне обфускации, выглядит неотличимо от того, кто читает новости по HTTPS.
| Параметр | Прокси | VPN |
|---|---|---|
| Шифрование трафика | Нет (SOCKS5/HTTP); TLS только если сайт использует HTTPS | Полное шифрование содержимого (ChaCha20-Poly1305 или AES-256-GCM) |
| Охват трафика | Только для отдельного приложения | Вся ОС, все приложения и протоколы |
| Маскировка IP-адреса | Да, для настроенного приложения | Да, на уровне всей системы |
| Защита DNS | Нет: ОС использует резолвер провайдера | Да: DNS туннелируется через VPN |
| Kill switch | Нет | Да (аварийная блокировка на уровне файрвола) |
| Защита от утечек WebRTC | Нет | Да (при правильной настройке) |
| Накладные расходы на скорость | Незначительные (1–3%) | 4–50% в зависимости от протокола |
| Защита от MITM в публичных Wi-Fi-сетях | Нет | Да |
| Устойчивость к обнаружению | Низкая: базы репутации IP-адресов быстро помечают прокси | Высокая при обфускации (Shadowsocks, Obfs4, VLESS) |
| Возможность аудита | Почти никогда | У надёжных провайдеров: аудит Big 4 |
| Прозрачность юрисдикции | Обычно непрозрачна | Раскрыто юридическое лицо и страна |
| Типичная стоимость | От бесплатно до 1–5 $ за IP в месяц | 3–12 $ в месяц для частных пользователей; самостоятельный хостинг от 5 $ |
Именно в обнаружении эти технологии по-настоящему расходятся. Открытый SOCKS5-прокси без аутентификации — по сути, уязвимость: любой, кто наткнётся на IP-адрес и порт, может пустить через него собственный трафик, а прозрачные схемы охотно раскрывают исходный IP-адрес в HTTP-заголовках. Протоколы обфускации VPN играют совсем в другую игру. Shadowsocks, Obfs4, V2Ray/VLESS оборачивают туннель так, что глубокая инспекция пакетов видит нечто, похожее на обычный HTTPS. Поэтому именно эти протоколы доминируют в странах, которые активно блокируют VPN-трафик, а прокси с их предсказуемыми заголовками и хорошо известными диапазонами IP-адресов вычисляют первыми.
Сравнение скорости прокси и VPN
Прокси быстрее VPN, и причина не в чём-то загадочном: они не шифруют трафик. Никакого шифра, никакой инкапсуляции, никаких заголовков сверх необходимого. VPN делает всё это для каждого пакета, и нагрузка быстро накапливается, когда речь идёт о реальной пропускной способности.
| Решение | Накладные расходы на шифрование | Влияние на задержку | Лучший сценарий |
|---|---|---|---|
| HTTP/SOCKS5-прокси | Нет | +5–15 мс (один дополнительный узел) | Парсинг больших объёмов, тестирование геолокации |
| WireGuard VPN | Низкие (ChaCha20 в пространстве ядра) | +10–20 мс; потеря пропускной способности 4–15% | Универсальная приватность на быстрых соединениях |
| OpenVPN/UDP | Умеренные (AES в пространстве пользователя) | +20–40 мс; потеря пропускной способности 20–35% | Развёртывания, где важна совместимость |
| OpenVPN/TCP | Высокие (коллапс TCP поверх TCP) | +50–100 мс; потеря пропускной способности 40–50% | Только как крайний способ обойти файрвол |
| Tor | Очень высокие (луковая маршрутизация через 3 узла) | +200–1000 мс; потеря пропускной способности 80–95% | Анонимность важнее скорости |
Эти цифры не теоретические. В рецензируемом исследовании WireGuard показал пропускную способность TCP 210,64 Мбит/с против 110,34 Мбит/с у OpenVPN в одной и той же среде VMware, то есть почти вдвое. На канале 1 Гбит/с независимые тесты показывают, что WireGuard работает примерно в 4 раза быстрее OpenVPN в нескольких регионах. У показателя OpenVPN/TCP есть конкретное название: коллапс TCP поверх TCP. Туннелируя TCP внутри другого TCP-соединения, вы заставляете оба уровня работать со своими таймерами повторной передачи. Одна потерянная пакетная единица заставляет повторно передавать оба уровня. Задержка растёт, пропускная способность падает, и вся система начинает работать сама против себя.
Медленные соединения всё это скрывают. Если узкое место — DSL-линия на 30 Мбит/с, накладные расходы на шифр VPN можно считать несуществующими. На оптоволокне 1 Гбит/с вы их почувствуете. Поэтому, если задача — ротировать резидентные IP-адреса, чтобы парсить страницы с ценами, и шифрование не входит в модель угроз, очевидный выбор — прокси.
VPN или прокси: сравнение по приватности
Сравнение VPN и прокси по приватности сводится к одному: прокси скрывает ваш IP-адрес от сайта, который вы открываете, а VPN дополнительно скрывает ваш трафик от провайдера и локальной сети. Всё остальное зависит от политики хранения логов, юрисдикции и того, что ваш противник уже знал о вас до того, как вы начали.
| Угроза | Прокси | VPN | Не решает ни один из них |
|---|---|---|---|
| Провайдер видит посещённые домены | Раскрываются через DNS + SNI | Зашифровано | - |
| Провайдер видит содержимое трафика | Открыто по HTTP; безопасно только по HTTPS | Всегда зашифровано | - |
| MITM-атака в публичной Wi-Fi сети | Уязвимо | Защищено | - |
| Утечка DNS-запросов | Используется DNS-резолвер провайдера | Передаётся через туннель | - |
| Снятие отпечатка браузера (fingerprinting) | - | - | Canvas, шрифты, WebGL идентифицируют вас |
| Отслеживание через cookie | - | - | Сохраняется между сессиями |
| Идентичность залогиненного аккаунта | - | - | Google узнаёт вас независимо от IP |
Аудиты показывают, подтверждаются ли заявления о приватности или тихо рассыпаются. Серьёзные VPN-провайдеры платят независимым компаниям (Deloitte, KPMG, Cure53, PwC, Securitum) за проверку конфигураций серверов, политик доступа сотрудников и журналов инцидентов. К концу 2025 года Deloitte шесть раз проверяла NordVPN. Последний аудит ExpressVPN провела KPMG в феврале 2025 года, а протокол Lightway отдельно изучала Cure53. Cure53 также работает с Mullvad и Proton VPN. На коммерческом рынке прокси ничего подобного нет: нет отчётов о прозрачности, которые стоит читать, и нет реальных аудитов. То же исследование CSIRO по бесплатным VPN-приложениям для Android выявило утечку трафика у 84 % из них и полное отсутствие шифрования у 18 %, хотя в описаниях в магазинах приложений было обещано обратное.
Юрисдикция важнее, чем принято думать. Каждый VPN-провайдер подчиняется чьему-то законодательству. Провайдер из США может получить National Security Letter и запрет на разглашение. Швейцарский провайдер работает в рамках Федерального закона о наблюдении за почтовой и телекоммуникационной связью (BÜPF), который допускает раскрытие данных только в отношении конкретных лиц по решению суда. Это строже, чем массовое хранение данных в ЕС или США, но и не ничего. Кроме того, ни один инструмент не решает проблему постоянной идентичности. Войдите в Gmail через любой VPN, и Google всё равно вас узнает. Отпечаток браузера (канвас, шрифты, WebGL) почти не меняется при смене IP-адреса.
Когда использовать прокси, а когда VPN
Используйте прокси, если вам нужна ротация IP-адресов в большом объёме и шифрование для задачи не важно. Используйте VPN, если нужно защитить данные при передаче или скрыть активность от провайдера. Вот и всё различие. Остальное — детали.
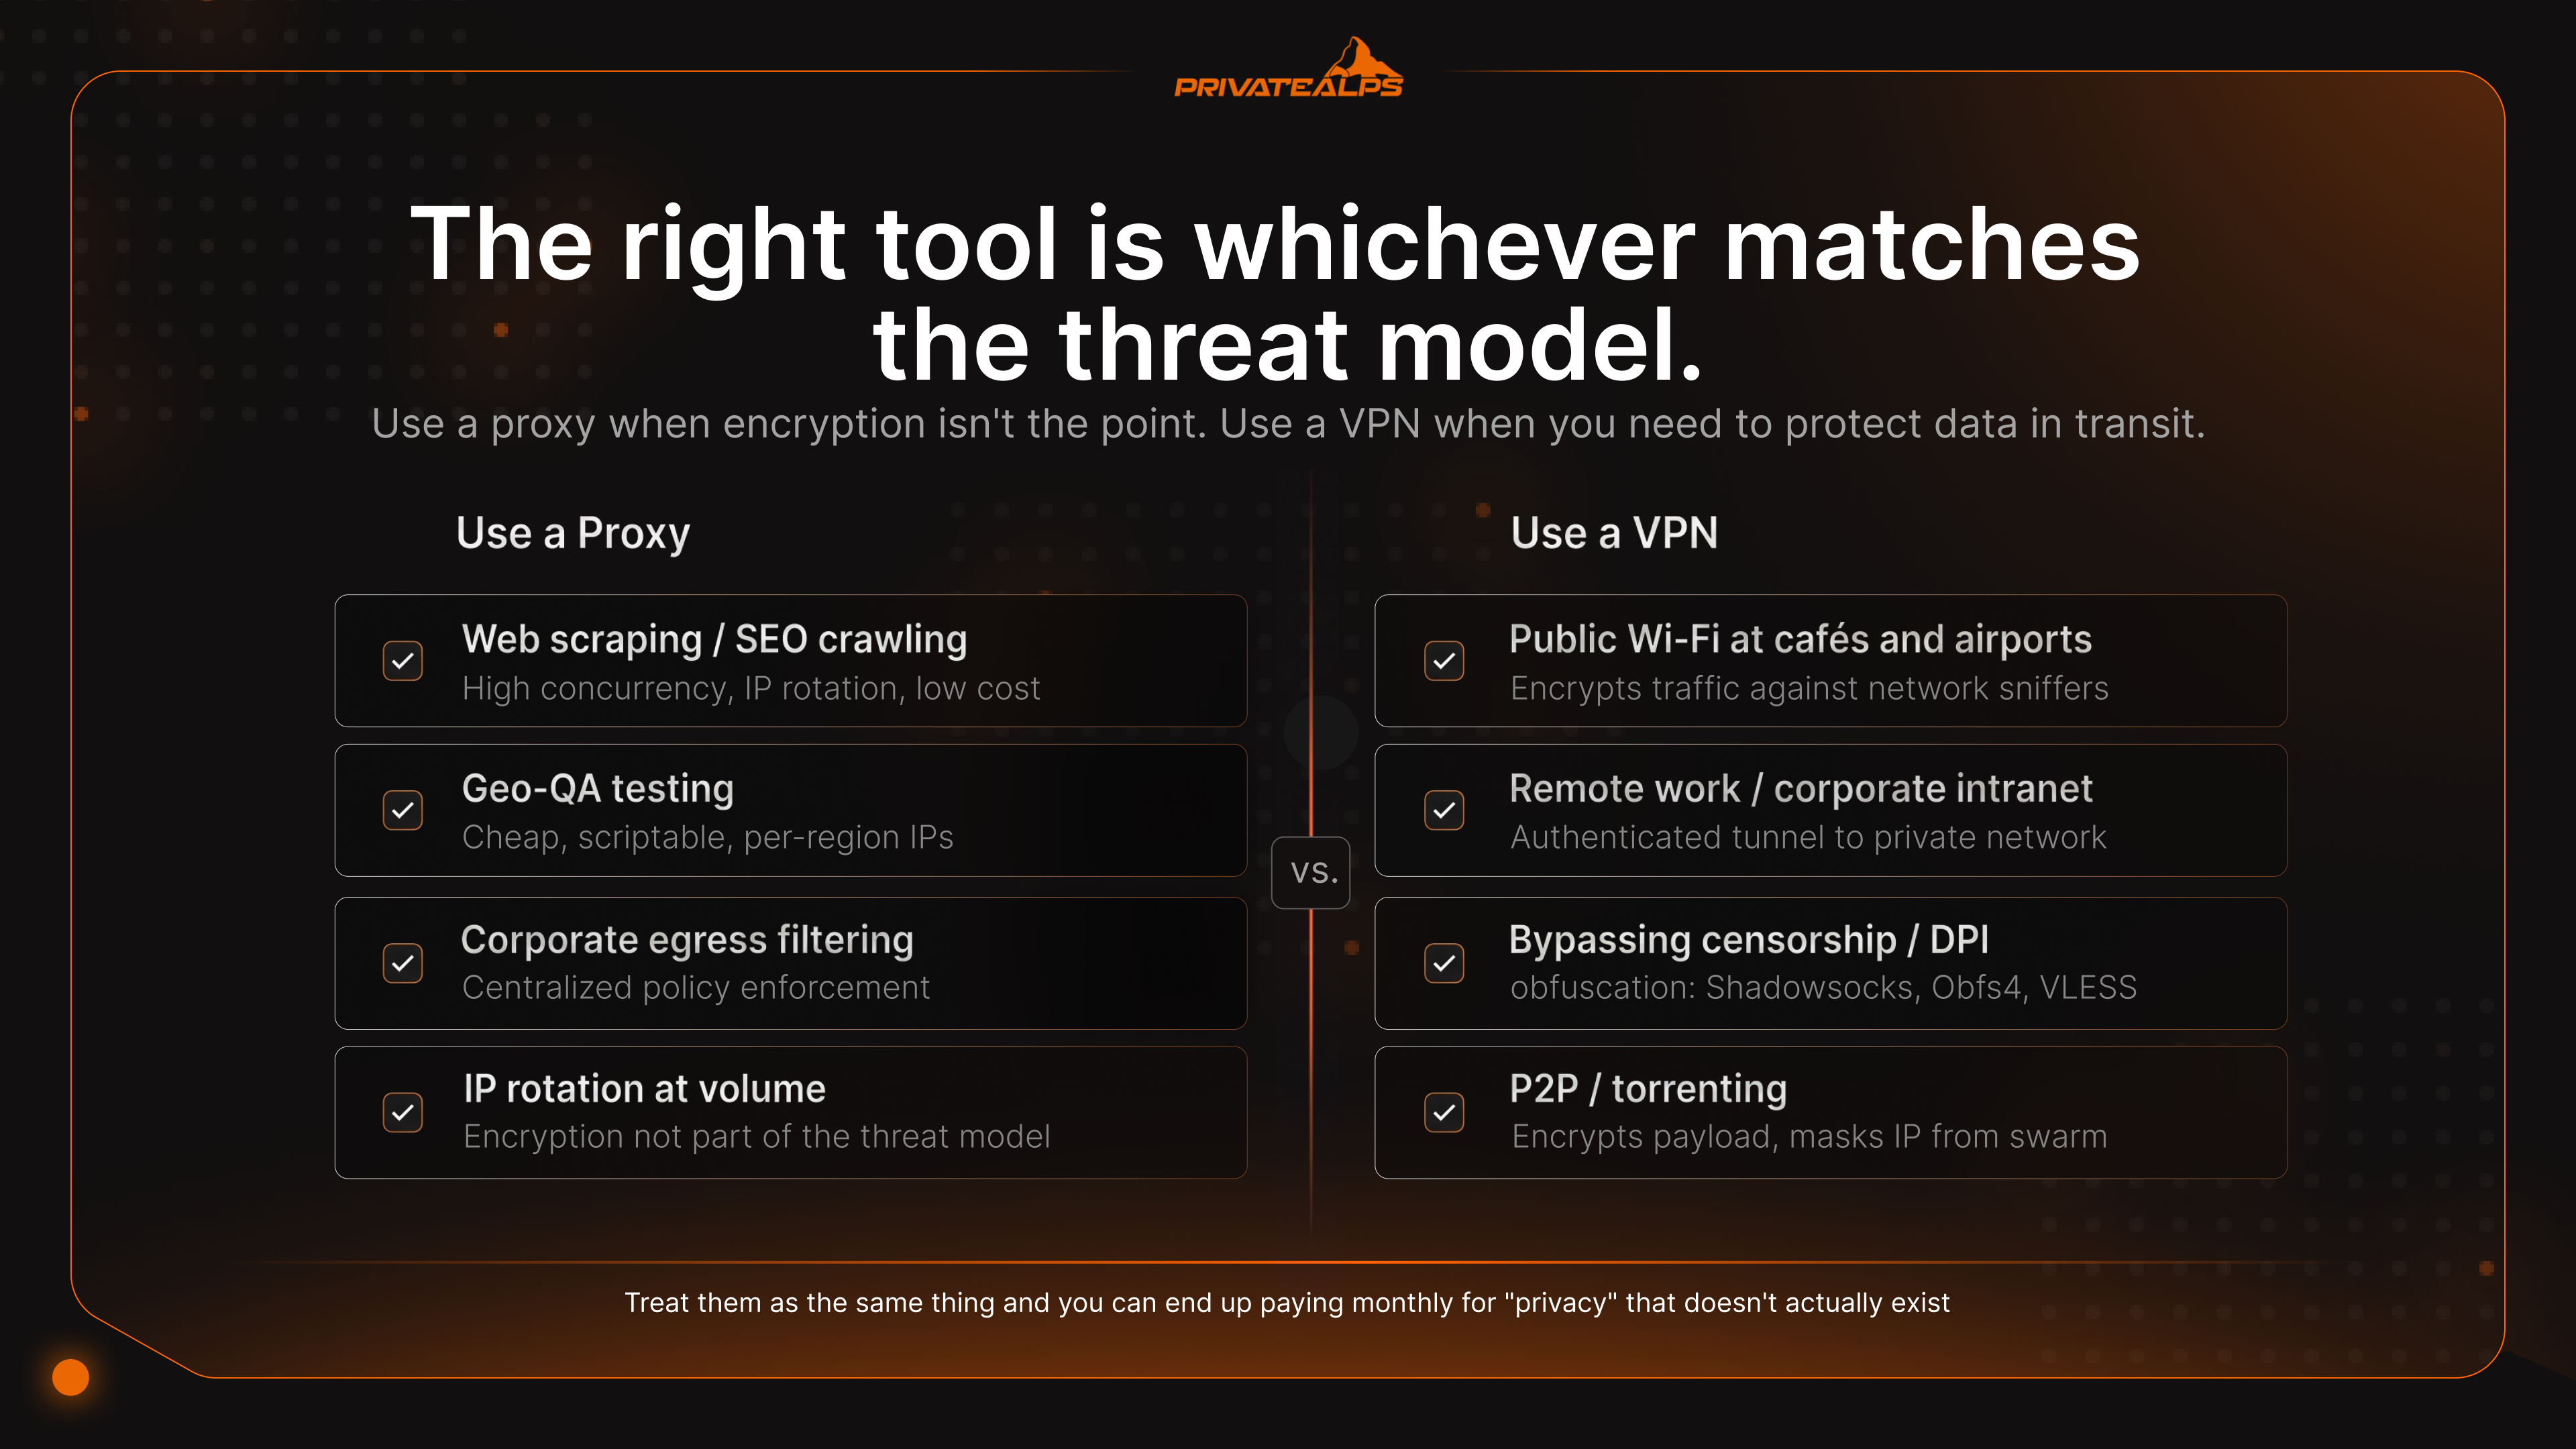
| Сценарий | Рекомендуемый инструмент | Почему | Что не решает |
|---|---|---|---|
| Публичная Wi-Fi сеть в кафе или аэропорту | VPN | Шифрует трафик от сетевых снифферов | Фишинг, вредоносные загрузки |
| Удалённая работа / корпоративная внутренняя сеть | VPN | Обеспечивает аутентифицированный туннель во внутреннюю сеть | Компрометация конечного устройства |
| Веб-скрейпинг / SEO-краулинг | Пул ротируемых прокси | Высокая параллельность, ротация IP, низкая стоимость | Фингерпринтинг сайта, JS-проверки |
| Гео-ограничения стриминга | VPN (резидентный или оптимизированный под стриминг) | Лучше обходит проверки репутации IP, чем прокси | Гео-блокировки на уровне аккаунта |
| Обход государственной цензуры / DPI | VPN с обфускацией (Shadowsocks, Obfs4, VLESS) | Маскирует туннель под HTTPS | Целевая слежка за конечным устройством |
| P2P / торренты | VPN с функцией kill switch | Шифрует полезную нагрузку, скрывает IP от роя | Вредоносные пиры, копирайт-тролли |
| Разработчик / системный администратор в недоверенной сети | VPN | Защищает SSH- и RDP-сессии и API-токены | Скомпрометированные учётные данные |
| Гео-тестирование (реклама, цены) | Прокси | Дёшево, скриптуемо, IP для каждого региона | Поведение залогиненного пользователя |
| Собственная закрытая инфраструктура | Самохостируемый VPN на WireGuard | Убирает доверие к провайдеру | Компрометация сервера |
| Корпоративная фильтрация веб-трафика / egress | Forward-прокси (Squid, Zscaler) | Централизованное применение политик, инспекция контента | Шифрованная утечка данных через DoH |
Обнаружение стриминговых сервисов — отдельная гонка вооружений. Netflix, BBC iPlayer и другие опираются на базы данных репутации IP-адресов. Главные из них — MaxMind GeoIP2 и IPQualityScore. Они помечают каждый IP как резидентный, корпоративный, хостинговый или VPN. Коммерческие прокси почти всегда находятся в диапазонах хостингов, и базы данных распознают их мгновенно. VPN-провайдеры, которые используют пулы резидентных или оптимизированных под стриминг серверов, арендуют IP-адреса у домашних провайдеров и ротируют их. Поэтому VPN-трафик обычно проходит там, где прокси получает вежливую страницу «этот контент недоступен в вашем регионе».
Обнаружение VPN и прокси: как сервисы их различают
Системы обнаружения сравнивают ваше соединение с пятью признаками: репутацией ASN, хешами TLS, согласованностью DNS, утечкой заголовков и таймингом пакетов. Прокси проваливают больше этих проверок, потому что их сигнатуры проще и легче перечислить. VPN держится дольше, поскольку зацепиться за него сложнее.
| Метод обнаружения | Уязвим ли прокси? | Уязвим ли VPN? | Решение для обхода |
|---|---|---|---|
| ASN / репутация IP (MaxMind, IPQS) | Да: хостинговые ASN помечаются | Частично: известные VPN-диапазоны помечаются | Резидентные IP или свежие подсети |
| TLS-фингерпринтинг (хеш JA3/JA3S) | Да: HTTP-прокси раскрывают клиентский TLS | Частично: у некоторых VPN-клиентов характерный JA3 | uTLS, отпечатки, совпадающие с браузером |
| Несоответствие DNS (регион IP ≠ регион DNS) | Да: DNS ОС утекает | Нет: туннелированный DNS исключает несоответствие | DNS через VPN |
| Утечка HTTP-заголовков (X-Forwarded-For) | Да: прозрачные прокси раскрывают исходный IP | Нет: заголовки пересобираются на выходе | Использовать только анонимные (elite) прокси |
| Глубокая инспекция пакетов (DPI) | Да: обычный трафик прокси распознаётся | Частично: стандартные VPN-протоколы обнаруживаются | Обфускация: Shadowsocks, Obfs4, VLESS |
Почему прокси вычисляют быстрее? Они утекают больше метаданных. Их диапазоны IP-адресов каталогизированы. Их TLS-рукопожатия характерны. HTTP-заголовки незаметно содержат исходный IP, если включён прозрачный режим. VPN ведут себя тише: DPI, анализируя VPN-трафик, видит лишь зашифрованные блоки, а не поля протокола, по которым можно снять отпечаток. Обфускация закрывает оставшиеся лазейки. Shadowsocks, широко используемый в материковом Китае, и V2Ray/VLESS делают туннель статистически неотличимым от HTTPS. Цензурная инфраструктура, которая блокирует стандартные VPN-протоколы, не может отличить их от обычного веб-трафика.
Можно ли использовать VPN и прокси вместе?
Да. Это допустимая схема для конкретных задач, но она добавляет сложности с DNS, и большинству людей не стоит с ней возиться. Неправильно настроенная цепочка утекает больше, чем один корректно настроенный туннель.
SOCKS5 в браузере + VPN на уровне системы. Запустите VPN на уровне системы, а затем направьте Firefox или Chrome на SOCKS5-прокси. Трафик браузера выходит через IP прокси. Всё остальное (почта, системные службы, фоновые приложения) выходит через VPN. Одну деталь почти никто не упоминает: включите network.proxy.socks_remote_dns в Firefox, иначе DNS-запросы обойдут прокси и утекут через VPN. Получится региональное несоответствие, которое инструменты фингерпринтинга замечают сразу.
Цепочка VPN → прокси. Сначала подключитесь к VPN, а затем направляйте трафик браузера через прокси на выходной стороне. Конечный сайт видит IP прокси. VPN-провайдер видит, что вы подключены к прокси, но не может прочитать то, что через него проходит. Такая схема распространена при скрейпинге, где нужны и шифрование, и ротация резидентных IP.
Прокси → VPN в корпоративном egress. Компании делают так постоянно. Исходящий трафик проходит через forward-прокси (Squid, Zscaler) для инспекции контента и применения политик, а сам прокси работает через VPN для туннелирования от филиалов к головному офису. В любой регулируемой отрасли это стандартная архитектура.
Tor поверх VPN — версия для максималистов в вопросах приватности: сначала VPN, затем Tor. Пропускная способность падает на 80 % и более. Свойства анонимности заметно улучшаются.
Итоги
Ключевое различие в любом сравнении VPN и прокси: прокси меняет ваш IP-адрес для одного приложения, а VPN шифрует и туннелирует всё, что отправляет ваше устройство. Выбирайте прокси, если угроза связана с гео-ограничениями или лимитами по IP для одного приложения и шифрование не главное. Выбирайте VPN, когда нужна приватность от провайдера, безопасность в враждебной сети или защита всех приложений на устройстве. Разница между прокси и VPN всё равно не решает проблему анонимности: фингерпринтинг, cookie и входы в аккаунты следуют за вами при смене IP. Единственное структурное изменение, которое действительно улучшает ситуацию, — самостоятельный хостинг VPN на инфраструктуре, которую вы контролируете. Такие провайдеры, как PrivateAlps, полностью убирают из цепочки доверие к третьей стороне.
Запустите собственный VPN на швейцарской инфраструктуре
Самостоятельный хостинг VPN меняет расклад. Вы становитесь собственным провайдером. Существуют только те логи, которые вы сами ведёте. Никакая третья сторона не получит повестку на данные о трафике, который она никогда не видела. PrivateAlps предлагает сервис OpenVPN в швейцарских дата-центрах: шифрование AES-256, строгая политика нулевого логирования, разрешён P2P, без ограничения пропускной способности на канале 10G. Сервис работает в рамках revDSG, пересмотренного Федерального закона о защите данных, и BÜPF с его целевым раскрытием данных. Доступ правоохранительных органов требует судебного решения, привязанного к конкретному лицу. Это строже, чем массовое хранение данных в ЕС или США. Абсолютного иммунитета это не даёт, но модель доверия структурно отличается от покупки у потребительского VPN-провайдера.
FAQ
В чём разница между VPN и прокси?
Разница между VPN и прокси сводится к трём вещам: что шифруется, что покрывается и что происходит с DNS. VPN шифрует каждый байт, который отправляет ваше устройство, и маршрутизирует его на уровне ОС. Прокси перенаправляет трафик одного приложения и сам по себе ничего не шифрует. Разница между прокси и VPN важнее всего тогда, когда вы пытаетесь скрыть активность от провайдера, а не просто сменить IP-адрес.
Безопаснее ли прокси, чем VPN?
Нет. VPN даёт три вещи, которых нет у прокси: шифрование, функцию kill switch и туннелированный DNS. Бесплатные прокси особенно ненадёжны: исследование ICSI/CSIRO выявило, что 16 % бесплатных VPN- и прокси-приложений активно внедряли JavaScript в пользовательский трафик.
Может ли прокси скрыть ваш IP-адрес?
Прокси скрывает IP только для того приложения, в котором вы его настроили, и больше ни для чего. К тому же HTTPS-прокси всё равно раскрывают имя хоста назначения через незашифрованное поле TLS SNI при рукопожатии. Поэтому если вас интересует именно этот вопрос, то разница между прокси и VPN такова: VPN также туннелирует DNS. Именно поэтому провайдер всё ещё может видеть, какие сайты вы посещаете через прокси, но не через VPN.
Работает ли VPN как прокси?
Оба инструмента подменяют ваш видимый IP-адрес на адрес сервера, поэтому на первый взгляд они похожи. VPN идёт дальше: он шифрует трафик на сетевом уровне, охватывает все приложения на устройстве и направляет DNS через туннель. Прокси работает для отдельного приложения, по умолчанию не шифрует трафик и ограничивается заменой IP-адреса.
Что такое прокси SOCKS5 и чем он отличается от VPN?
SOCKS5 — протокол прокси пятого уровня, который обрабатывает произвольный трафик TCP и UDP. Поэтому его популярно использовать для торрентов, игр и всего, что не является обычным HTTP. Но он ничего не шифрует. VPN обеспечивает и перенаправление, и криптографию. SOCKS5 обеспечивает только перенаправление.
Блокируют ли стриминговые сервисы прокси и VPN?
Оба, но не в одинаковой степени. Обнаружение работает через базы данных репутации IP-адресов, например MaxMind GeoIP2 и IPQualityScore. Прокси почти всегда приходят из помеченных хостинговых ASN, поэтому их быстро вычисляют. VPN-провайдеры с пулами резидентных IP-серверов обычно проходят проверку дольше, потому что их адреса выглядят как обычные домашние подключения.
Что быстрее: прокси или VPN?
Прокси, и с большим отрывом. Он ничего не шифрует. WireGuard обычно снижает пропускную способность на 4–15 %, OpenVPN/UDP — на 20–35 %, а OpenVPN/TCP может отнять 40–50 %, когда проявляется проблема TCP-over-TCP.
Можно ли использовать VPN и прокси одновременно?
Да. Самая распространённая профессиональная схема — SOCKS5-прокси в браузере поверх системного VPN. Так идентичность браузера изолирована от остального трафика. Есть один момент, за которым нужно следить: убедитесь, что разрешение DNS выполняется на стороне прокси (в Firefox это network.proxy.socks_remote_dns). Иначе вы создадите несоответствие DNS, которое заметят инструменты фингерпринтинга.
Что такое VPN без логов и есть ли такая же защита у прокси?
VPN без логов не хранит метаданные подключений, временные метки IP-адресов и записи о посещённых сайтах. Однако такое заявление имеет вес только тогда, когда независимый аудитор, например Deloitte, KPMG или Cure53, действительно проверил его. Коммерческие прокси-сервисы до такого стандарта не дотягивают. Заявления прокси об отсутствии логов, по сути, невозможно проверить.
В чём разница между VPN и прокси: что лучше?
Всё зависит от задачи. VPN выигрывает в вопросах приватности, безопасности в общественных Wi-Fi-сетях и обхода цензуры на основе DPI. Прокси лучше подходит для массового веб-скрейпинга, гео-QA-тестирования и фильтрации исходящего трафика в корпоративной сети. Разница между VPN и прокси-сервером функциональная, а не иерархическая: выбирать нужно тот инструмент, который соответствует модели угроз, а не тот, у которого больше пунктов в маркетинговом описании.
