


Shell в Linux: что это такое, возможности, типы и отличия

Shell в Linux, или шелл (командная оболочка), стоит между вами и ядром. Вы вводите команду. Shell определяет, что вы имели в виду. Реальную работу выполняет ядро. На бумаге это звучит скучно. Но в два часа ночи становится не так скучно: деплой-скрипт, который неделю назад отлично работал на RHEL, на Ubuntu внезапно ломается без видимой причины. Вот тогда вопрос «что такое shell в Linux» перестаёт быть теоретическим и начинает стоить вам сна.
Главное, о чём обычно не говорят достаточно ясно: слово «shell» используют для двух очень разных задач. Первая — интерактивная среда, в которой вы работаете по SSH: приглашение командной строки, автодополнение по Tab, история команд. Вторая — программа, которая запускает ваши скрипты при загрузке, через cron или внутри юнита systemd. Это могут быть разные программы. В Debian и Ubuntu так и есть, и именно это сбивает с толку. Ответ на вопрос, что такое shell в Linux, зависит от того, какую из этих ролей вы имеете в виду. Большинство неожиданностей скрывается в разрыве между ними.
Если вы работаете системным администратором, DevOps-инженером или занимаете любую другую должность, которая сейчас модна, выбор шелла будет иметь последствия, которые вы почувствуете лично. Если в начале скрипта на Ubuntu стоит #!/bin/sh, значит, выполняется Dash, а не Bash. Тогда привычная конструкция [[ ]], массив, который вы написали, и подстановка процессов перестают работать. Иногда скрипт падает с громкой ошибкой. Иногда он просто делает не то, что нужно, и продолжает работать.
Это руководство по shell в Linux в основном посвящено второму случаю. Мы разберём, как шеллы обрабатывают команды, в каких местах основные типы шеллов Linux расходятся так, что это важно на сервере, какие вещи в скриптах и безопасности стоит знать заранее, и дадим прямой ответ на вопрос, какой шелл выбрать для каждой задачи.
Краткое содержание (AI Summary)
Shell в Linux читает введённую команду, разбирает её и просит ядро выполнить то, что вы имели в виду: открыть файл, создать процесс, отправить данные по сети. Под словом «shell» объединяют два разных класса программ. Есть CLI-шеллы (Bash, Zsh, Fish, Dash, sh, Ksh, семейство Csh) и графические среды, например GNOME Shell или KDE Plasma. Графические среды управляют окнами. CLI-шеллы выполняют команды. Серверная работа происходит во втором классе. На большинстве серверных дистрибутивов по умолчанию используется Bash. В Debian и Ubuntu, однако, /bin/sh — это Dash, меньший и быстрый шелл, который система использует для скриптов, потому что он заметно сокращает время загрузки.
Ключевые факты:
- Bash — шелл пользователя по умолчанию в большинстве серверных дистрибутивов Linux.
- Dash запускается примерно в 4 раза быстрее Bash и работает как /bin/sh в Debian и Ubuntu (Arch Wiki).
- /etc/shells — список шеллов, которые система разрешает использовать как шеллы для входа.
- echo $SHELL показывает шелл для входа по умолчанию. echo $0 или ps -p $$ показывают, что реально запущено прямо сейчас.
- Соответствие POSIX — граница между «скрипт переносим» и «скрипт не переносим».
- Zsh — шелл по умолчанию в macOS начиная с Catalina (10.15).
- Fish — единственный распространённый шелл, который даёт автоподсказки и подсветку синтаксиса без какой-либо настройки.
- rbash — это Bash с ограничениями для учётных записей, которым не нужен полный доступ.
Что такое shell в Linux?
Shell в Linux превращает текстовый ввод в действия, которые ядро может выполнить. Он находится между пользовательским пространством, где такие команды, как ls и grep, существуют как обычные программы, и пространством ядра, где происходят привилегированные операции: чтение файлов, создание процессов, работа с сетевой картой. Без шелла доступа к системе нет. У вас было бы ядро, но не было бы двери, в которую можно постучать.
Любой современный шелл при нажатии Enter делает примерно одно и то же:
- Чтение — шелл получает строку из терминала или из скрипта, который выполняет.
- Токенизация и разбор — строка делится на слова, операторы (|, >, &) и зарезервированные ключевые слова.
- Раскрытие — всё, что нужно заменить, заменяется. Переменные ($HOME), шаблоны имён файлов (*.log), подстановки команд ($(date)).
- Поиск — шелл ищет исполняемый файл в $PATH или понимает, что это встроенная команда, и пропускает поиск.
- Выполнение — fork() создаёт дочерний процесс, execve() загружает в него программу.
- Ожидание и отчёт — родительский шелл ждёт завершения дочернего процесса, получает код возврата ($?) и снова выводит приглашение.
Граница между пользовательским пространством и пространством ядра — то место, где выбор шелла начинает реально влиять на работу. Шелл — это оркестратор. Он разбирает команды, раскрывает их, перенаправляет потоки и решает, что запустить. Привилегированную работу, которую не может выполнить ни одна обычная программа, делает ядро. Если сменить шелл, поменяются правила разбора и раскрытия. Поведение ядра при этом не изменится. Если вам нужны правила в подробностях, справочником, к которому обращаются все, является GNU Bash Reference Manual.
Основные возможности shell в Linux
Любой современный шелл предоставляет один и тот же набор инструментов: одни и те же базовые механизмы и почти одинаковые шаблоны работы. Меняется то, как часто вы ими пользуетесь. На ноутбуке вы, возможно, время от времени дополняете путь по Tab. На сервере вы живёте в конвейерах. В три часа ночи вам придётся просматривать два дня логов, чтобы найти именно тот всплеск 502, из-за которого сработал алерт. Это не абстракция, а основная часть серверной работы.
| Функция / компонент | Что делает | Пример на сервере |
|---|---|---|
| История команд | Сохраняет выполненные команды в ~/.bash_history для повторного запуска и аудита. | Разбор сессии администратора по истории после инцидента. |
| Автодополнение по Tab | Дополняет команды, пути и аргументы по нажатию Tab. | Быстрая навигация по длинным путям в /var/lib/postgresql/. |
| Конвейеры (|) | Передаёт stdout одного процесса в stdin следующего. | journalctl -u nginx | grep 502 | awk '{print $1}' для разбора логов. |
| Перенаправление ввода-вывода (>, >>, <, 2>&1) | Перенаправляет стандартные потоки в файлы и из них или между дескрипторами. | ./backup.sh > /var/log/backup.log 2>&1 для записи всего вывода. |
| Переменные окружения | Настраивают работу процесса без изменения кода. | DATABASE_URL=... передаётся systemd в файл юнита. |
| Shell-скрипты | Выполняют последовательность команд из файла. | /etc/cron.daily/logrotate ежедневно ротирует логи. |
| Управление заданиями (&, fg, bg, jobs) | Запускают процессы в фоне или на переднем плане и выводят их список. | Длительная синхронизация rsync, запущенная с & во время технических работ. |
| Алиасы | Короткие собственные имена для частых команд. | alias dc='docker compose' для повторяющихся операций с контейнерами. |
| Приглашение командной строки | Настраиваемая переменная PS1 с пользователем, хостом, путём и кодом возврата. | Цветовой префикс с именем хоста, чтобы не выполнить rm -rf не на том сервере. |
| Встроенные команды | Внутренние команды (cd, export, read, set), которые выполняются без fork(). | set -euo pipefail для строгого режима скриптов, которые громко падают при ошибке. |
Конвейеры и перенаправление — то, чем вы действительно никогда не перестанете пользоваться. Каждый мониторинг, каждый скрипт разбора логов, каждое расследование вроде «почему Postgres перезапустился в 4 утра» сводятся к цепочкам конвейеров и нескольким перенаправлениям. Что-то вроде journalctl --since "1 hour ago" | grep -i error | sort | uniq -c | sort -rn выглядит одноразовым, но это не так. Такой шаблон вы будете переиспользовать годами в совершенно разных инцидентах. Он работает, потому что шелл собирает маленькие программы с одной задачей в нечто большее, чем каждая из них по отдельности. Философия Unix, удивительно устойчивая спустя десятилетия.
Типы shell в Linux
Мир шеллов делится на две широкие категории, которые постоянно путают. CLI-шеллы — именно то, о чём это руководство: Bash, Zsh, Fish, Dash, Ksh, семейство Csh. Они интерпретируют команды, запускают скрипты и управляют заданиями. Графические шеллы, например GNOME Shell или KDE Plasma, управляют рабочим столом. Серверная инфраструктура работает на CLI-шеллах, без исключений.
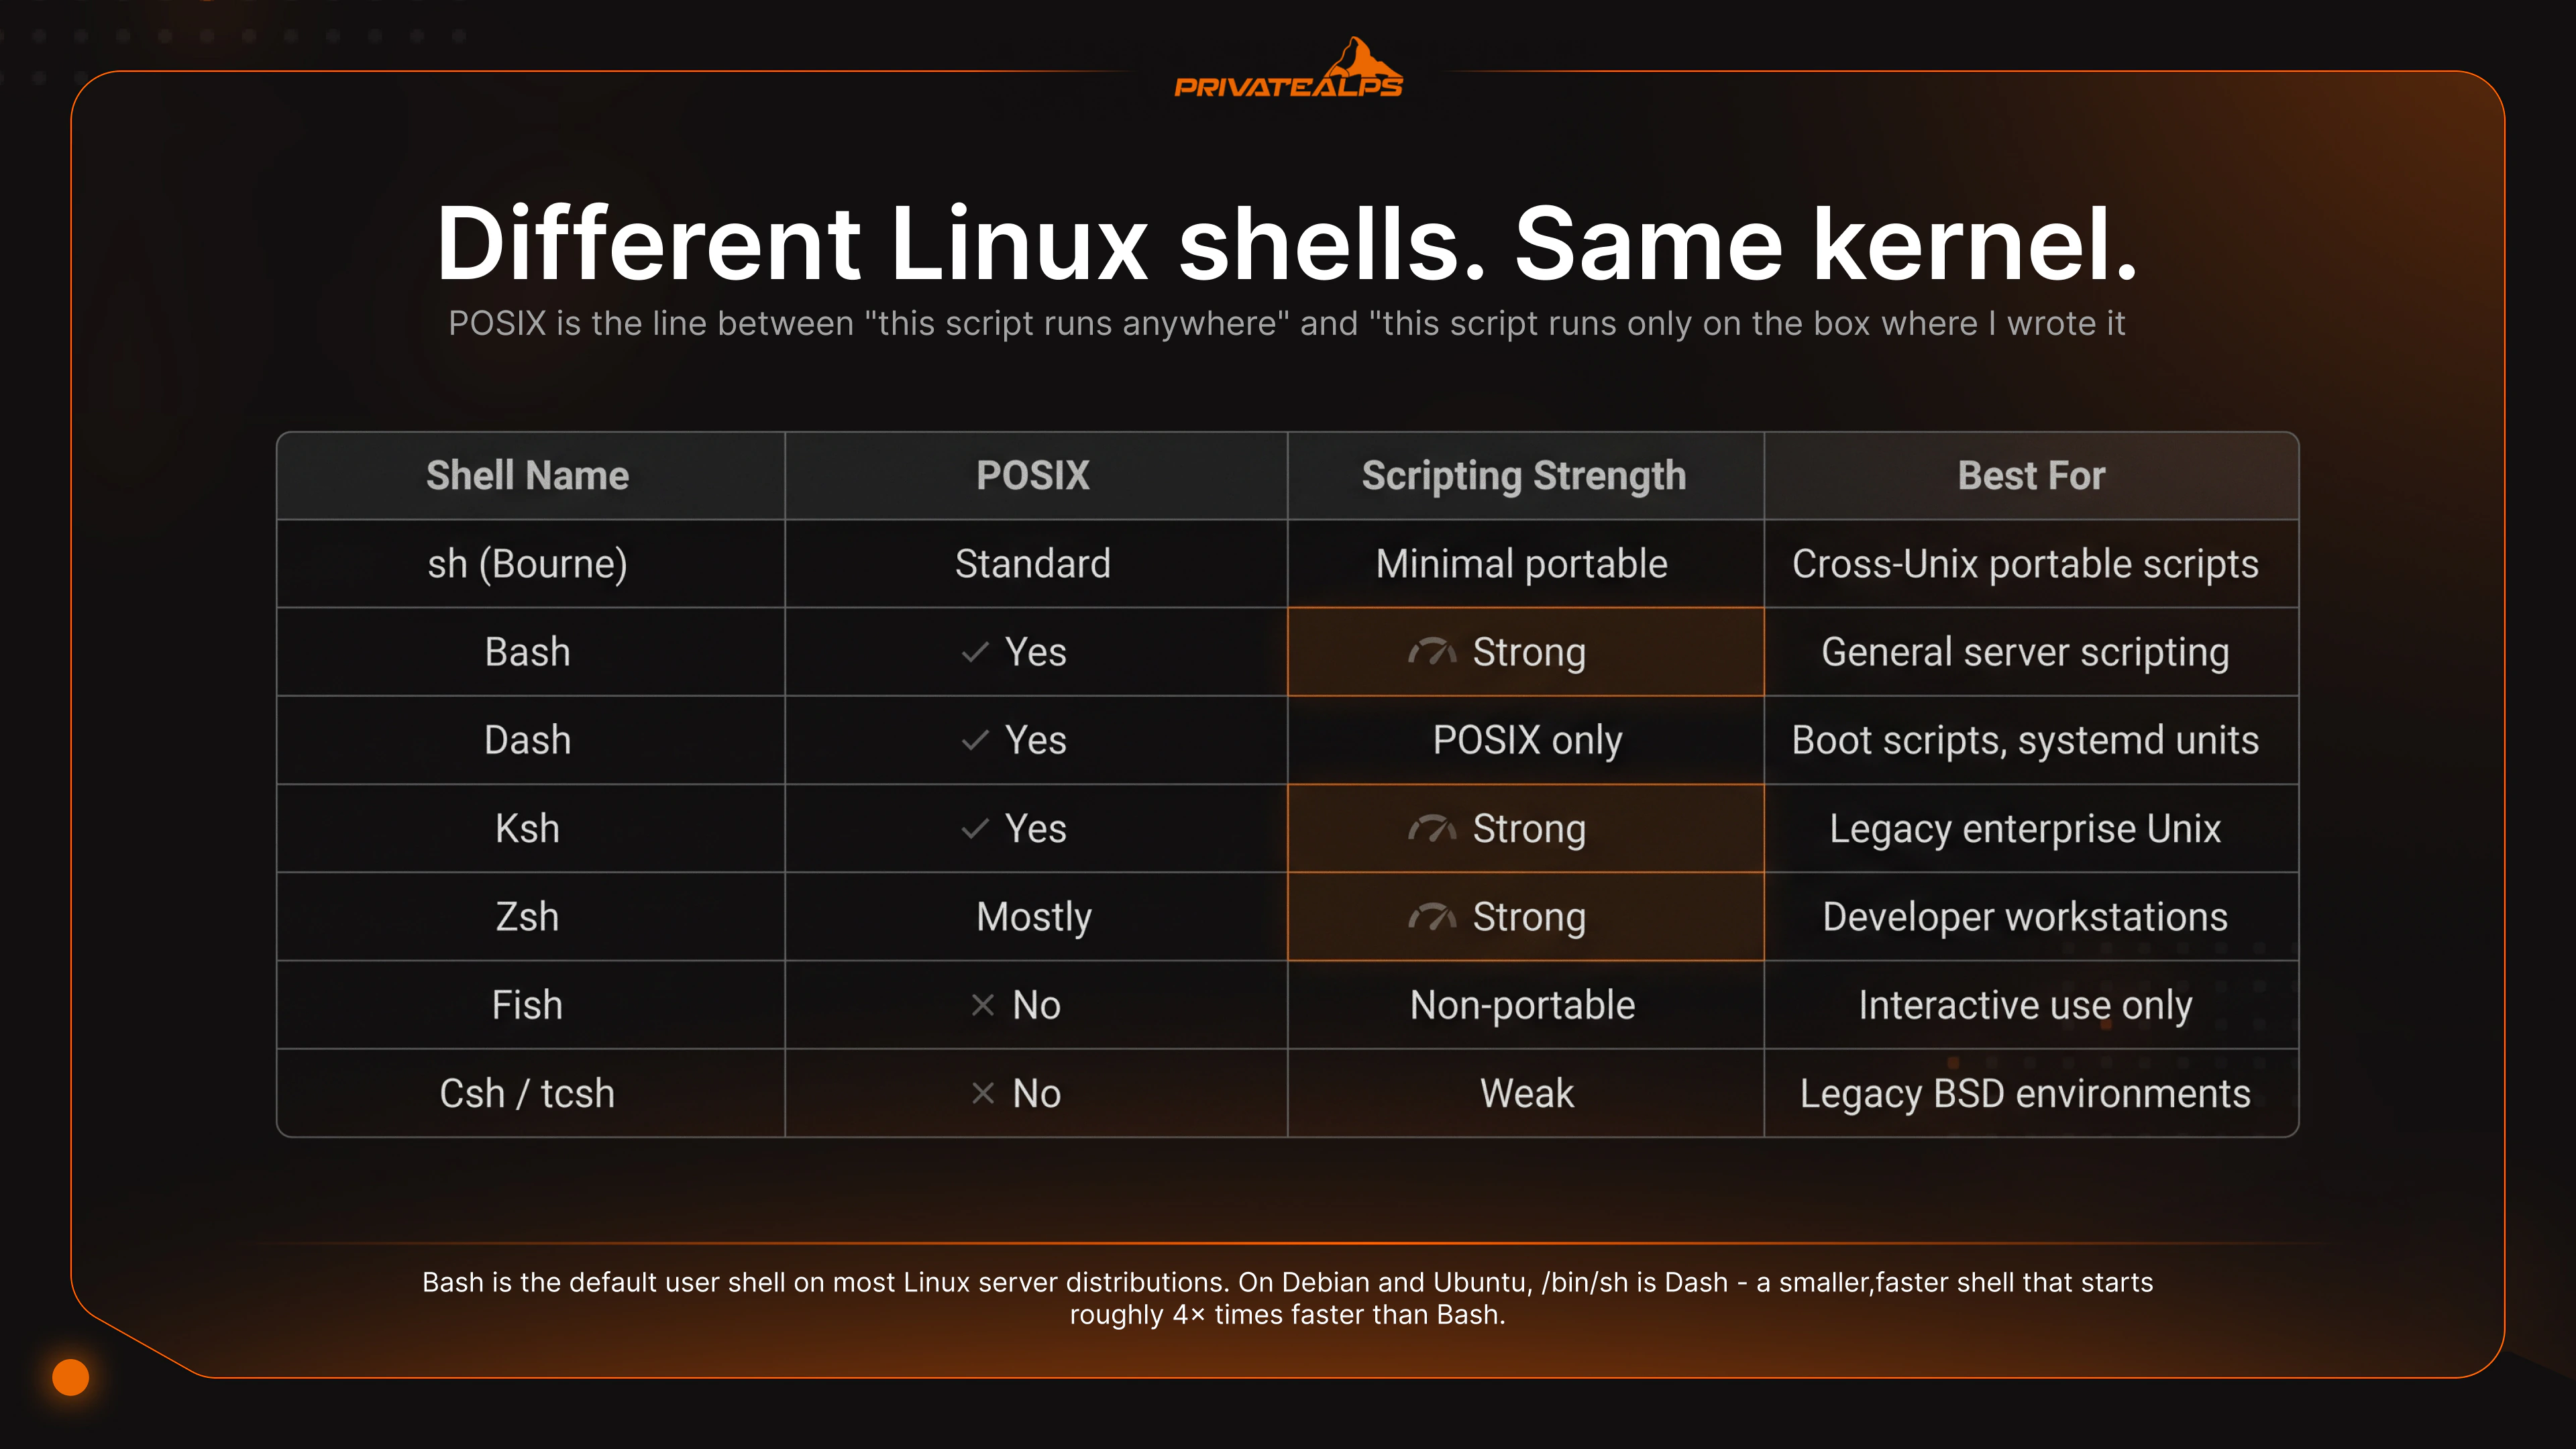
| Шелл | Происхождение | Соответствие POSIX | Сильные стороны в интерактивном режиме | Пригодность для скриптов | Шелл по умолчанию |
|---|---|---|---|---|---|
| Bash | GNU, 1989 | В основном (расширения нарушают строгий POSIX) | История, readline, массивы | Универсальные серверные скрипты | RHEL, Fedora, Debian (для входа), Ubuntu (для входа) |
| Dash | Debian, 1997 | Да | Минимализм | Загрузочные и init-скрипты только на POSIX | Debian/Ubuntu как /bin/sh |
| Zsh | Пол Фалстад, 1990 | В основном | Продвинутое автодополнение, темы, плагины | Хорош, но редко используется ради переносимости | macOS (начиная с Catalina) |
| Fish | 2005 | Нет | Автоподсказки, подсветка синтаксиса, веб-интерфейс настройки | Только скрипты на Fish, не переносимы | По умолчанию нигде |
| Ksh | AT&T Bell Labs, 1983 | Да | Достаточно удобен | Устаревшие скрипты для AIX/HP-UX | Некоторые корпоративные Unix-системы |
| Csh/Tcsh | BSD, 1978 | Нет | Синтаксис в стиле C | Не рекомендуется для скриптов | Некоторые BSD по умолчанию |
| rbash | GNU | Неприменимо | Ограниченное подмножество Bash | Учётные записи с ограничениями безопасности | Не по умолчанию; настраивается вручную |
Bash — практичный выбор по умолчанию для серверной работы. Он установлен почти везде, хорошо документирован, и сообщество написало рабочие примеры практически для любой типовой задачи автоматизации. Массивы, условия [[ ]], подстановка процессов, here-строки — всё это доступно. Ловушка, которую нужно помнить: в Debian и Ubuntu /bin/sh — это не Bash, а Dash. Если вам нужен Bash, пишите #!/bin/bash. Не полагайтесь на то, что /bin/sh — это Bash, ни в одной системе семейства Debian.
Dash — то, на что указывает /bin/sh в Debian и Ubuntu. Минималистичный, быстрый, строго соответствующий POSIX. Запускается примерно в 4 раза быстрее Bash, и это важно в initrd и окружениях systemd, где шелл порождается десятки раз во время загрузки. Цена — всё, что специфично для Bash: нет массивов, [[ ]] и подстановки процессов. Скрипты для Dash должны оставаться в рамках POSIX, иначе они сломаются.
Zsh — шелл по умолчанию в macOS начиная с Catalina и частый выбор разработчиков, которые большую часть времени проводят в интерактивной командной строке. Фреймворки вроде Oh My Zsh добавляют статус Git, пользовательские темы и расширенное автодополнение. На сервере его можно разумно использовать как шелл для входа. Но в качестве языка для автоматизации его никто не разворачивает: переносимость и поддержка инструментов говорят в пользу Bash.
Fish — исключение. Автоподсказки и подсветка синтаксиса работают сразу, без настройки. Для рабочей станции разработчика интерактивный опыт в этом списке действительно лучше, чем у всех остальных. Ограничение здесь намеренное: Fish не соответствует POSIX. Скрипты, написанные для Fish, не запускаются в Bash и не могут запускаться. Используйте Fish как личный шелл для входа, если вам нравится его интерфейс, но вашу реальную автоматизацию держите в Bash или POSIX sh. Синтаксис Fish не должен попадать в производственные скрипты никогда.
Ksh нужен там, где ещё работают AIX или HP-UX или поддерживаются скрипты, написанные 20 лет назад для корпоративных Unix-систем. Эти скрипты ожидают синтаксис ksh88 и ksh93. Использовать что-то другое — значит переписывать их. Если вы не поддерживаете устаревшие скрипты корпоративных Unix-систем, Ksh не стоит выбирать как отправную точку.
rbash — это Bash с отключёнными возможностями: изменение PATH, перенаправление, запуск команд с / в пути, изменение переменных только для чтения. Полезен для служебных учётных записей и ограниченных многопользовательских входов, которым нужно запускать только одну-две конкретные команды. Сам по себе он не является реальной границей безопасности: известно много способов обхода через awk, vim и другие инструменты, которые позволяют выполнять команды шелла. Если ограничение должно действительно работать, комбинируйте его с chroot или изоляцией в контейнере.
Скрипты shell на серверах: что действительно важно
Скрипты shell на серверах — это не демонстрационный код. Они запускают задания cron, которые никто не проверяет, пока что-нибудь не сломается. Они находятся внутри юнитов systemd, которые срабатывают при загрузке. Они последнее, что стоит между деплоем и откатом. Привычки, которые отличают скрипты, переживающие продакшен, от тех, что вызывают инциденты, довольно просты, и большинство из них сводится к одному: лучше падать громко, чем молча.
Shebang обязателен. Первая строка каждого скрипта должна явно указывать интерпретатор, который его выполняет. #!/bin/bash для скриптов Bash. #!/bin/sh для скриптов, которые используют только POSIX и должны работать под Dash. Если shebang не указан, поведение зависит от того, какой шелл выполнит файл, а это различается между дистрибутивами, реализациями cron и конфигурациями systemd. Один и тот же скрипт может нормально работать в одной среде и молча делать не то в другой.
Строгий режим — базовый минимум. set -euo pipefail в начале каждого Bash-скрипта, который вы пишете для продакшена. -e завершает выполнение при любом ненулевом коде возврата. -u считает неустановленные переменные ошибками. -o pipefail заставляет ошибки в конвейерах распространяться, а не теряться из-за самой правой команды. Три флага, и большинство очевидных ловушек исчезает.
ShellCheck перед развёртыванием. ShellCheck — статический анализатор скриптов shell. Он находит ошибки в кавычках, нежелательное разбиение на слова, устаревший синтаксис и длинный список конструкций, которые выглядят правильно, но таковыми не являются. Проверка занимает секунды. Поиск той же ошибки в продакшене, после того как она уже привела к потере данных, занимает заметно дольше.
Заключайте раскрытие переменных в кавычки. "$var", а не $var. Переменные без кавычек подвергаются разбиению на слова и раскрытию шаблонов, что даёт неожиданный результат, если значение содержит пробелы, символы подстановки или пусто. Правило простое: всегда заключайте ссылки на переменные в двойные кавычки, если только вам не нужно именно такое раскрытие.
Избегайте eval. eval выполняет строку как код shell. Если хотя бы часть этой строки приходит из пользовательского ввода, переменной окружения или файла, который вы полностью не контролируете, вы открываете путь для внедрения кода. Случаи, где eval действительно нужен, редки. Большинство его применений в продакшен-скриптах — это замаскированные ошибки сопоставления шаблонов.
Безопасность shell: уровень, который часто упускают
Безопасности на уровне shell уделяют меньше внимания, чем правилам брандмауэра или циклам обновлений. Зря. Через shell проходит большая часть административного доступа, и именно здесь совершаются ошибки, которые действительно важны.
Login-шеллы и /etc/shells. Любой shell, назначенный пользователю как основной шелл для входа (login shell), должен быть указан в /etc/shells. Это обеспечивает PAM и касается su, sudo и SSH. Если shell там не указан, некоторые механизмы аутентификации не разрешат его использовать как login shell. Проверяйте /etc/shells, прежде чем назначать нестандартный shell учётной записи, которой нужна аутентификация через SSH или sudo.
SSH и ограничение shell. AllowUsers и AllowGroups в sshd_config ограничивают, какие учётные записи вообще могут проходить аутентификацию через SSH. Добавьте ForceCommand, чтобы ограничить то, что учётная запись может выполнять после аутентификации. Служебной учётной записи, которой нужна только одна конкретная команда, не требуется универсальный интерактивный shell. ForceCommand делает это явным в конфигурации демона SSH.
auditd для журналирования команд. Shell записывает команды в ~/.bash_history, а этот файл контролирует пользователь и его легко очистить. auditd журналирует системные вызовы execve на уровне ядра: каждый вызов exec, кто его сделал и с какими аргументами. Для сред, где важно соответствие требованиям (PCI DSS, HIPAA), или для инфраструктуры, где важна посмертная криминалистика, auditd обеспечивает журнал аудита, которого сознательно не даёт история shell.
Чек-лист рекомендуемого усиления защиты:
- Ограничьте доступ по SSH через AllowUsers или AllowGroups в sshd_config.
- Настройте auditd на журналирование системных вызовов execve для журнала аудита команд.
- Запускайте shellcheck для каждого скрипта перед развёртыванием.
- Заключайте в кавычки все раскрытия переменных: "$var", но не голый $var.
- Полностью избегайте eval и непроверенного пользовательского ввода в скриптах.
- Записывайте вывод скрипта в известное место командой exec >> /var/log/script.log 2>&1.
Выбор подходящего шелла для вашей задачи
Универсально правильного шелла не существует. Есть шелл, который подходит для задачи. Скрипты или интерактивные сеансы. Переносимость или возможности. Один сервер или парк серверов. Всё это разные ответы. Bash — безопасный выбор по умолчанию для большинства серверных скриптов. Dash нужен, когда скорость загрузки становится реально важной. POSIX sh подходит для скриптов, которым в будущем, возможно, придётся работать в BSD или macOS. Ошибка, которую чаще всего совершают команды, — не выбор неправильного шелла, а смешивание их в разных средах через непоследовательные shebang и обнаружение этого несоответствия в продакшене в самый неподходящий момент.
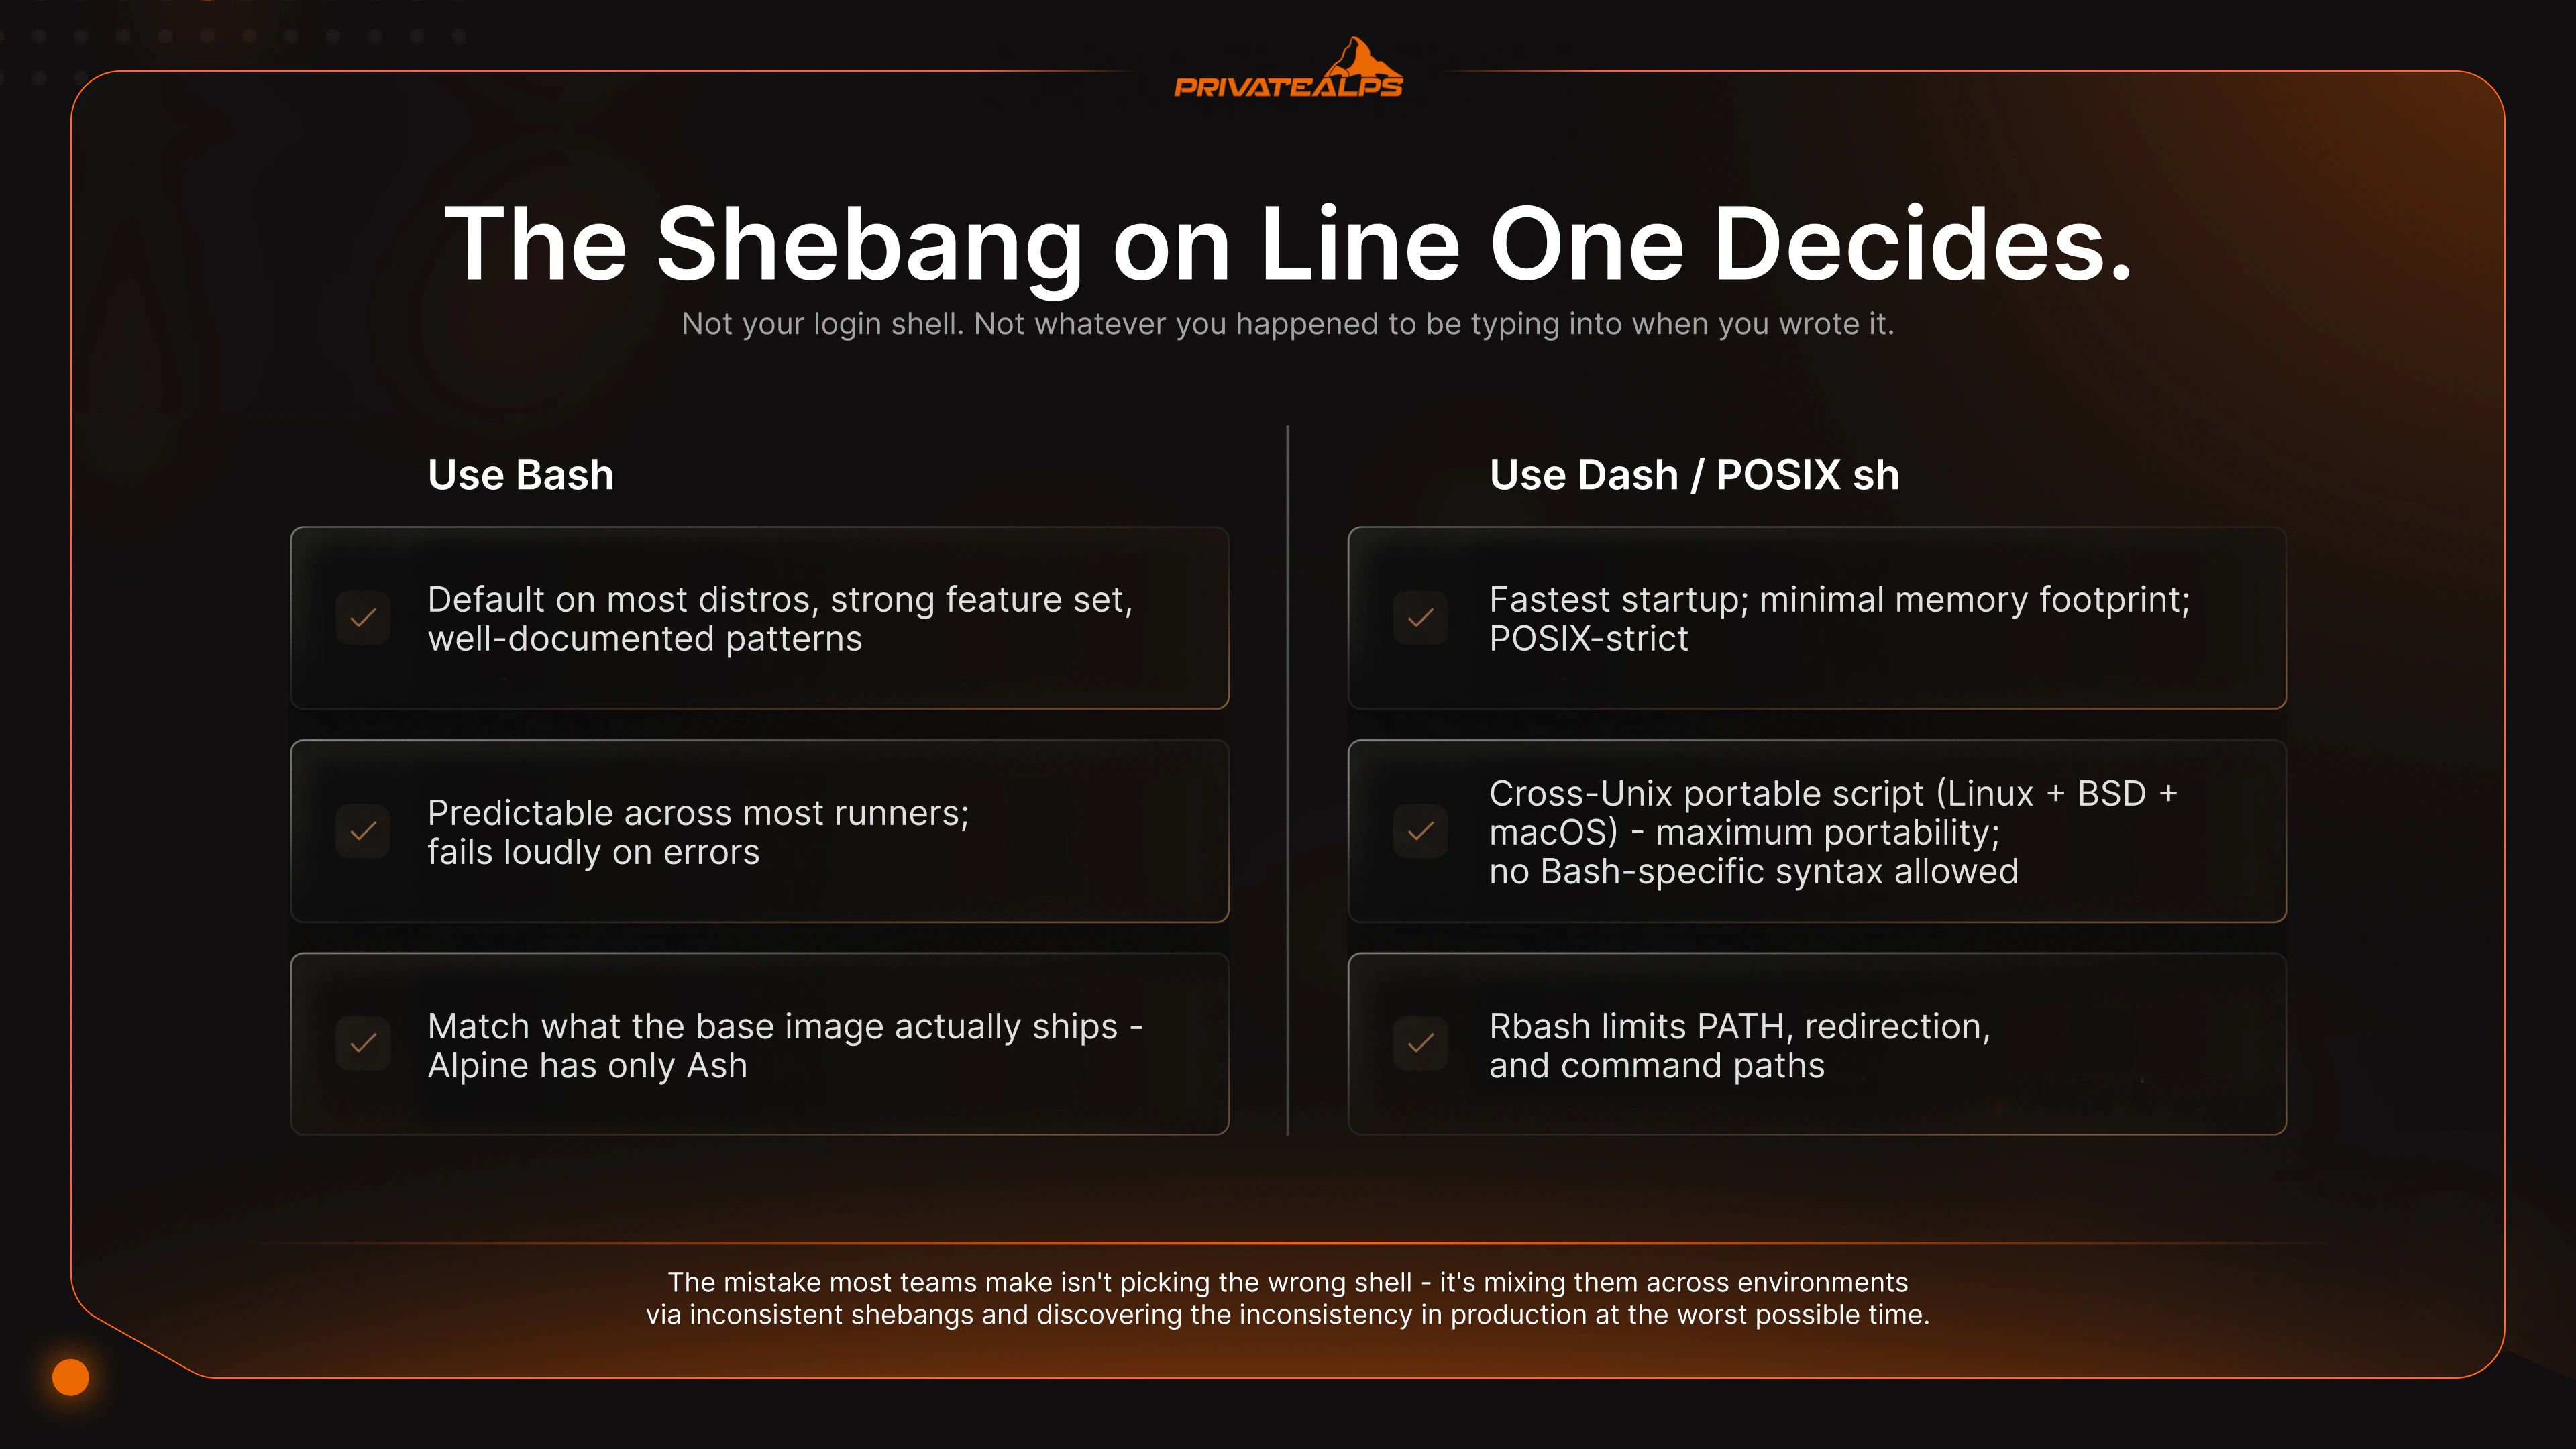
| Сценарий | Рекомендуемый шелл | Причина |
|---|---|---|
| Общая автоматизация серверов (cron, хуки деплоя) | Bash | Используется по умолчанию в большинстве дистрибутивов, богатый набор возможностей, хорошо задокументированные шаблоны. |
| Скрипты загрузки, systemd ExecStartPre, обёртки init | Dash (/bin/sh) | Самый быстрый запуск; минимальный объём памяти; строгое соответствие POSIX. |
| Переносимый между Unix скрипт (Linux + BSD + macOS) | POSIX sh | Максимальная переносимость; синтаксис, специфичный для Bash, не допускается. |
| Рабочая станция разработчика, ежедневная интерактивная работа | Zsh или Fish | Лучшее автодополнение, подсветка синтаксиса, поиск по истории. |
| Миграция устаревших корпоративных скриптов (AIX, HP-UX) | Ksh | Нативная совместимость с исходным кодом ksh88/ksh93. |
| Учётная запись с ограниченным доступом | rbash | Ограничивает PATH, перенаправления и пути команд; сочетайте с chroot. |
| Скрипты CI/CD | Bash с set -euo pipefail | Предсказуемая работа на большинстве раннеров; громко падает при ошибках. |
| Скрипты ENTRYPOINT в контейнерах | Bash или sh (зависит от образа) | Соответствуйте тому, что реально поставляется в базовом образе: Alpine содержит только Ash. |
Шелл по умолчанию на любом сервере не возникает случайно, даже когда кажется, что так и есть. В Ubuntu и Debian шелл для входа — Bash, но /bin/sh — это Dash, поэтому одна и та же строка кода может делать совершенно разные вещи в зависимости от того, какой интерпретатор вы фактически вызвали. RHEL, Fedora и CentOS сопоставляют и /bin/sh, и шелл для входа с Bash, при этом sh работает в режиме POSIX. Контейнеры Alpine содержат только Ash, поэтому скрипт Bash в образе Alpine падает, как только встречает массив. Правило для переносимости короткое: указывайте shebang каждый раз, не считайте, что /bin/sh — это Bash, и запускайте ShellCheck перед тем, как что-либо попадёт на сервер, который вам действительно важен.
Итоги
Linux shell находится между вами и ядром. Выберете не тот — и скрипты станут хрупкими, время загрузки начнёт расти, а уровень безопасности будет незаметно ухудшаться, пока что-нибудь не сломается. Среди доступных типов shell в Linux Bash — правильный выбор по умолчанию для общих серверных скриптов. Dash — то, на что должен указывать /bin/sh в системах семейства Debian, где важна скорость загрузки. POSIX sh — надёжный вариант, когда скрипту нужно работать там, где вы не полностью контролируете среду. И именно shebang в первой строке определяет, какой интерпретатор реально запустится, а не ваш шелл для входа и не то, что вы печатали, когда писали скрипт. Ошибка здесь может стоить вам субботы, потраченной на отладку скрипта, который вчера работал нормально.
Если вам нужен полный контроль над уровнем shell: root-доступ, смена шеллов без ограничений, запуск chsh как угодно, настройка auditd так, как вам действительно нужно, тонкая настройка параметров ядра, — здесь пригодится Linux VPS с контролем уровня bare metal. PrivateAlps предоставляет такой доступ, размещение в Швейцарии по revDSG, что важно, если вам небезразлично, где физически находятся ваши данные privatealps.net.
FAQ
Что такое shell в Linux?
Shell в Linux — это программа, которая принимает то, что вы вводите, и превращает это в команды, с которыми может работать ядро. Он находится между пространством пользователя и пространством ядра. Вы общаетесь с shell, shell общается с ядром. Без него управлять операционной системой текстовыми командами невозможно: было бы ядро, но не было бы практического способа что-либо у него запросить.
Какие типы shell в Linux существуют?
Командные shell, с которыми вы действительно встретитесь: Bash, Dash, Zsh, Fish, Ksh и семейство Csh. Среди типов shell, которые существуют, POSIX-совместимые (Bash, Dash, Ksh, sh) подходят для переносимых скриптов. Fish и Csh — нет. Тот же набор охватывает и исторические типы shell в Unix, поскольку Bash, Ksh и семейство Csh изначально появились в системах Unix, и только потом попали в Linux. GNOME Shell и KDE Plasma тоже называют шеллами, но это совсем другая категория: они касаются окон и сеансов входа, а не выполнения команд.
В чём разница между sh и Bash?
sh — стандарт POSIX с минимальным набором возможностей, в первую очередь ориентированный на переносимость. Bash — надмножество, которое добавляет массивы, [[ ]], подстановку процессов, редактирование строк readline и другие полезные возможности. Но есть ловушка, в которую часто попадают: в Debian и Ubuntu /bin/sh — это символическая ссылка на Dash. Поэтому если вы напишете скрипт с #!/bin/sh и используете что-то, что работает только в Bash, он запустится в Dash и сломается. Даже если bash установлен и находится на той же машине, решает shebang.
Какой шелл лучше для скриптов на Linux-сервере?
Bash для общей автоматизации. Он есть везде, и для почти любой задачи найдётся рабочий пример. Dash (/bin/sh) — для скриптов загрузки и вспомогательных скриптов юнитов systemd, где скорость запуска действительно заметна в измерениях. Чего следует активно избегать, так это смешивания синтаксиса Bash с #!/bin/sh в дистрибутивах семейства Debian. Именно такой скрипт работает на одной машине, а на следующей молча делает не то.
Как узнать, какой shell я использую в Linux?
echo $SHELL показывает шелл для входа по умолчанию из /etc/passwd. echo $0 или ps -p $$ показывают, что запущено именно сейчас. Они могут не совпадать, например если вы открыли сеанс Bash вручную внутри входа в Zsh. Чтобы увидеть, какие шеллы установлены в системе и разрешены как шеллы для входа, посмотрите /etc/shells.
В чём разница между shell и терминалом?
Терминал (gnome-terminal, iTerm2, xterm, Alacritty или любой другой, которым вы пользуетесь) — это приложение, которое рисует окно и обрабатывает клавиатуру и экран. Shell — программа, которая работает внутри него и интерпретирует введённые команды. Терминал отвечает за ввод-вывод, shell — за логику. Один и тот же процесс Bash ведёт себя одинаково, работает ли он в обычном xterm или в навороченном терминале с особыми шрифтами и лигатурами.
Подходит ли Fish для продакшен-серверов?
Fish отлично работает в интерактивном режиме. Но он намеренно не соответствует POSIX, поэтому скрипты на Fish не переносятся: их нельзя просто перенести в среду Bash и ожидать хорошего результата. Поэтому как личный шелл для входа на сервере — пожалуйста, если вам нравится удобство. Но вашей реальной автоматизации место в Bash или POSIX sh. Не допускайте, чтобы синтаксис Fish попадал в скрипты, которые будут запускать другие люди или системы.
Что такое ограниченный шелл (rbash) и когда его использовать?
rbash — это Bash с ограничениями. Пользователь не может менять PATH, перенаправлять вывод или запускать что-либо с / в пути. Он не может изменять переменные, помеченные как readonly. Это полезно для учётных записей с ограниченным доступом на многопользовательских серверах или для технических служебных пользователей с одной конкретной задачей. Но важно сказать прямо: rbash сам по себе не является границей безопасности. Ограничения обходят через vim, awk или другие встроенные инструменты, которые позволяют запускать shell. Если вам действительно нужно удержать пользователя, сочетайте rbash с chroot или изоляцией в контейнере.
