



Что такое сеть Zero Trust? Архитектура, принципы и примеры использования?
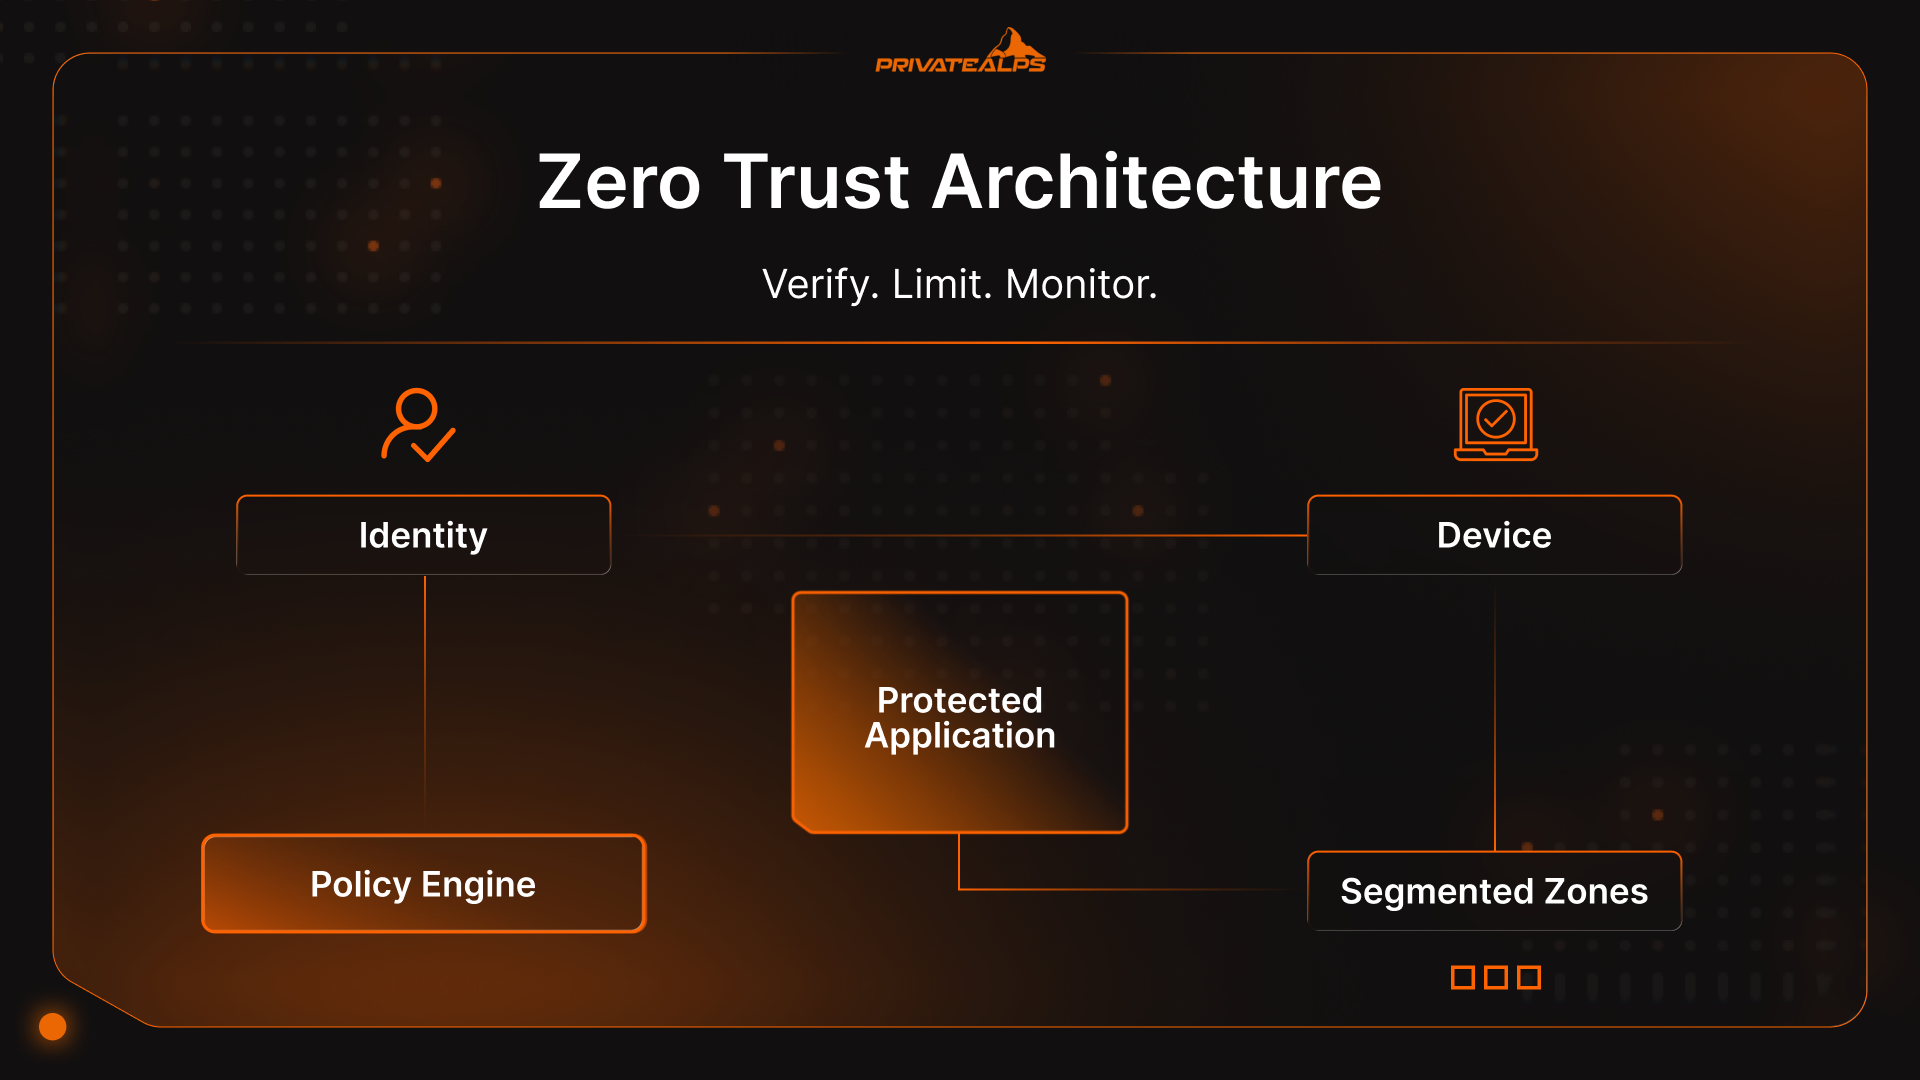
Что такое безопасность Zero Trust?
Это архитектура безопасности, которая исходит из одного жёсткого допущения: по умолчанию никому и ничему не доверяют. Ни пользователям, ни устройствам, ни приложениям. Вход в систему не включает режим доверия. Доступ проверяется постоянно, пока существует сессия.
Zero Trust — это не инструмент, который вы устанавливаете, и не значок, который продаёт вендор. Это способ проектирования систем, при котором доверие проверяется каждый раз, когда это важно, а не выдаётся однажды и забывается.
Если вы видели, как на самом деле развиваются утечки, эта идея кажется очевидной. Злоумышленники больше не взламывают межсетевые экраны. Они входят в систему под видом законных пользователей. Данные Verizon о взломах за 2025 год показывают, что большинство серьёзных инцидентов с веб-приложениями по-прежнему начинаются с украденных учётных данных. После этого традиционные сети оказываются щедрыми: они исходят из того, что доверие сохраняется, личность не подменяется и устройства остаются чистыми.
Именно в этих допущениях всё и ломается.
Поэтому, когда спрашивают: «Что означает zero trust, и почему это важно именно сейчас?», честный ответ неприятен: концепция Zero Trust появилась потому, что традиционные системы слишком долго были слишком уверены в себе. Zero Trust означает, что доверие истекает. Личность перепроверяется. Устройства ставятся под сомнение. Чем дольше живёт сессия, тем уже становится доступ, а не шире.
В этой статье объясняется, что такое сетевая модель Zero Trust, как на практике работает подход zero trust cyber security и почему всё это важно.
Почему появилась модель Zero Trust: крах периметровой безопасности
Zero Trust появился не потому, что команды безопасности хотели новую структуру для споров. Он появился, потому что периметр перестал соответствовать тому, как системы реально строятся и используются. Старая идея, что можно провести черту вокруг «сети» и доверять всему внутри, быстро перестала работать, а затем продолжала рушиться, пока её уже нельзя было защищать с серьёзным видом.
Изменилась не одна технология. Накопились небольшие практические сдвиги, которые стерли любую значимую границу, которую можно было бы защищать. Безопасность Zero Trust — это ответ на эту реальность, а не очередной модный тренд.
Что изменилось в сетевой архитектуре
Сети перестали быть местами и стали маршрутами.
Приложения переехали на SaaS-платформы, которыми бизнес не владеет. Нагрузки распределились между несколькими облаками. Внутренние инструменты начали напрямую обращаться к внешним API. Сотрудники стали использовать личные устройства. Подрядчики приходили и уходили. Гибридные среды стали нормой, а не переходным этапом.
В такой среде предположение о защищаемом периметре рушится. Единого «внутри» больше нет. Идентичность становится единственным устойчивым сигналом, который сопровождает пользователей, устройства и нагрузки в разных средах. Модель Zero Trust подходит для систем, которые изначально распределены, а не собраны на скорую руку за межсетевым экраном.
Факторы, определяющие ландшафт угроз
Злоумышленники адаптировались к этому быстрее, чем большинство средств защиты.
Кража учётных данных стала основной точкой входа, потому что это работает. Отчёт Verizon DBIR за 2025 год показывает, что большинство серьёзных взломов веб-приложений по-прежнему начинаются с украденных учётных данных. Как только злоумышленники успешно проходят аутентификацию, пограничные средства защиты отходят в сторону. Аутентификация проходит, доверие предоставляется, и никто по-настоящему не перепроверяет, что происходит дальше.
Внутренние риски, злонамеренные или случайные, следуют той же схеме. Аутентификация отвечает на вопрос «кто вошёл в систему», но не на вопрос «что этому пользователю разрешено делать прямо сейчас». Горизонтальное перемещение процветает в сетях, которые рассматривают доступ как одноразовое решение.
Основные принципы архитектуры Zero Trust
Принципы безопасности Zero Trust — это не ценности и не лозунги. Это правила, которым системы должны следовать, если безопасность Zero Trust должна выдерживать давление.
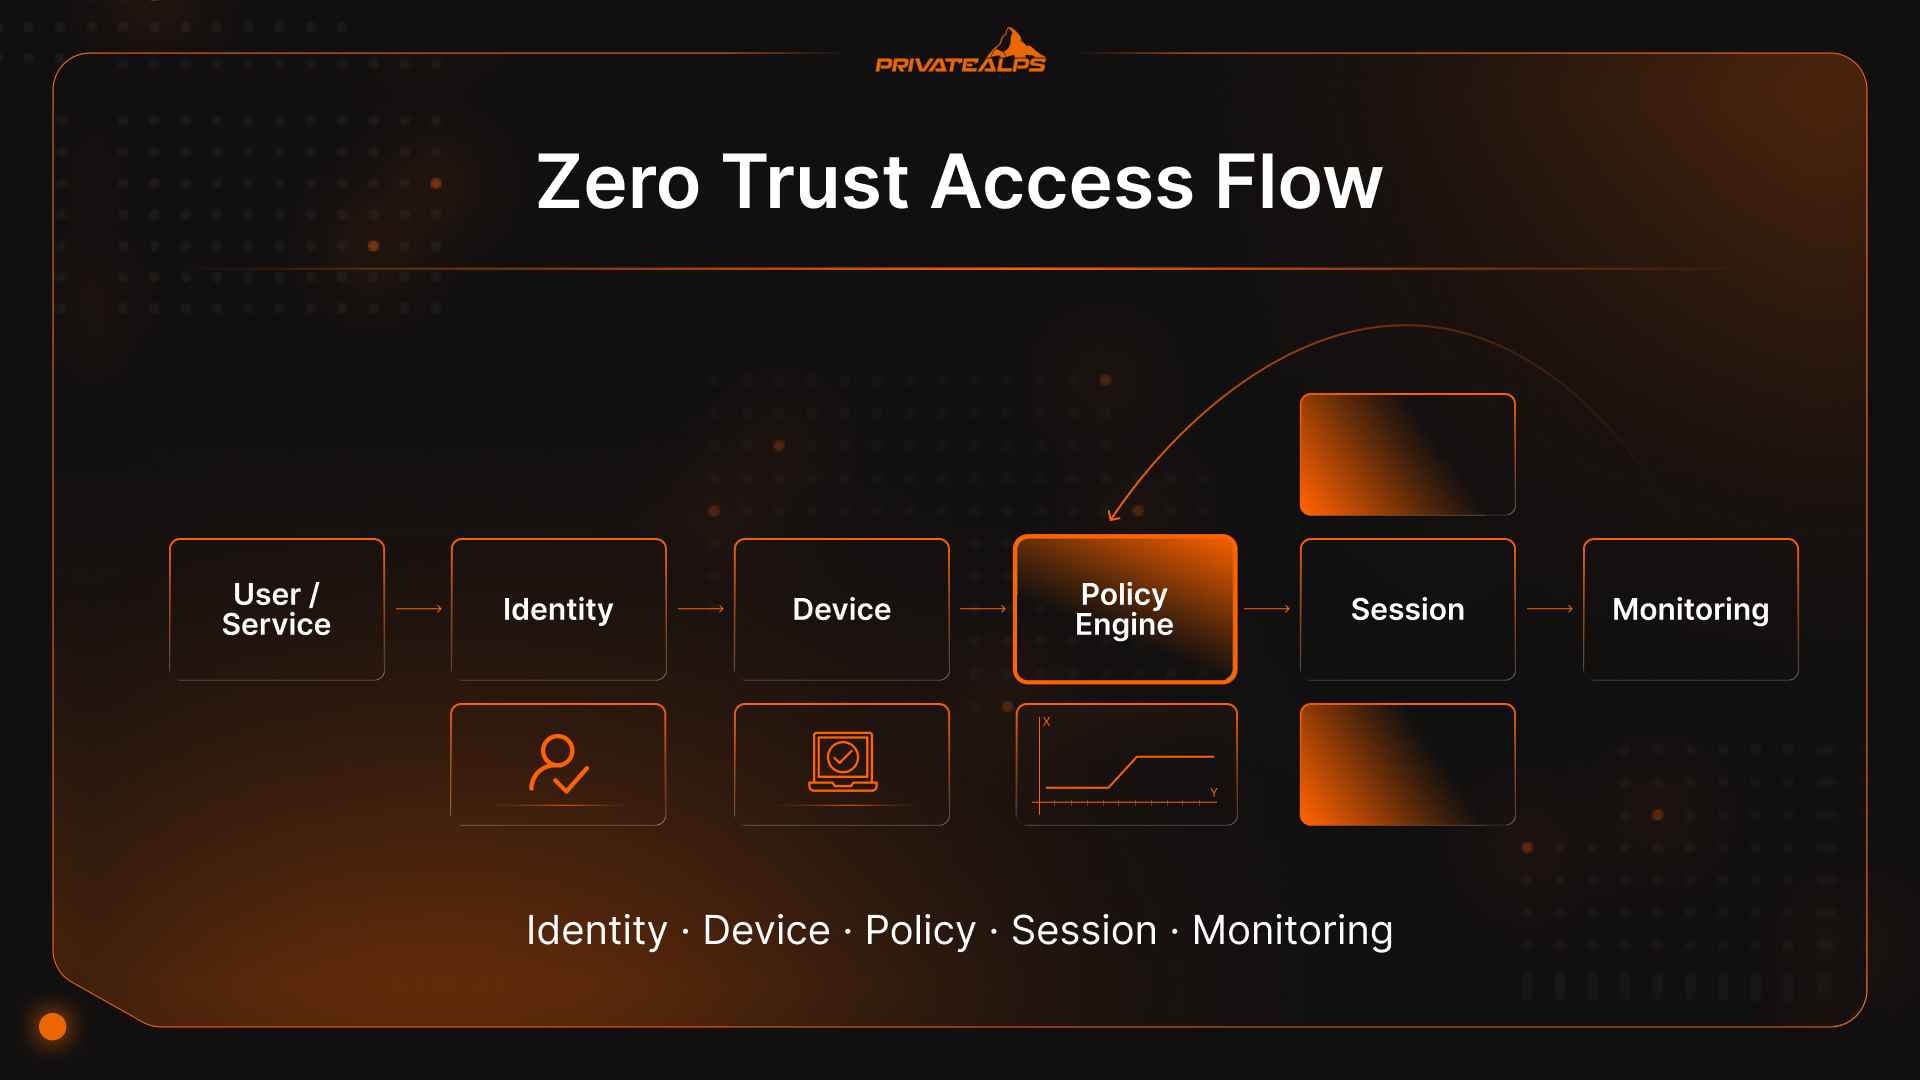
- Явная проверка: каждый запрос на доступ должен оцениваться на основе реальных сигналов: - личности, состояния устройства, местоположения, поведения и чувствительности запрашиваемых данных. Если входные данные меняются, ответ тоже может измениться. Это базовый уровень безопасности Zero Trust на практике.
- Доступ по принципу наименьших привилегий: доступ должен оставаться узким, точечным и временным. Люди и сервисы получают только то, что нужно для работы, а затем доступ отзывается. Чем дольше доступ существует, тем больше проблем он создаёт.
- Допущение взлома: системы должны действовать так, как будто кто-то уже внутри. Такой подход ограничивает масштаб ущерба, замедляет горизонтальное перемещение и быстрее выявляет необычное поведение. Модель Zero Trust работает, потому что она ожидает сбоя, а не рассматривает его как редкий случай.
- Микросегментация: сети делятся на небольшие изолированные зоны вокруг приложений и нагрузок, а не на плоские внутренние пространства. Даже аутентифицированные пользователи не получают свободного перемещения. Когда что-то ломается, ломается небольшая часть.
- Непрерывная проверка: доверие со временем теряет силу. Устройства выходят из соответствия политикам безопасности. Поведение меняется в ходе сессии. Системы Zero Trust продолжают проверку и могут отозвать доступ или усилить его проверку при росте риска. Разовое одобрение — именно то, на что злоумышленники рассчитывают больше всего.
- Решения с учётом контекста: решения о доступе должны учитывать происходящее прямо сейчас: время суток, необычное поведение, изменение местоположения, чувствительность данных. Так сетевой подход Zero Trust остаётся удобным и не становится наивным.
- Сквозное шифрование: данные должны защищаться при передаче независимо от того, где они проходят. Зашифрованные соединения снижают зависимость от «доверенных сетей» и требуют проверки на конечных точках, а не на невидимых промежуточных уровнях.
Ключевые компоненты сети Zero Trust
Модель безопасности Zero Trust работает только тогда, когда архитектура способна применять решения везде, где доверие может незаметно проскользнуть. Для этого нужны конкретные строительные блоки, каждый из которых выполняет задачу, которую старые сети либо пропускали, либо прятали за допущениями. Речь не о покупке инструментов. Речь о наличии нужных функций, независимо от того, называете ли вы их явно.
Основные компоненты сети Zero Trust
| Компонент | Что он делает | Что он заменяет или исправляет |
|---|---|---|
| Управление идентификацией и доступом (IAM) | Проверяет, кто или что запрашивает доступ, и что им разрешено делать | Доверие на основе сети и общие учётные данные |
| Проверка доверия к устройствам и их состояния | Подтверждает исправность и соответствие устройства до и во время доступа | Слепое доверие «управляемым» или внутренним устройствам |
| Микросегментация сети | Ограничивает горизонтальное перемещение между нагрузками и сервисами | Плоские внутренние сети и грубые VLAN |
| Механизм политик | Оценивает решения о доступе в реальном времени с учётом контекста и риска | Статичные правила доступа и разовые одобрения |
| Точки применения политик (PEP) | Применяют решения на шлюзах, агентах, API или sidecar-прокси | Только централизованные узкие места |
| Непрерывный мониторинг и аналитика | Выявляет аномальное поведение и динамически корректирует уровень доверия | Модели «вошёл один раз — доверяй навсегда» |
Управление идентификацией и доступом (IAM)
Идентичность — самое близкое к периметру, что есть в современных системах. У людей есть идентичности. У сервисов тоже. Как и у API и фоновых нагрузок. IAM обеспечивает работу этих идентичностей при переходе между облачными платформами, SaaS-инструментами и локальными системами, не давая логике доступа ломаться при каждом изменении.
Проверка доверия к устройству и оценка его состояния
Одни только учётные данные не говорят, безопасен ли запрос. Заполнить этот пробел помогает состояние устройства.
Проверки состояния анализируют такие сигналы, как версия операционной системы, уровень обновлений, статус шифрования, средства защиты конечных точек и признаки вмешательства. На основе этих сигналов доступ может быть ограничен, усилен или отклонён. Так модель безопасности Zero Trust учитывает потерянные ноутбуки, личные устройства и машины, которые выходят из соответствия политикам.
Микросегментация сети
Микросегментация разрушает привычку считать внутренние сети открытым пространством. Вместо широкого внутреннего доступа нагрузки и приложения изолируются за явными политиками.
В отличие от традиционных VLAN, сегментация следует за нагрузкой, а не за подсетью. Аутентифицированные пользователи не получают свободного перемещения только потому, что они «внутри». Когда учётные данные используются злоупотребляющим образом, горизонтальное перемещение быстро останавливается. Такая изоляция — один из самых практичных плюсов модели Zero Trust.
Механизм политик и точки их применения
Механизм политик — это место, где принимаются решения о доступе. Он анализирует идентичность, состояние устройства, контекст и правила политик по мере поступления запросов. Точки применения политик реализуют эти решения на шлюзах, агентах конечных точек, sidecar-прокси или API. Решения остаются согласованными, а применение находится рядом с ресурсом. Так безопасность Zero Trust масштабируется, не делая ставку на один центральный узел.
Непрерывный мониторинг и аналитика
Статичные решения о доступе быстро устаревают. Поведение меняется в ходе сессии. Скомпрометированные учётные записи не сообщают о себе.
Непрерывный мониторинг передаёт телеметрию — шаблоны входа, частоту доступа, перемещение данных — обратно в решения политик. Когда поведение отклоняется от нормы, доступ может быть ужесточён или полностью прекращён. Эта петля обратной связи — причина, по которой Zero Trust не останавливается на аутентификации.
Zero Trust и традиционная периметровая безопасность
Периметровая безопасность пытается определить, что находится «внутри», а затем расслабляется. Zero Trust продолжает принимать решения постоянно и ограничивает доступ к ресурсам, а не выдаёт сетевое присутствие.
| Категория | Традиционная периметровая безопасность | Zero Trust / безопасность Zero Trust |
|---|---|---|
| Модель доверия | «Внутреннее» пространство считается доверенным после проверки границы | Доверие никогда не предполагается; каждый запрос проверяется и перепроверяется |
| Метод контроля доступа | Ориентирован на сеть (VPN в сеть, широкий доступ внутри) | Ориентирован на ресурсы (доступ к конкретному приложению или ресурсу, наименьшие привилегии) |
| Видимость сети | Фокус на трафике «север–юг» на границе | Усиленная видимость трафика «восток–запад»: взаимодействие сервисов внутри сети и поведение сессий |
| Масштабируемость | Плохо масштабируется в гибридных средах, SaaS и при нескольких облаках | Создана для распределённых систем; идентичность и политики переходят между средами |
| Локализация взлома | Часто слаба, если злоумышленник уже внутри; горизонтальное перемещение обычно | Рассчитана на ограничение зоны поражения через микросегментацию и ограниченные сессии |
| Удалённый доступ | VPN расширяет внутреннюю поверхность атаки для удалённых пользователей | Доступ в стиле ZTNA снижает риски, подключая пользователей к приложениям, а не к сетям |
Традиционная периметровая безопасность по-прежнему нужна (пограничные средства контроля остаются обязательными). Суть в том, что периметровые модели плохо справляются, когда основной точкой входа становится компрометация идентичности. Если злоумышленники могут войти в систему с украденными учётными данными, периметр мало чем поможет.
Zero Trust Network Access (ZTNA): основная технология
Когда спрашивают: «Что такое сетевой подход Zero Trust?», обычно имеют в виду сначала технологию.
ZTNA — это не «Zero Trust в коробке». Это один из шаблонов доступа, который делает модель безопасности Zero Trust работоспособной, особенно для пользователей, которые больше не находятся в корпоративной локальной сети.
Думайте о ZTNA как о слое применения политик. Zero Trust — это идея. ZTNA меняет порядок действий.
В старом удалённом доступе сначала происходит подключение, а затем выясняется, что вам разрешено делать. ZTNA работает наоборот. Сначала проверяется идентичность. Оценивается состояние устройства. Применяется политика. И только после этого создаётся подключение, причём к конкретному приложению, а не к сети за ним.
Внутренний IP-адрес не выдаётся. Нет неявного доступа к смежным системам. Каждая сессия по своей сути узкая и отслеживается, пока активна. Если состояние устройства ухудшается или поведение меняется, доступ может быть изменён на лету. Именно этот поток — самый ясный ответ на вопрос «Что такое сеть Zero Trust», когда нужно понять не концепцию, а практику.
ZTNA и VPN: ключевые различия
VPN исходит из того, что если вы уже внутри сети, значит, вам можно доверять. ZTNA исходит из того, что это предположение рано или поздно окажется ошибочным. Поэтому команды, которые разбираются, «что такое zero trust в кибербезопасности», часто начинают именно с этого сравнения.
| Категория | VPN | ZTNA |
|---|---|---|
| Область доступа | Широкий доступ к внутренней сети | Доступ к конкретным приложениям или ресурсам |
| Поверхность атаки | Открывает пути во внутреннюю сеть | Внутренние приложения остаются скрытыми |
| Модель доверия | Доверие предоставляется после подключения | Доверие переоценивается в ходе сессии |
| Масштабируемость | Центральные узкие места, хрупкость при росте | Рассчитан на распределённых пользователей и приложения |
| Пользовательский опыт | Полный туннель, часто медленный или нестабильный | Прямой доступ к приложениям, обычно легче |
| Модель развёртывания | Фиксированные шлюзы | Распределённое или облачное применение политик |
Модели развёртывания ZTNA
Есть два распространённых подхода, и в большинстве сред используются оба.
ZTNA на основе агентов работает на управляемых устройствах. Он даёт более полные сигналы о состоянии устройства и более жёсткий контроль, что подходит сотрудникам и долгоживущим конечным устройствам.
ZTNA, инициируемый сервисом, или безклиентский ZTNA, опирается на идентификацию и доступ через браузер. Он полезен для подрядчиков, партнёров и краткосрочного доступа, когда установка ПО нереалистична.
Ни одна из моделей не является «более Zero Trust», чем другая. Модель zero trust работает, когда доступ соответствует уровню риска, а не когда весь трафик направляется по одному и тому же пути.
Zero Trust архитектура и SASE: интеграция на уровне архитектуры
Zero Trust и SASE часто путают, потому что внедряют их обычно одновременно. Команды разворачивают их в одно и то же время, вендоры продают их в одном пакете, и в итоге они начинают звучать как взаимозаменяемые. Это не так. Они решают разные задачи, и путаница между ними обычно приводит к неудачным архитектурным решениям позже.
Где SASE и Zero Trust пересекаются
SASE — это модель доставки. Она объединяет сетевые и защитные сервисы и приближает их к пользователям и приложениям, обычно через облачный периметр. Zero Trust — это логика, которая применяется внутри этой модели.
Большинство платформ SASE так или иначе применяют идеи Zero Trust, даже если не называют это так. ZTNA определяет, кто может обращаться к приложению. Защищённые веб-шлюзы контролируют исходящий трафик. Правила CASB определяют, как используется SaaS. Firewall-as-a-service обеспечивает базовую фильтрацию сетевого трафика.
Вместе эти компоненты позволяют последовательно применять безопасность zero trust без необходимости возвращать трафик через центральный дата-центр.
Ключевое различие такое: SASE отвечает на вопрос, где находятся средства контроля и как они доставляются. Модель zero trust отвечает на вопрос, когда и почему доступ должен разрешаться. Можно развернуть SASE без сильной логики Zero Trust, а можно применять принципы Zero Trust без полноценного стека SASE. Они пересекаются, потому что современным средам обычно нужны и то, и другое.
Когда стоит рассматривать SASE для Zero Trust
SASE имеет смысл, когда сама архитектура уже распределённая.
Если ваши сотрудники находятся в разных регионах, приложения работают в нескольких облаках, а преобладает трафик SaaS, централизованная безопасность начинает казаться медленной и хрупкой. SASE помогает применять безопасность zero trust ближе к пользователям, снижая задержки и операционную сложность.
Он также полезен, когда команды пытаются сократить набор разрозненных точечных решений. Организации с отдельными VPN, веб-прокси, CASB и межсетевыми экранами часто сталкиваются с непоследовательной политикой. Подход SASE может упростить доставку и при этом опираться на принципы безопасности zero trust.
SASE не определяет доверие за вас. Эта часть по-прежнему требует чёткой политики, качественных данных об идентификации и дисциплины.
Преимущества сети Zero Trust
Многие, задавшись вопросом «что такое модель безопасности zero trust?», начинают оценивать её ценность. Сейчас около 82 % компаний внедрили модель zero trust. Причина не в том, что она звучит элегантно. Модель делает некоторые проблемы более управляемыми, измеримыми и объяснимыми, когда что-то идёт не так.
Ключевые результаты, которые отмечают организации:
- Меньший радиус поражения при инцидентах: Скомпрометированная учётная запись или устройство может затронуть только то, к чему у них уже был доступ. Угроза не распространяется по всей среде.
- Более быстрое обнаружение и реагирование: Непрерывные проверки делают отклонения в поведении сложнее игнорировать, что сокращает расследования и время, которое злоумышленники проводят в системе.
- Понятная подотчётность доступа: Вы видите, кто и к чему получил доступ, при каких условиях и какое правило его разрешило. Такая ясность важна, когда ситуация выходит из-под контроля.
- Меньшая зависимость от сетевого расположения: Место, откуда подключается пользователь, перестаёт играть такую большую роль, что упрощает понимание удалённых и гибридных сред.
- Более предсказуемое управление доступом: Правила хранятся в политике, а не в наполовину забытых изменениях межсетевого экрана или унаследованных разрешениях, владельца которых уже нет.
- Меньший ущерб от кражи учётных данных: Когда доступ узкий и краткосрочный, украденные учётные данные не дают злоумышленнику многого.
Общая черта здесь не в совершенстве, а в контроле. Сеть zero trust делает сбои меньше, заметнее и проще в локализации.
Для чего нужен Zero Trust: сценарии использования
Zero Trust важнее всего там, где раньше доверие предполагалось без особых раздумий. Ниже сценарии, в которых модель действительно оправдывает себя.
Защита удалённых и гибридных сотрудников
Удалённая работа не просто вынесла людей за пределы офиса. Она лишила местоположение какой-либо реальной ценности с точки зрения доверия. Zero trust отвечает на это, привязывая доступ к идентификации и состоянию устройства, а не к его положению в сети. Пользователи подключаются к отдельным приложениям, а не к внутренней сети. Поверхность атаки сокращается без необходимости направлять всех через хрупкую конфигурацию VPN.
Защита от программ-вымогателей
Программы-вымогатели распространяются, перемещаясь горизонтально по сети. Zero trust создан для того, чтобы замедлить это и ограничить их дальнейшее продвижение.
Строгие проверки идентификации снижают вероятность первичного доступа. Микросегментация ограничивает, куда могут переместиться скомпрометированные учётные записи. Непрерывная проверка означает, что аномальное поведение может привести к изменению доступа до того, как шифрование распространится по всей среде. Цель не в том, чтобы предотвратить каждое вторжение. Цель в том, чтобы одна ошибка не превратилась в простой всей компании.
Цепочка поставок и доступ сторонних лиц
Поставщикам и подрядчикам обычно нужен доступ быстро, и, как правило, ненадолго. Традиционные схемы справляются с этим плохо: ради бесперебойной работы выдаются широкие права, а потом о них забывают. Zero trust подходит к этому иначе. Доступ ограничивается конкретными приложениями, ограничивается по времени и подкрепляется чёткими правилами. Если учётные данные партнёра будут украдены, ущерб останется небольшим. Это важно, поскольку атаки на цепочки поставок часто выглядят как обычная работа.
Безопасность IoT и неуправляемых устройств
Многие устройства не могут работать с агентами или поддерживать современную аутентификацию. Zero trust не делает вид, что могут.
Вместо этого он опирается на сегментацию и средства контроля на основе поведения. Устройства изолируются, им разрешается взаимодействовать только там, где это необходимо, и за ними ведётся пристальное наблюдение. Если устройство ведёт себя странно, ему не предоставляется презумпция добросовестности. Это один из немногих практичных способов управлять рисками в средах с нестандартным оборудованием.
Безопасность мультиоблака и SaaS
Мультиоблачные среды быстро разрушают привычные допущения. Разные сети, разные средства контроля, одни и те же пользователи.
Zero trust применяет единую идентификацию и политику у всех облачных провайдеров и SaaS-платформ. Решения о доступе не зависят от того, где работает приложение. Федерация идентификации и централизованная политика помогают избежать пробелов, которые возникают, когда каждая среда защищается изолированно.
Как Zero Trust работает на практике
Тем, кто ищет значение термина zero trust, концепция часто кажется абстрактной, пока они не проследят путь одного запроса через систему.
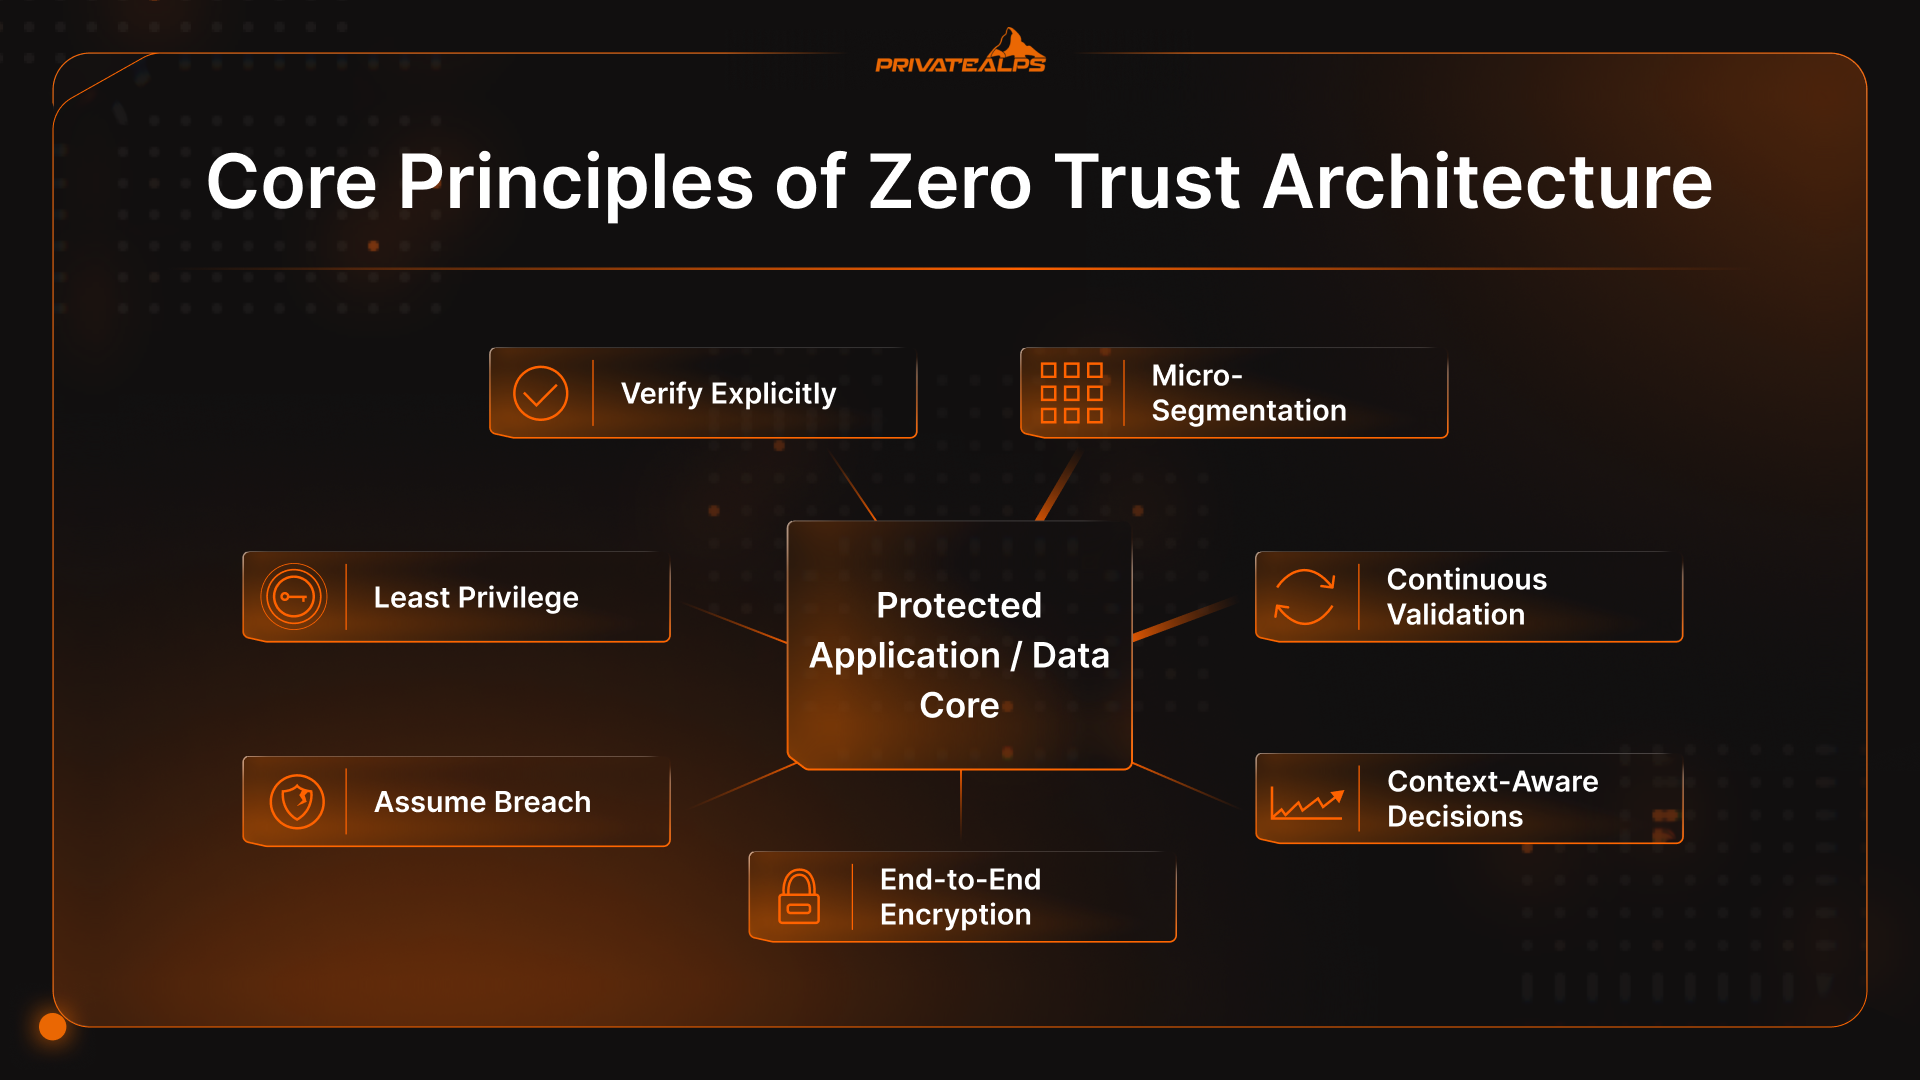
Процесс обработки запроса на доступ выглядит так:
- Сначала проверяется идентификация: Пользователь или сервис запрашивает доступ. Учётные данные проверяются, но это только отправная точка. Учитывается, кто это, какую роль занимает и как обычно себя ведёт.
- Устройство тоже имеет голос: Запрос не опирается только на идентификацию. Система анализирует устройство: уровень обновлений, шифрование, защиту конечной точки, признаки вмешательства. Чистый вход с рискованного устройства меняет результат.
- Решает политика, а не сеть: Политики учитывают идентификацию, состояние устройства, чувствительность ресурса и текущие условия. Именно здесь в сети zero trust на самом деле принимается большинство решений о доступе, а не на межсетевом экране.
- Создаётся узкая сессия: Если доступ одобрен, соединение устанавливается только с одним приложением или сервисом. Общий сетевой доступ не предоставляется, и никто не говорит «теперь вы внутри».
- Сессия остаётся под наблюдением: Активность не получает бесплатного пропуска после одобрения. Если поведение меняется, доступ может быть ограничен или прекращён. Доверие остаётся временным на протяжении всего времени.
Принятие решений с учётом контекста
Решения zero trust меняются вместе с условиями.
Вход из новой страны. Активность поздно ночью. Внезапный всплеск загрузок. Ни один из этих признаков по умолчанию не означает «отключить всё». Но они означают, что пора переоценить доступ. Система может усилить проверку, ограничить определённые действия или при необходимости завершить сессию.
В этом разница между статической безопасностью и сетевым подходом zero trust. Доверие не бывает «да» или «нет». Оно регулируется и меняется вместе с риском.
Zero Trust в облачных и гибридных средах
Именно в облачных и гибридных инфраструктурах многие впервые задаются вопросом «что такое модель zero trust?», потому что старые предположения о доверии перестали работать. Приложения перемещаются между средами. Пользователи переходят из одной сети в другую. Данные проходят через инструменты SaaS, которые никто полностью не контролирует.
Zero Trust работает в таких средах, потому что не привязан к местоположению. Идентификация и политика ведут себя одинаково, независимо от того, работает ли что-то в публичном облаке, в частном дата-центре или в сервисе SaaS. Эта единообразность даёт больше, чем любое отдельное средство контроля.
Гибридные среды также быстро выявляют трение.
Устаревшие системы часто не справляются с современной аутентификацией. Идентификация разбросана по слишком многим местам. Сегментация существует на бумаге, но не применяется на практике. Под давлением команды «временно» расширяют доступ, чтобы всё продолжало работать.
Zero trust не устраняет эти проблемы волшебным образом. Он делает их видимыми. Команды, которые движутся вперёд, рассматривают шероховатости как задачи для проектирования, а не как причину вернуться к доверию по умолчанию.
Внедрение Zero Trust: поэтапный подход
Zero trust никогда не появляется сразу. Тот, кто утверждает, что «внедрил его за один раз», скорее всего, просто переименовал несколько средств контроля и на этом остановился. В реальных средах он приходит частями, обычно под давлением какого-нибудь сбоя.
Большинство команд проходят через одни и те же этапы:
- Оценка: Вы инвентаризируете идентификации, устройства, приложения и пути доступа.
- Определение приоритетов: Вы выбираете то, что нанесёт наибольший ущерб в случае сбоя.
- Пилотный проект: Вы защищаете небольшой участок: одно приложение, один рабочий процесс.
- Расширение: Вы повторяете то, что сработало, и стандартизируете то, что не сработало.
- Оптимизация: Вы убираете трение, которое не даёт безопасности.
Для большинства компаний лучше всего начинать там, где сбой обходится дорого, в деньгах или в репутации.
Привилегированные учётные записи. Конфиденциальные данные. Производственные системы. Финансовые платформы и платформы идентификации. Именно сюда нацелены атакующие, и именно здесь ошибки быстро перерастают в серьёзные проблемы. Ужесточение доступа в этих местах заставляет навести порядок на раннем этапе и показывает, что модель работает, когда ставки высоки.
Типичные барьеры при внедрении
Одни и те же проблемы возникают почти везде.
Устаревшие системы не справляются с современной аутентификацией. Данные об идентификации разрозненны. Права доступа гораздо шире, чем кто-либо помнит. Инструменты дублируют друг друга. Пользователи сопротивляются, когда исчезают давно привычные обходные пути.
Ничего из этого не удивительно. Безопасность zero trust не создаёт эти проблемы. Она просто перестаёт их скрывать. Команды, которые принимают это, движутся вперёд. Те, кто ждёт идеального внедрения, обычно не движутся.
Ограничения и критика zero trust архитектуры
Zero trust — не панацея. Некоторые проблемы не исчезают только оттого, что доступ стал точнее ограничен.
- Она не останавливает инсайдеров с законным доступом: Если у человека есть право на какое-то действие и он решает им злоупотребить, zero trust не сможет предугадать его намерения. Зато она не даёт ущербу разрастись и делает его видимым.
- Многие внедрения — полумеры: MFA плюс переименование VPN мало что меняют. Широкие права доступа, неактуальные учётные записи и «временные» исключения по-прежнему создают большинство проблем.
- Операционная нагрузка застаёт врасплох: Политики требуют постоянного внимания. Данные об идентичности нужно регулярно чистить. Логи накапливаются быстро. Прежде чем всё стабилизируется, обычно становится только шумнее.
- Устаревшие системы сопротивляются: Старые приложения не умеют работать с современной идентификацией и детальным управлением доступом. Исключения начинают множиться, и за каждым из них нужно закрепить ответственного.
- Пользовательский опыт может пострадать, если никто за ним не следит: Когда доступ кажется случайным или медленным, люди обходят контроли. zero trust терпит неудачу, если не управлять неудобствами.
Zero Trust снижает риски. Но он не заменяет здравого смысла, чёткой ответственности и последовательного выполнения задач.
Фреймворки и модели зрелости Zero Trust
Когда Zero Trust начал появляться в аудитах и закупочной документации, за ним последовали фреймворки. Вот пара, с которой вы, вероятно, знакомы:
- NIST 800-207: NIST SP 800-207 — базовый документ, на который опирается большинство серьёзных проектов zero trust. Он не предписывает конкретных инструментов или схем. Вместо этого описывает принципы: защищать всё, предоставлять доступ для каждой сессии и постоянно переоценивать доверие.
- CISA Zero Trust Maturity Model: Модель зрелости CISA объясняет, что zero trust — не бинарная история. Она делит идею на пять областей: идентичность, устройства, сеть, приложения и данные, а также описывает этапы перехода от устаревших подходов к более зрелым. Большинство организаций движутся неравномерно. Идентичность может быть far ahead по сравнению с сетевыми средствами контроля, а управление данными — отставать от всего остального. Такая неравномерность — нормальное явление.
Кроме того, регулирование продолжает развиваться. Для многих организаций zero trust начинался не как цель проектирования, а как требование.
Указ президента США 14028 обязал федеральные агентства США перестать рассматривать zero trust как модное словечко и начать воспринимать его как нечто измеримое. Такое же давление прослеживается в здравоохранении, платёжных системах и финансовом секторе.
Куда в итоге приходит zero trust
Zero trust работает только тогда, когда вы перестаёте считать его финишной чертой. Это скорее постоянное техническое обслуживание. Допущения устаревают. Доступ меняется. Системы развиваются быстрее, чем политики. Главный сдвиг — заметить, где доверие по-прежнему возникает автоматически, и решить, оправдано ли это сейчас. Остальное следует естественным образом.
Если хотите продолжить, смотреть стоит не на инструменты. Ищите там, где пути доступа уже никто не ставит под сомнение.
Частые вопросы
Zero Trust — это продукт или фреймворк?
Это фреймворк. zero trust описывает, как решения о доверии должны меняться со временем. Продукты помогают реализовать отдельные его части, но ни один из них сам по себе не является zero trust.
Zero Trust заменяет VPN?
Во многих инфраструктурах — да. Когда задача состоит в том, чтобы дать пользователям доступ к конкретным приложениям, а не подключать их к внутренней сети целиком, на смену VPN часто приходит ZTNA.
Сколько времени занимает внедрение Zero Trust?
Чёткой точки завершения нет. Большинство организаций годами укрепляют разные части модели, потому что идентичность, устройства и приложения развиваются с разной скоростью.
Могут ли небольшие организации внедрить Zero Trust?
Большинство уже делает это, даже если не называет так. Начните с идентичности, MFA и узкого доступа. Добавляйте что-то ещё только тогда, когда что-то ломается или риск действительно это оправдывает.
В чём разница между Zero Trust и ZTNA?
Zero Trust — это подход. ZTNA — один из способов его применить, в основном для доступа пользователей и приложений. Первое — это свод правил, второе — инструмент, который по этим правилам работает.
