



IP public và IP private: Khác nhau ở điểm nào?
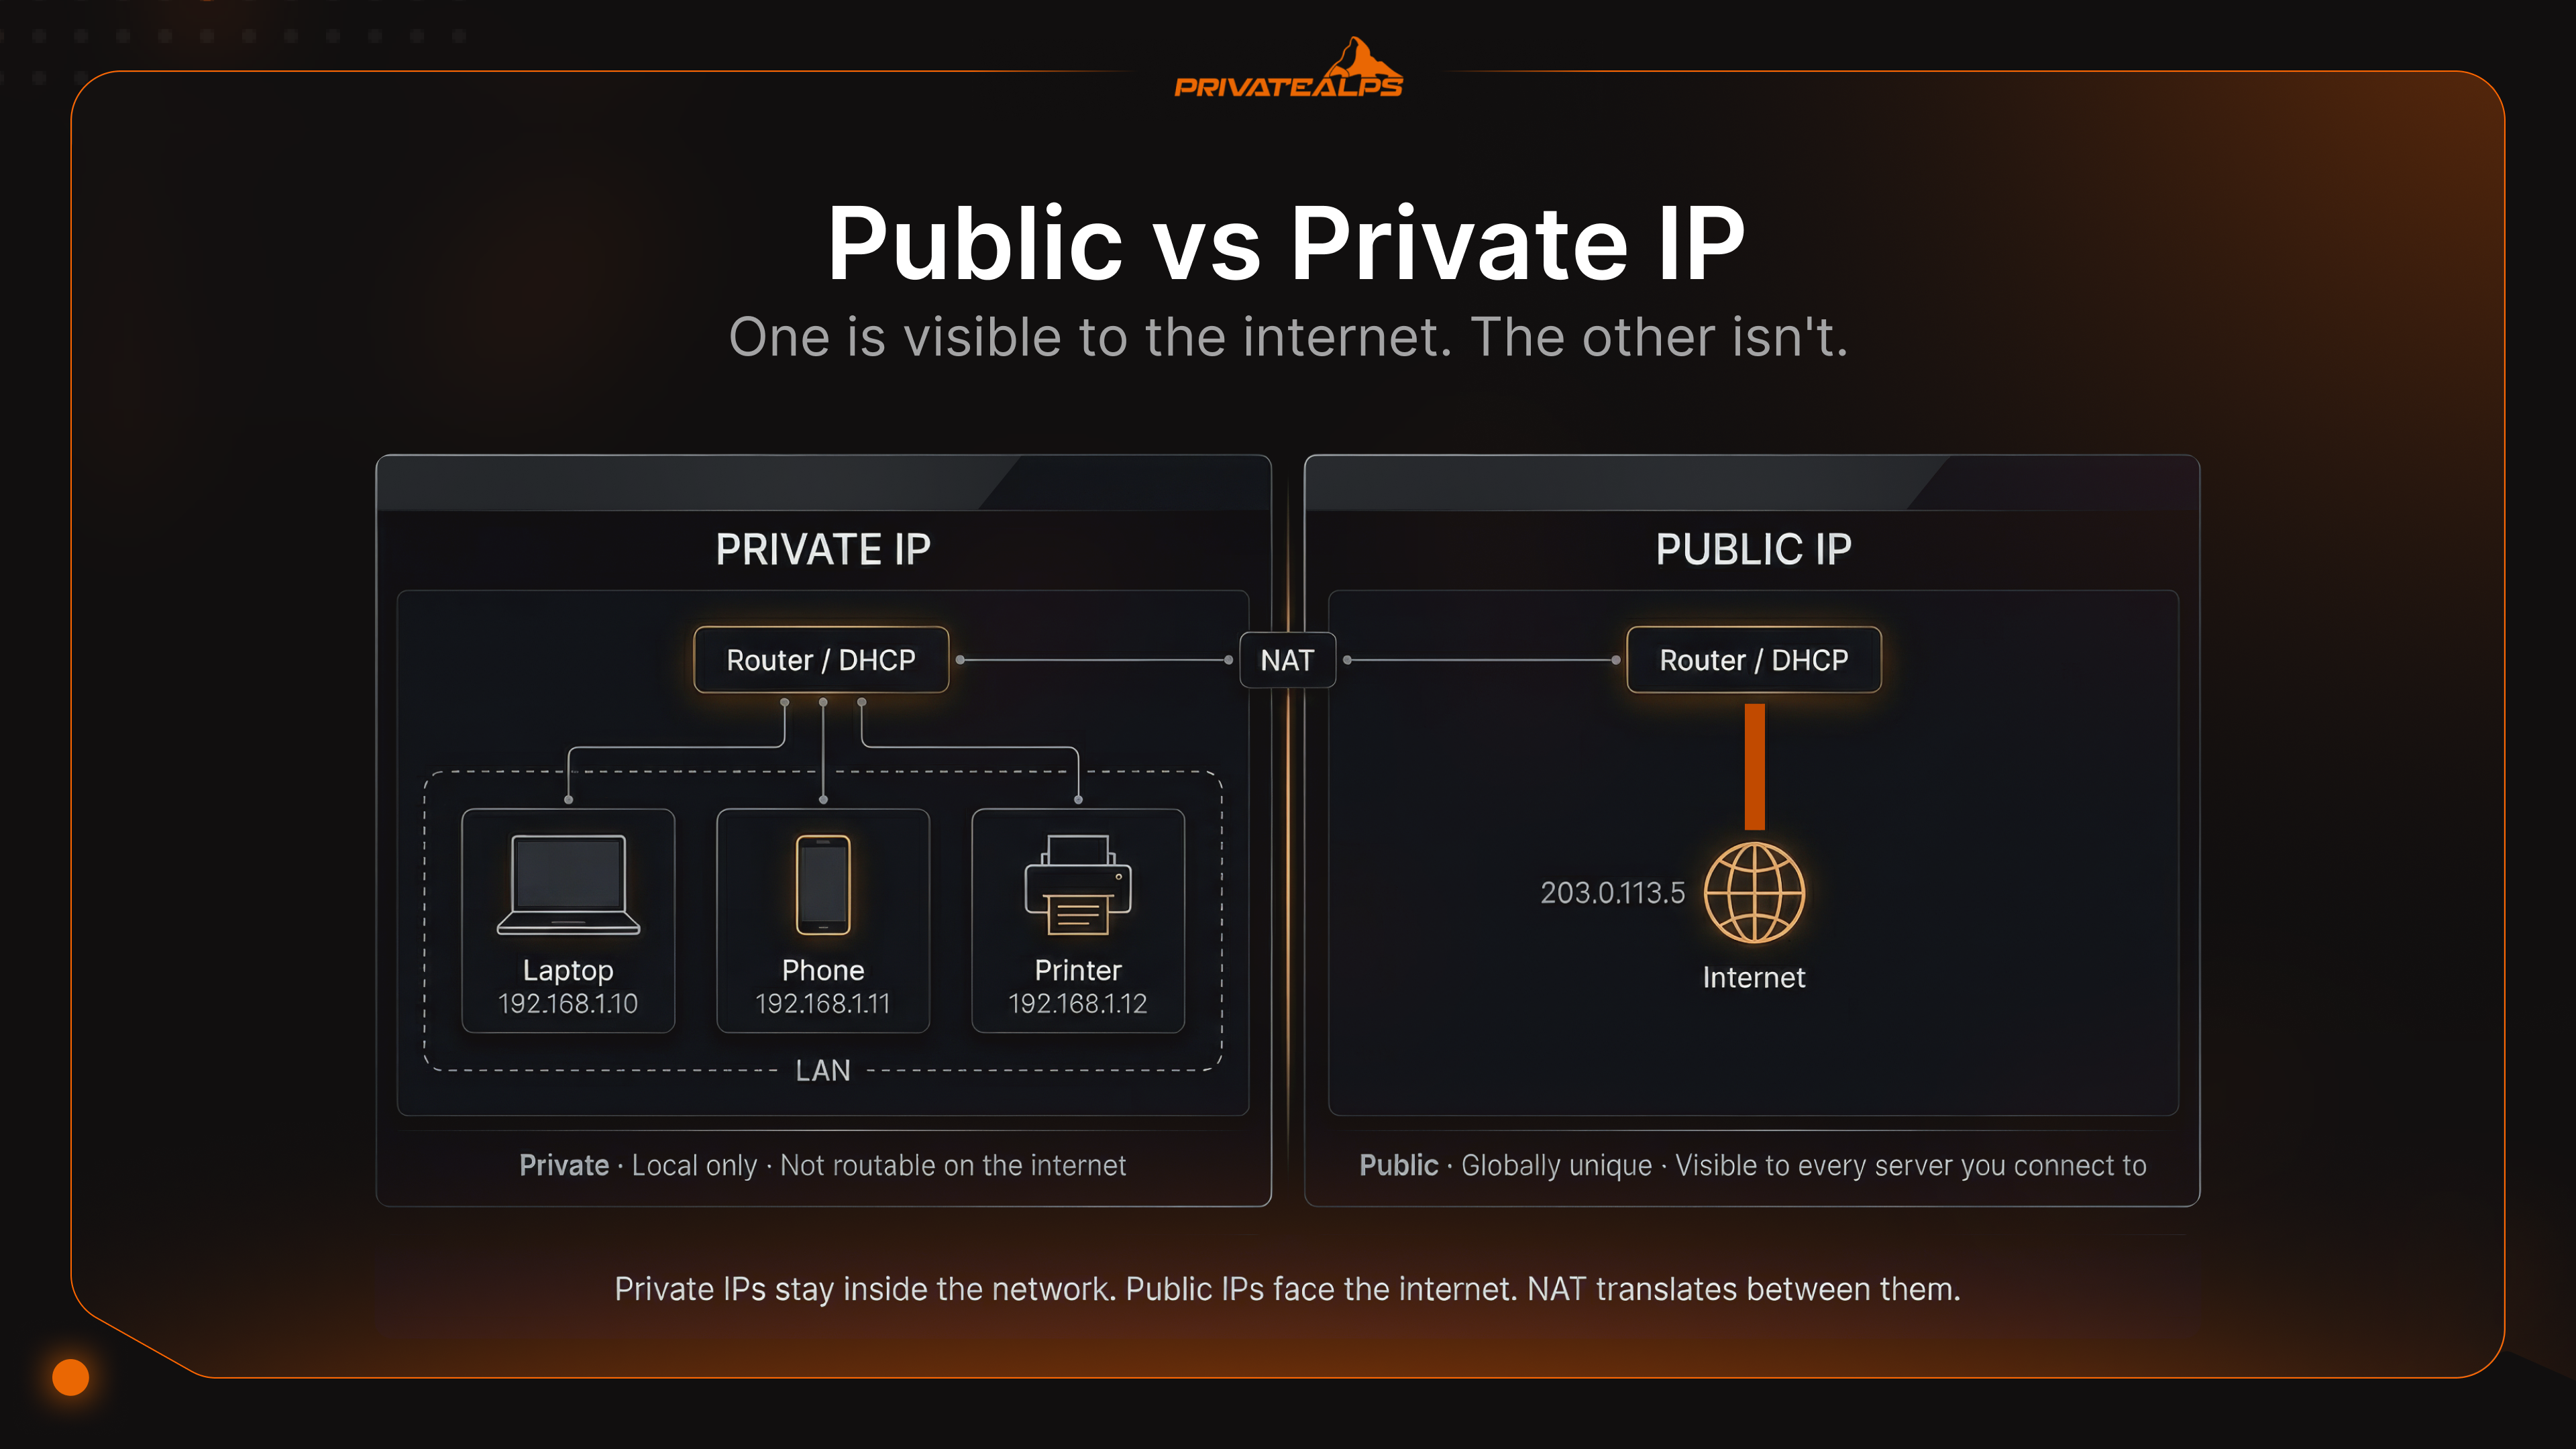
Chạy lệnh ipconfig trên bất kỳ máy Windows nào, rất có thể bạn sẽ thấy một dãy số bắt đầu bằng 192.168. Sau đó thử kiểm tra xem Google nhận diện IP của bạn là gì, bạn sẽ thấy một con số hoàn toàn khác. Một cái là thật, cái kia không hẳn là giả, chỉ là... nội bộ. Chính sự nhầm lẫn này là toàn bộ câu chuyện về IP public và IP private. Cả hai cách hiểu đều không sai. Chúng chỉ trả lời những câu hỏi khác nhau.
Sự khác biệt giữa IP public và IP private trở nên quan trọng ngay khi bạn làm điều gì đó vượt ra ngoài việc mở một tab trình duyệt. Bạn đang tự host một máy chủ? Có quy tắc chuyển tiếp cổng (port forwarding)? Hay một điểm cuối VPN? Nếu bạn không hiểu loại IP nào nằm ở đâu, bạn sẽ mất thời gian lần mò trong một cấu hình vốn không thể hoạt động.
Tóm tắt bằng AI
IP private là một địa chỉ không định tuyến được, được gán trong một mạng cục bộ và lấy từ ba dải dành riêng được quy định trong RFC 1918. IP public là một địa chỉ có thể định tuyến toàn cầu, do nhà cung cấp dịch vụ internet (ISP) gán từ các khối địa chỉ được Cơ quan đăng ký Internet khu vực (RIR) phân bổ. Network Address Translation (NAT), cụ thể là Port Address Translation (PAT), kết nối hai loại này bằng cách ánh xạ nhiều IP private vào một IP public duy nhất.
Ba dải IP private theo RFC 1918 là 10.0.0.0/8, 172.16.0.0/12 và 192.168.0.0/16. Khác biệt cốt lõi giữa IP public và IP private nằm ở khả năng định tuyến: các bộ định tuyến internet sẽ loại bỏ hoàn toàn lưu lượng IP private. Khi một IP public và một IP private cần tương tác với nhau, NAT sẽ xử lý việc chuyển đổi tại ranh giới giữa hai mạng.
Những dữ kiện chính:
- IP private có thể tái sử dụng ở các mạng riêng biệt; IP public là duy nhất trên toàn cầu
- NAT (PAT) là cơ chế chủ đạo kết nối không gian địa chỉ private và public
- IANA đã cạn kho IPv4 trung tâm vào tháng 2 năm 2011; các RIR vẫn tiếp tục cấp phát đến năm 2019 tùy khu vực
- CG-NAT gán IP private ở cấp ISP, âm thầm làm hỏng các kết nối đi vào
- IPv6 đưa ra địa chỉ unicast toàn cầu (GUA), giải quyết tình trạng thiếu địa chỉ, nhưng không giải quyết ranh giới bảo mật
IP private là gì?
Bộ định tuyến của bạn cấp IP private cho mọi thiết bị trong mạng nội bộ: điện thoại, laptop, loa thông minh, và cả chiếc máy in không ai đụng tới. Những địa chỉ này chỉ có ý nghĩa cục bộ. Ra khỏi bộ định tuyến, chúng không còn ý nghĩa gì; phần còn lại của internet không hề biết chúng tồn tại và cũng sẽ không định tuyến đến chúng nếu có biết.
Vì sao vậy? Bởi IANA đã dành riêng các dải nhất định theo RFC 1918 chỉ để dùng nội bộ. Bất kỳ gói tin nào xuất hiện tại một bộ định tuyến public với địa chỉ nguồn thuộc các dải này sẽ bị loại bỏ ngay lập tức. Đây là thiết kế có chủ đích. Cũng chính vì vậy mà 192.168.1.x có thể đồng thời tồn tại trong căn hộ của bạn, trong tòa văn phòng cách đó vài dãy phố và trong một trung tâm dữ liệu ở Frankfurt mà không xung đột với nhau.
Ba dải RFC 1918:
- 10.0.0.0/8 - 16.777.216 địa chỉ; được dùng nhiều trong môi trường doanh nghiệp lớn và trung tâm dữ liệu
- 172.16.0.0/12 - 1.048.576 địa chỉ; phổ biến trong các hệ thống quy mô vừa, thường là dải mặc định cho nhóm địa chỉ VPN
- 192.168.0.0/16 - 65.536 địa chỉ; dải mà bộ định tuyến nhà bạn gần như chắc chắn đã chọn mà không hỏi ý kiến bạn
Thiết bị nhận IP private tự động, do máy chủ DHCP của bộ định tuyến đảm nhiệm. Quy trình gồm bốn bước: thiết bị gửi gói Discover broadcast, máy chủ phản hồi bằng Offer, thiết bị xác nhận bằng Request, và máy chủ chốt lại bằng Acknowledge. Viết tắt là DORA. Chỉ mất chưa đến một giây.
Còn có một dải thứ năm mà hầu như hướng dẫn nào cũng không nhắc tới, nhưng mọi quản trị viên hệ thống đều sẽ gặp: APIPA, 169.254.0.0/16, được đăng ký là “Link Local” trong sổ đăng ký Special-Purpose của IANA và được định nghĩa chính thức trong RFC 3927. Không ai cấu hình APIPA cả. Nó xuất hiện khi một máy không thể kết nối tới máy chủ DHCP (hết địa chỉ trong pool, máy chủ ngừng hoạt động, hoặc ai đó rút dây mạng đúng lúc không thích hợp nhất), và hệ điều hành sẽ tự gán địa chỉ từ dải này. Nếu bạn thấy 169.254.x.x trên một giao diện mạng, nghĩa là quá trình thương lượng DHCP đã thất bại. Máy đó không có đường truyền nào hoạt động tới bộ định tuyến.
IP public là gì?
IP public là “bộ mặt” của mạng bạn ra thế giới bên ngoài. Nó đi qua toàn bộ hạ tầng định tuyến internet: mỗi chặng từ điểm biên của ISP đến một máy chủ ở nước khác đều dùng địa chỉ này để gửi gói tin trở lại bạn. ISP cấp nó cho bộ định tuyến của bạn, lấy từ các khối địa chỉ do các Cơ quan đăng ký Internet khu vực phân bổ: ARIN cho châu Mỹ, RIPE NCC cho châu Âu, Trung Đông và Trung Á, APNIC cho châu Á - Thái Bình Dương. Hai mạng không thể cùng giữ một IP public tại cùng thời điểm. Tính duy nhất đó chính là toàn bộ cơ chế.
Hầu hết người dùng gia đình mặc định nhận IP động: ISP lấy địa chỉ từ một pool dùng chung, và địa chỉ có thể thay đổi sau khi khởi động lại modem. Cách này ổn cho nhu cầu duyệt web thông thường, nhưng sẽ là vấn đề nếu bạn muốn chạy một dịch vụ cần luôn được tìm thấy ổn định. IP tĩnh thì không thay đổi. Chúng được cấp sẵn, gắn cố định với tài khoản của bạn, và cần thiết nếu bạn host mail server, chạy một điểm cuối VPN hoặc quản lý các bản ghi rDNS.
Rồi còn một tình huống khiến nhiều người hoàn toàn bất ngờ: Carrier-Grade NAT (CG-NAT). Một số ISP, thay vì cấp cho bạn một IP public thật, lại đặt bạn sau một lớp NAT trên hạ tầng của họ. Bộ định tuyến của bạn nhận một địa chỉ từ 100.64.0.0/10, tức không gian địa chỉ dùng chung theo RFC 6598, vốn là dạng private ở cấp ISP. Khác biệt so với IP private thông thường là gì? Bộ định tuyến của bạn tưởng mình có kết nối thật, quy tắc tường lửa trông vẫn đúng, cấu hình chuyển tiếp cổng cũng trông ổn. Nhưng không cái nào trong số đó có tác dụng. Lưu lượng đáng lẽ đi vào sẽ không bao giờ vượt qua được NAT của ISP. Máy chủ VPN biến mất. Dịch vụ tự host biến mất. Remote desktop cũng biến mất. Cách duy nhất để thoát ra là yêu cầu ISP cấp một IP public riêng, thường là một gói dịch vụ trả phí ở hầu hết nhà cung cấp.
IP public và IP private: Khác biệt chính chỉ trong một bảng
Hãy rút gọn về một câu hỏi để phân biệt IP public và IP private: liệu một máy tùy ý trên internet có thể gửi cho bạn một gói tin ngay bây giờ không? Nếu có, đó là IP public. Nếu câu trả lời là “chỉ sau khi NAT chuyển đổi địa chỉ”, hoặc “địa chỉ đó không tồn tại trên internet”, thì đó là IP private.
| Tiêu chí | IP private | IP public |
|---|---|---|
| Khả năng định tuyến | Không định tuyến được trên internet công cộng | Định tuyến được toàn cầu |
| Nguồn cấp | Máy chủ DHCP (bộ định tuyến/máy chủ cục bộ) | ISP, từ các khối do RIR phân bổ |
| Phạm vi duy nhất | Chỉ duy nhất trong mạng cục bộ | Duy nhất trên toàn cầu |
| Yêu cầu NAT | Có - NAT chuyển sang IP public để truy cập internet | Không - truy cập trực tiếp được |
| Mục đích thường gặp | Thiết bị trong LAN, máy in, máy chủ nội bộ | Website, mail server, điểm cuối VPN |
| Khả năng truy vết | Vô hình với bên ngoài | ISP, thành phố/khu vực và tên ISP đều có thể thấy |
| Chi phí | Miễn phí (do bộ định tuyến cấp) | Đã bao gồm trong gói ISP; IP tĩnh thường tốn thêm phí |
| Ví dụ địa chỉ | 192.168.1.105, 10.0.0.24 | 203.0.113.1, 1.1.1.1 |
| Khi mất kết nối | Thiết bị không thể giao tiếp trong LAN | LAN không thể truy cập internet |
NAT kết nối IP private và IP public như thế nào
IPv4 chưa bao giờ có đủ địa chỉ để mỗi thiết bị có một địa chỉ riêng trên toàn cầu. Tổng cộng khoảng 4,3 tỷ địa chỉ, một con số từng có vẻ rất dồi dào vào đầu những năm 1980 nhưng rõ ràng sẽ cạn trong vài thập kỷ. NAT (Network Address Translation, dịch chuyển địa chỉ mạng) là cơ chế giúp kéo dài nguồn địa chỉ đó. Nó làm được điều này bằng cách kết nối IP private và IP public ngay tại bộ định tuyến: thiết bị nội bộ của bạn gửi lưu lượng ra ngoài, bộ định tuyến ghi đè địa chỉ nguồn thành IP public của chính nó, theo dõi cổng nội bộ nào ứng với thiết bị nào, rồi đảo ngược toàn bộ quá trình khi phản hồi quay về.
Luồng kết nối đi ra thông thường diễn ra như sau:
Laptop của bạn ở địa chỉ 192.168.1.10 gửi một gói tin tới 93.184.216.34 (example.com). Cổng nguồn: 51200. Gói tin đến bộ định tuyến. Bộ định tuyến thay 192.168.1.10:51200 bằng địa chỉ hướng ra ngoài: 203.0.113.5:41500. Ghi ánh xạ này vào bảng chuyển đổi. Gói tin đi ra ngoài, và với thế giới bên ngoài, nó trông như thể đến từ IP của bộ định tuyến. example.com phản hồi tới 203.0.113.5:41500. Bộ định tuyến tra cổng 41500, thấy nó ánh xạ tới 192.168.1.10:51200, ghi lại địa chỉ đích, và gói tin đến được laptop của bạn.
Lý do NAT trở nên phổ biến không nằm ở sự thanh lịch về mặt kỹ thuật, mà là vì kho IPv4 trung tâm của IANA đã cạn vào ngày 03/02/2011 (IANA). Các RIR khu vực có nguồn dự trữ riêng và vẫn tiếp tục: APNIC cạn vào tháng 4 năm 2011, RIPE NCC vào tháng 9 năm 2012 (lúc đó áp dụng chính sách cấp phát /22 cuối cùng), LACNIC vào tháng 6 năm 2014, ARIN vào tháng 9 năm 2015, AFRINIC bắt đầu giai đoạn phân bổ hạn chế 1 vào tháng 4 năm 2017, còn RIPE NCC thực sự phân bổ đợt cuối cùng vào tháng 11 năm 2019. NAT đã giữ cho toàn bộ internet IPv4 vận hành suốt quãng thời gian đó.
Ba biến thể NAT, trong đó một loại chiếm ưu thế:
| Loại | Cách hoạt động | Nơi triển khai |
|---|---|---|
| Static NAT | Ghép cặp cố định một-một: một địa chỉ private với một địa chỉ public | Thiết lập DMZ, máy chủ public chuyên dụng |
| Dynamic NAT | Các địa chỉ private mượn từ một pool địa chỉ public | Doanh nghiệp dùng nhiều IP public |
| PAT (Port Address Translation) | Nhiều địa chỉ private cùng dùng một IP public, phân biệt bằng số cổng | Bộ định tuyến gia đình, thiết bị biên doanh nghiệp, hạ tầng CG-NAT |
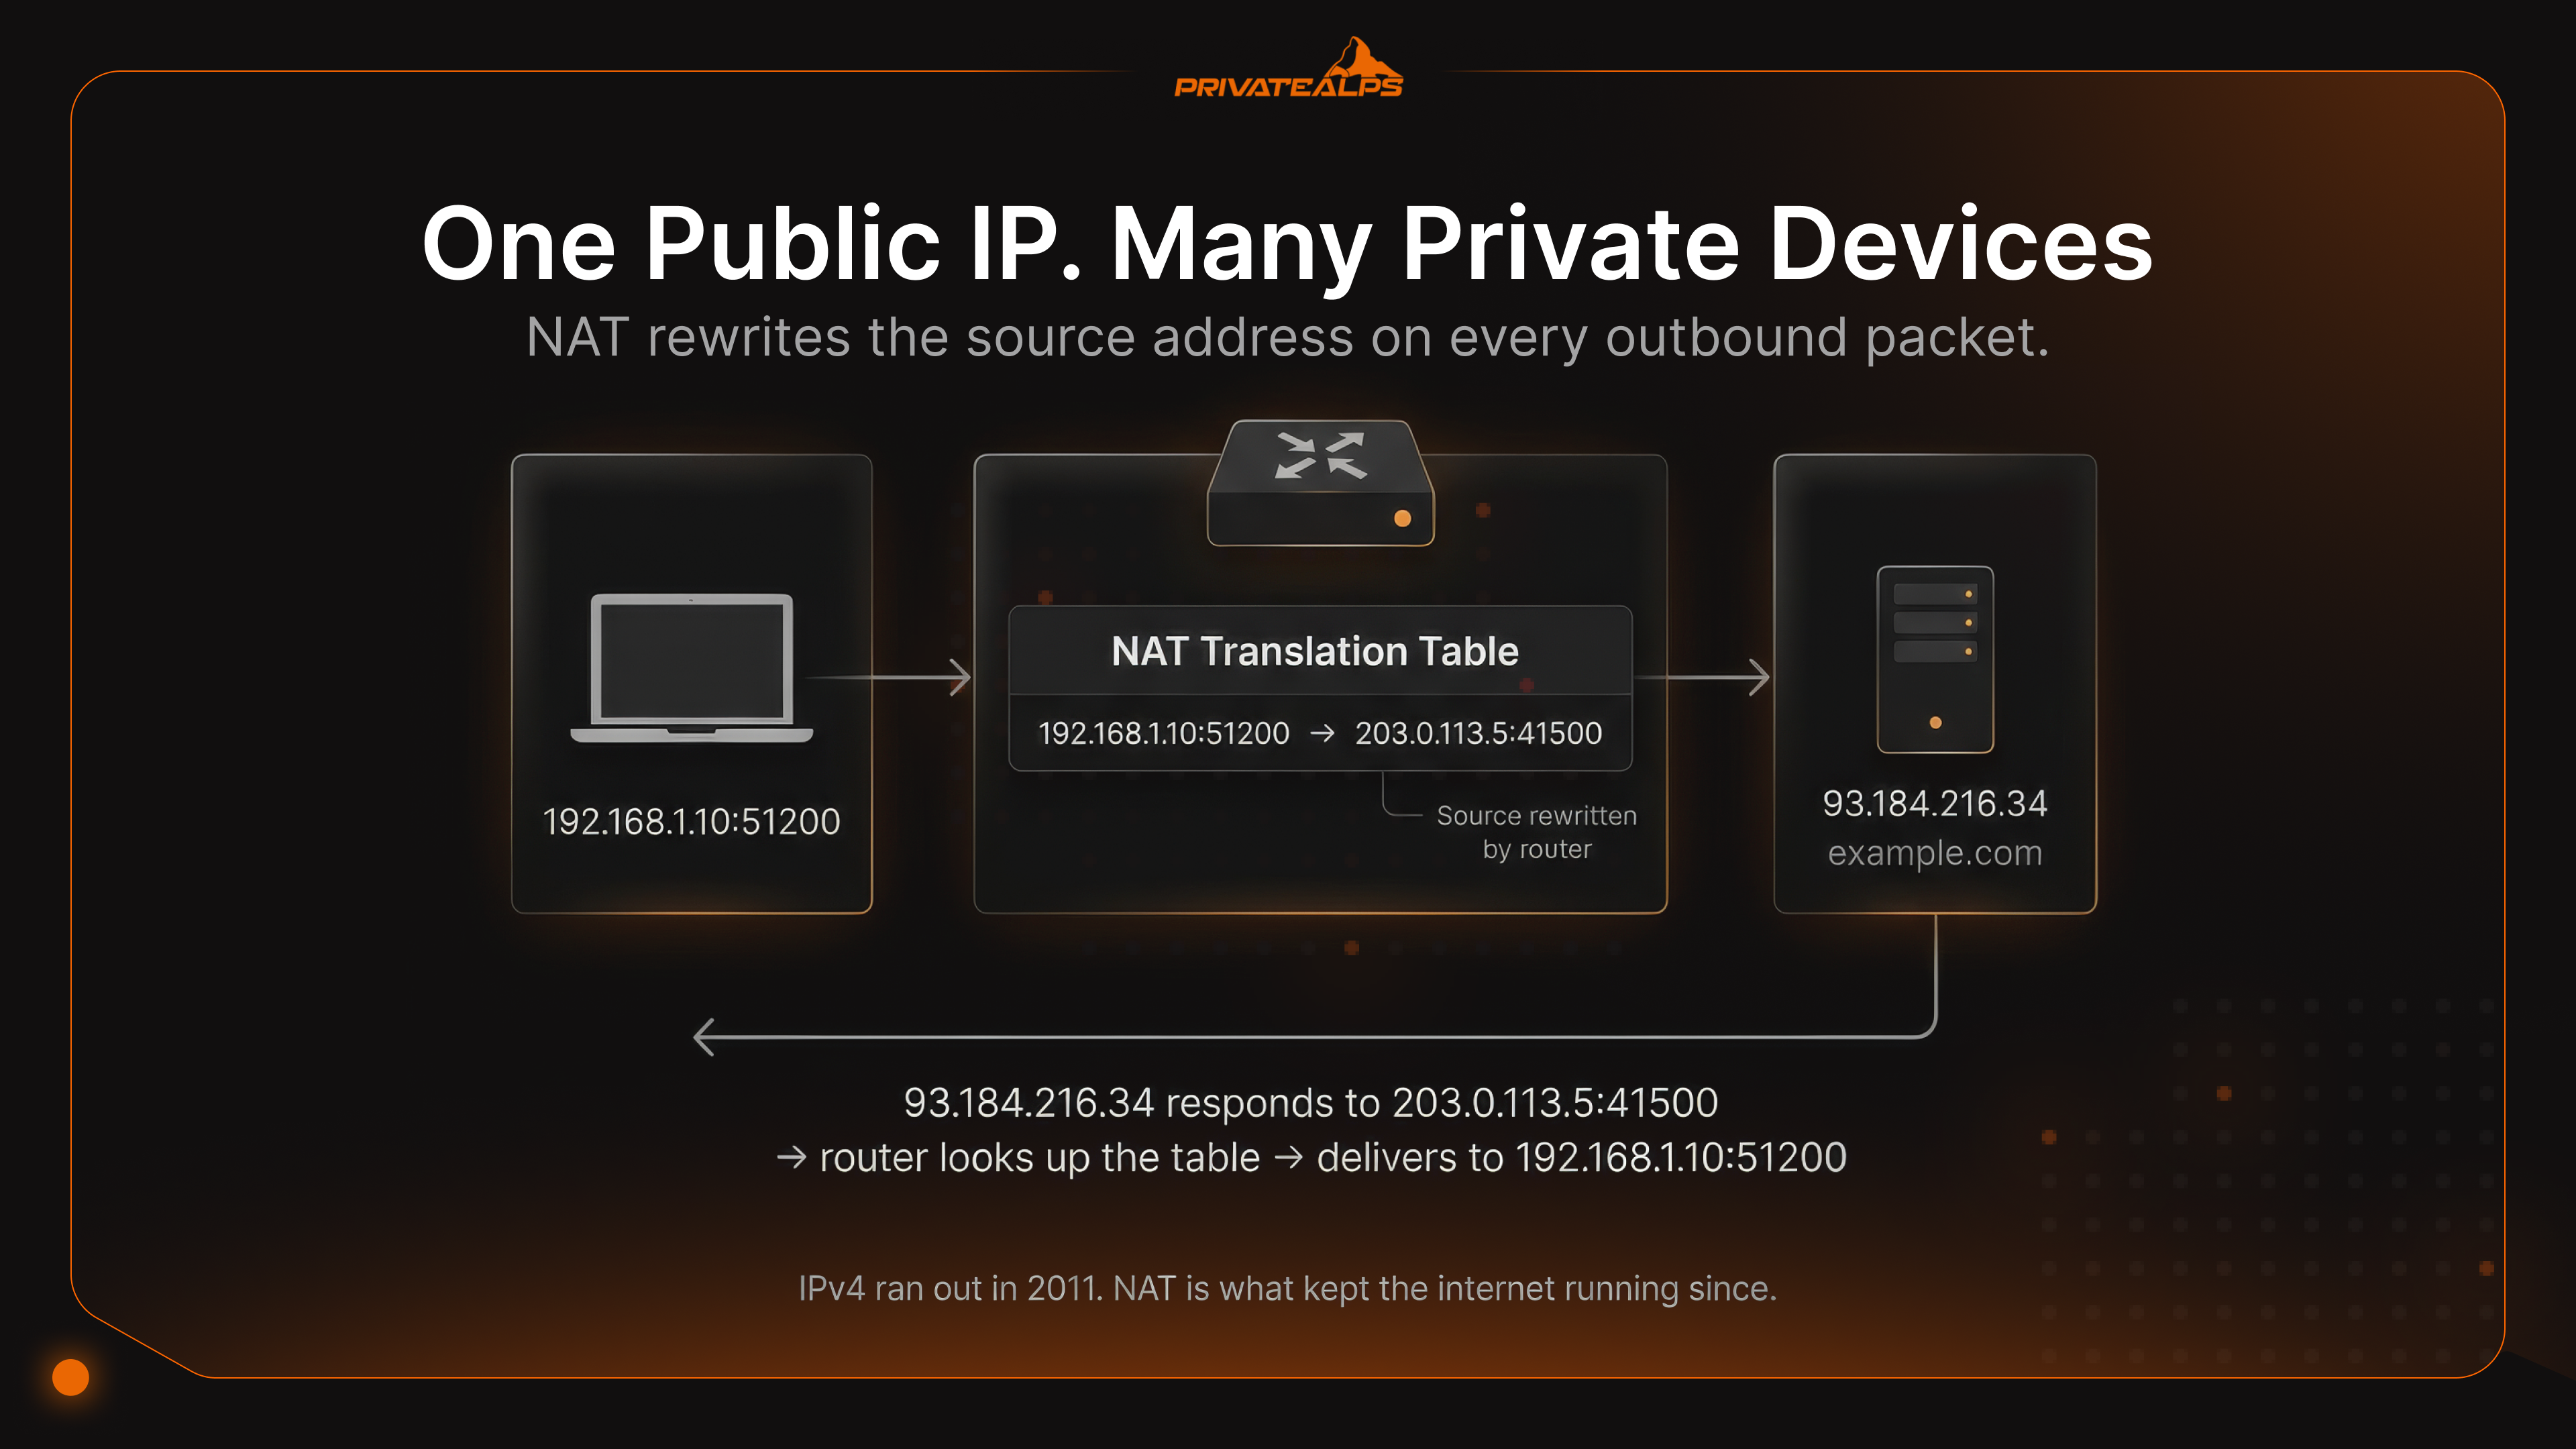
PAT, đôi khi được gọi là NAT overload, là loại mà bộ định tuyến nhà bạn đang dùng và cũng là loại mà phần lớn thiết bị biên doanh nghiệp đang chạy. Một IP public, hàng chục nghìn phiên đồng thời, mỗi phiên được nhận diện bằng một cổng nguồn khác nhau. Cách này hoạt động tốt. Điểm vướng nằm ở chỗ: các ứng dụng yêu cầu kết nối đi vào (BitTorrent, cuộc gọi dựa trên SIP) hoạt động không ổn định. Bất cứ thứ gì thực sự cần kết nối đi vào đều phải có quy tắc chuyển tiếp rõ ràng. Và việc phân tích nhật ký cũng trở nên phức tạp khi hàng chục máy đều trông như cùng một địa chỉ bên ngoài.
Một lỗi cụ thể thường gặp nhưng hầu như không xuất hiện trong tài liệu là NAT hairpinning (NAT loopback). Bạn có một máy chủ trong LAN tại địa chỉ 192.168.1.20. Bạn thử truy cập nó từ một thiết bị khác trong cùng mạng bằng IP public 203.0.113.5. Trên rất nhiều bộ định tuyến cấp tiêu dùng, không có gì xảy ra: kết nối lặng lẽ bị ngắt. Dịch vụ hoàn toàn truy cập được từ bên ngoài; chỉ là từ bên trong, bạn không thể truy cập nó qua địa chỉ public.
Cách khắc phục: truy cập máy chủ bằng IP nội bộ của nó khi ở trong mạng, cấu hình split-horizon DNS để các truy vấn nội bộ trả về địa chỉ private, hoặc thay bộ định tuyến bằng một thiết bị xử lý NAT loopback đúng cách.
Dải IP private - Tài liệu tham chiếu RFC 1918
Phần lớn tài liệu chỉ dừng lại ở ba khối RFC 1918. Trên thực tế, mạng còn có thêm hai dải nữa mà bất kỳ kỹ sư nào làm việc với CG-NAT hoặc chẩn đoán sự cố DHCP đều sẽ gặp. Điều bạn cần biết trước: RFC 1918 quy định ba khối private tiêu chuẩn. RFC 6598 bổ sung một khối thứ tư dành cho NAT ở cấp ISP. Dải thứ năm, APIPA, là cơ chế dự phòng của hệ điều hành, không phải thứ được gán có chủ đích. Cả năm dải đều được đánh dấu là không định tuyến được toàn cầu trong Sổ đăng ký Địa chỉ Special-Purpose của IANA.
| Dải | CIDR | Số lượng địa chỉ | Mục đích thường gặp |
|---|---|---|---|
| 10.0.0.0 - 10.255.255.255 | 10.0.0.0/8 | 16.777.216 | Mạng doanh nghiệp lớn, trung tâm dữ liệu |
| 172.16.0.0 - 172.31.255.255 | 172.16.0.0/12 | 1.048.576 | Mạng quy mô vừa, nhóm địa chỉ VPN |
| 192.168.0.0 - 192.168.255.255 | 192.168.0.0/16 | 65.536 | Bộ định tuyến gia đình, văn phòng nhỏ (mặc định) |
| 100.64.0.0 - 100.127.255.255 | 100.64.0.0/10 | 4.194.304 | CG-NAT (NAT cấp ISP, không gian dùng chung RFC 6598) |
| 169.254.0.0 - 169.254.255.255 | 169.254.0.0/16 | 65.536 | APIPA / link-local (dự phòng khi DHCP lỗi) |
Hệ quả bảo mật: IP private và IP public
Bảo mật của IP private và IP public không phải là một bảng xếp hạng đơn giản. Câu “IP private an toàn hơn” đúng một phần nhưng phần lớn là gây hiểu lầm. Cách nói chính xác hơn là: IP private thu hẹp bề mặt tấn công từ bên ngoài, nhưng không giúp gì với các mối đe dọa đã nằm sẵn bên trong.
Điều IP private bảo vệ được. Internet không thể truy cập trực tiếp một máy có địa chỉ 192.168.x.x hoặc 10.x.x.x. Lưu lượng quét, các lần thử dò mật khẩu, hay bộ công cụ khai thác dò các cổng đang mở, tất cả đều không tới được thiết bị nằm sau NAT. Đây là một lợi ích thật. Tuy vậy, nó không phải là một kiến trúc bảo mật. Một email lừa đảo, một ổ USB, hay một chiếc laptop bị xâm nhập trong cùng mạng Wi-Fi, bất kỳ thứ nào trong số đó cũng có thể đưa kẻ tấn công vào bên trong chu vi mạng, và lúc đó địa chỉ private gần như không cản được việc di chuyển giữa các máy. Shodan không thấy các máy chủ nội bộ của bạn, nhưng một kẻ tống tiền đã có điểm đặt chân thì thấy. Thứ thực sự phân đoạn mạng là VLAN và các luật tường lửa nội bộ, chứ không phải dải IP.
Điều IP public phơi bày. Một máy chủ có IP public hiển thị với toàn bộ internet ngay lập tức. Shodan lập chỉ mục các địa chỉ mới được cấp chỉ trong vài phút. Nếu để mở SSH ở cổng 22, chỉ vài giờ sau bạn sẽ có các lần thử đăng nhập tự động. RDP để truy cập tự do là một đường lây tống tiền đã được biết đến.
Mọi giao diện quản trị phơi trực tiếp ra internet đều cần tường lửa giới hạn truy cập, giới hạn tốc độ xác thực và TLS mỗi khi có thông tin đăng nhập. Các thành phần hướng ra ngoài trong mô hình nhiều tầng nên đặt trong DMZ, tách biệt với cơ sở dữ liệu backend và dịch vụ nội bộ, để một frontend bị chiếm không trở thành cửa ngõ dẫn tới mọi thứ khác.
Phân biệt chia sẻ và riêng trong hosting. Nếu bạn đang chạy dịch vụ nhận kết nối từ bên ngoài, câu hỏi không chỉ là public hay private, mà là riêng hay chia sẻ. Một IP public riêng mà bạn thực sự sở hữu nghĩa là port forwarding hoạt động xuyên suốt, rDNS do bạn tự cấu hình, và uy tín IP do bạn tự quản lý. Dưới CG-NAT, hạ tầng của nhà mạng sẽ chặn lưu lượng vào trước khi nó tới router của bạn. Lúc đó, các luật forwarding, cấu hình tường lửa và các cổng mở của bạn đều vô nghĩa. Với mail server thì còn quan trọng hơn: bản ghi SPF và DMARC xác thực dựa trên IP gửi thư. Một IP chia sẻ bị nhiễm spam từ khách thuê khác không chỉ làm chậm bạn, mà còn có thể khiến thư hợp lệ của bạn vĩnh viễn nằm trong thư mục spam.
Khi nào dùng IP public hay IP private
Chọn đúng loại địa chỉ IP nội bộ hay công cộng không khó nếu bạn nhìn vấn đề đúng cách. Câu hỏi không phải là loại nào “tốt hơn”, mà là: ai cần chủ động kết nối tới dịch vụ này?
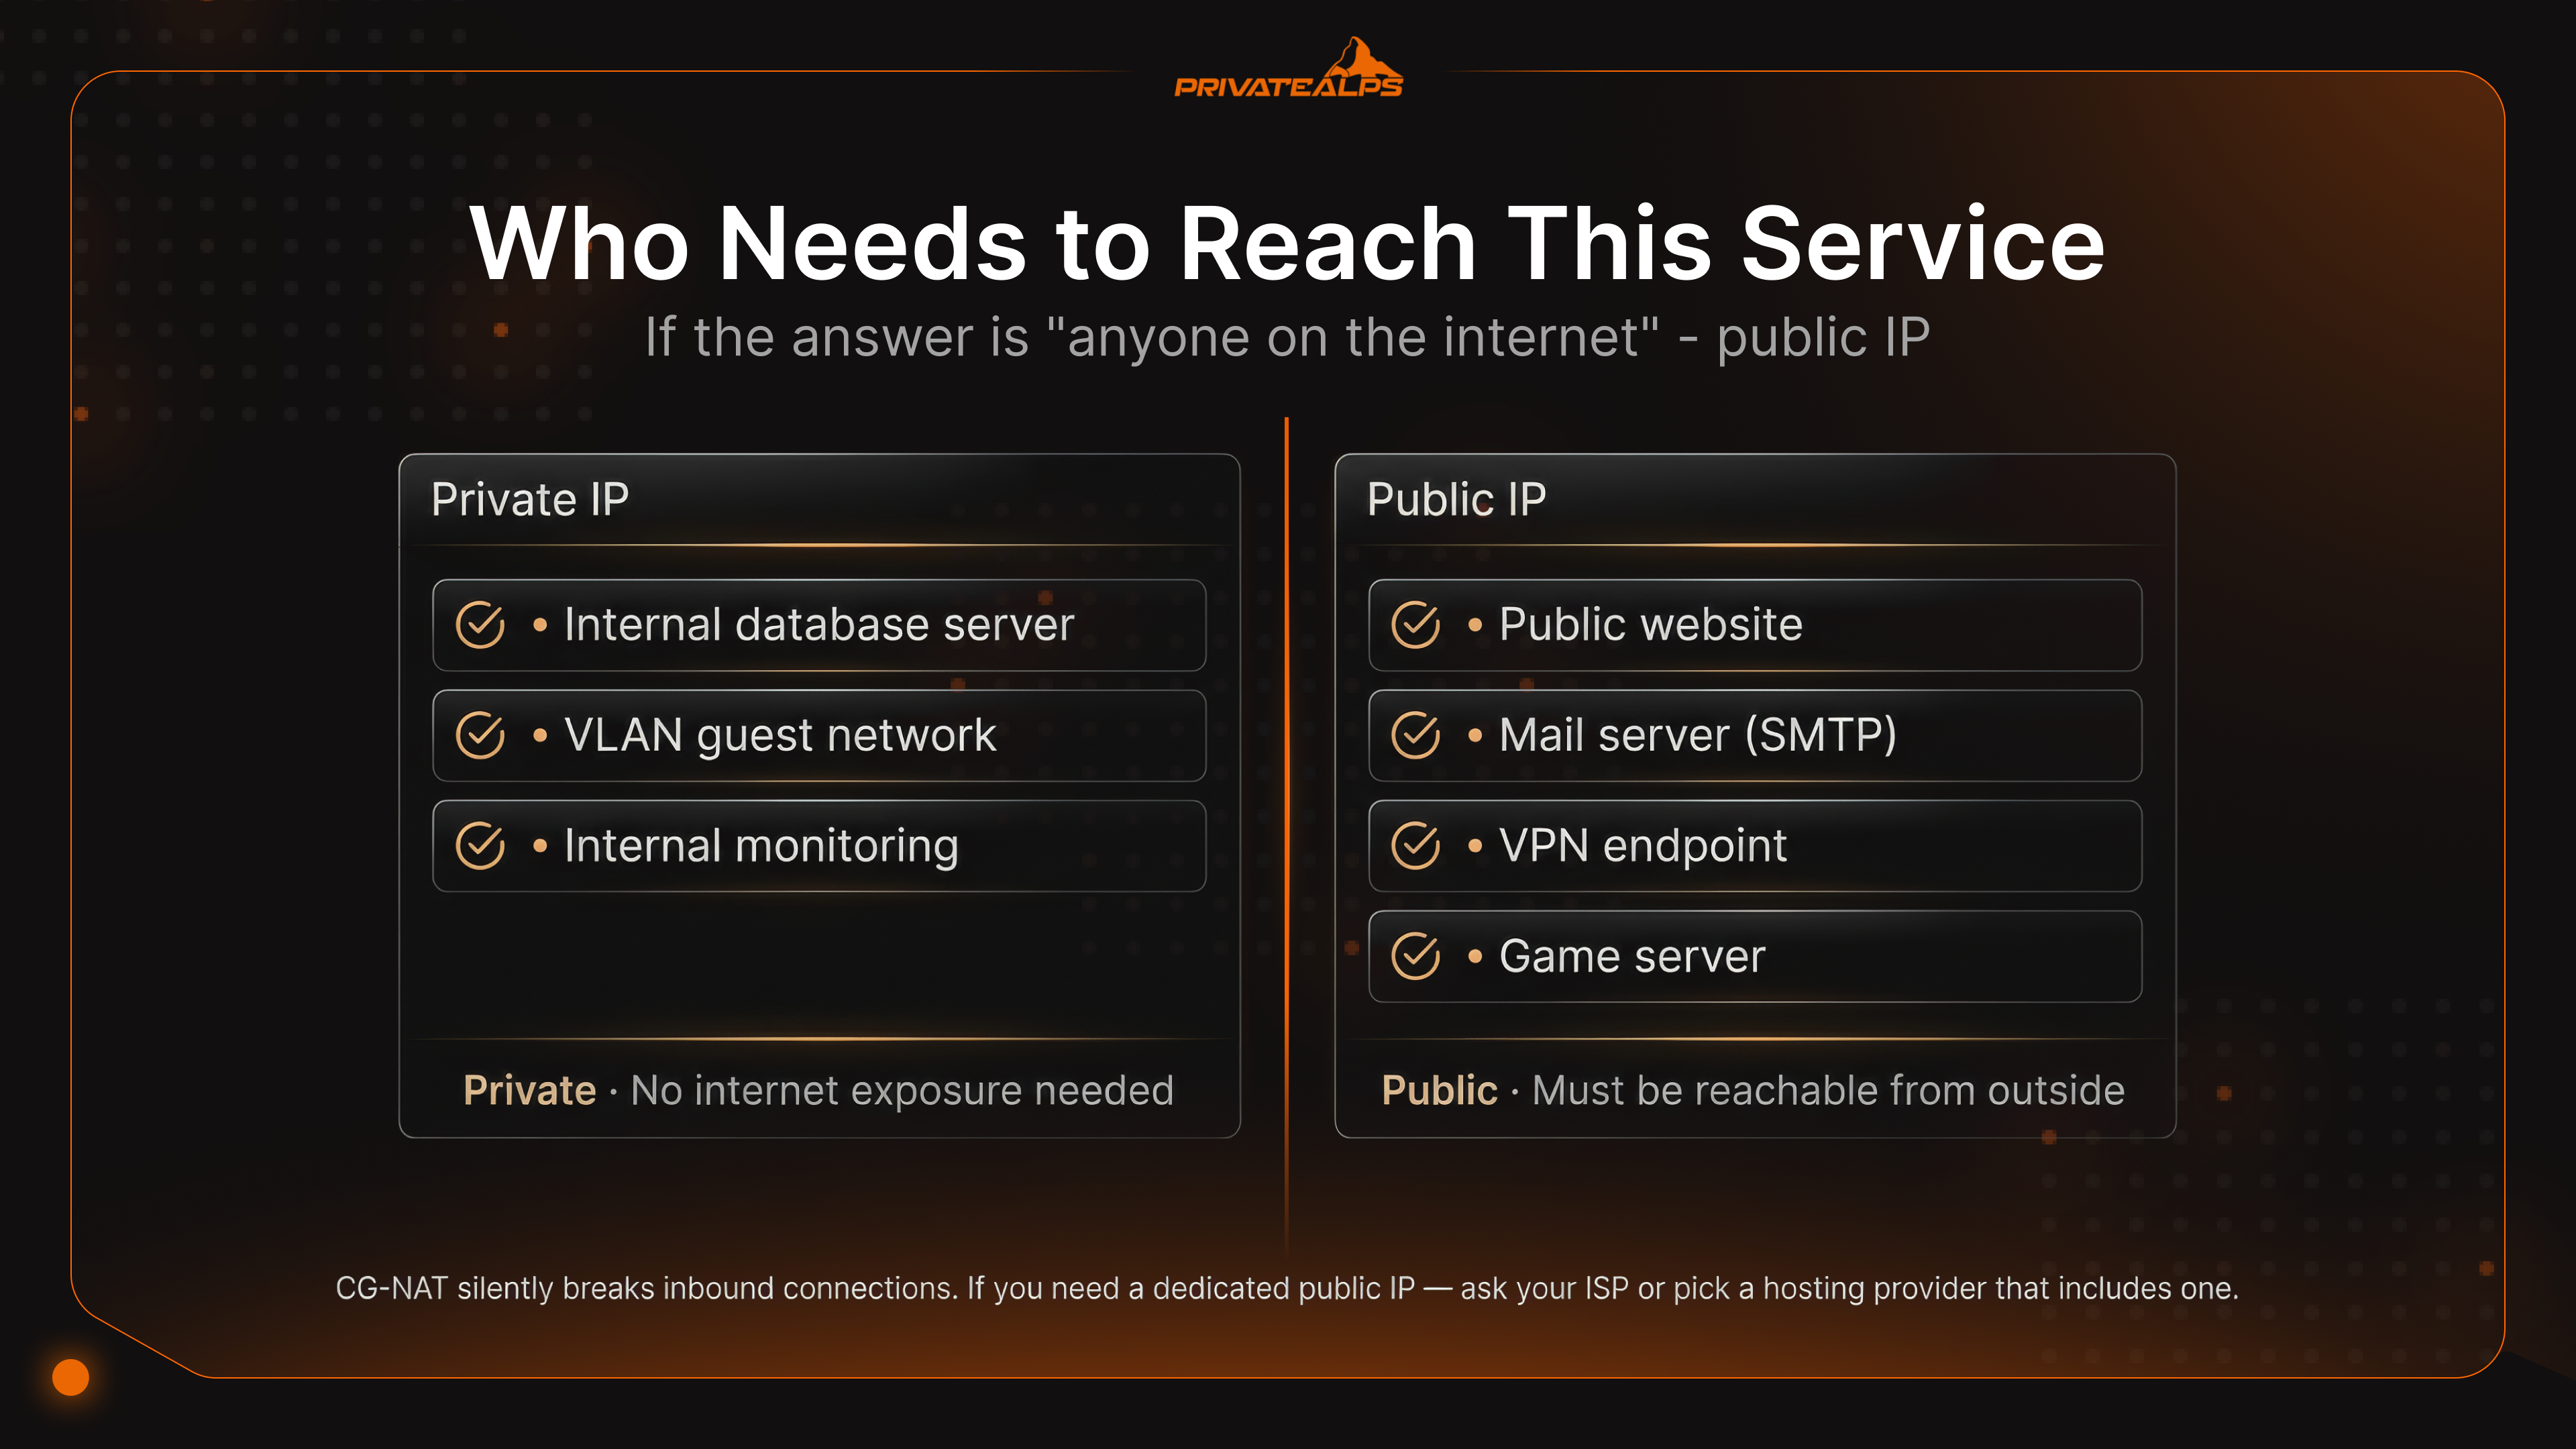
Nếu câu trả lời là “chỉ các thiết bị khác trong cùng mạng nội bộ”, hãy dùng IP private và dừng ở đó. Nếu có bất kỳ hệ thống bên ngoài nào cần kết nối mà không cần được gọi, ví dụ trình duyệt truy cập trang web của bạn, client kết nối tới VPN, hoặc người dùng từ xa truy cập NAS, thì phải có một IP public nằm trên đường đi đó.
Quy tắc quyết định: mọi kết nối đến từ ngoài mạng nội bộ đều cần IP public, dù gắn trực tiếp trên máy chủ hoặc qua một lớp forwarding/proxy. Lưu lượng LAN thuần túy thì IP private là lựa chọn đúng, và cũng là lựa chọn an toàn hơn.
| Trường hợp sử dụng | Loại IP cần dùng | Lý do |
|---|---|---|
| Website / ứng dụng web công khai | IP public | Phải có thể truy cập từ máy khách bên ngoài |
| Mail server (SMTP đến) | IP public riêng | Uy tín IP ảnh hưởng đến khả năng gửi thư; CG-NAT chặn cổng 25 |
| Máy chủ VPN (WireGuard, OpenVPN) | IP public trên endpoint VPN | Client kết nối từ bên ngoài mạng |
| Đường hầm VPN giữa các văn phòng | IP private bên trong, IP public tại endpoint của đường hầm | Chỉ endpoint cần IP public |
| Máy chủ cơ sở dữ liệu nội bộ | IP private | Không bao giờ được phép truy cập từ internet |
| Mạng khách phân đoạn bằng VLAN | IP private (subnet riêng) | Tách khách khỏi mạng LAN doanh nghiệp |
| NAS tại nhà có truy cập từ xa | IP private + port forwarding hoặc reverse proxy | Nội bộ dùng IP private, bên ngoài truy cập qua IP public |
| Máy chủ game | Ưu tiên IP public riêng | CG-NAT làm hỏng port forwarding UDP với hầu hết giao thức game |
| Giám sát và ghi log nội bộ | IP private | Không cần phơi ra bên ngoài |
Đáng lưu ý là mô hình lai mà hầu hết hệ thống tự host đang dùng: máy chủ nhận IP private, còn một reverse proxy đặt ở phía trước với IP public, xử lý TLS rồi chuyển yêu cầu vào bên trong.
Nginx, Caddy, Traefik đều làm theo cách này. Máy chủ backend không bao giờ nhận kết nối trực tiếp từ internet, chỉ nhận từ proxy trong cùng mạng nội bộ. Cách này an toàn hơn về mặt bảo mật, và bạn có thể chạy nhiều dịch vụ trên cùng một IP public mà không xung đột.
IPv6 và tương lai của IP public và IP private
IPv6 thay đổi bức tranh IP private và IP public ở mức nền tảng. Nó không làm sự phân biệt này trở nên vô nghĩa, mà loại bỏ lý do ban đầu khiến sự phân biệt ấy tồn tại. IPv4 đã cạn địa chỉ. IPv6 thì không. Điều đó thay đổi phép tính.
GUA và ULA. IPv6 dùng Global Unicast Address (2000::/3) ở vị trí mà IPv4 dùng IP public. Chúng định tuyến được ở khắp nơi và được cấp bởi RIR và nhà mạng. Unique Local Address (fc00::/7) đảm nhận vai trò của RFC 1918: được thiết kế không định tuyến ra ngoài, chỉ dùng nội bộ. Vì mọi thiết bị trong mạng IPv6 đều có thể nhận GUA trực tiếp từ prefix của nhà mạng, không còn lý do kỹ thuật nào để dùng NAT. Bạn không cần dịch địa chỉ này sang địa chỉ khác khi đã có đủ địa chỉ cho tất cả. ULA vẫn tồn tại vì một lý do khác: đôi khi bạn muốn một dịch vụ ở lại nội bộ theo chính sách rõ ràng, chứ không chỉ vì NAT tình cờ chặn nó. Gắn dịch vụ nội bộ vào một ULA và viết luật tường lửa quanh địa chỉ đó sạch sẽ hơn nhiều so với việc hy vọng cấu hình tường lửa GUA không có kẽ hở.
Mức độ áp dụng hiện nay. Thống kê IPv6 của Google cho thấy khoảng 43% người dùng Google kết nối qua IPv6 tính đến đầu năm 2025. Pháp vượt 86%. Ấn Độ và Đức trên 70%. Mỹ khoảng 47-50% (Wikipedia, IPv6 deployment). Dual-stack là tiêu chuẩn phổ biến: thiết bị chạy song song IPv4 và IPv6, còn Happy Eyeballs (RFC 8305) quyết định kết nối nào thực sự được dùng.
Vấn đề quyền riêng tư mà RFC 4941 giải quyết. IPv6 đã đưa ra một điều mà người dùng IPv4/NAT chưa từng gặp: khi mỗi thiết bị có một địa chỉ định tuyến được trên internet, cơ chế SLAAC ban đầu nhúng trực tiếp địa chỉ MAC của thiết bị vào IP. Điều đó biến địa chỉ thành một định danh gắn cố định với phần cứng, cho phép theo dõi cùng một thiết bị qua nhiều mạng và nhiều phiên. RFC 4941 (Privacy Extensions for Stateless Address Autoconfiguration in IPv6) khắc phục điều này bằng cách tạo Interface ID ngẫu nhiên và thay đổi định kỳ, làm đứt liên kết giữa địa chỉ và thiết bị vật lý. Với IPv4/NAT, vấn đề này không tồn tại, vì toàn bộ lưu lượng đều có vẻ xuất phát từ IP public duy nhất của router, bất kể thiết bị nào gửi đi. IPv6 khiến việc theo dõi từng thiết bị trở nên khả thi, và RFC 4941 là giải pháp đẩy lùi điều đó.
Cách tìm IP public và IP private của bạn
Đây là hai thao tác tra cứu riêng biệt, vì chúng là hai thứ khác nhau. IP public do nhà mạng cấp và nằm ở router. IP private do router cấp và nằm ở thiết bị của bạn. Trang web chỉ nhìn thấy cái đầu tiên, không bao giờ thấy cái thứ hai.
Cách tra cứu:
- IP public (terminal): curl ifconfig.me hoặc curl api.ipify.org. Cả hai đều trả về IP public của router
- IP public (trình duyệt): ifconfig.me hoặc ipinfo.io. Các trang này còn hiển thị tên nhà mạng và vị trí gần đúng
- IP private (Windows): gõ ipconfig trong Command Prompt, tìm “IPv4 Address” ở adapter đang dùng
- IP private (macOS): gõ ifconfig | grep "inet " trong Terminal, hoặc vào System Settings → Network → kết nối → Details
- IP private (Linux): gõ ip addr show hoặc hostname -I
- IP private (trang quản trị router): đăng nhập 192.168.0.1 hoặc 192.168.1.1. Bảng DHCP lease liệt kê mọi thiết bị và địa chỉ được cấp
- IP private (điện thoại): Settings → Wi-Fi → chạm vào tên mạng đang kết nối, IP address hiển thị trong màn hình chi tiết
Những gì trang web thực sự biết về IP của bạn: tên nhà mạng, vị trí tương đối (thành phố hoặc vùng mà hạ tầng nhà mạng được đăng ký, thường sai lệch khoảng 50-100 km), và ASN. Đó là thông tin có trong các cơ sở dữ liệu công khai. Địa chỉ nhà riêng và danh tính của bạn thì không. Muốn có chúng cần yêu cầu pháp lý gửi đến chính nhà mạng. Nếu bạn kết nối qua VPN, trang web sẽ thấy IP và vị trí của máy chủ VPN thay vì của bạn. IP private của bạn thì không bao giờ vượt qua router.
Cách đổi IP public hoặc IP private của bạn
Nhà mạng sở hữu IP public của bạn. Bạn không thể chỉnh sửa nó trong menu cài đặt. Điều bạn có thể thay đổi là IP mà internet nhìn thấy khi lưu lượng đi ra, hoặc bạn có thể yêu cầu nhà mạng cấp một địa chỉ khác.
Đổi IP public, những cách hiệu quả:
- VPN: Lưu lượng đi ra từ IP của máy chủ VPN thay vì IP của bạn. Đây là lựa chọn tức thì nhất và hoạt động trên toàn cầu.
- Proxy: Chỉ áp dụng cho lưu lượng của ứng dụng cụ thể thay vì toàn bộ thiết bị. Nhẹ hơn.
- Tor: Đi qua nhiều relay liên tiếp, IP của exit node là IP mà đích đến nhìn thấy. Chậm hơn, nhưng đường đi khó truy vết hơn.
- Khởi động lại modem: Với IP động, ngắt kết nối có thể khiến nhà mạng cấp một lease khác khi kết nối lại. Cách này không đáng tin cậy, vì một số nhà mạng luôn cấp lại cùng một địa chỉ.
- Yêu cầu IP tĩnh: Nếu bạn cần một địa chỉ không thay đổi, hãy liên hệ nhà mạng. Đa số nhà mạng tính phí cho dịch vụ này, nhưng đây là cách cố định duy nhất phù hợp cho hosting.
Đổi IP private, theo từng nền tảng:
- Windows: gõ ipconfig /release rồi ipconfig /renew trong cửa sổ Command Prompt chạy với quyền quản trị
- macOS: System Settings → Network → chọn adapter → Details → tab TCP/IP → Renew DHCP Lease
- Linux: sudo dhclient -r && sudo dhclient
- Trang quản trị router: đăng nhập 192.168.0.1 hoặc 192.168.1.1, tìm cài đặt DHCP reservation hoặc static lease, gán một địa chỉ cụ thể cho MAC của thiết bị. Từ đó thiết bị sẽ luôn nhận đúng IP này
Tóm tắt
IP private thuộc về mạng nội bộ. Chúng đến từ các khối RFC 1918, được cấp qua DHCP và không hiển thị với internet. Cùng một dải địa chỉ có thể chạy song song trên hàng triệu mạng riêng biệt mà không ảnh hưởng nhau. IP public thuộc về internet. Chúng được RIR phân bổ, nhà mạng cấp phát, và là duy nhất trên toàn cầu, mỗi mạng có một địa chỉ mà toàn bộ internet có thể tìm thấy. NAT, chạy trên router dưới dạng PAT trong đa số trường hợp, đảm nhiệm việc chuyển đổi giữa hai loại này. IPv6 loại bỏ tình trạng thiếu địa chỉ vốn khiến NAT trở nên cần thiết. GUA cho mỗi thiết bị một địa chỉ riêng có thể truy cập toàn cầu, nhưng ULA và tường lửa vẫn xử lý các ranh giới quan trọng đối với bảo mật. Dual-stack là cách hầu hết mạng đang vận hành hiện nay, và sẽ còn như vậy trong một thời gian dài nữa. Sẵn sàng có một IP public riêng với toàn quyền kiểm soát luồng vào? CG-NAT, IP chia sẻ, port forwarding biến mất ở đâu đó phía thượng nguồn: những vấn đề này sẽ không tự biến mất. Chúng chỉ được giải quyết khi bạn có một IP public riêng mà bạn thực sự kiểm soát.
Các gói VPS (máy chủ ảo riêng) và máy chủ riêng của PrivateAlps đều đi kèm IP public riêng theo mặc định. Hạ tầng đặt tại Thụy Sĩ, không có CG-NAT trong đường truyền, hỗ trợ port forwarding đầy đủ, và rDNS do bạn tự cấu hình. IP là của bạn, luồng vào thông suốt, và không có gì nằm giữa bạn với internet âm thầm chặn lưu lượng của bạn.
FAQ
Sự khác nhau giữa địa chỉ IP public và IP private là gì?
IP private mang tính nội bộ. Router cấp nó cho mọi thiết bị trong mạng, nó hoạt động tốt cho giao tiếp nội bộ, và internet không có cách nào để gọi tới nó. Các gói tin gửi đến 192.168.x.x sẽ bị router loại bỏ trước khi kịp tới nơi. IP public mang tính bên ngoài. Nhà mạng cấp nó cho router, và đó là địa chỉ mà phần còn lại của internet dùng để gửi lưu lượng trả về cho bạn. NAT nối hai loại này lại với nhau: các thiết bị dùng IP private gửi lưu lượng qua IP public, còn router phân loại phản hồi nào thuộc về thiết bị nào nhờ số hiệu cổng.
IP public và IP private được cấp phát như thế nào?
Địa chỉ private được cấp bởi máy chủ DHCP chạy trên router của bạn. Quy trình diễn ra như sau: thiết bị phát gói Discover, router phản hồi bằng gói Offer, thiết bị gửi gói Request để xác nhận địa chỉ nó chọn, rồi router gửi gói Acknowledge để chốt địa chỉ. Đó là quy trình DORA, chỉ mất chưa tới một giây. Địa chỉ public thì do ISP cấp. Với tài khoản IP động, địa chỉ được cho thuê từ một pool và có thể thay đổi. Với tài khoản IP tĩnh, địa chỉ được ấn định sẵn cho bạn và không đổi. Việc đặt IP tĩnh công cộng thủ công trên thiết bị chỉ hoạt động khi ISP đã thực sự dành sẵn địa chỉ đó cho tài khoản của bạn.
Hai thiết bị có thể có cùng địa chỉ IP nội bộ không?
Trên các mạng riêng biệt, điều này xảy ra liên tục, đúng với mục đích thiết kế của RFC 1918. Mạng gia đình bạn và công ty nơi bạn làm việc đều có thể dùng 192.168.1.50 mà không xung đột, vì những địa chỉ này không tương tác với nhau bên ngoài mạng cục bộ tương ứng. Tuy nhiên, trong cùng một mạng, địa chỉ trùng lặp sẽ gây xung đột trong bảng ARP. Cả hai máy đều kết nối không ổn định, phiên làm việc bị ngắt bất ngờ, và việc tìm ra thiết bị nào bị trùng mất nhiều thời gian hơn mức cần thiết.
Địa chỉ IP nội bộ có an toàn hơn IP công cộng không?
Không hẳn. Địa chỉ IP nội bộ nghĩa là không ai trên internet có thể gõ trực tiếp vào cửa nhà bạn, vì lớp NAT chặn mọi lưu lượng không được mời trước khi nó chạm tới mạng cục bộ. Điều đó quan trọng. Nhưng đây chỉ là một lớp phòng thủ, không phải giải pháp hoàn chỉnh. Kẻ tấn công đã ở bên trong, qua mã độc, thông tin đăng nhập bị lộ, truy cập vật lý hay một thiết bị lạ trong mạng, vẫn có thể di chuyển giữa các máy dùng IP nội bộ mà không bị hạn chế. Phân đoạn mạng thực sự cần VLAN, tường lửa theo từng subnet và các kiểm soát truy cập không giả định rằng lưu lượng bên trong là an toàn chỉ vì nó không đến từ bên ngoài.
Tôi có thể host website trên địa chỉ IP nội bộ không?
Trong nội bộ thì được, còn từ internet thì không. Internet công cộng không có đường đi tới 192.168.x.x, nên một khách truy cập từ bên ngoài mạng cục bộ cố kết nối tới máy chủ dùng IP nội bộ sẽ đơn giản là không đến được. Với mọi dịch vụ hướng ra ngoài, bạn cần một IP công cộng nằm trên đường truyền. Cách đơn giản nhất là tạo quy tắc port-forwarding trên router, trỏ một cổng công cộng tới IP nội bộ và cổng của máy chủ. Cách gọn gàng hơn là dùng reverse proxy (Nginx hoặc Traefik đều phù hợp), đặt ở biên với IP công cộng, xử lý TLS và chuyển tiếp yêu cầu vào bên trong. Nhờ vậy, máy chủ backend không bao giờ cần tiếp xúc trực tiếp với internet.
CG-NAT là gì và ảnh hưởng thế nào tới tôi?
CG-NAT là một lớp NAT do ISP vận hành trên hạ tầng của họ, trước khi lưu lượng đến router nhà bạn. Router của bạn nhận một địa chỉ từ dải 100.64.0.0/10 (vùng không gian chia sẻ theo RFC 6598) thay vì một IP công cộng thật. Mọi thứ vẫn bình thường cho đến khi bạn làm điều gì đó cần kết nối đi vào. Các quy tắc port forwarding trên router? Chúng chỉ áp dụng cho lưu lượng đã đến được router, còn NAT ở tầng ISP đã chặn lưu lượng vào từ trước thời điểm đó. Kết quả là các dịch vụ tự host, máy chủ VPN (mạng riêng ảo), remote desktop và máy chủ game đều hỏng theo những cách không dễ nhận ra để chẩn đoán. Cách khắc phục là liên hệ ISP và yêu cầu một IP công cộng riêng. Đa số nhà cung cấp đều có dịch vụ này dưới dạng gói trả phí.
Bạn có thể biết được những thông tin gì từ địa chỉ IP của mình?
Tên ISP của bạn, số hiệu hệ thống tự trị (ASN) và một vùng địa lý, thường là thành phố hoặc khu vực nơi ISP đăng ký hạ tầng. Vùng này có thể lệch khoảng 50-100km so với vị trí thực tế của bạn. Đó là những gì cơ sở dữ liệu định vị IP công cộng chứa. Địa chỉ nhà, tên và vị trí chính xác của bạn thì cần một yêu cầu pháp lý chính thức gửi tới ISP. VPN hoặc proxy thay IP hiển thị bằng địa chỉ của máy chủ, nên người nhận sẽ thấy vị trí của máy chủ đó thay vì vị trí của bạn.
Làm sao để kiểm tra địa chỉ IP công cộng của tôi?
Trên trình duyệt: truy cập ifconfig.me hoặc ipinfo.io. Trên terminal: chạy curl ifconfig.me. Kết quả là IP công cộng hiện tại của router bạn, chứ không phải địa chỉ nội bộ của thiết bị bạn đang dùng để tra cứu. Nếu bạn đang dùng VPN, kết quả sẽ là IP công cộng của máy chủ VPN thay vì IP mà ISP đã cấp.
IPv6 có loại bỏ nhu cầu dùng địa chỉ IP nội bộ không?
IPv6 loại bỏ nhu cầu NAT. Không gian địa chỉ 128 bit đủ lớn để mỗi thiết bị có một địa chỉ công cộng riêng, nên giải pháp thay thế không còn cần thiết. Unique Local Address (fc00::/7) vẫn tồn tại để dùng có chủ đích cho nội bộ, tách biệt với vấn đề thiếu địa chỉ. Và ranh giới bảo mật không biến mất chỉ vì NAT biến mất. Mạng IPv6 vẫn cần tường lửa stateful ở biên để xử lý các kết nối vào không được yêu cầu. NAT trước đây chặn những kết nối đó như một tác dụng phụ, không phải cơ chế bảo mật có chủ đích. Bỏ NAT đi thì bạn cần một thứ gì đó làm đúng việc này một cách có chủ đích.
