


VPN hay proxy: Khác nhau ở đâu?
Bạn hiếm khi so sánh hai thứ này chỉ để cho vui. Phần lớn người tìm đến trang này vì có một lý do cụ thể: một dịch vụ streaming chặn họ, một người bạn nhắc đến “proxy” mà không giải thích nó là gì, hoặc công việc khiến ai cũng phải cài VPN nhưng chẳng ai nói rõ vì sao. Cụm từ tìm kiếm “VPN vs proxy là gì” được gõ vào Google hàng trăm nghìn lần mỗi tháng. Biến thể “proxy là gì so với VPN” cũng gần như phổ biến không kém. Cùng một câu hỏi, chỉ khác thứ tự từ.
Và có một điều hơi phiền khi nói về chủ đề này. Nhiều bài viết coi hai thứ như những công cụ có thể thay thế cho nhau, chỉ khác mức giá. Thực tế thì không phải vậy. Chúng hoạt động ở các tầng khác nhau của mạng và giải quyết những bài toán khác nhau. Nếu coi chúng là một, bạn có thể phải trả tiền hằng tháng cho thứ “riêng tư” thực ra không tồn tại.
Thị trường rất lớn, và đó cũng là lý do quảng cáo trở nên lộn xộn. Doanh thu toàn cầu của ngành VPN đạt 88,96 tỷ USD năm 2025 và dự kiến chạm mốc 534,22 tỷ USD vào năm 2034. Làm việc từ xa đẩy nhu cầu lên cao, áp lực giám sát góp thêm phần. Còn proxy thì lặng lẽ phục vụ các công cụ SEO, phần mềm thu thập dữ liệu và tường lửa doanh nghiệp. Đối tượng khác, ít biển quảng cáo hơn.
Vì vậy, bài viết này phân tích vấn đề theo cách một kỹ sư mạng sẽ làm, như đang trò chuyện bên ly cà phê, chứ không theo kiểu trang tiếp thị liên kết. Các tầng OSI. Cái gì được mã hóa, cái gì không. Cơ chế phát hiện hoạt động ra sao. Và mỗi công cụ không thể sửa được điều gì, dù bạn trả bao nhiêu tiền.
Tóm tắt nhanh
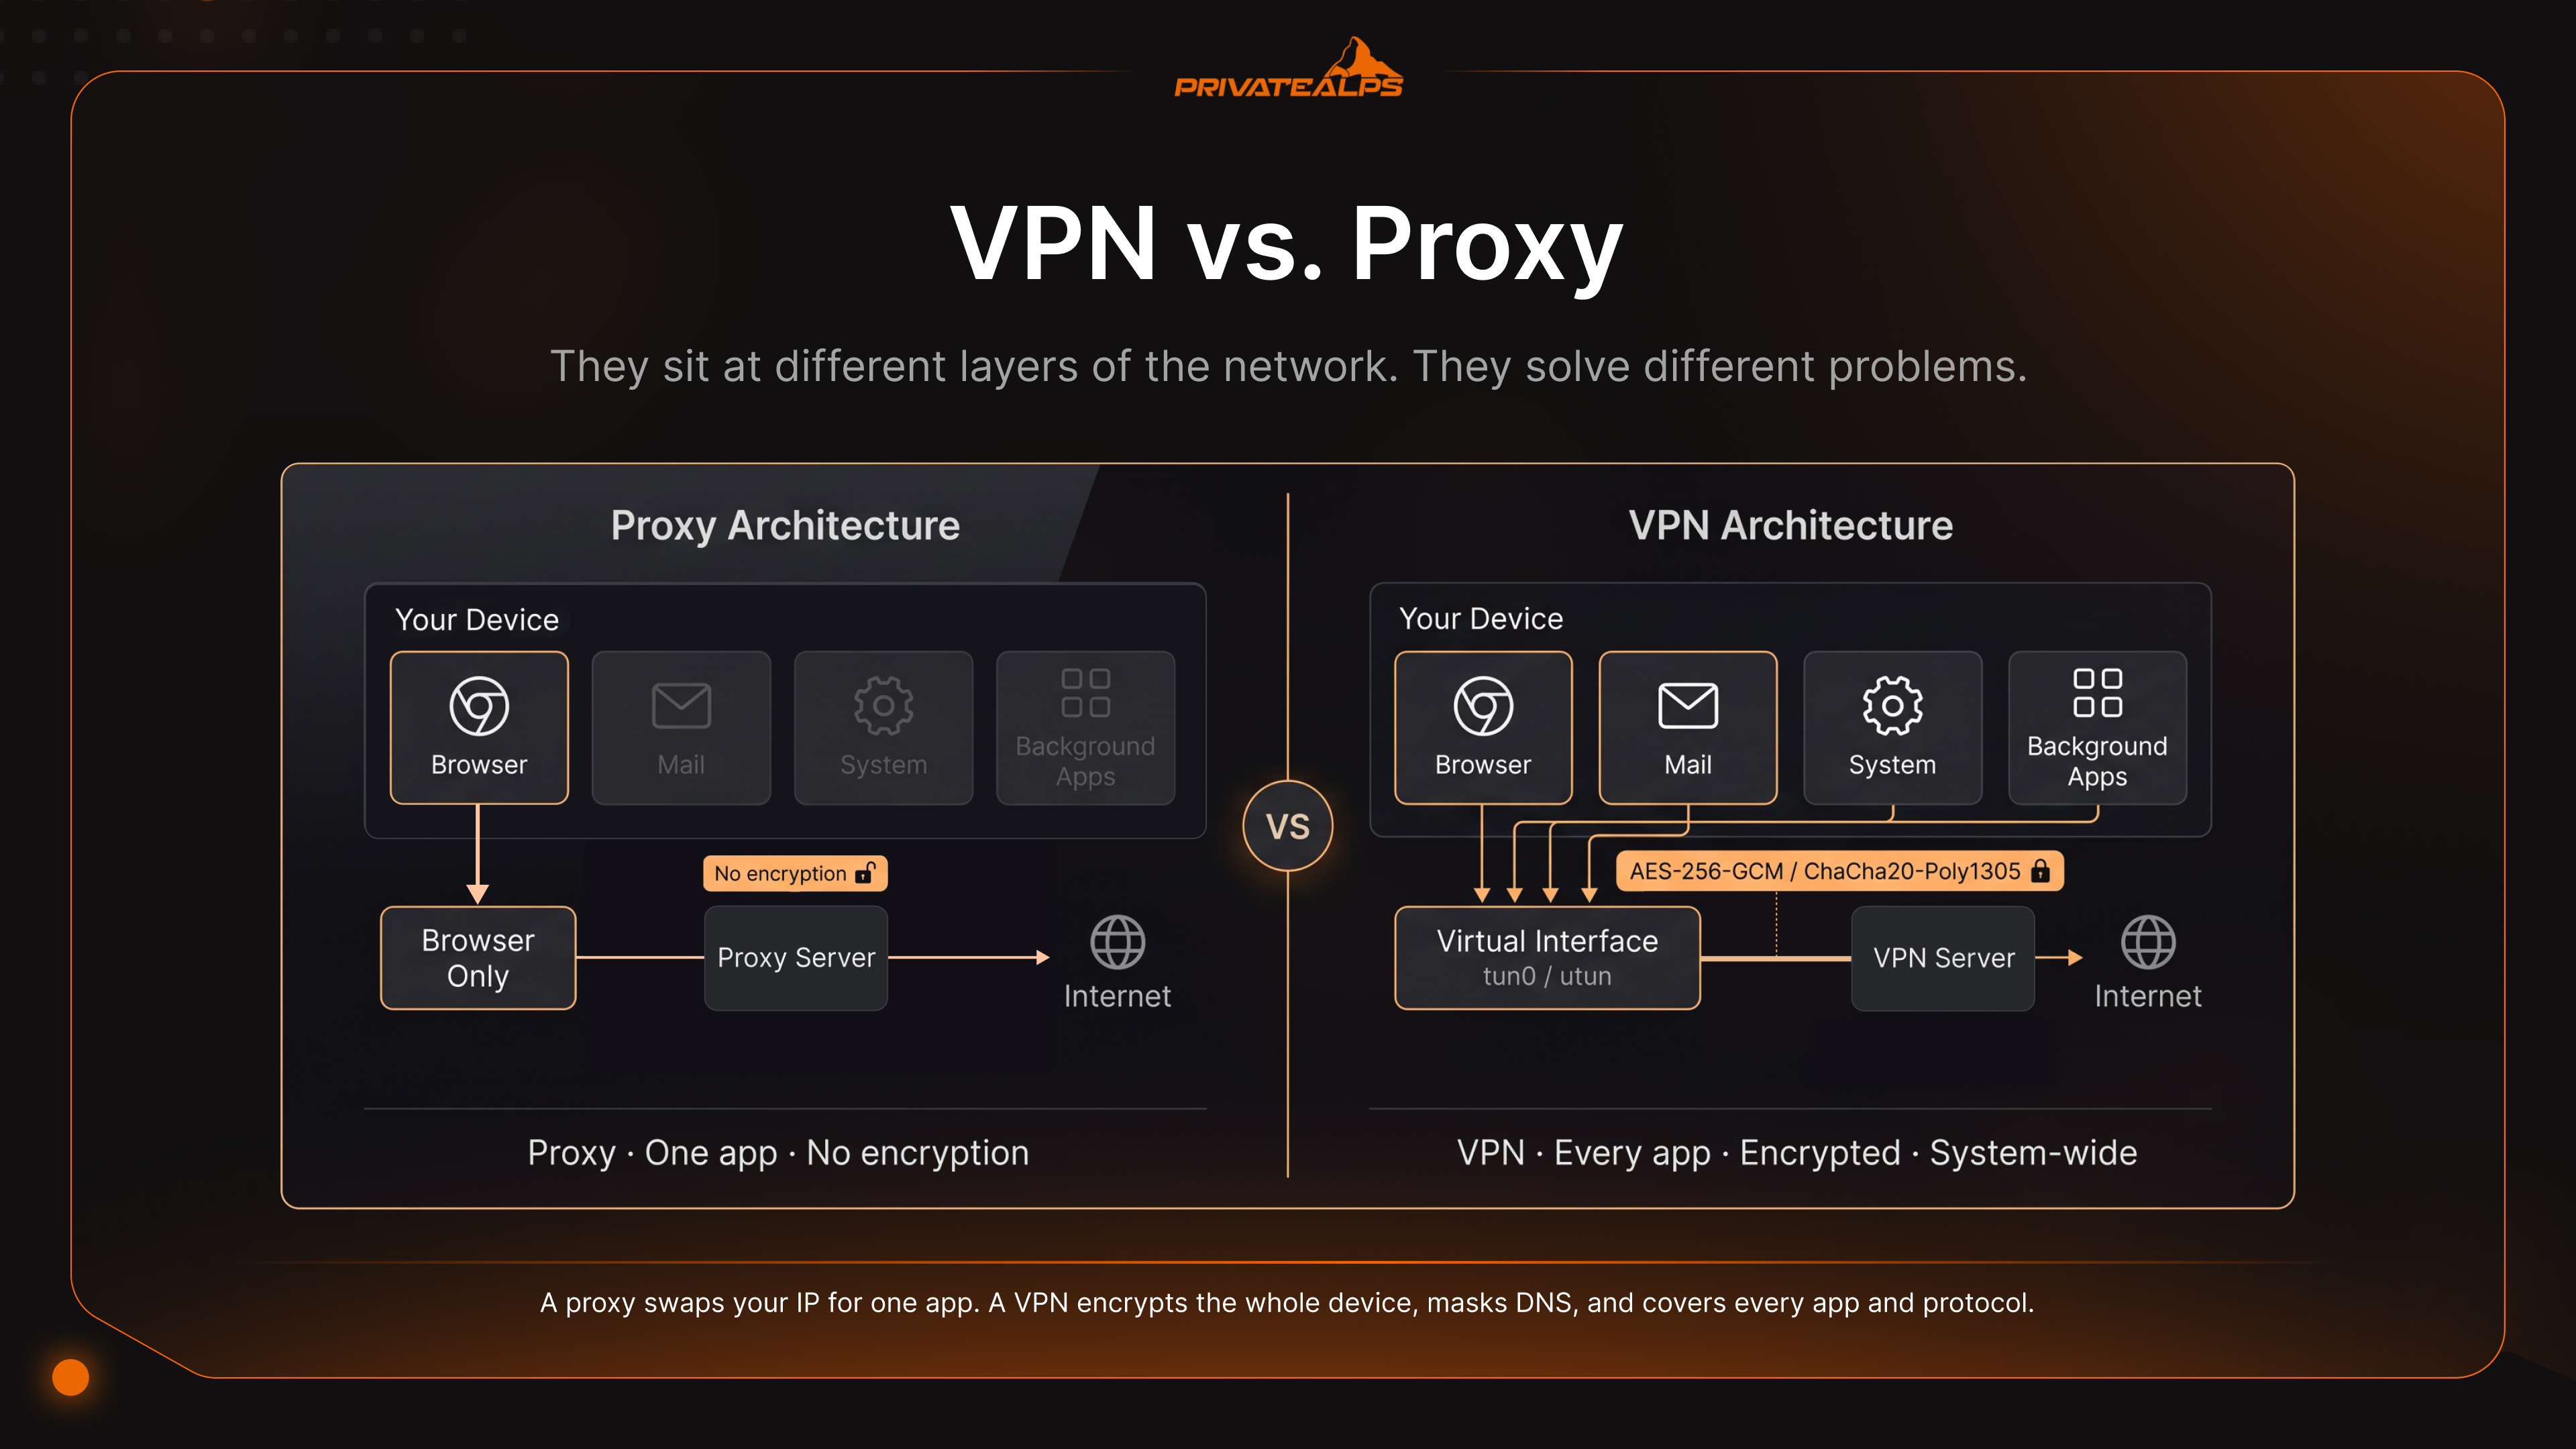
Nói ngắn gọn: proxy hoạt động ở tầng ứng dụng (OSI Layer 7) và chỉ định tuyến lại lưu lượng của từng ứng dụng một, thường là trình duyệt. Bản thân nó không mã hóa gì cả. VPN nằm sâu hơn, ở Layer 2-3, mã hóa mọi gói tin ở cấp hệ điều hành bằng ChaCha20-Poly1305 (WireGuard) hoặc AES-256-GCM (OpenVPN), rồi định tuyến toàn bộ thiết bị qua một giao diện ảo. Proxy nhanh hơn vì bỏ qua phần tính toán mã hóa. VPN an toàn hơn vì không bỏ qua.
- Tầng OSI: Proxy = Layer 7 (một ứng dụng). VPN = Layer 2-3 (toàn bộ thiết bị).
- Mã hóa: Proxy = không có sẵn. VPN = ChaCha20-Poly1305 hoặc AES-256-GCM.
- Tốc độ: Proxy gần như không tốn thêm gì. WireGuard mất khoảng 4-15% trên đường truyền nhanh. OpenVPN/TCP có thể ăn mất 40-50%.
- Kill switch: Chỉ có ở VPN. Ngắt mọi kết nối ngay khi đường hầm bị đứt.
- Bảo vệ DNS: VPN đưa các truy vấn DNS vào đường hầm. Proxy HTTPS làm lộ tên miền qua SNI trước khi trang kịp tải.
- Rủi ro của proxy/VPN miễn phí: ICSI/CSIRO phát hiện 67% ứng dụng VPN miễn phí trên Android có nhúng thư viện theo dõi của bên thứ ba và 84% làm rò rỉ lưu lượng.
- Không công cụ nào giải quyết được: Dấu vân tay trình duyệt, cookie hay bất kỳ tài khoản nào bạn đang đăng nhập.
Proxy server là gì?
Proxy server là một bên trung gian. Nó nhận lưu lượng từ một ứng dụng, thường là trình duyệt, rồi chuyển tiếp đến đích, đồng thời đổi IP của bạn thành IP của nó. Đó là toàn bộ nhiệm vụ. Nó hoạt động ở tầng ứng dụng (OSI Layer 7). Nó không mã hóa gì trừ khi trang web bạn truy cập đã dùng TLS. Nó chỉ xử lý đúng ứng dụng bạn trỏ tới nó. Mọi thứ khác trên máy vẫn kết nối internet y như trước.
| Loại proxy | Cách hoạt động | Trường hợp sử dụng điển hình |
|---|---|---|
| HTTP proxy | Chuyển tiếp yêu cầu HTTP không mã hóa ở Layer 7 | Lọc web nội bộ trong doanh nghiệp, lưu đệm (caching) |
| HTTPS proxy | Đóng gói TLS qua CONNECT; đọc được SNI nhưng không đọc được nội dung | Truy cập các trang web dùng TLS |
| SOCKS5 proxy | Relay ở Layer 5; không phụ thuộc giao thức, hỗ trợ UDP | Torrent, chơi game, đóng gói TCP/UDP nói chung |
| Transparent proxy | Chặn lưu lượng mà không cần cấu hình phía client | Lưu đệm ở cấp nhà mạng, lọc trường học/thư viện |
| Residential proxy | Định tuyến lưu lượng qua IP dân dụng thật (thường là thiết bị IoT) | Bot mua giày hiếm, kiểm tra quảng cáo, thu thập dữ liệu SEO |
Có một điều khiến nhiều người nhầm lẫn. Họ cho rằng HTTPS proxy giấu được việc họ truy cập trang nào. Thực tế thì không. Tên miền được gửi đi dưới dạng văn bản thuần qua trường TLS Server Name Indication (SNI) trong giai đoạn bắt tay, trước khi bất kỳ mã hóa nào diễn ra. Nhà mạng của bạn thấy được. Bất kỳ ai nằm giữa bạn và proxy cũng thấy được. Họ không đọc được nội dung trang, nhưng họ đọc được thanh địa chỉ, và đó thường lại chính là phần mà người dùng tưởng mình đang giấu.
DNS là một điểm rò rỉ âm thầm khác. Proxy phần lớn không xử lý DNS, nên hệ điều hành vẫn hỏi resolver của nhà mạng: “này, tên miền này nằm ở đâu?” Chỉ riêng câu hỏi đó đã kể cả câu chuyện. Và hệ sinh thái proxy miễn phí, nói nhẹ thì, không mấy thân thiện. Một nghiên cứu của CSIRO về các ứng dụng Android trong mảng này phát hiện 16% triển khai proxy không minh bạch, chèn JavaScript vào lưu lượng người dùng để quảng cáo và theo dõi, và 67% nhúng thư viện theo dõi của bên thứ ba. Thứ miễn phí hiếm khi thực sự miễn phí. Chính bạn là hàng hóa.
VPN là gì?
VPN, viết tắt của Virtual Private Network, bọc toàn bộ thiết bị của bạn trong một đường hầm mã hóa và đẩy mọi gói tin qua đó. Mọi ứng dụng. Mọi dịch vụ chạy ngầm. Trình duyệt, ứng dụng email, những đợt cập nhật hệ thống lặng lẽ diễn ra khi bạn không để ý. Bạn không cần cấu hình từng ứng dụng. Hệ điều hành chỉ việc chuyển lưu lượng cho một giao diện ảo, và phần còn lại do VPN client đảm nhận.
Cơ chế bên trong nghiêm ngặt hơn nhiều người nghĩ. Khi bạn nhấn kết nối, client và server thực hiện một quá trình bắt tay mật mã: WireGuard dùng Noise với trao đổi khóa Curve25519, còn OpenVPN thực hiện bắt tay TLS (TLS 1.2 hoặc 1.3 tùy phiên bản bạn đang dùng) để thống nhất khóa phiên. Sau đó, client tạo một giao diện mạng ảo, tun0 trên Linux hoặc utun trên macOS, và bảng định tuyến bắt đầu đẩy mọi thứ vào đó. Mỗi gói tin được đóng gói, mã hóa rồi gửi tới server. Server giải mã, chuyển tiếp và gửi phản hồi về. Ai theo dõi đường truyền chỉ thấy những khối dữ liệu đã mã hóa qua lại. Nếu bạn muốn bản mô tả chuẩn, tài liệu WireGuard whitepaper trình bày chi tiết kỹ thuật.
Hai tính năng phân biệt một VPN thực sự với một VPN chỉ có trên quảng cáo. Thứ nhất là kill switch: đây là quy tắc tường lửa chặn mọi byte ngay khi đường hầm đứt, dù là server sập, mất Wi-Fi hay laptop bị tạm ngưng. Nhờ đó, khi client đang cố kết nối lại, IP thật của bạn không bị lộ. Thứ hai là chống rò rỉ DNS. Tính năng này đẩy các truy vấn DNS qua đường hầm mã hóa đến resolver riêng của VPN, nên nhà mạng không thể ghép lịch sử duyệt web của bạn từ các lần tra cứu. Thiếu hai tính năng này, thứ bạn có chỉ là một proxy với thêm vài bước rườm rà và hóa đơn hằng tháng cao hơn.
Khác biệt kỹ thuật cốt lõi giữa VPN và proxy
Sự khác biệt giữa proxy server và VPN nằm ở ba điểm: bao nhiêu lưu lượng được mã hóa, bao nhiêu lưu lượng được bảo vệ và bạn dễ bị nhận diện đến mức nào. Proxy đổi IP cho một ứng dụng. VPN mã hóa toàn bộ thiết bị, che giấu DNS, chặn rò rỉ WebRTC và, nếu có lớp obfuscation phù hợp, trông không khác gì ai đó đang đọc báo qua HTTPS.
| Tiêu chí | Proxy | VPN |
|---|---|---|
| Mã hóa lưu lượng | Không có (SOCKS5/HTTP); chỉ có TLS nếu trang dùng HTTPS | Mã hóa toàn bộ nội dung (ChaCha20-Poly1305 hoặc AES-256-GCM) |
| Phạm vi bảo vệ | Chỉ theo từng ứng dụng | Toàn bộ hệ điều hành, mọi ứng dụng và giao thức |
| Che giấu IP | Có, cho ứng dụng đã cấu hình | Có, trên toàn hệ thống |
| Bảo vệ DNS | Không - hệ điều hành dùng resolver của nhà mạng | Có - DNS được đưa qua VPN |
| Kill switch | Không | Có (tường lửa, ngắt kết nối khi lỗi) |
| Chống rò rỉ WebRTC | Không | Có (khi được cấu hình đúng) |
| Chi phí về tốc độ | Không đáng kể (1-3%) | 4-50% tùy giao thức |
| Chống MITM trên Wi-Fi công cộng | Không | Có |
| Khả năng bị phát hiện | Thấp - cơ sở dữ liệu uy tín IP đánh dấu rất nhanh | Cao khi có obfuscation (Shadowsocks, Obfs4, VLESS) |
| Khả năng được kiểm toán | Hầu như không có | Nhà cung cấp uy tín: kiểm toán bởi Big 4 |
| Minh bạch về pháp lý | Thường không rõ ràng | Công bố pháp nhân và quốc gia đăng ký |
| Chi phí điển hình | Miễn phí đến 1-5 USD/IP/tháng | 3-12 USD/tháng cho người dùng cá nhân; tự host từ 5 USD |
Khả năng bị phát hiện là điểm hai bên tách hẳn ra. Một SOCKS5 proxy mở, không xác thực về cơ bản là một rủi ro: bất kỳ ai tình cờ tìm thấy IP và cổng đều có thể định tuyến lưu lượng của họ qua đó, còn các cấu hình transparent thì sẵn sàng trả lại IP gốc trong HTTP header. Các giao thức obfuscation của VPN chơi một ván hoàn toàn khác. Shadowsocks, Obfs4, V2Ray/VLESS bọc đường hầm sao cho deep packet inspection chỉ thấy thứ trông như HTTPS thông thường. Đó là lý do các giao thức này chiếm ưu thế ở những nước chủ động chặn lưu lượng VPN, và cũng là lý do proxy, với header dễ đoán và dải IP dễ lập bản đồ, thường bị phát hiện đầu tiên.
So sánh tốc độ giữa proxy và VPN
Proxy nhanh hơn VPN, và lý do khá đơn giản: nó bỏ qua phần mã hóa. Không có cipher, không đóng gói, không tốn overhead cho header. VPN làm tất cả những việc đó với từng gói tin, và chi phí này cộng dồn rất nhanh khi bạn đang truyền dữ liệu với lưu lượng lớn.
| Giải pháp | Chi phí mã hóa | Ảnh hưởng độ trễ | Kịch bản phù hợp nhất |
|---|---|---|---|
| HTTP/SOCKS5 proxy | Không có | +5-15 ms (thêm một chặng) | Thu thập dữ liệu khối lượng lớn, kiểm thử theo vị trí địa lý |
| WireGuard VPN | Thấp (ChaCha20 ở không gian kernel) | +10-20 ms; mất 4-15% thông lượng | Bảo mật đa dụng trên kết nối nhanh |
| OpenVPN/UDP | Trung bình (AES ở userspace) | +20-40 ms; mất 20-35% thông lượng | Triển khai ưu tiên khả năng tương thích |
| OpenVPN/TCP | Cao (TCP-over-TCP gây sụp đổ hiệu năng) | +50-100 ms; mất 40-50% thông lượng | Chỉ dùng khi là giải pháp cuối cùng để vượt tường lửa |
| Tor | Rất cao (định tuyến onion qua 3 chặng) | +200-1000 ms; mất 80-95% thông lượng | Ưu tiên ẩn danh hơn tốc độ |
Những con số này không chỉ là lý thuyết. Một benchmark được bình duyệt ghi nhận WireGuard đạt 210,64 Mbps thông lượng TCP, so với 110,34 Mbps của OpenVPN trong cùng một môi trường VMware, gần như gấp đôi. Trên đường truyền 1 Gbps, các thử nghiệm độc lập cho thấy WireGuard nhanh hơn OpenVPN khoảng 4 lần ở nhiều khu vực địa lý. Con số của OpenVPN/TCP có một cái tên riêng: hiện tượng sụp đổ TCP-over-TCP. Khi bạn đặt một kết nối TCP bên trong một kết nối TCP khác, cả hai tầng đều chạy bộ đếm truyền lại của riêng mình. Chỉ một gói tin bị rớt cũng khiến cả hai tầng truyền lại. Độ trễ tăng vọt, thông lượng rớt thảm, và toàn bộ hệ thống tự làm khó chính nó.
Các kết nối chậm che giấu tất cả điều này. Nếu nút thắt của bạn là đường DSL 30 Mbps, chi phí mã hóa của VPN gần như không đáng kể. Nhưng trên đường cáp quang 1 Gbps, bạn sẽ cảm nhận được. Vì vậy, nếu công việc là xoay vòng IP dân dụng để thu thập trang giá, và mã hóa không nằm trong mối đe dọa cần cân nhắc, thì proxy là lựa chọn hiển nhiên.
VPN hay proxy: so sánh về quyền riêng tư
So sánh VPN hay proxy về quyền riêng tư thực ra chỉ xoay quanh một điểm: proxy che IP của bạn khỏi trang web bạn truy cập, còn VPN che luôn cả lưu lượng truy cập khỏi nhà mạng (ISP) và mạng nội bộ. Mọi thứ khác phụ thuộc vào chính sách ghi nhật ký, quốc gia đặt máy chủ và những gì đối phương đã biết về bạn trước khi bạn bắt đầu.
| Mối đe dọa | Proxy | VPN | Không giải quyết được |
|---|---|---|---|
| ISP thấy các tên miền đã truy cập | Bị lộ qua DNS + SNI | Được mã hóa | - |
| ISP thấy nội dung lưu lượng | Văn bản thuần trên HTTP; chỉ an toàn trên HTTPS | Luôn được mã hóa | - |
| MITM trên Wi-Fi công cộng | Dễ bị tấn công | Được bảo vệ | - |
| Lộ truy vấn DNS | Dùng resolver của ISP | Được đưa vào đường hầm | - |
| Nhận diện trình duyệt (fingerprinting) | - | - | Canvas, phông chữ, WebGL nhận diện được bạn |
| Theo dõi bằng cookie | - | - | Tồn tại xuyên suốt các phiên |
| Danh tính tài khoản đã đăng nhập | - | - | Google vẫn nhận ra bạn bất kể IP |
Các cuộc kiểm toán là nơi lời cam kết về quyền riêng tư được chứng minh hoặc lặng lẽ sụp đổ. Các nhà cung cấp VPN nghiêm túc trả tiền cho những công ty kiểm toán độc lập như Deloitte, KPMG, Cure53, PwC, Securitum để rà soát cấu hình máy chủ, chính sách truy cập của nhân viên và nhật ký sự cố. Tính đến cuối năm 2025, Deloitte đã kiểm toán NordVPN sáu lần. KPMG kiểm toán ExpressVPN gần đây nhất vào tháng 2/2025, còn Cure53 kiểm tra riêng giao thức Lightway. Cure53 cũng làm việc với Mullvad và Proton VPN. Thị trường proxy thương mại không có gì tương tự. Không có báo cáo minh bạch nào đáng đọc, cũng không có cuộc kiểm toán thực sự. Nghiên cứu của CSIRO về các ứng dụng VPN miễn phí trên Android cho thấy 84% có rò rỉ lưu lượng và 18% hoàn toàn không mã hóa, bất chấp những gì mô tả trên cửa hàng ứng dụng.
Quốc gia đặt máy chủ quan trọng hơn nhiều người nghĩ. Mọi nhà cung cấp VPN đều chịu sự điều chỉnh của luật pháp nào đó. Một nhà cung cấp có trụ sở tại Mỹ có thể nhận Thư yêu cầu An ninh Quốc gia (National Security Letter) kèm lệnh cấm tiết lộ. Một nhà cung cấp ở Thụy Sĩ hoạt động theo Đạo luật Liên bang về giám sát bưu chính và viễn thông (BÜPF), vốn chỉ cho phép tiết lộ có mục tiêu theo lệnh tòa án. Luật này hẹp hơn việc lưu trữ hàng loạt ở EU hay Mỹ, nhưng không phải là không có gì. Và cả hai công cụ đều không giải quyết được danh tính dai dẳng. Đăng nhập Gmail qua bất kỳ VPN nào thì Google vẫn nhận ra bạn. Dấu vân tay trình duyệt của bạn, gồm canvas, phông chữ và WebGL, hầu như không đổi khi IP thay đổi.
Khi nào nên dùng proxy, khi nào nên dùng VPN
Dùng proxy khi bạn cần đổi IP liên tục với số lượng lớn và việc mã hóa không quan trọng với công việc đó. Dùng VPN khi bạn cần bảo vệ dữ liệu đang truyền hoặc giữ hoạt động của mình tránh khỏi ISP. Đó là điểm phân chia chính. Những chi tiết còn lại chỉ là phụ.
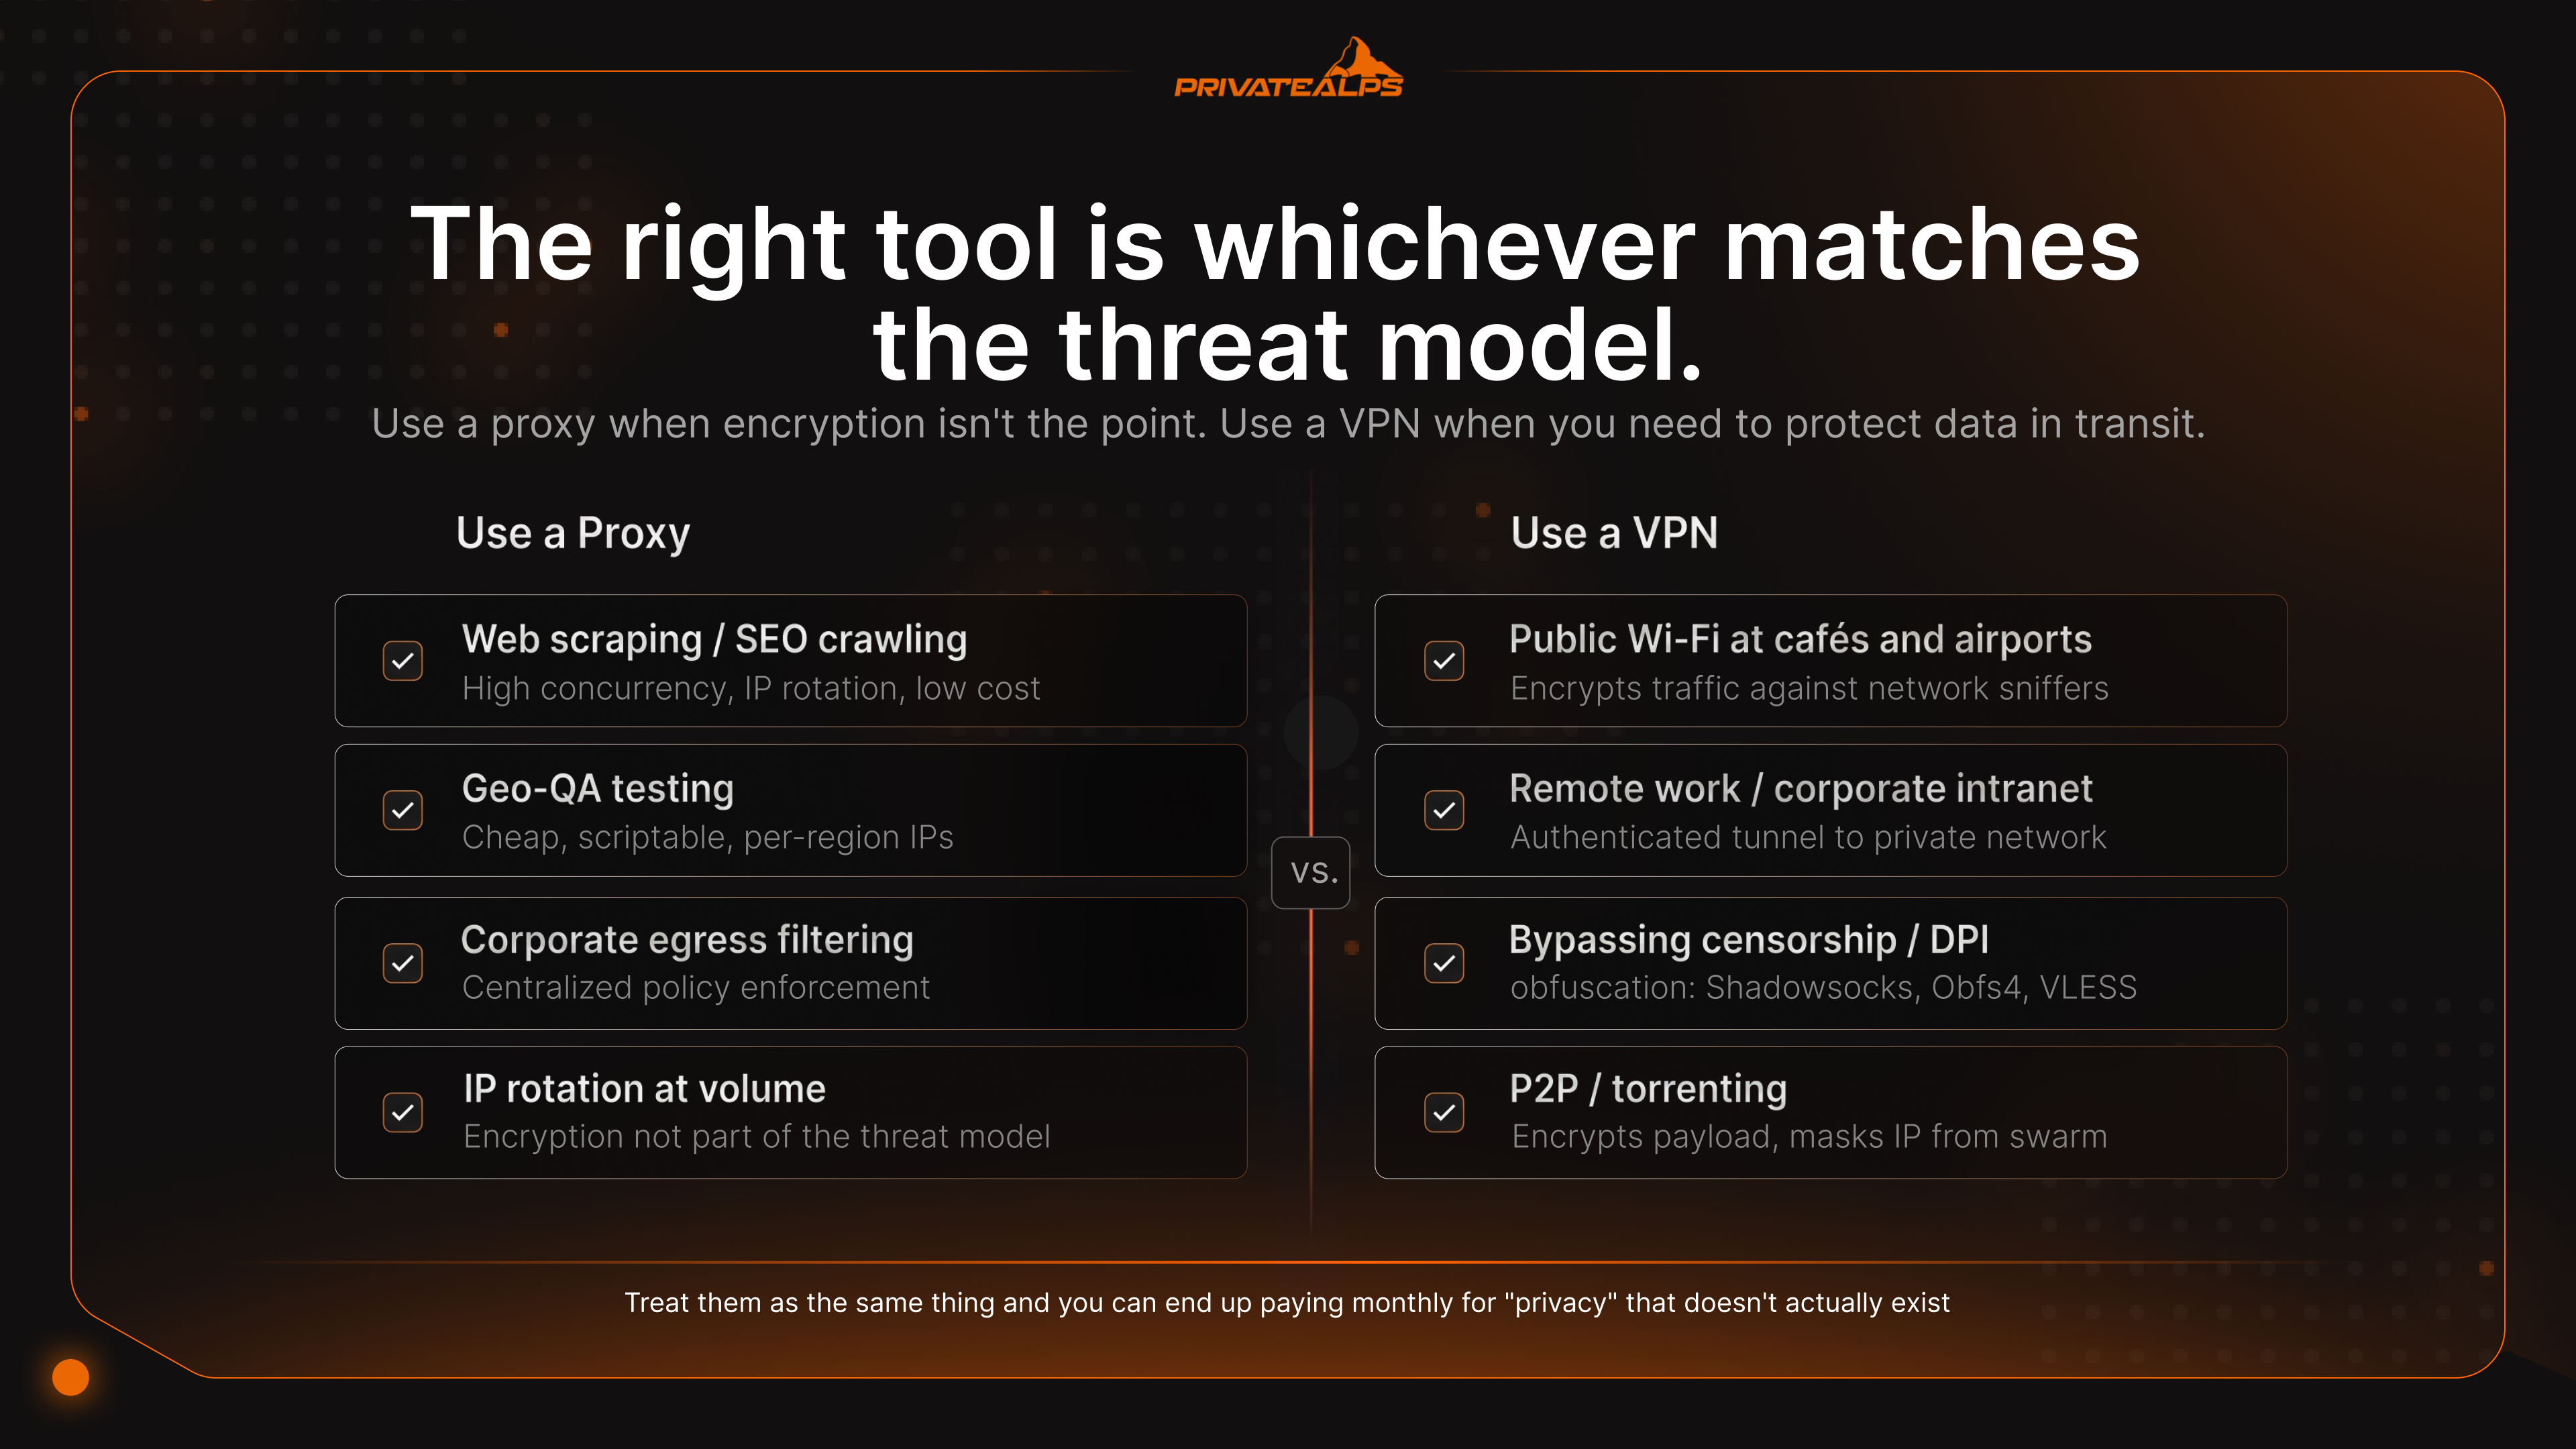
| Tình huống | Công cụ khuyên dùng | Lý do | Không giải quyết được |
|---|---|---|---|
| Wi-Fi công cộng ở quán cà phê hoặc sân bay | VPN | Mã hóa lưu lượng trước các công cụ nghe lén mạng | Lừa đảo (phishing), tải tệp độc hại |
| Làm việc từ xa / mạng nội bộ doanh nghiệp | VPN | Tạo đường hầm đã xác thực tới mạng riêng | Thiết bị đầu cuối bị xâm nhập |
| Thu thập dữ liệu web / crawl SEO | Nhóm proxy xoay vòng | Đồng thời cao, xoay IP, chi phí thấp | Nhận diện trang web (fingerprinting), thử thách JS |
| Vượt giới hạn địa lý khi xem phim | VPN (dân cư hoặc tối ưu cho streaming) | Vượt qua kiểm tra danh tiếng IP tốt hơn proxy | Khóa địa lý ở cấp tài khoản |
| Vượt kiểm duyệt nhà nước / DPI | VPN có làm rối (Shadowsocks, Obfs4, VLESS) | Ngụy trang đường hầm thành HTTPS | Giám sát thiết bị đầu cuối có mục tiêu |
| P2P / tải torrent | VPN có kill switch | Mã hóa nội dung, che IP khỏi nhóm ngang hàng | Peer độc hại, kẻ săn bản quyền |
| Lập trình viên/quản trị hệ thống trên mạng không tin cậy | VPN | Bảo vệ phiên SSH/RDP và token API | Thông tin đăng nhập bị lộ |
| Kiểm thử theo vị trí địa lý (quảng cáo, giá) | Proxy | Rẻ, dễ viết script, IP theo từng khu vực | Hành vi của người dùng đã đăng nhập |
| Hạ tầng riêng tự lưu trữ | VPN WireGuard tự lưu trữ | Loại bỏ yếu tố tin tưởng nhà cung cấp | Máy chủ bị xâm nhập |
| Lọc web và kiểm soát đầu ra cho doanh nghiệp | Forward proxy (Squid, Zscaler) | Thực thi chính sách tập trung, kiểm tra nội dung | Rò rỉ dữ liệu mã hóa qua DoH |
Việc phát hiện truy cập từ VPN là một cuộc đua vũ trang riêng. Netflix, BBC iPlayer và nhiều dịch vụ khác dựa vào cơ sở dữ liệu danh tiếng IP, tiêu biểu là MaxMind GeoIP2 và IPQualityScore, để gắn nhãn mỗi IP là dân cư, doanh nghiệp, hosting hoặc VPN. Proxy thương mại hầu như luôn nằm trong dải IP hosting, nên cơ sở dữ liệu bắt được ngay. Các nhà cung cấp VPN vận hành nhóm máy chủ dân cư hoặc tối ưu cho streaming thuê IP từ ISP dân dụng và xoay vòng qua chúng, đó là lý do lưu lượng VPN thường lọt qua, trong khi proxy chỉ nhận được thông báo lịch sự kiểu “nội dung này không có ở khu vực của bạn”.
Cách dịch vụ phát hiện VPN và proxy khác nhau
Hệ thống phát hiện so sánh kết nối của bạn với năm dấu vân tay: danh tiếng ASN, mã băm TLS, tính nhất quán DNS, rò rỉ header và thời gian gói tin. Proxy trượt nhiều bài kiểm tra này hơn vì dấu hiệu của chúng đơn giản và dễ liệt kê. VPN tồn tại lâu hơn vì có ít thứ để bám vào.
| Phương pháp phát hiện | Proxy có dễ bị phát hiện không? | VPN có dễ bị phát hiện không? | Giải pháp vượt qua |
|---|---|---|---|
| ASN / danh tiếng IP (MaxMind, IPQS) | Có - ASN hosting bị đánh dấu | Một phần - dải VPN đã biết bị đánh dấu | IP dân cư hoặc dải mạng mới |
| Nhận diện TLS (mã băm JA3/JA3S) | Có - proxy HTTP làm lộ TLS phía client | Một phần - một số client VPN có JA3 riêng biệt | uTLS, dấu vân tay khớp với trình duyệt |
| DNS không khớp (vùng IP ≠ vùng DNS) | Có - DNS của hệ điều hành bị rò rỉ | Không - DNS trong đường hầm tránh được sự lệch này | DNS qua VPN |
| Rò rỉ header HTTP (X-Forwarded-For) | Có - proxy trong suốt làm lộ IP gốc | Không - header được tạo lại tại điểm thoát | Chỉ dùng proxy ẩn danh cấp cao |
| Kiểm tra gói tin sâu (DPI) | Có - lưu lượng proxy thuần dễ nhận diện | Một phần - giao thức VPN chuẩn vẫn có thể phát hiện | Làm rối: Shadowsocks, Obfs4, VLESS |
Vì sao proxy bị bắt nhanh hơn? Vì chúng làm lộ nhiều siêu dữ liệu hơn. Dải IP của chúng đã được lập danh mục. Bắt tay TLS của chúng rất dễ nhận ra. Header HTTP lặng lẽ chứa IP gốc khi chế độ trong suốt được bật. VPN thì kín đáo hơn: DPI nhìn lưu lượng VPN chỉ thấy những khối dữ liệu mã hóa, không có trường giao thức nào để lấy làm dấu vân tay. Làm rối lấp nốt những khe hở còn lại. Shadowsocks, được dùng nhiều ở Trung Quốc đại lục, và V2Ray/VLESS khiến đường hầm trông giống HTTPS về mặt thống kê. Hạ tầng kiểm duyệt chặn các giao thức VPN chuẩn thì không thể tách chúng khỏi lưu lượng web thông thường.
Có thể dùng VPN và proxy cùng lúc không?
Có. Đây là cấu hình hợp lệ cho những công việc cụ thể, nhưng nó kéo theo độ phức tạp của DNS, và hầu hết mọi người không nên tự làm. Một chuỗi cấu hình sai sẽ rò rỉ nhiều hơn một đường hầm đơn lẻ được thiết lập đúng.
SOCKS5 trên trình duyệt + VPN ở cấp hệ điều hành. Chạy VPN ở cấp hệ thống, sau đó trỏ Firefox hoặc Chrome tới một proxy SOCKS5. Lưu lượng trình duyệt thoát qua IP của proxy. Mọi thứ khác (thư, dịch vụ hệ thống, ứng dụng chạy nền) thoát qua VPN. Có một chi tiết hầu như không ai nhắc tới: bật network.proxy.socks_remote_dns trong Firefox, nếu không truy vấn DNS sẽ bỏ qua proxy và rò rỉ qua VPN, tạo ra sự lệch vùng mà các công cụ nhận diện dấu vân tay bắt được ngay.
Chuỗi VPN rồi proxy. Kết nối VPN trước, sau đó gửi lưu lượng trình duyệt qua một proxy ở phía đầu ra. Đích đến chỉ thấy IP của proxy. Nhà cung cấp VPN thấy bạn kết nối tới một proxy nhưng không đọc được bất cứ thứ gì đi qua nó. Cấu hình này phổ biến trong công việc thu thập dữ liệu cần cả mã hóa lẫn xoay vòng IP dân cư.
Proxy rồi VPN trong kiểm soát đầu ra doanh nghiệp. Doanh nghiệp làm việc này thường xuyên. Lưu lượng đi ra qua một forward proxy (Squid, Zscaler) để kiểm tra nội dung và thực thi chính sách, còn chính proxy đó kết nối với VPN để tạo đường hầm từ chi nhánh về trụ sở. Đây là kiến trúc tiêu chuẩn trong mọi lĩnh vực có quy định chặt.
Tor qua VPN là phiên bản tối đa hóa quyền riêng tư: VPN trước, Tor đặt lên trên. Thông lượng giảm 80% trở lên, nhưng các thuộc tính ẩn danh được cải thiện đáng kể.
Tóm tắt
Điểm khác biệt cốt lõi khi so sánh VPN và proxy: proxy đổi IP cho một ứng dụng, còn VPN mã hóa và đưa mọi thứ thiết bị gửi đi vào đường hầm. Hãy chọn proxy khi mối đe dọa là giới hạn địa lý hoặc giới hạn tần suất theo IP trên một ứng dụng duy nhất và mã hóa không phải trọng tâm. Hãy chọn VPN khi bạn cần quyền riêng tư trước ISP, an toàn trên mạng thù địch, hoặc bảo vệ cho mọi ứng dụng trên hệ thống. Sự khác nhau giữa proxy và VPN vẫn không giải quyết được vấn đề ẩn danh: nhận diện trình duyệt, cookie và đăng nhập tài khoản vẫn theo bạn qua nhiều IP. Thay đổi cấu trúc thực sự cải thiện tình hình là tự lưu trữ VPN trên hạ tầng bạn kiểm soát. Các nhà cung cấp như PrivateAlps loại bỏ hoàn toàn yếu tố tin tưởng bên thứ ba khỏi chuỗi.
Tự chạy VPN của bạn trên hạ tầng Thụy Sĩ
Tự lưu trữ VPN thay đổi cách tính toán. Bạn trở thành nhà cung cấp của chính mình. Chỉ những nhật ký do bạn ghi mới tồn tại. Không bên thứ ba nào bị trát đòi dữ liệu về lưu lượng mà họ chưa từng thấy. PrivateAlps cung cấp dịch vụ OpenVPN đặt tại trung tâm dữ liệu ở Thụy Sĩ, với mã hóa AES-256, chính sách không ghi nhật ký nghiêm ngặt, cho phép P2P và không giới hạn băng thông trên đường lên 10G. Dịch vụ này hoạt động theo revDSG, Đạo luật Liên bang sửa đổi về bảo vệ dữ liệu, và khung tiết lộ có mục tiêu của BÜPF, theo đó cơ quan thực thi pháp luật phải có lệnh tòa gắn với một đối tượng được xác định. Phạm vi này hẹp hơn việc lưu trữ hàng loạt ở EU hay Mỹ. Đây không phải là miễn trừ tuyệt đối, nhưng về cấu trúc, mô hình tin cậy khác hẳn so với việc mua từ một nhà cung cấp VPN tiêu dùng.
Câu hỏi thường gặp
Sự khác nhau giữa VPN và proxy là gì?
Sự khác nhau giữa VPN và proxy có thể tóm gọn trong ba điểm: thứ gì được mã hóa, thứ gì được bao phủ, và chuyện gì xảy ra với DNS. VPN mã hóa mọi byte thiết bị gửi đi và định tuyến ở cấp hệ điều hành. Proxy chỉ định tuyến lưu lượng của một ứng dụng và tự nó không mã hóa gì cả. Sự khác nhau giữa proxy và VPN quan trọng nhất khi bạn muốn giấu hoạt động khỏi ISP, chứ không chỉ đổi IP.
Proxy có an toàn hơn VPN không?
Không. VPN mang lại ba thứ mà proxy không có: mã hóa, kill switch và DNS trong đường hầm. Proxy miễn phí đặc biệt kém. Nghiên cứu của ICSI/CSIRO cho thấy 16% ứng dụng VPN/proxy miễn phí chủ động chèn JavaScript vào lưu lượng người dùng.
Proxy có thể che địa chỉ IP của bạn không?
Nó chỉ che IP cho đúng ứng dụng bạn cài đặt nó. Không hơn. Và proxy HTTPS vẫn để lộ tên máy chủ đích qua trường TLS SNI không được mã hóa trong quá trình bắt tay. Vì vậy, nếu bạn hỏi cụ thể về điểm này thì sự khác nhau giữa proxy và VPN là: VPN cũng đưa DNS vào đường hầm, nên ISP vẫn thấy bạn truy cập trang nào khi dùng proxy, nhưng không thấy khi dùng VPN.
VPN có hoạt động giống proxy không?
Cả hai đều thay IP thấy được của bạn bằng IP của máy chủ, nên nhìn bề ngoài chúng giống họ hàng. VPN đi xa hơn: nó mã hóa lưu lượng ở tầng mạng, bao phủ mọi ứng dụng trên thiết bị và đưa DNS qua đường hầm. Proxy thì chỉ áp dụng cho từng ứng dụng, mặc định không mã hóa và chỉ dừng ở việc đổi IP.
SOCKS5 proxy là gì và khác VPN thế nào?
SOCKS5 là giao thức proxy tầng 5, xử lý lưu lượng TCP và UDP tùy ý. Đó là lý do nó phổ biến với tải torrent, chơi game và mọi thứ không phải HTTP thuần. Điều nó không làm là mã hóa. VPN cung cấp cả việc định tuyến lại lẫn mật mã. SOCKS5 chỉ cung cấp việc định tuyến lại.
Dịch vụ streaming có chặn proxy và VPN không?
Có cả hai, nhưng mức độ không giống nhau. Việc phát hiện dựa vào cơ sở dữ liệu danh tiếng IP như MaxMind GeoIP2 và IPQualityScore. Proxy hầu như luôn đến từ ASN hosting bị đánh dấu nên bị bắt nhanh. Các nhà cung cấp VPN dùng nhóm máy chủ IP dân cư thường lọt qua lâu hơn vì IP của họ trông giống kết nối dân dụng thông thường.
Proxy hay VPN nhanh hơn?
Proxy, với cách biệt lớn. Nó không mã hóa gì. WireGuard thường mất khoảng 4–15% thông lượng, OpenVPN/UDP mất 20–35%, còn OpenVPN/TCP có thể mất 40–50% khi xuất hiện hiện tượng TCP-over-TCP sụp đổ.
Có thể dùng VPN và proxy cùng lúc không?
Có. Cấu hình chuyên nghiệp phổ biến nhất là SOCKS5 proxy trên trình duyệt chạy trên một VPN toàn hệ thống, để danh tính trình duyệt được tách biệt khỏi phần lưu lượng còn lại. Có một điều cần lưu ý: đảm bảo việc phân giải DNS diễn ra ở proxy (trong Firefox, đó là network.proxy.socks_remote_dns). Nếu không, bạn sẽ tạo ra sự lệch DNS mà các công cụ nhận diện dấu vân tay sẽ bắt được.
VPN không lưu nhật ký là gì và proxy có tương đương không?
Một VPN không lưu nhật ký sẽ không giữ lại siêu dữ liệu kết nối, dấu thời gian IP hay lịch sử duyệt web. Tuy nhiên, cam kết này chỉ thực sự đáng tin khi một đơn vị kiểm toán độc lập như Deloitte, KPMG hay Cure53 đã trực tiếp kiểm tra và xác minh. Các nhà cung cấp proxy thương mại chưa đạt được tiêu chuẩn tương tự. Cam kết không lưu nhật ký từ proxy về cơ bản không thể kiểm chứng.
VPN hay proxy: cái nào tốt hơn?
Điều này tùy vào mục đích sử dụng của bạn. VPN vượt trội về quyền riêng tư, độ an toàn khi dùng Wi-Fi công cộng và khả năng vượt qua kiểm duyệt dựa trên DPI. Proxy phù hợp hơn cho việc thu thập dữ liệu web với khối lượng lớn, kiểm thử theo khu vực địa lý (geo-QA) và lọc lưu lượng đi ra trong doanh nghiệp. Sự khác biệt giữa VPN và máy chủ proxy nằm ở chức năng, không phải thứ bậc. Công cụ phù hợp là công cụ khớp với mối đe dọa bạn đang đối mặt, chứ không phải công cụ có nhiều gạch đầu dòng hơn trên trang quảng cáo.
