



VPN là gì và hoạt động thế nào? Hướng dẫn toàn diện
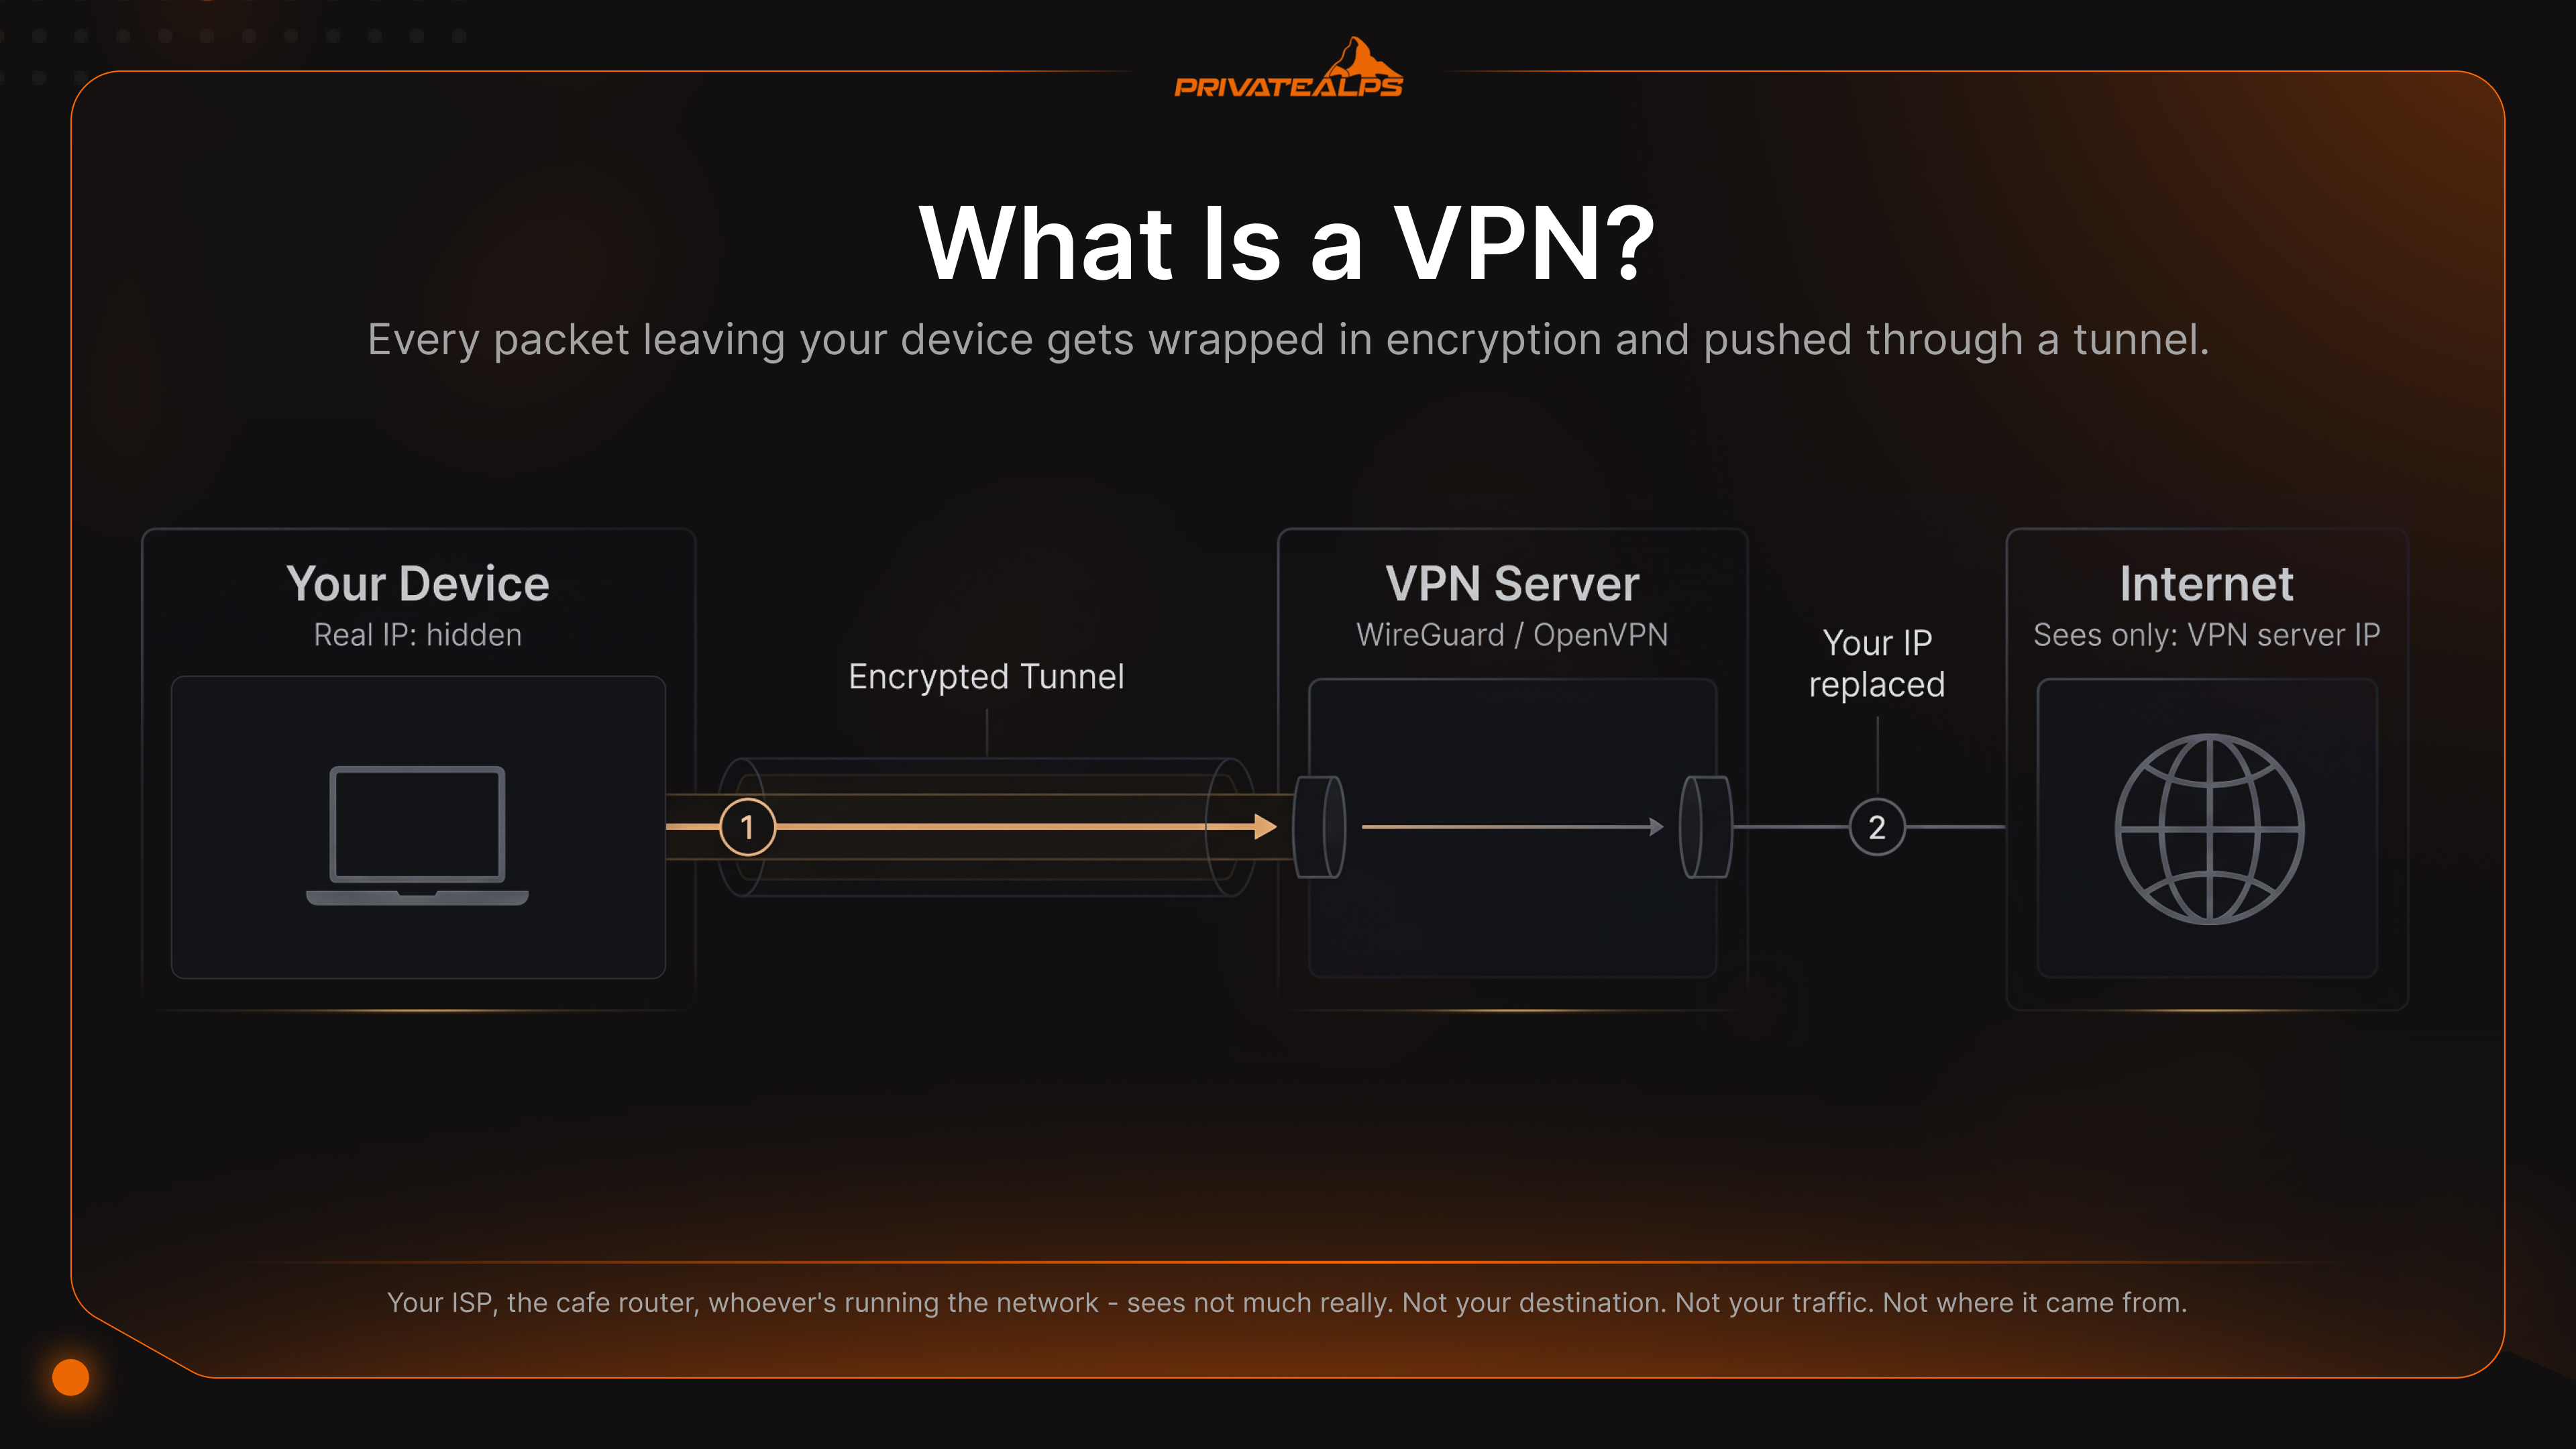
Tóm tắt trước. VPN (mạng riêng ảo) là một đường hầm được mã hóa nối giữa thiết bị của bạn và một máy chủ từ xa. Nó che giấu địa chỉ IP của bạn và bảo vệ lưu lượng truy cập khỏi bất kỳ ai đang theo dõi mạng ở giữa. Về cách VPN hoạt động: thiết bị của bạn mã hóa từng gói tin, gửi đến máy chủ VPN, rồi máy chủ này chuyển tiếp lưu lượng đã giải mã đi tiếp bằng địa chỉ IP của chính nó. Vì vậy, trang web bạn đang mở, nhà mạng của bạn, hay bộ định tuyến ở quán cà phê đều không thấy bạn. Họ chỉ thấy máy chủ.
Đây không phải một mục từ điển. Đây là kiểu giải thích mà bạn mong một đồng nghiệp vẽ cho mình trên bảng trắng. Đọc xong, bạn sẽ hiểu chính xác điều gì đang diễn ra bên trong đường hầm, khác biệt giữa WireGuard, OpenVPN và IKEv2 (cùng với những giao thức cũ đáng lẽ đã phải bị loại bỏ từ mười năm trước), tám tình huống mà VPN giải quyết được vấn đề thực sự, và cả phần mà hầu hết bài viết ở trang đầu kết quả tìm kiếm đều bỏ qua: những chỗ nó hoàn toàn không giúp được gì. Thị trường VPN toàn cầu năm 2026 đã đạt hàng chục tỷ USD và tiếp tục tăng trưởng với tốc độ hai chữ số mỗi năm, chủ yếu nhờ làm việc từ xa và mối lo về quyền riêng tư ngày càng tăng.
Có một điều khá khó chịu ở đây. Nhiều người trả tiền cho VPN mỗi tháng nhưng thực ra không hiểu mình đang trả tiền cho cái gì. Vì vậy, hãy nói ngay từ đầu: VPN chỉ là một lớp trong một hệ thống bảo vệ quyền riêng tư. Chỉ một lớp thôi. Nếu bỏ qua điều này, phần còn lại của hướng dẫn cũng không thể cứu bạn khỏi những giả định sai lầm của chính mình.
Tóm tắt nhanh (AI)
Khung tổng quan nhanh. VPN là phần mềm mã hóa lưu lượng internet của bạn và chuyển nó qua một máy chủ từ xa, thay địa chỉ IP thật của bạn bằng địa chỉ IP của máy chủ. Về cơ bản có hai loại: dịch vụ VPN cá nhân mà bạn đăng ký sử dụng (NordVPN, Mullvad, ProtonVPN) và VPN doanh nghiệp do công ty triển khai để truy cập từ xa hoặc kết nối các văn phòng. Cả hai đều dựa vào mã hóa AES-256 hoặc ChaCha20-Poly1305. Trong năm 2026, cả hai đều được coi là không thể phá vỡ trong thực tế.
Có một số điều mọi người dùng nên biết trước khi bắt đầu:
- AES-256: mật mã đối xứng theo tiêu chuẩn ngành. ChaCha20-Poly1305 là lựa chọn hiện đại thay thế.
- WireGuard: giao thức nhanh nhất hiện nay, khoảng 4.000 dòng mã so với khoảng 70.000 dòng của OpenVPN.
- Kill switch chặn toàn bộ truy cập internet nếu đường hầm VPN bị đứt. Đây là tính năng bắt buộc phải có.
- Chính sách không lưu nhật ký nghĩa là nhà cung cấp không giữ bản ghi kết nối nào. Chính sách này chỉ có giá trị khi một bên thứ ba độc lập đã thực sự kiểm toán nó.
- Split tunneling chỉ định tuyến những ứng dụng bạn chọn qua VPN. Mọi thứ khác vẫn đi qua kết nối thông thường.
- VPN không giúp bạn ẩn danh: dấu vân tay trình duyệt, cookie và tài khoản đã đăng nhập vẫn có thể nhận diện bạn.
- VPN tự lưu trữ (WireGuard trên máy chủ riêng của bạn) loại bỏ hoàn toàn yếu tố tin cậy vào nhà cung cấp.
VPN là gì?
VPN là một kết nối được mã hóa giữa thiết bị của bạn và một máy chủ mà bạn tin cậy. Mỗi gói tin rời khỏi thiết bị đều được bọc trong lớp mã hóa và gửi đi qua một đường hầm mà mạng cục bộ không thể đọc được. Ở phía bên kia, máy chủ gỡ lớp mã hóa, thay IP của bạn bằng IP của chính nó và gửi gói tin ra internet công cộng. Mọi bên nằm ngoài đường hầm (nhà mạng, bộ định tuyến quán cà phê, hay bất kỳ ai đang vận hành mạng) đều thấy... thực ra không nhiều. Không thấy điểm đến. Không thấy lưu lượng. Không thấy nguồn gốc.
Cụm từ “virtual private network” ban đầu dùng để mô tả các liên kết riêng của doanh nghiệp được xây dựng trên hạ tầng công cộng. Đây là lĩnh vực của RFC 2764. VPN dành cho người dùng cá nhân áp dụng cùng ý tưởng đó cho các cá nhân trên internet mở. Phần “virtual”: không có đường truyền riêng chuyên dụng. Phần “private”: mật mã mới là thứ tách biệt dữ liệu.
Người ta thường nhầm lẫn giữa VPN, proxy và Tor. Đây là bảng so sánh nhanh để phân biệt:
| Công cụ | Phần được mã hóa | Ẩn IP | Tốc độ | Mô hình tin cậy |
|---|---|---|---|---|
| VPN | Toàn bộ lưu lượng cấp hệ điều hành trong đường hầm mã hóa | Có | Nhanh (mất khoảng 5–20%) | Tin cậy một nhà cung cấp |
| Proxy HTTP/SOCKS | Chỉ lưu lượng của ứng dụng được cấu hình; thường không mã hóa | Có (theo từng ứng dụng) | Nhanh | Tin cậy một nhà cung cấp |
| Tor | Ba lớp mã hóa lồng nhau qua các relay tình nguyện | Có | Chậm (độ trễ cao) | Phân tán; không bên nào biết cả nguồn lẫn đích |
| Chỉ HTTPS | Nội dung ứng dụng gửi đến một trang web cụ thể | Không | Nhanh nhất | Tin cậy chứng chỉ TLS của trang web |
Một proxy SOCKS5 trong trình duyệt chỉ che giấu những gì trình duyệt gửi đi, và không làm gì khác. Hệ điều hành vẫn giao tiếp, các ứng dụng chạy nền vẫn giao tiếp, và DNS vẫn rò rỉ ra ngoài. VPN hoạt động ở tầng thấp hơn trong ngăn xếp và bao quát toàn bộ những thứ đó. Tor cung cấp mức ẩn danh cao hơn nhờ ba chặng mã hóa lồng nhau, nhưng bạn phải đánh đổi bằng tốc độ, và cái giá khá lớn. Muốn xem phim trực tuyến qua Tor? Đừng thử làm gì.
VPN hoạt động thế nào?
Trả lời nhanh trước. VPN thực hiện một quá trình bắt tay mật mã với máy chủ từ xa, thống nhất một khóa đối xứng dùng chung, tạo một giao diện mạng ảo trên thiết bị của bạn, rồi định tuyến mọi gói tin đi ra qua giao diện đó bên trong một lớp vỏ được mã hóa. Máy chủ mở từng gói tin và chuyển tiếp đi. Nơi bạn kết nối tới chỉ thấy địa chỉ IP của máy chủ. Không bao giờ thấy IP của bạn.
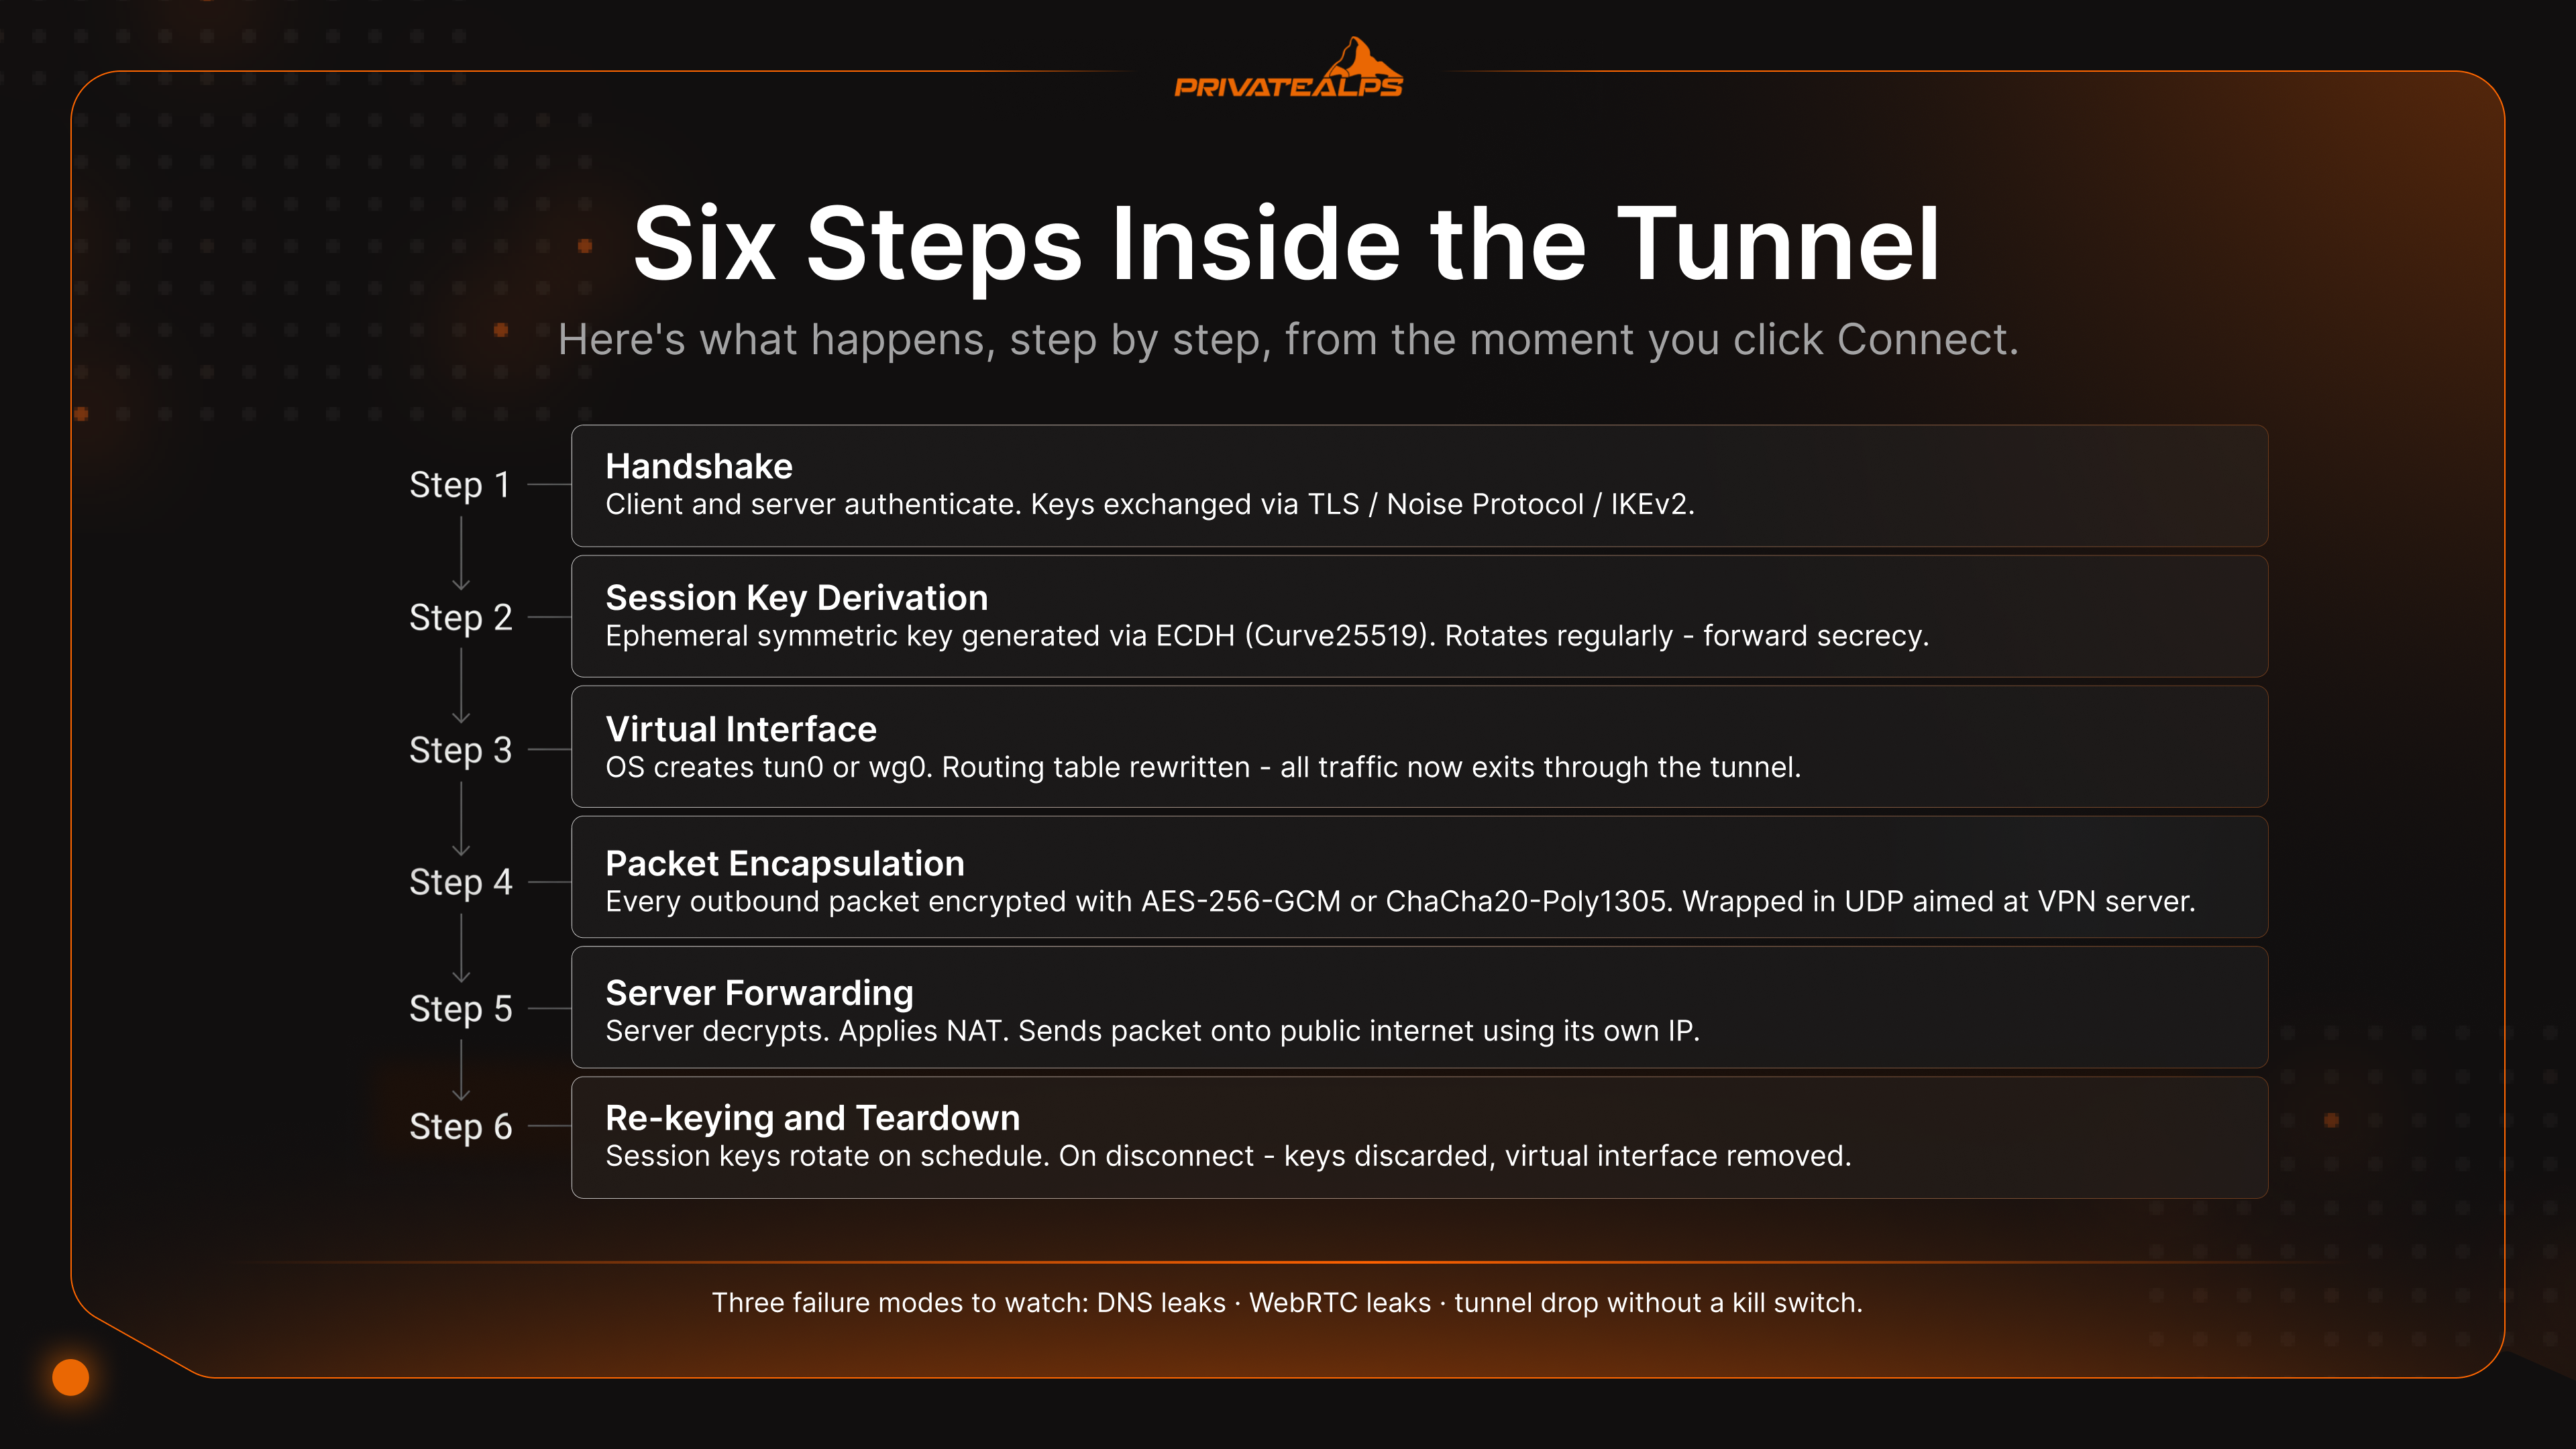
Sau đây là những gì xảy ra, từng bước, kể từ lúc bạn nhấn Connect:
- Bắt tay. Client và máy chủ xác thực lẫn nhau và trao đổi khóa. OpenVPN dùng TLS cho bước này. WireGuard dùng Noise Protocol Framework. IKEv2 có cơ chế riêng. Chứng chỉ hoặc khóa công khai đảm nhiệm phần lớn việc xác định danh tính.
- Sinh khóa phiên. Một khóa đối xứng tạm thời được tạo bằng Elliptic Curve Diffie-Hellman, thường với Curve25519. Khóa này mã hóa dữ liệu thực tế của bạn và được thay đổi định kỳ, nhờ đó đảm bảo tính bảo mật chuyển tiếp (forward secrecy).
- Giao diện ảo. Hệ điều hành khởi tạo một bộ điều hợp mạng ảo (
tun0hoặcwg0trên Linux, bộ điều hợp TAP/TUN trên Windows), sau đó ghi lại bảng định tuyến để cổng mặc định trỏ về giao diện mới này. - Đóng gói gói tin. Mỗi gói IP đi ra được mã hóa bằng AES-256-GCM hoặc ChaCha20-Poly1305, rồi được bọc trong một gói UDP gửi đến máy chủ VPN.
- Chuyển tiếp trên máy chủ. Máy chủ giải mã, áp dụng NAT và đẩy gói tin ra internet công cộng bằng IP của chính nó. Lưu lượng trả về đi theo chiều ngược lại.
- Đổi khóa và kết thúc. Khóa phiên được thay đổi theo lịch trình. Khi bạn ngắt kết nối, các khóa bị hủy và giao diện ảo cũng bị gỡ bỏ.
Ba lỗi sau đây quan trọng hơn nhiều so với các chi tiết về giao thức. Rò rỉ DNS: yêu cầu tra cứu tên miền của bạn đi tới bộ phân giải DNS của nhà mạng thay vì đi qua đường hầm. Có thể kiểm tra dễ dàng tại dnsleaktest.com.
Rò rỉ WebRTC: trình duyệt của bạn gửi IP thật cho một đối tác từ xa ngay cả khi VPN đang chạy ngầm. Kill switch là lưới an toàn cho cả hai trường hợp này. Khi đường hầm bị đứt, tường lửa chặn toàn bộ lưu lượng không đi qua VPN cho đến khi kết nối được khôi phục. Nếu không có kill switch, chỉ một lần kết nối lại ngắn cũng đủ để lộ IP thật của bạn với mọi phiên đang hoạt động vào thời điểm đó.
Giao thức VPN là gì?
Định nghĩa trực tiếp. Giao thức VPN là tập quy tắc quy định cách client và máy chủ thương lượng khóa, mã hóa dữ liệu và đóng gói các gói tin. Lựa chọn giao thức ảnh hưởng trực tiếp đến tốc độ, mức bảo mật, độ ổn định trên điện thoại và khả năng VPN vượt qua các loại mạng khác nhau. Trong năm 2026, vẫn còn sáu giao thức đang được sử dụng, nhưng chỉ ba trong số đó nên được triển khai mới.
| Giao thức | Ra mắt | Mã hóa | Tốc độ | Khả năng tương thích | Phù hợp nhất cho |
|---|---|---|---|---|---|
| WireGuard | 2016 (kernel: 2020) | ChaCha20-Poly1305 | Nhanh nhất (mất khoảng 10–15% thông lượng) | Mọi hệ điều hành chính | Lựa chọn mặc định cho thiết lập mới |
| OpenVPN | 2001 | AES-256-GCM (có thể cấu hình) | Trung bình (mất khoảng 20–30% với UDP, trên 50% với TCP) | Phổ biến, kể cả trên bộ định tuyến và tường lửa | Mạng bị hạn chế; tương thích tối đa |
| IKEv2/IPsec | 2005 | AES-256 | Nhanh | Có sẵn trên iOS, macOS, Windows | Thiết bị di động thường xuyên chuyển giữa Wi-Fi và mạng di động |
| L2TP/IPsec | 1999 | AES-256 (qua IPsec) | Chậm (đóng gói kép) | Tích hợp sẵn trên hầu hết hệ điều hành | Chỉ dành cho hệ thống cũ; nên tránh khi triển khai mới |
| SSTP | 2008 | AES-256 qua TLS | Trung bình | Chủ yếu cho Windows | Môi trường Windows doanh nghiệp |
| PPTP | 1996 | MPPE/RC4 (đã bị phá vỡ) | Nhanh nhưng không an toàn | Cũ | Tuyệt đối không sử dụng trong mọi trường hợp |
PPTP cần một cảnh báo mà hầu hết bảng so sánh giao thức đều bỏ sót. Giao thức này đã bị phá vỡ về mặt mật mã từ năm 2012, khi các nhà nghiên cứu chỉ ra rằng xác thực MS-CHAPv2 của PPTP có thể bị đưa về một khóa DES duy nhất, có thể khôi phục trong chưa đến 24 giờ trên phần cứng thông thường. Chính Microsoft cũng đã công bố Cảnh báo bảo mật 2743314 cùng năm, về cơ bản thừa nhận điều này. Thế nhưng vẫn có một số dịch vụ tiếp tục cung cấp PPTP. Ai làm vậy đang đưa cho kẻ tấn công một đường hầm mà họ có thể giải mã ngoại tuyến tùy ý. Hãy coi PPTP như WEP trên mạng không dây: chỉ là một điều thú vị trong lịch sử, không bao giờ là lựa chọn triển khai.
Với các giao thức còn lại, logic khá đơn giản. Mặc định là WireGuard. Mã nguồn được định nghĩa trong whitepaper của nó chỉ khoảng 4.000 dòng, đủ nhỏ để một kỹ sư có thể kiểm toán toàn bộ từ đầu đến cuối. Phần mật mã đã được kiểm chứng hình thức. OpenVPN được dùng khi lưu lượng UDP của WireGuard bị chặn: các tường lửa doanh nghiệp nghiêm ngặt, mạng khách sạn, hoặc các quốc gia kiểm duyệt gắt gao. OpenVPN có thể chạy qua TCP trên cổng 443 và trông giống HTTPS thông thường với bất kỳ hệ thống nào kiểm tra đường truyền. IKEv2/IPsec dành cho điện thoại. Khả năng kết nối lại nhanh sau khi thay đổi mạng của nó vượt trội so với mọi giao thức khác khi bạn chuyển đổi giữa Wi-Fi và mạng di động cả chục lần mỗi giờ.
VPN (mạng riêng ảo) dùng để làm gì?
Về cơ bản có tám trường hợp cụ thể. Chúng chia thành hai nhóm: bảo vệ khi dùng mạng không an toàn, và vượt qua các hạn chế ở tầng mạng. Mỗi trường hợp đều có phần “giải quyết được gì” và phần “không giải quyết được gì” rõ ràng. Phần thứ hai hầu như không có trong bất kỳ hướng dẫn nào ở trang đầu kết quả tìm kiếm.
| Trường hợp sử dụng | Đối tượng | VPN giải quyết được gì | VPN không giải quyết được gì |
|---|---|---|---|
| Bảo vệ khi dùng Wi-Fi công cộng | Người đi du lịch, nhân viên làm việc từ xa | Tấn công man-in-the-middle trên Wi-Fi khách sạn, quán cà phê | Thiết bị đã bị xâm nhập, tiện ích trình duyệt độc hại |
| Làm việc từ xa | Nhân viên | Truy cập mã hóa vào intranet và ứng dụng nội bộ của công ty | Lừa đảo (phishing), mật khẩu yếu, thông tin đăng nhập bị rò rỉ |
| Vượt chặn theo vùng địa lý | Người xem phim trực tuyến | Thư viện Netflix, Disney+, BBC iPlayer bị khóa theo khu vực | Nhà cung cấp dịch vụ phát trực tuyến chủ động chặn các IP trung tâm dữ liệu đã biết; không phải máy chủ nào cũng hoạt động |
| Nhà mạng theo dõi | Người quan tâm đến quyền riêng tư | Nhà mạng (ISP) không còn thấy các tên miền đã truy cập và truy vấn DNS | Google, Meta và các tài khoản đăng nhập khác vẫn theo dõi bạn |
| Vượt kiểm duyệt | Người dùng ở khu vực hạn chế internet | Kiểm tra gói tin sâu (DPI) và chặn cơ bản | DPI mạnh có thể nhận diện dấu hiệu VPN; cần kỹ thuật che giấu lưu lượng (obfuscation) |
| P2P / tải torrent | Người chia sẻ tệp | Lộ IP của đối tác trong swarm | Rủi ro pháp lý nếu nội dung có bản quyền; vẫn có thể bị xác định qua tài khoản |
| Công việc lập trình / quản trị hệ thống | Kỹ sư | Mã hóa lưu lượng SSH và quản trị trên mạng không đáng tin cậy | Cấu hình máy chủ sai, bị đánh cắp thông tin đăng nhập |
| Kết nối giữa các địa điểm | Doanh nghiệp | Nối hai văn phòng qua IPsec mà không cần đường truyền thuê riêng | Độ tin cậy của WAN, bảo mật ở tầng ứng dụng |
Dòng về vượt chặn theo vùng địa lý đáng được nói thêm, điều mà hầu hết bài viết lướt qua. Các nền tảng phát trực tuyến có hệ thống phát hiện, gắn cờ các dải IP trung tâm dữ liệu VPN đã biết. Khi bạn rơi vào một dải bị gắn cờ, bạn sẽ thấy thông báo “VPN detected” mà ai cũng từng gặp ít nhất một lần.
Các VPN tiêu dùng cao cấp thường đáp lại bằng cách duy trì các nhóm máy chủ nhỏ hơn được tối ưu cho việc phát trực tuyến và thay đổi chúng liên tục. Đó là trò mèo vờn chuột, về cơ bản là một cuộc chạy đua không bao giờ thực sự kết thúc. Lý do vì sao một số máy chủ dùng được cho Netflix Mỹ còn những máy khác thì không, ngay cả khi cùng một nhà cung cấp và cùng một ngày, cũng chính là vì vậy.
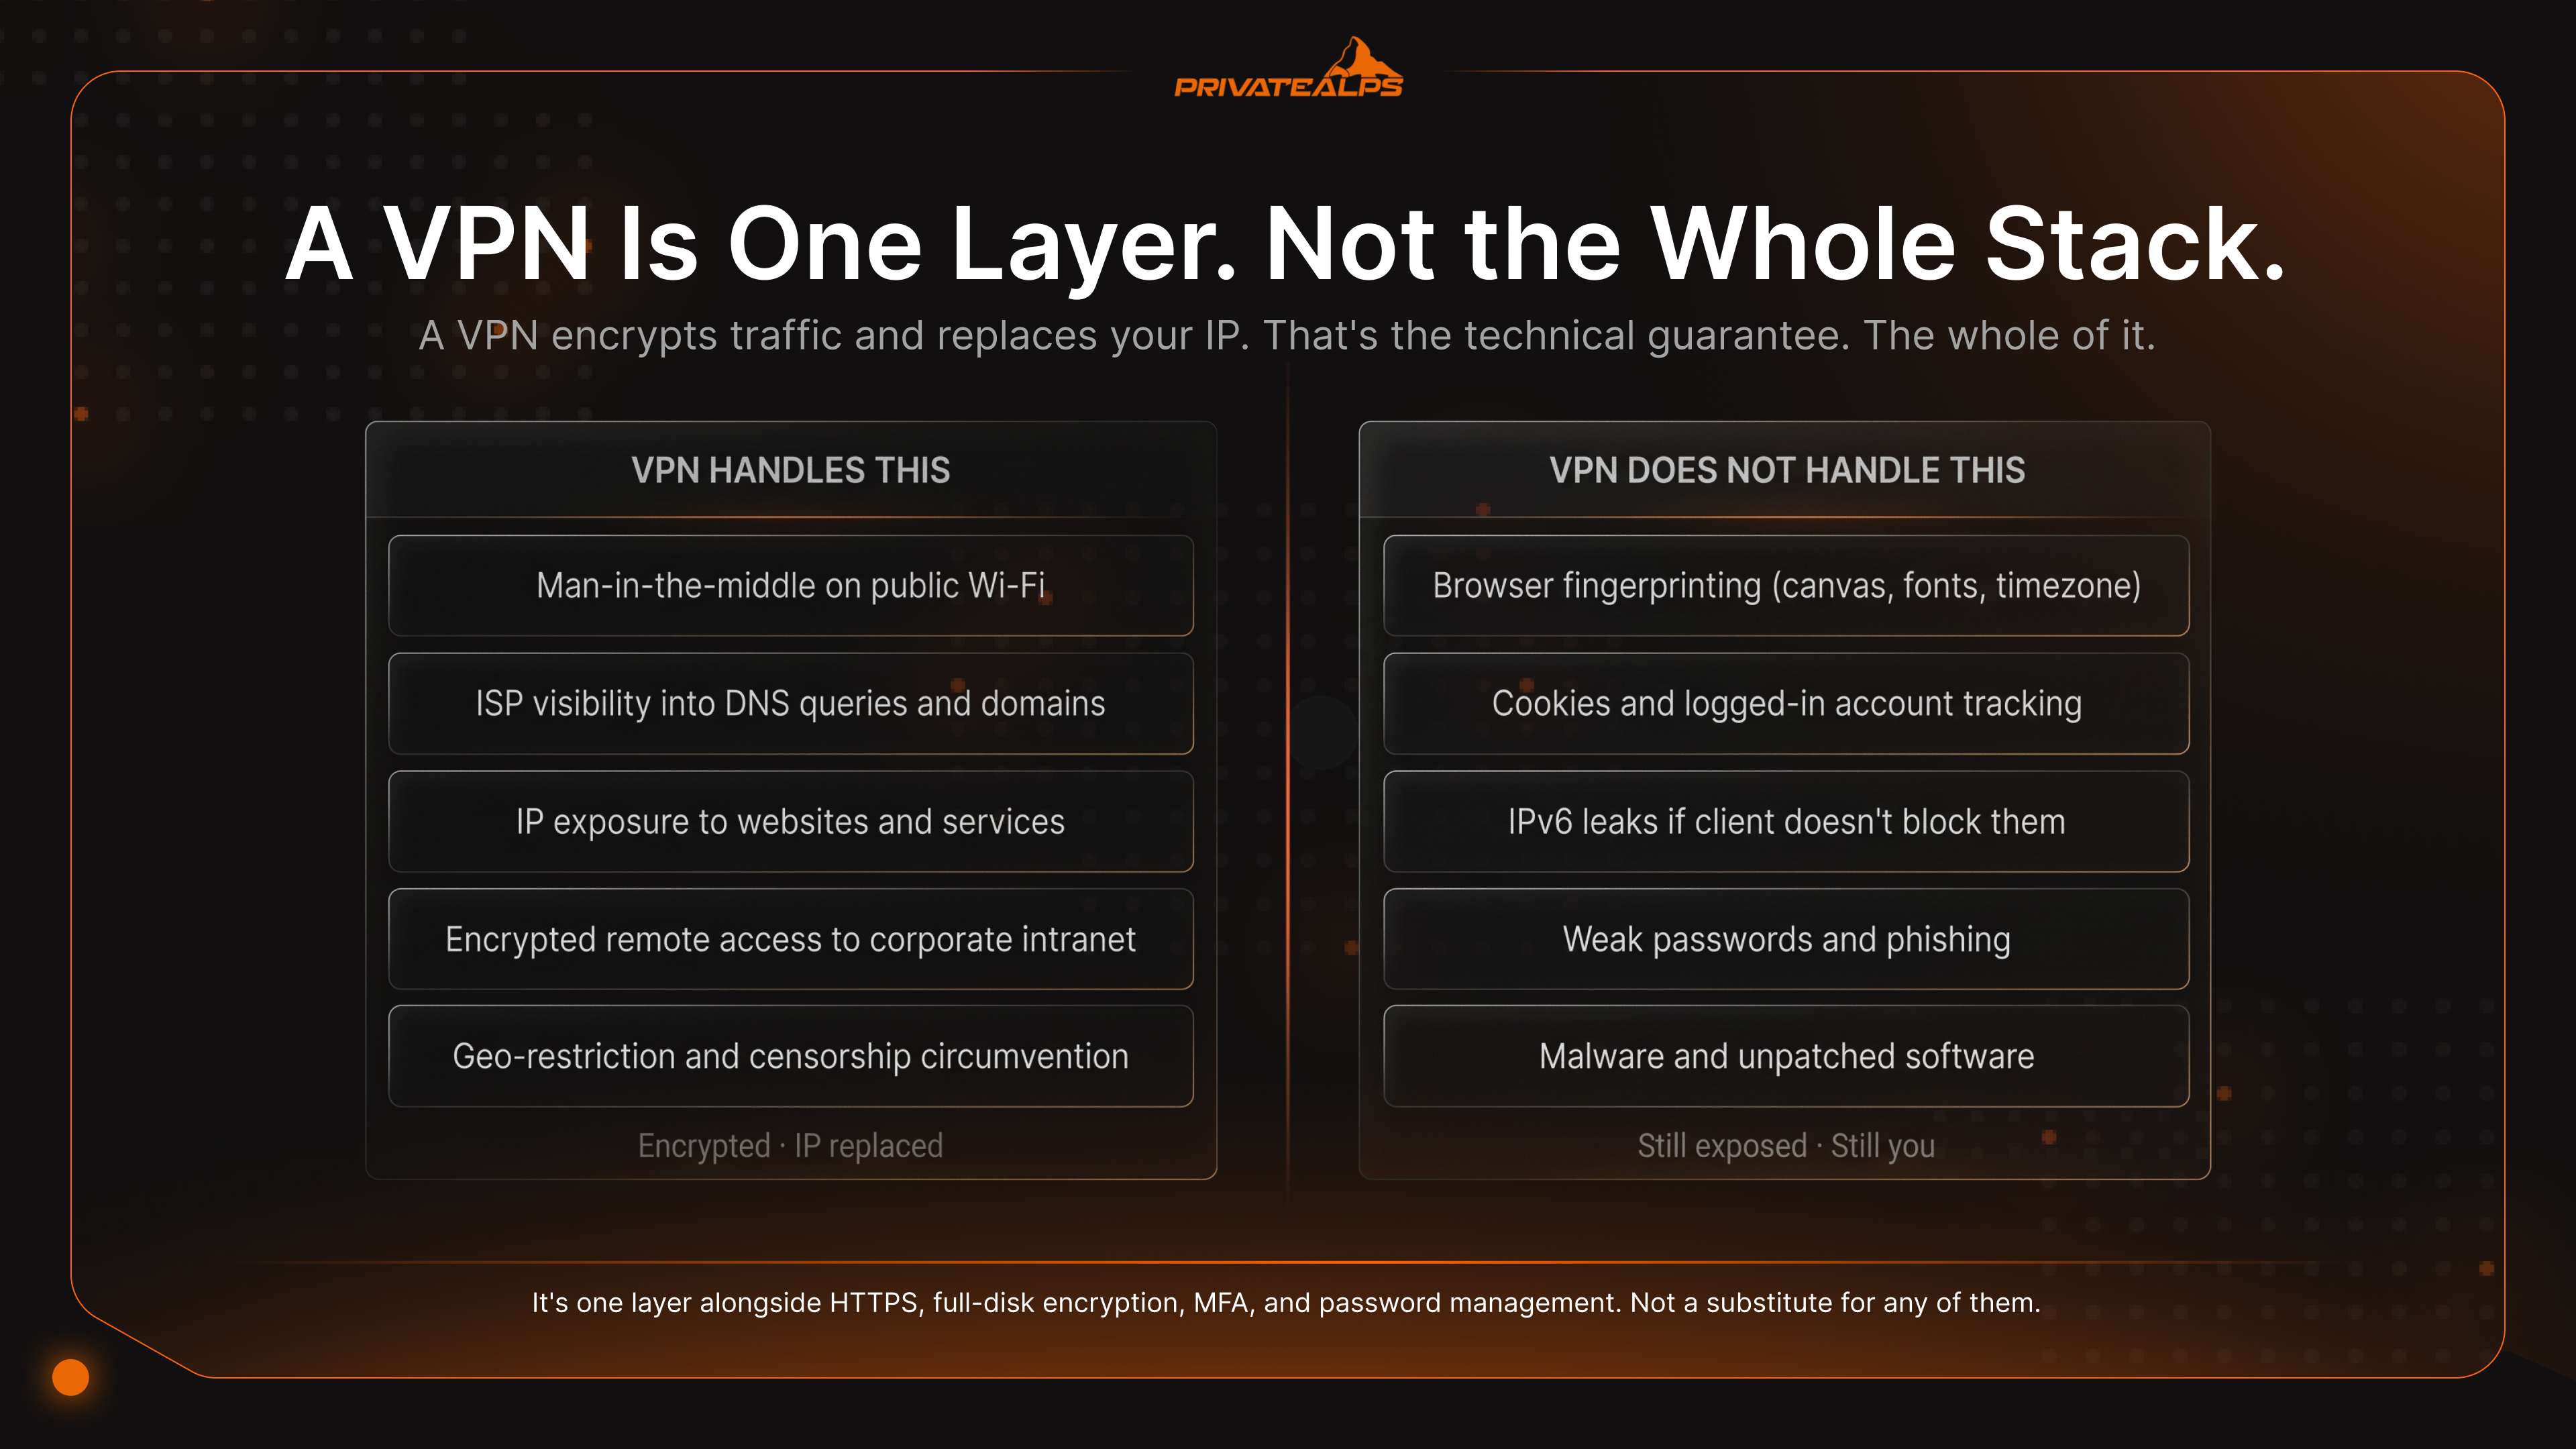
Điểm chung cần nhớ: VPN mã hóa lưu lượng và thay đổi IP mà bạn hiển thị. Chỉ vậy thôi. VPN không vá phần mềm cho bạn. Không quản lý mật khẩu thay bạn. Không che giấu “dấu vân tay” của trình duyệt. Nó chỉ là một lớp bảo vệ bên cạnh HTTPS, mã hóa toàn bộ ổ đĩa, xác thực đa yếu tố (MFA), trình quản lý mật khẩu và việc cập nhật bản vá thường xuyên. Nếu bạn coi VPN là giải pháp toàn diện, đó là sai lầm phổ biến nhất về quyền riêng tư, và cũng là sai lầm tốn kém nhất khi nó gây hậu quả.
VPN dịch vụ là gì và khác gì với VPN as a Service?
Bốn mô hình vận hành đều bị gọi chung là “VPN”, nhưng sự khác biệt rất quan trọng khi bạn chọn một cái. Dịch vụ tiêu dùng và cổng VPN doanh nghiệp được bán cho những nhóm khách hàng hoàn toàn khác nhau. VPN as a Service (VPNaaS) là mô hình triển khai trên nền tảng đám mây, được doanh nghiệp lớn sử dụng. Còn tự lưu trữ (self-hosted) là cách người dùng kỹ thuật chọn khi muốn loại bỏ hoàn toàn sự tin tưởng vào nhà cung cấp.
| Mô hình | Ai quản lý hạ tầng | Kiểm soát nhật ký | Phù hợp nhất với |
|---|---|---|---|
| VPN tiêu dùng | Nhà cung cấp (Mullvad, ProtonVPN, NordVPN) | Bạn phải tin vào chính sách không lưu nhật ký của nhà cung cấp | Cá nhân, người đi du lịch, nhu cầu riêng tư cơ bản |
| VPN truy cập từ xa cho doanh nghiệp | Bộ phận IT của công ty (Cisco AnyConnect, Palo Alto GlobalProtect) | Tổ chức kiểm soát toàn bộ nhật ký | Nhân viên kết nối với ứng dụng nội bộ |
| VPNaaS (triển khai trên đám mây) | Nhà cung cấp đám mây (AWS Client VPN, Cloudflare WARP / Zero Trust) | Nhà cung cấp kiểm soát, có thể cấu hình theo từng tenant | Doanh nghiệp muốn triển khai theo từng API |
| VPN tự lưu trữ | Bạn, trên VPS hoặc máy chủ riêng của mình | Bạn kiểm soát hoàn toàn nhật ký | Quyền riêng tư tối đa, người dùng kỹ thuật |
Dịch vụ VPN tiêu dùng bán cho bạn băng thông trên các máy chủ dùng chung do nhà cung cấp vận hành. Lời hứa về quyền riêng tư phụ thuộc hoàn toàn vào cam kết không lưu nhật ký. Và cam kết đó chỉ có giá trị khi một bên độc lập đã thực sự kiểm toán nó. Công ty bảo mật Cure53 có trụ sở tại Berlin công bố các báo cáo kiểm thử xâm nhập mà họ thực hiện. Hạ tầng của Mullvad đã được kiểm toán tại đây nhiều lần, và KPMG đã kiểm toán độc lập kiến trúc TrustedServer của ExpressVPN. Một cam kết không lưu nhật ký mà không có kiểm toán thì chỉ là quảng cáo, chứ không phải kỹ thuật.
VPN truy cập từ xa cho doanh nghiệp là thứ mà đội IT của công ty bạn vận hành. Bạn cài đặt phần mềm khách (Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server, tùy bạn chọn), xác thực, và bạn đã vào được mạng nội bộ của công ty. Tổ chức giữ nhật ký vì họ buộc phải làm vậy. Việc ứng phó sự cố phụ thuộc vào chúng.
VPNaaS về bản chất là cùng ý tưởng, chỉ được cung cấp dưới dạng dịch vụ đám mây. Ví dụ như AWS Client VPN, Cloudflare WARP, Zscaler Private Access. Các dịch vụ này cho phép doanh nghiệp dựng hạ tầng VPN thông qua API mà không cần mua thiết bị cổng. Người mua là bộ phận IT. Người dùng cuối hầu như không nhận ra sự khác biệt.
VPN tự lưu trữ chạy WireGuard hoặc OpenVPN trên một máy chủ mà bạn thuê hoặc sở hữu hoàn toàn. Bạn nắm giữ khóa. Bạn viết cấu hình. Bạn quyết định có ghi nhật ký hay không, và ghi những gì. Đây là mô hình duy nhất mà sự tin tưởng vào nhà cung cấp không nằm trong mô hình đe dọa. Chính bạn là nhà cung cấp.
Cách dùng VPN
Cách nhanh nhất để bắt đầu dùng VPN lại là cách đơn giản nhất: cài ứng dụng tiêu dùng, đăng nhập, rồi nhấn kết nối. Với đa số người, vậy là đủ. Có ba cách triển khai bao phủ hầu hết mọi trường hợp, cộng thêm một cách nữa bảo vệ mọi thiết bị trong mạng của bạn cùng lúc. Dưới đây là cách dùng VPN với từng cách, mà không làm hỏng cấu hình.
Cách 1 - VPN tiêu dùng trên máy tính
- Chọn nhà cung cấp có kiểm toán độc lập về chính sách không lưu nhật ký và có công bố báo cáo minh bạch.
- Chỉ tải ứng dụng chính thức từ trang web của nhà cung cấp, tuyệt đối không tải từ trang trung gian bên thứ ba.
- Trước khi kết nối lần đầu, đăng nhập và mở phần cài đặt của ứng dụng.
- Bật công tắc ngắt khẩn cấp (kill switch), đôi khi có tên là “network lock” hoặc “internet protection”.
- Đặt giao thức là WireGuard, trừ khi mạng của bạn chặn nó. Nếu bị chặn, chuyển sang OpenVPN qua TCP/443.
- Nhấn kết nối. Sau đó kiểm tra IP mới tại
ipleak.netvà xác nhận không có rò rỉ DNS.
Cách 2 - Ứng dụng trên điện thoại (iOS / Android)
- Cài ứng dụng chính thức từ App Store hoặc Google Play, và kiểm tra tên nhà phát triển có khớp với trang web của nhà cung cấp.
- Khi được yêu cầu, cấp quyền cấu hình VPN. Đây là điều cho phép ứng dụng tạo một đường hầm trên toàn hệ thống.
- Trong phần cài đặt, bật tự động kết nối khi dùng Wi-Fi không đáng tin cậy. Điện thoại thường xuyên chuyển mạng, và tính năng này giúp bạn không bị lộ kết nối trần trên một điểm phát Wi-Fi ở quán cà phê.
- Kiểm tra lại công tắc ngắt khẩn cấp đã bật chưa. Trên Android có tên “Always-on VPN”, còn trên iOS là “Connect on Demand”.
Cách 3 - WireGuard tự lưu trữ trên VPS
- Tạo cặp khóa cho máy chủ bằng lệnh
wg genkey | tee privatekey | wg pubkey > publickey. - Xây dựng
/etc/wireguard/wg0.confvới khóa riêng của máy chủ, cổng lắng nghe (mặc định51820), và một khối[Peer]cho mỗi máy khách, chứa khóa công khai và địa chỉ VPN được gán của từng máy. - Bật chuyển tiếp IPv4 (
sysctl net.ipv4.ip_forward=1), sau đó thêm quy tắc NAT bằngiptablesđể lưu lượng của máy khách được che và đi ra qua giao diện công cộng của máy chủ. - Khởi động đường hầm bằng
wg-quick up wg0và bật tự động chạy khi khởi động máy quasystemd. - Tạo cấu hình cho máy khách (ứng dụng WireGuard trên điện thoại có thể quét dưới dạng mã QR), kết nối, rồi kiểm tra bằng
wg show.
Cách 4 - VPN ở cấp router
Cài VPN trên router sẽ bảo vệ mọi thiết bị trong mạng mà không cần cài phần mềm riêng cho từng máy. Cách này hữu ích cho TV thông minh và các thiết bị IoT không hỗ trợ VPN sẵn. Thiết lập phổ biến là chạy firmware DD-WRT hoặc OpenWRT với một client OpenVPN hoặc WireGuard. Hạn chế là tốc độ bị giới hạn bởi CPU của router. Hầu hết router gia đình chỉ duy trì được 50–150 Mbps qua OpenVPN, ngay cả khi đường truyền là gigabit. Đặc biệt với các router giá rẻ.
Kiểm tra kết nối: Dù bạn chọn cách nào, hãy kiểm tra ba điều ngay sau khi kết nối. IP công cộng tại whatismyipaddress.com. Rò rỉ DNS tại dnsleaktest.com. Rò rỉ WebRTC tại browserleaks.com/webrtc. Nếu bất kỳ mục nào lộ nhà mạng gia đình của bạn, nghĩa là đường hầm đang bị cấu hình sai ở đâu đó. VPN tự lưu trữ trên một VPS đặt tại Thụy Sĩ còn có thêm một lớp bảo vệ về pháp lý: theo Đạo luật Bảo vệ Dữ liệu Liên bang Thụy Sĩ đã sửa đổi (revDSG), không có nghĩa vụ lưu giữ dữ liệu chung buộc bạn phải ghi nhật ký lưu lượng của khách hàng.
Giới hạn của VPN: VPN không thể làm gì
VPN mã hóa lưu lượng và thay thế IP. Đó là cam kết về mặt kỹ thuật, và chỉ có vậy. Hầu hết các lợi ích về quyền riêng tư khác được gán cho VPN hoặc phụ thuộc vào việc nhà cung cấp chọn làm gì, hoặc đơn giản là không có thật. Đây là phần mà hầu hết trang quảng bá VPN bỏ qua, nhưng lại là phần người dùng cần nhất.
VPN không đồng nghĩa với ẩn danh. Nhà cung cấp VPN thấy những gì nhà mạng từng thấy. Họ ghi lại, hoặc bị yêu cầu phải lưu giữ, và khi đó lớp bảo vệ sụp đổ ngay lập tức. Dấu vân tay trình duyệt vẫn nhận diện được bạn. Canvas, WebGL, phông chữ đã cài, độ phân giải màn hình, múi giờ kết hợp lại thành một dấu vân tay tồn tại qua mọi thay đổi IP. Cookie và tài khoản đăng nhập hoàn toàn bỏ qua VPN. Khi bạn đã đăng nhập Google hoặc Facebook, IP không còn quan trọng nữa. Tài khoản của bạn lúc này là định danh. Rò rỉ IPv6 sẽ vượt qua đường hầm. Nếu client không chặn lưu lượng IPv6 và mạng của bạn hỗ trợ IPv6, địa chỉ IPv6 gốc có thể bị lộ ra ngoài VPN. Rò rỉ WebRTC làm lộ IP nội bộ. Trình duyệt có thể bị lừa để tiết lộ IP thật thông qua các yêu cầu STUN. Hãy tắt WebRTC hoặc cài tiện ích chặn nó. Tốc độ giảm là điều có thật và không tránh khỏi. Các bài đo kiểm độc lập cho thấy băng thông thường giảm khoảng 15–20% với WireGuard, 20–25% với OpenVPN qua UDP, và hơn 50% với OpenVPN qua TCP, tùy tuyến đường và tải máy chủ. Hãy chấp nhận điều này với mọi nhà cung cấp. Quyền tài phán là một phần của mô hình đe dọa.* Các nhà cung cấp ở các quốc gia thuộc Five Eyes hoặc Fourteen Eyes có thể nhận yêu cầu pháp lý và lệnh bịt miệng. Thụy Sĩ và Iceland nằm ngoài các liên minh này.
Tóm lại, VPN chỉ là một thành phần, không phải giải pháp bảo mật riêng tư hoàn chỉnh. Ai nghiêm túc về quyền riêng tư sẽ kết hợp VPN với một trình duyệt được gia cố (tắt WebRTC, chặn cookie bên thứ ba), một danh tính riêng cho các hoạt động nhạy cảm, và kỷ luật trong việc đăng nhập các tài khoản qua đường hầm. VPN lo lớp mạng. Phần còn lại thuộc về bạn.
VPN trong mạng: bối cảnh doanh nghiệp và tổ chức
Trong môi trường doanh nghiệp, VPN (mạng riêng ảo) là một mô hình kiến trúc mạng, không phải ứng dụng bảo mật cá nhân. VPN doanh nghiệp tồn tại để mở rộng mạng nội bộ đáng tin cậy tới các thiết bị ở xa, đồng thời kết nối các văn phòng không nằm cùng một tòa nhà. Có hai mô hình chính:
| Khía cạnh | VPN truy cập từ xa | VPN site-to-site |
|---|---|---|
| Ai kết nối | Từng người dùng qua laptop hoặc điện thoại | Hai mạng (hai văn phòng) kết nối liên tục |
| Giao thức thường dùng | OpenVPN, IKEv2/IPsec, SSL VPN | IPsec, GRE over IPsec, MPLS Layer 3 VPN |
| Quản lý | Tài khoản theo từng người dùng, MFA, chứng chỉ | Đường hầm luôn hoạt động giữa các router hoặc tường lửa |
| Quy mô | Từ vài trăm đến hàng nghìn người dùng đồng thời | Ít đường hầm nhưng băng thông tổng lớn |
| Ví dụ | Cisco AnyConnect, Palo Alto GlobalProtect, OpenVPN Access Server | Cisco ASA-to-ASA, Fortinet FortiGate, Juniper SRX |
Biến thể thứ ba là SSL VPN, hay clientless VPN, chạy hoàn toàn trong trình duyệt. Người dùng đăng nhập vào một cổng truy cập và sử dụng các ứng dụng web nội bộ mà không cần cài đặt bất cứ thứ gì. Cisco AnyConnect Secure Mobility Client và Pulse Secure (nay là Ivanti) là những chuẩn doanh nghiệp lâu đời trong mảng này.
Với mạng WAN cấp nhà mạng, MPLS Layer 3 VPN giữ lưu lượng của khách hàng tách biệt trên hạ tầng xương sống của nhà cung cấp dịch vụ. Đây là cách các nhà mạng cung cấp kết nối riêng ở quy mô lớn, và khá khác với các VPN mã hóa mà người dùng cuối vẫn dùng hằng ngày.
Vậy thay đổi kiến trúc thực sự trong năm 2026 là gì? Đó là việc chuyển từ VPN cũ sang Zero Trust Network Access (ZTNA). VPN truyền thống cấp cho người dùng đã xác thực quyền truy cập rộng vào các phân đoạn mạng. ZTNA thì đánh giá từng yêu cầu riêng lẻ dựa trên danh tính, tình trạng thiết bị và bối cảnh, rồi chỉ cấp quyền truy cập tới ứng dụng cụ thể chứ không phải toàn bộ subnet. Gartner đã coi đây là hướng đi chiến lược cho kiến trúc bảo mật doanh nghiệp. Hầu hết các nhà cung cấp lớn (Cloudflare, Zscaler, Palo Alto Prisma) hiện bán ZTNA song song hoặc thay thế cho cổng VPN cũ của họ.
Cách chọn VPN: các tiêu chí quan trọng
Có bảy tiêu chí giúp phân biệt nhà cung cấp đáng tin với những dịch vụ chỉ chạy quảng cáo. Tiêu chí quan trọng nhất hầu như không xuất hiện trên các trang so sánh: bằng chứng khi chịu áp lực pháp lý. Ai cũng có thể tuyên bố “không lưu log”. Câu hỏi thực sự là điều gì đã xảy ra khi cơ quan chức năng thật sự đến gõ cửa.
| Tiêu chí | Vì sao quan trọng | Dấu hiệu cảnh báo |
|---|---|---|
| Kiểm toán độc lập về không lưu log | Chứng minh chính sách khớp với cách triển khai thực tế | Tự khai “không lưu log” mà không có kiểm toán bên ngoài |
| Quốc gia đặt trụ sở ngoài Five/Fourteen Eyes | Giảm rủi ro bị yêu cầu chia sẻ dữ liệu tình báo | Trụ sở ở Mỹ, Anh, Australia nhưng thiếu khung pháp lý vững chắc |
| Hỗ trợ WireGuard | Nhanh hơn, hiện đại hơn, bề mặt tấn công nhỏ hơn | Nhà cung cấp chỉ có OpenVPN hoặc giao thức độc quyền |
| Kill switch | Ngăn rò rỉ IP khi kết nối lại | Ứng dụng không có kill switch hoặc kill switch bị lỗi và vẫn để lộ lưu lượng |
| Chống rò rỉ DNS | Đưa toàn bộ DNS đi qua đường hầm | Có rò rỉ có thể kiểm chứng tại dnsleaktest.com |
| Client mã nguồn mở | Mã nguồn có thể kiểm chứng bởi cộng đồng, không có telemetry ẩn | Phần mềm đóng mã nguồn với chính sách quyền riêng tư mơ hồ |
| Đã được kiểm chứng khi chịu áp lực pháp lý | Có lệnh triệu tập thực tế để kiểm tra cam kết không lưu log | Không có sự kiện pháp lý nào được công bố |
Hai sự kiện đã đặt ra chuẩn để kiểm chứng ở đây. Năm 2016, Private Internet Access nhận lệnh triệu tập từ FBI để cung cấp dữ liệu người dùng liên quan đến các lời đe dọa đánh bom. Phản hồi của họ là: không tồn tại log nào. Đơn tố cáo hình sự xác nhận rằng dữ liệu duy nhất PIA có thể cung cấp chỉ là vị trí địa lý khái quát của cụm IP. Sau đó đến tháng 4 năm 2023, cơ quan điều tra Thụy Điển đã thực hiện lệnh khám xét tại văn phòng Mullvad ở Gothenburg với mục đích thu giữ dữ liệu khách hàng.
Cảnh sát ra về tay không. Dữ liệu đó không tồn tại. Hai sự kiện, cùng một kết quả. Đó là chuẩn mực mà bất kỳ bài so sánh VPN nghiêm túc nào cũng nên đặt lên trên mọi danh sách tính năng.
Với những ai muốn loại bỏ hoàn toàn yếu tố tin tưởng vào nhà cung cấp, một VPN tự triển khai trên máy chủ riêng đặt tại quốc gia tôn trọng quyền riêng tư là giải pháp zero-trust thay thế. Bạn tự trở thành nhà cung cấp. Bạn tự viết chính sách. Không có bên thứ ba nào có thể bị buộc phải giao nộp dữ liệu họ thu thập, vì không có bên thứ ba nào ở đó để bị buộc.
Tóm tắt
VPN là một đường hầm mã hóa, thay đổi địa chỉ IP của bạn và bảo vệ lưu lượng khỏi nhà mạng (ISP) cũng như các mạng không đáng tin. Việc chọn giao thức (WireGuard để nhanh, OpenVPN để tương thích, IKEv2 cho thiết bị di động) quyết định giới hạn về hiệu năng và bảo mật. VPN chỉ là một lớp trong chuỗi bảo vệ quyền riêng tư, không phải là ẩn danh tuyệt đối. Cookie, dấu vân tay trình duyệt và tài khoản đã đăng nhập vẫn có thể nhận diện bạn bất kể IP trông ra sao. Với những ai muốn kiểm soát tối đa việc lưu log và quyền tài phán, VPN tự triển khai trên máy chủ riêng là lựa chọn có mức độ tin cậy cao nhất hiện nay.
Thuê máy chủ riêng tại Thụy Sĩ để tự triển khai VPN
Bạn muốn chạy VPN tự triển khai với quyền root đầy đủ, không bị giới hạn như hosting chia sẻ, và đặt dưới một hệ thống pháp lý giúp cam kết quyền riêng tư có nền tảng pháp lý vững chắc? PrivateAlps cung cấp máy chủ riêng đặt tại Thụy Sĩ, được xây dựng đúng cho nhu cầu này. Khung pháp lý revDSG của Thụy Sĩ cấm việc lưu trữ dữ liệu hàng loạt một cách thụ động. Việc tiết lộ có mục tiêu theo đạo luật giám sát BÜPF chỉ khả thi khi có lệnh tòa án, với ngưỡng pháp lý hẹp hơn nhiều so với các chỉ thị lưu trữ dữ liệu ở đa số quốc gia EU và Mỹ. Khi dùng lưu trữ VPN trên máy chủ riêng tại Thụy Sĩ, bạn nắm giữ chìa khóa, kiểm soát log và tự quyết định dữ liệu nào, nếu có, được giữ lại.
Câu hỏi thường gặp
VPN là gì?
VPN là một đường hầm mã hóa giữa thiết bị của bạn và một máy chủ từ xa. VPN che giấu địa chỉ IP và bảo vệ lưu lượng của bạn khỏi bất kỳ ai đang theo dõi mạng nội bộ. Nếu không dùng VPN trên mạng không đáng tin, người vận hành mạng có thể đọc mọi gói tin chưa mã hóa và thấy đích đến của mọi kết nối bạn thực hiện. Khi có VPN, người bên ngoài chỉ nhìn thấy đường hầm mã hóa tới máy chủ.
VPN hoạt động thế nào?
Nói ngắn gọn: VPN thực hiện một quá trình bắt tay xác thực với máy chủ, tạo ra khóa mã hóa đối xứng dùng chung, rồi định tuyến mọi gói tin gửi đi qua đường hầm mã hóa tới máy chủ đó. Máy chủ chuyển tiếp lưu lượng của bạn bằng địa chỉ IP của chính nó. Truy vấn DNS cũng đi qua đường hầm, nên nhà mạng không thấy bạn đang truy cập những tên miền nào. Dịch vụ bạn kết nối tới chỉ nhìn thấy máy chủ VPN, không thấy bạn.
Giao thức VPN là gì?
Giao thức VPN là bộ quy tắc điều khiển việc trao đổi khóa, mã hóa và truyền dữ liệu giữa client và máy chủ. Có ba giao thức đáng dùng trong năm 2026. WireGuard: nhanh nhất, mã nguồn nhỏ gọn, mật mã hiện đại. OpenVPN: tương thích tốt nhất, chạy trên TCP/443 để vượt qua tường lửa nghiêm ngặt. IKEv2/IPsec: phù hợp nhất cho thiết bị di động vì kết nối lại ngay khi bạn chuyển mạng. PPTP và L2TP/IPsec đã lỗi thời.
VPN dùng để làm gì?
Chủ yếu có ba việc. Mã hóa lưu lượng để người vận hành mạng nội bộ không đọc được. Thay IP của bạn bằng IP của máy chủ. Bảo mật kết nối trên các mạng không đáng tin, chẳng hạn Wi-Fi công cộng. VPN không giúp bạn ẩn danh trước các dịch vụ bạn đã đăng nhập. Nó cũng không vá phần mềm thay bạn, và không chặn trình theo dõi. Hãy xem VPN là lớp mã hóa mạng trong một chiến lược bảo vệ quyền riêng tư rộng hơn.
VPN có giúp bạn ẩn danh không?
Không. VPN giấu IP của bạn khỏi các trang web và giấu hoạt động của bạn khỏi mạng nội bộ, nhưng ẩn danh là một vấn đề hoàn toàn khác. Dấu vân tay trình duyệt (canvas, phông chữ, múi giờ), cookie theo dõi và mọi tài khoản bạn đăng nhập vẫn có thể nhận diện bạn một cách duy nhất. Để thực sự ẩn danh, bạn cần Tor cùng với việc tách biệt vận hành một cách kỷ luật: danh tính khác nhau, trình duyệt khác nhau, và không đăng nhập tài khoản nào có thể liên kết các phiên với nhau.
Máy chủ VPN là gì?
Máy chủ VPN là thiết bị từ xa kết thúc đường hầm mã hóa từ thiết bị của bạn, giải mã lưu lượng và chuyển tiếp lên internet công cộng bằng IP của chính nó. Lưu lượng phản hồi quay lại qua cùng đường hầm đó. IP của máy chủ là thứ mà các trang web nhìn thấy. Vị trí của máy chủ quyết định vị trí địa lý mà bạn thể hiện ra bên ngoài.
Phần mềm client VPN là gì?
Phần mềm client VPN là chương trình trên thiết bị của bạn, dùng để tạo và quản lý đường hầm. Nó xử lý quá trình bắt tay, tạo giao diện mạng ảo, thực thi kill switch và định tuyến DNS qua đường hầm. Ví dụ: ứng dụng WireGuard chính thức, OpenVPN Connect, các client của Mullvad và ProtonVPN. Client mã nguồn mở có thể kiểm chứng được, còn client đóng mã nguồn thì không.
VPN có hợp pháp không?
VPN hợp pháp ở hầu hết các quốc gia, gồm Mỹ, Anh, EU, Canada, Australia và Thụy Sĩ. VPN bị hạn chế hoặc cấm ở Trung Quốc, Nga, Iran, Belarus, Turkmenistan và Triều Tiên, nơi chính phủ hoặc yêu cầu nhà cung cấp phải được cấp phép, hoặc chặn hẳn lưu lượng VPN. Dùng VPN không biến một hoạt động vốn bất hợp pháp thành hợp pháp. Vi phạm bản quyền và gian lận máy tính vẫn là bất hợp pháp dù bạn có dùng đường hầm hay không.
VPN không lưu log là gì?
VPN không lưu log là nhà cung cấp không giữ lại dấu thời gian kết nối, IP nguồn, truy vấn DNS hay lịch sử duyệt web. Cam kết này chỉ có ý nghĩa khi được xác minh bởi một kiểm toán độc lập (Cure53, KPMG, PwC). Còn tự khai báo thì chỉ là quảng cáo. Các quốc gia ngoài Five/Fourteen Eyes như Thụy Sĩ, Iceland, Panama đặt ra những rào cản pháp lý mạnh hơn đối với việc buộc tiết lộ dữ liệu so với các nhà cung cấp ở Mỹ, Anh hoặc EU.
